

10 bästa verktygen för källkodshantering – granskade 2026

Kortlista över bästa SCM-verktygen
- 2. RhodeCode


Om ditt team någon gång har hanterat sammanslagningskonflikter som försenat en sprint eller sett timmars arbete försvinna på grund av bristfällig versionsspårning, vet du redan varför det är viktigt att välja rätt verktyg för källkodshantering (SCM). Oavsett om du arbetar ensam eller i ett globalt distribuerat team kan det snabbt bli rörigt att hantera kodbidrag, spåra ändringar och tillämpa bästa praxis.
Jag har arbetat nära utvecklingsteam för att utvärdera och implementera SCM-verktyg som faktiskt förbättrar samarbetet och minskar friktionen. Jag har testat dessa verktyg i verkligheten, inte bara i en sandlådemiljö, och jag vet vilka funktioner som gör livet enklare – och vilka som bara lägger till fler knappar.
I den här guiden går jag igenom de SCM-verktyg som utmärker sig när det gäller tillförlitlighet, användarvänlighet och stöd för samarbete. Oavsett om du underhåller ett monorepo eller hanterar mikrotjänster hjälper dessa val dig att hantera din kodbas med större säkerhet.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa SCM-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av SCM-verktyg och hjälper dig att hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för Git- och SVN-team på en plattform | 30 dagars kostnadsfri provperiod och gratisplan tillgänglig | Från $35/månad | Website | |
| 2 | 30 dagars kostnadsfri provperiod | Från 75 USD/användare/år (faktureras årsvis) | Website | ||
| 3 | Bäst för team med flera versionshanteringssystem i ett hanterat moln | 14 dagars kostnadsfri provperiod | Från $12.50/användare/månad | Website | |
| 4 | Bäst för arbetsflöden för spelutveckling och konstnärsteam | Gratisplan finns tillgänglig | Från $38/seat/month | Website | |
| 5 | Bäst för egenhostad Git på minimal infrastruktur | 30 dagars kostnadsfri provperiod | Från $9.50/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för AI-infödd kodgranskning i stor skala | Ja | $4/user/month | Website | |
| 7 | Bäst för spårbarhet av kod i Atlassian-plattformen | Gratisabonnemang tillgängligt | Från $3.65/användare/månad | Website | |
| 8 | Bäst för heltäckande DevSecOps-källkodshantering | Gratisplan tillgänglig | Från $29/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för kodgranskning före sammanfogning i stor skala | 30 dagars kostnadsfri provperiod | Från $18,000/år (faktureras årsvis) | Website | |
| 10 | Bäst för utvecklingsteam som använder Microsofts teknikstack | Gratisplan finns tillgänglig | Från $6.00/användare/månad | Website |
Recensioner av bästa SCM-verktygen
Nedan finns mina detaljerade sammanfattningar av de bästa SCM-verktygen som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Backlog
Bäst för Git- och SVN-team på en plattform
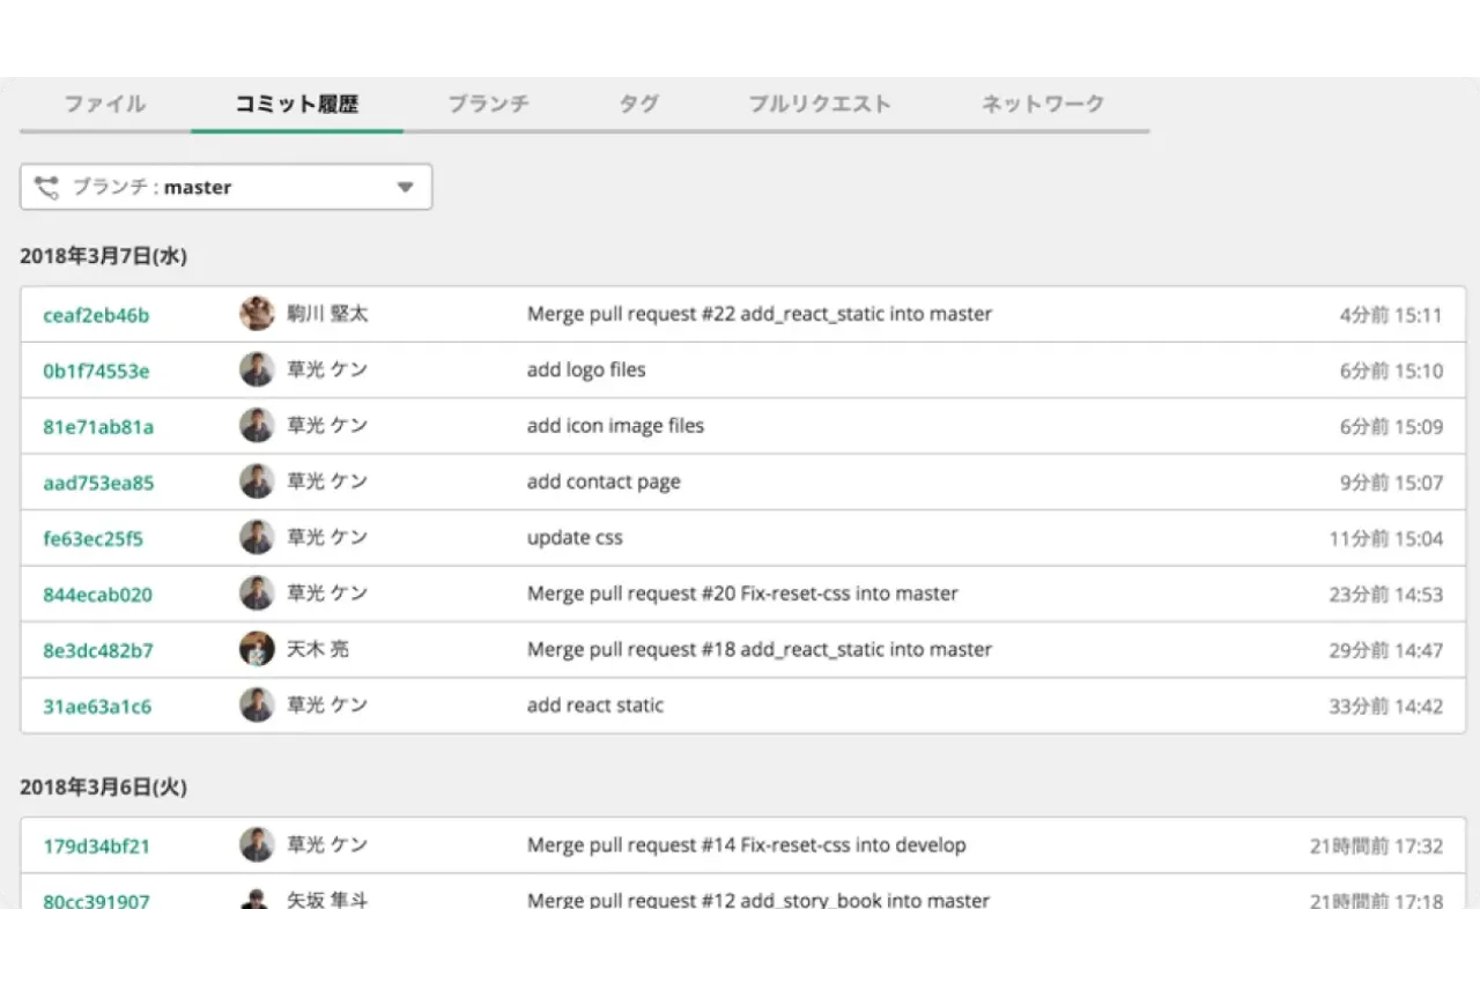
Backlog är en plattform för projekt- och källkodshantering som kombinerar Git- och SVN-lagring med inbyggd ärendehantering, arbetsflöden för pull requests och grenhantering.
Vem passar Backlog bäst för?
Backlog passar team som kör Git och SVN parallellt, särskilt team som befinner sig mitt i övergången från centraliserad till distribuerad versionshantering och behöver ha ärendehantering inbyggd i samma verktyg.
Varför jag valde Backlog
Backlog hamnar på min kortlista eftersom det är ett av få källkodshanteringsverktyg som verkligen stöder Git och SVN parallellt, på samma plattform och i samma projekt. Jag gillar att incheckningar länkas direkt till ärenden utan någon installation av tillägg, så när en utvecklare skickar en korrigering till en skyddad gren finns spåret från kod till arbetsuppgift redan på plats. Team som befinner sig mitt i övergången från SVN behöver inte dela upp sitt arbetsflöde mellan två verktyg medan de migrerar.
Backlogs viktigaste funktioner
- Skyddade grenar: Administratörer kan begränsa skriv- och raderingsåtkomst till specifika grenar och tilldela behörigheter på användar- eller teamnivå.
- Arbetsflöde för pull requests: Git-arkiv stöder sammanslagningar baserade på pull requests med kommentarer direkt i koden, jämförelser sida vid sida, tilldelning av granskare samt åtgärder för att godkänna eller avslå.
- Åtkomstkontroller för företag: SAML SSO, SCIM-provisionering, Active Directory-integration, IP-vitlistning och granskningsloggar finns tillgängliga i Enterprise-planerna.
- Fast prissättning per konto: Standard-, Premium- och Enterprise-planerna stöder obegränsat antal användare, så kostnaderna ökar inte med personalstyrkan.
Backlog-integrationer
Backlog erbjuder dokumenterade integrationer med Jenkins, Slack, Microsoft Teams, Google Chat, Cacoo, Google Drive, Microsoft OneDrive, Dropbox och LambdaTest. Anslutning till GitHub Actions, OAuth 2.0 REST API och stöd för webhooks möjliggör anpassade CI/CD-arbetsflöden.
Pros and Cons
Pros:
- Stöder både Git- och SVN-arbetsflöden
- Kombinerar kodhantering med ärendehantering
- Fast prissättning gör det möjligt att ha obegränsat antal användare per plan
Cons:
- Ingen inbyggd CI/CD eller säkerhetsskanning
- Arbetsflödet för pull requests är begränsat till Git
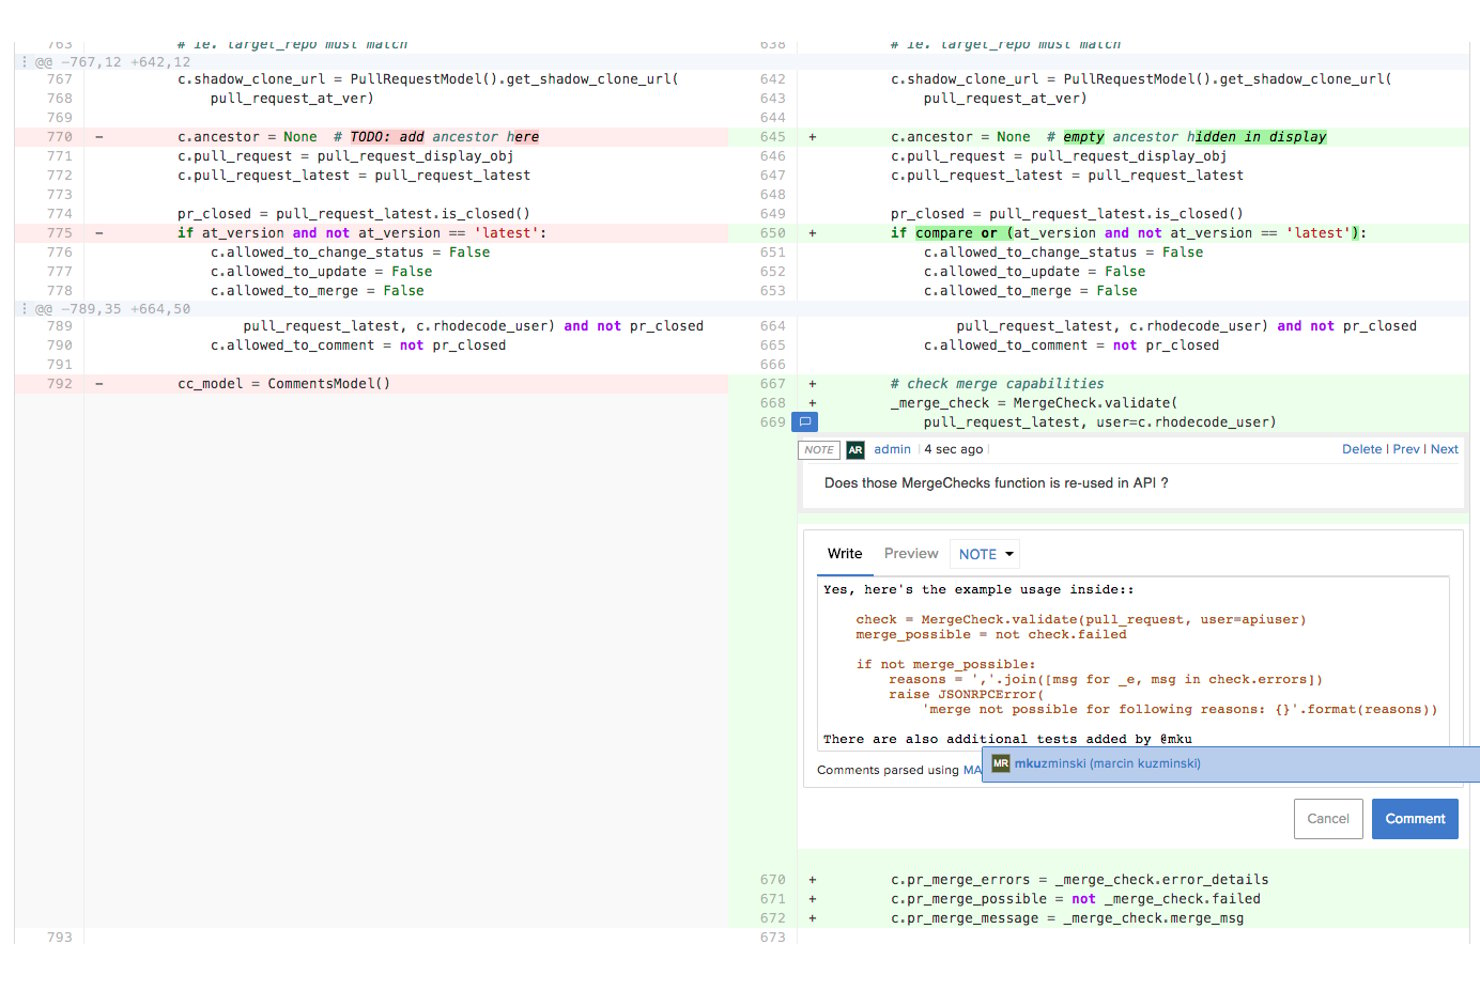
RhodeCode är en självhostad plattform för källkodshantering som stöder Git-, Mercurial- och SVN-arkiv från ett enda gränssnitt, med inbyggd kodgranskning, åtkomstkontroll och AI-assisterad analys av pullförfrågningar.
Vem passar RhodeCode bäst för?
RhodeCode passar bra för teknikteam inom försvar, fintech eller reglerade branscher som behöver hantera Git-, Mercurial- och SVN-arkiv bakom en brandvägg.
Varför jag valde RhodeCode
RhodeCode tar plats på min kortlista eftersom det är en av få SCM-plattformar som hanterar Git, Mercurial och SVN från ett enda gränssnitt, vilket är mycket viktigt när teamet befinner sig mitt i en migrering och inte har råd att överge äldre kodarkiv. Jag gillar också att RCstack Docker-installeraren körs helt offline, så team i nätverksisolerade miljöer tvingas inte förlita sig på molnet. Den AI-assisterade kodgranskningen, som stöder lokala modelldistributioner, innebär att känslig kod aldrig lämnar nätverket.
RhodeCodes viktigaste funktioner
- Grenbehörigheter och tvingande sammanfogning: Skyddar grenar från tvingade uppdateringar och kräver godkännande av kodgranskning innan ändringar kan sammanfogas.
- System för artefakthantering: Lagrar binära filer som byggresultat och loggar utanför versionshanteringen, med åtkomst som styrs av ACL och stöd för obegränsad filstorlek.
- Automatiskt val av granskare: Tilldelar granskare till pullförfrågningar baserat på konfigurerbara regler kopplade till filsökvägar, team eller individer.
- Granskningsloggar och aktivitetsrapporter: Registrerar åtkomst till och aktivitet i arkiv i hela miljön för att stödja efterlevnad och säkerhetsutredningar.
RhodeCode-integreringar
RhodeCode integreras med Jenkins, TeamCity, Travis CI, JIRA, Slack, Redmine, Trello och GitHub Issues. Dess JSON-RPC-API och webhooks stöder anpassade CI/CD-anslutningar och automatisering av arkiv.
Pros and Cons
Pros:
- Hanterar Git, Mercurial och SVN tillsammans
- Nätverksisolerad distribution för reglerade miljöer
- AI-assisterad kodgranskning körs helt lokalt
Cons:
- Ingen inbyggd CI/CD-pipeline
- Användargränssnittet känns föråldrat och klumpigt

Assembla
Bäst för team med flera versionshanteringssystem i ett hanterat moln
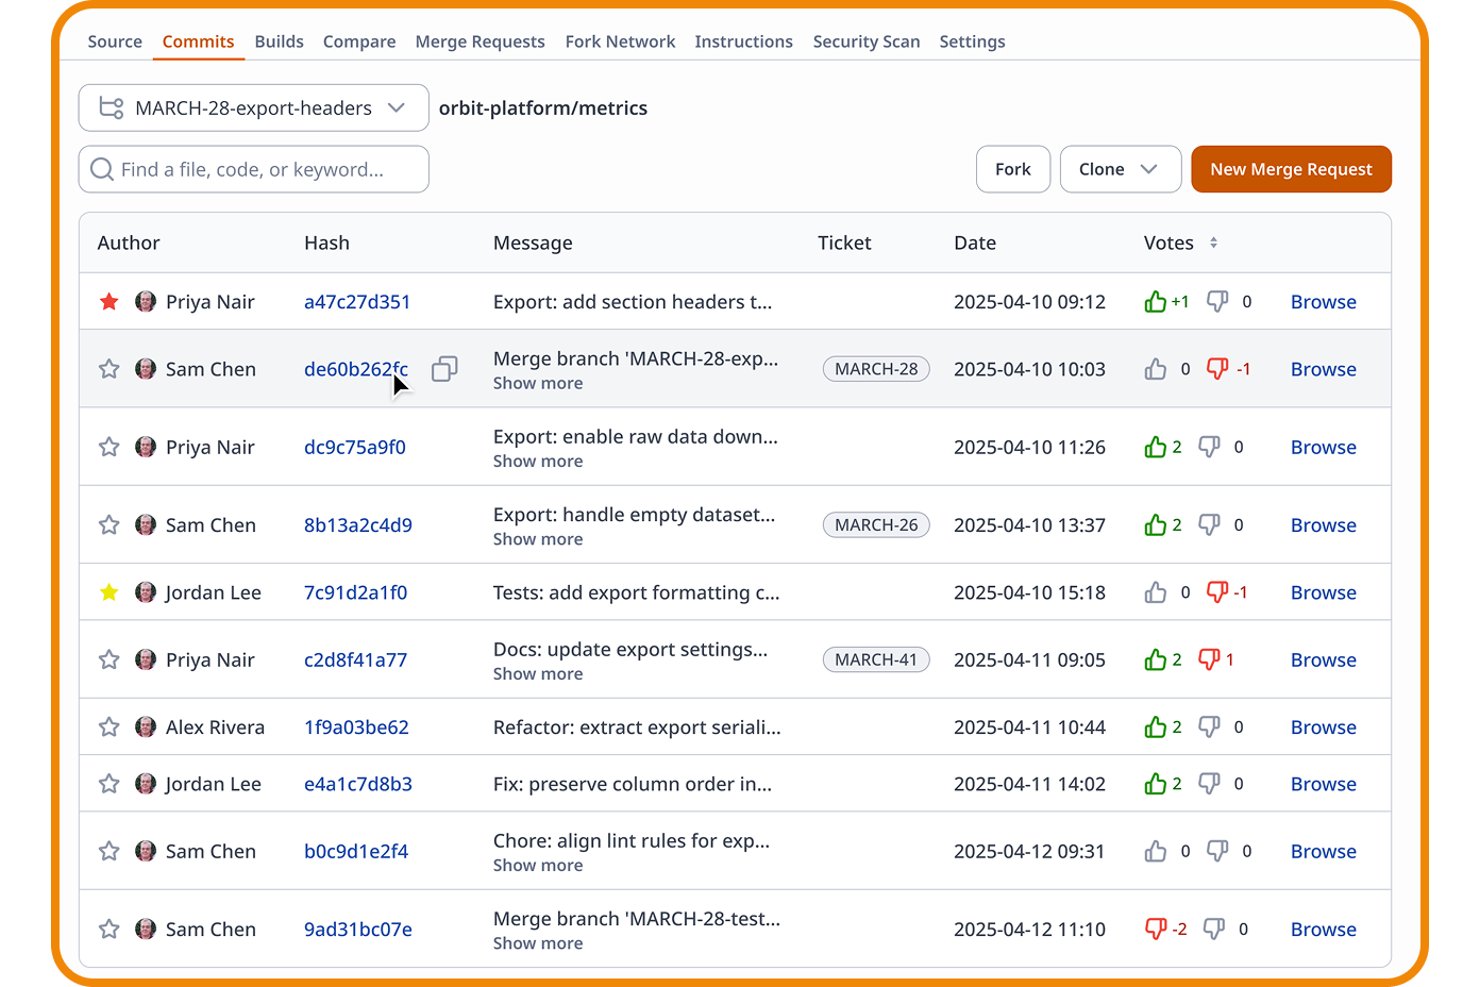
Assembla är en hanterad plattform för källkodshantering som stöder Git, SVN och Perforce i en enda värdbaserad miljö, med inbyggda arbetsflöden för kodgranskning, åtkomstkontroller, projekthantering och integrationer för CI/CD-pipelines.
Vem passar Assembla bäst för?
Assembla passar särskilt bra för utvecklingsteam inom spel, VFX och reglerade branscher som kör Git, SVN och Perforce sida vid sida och behöver en enda hanterad plattform för att hantera alla tre.
Varför jag valde Assembla
Jag har tagit med Assembla bland mina toppval eftersom det är en av de enda hanterade plattformarna för källkodshantering som kör Git, SVN och Perforce under samma tak, vilket verkligen är ovanligt. Jag uppskattar att SVN-team får pull requests, fillåsning och hyllning utan att behöva lämna sitt befintliga arbetsflöde, medan Perforce får globalt replikerade edge-instanser på AWS för commits med låg latens mellan spelstudior och VFX-pipelines. Ärenden länkas direkt till commits och merge requests över alla tre VCS-typer, så spårbarheten bryts inte när teamet inte enbart använder Git.
Assembla – viktiga funktioner
- Skanning efter hemligheter: Assembla skannar automatiskt varje commit för att upptäcka hårdkodade API-nycklar och lösenord innan de når produktionen.
- Gren- och merge request-skydd: Du kan kräva godkännanden från angivna granskare och serverbaserade hooks i Git-, SVN- och Perforce-arkiv innan någon merge genomförs.
- Inbyggda sprint- och Kanban-tavlor: Planerna Growth och Custom Cloud inkluderar sprintplanering, hantering av backloggar, burndown-diagram och Kanban-kortväggar direkt i plattformen.
- SAML 2.0 SSO med RBAC och IP-tillåtelselistor: Assembla stöder integration med Active Directory och LDAP samt detaljerade rollbaserade behörigheter och åtkomstbegränsningar på nätverksnivå.
Assembla-integrationer
Assembla erbjuder åtta dokumenterade inbyggda integrationer, bland annat Jenkins, Travis CI, GitHub, Slack, Jira, TestRail, Trello och Zapier. Dess REST API och webhooks stöder anpassade CI/CD-arbetsflöden och automatisering.
Pros and Cons
Pros:
- Kör Git, SVN och Perforce tillsammans
- Projekthantering inbyggd i plattformen
- Skanning efter hemligheter vid varje kodcommit
Cons:
- Inga inbyggda CI/CD-pipelineverktyg
- Ingen permanent kostnadsfri plan erbjuds

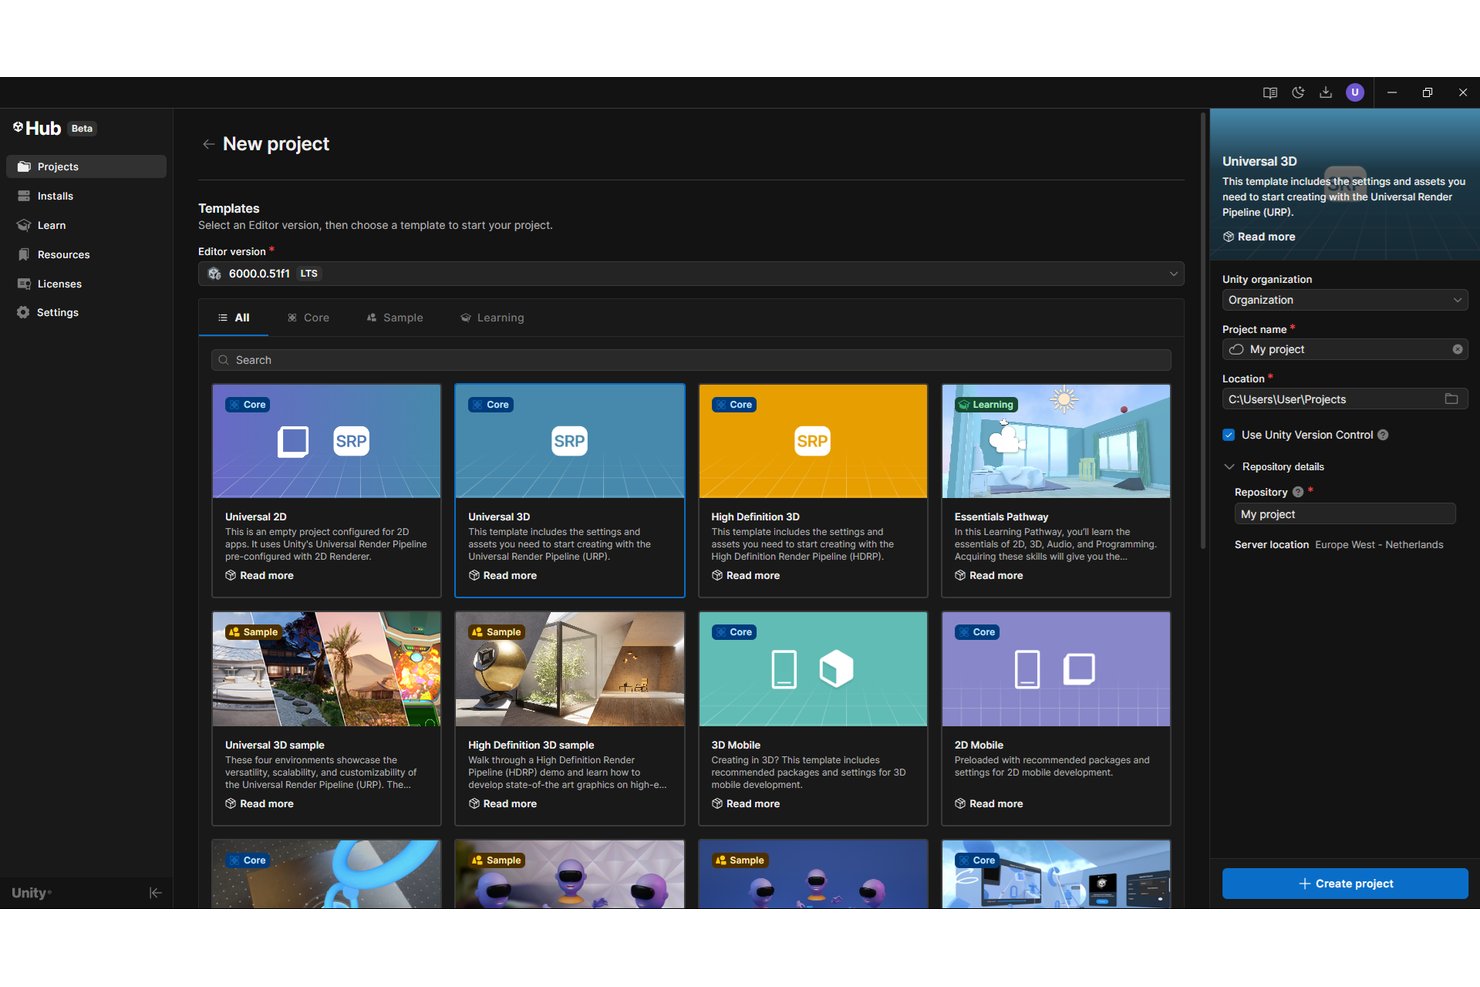
Unity Version Control är ett distribuerat versionshanteringssystem utvecklat för spelstudior och team med både utvecklare och konstnärer, med stöd för förgrening och sammanfogning, fillåsning, hantering av stora binära tillgångar och automatiserade sammanfogningsarbetsflöden via MergeBot.
Vem passar Unity Version Control bäst för?
Unity Version Control passar bra för spelstudior och team inom interaktiv media som hanterar stora binära tillgångar och arbetsflöden med både utvecklare och konstnärer i samma arkiv.
Varför jag valde Unity Version Control
Unity Version Control finns med på min kortlista eftersom inget annat SCM-verktyg hanterar uppdelningen mellan konstnärer och utvecklare lika smidigt. Jag uppskattar särskilt Gluon-klienten: konstnärer låser och checkar in binära tillgångar direkt utan att behöva hantera hela arkivet, medan programmerare kan använda parallella förgreningsarbetsflöden i samma kodbas. Smarta lås följer automatiskt med mellan grenar, så en låst karaktärsrigg förblir låst även efter att en gren har sammanfogats, vilket är ett konfliktscenario som Git-baserade verktyg helt enkelt inte kan lösa direkt.
Viktiga funktioner i Unity Version Control
- SemanticMerge: Ett språkmedvetet verktyg för diff och sammanfogning som löser konflikter på metod- och funktionsnivå, vilket minskar antalet falska positiva resultat vid kodsammanfogningar.
- Visuell grenutforskare: Ett tidslinjebaserat grafiskt gränssnitt som visar grenhistorik, sammanfogningar och ändringsuppsättningar i hela arkivet.
- Automatisering med MergeBot: Konfigurerbara botar som automatiskt sammanfogar uppgiftsgrenar när villkor som CI-byggstatus eller godkännande av kodgranskning har uppfyllts.
- Replikering av servrar på flera platser: Två eller fler lokala servrar synkroniseras mellan geografiska platser, vilket ger distribuerade team åtkomst med låg fördröjning till ett gemensamt arkiv.
Integrationer med Unity Version Control
Unity Version Control erbjuder dokumenterade integrationer med Jenkins, TeamCity, Bamboo, Unity Build Automation, Jira och Slack. Dess REST API stöder anpassad automatisering och webhooks, medan GitSync och GitServer tillhandahåller Git-kompatibilitet.
Pros and Cons
Pros:
- Hanterar stora binära filer direkt
- Arbetsflöden för konstnärer och utvecklare i samma arkiv
- Smarta lås förhindrar konflikter när tillgångar skrivs över
Cons:
- Begränsade möjligheter att förfina kodgranskningar för textbaserade tillgångar
- Mindre integrationsekosystem än Git-baserade verktyg
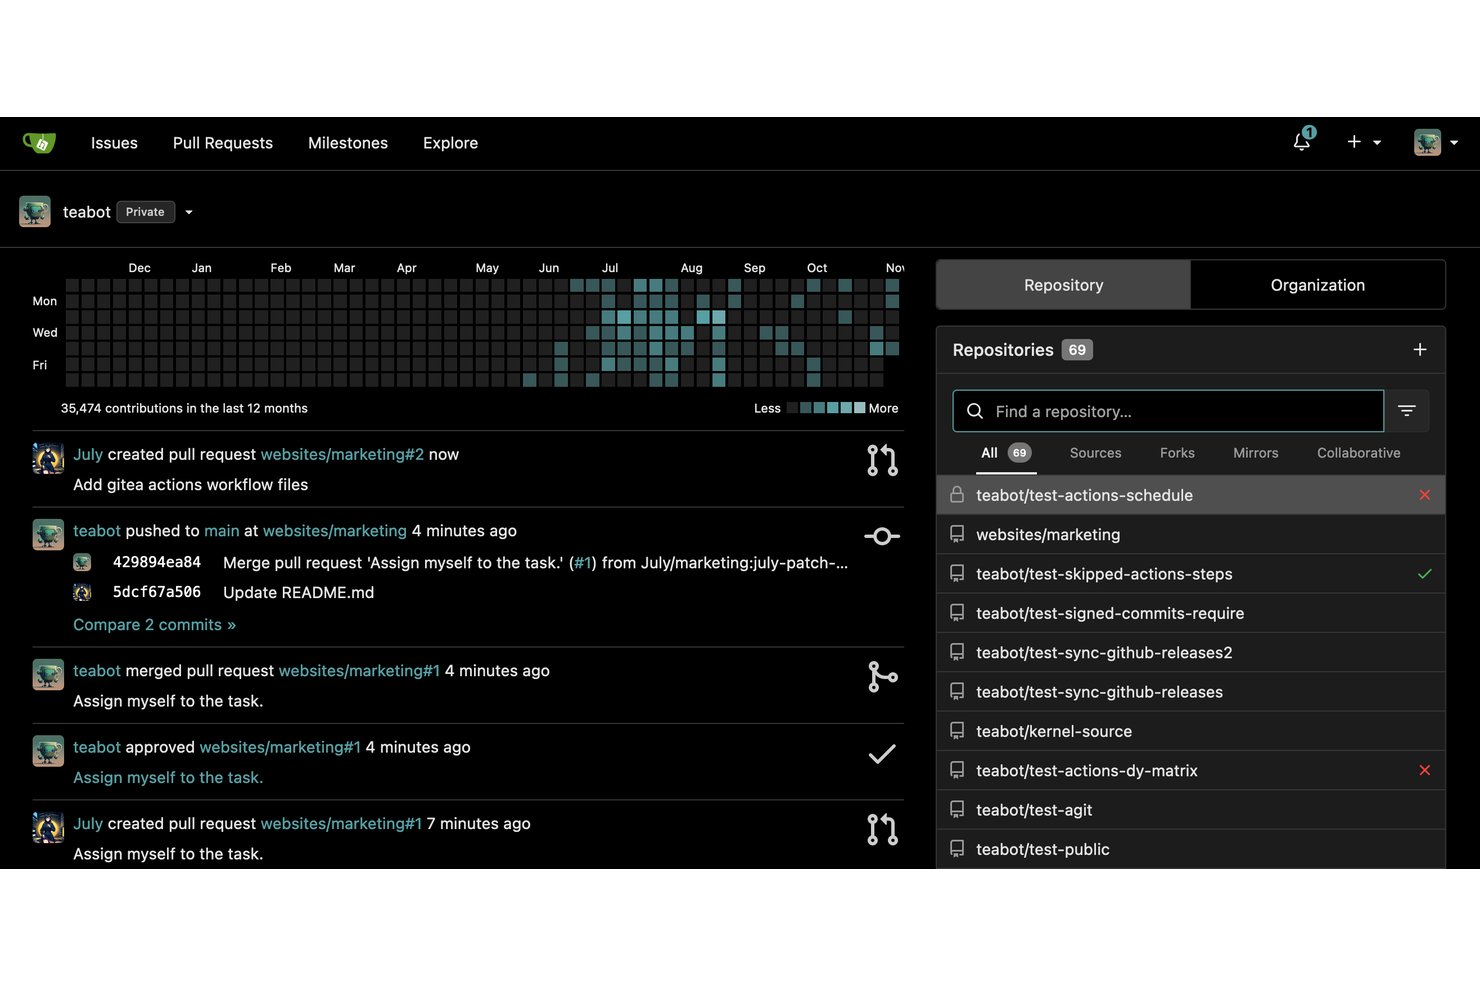
Gitea är en egenhostad Git-plattform som samlar kodhosting, pull request-baserad kodgranskning, inbyggd CI/CD via Gitea Actions, ärendehantering, Kanban-tavlor och ett paketregister med stöd för flera format i en enda lättviktig binärfil.
Vem passar Gitea bäst för?
Gitea passar bra för plattforms- och infrastrukturteam som behöver fullständig Git-hosting på begränsad eller isolerad infrastruktur utan den överbelastning som tyngre plattformar medför.
Varför jag valde Gitea
Gitea finns med på min kortlista eftersom plattformen samlar fullständig Git-hosting, Gitea Actions (GitHub Actions-kompatibel CI/CD), inbyggd ärendehantering och ett paketregister med stöd för fler än 20 format i en enda Go-binärfil som körs med så lite som 150–200 MB RAM. Jag valde den specifikt för team som arbetar i isolerade eller resursbegränsade miljöer där det helt enkelt inte är realistiskt att starta en GitLab-instans. Regler för grenskydd tillämpas i hela organisationen, och hela plattformen kan distribueras utan externa beroenden.
Giteas viktigaste funktioner
- Regler för grenskydd: Ange villkor som måste vara uppfyllda innan kod kan slås samman till skyddade grenar, inklusive obligatoriska godkännanden och statuskontroller.
- AGit-arbetsflöde: Skicka in patchar för granskning utan att skapa en förgrening av ett kodarkiv, så att bidragsgivare kan öppna pull requests direkt från sin lokala gren med en enda push.
- Paketregister med stöd för flera format: Lagra och tillhandahåll paket i fler än 20 format – inklusive npm, PyPI, Maven, Helm och Docker/OCI – från samma instans som din kod.
- Kanban-projekttavlor: Organisera ärenden och pull requests i visuella tavlors kolumner för att följa utvecklingsförloppet under sprintar eller milstolpar.
Gitea-integreringar
Gitea integreras med Drone, Woodpecker CI, Argo CD, Jenkins, Slack, Discord, Microsoft Teams och Lark, med REST API och webhooks för anpassade CI/CD-anslutningar.
Pros and Cons
Pros:
- Körs med minimala serverresurser
- CI/CD-arbetsflöden som är kompatibla med GitHub Actions ingår
- Fullständig Git-hosting i en enda binärfil
Cons:
- Ingen inbyggd AI-assisterad kodgranskning
- Företagsfunktioner är låsta bakom en betalplan
GitHub
Bäst för AI-infödd kodgranskning i stor skala

GitHub är en SCM-plattform med Git som grund och som kombinerar lagring av kodarkiv, förgrenings- och sammanfogningsarbetsflöden, kodgranskning baserad på pull requests, CI/CD via GitHub Actions samt AI-assisterad utveckling genom GitHub Copilot.
Vem passar GitHub bäst för?
GitHub passar bra för utvecklingsteam som behöver AI-assisterad kodgranskning, säkerhetsskanning och CI/CD inbyggt i en enda plattform.
Varför jag valde GitHub
GitHub tar plats som ett av de bästa alternativen på min kortlista eftersom deras AI-infödda kodgranskning verkligen är inbyggd i arbetsflödet för pull requests och inte påklistrad i efterhand. Jag gillar att Copilot fungerar som en faktisk granskare: den flaggar problem, föreslår korrigeringar och genererar automatiskt korrigeringar för ungefär 90 % av de upptäckta varningstyperna via Copilot Autofix. Kombinera detta med mergeköer och CODEOWNERS, så får du en policybaserad granskningspipeline som enkelt kan skalas över hundratals kodarkiv.
Viktiga funktioner i GitHub
- GitHub Actions: En inbyggd CI/CD-plattform som låter dig bygga, testa och distribuera kod med YAML-baserade arbetsflöden som utlöses av push-händelser, pull requests, scheman eller manuella körningar.
- GitHub Advanced Security: En tilläggssvit som omfattar SAST-skanning med CodeQL, skanning efter hemligheter med push-skydd samt automatiska beroendeuppdateringar med Dependabot, som körs direkt i pull requests.
- Enterprise Managed Users (EMU): En provisioneringsmodell som kopplar utvecklarkonton till din identitetsleverantör och ger IT-teamet fullständig kontroll över användarnas hela livscykel via SAML SSO och SCIM.
- GitHub Projects: Ett inbyggt verktyg för projektuppföljning med vyer för tabeller, tavlor och färdplaner, anpassade fält samt automatisering av arbetsflöden för hantering av ärenden och pull requests över flera kodarkiv.
GitHub-integrationer
GitHub erbjuder inbyggda integrationer med Jira och Slack samt Marketplace-integrationer för Jenkins, CircleCI, Azure Pipelines, Snyk och Datadog. REST- och GraphQL-API:er, webhooks och GitHub Apps stöder anpassade anslutningar för SCM, CI/CD, säkerhet och arbetsflöden.
Pros and Cons
Pros:
- AI-baserad kodgranskning som flaggar och korrigerar problem
- Heltäckande plattform från kodarkiv till distribution
- Stark efterlevnad för reglerade branscher
Cons:
- YAML-filer för arbetsflöden kräver expertkunskaper i skriptning
- Saknar inbyggd instrumentpanel för DORA-mätvärden

Bäst för spårbarhet av kod i Atlassian-plattformen
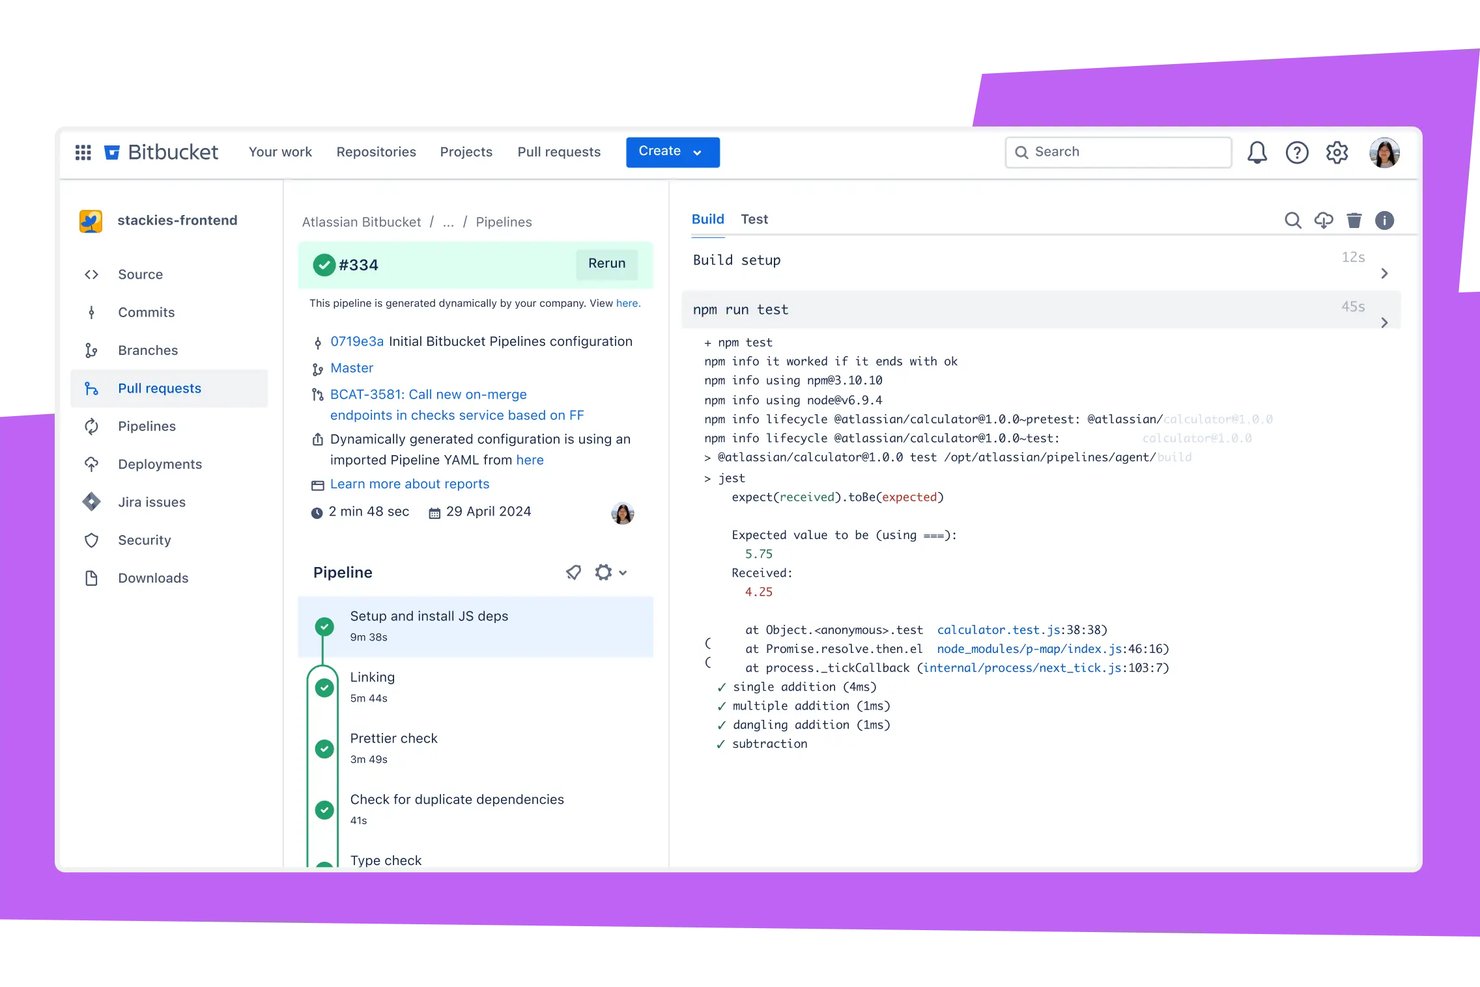
Bitbucket är en Git-baserad plattform för källkodshantering och samarbete som kombinerar lagring av kodarkiv, arbetsflöden för grenar, granskning av sammanslagningsförfrågningar, inbyggda CI/CD-pipelines och inbyggd DevSecOps-skanning i ett och samma verktyg.
Vem passar Bitbucket bäst för?
Bitbucket passar bäst för utvecklingsteam som redan använder Jira, Confluence eller andra Atlassian-verktyg och behöver spårbarhet för kod direkt integrerad i sitt befintliga arbetsflöde.
Varför jag valde Bitbucket
Bitbucket finns med på min kortlista tack vare hur tätt det kopplar samman kod med arbete i hela Atlassian-plattformen. När en utvecklare gör en incheckning med en Jira-nyckel i incheckningen uppdateras ärendets status automatiskt, och statusen för grenen, bygget och driftsättningen visas direkt i Jira-ärendet. Jag uppskattar också funktionen Kodinsikter, som hämtar resultat från säkerhetsskanningar till sammanslagningsförfrågningar och kan blockera sammanslagningar när sårbarheter upptäcks, vilket håller spårbarheten från kod till produktion helt intakt.
Bitbucket – viktiga funktioner
- Inbyggd DevSecOps-skanning: Inbyggda anslutningar upptäcker hemligheter, felkonfigurationer i IaC och sårbarheter i beroenden direkt i Bitbucket Pipelines.
- Obligatoriska kontroller före sammanslagning: Premium-abonnemanget låter administratörer blockera sammanslagningar av sammanslagningsförfrågningar tills byggen har godkänts, obligatoriska godkännanden har uppnåtts och kommentarer har åtgärdats.
- Rovo Dev AI-agent: Sammanfattar byggfel, genererar driftsättningsanteckningar och kopplar resultat till Jira-ärenden utan att lämna Bitbucket.
- Egenhostade körningar: Team kan ansluta sin egen infrastruktur till Bitbucket Pipelines, med upp till 100 standardkörningar utan extra kostnad.
Bitbucket-integrationer
Bitbucket erbjuder inbyggda integrationer med Jira Software, Jira Service Management, Confluence, Jenkins, AWS, Azure och Google Cloud, samt över 50 Pipes. REST-API:er och webhooks stöder anpassade integrationer och CI/CD-arbetsflöden.
Pros and Cons
Pros:
- Djup Jira-integration för spårbarhet av kod
- Inbyggd DevSecOps-skanning och blockering av sammanslagningsförfrågningar
- Hybridalternativ för driftsättning i molnet och datacenter
Cons:
- SAML SSO kräver ett separat abonnemang
- Prestandaproblem med mycket stora kodarkiv
GitLab
Bäst för heltäckande DevSecOps-källkodshantering
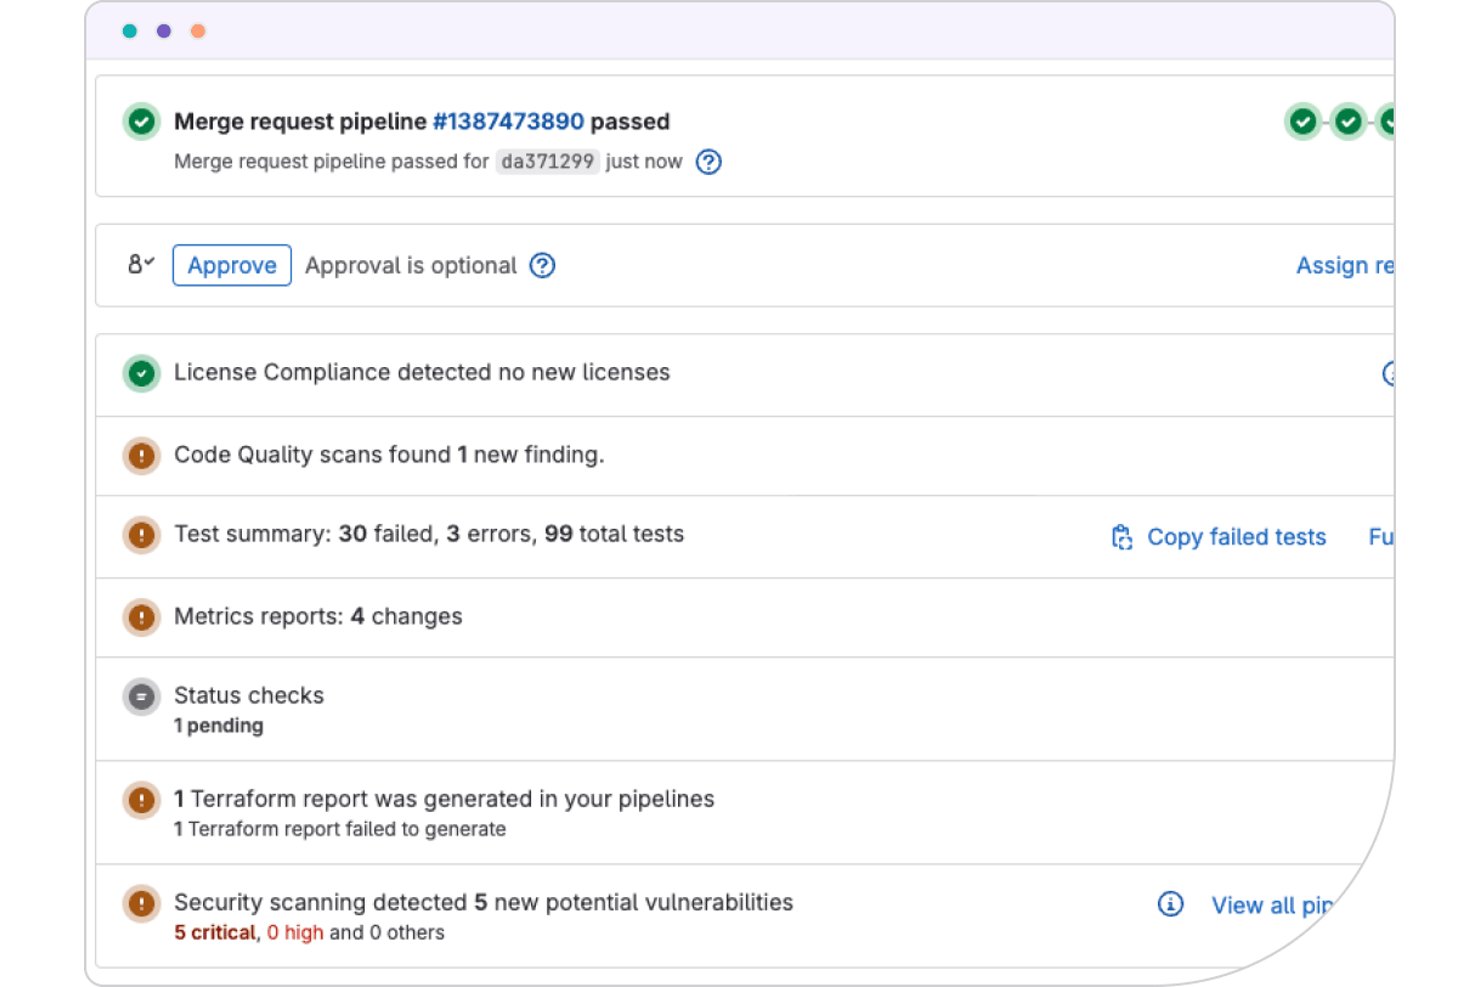
GitLab är en DevSecOps-plattform som förenar källkodshantering, CI/CD-pipelines, säkerhetsskanning och projektplanering i en enda applikation.
För vem passar GitLab bäst?
GitLab passar DevOps- och plattformsteknikteam som vill ha versionshantering, CI/CD och säkerhetsskanning på samma plats i stället för att sammanfoga separata verktyg.
Därför valde jag GitLab
GitLab tar plats på min kortlista eftersom det är det enda SCM-verktyget som levererar källkodshantering, CI/CD och säkerhetsskanning som en enda applikation i stället för en blandning av sammankopplade tjänster. Jag är särskilt imponerad av den inbyggda säkerhetssviten: SAST, DAST, containerskanning och hemlighetsdetektering visar alla resultat direkt i sammanslagningsbegäranden. Sammanslagningståg är en annan utmärkande funktion som håller huvudgrenen grön även vid stora volymer av incheckningar.
Viktiga funktioner i GitLab
- Sammanslagningståg: Testa och sammanfoga köade ändringar sekventiellt för att hålla huvudgrenen stabil vid stora incheckningsvolymer.
- DORA4-mätvärdespanel: Följ distributionsfrekvens, ledtid, andel misslyckade ändringar och tid till återställning direkt i plattformen.
- Analys av värdeflödet: Visualisera och mät varje steg i din SDLC för att identifiera var arbetet saktar ner.
- GitLab Duo-agentplattform: Låter AI-agenter självständigt öppna sammanslagningsbegäranden, utföra kodgranskningar och åtgärda sårbarheter inom ditt befintliga styrningsramverk.
GitLab-integreringar
GitLab integreras med Jira, Jenkins, Kubernetes, AWS, Google Cloud, Azure, JetBrains, VS Code, Slack och Checkmarx genom dokumenterade integreringar och sitt partnerekosystem. REST- och GraphQL-API:er stöder anpassade arbetsflöden.
Pros and Cons
Pros:
- Inbyggd CI/CD och DevSecOps i ett verktyg
- Resultat från säkerhetsskanning inbäddade i sammanslagningsbegäranden
- Distribuerar i SaaS-, självhanterade och statliga moln
Cons:
- Användargränssnittet kan kännas rörigt
- Kodgranskningspanelen saknar filtrering efter filtyp

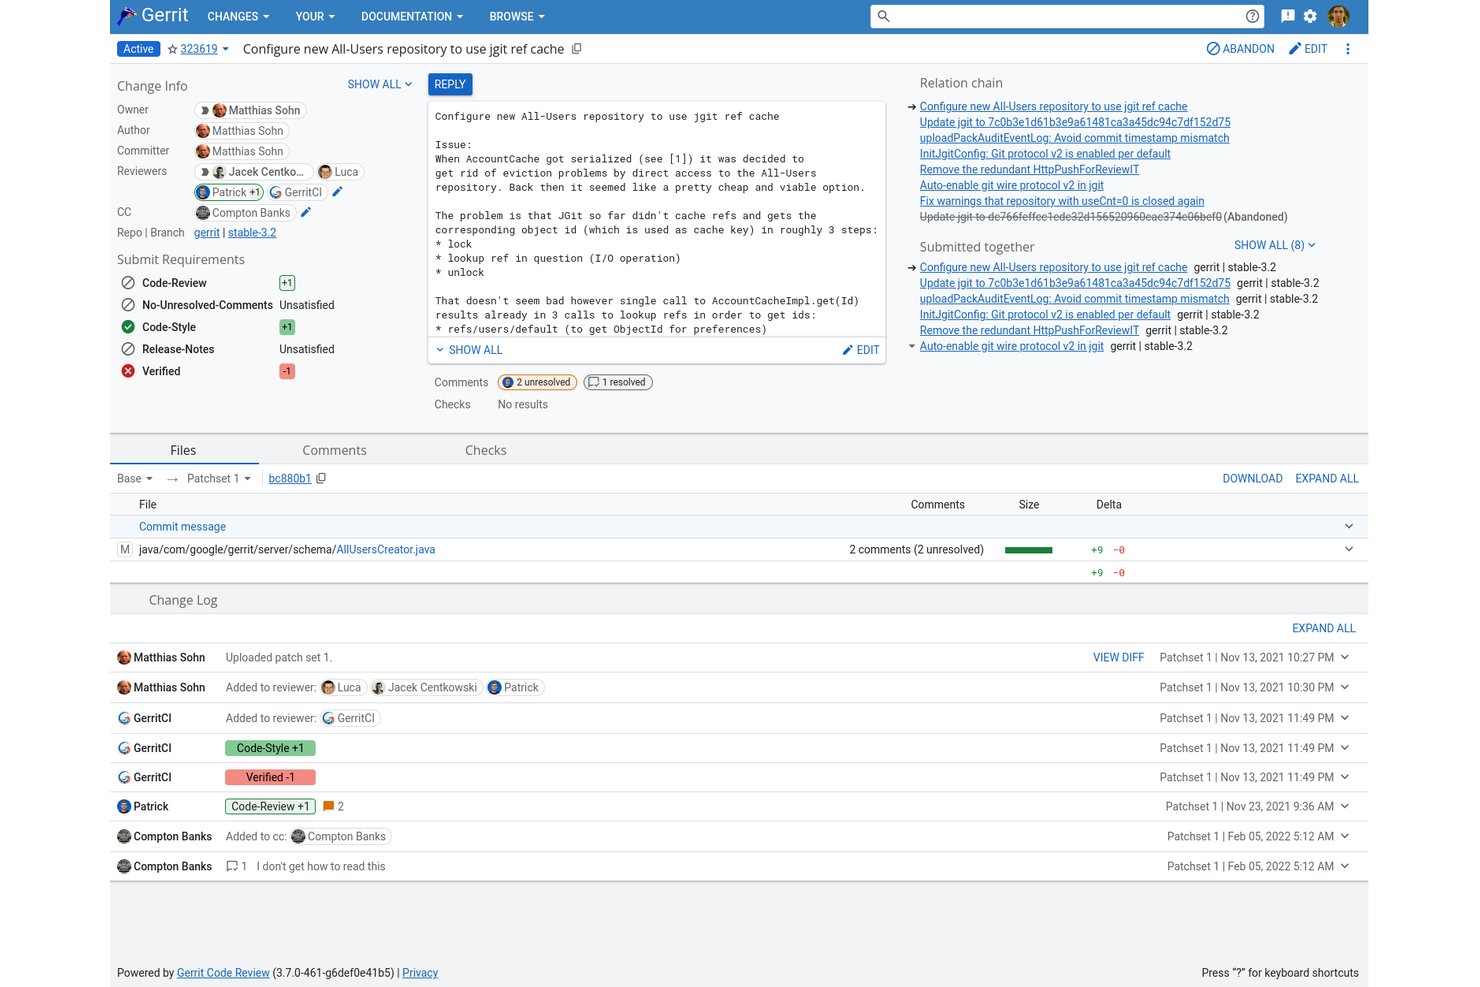
Gerrit är en Git-baserad kodgranskningsplattform med öppen källkod som kombinerar ändringsuppsättningsbaserad granskning före sammanfogning, detaljerad åtkomstkontroll på referensnivå, flexibel lagring av kodförråd och CI/CD-integreringar via ett omfattande ekosystem av insticksprogram.
Vem passar Gerrit bäst för?
Gerrit är det självklara valet för plattforms- och DevOps-ingenjörer som kör Git i företagsskala, där strikt blockering före sammanfogning och detaljerad åtkomstkontroll är oumbärliga.
Varför jag valde Gerrit
Gerrit hamnar på min kortlista eftersom dess ändringsuppsättningsbaserade granskningsmodell är särskilt utformad för att upprätthålla kvalitetsgrindar före sammanfogning i en skala som de flesta plattformar inte kan matcha. Jag uppskattar hur konfigurerbara godkännandeetiketter och krav för inskickning gör det möjligt för team att definiera exakt vad 'redo att sammanfoga' innebär, ända ner till att kräva en
non_author
-röst. Aktiv-aktiv-klustring och replikering mellan flera platser innebär att den hanterar kodbaser som AOSP utan problem.
Gerrits viktigaste funktioner
- Global replikering över flera platser: Gerrit replikerar kodförråd över geografiskt distribuerade primära noder med hjälp av Kafka- och Zookeeper-insticksprogram, så att distribuerade team hålls synkroniserade.
- OAuth-autentisering med bärartoken: Tidsbegränsade, återkallningsbara och behörighetsbegränsade token ersätter långlivade HTTP-lösenord, vilket ger dig bättre kontroll över åtkomsten för API:er och tjänsteanvändare.
- Automatisering av Gerrit-flöden: En experimentell regelmotor som utlöser åtgärder vid ändringar när definierade villkor uppfylls, så att du kan automatisera repetitiva steg i granskningsarbetsflödet.
- Aktiv-aktiv-klustring: Gerrit stöder aktiv-aktiv-klusterkonfigurationer med flera primära noder och uppgraderingar utan driftstopp, så att din SCM-miljö förblir tillgänglig under underhållsfönster.
Gerrit-integreringar
Gerrit integreras med Jenkins, Zuul CI, GitHub Actions, Kafka, Zookeeper, LDAP, OAuth och Kubernetes. Plattformen stöder över 100 communitybaserade insticksprogram samt REST API och webhookar för anpassade CI/CD-integreringar.
Pros and Cons
Pros:
- Ändringsuppsättningsbaserade granskningar upprätthåller strikt kvalitet före sammanfogning
- ACL:er på referensnivå för detaljerad åtkomstkontroll
- Beprövad tillförlitlighet för monorepon i företagsskala
Cons:
- Ingen inbyggd ärendehantering eller säkerhetsskanning
- Komplext Git-arbetsflöde som skiljer sig från pull-förfrågningar
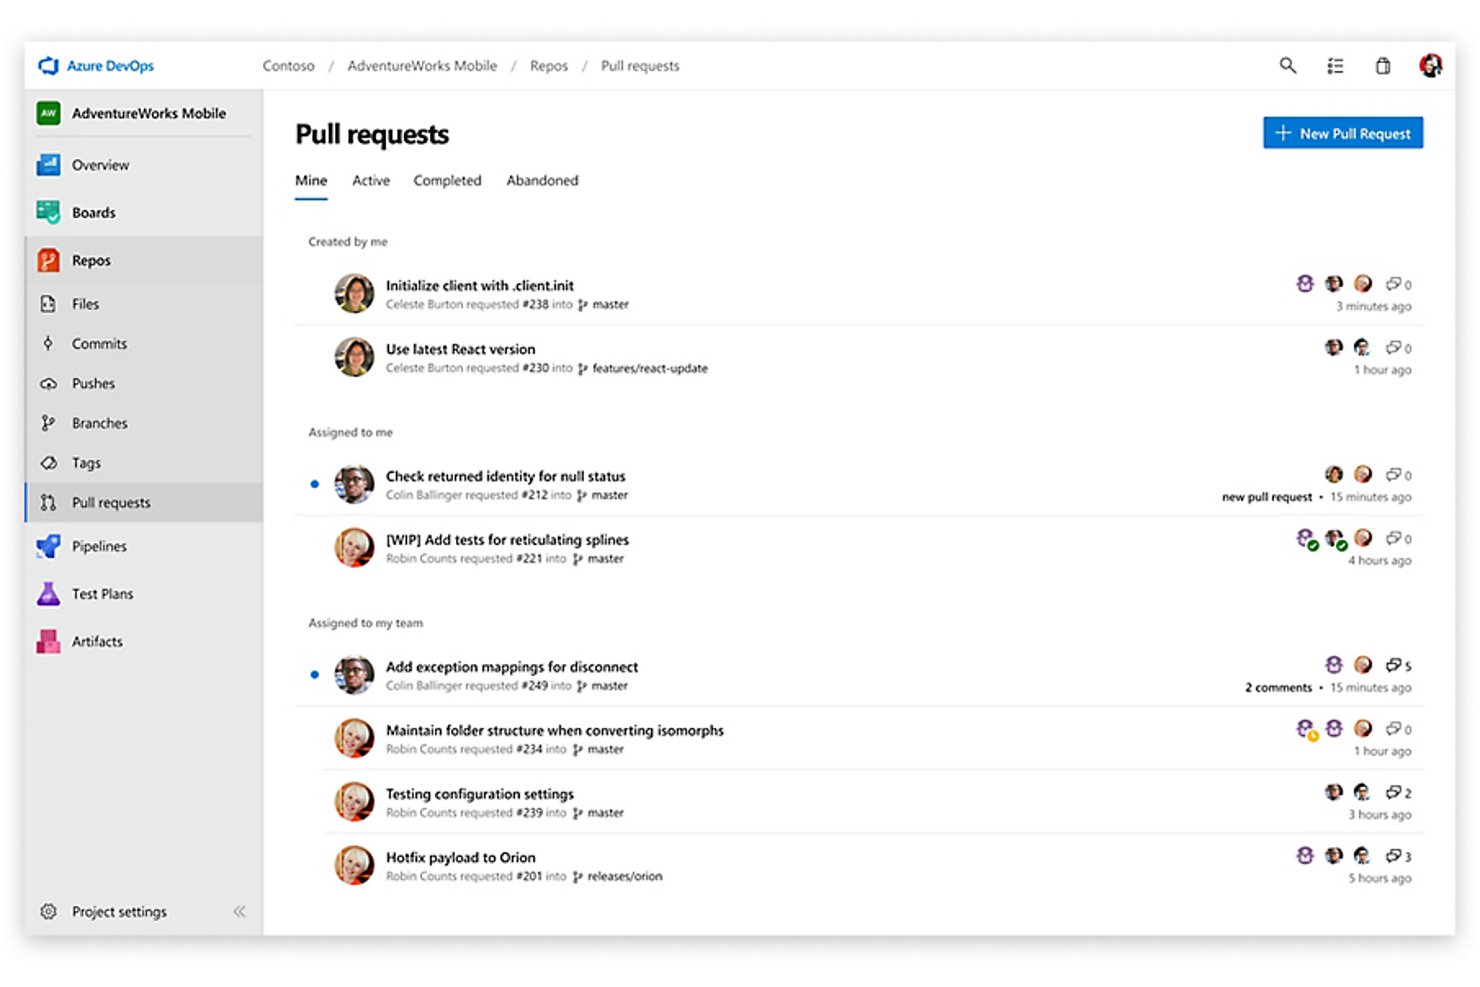
Azure Repos är Microsofts lösning för källkodshantering i Azure DevOps-sviten och erbjuder hosting av Git- och TFVC-arkiv, konfigurerbara grenprinciper, arbetsflöden för pull requests samt inbyggd CI/CD-integrering via Azure Pipelines.
Vem passar Azure Repos bäst för?
Azure Repos passar naturligt för team som redan använder Microsoft-verktyg som Azure, Visual Studio och Microsoft Entra ID och som vill ha källkodshantering, CI/CD och arbetsspårning samlat på ett ställe.
Varför jag valde Azure Repos
Azure Repos tar plats på min lista eftersom det är det enda SCM-verktyget som är inbyggt i en komplett SDLC-svit utformad kring Microsofts ekosystem. Jag uppskattar hur grenprinciper kopplas direkt till byggvalidering i Azure Pipelines, så att en misslyckad CI-körning fysiskt blockerar en sammanfogning utan någon extern konfiguration. Kombinerat med Scalar för prestanda i monorepon och GitHub Advanced Securitys CodeQL-skanning, som visas direkt i arbetsflödet för pull requests, får team som använder Microsofts teknikstack en strikt kodstyrning utan att behöva komplettera med separata verktyg.
Viktiga funktioner i Azure Repos
- Stöd för två versionshanteringssystem: Azure Repos låter team hantera både Git- och TFVC-arkiv inom samma projekt, vilket möjliggör distribuerade och centraliserade arbetsflöden sida vid sida.
- Skanning med GitHub Advanced Security: Inbyggd statisk analys med CodeQL, skanning efter sårbarheter i beroenden och skydd mot uppladdning av hemligheter visar säkerhetsproblem direkt i arbetsflödet för pull requests.
- Automatisk tilldelning av granskare: Grenprinciper kan automatiskt tilldela kodgranskare baserat på ändrade filsökvägar, så att rätt personer involveras utan manuellt arbete.
- Länkning av arbetsobjekt i Azure Boards: Incheckningar, grenar och pull requests kan länkas till arbetsobjekt i Azure Boards, och grenprinciper kan kräva att varje pull request hänvisar till minst ett spårat arbetsobjekt.
Integreringar med Azure Repos
Azure Repos erbjuder inbyggda integreringar i hela Microsofts ekosystem, bland annat med Azure Boards, Azure Pipelines, Azure Artifacts, Azure Test Plans, Visual Studio och Microsoft Entra ID. Dess REST API, CLI, webhooks och integreringar via Marketplace kan anslutas till Jenkins, CircleCI, GitHub Actions och andra verktyg.
Pros and Cons
Pros:
- Stöd för både Git och TFVC för versionshantering
- Djup integrering med Azure och Microsofts ekosystem
- Inbyggd säkerhetsskanning och skydd mot hemligheter
Cons:
- Användarupplevelsen för pull requests ligger efter konkurrenterna
- Avancerade säkerhetsfunktioner är endast tillgängliga som SaaS
Andra SCM-verktyg
Här är några ytterligare alternativ bland SCM-verktyg som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- Perforce
Bäst för versionshantering av stora binära tillgångar och monorepon
- Subversion
Bäst för centraliserad versionskontroll i reglerade team
- GitKraken
Bäst för AI-drivna Git-arbetsflöden på valfri värd
- Fossil SCM
Bäst för revisionsklar källkodshantering i team med luftgapade nätverk
- Micro Focus AccuRev
Bäst för versionshantering


Så utvärderar jag SCM-verktyg
Jag delar upp min utvärdering i två lager: grundläggande krav som versionshantering och grenpolicyer, samt särskiljande faktorer som säkerhetsskanning och CI/CD-djup.
Kärnfunktionalitet (Grundkrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga för inkludering.
- Versionshantering: Jag kontrollerar om varje verktyg spårar hela incheckningshistoriken med vyer för ändringar och ansvar, eftersom det är viktigt att kunna spåra när och varför en rad ändrades vid felsökning av incidenter.
- Förgrening och sammanslagning: Skyddade grenar, strategier för sammanslagning och konfliktdetektering vägs alla in – särskilt för team som använder GitFlow- eller trunkbaserade utvecklingsmodeller.
- Drift av kodarkiv: Jag utvärderar driftalternativ utifrån skalbarhet, redundans och stöd för stora filer, eftersom team med monorepon eller binära tillgångar behöver mer än grundläggande molnlagring.
- Åtkomstkontroll och behörigheter: Det jag letar efter är detaljerade behörigheter på kodarkivs- och grennivå, SSO och 2FA, särskilt för team som hanterar känsliga kodbaser inom flera avdelningar.
- Arbetsflöden för kodgranskning: Funktioner för kodgranskningsförfrågningar med kommentarer direkt i koden, obligatoriska granskare och statuskontroller visar om ett verktyg stöder verkligt samarbetsinriktad granskning eller bara grundläggande godkännanden.
- CI/CD och DevOps-integreringar: Jag utvärderar hur väl varje verktyg ansluter till bygg- och driftsättningsflöden, antingen via inbyggda CI/CD-funktioner som de i GitLab eller genom integreringar i ekosystemet.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (Vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Inbyggd säkerhetsskanning är en viktig särskiljande faktor. Verktyg som upptäcker sårbarheter i beroenden eller läckta hemligheter i SCM-arbetsflödet besparar teamen arbetet med att lägga till separata SAST-verktyg. Jag utvärderar också AI-assisterade utvecklingsfunktioner som kodförslag och automatiska sammanfattningar av PR:er, vilka minskar tröttheten vid granskning i kodarkiv med hög aktivitet. Kodsökning och insikter om utvecklingen kompletterar bilden – DORA-mått och bidragsgivaranalys hjälper teamledare att upptäcka flaskhalsar innan de bromsar leveransen.
Mer än funktioner
Flexibilitet vid driftsättning spelar stor roll – vissa team behöver SaaS, medan andra inom reglerade branscher kräver självhostade eller luftgapade installationer. Jag kontrollerar om en leverantör erbjuder båda alternativen. Efterlevnadscertifieringar som SOC 2 och ISO 27001 väger också tungt, särskilt för team som hanterar känslig immateriell egendom eller arbetar under strikta revisionskrav. Prisstrukturen är ytterligare en faktor som jag utvärderar noggrant, eftersom modeller med prissättning per användare snabbt kan bli kostsamma för växande utvecklingsorganisationer. En generös kostnadsfri nivå för mindre team eller projekt med öppen källkod är en betydelsefull särskiljande faktor.
Så väljer du ett SCM-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa tillsammans med ditt team. Överväg om det kan hantera växande kodbaser och fler användare utan prestandaproblem. |
| Integrationer | Kontrollera om det kan integreras med dina befintliga verktyg, till exempel CI/CD-pipelines, projekthanteringsprogram och andra viktiga plattformar som du använder. |
| Anpassningsbarhet | Leta efter funktioner som låter dig anpassa arbetsflöden och instrumentpaneler efter teamets processer och preferenser. |
| Användarvänlighet | Utvärdera hur intuitivt verktygets gränssnitt är. En användarvänlig design kan minska inlärningskurvan och hjälpa teamet att snabbt börja använda det. |
| Budget | Anpassa verktygets kostnad efter din budget. Ta hänsyn till både initiala kostnader och löpande utgifter och se till att de ryms inom din ekonomiska plan. |
| Säkerhetsskydd | Granska de säkerhetsåtgärder som finns på plats. Se till att verktyget erbjuder funktioner som kryptering, åtkomstkontroller och efterlevnad av branschstandarder. |
| Support & utbildning | Överväg tillgången till kundsupport och utbildningsresurser som kan hjälpa teamet att använda verktyget effektivt och snabbt lösa eventuella problem. |
| Prestanda | Bedöm hur väl verktyget fungerar under belastning. Det bör vara tillförlitligt och konsekvent även under perioder med hög användning, så att projekten håller tidsplanen. |
Trender inom SCM-verktyg
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av SCM-verktyg. Här är några framväxande trender som jag håller ögonen på:
- Molnbaserad utveckling: Fler SCM-verktyg övergår till molnnativa arkitekturer, vilket gör det möjligt för team att samarbeta i realtid från valfri plats. Den här trenden hjälper företag att minska infrastrukturkostnaderna och förbättra tillgängligheten, med leverantörer som GitHub och GitLab som erbjuder robusta molnbaserade lösningar. Git-alternativ finns också för IT-team som inte arbetar inom Git-ramverket.
- AI-drivna insikter: Leverantörer integrerar AI för att tillhandahålla prediktiva insikter och förslag på kodkvalitet. Detta hjälper team att upptäcka potentiella problem tidigt och förbättra kodens effektivitet. Vissa verktyg erbjuder nu till exempel AI-drivna kodgranskningsfunktioner som identifierar fel och föreslår förbättringar.
- Förbättrade säkerhetsfunktioner: I takt med att cyberhoten ökar fokuserar SCM-verktyg allt mer på säkerhet. Funktioner som inbyggd sårbarhetsskanning och efterlevnadskontroller blir allt vanligare. Verktyg som Azure DevOps integrerar dessa funktioner för att skydda kodbaser mot potentiella intrång.
- DevOps-integration: Integrationen mellan SCM-verktyg och DevOps-metoder blir allt tätare. Den här trenden stöder kontinuerlig integration och leverans, vilket gör det enklare för team att snabbt driftsätta ändringar. Plattformar som Bitbucket förbättrar sina DevOps-funktioner för att stödja denna trend.
- Stöd för mikrotjänster: När fler företag inför mikrotjänstarkitekturer utvecklas SCM-verktyg för att stödja dessa miljöer. Detta gör det möjligt för utvecklare att effektivt hantera flera kodbaser. Lösningar som AWS CodePipeline anpassas för att möta detta växande behov.
Vad är ett SCM-verktyg?
Ett SCM-verktyg är programvara som används för hantering av källkod och spårning av ändringar i programvaruutvecklingsprojekt. Utvecklare, DevOps-ingenjörer och IT-specialister använder i allmänhet dessa verktyg för att samarbeta kring kod och upprätthålla versionskontroll.
Funktioner som versionskontroll, grenhantering och kodgranskning underlättar samarbetet och hjälper till att upprätthålla kodkvaliteten. Sammantaget erbjuder dessa verktyg viktigt stöd för effektiva och organiserade processer inom programvaruutveckling.
Funktioner i SCM-verktyg
När du väljer ett SCM-verktyg bör du hålla utkik efter följande viktiga funktioner:
- Grenhantering: Gör det möjligt för utvecklare att arbeta med olika funktioner eller korrigeringar parallellt utan att påverka den huvudsakliga kodbasen.
- Kodgranskning: Underlättar granskningar av kollegor för att säkerställa kodkvaliteten och upptäcka potentiella problem tidigt.
- Konfigurationshantering: Hanterar och upprätthåller konsekventa konfigurationer i utvecklingsmiljöerna.
- Integrationsstöd: Ansluter sömlöst till andra verktyg, såsom CI/CD-pipelines och projekthanteringsprogram, för att effektivisera arbetsflödet.
- Versionshanteringsverktyg: Spårar förändringar i koden över tid och hjälper team att hantera och återgå till tidigare versioner vid behov.
- Säkerhetsfunktioner: Tillhandahåller inbyggda verktyg för sårbarhetsskanning och efterlevnadskontroller för att skydda kodbaser.
- Automatiserade arbetsflöden: Effektiviserar repetitiva uppgifter, minskar det manuella arbetet och ökar produktiviteten.
- Analys och rapportering: Ger insikter i kodens prestanda och teamets produktivitet genom detaljerade rapporter.
- Skalbarhet: Stödjer tillväxt genom att effektivt hantera fler användare och större kodbaser i takt med att teamet växer.
- Samarbete i realtid: Gör det möjligt för teammedlemmar att arbeta med kod samtidigt, vilket förbättrar kommunikationen och minskar förseningar.
Fördelar med SCM-verktyg
Implementering av ett SCM-verktyg ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrat samarbete: Funktioner för samarbete i realtid gör det möjligt för teamet att arbeta effektivt tillsammans, vilket minskar förseningar och förbättrar kommunikationen.
- Förbättrad kodkvalitet: Kodgranskningsprocesser bidrar till att upprätthålla höga kodstandarder genom att upptäcka fel och föreslå förbättringar.
- Effektiv versionshantering: Versionshanteringssystem låter dig spåra förändringar och återgå till tidigare versioner, vilket säkerställer stabilitet och konsekvens i dina projekt.
- Ökad produktivitet: Automatiserade arbetsflöden minskar manuella uppgifter och frigör tid för teamet att fokusera på mer kritiskt utvecklingsarbete.
- Skalbarhet: Stödjer växande team genom att hantera fler användare och större kodbaser utan prestandaproblem.
- Bättre säkerhet: Inbyggda säkerhetsfunktioner, såsom sårbarhetsskanning, bidrar till att skydda kodbasen mot potentiella hot.
- Insiktsfull analys: Detaljerad analys och rapportering ger värdefulla insikter i teamets prestanda och kodens effektivitet, vilket underlättar bättre beslutsfattande.
Kostnader och prissättning för SCM-verktyg
För att välja ett SCM-verktyg krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i SCM-verktyg:
Jämförelsetabell för abonnemang för SCM-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande versionshantering, begränsat antal användare och viktiga samarbetsverktyg. |
| Personligt abonnemang | $5-$25 /användare /månad | Förbättrad versionshantering, grenhantering och grundläggande kodgranskning. |
| Företagsabonnemang | $30-$60 /användare /månad | Avancerade kodgranskningsverktyg, säkerhetsfunktioner och integrationsstöd. |
| Storföretagsabonnemang | $70-$100 /användare /månad | Omfattande analys, stora anpassningsmöjligheter och dedikerad support. |
Vanliga frågor om SCM-verktyg
Här är några svar på vanliga frågor om SCM-verktyg:
Hur stöder SCM DevOps-metoder?
SCM-verktyg spelar en avgörande roll i DevOps genom att underlätta kontinuerlig integrering och kontinuerlig leverans (CI/CD). De hjälper till att hantera kodändringar, automatisera arbetsflöden och möjliggöra samarbete mellan teammedlemmar. Denna integrering stöder snabbare lanseringar och mer tillförlitlig programvaruleverans, i linje med DevOps-målen.
Kan SCM-verktyg hantera storskaliga projekt?
Ja, många SCM-verktyg är utformade för att skalas efter teamets behov. De kan effektivt hantera stora kodbaser och många medverkande. Funktioner som grenhantering och versionskontroll ser till att även komplexa projekt förblir organiserade och hanterbara, vilket gör dem lämpliga för storskalig verksamhet.
Vilka säkerhetsåtgärder finns i SCM-verktyg?
SCM-verktyg innehåller ofta säkerhetsfunktioner som åtkomstkontroller, kryptering och granskningsloggar för att skydda din kodbas. Dessutom kan många av dem integreras med programvara för nätverksautomatisering för omfattande övervakning. Dessa åtgärder hjälper till att förhindra obehörig åtkomst och säkerställa efterlevnad av branschstandarder. De skapar trygghet genom att skydda din immateriella egendom och känsliga information.
Hur integreras SCM-verktyg med annan programvara?
SCM-verktyg erbjuder vanligtvis integreringar med olika plattformar för utveckling och projekthantering. Denna anslutning möjliggör smidigt datautbyte och förbättrad effektivitet i arbetsflödet. Genom att integreras med verktyg som CI/CD-pipelines och ärendehanterare hjälper SCM-lösningar till att effektivisera utvecklingsprocesserna. På nätverks- och distributionssidan kan RMM-programvara vara ett utmärkt tillägg till din teknikstack för kodhantering.
Medför det kostnader att använda SCM-verktyg?
Även om vissa SCM-verktyg erbjuder kostnadsfria abonnemang medför avancerade funktioner och stöd för större team vanligtvis en kostnad. Prismodellerna varierar och baseras ofta på antalet användare eller tillgång till funktioner. Det är viktigt att utvärdera prisstrukturen i relation till teamets behov och budget för att säkerställa valuta för pengarna.
Vilka utbildningsresurser finns tillgängliga för SCM-verktyg?
Många SCM-leverantörer erbjuder en rad utbildningsresurser, bland annat handledningar, dokumentation, webbseminarier och communityforum. Dessa resurser hjälper användarna att snabbt och effektivt komma igång. Tillgång till omfattande utbildningsmaterial kan avsevärt förenkla introduktionsprocessen och förbättra användningen av verktyget.
Vad händer härnäst?
Om du håller på att undersöka SCM-verktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar. Experter!