

10 bästa verktygen för infrastruktur som kod granskade 2026

Bästa verktygen för infrastruktur som kod – kortlista


De bästa verktygen för infrastruktur som kod hjälper team att automatisera provisionering, hålla miljöer konsekventa och distribuera infrastrukturändringar med färre fel. De gör det enklare att definiera resurser i kod, spåra ändringar och upprätthålla förutsägbara miljöer i utveckling, testning och produktion.
När felkonfigurationer orsakar driftstopp, när manuell provisionering fördröjer lanseringar eller när team förlitar sig på tillfälliga skript som gradvis blir inaktuella, kan tillförlitlighet och samarbete försämras. Dessa problem leder till inkonsekvenser i konfigurationen, ökar felsökningsarbetet och gör det svårare för teknik- och driftteam att förstå hur miljöer byggs och underhålls.
Med över 20 år i branschen som teknikchef har jag testat och granskat dussintals verktyg för infrastruktur som kod i verkliga miljöer för att utvärdera deras prestanda, integrationer och användbarhet. Den här guiden lyfter fram de bästa verktygen för infrastruktur som kod som förbättrar konsekvensen, effektiviserar distributionsarbetsflöden och möjliggör mer förutsägbar infrastrukturhantering. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för infrastruktur som kod
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta verktyg för infrastruktur som kod och hjälper dig att hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för samarbete kring infrastruktur som kod | Gratisabonnemang tillgängligt | $250 per månad | Website | |
| 2 | Bäst för detektering av IaC-risker på kodnivå | Gratisplan tillgänglig | Från $200/månad | Website | |
| 3 | Bäst för miljöer med flera moln | Gratisplan tillgänglig | Från $0.00014 per timme per resurs | Website | |
| 4 | Bäst för enkel IT-automatisering | Gratis abonnemang tillgängligt | $5,000 per år | Website | |
| 5 | Bäst för kontinuerlig automatisering | Gratis plan tillgänglig | Från $72/månad | Website | |
| 6 | Bäst för konfigurering av AWS-miljöer | Kostnadsfri plan tillgänglig | Anpassad prismodell beroende på använda resurser | Website | |
| 7 | Bäst för automatiserad konfigurationshantering | Gratisabonnemang tillgängligt | Priser lämnas på begäran | Website | |
| 8 | Bäst för Azure-integrationer | Gratisabonnemang tillgängligt | Anpassad prismodell beroende på vilka resurser som används | Website | |
| 9 | Bäst för att skapa identiska maskiner | Gratisplan tillgänglig | Från $0.007 per timme | Website | |
| 10 | Bäst för utvecklare som skriver kod | Gratisplan tillgänglig | $1 per 2,000 krediter | Website |





Recensioner av de bästa verktygen för infrastruktur som kod
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för infrastruktur som kod som tog sig in på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Spacelift är en plattform som hjälper team att hantera sin infrastruktur med hjälp av kod. Den har stöd för olika verktyg som Terraform, OpenTofu, Ansible, Kubernetes, Terragrunt, CloudFormation och Pulumi. Detta gör det möjligt för ditt team att automatisera och styra infrastrukturändringar i olika miljöer.
Varför jag valde Spacelift: Spacelift erbjuder funktioner som gör det enklare för ditt team att samarbeta i infrastrukturprojekt. Du kan konfigurera policyer för att styra ändringar och säkerställa att endast godkända ändringar tillämpas. Plattformen erbjuder också ett sätt att visualisera din infrastruktur, vilket hjälper alla att förstå den aktuella konfigurationen. Med stöd för flera verktyg kan ditt team välja det bästa för varje uppgift.
Utmärkande funktioner & integrationer:
Funktionerna omfattar automatiserade arbetsflöden som hjälper ditt team att effektivt hantera infrastrukturändringar. Med Spacelift kan du konfigurera policyer som styr vem som kan göra ändringar och när. Plattformen tillhandahåller även verktyg för att upptäcka och åtgärda problem i din infrastruktur innan de orsakar problem.
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Microsoft Azure, Slack, Infracost och Datadog.
Pros and Cons
Pros:
- Tillhandahåller visualisering av infrastrukturen
- Har stöd för flera infrastrukturverktyg
- Gör det möjligt att konfigurera godkännandepolicyer
Cons:
- Kräver att man lär sig nya arbetsflöden
- Kan kräva ytterligare konfiguration för vissa verktyg

Zeropath
Bäst för detektering av IaC-risker på kodnivå
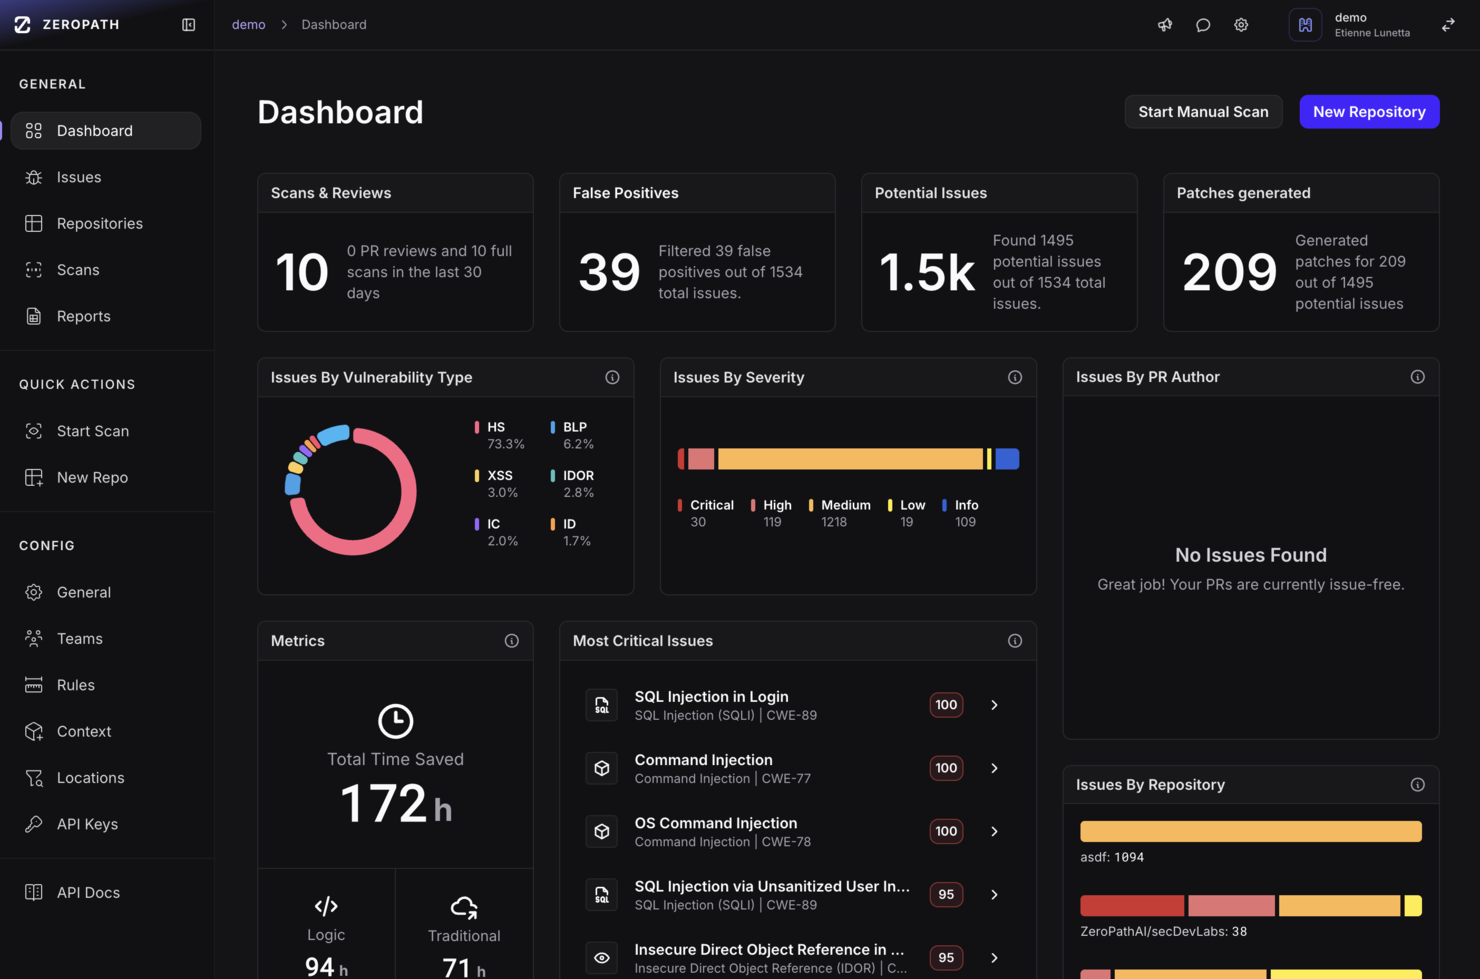
ZeroPath hjälper dig att upptäcka felkonfigurationer i infrastruktur som kod innan driftsättning, vilket ger ditt team tydlighet kring säkerhet, efterlevnad och risker för molnresurser. Om du ansvarar för DevOps, molninfrastruktur eller säkerhetsteknik i ett medelstort eller stort företag är det här verktyget utformat för att hjälpa dig undvika subtila misstag i Terraform, CloudFormation, Kubernetes YAML och annat – så att du kan flytta säkerheten ”åt vänster” till kodgranskningar i stället för att jaga problem i produktion.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom verktyget fokuserar på detektering av infrastrukturrelaterade risker på kodnivå. När du och ditt team hanterar molnmiljöer med IaC får ni över 500 inbyggda policykontroller för Terraform, CloudFormation, Kubernetes YAML och Helm-diagram, allt på ett och samma ställe. Du kommer också att uppskatta stödet för flera molnplattformar, inklusive AWS, Azure och GCP, vilket gör verktyget lämpligt oavsett om ni standardiserar på ett moln eller hanterar hybrida miljöer och miljöer med flera moln. Eftersom verktyget möjliggör skanning före driftsättning kopplad till pull-begäranden minskar du risken för att driftsätta infrastruktur med farliga oupptäckta felkonfigurationer.
Viktiga funktioner i ZeroPath
Utöver de centrala funktionerna ovan erbjuder ZeroPath flera andra funktioner som kan vara till nytta för ditt team:
- Anpassade policyer: Du kan definiera egna regler med Rego (OPA) eller policyverktyg baserade på naturligt språk för att tillämpa organisationsspecifika säkerhetskrav.
- AI-baserad allvarlighetsgradering: Verktyget tilldelar riskpoäng (i stil med CVSS 4.0) baserat på utnyttjandemöjlighet snarare än enbart ”mönstermatchning”, vilket hjälper ditt team att prioritera de resultat som är viktigast.
- Stöd för flera format: Det skannar inte bara Terraform utan även ARM-mallar, Kubernetes YAML, Helm-diagram, Docker-filer och Kustomize-manifest – allt från en och samma plattform.
- Anpassningsbar hantering av pull-begäranden: Gör det möjligt för team att finjustera korrigeringar och genomföra ändringar i flera filer utan manuell kodning.
Integrationer i ZeroPath
Integrationerna omfattar GitHub, GitLab, Linear, Jira samt API-stöd för anpassade integrationer.
Pros and Cons
Pros:
- Ett omfattande policybibliotek (över 500 inbyggda policyer) ger bred täckning av säkerhet och efterlevnad.
- AI-baserad allvarlighetsgradering hjälper till att fokusera på problem med stor påverkan.
- Skanning av pull-begäranden före driftsättning integreras med vanliga arbetsflöden.
Cons:
- Är starkt beroende av AI för gradering och detektering, vilket kan kräva anpassning till organisationens sammanhang.
- Det inbyggda policybiblioteket kan fortfarande missa mycket nischade efterlevnads- eller branschspecifika krav utan anpassning.
Bäst för miljöer med flera moln
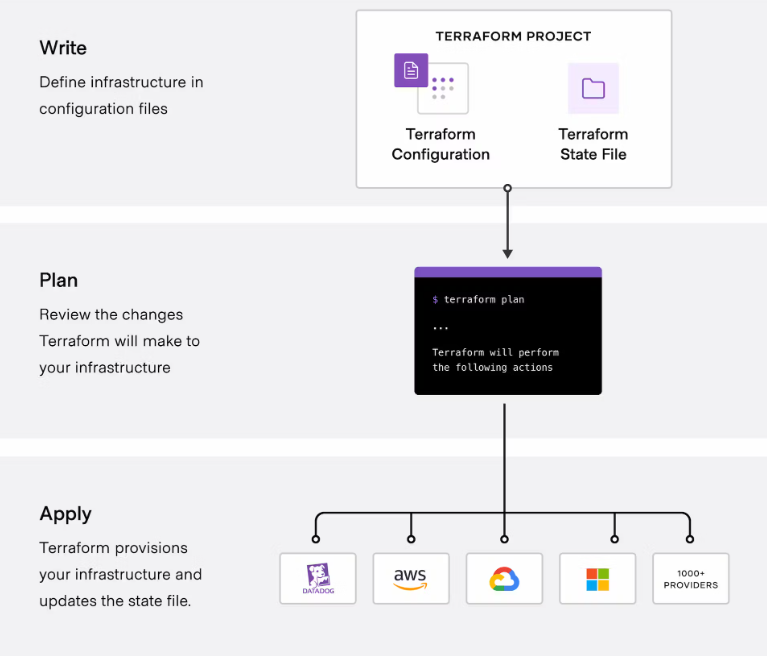
Terraform är ett verktyg med öppen källkod för infrastruktur som kod, utformat för utvecklare och driftteam. Det gör det möjligt att definiera och provisionera datacenterinfrastruktur med hjälp av ett konfigurationsspråk på hög nivå, vilket gör det enkelt att hantera resurser över flera molnplattformar.
Varför jag valde Terraform: Terraform är utmärkt för att hantera miljöer med flera moln och erbjuder ett konsekvent arbetsflöde mellan olika leverantörer. Dess konfigurationsspråk, HashiCorp Configuration Language (HCL), gör det enkelt att skriva och hantera infrastrukturkod. Terraforms funktion för tillståndshantering gör det möjligt att följa resursförändringar över tid. Verktygets modulära design låter dig återanvända konfigurationer, vilket förenklar infrastrukturhanteringen för ditt team.
Utmärkande funktioner & integrationer:
Funktioner omfattar en resursgraf som hjälper dig att visualisera beroenden och planera ändringar effektivt. Terraform erbjuder även ett robust modulsystem som låter dig skapa återanvändbara komponenter. Kommandot plan visar exakt vilka ändringar som kommer att göras innan de tillämpas, vilket minskar risken för fel.
Integrationer omfattar AWS, Azure, Google Cloud, Alibaba Cloud, Oracle Cloud, DigitalOcean, VMware, OpenStack, Kubernetes och Heroku.
Pros and Cons
Pros:
- Återanvändbara konfigurationsmoduler
- Stöd för miljöer med flera moln
- Konsekvent arbetsflöde mellan plattformar
Cons:
- Kräver förståelse för HCL
- Beroendehantering kan vara utmanande

Ansible
Bäst för enkel IT-automatisering

Ansible är ett automatiseringsverktyg med öppen källkod som används av IT-specialister och systemadministratörer för att automatisera konfigurationshantering, applikationsdistribution och uppgiftsautomatisering. Det förenklar komplexa uppgifter och hjälper ditt team att hantera system mer effektivt.
Varför jag valde Ansible: Ansible erbjuder enkel IT-automatisering med en smidig installationsprocess som inte kräver agenter. Med dess playbook-funktion kan du definiera automatiseringsuppgifter i YAML, vilket gör det enkelt för ditt team att läsa och skriva konfigurationer. Ansibles push-baserade modell säkerställer att ändringar genomförs i realtid. Dess enkelhet och användarvänlighet gör det till ett praktiskt val för team som vill automatisera uppgifter utan en brant inlärningskurva.
Utmärkande funktioner & integrationer:
Funktioner omfattar en push-baserad arkitektur som eliminerar behovet av agenter på hanterade noder. Ansible erbjuder rollbaserad åtkomstkontroll för effektiv behörighetshantering. Dess idempotensfunktion säkerställer att upprepade körningar ger samma resultat, vilket förhindrar oavsiktliga ändringar.
Integrationer omfattar AWS, Azure, Google Cloud, VMware, Docker, Kubernetes, GitHub, GitLab, Jenkins och Slack.
Pros and Cons
Pros:
- Använder lättläst YAML-syntax
- Enkel konfigurationshantering
- Ändringar i realtid med push-modell
Cons:
- Begränsade GUI-alternativ
- Kan vara långsamt med stora inventarier

Chef
Bäst för kontinuerlig automatisering

Chef är ett DevOps-automatiseringsverktyg med fokus på infrastruktur som kod, utformat för företag och organisationer för att hantera applikationer i olika miljöer. Det erbjuder konfigurationshantering och säkerhetsefterlevnad, vilket hjälper dig att förbättra den operativa effektiviteten.
Varför jag valde Chef: Chef erbjuder kontinuerlig automatisering, vilket är avgörande för att upprätthålla en uppdaterad infrastruktur. Funktionen för konfigurationshantering säkerställer att dina system alltid befinner sig i önskat tillstånd. Verktygets funktioner för leverans av applikationer möjliggör konsekventa driftsättningar i olika miljöer. Dessutom hjälper Chefs funktioner för säkerhetsefterlevnad dig att uppfylla branschstandarder, vilket gör det till ett pålitligt val för företag som vill automatisera och säkra sin verksamhet.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad konfigurationshantering, som håller dina system konsekventa. Chef erbjuder även leverans av applikationer för att säkerställa smidiga driftsättningar. Verktyg för säkerhetsefterlevnad hjälper dig att uppfylla standarder och skydda dina data.
Integrationer omfattar AWS, Azure, Google Cloud Platform, VMware, Docker, Kubernetes, Slack, Splunk, ServiceNow och GitHub.
Pros and Cons
Pros:
- Funktioner för kontinuerlig automatisering
- Starka verktyg för säkerhetsefterlevnad
- Stöd för olika miljöer
Cons:
- Komplex konfigurationsprocess
- Begränsat stöd från communityn

Bäst för konfigurering av AWS-miljöer

AWS CloudFormation är ett infrastruktur-som-kod-verktyg utformat för AWS-användare, särskilt utvecklare och systemadministratörer. Det gör det möjligt för dig att modellera och konfigurera AWS-resurser så att du kan lägga mindre tid på att hantera dessa resurser och mer tid på dina applikationer.
Varför jag valde AWS CloudFormation: AWS CloudFormation erbjuder ett tillförlitligt sätt att automatisera konfigurationen av AWS-miljöer. Det använder mallar för att definiera din infrastruktur, vilket hjälper ditt team att upprätthålla konsekvens mellan distributioner. Verktygets funktion för stackhantering gör det enkelt att uppdatera och replikera miljöer. CloudFormations integrering med AWS-tjänster säkerställer att du kan hantera resurser effektivt inom AWS-ekosystemet.
Utmärkande funktioner & integrationer:
Funktioner inkluderar stackhantering, vilket hjälper dig att skapa och hantera en samling relaterade AWS-resurser. AWS CloudFormation erbjuder även avvikelsedetektering för att säkerställa att dina resurser förblir synkroniserade med dina mallar. Verktyget tillhandahåller resursdiagram för att visualisera relationerna mellan dina resurser.
Integrationer inkluderar AWS Lambda, AWS S3, AWS EC2, AWS RDS, AWS VPC, AWS IAM, AWS CloudWatch, AWS SNS, AWS SQS och AWS Elastic Beanstalk.
Pros and Cons
Pros:
- Stöder mallbaserade distributioner
- Djupgående integration med AWS-tjänster
- Automatiserar konfigurering av AWS-resurser
Cons:
- Begränsat till AWS-miljöer
- Komplexa mallar för stora konfigurationer

Puppet
Bäst för automatiserad konfigurationshantering

Puppet är ett konfigurationshanteringsverktyg som hjälper team att automatisera installationen och underhållet av sina IT-system. Det använder ett deklarativt språk för att definiera hur systemen ska konfigureras, vilket säkerställer enhetlighet mellan miljöer. Detta tillvägagångssätt möjliggör effektiv hantering av infrastrukturen, minskar manuella fel och sparar tid.
Varför jag valde Puppet: Puppets styrka ligger i dess förmåga att hantera systemkonfigurationer genom kod, vilket gör det enklare att spåra och kontrollera ändringar. Funktioner som versionskontrollerade manifest och automatiserad tillämpning av önskade tillstånd hjälper ditt team att upprätthålla enhetlighet mellan datorer. Verktygets idempotenta egenskap säkerställer att samma konfiguration kan tillämpas flera gånger utan att orsaka oavsiktliga ändringar, vilket är avgörande för datorbaserade miljöer. Dessutom ger Puppets rapporteringsfunktioner insikter i konfigurationsändringar, vilket underlättar granskning och efterlevnad.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad tillämpning av systemkonfigurationer, vilket säkerställer att datorerna förblir i önskat tillstånd. Puppets rapporteringsverktyg ger insyn i konfigurationsändringar och hjälper ditt team att effektivt övervaka och granska systemen. Verktyget stöder även rollbaserad åtkomstkontroll, vilket gör att du kan hantera vem som får göra ändringar i konfigurationerna.
Integrationer omfattar ServiceNow, AWS, Microsoft Azure, Google Cloud Platform, VMware vSphere, Red Hat Satellite, Cisco, Splunk, Jenkins och Slack.
Pros and Cons
Pros:
- Ger detaljerad rapportering för granskningar
- Säkerställer enhetliga systemkonfigurationer
- Automatiserar repetitiva installationsuppgifter
Cons:
- Kan vara överdimensionerat för små installationer
- Prestandan kan påverkas vid stora skalor


Azure Resource Manager är ett hanteringsverktyg för Azure-resurser som riktar sig till utvecklare och IT-proffs. Det erbjuder ett enhetligt sätt att organisera och hantera resurser, vilket gör det enklare för ditt team att distribuera och underhålla infrastruktur.
Varför jag valde Azure Resource Manager: Azure Resource Manager erbjuder djup integration med Azure-tjänster, vilket gör att du kan hantera resurser med hjälp av mallar. Denna integration säkerställer att ditt team effektivt kan distribuera och hantera Azure-resurser. Dess rollbaserade åtkomstkontroll förbättrar säkerheten genom att säkerställa att rätt personer har åtkomst till rätt resurser. Verktygets taggningsfunktion hjälper dig att organisera och spåra resurser, vilket gör det till en värdefull tillgång för team som i stor utsträckning använder Azure.
Utmärkande funktioner & integrationer:
Funktioner inkluderar resursgruppering, vilket låter dig hantera flera resurser som en enda enhet. Verktyget tillhandahåller ett konsekvent hanteringslager för dina resurser. Distributionsmallarna gör att du kan definiera och distribuera infrastruktur upprepade gånger.
Integrationer inkluderar Azure DevOps, PowerShell, Azure CLI, Visual Studio, Azure Portal, Azure Security Center, Azure Monitor, Azure Policy, Azure Automation och Azure Blueprints.
Pros and Cons
Pros:
- Stöd för resursmärkning
- Stark integration med Azure-tjänster
- Rollbaserad åtkomstkontroll
Cons:
- Kräver Azure-expertis
- Kan vara överväldigande att hantera


Packer är ett verktyg med öppen källkod som främst används av DevOps-ingenjörer och IT-personal för att automatisera skapandet av maskinavbildningar. Det gör det möjligt att bygga identiska maskinavbildningar för flera plattformar från en enda källkonfiguration.
Varför jag valde Packer: Packer utmärker sig genom att skapa konsekventa maskinavbildningar i olika miljöer. Dess förmåga att automatisera skapandet av avbildningar minskar risken för mänskliga fel. Verktygets stöd för flera leverantörer gör det möjligt att skapa avbildningar för olika plattformar som AWS, Azure och Google Cloud. Packers fokus på automatisering och konsekvens gör verktyget idealiskt för team som behöver upprätthålla enhetliga miljöer i olika infrastrukturer.
Utmärkande funktioner & integrationer:
Funktioner omfattar parallella avbildningsbyggen, vilket gör det möjligt att bygga flera avbildningar samtidigt. Packer stöder versionshantering, vilket hjälper dig att spåra ändringar i dina avbildningar. Verktyget tillhandahåller efterbehandlare för att automatisera ytterligare uppgifter efter att avbildningen har skapats.
Integrationer omfattar AWS, Azure, Google Cloud, VMware, VirtualBox, Docker, QEMU, OpenStack, DigitalOcean och Oracle Cloud.
Pros and Cons
Pros:
- Automatiserar processen för att bygga avbildningar
- Konsekvent skapande av avbildningar
- Stöder flera plattformar
Cons:
- Kräver teknisk expertis
- Begränsat stöd från communityn


Pulumi är ett verktyg för infrastruktur som kod, utformat för utvecklare och DevOps-team som vill hantera molnresurser med hjälp av välbekanta programmeringsspråk. Det möjliggör att skriva och distribuera infrastruktur som kod, vilket ger flexibilitet och kontroll.
Varför jag valde Pulumi: Pulumi låter dig använda programmeringsspråk som JavaScript, TypeScript, Python och Go för att definiera din infrastruktur. Detta tillvägagångssätt hjälper utvecklare som känner sig mer bekväma med att skriva kod än att lära sig ett domänspecifikt språk. Pulumis stöd för flera moln gör att du kan hantera resurser i AWS, Azure och Google Cloud. Dess funktioner för kontinuerlig leverans gör det till ett mångsidigt val för team som vill integrera infrastrukturhantering med sina befintliga arbetsflöden.
Utmärkande funktioner & integreringar:
Funktioner inkluderar uppdateringar i realtid, så att du kan se ändringar när de sker. Pulumi erbjuder även inbyggd testning av infrastrukturkod. Funktionen för tillståndshantering hjälper dig att spåra och hantera ändringar i infrastrukturen.
Integreringar inkluderar AWS, Azure, Google Cloud Platform, Kubernetes, Docker, GitHub, GitLab, Bitbucket, Jenkins och Slack.
Pros and Cons
Pros:
- Stöd för flera programmeringsspråk
- Infrastrukturuppdateringar i realtid
- Starkt stöd för flera moln
Cons:
- Kan vara komplicerat att konfigurera
- Kräver kunskaper i programmering
Andra verktyg för infrastruktur som kod
Här är några ytterligare alternativ för verktyg för infrastruktur som kod som inte tog sig in på min kortlista, men som ändå är värda att titta närmare på:
- Crossplane
Bäst för Kubernetes-nativ kontroll
- SaltStack
Bäst för händelsestyrd automatisering
- Brainboard
Bäst för visuell infrastrukturdesign


Hur jag utvärderar verktyg för infrastruktur som kod
Jag utvärderar IaC-verktyg i två lager: den grundnivå som alla verktyg måste klara för att hantera molnetablering genom versionshanterad kod, samt de särskiljande faktorer som är viktiga för just din teknikstack.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer ut verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Deklarativt konfigurationsspråk: Jag utvärderar om ett verktyg låter dig definiera resurser med en strukturerad syntax – som HCL i Terraform eller YAML i Pulumi – i stället för att klicka dig igenom en konsol.
- Stöd för flera leverantörer: Ett verktyg bör etablera resurser över större moln och plattformar, så jag kontrollerar stödet för AWS, Azure, GCP och Kubernetes som ett minimum.
- Tillståndshantering: Jag undersöker hur varje verktyg spårar den aktiva infrastrukturen mot den definierade koden, inklusive om det stöder fjärranslutna tillståndsbackendar, låsning och detektering av avvikelser.
- Automatiserad etablering & driftsättning: Arbetsflöden för planering och tillämpning är viktiga här – jag utvärderar om ett verktyg förhandsvisar ändringar, löser beroenden och hanterar skapande och avveckling av resurser.
- Versionshantering & återanvändbarhet: Varje verktyg bör integreras med Git och stödja återanvändbara moduler eller mallar, så att team kan dela konfigurationer mellan test- och produktionsmiljöer.
- Integrering med CI/CD-pipelines: Jag kontrollerar om det finns inbyggda kopplingar till plattformar som GitHub Actions, GitLab CI eller Jenkins, så att du kan utlösa infrastrukturkörningar som en del av din driftsättningspipeline.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Motorer för policy som kod är en viktig särskiljande faktor – jag letar efter verktyg som låter dig definiera skyddsräcken, till exempel att blockera offentligt exponerade lagringsbehållare innan ändringar någonsin når produktionen. Detektering av avvikelser är också viktigt, särskilt för team som hanterar hundratals resurser där manuella granskningar inte är realistiska. Kostnadsuppskattning kompletterar bilden; verktyg som visar beräknade utgifter vid planeringstillfället hjälper team att upptäcka budgetöverraskningar innan en storskalig driftsättning genomförs.
Bortom funktionerna
Ekosystemets och communityns storlek väger tungt i min utvärdering. Ett verktyg med en aktiv öppen källkod-community och ett välfyllt modulregister besparar teamet arbetet med att skriva varje konfiguration från grunden. Driftsättningsmodellen spelar också roll – jag kontrollerar om ett verktyg erbjuder SaaS-, självhostade och luftgapade alternativ, eftersom reglerade branscher ofta behöver lokal kontroll. Säkerhets- och efterlevnadsnivån kompletterar helheten; jag letar efter kryptering av tillståndsfiler, detaljerad RBAC och stöd för standarder som SOC 2 eller ISO 27001.
Så väljer du verktyg för infrastruktur som kod
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med teamets behov och stödja fler resurser och användare när det behövs. |
| Integrationer | Leta efter kompatibilitet med din befintliga teknikstack, inklusive molnleverantörer och CI/CD-verktyg. |
| Anpassningsbarhet | Kontrollera om verktyget låter dig anpassa konfigurationerna efter dina specifika infrastrukturbehov. |
| Användarvänlighet | Ta hänsyn till hur intuitivt gränssnittet är och om teamet snabbt kan lära sig att använda det. |
| Budget | Se till att verktyget ryms inom dina ekonomiska ramar, med hänsyn till både initiala och löpande kostnader. |
| Säkerhetsåtgärder | Kontrollera att verktyget erbjuder robusta säkerhetsfunktioner för att skydda infrastrukturen mot hot. |
| Support | Utvärdera tillgängligheten och kvaliteten på kundsupporten som hjälper teamet när problem uppstår. |
| Dokumentation | Bedöm dokumentationens kvalitet och omfattning för att underlätta felsökning och inlärning. |
Trender inom verktyg för infrastruktur som kod
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av verktyg för infrastruktur som kod. Här är några framväxande trender som jag håller ögonen på:
- Policy som kod: Fler verktyg integrerar policy som kod för att säkerställa efterlevnad och säkerhet. Det gör att du kan definiera policyer i kod som automatiskt upprätthåller efterlevnaden i hela infrastrukturen. Leverantörer som HashiCorp har tagit till sig denna trend i sina erbjudanden.
- Avvikelsedetektering: Verktyg förbättrar funktionerna för avvikelsedetektering för att varna team när infrastrukturen avviker från det önskade tillståndet. Detta bidrar till att upprätthålla enhetlighet och förhindra oväntade problem. AWS CloudFormation har förbättrat denna funktion i sin tjänst.
- Miljö som kod: Denna trend innebär att hela miljöer definieras i kod, inte bara enskilda resurser. Det förenklar komplexa konfigurationer genom att du kan hantera och distribuera hela miljöer på ett enhetligt sätt. Pulumi är känt för att stödja detta tillvägagångssätt.
- Hantering över flera moln: Leverantörer fokuserar på hantering över flera moln för att låta dig hantera resurser hos olika leverantörer från ett enda gränssnitt. Detta minskar komplexiteten för team som använder strategier med flera moln. Terraform är ledande inom detta område.
- Infrastrukturtestning: Det läggs allt större vikt vid infrastrukturtestning för att säkerställa att konfigurationerna fungerar som avsett före distributionen. Detta minimerar riskerna och ökar tillförlitligheten. Verktyg som Chef inför testfunktioner för att stödja detta behov.
Vad är verktyg för infrastruktur som kod?
Verktyg för infrastruktur som kod låter team definiera och hantera infrastruktur med hjälp av kod i stället för manuell konfigurering. De används av utvecklare, DevOps-ingenjörer och IT-team som vill ha enhetliga miljöer, enklare etablering och färre konfigurationsfel.
Funktioner för versionshantering, automatisering och mallbaserad konfiguration hjälper till att spåra ändringar, minska manuellt arbete och hålla miljöerna synkroniserade mellan olika steg. Sammantaget hjälper dessa verktyg team att hantera infrastrukturen på ett mer förutsägbart och tillförlitligt sätt.
Funktioner i verktyg för infrastruktur som kod
När du väljer verktyg för infrastruktur som kod bör du hålla utkik efter följande viktiga funktioner:
- Policy som kod: Automatiserar efterlevnaden genom att definiera och upprätthålla policyer i kod, vilket säkerställer att infrastrukturen alltid uppfyller de krav som gäller.
- Avvikelsedetektering: Varnar när infrastrukturen avviker från det önskade tillståndet och hjälper till att upprätthålla enhetlighet och förhindra oväntade problem.
- Miljö som kod: Gör det möjligt att definiera hela miljöer, inte bara enskilda resurser, för enhetliga och förenklade distributioner.
- Hantering över flera moln: Låter dig hantera resurser hos flera molnleverantörer från ett enda gränssnitt, vilket minskar komplexiteten i strategier med flera moln.
- Infrastrukturtestning: Säkerställer att konfigurationerna fungerar som avsett före distributionen, vilket minimerar riskerna och ökar tillförlitligheten.
- Versionshantering: Spårar ändringar i konfigurationerna över tid, vilket möjliggör återställningar och bevarar en historik över ändringarna.
- Modulär design: Stödjer återanvändbara konfigurationer och gör det enklare att hantera och distribuera infrastrukturkomponenter effektivt.
- Realtidsuppdateringar: Ger omedelbar återkoppling på ändringar, vilket möjliggör snabb identifiering och korrigering av problem.
- Rollbaserad åtkomstkontroll: Hanterar behörigheter effektivt och säkerställer att endast behöriga användare kan göra ändringar i infrastrukturen.
- Resursvisualisering: Erbjuder en grafisk representation av beroenden och relationer mellan resurser, vilket underlättar planering och hantering.
Fördelar med verktyg för infrastruktur som kod
Att implementera verktyg för infrastruktur som kod ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Enhetlighet: Säkerställer att infrastrukturen förblir enhetlig i olika miljöer, vilket minskar konfigurationsdrift med funktioner som driftidentifiering.
- Effektivitet: Automatiserar repetitiva uppgifter och frigör tid för ditt team att fokusera på mer strategiska initiativ med hjälp av uppdateringar i realtid och automatisering.
- Skalbarhet: Gör det enkelt att hantera och skala resurser på flera plattformar, med stöd av funktioner för hantering över flera moln.
- Förbättrat samarbete: Främjar lagarbete med rollbaserad åtkomstkontroll och funktioner för samarbete i realtid, vilket säkerställer att alla har samma information.
- Snabbare driftsättningar: Påskyndar driftsättningsprocessen genom att använda miljö som kod och återanvändbara moduler för att snabbt konfigurera infrastrukturen.
- Förbättrad säkerhet: Automatiserar efterlevnadskontroller och tillämpar säkerhetspolicyer genom policy som kod, vilket minskar risken för dataintrång.
- Kostnadsbesparingar: Optimerar resursanvändningen och minimerar manuella fel, vilket leder till lägre driftskostnader och bättre resurshantering.
Kostnader och priser för verktyg för infrastruktur som kod
Att välja verktyg för infrastruktur som kod kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för infrastruktur som kod:
Jämförelsetabell för abonnemang för verktyg för infrastruktur som kod
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande automatisering, support från en gemenskap med öppen källkod och begränsade integrationer. |
| Personligt abonnemang | $5-$25/användare/månad | Åtkomst för en användare, grundläggande mallar och begränsat stöd för molnleverantörer. |
| Företagsabonnemang | $30-$60/användare/månad | Samarbete för flera användare, avancerade automatiseringsfunktioner och rollbaserad åtkomst. |
| Abonnemang för stora företag | $70-$150/användare/månad | Anpassade integrationer, dedikerad support, omfattande säkerhetsfunktioner och fullständigt stöd för molnleverantörer. |
Vanliga frågor om verktyg för infrastruktur som kod
Här är några svar på vanliga frågor om verktyg för infrastruktur som kod:
Hur hanterar verktyg för infrastruktur som kod variabelhantering?
Verktyg för infrastruktur som kod låter dig ange variabler för provisionering, men det kan leda till fel om de inte hanteras väl. Vissa verktyg förenklar detta genom att låta administratörer ange standardvärden och tillhandahålla vallistor för användare. Det minskar risken för misstag och effektiviserar provisioneringsprocessen.
Hur hanteras säkerhetsuppgifter i verktyg för infrastruktur som kod?
Hantering av säkerhetsuppgifter kan vara utmanande, eftersom åtkomsten måste vara säker och samtidigt effektiv. Vissa alternativ till Terraform och andra IAC-system centraliserar hanteringen av säkerhetsuppgifter för att öka säkerheten och samtidigt möjliggöra bredare åtkomst för provisionering. Detta tillvägagångssätt minimerar risken för intrång och driftsförseningar.
Vilken roll spelar verktyg för infrastruktur som kod vid orkestrering av komplexa arbetsbelastningar?
Att orkestrera flera resurser kan vara omständligt, men verktyg för infrastruktur som kod kan automatisera processen. Avancerade verktyg upptäcker och normaliserar resurser och använder ibland AI för att generera konfigurationer baserat på uppmaningar på naturligt språk, vilket förenklar hanteringen av arbetsbelastningar.
Hur underlättar verktyg för infrastruktur som kod resursdelning?
När flera användare behöver samma miljö kan traditionell provisionering vara ineffektiv. Verktyg för infrastruktur som kod underlättar samarbete genom att låta användare dela miljöresultat, vilket minskar onödig provisionering och sparar tid.
Hur kan verktyg för infrastruktur som kod förbättra åtkomsten till miljöresultat?
Traditionella verktyg gör ofta åtkomsten till miljöresultat komplicerad, men vissa lösningar för infrastruktur som kod erbjuder en självbetjäningskatalog. Det gör att användare kan komma åt resultaten direkt, vilket förbättrar utvecklarupplevelsen och effektiviteten vid hantering av miljöer.
Hur spårar verktyg för infrastruktur som kod resursanvändning i realtid?
Bristande insyn i resursanvändningen kan leda till problem, men verktyg för infrastruktur som kod spårar distributioner och ger insikter om vem som konfigurerade resurser. Denna realtidsspårning hjälper team att effektivt hantera uppdateringar och fel, vilket säkerställer smidigare drift.
Vad händer härnäst?
Om du håller på att undersöka verktyg för infrastruktur som kod kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De stöttar dig även genom hela inköpsprocessen, inklusive prisförhandlingar.