

De 10 bästa verktygen för penetrationstestning – granskade 2026

Bästa verktygen för penetrationstestning – kortlista


Att hitta rätt verktyg för penetrationstestning handlar inte bara om funktioner – det handlar om trygghet. Trygghet i att du inte missar kritiska sårbarheter. Att dina säkerhetsinsatser kan skalas i takt med att din infrastruktur växer. Och att verktyget som ditt team använder inte saktar ner utvecklingscykeln eller överöser dig med brus.
Problemet? Många verktyg lovar omfattande täckning men blir antingen överväldigande komplexa eller levererar inte tillräckligt i verkliga testmiljöer. Att välja ett verktyg innebär ofta att sålla bland marknadsföringsbudskap utan en tydlig bild av hur det kommer att fungera i just din teknikstack.
Jag har under de senaste åren arbetat nära utvecklings- och säkerhetsteam i SaaS-miljöer – utvärderat, implementerat och felsökt verktyg för penetrationstestning i både molnbaserade och hybrida system. Den här guiden sammanfattar dessa praktiska erfarenheter i konkreta rekommendationer för team som behöver resultat, inte bara rapporter.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av de bästa verktygen för penetrationstestning
Den här jämförelsetabellen sammanfattar prisuppgifter för mina främsta val av verktyg för penetrationstestning för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för hybrid penetrationstestning med AI och människor | Gratisabonnemang finns | Från $200/månad | Website | |
| 2 | Bäst för att upptäcka sårbarheter i affärslogik | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för agentbaserade AI-penetrationstester | Gratisplan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst för automatiserad skanning | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 5 | Bäst för kontinuerlig testning | Gratis demo tillgänglig | Från $69/månad | Website | |
| 6 | Bäst för skydd av webbapplikationer | 14 dagars kostnadsfri provperiod + kostnadsfri demo | Från $99/månad | Website | |
| 7 | Bäst för verktyg med öppen källkod | Gratis demo tillgänglig | Gratis att använda | Website | |
| 8 | Bäst för utvecklare | Kostnadsfri plan tillgänglig | Från $49/user/month | Website | |
| 9 | Bäst för sårbarheter i webbapplikationer | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för manuell testning | Gratisabonnemang tillgängligt | Från $475 per användare/år | Website |





Recensioner av de bästa verktygen för penetrationstestning
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för penetrationstestning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Zeropath
Bäst för hybrid penetrationstestning med AI och människor
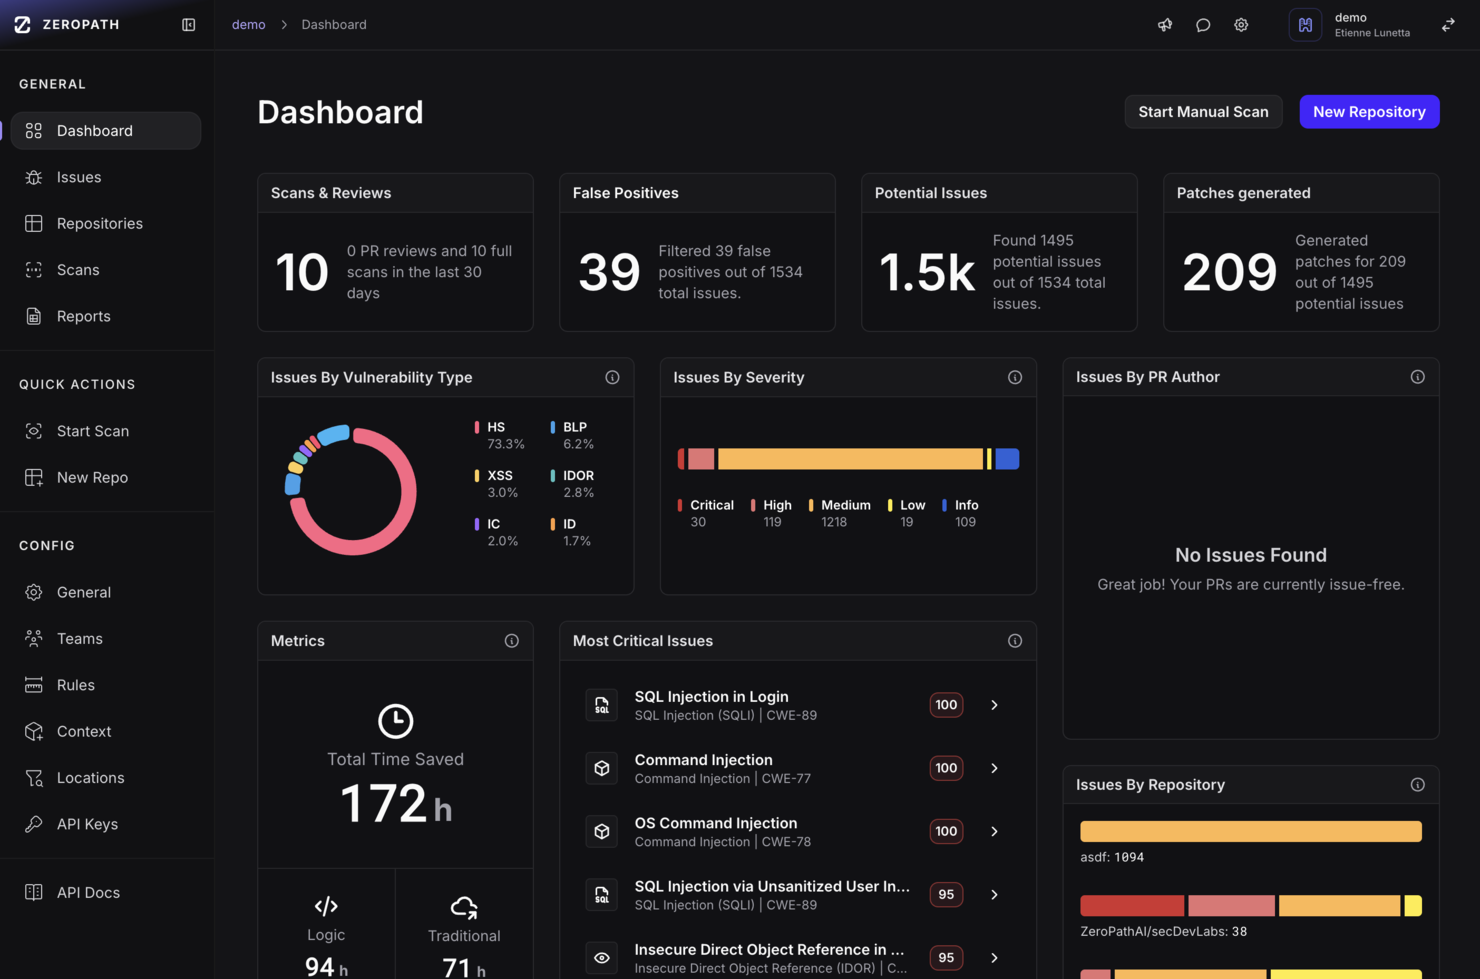
Zeropath tillhandahåller en AI-driven lösning för penetrationstestning, skräddarsydd för innovativa företag som vill hantera säkerhetssårbarheter i sin kod proaktivt. Med sina avancerade detekteringsfunktioner och sömlösa integrering med utvecklingsplattformar tilltalar Zeropath organisationer som vill stärka sin säkerhetsnivå genom att identifiera och åtgärda problem innan de blir kritiska.
Varför jag valde Zeropath
Jag valde ZeroPath eftersom tjänsten kombinerar automatisering med mänsklig expertis inom penetrationstestning, vilket ger starkare och mer tillförlitliga resultat. Dess AI-motor övervakar kontinuerligt dina applikationer och flaggar sårbarheter så snart ny kod eller nya funktioner medför risker. Därefter validerar erfarna penetrationstestare resultaten och letar efter djupare attackkedjor som automatiserade skannrar vanligtvis missar. Det ger ditt team tydlighet kring vad som faktiskt behöver uppmärksammas och varför det är viktigt.
Zeropaths viktigaste funktioner
Utöver sina AI-drivna detekterings- och integreringsfunktioner fann jag även att Zeropath erbjuder flera andra anmärkningsvärda funktioner:
- Analys av programvarusammansättning (SCA): Den här funktionen hjälper ditt team att identifiera och hantera komponenter med öppen källkod i koden, vilket säkerställer efterlevnad och säkerhet.
- Detaljerad exploatering med konceptbevis: Varje bekräftat problem åtföljs av tydliga, reproducerbara exploateringssteg som ditt team kan studera.
- Automatiserad rapportering av efterlevnad: Det här verktyget tillhandahåller säkerhetsmätvärden och efterlevnadsrapporter i realtid, vilket hjälper din organisation att hålla sig informerad och följa branschstandarder.
- Anpassade kodprinciper: Du kan definiera godtyckliga säkerhetsregler med hjälp av syntax för principer på naturligt språk och tillämpa dem i alla dina kodarkiv.
Zeropath-integreringar
Integreringar omfattar GitHub, GitLab och Azure DevOps, och ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- AI-driven detektering minskar antalet falska positiva resultat avsevärt.
- Automatiserad åtgärd av sårbarheter effektiviserar säkerhetsprocesserna.
- Kontinuerlig skanning och omtestning säkerställer att problem inte återkommer.
Cons:
- Beroendet av AI innebär att detekteringen av specialfall fortfarande kan variera.
- Du kan behöva tid för att anpassa ditt arbetsflöde efter automatiseringen.
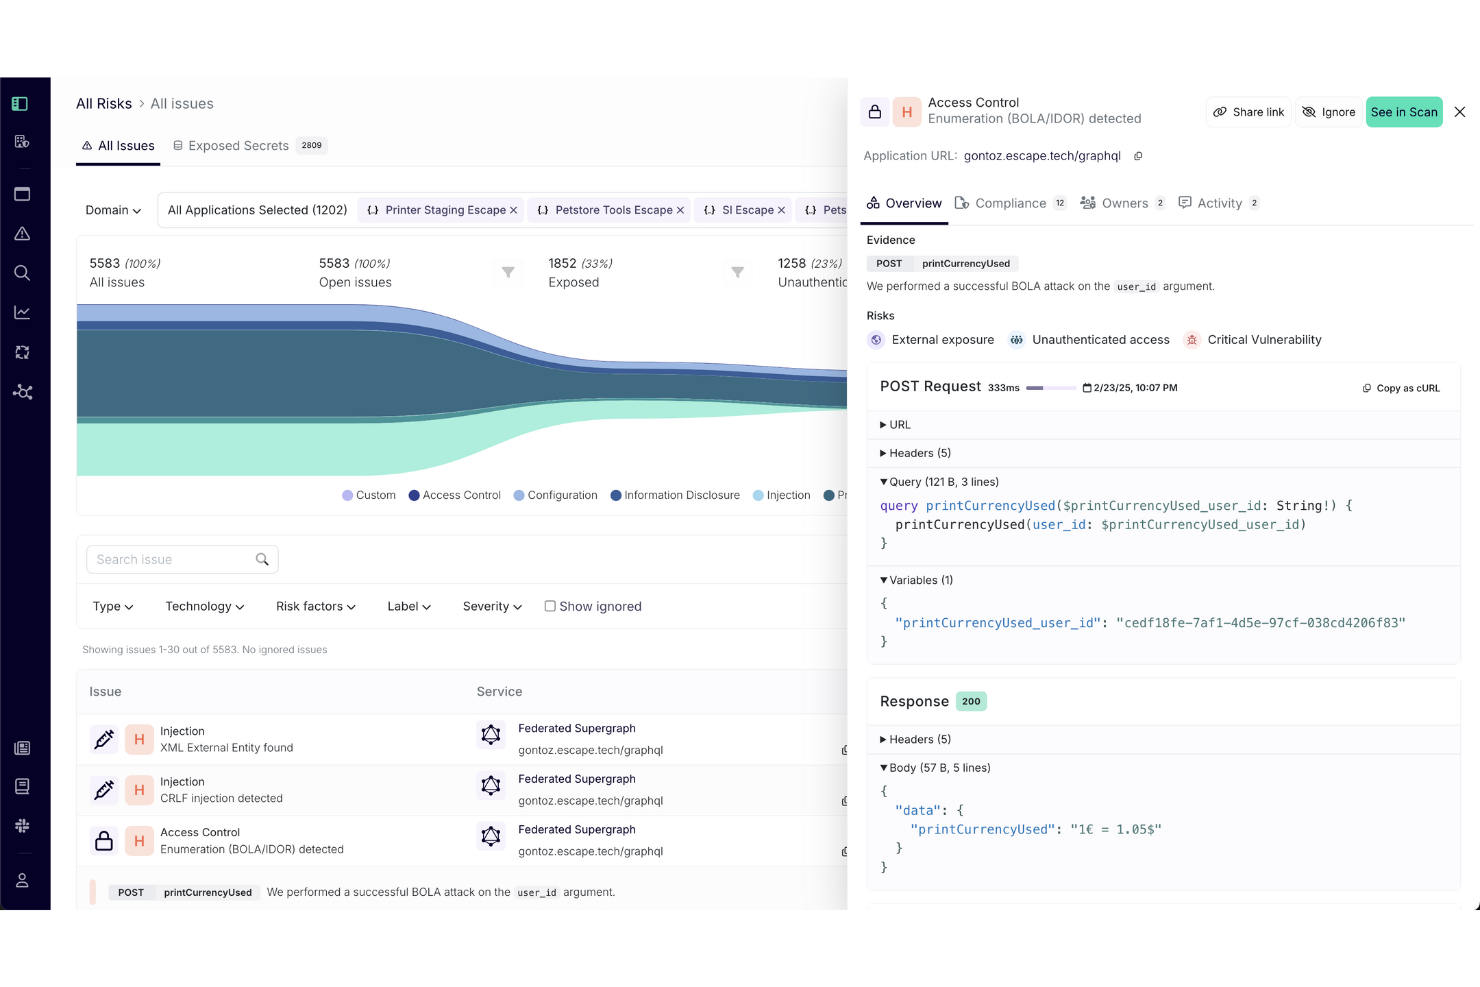
Escape erbjuder ett modernt tillvägagångssätt för penetrationstestning som hanterar de unika utmaningar som företag inom olika branscher, till exempel finans och sjukvård, står inför. Fokus på affärslogik, säkerhet och sömlös integrering med CI/CD-arbetsflöden gör verktyget värdefullt för säkerhetsteam som vill förbättra sin säkerhetsnivå utan att störa befintliga processer. Med funktioner som API-identifiering, AI-driven testning av dynamisk applikationssäkerhet (DAST) och skräddarsydda strategier för åtgärdande hjälper Escape organisationer att snabbt identifiera och hantera sårbarheter, vilket i slutändan förbättrar deras övergripande säkerhetslandskap.
Varför jag valde Escape
Jag valde Escape på grund av det tydliga fokuset på sårbarheter i affärslogik, som ofta förbises av traditionella verktyg för penetrationstestning. Escapes AI-drivna testning av dynamisk applikationssäkerhet (DAST) upptäcker inte bara dessa komplexa sårbarheter utan integreras också med CI/CD-pipelines för att säkerställa kontinuerlig säkerhetsövervakning. Integreringen gör att ditt team kan ligga steget före potentiella hot genom att anpassa sig till kodändringar och minska tiden som krävs för testning från veckor till timmar, vilket gör verktyget till ett praktiskt val för organisationer med täta distributionscykler.
Viktiga funktioner i Escape
Utöver fokuset på sårbarheter i affärslogik erbjuder Escape:
- API-identifiering: Identifierar och dokumenterar automatiskt API:er, vilket säkerställer heltäckande säkerhetstäckning i hela applikationen.
- Säkerhetstestning av GraphQL: Tillhandahåller specialiserade testfunktioner för GraphQL-API:er och hanterar unika säkerhetsutmaningar i moderna applikationer.
- Anpassade säkerhetskontroller: Gör det möjligt för ditt team att skapa skräddarsydda tester som överensstämmer med specifika organisatoriska behov och efterlevnadskrav.
- Efterlevnadsrapportering: Genererar detaljerade rapporter som hjälper till att upprätthålla efterlevnad av standarder som PCI-DSS, GDPR och HIPAA.
Integrationer med Escape
Integrationer omfattar Jira, Jenkins, GitLab, GitHub, Slack, AWS, Azure, Google Cloud, Kubernetes och Docker.
Pros and Cons
Pros:
- Kontinuerlig skanning och verifiering som stöder löpande säkerhetsövervakning
- Effektiv identifiering av API-sårbarheter, inklusive stöd för REST- och GraphQL-slutpunkter
- Sömlösa integrationer som passar in i befintliga utvecklings- och säkerhetsarbetsflöden
Cons:
- Det kan ta tid att tillämpa och anpassa plattformsuppgraderingar
- Installationsprocessen kan vara komplex och kan kräva justeringar av konfigurationen

Bäst för agentbaserade AI-penetrationstester
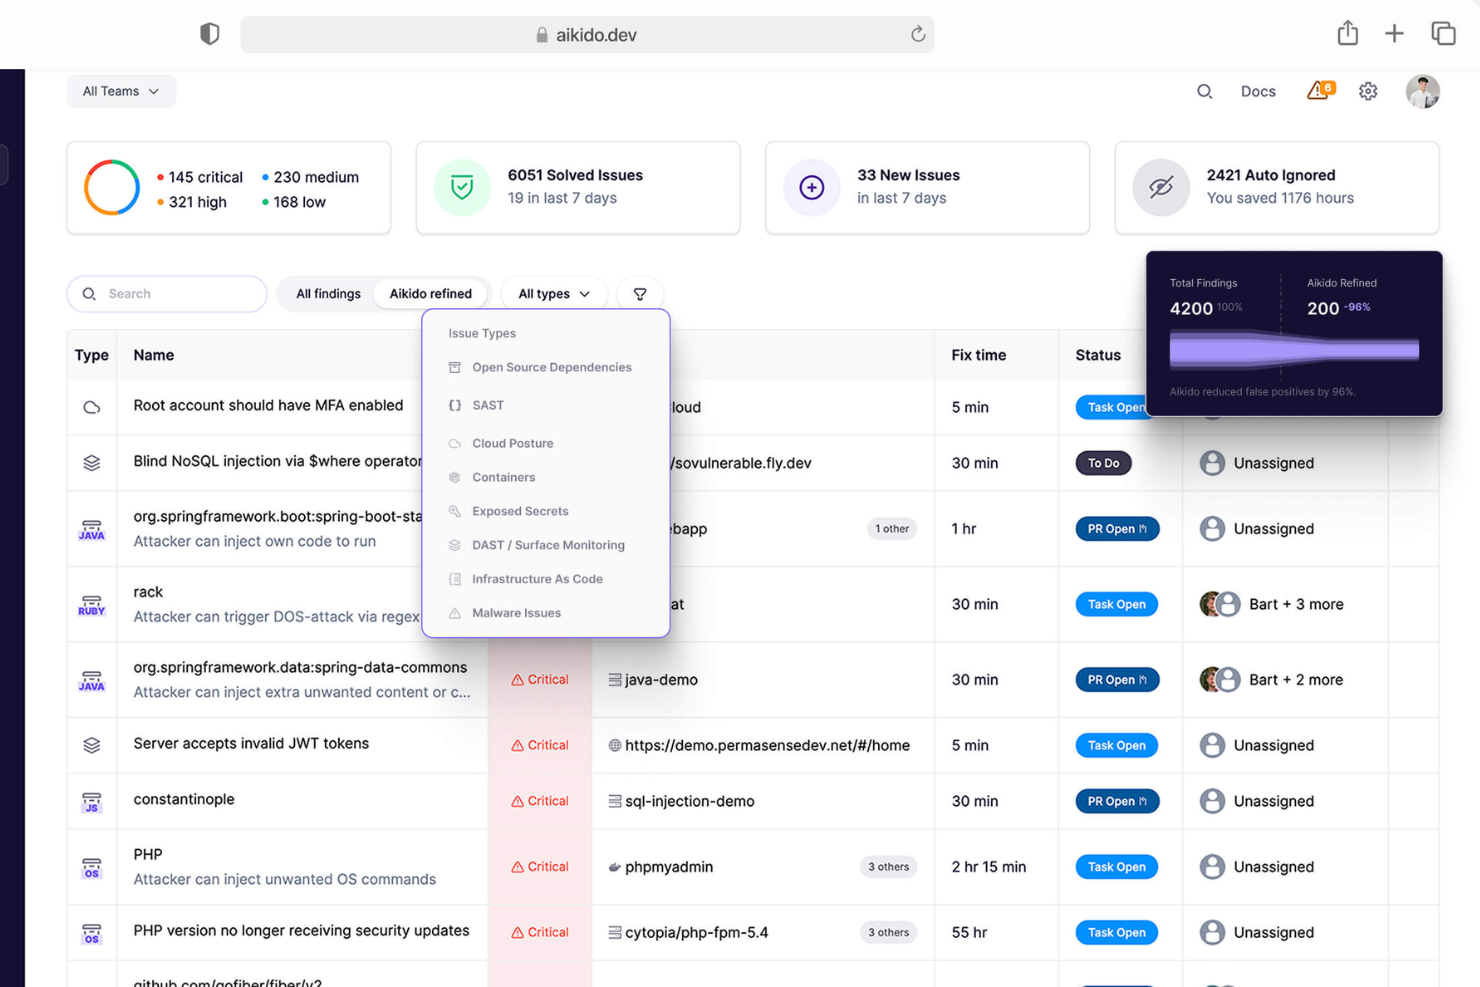
Aikido Security är en säkerhetsplattform skräddarsydd för små företag som behöver säkra kod-, moln- och körningsmiljöer. Den hjälper IT-säkerhetsteam genom att tillhandahålla ett centraliserat system som integrerar statisk och dynamisk säkerhetstestning.
Varför jag valde Aikido Security: Jag valde Aikido eftersom det ersätter långsamma, enstaka penetrationstester med kontinuerlig, AI-driven testning som hjälper dig att se hur sårbarheter faktiskt hänger ihop i hela din stack. I stället för isolerade resultat kartlägger det verkliga angreppsvägar och visar hur en exploatering skulle kunna ta sig genom kod- eller molnmiljöer. Resultaten skickas direkt till utvecklarverktygen, så att åtgärder och omtester sker inom ditt vanliga arbetsflöde.
Utmärkande funktioner och integrationer:
Funktioner omfattar AI-driven penetrationstestning för att återskapa verkligt attackbeteende samt kartläggning av angreppsvägar för att visa hur sårbarheter hänger ihop i kod och moln.
Integrationer omfattar GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud, Azure, Jenkins, Jira och Slack.
Pros and Cons
Pros:
- Heltäckande säkerhetslösning
- Minskar falska positiva resultat
- Kompatibel med SOC 2 och ISO
Cons:
- Begränsade anpassningsmöjligheter
- Kan kräva teknisk kunskap
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Intruder
Bäst för automatiserad skanning

Intruder är en automatiserad sårbarhetsskanner som är utformad för att hjälpa IT- och säkerhetsteam att identifiera cybersäkerhetsbrister. Den erbjuder skydd året runt och utför kontinuerlig sårbarhetshantering, vilket gör den idealisk för att förebygga dataintrång.
Varför jag valde Intruder: Intruder utmärker sig genom automatiserad skanning och erbjuder proaktiv förändringsdetektering samt detaljerade sårbarhetsrapporter. Verktyget använder avancerad skanningsteknik som liknar den som används av stora banker. Plattformens algoritm för brusreducering hjälper till att prioritera åtgärder. Intruders användarvänliga rapporter gör plattformen tillgänglig för både tekniska och icke-tekniska användare.
Framstående funktioner och integrationer:
Funktioner inkluderar avancerad skanningsteknik som identifierar både kända och nya hot, en algoritm för brusreducering som hjälper till att prioritera kritiska problem samt användarvänliga rapporter som förenklar förståelsen av säkerhetsrisker. Plattformen erbjuder även expertanalys för att upptäcka sårbarheter som automatiserade skanningar kan missa.
Integrationer inkluderar Slack, Jira, AWS, Azure, Google Cloud, Microsoft Teams, Trello, GitHub, GitLab och Bitbucket.
Pros and Cons
Pros:
- Enkel att konfigurera
- Detaljerade sårbarhetsrapporter
- Proaktiv förändringsdetektering
Cons:
- Begränsade anpassningsmöjligheter
- Kan kräva teknisk kunskap
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .
Bäst för kontinuerlig testning

Astra Pentest är ett verktyg för penetrationstestning utformat för företag som vill ha kontinuerliga säkerhetsbedömningar. De huvudsakliga användarna är IT-säkerhetsteam och utvecklare som fokuserar på att identifiera och hantera sårbarheter.
Varför jag valde Astra Pentest: Det erbjuder funktioner för kontinuerlig testning som skiljer det från andra verktyg. Plattformen erbjuder automatiserad sårbarhetsskanning och manuella penetrationstester som omfattar över 8 000 säkerhetstester. Den centraliserade instrumentpanelen förenklar processen med att spåra och åtgärda sårbarheter. Detta gör verktyget särskilt lämpligt för team som behöver kontinuerlig säkerhetsutvärdering.
Utmärkande funktioner och integrationer:
Funktioner omfattar automatiserad sårbarhetsskanning som täcker ett brett spektrum av hot, manuella penetrationstestningsalternativ för mer detaljerad analys samt en användarvänlig instrumentpanel som centraliserar alla resultat för enkel åtkomst. Verktygets förmåga att genomföra över 8 000 säkerhetstester säkerställer en heltäckande täckning.
Integrationer omfattar Jira, Slack, GitHub, GitLab, Bitbucket, Asana, Trello, Azure DevOps, Zapier och Microsoft Teams.
Pros and Cons
Pros:
- Enkel installation och användning
- Omfattande testtäckning
- Möjlighet till kontinuerlig skanning
Cons:
- Begränsade anpassningsalternativ
- Instrumentpanelen kan kännas överväldigande till en början

AppTrana
Bäst för skydd av webbapplikationer

AppTrana är en brandvägg och säkerhetslösning för webbapplikationer som främst används av företag för att skydda sina webbapplikationer mot hot. Den erbjuder kontinuerlig övervakning och skydd, vilket gör den viktig för att upprätthålla webbsäkerheten.
Varför jag valde AppTrana: Den utmärker sig genom att erbjuda skydd för webbapplikationer med funktioner som kontinuerlig hotövervakning. AppTrana inkluderar automatiserad sårbarhetsskanning och hanterade säkerhetstjänster. Den dygnet runt-övervakningen bidrar till att säkerställa att dina webbapplikationer förblir säkra. Verktygets förmåga att anpassa sig till nya hot håller dina säkerhetsåtgärder aktuella.
Utmärkande funktioner & integreringar:
Funktioner inkluderar automatiserad sårbarhetsskanning som identifierar och minskar potentiella hot. Plattformen tillhandahåller hanterade säkerhetstjänster för kontinuerligt skydd och hotövervakning. AppTrana anpassar sig även till nya säkerhetshot, vilket säkerställer att dina webbapplikationer förblir säkra.
Integreringar inkluderar AWS, Azure, Google Cloud, Cloudflare, Slack, Jira, GitHub, GitLab, Bitbucket och Microsoft Teams.
Pros and Cons
Pros:
- Kontinuerlig hotövervakning
- Hanterade säkerhetstjänster
- Anpassar sig till nya hot
Cons:
- Kan kräva teknisk expertis
- Begränsade anpassningsmöjligheter

Bäst för verktyg med öppen källkod

Kali Linux är en plattform med öppen källkod för penetrationstester som används i stor utsträckning av cybersäkerhetsexperter och etiska hackare. Den tillhandahåller en uppsättning verktyg för att genomföra omfattande säkerhetsbedömningar och identifiera sårbarheter.
Varför jag valde Kali Linux: Den öppna källkoden erbjuder flexibilitet och anpassningsmöjligheter för säkerhetsexperter. Kali Linux innehåller ett brett utbud av förinstallerade säkerhetsverktyg för olika testbehov. Plattformen är anpassningsbar, vilket gör det möjligt för användare att skräddarsy den efter specifika säkerhetskrav. Den communitydrivna utvecklingen säkerställer regelbundna uppdateringar och förbättringar.
Utmärkande funktioner & integreringar:
Funktionerna omfattar ett omfattande bibliotek med förinstallerade säkerhetsverktyg som passar olika testscenarier. Kali Linux är mycket anpassningsbart, vilket gör det möjligt för användare att konfigurera plattformen efter sina specifika behov. Regelbundna uppdateringar säkerställer att de senaste säkerhetsverktygen är tillgängliga för användarna.
Integreringarna omfattar Metasploit, Wireshark, Aircrack-ng, Hydra, Nmap, Burp Suite, John the Ripper, Netcat, SQLmap och Maltego.
Pros and Cons
Pros:
- Omfattande verktygsbibliotek
- Mycket anpassningsbar miljö
- Regelbundna uppdateringar från communityn
Cons:
- Komplex initial konfiguration
- Begränsad support för nybörjare
Bäst för utvecklare

New Relic är ett verktyg för programanalys och övervakning som främst används av utvecklare för att följa applikationsprestanda och infrastrukturens hälsa. Det ger insikter i applikationers beteende och hjälper team att optimera prestandan och felsöka problem.
Varför jag valde New Relic: Dess detaljerade övervakningsfunktioner gör det särskilt användbart för utvecklare. New Relic erbjuder realtidsanalys som hjälper dig att förstå applikationens prestanda. Verktygets anpassningsbara instrumentpaneler låter dig fokusera på de mätvärden som är viktigast för ditt team. Dess varningssystem ser till att du meddelas om kritiska problem, vilket möjliggör snabba åtgärder.
Utmärkande funktioner & integrationer:
Funktioner omfattar prestandaövervakning i realtid som ger omedelbara insikter i applikationens beteende. Med anpassningsbara instrumentpaneler kan du fokusera på specifika mätvärden som är avgörande för din verksamhet. Varningssystemet meddelar dig automatiskt om kritiska prestandaproblem.
Integrationer omfattar AWS, Azure, Google Cloud, Kubernetes, Docker, Slack, PagerDuty, Jira, Trello och GitHub.
Pros and Cons
Pros:
- Dataanalys i realtid
- Anpassningsbara instrumentpaneler
- Detaljerade prestandainsikter
Cons:
- Kräver teknisk expertis
- Kan kräva mycket resurser
Acunetix
Bäst för sårbarheter i webbapplikationer

Acunetix är en säkerhetsskanner för webbapplikationer som främst används av säkerhetsexperter för att identifiera sårbarheter i webbapplikationer. Den automatiserar processen med att hitta säkerhetsbrister, vilket hjälper team att förbättra sin säkerhetsnivå på webben.
Varför jag valde Acunetix: Verktyget är specialiserat på att upptäcka sårbarheter på webben, vilket gör det till ett förstahandsval för webbsäkerhet. Acunetix har avancerad skanningsteknik som identifierar SQL-injektioner, XSS och andra hot. Möjligheten att skanna komplexa webbapplikationer säkerställer ett heltäckande skydd. Plattformens detaljerade rapporter vägleder teamet i hur sårbarheter kan åtgärdas effektivt.
Utmärkande funktioner & integrationer:
Funktioner inkluderar avancerade skanningsfunktioner som identifierar ett stort antal sårbarheter i webbapplikationer. Plattformen stöder både autentiserade och oautentiserade skanningar, vilket ger flexibilitet för olika säkerhetsbehov. Acunetix erbjuder även detaljerad rapportering som hjälper teamet att förstå och hantera säkerhetsproblem.
Integrationer inkluderar Jira, Jenkins, GitHub, GitLab, Bitbucket, Microsoft TFS, Azure DevOps, Slack, Bamboo och ServiceNow.
Pros and Cons
Pros:
- Upptäcker ett stort antal sårbarheter
- Detaljerade och handlingsinriktade rapporter
- Stöder komplexa webbapplikationer
Cons:
- Begränsat stöd för andra typer av applikationer än webbapplikationer
- Kan vara resurskrävande


Burp Suite är ett verktyg för penetrationstestning som vanligtvis används av säkerhetsexperter för att genomföra manuella tester av webbapplikationer. Det hjälper användare att identifiera säkerhetssårbarheter och bedöma säkerhetsläget i sina applikationer.
Varför jag valde Burp Suite: Det erbjuder omfattande funktioner för manuella tester som är idealiska för säkerhetsexperter. Burp Suite tillhandahåller verktyg som en skanner för webbsårbarheter och ett intrångsverktyg för avancerad testning. Dess uppsättning verktyg möjliggör djupgående inspektion och manipulering av webbtrafik. Det anpassningsbara gränssnittet och de detaljerade rapporterna passar yrkesverksamma som behöver exakt kontroll över sin testmiljö.
Utmärkande funktioner och integrationer:
Funktioner inkluderar en skanner för webbsårbarheter som identifierar ett brett spektrum av säkerhetsproblem. Intrångsverktyget möjliggör automatiserade attacker och säkerhetstestning. Burp Suite erbjuder även ett utbyggbart ramverk som gör det möjligt för användare att lägga till anpassad funktionalitet.
Integrationer inkluderar Jenkins, Jira, GitHub, GitLab, Azure DevOps, Slack, Trello, Bitbucket, Microsoft Teams och Bamboo.
Pros and Cons
Pros:
- Omfattande verktyg för manuella tester
- Anpassningsbart gränssnitt
- Detaljerade säkerhetsrapporter
Cons:
- Kräver teknisk expertis
- Begränsade automatiseringsalternativ
Andra verktyg för penetrationstestning
Här är några ytterligare alternativ bland verktyg för penetrationstestning som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- Aircrack-ng
Bäst för Wi-Fi-säkerhet
- Nessus
Bäst för sårbarhetsbedömning
- CyCognito
Bäst för storskaliga penetrationstester
- Metasploit
Bäst för ramverk för penetrationstestning
- Invicti
Bäst för företagsanvändning
- Core Impact
Bäst för testning i flera vektorer
- BreachLock
Bäst för molnbaserad penetrationstestning
- W3af
Bäst för granskning av webbapplikationer
- UnderDefense
Bäst för hanterade säkerhetstjänster
- Terra Security
Bäst för anpassningsbara alternativ för testkonfiguration


Så utvärderar jag plattformar för molnorkestrering
Jag utvärderar varje plattform utifrån grundläggande funktioner och särskiljande egenskaper för komplexa molnmiljöer.
Kärnfunktionalitet
Varje verktyg poängsätts från 0 till 5 inom följande områden: multimolnetablering, arbetsflödesautomatisering, infrastruktur som kod, container- och Kubernetes-orkestrering, policy och styrning samt övervakning och observerbarhet. Verktyg måste uppnå minst 65 procent av den möjliga totalpoängen för att inkluderas.
- Multimolnetablering: Hantering av resurser hos AWS, Azure och GCP från ett gemensamt kontrollplan.
- Arbetsflödesautomatisering: Stöd för fleroperationsflöden med beroenden mellan olika lager.
- Infrastruktur som kod: Deklarativa konfigurationer, versionshantering och repeterbara distributioner.
- Container- och Kubernetes-orkestrering: Hantering av kluster, skalningspolicyer och Helm-diagram.
- Policy och styrning: RBAC, policy som kod och granskningsspår.
- Övervakning och observerbarhet: Instrumentpaneler, körningsloggar och aviseringar.
Särskiljande faktorer
Jag jämför även GitOps-arbetsflöden, automatisk avvikelsedetektering och självbetjäningsportaler för utvecklare. Dessutom granskar jag integrationer med CI/CD-verktyg som Jenkins och GitHub Actions samt hemlighetshanterare som HashiCorp Vault.
Prismodell, skalbarhet, efterlevnadscertifieringar som SOC 2 Type II och ISO 27001 samt stöd för granskningsspår och kryptering vägs också in.
Så väljer du ett verktyg för penetrationstestning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med dina behov. Överväg om det kan hantera ett ökande antal tester och större datamängder när organisationen expanderar. |
| Integrationer | Kontrollera om verktyget integreras med din befintliga säkerhetsprogramvara och dina arbetsflöden. Leta efter kompatibilitet med övervakningsverktyg som New Relic eller alternativ till New Relic. |
| Anpassningsbarhet | Leta efter funktioner som gör att du kan anpassa verktyget efter dina specifika säkerhetsbehov. Anpassningsbara skanningsprofiler och rapportalternativ är avgörande. |
| Användarvänlighet | Utvärdera om verktyget är användarvänligt och intuitivt. Ditt team bör kunna navigera i och använda det utan omfattande utbildning eller teknisk support. |
| Budget | Överväg den totala kostnaden, inklusive installation och eventuella extra avgifter. Se till att verktyget ryms inom din budget och samtidigt uppfyller dina viktigaste krav. |
| Säkerhetsskydd | Verifiera verktygets säkerhetsåtgärder för att skydda känsliga data. Leta efter kryptering, säker datalagring och efterlevnad av branschstandarder. |
| Support | Bedöm tillgängligheten och kvaliteten på kundsupporten. Support dygnet runt och flera kontaktalternativ kan vara avgörande under kritiska säkerhetsincidenter. |
| Rykte | Undersök recensioner och omdömen från andra användare. Ett verktyg med ett gott rykte inom cybersäkerhetsbranschen kan ge ytterligare trygghet när det gäller tillförlitlighet. |
Trender inom verktyg för penetrationstestning
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av verktyg för penetrationstestning. Här är några framväxande trender som jag håller ett öga på:
- AI-drivna tester: Många verktyg integrerar nu AI för att förbättra hotdetektering och sårbarhetsanalys. AI kan snabbt identifiera mönster och förutsäga potentiella säkerhetsintrång, vilket gör tekniken till ett värdefullt tillskott för användare som vill ligga steget före hoten.
- Molnbaserad säkerhet: När företag flyttar till molnet anpassas verktyg för penetrationstestning för att fokusera på molnmiljöer. Denna förändring säkerställer att molninfrastrukturer är lika säkra som traditionella nätverk, med leverantörer som BreachLock i täten.
- Kontinuerliga tester: Efterfrågan på verktyg som tillhandahåller löpande säkerhetsbedömningar i stället för enstaka tester ökar. Kontinuerliga tester hjälper företag att upprätthålla säkerheten över tid och säkerställer att sårbarheter upptäcks och åtgärdas snabbt.
- IoT-säkerhetstestning: I takt med att IoT-enheter blir allt vanligare ökar behovet av verktyg för penetrationstestning som kan bedöma säkerheten hos dessa sammankopplade enheter. Verktyg med stöd för IoT-testning hjälper företag att säkra sitt växande nätverk av enheter.
- Användarcentrerade instrumentpaneler: Leverantörer förbättrar användargränssnitten för att tillhandahålla mer intuitiva och informativa instrumentpaneler. Dessa instrumentpaneler ger insikter i realtid och handlingsbara data, vilket gör det enklare för team att effektivt bedöma och hantera säkerhetshot.
Vad är verktyg för penetrationstestning?
Verktyg för penetrationstestning är programvarulösningar som är utformade för att identifiera och bedöma säkerhetssårbarheter i nätverk och applikationer. Dessa verktyg används vanligtvis av cybersäkerhetsexperter, etiska hackare och IT-säkerhetsteam för att säkerställa att systemen är skyddade mot potentiella hot.
Automatiserad skanning, sårbarhetsanalys och detaljerad rapportering hjälper till att identifiera svaga punkter, genomföra löpande säkerhetsbedömningar och tillhandahålla handlingsbara insikter. Sammantaget ger dessa verktyg företag möjlighet att proaktivt skydda sina digitala tillgångar och upprätthålla en stark säkerhetsnivå.
Funktioner hos verktyg för penetrationstestning
När du väljer verktyg för penetrationstestning av företag bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad skanning: Identifierar snabbt sårbarheter i nätverk och applikationer, vilket sparar tid och resurser för säkerhetsteam.
- Sårbarhetsanalys: Ger detaljerade insikter om potentiella säkerhetshot och hjälper team att prioritera och åtgärda problem effektivt.
- Anpassningsbara testprofiler: Gör det möjligt för användare att anpassa skanningar efter specifika behov och säkerställer grundliga och relevanta säkerhetsbedömningar.
- Detektering av hot i realtid: Varna team för omedelbara hot och möjliggör snabba åtgärder vid potentiella intrång.
- Molnanpassad säkerhet: Erbjuder skydd och testfunktioner som är särskilt utformade för molnmiljöer och håller jämna steg med moderna infrastrukturtrender.
- Testning av IoT-enheter: Utvärderar säkerheten hos sammankopplade enheter och säkerställer att hela nätverket, inklusive IoT, är säkert.
- Detaljerad rapportering: Genererar omfattande rapporter med användbara insikter som underlättar åtgärdandet av sårbarheter.
- Användarvänliga instrumentpaneler: Ger intuitiva gränssnitt för enkel navigering och snabb åtkomst till kritiska säkerhetsdata.
- Efterlevnadshantering: Hjälper organisationer att uppfylla branschstandarder och föreskrifter genom inbyggda efterlevnadskontroller.
Fördelar med verktyg för penetrationstestning
Att implementera verktyg för penetrationstestning ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhetsnivå: Genom att identifiera och åtgärda sårbarheter hjälper dessa verktyg till att stärka organisationens försvar mot cyberhot.
- Proaktiv hantering av hot: Detektering av hot i realtid och kontinuerlig testning gör det möjligt för ditt team att hantera problem innan de eskalerar till allvarliga säkerhetsintrång.
- Resurseffektivitet: Automatiserad skanning sparar tid och arbete, vilket gör att ditt team kan fokusera på mer strategiska säkerhetsinitiativ.
- Säkerställd efterlevnad: Inbyggda funktioner för efterlevnadshantering bidrar till att säkerställa att organisationen uppfyller branschstandarder och lagstadgade krav.
- Förbättrat beslutsfattande: Detaljerad rapportering ger användbara insikter som hjälper ditt team att fatta välgrundade säkerhetsbeslut.
- Anpassningsförmåga till modern infrastruktur: Funktioner som molnanpassad säkerhet och testning av IoT-enheter säkerställer att dina säkerhetsåtgärder är anpassade till aktuella tekniktrender.
- Användarvänlig upplevelse: Intuitiva instrumentpaneler och anpassningsbara testprofiler gör dessa verktyg tillgängliga och enkla att använda för ditt team.
Kostnader och priser för verktyg för penetrationstestning
Att välja verktyg för penetrationstestning kräver en förståelse för de olika prismodellerna och planerna som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för penetrationstestning:
Jämförelsetabell för planer för verktyg för penetrationstestning
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande sårbarhetsskanning, begränsad rapportering och support från communityn. |
| Privatplan | $10-$30/användare/månad | Automatiserad skanning, grundläggande rapportering och support via e-post. |
| Företagsplan | $50-$100/användare/månad | Avancerade skanningsfunktioner, detaljerad rapportering, integrationssupport och prioriterad support via e-post. |
| Stor företagsplan | $150-$300/användare/månad | Omfattande säkerhetsbedömningar, anpassningsbara testprofiler, dedikerad kontoansvarig och support dygnet runt. |
Vanliga frågor om verktyg för penetrationstestning
Här är några svar på vanliga frågor om verktyg för penetrationstestning:
Vilket verktyg används vanligtvis för penetrationstestning?
Penetrationstestning omfattar ofta en mängd olika verktyg, där varje verktyg är anpassat för olika uppgifter. Populära alternativ inkluderar Metasploit för att utnyttja sårbarheter, Nmap för nätverksskanning och Wireshark för paketanalyser. Valet av verktyg beror på dina specifika behov och omfattningen av dina testaktiviteter.
Faller verktyg för penetrationstestning inom kategorin sårbarhetsanalys?
Ja, verktyg för penetrationstestning är en del av sårbarhetsanalys. Medan \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-scanning-tools/\u0022\u003esårbarhetsskannrar\u003c/a\u003e identifierar potentiella svaga punkter går verktyg för penetrationstestning ett steg längre genom att försöka utnyttja dessa sårbarheter. Detta hjälper till att fastställa den potentiella påverkan och risken som är förknippad med varje sårbarhet.
Vilka är de fem främsta teknikerna för penetrationstestning?
Vanliga tekniker för penetrationstestning omfattar blindtestning, där testarna inte har någon förhandskunskap om systemet, och målinriktad testning, som innebär samarbete med IT-personal. Andra metoder är extern testning för att bedöma internetanslutna tillgångar, intern testning av sårbarheter i interna nätverk och dubbelblind testning för simulering av verkliga attacker
Hur ofta behöver man genomföra penetrationstestning?
Det rekommenderas att penetrationstestning genomförs minst en gång per år. Regelbundna tester bidrar till att säkerhetsåtgärderna är uppdaterade och effektivt kan hantera nya hot. Beroende på bransch och risknivå kan tätare tester vara nödvändiga för att upprätthålla säkerheten.
Vad är skillnaden mellan automatiserad och manuell penetrationstestning?
Automatiserad testning använder verktyg för att snabbt söka efter kända sårbarheter och ger bred täckning med minimala mänskliga insatser. Manuell testning innebär däremot att mänskliga testare använder sin expertis för att identifiera komplexa sårbarheter som automatiserade verktyg kan missa. En kombination av båda metoderna kan ge omfattande säkerhetsbedömningar.
Hur integreras verktyg för penetrationstestning med befintliga säkerhetssystem?
Verktyg för penetrationstestning erbjuder ofta integrationsmöjligheter med andra säkerhetssystem, exempelvis SIEM-system, \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-management-tools/\u0022\u003everktyg för sårbarhetshantering\u003c/a\u003e och ärendehanteringssystem. Detta möjliggör smidigare arbetsflöden, där identifierade sårbarheter enkelt kan spåras och hanteras inom den befintliga säkerhetsinfrastrukturen.
Vad händer härnäst?
Om du håller på att undersöka verktyg för penetrationstestning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela inköpsprocessen, inklusive prisförhandlingar.