

Att hantera containersäkerhet kan kännas överväldigande. Du måste hantera efterlevnad, dataskydd och det ständigt närvarande hotet från dataintrång. Det är inte enkelt, och jag förstår det. Därför har jag testat och granskat de bästa containersäkerhetslösningarna åt dig.
Enligt min erfarenhet kan rätt verktyg göra stor skillnad. Dessa lösningar hjälper till att skydda din infrastruktur och ger dig sinnesro. Jag går igenom mina toppval och fokuserar på deras unika fördelar och hur de kan passa ditt teams behov.
Förvänta dig en detaljerad och opartisk granskning som skär igenom bruset. Låt oss hitta det verktyg som bäst hanterar dina utmaningar och stöder dina utvecklingsmål.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för containersäkerhetslösningar
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av containersäkerhetslösningar:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för Kubernetes säkerhetsläge och efterlevnadsrevision | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för automatisk åtgärd av sårbarheter i containrar | Gratisabonnemang tillgängligt | Från $350/månad | Website | |
| 3 | Bäst för analys av Azure-interna containerbaserade angreppsvägar | 30 dagars kostnadsfri provperiod | Från $15/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för riskbedömning av containrar i hela stacken | 14 dagars kostnadsfri provperiod | Pris lämnas på begäran | Website | |
| 5 | Bäst för sårbarhets- och efterlevnadsskanning | 7 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 6 | Bäst för heltäckande molnbaserad säkerhet | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 7 | Bäst för att förhindra avvikelser i containrar under körning | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för insyn i containrar och kriminalteknik | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för sårbarhetsprioritering baserad på körningsdata | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för Kubernetes-inbyggd leveranskedjesäkerhet | 60 dagars kostnadsfri provperiod | Pris på begäran | Website |


Recensioner av de bästa containersäkerhetslösningarna
Nedan hittar du mina detaljerade sammanfattningar av de bästa containersäkerhetslösningarna som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för Kubernetes säkerhetsläge och efterlevnadsrevision
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.5/5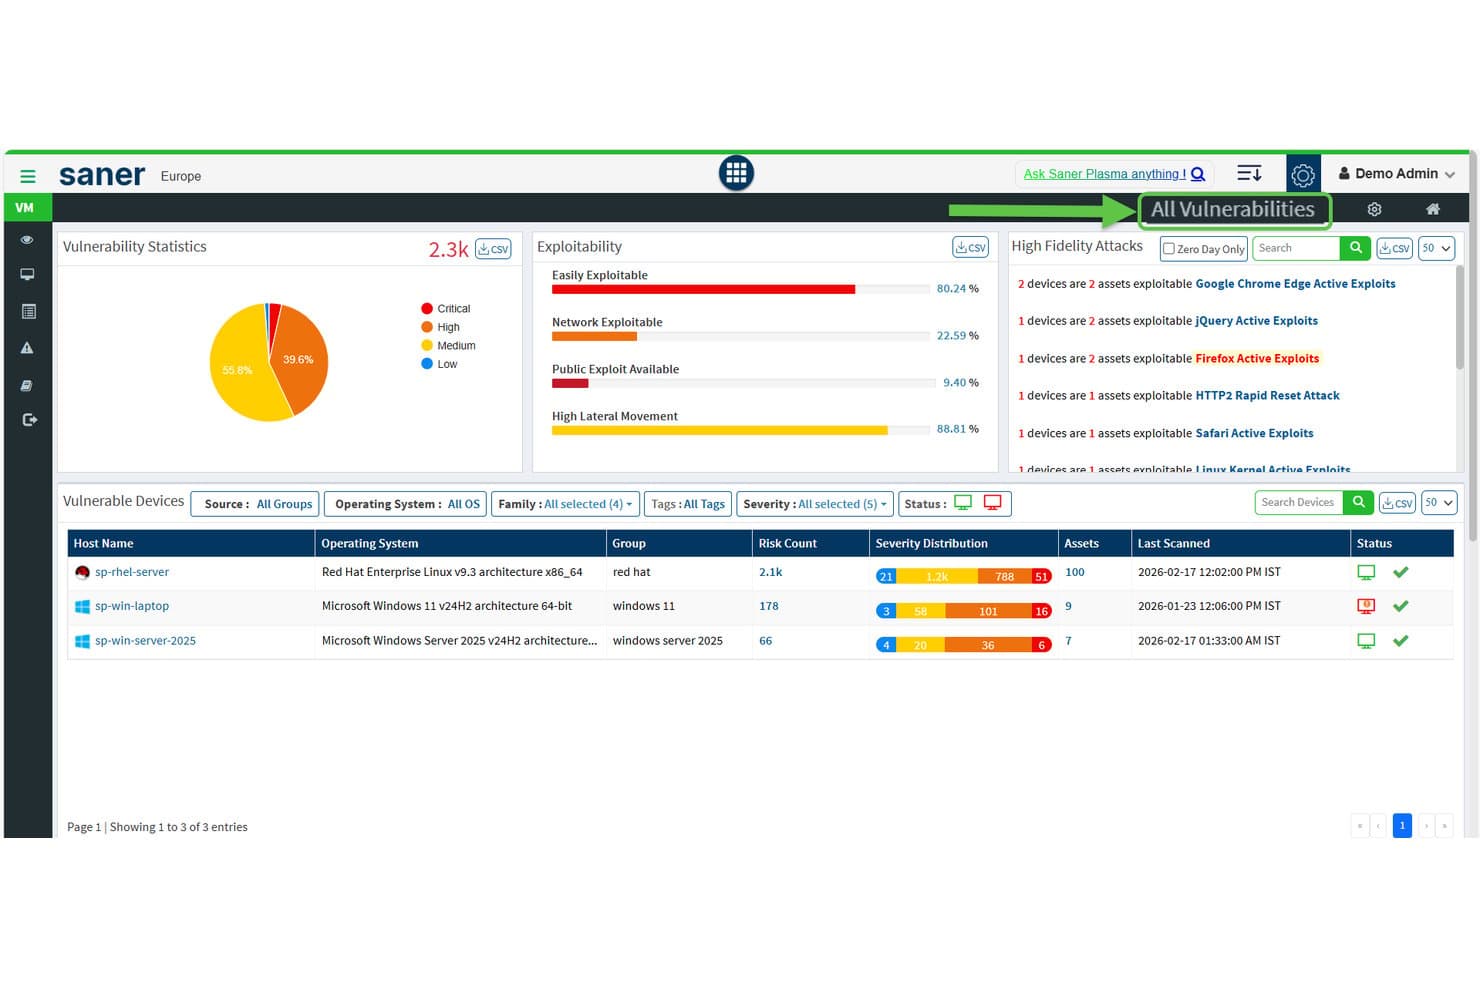
SecPod (Saner Platform) visar sårbarhetsstatistik och exploaterbarhet för enheter. Saner COSP (plattform för säkerhet i containerorkestrering) är SecPods Kubernetes-säkerhetsmodul i dess bredare CNAPP och omfattar hantering av klustrets säkerhetsläge, exponering av tillgångar, analys av RBAC-behörigheter, efterlevnadsrevision och avvikelsedetektering i EKS-, AKS-, GKE- och lokalt körda kluster.
Vem passar SecPod bäst för?
SecPods Saner COSP passar bra för molnsäkerhetsarkitekter och säkerhetsansvariga som hanterar Kubernetes-miljöer med flera kluster och prioriterar konfigurationsstatus, RBAC-granskning och efterlevnadsrapportering framför detektering under körning eller skanning av avbildningar före driftsättning.
Varför jag valde SecPod (Saner Platform)
Jag valde SecPod som ett av de bästa alternativen eftersom modulen Saner COSP går djupare vad gäller Kubernetes säkerhetsläge och efterlevnadsrevision än de flesta verktyg jag har utvärderat. Jag uppskattar särskilt hur COSP kartlägger RBAC-behörigheter för användare, tjänstekonton och klusterroller, och flaggar jokerteckenbehörigheter samt roller som inte har använts på 30 dagar. Dess hantering av säkerhetsläge kontrollerar kluster mot CIS, NIST 800-53, PCI DSS och HIPAA samtidigt, med anpassade riktmärken per namnrymd.
Viktiga funktioner i SecPod (Saner Platform)
- Kartläggning av exponering av tillgångar: Upptäcker och spårar namnrymder, poddar, tjänster, ingressar, konfigurationskartor och hemligheter samt flaggar internetexponerade resurser och öppna portar i kluster.
- Hygienpoäng för containerorkestrering: Samlar resultat för exponering, konfiguration, åtkomstkontroll och arbetsbelastningssäkerhet i en enda poäng som du kan jämföra mellan kluster och namnrymder över tid.
- SSVC-baserad riskprioritering: Använder ett CISA SSVC-beslutsträd för att rangordna fynd efter exploaterbarhet, verksamhetspåverkan och automatiseringspotential, med resultat som mappas till MITRE ATT&CK.
- Automatiserade åtgärdsregler: Låter dig konfigurera schemalagda eller utlösarbaserade åtgärder för upptäckta problem, med stöd för återställning om en tillämpad åtgärd behöver upphävas.
Integrationer för SecPod (Saner Platform)
Integrationerna omfattar Amazon EKS, Microsoft AKS, Google GKE, självhanterad Kubernetes, Freshservice, AWS, Azure och Google Cloud. REST- och rapporterings-API:er stöder anpassade anslutningar, medan Okta, Azure AD, Auth0, PingID och PingFederate tillhandahåller identitetsintegrationer.
Pros and Cons
Pros:
- Djupgående analys av Kubernetes-exponering och RBAC
- Efterlevnadsrapportering med flera ramverk och anpassade riktmärken
- Automatiserade åtgärder omfattar stöd för återställning
Cons:
- Ingen skanning av containeravbildningar före driftsättning
- Ingen realtidsdetektering av hot i containrar
Learn more about SecPod (Saner Platform): Bäst för automatisk åtgärd av sårbarheter i containrar
- Gratisabonnemang tillgängligt
- Från $350/månad
Visit WebsiteCustomer Rating:4.7/5
Aikido Security tillhandahåller en enhetlig instrumentpanel för att prioritera och filtrera problem efter typ, allvarlighetsgrad och skanningskälla. Aikido Security är en utvecklarnära plattform för applikationssäkerhet som kombinerar skanning av containeravbildningar, SAST, SCA, identifiering av hemligheter, CSPM och körningsskydd i applikationer i moln- och CI/CD-miljöer.
Vem passar Aikido Security bäst för?
Aikido Security passar bra för DevSecOps-team som vill upptäcka och åtgärda sårbarheter i containrar före driftsättning, utan extra agentbelastning eller komplexa verktyg.
Varför jag valde Aikido Security
Jag valde Aikido Security som ett av de bästa alternativen eftersom inget annat verktyg på den här listan hanterar åtgärder för sårbarheter i basavbildningar på samma sätt. I stället för att bara flagga en sårbar basavbildning genererar det tre till fem färdiga Dockerfile-varianter som kan sammanfogas, där det exakt anges vilka CVE:er som åtgärdas eller tillkommer. Kombinera detta med biblioteket med över 2 000 härdade basavbildningar utan CVE:er, så kan teamet byta ut en riskfylld basavbildning utan att behöva gissa kring avvägningarna.
Viktiga funktioner i Aikido Security
- Nåbarhetsanalys: Bekräftar om sårbara funktioner i beroenden faktiskt anropas i kodbasen, vilket minskar antalet falska positiva resultat med upp till 95 %.
- Generering av SBOM: Exporterar programvaruförteckningar i formaten CycloneDX, SPDX och CSV, med VEX-baserad exploaterbarhetsanalys, åtkomliga via API för automatiserade arbetsflöden.
- Styrning av CI/CD-pipelines: Blockerar driftsättningar baserat på konfigurerbara allvarlighetsnivåer i GitHub Actions, GitLab CI/CD, Jenkins, Azure Pipelines, CircleCI och Bitbucket Pipelines.
- Aikido Intel-hotflöde: Ett egenutvecklat flöde i realtid som upptäcker tidigare offentliggjorda sårbarheter och skadlig kod i ekosystem med öppen källkod inom 8 minuter efter publicering.
Integrationer med Aikido Security
Aikido Security erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure Repos, sex CI/CD-plattformar och fler än 12 containerregister, däribland Amazon ECR, Harbor, JFrog och Docker Hub. Det ansluter även till AWS, Azure, GCP, Jira och Vanta, med API-åtkomst för anpassade arbetsflöden.
Pros and Cons
Pros:
- Genererar automatiskt säkra Dockerfile-åtgärder för avbildningar
- Minskar antalet falska positiva resultat med nåbarhetsanalys
- Tillhandahåller över 2 000 basavbildningar utan CVE:er
Cons:
- Ingen eBPF-baserad identifiering av containerkörning
- Saknar Kubernetes-inbyggd integration för åtkomstkontroll vid antagning
Learn more about Aikido Security: Bäst för analys av Azure-interna containerbaserade angreppsvägar
- 30 dagars kostnadsfri provperiod
- Från $15/användare/månad (faktureras årsvis)

Microsoft Defender for Cloud filtrerar sårbarhetsrekommendationer efter resurstypen Container. Microsoft Defender for Cloud är en molnbaserad plattform för applikationsskydd (CNAPP) som omfattar genomsökning av containeravbildningar, detektering av hot under körning, hantering av Kubernetes-säkerhetsstatus, säkerhet för CI/CD-pipelines och policytillämpning i Azure-, AWS- och GCP-miljöer.
Vem passar Microsoft Defender for Cloud bäst för?
Det passar bra för Azure-interna säkerhetsteam som behöver spåra containerbaserade angreppsvägar genom molnresurser utan att koppla på en separat CNAPP.
Varför jag valde Microsoft Defender for Cloud
Jag valde Microsoft Defender for Cloud eftersom dess Cloud Security Graph gör något som jag inte har sett motsvaras i Azure-interna miljöer: den spårar exploaterbara angreppsvägar från en offentligt exponerad container hela vägen genom felkonfigurerad RBAC, laterala nätverkssökvägar och identiteter med alltför omfattande behörigheter till kritiska molntillgångar. Denna kontextmedvetna prioritering innebär att jag inte jagar råa CVE-antal, utan åtgärdar de vägar som faktiskt är exploaterbara. Jag uppskattar också att Kubernetes Gated Deployment blockerar icke-kompatibla avbildningar vid distribution i AKS, EKS och GKE, vilket omvandlar resultat från säkerhetsstatuskontroller till verkställd policy i stället för bara rekommendationer.
Viktiga funktioner i Microsoft Defender for Cloud
- Genomsökning av avbildningar i flera register: Agentlös sårbarhetsbedömning genomsöker containeravbildningar i ACR, ECR, GAR, GCR, Docker Hub och JFrog Artifactory, med dagliga nya genomsökningar som omfattar operativsystem- och språkpaket.
- MITRE ATT&CK-mappad hotdetektering: Över 60 inbyggda analysfunktioner kopplade till ramverket MITRE ATT&CK for Containers upptäcker misstänkt aktivitet på kluster-, nod- och arbetsbelastningsnivå.
- Defender CLI-integrering för CI/CD: Ett kommandoradsverktyg bäddar in genomsökning av avbildningar i fler än 11 CI/CD-plattformar, inklusive GitHub Actions, Jenkins och GitLab, med SARIF-baserad styrning av godkänd/underkänd status.
- Räckviddsbaserad SCA via Endor Labs: En integrering med Endor Labs identifierar vilka sårbarheter i containerberoenden som faktiskt kan nås under körning, vilket minskar bruset i åtgärdsköerna.
Integreringar med Microsoft Defender for Cloud
Microsoft Defender for Cloud erbjuder inbyggda integreringar med AKS, Amazon EKS, Google GKE, Azure Container Registry, Amazon ECR, GitHub Actions, Jenkins, GitLab, Microsoft Defender XDR och Microsoft Sentinel. Det stöder 12 dokumenterade CI/CD-integreringar samt GitHub Advanced Security, Endor Labs och Azure Arc.
Pros and Cons
Pros:
- Analys av angreppsvägar från container till moln
- Agentlös genomsökning av avbildningar i större register
- Styrd Kubernetes-distribution för policytillämpning
Cons:
- Funktionerna för flera moln ligger efter Azure när det gäller likvärdighet
- Företagsanvändare rapporterar ett komplext användargränssnitt
Learn more about Microsoft Defender for Cloud: 4Bäst för riskbedömning av containrar i hela stacken
Wiz
- 14 dagars kostnadsfri provperiod
- Pris lämnas på begäran

Wiz organiserar containeravbildningar efter livscykel, allvarlighetsgrad och antal sårbarheter. Wiz är en molnbaserad plattform för applikationsskydd (CNAPP) som kombinerar agentfri avbildningsskanning, hantering av säkerhetsstatus för Kubernetes, upptäckt av hot i körningsmiljöer, integrering med CI/CD-kedjor och analys av angreppsvägar i en enda enhetlig plattform.
Vem passar Wiz bäst för?
Wiz passar bra för säkerhetsteam i företag som hanterar miljöer med flera moln och behöver en enda plattform för att bedöma och prioritera containerrelaterade risker i hela stacken – från kod till körningsmiljö.
Varför jag valde Wiz
Wiz finns med på min kortlista eftersom ingen annan plattform korrelerar containerrelaterade risker i hela stacken på det sätt som dess säkerhetsgraf gör. I stället för att visa tusentals råa CVE:er kartlägger den relationer mellan sårbarheter, felkonfigurationer, exponerade hemligheter och nätverksexponering för att identifiera angreppsvägar som faktiskt kan utnyttjas. Jag uppskattar också hur KSPM täcker EKS, AKS och GKE med CIS-certifierade agentfria bedömningar och spårar lateral förflyttning från Kubernetes-kluster till de underliggande molnlagren.
Wiz – viktiga funktioner
- Wiz Defend-sensor för körningsmiljöer: En eBPF-baserad sensor som övervakar systemanrop, processaktivitet och nätverksflöden i containeriserade arbetsbelastningar med mindre än 2 % CPU-belastning.
- Wiz Admission Controller: En webbhook inbyggd i Kubernetes som blockerar icke-kompatibla eller osignerade containeravbildningar från att distribueras baserat på centralt definierade säkerhetspolicyer.
- Generering av SBOM: Kontinuerlig agentfri generering av programvaruförteckningar i register, CI/CD-kedjor och körningsmiljöer, med fullständig insyn på paketnivå.
- Wiz Workflows: Python-baserade anpassade spelböcker som automatiserar åtgärder för att avhjälpa problem, till exempel att återkalla molnroller, rotera autentiseringsuppgifter och blockera åtkomst till lagringsbucketar.
Wiz-integreringar
Wiz erbjuder inbyggda integreringar med GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps, Amazon ECR, Google Artifact Registry, Azure Container Registry, Docker Hub, Jira och ServiceNow. Plattformen kan även ansluta till Splunk, Microsoft Sentinel, Cosign och Notary.
Pros and Cons
Pros:
- Den agentfria installationen hittar risker inom några timmar
- Säkerhetsgrafen identifierar verkliga angreppsvägar
- CIS-certifierad säkerhetsstatus för alla större Kubernetes-plattformar
Cons:
- Upptäckt av hot i körningsmiljöer är relativt nytt
- Vissa arbetsflöden för hotjakt känns omständliga
Learn more about Wiz: Bäst för sårbarhets- och efterlevnadsskanning
- 7 dagars kostnadsfri provperiod
- Pris på begäran

Qualys Container Security spårar avbildningar, containrar och värdsårbarheter efter allvarlighetsgrad. Qualys Container Security (CS) är en plattform för containersäkerhet som omfattar sårbarhetsskanning av avbildningar, detektering av hot under körning, hantering av säkerhetsstatus för Kubernetes och efterlevnadsrevisioner under hela containerns livscykel – från CI/CD-pipelines till produktion.
Vem passar Qualys Container Security (CS) bäst för?
Qualys Container Security passar bra för säkerhetsteam i reglerade branscher som behöver samla sårbarhetsskanning, efterlevnadsrevisioner och detektering av hot under körning på en enda plattform.
Varför jag valde Qualys Container Security (CS)
Jag har inkluderat Qualys Container Security bland mina främsta val eftersom TruRisk-poängsättningen går längre än råa CVSS-värden genom att ta hänsyn till signaler om verklig exploaterbarhet, som CISA KEV-data och ransomwareaktivitet, så att teamet fokuserar på sårbarheter som faktiskt spelar roll. CIS Docker Benchmark v1.7.0 och efterlevnadskontroller för Kubernetes upprätthålls kontinuerligt, inte bara genom kontroller vid behov. Jag uppskattar också att SBOM-exporter i formaten SPDX och CycloneDX ingår, vilket är viktigt när man snabbt behöver transparens i leveranskedjan.
Viktiga funktioner i Qualys Container Security (CS)
- Kubernetes-inmatningskontroll: Fångar upp Kubernetes API-begäranden och utvärderar organisationens säkerhetspolicyer innan arbetsbelastningar distribueras till klustret.
- QScanner CLI: Ett kommandoradsverktyg som inte kräver installation och som skannar lokala och fjärrbaserade containeravbildningar samt matar ut resultat i formaten JSON, SARIF eller SBOM för integrering i pipelines.
- eBPF-baserad sensor för containerkörning: Övervakar containerprocesser, filaktivitet, systemanrop och nätverksflöden på kärnnivå utan att kräva en sidokontainer eller en privilegierad container.
- Analys av attackvägar: Korrelerar containersårbarheter, felkonfigurationer i molnet och överdrivna behörigheter för att visualisera exploaterbara vägar över containrar, noder och molnresurser.
Integreringar med Qualys Container Security (CS)
Qualys Container Security erbjuder inbyggda integreringar med GitLab CI/CD och Azure DevOps, samt stöd för Jenkins och registerintegreringar för Amazon ECR, Azure Container Registry, GitHub Container Registry, JFrog Artifactory och Harbor. QScanner och API:er stöder anpassade CI/CD-arbetsflöden.
Pros and Cons
Pros:
- TruRisk-poängsättningen lyfter fram verkligt exploaterbara sårbarheter
- eBPF-skydd under körning täcker attacker på kärnnivå
- SBOM-generering stöder transparens i programvaruleveranskedjan
Cons:
- Licensmodellen är komplex att tolka
- Åtgärder för korrigering kräver manuella insatser från teamet
Learn more about Qualys Container Security (CS): Bäst för heltäckande molnbaserad säkerhet
- 30 dagars kostnadsfri provperiod
- Pris på begäran

Prisma Cloud spårar sårbarheter i containeravbildningar genom hela pipelinen. Prisma Cloud är en molnbaserad plattform för applikationsskydd (CNAPP) från Palo Alto Networks som kombinerar skanning av containeravbildningar, detektering av hot under körning, hantering av Kubernetes-säkerhet, integrering med CI/CD-pipelines och efterlevnadsgranskning i miljöer med flera moln.
Vem passar Prisma Cloud bäst för?
Prisma Cloud passar bra för säkerhetsteam i företag som hanterar miljöer med flera moln och behöver en enda plattform som täcker hela containerlivscykeln – från kod till körning.
Varför jag valde Prisma Cloud
Prisma Cloud tar plats på min kortlista eftersom plattformen täcker mer av containerlivscykeln för säkerhet på en och samma plattform än något annat jag har utvärderat. Jag uppskattar särskilt arkitekturen med både agentlös och agentbaserad drift: du får omedelbar insyn i en miljö med flera moln utan att behöva röra en enda nod och kan sedan lägga till Defender-agenter för djupgående tillämpning av säkerhetsregler under körning där det verkligen behövs. Analysen av attackvägar är det som verkligen skiljer plattformen från mängden, eftersom den korrelerar CVE:er, felkonfigurationer av IAM och nätverksexponering i en visuell graf, så att du åtgärdar de risker som faktiskt går att utnyttja.
Viktiga funktioner i Prisma Cloud
- Sandlåda för analys av avbildningar: Kör dynamiskt containeravbildningar i en isolerad miljö för att upptäcka skadlig kod eller kryptomineringsaktivitet innan avbildningarna når produktion.
- Täckning av efterlevnadsramverk: Kör över 400 färdiga kontroller mot ramverk som CIS, NIST SP 800-190, PCI DSS, HIPAA, FedRAMP High och DISA STIG.
- Generering av programvaruförteckning: Skapar automatiskt SBOM:er som en del av modulen för säkerhet i leveranskedjan, så att team får full insyn i beroenden med öppen källkod.
- Beteendemässig baslinje: Kartlägger normala processer, filsystem och nätverksaktiviteter för containrar under en inledande inlärningsperiod och flaggar eller blockerar sedan avvikelser i realtid.
Integreringar med Prisma Cloud
Prisma Cloud erbjuder inbyggda integreringar med Jenkins, GitHub Actions, CircleCI, AWS CodeBuild, Azure DevOps, Google Cloud Build, Docker Hub, Amazon ECR, Google Container Registry och Azure Container Registry.
Pros and Cons
Pros:
- Analys av attackvägar visualiserar verkliga exploateringsscenarier
- Alternativ för både agentlös och agentbaserad distribution
- Över 400 efterlevnadskontroller för regelverk
Cons:
- En stor mängd aviseringar kan överväldiga små team
- Komplex konfiguration för miljöer med flera moln
Learn more about Prisma Cloud: Bäst för att förhindra avvikelser i containrar under körning
- Gratis provperiod tillgänglig
- Pris på begäran

Utforskaren för Aqua-arbetsbelastningar ger en topologisk vy för Kubernetes-klustersäkerhet. Aqua Security är en containersäkerhetsplattform som bygger på eBPF-baserat körningsskydd, skanning av bildsårbarheter, hantering av säkerhetsstatus för Kubernetes samt säkerhet i programvaruförsörjningskedjan över multimoln- och hybridmiljöer.
Vem passar Aqua Security bäst för?
Aqua Security passar bra för säkerhets- och plattformsteknikteam som kör containeriserade arbetsbelastningar i stor skala och behöver hotdetektering vid körning tillsammans med säkerhet i försörjningskedjan.
Varför jag valde Aqua Security
Aqua Security finns med på min kortlista eftersom dess eBPF-baserade skydd mot avvikelser verkligen är bäst i klassen: när en container avviker från sitt kända godkända tillstånd under körning blockerar Aqua den obehöriga processen eller filändringen utan att avsluta arbetsbelastningen. Jag uppskattar också sandlådan för dynamisk hotanalys, som upptäcker fillös skadlig kod och nolldagshot som statisk skanning helt missar. Dess patenterade sårbarhetsskydd blockerar utnyttjande av ouppdaterade komponenter under körning, vilket ger teamet tid utan att en kodändring krävs.
Viktiga funktioner i Aqua Security
- Sandlåda för dynamisk hotanalys: Kör containeravbildningar i en säker virtuell sandlåda för att upptäcka fillös skadlig kod, nolldagsattacker och hot mot försörjningskedjan som statisk skanning missar.
- Kubernetes riskutforskare: Tillhandahåller en interaktiv karta i realtid över kluster i drift som identifierar och bedömer säkerhetsrisker över namnrymder, noder, containrar och nätverksanslutningar.
- Modul för säkerhet i programvaruförsörjningskedjan: Skannar alla källkodsförråd efter sårbarheter, felkonfigurationer i IaC, hemligheter och licensproblem samtidigt som digitalt signerade SBOM:er genereras i varje steg av byggprocessen.
- CI/CD-policyer för säkerhetssäkring: Upprätthåller säkerhetsgrindar med godkänt/underkänt för Jenkins, GitHub Actions, GitLab CI och andra plattformar för att blockera bilder som inte uppfyller kraven från att gå vidare till driftsättning.
Integrationer med Aqua Security
Aqua Security erbjuder inbyggda integrationer med fler än 8 CI/CD-plattformar och fler än 10 containerregister, däribland Jenkins, GitLab CI, GitHub Actions, Azure DevOps, Amazon ECR, JFrog Artifactory, Harbor, Red Hat Quay, Docker Hub och Sonatype Nexus Repository. Plattformen har även stöd för Terraform och AWS CloudFormation.
Pros and Cons
Pros:
- Skydd mot avvikelser blockerar obehöriga containerändringar
- FedRAMP High-godkännande stöder reglerade miljöer
- Dynamisk sandlåda upptäcker fillös skadlig kod i containrar
Cons:
- Prissättningen är inte transparent utan kontakt med leverantören
- Navigeringen i gränssnittet frustrerar nya administratörer
Learn more about Aqua Security: Bäst för insyn i containrar och kriminalteknik
- Kostnadsfri demonstration tillgänglig
- Pris på begäran

Sysdig visar sårbara paket i olika lager av containeravbildningen. Sysdig är en molnbaserad plattform för applikationsskydd (CNAPP) som kombinerar detektering av hot under körning, sårbarhetsskanning av avbildningar, hantering av säkerhetsstatus för Kubernetes och funktioner för kriminalteknisk utredning, byggda på motorn Falco med öppen källkod.
Vem passar Sysdig bäst för?
Sysdig passar bra för säkerhets- och plattformsteknikteam som kör containeriserade arbetslaster i stor skala och behöver djup insyn under körning samt möjlighet att utreda incidenter efter att de har inträffat.
Varför jag valde Sysdig
Sysdig hamnar på min kortlista eftersom det är den enda leverantören här som skapade Falco, den CNCF-graderade motorn för detektering under körning som nu används i 60 % av Fortune 500-miljöerna. Den grunden ger oöverträffad insyn i containrar: eBPF-baserad insamling av systemanrop gör att du i realtid kan se exakt vilka processer som kördes, vilka filer som berördes och vilka anslutningar som skapades i en container. När en incident inträffar gör Sysdigs kriminaltekniska rekonstruktion att du kan spela upp hela tidslinjen för attacken i stället för att sammanfoga den från ofullständiga loggar.
Viktiga Sysdig-funktioner
- Sysdig Sage: En AI-assistent som besvarar säkerhetsfrågor på ett enkelt språk och automatiskt skapar åtgärdsärenden med fullständig kontextuell information.
- Molnattackgraf: Visualiserar exploaterbara attackvägar genom att korrelera sårbarheter, felkonfigurationer, exponerade hemligheter och överdrivna behörigheter i hela din miljö.
- Säkerhet i programvaruförsörjningskedjan: Validerar avbildningars ursprung och stöder verifiering av bildsignering med Sigstore/Cosign för att upptäcka manipulering genom hela kedjan från bygge till distribution.
- Kontinuerlig efterlevnadsövervakning: Kontrollerar automatiskt din miljö mot ramverk som FedRAMP, PCI-DSS, HIPAA och CIS Benchmarks, med PDF-rapporter som är redo för granskning och kan genereras på begäran.
Sysdig-integreringar
Sysdig erbjuder dokumenterade integreringar med GitHub Actions, GitLab CI, Jenkins, CircleCI, Argo CD, AWS ECR, Google GCR, Azure ACR, Harbor och JFrog Artifactory. Det ansluter även till Splunk, Jira, ServiceNow, Slack, PagerDuty och Open Policy Agent.
Pros and Cons
Pros:
- Djupast insyn under körning med Falcos insamling av systemanrop
- Korrelerar riskvägar med molnattackgrafen
- Kriminalteknik i realtid med attacktidslinjer som kan rekonstrueras
Cons:
- Den första konfigurationen och finjusteringen är komplex
- Ingen kostnadsfri provperiod för Sysdig Secure
Learn more about Sysdig: Bäst för sårbarhetsprioritering baserad på körningsdata
- Kostnadsfri demonstration tillgänglig
- Pris på begäran

Sysdig Secure visar paketsårbarheter i lager i containeravbildningar. Sysdig Secure är en CNAPP- och containersäkerhetsplattform byggd på eBPF-baserad detektering under körning som omfattar sårbarhetsskanning av containeravbildningar, hantering av Kubernetes-säkerhetsstatus, detektering och respons i molnet, efterlevnadsgranskning samt säkerhet för CI/CD-pipelines.
Vem passar Sysdig Secure bäst för?
Sysdig Secure passar väl för säkerhets- och plattformsteknikteam i företag som driver storskaliga Kubernetes-miljöer och behöver kontext från körningen för att sålla bort bruset bland sårbarheter.
Varför jag valde Sysdig Secure
Sysdig Secure tar plats på min kortlista eftersom plattformen bygger på Falco, den CNCF-examinerade motorn för detektering under körning som upptäcker hot på kärnnivå med hjälp av eBPF, vilket ger en insyn som ingen statisk skanner kan efterlikna. Det jag tycker är mest övertygande är prioriteringen av paket som används: kontext från körningen filtrerar bort sårbarheter kopplade till paket som faktiskt inte har lästs in i minnet, vilket minskar bruset med upp till 99,8 % så att teamet arbetar med en verklig lista, inte en teoretisk. CVE360-grafen lägger sedan till information om exploaterbarhet och tillgångarnas kritikalitet för att göra prioriteringen verkligt handlingsbar.
Viktiga funktioner i Sysdig Secure
- Falco-baserad motor för detektering under körning: Upptäcker hot på kärnnivå med eBPF-instrumentering och fångar Linux-systemanrop i containrar och värdar i realtid.
- Angreppsgraf för molnet: Korrelerar sårbarheter, felkonfigurationer, exponerade hemligheter och överdrivna behörigheter för att kartlägga exploaterbara angreppsvägar i hela molnmiljön.
- Sysdig Sage GenAI-assistent: Besvarar säkerhetsfrågor på ett enkelt språk och vägleder teamet genom åtgärder steg för steg, inklusive exakta kommandon och uppgraderingsvägar för basavbildningar.
- Efterlevnadsmodul: Granskar kontinuerligt Kubernetes- och molnkonfigurationer mot ramverk som FedRAMP, PCI DSS 4.0, HIPAA, DISA STIGs och CIS Benchmarks, med schemalagd generering av PDF- och CSV-rapporter.
Integrationer med Sysdig Secure
Sysdig Secure erbjuder inbyggda integrationer med GitHub Actions, GitLab, Jenkins, Azure Pipelines, Amazon ECR, Azure Container Registry, Docker Hub, Quay, Splunk och ServiceNow. Plattformen stöder även Backstage och ett API för anpassade säkerhetsarbetsflöden.
Pros and Cons
Pros:
- Filtrerar bort sårbarheter som inte finns i minnet
- Detektering på kärnnivå med Falcos eBPF-motor
- Täcker efterlevnad för reglerade branscher
Cons:
- Den initiala konfigurationen kräver omfattande teknisk kompetens
- Funktionerna för instrumentpanelrapportering är begränsade
Learn more about Sysdig Secure: Bäst för Kubernetes-inbyggd leveranskedjesäkerhet
- 60 dagars kostnadsfri provperiod
- Pris på begäran
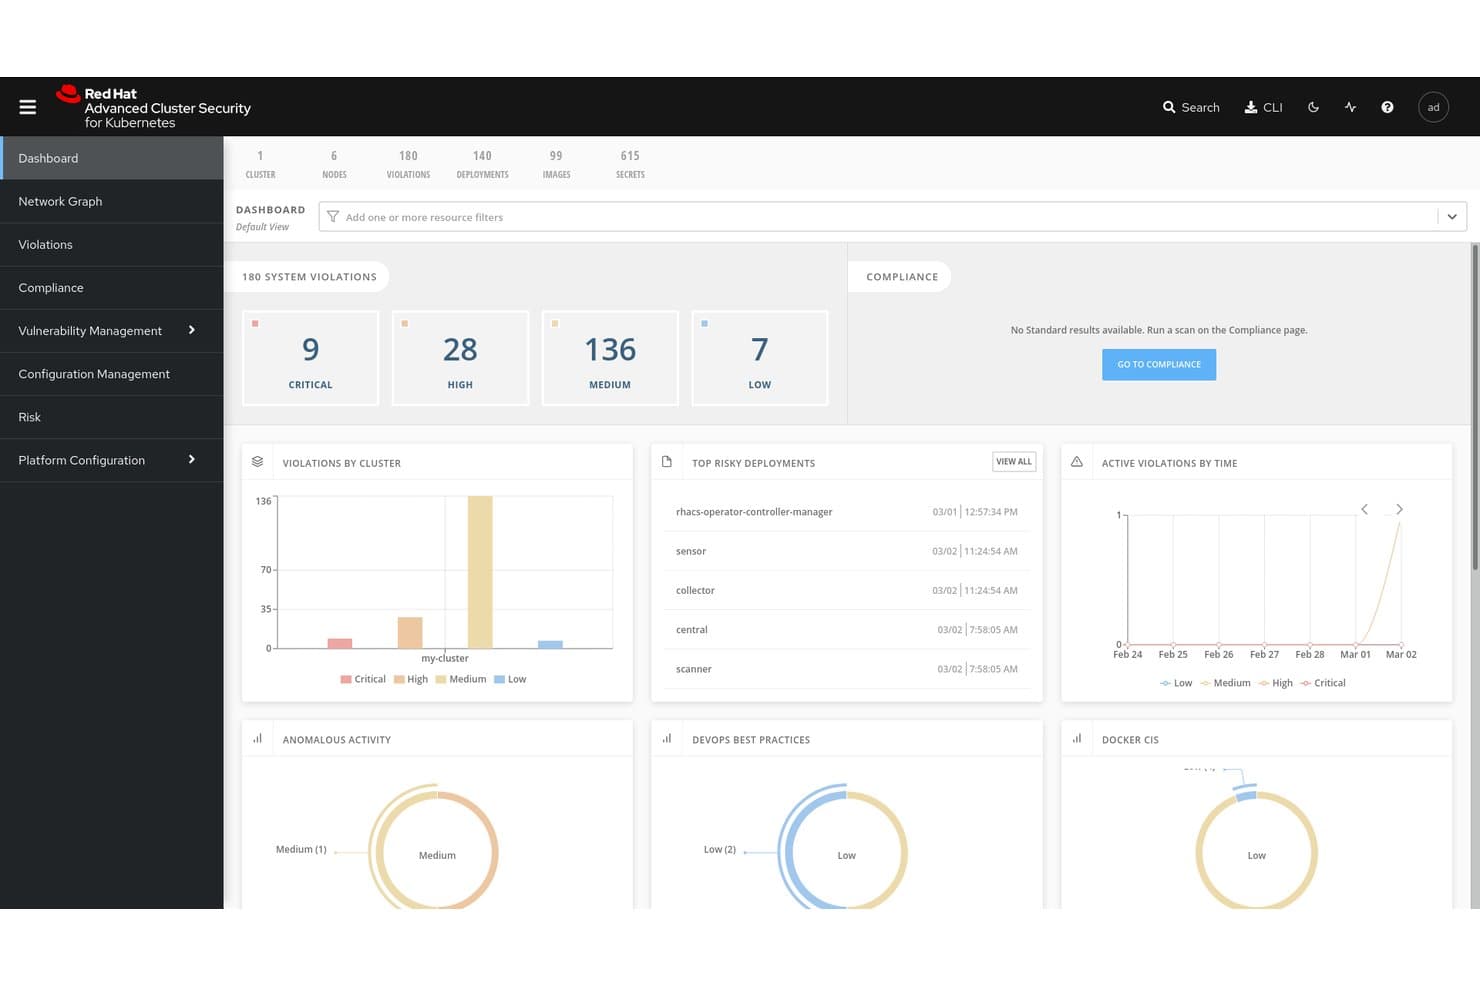
Red Hat avancerad klustersäkerhet för Kubernetes centraliserar synligheten över överträdelser och risker. Red Hat avancerad klustersäkerhet för Kubernetes (RHACS) är en Kubernetes-inbyggd plattform för containersäkerhet som omfattar skanning efter bildsårbarheter, detektering av hot under körning, policytillämpning och efterlevnadsrevision i miljöer med flera kluster och flera moln.
Vem passar Red Hat avancerad klustersäkerhet för Kubernetes bäst för?
RHACS passar naturligt för plattforms- och DevSecOps-team som kör arbetsbelastningar på Red Hat OpenShift eller Kubernetes-miljöer med flera moln och behöver djup, inbyggd säkerhetstäckning under hela containerns livscykel.
Varför jag valde Red Hat avancerad klustersäkerhet för Kubernetes
Jag valde RHACS som en av de bästa eftersom den är särskilt utvecklad för Kubernetes från grunden, vilket gör den unikt lämpad för leveranskedjesäkerhet på orkestreringsnivå. Jag uppskattar särskilt hur den kombinerar Cosign/Sigstore-verifiering av bildsignaturer med generering av SBOM i SPDX 2.3-format, så att team kan tillämpa policyer som blockerar osignerade avbildningar innan de någonsin når klustret. Dess
roxctl-CLI integreras direkt med Jenkins-, GitHub Actions- och Tekton-arbetsflöden för att stoppa byggen vid policyöverträdelser vid konfigurerbara allvarlighetsnivåer.Viktiga funktioner i Red Hat avancerad klustersäkerhet för Kubernetes
- eBPF CO-RE-insamling under körning: Fångar systemanrops-, process-, fil- och nätverkstelemetri på kärnnivå från körande containrar utan kärnmoduler eller sidovagnscontainrar.
- Inträdeskontroll med konfigurerbara fellägen: Tillämpa policyer vid driftsättning via en Kubernetes-webhook för antagningskontroll, med beteendet öppen vid fel eller stängd vid fel för att matcha dina krav på tillgänglighet och säkerhet.
- Automatiserad efterlevnadsskanning: Kör schemalagda kontroller mot ramverken CIS, NIST, PCI DSS 4.0, HIPAA och ISO 27001, med export av revisionsfärdiga bevis från en enda instrumentpanel med ett klick.
- Identifiering av flera kluster: Upptäcker oskyddade kluster i Amazon EKS, Google GKE och Microsoft AKS via integration med Paladin Cloud och Red Hat OpenShift-klusterhanteraren.
Integrationer för Red Hat avancerad klustersäkerhet för Kubernetes
Inbyggda integrationer omfattar Red Hat OpenShift, Amazon EKS, Google GKE, Microsoft AKS, Jenkins, GitHub Actions, Tekton och Argo CD. RHACS ansluter även till Quay, Amazon ECR och Prometheus via sin mätvärdesslutpunkt.
Pros and Cons
Pros:
- Särskilt utvecklad för Kubernetes-säkerhetskontroller
- Synlighet under körning med eBPF och detektering på kärnnivå
- Omfattande efterlevnadstäckning över flera ramverk
Cons:
- De mest omfattande funktionerna är kopplade till OpenShift-plattformen
- Vissa administratörsuppgifter kräver kommandoradsgränssnitt
Learn more about Red Hat Advanced Cluster Security for Kubernetes:
Andra containersäkerhetslösningar
Här är några ytterligare containersäkerhetslösningar som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- 11Orca SecurityBäst för containerskanningsteknik med sidoavläsning
- 12ARMOBäst för Kubernetes-RBAC och härdning vid körning
- 13CrowdStrike Falcon Cloud SecurityBäst för rangordning av containerrisker baserad på motståndarunderrättelser
- 14SnykBäst för hantering av sårbarheter i containrar
- 15Check Point CloudGuardBäst för ThreatCloud AI-berikat realtidsskydd
- 16NeuVectorBäst för öppen källkod-baserad containersäkerhet med nolltillit
- 17PingSafeBäst för adaptivt hotskydd
- 18Trend Micro Cloud SecurityBäst för företags-CNAPP med XDR-korrelation
- 19Tenable Container Security ScannerBäst för exponeringsdriven riskhantering av containrar
Hur jag utvärderar lösningar för containersäkerhet
Jag utvärderar verktyg för containersäkerhet i två lager: grundläggande funktioner som bildskanning och detektering under körning, samt särskiljande funktioner som djupet i Kubernetes-härdning och CI/CD-integrering.
Grundläggande funktioner (måste finnas för denna lista)
När jag väljer verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Skanning av avbildningar efter sårbarheter: Jag kontrollerar om verktyget skannar containeravbildningar i register efter CVE:er, inbäddade hemligheter och föråldrade paket—samt om det genererar SBOM:er.
- Detektering av hot under körning: Realtidsövervakning av aktiva containrar är viktigt, så jag utvärderar hur varje verktyg upptäcker avvikande processer, oväntade nätverksanrop och förändringar i containrar.
- Härdning av Kubernetes-konfiguration: Varje verktyg bör bedöma K8s-kluster mot CIS-riktmärken, flagga riskfyllda RBAC-behörigheter och synliggöra felkonfigurerade antagningskontroller.
- Integrering med CI/CD-pipelines: Jag undersöker hur varje verktyg ansluter till byggpipelines för att stoppa distributioner—och om det stöder policykontroller i GitHub Actions, GitLab CI eller Jenkins.
- Efterlevnad och policytillämpning: Förbyggda policymallar för ramverk som PCI-DSS, HIPAA och SOC 2 är en grundnivå; jag utvärderar även möjligheterna att skapa anpassade policyer samt rapporteringens djup.
- Kontroller för nätverkssegmentering: Containeranpassad mikrosegmentering bidrar till att förhindra sidledes förflyttning, så jag letar efter policytillämpning på L3–L7-nivå och tydlig synlighet för trafik mellan tjänster.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-driven riskprioritering är en viktig särskiljande faktor—verktyg som korrelerar CVE:er med exponering under körning och exploaterbarhet hjälper team att sålla bland bruset av aviseringar och fokusera på verkliga hot. Jag utvärderar även tillämpning genom antagningskontroller, som blockerar icke-kompatibla arbetsbelastningar från att distribueras till kluster innan de orsakar problem. Enhetliga CNAPP-funktioner är viktiga när team vill kombinera containersäkerhet med CSPM, CWPP och CIEM i en och samma konsol, vilket minskar antalet verktyg i den molnbaserade stacken.
Utöver funktionerna
Distributionsmodellen har stor betydelse här. Jag kontrollerar om ett verktyg stöder agentbaserad, agentlös eller hybrid skanning—och om det kan köras i miljöer utan nätverksanslutning för reglerade team. Ekosystemintegreringar är lika viktiga; ett verktyg som ansluter till ditt SIEM, ärendehanteringssystem och register som Harbor eller Artifactory håller säkerhetsdata i flöde där ditt team redan arbetar. Jag utvärderar även skalbarhet, specifikt hur lite resurser sensorerna under körning kräver i kluster med tusentals noder och om synlighet i flera moln finns i en enda konsol.
Så väljer du en containersäkerhetslösning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| FaktorSkalbarhet | Vad du bör tänka påKan verktyget växa med ditt företag? Tänk på om det kan hantera ökade arbetsbelastningar och fler användare utan att ständiga uppgraderingar krävs. |
| FaktorIntegrationer | Vad du bör tänka påFungerar det med dina befintliga verktyg? Kontrollera kompatibiliteten med CI/CD-pipelines, molnleverantörer och annan viktig programvara. |
| FaktorAnpassningsbarhet | Vad du bör tänka påKan du anpassa det efter dina behov? Leta efter möjligheter att justera inställningar, instrumentpaneler och aviseringar så att de passar ditt arbetsflöde. |
| FaktorAnvändarvänlighet | Vad du bör tänka påÄr det användarvänligt? Se till att gränssnittet är intuitivt och kräver minimal utbildning för att ditt team ska komma igång. |
| FaktorImplementering och introduktion | Vad du bör tänka påHur snabbt kan du komma igång? Utvärdera installationstiden, tillgången till resurser som utbildning samt support under de inledande faserna. |
| FaktorKostnad | Vad du bör tänka påRyms det inom din budget? Jämför prisplaner, se upp för dolda avgifter och överväg vilket värde du får för priset. |
| FaktorSäkerhetsskydd | Vad du bör tänka påFinns det ett starkt skydd? Leta efter kryptering, åtkomstkontroller och efterlevnad av branschstandarder för att säkerställa datasäkerheten. |
| FaktorEfterlevnadskrav | Vad du bör tänka påUppfyller det reglerna? Kontrollera att lösningen följer de rättsliga standarder som är relevanta för din bransch, till exempel GDPR eller HIPAA. |
Vad är containersäkerhetslösningar?
Säkerhetslösningar för containrar är verktyg som är utformade för att skydda containeriserade applikationer mot sårbarheter och hot. IT-specialister, utvecklare och säkerhetsteam använder vanligtvis dessa verktyg för att säkerställa att applikationer körs säkert i olika miljöer, oavsett om de använder Docker-alternativ eller andra containerplattformar. Sårbarhetsskanning, efterlevnadskontroller och körningsskydd hjälper till att identifiera risker, uppfylla regelverk och skydda verksamheten. Dessa verktyg tillhandahåller viktig säkerhet för att hålla dina containeriserade applikationer säkra och kompatibla.
Funktioner
När du väljer säkerhetslösningar för containrar bör du hålla utkik efter följande viktiga funktioner:
- Sårbarhetsskanning: Identifierar och varnar dig för potentiella säkerhetsrisker i dina containeravbildningar och körande applikationer.
- Efterlevnadskontroller: Säkerställer att dina containrar uppfyller branschstandarder och regelverk som GDPR och HIPAA.
- Körningsskydd: Övervakar och skyddar mot hot under körningen av containeriserade applikationer.
- Integreringsmöjligheter: Fungerar sömlöst med dina befintliga CI/CD-pipelines och molnleverantörer för att upprätthålla säkerheten genom hela utvecklingsprocessen.
- Rollbaserad åtkomstkontroll: Gör det möjligt för dig att ange behörigheter och hantera användares åtkomst till känslig information och känsliga åtgärder.
- Automatiserad åtgärd: Tillhandahåller automatiska korrigeringar av identifierade sårbarheter, vilket minskar behovet av manuella insatser.
- Aviseringar i realtid: Meddelar ditt team omedelbart om säkerhetsincidenter, vilket möjliggör snabba svar.
- Anpassningsbara instrumentpaneler: Erbjuder en skräddarsydd vy över säkerhetsmått och aviseringar, vilket gör det enklare att övervaka det som är viktigt för dig.
- Kryptering: Säkerställer att data i containrar skyddas mot obehörig åtkomst.
- Hotidentifiering baserad på maskininlärning: Använder avancerade algoritmer för att identifiera och förutsäga potentiella hot, vilket förbättrar de övergripande säkerhetsåtgärderna.
Fördelar
Implementering av säkerhetslösningar för containrar ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att använda sårbarhetsskanning och körningsskydd minskar du risken för intrång och skyddar känsliga data.
- Efterlevnad av regelverk: Efterlevnadskontroller säkerställer att din verksamhet uppfyller nödvändiga rättsliga krav, vilket hjälper dig att undvika böter och juridiska problem.
- Tidsbesparingar: Automatiserad åtgärd och aviseringar i realtid gör det möjligt för ditt team att snabbt reagera på hot utan manuellt arbete.
- Förbättrad effektivitet: Integreringsmöjligheter med befintliga verktyg effektiviserar processerna och upprätthåller säkerheten genom hela utvecklingen.
- Åtkomstkontroll: Rollbaserad åtkomstkontroll hjälper dig att hantera vem som får åtkomst till vad, vilket minskar risken för obehöriga åtgärder.
- Välgrundat beslutsfattande: Anpassningsbara instrumentpaneler ger insikter i säkerhetsmått, vilket hjälper dig att fatta bättre informerade säkerhetsbeslut.
- Dataskydd: Kryptering säkerställer att data skyddas mot obehörig åtkomst och upprätthåller konfidentialitet och integritet.
Kostnader & priser
För att välja säkerhetslösningar för containrar krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i säkerhetslösningar för containrar:
Jämförelsetabell för abonnemang för säkerhetslösningar för containrar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande sårbarhetsskanning, begränsade efterlevnadskontroller och communitysupport. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$5-$25/user/month | Vanliga funktionerAvancerad skanning, grundläggande körningsskydd och e-postsupport. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$30-$75/user/month | Vanliga funktionerFullständiga efterlevnadskontroller, integreringsmöjligheter och rollbaserad åtkomstkontroll. |
| AbonnemangstypAbonnemang för stora företag | Genomsnittligt pris$100+/user/month | Vanliga funktionerAnpassningsbara instrumentpaneler, hotidentifiering med maskininlärning och dedikerad support. |
Vanliga frågor om säkerhetslösningar för containrar
Vilka avvägningar bör man förvänta sig mellan verktyg för containersäkerhet med öppen källkod och kommersiella verktyg?
Med verktyg med öppen källkod får du ofta flexibilitet, anpassning och inga licensavgifter – men du behöver vanligtvis själv hantera mer integrationsarbete, finjustering och support. Kommersiella lösningar innehåller ofta fler funktioner direkt från början (instrumentpaneler, aviseringar, policymotorer), men du kan bli bunden till leverantörens begränsningar eller högre kostnader när du skalar. Du bör väga in teamets mognad, komplexiteten i dina miljöer och din vilja att bygga ihop verktygen.
Vilka utmaningar uppstår när man säkrar containrar över miljöer med flera moln eller hybridinfrastrukturer?
I miljöer med flera moln möter du inkonsekventa API:er, olika identitetsmodeller och skilda nätverkspolicyer. En lösning som fungerar i AWS kanske inte enkelt kan överföras till Azure eller lokala miljöer. Du behöver verktyg som abstraherar dessa skillnader (eller använder ett centralt kontrollplan) och möjliggör en enhetlig säkerhetsstatus över molnen.
Hur kan jag lösa problem med containrar som avslutas oväntat i AWS Fargate?
Oväntade avslut av containrar i AWS Fargate kan bero på resursbegränsningar eller felkonfigurationer. Kontrollera aktivitetsdefinitionen för att säkerställa korrekta resursallokeringar och granska loggarna efter felmeddelanden. Att justera minnes- eller CPU-inställningarna kan lösa problemet.
Hur hanterar man falska positiva resultat i sårbarhetsskanningar av containeravbildningar?
Falska positiva resultat är vanliga när skannrar flaggar problem med låg påverkan eller beroenden som appen faktiskt inte använder. För att minska bruset kan du finjustera skannerns tröskelvärden, undertrycka aviseringar om fynd med låg risk och korrelera skanningsresultat över tid för att identifiera kvarstående problem. Du kan också dubbelkontrollera fynd med flera verktyg eller använda ett metaramverk (t.ex. LUCID) för att minska inkonsekvenser mellan skannrar.