

Programvara för nätverksåtkomstkontroll (NAC) hjälper IT-team att kontrollera vilka enheter och användare som får tillgång till deras nätverk, baserat på identitet, roll och säkerhetsstatus.
Många organisationer börjar leta efter en NAC-lösning när de har svårt att hantera BYOD-enheter, tillämpa åtkomstpolicyer konsekvent eller upptäcka när icke godkända system ansluter till nätverket. Dessa luckor kan skapa säkerhetsrisker och göra det svårare att upprätthålla efterlevnaden, särskilt i större eller mer dynamiska miljöer.
Jag har arbetat med nätverks- och säkerhetsteam inom olika sektorer för att utvärdera, implementera och felsöka NAC-system i verkliga miljöer. Den här guiden bygger på de erfarenheterna och hjälper dig att välja ett verktyg som passar din miljö och ger teamet bättre kontroll utan onödig komplexitet.
Vad är programvara för nätverksåtkomstkontroll?
Programvara för nätverksåtkomstkontroll är ett verktyg som hanterar vilka användare och enheter som får ansluta till ett nätverk. Den används av IT-administratörer och säkerhetsteam för att blockera obehörig åtkomst och tillämpa säkerhetsregler. Funktioner för identitetskontroller, policytillämpning och hotidentifiering hjälper till att kontrollera åtkomst, hantera risker och hålla nätverket säkert. Dessa verktyg ger team bättre kontroll över vem som får tillgång och vad de kan göra efter anslutningen.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för programvara för nätverksåtkomstkontroll
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för nätverksåtkomstkontroll:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för nätverksidentifiering och övervakning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $129/tekniker/månad (faktureras årsvis) | Website | |
| 2 | Bäst för åtkomst till nätverk med nolltillit | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $7/user/month (faktureras årsvis) | Website | |
| 3 | Bäst med expertsupport inom cybersäkerhet dygnet runt | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för enhetlig åtkomsthantering | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 5 | Bäst för hanterade NAC-distributioner med flera klientorganisationer | Gratis att ladda ner, ingen provperiod behövs | Gratis, öppen källkod (betald support som tillval) | Website | |
| 6 | Bäst för automatiserad provisionering av gästnätverk | Demo på begäran | Anpassad offert (prenumeration eller permanent licens) | Website | |
| 7 | Bäst med automatiserade svarsarbetsflöden för säkerhetshändelser | Demo på begäran | Anpassad offert | Website | |
| 8 | Bäst med flerskiktat förebyggande skydd mot filbaserade hot | Gratis provperiod eller demo på begäran | Licensbaserat, årligen eller flerårigt | Website | |
| 9 | Bäst med kvantsäker kryptering i hela stacken | Permanent kostnadsfri nivå | Gratis upp till 50 användare, därefter $7/användare/mån | Website | |
| 10 | Bäst för nätverksövervakning i realtid | Demo på begäran | $18/användare/månad | Website |


Recensioner av de bästa programvarorna för nätverksåtkomstkontroll
 Bäst för nätverksidentifiering och övervakning
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $129/tekniker/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.6/5
Atera erbjuder fjärrövervakningsverktyg för nätverkshantering i realtid. Atera erbjuder en omfattande plattform för IT-hantering som går längre än traditionella lösningar för nätverksåtkomstkontroll. Den är särskilt attraktiv för IT-specialister och leverantörer av hanterade tjänster som behöver upprätthålla en säker och effektiv nätverksmiljö. Med funktioner som automatisk enhetsidentifiering och säkerhetsaviseringar hjälper Atera dig att hantera nätverksresurser och förhindra obehörig åtkomst, vilket säkerställer smidig och säker drift för ditt företag.
Varför jag valde Atera
Jag valde Atera för dess robusta verktyg för nätverksidentifiering, vilket är avgörande för nätverksåtkomstkontroll. Funktionen använder NMAP-teknik för att automatiskt identifiera och katalogisera enheter i nätverket, så att du kan upprätthålla en aktuell inventering och blockera obehöriga enheter. Dessutom erbjuder den centrala instrumentpanelen detaljerad enhetsinformation och konfigurationer för aviseringar, vilket möjliggör proaktiv övervakning och hantering av nätverksförändringar. Dessa funktioner tillgodoser behovet av att upprätthålla nätverkssäkerhet och effektivitet, vilket gör Atera till ett starkt alternativ för dem som söker lösningar för nätverksåtkomstkontroll.
Ateras viktigaste funktioner
Utöver verktyget för nätverksidentifiering erbjuder Atera flera andra funktioner som ökar dess värde som nätverkshanteringslösning.
- Automatiserad patchhantering: Den här funktionen säkerställer att alla dina system är uppdaterade genom att automatiskt installera patchar, vilket minskar sårbarheter.
- Fjärrövervakning och -hantering (RMM): Ger omfattande överblick över alla nätverksenheter och hjälper till att identifiera och lösa problem på distans.
- Intelligenta IT-automatiseringar: Automatiserar rutinuppgifter och aviseringar, så att ditt team kan fokusera på mer strategiska aktiviteter.
- Centraliserad instrumentpanel: Erbjuder ett enda gränssnitt för hantering av alla nätverksresurser, vilket förenklar överblick och beslutsfattande.
Atera-integrationer
Integrationerna omfattar Splashtop, AnyDesk, TeamViewer, FreshBooks, QuickBooks, Xero, Zapier, Webroot, Acronis och Bitdefender.
Pros and Cons
Pros:
- Integrerar RMM, servicedesk och automatisering på en och samma plattform.
- Den centraliserade instrumentpanelen förenklar nätverksövervakning och rapportering.
- Agentdata om operativsystem, IP-adress och användaraktivitet stöder granskning av åtkomstnivåer.
Cons:
- Skalbarhet för mycket stora NAC-distributioner i företag kan kräva extra moduler eller licensnivåer.
- Avancerade NAC-policyfunktioner kanske inte är lika mogna som i specialiserade verktyg.
 Bäst för åtkomst till nätverk med nolltillit
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $7/user/month (faktureras årsvis)
Visit WebsiteCustomer Rating:4.3/5
NordLayers funktioner, som ThreatBlock och privata gateways, är utformade för att säkra företagsnätverk. NordLayer är en nätverkssäkerhetslösning utformad för att hjälpa företag att skydda sina digitala tillgångar och hantera säker åtkomst till företagets resurser. Den erbjuder funktioner som åtkomst till nätverk med nolltillit (ZTNA) och en företags-VPN för att säkerställa att endast behöriga användare kan komma åt känslig information.
Varför jag valde NordLayer: Jag uppskattar användningen av åtkomst till nätverk med nolltillit (ZTNA). Detta tillvägagångssätt säkerställer att varje åtkomstbegäran verifieras noggrant, och att behörigheter endast beviljas till autentiserade användare och enheter. Detta minimerar risken för obehörig åtkomst och potentiella dataintrång, vilket ger ditt team en säker miljö att arbeta i. En annan funktion jag uppskattar är NordLayers molnbrandvägg. Till skillnad från traditionella maskinvarubaserade brandväggar erbjuder denna molnbaserade lösning skalbart och flexibelt skydd utan behov av ytterligare maskinvara.
Utmärkande funktioner & integreringar:
Andra funktioner omfattar nätverkssegmentering, som gör det möjligt för dig att dela upp nätverket i mindre segment för att kontrollera åtkomst och förbättra säkerheten. Det innebär att du kan begränsa åtkomsten till känsliga data och säkerställa att endast vissa teammedlemmar kan nå specifika delar av nätverket. Dessutom erbjuder NordLayer DNS-filtrering, vilket gör att du kan blockera åtkomst till skadliga eller oönskade webbplatser. Några integreringar omfattar Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud och AWS.
Pros and Cons
Pros:
- Använder ett ramverk med nolltillit
- Säkerhetsåtgärder som AES-256-kryptering och multifaktorautentisering
- Ger robust VPN-stöd
Cons:
- Antalet tillgängliga serverplatser skulle kunna utökas
- Serverkonfigurationen kan vara komplex
Learn more about NordLayer: Bäst med expertsupport inom cybersäkerhet dygnet runt
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.8/5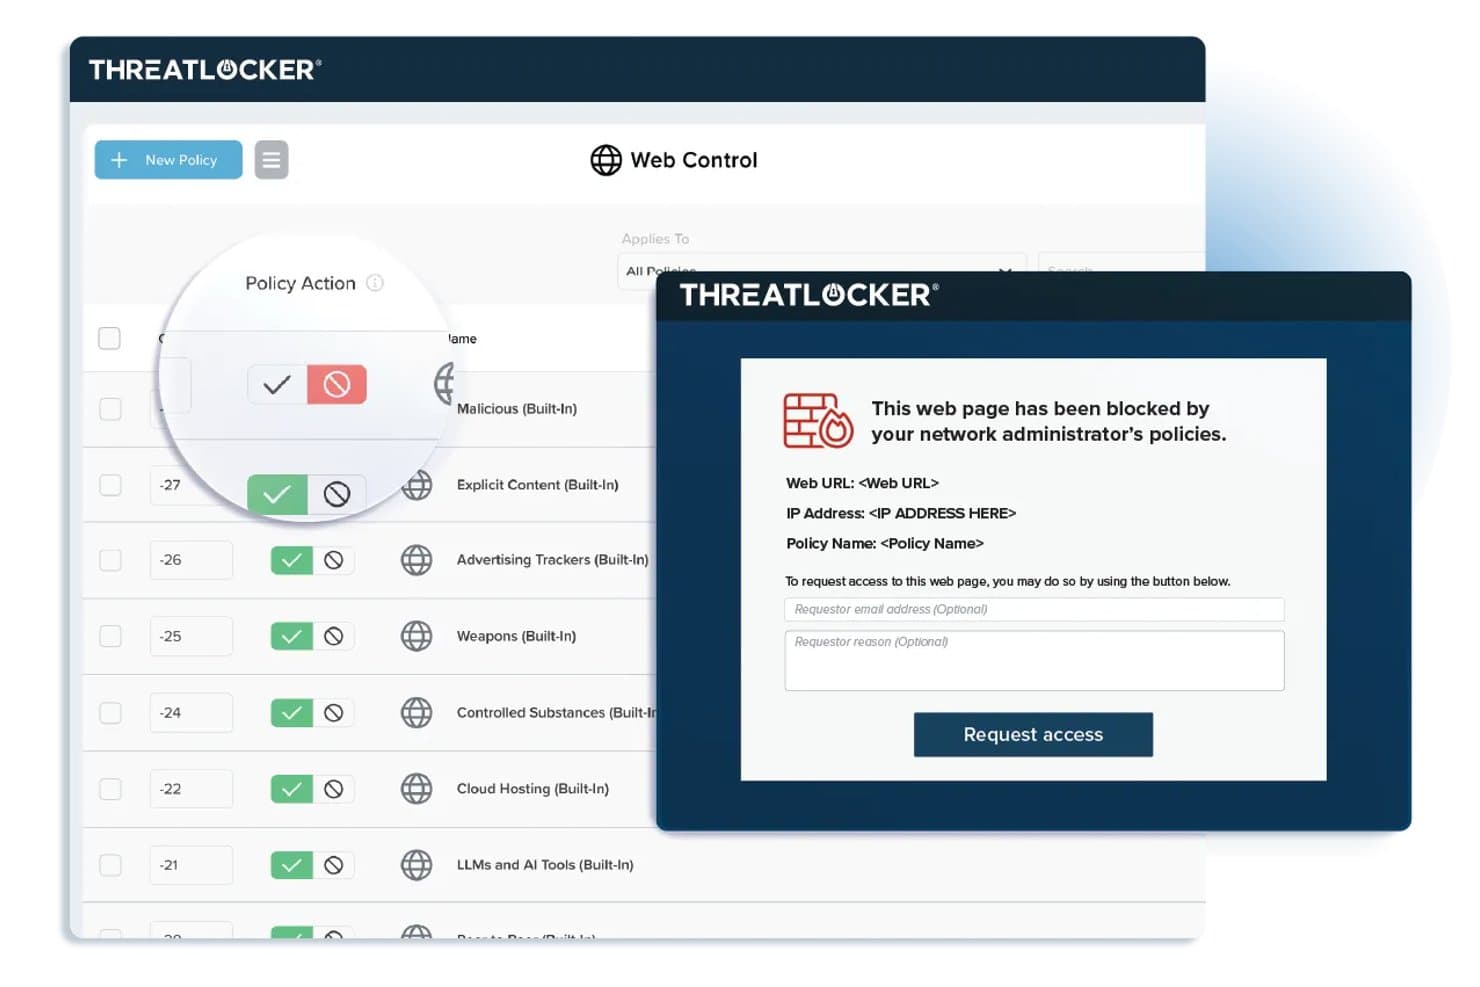
ThreatLocker erbjuder policyer för webbkontroll som blockerar begränsade webbplatser och visar en anpassningsbar blockeringssida med ett formulär för åtkomstbegäran för slutanvändare. ThreatLocker är en säkerhetsplattform med nolltillit för nätverksåtkomstkontroll som kombinerar vitlistning av applikationer, enhetshantering, nätverkssegmentering och realtidshantering av hot från en enda enhetlig konsol.
Vem passar ThreatLocker bäst för?
Organisationer med strikta principer för nolltillit som vill ha detaljerad kontroll över applikationer och enhetsåtkomst i Windows-baserade IT-miljöer.
Varför jag valde ThreatLocker
Jag valde ThreatLocker som en av de bästa lösningarna eftersom jag snabbt kan konfigurera detaljerade åtkomstkontroller på applikationsnivå och blockera obehöriga körbara filer vid slutpunkten. Jag uppskattar att veta att jag har tillgång till expertsupport inom cybersäkerhet dygnet runt när jag tillämpar strikta principer för nolltillit.
ThreatLockers viktigaste funktioner
- Applikationsisolering: Isolerar applikationer för att förhindra lateral förflyttning i nätverket.
- Nätverkskontroll: Begränsar inkommande och utgående trafik baserat på exakta grupp- och policykonfigurationer.
- Lagringskontroll: Hanterar åtkomst till USB-enheter och externa lagringsenheter med anpassningsbara regler.
- Arbetsflöde för administratörsgodkännande: Gör det möjligt för administratörer att kräva uttryckligt godkännande innan nya eller okända applikationer körs.
ThreatLocker-integreringar
ThreatLocker erbjuder inbyggda integreringar med Microsoft Active Directory och Azure samt SSO-leverantörer som stöder SAML, och tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Expertsupport dygnet runt för hantering av hot
- Detaljerade verktyg för vitlistning och applikationsisolering
- Policyer för enhets- och lagringskontroll i realtid
Cons:
- Saknar alternativ för agentlös enhetsidentifiering
- Inte utformad för onboarding av IoT- eller BYOD-enheter
Learn more about ThreatLocker: Bäst för enhetlig åtkomsthantering
- 30 dagars kostnadsfri provperiod
- Pris på begäran
Visit WebsiteCustomer Rating:4.4/5
Bild 7: Programvara för åtkomstkontroll i Portnox-nätverk Portnox är en programvarulösning för åtkomstkontroll som fokuserar på att ge heltäckande insyn i och kontroll över nätverk. Verktyget utmärker sig genom att erbjuda enhetlig åtkomsthantering för olika enheter och nätverk, vilket gör det idealiskt för organisationer som söker kontroll och säkerhet på en och samma plattform.
Varför jag valde Portnox: Jag valde Portnox till den här listan på grund av dess fokus på enhetlig åtkomsthantering. Den främsta fördelen är dess förmåga att ge fullständig insyn i alla anslutna enheter, en funktion som inte är lika framträdande i andra verktyg jag har övervägt. För användningsområdet enhetlig åtkomsthantering anser jag att Portnoxs styrka ligger i dess förmåga att erbjuda centraliserad kontroll över ett varierat nätverk.
Framstående funktioner och integrationer:
Portnoxs kärnfunktion är förmågan att ge fullständig insyn i nätverket, vilket gör det möjligt för organisationer att kontrollera åtkomsten vid alla anslutningspunkter. Verktyget erbjuder även funktioner som fjärråtkomstkontroll, riskbaserad autentisering och upptäckt av avvikelser i nätverket. När det gäller integrationer kan Portnox integreras med en mängd olika företagssystem, inklusive VPN-lösningar, switchar, trådlösa styrenheter och lösningar för hantering av mobila enheter, vilket möjliggör ett mer strömlinjeformat säkerhetsarbetsflöde.
Pros and Cons
Pros:
- Ger fullständig insyn i nätverket
- Erbjuder centraliserad kontroll över olika nätverk och enheter
- Integreras med ett brett utbud av företagssystem
Cons:
- Prisinformation är inte lättillgänglig
- Kan vara komplext för små företag
- Brist på transparent prissättning kan vara ett hinder för vissa potentiella användare
Learn more about Portnox: Bäst för hanterade NAC-distributioner med flera klientorganisationer
- Gratis att ladda ner, ingen provperiod behövs
- Gratis, öppen källkod (betald support som tillval)
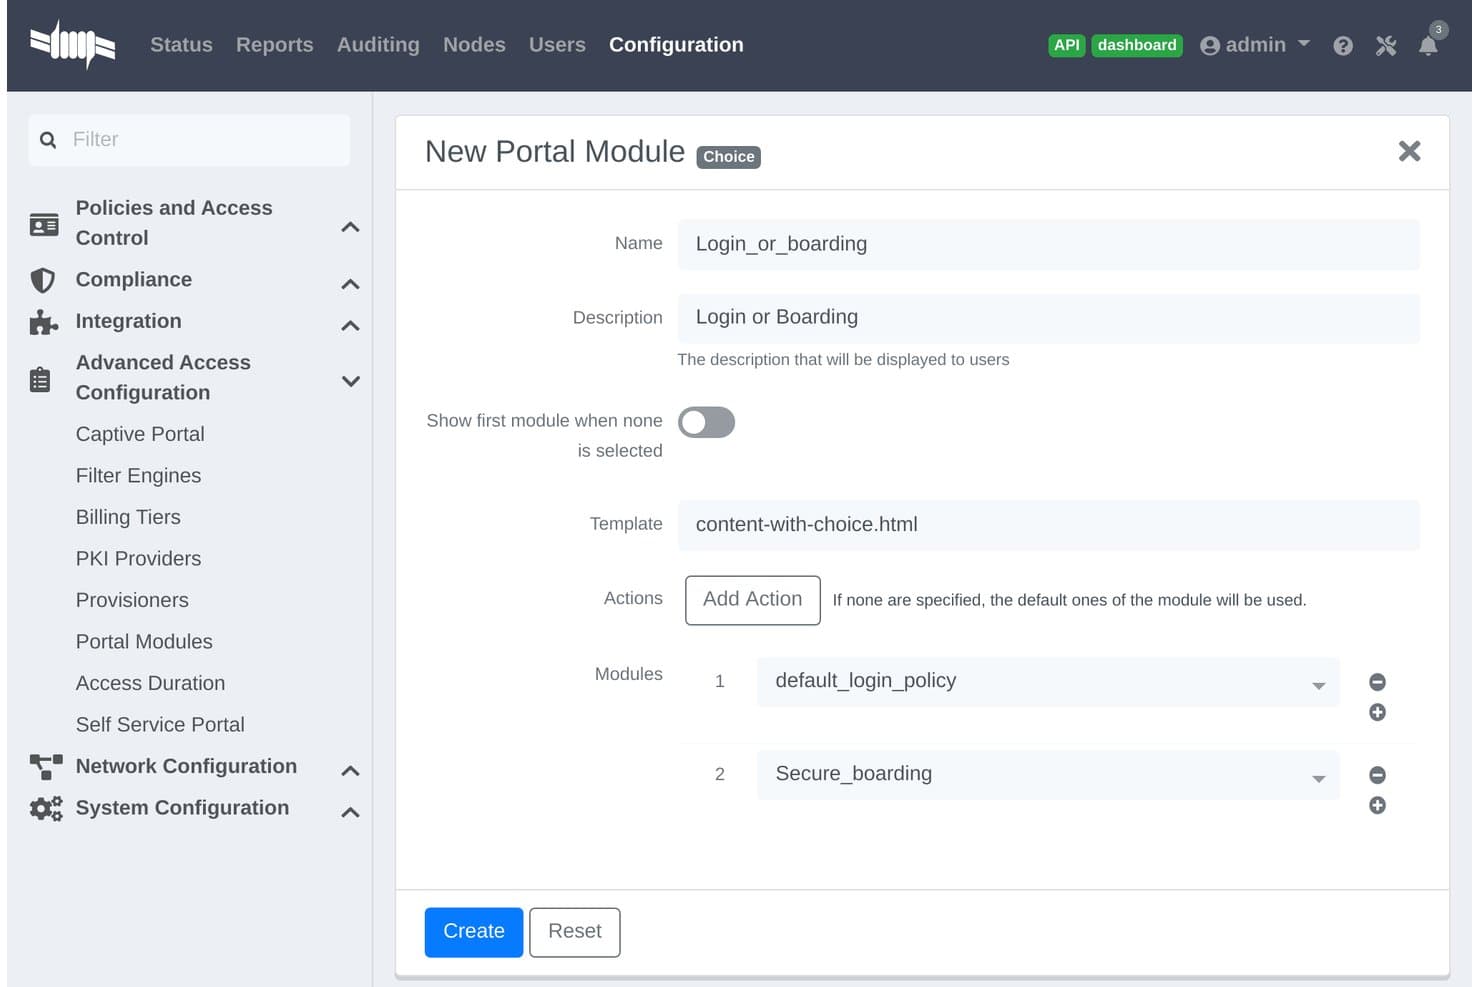
PacketFence erbjuder en konfiguration av portalmodulen av typen Val som gör det möjligt för administratörer att kombinera inloggnings- och registreringsmoduler till ett enda captivportalflöde. PacketFence är en nätverksåtkomstkontrollösning med öppen källkod, utformad för organisationer som hanterar varierande miljöer och erbjuder enhetsidentifiering utan agenter, autentisering, auktorisering och policybaserad nätverkssegmentering.
Vem passar PacketFence bäst för?
Stora organisationer, tjänsteleverantörer och campusområden som behöver centraliserad kontroll över komplexa nätverksmiljöer med flera klientorganisationer.
Varför jag valde PacketFence
Jag valde PacketFence som en av de bästa lösningarna eftersom den är särskilt utformad för hanterade NAC-distributioner med flera klientorganisationer. Jag uppskattar stödet för enhetsidentifiering utan agenter i trådbundna nätverk, trådlösa nätverk och VPN-nätverk samt flexibel policytillämpning för företags- och campusmiljöer.
Viktiga funktioner i PacketFence
- Anpassad captive portal: Låter dig skapa varumärkesanpassade flöden för webbaserad autentisering och enhetsregistrering.
- Avancerad integrering med nätverksenheter: Har stöd för switch-, trådlösa nätverks- och brandväggsleverantörer som Cisco, Aruba och Juniper.
- Automatiserad efterlevnadsrapportering: Exporterar åtkomstloggar och händelser för att effektivisera gransknings- och utredningsuppgifter.
- API-styrd utbyggbarhet: Ansluter till tredjepartssystem för automatiserade arbetsflöden och anpassade integreringar.
PacketFence-integreringar
PacketFence erbjuder inbyggda integreringar med Cisco, Aruba, Juniper, HP, Ruckus, Extreme Networks, Microsoft Active Directory, LDAP, RADIUS och SAML samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Stöd för enhetsidentifiering i nätverk utan agenter
- Kontroll över flera klientorganisationer för hanterade tjänsteleverantörer
- Kan skalas till stora, distribuerade nätverksmiljöer
Cons:
- Kräver gedigna kunskaper i Linux och nätverk
- Gränssnittet är mindre strömlinjeformat än kommersiella NAC-lösningar
Learn more about PacketFence: Bäst för automatiserad provisionering av gästnätverk
- Demo på begäran
- Anpassad offert (prenumeration eller permanent licens)
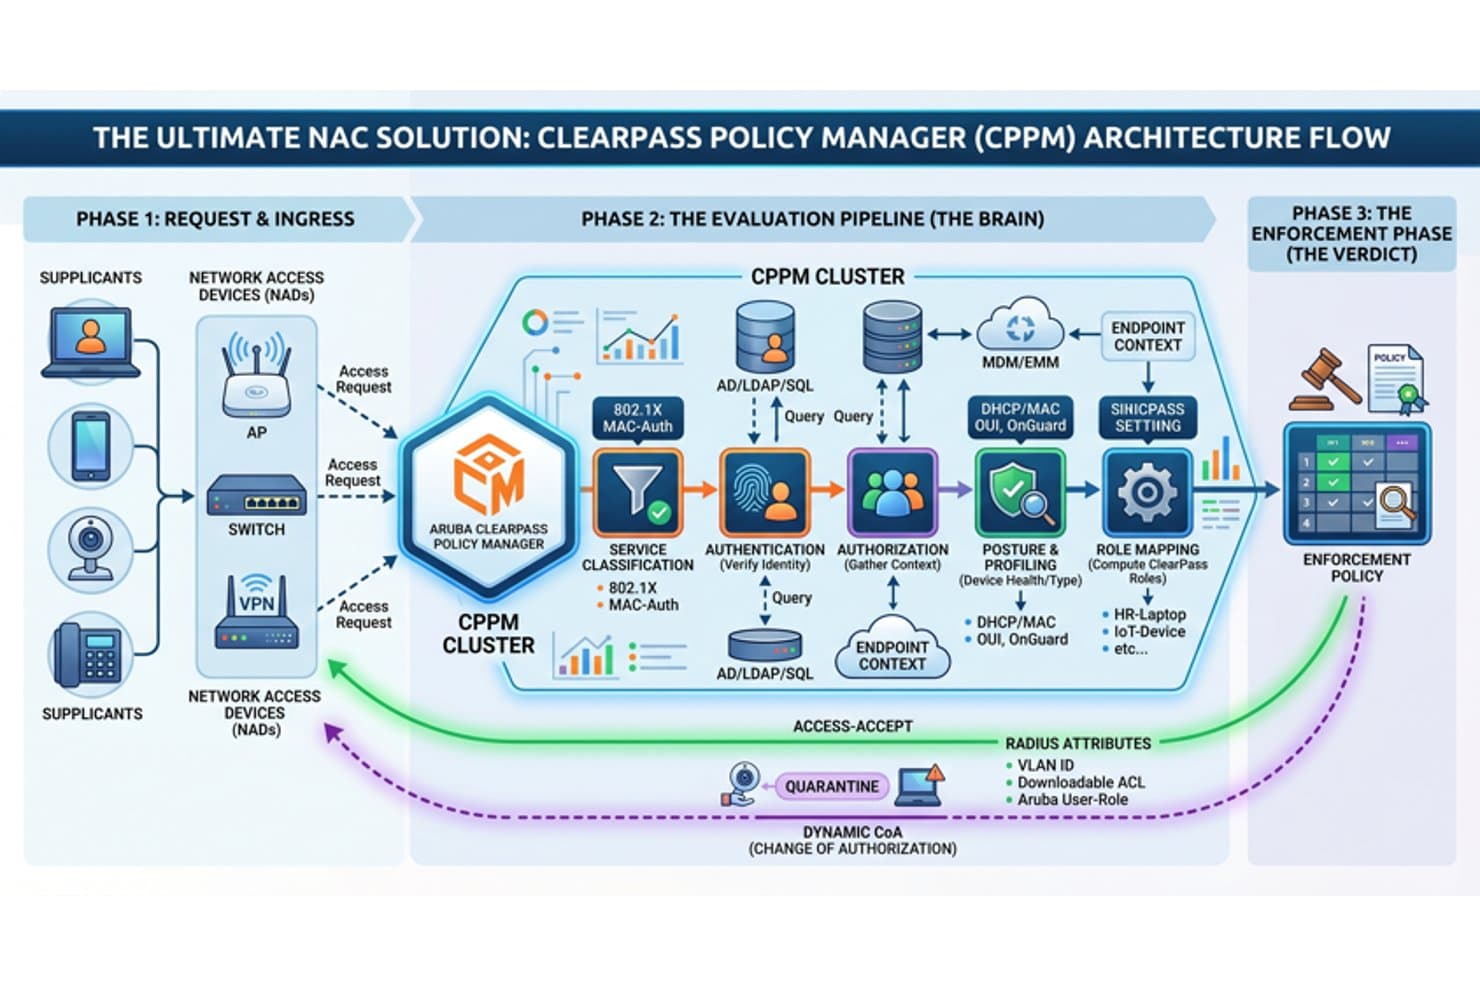
Aruba ClearPass erbjuder ett omfattande NAC-arkitekturflöde som täcker begärandeingång, utvärderingspipeline och faserna för tillämpning av policyer för nätverksåtkomstkontroll. Aruba Clearpass är en plattform för nätverksåtkomstkontroll som erbjuder automatiserad enhetsidentifiering, rollbaserad autentisering, policytillämpning i realtid samt integrering med system för identitet, säkerhet och efterlevnad.
Vem passar Aruba Clearpass bäst för?
Utformad för IT- och säkerhetsteam i medelstora till stora företag som hanterar åtkomst för olika enheter och gäster i komplexa nätverksmiljöer.
Varför jag valde Aruba Clearpass
Jag valde Aruba Clearpass som en av de bästa lösningarna eftersom jag kan automatisera säker introduktion av gäster, tillämpa detaljerade enhetspolicyer och hantera anpassade arbetsflöden för besökare och entreprenörer i stora, föränderliga miljöer. Bäst för automatiserad provisionering av gästnätverk.
Viktiga funktioner i Aruba Clearpass
- Enhetsprofilering i realtid: Identifierar och klassificerar alla slutpunkter, inklusive IoT- och BYOD-enheter, utan agent.
- Stöd för 802.1X-autentisering: Möjliggör säker, standardbaserad autentisering för trådbundna och trådlösa anslutningar.
- Rollbaserad policymotor: Tilldelar policyer dynamiskt baserat på användarroll, enhetstyp eller status för säkerhetsläge.
- Integrering med säkerhetsplattformar: Ansluter till SIEM-, EDR- och MDM-verktyg för samordnad hotrespons och efterlevnad.
Integreringar med Aruba Clearpass
Aruba Clearpass erbjuder inbyggda integreringar med Active Directory, Azure AD, Okta, Jamf, MobileIron, ServiceNow, Palo Alto Networks, Cisco ISE, Splunk och Fortinet. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserad provisionering av gästnätverk är mycket konfigurerbar
- Enhetsfingeravtryck i realtid för alla slutpunkter
- Detaljerad rollbaserad åtkomst och policykontroller
Cons:
- Den initiala konfigurationen är komplex för små team
- Rapporteringspaneler kräver manuell konfiguration
Learn more about Aruba Clearpass: Bäst med automatiserade svarsarbetsflöden för säkerhetshändelser
- Demo på begäran
- Anpassad offert
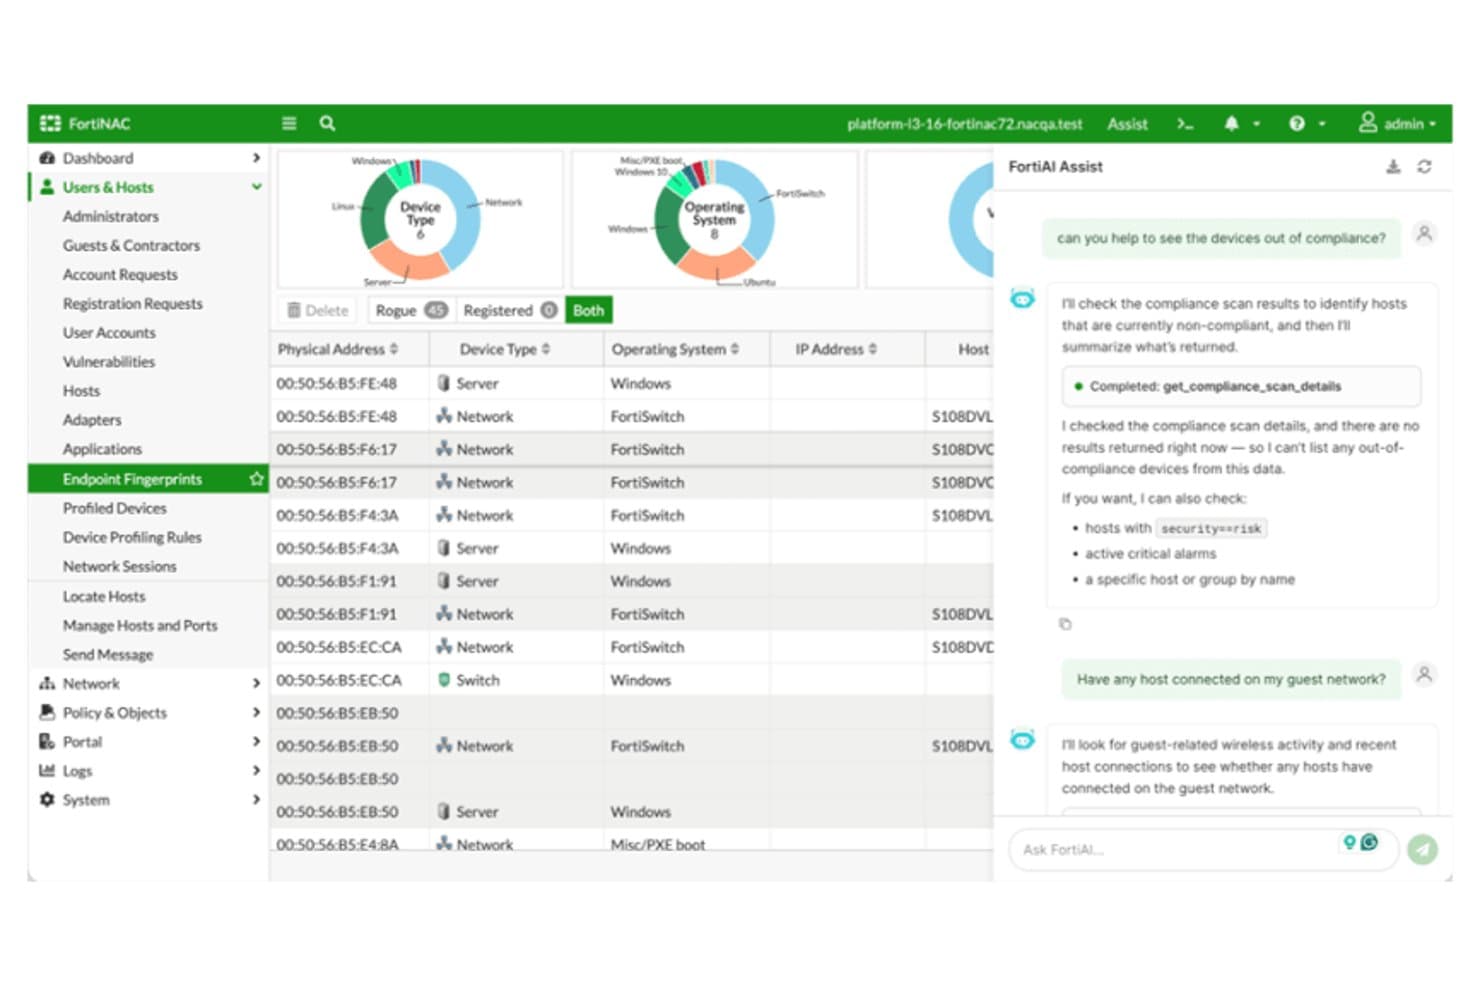
Fortinet FortiNAC erbjuder ett AI-assisterat gränssnitt med skanning av enheters efterlevnad, värdhantering och realtidsinsyn i nätverket över olika slutpunktsfingeravtryck. Fortinet FortiNAC är en plattform för nätverksåtkomstkontroll som är utformad för organisationer som behöver avancerad enhetsidentifiering, dynamisk policytillämpning, kontinuerlig utvärdering av slutpunkter och integration med miljöer från flera leverantörer.
Vem passar Fortinet FortiNAC bäst för?
Säkerhets- och IT-team på stora företag eller inom reglerade organisationer som hanterar komplexa nätverk från flera leverantörer med olika typer av enheter.
Varför jag valde Fortinet FortiNAC
Jag valde Fortinet FortiNAC eftersom jag förlitar mig på dess automatiserade svarsarbetsflöden för att omedelbart sätta riskfyllda enheter i karantän och utlösa ändringar av nätverkspolicyer. Jag använder dess realtidsidentifiering för att starta svar på säkerhetshändelser utan manuella ingrepp.
Viktiga funktioner i Fortinet FortiNAC
- Motor för enhetsprofilering: Identifierar och klassificerar alla enheter, inklusive IoT och OT, när de ansluter till nätverket.
- Autentisering med flera metoder: Stöder 802.1X, MAC-autentisering, infångningsportal och åtkomstarbetsflöden baserade på certifikat.
- Dynamisk segmentering: Tilldelar enheter till lämpliga VLAN eller nätverkszoner baserat på aktuell säkerhetsstatus och identitet.
- Instrumentpanel för efterlevnadsrapportering: Skapar detaljerade loggar och anpassningsbara rapporter som stöd för myndighetsrevisioner och utredningar.
Integrationer med Fortinet FortiNAC
Fortinet FortiNAC erbjuder inbyggda integrationer med produkter i Fortinet Security Fabric, såsom FortiGate, FortiAnalyzer och FortiSIEM, samt nätverksutrustning från Cisco, Aruba, HPE, Extreme Networks, Meraki, Arista och Ruckus. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Avancerad enhetsprofilering för IoT och OT
- Dynamiska policyer för nätverkssegmentering
- Automatiserade svar på säkerhetshändelser
Cons:
- Gränssnittet och arbetsflödena kräver omfattande utbildning
- Vissa användare rapporterar långsam teknisk support
Learn more about Fortinet FortiNAC: Bäst med flerskiktat förebyggande skydd mot filbaserade hot
- Gratis provperiod eller demo på begäran
- Licensbaserat, årligen eller flerårigt
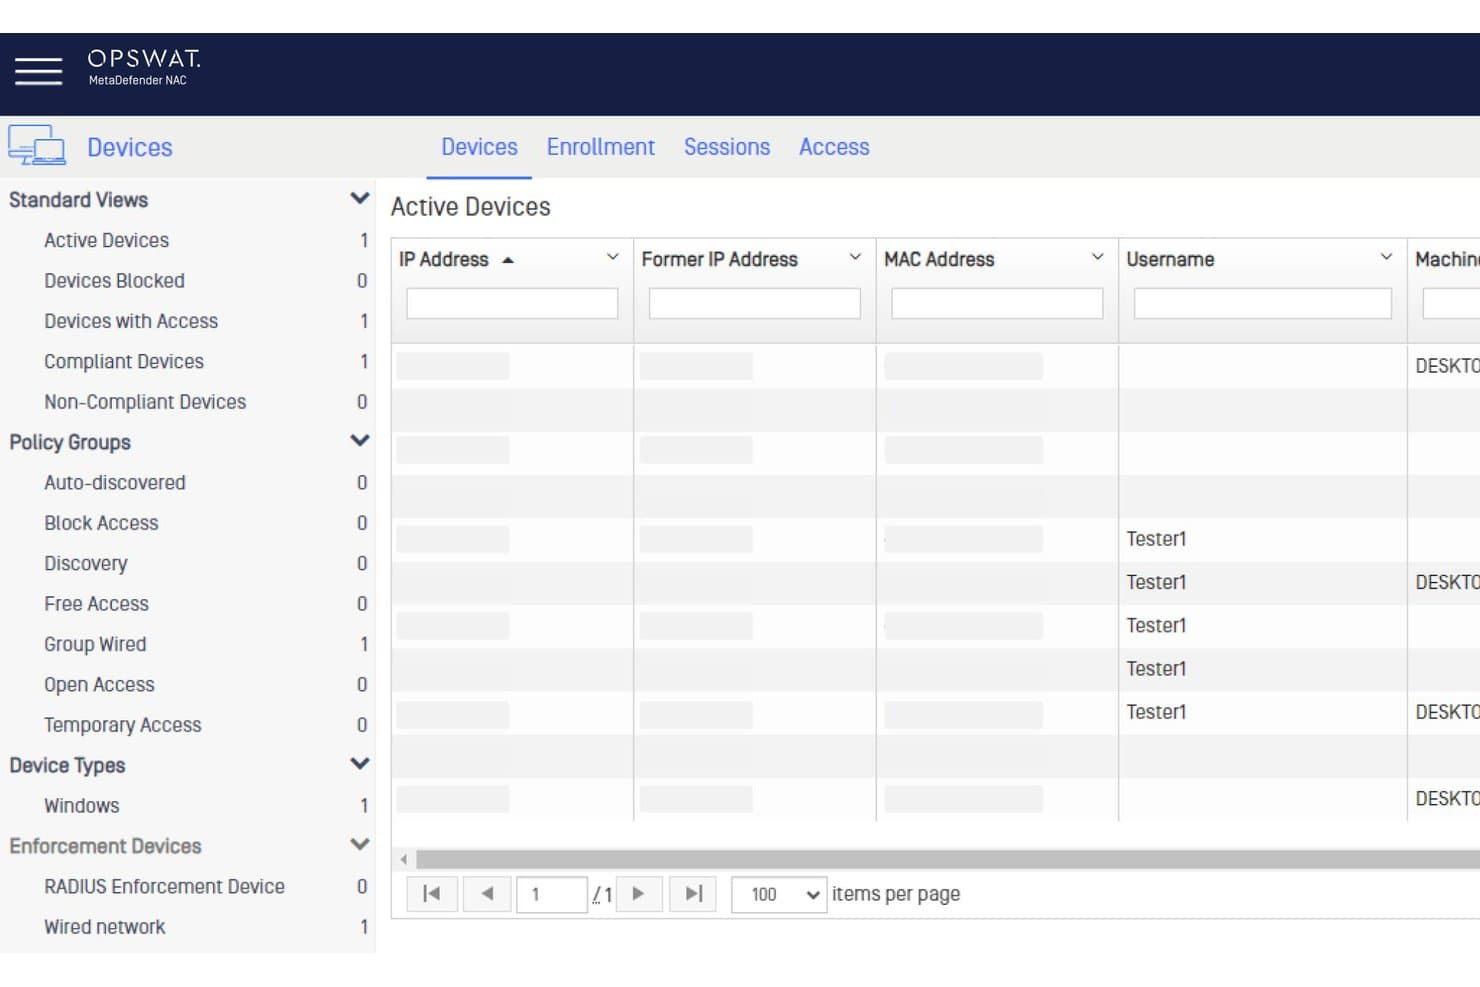
OPSWAT MetaDefender NAC erbjuder en instrumentpanel för aktiva enheter som visar enhetsstatus, policygrupper och användarsessioner för nätverksåtkomstkontroll. OPSWAT MetaDefender är en säkerhetsplattform som tillhandahåller avancerad innehållsinspektion, filskanning och fördjupad bedömning av slutpunkters säkerhetsstatus för organisationer som stärker sitt försvar för nätverksåtkomstkontroll.
Vem passar OPSWAT MetaDefender bäst för?
Säkerhetsteam på reglerade företag och infrastrukturoperatörer som hanterar komplexa filöverföringar och åtkomst för enheter från tredje part.
Varför jag valde OPSWAT MetaDefender
Jag valde OPSWAT MetaDefender eftersom jag förlitar mig på dess flerskiktade förebyggande skydd mot filbaserade hot för att kontrollera filburna risker vid nätverksgränser. Jag använder dess fördjupade innehållsdesarmering, skanning med flera motorer och sårbarhetsanalys för att stoppa hot innan filer når slutpunkterna.
Viktiga funktioner i OPSWAT MetaDefender
- Kontroller av slutpunktens säkerhetsstatus: Utvärderar enheter utifrån operativsystemsversion, säkerhetsuppdateringar och kompatibelt antivirusprogram.
- SIEM-integrering: Skickar hotinformation och incidentdata direkt till system för säkerhetsinformation och händelsehantering.
- Policybaserade åtkomstkontroller: Upprätthåller enhetscentrerade nätverksåtkomstregler baserade på riskpoäng och efterlevnadsstatus.
- Agentlös enhetsskanning: Inspekterar ohanterade enheter och BYOD-enheter utan att programvara behöver installeras.
Integreringar med OPSWAT MetaDefender
OPSWAT MetaDefender erbjuder inbyggda integreringar med Cisco ISE, Forescout, Palo Alto Networks, ServiceNow och Splunk samt tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Flerskiktad skanning med fler än 30 antivirusmotorer
- Avancerad innehållsdesarmering för filuppladdningar
- Risk- och efterlevnadskontroller av slutpunkter i realtid
Cons:
- Inte en dedikerad NAC-lösning för enhetsidentifiering
- Komplex implementering för mindre IT-team
Learn more about OPSWAT MetaDefender: Bäst med kvantsäker kryptering i hela stacken
- Permanent kostnadsfri nivå
- Gratis upp till 50 användare, därefter $7/användare/mån
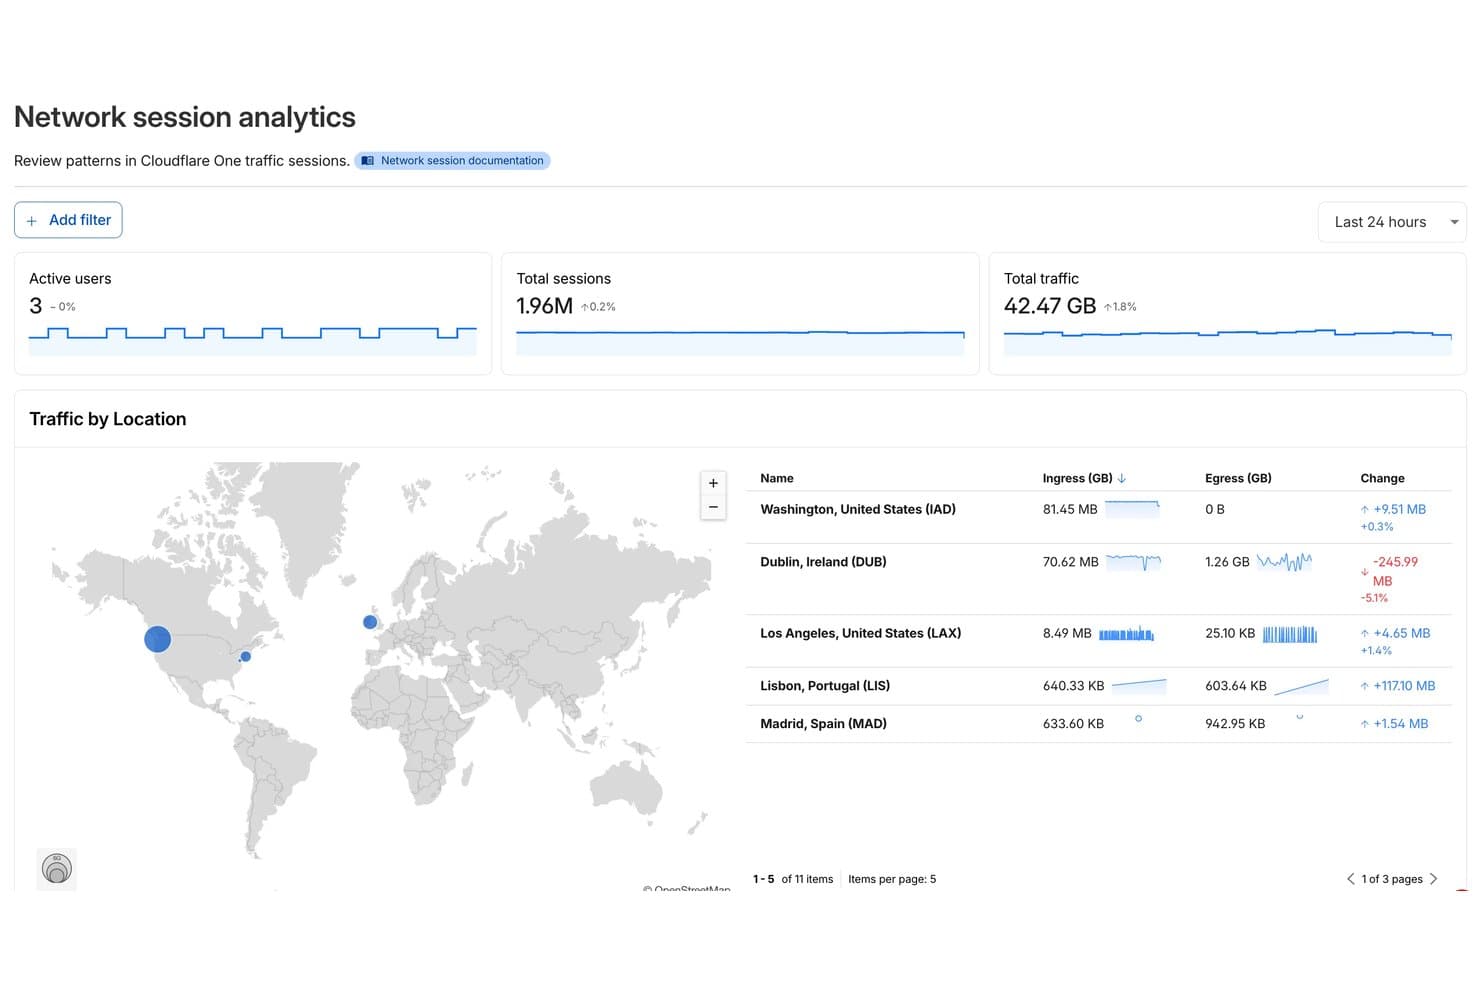
Cloudflare One erbjuder en instrumentpanel för analys av nätverkssessioner som visar aktiva användare, totala sessioner, total trafik samt trafik uppdelad efter global plats med data för inkommande och utgående trafik. Cloudflare One är en säkerhetsfokuserad plattform för nätverksåtkomstkontroll som tillhandahåller bedömning av enheters säkerhetsstatus, användarautentisering, dynamisk segmentering med nolltillit, policytillämpning och efterlevnadsrapportering i en enhetlig lösning.
Vilka passar Cloudflare One bäst för?
Säkerhets- och IT-team på organisationer med hybrida eller distribuerade arbetsstyrkor som behöver molnbaserad, identitetsdriven nätverksåtkomstkontroll.
Varför jag valde Cloudflare One
Jag valde Cloudflare One eftersom det är den enda NAC-lösningen jag har använt som har kvantsäker kryptering inbyggd i varje lager. Jag förlitar mig på dess nolltillitsbaserade policyhantering och kontinuerliga kontroller av enheters säkerhetsstatus för att skydda moln- och lokala miljöer.
Viktiga funktioner i Cloudflare One
- Detaljerad rollbaserad åtkomstkontroll: Tilldela exakta behörigheter till användare och enheter med hjälp av identitet och sammanhang.
- Integration med ledande identitetsleverantörer: Anslut enkelt till Okta, Azure AD och andra stora identitetsleverantörer.
- Aktivitetsloggning i realtid: Registrera autentiserings- och åtkomsthändelser för granskning och efterlevnadsanalys.
- API-integrationer för enheters säkerhetsstatus: Synkronisera signaler om säkerhetsstatus från CrowdStrike, SentinelOne eller Microsoft Defender för mer välgrundade policybeslut.
Integrationer med Cloudflare One
Cloudflare One erbjuder inbyggda integrationer med Okta, Azure Active Directory, CrowdStrike, SentinelOne, Google Workspace och VMware Workspace ONE. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd kvantsäker kryptering för all trafik
- Detaljerade policykontroller för användare och enheter
- Starka efterlevnads- och granskningsloggar i realtid
Cons:
- Begränsad agentlös täckning för ej hanterade enheter
- Komplex nätverkssegmentering i äldre miljöer
Learn more about Cloudflare One:

Bild 2: Assistentens skärm i NACVIEW-programvaran för nätverksåtkomstkontroll NACVIEW är en heltäckande lösning för nätverksåtkomstkontroll (NAC) som erbjuder dynamisk nätverksövervakning och hotdetektering. Dess förmåga att tillhandahålla nätverksövervakning i realtid gör den till ett framstående verktyg inom detta område.
Varför jag valde NACVIEW: NACVIEW:s nätverksövervakning i realtid och proaktiva hotdetektering är anledningarna till att den hamnade på min lista. Jag bedömde den som överlägsen tack vare dess fokus på övervakning i realtid, en avgörande faktor för robust nätverkssäkerhet. Om du vill ha en örnblick över all nätverksaktivitet när den sker är NACVIEW det bästa valet. Funktionerna i realtid möjliggör snabb hotdetektering och snabba åtgärder.
Utmärkande funktioner & integrationer:
NACVIEW utmärker sig genom sin detaljerade insyn i nätverksaktiviteten och omedelbara hotdetektering. Dess policyhantering och tillämpning är också anmärkningsvärda. Lösningen erbjuder sömlös integration med andra cybersäkerhetsverktyg och nätverksinfrastruktur och kan även fungera med kundspecifik programvara via sitt API.
Pros and Cons
Pros:
- Nätverksövervakning i realtid
- Snabb hotdetektering
- Effektiv policyhantering och tillämpning
Cons:
- Kräver viss nätverkskunskap vid installation
- Gränssnittet kan förbättras för en bättre användarupplevelse
- Kostnaden kan vara hög för mindre företag
Learn more about NACVIEW:
Övrig programvara för nätverksåtkomstkontroll
Nedan finns en lista över ytterligare programvara för nätverksåtkomstkontroll som jag tog med i kortlistan men som inte hamnade bland de 10 bästa. De är definitivt värda att titta närmare på.
- 11TwingateBäst för säkerhet för distansarbetande personal
- 12SilverfortBäst med körningsskydd för alla identiteter
- 13Auconet BICSBäst med obegränsad skalbarhet för stora företag
Recensioner av övrig programvara för nätverksåtkomstkontroll
Miten arvioin kvanttilaskentaohjelmistoja
Arvioin jokaista alustaa kahdella tasolla: pystyykö sillä suorittamaan piirejä oikeilla QPU-yksiköillä ja mikä erottaa sen hybridijärjestelmien työnkuluissa tai T&K-tiimien käytössä.
Ydintoiminnot (tämän listan perusvaatimukset)
Kun valitsen työkaluja listalleni, arvioin jokaisen niistä asteikolla 0 (ei tarjoa kyseistä toiminnallisuutta)–5 (on erinomainen tällä osa-alueella) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispisteet prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää listalle.
- Kvanttipiirien kehitys: Tarkistan, tarjoaako alusta täyden SDK:n tai visuaalisen suunnittelijan piirien koostamiseen standardi- ja mukautetuilla porteilla samaan tapaan kuin Qiskit ja Cirq käsittelevät porttitason ohjelmointia.
- Kvanttisimulointimoottori: Jokaisen työkalun tulisi sisältää klassinen simulaattori, joka pystyy jäljittelemään piirien suorituksia virheenkorjausta varten. Tarkastelen kubittien määrää, kohinan tukea ja GPU-kiihdytyksen vaihtoehtoja.
- QPU-laitteiston käyttö: Arvioin, kuinka moniin kubittiteknologioihin voit muodostaa yhteyden ja miten jonotusaikoja hallitaan, tapahtuipa tämä toimittajan oman laitteiston tai Amazon Braketin kaltaisen pilvimarkkinapaikan kautta.
- Algoritmi- ja sovelluskirjastot: Yleisten menetelmien, kuten VQE:n ja QAOA:n, sekä toimialakohtaisten kemian tai optimoinnin ratkaisijoiden valmiit moduulit säästävät merkittävästi kehitysaikaa, joten tarkastelen kirjaston laajuutta ja ylläpitotoimintaa.
- Hybridit klassis-kvanttiset työnkulut: Arvioin, miten alusta käsittelee klassisen laskennan ja kvanttilaskennan suorittamisen välistä siirtymää – erityisesti sitä, tukeeko se hallinnoituja hybridiajoaikoja vai edellyttääkö se manuaalista orkestrointia.
- Kohinan ja virheiden lieventäminen: Hyvät työkalut tarjoavat määritettävissä olevia kohinamalleja ja useita lieventämistekniikoita, kuten nollakohinaekstrapolointia tai lukemisen korjausta. Näillä on merkitystä, kun siirrytään simulaattorista todellisiin QPU-suorituksiin.
Kun minulla on lista työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertaan eri toimittajia keskenään:
Erottuvat ominaisuudet
Kehysten välinen transpilaattori on tärkeä, kun tiimisi kirjoittaa piirejä Cirqilla mutta haluaa suorittaa ne IBM:n tai IonQ:n laitteistolla. Etsin alustoja, jotka muuntavat OpenQASM:n ja muut muodot toisikseen ilman manuaalista uudelleenkirjoittamista. Resurssien arviointityökalut ovat yhtä hyödyllisiä. Ennen kuin sitoudut QPU-aikaan, haluat ennustaa kubittien määrän ja virhebudjetit vikasietoista suoritusta varten. Tarkistan myös erilliset QML-moduulit, sillä kvanttiytimiä tai variatiivisia luokittimia tutkivat tiimit hyötyvät natiivista integroinnista PyTorchin tai TensorFlow'n kaltaisiin kehyksiin.
Ominaisuuksia laajempi tarkastelu
Laitteistotoimittajasta riippumattomuus on merkittävä erottava tekijä. Arvioin, sitooko alusta sinut yhteen kubittiteknologiaan vai voitko kohdistaa suoritukset suprajohtaviin, loukkuihin perustuvien ionien ja muihin taustajärjestelmiin yhden käyttöliittymän kautta. Myös hinnoittelumallit vaihtelevat huomattavasti suoritekohtaisesta hinnoittelusta varattuun QPU-kapasiteettiin, joten tarkistan maksuttomat palvelutasot tai akateemiset hyvitykset, joiden avulla tiimit voivat arvioida alustaa ennen budjettiin sitoutumista. Myös alustan kehittäjäekosysteemillä on merkitystä. Aktiiviset GitHub-repositoriat, ylläpidetyt opetusmateriaalit ja sertifiointiohjelmat viestivät pitkäaikaisesta elinkelpoisuudesta ja helpottavat uusien tiiminjäsenten perehdytystä huomattavasti.
Vanliga frågor
Vilka är fördelarna med att använda programvara för nätverksåtkomstkontroll?
Det finns många fördelar med att använda programvara för nätverksåtkomstkontroll, bland annat:
- Förbättrad säkerhet: NAC-programvara förbättrar säkerheten genom att säkerställa att endast auktoriserade enheter får åtkomst till nätverket. Den verifierar användare och enheter innan nätverksåtkomst beviljas, vilket minskar risken för cyberhot.
- Tillämpning av policyer: Med dessa verktyg kan organisationer tillämpa policyer på olika enheter och applikationer, vilket ytterligare stärker nätverkets säkerhet.
- Synlighet och kontroll: NAC-programvara ger en heltäckande överblick över alla anslutna enheter och deras aktiviteter, vilket möjliggör övervakning och kontroll i realtid.
- Automatiserade svar: Programvaran kan automatisera svar på potentiella hot, till exempel genom att isolera berörda system eller blockera vissa enheter, vilket underlättar snabba åtgärder under säkerhetsincidenter.
- Regelefterlevnad: NAC-verktyg hjälper organisationer att uppfylla vissa krav på regelefterlevnad när det gäller data- och nätverkssäkerhet.
Hur mycket kostar verktyg för nätverksåtkomstkontroll vanligtvis?
Kostnaden för verktyg för nätverksåtkomstkontroll kan variera kraftigt beroende på de specifika funktionerna, organisationens storlek och antalet användare eller enheter som ska hanteras. Prismodellerna baseras vanligtvis på licenser per användare eller enhet, och vissa leverantörer erbjuder nivåbaserade abonnemang med allt fler funktioner.
Vilket är det typiska prisintervallet för programvara för nätverksåtkomstkontroll?
Programvara för nätverksåtkomstkontroll kan kosta från omkring $5 per användare och månad till flera hundra dollar per användare och månad för mer komplexa företagslösningar.
Vilken programvara för nätverksåtkomstkontroll är billigast respektive dyrast?
Den mest prisvärda NAC-programvaran i vårt urval är LiteManager, med abonnemang från $10 per månad. I den övre delen av prisskalan kan Ciscos lösningar kosta flera hundra dollar per användare och månad, med tanke på deras omfattande funktioner och heltäckande funktioner för företagsmiljöer.
Finns det kostnadsfria alternativ för programvara för nätverksåtkomstkontroll?
Ja, vissa verktyg, som PacketFence, erbjuder en kostnadsfri version med öppen källkod av sin programvara för nätverksåtkomstkontroll. Dessa kostnadsfria versioner saknar dock ofta de avancerade funktioner och den support som finns i betalda lösningar och kanske inte lämpar sig för stora eller komplexa nätverk.