

10 bästa programvarorna för incidenthantering granskade 2026

Bästa programvaran för incidenthantering – kortlista


Den bästa programvaran för incidenthantering hjälper team att upptäcka hot snabbare, samordna åtgärder mellan team och minska driftstopp genom att automatisera viktiga delar av incidentlivscykeln.
Om du har hanterat larmtrötthet, otydliga eskaleringsvägar eller behövt sätta ihop en åtgärd med hjälp av frånkopplade verktyg vet du hur svårt det är att hantera en incident effektivt utan rätt system på plats. Manuellt arbete fördröjer lösningen, sammanhang går förlorade mellan team och analysen efter incidenten blir en gissningslek.
Jag har testat verktyg för incidenthantering i aktiva produktionsmiljöer och arbetat med säkerhets- och DevOps-team som hanterar allvarliga driftstörningar och verkliga säkerhetsintrång. Jag har utvärderat hur väl dessa plattformar hanterar larm i realtid, spårar åtgärder och stöder både automatiserade och manuellt ledda insatser.
Den här guiden går igenom plattformarna som erbjuder snabb upptäckt, användbara integrationer och tydliga eskaleringsflöden, så att du kan välja ett verktyg som förbättrar insatstiden och ger teamet bättre kontroll under kritiska händelser.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för incidenthantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för incidenthantering och hjälper dig att hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för beredskap inför nödsituationer | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för riskanalys av bibliotek med öppen källkod | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för efterlevnadsrapportering | 30 dagars kostnadsfri provperiod + kostnadsfri demo | Prisuppgift på begäran | Website | |
| 4 | Bäst för proaktiv hotjakt | Gratis provperiod + gratis demo tillgänglig | Prissättning på begäran | Website | |
| 5 | Bäst för enhetlig säkerhet | 14 dagars kostnadsfri provperiod | $1,075/månad (faktureras årsvis) | Website | |
| 6 | Bäst för realtidsanalys | Gratisabonnemang tillgängligt | Prisuppgifter på begäran | Website | |
| 7 | Bäst för skalbarhet | 14 dagars kostnadsfri provperiod | $86/5 användare/månad | Website | |
| 8 | Bäst för hotinformation | Gratisplan tillgänglig | Från $470/månad (exklusive kostnaden för infrastrukturen) | Website | |
| 9 | Bäst för proaktiv hotdetektering | Not available | Prisuppgifter lämnas på begäran | Website | |
| 10 | Bäst för beteendeanalys | 90 dagars kostnadsfri provperiod | Pris på begäran | Website |
Recensioner av den bästa programvaran för incidenthantering
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för incidenthantering som hamnade på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Preparis
Bäst för beredskap inför nödsituationer
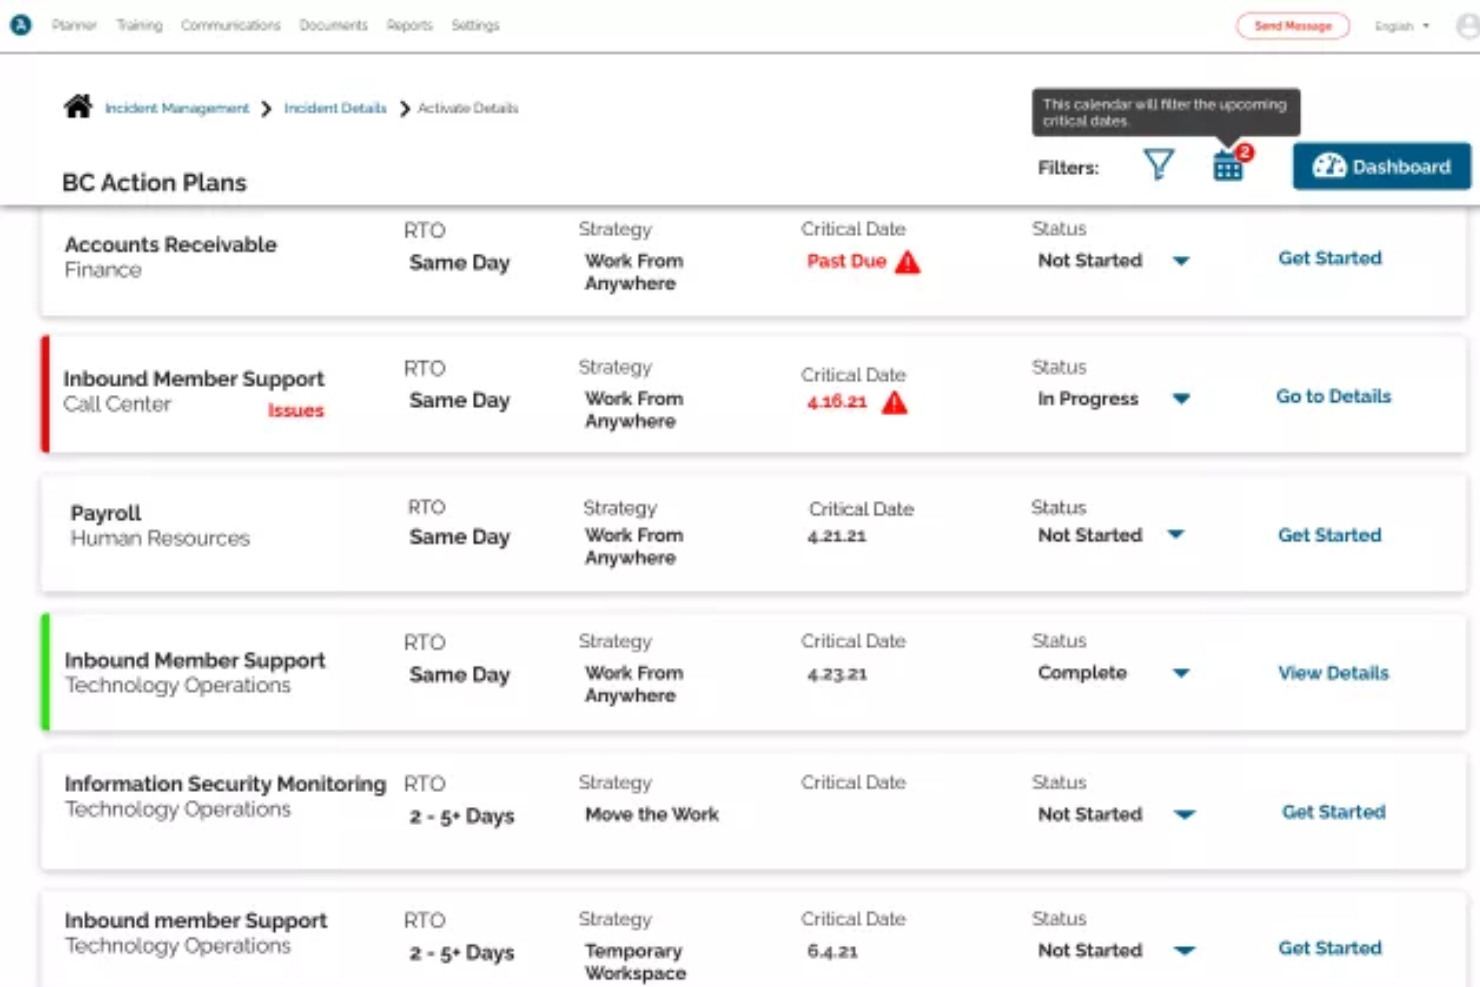
Preparis är en plattform för incidenthantering som är utformad för att hjälpa organisationer att hantera nödsituationer effektivt. Den riktar sig till yrkesverksamma inom verksamhetskontinuitet genom att erbjuda verktyg för incidentrapportering, insatsplanering och kommunikation.
Varför jag valde Preparis: Plattformen är skräddarsydd för beredskap inför nödsituationer och ger 360° insyn genom integrerade instrumentpaneler för att dokumentera incidenter och upprätthålla efterlevnad. Virtuella lägesrum gör det möjligt för ditt team att samordna insatser i realtid, vilket förbättrar förmågan att anpassa planer baserat på aktuella data. Plattformens möjlighet att distribuera åtgärdslistor säkerställer att alla vet vilken roll de har under en kris. Dessa funktioner gör Preparis till ett utmärkt val för team som vill förbättra sin beredskap inför nödsituationer.
Utmärkande funktioner & integrationer:
Funktioner omfattar incidentrapportering, insatsplanering och kommunikationsverktyg i realtid. Du kan konfigurera virtuella lägesrum för att samordna teamets insatser. Integrerade instrumentpaneler ger en 360°-översikt som hjälper dig att dokumentera incidenter och fatta datadrivna beslut.
Integrationer omfattar Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram och Zendesk.
Pros and Cons
Pros:
- Kommunikationsverktyg i realtid
- Instrumentpaneler med 360° insyn
- Virtuella lägesrum
Cons:
- Rapporterade integrationsproblem
- Begränsade funktioner offline


Oligo Security är en plattform för säkerhet i körmiljö som upptäcker och blockerar aktiva exploateringar i moderna applikationer, molnarbetsbelastningar och AI-system genom att analysera beteenden i produktion för att identifiera exploaterbara sårbarheter.
Vem passar Oligo Security bäst för?
Oligo Security passar AppSec- och DevSecOps-team på medelstora till stora företag som behöver realtidsinsyn i exploaterbara sårbarheter i produktionsmiljöer.
Varför jag valde Oligo Security
Oligo Security tar plats på min kortlista tack vare hur exakt det hanterar risker i bibliotek med öppen källkod. Oligo har upptäckt att 85 % av de sårbarheter som genereras av verktyg för analys av programvarukomposition (SCA) är irrelevanta och inte kan utnyttjas eftersom de ingår i ett bibliotek som faktiskt inte körs i applikationen. Det jag uppskattar är hur Oligo filtrerar bort det bruset: tekniken profilerar det legitima beteendet hos varje bibliotek, skapar en kunskapsbas med biblioteksprofiler och varnar eller blockerar när ett biblioteks aktivitet avviker från det förväntade. I praktiken innebär det att mitt team kan sluta prioritera teoretiska CVE:er och fokusera på bibliotek som bevisligen är aktiva och exploaterbara i produktion. Utvecklare får också fullständiga anropsstackar och rotorsaksanalys för att förstå exakt hur en sårbarhet kan utnyttjas, vilket gör incidenthanteringen snabbare och mer fokuserad.
Viktiga funktioner i Oligo Security
- Blockering av exploateringar i körmiljö: Stoppar aktiva exploateringsförsök på applikationslagret i realtid utan att avsluta containrar eller processer.
- Kartläggning till MITRE ATT&CK: Kopplar upptäckt attackaktivitet till standardiserade taktiker och tekniker i MITRE ATT&CK för strukturerad incidentklassificering.
- Övervakning av AI-arbetsbelastningar: Övervakar AI- och maskininlärningsmiljöer, inklusive pipelines för modellträning, för avvikande eller skadligt biblioteksbeteende.
- Anpassade policybaserade aviseringar: Låter dig definiera säkerhetspolicyer som utlöser automatiska Jira-ärenden och meddelanden till berörda intressenter när specifika riskvillkor uppfylls.
Integrationer med Oligo Security
Oligo Security integreras med Slack och Jira för aviseringsnotiser och skapande av ärenden samt fungerar med AWS Security Hub för centraliserade säkerhetsresultat. Om ett verktyg inte redan är integrerat ansluter Oligos webhook-funktion till valfri tjänst för att berika resultaten. Ett API stöder anpassade integrationer med parameterbaserade frågor.
Pros and Cons
Pros:
- Minskar CVE-bruset med över 99 %
- Upptäcker exploateringar på applikationslagret
- Övervakar beteendet hos bibliotek med öppen källkod i realtid
Cons:
- Installationen är mer komplex än hos konkurrenterna
- Få oberoende tredjepartsrecensioner

Bäst för efterlevnadsrapportering

ManageEngine EventLog Analyzer riktar sig till organisationer som söker en tillförlitlig programvara för incidenthantering för att effektivt hantera och analysera sina loggdata. Dess funktioner för loggövervakning i realtid och efterlevnadshantering gör den attraktiv för IT-team inom branscher där säkerhet och efterlevnad är avgörande. Genom att erbjuda verktyg för djupgående logganalys, säkerhetsgranskning och efterlevnadsrapportering hanterar den utmaningarna med att skydda känslig information och uppfylla lagstadgade krav, vilket är viktigt för sektorer som finans och sjukvård.
Varför jag valde ManageEngine EventLog Analyzer
Jag valde ManageEngine EventLog Analyzer för dess anmärkningsvärda funktion för efterlevnadsrapportering, som är viktig för organisationer som hanterar känsliga uppgifter. Verktyget tillhandahåller fördefinierade efterlevnadsrapporter för standarder som PCI DSS, HIPAA och GDPR, vilket förenklar granskningsprocessen för ditt team. Dess varningssystem i realtid säkerställer omedelbara meddelanden om överträdelser av efterlevnaden, vilket möjliggör snabb incidenthantering. Dessa omfattande funktioner för logghantering, med fokus på efterlevnad, gör verktyget oumbärligt för branscher där det är avgörande att följa lagstadgade krav.
Viktiga funktioner i ManageEngine EventLog Analyzer
Utöver dess styrkor inom efterlevnadsrapportering hittade jag även flera andra funktioner som gör ManageEngine EventLog Analyzer till ett utmärkt val för incidenthantering:
- Granskning av nätverksenheter: Tillhandahåller omfattande övervakning av brandväggar, routrar och switchar, vilket säkerställer att misstänkt aktivitet snabbt identifieras.
- Övervakning av filintegritet: Spårar ändringar i kritiska filer och mappar och varnar dig om obehöriga ändringar som kan tyda på ett säkerhetsintrång.
- Automatiserad incidenthantering: Erbjuder fördefinierade arbetsflöden för hantering av incidenter, så att ditt team snabbt och effektivt kan reagera på potentiella hot.
- Säkerhetsanalys: Förbättrar nätverkets synlighet genom att analysera händelseloggar och identifiera potentiella hot med hjälp av avancerad analys.
Integrationer med ManageEngine EventLog Analyzer
Integrationerna omfattar ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus och Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Skapande av anpassade rapporter
- Varningar i realtid
- Automatiserad rapportering
Cons:
- Behov av anpassning
- Integrationsutmaningar

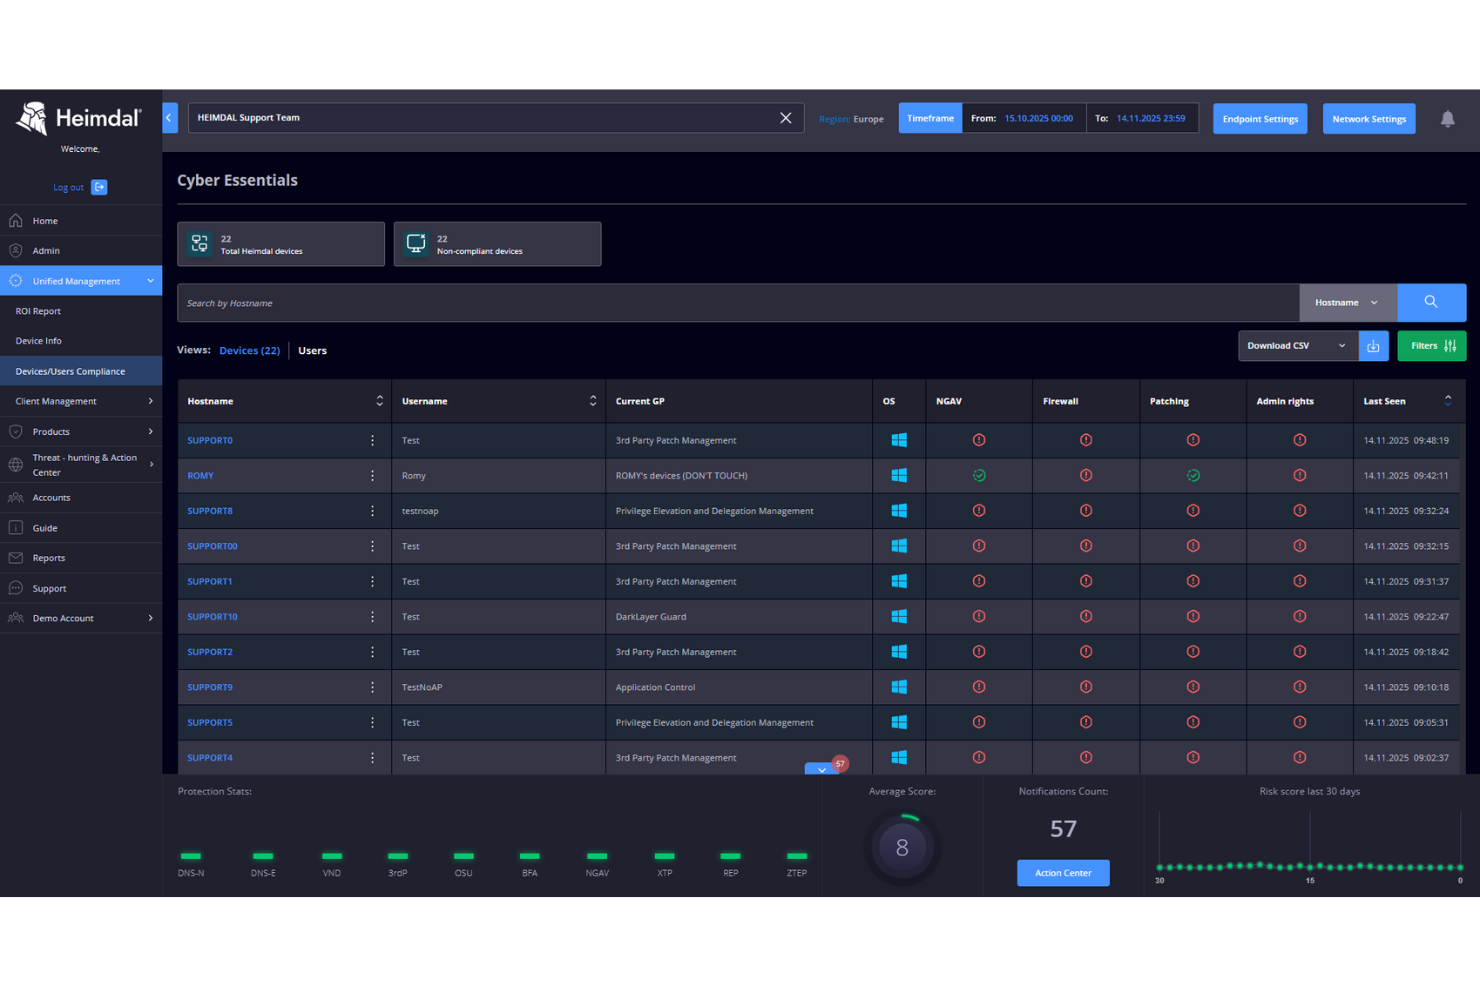
För organisationer som söker en tillförlitlig programvarulösning för incidenthantering erbjuder Heimdal en avancerad plattform som är utformad för att stärka cybersäkerheten inom flera sektorer. Heimdal är anpassat för branscher som hälso- och sjukvård, offentlig sektor och utbildning och hanterar utmaningar som efterlevnad av standarder som ISO 27001 och HIPAA. Med funktioner som nätverkssäkerhet, hotjakt och sårbarhetshantering säkerställer Heimdal ett robust skydd mot cyberhot, vilket gör plattformen till ett idealiskt val för företag som vill skydda sina digitala tillgångar.
Varför jag valde Heimdal
Jag valde Heimdal för dess unika angreppssätt för incidenthantering, särskilt dess funktioner för utökad detektering och respons (XDR). Heimdals plattform utmärker sig genom att erbjuda realtidsdetektering och hantering av hot, med stöd av dygnet runt-övervakning från ett säkerhetsoperationscenter (SOC). Detta säkerställer att ditt team snabbt kan hantera potentiella intrång och minimera driftstopp och skador. Dessutom gör Heimdals integration med verktyg från tredje part plattformen mer flexibel, vilket gör den till ett mångsidigt val för företag som vill förstärka sin cybersäkerhet.
Heimdals viktigaste funktioner
Utöver de framstående XDR-funktionerna erbjuder Heimdal flera andra viktiga funktioner som stärker effektiviteten i incidenthanteringen:
- Nätverkssäkerhet: Ger ett omfattande skydd mot nätverksbaserade hot och säkerställer att din organisations data förblir säker.
- Hotjakt: Identifierar och neutraliserar proaktivt potentiella hot innan de kan orsaka skada, vilket stärker din övergripande säkerhetsnivå.
- Sårbarhetshantering: Övervakar och bedömer kontinuerligt sårbarheter i ditt system, så att du snabbt kan åtgärda svagheter.
- Ändpunktssäkerhet: Skyddar alla ändpunkter i ditt nätverk, förhindrar obehörig åtkomst och säkerställer dataintegriteten.
Heimdals integrationer
Heimdal listar för närvarande inga inbyggda integrationer, men plattformen stöder API-baserade anpassade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på ändpunkter
- Stark detektering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för enhetlig säkerhet
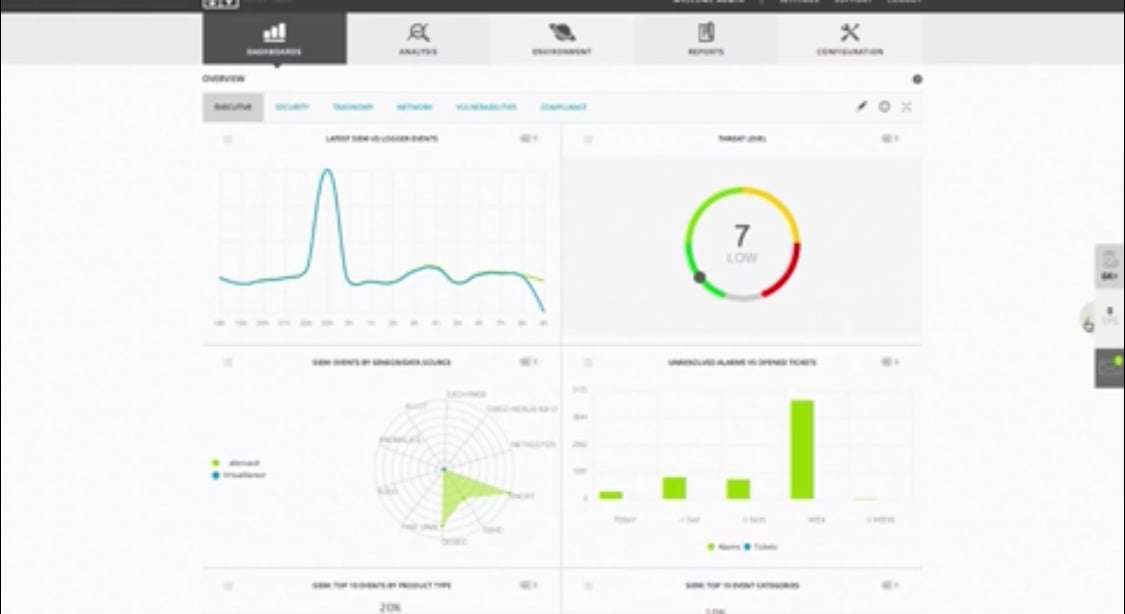
AlienVault USM är en plattform för enhetlig säkerhetshantering utformad för IT- och säkerhetsteam. Den erbjuder viktiga säkerhetsfunktioner som identifiering av tillgångar, sårbarhetsbedömning och intrångsdetektering.
Varför jag valde AlienVault USM: Plattformen erbjuder ett enhetligt säkerhetsperspektiv genom att kombinera flera viktiga säkerhetsverktyg i en och samma plattform. Identifiering av tillgångar och sårbarhetsbedömning är integrerade för att hjälpa ditt team att enkelt identifiera risker. Funktioner för intrångsdetektering och beteendeövervakning arbetar tillsammans för att upptäcka hot i realtid. Dessa verktyg gör plattformen till ett stabilt val för dem som vill centralisera sitt säkerhetsarbete.
Utmärkande funktioner & integrationer:
Funktioner omfattar identifiering av tillgångar, sårbarhetsbedömning och intrångsdetektering. Beteendeövervakning möjliggör hotdetektering i realtid. Plattformen erbjuder även funktioner för säkerhetsinformation och händelsehantering (SIEM).
Integrationer omfattar AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow och Splunk.
Pros and Cons
Pros:
- Enkel identifiering av tillgångar
- Enhetliga säkerhetsverktyg
- Hotdetektering i realtid
Cons:
- Den inledande installationen kan kräva teknisk expertis
- Enstaka falska positiva resultat

Bäst för realtidsanalys

Sumo Logic är en molnbaserad tjänst för logghantering och analys, skräddarsydd för IT- och säkerhetsteam. Den hjälper dig att övervaka, felsöka och säkra dina applikationer och din infrastruktur.
Varför jag valde Sumo Logic: Den utmärker sig inom realtidsanalys och tillhandahåller kontinuerlig intelligens som hjälper ditt team att snabbt fatta välgrundade beslut. Plattformens avancerade frågor och instrumentpaneler ger insikter i dina data och förbättrar din förmåga att upptäcka och hantera incidenter. Funktioner för avvikelsedetektering uppmärksammar dig på ovanlig aktivitet och hjälper dig att hålla systemen säkra. Dessa funktioner gör Sumo Logic till ett värdefullt val för team som behöver omedelbara insikter.
Utmärkande funktioner & integrationer:
Funktioner omfattar avancerade frågor och instrumentpaneler för djupgående dataanalys. Avvikelsedetektering hjälper dig att identifiera ovanlig aktivitet. Realtidsövervakning säkerställer att dina system ständigt övervakas.
Integrationer omfattar AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow och Splunk.
Pros and Cons
Pros:
- Kontinuerlig intelligens
- Realtidsövervakning
- Avancerade frågefunktioner
Cons:
- Begränsade offlinefunktioner
- Hög resursförbrukning

Splunk
Bäst för skalbarhet

Splunk är en dataanalysplattform utformad för IT- och säkerhetsteam som vill övervaka och analysera maskindata. Den ger insikter som stöder drift, säkerhet och affärsanalys. Fergal Glynn, CMO på Mindgard, förklarade: “Med Splunk Mission Control satte jag upp en handlingsplan som geolokaliserar misstänkta IP-adresser och automatiskt skapar ärenden. Som ett resultat halverades de manuella stegen bokstavligen, och jag kunde ägna min tid åt att lösa problem i stället för att spåra dem.”
Varför jag valde Splunk: Det hanterar stora datamängder utan problem. Funktionerna för dataanalys i realtid gör det möjligt för ditt team att snabbt agera utifrån insikter. De anpassningsbara instrumentpanelerna hjälper dig att visualisera data på sätt som passar dina behov. Dessa funktioner gör Splunk till ett idealiskt val för organisationer som vill skala upp sina dataanalysinsatser.
Utmärkande funktioner & integrationer:
Funktioner inkluderar dataanalys i realtid, vilket hjälper dig att fatta snabba beslut baserat på aktuell information. Med anpassningsbara instrumentpaneler kan du skräddarsy dina datavyer efter specifika behov. Plattformens funktioner för maskininlärning förbättrar teamets förmåga att identifiera mönster och avvikelser.
Integrationer inkluderar AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack och Tableau.
Pros and Cons
Pros:
- Analys i realtid
- Hanterar stora datamängder
- Anpassningsbara instrumentpaneler
Cons:
- Komplex inledande konfiguration
- Begränsade funktioner offline

Bäst för hotinformation

IBM Security QRadar SIEM är ett verktyg för säkerhetsinformation och händelsehantering som riktar sig till IT-säkerhetsteam. Det hjälper dig att upptäcka, utreda och hantera säkerhetshot i hela din organisation.
Varför jag valde IBM Security QRadar SIEM: Det erbjuder exceptionell hotinformation med djupgående insikter i potentiella säkerhetsproblem. Dess avancerade analysfunktioner hjälper ditt team att effektivt identifiera och prioritera hot. Realtidsövervakning säkerställer att du alltid är medveten om vad som händer i ditt nätverk. Dessa funktioner gör QRadar SIEM till ett idealiskt val för team som fokuserar på att förbättra sin hotdetekteringsförmåga.
Utmärkande funktioner & integrationer:
Funktioner inkluderar avancerad analys som hjälper dig att prioritera hot baserat på deras potentiella påverkan. Realtidsövervakning håller ditt nätverk under ständig övervakning. Verktyget erbjuder även detaljerad kriminalteknisk analys, vilket underlättar utredningar efter incidenter.
Integrationer inkluderar Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware och SAP.
Pros and Cons
Pros:
- Nätverksövervakning i realtid
- Djupgående hotinformation
- Avancerade analysfunktioner
Cons:
- Den första konfigurationen kan kräva teknisk expertis
- Begränsade anpassningsmöjligheter

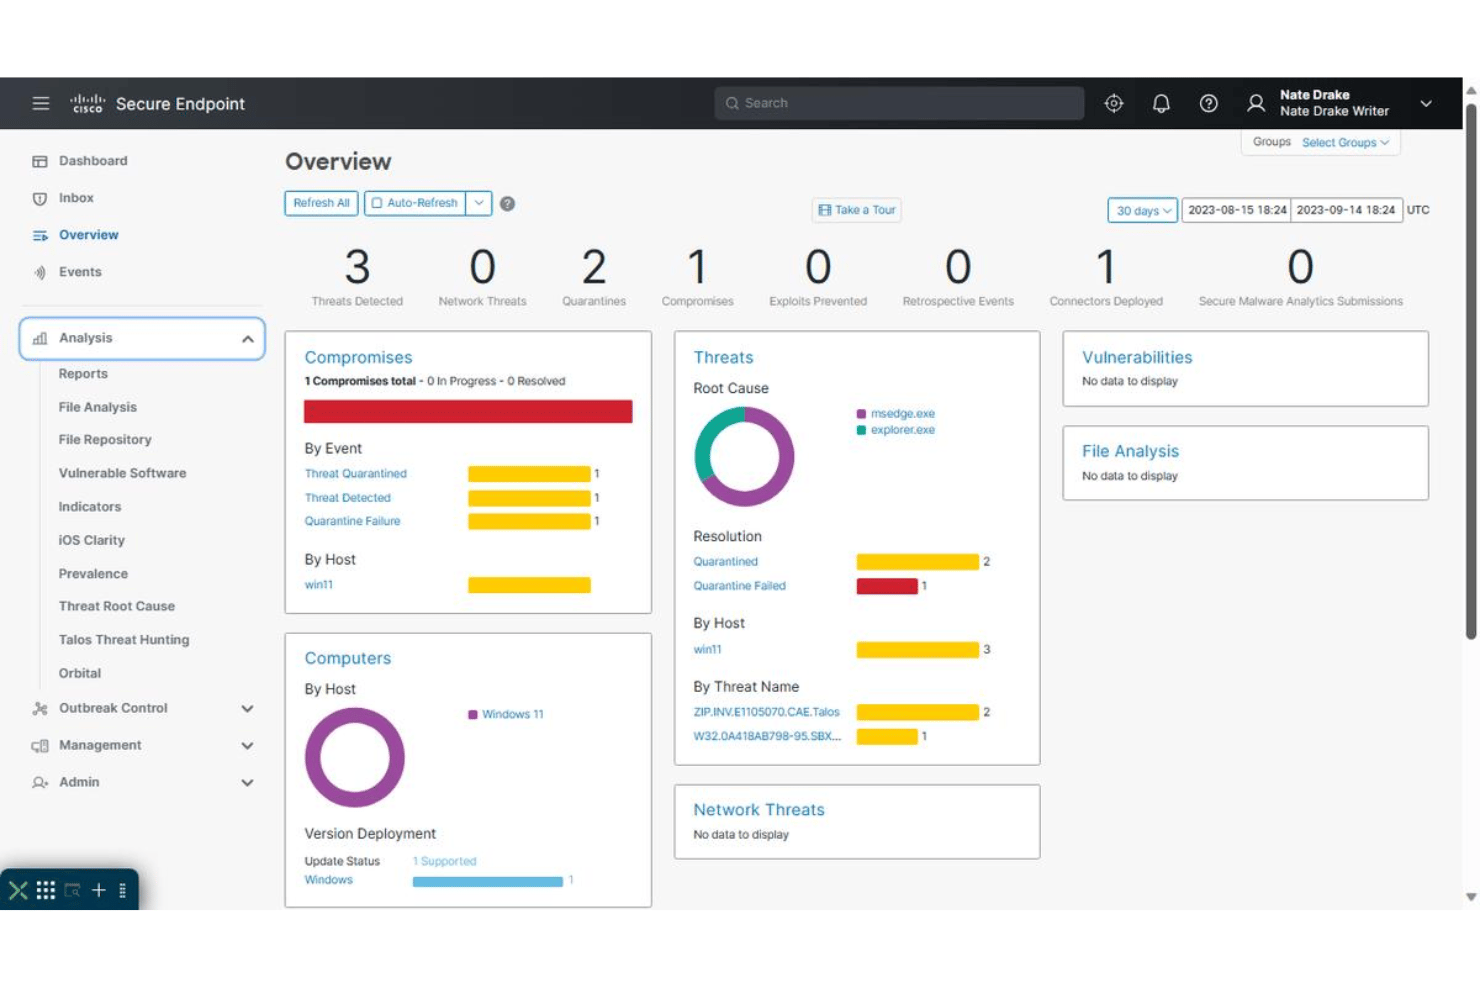
Cisco Secure Endpoint, tidigare känt som AMP for Endpoints, är en molnbaserad lösning som är utformad för att stärka din organisations slutpunktssäkerhet. Fokus ligger på att förbättra incidenthanteringsförmågan genom att ge dig de verktyg som behövs för att effektivt upptäcka, hantera och bemöta hot.
Varför jag valde Cisco Secure Endpoint: En anledning till att jag valde Cisco Secure Endpoint är dess avancerade funktioner för slutpunktsdetektering och -respons (EDR). Denna funktion är avgörande för att proaktivt identifiera och hantera hot, så att ditt team snabbt kan reagera på incidenter. Dessutom ger de integrerade XDR-funktionerna en enhetlig överblick över hot från olika angreppsvektorer, automatiserar incidenthanteringen och förbättrar svarstiderna ytterligare.
En annan viktig funktion som utmärker sig är Talos-hotjakten, som erbjuder människodriven hotdetektering i linje med MITRE ATT&CK-ramverket. Detta proaktiva tillvägagångssätt hjälper till att identifiera dolda hot och ger varningar med hög träffsäkerhet tillsammans med råd om åtgärder, vilket säkerställer att ditt team alltid ligger steget före. Kontroll av USB-enheter är en annan viktig funktion som gör att du kan hantera enhetsanvändning och få insyn under utredningar.
Utmärkande funktioner och integrationer i Cisco
Funktioner inkluderar riskbaserad sårbarhetshantering, som hjälper till att identifiera och hantera sårbarheter för att minska potentiella angreppsytor. Lösningen erbjuder också ett omfattande skydd genom att kombinera detektering, respons och hantering av användaråtkomst för slutpunkter, vilket säkerställer robust säkerhet. Dessutom ger den förbättrade utredningsfunktioner som möjliggör djupare insikter i hotaktiviteter och förbättrar responsstrategier.
Integrationer inkluderar Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud och Cisco SecureX.
Pros and Cons
Pros:
- Avancerade hotdetekteringsfunktioner förbättrar säkerheten genom att effektivt identifiera och bemöta olika cyberhot.
- Integration med andra Cisco-säkerhetsprodukter ger ett enhetligt säkerhetsekosystem.
- Omfattande säkerhetsfunktioner ger flerskiktat skydd och insyn i hot.
Cons:
- Integrationsutmaningar med andra säkerhetslösningar som Microsoft Defender och ESET.
- Långsammare prestanda på äldre maskinvara kan vara ett problem för användare med föråldrade system.

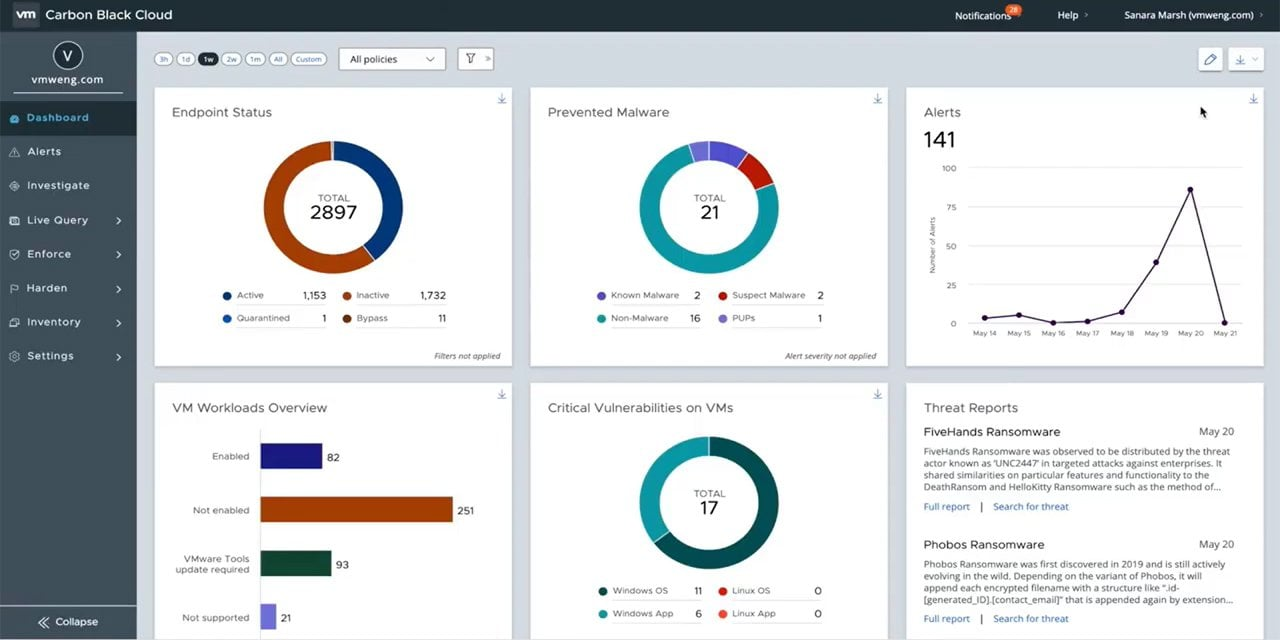
Carbon Black är en slutpunktssäkerhetsplattform utformad för IT- och säkerhetsteam som fokuserar på att skydda enheter och data. Den hjälper dig att upptäcka, förhindra och hantera hot som riktar sig mot dina slutpunkter.
Varför jag valde Carbon Black: Den utmärker sig inom slutpunktssäkerhet och erbjuder avancerade åtgärder för hotdetektering och förebyggande skydd. Plattformens kontinuerliga övervakningsfunktioner ger ditt team insikter i realtid om aktiviteter på slutpunkter. Plattformens funktioner för incidenthantering möjliggör snabba åtgärder för att minska risker. Dessa funktioner gör Carbon Black till ett stabilt val för team som prioriterar slutpunktsskydd.
Utmärkande funktioner och integrationer:
Funktioner inkluderar avancerad hotdetektering, vilket hjälper dig att snabbt identifiera potentiella säkerhetsproblem. Kontinuerlig övervakning håller dig informerad om aktiviteter på slutpunkter i realtid. Funktioner för incidenthantering gör att du snabbt kan agera för att minska hot.
Integrationer inkluderar Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta och Zscaler.
Pros and Cons
Pros:
- Insikter i realtid
- Avancerad hotdetektering
- Kontinuerlig slutpunktsövervakning
Cons:
- Begränsade funktioner offline
- Brant inlärningskurva
Annan programvara för incidenthantering
Här är ytterligare några alternativ för programvara för incidenthantering som inte hamnade på min kortlista, men som fortfarande är värda att ta en titt på:
- Rapid7 InsightIDR
Bäst för hotdetektering
- CrowdStrike Falcon Insight
Bäst för slutpunktsskydd
- Varonis
Bäst för insikter om datasäkerhet
- Palo Alto Network
Bäst för AI-driven hotdetektering
- Tenable
Bäst för sårbarhetshantering
- Acutinex
Bäst för sårbarhetsdetektering
- Tripwire
Bäst för övervakning av filintegritet
- Greenbone OpenVAS
Bäst för allt-i-ett-sårbarhetsskanning
- LogRhythm
Bäst för bedömning av hot i realtid
- Cynet 360
Bäst för omfattande hotdetektering
- RSA NetWitness Platform
Bäst för forensiska insikter om hot


Så utvärderar jag programvara för incidenthantering
När en jourhavande ingenjör får ett larm klockan två på natten spelar verktygen de använder roll—därför delar jag upp min utvärdering i grundläggande minimikrav och de särskiljande egenskaper som skiljer de bästa plattformarna från mängden.
Grundläggande funktionalitet (minimikrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga.
- Larm och aviseringar: Jag undersöker hur många kanaler ett verktyg stöder—telefon, SMS, push, e-post, Slack—och om det kan deduplicera brusiga övervakningslarm innan de överväldigar den jourhavande.
- Jourberedskapsscheman och eskalering: Effektiv hantering av jourrotationer är viktig när man har täckning över hela världen och över flera tidszoner, så jag utvärderar hur varje verktyg hanterar undantag, eskaleringsnivåer och luckor vid överlämningar.
- Spårning av incidentlivscykeln: Varje verktyg bör låta team flytta en incident genom definierade steg—från utlöst till bekräftad till löst—med konfigurerbara allvarlighetsnivåer och ett revisionsspår för granskningar av efterlevnad.
- Samarbete och insatsrum: Jag kontrollerar om plattformen kan skapa en dedikerad Slack- eller Microsoft Teams-kanal, ta in rätt personer och hålla en löpande tidslinje så att personer som ansluter sent snabbt kan komma ikapp.
- Integrationer med övervakning och ITSM: Ett verktygs integrationskatalog säger mycket. Jag utvärderar hur det ansluter till observerbarhetsstackar som Datadog eller Prometheus och om det synkroniserar dubbelriktat med ITSM-plattformar som ServiceNow eller Jira.
- Efteranalyser och svarsanalys: När incidenten är över behöver teamen data. Jag letar efter inbyggda mallar för efteranalyser, automatiskt genererade incidenttidslinjer och instrumentpaneler som följer trender för MTTA och MTTR över tid.
När jag har en lista med verktyg som uppfyller kriterierna överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Kartläggning av tjänsteberoenden är mycket viktigt—när en incident inträffar minskar det tiden för felsökning dramatiskt att veta vilka uppströmsystem som påverkas och vem som ansvarar för dem. Jag letar också efter automatiserade körböcker som kan starta diagnostik eller starta om en tjänst utan att vänta på en människa. AI-baserad incidentassistans tillför värde genom att automatiskt klassificera larm och föreslå grundorsaker under felsökningen. Offentliga statussidor håller externa intressenter informerade under avbrott, så att supportteamet inte överöses med förfrågningar om uppdateringar.
Mer än funktioner
Efterlevnad och säkerhetsnivå väger tungt—jag kontrollerar SOC 2 Type II-certifiering, stöd för SSO/SAML och rollbaserade åtkomstkontroller, särskilt för team i reglerade branscher som hälso- och sjukvård eller finans. Transparens kring prissättning är också viktig, eftersom modeller med pris per person i beredskap kan leda till kraftigt ökade kostnader när jourteamet växer. Jag utvärderar om en leverantör erbjuder en kostnadsfri nivå för mindre team som vill prova plattformen innan de binder sig. Flexibilitet kring driftsättning kompletterar bilden, eftersom vissa organisationer behöver alternativ för datalagring inom en viss geografisk region eller egenhostade lösningar för att uppfylla interna styrningskrav.
Så väljer du programvara för incidenthantering
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för att välja programvara kommer här en checklista med faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att programvaran kan växa i takt med organisationens behov. Överväg om den kan hantera ökade datamängder och fler användare utan att prestandan försämras. |
| Integrationer | Kontrollera om programvaran integreras sömlöst med dina befintliga verktyg, till exempel SIEM-programvara, molntjänster och lösningar för slutpunktssäkerhet. Detta bidrar till att effektivisera arbetsflödet och förbättra den övergripande effektiviteten. |
| Anpassningsbarhet | Leta efter programvara som låter dig anpassa instrumentpaneler, aviseringar och rapportering efter dina specifika behov. Anpassningsbarhet säkerställer att verktyget uppfyller dina unika operativa krav. |
| Användarvänlighet | Välj programvara med ett intuitivt gränssnitt som minskar inlärningströskeln för ditt team. En användarvänlig design kan påskynda implementeringen och förbättra användningsgraden. |
| Budget | Utvärdera den totala ägandekostnaden, inklusive abonnemangsavgifter, installationskostnader och eventuella tillägg. Se till att den ryms inom din budget och samtidigt uppfyller alla nödvändiga krav. |
| Säkerhetsåtgärder | Verifiera att programvaran innehåller robusta säkerhetsfunktioner som kryptering, programvara för IT-aviseringar och regelbundna uppdateringar. Detta är avgörande för att skydda känsliga data och säkerställa efterlevnad av branschregler. |
| Supporttjänster | Överväg nivån på den kundsupport som erbjuds, till exempel tillgänglighet dygnet runt och dedikerade kundansvariga. Snabb och tillförlitlig support kan vara avgörande under incidenter. |
| Efterlevnad | Se till att programvaran uppfyller branschstandarder och efterlevnadskrav som är relevanta för din organisation, till exempel GDPR eller HIPAA, för att undvika potentiella böter och juridiska problem. |
Trender inom programvara för incidenthantering
I min efterforskning samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av programvara för incidenthantering. Här är några av de framväxande trender som jag håller ett öga på:
- AI-driven hotidentifiering: Fler leverantörer använder AI för att förbättra funktionerna för hotidentifiering. AI hjälper till att identifiera mönster och avvikelser snabbare och ger insikter i realtid. Företag som IBM QRadar går i spetsen med AI-förbättrad analys.
- Molnbaserade lösningar: Leverantörer övergår till molnbaserade arkitekturer, vilket ger bättre skalbarhet och flexibilitet. Denna trend stöder distansteam och ger enklare åtkomst till uppdateringar. Lösningar som CrowdStrike Falcon är helt molnbaserade och möjliggör sömlös implementering.
- Säkerhetsmodeller med nolltillit: Det blir allt viktigare att införa en nolltillitsmodell. Denna modell säkerställer att varje åtkomstbegäran verifieras, vilket minskar risken för interna hot. Palo Alto Networks har integrerat nolltillitsprinciper i sina erbjudanden.
- Beteendeanalys: Fler verktyg integrerar beteendeanalys för att upptäcka ovanlig användaraktivitet. Detta hjälper till att identifiera interna hot och komprometterade konton. Rapid7 InsightIDR använder beteendeanalys för att förbättra sin hotidentifiering.
- Integrerade flöden för hotinformation: Leverantörer erbjuder i allt högre grad integrerade flöden för hotinformation för att tillhandahålla uppdaterad information om hot. Detta hjälper användare att prioritera risker mer effektivt. FireEye Helix erbjuder omfattande integration av hotinformation.
Vad är programvara för incidenthantering?
Programvara för incidenthantering är en uppsättning verktyg som är utformade för att hjälpa organisationer att upptäcka, hantera och reagera på cybersäkerhetshot. IT-säkerhetsexperter och incidenthanteringsteam använder vanligtvis dessa verktyg för att skydda sina nätverk och data.
Hotidentifiering, övervakning i realtid och automatiserade aviseringar hjälper till att identifiera risker och hantera incidenter effektivt. När du utvärderar alternativ bör du överväga att granska omfattande tjänster för hantering av cyberincidenter som erbjuder dessa viktiga funktioner. Sammantaget förbättrar dessa verktyg organisationens förmåga att upprätthålla säkerhet och efterlevnad.
Funktioner i programvara för incidenthantering
När du väljer programvara för incidenthantering bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad avisering: Meddelar omedelbart ditt team när hot eller ovanlig aktivitet upptäcks, så att ni kan agera innan små problem utvecklas till allvarliga incidenter.
- Ärendehantering: Organiserar alla incidentdetaljer, bevis och all kommunikation på en och samma praktiska plats. Det hjälper dig att hålla koll på framstegen, tilldela uppgifter och se till att inget faller mellan stolarna.
- Automatisering av handlingsplaner: Låter dig skapa och distribuera standardiserade responsprocedurer steg för steg. Genom att automatisera rutinuppgifter kan du agera snabbare och med färre misstag, särskilt i stressiga situationer.
- Incidentuppföljning och rapportering: Erbjuder ett enkelt sätt att övervaka varje incidents livscykel, från upptäckt till lösning, och generera detaljerade rapporter om hur den hanterades. Dessa insikter hjälper dig att upptäcka mönster och förbättra dina processer över tid.
- Integrationer med tredje part: Ansluter till dina andra säkerhets- och IT-verktyg (som SIEM-system, e-post och ärendehanteringssystem), så att du kan samla in data och vidta samordnade åtgärder utan att behöva växla mellan olika plattformar.
- Rollbaserad åtkomstkontroll: Säkerställer att känslig information endast är synlig för rätt teammedlemmar. Det skyddar organisationens data och håller konfidentiella uppgifter säkra under en incident.
- Kommunikationsverktyg: Tillhandahåller säkra kanaler där ditt team kan chatta, dela uppdateringar och samordna insatser i realtid. God kommunikation är avgörande när varje sekund räknas.
- Insamling av kriminaltekniska data: Stöder insamling och bevarande av kritiska bevis under en incident. Det innebär att du kan ta reda på vad som hände och stödja eventuella utredningar eller revisioner efter incidenten.
- Anpassningsbara instrumentpaneler: Visar de mätvärden och aviseringar som är viktigast för dig i ett tydligt format där du snabbt får en överblick. Genom att anpassa instrumentpanelen kan du upptäcka trender och snabbt fånga upp brådskande problem.
Vanliga AI-funktioner i programvara för incidenthantering
Utöver de standardfunktioner i programvara för incidenthantering som anges ovan integrerar många av dessa lösningar AI-funktioner som:
- Automatiserad hotidentifiering: Använder AI för att kontinuerligt genomsöka nätverkstrafik och systemloggar och upptäcker misstänkta mönster eller ovanliga beteenden snabbare och mer exakt än traditionella regelbaserade verktyg.
- Intelligent prioritering av aviseringar: Sorterar och rangordnar aviseringar genom att analysera deras sammanhang och potentiella påverkan. Det innebär att du kan fokusera på det som faktiskt är viktigt i stället för att begravas i falska larm.
- AI-driven analys av grundorsaker: Går igenom enorma mängder incidentdata för att snabbt fastställa varför och hur en incident började. Det påskyndar utredningen och hjälper dig att förhindra att problemen upprepas.
- Avvikelsedetektering: Använder maskininlärning för att upptäcka avvikelser från normalt användar- eller systembeteende och flaggar tidiga tecken på intrång som människor kan missa.
- Incidentprognoser: Förutser sannolika framtida hot eller sårbarheter baserat på historiska mönster, vilket gör att du kan gå från reaktiv till proaktiv hantering och åtgärda potentiella luckor innan angripare hittar dem.
Fördelar med programvara för incidenthantering
Implementering av programvara för incidenthantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Snabbare hotidentifiering: Övervakning i realtid och automatiserade aviseringar hjälper ditt team att snabbt identifiera och hantera hot.
- Förbättrad regelefterlevnad: Funktioner för regelefterlevnadsrapportering hjälper till att uppfylla branschregler och minskar risken för böter.
- Förbättrad säkerhetsnivå: Kontinuerlig övervakning och funktioner för hotidentifiering stärker den övergripande säkerheten.
- Effektiv resursfördelning: Avancerad analys prioriterar hot, så att ditt team kan fokusera på de mest angelägna problemen.
- Minskad responstid: Automatisering av incidenthantering minimerar påverkan från säkerhetsintrång genom att möjliggöra snabba åtgärder.
- Insiktsfull dataanalys: Analys av användarbeteende ger insikter om potentiella interna hot och stärker säkerhetsåtgärderna.
- Flexibla integrationer: Integrationsfunktioner säkerställer smidig drift tillsammans med befintliga verktyg och förbättrar arbetsflödets effektivitet.
Kostnader och priser för programvara för incidenthantering
Att välja programvara för incidenthantering kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för incidenthantering:
Jämförelsetabell för abonnemang för programvara för incidenthantering
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande programvara för intrångsdetektering, begränsade aviseringar och communitysupport. |
| Personlig plan | $5-$25/användare/månad | Övervakning i realtid, automatiserade aviseringar och grundläggande rapportering. |
| Företagsplan | $30-$75/användare/månad | Avancerad analys, efterlevnadsrapportering och analys av användarbeteende. |
| Enterprise-plan | $80-$150/användare/månad | Anpassningsbara instrumentpaneler, integrationsmöjligheter och dedikerad support. |
Vanliga frågor om programvara för incidenthantering
Här är några svar på vanliga frågor om programvara för incidenthantering:
Hur kan man säkerställa att en incidenthanteringsplan är effektiv med hjälp av programvara?
Använd programvara som stöder regelbundna tester, övervakning i realtid och tydliga arbetsflöden för att hålla planen effektiv. Spåra incidenter, automatisera åtgärdsplaner och granska mätvärden för incidenthantering för att snabbt upptäcka svagheter. Se till att verktygen integreras med kommunikations- och loggningssystem, och schemalägg regelbundna skrivbordsövningar för att testa både teamet och plattformen.
Hur förbättrar beteendeanalys incidenthanteringen?
Beteendeanalys upptäcker ovanliga mönster genom att lära sig vad som är ”normalt” för systemen. Med plattformar för incidenthantering får du aviseringar om potentiella hot baserat på avvikelser – till exempel oväntade inloggningsplatser eller filåtkomst. Det gör teamet snabbare på att upptäcka dolda eller föränderliga attacker som standardregler kanske missar.
Vilka fördelar ger automatiserade aviseringar för incidenthanteringsteam?
Automatiserade aviseringar snabbar upp hanteringen genom att omedelbart informera teamet om misstänkt aktivitet. De är tillförlitliga och förhindrar att incidenter faller mellan stolarna, så att ni kan hantera hot så snart de uppstår. Aviseringar i realtid förbättrar reaktionstiden och säkerställer att alla följer samma process, vilket upprätthåller konsekvens mellan olika skift.
Varför är skalbarhet viktigt i programvara för incidenthantering?
Skalbarhet innebär att programvaran kan hantera mer data, fler användare och fler integrationer när organisationen växer. Ni blir inte överbelastade och behöver inte byta plattform efter en sammanslagning eller under en period med snabb tillväxt. För CTO:er innebär detta att ni kan skydda större och mer komplexa miljöer med samma uppsättning pålitliga verktyg.
Vilka integrationer bör programvara för incidenthantering stödja i företagsbaserade IT-miljöer?
Leta efter lösningar som integreras med SIEM, molnleverantörer, slutpunktsdetektering, ärendehanteringsverktyg och kommunikationsplattformar som Slack eller Teams. Hitta programvara som kan ansluta till övervakningsplattformar som Sumo Logic eller alternativ DevSecOps-verktyg. Sömlösa integrationer gör att ni kan starta utredningar, automatisera skapandet av ärenden och eskalera incidenter utan att byta verktyg, vilket gör hanteringen snabbare och mer samordnad.
Hur mäter man avkastningen på investeringar i programvara för incidenthantering?
Mät avkastningen genom att följa minskade tider för incidenthantering, färre allvarliga dataintrång och hur mycket manuellt arbete teamet sparar. Ta även hänsyn till undvikna regulatoriska böter, förbättrad drifttid och de minskade kostnaderna för att utreda falska positiva resultat. Om plattformen effektiviserar arbetsflöden och håller verksamheten igång smidigt ser ni ett verkligt värde.
Kan programvara för incidenthantering hjälpa till med regelefterlevnad?
Ja, många plattformar automatiserar insamling av bevis, säkerställer incidentdokumentation och genererar rapporter som är redo för efterlevnadsgranskning. Det förenklar revisioner och hjälper er att bevisa att hanteringen uppfyller regler som GDPR eller HIPAA – samtidigt som teamets tid för administrativt arbete minskar.
Vad händer härnäst?
Förbättra din SaaS-tillväxt och ditt ledarskap.
Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare.
Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!