

10 bästa programmen mot skadlig kod för cybersäkerhet 2026

10 Kortlista över den bästa programvaran mot skadlig kod


I dagens digitala landskap är det avgörande att skydda dina system mot skadlig kod. Som teknikexpert känner du till utmaningarna med att hålla data säker från ständigt föränderliga hot. Programvara mot skadlig kod kan bidra till att minska dessa bekymmer genom att skydda ditt nätverk och dina data.
Jag har självständigt testat och granskat olika programvarulösningar för att ge dig ett opartiskt perspektiv. Mitt mål är att hjälpa dig hitta de bästa verktygen för ditt team.
I den här artikeln delar jag med mig av mina främsta rekommendationer för programvara mot skadlig kod. Du får insikter i deras funktioner, fördelar och vad som gör varje lösning unik. Låt oss se till att dina system förblir säkra och att du kan känna dig trygg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran mot skadlig kod
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för slutpunktsskydd på fjärranslutna enheter | Gratis demo tillgänglig | från $5/person/månad | Website | |
| 2 | Bäst för identifiering i programvaruberoenden | Kostnadsfri plan tillgänglig | Från $350/månad | Website | |
| 3 | Bäst för antivirusfunktioner av nästa generation | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för detektering av kända virus | Gratis demo tillgänglig | Från $8/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för skydd av hemmabrukare | Not available | Från $4/user/month (faktureras årligen) | Website | |
| 6 | Bäst för webbsilningstjänster | 14 dagars kostnadsfri provperiod + kostnadsfri demo | Från $9/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för utbredd varumärkespålitlighet | 30 dagars kostnadsfri provperiod | Från $4.99/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för lösningar i företagsklass | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/användare/månad (faktureras årligen) | Website | |
| 9 | Bäst för hanterad hotjakt | Not available | Från $15/användare/månad (faktureras årligen) | Website | |
| 10 | Bäst för täckning av flera enheter | 30 dagars kostnadsfri provperiod | Från $5/användare/månad (faktureras årsvis) | Website |

Recensioner av den bästa programvaran mot skadlig kod
Deel IT
Bäst för slutpunktsskydd på fjärranslutna enheter
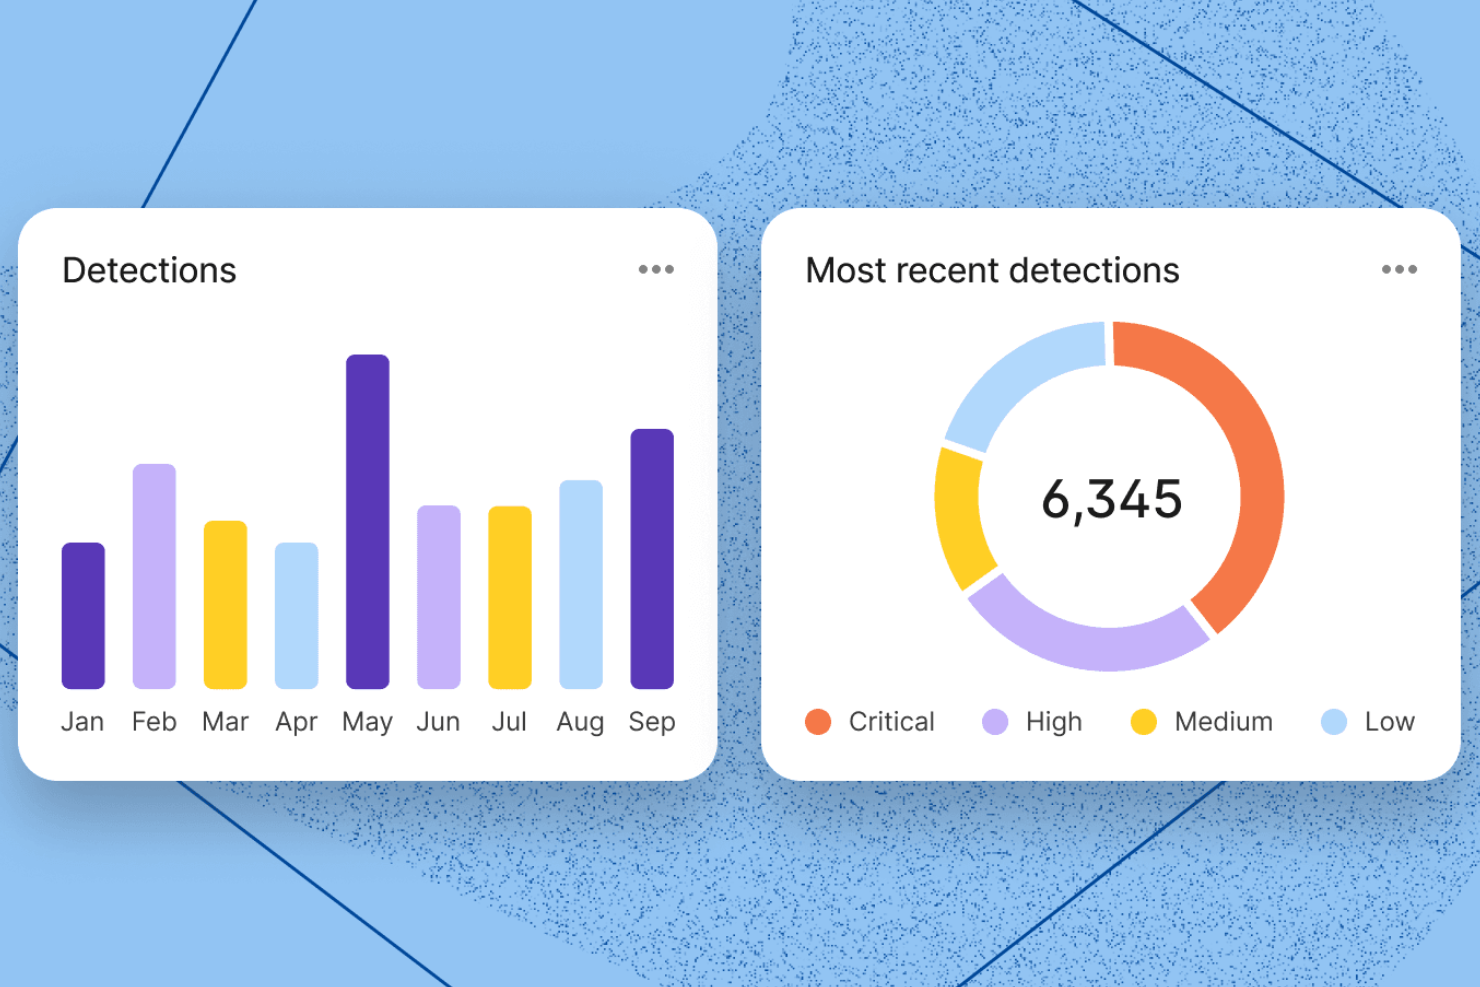
Deel erbjuder en plattform för IT-hantering som ger ditt globala team slutpunktsskydd från det att deras enheter anländer. Den skyddar bärbara datorer, surfplattor och smartphones mot skadlig kod, utpressningstrojaner, spionprogram och mycket mer.
Varför jag valde Deel: Jag valde Deel eftersom plattformen inkluderar lättviktig AI-driven hotdetektering som körs tyst och använder mindre än 1 % av processorn. Det innebär att du får skydd utan att sakta ner teamet eller avbryta deras arbete. Du behöver inte installera komplexa styrenheter eller hantera uppdateringar – distribuera bara en liten sensor så fungerar allt automatiskt.
Jag uppskattar också hur Deel går längre än att bara upptäcka skadlig kod genom att erbjuda automatiserad inneslutning av hot i realtid. Det gör att teamet kan hoppa över manuella åtgärdssteg och endast fokusera på de kritiska aviseringarna. Dessutom fungerar det med ett brett utbud av operativsystem – från Windows och macOS till iOS, Android, Linux och ChromeOS – så att hela den globala enhetsparken förblir skyddad var den än används.
Framstående funktioner och integrationer:
Andra funktioner omfattar kontinuerligt plattformsöverskridande försvar som täpper till säkerhetsluckor i blandade enhetsparker, global distribution med konfiguration utan handpåläggning och automatiserad registrering samt inbyggd integration med identitetskopplade arbetsflöden, så att enheter skyddas och åtkomstkontrolleras från dag ett. Några integrationer omfattar Microsoft Entra, Google Workspace, Okta, JumpCloud, Apple Business Manager, Microsoft Autopilot, Jamf, Kandji och Intune.
Pros and Cons
Pros:
- Blockerar skadlig kod, utpressningstrojaner och spionprogram i realtid
- Inga popup-fönster, omstarter eller lokalt underhåll krävs
- Distribuerar skydd automatiskt när enheten levereras
Cons:
- Begränsad insyn i avancerade konfigurationer för hantering av skadlig kod
- Inga uppgifter om anpassade regler för upptäckt av skadlig kod
Bäst för identifiering i programvaruberoenden
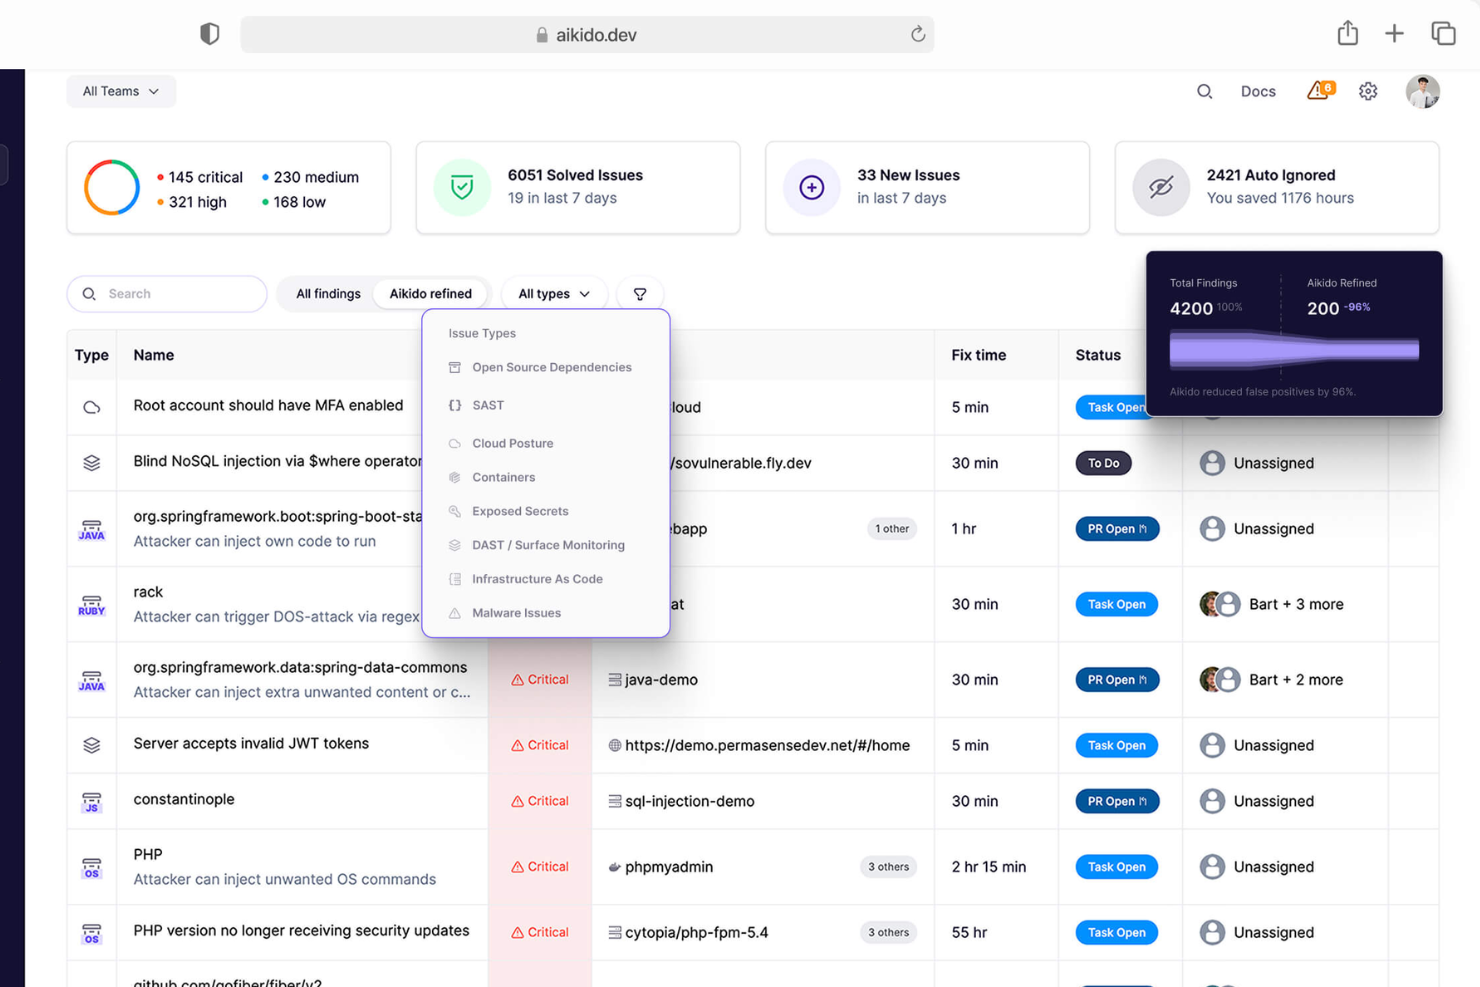
Aikido Security är en omfattande plattform för applikationssäkerhet som erbjuder heltäckande skydd från kod till moln och integrerar funktioner som sårbarhetshantering, efterlevnadsövervakning och identifiering av hemliga uppgifter.
Varför jag valde Aikido Security: Det erbjuder identifiering av skadlig kod i programvaruberoenden, vilket är avgörande eftersom modern programvara i allt högre grad förlitar sig på externa komponenter som kan innehålla skadlig kod. Genom att använda ett hotflöde kan Aikido identifiera och motverka hot från skadlig kod även innan de är allmänt kända, vilket möjliggör snabba åtgärder mot potentiella sårbarheter.
Aikido Security erbjuder även en rad skanningsverktyg som förbättrar säkerhetsåtgärderna. Dessa omfattar statisk kodanalys, identifiering av hemliga uppgifter, skanning av infrastruktur som kod och dynamisk testning av webbapplikationer för att identifiera sårbarheter. Plattformen stöder även skanning av beroenden med öppen källkod och kontrollerar om programvara är inaktuell.
Utmärkande funktioner och integreringar:
Aikido Securitys brandvägg i appen utmärker sig genom att erbjuda automatisk blockering av kritiska attacker och hastighetsbegränsning för API:er, vilket ger ett robust skydd mot omedelbara hot. Dessutom ger funktionen för anpassade regler dig flexibilitet att skräddarsy aviseringar och säkerställa att kritiska problem prioriteras. Plattformen integreras med Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Säkerhet från kod till moln
- Erbjuder användbara insikter
- Skalbart för växande team
Cons:
- Ignorerar sårbarheter om ingen åtgärd finns tillgänglig
- Saknar funktioner för slutpunktssäkerhet och intrångsdetektering
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

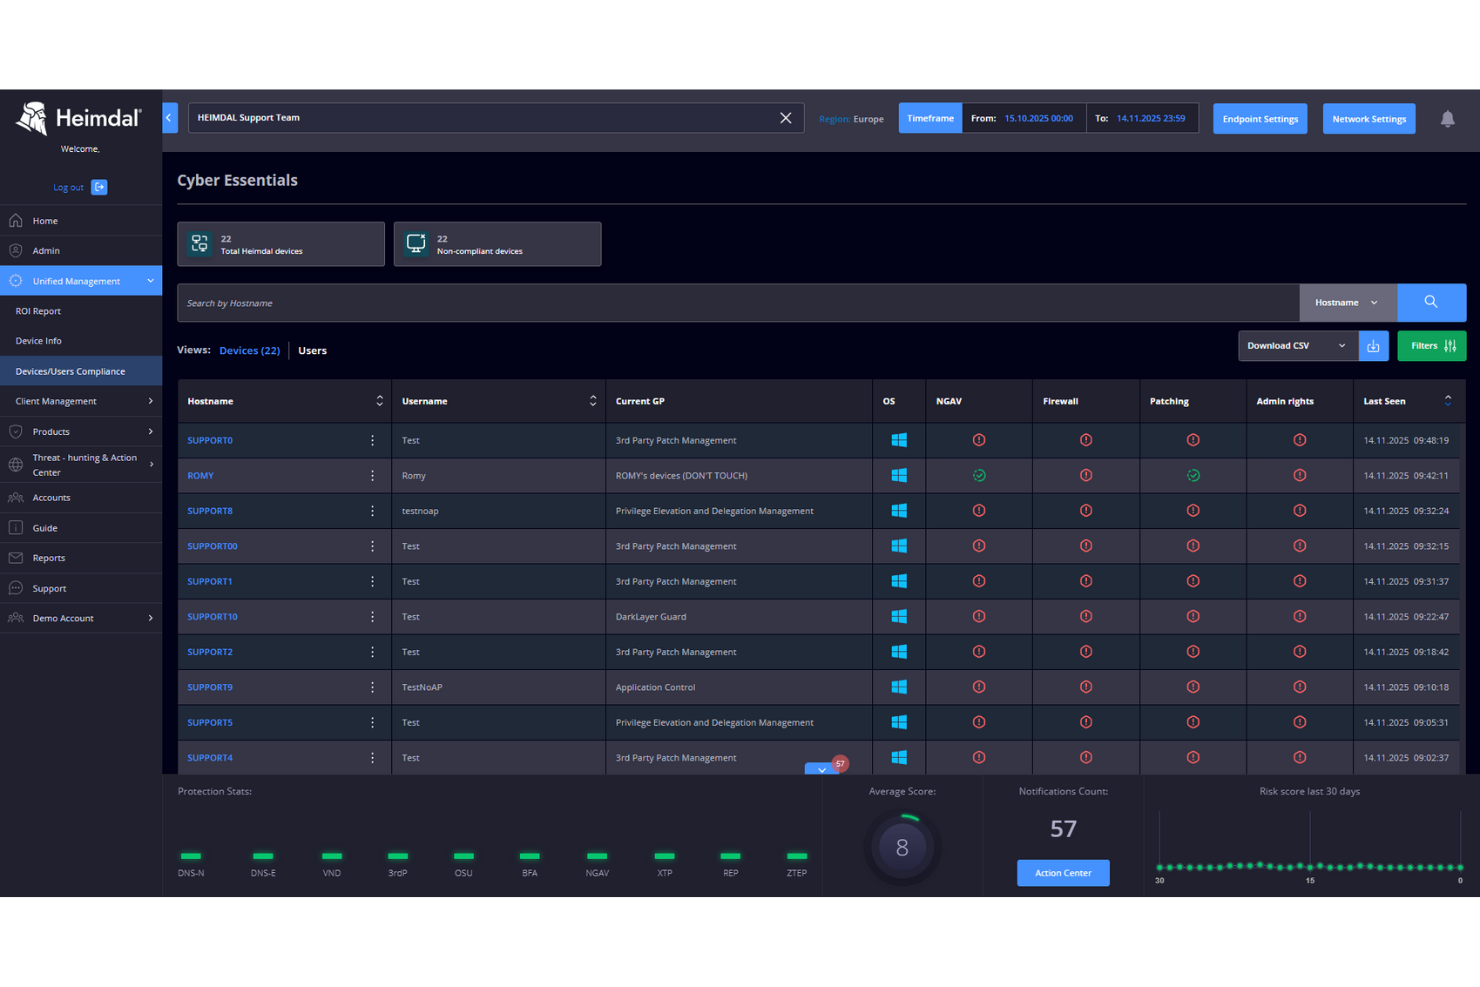
Heimdal fungerar som en mångsidig cybersäkerhetsplattform som erbjuder robusta lösningar för företag som vill skydda sina digitala miljöer. Den tilltalar branscher som vård, utbildning och myndigheter genom att hantera vanliga säkerhetsutmaningar med sin omfattande uppsättning funktioner. Oavsett om du vill skydda känsliga data eller hantera sårbarheter tillhandahåller Heimdal verktyg med fokus på hotdetektering och förebyggande åtgärder, vilket säkerställer att verksamheten förblir säker och följer globala standarder.
Varför jag valde Heimdal
Jag valde Heimdal på grund av det imponerande fokuset på antivirusfunktioner av nästa generation, som omfattar molnskanning i realtid och sandlådeinspektion för att upptäcka och neutralisera hot innan de tränger in i dina system. Dessa funktioner kompletteras av DNS-säkerhet, som lägger till ett extra skyddslager mot nätfiskeattacker. För dem som hanterar utpressningstrojaner utmärker sig Heimdals specialiserade skydd mot kryptering orsakad av utpressningstrojaner som ett viktigt verktyg för att förhindra obehörig kryptering av data. Dessa riktade funktioner gör Heimdal till ett övertygande val för alla som tar ett heltäckande skydd mot skadlig kod på allvar.
Heimdals viktigaste funktioner
Utöver antivirus- och DNS-säkerhetsfunktionerna lade jag också märke till följande:
- Hotjakt: Den här funktionen gör det möjligt för ditt team att proaktivt söka efter säkerhetshot i hela nätverket, vilket säkerställer snabba insatser och åtgärder.
- Sårbarhetshantering: Med det här verktyget kan du identifiera och åtgärda säkerhetsbrister i dina system innan de kan utnyttjas.
- Samlad slutpunktshantering: Hantera alla dina enheter från en och samma plattform, vilket förenklar processen för att distribuera säkerhetsuppdateringar och policyer.
- Support från SOC dygnet runt: Heimdal erbjuder kontinuerlig övervakning och snabba svarstjänster som hjälper dig att ligga steget före potentiella hot.
Heimdals integrationer
Integrationerna omfattar ConnectWise PSA, Autotask PSA, HaloPSA och Datto.
Pros and Cons
Pros:
- Automatiserar korrigeringar på slutpunkter
- Stark detektering av sårbarheter och hot
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för detektering av kända virus
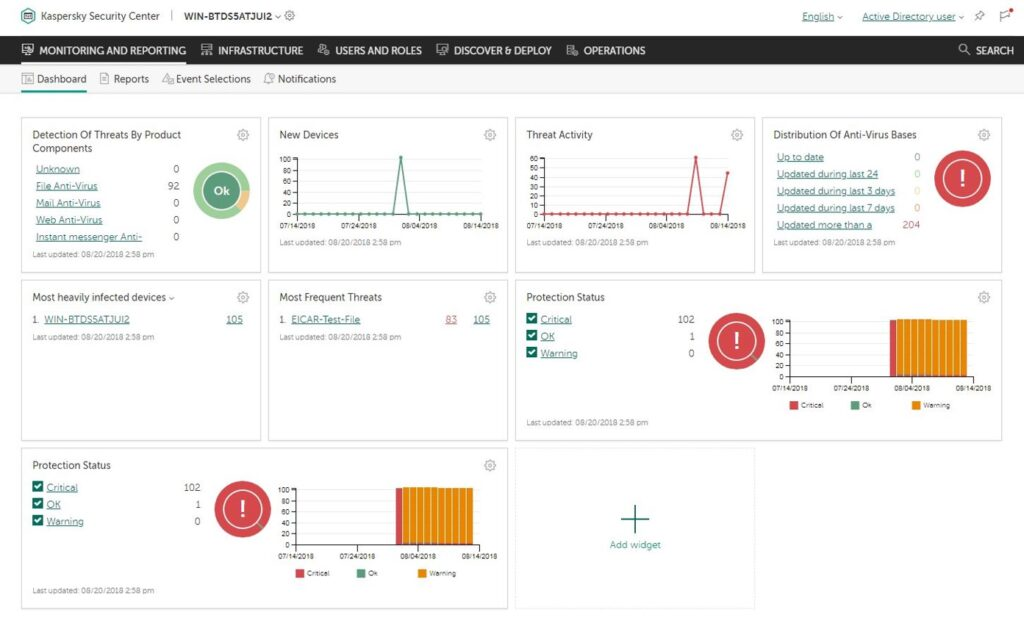
Kaspersky, en stabil aktör inom cybersäkerhetsbranschen, erbjuder förstklassig säkerhetsprogramvara som är utformad för att motverka en mängd digitala hot. Med ett utmärkt rykte för sina imponerande virusdetekteringsgrader ser Kaspersky till att användarna inte bara är skyddade, utan också drar nytta av en av marknadens bästa detekteringsgrader.
Varför jag valde Kaspersky: När jag fastställde vilket alternativ som passade bäst för den här listan framstod Kaspersky konsekvent som en ledande kandidat. Mitt beslut att välja Kaspersky baserades främst på dess oöverträffade virusdetekteringsförmåga, som utmärker sig även jämfört med andra ledande varumärken.
Det är denna oöverträffade kompetens som gör att jag verkligen anser att Kaspersky är 'bäst för detektering av kända virus'.
Utmärkande funktioner och integrationer:
Kaspersky handlar inte bara om virusdetektering; dess kompletta skyddspaket ser till att användarna skyddas mot bedrägerier, spårare och andra skadliga aktörer. Programmets realtidsskydd innebär att hot stoppas innan de orsakar skada. Dessutom förstärker Kasperskys integrationer med populära operativsystem och webbläsare dess försvarsmekanismer, vilket ger en säkrare surfupplevelse.
Pros and Cons
Pros:
- Överlägsen detektering av kända virus
- Omfattande komplett skydd mot bedrägerier och spårare
- Bred kompatibilitet med operativsystem och webbläsare
Cons:
- Användargränssnittet kan verka komplext för vissa användare
- Enstaka falska positiva resultat kan förekomma
- Installationsprocessen kan vara lång på äldre system

Bäst för skydd av hemmabrukare
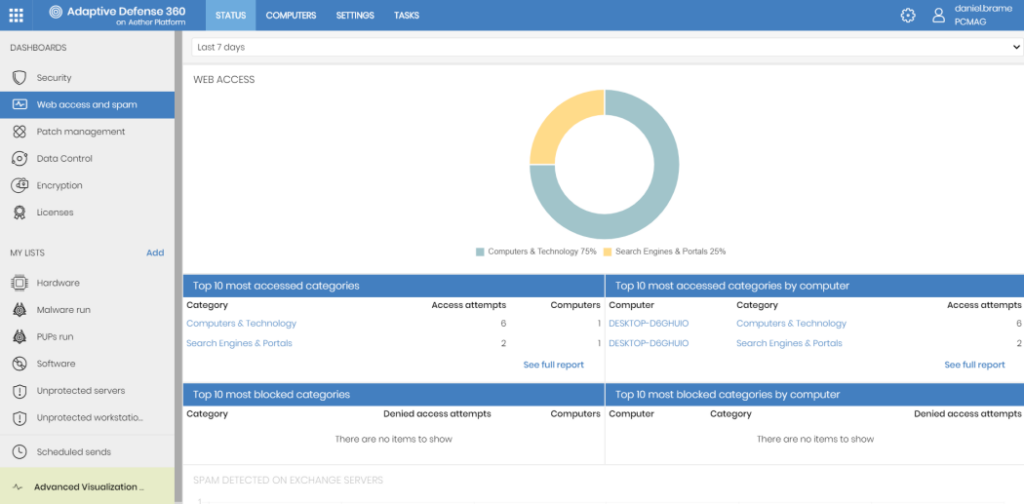
Panda Security fungerar som en robust rustning inom cybersäkerhet, särskilt anpassad för hemmabrukare. Dess engagemang för att tillhandahålla en säker miljö för alla typer av användare i hemmet understryker dess position som 'bäst för skydd av hemmabrukare'.
Varför jag valde Panda Security: När jag bedömde och jämförde olika verktyg fångade Panda Security min uppmärksamhet, vilket fick mig att fördjupa mig i dess erbjudanden. Det jag kom fram till var en programvara som uppvisar stor skicklighet inom hemskydd, med unika optimeringstekniker och integrerade föräldrakontroller.
Detta perspektiv befäste min uppfattning att Panda Security utmärker sig som det bästa valet för att skydda hemmabrukare mot hot som reklamprogram och annan oönskad programvara.
Utmärkande funktioner och integrationer:
Panda Securitys styrkor ligger i dess optimeringsverktyg, som säkerställer smidig enhetsprestanda tillsammans med skydd. Dess föräldrakontroller är anmärkningsvärda och ger föräldrar sinnesro genom att säkerställa en trygg onlineupplevelse för deras barn. När det gäller integrationer samarbetar Panda Security med populära webbläsare och erbjuder ett konsekvent skydd mot reklamprogram oavsett vilka webbläsarpreferenser man har.
Pros and Cons
Pros:
- Effektiv optimering som säkerställer att enhetens prestanda inte försämras
- Omfattande föräldrakontroller för användarspecifikt skydd
- Starkt skydd mot reklamprogram och annan potentiellt skadlig programvara
Cons:
- Användare kan uppleva gränssnittet som något komplext till en början
- Kan kräva enstaka manuella uppdateringar för bästa prestanda
- Begränsade kundsupportalternativ utanför kontorstid

TitanHQ
Bäst för webbsilningstjänster
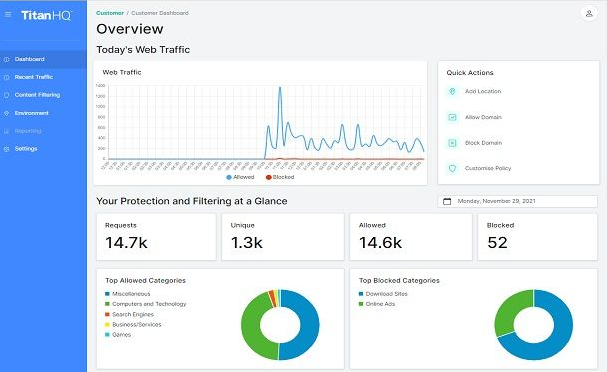
TitanHQ levererar robusta webbsilningstjänster, främst utformade för att skydda användare från skadligt webbinnehåll. Genom att säkerställa att användare endast får åtkomst till säkra webbresurser minskar tjänsten riskerna förknippade med identitetsstöld, skadliga filer och skadlig programvara.
Varför jag valde TitanHQ: I landskapet av säkerhetsverktyg innebär valet av rätt lösning ofta en detaljerad jämförelse och bedömning. TitanHQ fångade min uppmärksamhet tack vare sina avancerade mekanismer för webbsilning. Jag kom fram till att dess funktioner för att skydda mot identitetsstöld och skadlig programvara på ett unikt sätt gör lösningen till det 'bästa valet för webbsilningstjänster'.
Utmärkande funktioner & integrationer:
TitanHQ utmärker sig genom sin webbsilning i realtid, som förhindrar åtkomst till skadliga domäner och skadliga filer. Verktyget erbjuder även detaljerade rapporteringsfunktioner som ger insikter i användarbeteende och potentiella hot. När det gäller integrationer kan TitanHQ ansluta till populära verktyg för IT-hantering och plattformar för cybersäkerhet, vilket förbättrar verktygets användbarhet i olika IT-miljöer.
Pros and Cons
Pros:
- Omfattande webbsilning i realtid.
- Detaljerad hotrapportering ökar säkerhetsmedvetenheten.
- Effektiva integrationer med plattformar för IT-hantering.
Cons:
- Inlärningskurva för vissa avancerade funktioner.
- Alla integrationer kanske inte är relevanta för mindre företag.
- Vissa användare kan tycka att standardinställningarna för filtrering är för strikta.

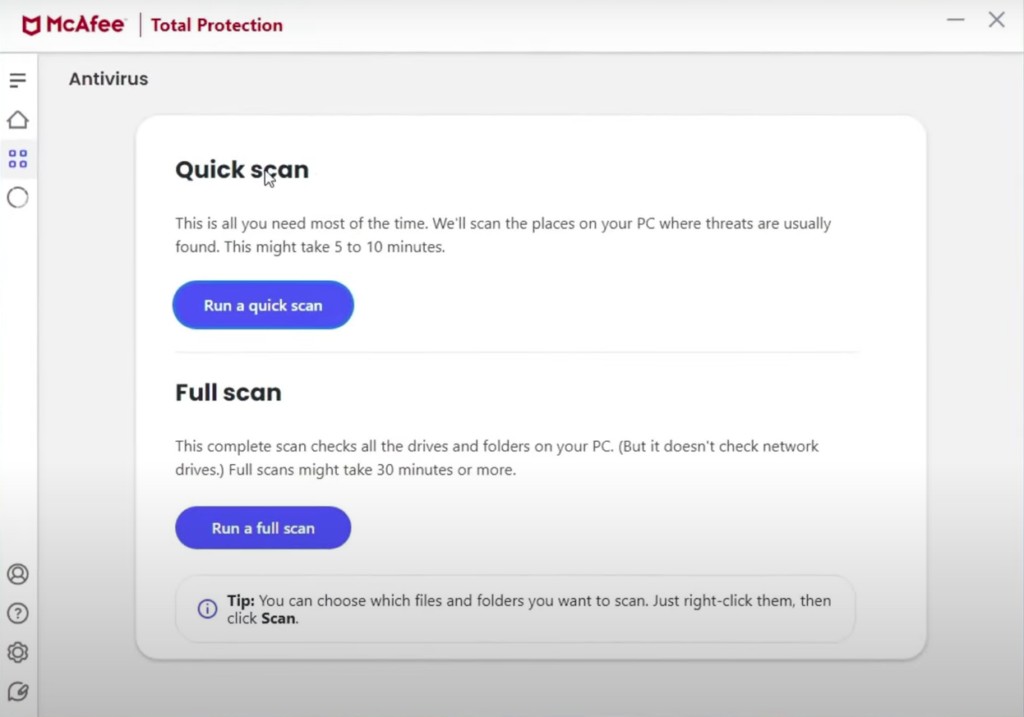
McAfee har etablerat sig som ett välrenommerat företag inom säkerhetsprogramvara och erbjuder en uppsättning verktyg utformade för att skydda datorer och mobila enheter mot potentiella hot.
Varför jag valde McAfee: När jag avgjorde vilka verktyg som skulle lyftas fram blev McAfees breda igenkänning och pålitlighet inom cybersäkerhetsområdet tydlig. Mitt val av McAfee påverkades både av företagets historia av konsekvent prestanda och av det faktum att många användare världen över förlitar sig på det för sitt digitala skydd.
Det är denna breda tillit och företagets engagemang för att utvecklas i takt med tekniska trender som gör det till 'bäst för utbredd varumärkespålitlighet'.
Framstående funktioner och integrationer:
McAfee erbjuder ett omfattande utbud av funktioner, inklusive robust webbskydd, VPN-tjänster och specialiserade skydd för webbkamerans integritet. Programvaran är optimerad för olika plattformar, vilket säkerställer att bärbara datorer, iPhone-enheter och andra mobila iOS-enheter skyddas mot potentiella hot.
Dessutom integreras McAfee med många populära plattformar och applikationer, vilket ger användarna ett heltäckande säkerhetsskydd.
Pros and Cons
Pros:
- Omfattande webbskydd och VPN-tjänster anpassade efter olika användarbehov.
- Kompatibilitet med ett brett utbud av enheter, inklusive bärbara datorer och mobila iOS-enheter.
- Betros av en stor global användarbas, vilket bekräftar dess pålitlighet.
Cons:
- Vissa användare kan uppleva gränssnittet som mindre intuitivt än konkurrenternas.
- Prestandan kan ibland påverka enhetens hastighet.
- Ibland förekommer falska positiva resultat vid hotidentifiering.

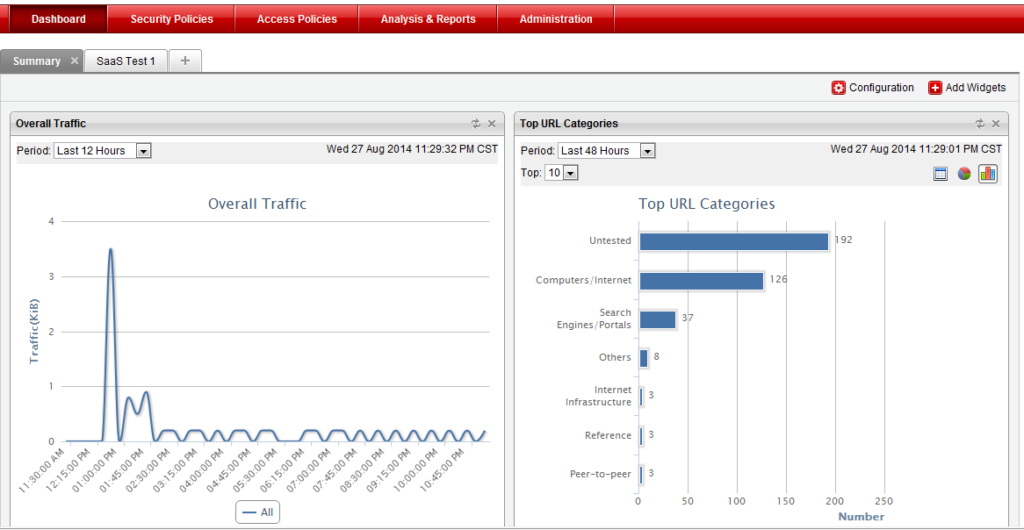
Trend Micro är en gigant inom cybersäkerhetslandskapet och specialiserar sig på att leverera lösningar i företagsklass. Det är noggrant utformat för att skydda omfattande nätverk, vilket gör det till det främsta valet för organisationer som söker säkerhet på företagsnivå.
Varför jag valde Trend Micro: Under processen med att välja och jämföra olika säkerhetslösningar stämde Trend Micro väl överens med mina kriterier för ett robust skydd i företagsklass. Jag kom fram till att dess förmåga att hantera komplexa företagsnätverk och dess omfattande antivirusskydd skiljer det från andra leverantörer.
Denna särskilda förmåga gjorde det uppenbart för mig att Trend Micro verkligen motsvarar beskrivningen 'bäst för lösningar i företagsklass'.
Utmärkande funktioner och integrationer:
En av Trend Micros främsta funktioner är dess robusta antivirusskydd, som aktivt skyddar mot hot samtidigt som det säkerställer minimalt med popup-fönster och störningar. Dessutom förstärker den smarta integrationen med olika plattformar, inklusive Microsoft-produkter, dess effektivitet i företagsmiljöer.
Det är särskilt värt att notera att samarbetet med andra säkerhetsleverantörer stärker dess försvar, vilket möjliggör ett flerskiktat skydd.
Pros and Cons
Pros:
- Omfattande antivirusskydd som minimerar sårbarheter
- Tät integration med Microsoft-programvara
- Samarbeten med andra ledande säkerhetsleverantörer
Cons:
- Gränssnittet kan upplevas som komplicerat för nybörjare
- Distribution i mycket stora nätverk kan vara tidskrävande
- Produktutbudet kan vara överväldigande, vilket kräver tydlig förståelse för att kunna göra ett val

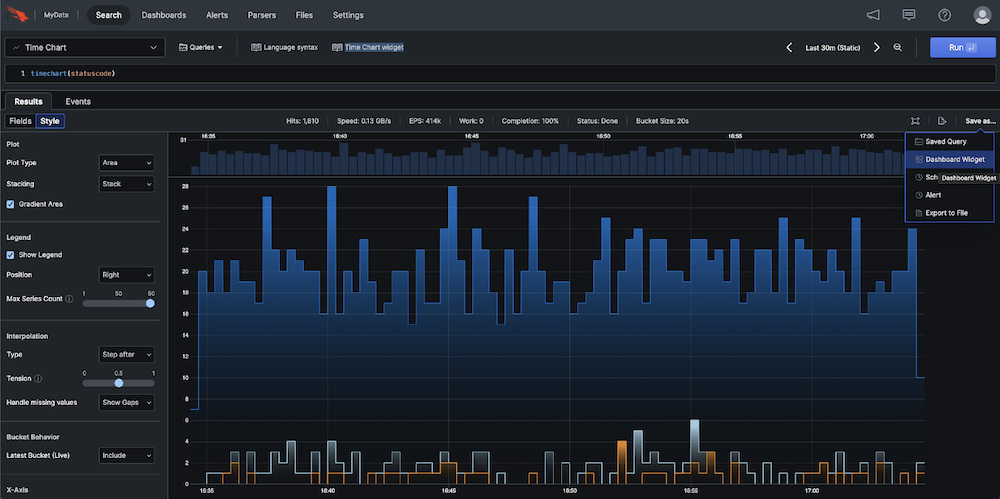
Falcon Complete erbjuder en heltäckande lösning från början till slut som specialiserar sig på hanterad hotjakt och säkerställer att systemen förblir fria från skadliga angrepp. Genom att kontinuerligt övervaka och proaktivt motverka hot positionerar sig Falcon Complete som ett förstklassigt alternativ när hanterad hotjakt är av största vikt.
Varför jag valde Falcon Complete: När jag valde ut de mest effektiva verktygen inom hotjakt fångade Falcon Complete min uppmärksamhet tack vare sina omfattande säkerhetsfunktioner och sin specialisering på att upptäcka olika typer av skadlig kod. Beslutet att utse det till 'bäst för hanterad hotjakt' påverkades av dess dokumenterade förmåga att upptäcka och avvärja hot i rätt tid. Enligt min åsikt gör dess effektivitet när det gäller att erbjuda ett robust virusskydd, kombinerat med det användarvänliga gränssnittet, att det utmärker sig i sin kategori.
Utmärkande funktioner och integrationer:
Falcon Complete har ett omfattande utbud av säkerhetsfunktioner, från realtidsövervakning till avancerade algoritmer för hotdetektering. Dess förmåga att upptäcka ett stort antal typer av skadlig kod skiljer det från konkurrenterna.
När det gäller integrationer samarbetar Falcon Complete med flera ledande säkerhetsplattformar och verktyg för IT-hantering, vilket skapar ett sammankopplat säkerhetsekosystem för användarna.
Pros and Cons
Pros:
- Omfattande utbud av säkerhetsfunktioner.
- Förmåga att upptäcka ett brett spektrum av typer av skadlig kod.
- Användarvänligt gränssnitt som underlättar användningen.
Cons:
- Kan kräva viss inledande utbildning för optimal användning.
- Hög resursförbrukning kan påverka systemets prestanda.
- Begränsade anpassningsmöjligheter i fördefinierade inställningar.

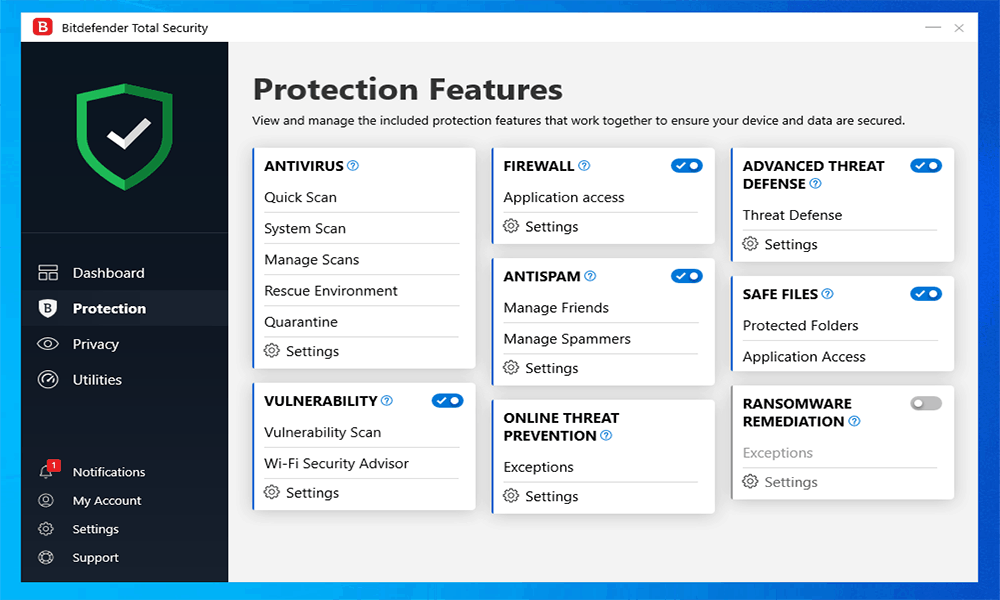
Bitdefender Total Security är en omfattande cybersäkerhetslösning som riktar sig till ett brett spektrum av enheter, inklusive PC-datorer, Mac-datorer, smartphones och surfplattor. Bitdefender är känt för sin omfattande täckning av flera enheter och ser till att alla dina digitala slutpunkter, oavsett plattform, förblir skyddade mot hot.
Varför jag valde Bitdefender Total Security: Under min jämförelse och mitt urval av de bästa säkerhetsverktygen fångade Bitdefender Total Security ständigt min uppmärksamhet. Jag valde denna programvara inte bara på grund av namnet, utan också på grund av dess engagemang för att erbjuda skydd på flera enheter. Dess mångsidighet och omfattande täckning gör den till det verktyg som jag bestämt anser vara 'bäst för täckning av flera enheter.'
Utmärkande funktioner och integrationer:
Utöver sina robusta skyddsfunktioner levereras Bitdefender Total Security med ett virtuellt privat nätverk (VPN) som förbättrar användarnas integritet när de surfar. Programvaran kan övervaka Wi-Fi-anslutningar efter sårbarheter och säkerställer därmed en trygg onlineupplevelse. Dessutom integreras den väl med populära operativsystem och erbjuder användarna ytterligare funktioner som är anpassade för varje plattform.
Pros and Cons
Pros:
- Omfattande skydd för flera enheter
- Inbyggt virtuellt privat nätverk för ökad integritet
- Effektiv skanning efter Wi-Fi-sårbarheter
Cons:
- Kan vara resurskrävande på äldre enheter
- Vissa användare kan tycka att mängden funktioner är överväldigande
- Enstaka fördröjningar i realtidsuppdateringar av skyddet
Annan programvara mot skadlig kod
Nedan följer en lista över ytterligare programvara mot skadlig kod som jag tog med i kortlistan, men som inte kom med bland de tio främsta. De är definitivt värda att undersöka.
- Vade
Bäst för blockering av ransomware och skadlig programvara
- Emsisoft
Bäst för MSP-integrerad säkerhet
- F-Secure
Bäst för internetsäkerhetspaket
- TotalAV
Bäst för ett heltäckande enhetsskydd
- ManageEngine Endpoint Central
Bäst för centraliserad slutpunktshantering


Relaterade recensioner
Så utvärderar jag programvara mot skadlig kod
När ett utbrott av utpressningstrojaner eller en nolldagsattack inträffar måste verktygen på den här listan kunna upptäcka den. Därför delar jag upp min utvärdering i grundläggande acceptanskriterier som alla leverantörer måste uppfylla och särskiljande faktorer som skiljer de bästa alternativen från resten.
Grundläggande funktioner
Jag rangordnar varje verktyg på en skala från 0, där funktionen saknas, till 5, där verktyget är utmärkt inom området. Därefter räknar jag om den totala poängen till en procentsats. Varje verktyg måste uppnå minst 75 procent för att övervägas för inkludering.
- Upptäckt och borttagning av skadlig kod: Verktyget ska tillförlitligt upptäcka och rensa trojaner, maskar, utpressningstrojaner och spionprogram med hjälp av uppdaterade signaturdatabaser och oberoende laboratorievalidering.
- Realtidsskydd mot hot: Verktyget ska aktivt genomsöka filer, processer och nätverkstrafik så att hot blockeras innan de körs.
- Beteende- och heuristisk analys: ML-drivna eller heuristiska motorer ska kunna flagga misstänkt beteende, till exempel obehörig behörighetseskalering eller registerändringar.
- Centraliserad hanteringskonsol: Konsolen bör stödja fjärrdistribution, policyhantering och rapportering från en enda vy.
- Automatiska uppdateringar och hotinformation: Definitioner och hotinformationsflöden bör uppdateras regelbundet för att minska risken från nya hotvarianter.
- Åtgärdande och återställning: Verktyget bör kunna sätta berörda filer i karantän, återställa ändringar och stödja återställning efter utpressningstrojanangrepp.
Särskiljande faktorer
Jag jämför även EDR- och XDR-funktioner, hotjakt, korrelation mellan slutpunkter, e-post och molnarbetsbelastningar samt sandlådekörning av misstänkta filer. För mindre IT-team är hanterade tjänster för upptäckt och åtgärd värdefulla. Jag bedömer också agentens resursåtgång, plattformstäckning och stöd för Windows, macOS och Linux.
Slutligen utvärderar jag integrationer med SOC-verktyg som Splunk och ServiceNow samt inbyggd rapportering för ramverk som HIPAA och PCI-DSS. En lösning bör ge tydlig central överblick utan att skapa onödiga prestandaproblem eller blinda fläckar i säkerhetsövervakningen.
Så väljer du programvara mot skadlig kod
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa med ditt team? Tänk på framtida behov och om programvaran kan hantera ökade datamängder och fler användare utan prestandaproblem. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med dina nuvarande system och eventuella tredjepartsprogram som du är beroende av. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter alternativ som låter dig justera inställningarna så att de passar dina specifika arbetsflöden och säkerhetspolicyer. |
| Användarvänlighet | Är den användarvänlig? Se till att gränssnittet är intuitivt och att ditt team kan navigera i det utan omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera den tid och de resurser som krävs för att implementera programvaran och utbilda personalen effektivt. |
| Kostnad | Ryms den inom budgeten? Jämför prisplaner, ta hänsyn till den totala ägandekostnaden och se upp för dolda avgifter som kan påverka budgeten. |
| Säkerhetsskydd | Finns det ett starkt skydd? Kontrollera att programvaran ger tillräckligt skydd mot hot och följer säkerhetsstandarder. |
| Supportens tillgänglighet | Kan du få hjälp när det behövs? Kontrollera om leverantören erbjuder support dygnet runt och flera kontaktvägar, inklusive telefon, e-post och chatt. |
Vad är programvara mot skadlig kod?
Programvara mot skadlig kod är ett verktyg som är utformat för att upptäcka, förhindra och ta bort skadlig programvara från datorer och nätverk. IT-proffs, cybersäkerhetsexperter och teknikteam använder vanligtvis dessa verktyg för att skydda data och upprätthålla systemintegriteten. Genomsökning i realtid, hotidentifiering och automatiska uppdateringar bidrar till att skydda systemen mot nya hot och säkerställa datasäkerheten. Sammantaget ger dessa verktyg ett viktigt skydd som håller systemen säkra och skyddade.
Funktioner
När du väljer programvara mot skadlig kod bör du vara uppmärksam på följande viktiga funktioner:
- Skydd i realtid: Genomsöker kontinuerligt systemet efter hot och säkerställer omedelbara åtgärder mot skadlig programvara.
- Automatiska uppdateringar: Håller programvaran uppdaterad med de senaste virusdefinitionerna och skyddar mot nya hot.
- Hotidentifiering: Identifierar och varnar dig för potentiell aktivitet från skadlig programvara i nätverket.
- Schemalagd genomsökning: Gör det möjligt att ställa in regelbundna genomsökningar för att säkerställa löpande systemsäkerhet utan manuella åtgärder.
- Alternativ för karantän: Isolerar upptäckta hot för att förhindra att de orsakar skada tills de kan tas bort på ett säkert sätt.
- Beteendeanalys: Övervakar programvarans beteende för att upptäcka och blockera misstänkt aktivitet som kan tyda på förekomst av skadlig programvara.
- Molnbaserad genomsökning: Använder molnresurser för att utföra genomsökningar, vilket minskar belastningen på det lokala systemet.
- Integreringsmöjligheter: Fungerar sömlöst med befintliga verktyg och plattformar för att ge ett heltäckande skydd.
- Användarvänligt gränssnitt: Säkerställer enkel användning med intuitiv navigering och tydliga rapporteringsfunktioner.
- Skydd i flera lager: Erbjuder flera försvarsnivåer för att skydda mot olika typer av hot från skadlig programvara.
Fördelar
Implementering av programvara mot skadlig kod ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar systemen mot hot från skadlig programvara, säkerställer dataintegritet och håller känslig information säker.
- Minskad driftstoppstid: Minimerar störningar genom att snabbt upptäcka och ta bort hot, så att teamet kan upprätthålla produktiviteten.
- Trygghet: Ger trygghet med skydd i realtid och automatiska uppdateringar som håller försvaret starkt mot nya hot.
- Kostnadsbesparingar: Förhindrar kostsamma dataintrång och systemreparationer genom att stoppa skadlig programvara innan den orsakar skada.
- Förbättrad efterlevnad: Hjälper till att uppfylla branschens säkerhetsstandarder genom att införa starka skyddsåtgärder och regelbundna uppdateringar.
- Effektivare användning: Förenklar säkerhetshanteringen med användarvänliga gränssnitt och lättnavigerade verktyg.
- Skalbarhet: Växer med företagets behov och anpassar sig till ökade krav på data och användare utan att skyddet försämras.
Kostnader & priser
Att välja programvara mot skadlig kod kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara mot skadlig kod:
Jämförelsetabell för programvara mot skadlig kod
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande identifiering av skadlig programvara, begränsade uppdateringar och manuella genomsökningar. |
| Personligt abonnemang | $5-$25/användare/månad | Skydd i realtid, automatiska uppdateringar och schemalagda genomsökningar. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad hotidentifiering, molnbaserad genomsökning och integreringsmöjligheter. |
| Företagsabonnemang för stora organisationer | $70-$100/användare/månad | Skydd i flera lager, beteendeanalys och dedikerad support. |
De vanligaste frågorna om programvara mot skadlig kod
Behöver jag både antivirusprogram och programvara mot skadlig kod?
Även om antivirusprogram och programvara mot skadlig kod har överlappande funktioner kan användningen av båda ge ett bättre skydd. Antivirus fokuserar på att förhindra kända hot, medan programvara mot skadlig kod riktar sig mot ett bredare utbud av skadlig programvara. Tillsammans erbjuder de ett mer omfattande skydd.
Kan programvara mot skadlig kod upptäcka allt?
Inget verktyg mot skadlig kod kan garantera att 100 % av alla hot upptäcks. Det är viktigt att använda en säkerhetsstrategi i flera lager, hålla programvaran uppdaterad och undvika riskfyllda beteenden som att ladda ner från otillförlitliga källor. På så sätt förbättrar du ditt skydd mot oupptäckt skadlig kod.
Vilken typ av skadlig kod är svårast att upptäcka?
Fillös skadlig kod och rootkits hör till de svåraste hoten att upptäcka. De körs i minnet eller döljer sig i aktiviteter på systemnivå och kringgår ofta traditionell programvara mot skadlig kod. Användning av avancerade verktyg med beteendeanalys kan hjälpa till att identifiera dessa hot.
Hur ofta bör jag uppdatera min programvara mot skadlig kod?
Du bör uppdatera din programvara mot skadlig kod så ofta som möjligt. Automatiska uppdateringar är idealiska för att säkerställa att du har de senaste virusdefinitionerna. Regelbundna uppdateringar bidrar till att upprätthålla skyddet mot nya och föränderliga hot som kan äventyra ditt system.
Vad händer härnäst:
Om du håller på att undersöka programvara mot skadlig kod kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kort lista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.