

De bästa lösningarna för hantering av privilegierad åtkomst hjälper team att kontrollera administrativa behörigheter, minska riskerna för obehörig åtkomst och skydda känsliga system mot interna och externa hot. Dessa verktyg gör det enklare att tillämpa principer om minsta privilegium, övervaka högriskaktivitet och säkra inloggningsuppgifter i distribuerade miljöer.
När felkonfigurationer exponerar kritiska system, manuella godkännandeprocesser fördröjer brådskande arbete eller privilegierade konton förblir ospårade, ställs organisationer inför större säkerhetsluckor och högre operativa risker. Dessa problem gör det svårare för säkerhets- och IT-team att upprätthålla överblick, stödja revisioner och snabbt reagera på misstänkt beteende.
Med över 20 år i branschen som Chief Technology Officer har jag testat och granskat dussintals lösningar för hantering av privilegierad åtkomst i verkliga miljöer för att utvärdera deras säkerhetskontroller, revisionsfunktioner och integrationskvalitet. Den här guiden lyfter fram de främsta lösningarna för hantering av privilegierad åtkomst. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Sammanfattning av de bästa lösningarna för hantering av privilegierad åtkomst
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av lösningar för hantering av privilegierad åtkomst, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst med inbyggd övervakning av dataintrång på mörka webben | 14 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 2 | Bäst för smart privilegiehöjning | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för ett säkert lösenordsvalv | Nej | Från $3.75/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för efterlevnad av dataskyddsregler | Nej | Från $10/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för en agentlös PAM-metod | 30 dagars kostnadsfri provperiod tillgänglig | Från $2/användare/månad | Website | |
| 6 | Bäst för integration på företagsnivå | Nej | Från $50/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för privilegierad åtkomst utan blinda fläckar | 30 dagars kostnadsfri provperiod | Från $3/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för små till medelstora företag | Nej | Från $7.95/användare/månad (faktureras årligen) | Website | |
| 9 | Bäst för skalbarhet inom olika branscher | Nej | Pris på begäran | Website | |
| 10 | Bäst för sömlösa integrationer med tredje part | Nej | Från $23/användare/månad (faktureras årsvis) | Website |


Recensioner av de bästa lösningarna för hantering av privilegierad åtkomst
Nedan finns mina detaljerade sammanfattningar av de bästa lösningarna för hantering av privilegierad åtkomst som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst med inbyggd övervakning av dataintrång på mörka webben
- 14 dagars kostnadsfri provperiod
- Pris på begäran
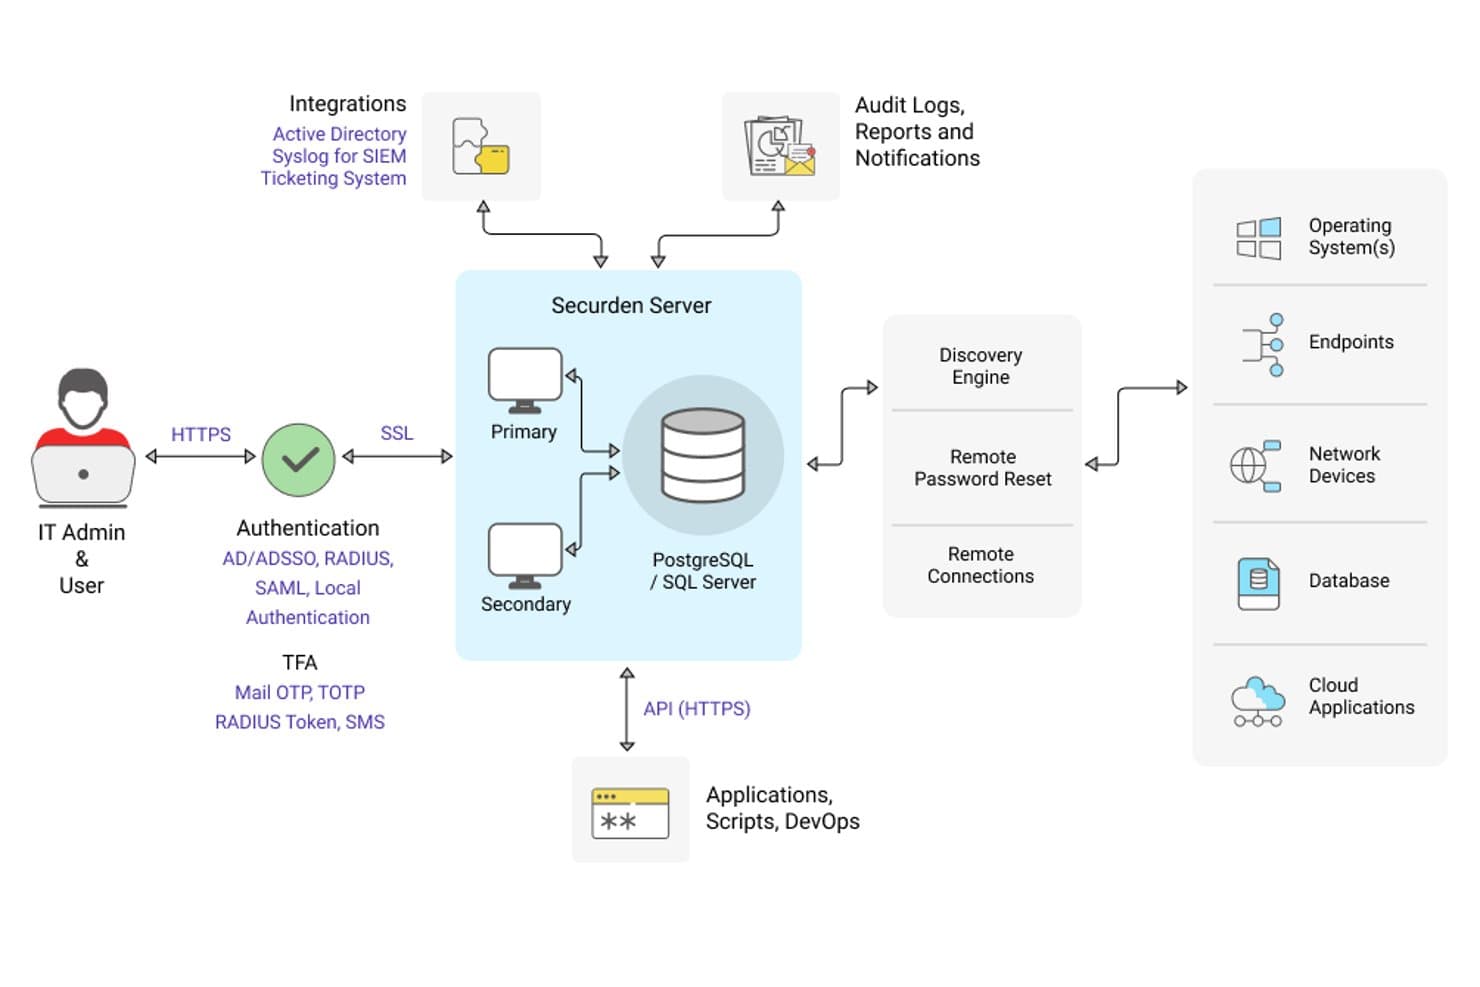
Securden Unified PAM erbjuder ett omfattande arkitekturdiagram som visar serverkomponenter, autentiseringsmetoder, integrationer och anslutningar till målsystem. Securden Unified PAM är en plattform för hantering av privilegierad åtkomst som kombinerar lagring av autentiseringsuppgifter, sessionsövervakning, behörighetskontroll för slutpunkter och åtkomsthantering vid behov i lokala, molnbaserade och hybrida miljöer.
Vem passar Securden Unified PAM bäst för?
IT-säkerhets- och efterlevnadsteam som behöver en komplett PAM-lösning utan den komplexitet eller kostnad som äldre företagsleverantörer medför.
Varför jag valde Securden Unified PAM
Jag valde Securden Unified PAM som en av de bästa lösningarna tack vare den inbyggda övervakningen av dataintrång på mörka webben, som markerar komprometterade autentiseringsuppgifter i valvet innan angripare kan utnyttja dem. Till skillnad från verktyg som behöver tillägg från tredje part för information om dataintrång kontrollerar Securden delar av lösenordshashar mot databaser med uppgifter från dataintrång och skickar omedelbara aviseringar. Jag uppskattar också hur detta kombineras med automatisk lösenordsrotation, så att en markerad autentiseringsuppgift byts ut direkt i stället för att bara markeras och glömmas bort.
Viktiga funktioner i Securden Unified PAM
- Automatisk identifiering av privilegierade konton: Skannar slutpunkter, servrar, databaser och molnplattformar för att identifiera och ansluta privilegierade konton.
- Hantering av slutpunktsbehörigheter: Tar bort lokala administratörsrättigheter och använder policybaserad behörighetseskalering för godkända program och uppgifter.
- Inbyggd efterlevnadsrapportering: Skapar revisionsklara rapporter kopplade till viktiga regelverk som HIPAA, PCI DSS och NIST-ramverk.
- SIEM- och ITSM-integration: Ansluter till lösningar som IBM QRadar och ServiceNow för centraliserad övervakning och automatisering av arbetsflöden.
Integrationer med Securden Unified PAM
Securden Unified PAM erbjuder inbyggda integrationer med ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS och Freshservice samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd övervakning av dataintrång på mörka webben ingår
- Täcker lokala, molnbaserade och hybrida installationer
- Hantering av slutpunktsbehörigheter ingår som standard
Cons:
- Användargränssnittet känns föråldrat jämfört med konkurrenterna
- Avancerad rapportering kräver betydande manuell anpassning
Learn more about Securden Unified PAM: Bäst för smart privilegiehöjning
- Gratis provperiod + gratis demo tillgänglig
- Pris på begäran

Heimdals instrumentpanel visar centraliserad övervakning av privilegierad aktivitet, åtkomstkontroller och insikter om hot. Inom området lösningar för hantering av privilegierad åtkomst utmärker sig Heimdal genom att hantera de unika säkerhetsutmaningar som olika branscher står inför, däribland hälso- och sjukvård, offentlig sektor och utbildning. Lösningen är utformad för organisationer som prioriterar efterlevnad och datastyrning och erbjuder ett robust ramverk för hantering av åtkomst till känsliga konton och system. Genom att eliminera delade administratörslösenord och blockera obehöriga programinstallationer ger Heimdal ditt team de verktyg som behövs för att upprätthålla en säker och efterlevande IT-miljö.
Varför jag valde Heimdal
Jag valde Heimdal för dess innovativa metod för hantering av privilegierad åtkomst, särskilt funktionen Smart privilegiehöjning och delegeringshantering. Verktyget automatiserar administratörsbegäranden och gör det möjligt att bevilja tillfälliga administratörsrättigheter som automatiskt upphör att gälla, vilket minskar risken för att privilegier gradvis utökas. Dessutom blockerar Heimdals programkontroll med AppFencing obehöriga programinstallationer och säkerställer att endast godkända program körs i nätverket. Tillsammans hjälper dessa funktioner din organisation att upprätthålla säkerheten utan att effektiviteten försämras.
Heimdals viktigaste funktioner
Utöver de framstående verktygen för privilegiehantering hittade jag även flera andra funktioner som ökar lösningens värde:
- Hantering av privilegierade konton och sessioner: Den här funktionen registrerar och granskar alla privilegierade sessioner och ger ett tydligt spår för efterlevnads- och säkerhetsgranskningar.
- Åtkomst vid behov: Ger tillfällig åtkomst till kritiska system endast när det behövs, vilket minskar risken för missbruk av privilegier.
- Mobila godkännanden: Gör det möjligt för administratörer att godkänna begäranden var de än befinner sig, så att ditt team kan behålla kontrollen över åtkomsten även när de inte sitter vid sina skrivbord.
- Omedelbar rapportering av efterlevnad: Genererar detaljerade rapporter som hjälper din organisation att uppfylla olika regulatoriska standarder, såsom ISO 27001 och HIPAA.
Heimdals integrationer
Integrationerna omfattar ConnectWise RMM, Autotask PSA och andra cybersäkerhetsverktyg från tredje part. Dessutom erbjuder Heimdal ett API för anpassade integrationer, så att du kan skräddarsy lösningen efter dina specifika behov.
Pros and Cons
Pros:
- Detaljerade rollbaserade åtkomstkontroller
- Automatisering av smart privilegiehöjning
- Omfattande loggar över sessionsövervakning
Cons:
- Gränssnittet kan upplevas som komplext
- Priserna offentliggörs inte
Learn more about Heimdal: Bäst för ett säkert lösenordsvalv
- Nej
- Från $3.75/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Med Keeper Security kan du säkra delning av filer och lösenord. Keeper Security är en lösning för lösenordshantering och hantering av privilegierad åtkomst, utformad för företag och privatpersoner. Den fokuserar på att skydda lösenord och känsliga data och erbjuder funktioner som förbättrar säkerheten och efterlevnaden.
Varför jag valde Keeper Security: Dess säkra lösenordsvalv skiljer Keeper Security från andra lösningar. Plattformen använder en arkitektur med noll tillit och noll kunskap, vilket säkerställer heltäckande kryptering av användardata. Funktioner som lösenordsdelning och hantering av hemligheter förbättrar säkerheten för ditt team. Keeper Security är FedRAMP-auktoriserat och uppfyller stränga myndighetsstandarder, vilket gör lösningen idealisk för miljöer med höga säkerhetskrav.
Utmärkande funktioner och integrationer:
Funktioner omfattar lösenordsdelning, hantering av hemligheter och säker fildelning. Ditt team kan dra nytta av lösenordslös autentisering, vilket minskar risken för dataintrång. Keeper Security erbjuder även efterlevnad av certifieringar som HIPAA, GDPR och PCI DSS.
Integrationer omfattar Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack och Splunk.
Pros and Cons
Pros:
- Arkitektur med noll kunskap
- FedRAMP-auktoriserat
- Lösenordslös autentisering
Cons:
- Kan vara komplext för små team
- Begränsade anpassningsmöjligheter
Learn more about Keeper Security: Bäst för efterlevnad av dataskyddsregler
- Nej
- Från $10/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Detta är CyberArks vy över dess intelligens för identitetssäkerhet. Cyberark är en ledande leverantör av lösningar för identitetssäkerhet och hantering av privilegierad åtkomst, som betjänar branscher som bank, sjukvård och offentlig sektor. Företaget fokuserar på att säkra privilegierad åtkomst och förbättra säkerheten genom funktioner som enkel inloggning och multifaktorautentisering.
Varför jag valde Cyberark: Plattformen utmärker sig genom att uppfylla krav på efterlevnad av dataskyddsregler, vilket gör den till ett förstahandsval för reglerade branscher. Cyberarks plattform för identitetssäkerhet erbjuder intelligenta privilegiekontroller och hantering av hemligheter för att uppfylla strikta efterlevnadskrav. Den tillhandahåller robusta säkerhetsåtgärder utan att produktiviteten påverkas negativt. Plattformens fokus på efterlevnad säkerställer att ditt team effektivt kan uppfylla regulatoriska standarder.
Framstående funktioner & integrationer:
Funktioner omfattar enkel inloggning, multifaktorautentisering och hantering av hemligheter. Ditt team kan dra nytta av identitetssäkerhet för slutpunkter för att skydda enheter. Cyberark erbjuder även maskinidentitetssäkerhet för att skydda automatiserade processer.
Integrationer omfattar Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle och IBM.
Pros and Cons
Pros:
- Starkt stöd för efterlevnad
- Maskinidentitetssäkerhet
- Omfattande branschtäckning
Cons:
- Höga resurskrav
- Kräver teknisk expertis
Learn more about Cyberark: Bäst för en agentlös PAM-metod
- 30 dagars kostnadsfri provperiod tillgänglig
- Från $2/användare/månad
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
miniOrange PAM-instrumentpanel som visar en översikt över sessioner i realtid, antal användare och aktivitet för privilegierade resurser från en centraliserad administratörskonsol. miniOrange PAM är en modern, identitetsbaserad lösning för hantering av privilegierad åtkomst, utformad för organisationer som kräver starka säkerhetskontroller för privilegierad åtkomst. Den passar väl för reglerade branscher som finans, sjukvård, tillverkning och offentlig sektor, där skydd av känsliga data och uppfyllande av efterlevnadskrav är avgörande. Med funktioner som lösenordsvalv, sessionsövervakning och åtkomst vid behov hjälper miniOrange PAM till att minska risker och skydda privilegierade konton mot föränderliga cyberhot.
Varför jag valde miniOrange PAM
Jag valde miniOrange PAM eftersom lösningen erbjuder moderna och mogna funktioner för hantering av privilegierad åtkomst med en stark identitetsbaserad grund. Det är en molnorienterad lösning som även stöder lokala och hybrida miljöer, vilket ger flexibilitet mellan olika infrastrukturmodeller. Jag uppskattar de avancerade funktionerna, såsom hantering av åtkomst vid behov, övervakning och inspelning av privilegierade sessioner, detaljerade åtkomstkontroller, lösenordsvalv och automatiserad rotation av autentiseringsuppgifter. Dessa funktioner stöder granskning i realtid av privilegierad aktivitet och möjliggör tillfällig höjning av behörigheter baserat på verifierade behov, i linje med principen om minsta privilegium. Den agentlösa PAM-arkitekturen gör dessutom distributionen enklare och mer skalbar, vilket kan vara särskilt användbart om du vill stärka säkerheten för privilegierad åtkomst utan att hantera agentprogram på slutpunkter.
Viktiga funktioner i miniOrange PAM
Utöver de robusta funktionerna för hantering av privilegierad åtkomst hittade jag även flera viktiga funktioner som ökar lösningens värde:
- Sessionsövervakning och kontroll: Ger spårning och inspelning i realtid av privilegierade sessioner, vilket möjliggör ingripande om obehörig eller riskfylld aktivitet upptäcks.
- Stark identitetsbaserad autentisering: Säkerställer åtkomst med inbyggd SSO och MFA på identitetsnivå samt använder signaler om enhetstillit, plats och risk för att stärka verifieringen.
- Åtkomst vid behov med privilegier och EPM: Ger tidsbegränsad privilegierad åtkomst genom godkännandeflöden och återkallar automatiskt rättigheter när tiden löper ut, medan hantering av slutpunktsbehörigheter tar bort onödiga administratörsrättigheter och tillämpar minsta privilegium på slutpunkter.
- AI-baserad hotidentifiering: Använder avvikelseidentifiering, automatiserade åtgärder och kontinuerligt lärande för att identifiera misstänkt beteende och förbättra skyddet av privilegierade konton.
Integrationer med miniOrange PAM
Integrationer omfattar Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP samt VPN- och VDI-lösningar. Ett API finns också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Molnorienterad flexibilitet för hybrida miljöer
- Agentlös PAM förenklar distributionen
- Stabil hantering av slutpunktsbehörigheter
Cons:
- Komplexa installationer kan kräva specialister
- Migreringar från äldre system kan kräva planering
Learn more about miniOrange: Bäst för integration på företagsnivå
- Nej
- Från $50/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Här är en vy av BeyondTrusts PRA-instrumentpanel i realtid. BeyondTrust är en lösning för hantering av privilegierad åtkomst, anpassad för stora företag. Den fokuserar på att säkra och hantera åtkomst i komplexa IT-miljöer och tillhandahåller verktyg som förbättrar kontroll och efterlevnad.
Varför jag valde BeyondTrust: Den utmärker sig genom integration på företagsnivå, vilket gör den idealisk för stora organisationer med olika system. Funktioner som sessionsövervakning och realtidsanalys av hot hjälper dig att upprätthålla överblick och säkerhet. BeyondTrusts förmåga att integreras med olika företagssystem säkerställer smidiga processer. Verktyget erbjuder detaljerade åtkomstkontroller, vilket förbättrar säkerheten för ditt team.
Utvalda funktioner & integrationer:
Funktioner omfattar sessionsövervakning, realtidsanalys av hot och detaljerade åtkomstkontroller. Ditt team kan använda sårbarhetshantering för att identifiera och åtgärda potentiella risker. BeyondTrust tillhandahåller även detaljerade granskningsspår för efterlevnad.
Integrationer omfattar Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA och Google Workspace.
Pros and Cons
Pros:
- Detaljerade granskningsspår
- Realtidsanalys av hot
- Stark integration på företagsnivå
Cons:
- Den första installationen kan vara tidskrävande
- Komplext för små företag
Learn more about BeyondTrust: Bäst för privilegierad åtkomst utan blinda fläckar
- 30 dagars kostnadsfri provperiod
- Från $3/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Zygons appinventeringspanel visar godkända appar, åtkomstkällor, avtalstyper och tidslinjer för förnyelse. Zygon är en modern plattform för identitetsstyrning som hjälper IT- och säkerhetsteam att kontrollera användaridentiteter, hantera åtkomst och upptäcka skugg-IT. Den kombinerar hantering av identiteters livscykel, åtkomstgranskningar och styrningsarbetsflöden för att stärka säkerheten i SaaS-miljöer.
Varför jag valde Zygon: Jag valde Zygon eftersom plattformen snabbt och automatiskt ger dig insyn i alla appar och användaridentiteter, vilket är avgörande för att minska okontrollerad åtkomstspridning. Du kan snabbt skapa en samlad inventering av molnkonton, även inom skugg-IT, vilket hjälper dig att säkra privilegierad åtkomst utan blinda fläckar. Zygon automatiserar också avprovisionering, åtkomstgranskningar och efterlevnadsarbetsflöden, vilket gör plattformen till ett bra alternativ för team som vill spara tid och samtidigt vara redo för revision.
Utmärkande funktioner & integrationer:
Funktioner inkluderar en realtidsinventering av molnidentiteter, avprovisionering utan agent och utan SCIM samt massgranskningar av åtkomst. Zygon erbjuder även ett webbläsartillägg för hantering av appar utan API-anslutningar och en Atlas för automatisk provisionering som spårar autentiseringsmetoder.
Integrationer inkluderar Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack och Microsoft Teams.
Pros and Cons
Pros:
- Avprovisionering utan agent och utan SCIM
- Webbläsartillägg för appar utan API
- Massgranskningar av åtkomst
Cons:
- Begränsad avancerad rapportering
- Mindre integrationsbibliotek
Learn more about Zygon: Bäst för små till medelstora företag
- Nej
- Från $7.95/användare/månad (faktureras årligen)
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Här är en skärmbild av ManageEngine PAM360:s lösenordsinstrumentpanel. ManageEngine PAM360 är en lösning för hantering av privilegierad åtkomst, utformad för små till medelstora företag. Den ger centraliserad kontroll över IT-infrastrukturen och hjälper till att effektivt hantera och säkra privilegierade konton.
Varför jag valde ManageEngine PAM360: Dess lämplighet för små till medelstora företag gör att den skiljer sig från mängden. Verktyget erbjuder omfattande lösenordshantering och sessionsövervakning, vilket gör det tillgängligt för team med begränsade IT-resurser. Det tillhandahåller även automatiserad rapportering av regelefterlevnad för att hålla företaget i linje med bestämmelser. Den intuitiva instrumentpanelen förenklar hanteringen, så att teamet kan fokusera på kärnuppgifter utan att fastna i komplexa processer.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad rapportering av regelefterlevnad, sessionsövervakning och en intuitiv instrumentpanel. Teamet kan dra nytta av realtidsvarningar för att identifiera potentiella säkerhetshot. ManageEngine PAM360 erbjuder även granskningsloggar för att spåra användaraktiviteter och säkerställa ansvarsskyldighet.
Integrationer omfattar Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware och SAP.
Pros and Cons
Pros:
- Lämpligt för små företag
- Automatiserad rapportering av regelefterlevnad
- Intuitivt användargränssnitt
Cons:
- Grundläggande rapporteringsfunktioner
- Begränsade avancerade funktioner
Learn more about ManageEngine PAM360:

Detta är en vy av Broadcoms programvara för översikt över Symantec-hantering av privilegierad åtkomst (PAM). Broadcom är en lösning för hantering av privilegierad åtkomst för företag inom olika branscher. Fokus ligger på att tillhandahålla skalbara säkerhetslösningar för att effektivt hantera och skydda privilegierade konton.
Varför jag valde Broadcom: Skalbarheten inom olika branscher gör lösningen mångsidig för olika företagsmiljöer. Broadcom erbjuder centraliserad policyhantering och åtkomstkontroller som säkerställer konsekventa säkerhetsåtgärder. Den automatiserade hotdetekteringen identifierar och reagerar på potentiella risker. Plattformens flexibilitet gör att den kan anpassas efter organisationens specifika behov, vilket gör den lämplig för olika operativa krav.
Utmärkande funktioner & integrationer:
Funktioner omfattar centraliserad policyhantering, automatiserad hotdetektering och flexibla åtkomstkontroller. Ditt team kan använda detaljerade granskningsloggar för att spåra användaraktiviteter. Broadcom erbjuder även realtidsanalys för att övervaka säkerhetshändelser.
Integrationer omfattar Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud och Splunk.
Pros and Cons
Pros:
- Flexibla åtkomstkontroller
- Automatiserad hotdetektering
- Centraliserad policyhantering
Cons:
- Löpande underhåll krävs
- Komplex initial konfiguration
Learn more about Broadcom: 10Bäst för sömlösa integrationer med tredje part
Auth0
- Nej
- Från $23/användare/månad (faktureras årsvis)

Auth0 erbjuder enkla verktyg för att hantera användaridentiteter och administrativa uppgifter. Auth0 är en plattform för identitetshantering riktad till utvecklare och IT-team. Den tillhandahåller tjänster för autentisering och auktorisering och hjälper företag att säkra användaråtkomst och hantera identiteter effektivt.
Varför jag valde Auth0: Plattformen utmärker sig genom sömlösa integrationer med tredje part, vilket gör den mångsidig för olika tillämpningar. Auth0:s omfattande integrationsalternativ gör att ditt team enkelt kan ansluta till befintliga system. Plattformen stöder flera autentiseringsmetoder, vilket ökar säkerheten utan att komplicera användarupplevelsen. Det omfattande API-stödet säkerställer flexibilitet och gör att du kan anpassa lösningen efter dina specifika behov.
Utmärkande funktioner & integrationer:
Funktionerna omfattar flera autentiseringsmetoder, omfattande API-stöd och anpassningsbara inloggningsskärmar. Ditt team kan dra nytta av säkerhetsövervakning i realtid för att upptäcka potentiella hot. Auth0 tillhandahåller även detaljerad analys för att spåra användaraktivitet och förbättra säkerhetsåtgärderna.
Integrationerna omfattar Microsoft Azure, AWS, Google Cloud Platform, Salesforce, Slack, Twilio, Zendesk, GitHub, Zoom och Dropbox.
Pros and Cons
Pros:
- Omfattande API-stöd
- Flera autentiseringsmetoder
- Omfattande integrationer med tredje part
Cons:
- Kan ha en brant inlärningskurva
- Kan kräva mycket resurser
Learn more about Auth0:
Andra lösningar för hantering av privilegierad åtkomst
- 11SailPointBäst för identitetsstyrning
- 12One IdentityBäst för molnbaserade lösningar
- 13WallixBäst för hantering av fjärråtkomst
- 14CakewalkBäst för användarvänligt gränssnitt
- 15Rippling ITBäst för automatisk provisionering av appar
Så utvärderar jag lösningar för hantering av privilegierad åtkomst
Jag delar upp min utvärdering i två nivåer: grundkraven – lagring av autentiseringsuppgifter, sessionsinspelning och JIT-åtkomst – som ett verktyg måste uppfylla, samt de särskiljande faktorer som skiljer de bästa verktygen från mängden.
Kärnfunktionalitet (Grundkrav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en lägsta totalpoäng på 65 % för att övervägas för inkludering.
- Lagring av privilegierade autentiseringsuppgifter: Jag kontrollerar om valvet hanterar automatisk rotation av lösenord, SSH-nycklar och API-token – inte bara lagrar dem – på plattformar som Active Directory, Linux-servrar och databaser.
- Sessionshantering och övervakning: Sessionsinspelning i realtid och liveövervakning är viktiga här, särskilt möjligheten att avsluta en misstänkt RDP- eller SSH-session mitt under pågående användning innan skada uppstår.
- Minsta privilegium och JIT-åtkomst: Jag utvärderar hur varje verktyg hanterar tidsbegränsad privilegiehöjning, till exempel att ge en DBA tillfällig åtkomst till en produktionsdatabas genom ett godkännandeflöde i stället för permanenta behörigheter.
- Multifaktorautentisering: Varje verktyg bör integreras med större identitetsleverantörer för MFA vid tidpunkten för privilegierad åtkomst, inte bara vid den första inloggningen, inklusive förstärkt autentisering för känsliga åtgärder.
- Granskningsloggning och efterlevnadsrapportering: Jag letar efter manipulationssäkra granskningsspår tillsammans med färdiga rapportmallar som är kopplade till ramverk som SOX, PCI-DSS och HIPAA, och som efterlevnadsteam kan ta fram utan anpassade frågor.
- Identifiering av privilegierade konton: Här utvärderar jag automatiserad genomsökning av slutpunkter, molnmiljöer och kataloger – verktygen bör hitta övergivna och ohanterade konton och inte enbart förlita sig på manuell registrering.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Hantering av hemligheter för DevOps är en viktig särskiljande faktor – jag letar efter verktyg som injicerar autentiseringsuppgifter i CI/CD-pipelines och Kubernetes utan att hårdkoda dem i skript. Hantering av slutpunktsprivilegier är också viktigt, särskilt för team som behöver ta bort lokala administratörsrättigheter och samtidigt låta användare höja sina behörigheter för godkända uppgifter. Fjärråtkomst för leverantörer är ytterligare en faktor jag utvärderar, eftersom det är vanligt att IT-team behöver ge en konsult tillfällig, granskad åtkomst utan VPN eller delade autentiseringsuppgifter.
Bortom funktionerna
Integrationsekosystemet är en viktig faktor – jag kontrollerar om ett verktyg ansluter inbyggt till ditt SIEM (Splunk, Sentinel) och ITSM-plattformar som ServiceNow, så att aviseringar flödar in i befintliga incidentarbetsflöden. Efterlevnadscertifieringar väger också tungt; SOC 2 Type II och FedRAMP-auktorisering signalerar att en leverantör uppfyller strikta revisionsstandarder som ditt efterlevnadsteam kommer att fråga om. Driftsättningsmodellen spelar också roll, eftersom vissa organisationer kräver egen drift eller luftgapade alternativ medan andra föredrar SaaS för snabbare implementeringar.
Så väljer du en lösning för hantering av privilegierad åtkomst
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista med faktorer att tänka på:
| Faktor | Vad man bör tänka på |
| Skalbarhet | Säkerställ att lösningen kan växa med din organisation. Överväg om den kan hantera fler användare och större datamängder utan prestandaförlust. |
| Integrationer | Kontrollera om den integreras med befintliga system som Active Directory, molntjänster och annan programvara för användarprovisionering som ditt team använder. |
| Anpassningsbarhet | Leta efter möjligheter att anpassa lösningen efter dina specifika arbetsflöden och säkerhetspolicyer. |
| Användarvänlighet | Utvärdera om gränssnittet är intuitivt för ditt team, så att utbildningstiden och antalet användarfel minimeras. |
| Budget | Bedöm om prissättningen stämmer överens med dina ekonomiska begränsningar, inklusive eventuella dolda kostnader för tillägg eller uppgraderingar. |
| Säkerhetsåtgärder | Verifiera att lösningen erbjuder stark krypteringshantering (PKI-programvara), multifaktorautentisering och efterlevnad av standarder som GDPR. |
| Supporttjänster | Överväg tillgången till kundsupport, inklusive livechatt, telefon och e-post, för att få hjälp när problem uppstår. |
| Prestandaövervakning | Säkerställ att verktyget tillhandahåller realtidsinsikter i systemets prestanda och användaraktiviteter, så att potentiella problem snabbt kan åtgärdas. |
Trender inom lösningar för hantering av privilegierad åtkomst
I min research har jag gått igenom otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av lösningar för hantering av privilegierad åtkomst. Här är några framväxande trender som jag håller ögonen på:
- Arkitektur med nolltillit: Allt fler leverantörer anammar modeller för nolltillit, som utgår från att hot kan vara både externa och interna. Detta tillvägagångssätt kräver kontinuerlig verifiering av användare och enheter, vilket stärker säkerheten. Lösningar som CyberArk har integrerat detta i sina erbjudanden.
- Beteendeanalys: Leverantörer integrerar beteendeanalys för att övervaka användaråtgärder och upptäcka avvikelser. Detta bidrar till att identifiera misstänkt aktivitet i ett tidigt skede. Ekran använder exempelvis beteendeanalys för att förbättra säkerhetsövervakningen.
- Molnbaserade lösningar: Det sker en övergång till molnbaserade arkitekturer, som erbjuder flexibilitet och skalbarhet. Dessa lösningar är utformade för att fungera sömlöst i molnmiljöer, vilket syns hos leverantörer som PrivX.
- Lösenordslös autentisering: Övergången till lösenordslösa autentiseringsmetoder får allt större genomslag. Denna trend minskar risken för stulna autentiseringsuppgifter och förbättrar användarupplevelsen. Leverantörer som BeyondTrust utforskar lösenordslösa alternativ i sina lösningar.
- Enhetlig hantering av slutpunkter: Leverantörer fokuserar på att hantera alla slutpunkter via en enda plattform, vilket förenklar säkerhetshanteringen. Denna trend syns i den bästa portalprogramvaran som erbjuder centraliserad kontroll och övervakning, till exempel den som tillhandahålls av One Identity.
Vad är lösningar för hantering av privilegierad åtkomst?
Lösningar för hantering av privilegierad åtkomst skyddar och hanterar privilegierade konton inom en organisation. IT-administratörer, säkerhetsexperter och regelefterlevnadsansvariga använder vanligtvis dessa verktyg för att skydda känslig information och upprätthålla regelefterlevnad.
Funktioner som arkitektur med nolltillit, beteendeanalys och lösenordslös autentisering bidrar till att säkra åtkomst, upptäcka avvikelser och förbättra användarupplevelsen. Sammantaget säkerställer dessa verktyg att endast behöriga användare får åtkomst till kritiska system, vilket minskar risken för dataintrång.
Funktioner i lösningar för hantering av privilegierad åtkomst
När du väljer lösningar för hantering av privilegierad åtkomst bör du hålla utkik efter följande viktiga funktioner:
- Nolltillitsarkitektur: Kräver kontinuerlig verifiering av användare och enheter, vilket förbättrar säkerheten genom att utgå från att hot kan vara både externa och interna.
- Beteendeanalys: Övervakar användarnas aktiviteter för att upptäcka avvikelser och bidrar till att identifiera misstänkt aktivitet i ett tidigt skede.
- Lösenordsfri autentisering: Minskar risken för stöld av inloggningsuppgifter och förbättrar användarupplevelsen genom att eliminera behovet av lösenord.
- Rollbaserade åtkomstkontroller: Säkerställer att användarna har lämpliga åtkomstnivåer, vilket förbättrar säkerheten och efterlevnaden.
- Automatiserad efterlevnadsrapportering: Effektiviserar processen för att skapa rapporter och säkerställer att organisationen uppfyller lagstadgade standarder.
- Sessionsövervakning: Spårar användarsessioner i realtid för att upprätthålla överblick och upptäcka obehörig aktivitet.
- Molnbaserad arkitektur: Erbjuder flexibilitet och skalbarhet, vilket gör den idealisk för miljöer som förlitar sig på molntjänster.
- Enhetlig slutpunktshantering: Ger centraliserad kontroll och övervakning av alla slutpunkter, vilket förenklar säkerhetshanteringen.
- Åtkomstcertifiering: Granskar och certifierar regelbundet åtkomsträttigheter för att upprätthålla säkerhet och efterlevnad.
- Hotidentifiering i realtid: Identifierar potentiella säkerhetshot när de uppstår, vilket möjliggör snabba åtgärder och begränsning av hoten.
Fördelar med lösningar för hantering av privilegierad åtkomst
Implementering av lösningar för hantering av privilegierad åtkomst ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att använda nolltillitsarkitektur och beteendeanalys minskar dessa verktyg risken för obehörig åtkomst och dataintrång.
- Efterlevnad av regelverk: Automatiserad efterlevnadsrapportering och åtkomstcertifiering bidrar till att säkerställa att organisationen uppfyller branschstandarder och regelverk.
- Förbättrad användarupplevelse: Lösenordsfri autentisering och rollbaserade åtkomstkontroller gör det enklare för användarna att komma åt de system de behöver utan att säkerheten äventyras.
- Operativ effektivitet: Automatiserad tilldelning av åtkomst och sessionsövervakning effektiviserar processerna och minskar arbetsbelastningen för IT-teamen samtidigt som överblicken bibehålls.
- Skalbarhet: Molnbaserade arkitekturer och enhetlig slutpunktshantering gör det möjligt för organisationen att växa utan att säkerhet eller prestanda försämras.
- Respons i realtid: Hotidentifiering i realtid möjliggör snabb identifiering och begränsning av potentiella säkerhetshot, vilket minimerar påverkan på verksamheten.
- Centraliserad kontroll: Enhetlig hantering av identiteter och åtkomst i olika miljöer förenklar säkerhetshanteringen och förbättrar den övergripande styrningen.
Kostnader och priser för lösningar för hantering av privilegierad åtkomst
Vid val av lösningar för hantering av privilegierad åtkomst krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för hantering av privilegierad åtkomst:
Jämförelsetabell för abonnemang för lösningar för hantering av privilegierad åtkomst
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande åtkomstkontroll, begränsad användarhantering och grundläggande rapportering. |
| Personligt abonnemang | $5-$25 /användare /månad | Åtkomst för en användare, lösenordshantering och grundläggande säkerhetsfunktioner. |
| Företagsabonnemang | $25-$50 /användare /månad | Stöd för flera användare, sessionsövervakning, rollbaserad åtkomst och efterlevnadsrapportering. |
| Abonnemang för stora organisationer | $50-$100 /användare /månad | Avancerad säkerhetsanalys, integration med andra system, obegränsat antal användare och dedikerad support. |
Vanliga frågor om lösningar för hantering av privilegierad åtkomst
Här är några svar på vanliga frågor om lösningar för hantering av privilegierad åtkomst:
Hur fungerar en PAM-lösning?
PAM-lösningar skyddar privilegierade kontouppgifter genom att lagra dem i ett säkert valv. Administratörer måste gå via PAM-systemet för att få åtkomst till dessa uppgifter, vilket säkerställer autentisering och loggar varje åtkomst. Denna process bidrar till att skydda känsliga konton från obehörig användning.
Vad är skillnaden mellan ZTNA och PAM?
PAM fokuserar på att säkra och hantera åtkomst till kritiska system, medan ZTNA upprätthåller strikta åtkomstkontroller i hela nätverk. Båda är avgörande för cybersäkerheten, men de hanterar olika säkerhetsbehov. PAM hanterar privilegierad åtkomst, medan ZTNA kontinuerligt verifierar användarnas åtkomst i nätverk.
Vilka krav finns för hantering av privilegierad åtkomst?
Effektiv PAM kräver multifaktorautentisering, automatiserade säkerhetsåtgärder och borttagning av åtkomst för slutanvändare. Det är också viktigt att fastställa baslinjer och övervaka avvikelser för att upprätthålla säkerheten. Dessa metoder bidrar till att förhindra obehörig åtkomst och säkerställa efterlevnad.
Vilken är risken med hantering av privilegierad åtkomst?
Om PAM försummas kan det leda till dataintrång, privilegieeskalering och insiderhot. Angripare kan utnyttja utökade åtkomsträttigheter och orsaka operativa och ekonomiska skador. Implementering av PAM minskar dessa risker genom att skydda känsliga konton och övervaka åtkomst.
Hur minskar PAM insiderhot?
PAM minskar insiderhot genom att begränsa åtkomsten till känsliga konton och övervaka användaraktiviteter. Det upprätthåller strikta kontroller över vem som får åtkomst till vilka resurser, vilket bidrar till att förhindra missbruk av behörigheter. Genom att registrera all åtkomst avskräcker PAM från potentiellt skadliga handlingar.
Kan PAM-lösningar integreras med befintliga säkerhetssystem?
Ja, PAM-lösningar integreras ofta med befintliga säkerhetssystem som IAM, SIEM och andra IT-verktyg. Denna integration förbättrar den övergripande säkerheten genom att erbjuda ett enhetligt sätt att hantera åtkomst och övervaka aktiviteter på olika plattformar.
Vad händer härnäst?
Förbättra din SaaS-tillväxt och dina ledarskapsfärdigheter. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!