

Lås upp enkel åtkomst: En lista över de 10 bästa lösningarna för enkel inloggning 2026

10 Kortlista över de bästa lösningarna för enkel inloggning


I dagens snabbföränderliga teknikvärld kan det vara frustrerande att hantera flera inloggningar. Du jonglerar sannolikt med otaliga lösenord, vilket kan utgöra en säkerhetsrisk och försämra din produktivitet. Det är här lösningar för enkel inloggning (SSO) kommer in i bilden och erbjuder ett sätt att förenkla åtkomsten utan att kompromissa med säkerheten.
Jag har testat och granskat olika programvaror för att kunna presentera de bästa tillgängliga alternativen. Enligt min erfarenhet kan en bra SSO-lösning spara tid och minska säkerhetsproblemen, vilket ger dig sinnesro.
I den här artikeln delar jag med mig av mina toppval. Du får en objektiv överblick över funktioner, fördelar och vad som gör att varje verktyg utmärker sig. Oavsett om du arbetar inom IT, utveckling eller något annat teknikområde finns det något här som kan hjälpa ditt team att arbeta smartare.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa lösningarna för enkel inloggning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta SSO-lösningar och hjälper dig att hitta den bästa lösningen för din budget och dina företagsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för villkorad SSO mellan enheter och appar | 14 dagars kostnadsfri provperiod | Prisuppgift på begäran | Website | |
| 2 | Bäst för stöd för flera SSO-protokoll | Gratisversion tillgänglig (upp till 50 domänanvändare) | Från $595 (500 domänanvändare) | Website | |
| 3 | Bäst för katalog-som-tjänst | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | $10/user/month (faktureras årsvis) | Website | |
| 4 | Bäst för integrationer av SaaS-plattformar | 30 dagars kostnadsfri provperiod | $12/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för multifaktorintegrationer | Gratis demo tillgänglig | $10/user/month (faktureras årligen) | Website | |
| 6 | Bäst för IP-baserade åtkomstregler | 30-dagars kostnadsfri provperiod tillgänglig | Från $2/användare/månad | Website | |
| 7 | Bäst för integrering av lösenordshantering | Not available | $6/user/month (faktureras årligen) | Website | |
| 8 | Bäst för Azure-integrering | 30 dagars kostnadsfri provperiod tillgänglig | $6/user/month (faktureras årligen) | Website | |
| 9 | Bäst för personalspecifika användningsfall | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | $5/user/month (faktureras årsvis) | Website | |
| 10 | Bäst för plattformsöverskridande kompatibilitet | $4/användare/månad (faktureras årsvis) | Website |
Recensioner av de bästa lösningarna för enkel inloggning
Nedan följer mina detaljerade sammanfattningar av de bästa lösningarna för enkel inloggning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för villkorad SSO mellan enheter och appar
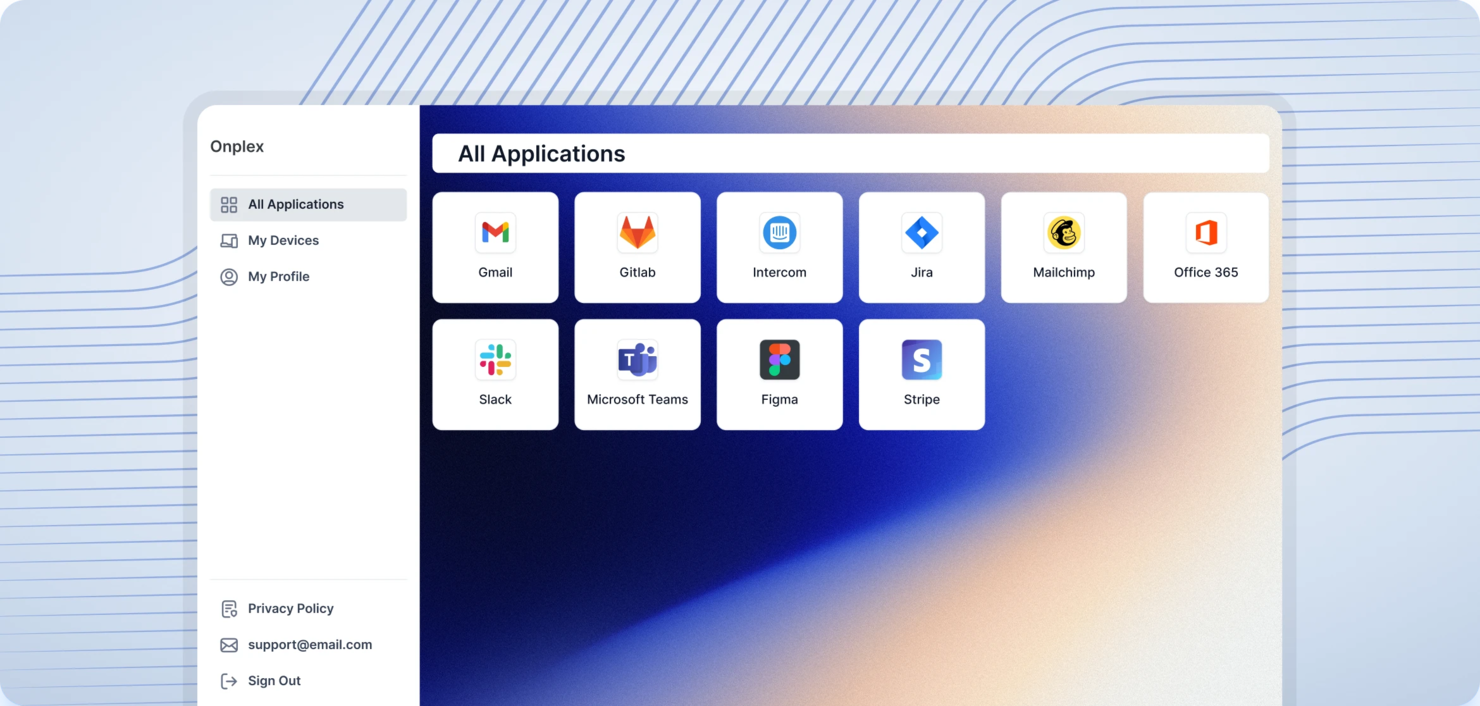
Scalefusion OneIdP är en plattform för villkorad åtkomst och identitetshantering som integrerar enkel inloggning (SSO) med enhetsautentisering för att förbättra organisationens säkerhet. Den säkerställer att både användarens identitet och enhetens efterlevnadsstatus verifieras innan åtkomst till företagsapplikationer beviljas.
Varför jag valde Scalefusion OneIdP: Jag valde Scalefusion OneIdP eftersom plattformen prioriterar enhetsbaserad autentisering och villkorad åtkomst i realtid, vilket tillför ett värdefullt säkerhetslager utöver traditionell SSO. Detta tillvägagångssätt hjälper organisationer att säkerställa att endast betrodda enheter som följer policyerna kan logga in, vilket avsevärt minskar säkerhetsriskerna. Jag uppskattar också administratörsåtkomsten vid behov, som endast ger tillfälliga utökade behörigheter när det behövs och därmed minimerar tidsfönstret för potentiellt missbruk.
Utmärkande funktioner & integrationer:
Funktionerna omfattar kontinuerlig åtkomstutvärdering, som dynamiskt övervakar enhetens efterlevnad och kan återkalla åtkomst om säkerhetsförhållandena ändras. Detta hjälper organisationer att tillämpa principerna för noll tillit under hela användarsessionen. Scalefusion OneIdP integrerar även flerfaktorsautentisering (MFA) för att ytterligare stärka säkerheten. Plattformen integreras med Google Workspace, Microsoft Entra, Amazon Web Services (AWS), Cisco Duo, Okta, Salesforce, Bamboo HR, Slack, Notion, HubSpot, Figma, Zoom och Asana.
Pros and Cons
Pros:
- Brett stöd för integrationer från tredje part
- Stöd för flerfaktorsautentisering (MFA)
- Stark enhetsbaserad säkerhetstillämpning
Cons:
- Begränsade avancerade anpassningsalternativ
- Högre pris för vissa användare

Bäst för stöd för flera SSO-protokoll
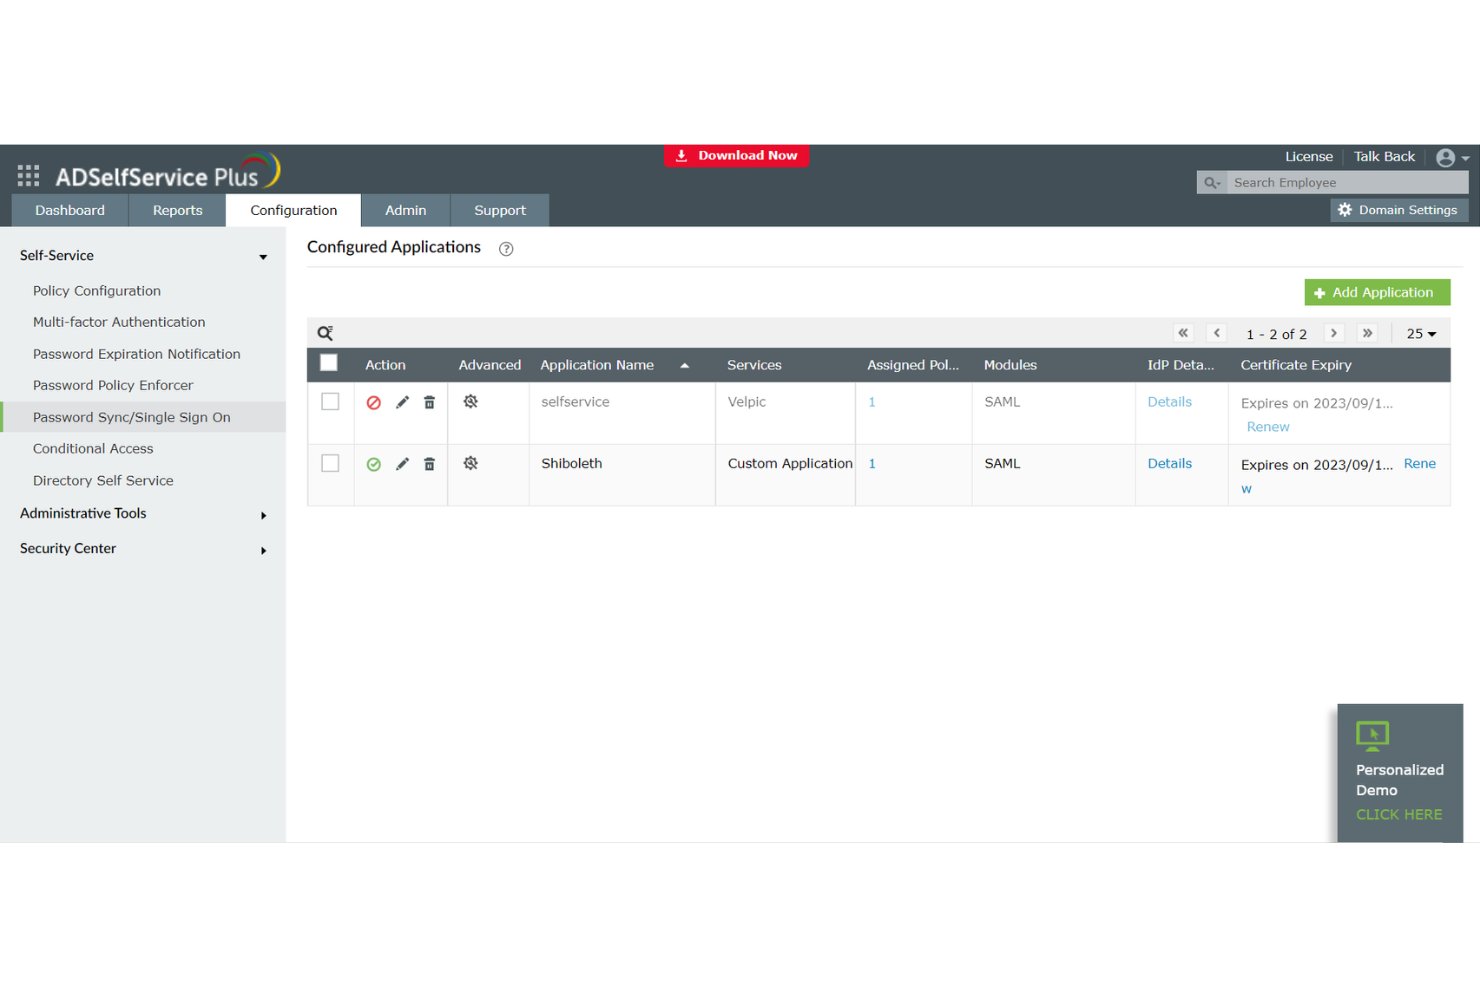
ManageEngine ADSelfService Plus är ett självbetjäningsverktyg för lösenordshantering som är utformat för att förbättra användarupplevelsen och säkerheten. Det gör det möjligt för användare att återställa sina lösenord och låsa upp konton utan hjälp från IT-avdelningen.
Varför jag valde ManageEngine ADSelfService Plus: Det erbjuder stöd för flera SSO-protokoll, inklusive SAML, OAuth och OpenID Connect. Denna flexibilitet säkerställer att organisationer kan integrera ett brett utbud av applikationer, både molnbaserade och lokala, i ett enda autentiseringsramverk. Genom att använda Active Directory-autentiseringsuppgifter eliminerar ADSelfService Plus behovet av flera användarnamn och lösenord. Användningen av policyer baserade på organisationsenheter (OU) och grupper för att styra åtkomst säkerställer dessutom att endast behöriga användare kan komma åt specifika applikationer, vilket ger ett extra säkerhetslager.
Utmärkande funktioner & integrationer:
En annan anmärkningsvärd funktion är granskningsrapporten för applikationsåtkomst, som registrerar all användaraktivitet under SSO-åtkomst. Denna funktion är avgörande för efterlevnad och granskning, eftersom den ger en detaljerad logg över vem som fick åtkomst till vad och när. Dessutom ger integreringen av flerfaktorsautentisering (MFA) med SSO ett extra säkerhetslager. Verktyget integreras med Spiceworks Cloud Help Desk, ManageEngine ServiceDesk Plus och ManageEngine ADManager Plus.
Pros and Cons
Pros:
- Erbjuder effektiv synkronisering av lösenord
- Stöd för MFA
- Lättnavigerat gränssnitt
Cons:
- Användarregistreringen kan vara tidskrävande
- För större team kan licenskostnaderna snabbt bli höga

Bäst för katalog-som-tjänst
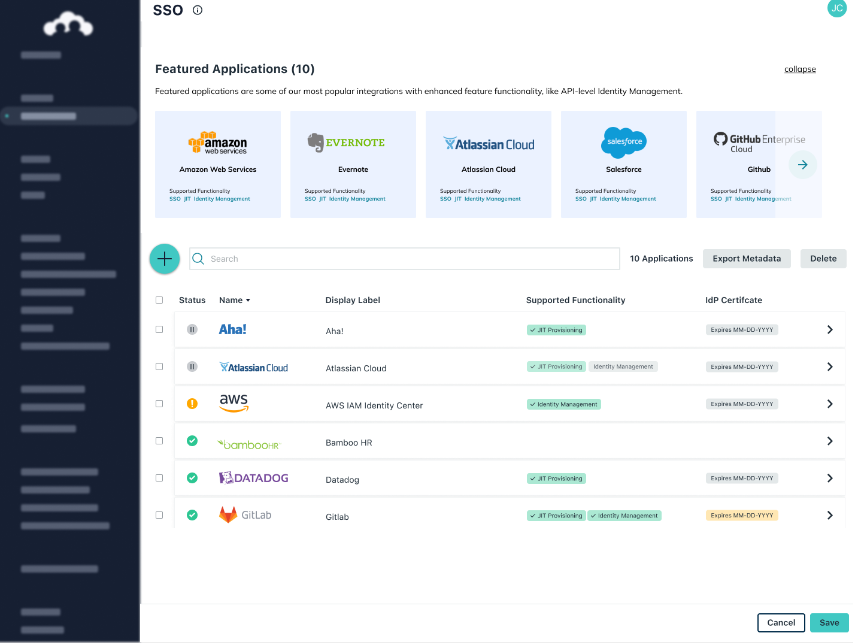
JumpCloud moderniserar katalogtjänster för molnbaserade miljöer med en katalog-som-tjänst-lösning. Detta förenklar användar- och systemhanteringen för organisationer över olika plattformar och platser.
Varför jag valde JumpCloud: I processen med att välja de mest effektiva verktygen utmärkte sig JumpCloud genom sina robusta men flexibla katalogfunktioner, särskilt anpassade för varierande och distribuerade IT-miljöer. Efter att ha bedömt och jämfört lösningen med andra plattformar blev det tydligt att dess engagemang för att modernisera katalogtjänster var oöverträffat. Därför valde jag JumpCloud, övertygad om att det passar bäst för dem som behöver en katalog-som-tjänst-lösning.
Utmärkande funktioner och integrationer:
JumpClouds utmärkande funktioner omfattar möjligheten att hantera användare på olika plattformar som Mac, Linux och Windows från en enda konsol. Dessutom erbjuder lösningen detaljerad kontroll över systempolicyer och säkerhetskonfigurationer. När det gäller integrationer ansluter JumpCloud enkelt till en mängd IT-resurser, inklusive molnleverantörer, äldre applikationer och lokala nätverk.
Pros and Cons
Pros:
- Plattformsöverskridande användar- och systemhantering från en centraliserad plats
- Omfattande integrationer med en mängd IT-resurser
- Modernt förhållningssätt till traditionella katalogtjänster
Cons:
- Kan innebära en inlärningskurva för personer som är bekanta med traditionella katalogsystem
- Vissa avancerade funktioner kanske endast är tillgängliga i abonnemang på högre nivå
- Migrering från äldre system kan kräva noggrann planering och genomförande

Frontegg
Bäst för integrationer av SaaS-plattformar
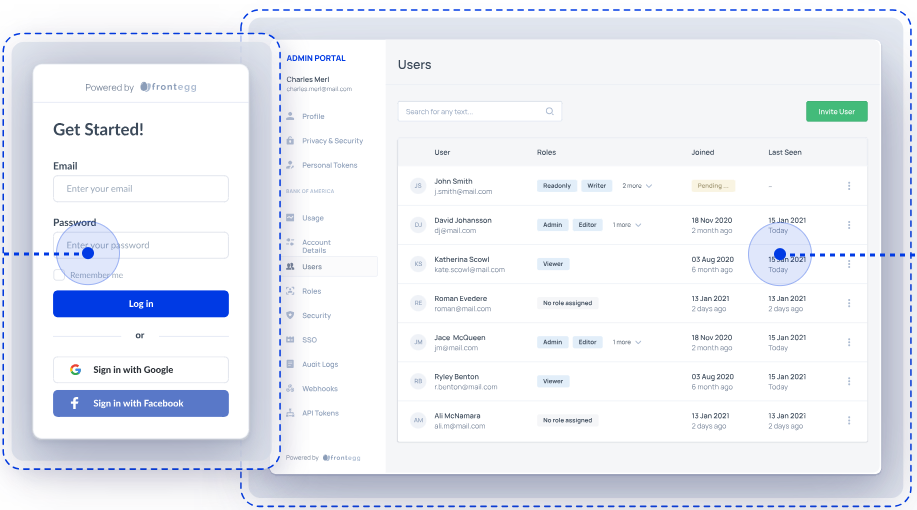
Frontegg erbjuder en uppsättning förbyggda funktioner för att påskynda utvecklingen av SaaS-plattformar. Tjänsten betonar integrationsfunktioner som är särskilt utformade för SaaS-plattformar, vilket gör den till ett optimalt val för företag som prioriterar djupa och tillförlitliga integrationer.
Varför jag valde Frontegg: Bland verktyg som riktar sig till SaaS-plattformar utmärkte sig Frontegg i min urvalsprocess genom sitt fokus på integrationer. Genom att jämföra och bedöma flera verktyg drogs jag successivt till Frontegg tack vare dess omfattande integrationsmöjligheter. Jag valde det som bäst för integrationer av SaaS-plattformar baserat på dess förmåga att på ett sammanhängande sätt koppla samman olika plattformar.
Utmärkande funktioner och integrationer:
Frontegg är känt för sina autentiserings- och auktoriseringsfunktioner, som gör det möjligt för SaaS-plattformar att få detaljerad kontroll över användarroller och åtkomst. Dessutom introducerar tjänsten händelsestyrda aviseringar som ger företag insikter i realtid. Avgörande är att Frontegg har djupa integrationer med populära SaaS-plattformar som Salesforce, Slack och HubSpot, vilket säkerställer bred kompatibilitet för företag av alla typer.
Pros and Cons
Pros:
- Omfattande integration med populära SaaS-plattformar
- Starka autentiserings- och auktoriseringsfunktioner
- Händelsestyrda aviseringar i realtid
Cons:
- Kan innebära en inlärningskurva för nybörjare
- Avancerade funktioner kan vara överväldigande för vissa användare
- Fokus på SaaS-plattformar kanske inte tillgodoser alla företagsbehov

Bäst för multifaktorintegrationer
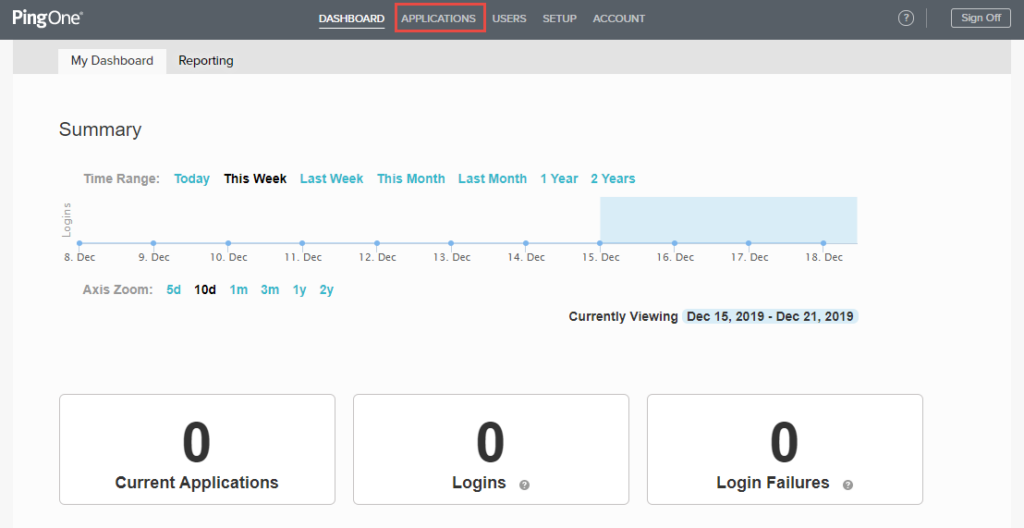
Ping Identity är en förstklassig IAM-lösning som erbjuder starka integrationsmöjligheter för multifaktorautentisering. Det är ett populärt val för företag som prioriterar skiktad säkerhet genom flera autentiseringsåtgärder.
Varför jag valde Ping Identity: Efter att ha jämfört olika verktyg för multifaktorintegrationer valde jag Ping Identity för dess breda utbud av integrationsalternativ och engagemang för att vara bäst. Det utmärkte sig tydligt i min bedömning och är en kritisk del av moderna säkerhetsramverk.
Utmärkande funktioner & integrationer:
En av Ping Identitys främsta styrkor är dess adaptiva multifaktorautentisering, som gör det möjligt för företag att ställa in policyer som ber användare om ytterligare verifiering när det behövs. Verktyget har också en användarcentrerad design, vilket säkerställer att användarupplevelsen förblir smidig även med flera autentiseringslager. När det gäller integrationer är Ping Identity kompatibelt med olika applikationer och plattformar, vilket säkerställer att företag kan konfigurera multifaktorautentisering i hela sitt digitala ekosystem.
Pros and Cons
Pros:
- Omfattande alternativ för multifaktorautentisering
- Policybaserad adaptiv autentisering
- Omfattande applikationskompatibilitet för integrationer
Cons:
- Kan vara komplext för mindre organisationer
- Årsfakturering kan avskräcka vissa potentiella användare
- Den initiala konfigurationen och anpassningen kan vara omfattande

Bäst för IP-baserade åtkomstregler
För företag som vill förbättra säkerheten och förenkla autentiseringen erbjuder miniOrange IDP en praktisk lösning för enkel inloggning. Den är utformad för organisationer som hanterar flera applikationer och vill minska bördan av att hantera separata inloggningsuppgifter. Med stöd för befintliga identitetskällor och flera autentiseringsprotokoll hjälper miniOrange IDP organisationer att upprätthålla säker åtkomst och enhetlig användarhantering i varierande IT-miljöer.
Varför jag valde miniOrange IDP
Jag valde miniOrange IDP på grund av dess starka fokus på säker och effektiv enkel inloggning. Det stöder vanligt förekommande protokoll som SAML, OAuth och OpenID Connect, vilket gör det kompatibelt med ett brett utbud av applikationer. Det innehåller också robusta säkerhetskontroller som multifaktorautentisering (MFA) och IP-baserade åtkomstregler för att begränsa obehörig åtkomst. Tillsammans gör dessa funktioner miniOrange IDP till ett pålitligt alternativ för organisationer som vill förbättra säkerheten utan att göra användaråtkomsten mer komplex.
Viktiga funktioner i miniOrange IDP
Utöver stödet för protokoll och säkerhetsåtgärder fann jag även att följande funktioner bidrar till dess värde:
- Stöd för identitetskällor & protokoll: Ansluter till Active Directory, LDAP, Google Workspace och Microsoft Entra ID och stöder SAML, OAuth, OpenID Connect, JWT och WS-Federation (WS-Fed) för kompatibilitet med SaaS-, moln- och äldre applikationer.
- Adaptiv & lösenordsfri autentisering: Justerar autentiseringskraven baserat på användarkontext, till exempel enhet eller plats, och stöder MFA samt lösenordsfria inloggningsalternativ, inklusive biometri och pushnotiser.
- Automatiserad provisionering & åtkomstkontroller: Möjliggör automatiserad provisionering av användare i applikationer, IP-baserade åtkomstregler och centraliserad hantering av användaråtkomst.
- Stöd för äldre & anpassade applikationer: Innehåller anslutningar, API:er och alternativ med omvänd proxy för att säkra äldre applikationer och interna applikationer.
Integrationer med miniOrange IDP
Integrationerna omfattar Salesforce, Google Workspace, Microsoft 365, AWS, Atlassian, ServiceNow, Zoom, Dropbox och WordPress. Plattformen stöder över 6 000 färdigbyggda integrationer för SaaS-, moln-, lokala och äldre applikationer. Anslutningar och API:er finns tillgängliga för integrationer med anpassade eller interna applikationer.
Pros and Cons
Pros:
- Brett protokollstöd (SAML, OAuth, OpenID)
- Stark säkerhet (MFA, adaptiv SSO)
- Anpassningsbart användargränssnitt och automatiserad provisionering
Cons:
- Färre inbyggda integrationer än vissa konkurrenter
- Installation och konfiguration kan vara komplicerade för icke-tekniska användare

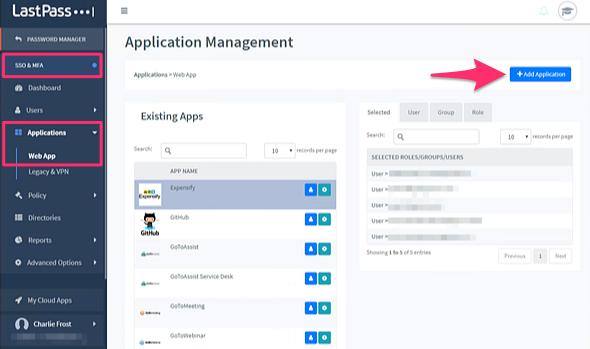
LastPass SSO kombinerar enkel inloggning med tillförlitlig lösenordshantering för att erbjuda en heltäckande lösning för enklare och säkrare åtkomst till företagsapplikationer. Det är ett ledande val för organisationer som vill effektivisera sina rutiner för lösenords- och åtkomstkontroll.
Varför jag valde LastPass för enkel inloggning (SSO): Jag rekommenderar LastPass SSO som det främsta valet för lösenordshantering. Dess trovärdighet kommer från dess ursprung i ett tillförlitligt hanteringssystem. LastPass SSO:s integrering av lösenordshantering i en lösning för enkel inloggning skiljer det från mängden och gör det till det bästa verktyget för effektiv integrering.
Utmärkande funktioner och integrationer:
LastPass SSO utmärker sig genom sin adaptiva autentisering, som anpassar säkerheten utifrån användarbeteende och plats, vilket ger ett extra skyddslager. Dessutom ger den centraliserade instrumentpanelen tydliga insikter i användaraktiviteter och potentiella säkerhetsrisker. När det gäller integrationer har LastPass SSO stöd för ett brett utbud av applikationer, från molnbaserade lösningar som Salesforce och Slack till lokalt installerade applikationer, vilket säkerställer en bred täckning.
Pros and Cons
Pros:
- Stark bakgrund från en erkänd ledare inom lösenordshantering
- Adaptiv autentisering förbättrar säkerheten utifrån sammanhanget
- Omfattande integrationer med både molnbaserade och lokalt installerade applikationer
Cons:
- Kan av vissa användare uppfattas som enbart en lösenordshanterare
- Större organisationer kan uppleva skalbarheten som utmanande
- Den inledande installationen och konfigurationen kan kräva tid och expertis

Microsoft Entra ID är en säker och effektiv plattform för identitetshantering, utformad för Azure-användare. Den förenklar uppgifter för organisationer som har investerat i Microsofts ekosystem och integreras sömlöst med Azure.
Varför jag valde Microsoft Entra ID: I jakten på ett verktyg för identitetshantering var Microsoft Entra ID:s inbyggda integrering med Azure det som skiljde det från andra alternativ. Efter att ha bedömt och jämfört olika plattformar stod det klart att Microsoft Entra ID erbjuder en harmoniserad lösning för företag som redan utnyttjar Azures kraft. Jag valde detta eftersom det är skräddarsytt för enkel integrering med Azure, vilket gör det särskilt värdefullt för Azure-fokuserade företag.
Utmärkande funktioner och integrationer:
De viktigaste funktionerna i Microsoft Entra ID omfattar enkel inloggning, multifaktorautentisering och avancerad säkerhetsrapportering. Som väntat ligger dess integrationsstyrkor i kopplingen till Microsofts verktyg. Det integreras inte bara felfritt med Azure, utan även med andra Microsoft-tjänster, från Microsoft 365 till Dynamics 365.
Pros and Cons
Pros:
- Djupgående integrering med Azure och andra Microsoft-verktyg
- Tillhandahåller omfattande säkerhetsfunktioner som säkerställer ett robust skydd av användaridentiteten
- Utvecklat av Microsoft, vilket ger en konsekvent användarupplevelse för dem som är bekanta med Microsofts ekosystem
Cons:
- Kanske inte är det idealiska valet för företag som inte använder Microsoft-produkter
- Användargränssnittet kan verka komplext för dem som inte är bekanta med Microsofts plattformar
- Kan innebära en brantare inlärningskurva för dem som går över från lösningar som inte kommer från Microsoft

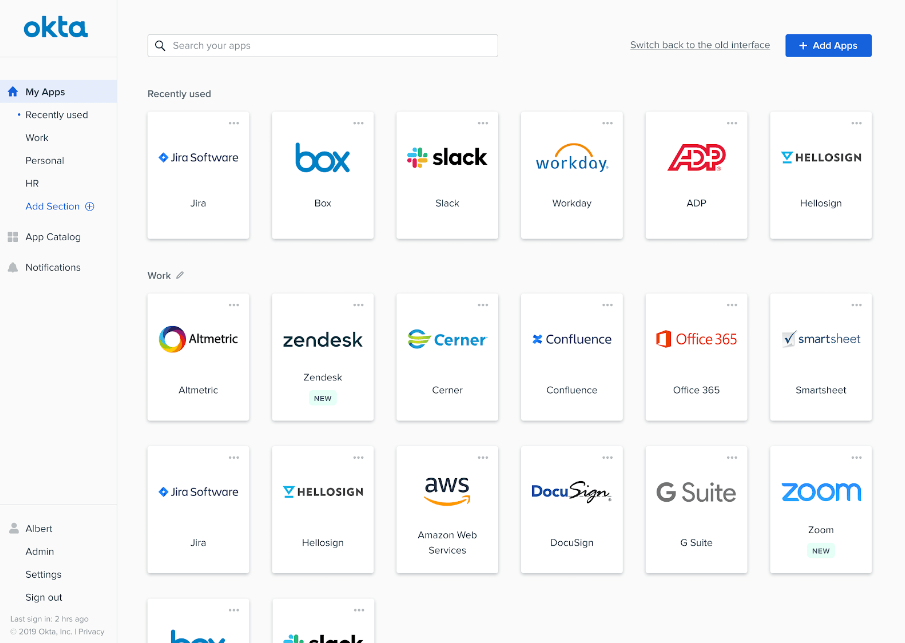
Okta Workforce Identity hanterar användarautentisering, provisionering och livscykelhantering för anställda och ger säker och effektiv åtkomst till de verktyg och data de behöver. Lösningen är skräddarsydd för användningsfall som rör anställda och passar idealiskt för personalspecifika scenarier.
Varför jag valde Okta Workforce Identity: Under min urvalsprocess fångade Okta Workforce Identity min uppmärksamhet på grund av dess djupgående fokus på de unika utmaningar som moderna arbetsstyrkor står inför. Efter att ha jämfört plattformen med andra stod det klart att Okta hade utformat en lösning som specifikt hanterar dagens anställdas nyanserade behov. Jag valde Okta Workforce Identity eftersom lösningen visar en tydlig förståelse för och bättre tillgodoser personalspecifika användningsfall än de flesta andra plattformar.
Utmärkande funktioner och integrationer:
Viktiga funktioner i Okta Workforce Identity omfattar adaptiv multifaktorautentisering, centraliserad användarhantering och automatiserad provisionering. Plattformens integrationsmöjligheter är lika imponerande och ansluter smidigt till ett stort antal företagsverktyg, från kommunikationsplattformar som Slack till produktivitetssviter som Microsoft 365.
Pros and Cons
Pros:
- Djupgående fokus på personalens utmaningar säkerställer specialiserade lösningar
- Erbjuder ett omfattande utbud av integrationer med större företagsapplikationer
- Avancerade säkerhetsfunktioner som adaptiv multifaktorautentisering skyddar användaridentiteter effektivt
Cons:
- Vissa funktioner kan kräva teknisk kompetens för implementering
- Integration med mindre populära verktyg kan kräva ytterligare konfigurationer
- För mycket små företag kan plattformen erbjuda fler funktioner än vad som behövs, vilket potentiellt kan komplicera användarupplevelsen

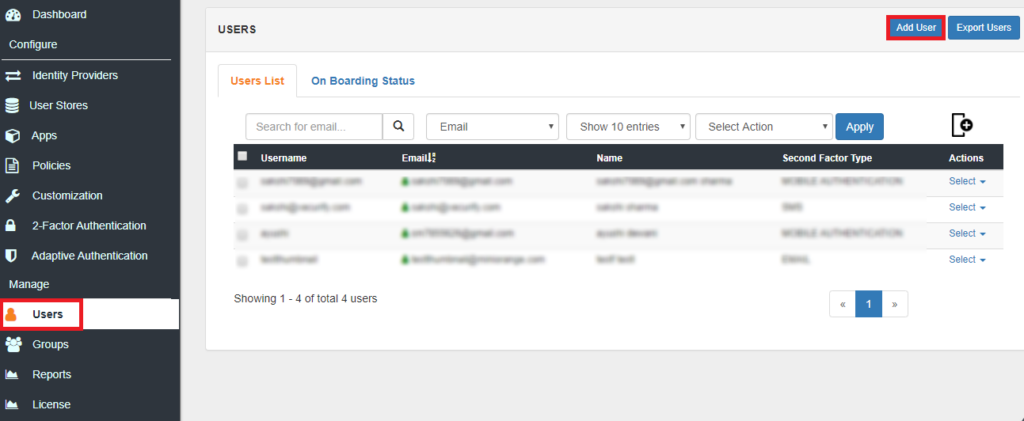
miniOrange är specialiserat på att leverera en SSO-lösning som betonar kompatibilitet mellan olika plattformar. Användare kan utnyttja detta verktyg för att säkerställa konsekvent åtkomst, oavsett om den sker via webben, mobilen eller andra medier, vilket bekräftar dess påstående om exceptionell plattformsöverskridande funktionalitet.
Varför jag valde miniOrange: Under min analys valde jag främst miniOrange på grund av dess imponerande anpassningsförmåga mellan många olika plattformar. När jag jämförde olika lösningar blev det tydligt att miniOrange konsekvent säkerställde en enhetlig inloggningsupplevelse oavsett forum eller enhet. Denna styrka gör det till det bästa valet för dem som prioriterar plattformsöverskridande kompatibilitet i sina digitala miljöer.
Utmärkande funktioner & integrationer:
I grunden erbjuder miniOrange en mängd autentiseringsmetoder, från lösenordslösa inloggningar och inloggningar baserade på QR-koder till OTP via SMS. Verktyget erbjuder även en självbetjäningskonsol som ger användarna möjlighet att hantera sina profiler och återställa lösenord på egen hand. När det gäller integrationer är miniOrange kompatibelt med populära CMS-plattformar som WordPress och Joomla, samarbetsverktyg som Slack samt molnlösningar som Dropbox och Salesforce.
Pros and Cons
Pros:
- Brett utbud av autentiseringsmetoder
- Självbetjäningskonsol för användarnas självständighet
- Robusta integrationer med CMS-, samarbets- och molnplattformar
Cons:
- Kan vara överdimensionerat för små organisationer med grundläggande behov
- Kräver viss teknisk kunskap för avancerade konfigurationer
- Vissa funktioner är dolda bakom högre prisnivåer
Andra lösningar för enkel inloggning
Här är några ytterligare alternativ för SSO-lösningar som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- ForgeRock
Bäst för skalbarhet i stora företag
- SecureAuth
Bäst för adaptiv autentisering
- Gluu
Bäst för distributioner med öppen källkod
- Rippling
Bäst för centraliserad personalhantering
- Scalefusion
Bäst för åtkomst med nolltillit


Hur jag utvärderar lösningar för enkel inloggning
Jag granskar varje SSO-plattform på två nivåer: kärnfunktionerna – protokollstöd, MFA och provisionering – som kvalificerar den för listan, samt de särskiljande egenskaper som skiljer de bästa alternativen från mängden.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Federerade autentiseringsprotokoll: Jag kontrollerar vilka SSO-standarder varje verktyg stöder – SAML 2.0, OAuth 2.0 och OIDC – samt om det är enkelt att konfigurera dem för appar som Salesforce eller AWS.
- Förbyggda appintegrationer: Integrationskatalogens storlek och djup spelar roll. Jag utvärderar om större SaaS-appar, molnplattformar och lokala system har färdiga anslutningar.
- Multifaktorautentisering: Jag tittar på utbudet av tillgängliga MFA-metoder – pushnotiser, TOTP, maskinvarunycklar och biometrik – samt på om administratörer kan framtvinga dem per app eller användargrupp.
- Användarkatalog och provisionering: Automatisk provisionering och avprovisionering via SCIM eller katalogsynkronisering med AD och LDAP är ett viktigt område. Användarhantering som endast sker manuellt är en varningssignal.
- Åtkomstpolicyer och villkorad åtkomst: Här utvärderar jag detaljerade, kontextmedvetna regler – kan administratörer begränsa åtkomsten baserat på enhetens tillförlitlighet, plats eller användarroll i anslutna appar?
- Granskningsloggning och rapportering: Detaljerade autentiseringsloggar med filtrering, exportalternativ och vidarebefordran till SIEM är vad jag letar efter för att stödja incidenthantering och efterlevnadsgranskningar.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Lösenordslös autentisering är en viktig särskiljande faktor. Plattformar som stöder FIDO2/WebAuthn och biometrisk inloggning tar bort den största angreppsvektorn och ger samtidigt användarna en snabbare upplevelse. Jag utvärderar också adaptiv riskpoängsättning, där plattformen använder beteendesignaler för att utlösa förstärkt autentisering endast när något verkar ovanligt – till exempel en inloggning från en okänd enhet. För team som utvecklar anpassade appar är utvecklarvänliga SDK:er och API:er mycket viktiga. Jag kontrollerar om plattformen erbjuder inbäddningsbara autentiseringskomponenter som passar in i befintliga CI/CD-arbetsflöden.
Utöver funktionerna
Efterlevnadscertifieringar är bland det första jag kontrollerar. Om din organisation behöver SOC 2 typ II, HIPAA eller FedRAMP-intyg måste SSO-leverantören själv inneha dessa certifieringar. Prisöppenhet är lika viktigt – jag utvärderar om kostnaderna per användare förblir förutsägbara när ni skalar från några hundra till tiotusentals identiteter. Jag tittar också på ekosystemets omfattning, särskilt på om plattformen ansluter till HRIS-verktyg som Workday och SIEM-plattformar som Splunk för fullständig livscykelautomatisering och säkerhetsinsyn.
Så väljer du en lösning för enkel inloggning
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer lösningen att växa med ditt team? Tänk på användarbegränsningar, prestanda under belastning och framtida expansionsbehov. |
| Integrationer | Ansluter den till dina befintliga verktyg? Kontrollera om det finns inbyggda integrationer och tillgång till API:er för att undvika manuella lösningar. |
| Anpassningsmöjligheter | Kan du anpassa den efter dina arbetsflöden? Leta efter flexibilitet i inställningar, varumärkesalternativ och användarroller. |
| Användarvänlighet | Är den användarvänlig för ditt team? Utvärdera gränssnittet, inlärningskurvan och återkoppling från liknande användare. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta hänsyn till installationstiden, tillgängliga utbildningsresurser och support under övergången. |
| Kostnad | Ryms den inom din budget? Jämför prisnivåer, dolda avgifter och kostnader i förhållande till fördelarna. Var uppmärksam på extra avgifter för ytterligare användare eller funktioner. |
| Säkerhetsåtgärder | Är dataskyddsåtgärderna tillräckliga? Leta efter krypteringsstandarder, åtkomstkontroller och efterlevnad av säkerhetsbestämmelser. |
| Efterlevnadskrav | Uppfyller den branschstandarderna? Säkerställ att den överensstämmer med alla juridiska eller regulatoriska krav som din organisation måste följa. |
Vad är lösningar för enkel inloggning?
Lösningar för enkel inloggning är verktyg som gör det möjligt för användare att få åtkomst till flera applikationer med en enda uppsättning inloggningsuppgifter. IT-specialister, säkerhetsexperter och teamchefer använder vanligtvis dessa verktyg för att förenkla användarhanteringen och förbättra säkerheten. Funktioner som multifaktorautentisering, användarhantering och säker dataöverföring bidrar till att integrera system på ett säkert och effektivt sätt. Sammantaget sparar dessa verktyg tid och minskar säkerhetsriskerna för organisationer.
Funktioner
När du väljer lösningar för enkel inloggning bör du hålla utkik efter följande viktiga funktioner:
- Åtkomst med enkel inloggning: Gör det möjligt för användare att logga in en gång och få åtkomst till flera applikationer, vilket minskar lösenordströttheten och förbättrar säkerheten.
- Multifaktorautentisering: Lägger till ett extra säkerhetslager genom att kräva ytterligare verifiering utöver ett lösenord.
- Användarhantering: Förenklar processen med att lägga till, ta bort och hantera användaråtkomst i olika applikationer.
- Säker dataöverföring: Säkerställer att all data som utbyts mellan användare och applikationer är krypterad och skyddad.
- Integrationsmöjligheter: Ansluter sömlöst till befintliga verktyg och applikationer för att ge en enhetlig användarupplevelse.
- Anpassningsbara inloggningssidor: Gör det möjligt för organisationer att profilera sina inloggningsgränssnitt och skapa ett konsekvent utseende och en konsekvent känsla.
- Avancerad rapportering: Ger insikter i användarnas åtkomstmönster och potentiella säkerhetshot genom detaljerad analys.
- Efterlevnadsstöd: Säkerställer att branschspecifika regler och standarder följs, vilket minimerar juridiska risker.
- Plattformsoberoende kompatibilitet: Fungerar på olika enheter och operativsystem, vilket säkerställer tillgänglighet för alla användare.
- AI-baserad hotidentifiering: Använder artificiell intelligens för att identifiera och reagera på potentiella säkerhetshot i realtid.
Fördelar
Att implementera lösningar för enkel inloggning ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att använda multifaktorautentisering och säker dataöverföring kan du skydda din organisation mot obehörig åtkomst.
- Ökad produktivitet: Åtkomst med enkel inloggning minskar tiden som läggs på att hantera flera inloggningar, så att ditt team kan fokusera på sitt arbete.
- Förenklad användarhantering: Funktioner för användarhantering gör det enkelt att kontrollera åtkomst i olika applikationer, vilket sparar tid för IT-team.
- Förbättrad användarupplevelse: Anpassningsbara inloggningssidor och integrationsmöjligheter skapar en konsekvent och användarvänlig upplevelse.
- Kostnadsbesparingar: Genom att samla autentiseringsprocesserna kan du minska kostnaderna för att hantera flera system.
- Säkerställd regelefterlevnad: Efterlevnadsstöd hjälper din organisation att uppfylla branschregler, vilket minimerar juridiska risker.
- Hotidentifiering i realtid: AI-baserad hotidentifiering hjälper till att snabbt identifiera och begränsa säkerhetshot och skyddar dina data och system.
Kostnader & priser
Att välja lösningar för enkel inloggning kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för enkel inloggning:
Jämförelsetabell för abonnemang för lösningar med enkel inloggning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande användarhantering, åtkomst med enkel inloggning och begränsade integrationer. |
| Personligt abonnemang | $5-$15/användare/månad | Multifaktorautentisering, anpassningsbara inloggningssidor och säker dataöverföring. |
| Företagsabonnemang | $15-$25/användare/månad | Avancerad rapportering, efterlevnadsstöd och förbättrade integrationsmöjligheter. |
| Storföretagsabonnemang | $25-$50/användare/månad | AI-baserad hotidentifiering, dedikerad support och fullständiga anpassningsalternativ. |
Vanliga frågor om lösningar för enkel inloggning
Här är några svar på vanliga frågor om lösningar för enkel inloggning:
Vilka är de grundläggande kraven för en typisk SSO-lösning?
En typisk SSO-lösning kräver stark autentisering, säker kommunikation och tokensäkerhet. Du behöver också effektiv sessionshantering och åtkomstkontroll. Granskningsloggning och skydd mot vanliga attacker är också avgörande. Dessa element säkerställer en säker och effektiv upplevelse av enkel inloggning
Hur fungerar SSO steg för steg?
SSO fungerar genom att omdirigera användare till ett centralt inloggningsverktyg. När användaren har angett sina inloggningsuppgifter autentiserar systemet dem och genererar en token. Denna token ger åtkomst till flera applikationer utan upprepade inloggningar. Det är en smidig process som förbättrar användarvänligheten samtidigt som säkerheten upprätthålls.
Vad är det största problemet med enkel inloggning?
Det största problemet med enkel inloggning är säkerheten. Om en angripare får åtkomst kan de kanske nå flera applikationer. Du bör ha åtgärder på plats för att upptäcka obehörig åtkomst och snabbt inaktivera komprometterade konton. Se alltid till att din SSO-lösning omfattar stark autentisering och övervakningsfunktioner.
Är SSO säkert?
SSO kan vara säkert om det implementeras korrekt. Det minskar lösenordströtthet och centraliserar autentiseringen, men du bör se till att starka säkerhetsåtgärder finns på plats. Använd multifaktorautentisering och övervaka åtkomsten noggrant för att minska riskerna som är förknippade med en enda felkälla.
Vad händer härnäst:
Om du håller på att undersöka lösningar för enkel inloggning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela inköpsprocessen, inklusive prisförhandlingar.