

10 bästa tjänsterna för cyberincidenthantering granskade 2026

Kortlista över de bästa tjänsterna för hantering av cyberincidenter


Tjänster för hantering av cyberincidenter hjälper organisationer att snabbt upptäcka hot, begränsa säkerhetsintrång och återhämta sig med minimala störningar. Om du har svårt att prioritera varningar, är osäker på om ditt team kan hantera en attack i realtid eller oroar dig för dolda sårbarheter är du inte ensam. Dessa utmaningar kan lämna din miljö exponerad och överbelasta ditt team.
Jag har arbetat med företag som hanterar just dessa problem och hjälpt dem att utvärdera leverantörer och implementera lösningar som faktiskt fungerar under en kris. Den här guiden delar med sig av insikter från den praktiska erfarenheten och lyfter fram tjänsteleverantörer som utmärker sig genom teknisk kompetens, snabb respons och lämplighet för olika branscher.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa tjänsterna för hantering av cyberincidenter
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av tjänster för hantering av cyberincidenter och hjälper dig att hitta det bästa alternativet för din budget och dina affärsbehov.
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för skydd av applikationer under körning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för enhetligt skydd av slutpunkter och molnet | Kostnadsfri provperiod tillgänglig | Från $59.99/enhet (faktureras årligen) | Website | |
| 3 | Bäst för detektering och respons på hot dygnet runt, alla dagar i veckan | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för stöd vid regelefterlevnad | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för incidentutredningar | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för hotinformation | Not available | Pris på begäran | Website | |
| 7 | Bäst för hanterad detektering | Gratis demo tillgänglig | Priser på begäran | Website | |
| 8 | Bäst för cyberforensik | Not available | Pris på begäran | Website | |
| 9 | Bäst för försäkringskunder | Not available | Pris på begäran | Website | |
| 10 | Bäst för snabb respons | Not available | Pris på begäran | Website |
Omdömen om de bästa tjänsterna för hantering av cyberincidenter
Nedan finns mina detaljerade sammanfattningar av de bästa leverantörerna av tjänster för hantering av cyberincidenter som kom med på min kortlista. Mina omdömen ger en inblick i varje leverantörs viktigaste tjänster, unika specialområden samt fördelar & nackdelar, så att du kan hitta det bästa alternativet för dina behov.

Oligo Security är en plattform för säkerhet under körning som övervakar applikationers och infrastrukturers beteende i produktion för att upptäcka exploaterbara sårbarheter, identifiera aktiva attacker på applikationslagret och blockera skadlig aktivitet i realtid i molnarbetsbelastningar och AI-system.
Vem passar Oligo Security bäst för?
Oligo Security passar AppSec- och DevSecOps-team på medelstora till stora företag som kör molnnativa applikationer byggda med bibliotek med öppen källkod.
Varför jag valde Oligo Security
Jag valde Oligo Security som en av de bästa lösningarna för skydd av applikationer under körning eftersom den blockerar exploateringar på funktions- och systemanropsnivå, inuti själva applikationen, utan att ta något ur drift. Under en pågående incident är den skillnaden viktig: du kan stänga en exploateringsväg på några sekunder medan applikationen fortsätter att hantera trafik. Jag uppskattar också att dess teknikbaserade blockeringsregler täcker hela CWE-klasser, inte bara kända CVE:er, så att du skyddas mot attackmönster som ännu inte har tilldelats ett sårbarhets-ID. Det är en täckningsnivå som statiska skannrar helt enkelt inte kan erbjuda.
Viktiga funktioner i Oligo Security
- Oligo Incidents: Korrelerar säkerhetshändelser över applikations- och arbetsbelastningslagren för att synliggöra hela attackkedjan vid utredning.
- MITRE ATT&CK-mappning: Märker upptäckt aktivitet med ATT&CK-taktiker och -tekniker, vilket ger ditt SOC standardiserad kontext för prioritering och rapportering.
- AI-applikationssäkerhet: Övervakar AI-arbetsbelastningar och infrastruktur för modellbetjäning under körning för att upptäcka avvikande beteende och försök till obehörig åtkomst.
- Fingeravtryck för arbetsbelastningar: Skapar en beteendemässig baslinje för varje arbetsbelastning så att avvikelser från normala körningsmönster utlöser aviseringar.
Integrationer med Oligo Security
Oligo Security integreras inbyggt med AWS Security Hub genom Extended-planen och fungerar som AWS officiella partner för AI-säkerhet under körning. Den integreras också med Endor Labs, som hämtar Oligos SBOM-data från körning för kombinerad analys av nåbarhet i statiska miljöer och under körning. Utöver dessa verifierade integrationer är information om integrationer med andra verktyg inte tydligt dokumenterad. Stöd för Zapier och API verkar inte finnas enligt den aktuella dokumentationen.
Pros and Cons
Pros:
- Upptäcker nolldagsexploateringar utan tidigare CVE:er
- Blockerar attacker utan att stoppa applikationer som körs
- Minskar mängden sårbarhetsbrus med mer än 90 %
Cons:
- Begränsat antal inbyggda integrationer från tredje part
- Mindre community jämfört med etablerade SCA-leverantörer

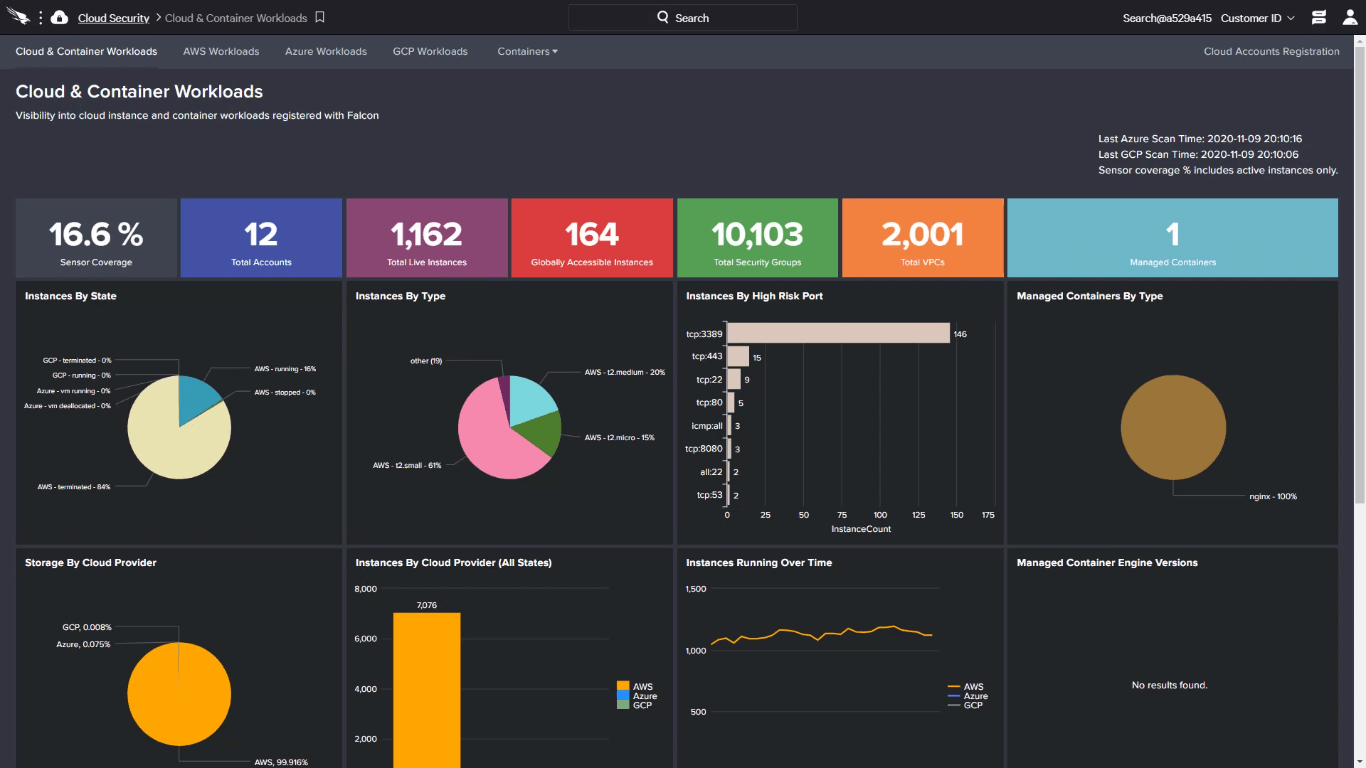
CrowdStrike Falcon är en AI-baserad cybersäkerhetsplattform som kombinerar detektering och respons på slutpunkter (EDR), utökad detektering och respons (XDR), hanterad hotjakt och incidenthanteringstjänster för slutpunkter, molnarbetsbelastningar och identiteter.
För vem passar CrowdStrike Falcon bäst?
CrowdStrike Falcon passar väl för medelstora och stora företag samt säkerhetsdriftteam som hanterar komplexa, distribuerade miljöer och behöver detektering av hot och incidenthantering dygnet runt.
Varför jag valde CrowdStrike Falcon
Jag har inkluderat CrowdStrike Falcon bland mina toppval eftersom plattformen verkligen förenar skydd av slutpunkter och molnet i en enda lättviktig sensor, vilket eliminerar de synlighetsluckor som separata verktyg skapar. Falcon Insight XDR korrelerar aktivitet över slutpunkter, molnarbetsbelastningar och identiteter i en och samma konsol, så att mitt team kan spåra en attack över flera domäner utan att växla mellan plattformar. Jag uppskattar också att Falcon Next-Gen SIEM kostnadsfritt tar emot upp till 10 GB data per dag från tredje part, vilket innebär att vi kan lägga till molntelemetri tillsammans med slutpunktsdata utan besvär med en separat licens.
Viktiga funktioner i CrowdStrike Falcon
- Falcon OverWatch: En hanterad tjänst för hotjakt dygnet runt som proaktivt söker efter dold motståndaraktivitet i din miljö.
- Svar i realtid: En fjärrskalsfunktion som låter analytiker köra skript, hämta filer och åtgärda komprometterade värdar utan fysisk åtkomst.
- Falcon Fusion SOAR: En inbyggd automationsmotor för att skapa svararbetsflöden utan kod, utlösta av specifika detekteringshändelser.
- Falcon Prevent: En nästa generations antivirusmodul som använder AI på enheten för att blockera skadlig kod och exploateringsförsök innan de körs.
Integrationer med CrowdStrike Falcon
CrowdStrike Falcon har ett omfattande partnerekosystem via CrowdStrike Marketplace, där kunder kan upptäcka och distribuera integrationer byggda för Falcon-plattformen. Marketplace innehåller API-baserade integrationer och dataanslutningar som stöder datadelning och automatisering över hela säkerhetsstacken. Marketplace-integrationer omfattar bland andra Splunk, ServiceNow, Palo Alto Networks Cortex XSOAR, Zscaler, Mimecast, Google Workspace, Okta, Proofpoint, Netskope och Tines. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Lättviktig agent med minimal påverkan på prestandan
- Minskar den genomsnittliga svarstiden avsevärt
- Hanterad hotjakt dygnet runt via OverWatch
Cons:
- Komplex paketering av moduler försvårar offertarbetet
- Ingen funktion för offlinegenomsökning av slutpunkter

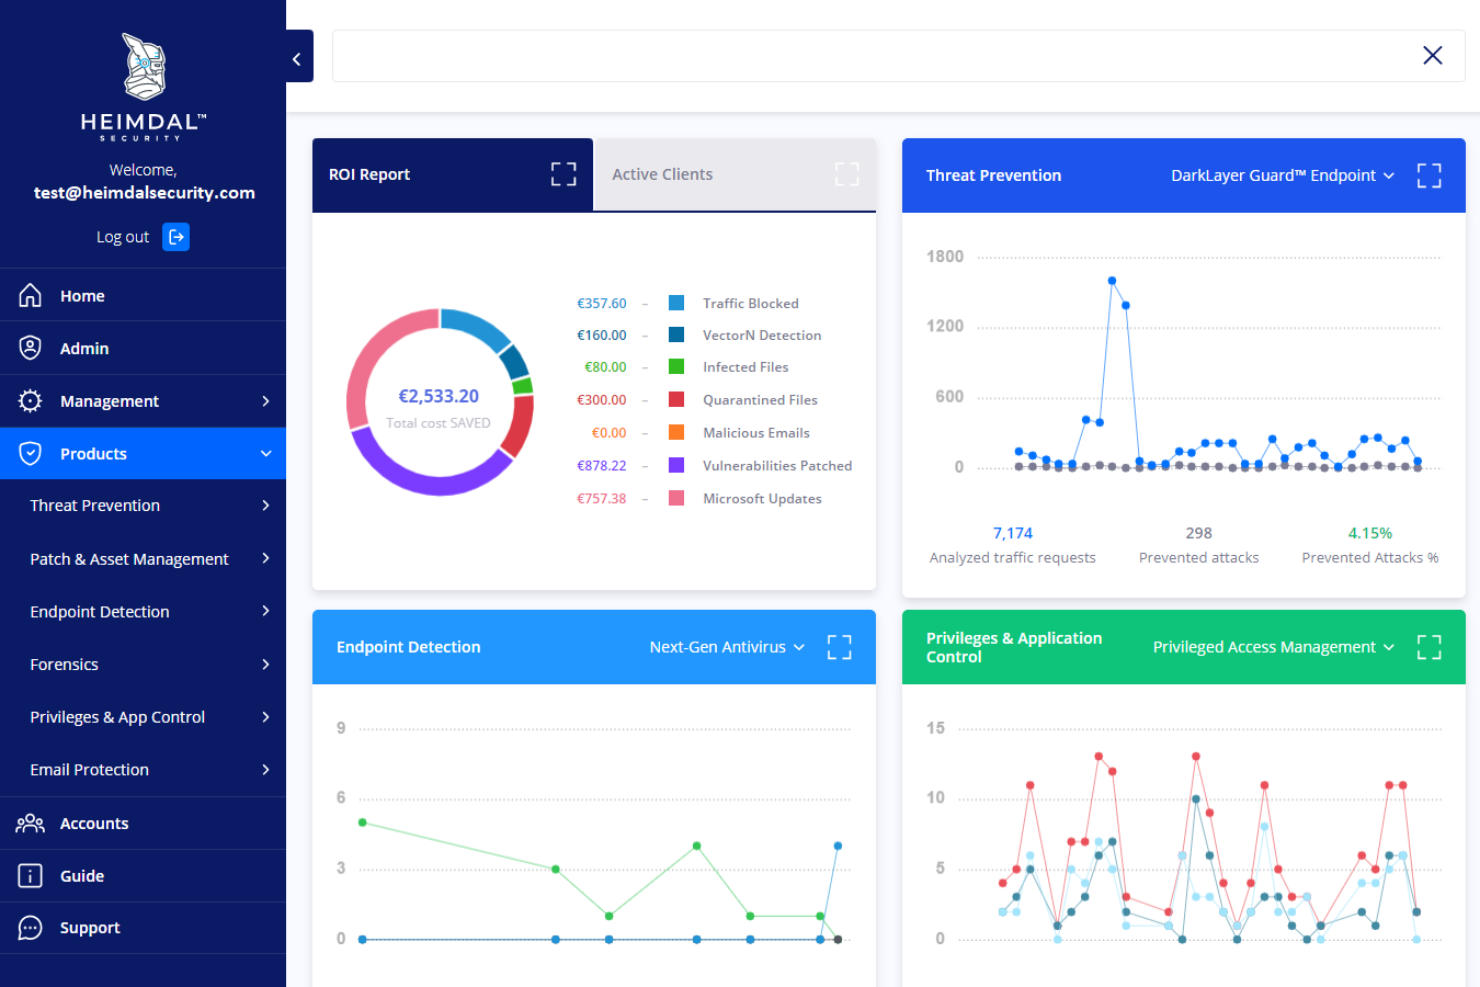
När det är av yttersta vikt att skydda organisationens digitala tillgångar framstår Heimdal som ett övertygande val för den som söker en tjänst för hantering av cyberincidenter. Den riktar sig till företag inom olika sektorer, inklusive hälso- och sjukvård, finans och myndigheter, och tillhandahåller lösningar som hanterar komplexiteten hos moderna cyberhot. Genom att fokusera på att integrera förebyggande åtgärder, detektering och respons hjälper Heimdal ditt team att navigera genom komplexiteten i efterlevnad och datastyrning, samtidigt som den operativa effektiviteten bibehålls.
Varför jag valde Heimdal
Jag valde Heimdal för dess tjänst för hanterad utökad detektering och respons (MXDR), som säkerställer kontinuerligt skydd genom ett säkerhetsoperationscenter (SOC) som är bemannat dygnet runt, alla dagar i veckan. Denna funktion är viktig för dem som behöver realtidsdetektering av hot och snabba responsfunktioner. Heimdals DNS-säkerhet, som drivs av AI/ML, är en annan framstående funktion som effektivt förhindrar webbaserade attacker och dataintrång. Dessutom erbjuder plattformens funktioner för detektering och respons på slutpunkter (EDR) förbättrad hotdetektering, vilket säkerställer att din organisation snabbt kan hantera incidenter när de uppstår.
Heimdals viktigaste funktioner
Utöver sina kärnerbjudanden tillhandahåller Heimdal flera andra funktioner som förbättrar dess kapacitet för hantering av cyberincidenter:
- Hantering av korrigeringar och tillgångar: Automatiserade verktyg som förenklar efterlevnaden och minskar riskerna förknippade med sårbarheter.
- Hantering av privilegierad åtkomst: Hanterar privilegierad åtkomst på ett säkert sätt för att minimera risken för obehöriga intrång.
- Skydd mot utpressningstrojaner: Erbjuder avancerade lösningar som skyddar mot attacker med utpressningstrojaner och säkrar kritiska data.
- E-postsäkerhet: Tillhandahåller avancerat skydd mot nätfiske och andra e-postbaserade hot, vilket säkerställer säkra kommunikationskanaler.
Heimdals integrationer
Inbyggda integrationer anges för närvarande inte.
Pros and Cons
Pros:
- Funktionen DNS-säkerhet drivs av AI/ML-teknik
- Erbjuder automatiserad korrigeringshantering för efterlevnad
- Inkluderar avancerade skyddsåtgärder mot utpressningstrojaner
Cons:
- Överdriven blockering av webbplatser rapporteras
- Tillfälliga prestandafördröjningar i programvaran

Trustwave fokuserar på att hjälpa företag att upprätthålla efterlevnaden av olika branschstandarder och betjänar en mångsidig kundbas inom flera sektorer.
Varför jag valde Trustwave: Trustwaves fokus på stöd för regelefterlevnad gör dem till en idealisk partner för företag som behöver följa strikta regulatoriska krav. Deras hanterade säkerhetstjänster erbjuder kontinuerlig övervakning och hotdetektering, vilket säkerställer att ditt team fortsätter att uppfylla branschstandarderna. Denna betoning på stöd för regelefterlevnad skiljer dem från andra leverantörer.
Utmärkande tjänster: Trustwaves penetrationstester hjälper ditt team att identifiera och åtgärda sårbarheter i era system, vilket stärker er säkerhetsnivå. Deras utbildning i säkerhetsmedvetenhet utbildar er personal i bästa praxis och minskar risken för mänskliga misstag vid säkerhetsincidenter.
Målbranscher: Finans, hälso- och sjukvård, detaljhandel, utbildning och offentlig sektor.
Specialområden: Stöd för regelefterlevnad, hanterade säkerhetstjänster, hotdetektering, penetrationstester och utbildning i säkerhetsmedvetenhet.
Pros and Cons
Pros:
- Erfaret supportteam
- Anpassningsbara säkerhetslösningar
- Kontinuerlig hotövervakning
Cons:
- Fokus på branscher med omfattande krav på regelefterlevnad
- Priserna är inte offentligt tillgängliga

Kroll fokuserar på kriminaltekniska utredningar och riskhantering. De vänder sig till organisationer som behöver detaljerad analys och sakkunnig hantering av cybersäkerhetsincidenter.
Varför jag valde Kroll: Kroll är specialiserade på incidentutredningar och erbjuder kriminalteknisk analys för att fastställa grundorsakerna till intrång. Deras riskhanteringstjänster hjälper ditt team att minska framtida hot genom att identifiera sårbarheter. Detta fokus på djupgående utredningar och proaktiv riskhantering gör dem idealiska för företag som behöver grundliga säkerhetsbedömningar.
Utmärkande tjänster: Deras tjänster för anmälan av dataintrång säkerställer att ditt team uppfyller lagstadgade skyldigheter efter ett intrång och hjälper er att hantera kommunikationen effektivt. De digitalforensiska tjänsterna ger detaljerad analys av cyberincidenter och bidrar till att förstå intrångens omfattning och påverkan.
Målbranscher: Finans, sjukvård, teknik, juridik och offentlig sektor.
Specialiseringar: Incidentutredningar, riskhantering, digitalforensik, anmälan av dataintrång och rådgivning inom cybersäkerhet.
Pros and Cons
Pros:
- Omfattande tjänster för anmälan av dataintrång
- Sakkunnig rådgivning
- Starkt fokus på riskhantering
Cons:
- Fokus på större företag
- Begränsad information om provperioden

Mandiant fokuserar på incidenthantering efter dataintrång, hotreducering och riskminskning. De betjänar ett brett spektrum av branscher, inklusive finans, tillverkning och offentlig sektor.
Varför jag valde Mandiant: Mandiant utmärker sig inom hotinformation och erbjuder handlingsbara insikter och skräddarsydda program för olika sektorer. Deras team av ledande hotforskare och incidenthanterare säkerställer att ditt team får expertrådgivning. Detta fokus på information och skräddarsydda lösningar gör dem till en ledare i branschen.
Framstående tjänster: Mandiants AI-säkerhetskonsulttjänster hjälper ditt team att utnyttja artificiell intelligens för att förbättra cybersäkerhetsåtgärderna. Deras tjänster för strategisk beredskap förbereder din organisation för potentiella hot genom att utveckla robusta säkerhetsstrategier.
Målbranscher: Finans, tillverkning, offentlig sektor, hälso- och sjukvård samt detaljhandel.
Specialistområden: Incidenthantering, hotinformation, AI-säkerhet, hanterad identifiering och respons samt kontinuerlig övervakning.
Pros and Cons
Pros:
- Med stöd av Google Cloud
- Starkt branschrykte
- Omfattande tjänsteutbud
Cons:
- Fokus på större företag
- Kanske inte passar små företag

Secureworks erbjuder tjänster för hanterad detektering och respons (MDR), med fokus på förebyggande, detektering och respons mot hot dygnet runt. De betjänar branscher som kräver starka cybersäkerhetsåtgärder, såsom finans och tillverkning.
Varför jag valde Secureworks: Secureworks utmärker sig inom hanterad detektering genom att erbjuda förebyggande åtgärder mot hot samt respons dygnet runt. Deras Taegis-plattform erbjuder heltäckande säkerhet i olika miljöer, inklusive moln och nätverk. Detta fokus på kontinuerlig övervakning och respons är idealiskt för team som behöver ständig vaksamhet.
Utmärkande tjänster: Secureworks erbjuder hotjakt, som proaktivt identifierar potentiella hot i din miljö och hjälper ditt team att hantera dem innan de eskalerar. Deras konsulttjänster erbjuder expertvägledning för att förbättra din cybersäkerhetsnivå och hantera specifika utmaningar.
Målbranscher: Finans, tillverkning, utbildning, sjukvård och detaljhandel.
Specialområden: Hanterad detektering och respons, hotjakt, incidenthantering, cybersäkerhetskonsulttjänster och molnsäkerhet.
Pros and Cons
Pros:
- Samarbetsinriktat arbetssätt
- Positiv användarfeedback
- Starka branschpartnerskap
Cons:
- Kanske inte passar småföretag
- Prisuppgifter är inte offentliga

Group-IB är specialiserade på hotunderrättelser och kriminaltekniska utredningar. De betjänar ett brett spektrum av branscher och erbjuder skräddarsydda lösningar för att förebygga och utreda cyberhot.
Varför jag valde Group-IB: Group-IB utmärker sig inom cyberforensik och tillhandahåller detaljerade analyser för att fastställa grundorsakerna till incidenter. Deras tjänster inom hotunderrättelser hjälper ditt team att förutse och begränsa potentiella hot. Detta fokus på kriminaltekniska detaljer och proaktiv hotbildshantering gör dem till ett idealiskt val för företag som behöver djupgående säkerhetsinsikter.
Tjänster som utmärker sig: Deras antipirattjänster skyddar dina digitala tillgångar genom att identifiera och ta bort obehörigt innehåll, vilket hjälper dig att upprätthålla varumärkets integritet. Hotjakttjänsterna söker proaktivt efter hot i ditt nätverk, så att ditt team kan åtgärda sårbarheter innan de eskalerar.
Målbranscher: Finans, telekommunikation, energi, detaljhandel och offentlig sektor.
Specialområden: Cyberforensik, hotunderrättelser, antipiratverksamhet, hotjakt och incidenthantering.
Pros and Cons
Pros:
- Skräddarsydda branschlösningar
- Starkt fokus på antipiratverksamhet
- Proaktiv hotbildshantering
Cons:
- Kanske inte passar mindre företag
- Priserna är inte offentligt tillgängliga

Beazley erbjuder tjänster för hantering av cyberincidenter med fokus på riskhantering och hantering av dataintrång. De betjänar främst försäkringssektorn och erbjuder skräddarsydda lösningar för att möta kundernas specifika behov.
Varför jag valde Beazley: Beazley fokuserar på att betjäna försäkringskunder genom att integrera incidenthantering med riskhanteringsstrategier. Deras tjänster omfattar hantering av dataintrång, vilket säkerställer att ditt team kan hantera incidenter effektivt. Denna integrering av försäkring och cybersäkerhet gör dem till en unik leverantör för kunder som behöver heltäckande risklösningar.
Tjänster som utmärker sig: Riskbedömningstjänsterna hjälper ditt team att identifiera potentiella sårbarheter och förbättrar därmed er övergripande säkerhetsnivå. Deras tjänster för hantering av dataintrång ger omedelbart stöd vid ett dataintrång och hjälper dig att begränsa skadorna och hantera kommunikationen effektivt.
Målbranscher: Försäkring, hälso- och sjukvård, finans, detaljhandel och teknik.
Specialområden: Riskhantering, hantering av dataintrång, cybersäkerhetsförsäkring, riskbedömning och incidenthantering.
Pros and Cons
Pros:
- Omedelbart stöd vid hantering av dataintrång
- Integrerade riskhanteringslösningar
- Starkt fokus på försäkringssektorn
Cons:
- Kanske inte passar mindre företag
- Begränsat fokus på kunder utanför försäkringssektorn

Sygnia erbjuder tjänster för hantering av cyberincidenter med fokus på snabb inneslutning och lösning av cyberhot. De vänder sig till en mängd olika sektorer, inklusive molnteknik och operativ teknik, och tillhandahåller skräddarsydda lösningar för förbättrad säkerhet.
Varför jag valde Sygnia: Sygnia utmärker sig genom sin snabba respons och använder erfarna team med militär bakgrund för att snabbt undersöka och begränsa hot. Deras tjänster omfattar bedömningar av cyberberedskap och förberedelser inför ransomware, vilket säkerställer att ert team är förberett för alla situationer. Denna betoning på snabba åtgärder och beredskap gör dem idealiska för organisationer som behöver snabb och effektiv hotshantering.
Utmärkande tjänster: Sygnia erbjuder angreppssimuleringar som ger ert team realistiska angreppssimuleringar för att identifiera sårbarheter och förbättra försvaret. Deras övervakning av hotinformation ger kontinuerlig övervakning för att upptäcka och hantera potentiella hot innan de eskalerar.
Målbranscher: Finans, sjukvård, energi, teknik och offentlig sektor.
Specialområden: Snabb respons, bedömningar av cyberberedskap, förberedelser inför ransomware, hotinformation och kriminaltekniska utredningar.
Pros and Cons
Pros:
- Kontinuerlig hotövervakning
- Realistiska angreppssimuleringar
- Snabb inneslutning av hot
Cons:
- Fokus på större företag
- Begränsad information om provperiod
Andra tjänster för hantering av cyberincidenter
Här är några ytterligare leverantörer av tjänster för hantering av cyberincidenter som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Redscan
Bäst för den brittiska marknaden
- Pondurance
Bäst för hälso- och sjukvårdssektorn
- Security Joes
Bäst för små företag
- Herjavec Group
Bäst för global räckvidd
- UnderDefense
Bäst för övervakning dygnet runt


Vad erbjuder tjänster för hantering av cyberincidenter vanligtvis?
Tjänster för hantering av cyberincidenter är professionella tjänster som hjälper företag att upptäcka, hantera och återhämta sig från cyberhot. De kan erbjuda exempelvis:
- Upptäckt och analys av hot
- Hantering och återställning efter incidenter
- Sårbarhetsbedömningar
- Forensiska utredningar
- Utbildning i säkerhetsmedvetenhet
IT-avdelningar, säkerhetsteam och företag inom olika branscher söker vanligtvis dessa tjänster för att hantera utmaningar som dataintrång, efterlevnadsproblem och behovet av förbättrade säkerhetsåtgärder.
Kriterier för att välja tjänster för hantering av cyberincidenter
När jag valde ut de bästa leverantörerna av tjänster för hantering av cyberincidenter till den här listan tog jag hänsyn till vanliga affärsbehov och problem som dessa leverantörer hjälper till att lösa. Det omfattade bland annat att minimera driftstopp under en cyberincident och säkerställa efterlevnad av branschregler. Jag använde också följande ramverk för att hålla min utvärdering strukturerad och rättvis:
Kärntjänster (25 % av totalpoängen)
För att kunna tas med på den här listan var varje leverantör tvungen att erbjuda följande grundläggande tjänster:
- Upptäckt av hot
- Hantering av incidenter
- Sårbarhetsbedömningar
- Forensiska utredningar
- Säkerhetsutbildning
Ytterligare utmärkande tjänster (25 % av totalpoängen)
För att ytterligare kunna skilja konkurrenterna åt letade jag också efter unika eller särskilt värdefulla tjänster, såsom:
- Avancerad hotinformation
- Övervakning i realtid
- Anpassade säkerhetslösningar
- Branschspecifikt stöd för regelefterlevnad
- AI-driven analys
Branscherfarenhet (10 % av totalpoängen)
För att få en uppfattning om varje leverantörs branscherfarenhet tog jag hänsyn till följande:
- Antal år i branschen
- Antal betjänade kunder
- Expertis inom specifika sektorer
- Dokumenterade resultat
- Innehar relevanta certifieringar
Introduktion (10 % av totalpoängen)
För att utvärdera introduktionsupplevelsen hos varje leverantör tog jag hänsyn till följande:
- Hur snabbt installationen genomförs
- Tydliga instruktioner
- Tillgång till utbildningsresurser
- Stöd under implementeringen
- Enkel integration
Kundsupport (10 % av totalpoängen)
För att bedöma nivån på den kundsupport varje leverantör erbjuder tog jag hänsyn till följande:
- Tillgång till support dygnet runt
- Flera supportkanaler
- Snabba svar på förfrågningar
- Supportpersonalens expertis
- Kundernas återkoppling om supporten
Prisvärdhet (10 % av totalpoängen)
För att utvärdera prissättningen och den potentiella ROI:n av att samarbeta med varje leverantör tog jag hänsyn till följande:
- Konkurrenskraftiga priser
- Transparent prisstruktur
- Olika prisplaner
- Kostnads- och nyttoanalys
- Rabatter vid långsiktiga avtal
Kundrecensioner (10 % av totalpoängen)
För att få en uppfattning om den övergripande nöjdheten hos befintliga kunder tog jag hänsyn till följande när jag läste kundrecensioner:
- Konsekvent positiv återkoppling
- Vanligt förekommande styrkor
- Förbättringsområden
- Nöjdhet med resultaten
- Benägenhet att rekommendera tjänsten
Så väljer du en leverantör av tjänster för hantering av cyberincidenter
Det är lätt att fastna i långa listor över tjänster och komplexa prisstrukturer. För att hjälpa dig att prioritera det som är viktigast för din verksamhet bör du ha följande faktorer i åtanke:
| Faktor | Vad du bör tänka på |
| Verksamhetsmål | Anpassa leverantörens tjänster efter dina strategiska mål för att säkerställa att de uppfyller dina behov. |
| Tjänsternas omfattning och SLA:er | Kontrollera att tjänsteutbudet och SLA:erna täcker dina specifika säkerhetskrav. |
| Supportens tillgänglighet | Säkerställ att leverantören erbjuder support dygnet runt, särskilt om ditt team arbetar globalt. |
| Kostnader och prisstruktur | Leta efter transparent prissättning och utvärdera vilket värde du får för kostnaden. |
| Kommunikation och rapportering | Bedöm hur ofta du får uppdateringar och hur tydliga deras rapporter är. |
| Branscherfarenhet | Överväg leverantörer med erfarenhet inom din sektor för att få skräddarsydd expertis. |
| Teknik och verktyg | Kontrollera att leverantören använder avancerade verktyg och tekniker som kan integreras med dina system. |
| Skalbarhet | Säkerställ att tjänsterna kan växa i takt med verksamhetens behov över tid. |
Viktiga tjänster för hantering av cyberincidenter
När du väljer en leverantör av tjänster för hantering av cyberincidenter bör du hålla utkik efter följande viktiga tjänster:
- Hotdetektering: Identifierar potentiella säkerhetshot snabbt för att minimera risken.
- Incidenthantering: Vidtar omedelbara åtgärder för att begränsa och lösa säkerhetsintrång.
- Sårbarhetsbedömningar: Utvärderar dina system för att identifiera och åtgärda säkerhetsbrister.
- Forensiska utredningar: Analyserar incidenter för att upptäcka grundorsaken och förhindra att de inträffar igen.
- Säkerhetsutbildning: Utbildar ditt team i bästa praxis för att minska risken för mänskliga misstag.
- Hotinformation: Ger insikter om nya hot så att du kan förbereda dig proaktivt.
- Penetrationstester: Simulerar attacker för att utvärdera ditt försvar och förbättra säkerhetsåtgärderna.
- Efterlevnadsstöd: Säkerställer att dina rutiner följer branschens regler och standarder.
- Övervakning dygnet runt: Erbjuder kontinuerlig övervakning för att alltid upptäcka och reagera på hot.
- Riskhantering: Hjälper till att prioritera och minska risker för att skydda företagets tillgångar.
Fördelar med tjänster för hantering av cyberincidenter
Att samarbeta med en leverantör av tjänster för hantering av cyberincidenter ger flera fördelar för ditt team och ditt företag. Här är några tjänster för hanterad detektering och incidenthantering som du kan se fram emot:
- Snabbare svarstider: Tjänster för incidenthantering hjälper till att snabbt begränsa och lösa intrång, vilket minimerar driftstopp.
- Förbättrad säkerhetsnivå: Hotdetektering och sårbarhetsbedömningar identifierar och åtgärdar svagheter i ditt försvar.
- Efterlevnad av regler: Efterlevnadsstöd säkerställer att dina rutiner uppfyller branschstandarder och undviker sanktioner.
- Ökad medvetenhet om hot: Hotinformation håller ditt team informerat om nya hot, vilket möjliggör proaktiva förberedelser.
- Minskad risk för mänskliga misstag: Säkerhetsutbildning lär din personal bästa praxis och minskar sannolikheten för misstag.
- Kontinuerligt skydd: Övervakning dygnet runt ger ständig övervakning för att upptäcka och reagera på hot när som helst.
- Välgrundat beslutsfattande: Forensiska utredningar ger insikter i incidenter och hjälper dig att genomföra datadrivna säkerhetsförbättringar.
Kostnader och prisstrukturer för tjänster för hantering av cyberincidenter
Tjänster för hantering av cyberincidenter erbjuds vanligtvis till ett anpassat pris för att tillgodose olika företags behov, storlekar och omständigheter. Cybersäkerhetsföretag i San Diego kan vara förberedda på större dataintrång, medan team i mindre städer kanske inte har den expertis som krävs för att ge stöd. Leverantörer arbetar vanligtvis enligt en av följande prisstrukturer:
- Abonnemangsbaserad: Tar ut en återkommande avgift för löpande tjänster och support.
- Projektbaserad: Kostnaderna fastställs utifrån projektets specifika omfattning och varaktighet.
- Timpris: Debiteringen baseras på det antal timmar som leverantören har arbetat.
- Retainermodell: En fast avgift betalas regelbundet för att behålla tillgången till tjänster vid behov.
- Arbetsomfattning (SOW): Prissättningen baseras på överenskomna leveranser och uppgifter som anges i ett avtal.
Viktiga faktorer som påverkar priset på tjänster för hantering av cyberincidenter
Utöver den specifika prismodellen finns här några ytterligare faktorer som kan påverka kostnaden för tjänster för hantering av cyberincidenter:
- Anpassningsnivå: Ju mer tjänsterna anpassas efter dina specifika behov, desto högre kan kostnaden bli.
- Efterlevnadskrav: Efterlevnad av branschregler kan öka kostnaderna på grund av den specialiserade expertis som krävs.
- Antal användare: Fler anställda eller användare kan driva upp kostnaderna eftersom tjänsterna skalas efter företagets storlek.
- Incidentens komplexitet: Komplexiteten hos potentiella incidenter och de åtgärder som krävs kan påverka prissättningen. Cybersäkerhet för finansiella tjänster kan omfatta avancerat skydd eftersom dessa institutioner oftare utsätts för attacker.
- Teknikintegration: Kostnaderna kan öka om avancerade verktyg och tekniker behöver integreras med dina nuvarande system.
Genom att känna till dessa faktorer innan du börjar begära anpassade offerter från leverantörer får du en uppfattning om vad du kan förvänta dig och kan jämföra offerter mer effektivt.
Tjänst för hantering av cyberincidenter: vanliga frågor
Här är svar på vanliga frågor om tjänster för hantering av cyberincidenter:
Hur snabbt kan en tjänst för hantering av cyberincidenter reagera på ett hot?
Svarstiderna kan variera beroende på leverantören och det servicenivåavtal (SLA) du väljer. Många leverantörer erbjuder övervakning dygnet runt, vilket innebär att de kan reagera på hot nästan omedelbart. Det är viktigt att diskutera svarstiderna med potentiella leverantörer för att säkerställa att de uppfyller ditt teams behov.
Vilka typer av incidenter hanterar dessa tjänster vanligtvis?
Tjänster för hantering av cyberincidenter hanterar vanligtvis ett brett spektrum av incidenter, inklusive skadliga programattacker, dataintrång och nätfiskebedrägerier. De kan även hjälpa till med interna hot och utpressningsprogram. Det är viktigt att kontrollera att leverantören du överväger har erfarenhet av de specifika typer av incidenter som är relevanta för ditt företag.
Hur väljer jag rätt leverantör för mitt företag?
Att välja rätt leverantör innebär att utvärdera dina specifika behov, till exempel branschens efterlevnadskrav och den supportnivå du behöver. Ta hänsyn till faktorer som leverantörens erfarenhet, tjänsteutbud och prismodeller. Det är också bra att läsa recensioner och be om fallstudier för att se hur de har hjälpt företag som liknar ditt.
Kan dessa tjänster hjälpa till med efterlevnadskrav?
Ja, många leverantörer av tjänster för hantering av cyberincidenter erbjuder stöd för efterlevnad av branschregler. De kan hjälpa dig att förstå och uppfylla nödvändiga standarder för att undvika sanktioner. Se till att diskutera dina specifika efterlevnadsbehov med potentiella leverantörer för att säkerställa att de kan erbjuda rätt expertis.
Vad kan jag förvänta mig under introduktionsprocessen?
Under introduktionen kan du förvänta dig att leverantören bedömer din nuvarande säkerhetsnivå och identifierar potentiella sårbarheter. De kommer sannolikt att konfigurera övervakningsverktyg och fastställa kommunikationsprotokoll. Processen bör vara enkel, men det är viktigt att fråga om tidsplaner och support under denna fas.
Är dessa tjänster lämpliga för små företag?
Ja, många leverantörer av tjänster för hantering av cyberincidenter erbjuder skalbara lösningar som kan anpassas till små företag. De förstår att mindre team kan ha andra behov och budgetar än större företag. När du utvärderar leverantörer bör du leta efter sådana som erbjuder flexibla priser och tjänstealternativ som kan växa med ditt företag.
Vad händer härnäst?
Stärk din SaaS-tillväxt och ditt ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!

