

Key Takeaways
Grunderna i SIEM-verktyg: Ett SIEM-verktyg samlar in och analyserar säkerhetsdata i olika miljöer, vilket hjälper team att effektivt upptäcka och reagera på hot.
Målgrupper: SIEM-verktyg används av säkerhetsteam i företag, molnoperatörer, branscher med höga efterlevnadskrav, hanterade säkerhetstjänsteleverantörer och statliga IT-avdelningar.
Grundläggande funktioner: Viktiga funktioner i SIEM-verktyg omfattar centraliserad logginsamling, hotdetektering, automatisering av incidenthantering, beteendeanalys och efterlevnadsrapportering.
Verksamhetspåverkan: Att införa ett SIEM-verktyg kan minska risker och svarstider, men kräver investeringar, kontinuerlig finjustering och särskild expertis.
Val av SIEM-verktyg: När du utvärderar vad ett SIEM-verktyg är bör du ta hänsyn till integrationsbehov, automatisering, rapportering och om en hanterad eller traditionell lösning passar bäst.
SIEM-verktyg ger ditt säkerhetsteam en enda plats där ni kan samla in, korrelera och agera på hotdata i hela er miljö. Utan ett sådant verktyg måste ni sammanställa varningar från ett dussin frånkopplade källor – och angripare räknar med den luckan.
Jag har själv sett hur snabbt en oövervakad blind fläck förvandlas till en incident. Den här guiden täcker viktiga funktioner, verkliga användningsområden och vad du bör leta efter när du utvärderar olika alternativ, så att du kan fatta ett tryggt och välgrundat beslut om vilken lösning som passar din teknikstack.
Vad är ett SIEM-verktyg?
Ett verktyg för säkerhetsinformation och händelsehantering (SIEM) är programvara som samlar in, centraliserar och analyserar logg- och händelsedata från hela din tekniska miljö. Med hjälp av inbyggda regler och automatisering upptäcker SIEM-verktyg hot, spårar säkerhetshändelser och hjälper ditt team att utreda incidenter snabbare.
Säkerhetsteam förlitar sig på SIEM-verktyg för att förenkla övervakningen av händelser, stärka utredningsarbetsflöden och hålla jämna steg med efterlevnadskraven för sina data och system.
SIEM kombinerar två tidigare säkerhetsfunktioner: säkerhetsinformationshantering (SIM) och säkerhetshändelsehantering (SEM). SIM fokuserar på att samla in, lagra och analysera säkerhetsdata över tid, medan SEM fokuserar på att övervaka händelser i realtid och flagga misstänkt aktivitet.
Tillsammans ger de säkerhetsteam både historisk kontext och insyn i realtid i hela miljön.
Hur fungerar ett SIEM-verktyg?
Ett SIEM-verktyg fungerar genom att hämta säkerhetsloggar och händelsedata från hela din IT-miljö till ett enda centraliserat system. Det kan omfatta slutpunkter, servrar, brandväggar, nätverksenheter, molntjänster, applikationer och identitetsplattformar.
När data kommer in i SIEM-plattformen organiserar och normaliserar plattformen den så att händelser från olika system kan analyseras tillsammans. Därefter tillämpar den korrelationsregler, analyser, beteendebaslinjer och, beroende på plattform, maskininlärning eller flöden med hotinformation för att identifiera aktivitet som kan tyda på ett säkerhetshot.
Ett typiskt SIEM-arbetsflöde ser ut så här:
- Samla in säkerhetsdata: SIEM-plattformen samlar kontinuerligt in loggar och händelser från system i hela din infrastruktur.
- Normalisera och aggregera händelser: Data från olika källor omvandlas till ett enhetligt format så att den kan sökas igenom och jämföras.
- Korrelera misstänkt aktivitet: Plattformen kopplar samman relaterade händelser som kan verka ofarliga var för sig men som kan signalera en attack när de betraktas tillsammans.
- Generera och prioritera varningar: När aktivitet matchar en detekteringsregel, ett avvikande beteendemönster eller en känd kompromissindikator skapar SIEM-plattformen en varning som säkerhetsteamet kan utreda.
- Stöd utredning och hantering: Analytiker kan spåra aktivitet mellan system, granska historiska händelser och fastställa en incidents omfattning och orsak. Moderna SIEM-verktyg kan också utlösa automatiserade åtgärder direkt eller integreras med SOAR-plattformar för mer avancerade hanteringsarbetsflöden.
Eftersom SIEM-plattformen lagrar säkerhetsdata på en enda sökbar plats kan team också använda historiska loggar för kriminaltekniska utredningar, proaktivt hotjagande, rapportering av efterlevnad och identifiering av mönster som skulle vara svåra att upptäcka i frånkopplade verktyg.
Exempel på SIEM-verktyg
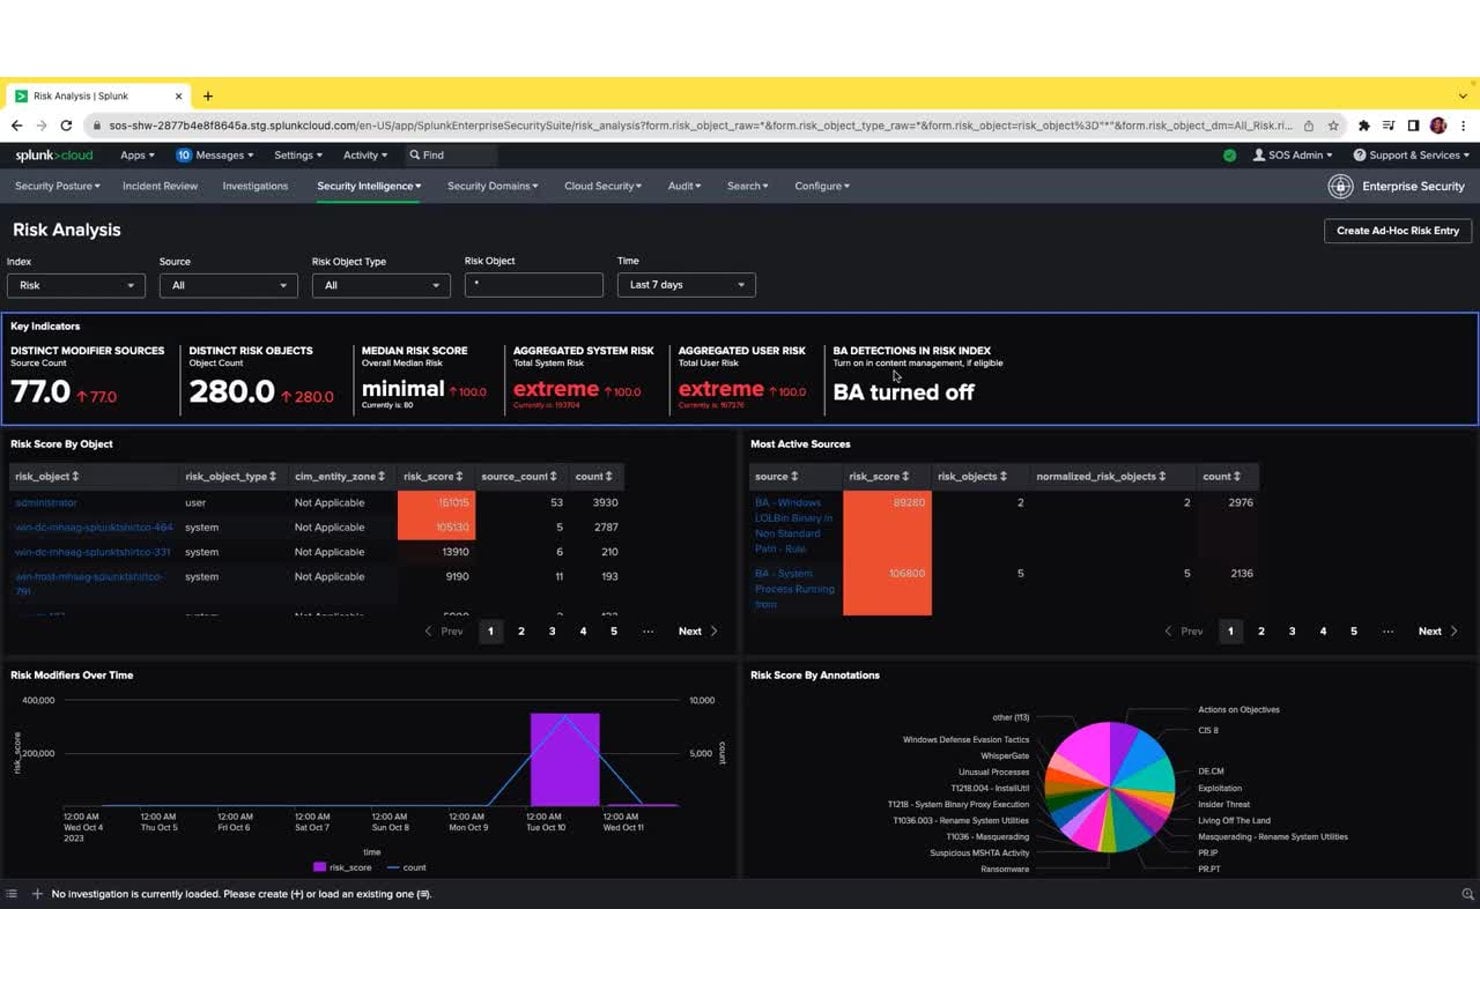
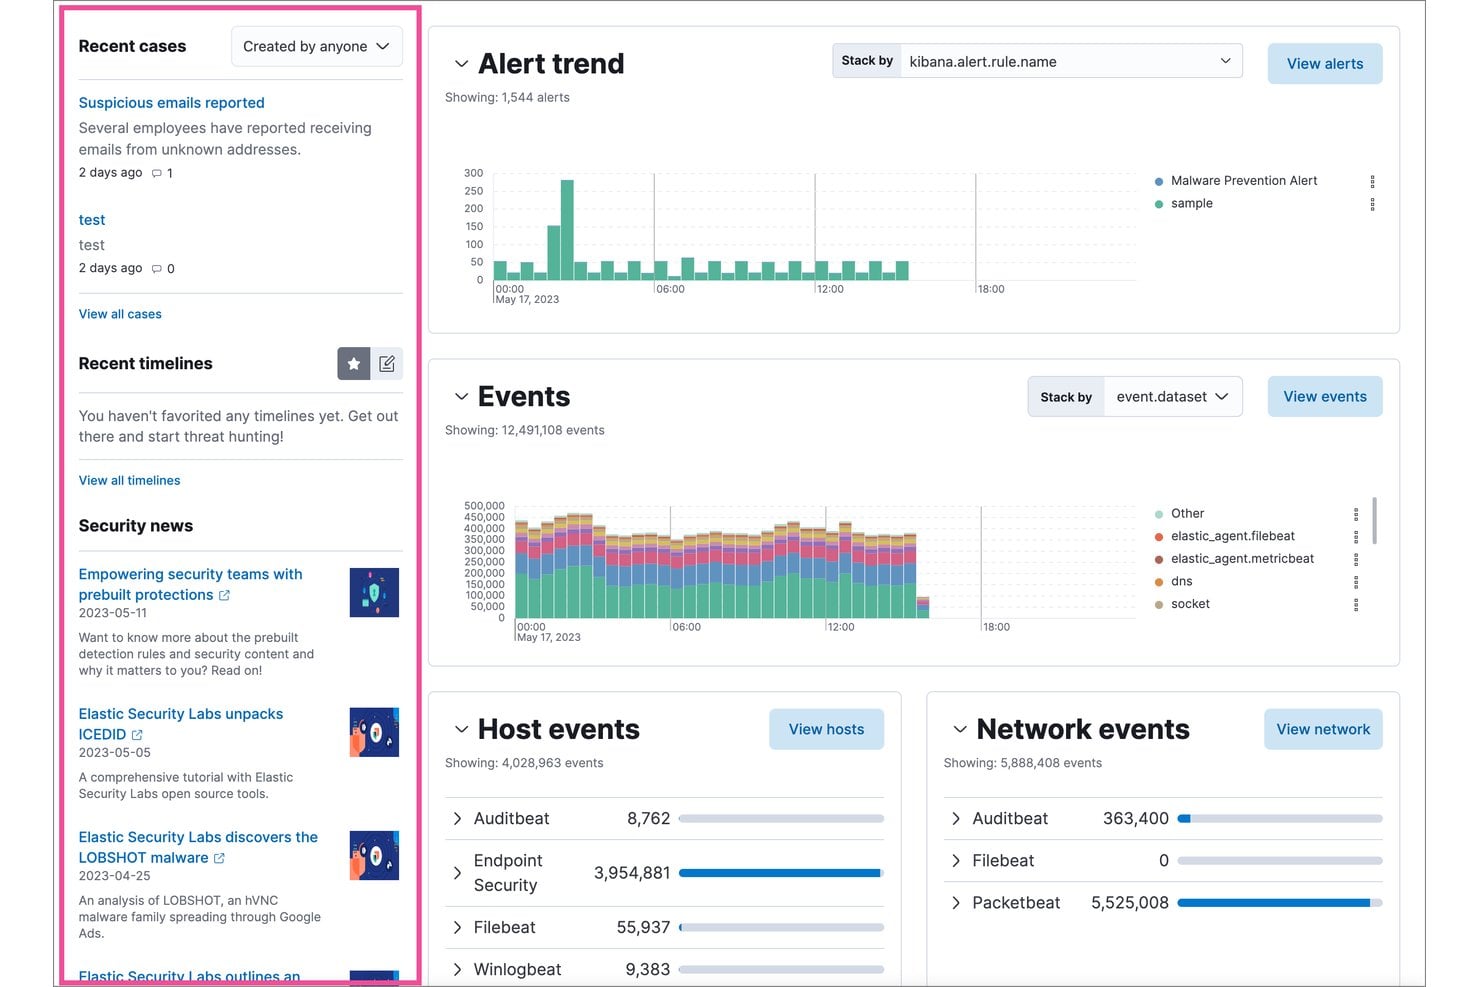
Här är några visuella exempel på hur gränssnitt för SIEM-verktyg ser ut i praktiken:
Have an account? Log In
Bästa SIEM-verktygen att överväga
Här är min kortlista över de bästa SIEM-lösningarna:
Vem använder SIEM-verktyg?
Här är de typer av team och organisationer som förlitar sig på SIEM-verktyg för säkerhetsövervakning och incidenthantering:
- Säkerhetsteam i stora företag: Övervakar säkerhetsverksamheten för stora, komplexa organisationer med omfattande infrastruktur.
- Leverantörer av hanterade säkerhetstjänster (MSSP): Tillhandahåller utkontrakterad övervakning och hotdetektering för klientmiljöer.
- Team för molninfrastruktur: Övervakar aktivitet, granskar åtkomst och upptäcker hot i molnbaserade och hybrida system.
- Reglerade branscher: Team inom finansiella tjänster, hälso- och sjukvård samt energiförsörjning måste uppfylla strikta krav på efterlevnad och rapportering.
- IT-avdelningar inom myndigheter och offentlig sektor: Skyddar kritiska system och känsliga uppgifter mot riktade hot och cyberattacker.
Viktiga fördelar med SIEM-verktyg och potentiella affärseffekter
SIEM-verktyg hjälper dig att minska risker, reagera snabbare på incidenter, stödja efterlevnad och hålla din miljö igång smidigt – vilket direkt kan påverka drifttid och företagets anseende.
Tänk på att dessa lösningar tenderar att vara en betydande investering och att en dåligt hanterad implementering kan skapa ny komplexitet eller luckor i överblicken.
Använd den här tabellen för att väga de viktigaste fördelarna och riskerna med att införa ett SIEM-verktyg:
| Fördelar | Risker |
|---|---|
| FördelarSnabbare upptäckt och hantering av incidenter | RiskerHöga initiala kostnader för implementering och licenser |
| FördelarCentraliserad överblick över alla miljöer | RiskerKomplexitet kan orsaka luckor i konfigurationen |
| FördelarFörbättrad hotjakt och utredning | RiskerFalska positiva resultat kan orsaka larmtrötthet |
| FördelarFörbättrat stöd för krav på efterlevnad | RiskerKräver löpande finjustering och särskild teknisk expertis |
| FördelarPåskyndar analysen av grundorsaker efter incidenter | RiskerProblem med datasekretess om loggar hanteras felaktigt |
| FördelarFörenklar rapportering och förberedelser inför revisioner | RiskerLeverantörsberoende eller utmaningar vid migrering |
| FördelarKorrelation av signaler från flera källor | RiskerBelastar lagrings- och beräkningsinfrastrukturen |
Fallstudier av SIEM-verktyg
Se hur verkliga team förändrade sina säkerhetsresultat med SIEM-verktyg. Dessa fallstudier visar vilken skillnad SIEM kan göra före och efter implementeringen.
Fallstudie: Askari Banks implementering av IBM Security QRadar SIEM
Askari Bank, en kommersiell bank i Pakistan med 560 filialer och 7 500 anställda, byggde sitt säkerhetsoperationscenter (SOC) från grunden med IBM Security QRadar SIEM, QRadar SOAR och ett tillägg för användarbeteendeanalys.
Plattformen implementerades tillsammans med IBM:s affärspartner SPS, samlade loggar från banksystemen, automatiserade incidenthantering via åtgärdshandböcker och möjliggjorde detektering av insiderhot dygnet runt.
Här är resultaten av Askari Banks implementering av SIEM-verktyg:
- Dramatisk minskning av falska positiva resultat: Säkerhetsincidenterna minskade från cirka 700 per dag till färre än 20, vilket gav SOC-teamet träffsäkra och handlingsbara varningar.
- Snabbare åtgärd av incidenter: Åtgärdstiden minskade från cirka 30 minuter till bara 5 minuter genom automatisering med SOAR-åtgärdshandböcker.
- Snabb teamtillväxt: SOC-teamet växte till fler än 20 specialister på mindre än tre år, med stöd av automatisering som tog över rutinmässiga sorteringsuppgifter.
- Efterlevnad av regelverk: Askari Bank uppnådde full efterlevnad av Pakistans cybersäkerhetspolicy 2021, ett nationellt krav som innebär att banker måste driva automatiserade säkerhetsoperationscenter dygnet runt.
Fallstudie: Carrefours implementering av Splunk Cloud Platform
Carrefour, en av världens största återförsäljare, började använda Splunk Cloud Platform för att konsolidera sin säkerhetsdrift i en global miljö med flera kanaler.
Plattformen samlade antivirusloggar samt loggar för slutpunktsidentifiering och -respons i ett enda system och automatiserade aviseringar, ärendehantering och SOC-notiser – vilket tog bort den infrastrukturhantering som hade tagit analytiker från det faktiska säkerhetsarbetet.
Här är resultaten av Carrefours implementering av SIEM-verktyg:
- 3 gånger snabbare hotrespons: Med hjälp av realtidsinsikter från Splunk svarar Carrefour nu på säkerhetshot tre gånger snabbare än tidigare.
- Fokuserad SOC-drift: Säkerhetsteamet gick från infrastrukturhantering till uppgifter med högre värde, bland annat applikationshantering, hotanalys och aktiva säkerhetsutredningar.
- Bredare åtkomst för analytiker: Både tekniska analytiker och affärsanvändare kan självständigt utreda och skapa aviseringar under säkerhetshändelser, vilket ökar teamets övergripande responskapacitet.
- Säkrare produktlanseringar: Plattformen ger Carrefours team den insyn som krävs för att lansera nya funktioner och tjänster på ett säkert sätt, vilket minskar risken för att nya digitala funktioner skapar säkerhetsluckor.
SIEM-verktygens viktigaste funktioner och möjligheter
Här är de viktigaste funktionerna du bör leta efter när du utvärderar SIEM-verktyg för din miljö:
- Centraliserad logginsamling: Samla händelsedata från servrar, molntjänster, slutpunkter och nätverksenheter på en enda sökbar plattform.
- Hotidentifiering i realtid: Använd inbyggda regler och analyser för att upptäcka misstänkt aktivitet och varna teamet medan incidenter utvecklas.
- Automatiserad incidenthantering: Utlös spelböcker eller arbetsflöden som vägleder eller utför åtgärder – vilket minskar det manuella arbetet vid återkommande scenarier.
- Korrelationsanalys över datakällor: Koppla samman händelser från olika system (brandväggar, slutpunkter, moln med mera) för att skapa en fullständig bild av komplexa attacker.
- Analys av användar- och entitetsbeteende (UEBA): Upptäck insiderhot eller komprometterade konton genom att flagga ovanlig aktivitet hos användare eller enheter.
- Efterlevnadsrapportering: Skapa rapporter som är kopplade till vanliga regelverk och ramverk, vilket förenklar revisioner och upprätthållandet av policyer.
- Instrumentpaneler och visualiseringar: Få tillgång till anpassningsbara instrumentpaneler som ger insikter på hög nivå om status och trender, anpassade efter teamets prioriteringar.
- Integrations- och API-stöd: Anslut SIEM-systemet till din bredare säkerhetsstack (ärendehantering, hotinformation, orkestreringsverktyg) för smidigare drift.
Användningsområden för SIEM-verktyg: typiska processer och arbetsflöden
SIEM-verktyg ger dig en central plats för att samla in, analysera och agera på säkerhetshändelser i dina system. Du kan automatisera viktiga arbetsflöden, till exempel övervakning av hot, incidentutredningar och skapande av efterlevnadsrapporter – så att teamet kan fokusera på djupare analyser och beslutsfattande.
Genom att koppla samman signaler från alla dina miljöer hjälper SIEM-verktyg dig att upptäcka hot snabbare och minska manuella steg i det dagliga säkerhetsarbetet.
Använd den här tabellen för att se hur SIEM-verktyg stöder viktiga säkerhetsprocesser inom IT och på ledningsnivå:
| Process | Beskrivning | Hur programvaran hjälper till |
|---|---|---|
| ProcessHotidentifiering | BeskrivningIdentifiera misstänkt aktivitet eller hot i hela din IT-miljö. | Hur programvaran hjälper tillKorrelaterar händelser från flera källor för att upptäcka verkliga hot och minska bruset från falska positiva resultat. |
| ProcessIncidenthantering | BeskrivningHantera och lösa säkerhetsincidenter snabbt efter att de har upptäckts. | Hur programvaran hjälper tillAutomatiserar spelböcker och arbetsflöden så att åtgärder vid incidenthantering sker snabbare och kräver mindre manuella insatser. |
| ProcessEfterlevnadsrapportering | BeskrivningFörbered dokumentation och bevis inför revisioner och granskningar av regeluppfyllelse. | Hur programvaran hjälper tillSkapar rapporter som är kopplade till efterlevnadsramverk och hämtar information från loggar och händelser som samlats in i olika system. |
| ProcessGrundorsaksanalys | BeskrivningUndersök orsaken till och effekten av säkerhetsintrång eller incidenter. | Hur programvaran hjälper tillSamlar och visualiserar historiska loggdata, så att team kan spåra händelser och identifiera sårbarheter. |
| ProcessÖvervakning av användaraktivitet | BeskrivningFölj användarnas åtgärder för att upptäcka insiderhot eller riskfyllt beteende. | Hur programvaran hjälper tillAnvänder beteendeanalys för att flagga avvikelser från normal aktivitet, så att du kan undersöka potentiella hot. |
More Articles
Typer av SIEM-verktyg och liknande verktyg
SIEM-verktyg finns i några olika varianter, och det finns flera närbesläktade säkerhetsverktyg som ofta tas upp i samma sammanhang:
Använd den här tabellen för att förstå vad som skiljer de olika typerna åt:
| Typ | Särskiljande egenskap |
|---|---|
| TypTraditionellt SIEM | Särskiljande egenskapRegelbaserad korrelation och loggaggregering utan AI-drivna analyser |
| TypNästa generations SIEM | Särskiljande egenskapAnvänder AI och maskininlärning för att automatisera hotdetektering och minska behovet av manuell finjustering |
| TypHanterat SIEM | Särskiljande egenskapDrivs av en tredjepartsleverantör eller MSSP, vilket eliminerar behovet av intern hantering |
| Typ(SOAR) Säkerhetsorkestrering, automatisering och respons | Särskiljande egenskapFokuserar på att automatisera arbetsflöden för incidenthantering i stället för logginsamling och detektering |
| Typ(XDR) Utökad detektering och respons | Särskiljande egenskapIntegrerar detektering över slutpunkter, identitet och molnlager utan att fokusera på logghantering |
| TypLogghantering | Särskiljande egenskapSamlar in och lagrar loggar för sökning och granskning, men saknar inbyggd säkerhetsanalys och korrelation |
Vad du bör leta efter i ett SIEM-verktyg
Rätt SIEM-verktyg bör passa din befintliga infrastruktur, dina säkerhetsarbetsflöden och din datavolym utan att skapa mer komplexitet än vad ditt team kan hantera.
När du jämför olika alternativ bör du fokusera på hur väl varje plattform stöder de system du redan använder och hur ditt säkerhetsteam faktiskt utreder och hanterar hot.
Använd dessa faktorer för att bedöma vilket SIEM-verktyg som passar bäst för din miljö:
- Täckning av datakällor: Se till att SIEM-lösningen kan samla in loggar och händelser från de system som ditt team faktiskt använder, inklusive slutpunkter, servrar, brandväggar, molntjänster och identitetsplattformar.
- Kvalitet på detektering och korrelation: Leta efter god händelsekorrelation, beteendeanalys och funktioner för hotinformation som hjälper till att upptäcka relevanta hot utan att skapa alltför många falska positiva resultat.
- Skalbarhet: Kontrollera om plattformen kan hantera din nuvarande loggvolym och fortsätta att fungera väl när din infrastruktur och dina säkerhetsdata växer.
- Passar distributionsmodellen: Överväg om ett molnbaserat, lokalt eller hybridbaserat SIEM bäst motsvarar din miljö, dina säkerhetskrav och dina interna resurser.
- Total kostnad och hanteringsinsats: Jämför mer än licenspriset. Logginsamling, lagring, lagringsperiod, finjustering, implementering och bemanning kan alla påverka den långsiktiga kostnaden för att driva plattformen.
Omsätt SIEM-insikter i handling
Ett SIEM kan ge ditt säkerhetsteam den detektering och insyn som behövs, men vissa organisationer behöver också starkare automatisering när ett hot har identifierats. Om det är prioriterat att minska det manuella arbetet med incidenthantering kan de bästa SOAR-plattformarna komplettera ditt SIEM genom att orkestrera och automatisera arbetsflöden för incidenthantering.


