A cibersegurança protege sistemas informáticos, redes e dados contra ataques digitais, acessos não autorizados e danos. As ameaças específicas à cibersegurança incluem várias atividades maliciosas destinadas a comprometer a integridade, a privacidade e a funcionalidade dos dados e dos sistemas digitais, como pirataria informática, vírus e ataques de phishing.
Para enfrentar estes desafios, os CTOs devem utilizar ferramentas de cibersegurança para detetar, prevenir e mitigar eficazmente as ameaças. Desde software de segurança de terminais até plataformas avançadas de informação sobre ameaças, as ferramentas certas são essenciais para proteger os sistemas, garantir a privacidade dos dados e manter a confiança no atual panorama digital.
As ameaças à cibersegurança estão por toda a parte, e o rápido crescimento do SaaS, dos serviços na nuvem e das infraestruturas críticas automatizadas transformou aquilo que anteriormente era um incómodo numa ameaça significativa.
Os CTOs têm de proteger a sua tecnologia. Independentemente do setor ou do nível de risco que sinta, é necessário antecipar, intercetar e responder a um ambiente de cibercrime em constante evolução.
O que são ameaças à cibersegurança?
Uma ameaça à cibersegurança é qualquer ataque intencional a um sistema informático perpetrado por agentes maliciosos. Estas ameaças assumem muitas formas, desde simples tentativas de acesso não autorizado por parte de um único agente até ataques multinacionais em larga escala contra sistemas de segurança, realizados por múltiplos vetores, incluindo Estados-nação e organizações não estatais.
Os sistemas na nuvem são frequentemente visados nestes ataques, pelo que vale a pena saber aquilo que se enfrenta.
Segundo Taylor, nos últimos 2-3 anos, os atacantes passaram do phishing massivo e oportunista para ataques altamente direcionados e baseados em engenharia social.
"Estão a utilizar IA para criar e-mails mais credíveis, imitar o comportamento de executivos e até manipular voz e vídeo", afirma. "O perímetro já não é a firewall, é o utilizador final, ou a firewall humana."
"Para se adaptarem, as organizações têm de ir além da formação baseada em listas de verificação. Precisam de uma educação contínua, envolvente e assente em reforço positivo — todos precisam de orientação, não de culpabilização."
Tipos de ameaças à cibersegurança
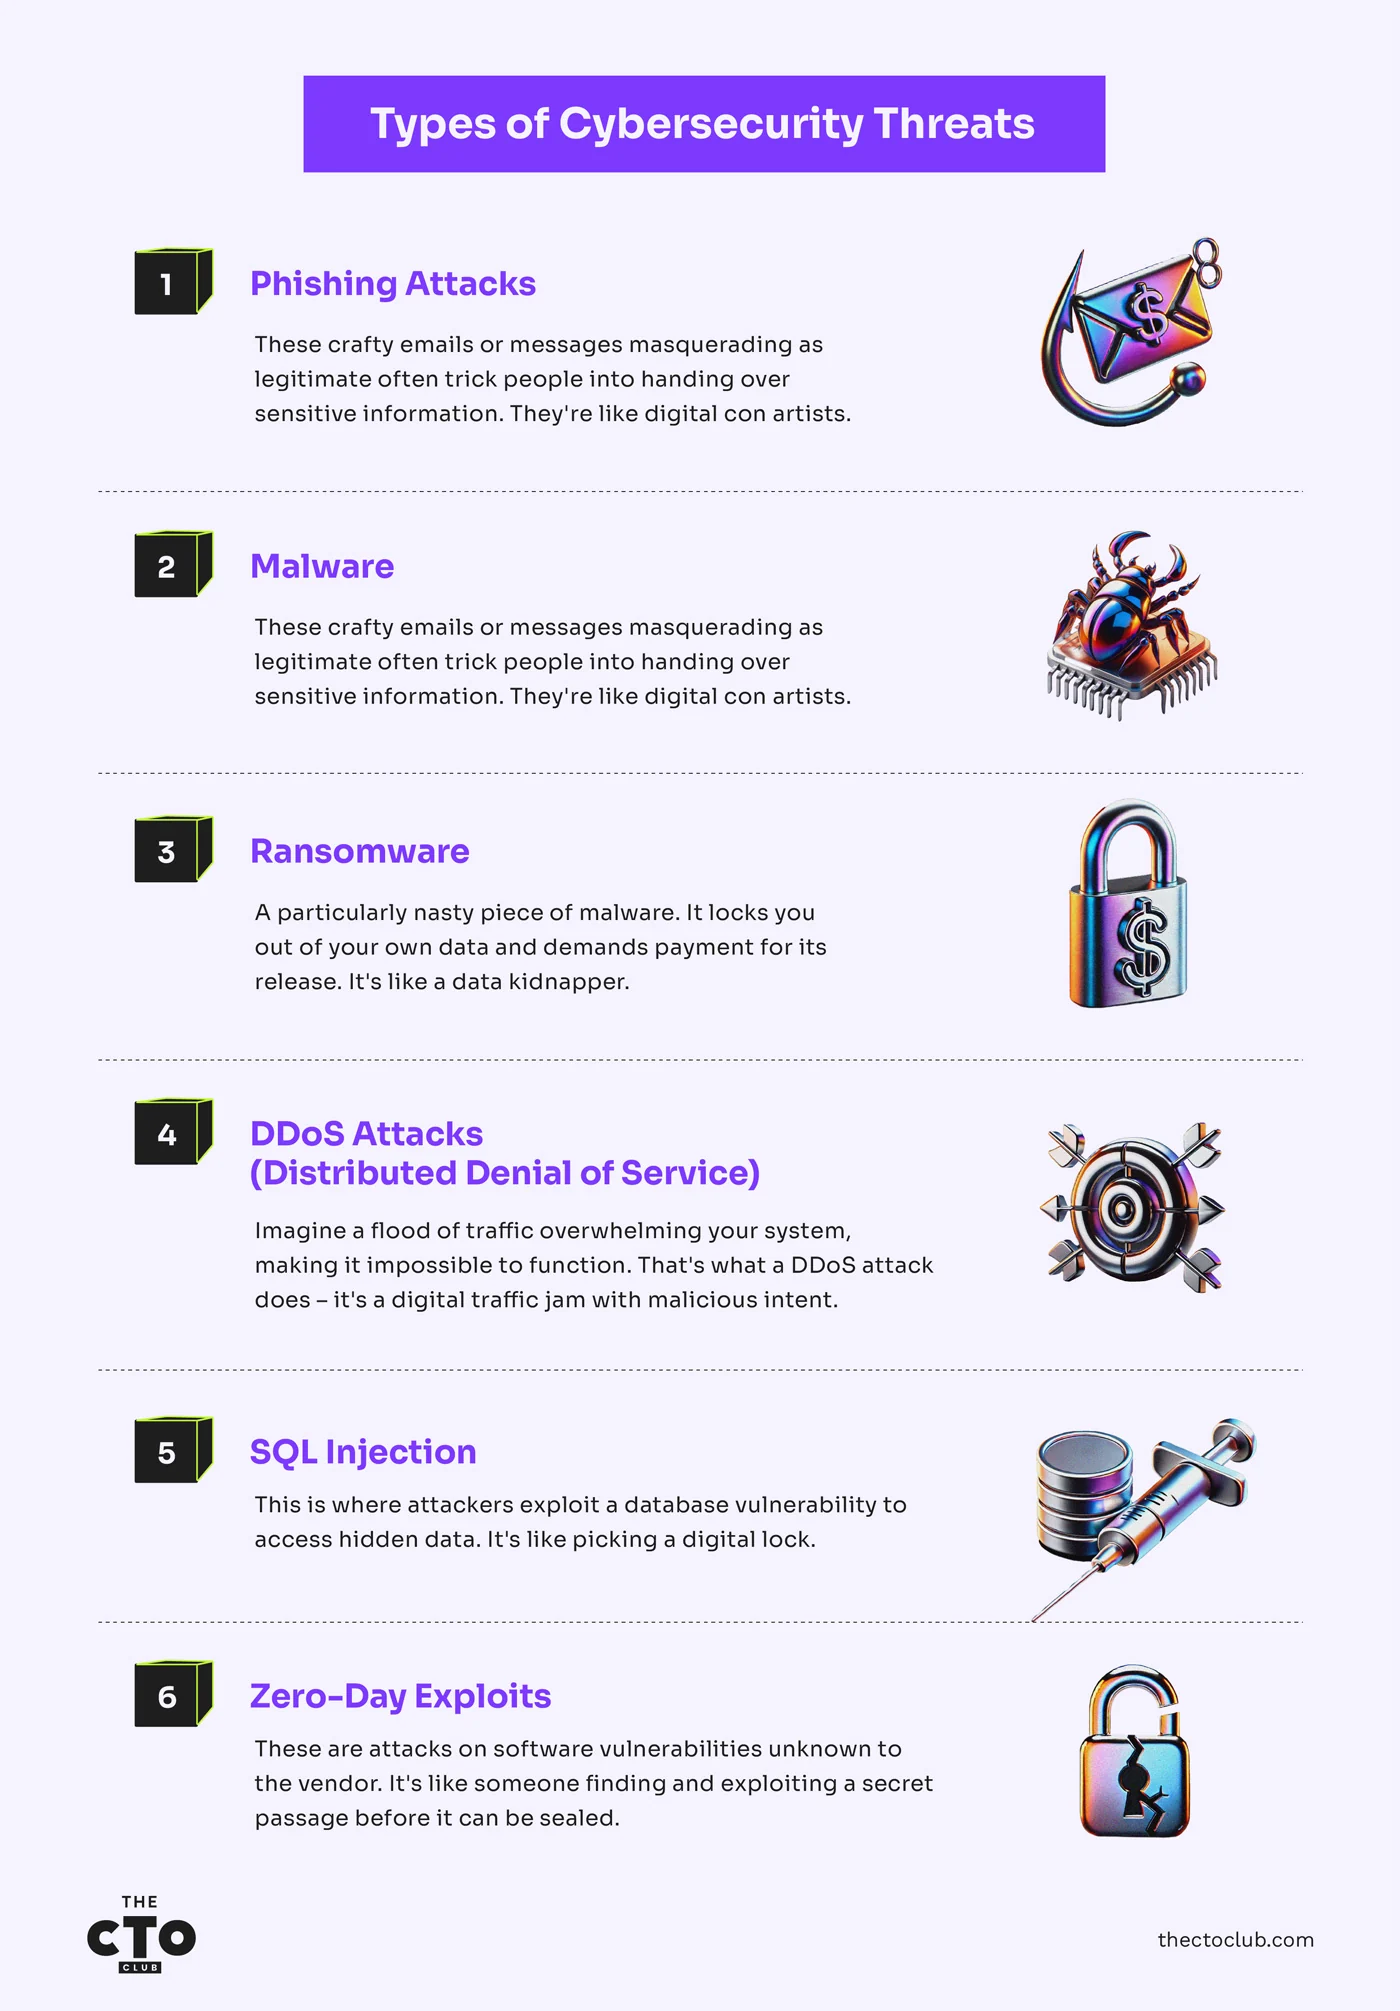
As ameaças à cibersegurança assumem muitas formas, cada uma com a sua maneira sorrateira de causar estragos. Vamos analisá-las:
- Ataques de phishing: Estes e-mails ou mensagens astutos, que se fazem passar por comunicações legítimas, levam frequentemente as pessoas a entregar informações sensíveis. São como vigaristas digitais.
- Malware: Esta categoria abrangente inclui vírus, worms e ransomware. Pense no malware como um intruso indesejado que se infiltra no seu sistema para roubar, danificar ou assumir o controlo.
- Ransomware: Um tipo particularmente desagradável de malware. Bloqueia o acesso aos seus dados e exige um pagamento para os libertar. É como um sequestrador de dados.
- Ataques DDoS (negação de serviço distribuída): Imagine uma inundação de tráfego a sobrecarregar o seu sistema, tornando impossível o seu funcionamento. É isso que faz um ataque DDoS — um engarrafamento digital com intenção maliciosa.
- Injeção de SQL: Neste caso, os atacantes exploram uma vulnerabilidade de uma base de dados para aceder a dados ocultos, de forma semelhante a arrombar uma fechadura digital.
- Explorações de dia zero: Tratam-se de ataques a vulnerabilidades de software desconhecidas pelo fornecedor. É como alguém encontrar e explorar uma passagem secreta antes de esta poder ser selada.
Cada ameaça representa um risco real e está em constante evolução. A cibersegurança não é apenas uma questão de TI; é uma parte essencial das nossas vidas digitais. A urgência de proteger contra estas ameaças nunca foi tão grande. Manter-se informado e vigilante é fundamental.
Ataques de intermediário
Sejamos honestos — a maioria de nós pensa que compreende os ataques de intermediário. "Ah, sim, alguém interpõe-se entre duas partes que comunicam, já percebi."
Mas depois de limpar as consequências destes ataques em três empresas diferentes, posso dizer-vos que existe uma enorme diferença entre compreender o conceito e reconhecer quando se está sob ataque.
Como é um ataque MitM (não é o que a sua equipa de segurança pensa)
Esqueça por um momento a definição dos manuais. Eis o verdadeiro aspeto de um ataque de intermediário no mundo real:
- Não é óbvio: Quando um dos meus clientes foi atacado, o seu tráfego foi intercetado durante 47 dias antes de alguém dar conta. Sem alarmes, sem problemas de desempenho percetíveis, apenas irregularidades subtis nos dados das transações que a maioria dos sistemas de monitorização não detetou de todo.
- Acontece onde menos se espera: Toda a gente se concentra nas comunicações externas. No entanto, já vi ataques MitM devastadores entre sistemas internos – de servidor para servidor, da aplicação para a base de dados – onde as equipas muitas vezes ignoram os controlos de segurança que aplicariam externamente.
- Raramente é aleatório. Os dias do "disparar para todo o lado e esperar" já terminaram. Atualmente, os atacantes fazem reconhecimento durante semanas, identificando canais de comunicação de elevado valor antes de atacar. Procuram os seus sistemas de processamento de pagamentos, servidores de autenticação e gateways de API.
A mecânica é simples, mas brutalmente eficaz:
- O atacante posiciona-se entre duas partes – utilizador e aplicação, servidor e servidor, ou dispositivo e rede.
- Estabelece ligações encriptadas separadas com cada uma das partes, fazendo com que ambas pensem que estão a comunicar diretamente entre si.
- Desencripta, lê, potencialmente modifica e, em seguida, volta a encriptar o tráfego antes de o encaminhar.
- Ambas as partes acreditam ter uma ligação segura e privada, quando na realidade não a têm.
A parte mais assustadora? Um ataque MitM bem executado parece ser precisamente tráfego normal para a maioria das ferramentas de segurança. Já vi SOC com sistemas de segurança de milhões de dólares falharem completamente na sua deteção.
Técnicas de ataque que vi serem bem-sucedidas (apesar de uma segurança "adequada")
Depois de investigar dezenas destes incidentes, estas são as técnicas que contornam consistentemente até programas de segurança bem financiados:
Escuta através de Wi-Fi: continua ridiculamente eficaz
Eu sei, parece Segurança 101, mas funciona:
- A armadilha da sala VIP executiva do aeroporto: As credenciais do CEO de um dos meus clientes do setor industrial foram roubadas numa sala VIP de aeroporto. O atacante criou um ponto de acesso não autorizado chamado "Executive_Lounge_Premium", com um sinal melhor do que o da rede legítima. Em 20 minutos, o CEO ligou-se e enviou, sem saber, todo o tráfego através do computador portátil do atacante. A empresa descobriu transferências bancárias invulgares, num total superior a 1 milhão de dólares, três semanas mais tarde.
- A "atualização" da rede do hotel: Outra técnica comum envolve atacantes que se fazem passar por técnicos de suporte informático, alegando que estão a "atualizar a rede do hotel" e fornecendo novos dados de ligação (maliciosos). A sua equipa pensa que está a obter um serviço melhor, quando, na realidade, encaminha o tráfego através do sistema de um atacante.
Dito isto, Craig Taylor, um profissional de cibersegurança certificado como CISSP e cofundador da CyberHoot, afirma que o equívoco mais comum é pensar que os ataques Man-in-the-Middle (MITM) são apenas uma preocupação em redes Wi-Fi públicas ou em ambientes não encriptados.
"Na realidade, os atacantes podem explorar uma gestão deficiente de certificados, VPN mal configuradas e até dispositivos comprometidos dentro de redes de confiança", acrescenta Taylor. "Os CTO ignoram frequentemente as ameaças internas e assumem que a encriptação, por si só, é suficiente".
Falsificação de DNS: a redirecionar o seu roteiro digital
O DNS é o sistema de navegação da Internet e, quando é comprometido, envia-o para destinos que parecem idênticos ao que esperava, mas que estão, na realidade, sob o controlo de um atacante:
- O redirecionamento silencioso: Uma organização de cuidados de saúde com a qual trabalhei teve o seu DNS comprometido durante meses. O atacante redirecionava apenas domínios específicos de elevado valor — o processador de pagamentos, o sistema de RSE e o portal de correio eletrónico. Tudo parecia perfeitamente normal aos utilizadores, exceto o facto de todas as suas credenciais estarem a ser recolhidas.
- A injeção direcionada: Os atacantes mais sofisticados não sequestram todo o tráfego DNS – esperam por consultas específicas de elevado valor (como sites bancários ou sistemas de pagamento) antes de injetarem respostas falsas. Esta abordagem seletiva torna a deteção significativamente mais difícil.
O "sequestro lateral de sessão" – uma ameaça de cibersegurança de que ninguém fala
Esta técnica visa sessões ativas, em vez das ligações iniciais:
- Roubo de cookies através de Wi-Fi desprotegido: Um atacante na mesma rede pode roubar cookies de sessão de ligações não HTTPS, permitindo-lhe sequestrar sessões ativas sem credenciais de início de sessão.
- O ataque de temporização entre sites: Já vi atacantes utilizarem pequenas diferenças de temporização nas respostas para determinar se os utilizadores têm sessão iniciada em serviços específicos e, em seguida, usarem essa informação para lançar ataques direcionados de sequestro lateral.
Numa empresa de retalho que aconselhei, um atacante roubou os cookies de sessão de um administrador autenticado e procedeu à exfiltração de dados de clientes durante semanas – tudo isto enquanto o administrador continuava a utilizar ativamente o sistema, sem qualquer indicação de que algo estivesse errado.
Compromisso do correio eletrónico empresarial: o MitM mais rentável
Os ataques MitM baseados em correio eletrónico tornaram-se extremamente sofisticados:
- A modificação da fatura: Os atacantes monitorizam as trocas de e-mails entre empresas e, em seguida, intercetam e modificam faturas em PDF para alterarem os dados de pagamento. Já vi empresas perderem milhões porque ninguém telefonou para verificar as súbitas "alterações bancárias" mencionadas num e-mail.
- O truque do domínio semelhante: Uma empresa de construção com a qual trabalhei perdeu $927,000 quando um atacante registou "constructioncorp-invoices.com" (o domínio verdadeiro era "constructioncorp.com") e começou a enviar e-mails a partir desse endereço. A diferença subtil passou despercebida durante semanas.
Have an account? Log In
Ameaças de cibersegurança da cadeia de fornecimento
Tenho visto demasiados CTOs concentrarem-se obsessivamente no reforço dos seus sistemas, ignorando completamente uma vulnerabilidade enorme – o software e os serviços que entram no seu ambiente provenientes de fornecedores "de confiança".
Sejamos claros: a sua cadeia de fornecimento é provavelmente o seu elo mais fraco, e os atacantes sabem-no.
Como são as ameaças de cibersegurança da cadeia de fornecimento
Esqueça o conceito abstrato. Esta é a realidade dos ataques modernos à cadeia de fornecimento:
- O ataque que nunca vê chegar: Quando uma importante empresa de logística que aconselhei foi vítima de uma intrusão, esta não ocorreu através do seu perímetro fortemente protegido — ocorreu através de uma atualização de rotina de um sistema de gestão de inventário de confiança. A atualização tinha assinatura digital, passou todas as verificações de segurança e foi implementada automaticamente em mais de 400 servidores. A porta traseira permaneceu indetetada durante 143 dias.
- O cavalo de Troia perfeito: Os ataques à cadeia de fornecimento são extremamente eficazes porque se fazem passar por software legítimo de fornecedores de confiança. Funcionam com os mesmos privilégios e acesso que o próprio software de confiança. Já vi código malicioso ser implementado pelos seus administradores, que estavam a "efetuar manutenção de rotina".
- O alcance do impacto é enorme: Quando um fornecedor de serviços financeiros foi comprometido através do seu processo de compilação, o código malicioso foi distribuído simultaneamente por 734 bancos e cooperativas de crédito. Não se trata de um único sistema comprometido — são centenas ou milhares de uma só vez.
As empresas de SaaS enfrentam riscos consideráveis de terceiros devido à sua dependência de parceiros, contratantes e subcontratantes que fornecem serviços essenciais, mas que podem não dispor de normas e práticas de cibersegurança comparáveis.
"Isto verifica-se sobretudo no caso de organizações mais pequenas e especializadas, mas também pode ser tido em conta por entidades de maior dimensão", afirma Jeff Le, diretor principal da 100 Mile Strategies e investigador visitante no National Security Institute. "As empresas de SaaS podem não sujeitar os seus parceiros ao mesmo nível de escrutínio, inventariação ou rigor na formação que aplicariam aos seus parceiros e partes interessadas internos."
Os governos de todo o mundo enfrentam desafios semelhantes, recorrendo frequentemente a ferramentas básicas, como folhas de cálculo do Excel e listas estáticas, para acompanhar os seus parceiros. Uma supervisão eficaz exige um acompanhamento contínuo para além das operações internas, incluindo uma avaliação proativa das entidades terceiras.
"Os testes de intrusão e os exercícios de equipa vermelha são úteis, mas é necessário fazer mais do que avaliações pontuais", acrescenta Le.
Porque é que a segurança tradicional não resulta
O seu manual de segurança habitual falha completamente perante os ataques à cadeia de fornecimento:
- A verificação de assinaturas não serve de nada: As atualizações comprometidas têm assinatura digital do fornecedor legítimo, utilizando os seus certificados reais, e as suas ferramentas de segurança consideram-nas 100% legítimas.
- A monitorização do comportamento não deteta o problema: Como o código malicioso é executado dentro de uma aplicação de confiança, o seu comportamento mistura-se frequentemente com atividades legítimas.
- As avaliações dos fornecedores criam uma falsa sensação de segurança: Já vi empresas com classificações perfeitas em auditorias de segurança tornarem-se a origem de comprometimentos massivos da cadeia de fornecimento apenas algumas semanas depois.
O ataque à SolarWinds não foi uma anomalia, mas uma antevisão do novo normal. A maioria dos CTOs com quem falo continua totalmente despreparada para esta realidade.
Defesa contra ameaças de cibersegurança
A defesa contra ataques à cadeia de fornecimento exige uma abordagem fundamentalmente diferente, mas isso não significa abandonar os seus fornecedores ou desenvolver tudo internamente:
- A minha opinião impopular: confiança zero para atualizações: Até as atualizações assinadas de fornecedores de confiança devem ser tratadas como potencialmente comprometidas. Uma organização de saúde com a qual trabalhei implementou uma política de preparação de 72 horas para todas as atualizações de fornecedores num ambiente isolado antes da implementação generalizada. No espaço de seis meses, detetaram duas atualizações comprometidas que, de outro modo, teriam passado sem problemas.
- As listas de materiais de software (SBOMs) não são negociáveis: Comece a exigir SBOMs detalhadas a todos os fornecedores. Quando um cliente do setor industrial tornou isto obrigatório, descobriu que 40% dos seus fornecedores nem sequer conseguiam produzir uma lista completa dos componentes do seu software. É um sinal de alerta que não pode ignorar.
- Autoproteção de aplicações em tempo de execução (RASP): Implemente soluções que detetem e bloqueiem comportamentos suspeitos, independentemente da sua origem. Isto proporciona defesa mesmo quando aplicações de confiança se tornam maliciosas.
- Segmentação de fornecedores que funciona realmente: Crie segmentos de rede que limitem aquilo a que os seus fornecedores podem aceder, mesmo quando o respetivo software está a funcionar conforme previsto. Um retalhista que aconselhei limitou o software do seu fornecedor de sistemas de ponto de venda ao acesso exclusivo ao que este necessitava. Quando o fornecedor foi posteriormente comprometido, o ataque ficou contido num pequeno subconjunto de sistemas.
Os ataques à cadeia de fornecimento não vão desaparecer – estão a aumentar em frequência e sofisticação. Mas, com a abordagem certa, pode reduzir drasticamente a sua exposição sem paralisar o negócio.
Não seja o diretor de tecnologia a explicar à administração por que motivo confiou mais na segurança de um fornecedor do que na sua própria segurança. Desenvolva uma segurança que parta do princípio de que até os seus parceiros de maior confiança podem estar comprometidos, porque alguns acabarão por estar.
Passos práticos
Depois de implementar proteções contra MitM em várias organizações, eis o que funciona na prática:
Controlos técnicos que produzem resultados
- Fixação de certificados com mecanismos alternativos: A fixação de certificados padrão falha com demasiada facilidade. Implemente uma fixação dinâmica com modos de falha adequados. Um cliente do setor financeiro reduziu a sua exposição a MitM em 87%, mantendo simultaneamente uma disponibilidade de 99,9% da aplicação através desta abordagem.
- Implementação de DNS sobre HTTPS (DoH): Transferir as suas consultas DNS para canais encriptados impede muitas técnicas de MitM. Quando corretamente implementado, é praticamente invisível para os utilizadores, reduzindo simultaneamente de forma drástica a sua superfície de ataque.
- Autenticação multicanal: Verifique as ações críticas através de um canal separado. Quando um cliente do setor da saúde implementou a verificação fora de banda para alterações ao acesso aos sistemas dos prestadores, interrompeu três tentativas de MitM no primeiro mês.
- Confiança zero também para o tráfego interno: A ideia de que o tráfego interno é "seguro" está desatualizada. Implemente o mesmo processo de verificação para as comunicações entre servidores que implementaria para o tráfego externo.
Alterações de processos que travam as ameaças de cibersegurança
- A regra da verificação através de dois canais: Qualquer alteração financeira (dados bancários, informações de pagamento) requer verificação através de um canal de comunicação diferente. Esta política simples travou 94% das tentativas de fraude financeira numa empresa com a qual trabalhei.
- A política de "apenas contactos conhecidos": Crie um diretório de contactos verificados dos principais fornecedores e parceiros e processe apenas pedidos financeiros provenientes dessas pessoas previamente verificadas.
- A análise de anomalias nas transações: Implemente sistemas automatizados que assinalem alterações súbitas nos padrões de transações, como novas contas bancárias, montantes invulgares ou destinatários inesperados.
O fator humano: tornar a segurança intuitiva
- Microformação de três minutos: Esqueça as formações de segurança com uma hora de duração. Implementei vídeos de segurança de 3 minutos distribuídos através do Slack/Teams, centrados numa ameaça específica de cada vez. O envolvimento e a retenção dispararam em comparação com a formação tradicional.
- A cultura de "parar e verificar": Crie uma cultura em que a verificação seja valorizada, e não vista como um incómodo. Reconheça publicamente os membros da equipa que detetem potenciais tentativas de MitM através da verificação.
- O programa de ataques simulados: Realize regularmente ataques MitM simulados (mas éticos) contra a sua equipa. As empresas que fazem isto registam, ao longo do tempo, uma redução de 76% nas tentativas de engenharia social bem-sucedidas.
Implementação de ameaças de cibersegurança
Veja, compreendo – está a equilibrar a segurança com as operações do negócio.
Eis uma abordagem faseada que não destruirá a produtividade:
- Comece pelos alvos de elevado valor: Comece por proteger os sistemas financeiros, os serviços de autenticação e as transferências de dados sensíveis. Obterá 80% do benefício da proteção com 20% do esforço.
- Introduza processos de verificação: Adicione etapas de verificação humana para alterações críticas antes de implementar controlos técnicos que possam perturbar as operações.
- Implemente os controlos técnicos gradualmente: Comece pela monitorização antes do bloqueio, implemente primeiro em ambientes de teste e estabeleça procedimentos claros de reversão.
- Torne a segurança visível, mas não intrusiva: As melhores proteções contra ataques MitM são aquelas que os utilizadores quase não notam, mas que confirmam claramente que a proteção está ativa.
Aviso importante
Já resolvi demasiados problemas resultantes de ataques MitM bem-sucedidos, e todos têm algo em comum – toda a gente pensava que "não nos vai acontecer" ou que "já estamos protegidos". A realidade é que estes ataques são bem-sucedidos precisamente porque exploram esta falsa sensação de segurança.
Não espere até ter de explicar à administração como é que a sua empresa transferiu 2 milhões de dólares para a conta de um atacante para começar. Comece pelo básico—encriptação, verificação e sensibilização—e desenvolva a partir daí.
Panorama das ameaças
Desde que o verme Morris derrubou sistemas informáticos vitais em 1988, o código malicioso tem explorado vulnerabilidades em redes protegidas. Os vermes são especialmente relevantes no mundo SaaS interligado, uma vez que podem replicar-se sem um hospedeiro, movendo-se através das redes.

Perspetiva do setor
A \u003ca href=\u0022https://cybermagazine.com/articles/half-of-ransomware-attacks\u0022 target=\u0022_blank\u0022 rel=\u0022noreferrer noopener\u0022\u003eestudo da Odaseva\u003c/a\u003e realizado em setembro de 2022 concluiu que 48% das organizações tinham sofrido um ataque de ransomware nos 12 meses anteriores. Destas, 51% foram ataques dirigidos especificamente a ativos SaaS, tornando este o segmento mais visado do mercado tecnológico. Com o custo médio de cada violação de dados a atingir \u003ca href=\u0022https://www.ibm.com/reports/data-breach\u0022 target=\u0022_blank\u0022 rel=\u0022noreferrer noopener\u0022\u003e4,45 milhões de dólares\u003c/a\u003e, e com mais de 700 000 plataformas SaaS atualmente em funcionamento em todo o mundo, o potencial de danos é enorme.
Ameaças específicas à cibersegurança das plataformas SaaS
Os riscos de segurança assumem várias formas e têm efeitos diferentes, dependendo do tipo de infraestrutura que afetam. Por exemplo, 43% das organizações afirmam, com algum grau de confiança, que sofreram pelo menos uma violação de dados que pode ser atribuída a uma configuração incorreta do seu sistema SaaS.
Outros 63% afirmam não poder ter a certeza de que as configurações incorretas de SaaS são responsáveis. Entretanto, outro inquérito indica que quase metade das empresas SaaS inquiridas ignora vulnerabilidades.
Em contrapartida, apenas 17% das violações tiveram como alvo configurações incorretas de IaaS. Parte da explicação parece estar na prevalência de estruturas de permissões excessivamente complicadas, que praticamente garantem tentativas regulares de acesso não autorizado.
As empresas de todo o mundo têm atualmente mais de 40 milhões de permissões individuais nos seus vários sistemas SaaS, o que, do ponto de vista dos profissionais de segurança de dados, pode muito bem ser uma selva cheia de predadores.
Ainda piores são os sistemas de defesa deficientes utilizados por muitas organizações. A empresa média tem quase 4 500 contas de utilizador internas sem autenticação multifator (MFA). Uma vez que a MFA é, discutivelmente, a medida individual mais forte para prevenir violações de dados, isto cria um núcleo vulnerável que pode ser explorado por praticamente qualquer atacante que consiga atravessar a camada exterior.
A vulnerabilidade única partilhada pelas redes SaaS levou ao crescimento do modelo de responsabilidade partilhada para a defesa contra ciberataques. Este modelo divide de forma clara o trabalho entre os utilizadores e os fornecedores de serviços na nuvem.
Embora a localização exata da divisão varie um pouco, o modelo básico atribui aos utilizadores a responsabilidade pelos ativos que carregam para a nuvem. Ao mesmo tempo, o fornecedor de cibersegurança gere a segurança das aplicações nativas da nuvem.
Dito isto, Le salienta que o CSET é fundamental para alinhar a liderança e as equipas em torno de expectativas partilhadas e procedimentos operacionais normalizados. Acrescenta que a cibersegurança deve ser uma responsabilidade coletiva em toda a organização, e não apenas o domínio do CISO ou do pessoal técnico, uma vez que o erro humano continua a ser o elo mais fraco da cadeia de segurança.
"Com a proliferação de ferramentas ofensivas baseadas em IA, como ransomware como serviço e outros exploits maliciosos, os princípios de confiança zero têm de ser alargados à direção executiva e ao conselho de administração, para demonstrar que a segurança é uma prioridade, não apenas um slogan", acrescenta Le.
Estudo de caso: quando a segurança falha
Por vezes, os esforços para conter esta ameaça acabam inadvertidamente por piorar as coisas. Um exemplo disso é a violação de segurança da CircleCI. Este ataque ocorreu em dezembro de 2022, quando um pedaço de malware se infiltrou no computador portátil de um engenheiro durante a sua sessão SSO protegida por 2FA. Utilizando as credenciais de início de sessão do engenheiro, o bot ladrão de informações deu aos seus criadores acesso para gerar tokens de acesso no ecossistema CircleCL. Isto levou diretamente ao acesso não autorizado às carteiras dos utilizadores da CircleCL, tendo desaparecido durante a noite vários tokens OAuth do GitHub.
Tratou-se de uma transação SaaS-para-SaaS. Pior ainda, como a cadeia de criptomoedas onde isto aconteceu foi concebida para ser tão transparente quanto possível e funcionar principalmente sem intervenção humana, não existiam controlos centrados nas pessoas sobre a evolução do ataque. A MFA seria inútil neste caso, uma vez que este ataque conseguiu contorná-la diretamente através das credenciais de início de sessão do engenheiro.
Perceber que uma MFA robusta ou medidas de segurança automatizadas teriam sido ineficazes neste incidente constitui um alerta para os especialistas em cibersegurança. As limitações da inteligência artificial, das firewalls, dos programas antivírus e das configurações de rede são evidentes neste caso. Consequentemente, a sua principal estratégia de defesa tem de ser centrada nas pessoas, sobretudo porque estas são frequentemente visadas através de táticas de engenharia social, que podem conduzir a violações de dados que poderiam ter sido evitadas com sensibilização e formação adequadas.
Construir uma cultura de sensibilização
Uma boa segurança da informação começa por ter uma equipa vigilante e consciente da ameaça que enfrenta. Isso começa com uma maior sensibilização para as ameaças, que pode ser promovida de várias formas.
Reuniões trimestrais ou mensais para todo o pessoal e um módulo de formação anual são bons pontos de partida.
Os colaboradores com acesso a informações sensíveis devem receber lembretes e formação de reciclagem mais frequentes, idealmente mensalmente ou com maior frequência.
Fale a linguagem deles: risco, receitas e reputação. Tenho obtido bons resultados ao apresentar as ciberameaças como riscos empresariais, e não como problemas técnicos. Por exemplo, em vez de dizer: “Precisamos de proteção de terminais”, direi: “Este investimento reduz a probabilidade de um ataque de ransomware que poderia interromper as operações e custar 250 mil dólares em tempo de inatividade.”
O poder das auditorias regulares às ameaças de cibersegurança
Tem de complementar o seu calendário de formação com auditorias de segurança regulares. Este é um componente fundamental da maioria das estratégias de gestão de riscos e mitigação. Pode rever a sua arquitetura de segurança interna e ataques externos simulados por agentes de ameaça.
Os esforços de hacking ético de fornecedores de cibersegurança especializados podem identificar vulnerabilidades e exploits de uma forma que poderá não ser detetada em revisões internas menos intensivas.
Invista nas ferramentas e tecnologias certas
Embora as pessoas sejam essenciais, só podem fazer aquilo que as suas ferramentas permitem. Dedique algum tempo a investir em software de cibersegurança que torne realmente as suas redes mais seguras.
Ferramentas essenciais de cibersegurança para SaaS
Algumas ferramentas de segurança são tão básicas que todos deveriam tê-las. Para além de elementos óbvios, como uma boa proteção por firewall e palavras-passe fortes, experimente começar por estas:
- Agentes de segurança de acesso à nuvem (CASBs)
- Gateways Web seguros
- ACL Analytics
Pense na forma como gere as suas permissões. Existem muitas ferramentas para ajudar a restringir o acesso não autorizado a dados sensíveis, permitindo simultaneamente inícios de sessão rápidos e seguros por parte de utilizadores autorizados. Estas ferramentas estão disponíveis imediatamente junto de várias empresas, mas enquadram-se praticamente todas nas mesmas quatro categorias:
- Controlo de acesso obrigatório (MAC)
- Controlo de acesso baseado em funções (RBAC)
- Controlo de acesso discricionário (DAC)
- Controlo de acesso baseado em regras (RBAC ou RB-RBAC)
Avaliar e Selecionar Soluções para Ameaças de Cibersegurança
À medida que adiciona funcionalidades de segurança, é importante não exagerar. Uma ferramenta é uma ferramenta, e o martelo mais caro do mundo não serve para nada quando precisa de uma chave de fendas. Invista apenas nas ferramentas que consegue utilizar e concentre-se em equipar as equipas, em vez de as sobrecarregar com novos dispositivos apelativos.
Para esse efeito, precisa de uma forma de avaliar as ferramentas de segurança à medida que as experimenta. Idealmente, as suas métricas devem ser objetivas e verificáveis por todas as partes, em vez de se basearem apenas naquilo de que gosta. Concentre-se na escalabilidade da ferramenta, na capacidade de integração com o seu sistema operativo e aplicações existentes e na forma como pode ser utilizada num ecossistema SaaS dinâmico.
Taylor acrescenta que uma abordagem pouco convencional, mas poderosa, é o phishing "positivo". "As organizações que transformam a cibersegurança num jogo e recompensam os bons comportamentos criam uma cultura de sensibilização.”
Já não se trata de uma segurança do tipo “apanhei-te”, mas de uma segurança do tipo “nós conseguimos”, prossegue.
CISA: A Sua Arma Secreta
Vamos falar do recurso mais subutilizado do seu arsenal de segurança. Enquanto gasta centenas de milhares em ferramentas e consultores de segurança sofisticados, existe uma agência governamental que publica discretamente informações que poderiam poupar milhões à sua empresa — e a maioria dos CTOs que conheço mal tira partido delas.
Porque é que a CISA não é apenas mais um acrónimo governamental
A Agência de Cibersegurança e Segurança das Infraestruturas (CISA) não é uma entidade burocrática irrelevante que divulga recomendações desatualizadas.
Tornou-se uma potência da cibersegurança que merece a sua atenção:
- Vê o que você não vê: A CISA tem visibilidade sobre infraestruturas críticas, sistemas governamentais e milhares de violações no setor privado. Quando implementei as recomendações da CISA após o ataque à SolarWinds, identificámos indicadores de comprometimento no nosso ambiente que nenhuma das nossas ferramentas comerciais assinalou — três semanas antes de o nosso fornecedor de segurança disponibilizar regras de deteção.
- É mais rápida do que os seus fornecedores: Depois de uma vulnerabilidade de dia zero grave ter sido explorada no ano passado, a CISA publicou orientações de mitigação práticas no prazo de 48 horas, enquanto a maioria dos fornecedores de segurança ainda estava a preparar os seus e-mails de marketing sobre a ameaça. O tempo é o seu recurso mais precioso durante um ataque, e a CISA responde consistentemente quando é necessário.
- Fala as linguagens dos CEO e das equipas técnicas: As suas recomendações equilibram profundidade técnica com impacto empresarial, sendo perfeitas para traduzir as ameaças para a sua equipa executiva sem diluir os detalhes técnicos críticos de que a sua equipa de segurança necessita.
Dito isto, segundo Jeff Le, diretor principal da 100 Mile Strategies e investigador visitante do Instituto de Segurança Nacional, tirar partido das melhores práticas da CISA, trabalhando com empresas e soluções que seguem os princípios de segurança desde a conceção, ajuda a reduzir alguns fatores imprevisíveis. No entanto, acrescenta que tem visto organizações fazerem mais para dar prioridade à configuração de segurança do Microsoft 365 e do Google Workspace.
"Ambos adotam recursos que dão ênfase a uma visibilidade extensível, o que é mais urgente em ambientes de nuvem e ajuda a colmatar lacunas e a mitigar riscos", prossegue.
Le prossegue, dizendo que "um modelo de avaliação claro que ligue as operações ao Quadro de Cibersegurança do NIST 2.0 permite que todos disponham de um roteiro e de lembretes para regressar à higiene básica e reduzir a complexidade desnecessária, especialmente com foco nas vertentes de governação e identificação".
Responder a Incidentes de Cibersegurança
Está bem, já configurou algumas ferramentas de segurança excelentes e todos estão paranoicos com as informações confidenciais da empresa. Apesar disso, ocorre uma violação e está a acontecer agora mesmo. O que faz?
Planeamento de Resposta a Incidentes
Idealmente, já terá um plano que poderá consultar na inevitável situação de emergência. Diferentes tipos de ataque exigem estratégias diferentes e poderá precisar de vários planos de resposta. Isso significa que, antes de começar a responder à ameaça, terá de a identificar e dar início à sua resposta.
Depois de identificar a ameaça (neste caso, um ataque DDoS), deverá isolá-la o mais rapidamente possível. A compartimentação dos dados é sua aliada neste caso, tal como as anteparas de um veleiro. Com firewalls internas e uma resposta rápida, geralmente é possível limitar o acesso do atacante e o tempo durante o qual pode atuar nos seus sistemas.
O passo seguinte é a erradicação. No caso de um ataque DDoS, poderá iniciar um bloqueio de IP. Poderá mudar para servidores de reserva, alertar o seu fornecedor de serviços de nuvem e contactar as autoridades policiais para dar início à investigação. Aguarde até o ataque terminar para iniciar os esforços de recuperação.
Ameaça à cibersegurança Comunicação de crise: interna e externa
A comunicação entre as partes interessadas é crucial neste caso. Poderá precisar de várias pessoas a trabalhar em conjunto, em locais diferentes, para impedir eficazmente a ameaça. Tal como acontece com a deteção e a resposta iniciais, deverá ter um plano para configurar canais de comunicação com a maior brevidade possível e incluir várias opções com percursos diversificados, para que nenhum canal isolado possa ser comprometido.
Por exemplo, se os seus sistemas internos de memorandos e correio eletrónico estiverem sob ataque, todos deverão ter uma forma de identificar esse facto e saber que, em alternativa, enviará mensagens de texto. Em casos extremos, poderá até enviar mensagens diretas aos líderes da sua equipa através das redes sociais.
Análise e recuperação após o incidente
Quando terminar, é altura de recuperar. Restaure todos os dados perdidos e tente colocar novamente o seu site online. Analise os registos para verificar onde ocorreram os danos e restaure as cópias de segurança. Organize uma reunião de análise após o incidente para determinar o que aconteceu, onde estava a vulnerabilidade e como melhorar no futuro.
More Articles
- 10 melhores empresas de cibersegurança em Chicago analisadas em 2026
- As 10 melhores empresas de cibersegurança em San Diego analisadas em 2026
- Os 10 Melhores Serviços Geridos de Deteção e Resposta em 2026
- Os 10 melhores serviços de resposta a incidentes cibernéticos analisados em 2026
- 12 melhores boletins informativos para CIOs a que subscrever em 2026
Motor de informações da CISA: como utilizá-lo
Deixe de tratar os alertas da CISA como mais um boletim informativo de segurança a ocupar espaço na sua caixa de entrada. Eis como os CTO bem-sucedidos aproveitam este recurso:
- O catálogo de vulnerabilidades conhecidamente exploradas (KEV) vale ouro: o KEV da CISA não lhe faz perder tempo com vulnerabilidades teóricas – concentra-se exclusivamente nas que são exploradas ativamente no ambiente real. Ajudei empresas a criar fluxos de trabalho automatizados de aplicação de correções, acionados diretamente pelas atualizações do KEV, reduzindo o tempo médio de correção de 27 dias para 4 dias.
- Os seus alertas devem orientar os seus manuais de resposta: uma organização de saúde que aconselhei criou modelos de resposta baseados nas categorias de alertas da CISA, com ações pré-aprovadas para cada nível de gravidade. Isto eliminou a indecisão durante os incidentes e acelerou o tempo médio de resposta em 64%.
- Informações específicas por setor que não pode obter noutro lugar: as equipas de gestão de riscos setoriais da CISA fornecem informações sobre ameaças específicas de cada setor, com as quais os fornecedores comerciais não conseguem competir. Estas informações são inestimáveis para os setores regulamentados compreenderem o seu cenário de ameaças específico.
Para além dos alertas de ameaças à cibersegurança: serviços da CISA frequentemente ignorados que proporcionam valor real
A CISA oferece serviços gratuitos que rivalizam com aquilo que paga aos fornecedores:
- O DNS de proteção é uma escolha óbvia: o serviço de resolução DNS de proteção bloqueia domínios maliciosos com base em informações federais e está disponível gratuitamente para infraestruturas críticas públicas e privadas. Quando uma empresa de energia com a qual trabalhei o implementou, registou uma redução de 72% nas tentativas de phishing bem-sucedidas no prazo de 90 dias.
- O projeto SCuBA para a segurança na nuvem: o projeto Secure Cloud Business Applications da CISA fornece orientações de segurança na nuvem que vão além do discurso de marketing dos fornecedores. As suas recomendações de referência ajudaram vários clientes a colmatar lacunas críticas de segurança na nuvem que as ferramentas comerciais não detetaram de todo.
- Testes de intrusão gratuitos que não está a utilizar: através do seu programa de Avaliação de Riscos e Vulnerabilidades, a CISA oferece testes de intrusão gratuitos a organizações de infraestruturas críticas. Estes não são analistas inexperientes – são profissionais experientes que testemunharam os piores ataques em vários setores.
Fazer a CISA funcionar no seu programa de segurança
Eis como operacionalizar as informações da CISA sem criar mais trabalho:
- Automatize os alertas da CISA no seu fluxo de trabalho de segurança: Configure a integração direta dos respetivos feeds no seu sistema de gestão de tickets ou plataforma SOAR. Um cliente do setor da produção reduziu em 40% o tempo de triagem de vulnerabilidades ao automatizar as entradas da CISA KEV diretamente para tickets de aplicação de patches prioritários.
- Estabeleça uma periodicidade regular para a análise da CISA: Designe um membro da equipa para dedicar 30 minutos por semana à análise das novas publicações da CISA e à comunicação das conclusões relevantes nas suas reuniões de segurança. Este pequeno investimento proporciona enormes benefícios.
- Recorra aos recursos de resposta a incidentes antes de precisar deles: Contacte a equipa regional da CISA antes de surgir uma crise. Um retalhista que aconselhei teve especialistas da CISA no local poucas horas depois de uma violação significativa, porque tinha estabelecido esta relação meses antes.
Os responsáveis de segurança mais eficazes que conheço não se limitam a consumir as informações da CISA — participam ativamente nos seus programas de partilha de informação, fornecendo feedback que reforça todo o ecossistema.
Não seja o CTO a tentar implementar apressadamente as orientações da CISA depois de uma violação. Faça hoje da CISA uma parte integrante da sua estratégia de segurança e obterá um aliado inestimável na defesa da sua organização contra ameaças que a maioria das ferramentas comerciais só detetará quando já for demasiado tarde.
Regulamentação do setor
Os governos de todo o mundo adoram regulamentar os setores com forte componente tecnológica, e um bom e tradicional incidente de segurança fará com que se interessem como poucas coisas. Esteja preparado para responder a algumas perguntas difíceis depois de uma violação.
Compreender o RGPD, a CCPA e outras regulamentações
A Lei de Privacidade do Consumidor da Califórnia (CCPA) e o Regulamento Geral sobre a Proteção de Dados da União Europeia (RGPD) são a referência máxima em matéria de regulamentação da segurança dos dados. Ambos são relevantes para as empresas que tratam informações através de fronteiras, uma vez que é provável que tenham de cumprir ambos.
O RGPD é provavelmente o mais restritivo, uma vez que estabelece seis bases jurídicas específicas para uma empresa tratar dados dos consumidores. A CCPA não o faz, mas exige que todo o tratamento de dados seja lícito e não fraudulento. A regra da UE é exclusivamente regulamentar, enquanto a Califórnia dispõe de entidades reguladoras e de um código legal em que se basear.
Depois, há o HIPAA. Se a sua empresa tiver contacto com registos médicos nos Estados Unidos, a Lei de Portabilidade e Responsabilidade dos Seguros de Saúde impõe normas e sanções para as informações de saúde na posse de entidades privadas.
Mantenha-se seguro
O panorama das ameaças à cibersegurança coloca diariamente novos desafios às organizações. Para aprofundar a sua compreensão sobre como combater estas ameaças, explorar uma variedade de livros sobre cibersegurança esclarecedores pode proporcionar conhecimentos fundamentais e estratégias avançadas essenciais para o arsenal de qualquer líder tecnológico.
Manter-se à frente destas ameaças exige conhecimentos atualizados e uma comunidade de líderes informados que partilhem ideias e estratégias. Existem muitos recursos de cibersegurança disponíveis dignos de nota para aprender mais. Para CTOs e líderes tecnológicos na vanguarda da inovação e da defesa em matéria de cibersegurança, subscreva a nossa newsletter com aconselhamento especializado e soluções de ponta em cibersegurança.
Perguntas frequentes: melhorar a sua estratégia contra ameaças à cibersegurança
Quais são os primeiros passos a dar depois de identificar uma ameaça à cibersegurança?
Não é possível combater aquilo que não foi detetado. Comece por identificar se um ataque está a decorrer ou é iminente e, em seguida, isole-o para limitar os danos que pode causar. Implemente o seu plano de contenção de emergência e tente travar o ataque. Por fim, agende uma reunião de análise com a equipa de segurança para determinar o que aconteceu, o que correu mal e o que correu bem.
Como posso convencer as partes interessadas a investir contra as ameaças à cibersegurança?
As partes interessadas têm interesse na rentabilidade e funcionalidade contínuas da sua empresa. Para a maioria das pessoas, basta apresentar as estatísticas sobre a frequência dos ataques e os custos que podem representar. Se ainda não estiverem totalmente convencidas, tente propor algumas atualizações relativamente acessíveis, como instalar MFA nas redes Wi-Fi e, posteriormente, apresentar um relatório sobre a sua eficácia.
Qual é um mito comum sobre as ameaças à cibersegurança?
De longe, o mito mais comum sobre a cibersegurança é o de que os cibercriminosos não têm motivos para atacar a sua rede. Mesmo que não trate cartões de crédito nem informações de segurança nacional, é bastante provável que tenha pelo menos alguns dados sensíveis que valham alguns euros. Os piratas informáticos que procuram obter ganhos financeiros terão sempre motivação para invadir os seus sistemas.