O campo da cibersegurança está a expandir-se com o desenvolvimento de ferramentas e tecnologias inovadoras para gerir e mitigar o conjunto de ameaças e desafios que as empresas enfrentam atualmente. Dois conceitos proeminentes são SOAR (Security Orchestration, Automation, and Response) e SIEM (Security Information and Event Management). Ambos oferecem capacidades distintas, mas interligadas, concebidas para aumentar a eficiência e a eficácia das operações de cibersegurança.
As ferramentas SIEM podem manter a sua infraestrutura de TI segura através da monitorização e deteção de ameaças à segurança. O SOAR adota uma abordagem mais proativa. Integra-se com várias ferramentas de segurança para recolher dados e permite respostas automatizadas a ameaças de baixo nível. As plataformas SOAR foram concebidas para simplificar e reforçar a sua resposta a este tipo de ameaças.

Perspetiva do setor
O termo SIEM foi criado por analistas da Gartner e combina a Gestão de Eventos de Segurança (SEM), que analisa dados de registos e eventos em tempo real para fornecer monitorização de ameaças, correlação de eventos e resposta a incidentes, com a Gestão de Informações de Segurança (SIM), que recolhe, analisa e comunica dados de registos.
O debate entre SOAR e SIEM é frequente, mas compreender quando e como utilizá-los pode melhorar significativamente a postura de segurança de uma empresa. Neste artigo, ficará a conhecer as principais funcionalidades do SIEM e do SOAR.
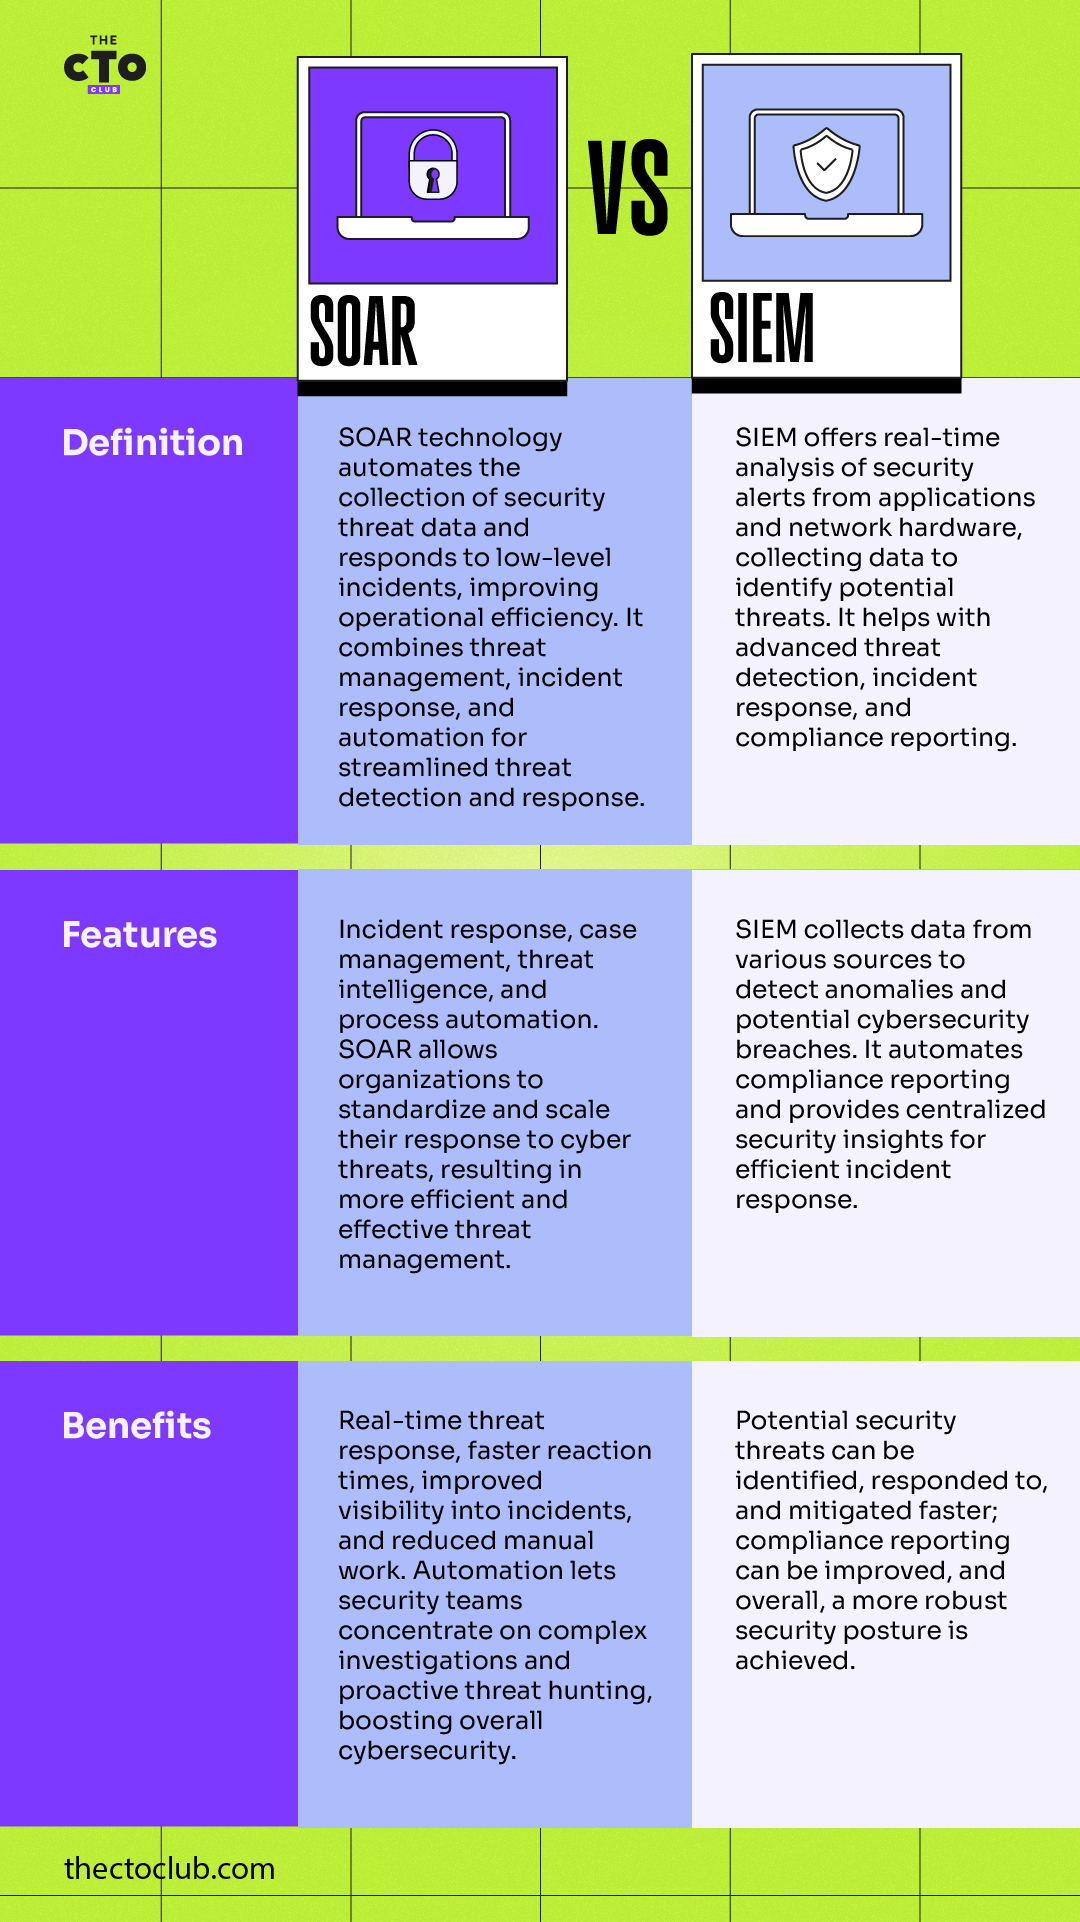
Compreender o SOAR e o SIEM: definição, funcionalidades e benefícios
Have an account? Log In
Principais diferenças
Embora o SOAR e as ferramentas SIEM possam parecer semelhantes, existem algumas diferenças fundamentais. As ferramentas SIEM centram-se sobretudo no registo de dados, na correlação e na realização de análises de eventos para identificar atividades anormais e suspeitas. Destacam os eventos ou anomalias especificados, mas não executam quaisquer ações além disso.
Por outro lado, as ferramentas SOAR centralizam os dados de inteligência sobre ameaças e fornecem uma visão abrangente do ambiente de segurança. Vão um passo além das soluções SIEM ao oferecerem ações de resposta automatizadas. Estas ações podem variar desde o envio de notificações aos responsáveis para que tomem medidas até ao isolamento ativo de dispositivos afetados ou ao bloqueio de endereços IP maliciosos.
Por si só, o SIEM exige normalmente intervenção manual para ordenar os alertas identificados, o que pode consumir muito tempo e causar atrasos no caso de um incidente de ameaça grave. Com o SOAR, pode minimizar o esforço humano através da automatização proativa destes processos.
As ferramentas SOAR podem reduzir drasticamente os tempos de resposta ao acionarem fluxos de trabalho específicos em resposta a ameaças identificadas, melhorando a eficiência e a eficácia da segurança. Embora o SOAR e o SIEM possam funcionar de forma independente, a integração dos dois sistemas pode proporcionar uma estratégia de deteção e resposta a ameaças mais simples e eficaz, facilitando uma estratégia holística de cibersegurança.


SOAR versus SIEM de acordo com as necessidades da empresa
Ao escolher entre SOAR e SIEM para as necessidades da sua empresa, é essencial identificar os requisitos específicos da sua organização. As soluções SIEM destacam-se na recolha de dados e fornecem informações valiosas sobre padrões de atividade, assinalando eventos relevantes para investigação. Se o principal requisito da sua empresa for obter uma melhor visibilidade dos seus ecossistemas, correlação de registos e alertas de eventos, uma solução SIEM poderá ser mais adequada. É particularmente poderosa em ambientes onde os regulamentos de conformidade exigem registos e análise de eventos detalhados.
No entanto, o SOAR está mais orientado para a procura proativa de ameaças, a resposta a incidentes e a automatização. Esta plataforma é conhecida pela sua capacidade de integrar várias ferramentas de cibersegurança, permitindo uma coordenação unificada da resposta a ameaças.
Se a sua empresa valoriza particularmente uma resposta rápida às ameaças, detetando e corrigindo falhas antes que estas se agravem, o SOAR poderá ser uma opção melhor. A capacidade do SOAR para criar um fluxo de trabalho simplificado, reduzir o tempo de resposta e aliviar a carga de trabalho da sua equipa de segurança pode proporcionar um valor e uma eficiência consideráveis à sua empresa.

More Articles
Implementações bem-sucedidas de SOAR e SIEM
Um exemplo de implementação bem-sucedida de um sistema SIEM pode ser observado neste caso de um prestador de serviços de saúde líder. A empresa enfrentava dificuldades com enormes quantidades de registos de utilizadores e alarmes, o que aumentava os riscos de não detetar eventos de segurança críticos.
Ao implementar uma solução SIEM, o volume de registos foi significativamente reduzido e os incidentes importantes foram rapidamente identificados. O sistema também disponibilizou uma localização central para análise e elaboração de relatórios, melhorando a postura de segurança da organização.
Da mesma forma, os sistemas SOAR provaram ser essenciais. Por exemplo, um grupo bancário internacional enfrentava um elevado nível de ameaças cibernéticas e falsos alarmes, e os métodos convencionais de gestão de ameaças estavam a revelar-se ineficazes.
A implementação de um sistema SOAR permitiu-lhes reduzir o tempo de resposta de horas para minutos. Ao automatizarem tarefas repetitivas, puderam concentrar os seus recursos em ameaças complexas.
A plataforma SOAR aumentou a eficiência e a precisão e ajudou-os a lidar com um cenário de ameaças em rápida evolução. Em ambos os casos, a integração do SIEM e do SOAR revelou-se crucial para melhorar a sua infraestrutura de segurança.
O futuro da cibersegurança com SOAR e SIEM
À medida que avançamos na era digital, estamos a aprender que ferramentas podem criar um sistema poderoso de defesa cibernética. As sofisticadas ameaças cibernéticas que estão a surgir exigem uma resposta igualmente avançada; por isso, a integração das capacidades de deteção de eventos do SIEM com os mecanismos de resposta automatizada do SOAR representa o futuro da cibersegurança.
Além disso, é provável que os futuros avanços nestas tecnologias estejam interligados com a gestão da segurança na nuvem. À medida que as empresas transferem cada vez mais as suas operações para a nuvem, haverá uma maior procura por soluções SIEM e SOAR compatíveis com a nuvem que ofereçam informações sobre ameaças em tempo real e respostas automatizadas. É evidente que a combinação de SOAR e SIEM desempenhará um papel fundamental na definição das normas de cibersegurança da próxima geração.
Para saber mais sobre cibersegurança, subscreva a nossa newsletter para receber as informações mais recentes!