Os dispositivos terminais são dispositivos — smartphones, computadores portáteis e computadores de secretária — que se ligam a uma rede. Os dispositivos terminais podem estar vulneráveis a ciberameaças e proporcionar aos atacantes uma via direta para aceder a informações confidenciais ou perturbar as operações da rede.
A segurança de dispositivos terminais (EPS) envolve proteger os pontos de entrada dos dispositivos dos utilizadores contra a exploração por entidades e campanhas maliciosas. É um investimento extremamente importante, tendo em conta que as violações de dados custaram às empresas uma média de 9,44 milhões de dólares em 2023.
O que é a segurança de dispositivos terminais?
A segurança de dispositivos terminais abrange um conjunto de tecnologias e práticas destinadas a proteger os dispositivos terminais de uma rede. As capacidades para mitigar os riscos associados aos dispositivos terminais incluem, de forma geral, software antivírus, firewalls, encriptação de dados, sistemas de deteção e prevenção de intrusões (IDPS) e uma gestão regular de atualizações.
Os dispositivos terminais são frequentemente o elo mais fraco da segurança de uma rede. Por isso, protegê-los envolve implementar medidas de segurança em várias camadas, como as camadas de rede, de anfitrião e de aplicação.
Por exemplo, as organizações podem impedir o acesso não autorizado de fontes externas e internas utilizando uma combinação de firewalls de rede, firewalls baseados no anfitrião e firewalls ao nível da aplicação. Isto garante a integridade e a disponibilidade dos dispositivos terminais e dos dados que estes processam.
As soluções de segurança de dispositivos terminais ajudam a melhorar a postura de segurança geral de uma organização — especialmente quando se considera o trabalho remoto; os funcionários ligam-se a partir de vários locais e através de uma variedade de dispositivos.
O que são dispositivos terminais?
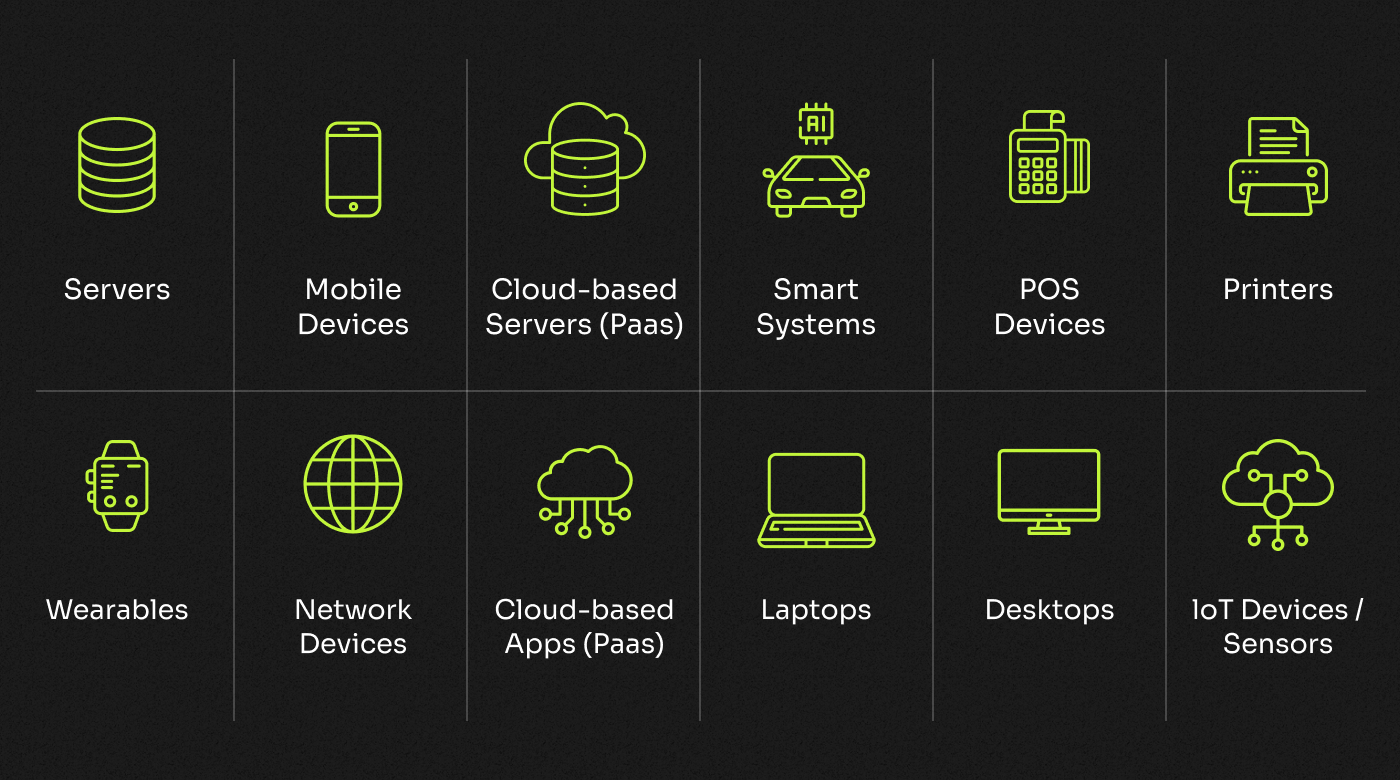
Os dispositivos terminais podem incluir, entre outros, qualquer um dos seguintes:
- Computadores (de secretária e portáteis)
- Dispositivos móveis (smartphones e tablets)
- Servidores
- Máquinas virtuais
- Routers de rede
- Impressoras, aparelhos de fax e scanners
- Dispositivos IoT
Como funcionam as plataformas de segurança de dispositivos terminais?
Cada ferramenta é diferente, mas normalmente inclui um conjunto de funcionalidades utilizadas para implementar medidas de segurança em vários dispositivos individuais. Estas ferramentas monitorizam, analisam e registam continuamente o comportamento dos dispositivos terminais, procurando sinais de atividades suspeitas em tempo real.
Uma camada de segurança primária é fornecida através da análise dos ficheiros recebidos em busca de malware com software antivírus e da configuração de firewalls para bloquear ligações indesejadas. Para detetar ameaças, estas ferramentas utilizam vários métodos, como a análise baseada em assinaturas, a análise heurística e algoritmos de aprendizagem automática. Se for detetado um ficheiro potencialmente nocivo, o sistema de proteção de dispositivos terminais pode colocá-lo em quarentena antes de este poder entrar na rede.
Os sistemas de proteção de dispositivos terminais utilizam uma consola de gestão para fornecer uma visão centralizada de todos os dispositivos, dos respetivos estados de segurança e de quaisquer ameaças detetadas. Esta interface permite aos administradores monitorizar e controlar a proteção de dispositivos terminais nos sistemas do cliente.
Os administradores podem configurar políticas, definir regras de segurança e implementar atualizações nos sistemas do cliente através da consola. A consola está normalmente ligada aos sistemas através de um canal de comunicação seguro, como uma VPN ou uma ligação encriptada, para garantir a confidencialidade e a integridade dos dados trocados entre a consola e os dispositivos terminais.
Além disso, a proteção de dispositivos terminais inclui frequentemente controlos de gestão de atualizações para aplicar atualizações regulares e corrigir vulnerabilidades recentemente descobertas.
As plataformas de proteção de dispositivos terminais podem ser implementadas em três modelos: no local, híbrido e na nuvem.
No local
A proteção de dispositivos terminais no local envolve a implementação da infraestrutura de segurança no próprio centro de dados do cliente. Isto proporciona controlo total e permite às organizações supervisionar diretamente o seu ambiente de segurança. Pode ser adequada para organizações com requisitos rigorosos de conformidade ou dados confidenciais que tenham de ser mantidos internamente, como as instituições financeiras.
Na nuvem
A proteção de dispositivos terminais baseada na nuvem depende de serviços de segurança alojados na nuvem. Este modelo oferece facilidade de implementação, escalabilidade e acesso às funcionalidades de segurança a partir de qualquer local. Pode ser ideal para organizações com recursos de TI limitados ou que deem prioridade à agilidade e à gestão remota.
Híbrido
Um modelo híbrido combina componentes no local e baseados na nuvem. Oferece a segurança e o controlo granular da gestão de alguns aspetos da segurança no local, aproveitando simultaneamente a escalabilidade e a conveniência dos serviços baseados na nuvem para outros. Pode ser uma boa escolha para organizações que pretendam equilibrar a personalização e a escalabilidade.
Por exemplo, uma organização de saúde pode escolher um modelo híbrido para obter as melhores ferramentas para cumprir os requisitos de conformidade relativos à proteção dos dados dos pacientes, beneficiando simultaneamente da escalabilidade e da facilidade de disponibilização baseadas na nuvem.
Have an account? Log In
Estudo de caso: como o Allied Beverage Group travou um ataque de ransomware
Para compreender melhor como funciona a segurança dos dispositivos terminais em situações reais, vejamos um caso em que uma empresa de bebidas a utilizou para se proteger contra ciberameaças.
O Allied Beverage Group é um importante distribuidor de bebidas nos Estados Unidos. Quando configurou inicialmente a sua infraestrutura de TI, sabia como era importante detetar ameaças ocultas em todos os pontos de controlo, mas os seus recursos limitavam a dimensão da sua equipa de segurança.
Implementou uma solução popular para dispositivos terminais da Cisco, disponibilizada nativamente na nuvem, com visibilidade abrangente para a gestão de ameaças e serviços geridos de procura de ameaças. Utilizando esta plataforma, detetou rapidamente o início de um ataque de infiltração no qual um utilizador não autorizado tentou elevar os seus privilégios de utilizador para aceder a partes mais sensíveis da rede. Graças à deteção precoce, o Allied conseguiu resolver rapidamente o problema antes de serem causados danos efetivos.
Quando a pandemia de COVID-19 surgiu, conseguiram transferir 80% da sua força de trabalho para o trabalho remoto sem problemas, apesar de anteriormente não trabalharem à distância, graças à segurança já implementada nos seus dispositivos terminais. Os representantes do Allied afirmam que teria sido difícil proteger devidamente os seus dispositivos nestas circunstâncias sem uma solução abrangente de segurança dos dispositivos terminais.
O valor da segurança dos dispositivos terminais
Num mundo cada vez mais interligado, as soluções de segurança dos dispositivos terminais são essenciais para proteger dados sensíveis e impedir ciberameaças. As organizações enfrentam um panorama em constante evolução de potenciais riscos de segurança, incluindo malware, spyware, ransomware, phishing e ataques de engenharia social, bem como ciberameaças avançadas, como esquemas de interceção, ataques distribuídos de negação de serviço e ameaças persistentes avançadas criadas por hackers com acesso não detetado.
Com 450 000 novos programas de malware detetados diariamente, os profissionais de TI afirmam que se trata de uma ameaça de segurança prioritária. Além disso, no segundo trimestre de 2021, registaram-se 188.9 milhões de ataques de ransomware.
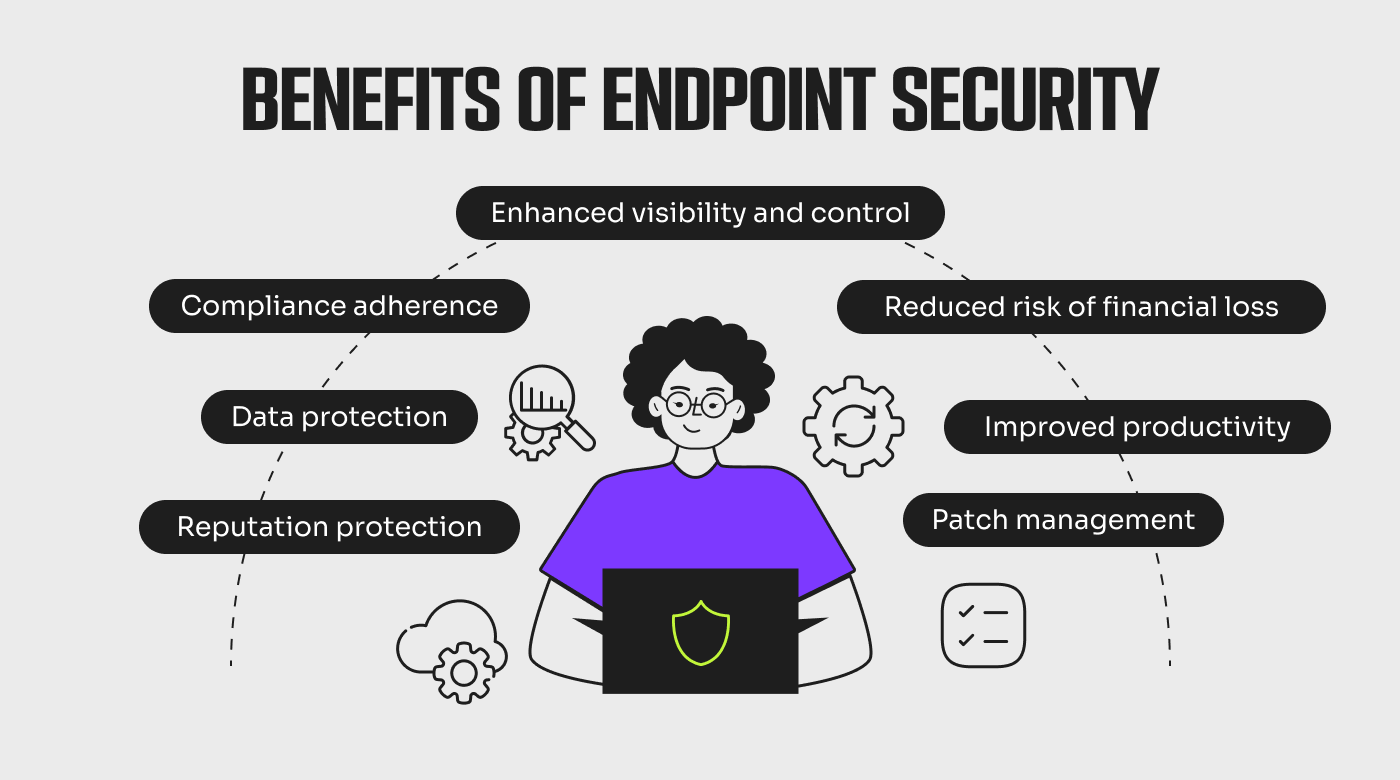
Além de fornecer segurança essencial para os dispositivos, as ferramentas de proteção dos dispositivos terminais permitem-lhe mitigar proativamente resultados negativos e obter diversos benefícios adicionais para a sua organização, incluindo:
- Proteção de dados: Deteta malware e comportamentos de rede suspeitos para ajudar a proteger dados críticos armazenados nos dispositivos terminais, evitando violações de dados. 65% dos utilizadores afirmam que a exposição de dados sensíveis é a sua principal preocupação relacionada com ciberataques.
- Maior visibilidade e controlo: Fornece visibilidade sobre o estado de segurança dos dispositivos terminais, permitindo aos administradores aplicar políticas de segurança, acompanhar incidentes e implementar as medidas corretivas necessárias.
- Cumprimento da conformidade: Impõe uma postura de segurança e conformidade para cumprir os regulamentos do setor e as leis de proteção de dados.
- Redução do risco de perdas financeiras: Evita incidentes de segurança dispendiosos, como ataques de ransomware e interrupções da atividade, poupando assim despesas desnecessárias.
- Proteção da reputação: Protege a reputação da organização ao evitar violações de dados e outros incidentes de segurança que podem levar à perda de confiança e prejudicar a reputação de uma marca.
- Gestão de atualizações: Mantém o software, os sistemas operativos e as aplicações atualizados com as correções de segurança mais recentes.
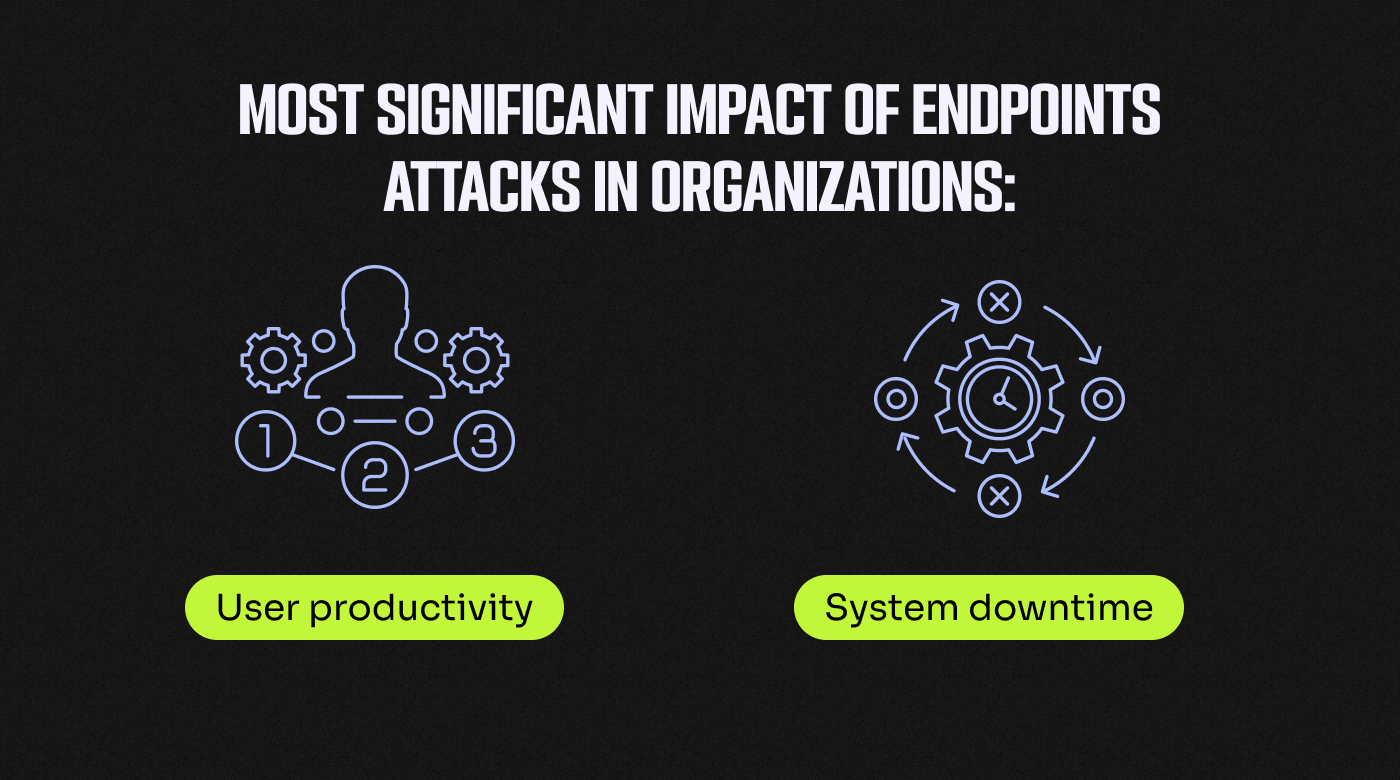
- Maior produtividade: Protege contra períodos de inatividade, perda de dados e outras interrupções do sistema, para que os utilizadores possam trabalhar de forma segura e eficiente. Os profissionais de cibersegurança afirmam que o impacto negativo na produtividade foi a consequência mais significativa dos ataques aos dispositivos terminais.
Fatores a considerar
Para tirar o máximo partido da sua plataforma de segurança de endpoints, deve compreender as melhores práticas do setor e avaliar cuidadosamente quais as ferramentas a adquirir. Antes de apresentar as minhas principais soluções de segurança de endpoints recomendadas, vejamos os fatores que deve procurar:
- Capacidades de deteção de ameaças: Certifique-se de que a solução fornece mecanismos de deteção e prevenção em tempo real para proteger contra ameaças cibernéticas.
- Facilidade de utilização e gestão: Procure uma solução fácil de utilizar e que ofereça capacidades de gestão centralizada, permitindo-lhe implementar, monitorizar e atualizar facilmente as medidas de segurança em todos os endpoints.
- Integração: Considere a capacidade da solução para se integrar na sua infraestrutura de segurança existente e noutras ferramentas, de modo a proporcionar um ecossistema de segurança coeso.
- Impacto no desempenho: Avalie o impacto da solução no desempenho dos seus endpoints. Certifique-se de que a solução não prejudica significativamente a produtividade dos seus utilizadores.
- Compatibilidade: Certifique-se de que a solução é compatível com os sistemas operativos e dispositivos da sua organização. Deve proteger endpoints em diferentes plataformas, como Windows, macOS e dispositivos móveis.
Ferramentas que pode utilizar

Sabe que a segurança de endpoints é necessária para proteger a sua empresa, mas existem tantas opções à escolha que é difícil saber qual é a melhor. Para o ajudar a escolher a solução mais adequada às suas necessidades, testei várias soluções e posso recomendar as minhas 5 principais seleções com base naquilo que cada uma faz melhor.
1. Kaspersky - Melhor para utilizadores avançados
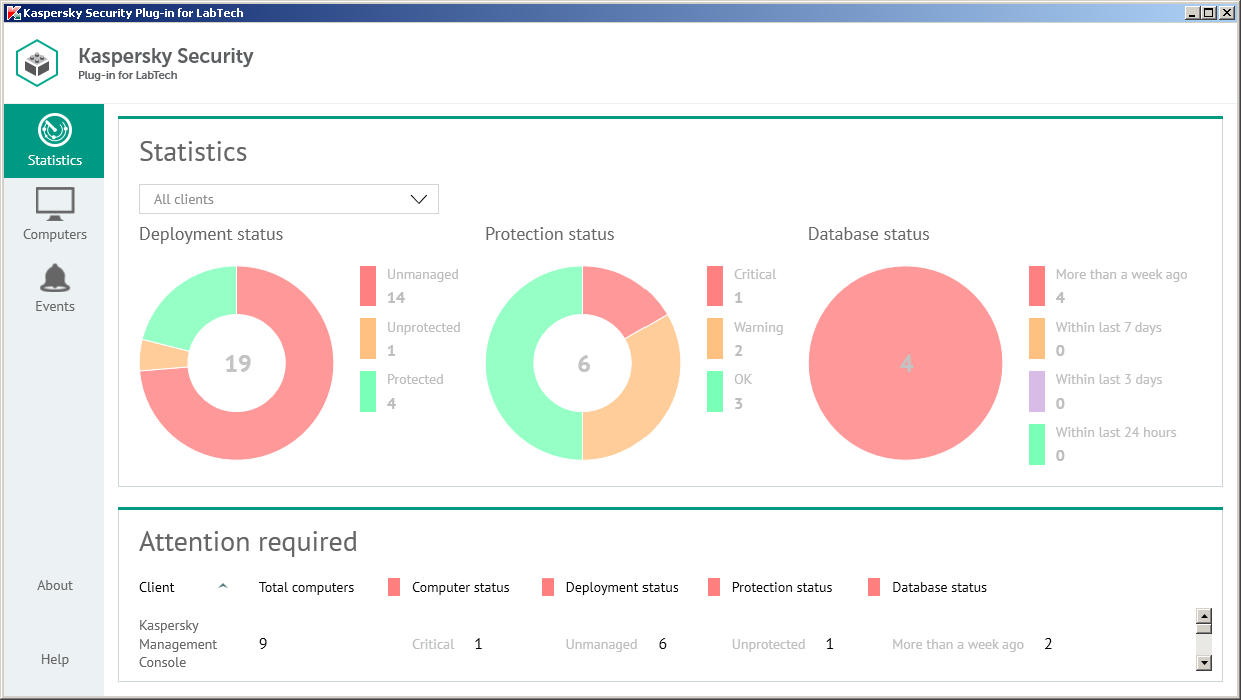
A Kaspersky disponibiliza uma consola de gestão centralizada que permite aos administradores implementar, monitorizar e gerir facilmente políticas de segurança em vários dispositivos.
Escolhi a Kaspersky devido às suas funcionalidades robustas, das quais os utilizadores avançados podem tirar partido, incluindo:
- A deteção sofisticada de ameaças vai muito além do antivírus essencial. Pode detetar e impedir a apropriação de contas de administrador e utilizar reversões para corrigir quaisquer alterações efetuadas pelo atacante
- Gestão automática de vulnerabilidades e correções
- Proteção de várias plataformas – Windows, Linux, macOS, dispositivos móveis e servidores
- A análise da causa-raiz pode visualizar a propagação do ataque, incluindo a forma como foi criado no endpoint e informações do ficheiro, como a sua origem, metadados e assinatura digital
2. Bitdefender - Melhor para empresas
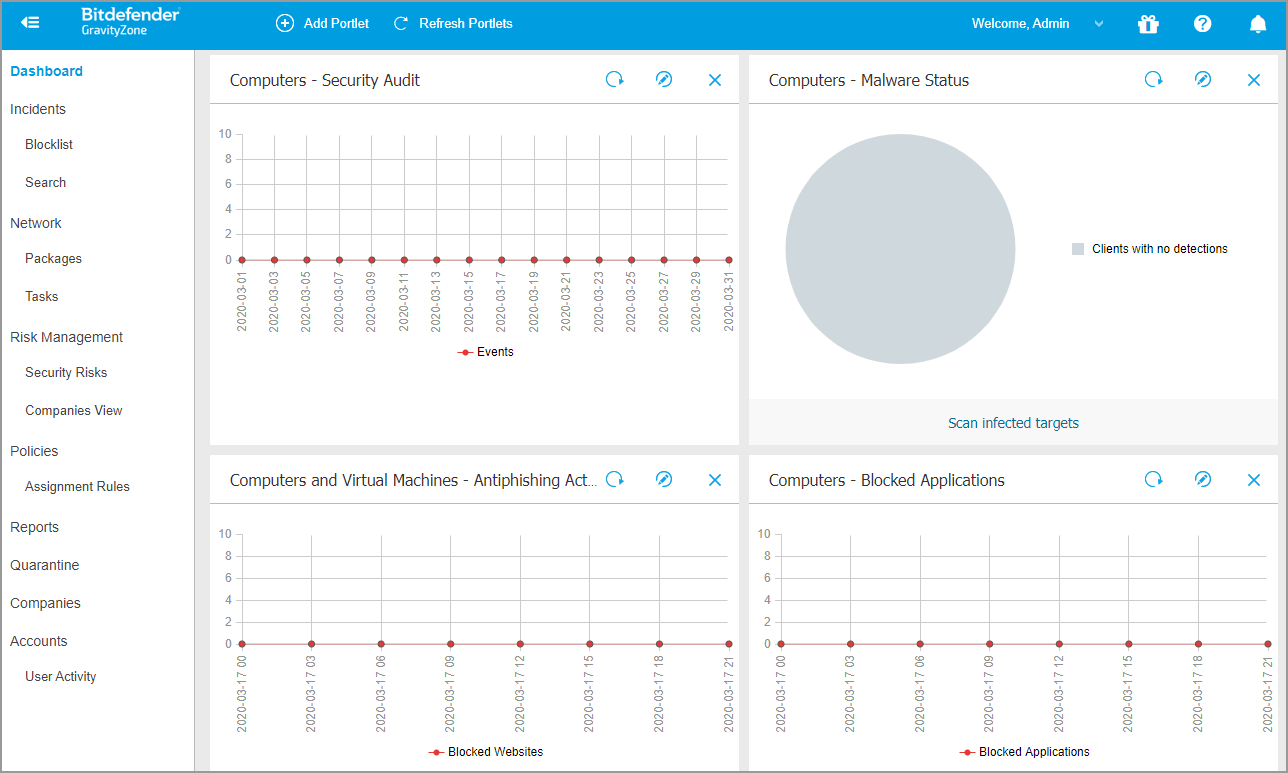
A plataforma de segurança de endpoints da Bitdefender utiliza algoritmos avançados e aprendizagem automática para detetar e bloquear ameaças cibernéticas sofisticadas. A solução monitoriza continuamente ficheiros e processos em tempo real, impedindo infeções por malware.
O que gosto na Bitdefender é o facto de disponibilizar uma vasta gama de funcionalidades das quais as empresas podem beneficiar, incluindo:
- Análise comportamental que permite estabelecer uma linha de base do comportamento esperado, para que quaisquer anomalias possam ser identificadas e assinaladas como potenciais riscos de segurança
- Proteção da Web que protege as atividades de navegação na Web nos dispositivos terminais
- Firewall integrado
- Controlo de aplicações e dispositivos
- Gestão de correções
3. CrowdStrike Falcon Insight XDR - Melhor para visibilidade completa dos ataques
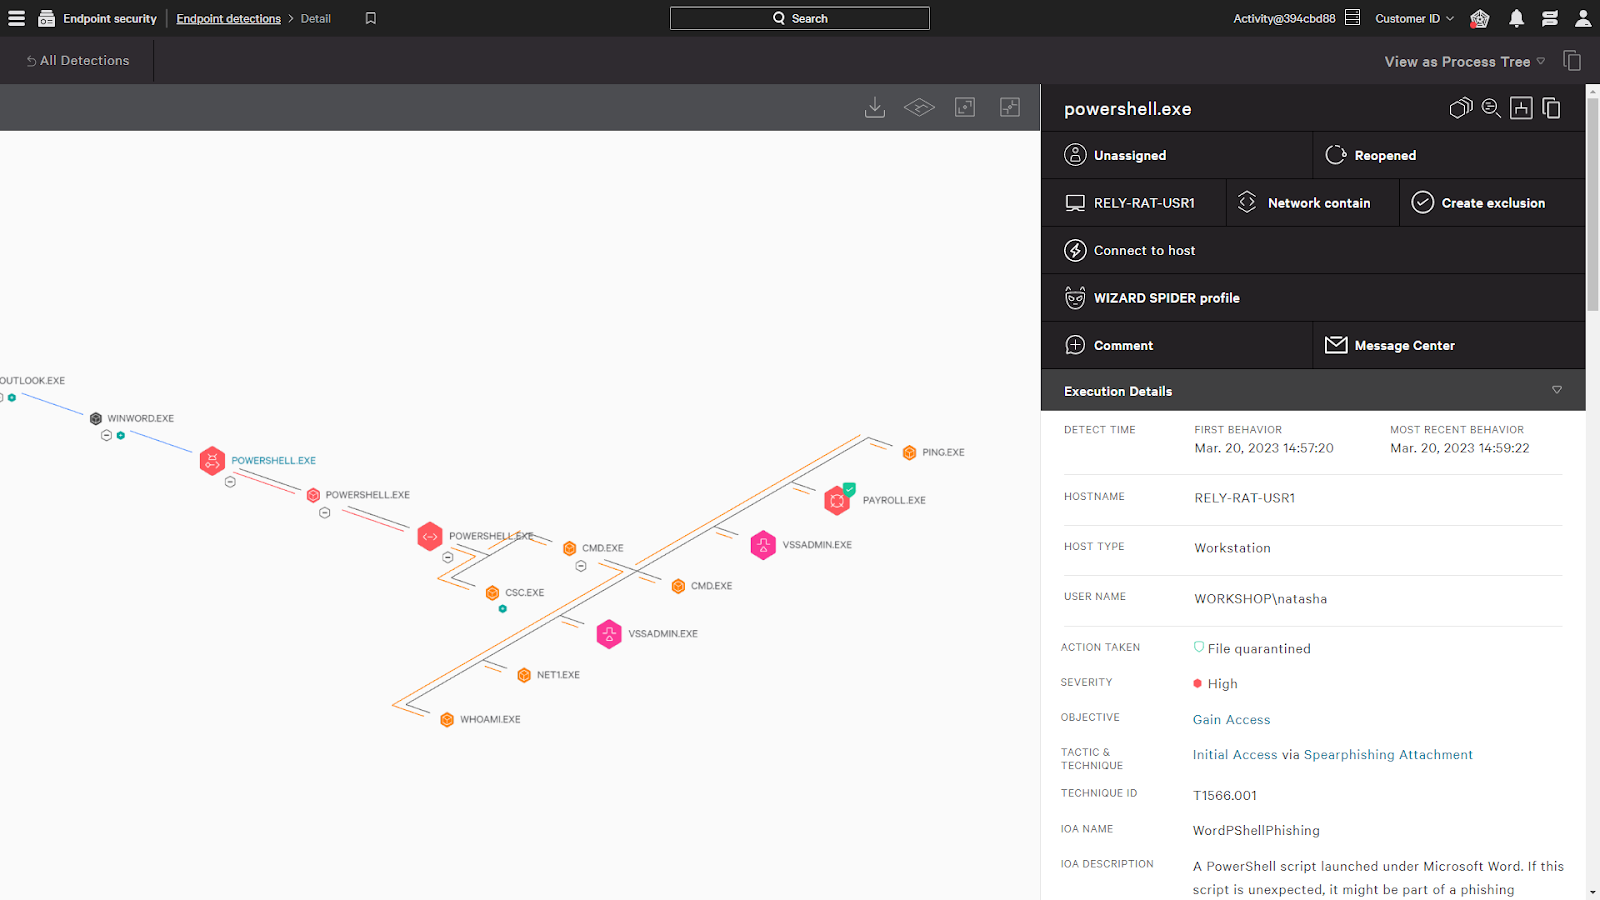
O Crowdstrike Falcon Insight XDR proporciona uma visibilidade abrangente do estado dos seus dispositivos terminais e oferece priorização de alertas para combater as ameaças atempadamente.
O que aprecio na Crowdstrike é o facto de a sua configuração demorar apenas alguns minutos e de não ser necessário reiniciar os sistemas. Oferece atualizações automáticas, submissões para análise em ambiente isolado e perfis detalhados dos agentes, para lhe fornecer mais informações sobre os ataques.
Considero que uma das suas ofertas mais importantes é a recolha e análise de telemetria dos dispositivos terminais. Recolhe e analisa dados de dispositivos terminais, como computadores, servidores e dispositivos móveis, para identificar potenciais indicadores de comprometimento ou atividades suspeitas.
4. Sophos Intercept X - Melhor para deteção de malware
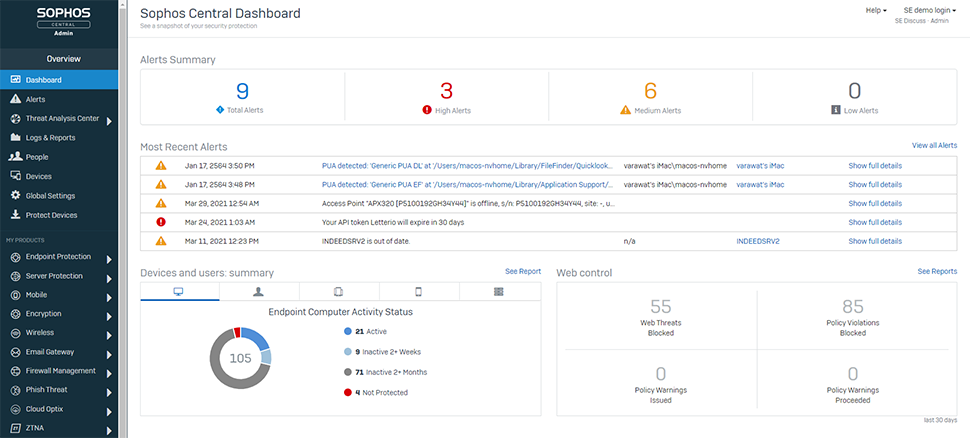
O Sophos Intercept X utiliza algoritmos de aprendizagem profunda para impedir malware conhecido e desconhecido. Na minha análise, constatei que disponibiliza todas as funcionalidades padrão de uma plataforma de proteção de dispositivos terminais, como informações sobre ameaças em tempo real, proteção contra explorações e análise da causa-raiz.
O que mais se destaca para mim, contudo, é a sua funcionalidade denominada CryptoGuard. Protege contra ransomware ao detetar e interromper tentativas de encriptação não autorizadas em tempo real.
Outro ponto forte é o facto de poder filtrar o tráfego da Web para bloquear o acesso a sites maliciosos ou inadequados, impedindo que os utilizadores descarreguem malware sem saber.
5. VMware Carbon Black Endpoint - Melhor para uma vasta gama de integrações
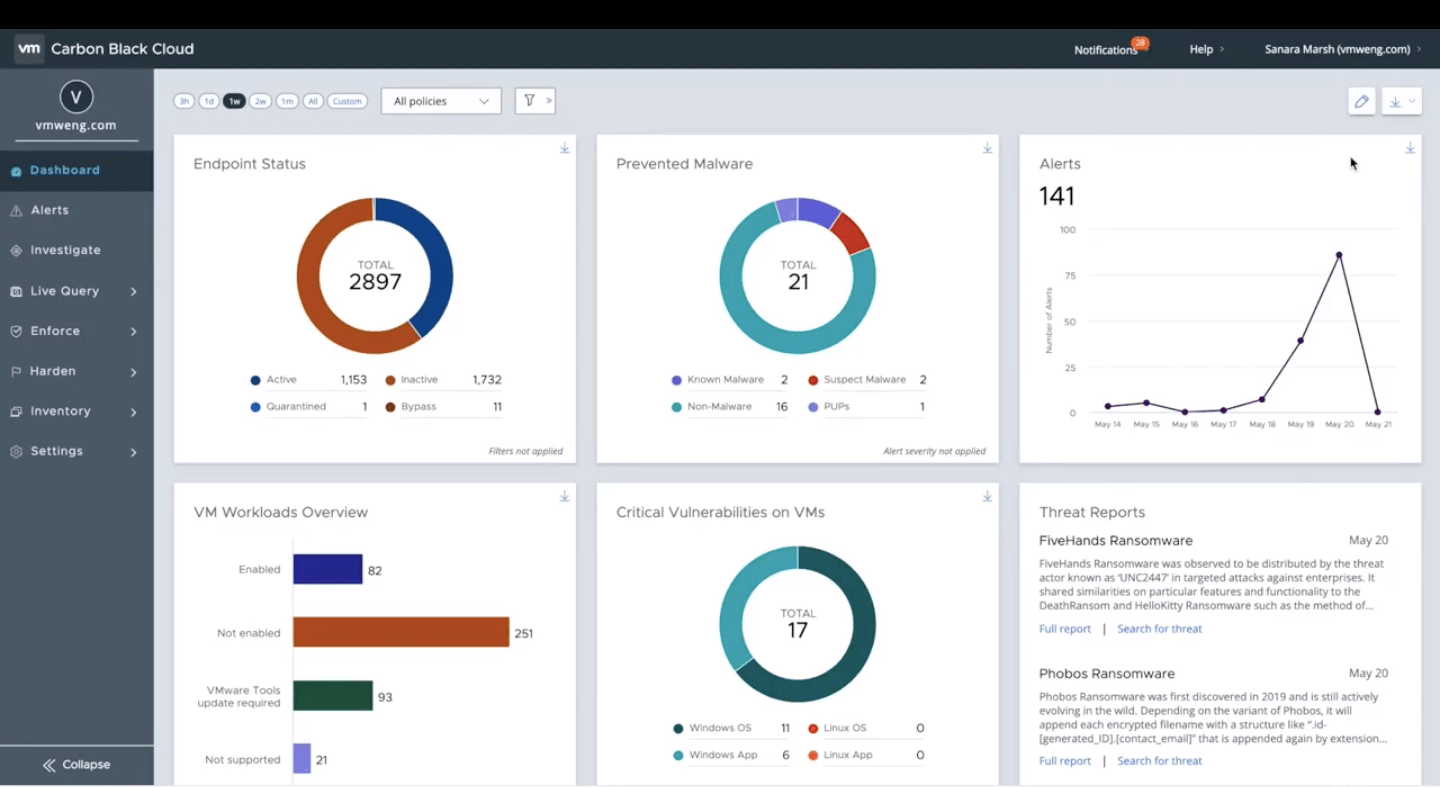
O VMware Carbon Black Endpoint analisa o comportamento dos dispositivos terminais e utiliza algoritmos de aprendizagem automática para encontrar e assinalar atividades suspeitas, proporcionando capacidades avançadas de deteção de ameaças.
O que gosto no Carbon Black é o facto de disponibilizar mais de 140 opções de integração, permitindo integrá-lo nos seus fluxos de trabalho atuais. As integrações são nativamente desenvolvidas para Splunk, ServiceNow, Netskope, LogRhythm, Exabeam e Sumo Logic.
Limitações da segurança dos dispositivos terminais
Suponha que escolheu a ferramenta certa para a sua organização. Ótimo! Mas a sua jornada ainda não terminou. Ao longo da minha carreira na área da cibersegurança, constatei que ainda podem surgir alguns obstáculos na implementação e na gestão contínua.
Eis alguns obstáculos para os quais deve estar preparado.
Ambientes complexos
Ao proteger os seus dispositivos terminais, as organizações podem ter uma grande variedade de sistemas operativos, plataformas e dispositivos na sua rede. Isto pode incluir diferentes versões do Windows, macOS e Linux, ou dispositivos móveis como iOS e Android.
Cada plataforma pode exigir medidas e configurações de segurança específicas para garantir a proteção contra ameaças. Por exemplo, ao implementar uma aplicação Web numa plataforma de computação em nuvem como a AWS, poderá ser necessário configurar grupos de segurança e listas de controlo de acesso à rede (ACLs), bem como configurar firewalls de aplicações Web (WAFs) para proteção contra potenciais ataques. Por outro lado, ao implementar uma aplicação móvel no iOS, poderá ser necessário considerar a proteção dos dados dos utilizadores através de encriptação e o cumprimento das orientações da Apple relativas à privacidade e à segurança dos dados.
Poderá também ter uma rede complexa, com numerosos pontos de acesso, routers e comutadores, que aumentam a superfície de ataque. Esta diversidade torna difícil implementar uma solução de segurança uniforme que abranja eficazmente todos os dispositivos terminais.
Além disso, as organizações podem ter uma força de trabalho numerosa e diversificada, incluindo trabalhadores remotos, prestadores de serviços e parceiros. Gerir e proteger os dispositivos terminais desta força de trabalho dinâmica pode ser um desafio.
Falsos positivos e negativos
Os falsos positivos ocorrem quando uma solução de segurança identifica incorretamente uma atividade ou um ficheiro inofensivo como malicioso. Isto pode conduzir a alertas ou ações desnecessários, como bloquear atividades legítimas dos utilizadores ou colocar ficheiros inofensivos em quarentena. Os falsos positivos podem afetar a produtividade e causar frustração aos utilizadores e administradores.
Por outro lado, os falsos negativos ocorrem quando uma solução de segurança não deteta uma ameaça real. Isto pode acontecer por vários motivos, como informações de inteligência sobre ameaças desatualizadas, técnicas de ataque novas e desconhecidas ou táticas sofisticadas de evasão utilizadas por cibercriminosos. Os falsos negativos podem deixar os dispositivos terminais vulneráveis a ataques e resultar em violações de segurança.
Sensibilização e formação dos utilizadores
A sensibilização e a formação dos utilizadores são componentes essenciais de uma estratégia abrangente de segurança dos dispositivos terminais. Embora as soluções de segurança dos dispositivos terminais possam proteger contra ameaças conhecidas, as ações e os comportamentos dos utilizadores podem ainda introduzir vulnerabilidades.
Por exemplo, um utilizador pode receber uma mensagem de correio eletrónico que parece ser de uma empresa ou organização legítima, solicitando-lhe que clique numa ligação ou forneça informações confidenciais. Se o utilizador não reconhecer os sinais de uma tentativa de phishing, poderá cair nela inadvertidamente e provocar uma violação de segurança.
Ao formar os utilizadores sobre os tipos comuns de ataques de engenharia social e as melhores práticas para os identificar e responder aos mesmos, as organizações podem capacitar os seus trabalhadores para serem mais prudentes e vigilantes.
Ameaças em evolução
O maior desafio que os profissionais de cibersegurança enfrentam com a sua atual solução de proteção dos dispositivos terminais é a proteção insuficiente contra os ataques mais recentes.
Como resultado, as soluções de segurança dos dispositivos terminais têm de se adaptar e evoluir continuamente para detetar e mitigar eficazmente estas ameaças emergentes. Isto exige atualizações regulares dos fluxos de informação sobre ameaças, que fornecem informações sobre as assinaturas de malware e os padrões de ataque mais recentes.
Além disso, à medida que são descobertas novas vulnerabilidades nos sistemas operativos e no software, as soluções de segurança dos dispositivos terminais têm de conseguir aplicar rapidamente correções ou atualizações para resolver essas vulnerabilidades. Isto requer monitorização regular e comunicação com os fornecedores de software.
Traga o seu próprio dispositivo (BYOD)
O BYOD pode apresentar desafios na adoção de ferramentas de segurança dos dispositivos terminais, principalmente devido à complexidade crescente introduzida pela utilização cada vez maior de dispositivos móveis e da Internet das Coisas. Por exemplo, já existem 14,3 mil milhões de dispositivos terminais da Internet das Coisas ativos em todo o mundo.
Além disso, as organizações podem não ter o mesmo nível de controlo administrativo e visibilidade sobre os dispositivos BYOD e os dispositivos da Internet das Coisas. Isto pode dificultar a aplicação das políticas de segurança e garantir que as ferramentas de segurança dos dispositivos terminais estão devidamente instaladas e configuradas nos dispositivos dos trabalhadores.
O BYOD pode esbater a distinção entre a utilização pessoal e profissional dos dispositivos. Os trabalhadores podem ter aplicações pessoais, contas de correio eletrónico e ficheiros nos seus dispositivos, o que pode aumentar o risco de fuga de dados.
Se o dispositivo pessoal de um trabalhador estiver infetado com malware ou comprometido por um cibercriminoso, tal pode ameaçar os dados e os sistemas da organização. As ferramentas de segurança dos dispositivos terminais têm de conseguir detetar e responder a estas ameaças nos dispositivos dos trabalhadores, o que pode ser uma tarefa complexa.
Melhores práticas a adotar
Embora as medidas de segurança dos dispositivos terminais não sejam totalmente infalíveis, existem algumas melhores práticas que a sua organização pode adotar para minimizar os riscos e maximizar a segurança.
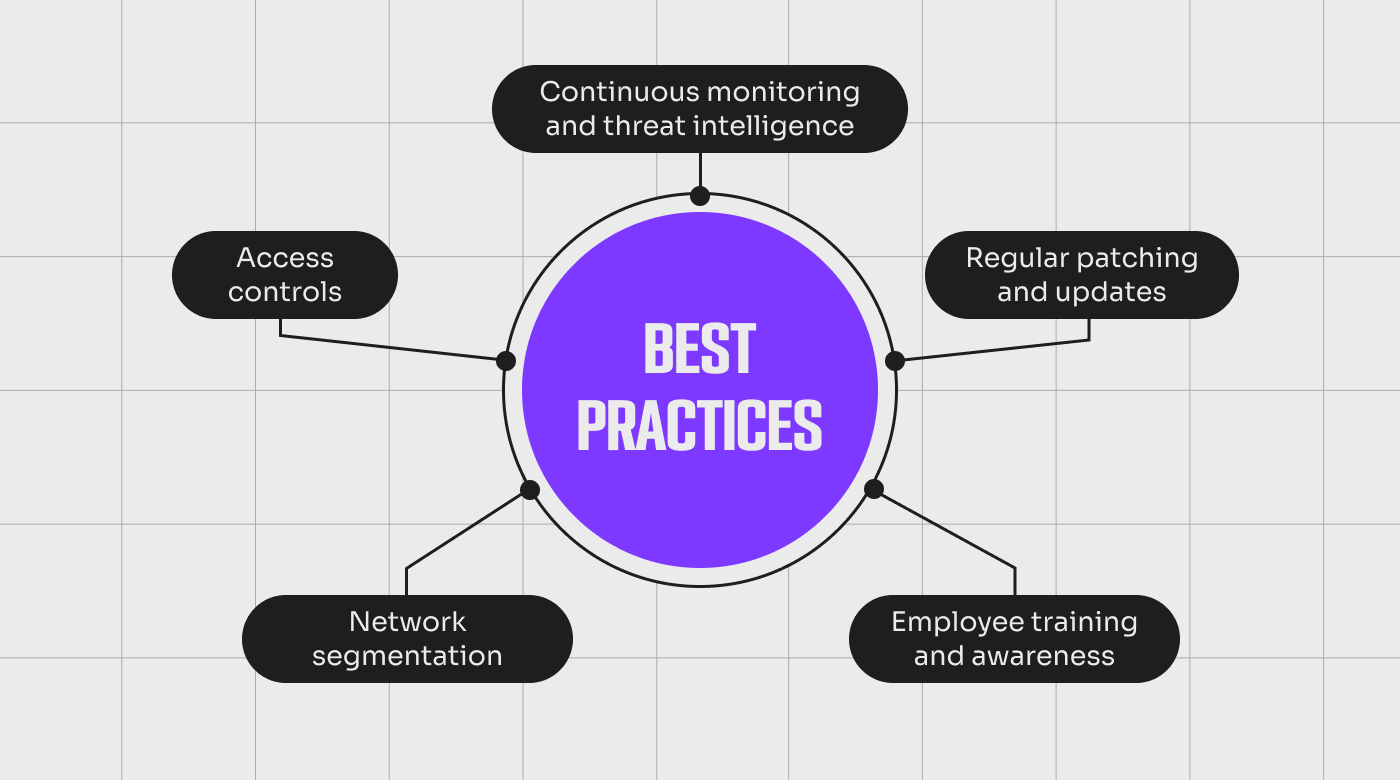
Aplicação regular de correções e atualizações
Ao manter os sistemas operativos, as aplicações e o software atualizados, as organizações podem proteger-se eficazmente contra vulnerabilidades conhecidas.
Para tal, pode utilizar ferramentas automatizadas para simplificar o processo de aplicação de correções e garantir atualizações atempadas em todos os dispositivos terminais. Pode estabelecer um calendário regular de implementação de correções para garantir atualizações consistentes sem perturbar as operações comerciais.
Se tiver um sistema centralizado de gestão de correções implementado, este pode ajudá-lo a gerar relatórios para acompanhar o progresso da aplicação de correções e identificar eventuais lacunas. Antes de implementar as correções, pode realizar testes exaustivos para minimizar potenciais perturbações do sistema ou problemas de compatibilidade.
Controlos de acesso
Os controlos de acesso são medidas de segurança que regulam e gerem o acesso a um sistema ou recurso. Determinam que ações um utilizador pode realizar no sistema ou recurso e garantem que apenas pessoas autorizadas podem interagir com um sistema.
No âmbito dos controlos de acesso, pode:
- Implementar mecanismos de autenticação robustos, como a autenticação multifator (MFA), para garantir que apenas pessoas autorizadas podem aceder aos dispositivos terminais
- Implementar políticas de palavras-passe robustas, incluindo alterações regulares das palavras-passe e a utilização de palavras-passe complexas
- Colocar aplicações numa lista de permissões, controlando assim que aplicações podem ser executadas nos dispositivos terminais
- Utilizar o controlo de acesso baseado em funções (RBAC) para atribuir privilégios adequados com base nas funções e responsabilidades dos utilizadores
- Aplicar os princípios do privilégio mínimo para restringir o acesso apenas aos recursos necessários
- Utilizar encriptação para proteger dados sensíveis nos dispositivos terminais, como a encriptação completa do disco e ao nível dos ficheiros
- Utilizar protocolos de ligação seguros, como o Secure Sockets Layer (SSL) ou uma Rede Privada Virtual (VPN), para autenticar os utilizadores e verificar as respetivas identidades antes de conceder acesso a um dispositivo terminal
- Monitorizar e analisar regularmente os registos de acesso para detetar atividades suspeitas
More Articles
Segmentação de rede
A segmentação de rede é um método para dividir uma rede informática em sub-redes mais pequenas, denominadas segmentos. Por exemplo, as organizações podem criar segmentos separados para diferentes grupos de utilizadores ou departamentos, como finanças, recursos humanos e TI.
Ao separar diferentes partes de uma rede, as organizações podem limitar o acesso a dados e recursos sensíveis, dificultando a movimentação lateral dos atacantes dentro da rede.
Uma abordagem comum à segmentação de rede consiste em utilizar redes locais virtuais (VLAN). As VLAN permitem a separação lógica de dispositivos dentro de uma rede física, reduzindo a superfície de ataque que um atacante pode explorar.
Formação e sensibilização dos colaboradores
A sensibilização para as ameaças mais recentes ajuda a incutir uma cultura de segurança na organização e a reduzir o risco de erro humano e de ataques de engenharia social. Algumas atividades que pode realizar neste âmbito são:
- Partilhar informações sobre vetores de ataque comuns e técnicas de engenharia social
- Realizar exercícios simulados de phishing para avaliar a sensibilização e a resposta dos colaboradores
- Oferecer incentivos ou recompensas aos colaboradores que demonstrem boas práticas de segurança
- Oferecer formação especializada aos colaboradores que desempenham funções de alto risco
- Colaborar com as equipas de TI e de segurança para garantir que a formação está alinhada com as políticas e os procedimentos de segurança da organização
- Formar os colaboradores sobre o planeamento da resposta a incidentes—definir funções e responsabilidades, estabelecer protocolos de comunicação e delinear as medidas a tomar durante e após um incidente
- Atualizar regularmente os materiais e recursos de formação para acompanhar a evolução dos riscos de segurança
Monitorização contínua e inteligência contra ameaças
Ao combinar a monitorização contínua com a inteligência contra ameaças, as organizações podem identificar proativamente vulnerabilidades, detetar comportamentos anómalos e mitigar ameaças antes que estas causem danos significativos. Esta abordagem garante que as práticas de segurança dos dispositivos terminais estão sempre atualizadas e alinhadas com as ameaças mais recentes, oferecendo um nível de proteção superior contra ciberataques.
As organizações podem implementar uma plataforma de segurança dos dispositivos terminais com funcionalidades de gestão de ameaças e monitorização. Estas oferecem uma gestão centralizada, permitindo às organizações simplificar as operações de segurança e manter a visibilidade sobre todos os dispositivos terminais.
Dê prioridade à segurança dos dispositivos terminais
À medida que as empresas enfrentam ciberameaças em constante evolução, dar prioridade à segurança dos dispositivos terminais continua a ser crucial para manter uma defesa sólida contra potenciais ataques. O panorama das ameaças à cibersegurança coloca diariamente novos desafios às organizações. Para aprofundar a sua compreensão sobre como combater estas ameaças, explorar uma variedade de livros sobre cibersegurança perspicazes pode proporcionar conhecimentos fundamentais e estratégias avançadas.
Manter-se à frente destas ameaças exige não só conhecimentos atualizados, mas também uma comunidade de líderes informados que partilhem conhecimentos e estratégias. Existem muitos recursos de cibersegurança disponíveis para aprender mais.
Para CTOs e líderes tecnológicos na vanguarda da inovação e defesa no domínio da cibersegurança, subscreva o nosso boletim informativo para obter aconselhamento especializado e soluções de vanguarda em segurança dos dispositivos terminais.