2024 foi mais um ano marcante para os cibercriminosos — e não de uma forma positiva para o resto de nós. Desde fugas massivas de credenciais até comprometimentos da cadeia de fornecimento, a dimensão e a criatividade das violações de dados deste ano foram suficientes para manter acordadas durante a noite até as equipas de segurança mais experientes.
O que chama a atenção não é apenas o volume de incidentes, mas também a forma como as violações estão a evoluir, visando vulnerabilidades negligenciadas e explorando novas superfícies de ataque, como campanhas de phishing geradas por IA ou configurações incorretas na nuvem. Desde registos governamentais até gigantes das telecomunicações, nenhum setor esteve a salvo da crescente sofisticação dos cibercriminosos.
Enquanto líderes técnicos, conhecem o que está em jogo: danos reputacionais, consequências regulamentares e a ameaça constante de perda de clientes. Se 2024 nos ensinou alguma coisa, foi que as nossas abordagens à segurança precisam de ser tão dinâmicas e engenhosas quanto os adversários que enfrentamos.
As medidas proativas para ajudar a manter os dados seguros incluem a implementação de políticas de palavras-passe fortes, a utilização da autenticação multifator, a encriptação de dados sensíveis, a atualização regular do software e a realização regular de auditorias de segurança. A educação e a formação dos colaboradores também são essenciais, uma vez que o erro humano é uma causa comum de violações de dados.
Vlad Cristescu, responsável pela cibersegurança na ZeroBounce, afirma que a sua empresa vive e respira cibersegurança. Partilhou a forma como estão a enfrentar os desafios e a manter os sistemas seguros:
- Filosofia de confiança zero: Ninguém, dentro ou fora da empresa, recebe um passe livre. Cada utilizador e dispositivo tem de provar que pertence à organização.
- Monitorização constante: Utilizamos ferramentas inteligentes para detetar qualquer atividade suspeita, 24 horas por dia, 7 dias por semana.
- Educar a equipa: A cibersegurança não é apenas responsabilidade do departamento de TI; é responsabilidade de todos. Formamos a nossa equipa para identificar e-mails de phishing e outras ameaças.
- Prepararmo-nos para o pior: Não temos apenas um plano de resposta a incidentes; praticamo-lo para estarmos preparados caso algo aconteça.
- Escolher os parceiros com critério: Exigimos padrões elevados aos nossos fornecedores porque sabemos que a segurança deles afeta a nossa.
"Cada violação recorda-nos que a cibersegurança não é algo que se possa configurar e esquecer. É uma prioridade contínua e todos somos responsáveis. Se aprendermos com o que aconteceu em 2024 e permanecermos vigilantes, estaremos todos mais bem preparados para o que vier a seguir," sublinhou Cristescu.
Nesta compilação, analisarei cinco das maiores violações de dados de 2024 violações de dados: National Public Data, Ticketmaster, Dell, AT&T e Change Healthcare, e apresentarei perspetivas diretas de especialistas do setor.
Cada uma destas violações evidencia vulnerabilidades diferentes e oferece lições sobre como proteger melhor os dados num mundo cada vez mais digital.
Violação de dados da Ticketmaster
Em junho de 2024, o grupo de hackers Shiny Hunters afirmou ter roubado dados de clientes da Ticketmaster e da Live Nation, líder mundial na venda de bilhetes e na gestão de eventos, afetando aproximadamente 560 milhões de pessoas.
“ShinyHunters é um grupo de agentes de ameaça conhecido por conseguir violar empresas e vender no mercado negro os dados dos clientes a que acede,", observa John Paul Cunnigham, CISO da Silverfort."Neste caso, o ataque ocorreu através de um fornecedor de serviços geridos utilizado pela Ticketmaster.”
Os dados roubados incluíam nomes, moradas, dados de contacto, informações de cartões de crédito e encomendas de bilhetes, criando riscos de fraude financeira e roubo de identidade. A violação expôs as vulnerabilidades nas práticas de gestão de dados dos clientes da Ticketmaster e evidenciou os riscos de armazenar grandes volumes de informações pessoais e financeiras.
As consequências da violação da Ticketmaster foram de grande alcance. Muitos clientes enfrentaram riscos acrescidos de fraude financeira e roubo de identidade, levando a Ticketmaster a emitir avisos e a aconselhar as pessoas afetadas a monitorizarem atentamente as suas contas financeiras. A violação também causou danos reputacionais à Ticketmaster, uma vez que clientes e parceiros manifestaram preocupação com a capacidade da empresa para proteger as suas informações pessoais.
Uma abordagem holística de segurança centrada nas pessoas, aliada a boas práticas de segurança de bloqueio e desarme implementadas por uma equipa de segurança profissional, contribuirá em muito para prevenir a maioria dos ciberataques.
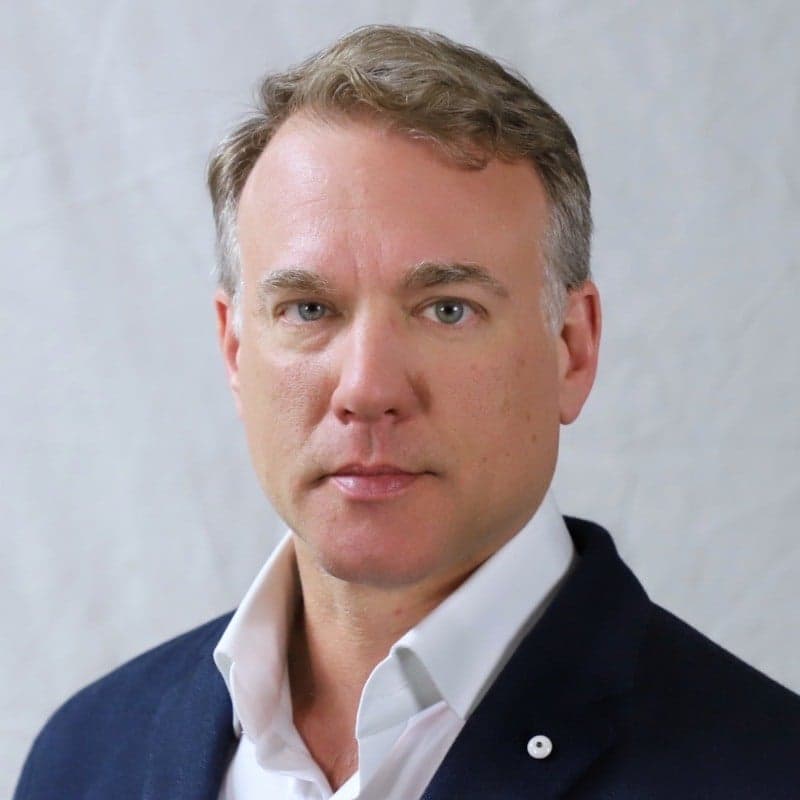
Segundo Cunnigham,"É necessário dar mais atenção às identidades humanas e de máquinas utilizadas na prestação de serviços e nas integrações com terceiros e fornecedores de serviços. As organizações tentam travar agentes mal-intencionados com uma rede fragmentada de controlos e ferramentas de identidade e, muitas vezes, dependem excessivamente de atestações de terceiros, como os relatórios SOC2."
"Estas soluções pontuais funcionam de forma isolada, protegendo apenas aquilo que conhecem. Muitas empresas dependem de uma combinação fragmentada de um ou mais fornecedores de identidade na nuvem (IdP) e de outras soluções pontuais para proteger o número crescente de identidades. Os atacantes sabem disso e exploram a lacuna de segurança para passar de uma parte da organização para outra e roubar dados. A identidade está extremamente distribuída, mas a sua segurança não tem de estar. Sem uma camada de segurança unificada, as equipas de identidade e segurança continuarão a ter dificuldades em proteger o número crescente de identidades, sacrificando a segurança e a produtividade."
O que nos ensinou a violação de dados da Ticketmaster? Cristescu acredita que"Somos tão fortes quanto o nosso fornecedor mais fraco. Se um terceiro de que depende não for seguro, os seus dados estão em risco."
Então, o que podem fazer as organizações?"Analise mais atentamente os seus parceiros. Faça auditorias regulares, coloque questões difíceis sobre as respetivas práticas de segurança e não tenha receio de se afastar se não conseguirem cumprir os seus padrões", prossegue Cristescu.
Have an account? Log In
Violação de dados da AT&T
A AT&T, uma das maiores empresas de telecomunicações dos Estados Unidos, sofreu uma violação de dados em julho de 2024 que afetou aproximadamente 70 milhões de clientes. A violação foi causada por um ciberataque sofisticado que teve como alvo a base de dados de clientes da AT&T, levando à exposição de informações sensíveis, como nomes de clientes, números de telefone, endereços de e-mail e informações de faturação.
Os dados roubados têm um impacto duradouro, não só nas empresas, mas também na confiança que os clientes depositam nelas. As violações de dados com impacto e dimensão crescentes estão a acontecer com maior frequência, tornando fundamental que as organizações repensem a sua abordagem à segurança e proteção de dados. Em vez de proteger os dados através de medidas de segurança tradicionais, devem adotar métodos de desidentificação de dados para proteger os próprios dados, mantendo simultaneamente o seu valor internamente e tornando-os inúteis para os atacantes, mesmo quando são roubados.
A violação da AT&T evidenciou as ameaças crescentes enfrentadas pelas empresas de telecomunicações, que são alvos privilegiados dos cibercriminosos devido à enorme quantidade de dados pessoais que gerem. A violação também suscitou preocupações sobre a segurança das infraestruturas de telecomunicações e a necessidade de defesas mais fortes contra ciberameaças avançadas cada vez mais sofisticadas.
Clyde Williamson, arquiteto sénior de segurança de produtos da Protegrity, afirma:“A exfiltração dos registos de chamadas e mensagens de quase todos os clientes móveis da [AT&T] não só constitui uma violação da confiança dos clientes, como também demonstra até que ponto as atuais estratégias de cibersegurança estão desatualizadas. As inferências que podem ser feitas a partir de diferentes tipos de dados são tão importantes como os dados pessoais identificáveis roubados.”
A AT&T colaborou com as autoridades federais e empresas de cibersegurança para investigar o incidente e proteger os seus sistemas em resposta à violação. Os clientes afetados foram notificados por e-mail e mensagens de texto, recebendo orientações sobre como proteger as suas contas e monitorizar atividades suspeitas.
A AT&T implementou medidas de segurança adicionais, incluindo encriptação reforçada dos dados dos clientes, autenticação multifator para o acesso às contas e controlos de acesso mais rigorosos para informações sensíveis.
Cristescu afirma que a violação da AT&T nos ensina a"reforçar os controlos de acesso. Não os ter é como deixar a porta da frente da sua casa completamente aberta."
O que mais pode fazer?"Se ainda não utiliza a Autenticação Multifator (MFA), comece hoje. Combine-a com controlos de acesso baseados em funções para garantir que apenas as pessoas autorizadas vejam dados sensíveis", afirma Cristescu.
Violação de dados da Dell
Em março de 2024, a Dell sofreu uma violação de dados significativa que expôs as informações pessoais de mais de 180 milhões de clientes. A violação resultou de uma vulnerabilidade nos sistemas de apoio ao cliente da Dell, que os piratas informáticos exploraram para obter acesso não autorizado aos nomes, moradas, endereços de e-mail e números de telefone dos clientes.
A violação sublinhou a importância de proteger os sistemas de apoio ao cliente com software de gestão unificada de ameaças, frequentemente visados por cibercriminosos que procuram explorar pontos fracos na infraestrutura de uma empresa. A violação da Dell também destacou os riscos associados a fornecedores terceiros, uma vez que a vulnerabilidade estava ligada a um componente de software de terceiros utilizado nos seus sistemas de apoio.
Em resposta à violação, a Dell tomou medidas imediatas para conter o incidente e proteger os sistemas afetados. Trabalhou com especialistas em cibersegurança para identificar a origem da vulnerabilidade e implementar correções que impedissem novas explorações. A Dell reforçou as políticas internas de cibersegurança, realizou regularmente auditorias de segurança e melhorou a formação dos colaboradores para reconhecerem e prevenirem potenciais ameaças à segurança.
A violação da Dell ensinou-nos que "uma abordagem de 'confiar, mas verificar' com os fornecedores já não é suficiente", segundo Cristescu. Em vez disso,"Adote o modelo de Confiança Zero. Isto significa limitar o acesso de todos e a tudo – até mesmo de sistemas e pessoas em quem normalmente confia", especialmente quando se depende de componentes de software de terceiros.
A Dell e a AT&T provavelmente evidenciam vulnerabilidades em sistemas grandes e interligados. A mitigação destas vulnerabilidades exige uma segurança reforçada dos terminais e visibilidade em ambientes de TI extensos. Subscreva fontes globais de informações sobre ameaças e participe em comunidades de partilha de ameaças entre setores para se manter à frente dos vetores de ataque emergentes. Por exemplo, a utilização de plataformas como a FS-ISAC no setor dos serviços financeiros permite às organizações prepararem-se para explorações conhecidas.
Violação de dados da National Public Data
A National Public Data (NPD), uma importante base de dados governamental, sofreu uma das maiores violações de dados no passado mês de abril, afetando aproximadamente 2,9 mil milhões de registos da Segurança Social. A violação expôs informações pessoais sensíveis, incluindo SSN, datas de nascimento e moradas, afetando praticamente todos os cidadãos norte-americanos. O incidente deu origem a várias ações coletivas e suscitou sérias preocupações relativamente às práticas de segurança dos dados.
Os atacantes exploraram uma vulnerabilidade nos controlos de acesso do sistema, obtendo acesso não autorizado e extraindo enormes quantidades de dados durante um período prolongado.
"Embora não o tenham confirmado, o consenso geral é que o código-fonte exposto publicamente da National Public Data foi arquivado no site principal de uma das subsidiárias da NPD, a RecordCheck", afirma Gaëtan Ferry, investigador de segurança na GitGuardian."Expor um ficheiro que contém o código-fonte de uma aplicação no site da própria aplicação é um erro conhecido há muito tempo, anterior à invenção do software de controlo de versões. Acredita-se que o ficheiro continha uma palavra-passe predefinida que ainda era utilizada por várias contas de utilizador e que foi usada como vetor de acesso inicial."
As consequências da violação foram profundas, com riscos significativos de roubo de identidade e fraude a afetarem milhões de pessoas. Muitas vítimas enfrentaram a possibilidade de atividades financeiras não autorizadas, e o incidente provocou um aumento dos apelos a uma melhor proteção dos dados e supervisão das bases de dados governamentais.
As pessoas afetadas foram notificadas através de canais oficiais e receberam serviços gratuitos de monitorização de crédito para reduzir os potenciais riscos de roubo de identidade.
"É de salientar que esta violação não foi anunciada durante uma semana; só veio a público e deu origem a uma ação judicial mais cedo porque a empresa não a divulgou", partilha Clyde Williamson."Além disso, continua por esclarecer se evitaram intencionalmente partilhar os detalhes desta violação ou se simplesmente a descobriram por si próprios."
Williamson considera que isto realça a insuficiência das leis dos EUA na proteção dos dados pessoais dos cidadãos, que estão desatualizadas e são inadequadas para os desafios do século XXI."Os corretores de dados, como a NPD, não estão sujeitos aos mesmos padrões regulamentares que instituições como o Setor de Cartões de Pagamento (PCI), que exige auditorias anuais e controlos rigorosos para os dados de cartões de crédito. Atualmente, os EUA não têm obrigações desse tipo."
Williamson acredita também que uma parte significativa dos dados roubados possa pertencer a um dos grupos mais vulneráveis: os idosos e as suas famílias. "Um esquema comum envolve um agente mal-intencionado que se faz passar por advogado e dá más notícias ao idoso — um familiar está em apuros e precisa de dinheiro. E por que razão não acreditaria um avô nessa pessoa se ela tivesse dados pessoais identificáveis válidos para confirmar a sua credibilidade? Estes burlões não precisam de abrir uma linha de crédito em nome de alguém para arruinar vidas. Só precisam de saber como utilizar as informações roubadas para esvaziar a conta bancária de um familiar atencioso."
Williamson sugere que depender de ações judiciais coletivas para resolver casos de negligência é insuficiente."As organizações devem dar prioridade à transparência e reforçar os seus esforços para desidentificar dados sensíveis, de modo a proteger as informações dos consumidores. Devem ultrapassar os mecanismos de defesa tradicionais e adotar estratégias de proteção de dados recomendadas pelos reguladores, como a encriptação e a tokenização. Estes métodos tornam os dados inúteis para os atacantes, impossibilitando o seu roubo e utilização mal-intencionada."
As empresas podem reduzir o valor dos dados roubados e atenuar significativamente o impacto a longo prazo de ataques de ransomware e fraudes.
Matthew DeChant, CEO da Security Counsel, reforça a importância da supervisão dos fornecedores e afirma: "Os CTOs e as equipas de liderança devem manter uma supervisão rigorosa das práticas de segurança dos fornecedores terceiros, sobretudo quando lidam com dados privados altamente regulamentados. Os contratos devem incluir o direito de avaliar e auditar os programas de segurança dos fornecedores. Não aceite as alegações de segurança sem as verificar — se um fornecedor divulgar uma atestação SOC 2 Type II, solicite e analise o relatório para garantir que o respetivo âmbito abrange as suas necessidades."
10 Principais softwares de cibersegurança!
Here's my pick of the 10 best software from the 10 tools reviewed.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
A violação de dados da National Public Data serviu como um claro lembrete dos desafios que os governos enfrentam para proteger os dados dos cidadãos numa era de ameaças cibernéticas crescentes. Como afirma Cristescu,"Guardar dados em excesso é como armazenar fogo de artifício na garagem; mais cedo ou mais tarde, tudo irá explodir."
Neste caso, pergunte a si próprio: "Precisamos mesmo de guardar estes dados?” Se a resposta for não, elimine-os. Considere também encriptar os dados que tem de manter, para que sejam inúteis se forem roubados," aconselha Cristescu.
Violação de dados da Change Healthcare
Em agosto de 2024, a Change Healthcare, uma empresa líder em tecnologia de saúde, sofreu uma grave violação de dados que comprometeu as informações pessoais e médicas de mais de 4 milhões de pacientes. A violação foi atribuída a um sofisticado ataque de phishing que teve como alvo os sistemas internos, permitindo o acesso não autorizado a registos sensíveis, incluindo nomes, moradas, datas de nascimento e historial médico dos pacientes.
Os hackers exploraram lacunas na infraestrutura de segurança da Change Healthcare, sobretudo na sensibilização dos funcionários e nos protocolos de segurança do correio eletrónico.
Esta violação realça a necessidade de uma abordagem abrangente e em camadas à cibersegurança. "Implementar segurança não consiste numa única solução, mas em criar várias camadas de defesa," afirma Shrav Mehta, CEO da Secureframe. "Desde práticas de programação segura a testes automatizados e monitorização contínua, precisamos de uma abordagem holística que antecipe e atenue potenciais ameaças antes de estas surgirem."
Uma consequência significativa da violação da Change Healthcare foi a interrupção dos serviços de saúde. Vários hospitais e instalações médicas que dependiam dos sistemas da Change Healthcare sofreram atrasos na prestação de cuidados críticos aos pacientes. Este incidente realça a importância da cibersegurança no setor da saúde, onde as vulnerabilidades podem comprometer a integridade dos dados e a continuidade dos serviços.
Para além da falha técnica imediata, o rescaldo da violação da Change Healthcare – com os prestadores de cuidados de saúde impossibilitados de processar pagamentos ou pagar aos funcionários – mostra por que razão os CTO do setor da saúde devem tratar a infraestrutura de pagamentos com a mesma criticidade que os sistemas de cuidados aos doentes. Para os líderes tecnológicos do setor da saúde, a principal conclusão é implacavelmente simples: lacunas nas práticas básicas de segurança, mesmo num único serviço, podem derrubar todo um ecossistema de saúde.
Esta violação também sublinhou a necessidade de regulamentação mais rigorosa e de uma responsabilização reforçada no setor da saúde.
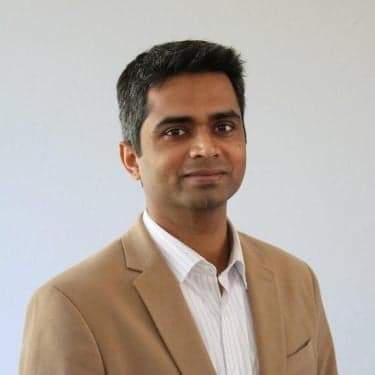
Kiran Chinnagangannagari, Diretor de Produto e Tecnologia da Securin, salienta o papel fundamental dos fabricantes de dispositivos médicos na mitigação destas vulnerabilidades:"Pessoalmente, gostaria de ver novas regulamentações que fossem além dos prestadores de cuidados de saúde e incluíssem também os fabricantes de dispositivos médicos, uma vez que os riscos de vulnerabilidade associados a estes dispositivos são igualmente uma preocupação crescente.
A investigação da Securin revelou um aumento de 59% homólogo nas vulnerabilidades dos produtos de saúde, com 43 vulnerabilidades a permitirem a execução de controlo remoto — uma ameaça crítica para a segurança dos doentes. Os dispositivos médicos, como as bombas de infusão e os sistemas de monitorização, são essenciais para os cuidados aos doentes e, sem medidas adequadas de cibersegurança, estas vulnerabilidades podem conduzir a interrupções perigosas, possivelmente até com risco de vida. Temos de dar prioridade tanto à segurança destes prestadores e dispositivos médicos como à disponibilização dos meios financeiros necessários para o fazer."
Chinnagangannagari salienta também a importância da gestão de riscos de terceiros."As organizações devem verificar ativamente se todas as entidades da sua cadeia de fornecimento têm capacidade para prevenir violações devastadoras. São agora necessárias regulamentações mais rigorosas e uma aplicação mais eficaz, e as equipas de segurança, bem como os programadores, devem implementar os princípios de Conceção Segura da CISA nos seus sistemas e produtos. As empresas devem ser responsabilizadas não só pelas suas próprias medidas de cibersegurança, mas também pelas medidas de todas as organizações com as quais trabalham. Os riscos são demasiado elevados — não podemos permitir que este tipo de negligência continue."
O Dr. Sean Kelly, MD, Diretor Médico e Vice-Presidente de Estratégia para Clientes da Imprivata, acrescenta:"Construir uma estratégia abrangente de cibersegurança é quase como construir uma casa, e a maioria das organizações de saúde apenas lançou os alicerces. A sua abordagem é frequentemente reativa, centrada em limpar a confusão deixada pelos atacantes, em vez de os impedir de entrar desde o início."
A Change Healthcare comprometeu-se a adotar práticas de proteção de dados mais rigorosas e a trabalhar em estreita colaboração com os organismos reguladores para prevenir futuros incidentes. Este incidente ensina-nos que,"Os sistemas antigos são um parque de diversões para os hackers", afirma Cristescu."Manter tecnologia desatualizada é um risco que não podemos permitir-nos."
Cristescu recomenda que as organizações "atualizem para sistemas modernos baseados na nuvem que incluam deteção avançada de ameaças" e "não poupem nas estratégias de cópias de segurança. O ransomware não pode manter-vos reféns se tiverem cópias de segurança seguras e isoladas prontas a utilizar."
Em todas estas violações, vemos o elemento comum de o atacante encontrar e utilizar credenciais incorporadas no código. No caso das identidades humanas, a ausência de autenticação multifator resistente a phishing parece ser uma constante e, no caso das identidades não humanas, os segredos envolvidos em texto simples tinham uma longa duração — suficientemente longa para serem úteis a um adversário. Isto deveria chamar a atenção para o facto de as grandes organizações precisarem de controlar a observabilidade dos segredos, para poderem gerir e automatizar a rotação de credenciais em grande escala, tornando quaisquer segredos divulgados inúteis quando forem descobertos.
More Articles
- 10 melhores empresas de cibersegurança em Chicago analisadas em 2026
- Os 10 melhores fornecedores de cibersegurança para empresas em 2026
- As 10 melhores soluções de cibersegurança para serviços financeiros avaliadas em 2026
- As 10 melhores empresas de cibersegurança em Dallas analisadas em 2026
- 12 melhores boletins informativos para CIOs a que subscrever em 2026
O que se segue
Ao olharmos para 2025, o panorama da cibersegurança será provavelmente moldado pela crescente sofisticação tanto das ameaças como das defesas. Prevê-se que os cibercriminosos recorram cada vez mais a ataques potenciados por IA, utilizando a aprendizagem automática para contornar os sistemas de segurança tradicionais e criar tentativas de phishing mais convincentes.
Larry Zorio, CISO na Mark43, considera que "As organizações devem preparar-se para um aumento dos ataques baseados em IA — ameaças sofisticadas que adaptam as suas assinaturas para evitarem a deteção. Explorados por agentes mal-intencionados que procuram obter pagamentos, estes ataques visam setores com defesas frágeis e recursos insuficientes. Os hackers utilizam ferramentas como o ChatGPT para criar malware e elaborar e-mails de phishing praticamente indistinguíveis de comunicações legítimas.
Estes receios são justificados? Sem dúvida. No entanto, podemos tomar medidas para nos protegermos a nós próprios e às nossas empresas, incluindo a formação dos funcionários para prevenir o phishing, a monitorização contínua com análise comportamental para detetar anomalias e a colaboração com fornecedores de confiança para resolver falhas de segurança. Os investimentos proativos realizados agora reforçarão as defesas e permitirão poupar custos a longo prazo."
Este aumento da IA ofensiva exigirá que as organizações adotem ferramentas defensivas igualmente avançadas, como sistemas de deteção e resposta a ameaças baseados em IA, capazes de analisar grandes volumes de dados em tempo real para identificar anomalias e mitigar riscos. Além disso, os ataques à cadeia de fornecimento continuarão a ser uma preocupação significativa, com os atacantes a explorarem fornecedores terceiros para obter acesso a sistemas sensíveis.
Na vertente defensiva, espera-se uma adoção mais generalizada da Arquitetura de Confiança Zero, na qual nenhum utilizador ou dispositivo é considerado fiável por defeito e o acesso é continuamente verificado.
A segurança da nuvem ocupará o centro das atenções, à medida que as organizações enfrentam as complexidades de proteger ambientes multinuvem, salientando a necessidade de visibilidade em tempo real e de gestão de ameaças em todas estas infraestruturas.
Para reduzir o número de ataques baseados na nuvem, as organizações devem considerar a integração de uma perspetiva da nuvem em tempo real nos centros de operações de segurança (SOCs), de modo a garantir uma deteção e resposta consistentes às ameaças em toda a infraestrutura. Isto reduzirá os custos, o tempo médio de resposta (MTTR) e, significativamente, o risco de violações de segurança com impacto material.
As alterações regulamentares, sobretudo no que diz respeito à privacidade dos dados e às normas de segurança, deverão tornar-se globalmente mais rigorosas, levando as organizações a alinhar as suas práticas com requisitos de conformidade mais exigentes.
Prepare-se para um tsunami regulamentar. Na UE, os regulamentos centrados no comércio eletrónico repercutiram-se nas redes sociais e nos mercados online. Os EUA adotarão abordagens fragmentadas, com as leis estaduais de privacidade dos consumidores a criarem complexidade para as empresas que operam em várias jurisdições.
Morey Haber, Diretor de Segurança da BeyondTrust, afirma: "O que aprendemos com estes ataques é que as informações pessoais de ninguém estão seguras, independentemente da empresa ou da sua dimensão." Se as empresas quiserem proteger-se contra as ameaças, Haber propõe o seguinte:
- Não utilize números de telemóvel para contas ou informações pessoais. Um número de telefone é frequentemente um identificador único, facilmente associado a uma pessoa em várias plataformas. Em caso de violação, os atacantes podem associá-lo a outros dados comprometidos para criar um perfil detalhado, tornando-o tão arriscado como um número de Segurança Social. Evite utilizar números de telefone para iniciar sessão ou autenticar-se sempre que possível, de modo a reduzir a exposição e proteger a sua identidade.
- Evite utilizar o mesmo endereço de e-mail para todas as contas. Em vez disso, crie endereços separados para correspondência, operações bancárias e outras atividades sensíveis. Desta forma, se uma conta de e-mail for comprometida, não exporá toda a sua identidade digital.
- Para as empresas, é frequentemente mais fácil para os atacantes iniciar sessão do que entrar à força. Dê prioridade à segurança da identidade e à gestão de acessos privilegiados, analisando regularmente os direitos e as permissões para bloquear movimentos laterais e acessos não autorizados.
Em 2025, haverá também um maior incentivo à colaboração entre setores e governos, com a partilha de informações sobre ameaças a tornar-se um componente fundamental para antecipar os atacantes.
Em última análise, a chave para enfrentar estes desafios passará por combinar tecnologias de vanguarda com uma cultura de vigilância e responsabilização a todos os níveis da organização.
Considerações finais
As violações de dados de 2024 são um lembrete preocupante de que mesmo as melhores defesas não são impenetráveis. Mas são também um apelo à ação — uma oportunidade para aperfeiçoar estratégias, dar prioridade a ferramentas de ponta como o software BAS e criar posturas de segurança mais robustas e adaptáveis. A transparência e a colaboração desempenham um papel fundamental neste processo.
"Temos de abraçar uma transparência radical, partilhando abertamente informações sobre vulnerabilidades, taxas de adoção de versões e aprendizagens adquiridas", afirma Shrav Mehta."Esta abordagem colaborativa ajuda todo o ecossistema tecnológico a tornar-se mais resiliente."
Se quisermos superar a criatividade dos agentes mal-intencionados, temos de partilhar conhecimentos, analisar minuciosamente as nossas vulnerabilidades e assumir a responsabilidade enquanto guardiões dos sistemas e dados que protegemos.
À medida que entramos em 2025, devemos levar a sério as lições duramente aprendidas este ano. Quer se trate de adotar princípios de confiança zero, investir numa melhor inteligência sobre ameaças ou promover uma cultura em que a segurança é responsabilidade de todos, o objetivo é claro: as empresas têm de adaptar as suas estratégias, investir em tecnologias de segurança emergentes e promover uma cultura de consciencialização e vigilância.
Subscreva a newsletter do The CTO Club para obter mais conselhos, ferramentas e boas práticas de cibersegurança.