Com todas as diferentes formas como os hackers podem atacar as redes e os sistemas da sua empresa, talvez se esteja a perguntar quais são as melhores medidas de segurança para evitar esses ataques? Entre os testes de intrusão e as avaliações de vulnerabilidades, pode poupar tempo precioso que, de outra forma, teria de gastar a corrigir problemas mais tarde.
Em primeiro lugar, precisa de compreender a diferença entre ambos, uma vez que estes termos estão inter-relacionados e, por vezes, paga por serviços de testes de intrusão e recebe um relatório de “testes de intrusão” com cem páginas, que descreve falhas encontradas por uma ferramenta de análise de vulnerabilidades.
Muitas empresas realizam testes de intrusão que acabam por ser avaliações de vulnerabilidades, pelo que o problema é bastante comum. Neste artigo, explicarei as principais diferenças entre estes dois tipos de testes de segurança: Teste de Intrusão (PT) e Análise de Vulnerabilidades (VS).
- Análise de Vulnerabilidades
- Testes de Intrusão
- Principais Diferenças Entre a Análise de Vulnerabilidades e os Testes de Intrusão
- Porque Deve Realizar Análises de Vulnerabilidades e Testes de Intrusão?
Leia também: 4 PASSOS PARA REALIZAR UM TESTE DE INTRUSÃO DE REDE BEM-SUCEDIDO
Análise de Vulnerabilidades
As vulnerabilidades são como pequenos obstáculos que precisa de ultrapassar para garantir o funcionamento da infraestrutura tecnológica da sua empresa (firewalls, aplicações Web, etc.). Estas análises podem ajudar a identificar potenciais problemas no tráfego da sua rede e na segurança das aplicações Web, bem como revelar quaisquer falhas que possam ser exploradas por hackers à procura de alvos fáceis. Uma avaliação típica analisará a sua firewall, as aplicações Web, os servidores e outros dispositivos ligados à infraestrutura tecnológica da empresa, de modo a detetar quaisquer falhas ou problemas potenciais.
As potenciais vulnerabilidades encontradas são incluídas no relatório. Uma vez que os resultados de um relatório de avaliação de vulnerabilidades não são acompanhados por uma tentativa de explorar as fragilidades, algumas delas podem ser falsos positivos.
Uma avaliação de segurança abrangente deve incluir o título e a gravidade (alta/média/baixa) de cada potencial vulnerabilidade encontrada. É importante garantir que compreende quais são críticas antes de perder tempo a corrigir outros problemas menos urgentes, porque a confusão apenas conduzirá a mais problemas neste percurso!
Uma boa forma de organizar as suas conclusões de segurança é por gravidade. As vulnerabilidades mais graves serão comunicadas como sendo de nível “alto”, de acordo com o grau de perigo que representam, seguidas de perto pelos problemas de nível médio, identificados como “médios” ou inferiores — isto facilita a identificação do que precisa de ser corrigido primeiro ao analisar o relatório.
Have an account? Log In
Testes de Intrusão
Os profissionais de testes de intrusão são caçadores que utilizam as suas competências para encontrar vulnerabilidades com o objetivo de proteger informações. O objetivo de um teste de intrusão é descobrir vulnerabilidades, tentar explorá-las e obter acesso ao sistema. Os testes de intrusão são utilizados para verificar a autenticidade das vulnerabilidades descobertas e podem incluir descobertas teóricas de vulnerabilidades não exploráveis, de acordo com a norma PCI DSS.
Os profissionais de testes de intrusão fazem-no experimentando possíveis ataques aos sistemas, que podem ser utilizados para piratear deliberadamente ou apenas para investigação geral. Se conseguirem penetrar num sistema através de uma exploração apresentada como legítima, esta será incluída no relatório do seu teste de intrusão, juntamente com outros resultados dos testes, como explorações e vulnerabilidades descobertas.
O processo de testes de intrusão é uma parte importante da avaliação da probabilidade de um ciberataque poder ser explorado no mundo real. O profissional responsável pelo teste utiliza os seus conhecimentos e competências para reproduzir aquilo que, na sua opinião, aconteceria se alguém tentasse iniciar sessão na sua rede com intenções maliciosas, permitindo-lhe perceber quão fácil ou difícil poderia realmente ser realizar esta ação perante diferentes combinações de software e hardware.
Principais Diferenças Entre a Análise de Vulnerabilidades e os Testes de Intrusão
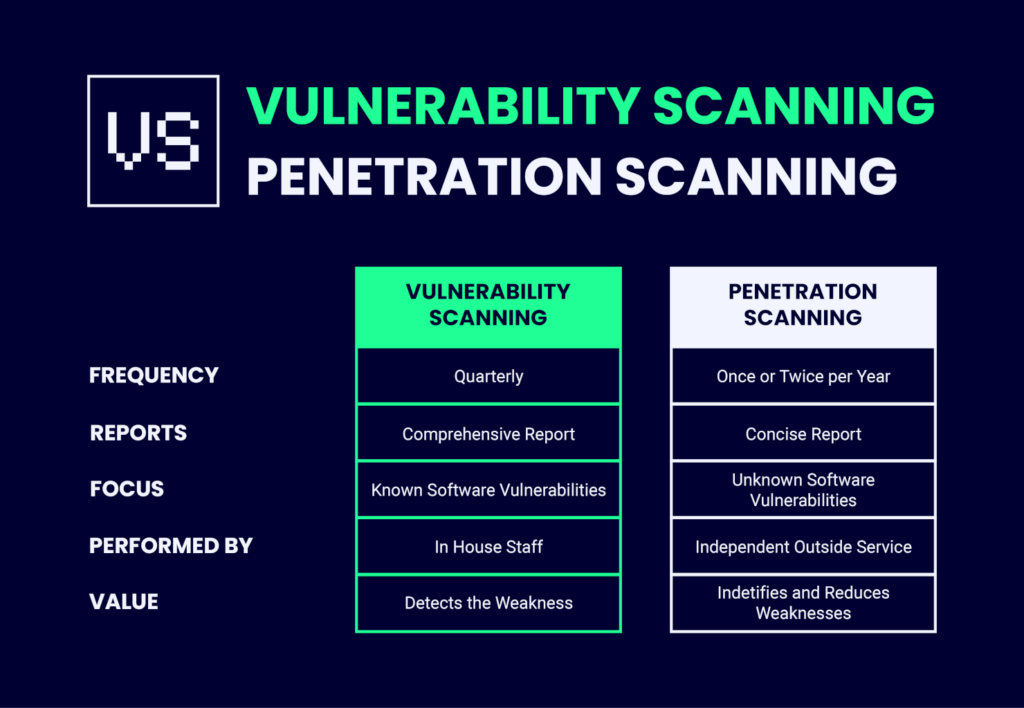
Testes de intrusão versus análise de vulnerabilidades — qual é, na realidade, a diferença entre ambos?
Âmbito
O âmbito da cobertura de vulnerabilidades é o que distingue as avaliações dos testes de intrusão. Enquanto um teste de intrusão típico analisará apenas um aspeto (em profundidade) para encontrar vulnerabilidades, uma avaliação abrange normalmente várias áreas, como a identificação de potenciais ameaças ou fatores de risco que poderiam conduzir à falha do sistema se não fossem devidamente mitigados — isto inclui compreender o funcionamento da sua rede, para saber onde aplicar quaisquer modificações efetuadas com base nas boas práticas de segurança padrão.
Os testes de penetração são a escolha perfeita para os clientes que querem garantir que os riscos de segurança da sua rede não foram comprometidos, mas não têm tempo nem dinheiro para realizar testes exaustivos. Estes especialistas adotam uma abordagem «de baixo para cima» e testam se existem vulnerabilidades de acordo com a profundidade a que se encontram — começando pelo nível superficial e avançando até aos servidores principais. É uma abordagem em que a profundidade é mais importante do que a abrangência, porque, se existirem demasiadas falhas, demorará mais tempo a corrigi-las a longo prazo.
Nível de automatização
A automatização é uma excelente forma de garantir que a segurança da sua organização se mantém atualizada. As avaliações de vulnerabilidades são frequentemente automatizadas, o que significa que podem ser realizadas de forma mais eficiente e com uma maior cobertura de vulnerabilidades do que se fossem efetuadas manualmente, uma de cada vez.
Por outro lado, os testes de penetração combinam procedimentos automatizados com procedimentos que exigem intervenção humana, de modo a explorar melhor os problemas — este tipo de teste não funcionaria com a inflexibilidade dos robôs!
Dificuldade
A terceira diferença é a dificuldade de realizar cada teste e o nível de competências exigido ao avaliador. Os testes automatizados, amplamente utilizados na avaliação da segurança relativa a vulnerabilidades, exigem poucas competências e podem ser realizados pelos funcionários da equipa de segurança. No entanto, a equipa de segurança da empresa pode descobrir determinadas vulnerabilidades que não consegue corrigir e deixá-las de fora do relatório. Como resultado, uma avaliação de vulnerabilidades realizada por um fornecedor externo pode ser mais útil para eliminar falhas de segurança. Além disso, ficará a conhecer a estratégia de segurança utilizada pelo fornecedor externo.
Por outro lado, os testes de penetração exigem um nível de conhecimento muito mais elevado (devido à natureza manual do processo) e são normalmente delegados a uma empresa prestadora de serviços de testes de penetração.
More Articles
Porque deve realizar análises de vulnerabilidades e testes de penetração?
Todos os dias são encontradas e comunicadas novas vulnerabilidades. Embora os regulamentos de conformidade ou as políticas básicas de segurança possam exigir, no mínimo, a aplicação mensal de correções, são recomendadas verificações de vulnerabilidades mais frequentes. Ao representar com precisão o seu perfil de segurança, as empresas podem obter benefícios consideráveis.
Dependendo da gravidade das vulnerabilidades, determinados exploits podem começar a disseminar-se bastante depressa. Os exploits de dia zero ocorrem com mais frequência do que gostaríamos. Se não realizar análises de vulnerabilidades regularmente e não proceder posteriormente à sua correção, ficará exposto a possíveis perigos.
Depois de estabelecer uma frequência de análise e resolver os problemas à medida que surgem, terá uma base sólida para os seus requisitos de segurança e conformidade.
Com base nos resultados das análises de vulnerabilidades, é boa ideia implementar testes de penetração após alguns ciclos de análise. Os benefícios dos testes de penetração para uma organização resultam do facto de os analisadores de vulnerabilidades terem uma capacidade limitada para encontrar vulnerabilidades específicas em cada ativo. O perigo real representado pela exploração de vulnerabilidades pode, ou não, ser completamente compreendido até que um teste de penetração tente explorá-las num contexto específico.
Em vez de se concentrar numa única vulnerabilidade, o especialista em testes de penetração pode combinar ou encadear várias falhas para provocar alterações mais significativas. Quando encadeado com uma lista de vulnerabilidades em situações adequadas, algo que pode não ser classificado como grave durante uma verificação de vulnerabilidades pode tornar-se a base de um ataque mais ardiloso.
O atual ambiente de ameaças é tão grave que as empresas não podem dar-se ao luxo de ignorar o valor da combinação destas duas estratégias complementares.
Conclusão
A avaliação de vulnerabilidades e os testes de penetração podem ser difíceis de compreender para quem nunca os realizou, mas agora já conhece a diferença! Embora ambos sejam importantes, é evidente que as organizações devem concentrar-se em implementar um conjunto abrangente de medidas de cibersegurança, em vez de se limitarem à segurança da informação.
Tem alguma pergunta sobre algum dos tipos de teste aqui abordados? Diga-nos abaixo! Se esta publicação foi útil, subscreva a newsletter da The QA Lead para receber mais definições, guias práticos e dicas do setor.
Lista de ferramentas relacionadas:
- SOFTWARE DE ANÁLISE DE VULNERABILIDADES UTILIZADO PELOS PROFISSIONAIS DE QA
- SOFTWARE DE TESTES DE DESEMPENHO PARA EQUIPAS DE QA
- FERRAMENTAS DE TESTES DE PENETRAÇÃO DE APLICAÇÕES WEB
- FERRAMENTAS DE TESTES DE PENETRAÇÃO PARA QA
Também pode consultar: