

Punkty końcowe to urządzenia — smartfony, laptopy i komputery stacjonarne — które łączą się z siecią. Punkty końcowe mogą być podatne na zagrożenia cybernetyczne i zapewniać atakującym bezpośrednią drogę do uzyskania dostępu do poufnych informacji lub zakłócenia działania sieci.
Bezpieczeństwo punktów końcowych (EPS) obejmuje ochronę punktów dostępu urządzeń użytkowników przed wykorzystaniem przez złośliwe podmioty i kampanie. Jest to niezwykle ważna inwestycja, biorąc pod uwagę, że naruszenia bezpieczeństwa danych kosztowały firmy średnio 9,44 miliona dolarów w 2023 roku.
Czym jest bezpieczeństwo punktów końcowych?
Bezpieczeństwo punktów końcowych obejmuje szereg technologii i praktyk, których celem jest zabezpieczenie punktów końcowych sieci. Możliwości ograniczania ryzyka związanego z urządzeniami końcowymi obejmują między innymi oprogramowanie antywirusowe, zapory sieciowe, szyfrowanie danych, systemy wykrywania i zapobiegania włamaniom (IDPS) oraz regularne zarządzanie poprawkami.
Punkty końcowe są często najsłabszym ogniwem bezpieczeństwa sieci. Dlatego ich ochrona obejmuje wdrażanie środków bezpieczeństwa na wielu warstwach, takich jak warstwa sieci, hosta i aplikacji.
Na przykład organizacje mogą zapobiegać nieautoryzowanemu dostępowi ze źródeł zewnętrznych i wewnętrznych, stosując połączenie zapór sieciowych, zapór opartych na hoście oraz zapór na poziomie aplikacji. Zapewnia to integralność i dostępność punktów końcowych oraz przetwarzanych przez nie danych.
Rozwiązania do ochrony punktów końcowych pomagają poprawić ogólny poziom bezpieczeństwa organizacji — szczególnie jeśli weźmie się pod uwagę pracę zdalną, ponieważ pracownicy łączą się z różnych miejsc za pomocą szerokiej gamy urządzeń.
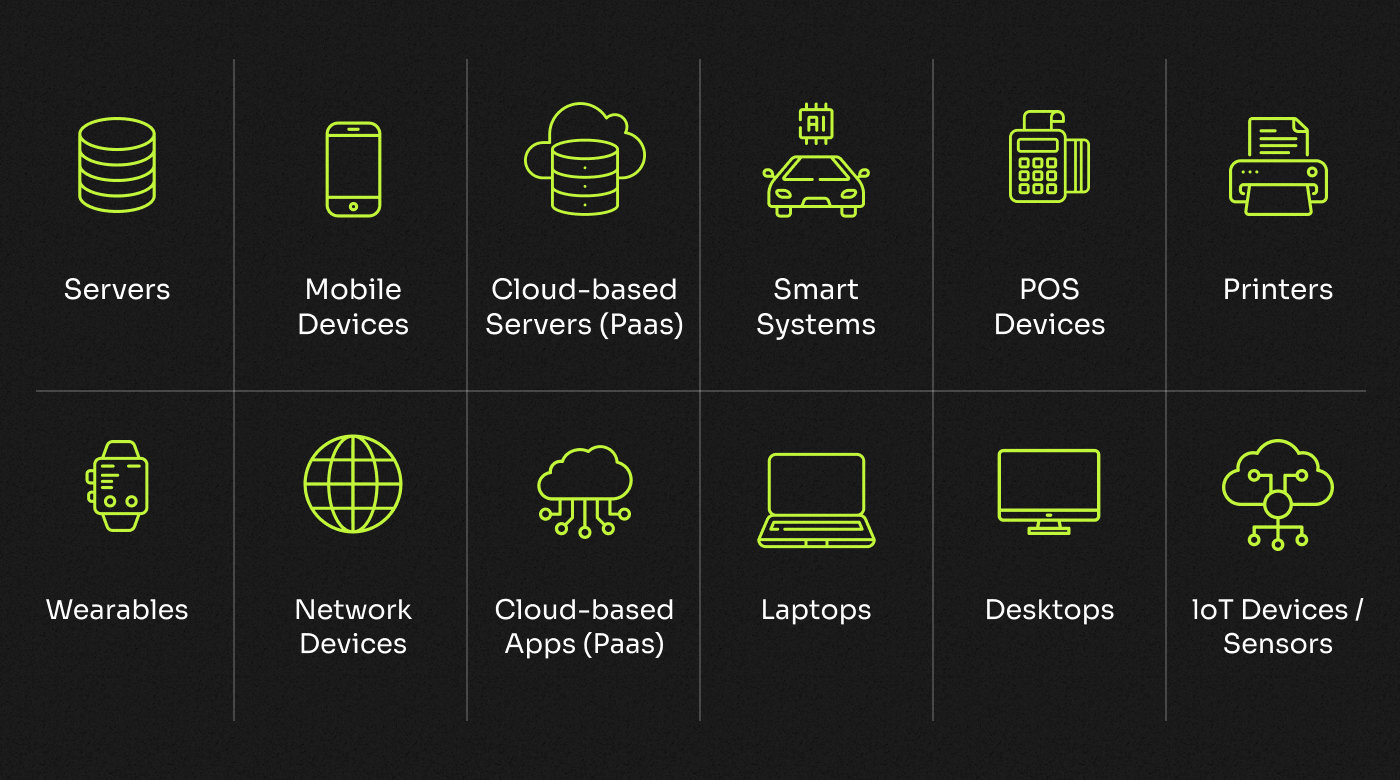
Czym są punkty końcowe?
Urządzeniami końcowymi mogą być między innymi:
- Komputery (stacjonarne i laptopy)
- Urządzenia mobilne (smartfony i tablety)
- Serwery
- Maszyny wirtualne
- Routery sieciowe
- Drukarki, faksy i skanery
- Urządzenia IoT
Jak działają platformy bezpieczeństwa punktów końcowych?
Każde narzędzie jest inne, ale zazwyczaj obejmuje zestaw funkcji służących do wdrażania środków bezpieczeństwa na wielu pojedynczych urządzeniach. Narzędzia te nieustannie monitorują, analizują i rejestrują zachowanie punktów końcowych, szukając w czasie rzeczywistym oznak podejrzanej aktywności.
Podstawową warstwę bezpieczeństwa zapewnia skanowanie przychodzących plików pod kątem złośliwego oprogramowania za pomocą oprogramowania antywirusowego oraz konfigurowanie zapór sieciowych w celu blokowania niepożądanych połączeń. Do wykrywania zagrożeń narzędzia te wykorzystują różne metody, takie jak skanowanie oparte na sygnaturach, analiza heurystyczna i algorytmy uczenia maszynowego. Jeśli zostanie wykryty potencjalnie szkodliwy plik, system ochrony punktów końcowych może poddać go kwarantannie, zanim zostanie dopuszczony do sieci.
Systemy ochrony punktów końcowych korzystają z konsoli zarządzania, która zapewnia scentralizowany widok wszystkich urządzeń, ich stanów bezpieczeństwa oraz wszelkich wykrytych zagrożeń. Interfejs ten umożliwia administratorom monitorowanie i kontrolowanie ochrony punktów końcowych w systemach klienta.
Administratorzy mogą konfigurować zasady, ustawiać reguły bezpieczeństwa oraz wdrażać aktualizacje lub poprawki w systemach klienta za pośrednictwem konsoli. Konsola jest zazwyczaj połączona z systemami za pomocą bezpiecznego kanału komunikacji, takiego jak VPN lub szyfrowane połączenie, aby zapewnić poufność i integralność danych wymienianych między konsolą a punktami końcowymi.
Ponadto ochrona punktów końcowych często obejmuje mechanizmy zarządzania poprawkami, które umożliwiają stosowanie regularnych aktualizacji i usuwanie nowo wykrytych luk w zabezpieczeniach.
Platformy ochrony punktów końcowych można wdrażać w trzech modelach: lokalnym, hybrydowym i chmurowym.
Lokalnie
Lokalna ochrona punktów końcowych polega na wdrożeniu infrastruktury bezpieczeństwa w centrum danych klienta. Zapewnia to pełną kontrolę i pozwala organizacjom bezpośrednio nadzorować środowisko bezpieczeństwa. Może być odpowiednia dla organizacji, które muszą spełniać rygorystyczne wymagania dotyczące zgodności lub przetwarzają poufne dane, które muszą być przechowywane we własnej infrastrukturze, takich jak instytucje finansowe.
W chmurze
Ochrona punktów końcowych oparta na chmurze korzysta z usług bezpieczeństwa hostowanych w chmurze. Model ten zapewnia łatwość wdrożenia, skalowalność i dostęp do funkcji bezpieczeństwa z dowolnego miejsca. Może być idealny dla organizacji o ograniczonych zasobach IT lub takich, które stawiają na elastyczność i zdalne zarządzanie.
Hybrydowo
Model hybrydowy łączy komponenty lokalne i oparte na chmurze. Oferuje bezpieczeństwo i szczegółową kontrolę dzięki zarządzaniu niektórymi aspektami bezpieczeństwa lokalnie, a jednocześnie pozwala korzystać ze skalowalności i wygody usług opartych na chmurze w innych obszarach. Może być dobrym wyborem dla organizacji, które chcą zachować równowagę między możliwością dostosowania a skalowalnością.
Na przykład organizacja opieki zdrowotnej może wybrać model hybrydowy, aby uzyskać najlepsze narzędzia do spełniania wymogów zgodności związanych z ochroną danych pacjentów, jednocześnie korzystając ze skalowalności i łatwości wdrażania rozwiązań opartych na chmurze.
Have an account? Log In
Studium przypadku: jak Allied Beverage Group powstrzymała atak ransomware
Aby lepiej zrozumieć, jak działa ochrona punktów końcowych w rzeczywistych scenariuszach, przyjrzyjmy się przypadkowi firmy z branży napojów, która wykorzystała ją do ochrony przed cyberzagrożeniami.
Allied Beverage Group to czołowy dystrybutor napojów w Stanach Zjednoczonych. Kiedy firma po raz pierwszy skonfigurowała swoją infrastrukturę IT, wiedziała, jak ważne jest wykrywanie ukrytych zagrożeń we wszystkich punktach kontrolnych, jednak jej zasoby ograniczały możliwości zespołu ds. bezpieczeństwa.
Firma wdrożyła popularne rozwiązanie firmy Cisco do ochrony punktów końcowych, dostarczane natywnie z chmury, zapewniające kompleksowy wgląd w zarządzanie zagrożeniami oraz zarządzane usługi wyszukiwania zagrożeń. Korzystając z tej platformy, firma szybko wykryła początek ataku polegającego na infiltracji, podczas którego nieautoryzowany użytkownik próbował podnieść swoje uprawnienia, aby uzyskać dostęp do bardziej wrażliwych części sieci. Dzięki wczesnemu wykryciu Allied mogła szybko usunąć problem, zanim doszło do rzeczywistych szkód.
Gdy wybuchła pandemia COVID, firma mogła płynnie przenieść 80% pracowników do pracy zdalnej, mimo że wcześniej nie pracowali oni zdalnie, ponieważ na ich urządzeniach punktów końcowych znajdowały się już odpowiednie zabezpieczenia. Przedstawiciele Allied twierdzą, że w tych okolicznościach właściwe zabezpieczenie urządzeń bez kompleksowego rozwiązania do ochrony punktów końcowych byłoby trudne.
Znaczenie ochrony punktów końcowych
W coraz bardziej połączonym świecie rozwiązania do ochrony punktów końcowych mają kluczowe znaczenie dla ochrony wrażliwych danych i zapobiegania cyberzagrożeniom. Organizacje muszą mierzyć się z nieustannie zmieniającym się krajobrazem potencjalnych zagrożeń dla bezpieczeństwa, w tym ze złośliwym oprogramowaniem, oprogramowaniem szpiegującym, ransomware, phishingiem i atakami socjotechnicznymi, a także z zaawansowanymi cyberzagrożeniami, takimi jak ataki pośrednika, rozproszone ataki typu odmowa usługi oraz zaawansowane trwałe zagrożenia tworzone przez hakerów, którzy uzyskali niewykryty dostęp.
Przy 450 000 nowych programach złośliwego oprogramowania wykrywanych codziennie specjaliści IT twierdzą, że jest to najpoważniejsze zagrożenie dla bezpieczeństwa. Ponadto w drugim kwartale 2021 roku odnotowano 188,9 miliona ataków ransomware.
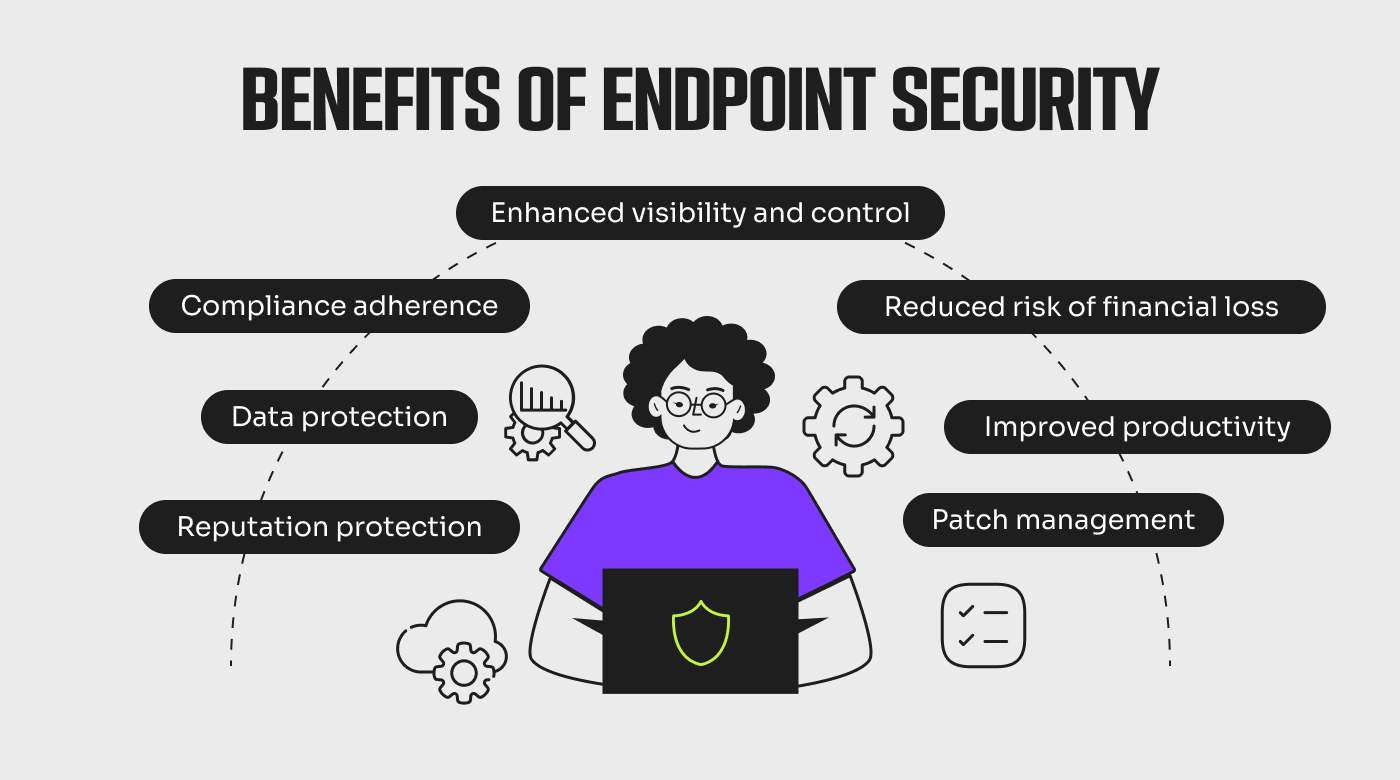
Oprócz zapewniania niezbędnego bezpieczeństwa urządzeń narzędzia do ochrony punktów końcowych umożliwiają proaktywne ograniczanie negatywnych skutków i czerpanie z wielu dodatkowych korzyści dla organizacji, w tym:
- Ochrona danych: Wykrywa złośliwe oprogramowanie i podejrzane zachowania w sieci, pomagając chronić krytyczne dane przechowywane na punktach końcowych i zapobiegając naruszeniom danych. 65% użytkowników twierdzi, że ujawnienie wrażliwych danych jest ich główną obawą związaną z cyberatakami.
- Większy wgląd i kontrola: Zapewnia wgląd w stan bezpieczeństwa punktów końcowych, umożliwiając administratorom egzekwowanie zasad bezpieczeństwa, śledzenie incydentów i wdrażanie niezbędnych działań naprawczych.
- Zgodność z przepisami: Egzekwuje odpowiedni poziom bezpieczeństwa i zgodności, aby spełnić regulacje branżowe oraz przepisy dotyczące ochrony danych.
- Ograniczenie ryzyka strat finansowych: Zapobiega kosztownym incydentom bezpieczeństwa, takim jak ataki ransomware i zakłócenia działalności, a tym samym pozwala uniknąć niepotrzebnych wydatków.
- Ochrona reputacji: Chroni reputację organizacji, zapobiegając naruszeniom danych i innym incydentom bezpieczeństwa, które mogą prowadzić do utraty zaufania i pogorszenia reputacji marki.
- Zarządzanie poprawkami: Utrzymuje oprogramowanie, systemy operacyjne i aplikacje w aktualnym stanie, z najnowszymi poprawkami bezpieczeństwa.
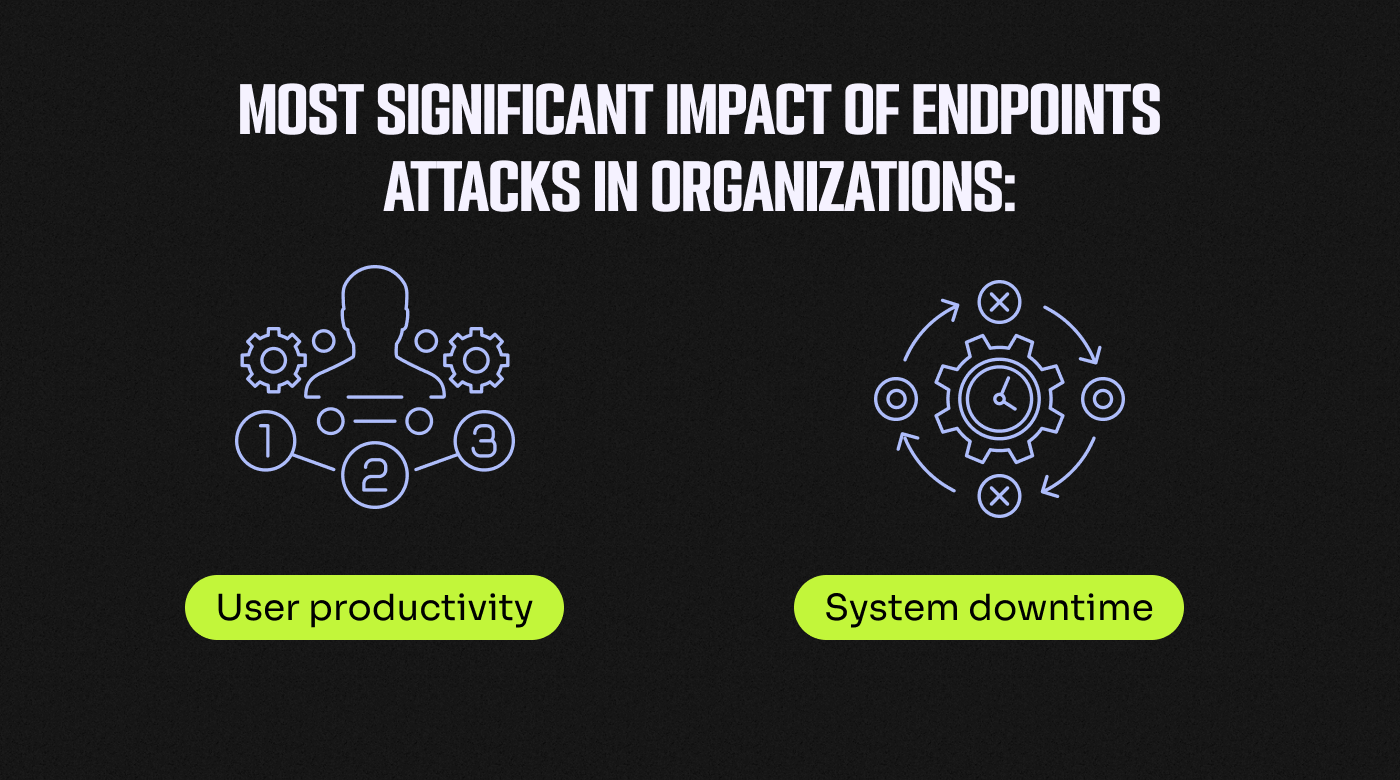
- Większa produktywność: Chroni przed przestojami, utratą danych i innymi zakłóceniami systemów, dzięki czemu użytkownicy mogą pracować bezpiecznie i wydajnie. Specjaliści ds. cyberbezpieczeństwa informują, że negatywny wpływ na produktywność był najpoważniejszym skutkiem ataków na punkty końcowe.
Czynniki, które należy wziąć pod uwagę
Aby w pełni wykorzystać możliwości platformy do zabezpieczania punktów końcowych, należy znać najlepsze praktyki obowiązujące w tej dziedzinie i dokładnie ocenić, które narzędzia warto kupić. Zanim przejdę do moich najważniejszych rekomendacji dotyczących rozwiązań do zabezpieczania punktów końcowych, zobaczmy, na jakie czynniki należy zwrócić uwagę:
- Możliwości wykrywania zagrożeń: Upewnij się, że rozwiązanie zapewnia mechanizmy wykrywania zagrożeń i zapobiegania im w czasie rzeczywistym, aby chronić przed cyberzagrożeniami.
- Łatwość użytkowania i zarządzania: Poszukaj rozwiązania, które jest przyjazne dla użytkownika i oferuje scentralizowane możliwości zarządzania, umożliwiając łatwe wdrażanie, monitorowanie i aktualizowanie zabezpieczeń na wszystkich punktach końcowych.
- Integracja: Weź pod uwagę możliwość integracji rozwiązania z istniejącą infrastrukturą bezpieczeństwa i innymi narzędziami w celu stworzenia spójnego ekosystemu bezpieczeństwa.
- Wpływ na wydajność: Oceń wpływ rozwiązania na wydajność punktów końcowych. Upewnij się, że rozwiązanie nie ogranicza znacząco produktywności użytkowników.
- Zgodność: Upewnij się, że rozwiązanie jest zgodne z systemami operacyjnymi i urządzeniami używanymi w Twojej organizacji. Powinno chronić punkty końcowe na różnych platformach, takich jak Windows, macOS i urządzenia mobilne.
Narzędzia, których możesz użyć
Wiesz, że zabezpieczenia punktów końcowych są niezbędne do ochrony firmy, ale liczba dostępnych opcji utrudnia określenie, które rozwiązanie będzie najlepsze. Aby pomóc Ci wybrać rozwiązanie odpowiednie do Twoich potrzeb, przetestowałem kilka rozwiązań i mogę polecić 5 najlepszych propozycji, opierając się na tym, w czym każde z nich sprawdza się najlepiej.
1. Kaspersky - Najlepszy dla zaawansowanych użytkowników
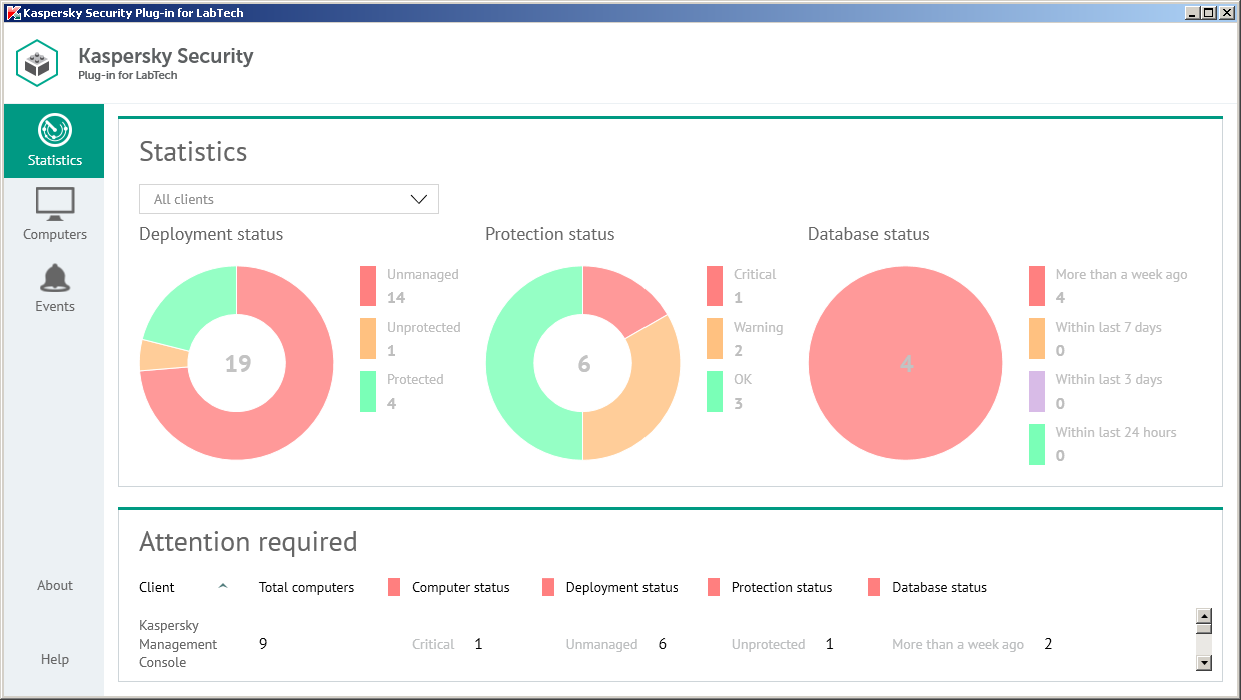
Kaspersky oferuje scentralizowaną konsolę zarządzania, która umożliwia administratorom łatwe wdrażanie, monitorowanie i zarządzanie zasadami bezpieczeństwa na wielu urządzeniach.
Wybrałem Kaspersky ze względu na jego rozbudowane funkcje, z których mogą korzystać zaawansowani użytkownicy, w tym:
- Zaawansowane wykrywanie zagrożeń wykracza poza podstawowe funkcje programu antywirusowego. Rozwiązanie może wykrywać i powstrzymywać przejęcie kont administratorów oraz korzystać z funkcji wycofywania zmian, aby korygować wszelkie zmiany wprowadzone przez atakującego
- Automatyczne zarządzanie podatnościami i poprawkami
- Ochrona wielu platform – Windows, Linux, macOS, urządzenia mobilne i serwery
- Analiza przyczyny źródłowej może zobrazować rozprzestrzenianie się ataku, w tym sposób jego utworzenia na punkcie końcowym oraz informacje o pliku, takie jak jego pochodzenie, metadane i podpis cyfrowy
2. Bitdefender - Najlepszy dla przedsiębiorstw

Platforma Bitdefender do zabezpieczania punktów końcowych wykorzystuje zaawansowane algorytmy i uczenie maszynowe do wykrywania i blokowania wyrafinowanych cyberzagrożeń. Rozwiązanie stale monitoruje pliki i procesy w czasie rzeczywistym, zapobiegając infekcjom złośliwym oprogramowaniem.
W Bitdefender podoba mi się szeroki zakres funkcji, z których mogą korzystać przedsiębiorstwa, w tym:
- Analiza behawioralna, która pozwala ustalić podstawowy poziom oczekiwanego zachowania, dzięki czemu wszelkie anomalie mogą zostać zidentyfikowane i oznaczone jako potencjalne zagrożenia bezpieczeństwa
- Ochrona sieciowa zabezpieczająca aktywność przeglądania internetu na punktach końcowych
- Wbudowana zapora sieciowa
- Kontrola aplikacji i urządzeń
- Zarządzanie poprawkami
3. CrowdStrike Falcon Insight XDR - Najlepsze rozwiązanie zapewniające pełny wgląd w ataki
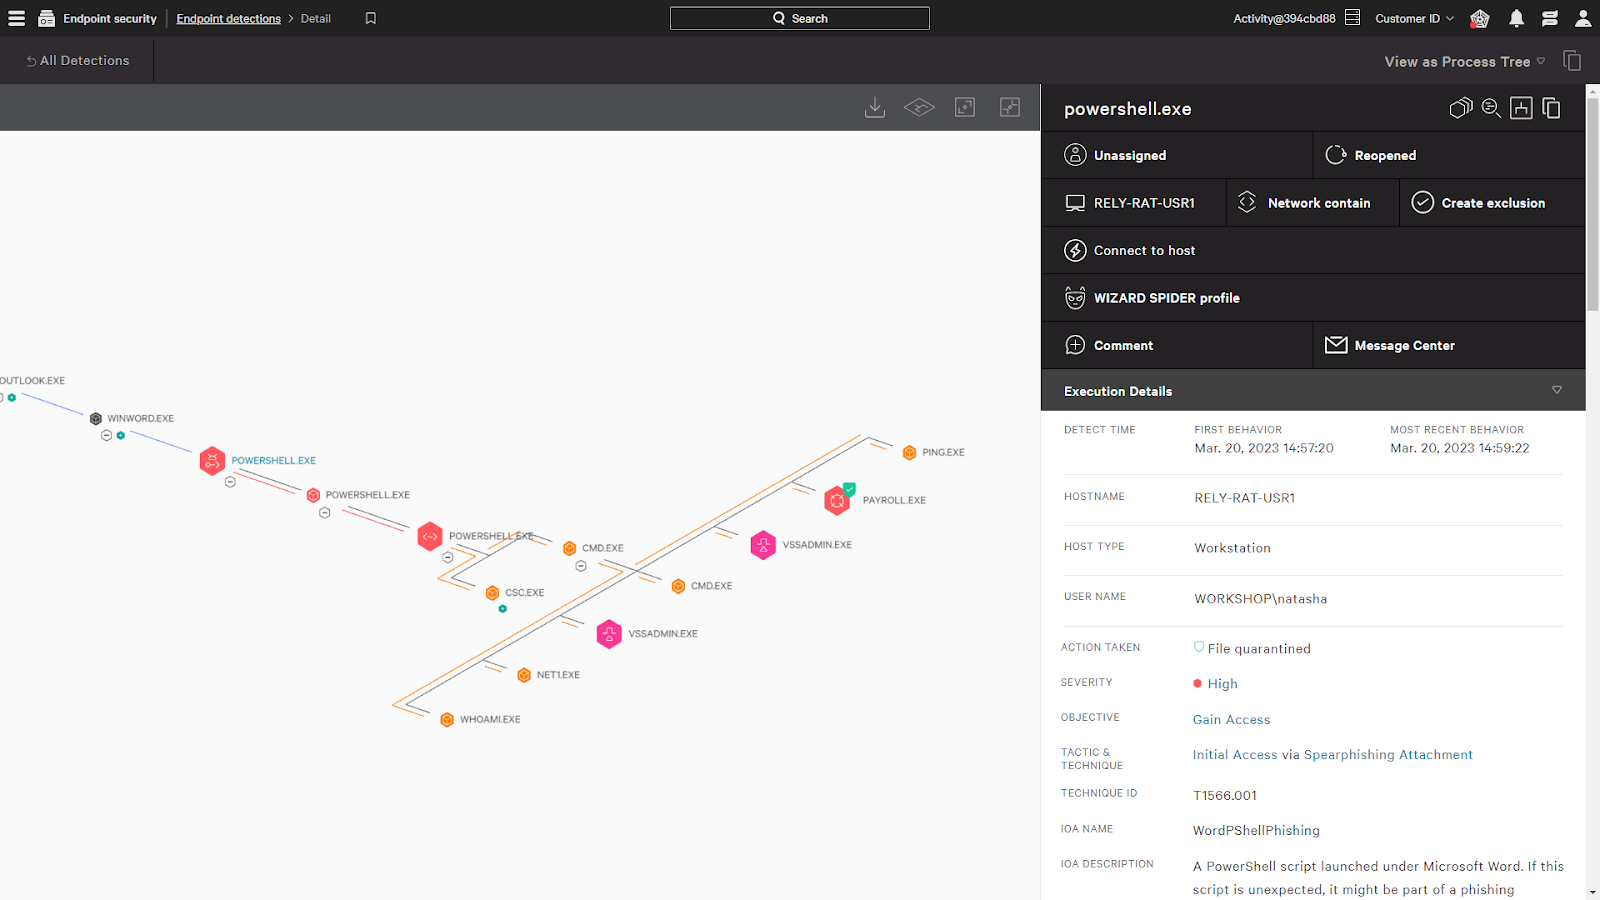
Crowdstrike Falcon Insight XDR zapewnia kompleksowy wgląd w stan punktów końcowych i oferuje priorytetyzację alertów, aby na czas przeciwdziałać zagrożeniom.
To, co cenię w Crowdstrike, to fakt, że jego konfiguracja zajmuje kilka minut i nie wymaga ponownego uruchamiania systemów. Rozwiązanie oferuje automatyczne aktualizacje, przesyłanie plików do piaskownicy oraz szczegółowe profile sprawców, aby dostarczyć więcej informacji o atakach.
Uważam, że jednym z jego najważniejszych elementów jest gromadzenie i analiza danych telemetrycznych z punktów końcowych. Rozwiązanie gromadzi i analizuje dane z punktów końcowych, takich jak komputery, serwery i urządzenia mobilne, aby identyfikować potencjalne oznaki naruszenia bezpieczeństwa lub podejrzanej aktywności.
4. Sophos Intercept X - Najlepsze rozwiązanie do wykrywania złośliwego oprogramowania

Sophos Intercept X wykorzystuje algorytmy głębokiego uczenia, aby zapobiegać znanemu i nieznanemu złośliwemu oprogramowaniu. W swojej analizie zauważyłem, że zapewnia wszystkie standardowe funkcje platformy ochrony punktów końcowych, takie jak analiza informacji o zagrożeniach w czasie rzeczywistym, ochrona przed wykorzystaniem luk oraz analiza przyczyny źródłowej.
Wyróżnia się jednak oferowaną funkcją o nazwie CryptoGuard. Chroni ona przed oprogramowaniem ransomware, wykrywając i zatrzymując w czasie rzeczywistym nieautoryzowane próby szyfrowania.
Kolejną mocną stroną jest możliwość filtrowania ruchu sieciowego w celu blokowania dostępu do złośliwych lub nieodpowiednich witryn, co zapobiega nieświadomemu pobieraniu złośliwego oprogramowania przez użytkowników.
5. VMware Carbon Black Endpoint - Najlepsze rozwiązanie zapewniające szeroki zakres integracji
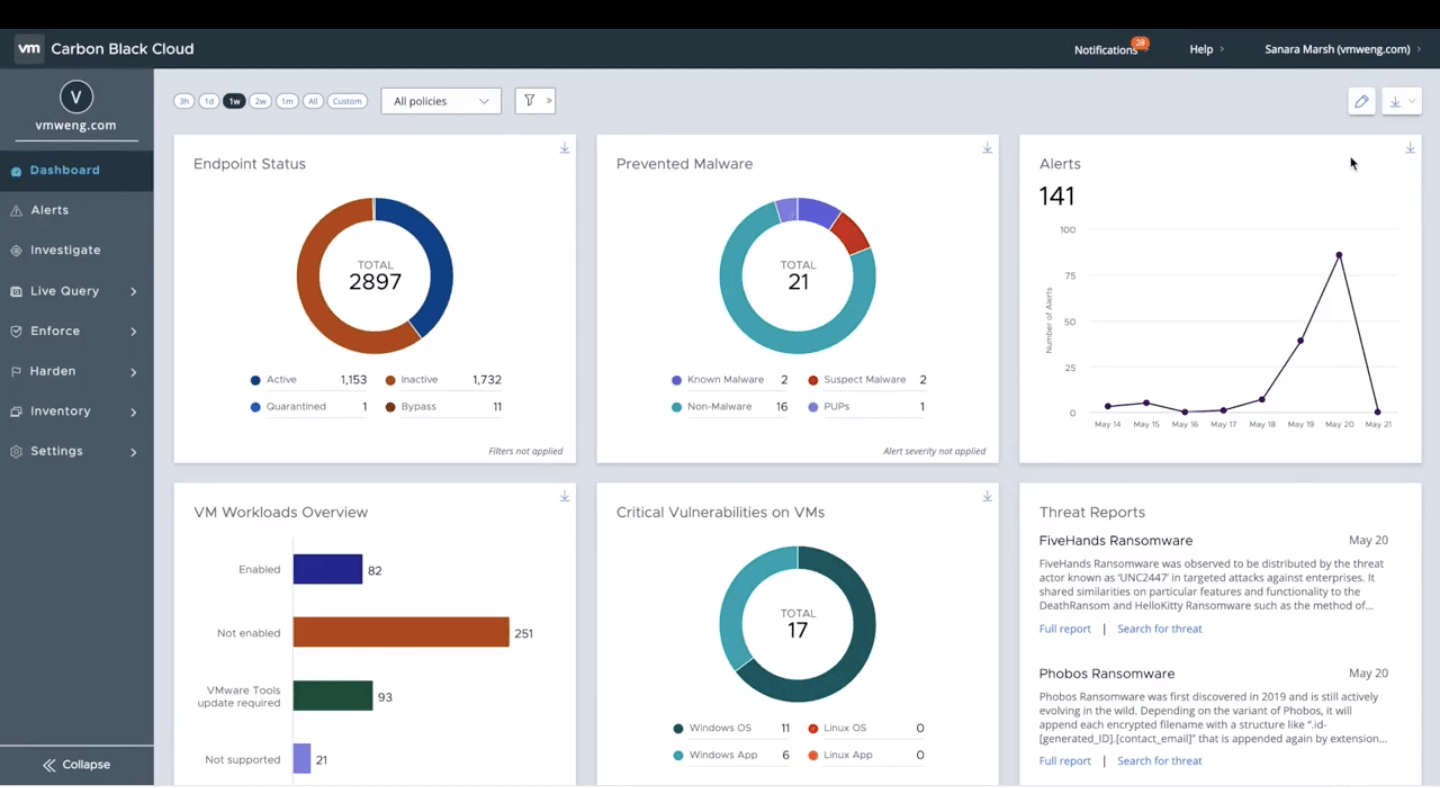
VMware Carbon Black Endpoint analizuje zachowanie punktów końcowych i wykorzystuje algorytmy uczenia maszynowego do wyszukiwania i oznaczania podejrzanej aktywności, zapewniając rozszerzone możliwości wykrywania zagrożeń.
W Carbon Black podoba mi się to, że zapewnia ponad 140 opcji integracji, dzięki czemu można zintegrować go z obecnymi przepływami pracy. Integracje są natywnie dostępne dla Splunk, ServiceNow, Netskope, LogRhythm, Exabeam i Sumo Logic.
Ograniczenia bezpieczeństwa punktów końcowych
Załóżmy, że wybrano odpowiednie narzędzie dla organizacji. Świetnie! Jednak podróż jeszcze się nie skończyła. W swojej karierze związanej z cyberbezpieczeństwem przekonałem się, że podczas wdrażania i bieżącego zarządzania nadal mogą pojawić się pewne przeszkody.
Oto kilka przeszkód, na które należy się przygotować.
Złożone środowiska
Podczas ochrony punktów końcowych organizacje mogą mieć w swojej sieci różnorodne systemy operacyjne, platformy i urządzenia. Mogą to być różne wersje systemów Windows, macOS i Linux, a także urządzenia mobilne, takie jak iOS i Android.
Każda platforma może wymagać określonych środków i konfiguracji zabezpieczeń, aby zapewnić ochronę przed zagrożeniami. Na przykład podczas wdrażania aplikacji internetowej na platformie chmurowej, takiej jak AWS, może być konieczne skonfigurowanie grup zabezpieczeń i list kontroli dostępu do sieci (ACL) oraz skonfigurowanie zapór aplikacji internetowych (WAF), aby chronić się przed potencjalnymi atakami. Z drugiej strony, podczas wdrażania aplikacji mobilnej na systemie iOS może być konieczne rozważenie zabezpieczenia danych użytkowników za pomocą szyfrowania oraz przestrzegania wytycznych firmy Apple dotyczących prywatności i bezpieczeństwa danych.
Możesz również mieć złożoną sieć z licznymi punktami dostępu, routerami i przełącznikami, które zwiększają powierzchnię ataku. Ta różnorodność utrudnia wdrożenie jednolitego rozwiązania zabezpieczającego, które skutecznie obejmowałoby wszystkie punkty końcowe.
Ponadto organizacje mogą zatrudniać dużą i zróżnicowaną grupę pracowników, w tym pracowników zdalnych, kontrahentów i partnerów. Zarządzanie punktami końcowymi tej dynamicznej grupy oraz ich zabezpieczanie może być trudne.
Fałszywie pozytywne i negatywne wyniki
Fałszywie pozytywne wyniki występują, gdy rozwiązanie zabezpieczające błędnie identyfikuje nieszkodliwą aktywność lub plik jako złośliwy. Może to prowadzić do niepotrzebnych alertów lub działań, takich jak blokowanie uzasadnionych działań użytkowników albo poddawanie nieszkodliwych plików kwarantannie. Fałszywie pozytywne wyniki mogą negatywnie wpływać na produktywność i powodować frustrację użytkowników oraz administratorów.
Z drugiej strony fałszywie negatywne wyniki występują, gdy rozwiązanie zabezpieczające nie wykrywa rzeczywistego zagrożenia. Może się tak dziać z kilku powodów, takich jak nieaktualne informacje o zagrożeniach, nowe i nieznane techniki ataków lub zaawansowane taktyki unikania wykrycia stosowane przez cyberprzestępców. Fałszywie negatywne wyniki mogą pozostawić punkty końcowe podatne na ataki i prowadzić do naruszeń bezpieczeństwa.
Świadomość i edukacja użytkowników
Świadomość i edukacja użytkowników są niezbędnymi elementami kompleksowej strategii bezpieczeństwa punktów końcowych. Chociaż rozwiązania zabezpieczające punkty końcowe mogą chronić przed znanymi zagrożeniami, działania i zachowania użytkowników nadal mogą powodować powstawanie podatności.
Na przykład użytkownik może otrzymać wiadomość e-mail, która wygląda tak, jakby pochodziła od legalnie działającej firmy lub organizacji, z prośbą o kliknięcie łącza albo podanie poufnych informacji. Jeśli użytkownik nie zna oznak próby phishingu, może nieświadomie dać się oszukać i doprowadzić do naruszenia bezpieczeństwa.
Edukując użytkowników na temat typowych rodzajów ataków socjotechnicznych oraz najlepszych praktyk ich identyfikowania i reagowania na nie, organizacje mogą zachęcać pracowników do większej ostrożności i czujności.
Ewoluujące zagrożenia
Największym wyzwaniem napotykanym przez specjalistów ds. cyberbezpieczeństwa w związku z obecnym rozwiązaniem ochrony punktów końcowych jest niewystarczająca ochrona przed najnowszymi atakami.
W rezultacie rozwiązania zabezpieczające punkty końcowe muszą stale dostosowywać się i ewoluować, aby skutecznie wykrywać te pojawiające się zagrożenia i ograniczać ich skutki. Wymaga to regularnych aktualizacji źródeł informacji o zagrożeniach, które dostarczają danych na temat najnowszych sygnatur złośliwego oprogramowania i wzorców ataków.
Ponadto, w miarę wykrywania nowych podatności w systemach operacyjnych i oprogramowaniu, rozwiązania zabezpieczające punkty końcowe muszą mieć możliwość szybkiego stosowania poprawek lub aktualizacji w celu usunięcia tych podatności. Wymaga to regularnego monitorowania i komunikacji z dostawcami oprogramowania.
Przynieś własne urządzenie (BYOD)
BYOD może stwarzać wyzwania przy wdrażaniu narzędzi do zabezpieczania punktów końcowych, głównie ze względu na rosnącą złożoność wynikającą z coraz powszechniejszego użycia urządzeń mobilnych i IoT. Na przykład na całym świecie działa już 14,3 miliarda aktywnych punktów końcowych IoT.
Ponadto organizacje mogą nie mieć takiego samego poziomu kontroli administracyjnej i widoczności urządzeń BYOD oraz urządzeń IoT. Może to utrudniać egzekwowanie zasad bezpieczeństwa oraz zapewnienie prawidłowej instalacji i konfiguracji narzędzi do zabezpieczania punktów końcowych na urządzeniach należących do pracowników.
BYOD może zacierać granicę między osobistym a zawodowym wykorzystaniem urządzeń. Pracownicy mogą przechowywać na swoich urządzeniach osobiste aplikacje, konta e-mail i pliki, co może zwiększać ryzyko wycieku danych.
Jeśli osobiste urządzenie pracownika zostanie zainfekowane złośliwym oprogramowaniem lub przejęte przez cyberprzestępcę, może to zagrozić danym i systemom organizacji. Narzędzia do zabezpieczania punktów końcowych muszą być w stanie wykrywać takie zagrożenia na urządzeniach należących do pracowników i reagować na nie, co może być złożonym zadaniem.
Najlepsze praktyki do wdrożenia
Chociaż środki zabezpieczające punkty końcowe nie są całkowicie niezawodne, organizacja może wdrożyć pewne najlepsze praktyki, aby zminimalizować ryzyko i zmaksymalizować bezpieczeństwo.
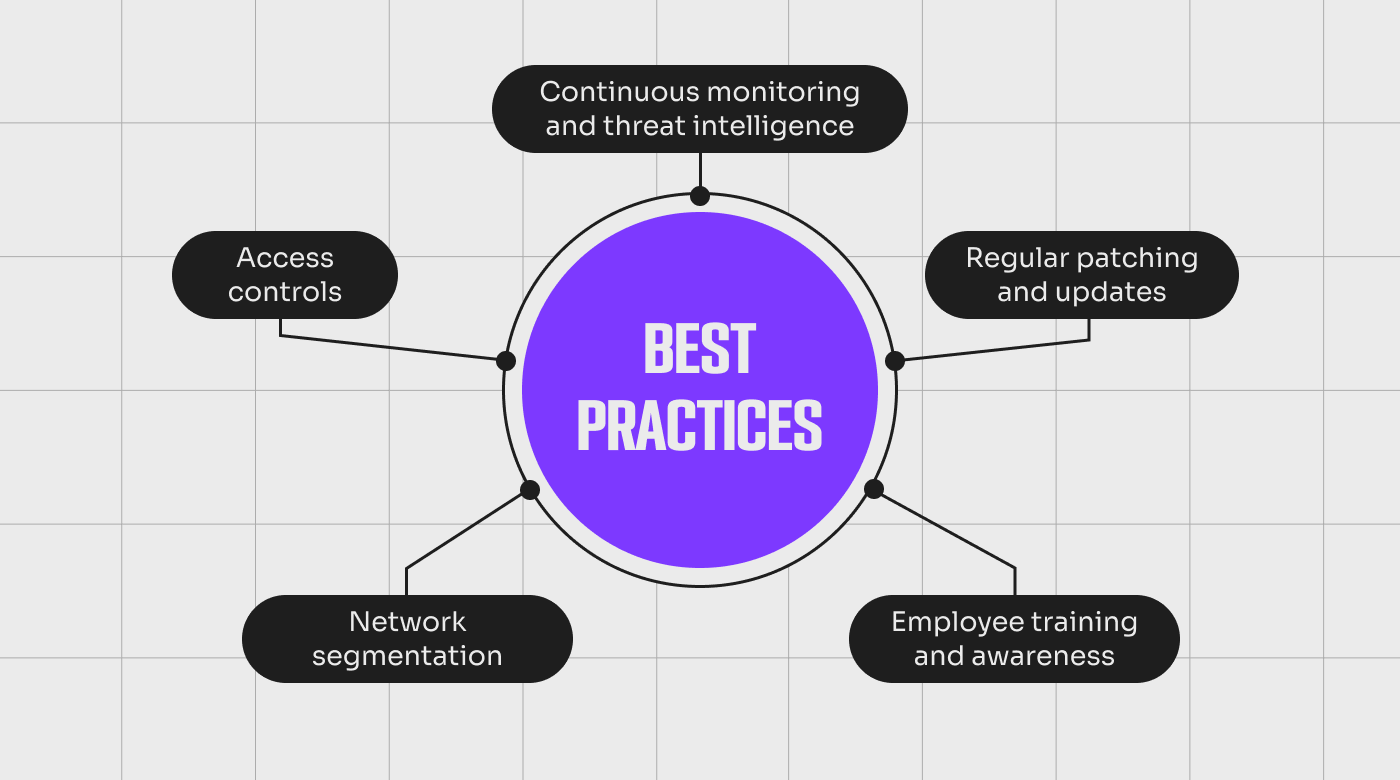
Regularne stosowanie poprawek i aktualizacji
Dbając o aktualność systemów operacyjnych, aplikacji i oprogramowania, organizacje mogą skutecznie chronić się przed znanymi podatnościami.
Aby to zrobić, możesz użyć zautomatyzowanych narzędzi w celu usprawnienia procesu instalowania poprawek i zapewnienia terminowych aktualizacji na wszystkich punktach końcowych. Możesz ustalić regularny harmonogram wdrażania poprawek, aby zapewnić spójne aktualizacje bez zakłócania działalności firmy.
Jeśli korzystasz ze scentralizowanego systemu zarządzania poprawkami, może on pomóc w generowaniu raportów umożliwiających śledzenie postępów instalowania poprawek i identyfikowanie wszelkich luk. Przed wdrożeniem poprawek możesz przeprowadzić dokładne testy, aby zminimalizować potencjalne zakłócenia działania systemu lub problemy ze zgodnością.
Kontrola dostępu
Kontrola dostępu to środki bezpieczeństwa regulujące dostęp do systemu lub zasobu i zarządzające nim. Określają one, jakie działania użytkownik może wykonywać w systemie lub na zasobie, oraz zapewniają, że tylko upoważnione osoby mogą korzystać z systemu.
W ramach kontroli dostępu możesz:
- Wdrożyć zaawansowane mechanizmy uwierzytelniania, takie jak uwierzytelnianie wieloskładnikowe (MFA), aby zapewnić dostęp do punktów końcowych wyłącznie upoważnionym osobom
- Wdrożyć rygorystyczne zasady dotyczące haseł, obejmujące regularne zmiany haseł i stosowanie złożonych haseł
- Tworzyć białe listy aplikacji, aby kontrolować, które aplikacje mogą być uruchamiane na punktach końcowych
- Stosować kontrolę dostępu opartą na rolach (RBAC) w celu przypisywania odpowiednich uprawnień na podstawie ról i obowiązków użytkowników
- Stosować zasadę minimalnych uprawnień, aby ograniczyć dostęp wyłącznie do niezbędnych zasobów
- Stosować szyfrowanie w celu ochrony poufnych danych na punktach końcowych, w tym szyfrowanie całego dysku i szyfrowanie na poziomie plików
- Używać bezpiecznych protokołów połączeń, takich jak Warstwa bezpiecznych gniazd (SSL) lub wirtualna sieć prywatna (VPN), aby uwierzytelniać użytkowników i weryfikować ich tożsamość przed przyznaniem dostępu do punktu końcowego
- Regularnie monitorować i analizować dzienniki dostępu pod kątem podejrzanej aktywności
More Articles
Segmentacja sieci
Segmentacja sieci to metoda dzielenia sieci komputerowej na mniejsze podsieci zwane segmentami. Organizacje mogą na przykład tworzyć oddzielne segmenty dla różnych grup użytkowników lub działów, takich jak finanse, kadry i IT.
Oddzielając różne części sieci, organizacje mogą ograniczyć dostęp do poufnych danych i zasobów, utrudniając atakującym przemieszczanie się w poprzek sieci.
Jednym z powszechnych sposobów segmentacji sieci jest wykorzystanie wirtualnych sieci lokalnych (VLAN). Sieci VLAN umożliwiają logiczne oddzielenie urządzeń w ramach sieci fizycznej, zmniejszając powierzchnię, którą atakujący może wykorzystać.
Szkolenia i świadomość pracowników
Podnoszenie świadomości na temat najnowszych zagrożeń pomaga kształtować kulturę bezpieczeństwa w organizacji oraz zmniejszać ryzyko błędów ludzkich i ataków socjotechnicznych. Możesz podjąć między innymi następujące działania:
- Udostępniać informacje o typowych wektorach ataków i technikach socjotechnicznych
- Przeprowadzać symulowane ćwiczenia phishingowe w celu oceny świadomości pracowników i ich reakcji
- Oferować zachęty lub nagrody pracownikom, którzy wykazują dobre praktyki w zakresie bezpieczeństwa
- Oferować specjalistyczne szkolenia pracownikom pełniącym role wysokiego ryzyka
- Współpracować z zespołami IT i bezpieczeństwa, aby zapewnić zgodność szkoleń z zasadami i procedurami bezpieczeństwa organizacji
- Szkolić pracowników w zakresie planowania reagowania na incydenty—definiować role i obowiązki, ustanawiać protokoły komunikacji oraz określać działania, które należy podjąć w trakcie incydentu i po jego zakończeniu
- Regularnie aktualizować materiały i zasoby szkoleniowe, aby uwzględniały zmieniające się zagrożenia bezpieczeństwa
Ciągłe monitorowanie i analiza zagrożeń
Łącząc ciągłe monitorowanie z analizą zagrożeń, organizacje mogą proaktywnie identyfikować luki w zabezpieczeniach, wykrywać anomalne zachowania i neutralizować zagrożenia, zanim spowodują one poważne szkody. Takie podejście zapewnia stałą aktualność praktyk ochrony punktów końcowych i ich zgodność z najnowszymi zagrożeniami, oferując wyższy poziom ochrony przed cyberatakami.
Organizacje mogą wdrożyć platformę ochrony punktów końcowych z funkcjami zarządzania zagrożeniami i monitorowania. Zapewniają one scentralizowane zarządzanie, umożliwiając organizacjom usprawnienie operacji związanych z bezpieczeństwem i zachowanie widoczności wszystkich punktów końcowych.
Nadaj priorytet ochronie punktów końcowych
W obliczu ewoluujących zagrożeń cybernetycznych dla firm priorytetowe traktowanie ochrony punktów końcowych pozostaje kluczowe dla utrzymania solidnej obrony przed potencjalnymi atakami. Krajobraz zagrożeń cyberbezpieczeństwa codziennie stawia przed organizacjami nowe wyzwania. Aby pogłębić swoją wiedzę na temat przeciwdziałania tym zagrożeniom, warto zapoznać się z różnorodnymi, wartościowymi książkami o cyberbezpieczeństwie, które mogą dostarczyć podstawowej wiedzy i zaawansowanych strategii.
Wyprzedzanie tych zagrożeń wymaga nie tylko aktualnej wiedzy, lecz także społeczności świadomych liderów, którzy dzielą się spostrzeżeniami i strategiami. Dostępnych jest wiele wartościowych zasobów dotyczących cyberbezpieczeństwa, dzięki którym możesz dowiedzieć się więcej.
Zachęcamy CTO i liderów technologicznych stojących na czele innowacji i obrony w dziedzinie cyberbezpieczeństwa do dołączenia do naszego newslettera z poradami ekspertów i najnowocześniejszymi rozwiązaniami w zakresie bezpieczeństwa punktów końcowych.

