

Oprogramowanie do zarządzania poprawkami w przedsiębiorstwach umożliwia identyfikowanie, wdrażanie i monitorowanie aktualizacji na setkach lub tysiącach urządzeń z poziomu jednej platformy. Jeśli szukasz najlepszych narzędzi, prawdopodobnie potrzebujesz automatycznego zarządzania poprawkami, przejrzystego raportowania i niezawodnej zgodności z wymaganiami bez ryzyka przestojów w złożonych środowiskach przedsiębiorstw.
Ta lista zawiera praktyczne informacje na temat najlepszych narzędzi do zarządzania poprawkami, dzięki czemu możesz dopasować funkcje do swoich potrzeb oraz zapewnić bezpieczeństwo i aktualność systemów w 2026.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania do zarządzania poprawkami w przedsiębiorstwach
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych rozwiązań do zarządzania poprawkami w przedsiębiorstwach:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do ujednoliconego usuwania zagrożeń i zapewniania zgodności | 30-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 2 | Najlepszy wybór do automatyzacji instalowania poprawek na urządzeniach zdalnych | Dostępny bezpłatny plan i bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 3 | Najlepszy wybór do integracji z ekosystemem Microsoft 365 | Bezpłatna wersja próbna | Od $60/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepsze rozwiązanie do niestandardowych procesów instalowania poprawek z automatyzacją | Dostępna bezpłatna wersja próbna | Cena dostępna na żądanie | Website | |
| 5 | Najlepszy wybór dla prostego wdrażania poprawek w wielu systemach operacyjnych | 30-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 6 | Najlepszy w zakresie obsługi katalogu poprawek dla aplikacji innych firm | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Od $39/użytkownik/miesiąc | Website | |
| 7 | Najlepsze rozwiązanie do ujednoliconego zarządzania IT i automatyzacji | Bezpłatne demo | Cena na zapytanie | Website | |
| 8 | Najlepsze rozwiązanie do wbudowanej oceny podatności | Bezpłatny okres próbny + bezpłatna prezentacja | Ceny dostępne na życzenie | Website | |
| 9 | Najlepsze do skanowania podatności i poprawek | Dostępna bezpłatna wersja demonstracyjna | Wycena na życzenie | Website | |
| 10 | Najlepsze do automatycznego stosowania poprawek z zapewnieniem zgodności | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Ceny na żądanie | Website |


Recenzje najlepszego oprogramowania do zarządzania poprawkami w przedsiębiorstwach
Poniżej znajdują się moje szczegółowe podsumowania najlepszych rozwiązań do zarządzania poprawkami w przedsiębiorstwach, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam funkcje, możliwości i integracje każdej platformy, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze rozwiązanie do ujednoliconego usuwania zagrożeń i zapewniania zgodności
- 30-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.5/5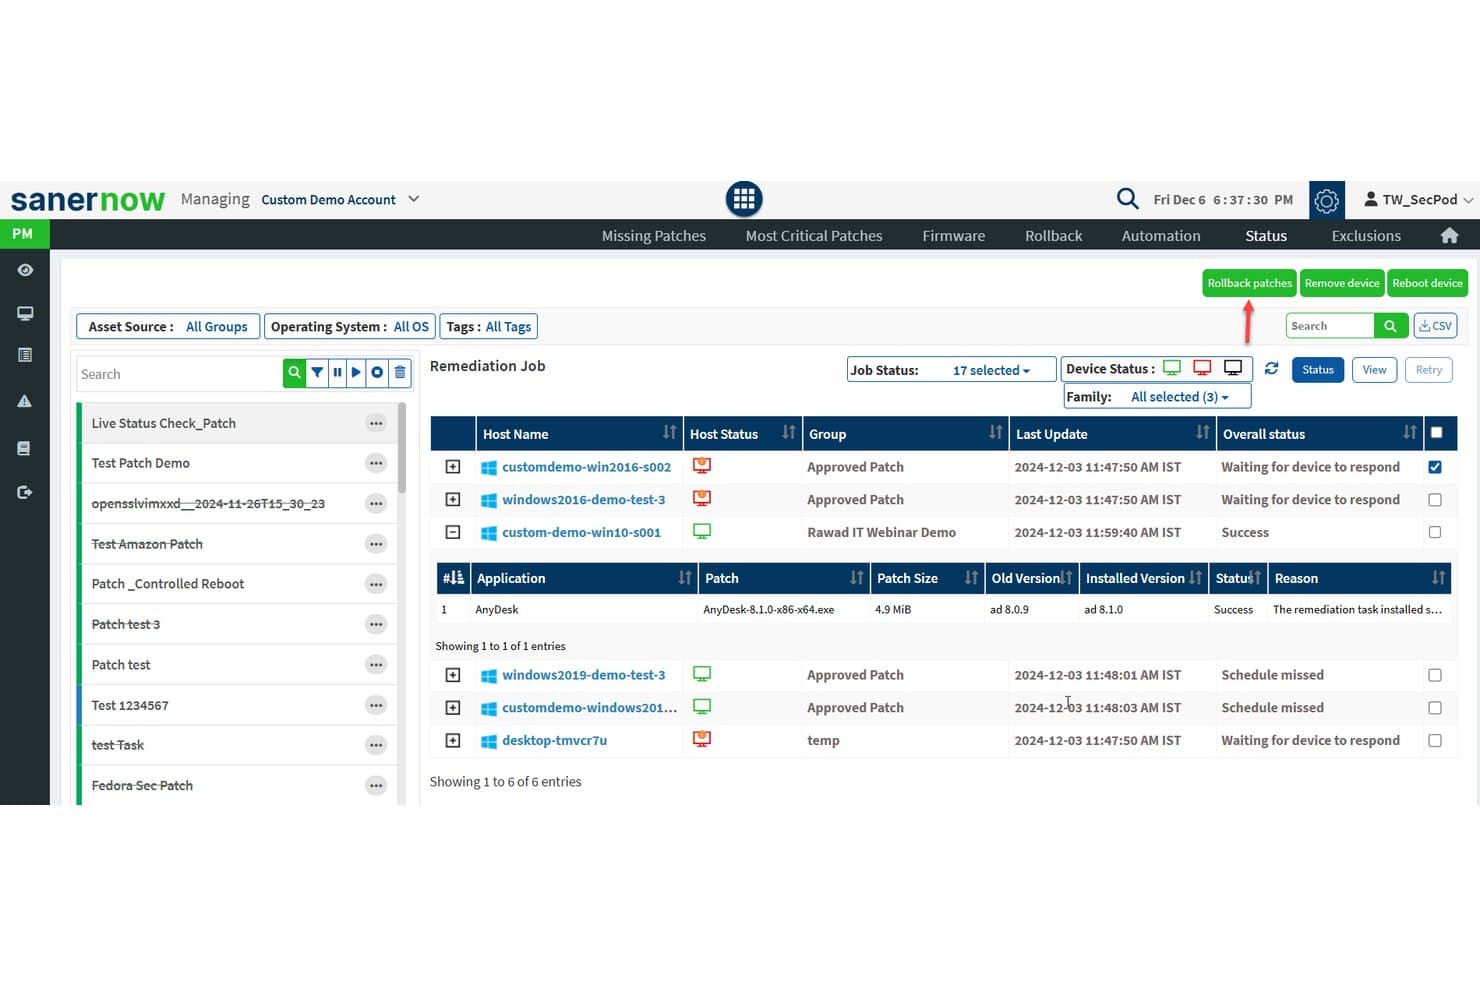
SecPod (Saner Platform) oferuje szczegółowy widok statusu zadania usuwania podatności, pokazujący nazwy hostów, status urządzeń, szczegóły poprawek i ogólne wyniki usuwania podatności na wielu urządzeniach. Saner Platform firmy SecPod to rozwiązanie do ciągłego zarządzania podatnościami i ekspozycją, które łączy automatyczne wdrażanie poprawek, skanowanie podatności oraz usuwanie niezgodności z wymaganiami zgodności w systemach Windows, macOS i Linux oraz w ponad 550 aplikacjach innych firm.
Dla kogo najlepiej nadaje się SecPod (Saner Platform)?
SecPod jest odpowiedni dla zespołów bezpieczeństwa IT w przedsiębiorstwach, które zarządzają rozproszonymi flotami punktów końcowych w środowiskach hybrydowych, gdzie zgodność z takimi standardami jak HIPAA, PCI-DSS lub NIST stanowi kluczowy wymóg operacyjny.
Dlaczego wybrałem SecPod (Saner Platform)
Wybrałem SecPod (Saner Platform) jako jedno z najlepszych rozwiązań, ponieważ jest to jedna z niewielu platform do zarządzania poprawkami, która w pełni integruje ocenę podatności i ich usuwanie w ramach jednego zautomatyzowanego procesu, eliminując konieczność ręcznego kojarzenia wykrytych zagrożeń z dostępnymi poprawkami. Podoba mi się również to, że skanuje nie tylko standardowe CVE, lecz także identyfikuje błędne konfiguracje i anomalie bezpieczeństwa za pomocą ponad 190 000 kontroli podatności SCAP. Tak szeroki zakres wykrywania bezpośrednio odpowiada standardom zgodności, w tym HIPAA, NIST CSF i PCI DSS, dzięki czemu ścieżki audytowe poprawek można rzeczywiście prześledzić do konkretnych ustaleń dotyczących ryzyka.
Najważniejsze funkcje SecPod (Saner Platform)
- Katalog poprawek aplikacji innych firm: Obsługuje wdrażanie poprawek dla ponad 550 aplikacji innych niż system operacyjny, w tym przeglądarek, narzędzi zwiększających produktywność i oprogramowania zabezpieczającego.
- Usuwanie podatności oprogramowania układowego i niezgodności konfiguracji: Obejmuje podatności na poziomie sprzętu oraz odstępstwa od konfiguracji, a także aktualizacje oprogramowania.
- Niestandardowe pulpity zgodności: Udostępnia gotowe i konfigurowalne raporty odwzorowane na standardy takie jak HIPAA, PCI i NIST.
- Integracja oparta na API: Łączy się z platformami ITSM, SIEM i DevOps za pomocą interfejsów REST API, umożliwiając automatyzację procesów i synchronizację danych w czasie rzeczywistym.
Integracje SecPod (Saner Platform)
SecPod (Saner Platform) oferuje natywne integracje z ServiceNow, Splunk, Jira, AWS, Azure DevOps i Qualys oraz udostępnia API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Ujednolicone skanowanie podatności i usuwanie ich za pomocą poprawek
- Wbudowane szczegółowe kontrole zgodności oparte na SCAP
- Natywna obsługa ponad 550 aplikacji innych firm
Cons:
- Interfejs raportowania może sprawiać wrażenie przestarzałego
- Początkowe wdrożenie agenta jest czasochłonne
Learn more about SecPod (Saner Platform): Najlepszy wybór do automatyzacji instalowania poprawek na urządzeniach zdalnych
- Dostępny bezpłatny plan i bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.9/5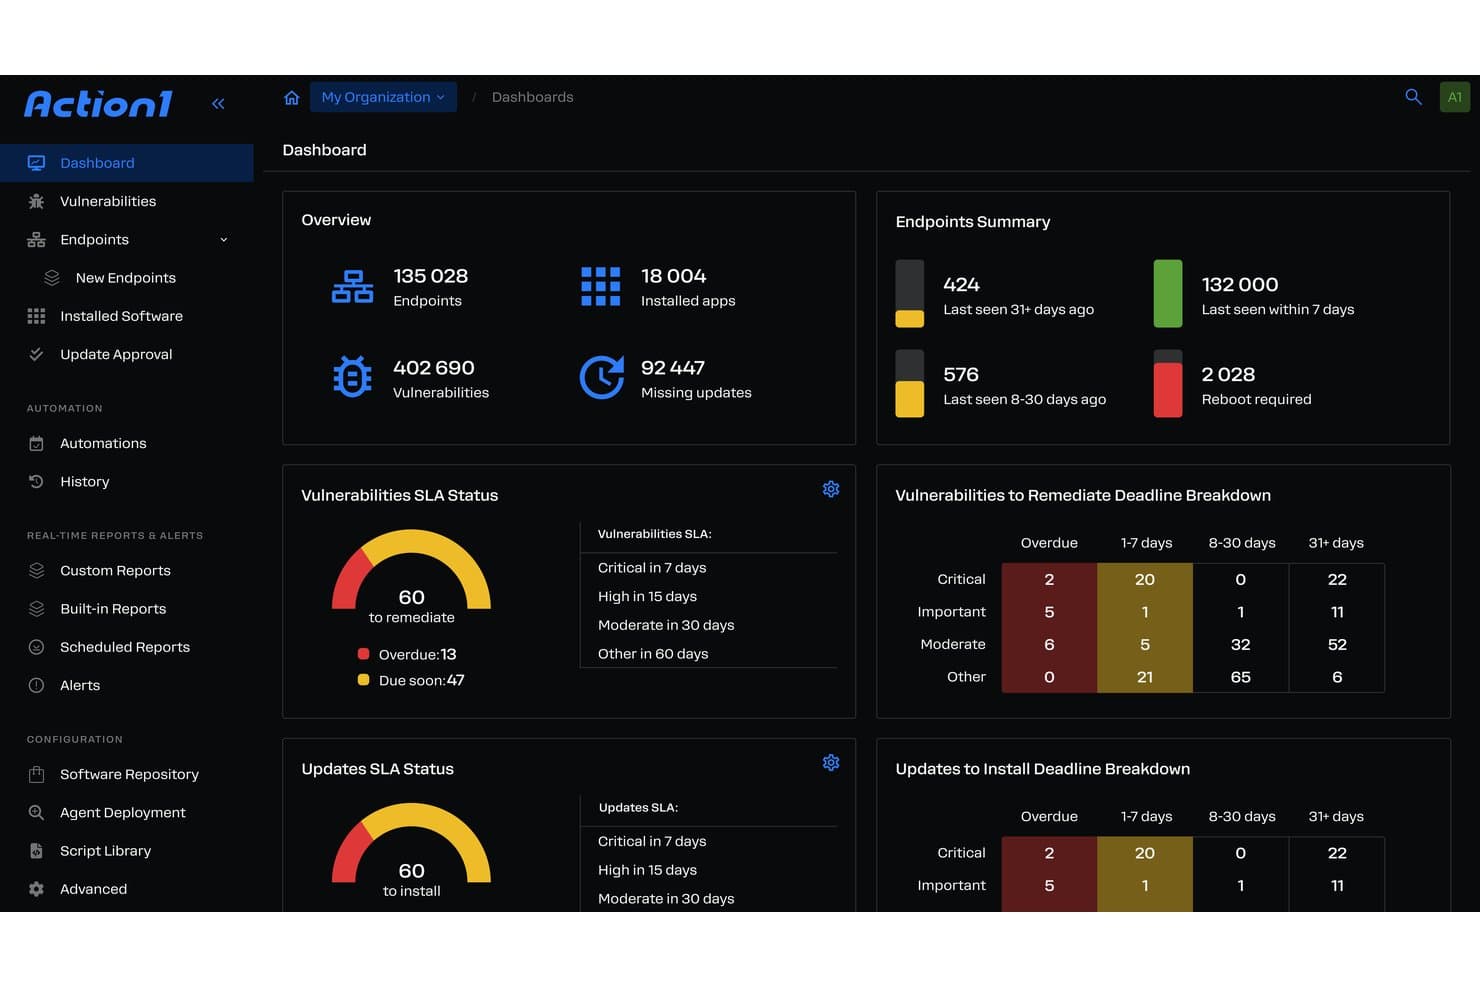
Action1 oferuje kompleksowy panel zarządzania poprawkami, który wyświetla podsumowania punktów końcowych, stan umów SLA dotyczących podatności oraz zestawienie terminów usuwania problemów w środowiskach przedsiębiorstw. Action1 to natywna dla chmury autonomiczna platforma do zarządzania punktami końcowymi, która łączy instalowanie poprawek systemu operacyjnego i aplikacji innych firm, ocenę podatności, ustalanie priorytetów na podstawie ryzyka oraz raportowanie zgodności w rozproszonych środowiskach przedsiębiorstw.
Dla kogo Action1 jest najlepszym wyborem?
Action1 doskonale sprawdzi się w zespołach IT zarządzających rozproszonymi flotami punktów końcowych w środowiskach zdalnych, hybrydowych lub wielolokalizacyjnych, w których priorytetem jest instalowanie poprawek bez korzystania z VPN.
Dlaczego wybrałem Action1
Action1 znalazł się na mojej krótkiej liście najlepszych rozwiązań ze względu na sposób obsługi zdalnego instalowania poprawek na punktach końcowych bez uzależnienia od VPN. Agent natywny dla chmury dociera do urządzeń niezależnie od ich lokalizacji, a funkcja pierścieni aktualizacji pozwala konfigurować etapowe, autonomiczne wdrażanie z wbudowanym automatycznym wycofywaniem zmian. Podoba mi się również to, że punkty końcowe będące offline otrzymują poprawki natychmiast po ponownym połączeniu, dzięki czemu pracownicy zdalni, którzy przegapili okno konserwacyjne, nie pozostają narażeni na zagrożenia.
Najważniejsze funkcje Action1
- Instalowanie poprawek dla aplikacji innych firm: Instaluj poprawki dla ponad 600 obsługiwanych aplikacji innych niż system operacyjny z jednego panelu.
- Ustalanie priorytetów podatności na podstawie ryzyka: Ustalaj priorytety wdrażania poprawek na podstawie wyników CVSS i danych o zagrożeniach w czasie rzeczywistym.
- Panele zgodności i raportowanie audytowe: Generuj raporty do eksportu powiązane z takimi strukturami jak SOC 2, HIPAA i PCI DSS.
- Automatyzacja za pomocą PowerShell i interfejsu RESTful API: Automatyzuj niestandardowe przepływy pracy i integruj się z innymi systemami IT, korzystając z wbudowanych funkcji skryptowania i interfejsu API.
Integracje Action1
Action1 oferuje natywne integracje z Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services i Zapier. Dostępny jest interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Instalowanie poprawek działa na punktach końcowych będących offline i zdalnych
- Automatyczne wykrywanie CVE i ustalanie priorytetów na podstawie ryzyka
- Raportowanie zgodności z SOC 2 i HIPAA w pakiecie
Cons:
- Brak obsługi instalowania poprawek na urządzeniach mobilnych
- Brak natywnego katalogu poprawek dla aplikacji mobilnych
Learn more about Action1: Najlepszy wybór do integracji z ekosystemem Microsoft 365
- Bezpłatna wersja próbna
- Od $60/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5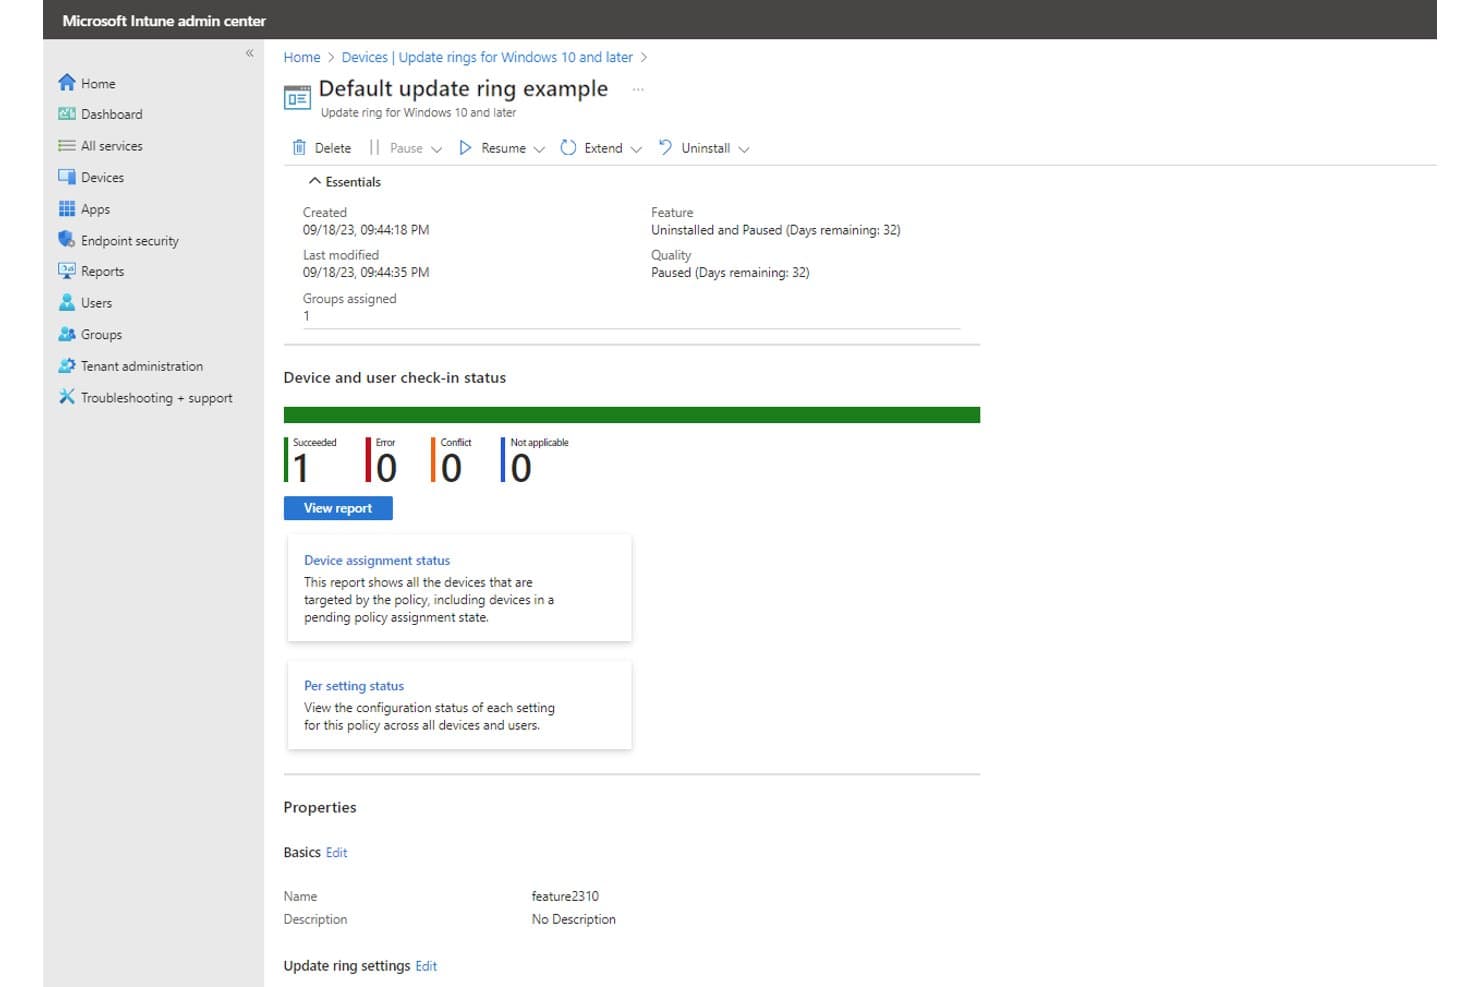
Microsoft Intune oferuje zarządzanie pierścieniami aktualizacji z informacjami o stanie zgłaszania urządzeń w czasie rzeczywistym, elementami sterującymi wstrzymywaniem i wznawianiem oraz śledzeniem aktualizacji funkcji i aktualizacji jakościowych na potrzeby zarządzania poprawkami w przedsiębiorstwie. Microsoft Intune to natywna dla chmury platforma ujednoliconego zarządzania punktami końcowymi, która obsługuje wdrażanie poprawek systemu operacyjnego, konfigurację pierścieni aktualizacji, aktualizacje sterowników i oprogramowania układowego oraz egzekwowanie zasad zgodności urządzeń na punktach końcowych z systemami Windows, macOS, iOS i Android.
Dla kogo Microsoft Intune jest najlepszym wyborem?
Microsoft Intune dobrze sprawdza się w przypadku zespołów IT w przedsiębiorstwach, które już korzystają z Microsoft 365 lub Azure i potrzebują natywnego dla chmury zarządzania punktami końcowymi bez dodawania osobnego narzędzia do zarządzania poprawkami.
Dlaczego wybrałem Microsoft Intune
Wybrałem Microsoft Intune jako jedno z najlepszych rozwiązań, ponieważ jest bezpośrednio zintegrowany z pakietem licencyjnym Microsoft 365 E3 i E5, co oznacza, że nie trzeba wdrażać osobnego agenta ani infrastruktury. Windows Autopatch natywnie zarządza pierścieniami aktualizacji systemu operacyjnego, a Hotpatch wdraża comiesięczne poprawki zabezpieczeń bez konieczności ponownego uruchamiania urządzenia. Podoba mi się również sposób, w jaki zasady zgodności Intune łączą się z Microsoft Entra ID, automatycznie przekazując stan poprawek bezpośrednio do reguł dostępu warunkowego.
Najważniejsze funkcje Microsoft Intune
- Konfiguracja pierścieni aktualizacji: Grupowanie punktów końcowych na potrzeby etapowego wdrażania aktualizacji funkcji i aktualizacji jakościowych systemu Windows.
- Zasady przyspieszania aktualizacji: Natychmiastowe wdrażanie krytycznych poprawek zabezpieczeń z pominięciem standardowych reguł odraczania aktualizacji.
- Zarządzanie aktualizacjami sterowników i oprogramowania układowego: Wdrażanie zatwierdzonych aktualizacji sterowników i oprogramowania układowego do określonych grup urządzeń.
- Zdalne zarządzanie wieloplatformowymi punktami końcowymi: Zarządzanie wdrażaniem poprawek na urządzeniach z systemami Windows, macOS, iOS i Android z poziomu konsoli w chmurze.
Integracje Microsoft Intune
Microsoft Intune oferuje natywne integracje w całym ekosystemie Microsoft, w tym z Microsoft 365, Microsoft Entra ID i Microsoft Defender for Endpoint. Obsługuje zarządzanie poprawkami rozwiązań innych firm dzięki integracjom z Patch My PC, Ivanti Neurons i Action1. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Rozbudowana integracja ze środowiskiem Microsoft 365
- Natywna obsługa Windows Autopatch i Hotpatch
- Scentralizowane zarządzanie zdalnymi urządzeniami w chmurze
Cons:
- Ograniczona natywna obsługa zarządzania poprawkami rozwiązań innych firm
- Zarządzanie poprawkami macOS i Linux nie zapewnia pełnej zgodności funkcji
Learn more about Microsoft Intune: Najlepsze rozwiązanie do niestandardowych procesów instalowania poprawek z automatyzacją
- Dostępna bezpłatna wersja próbna
- Cena dostępna na żądanie
Visit WebsiteCustomer Rating:4.6/5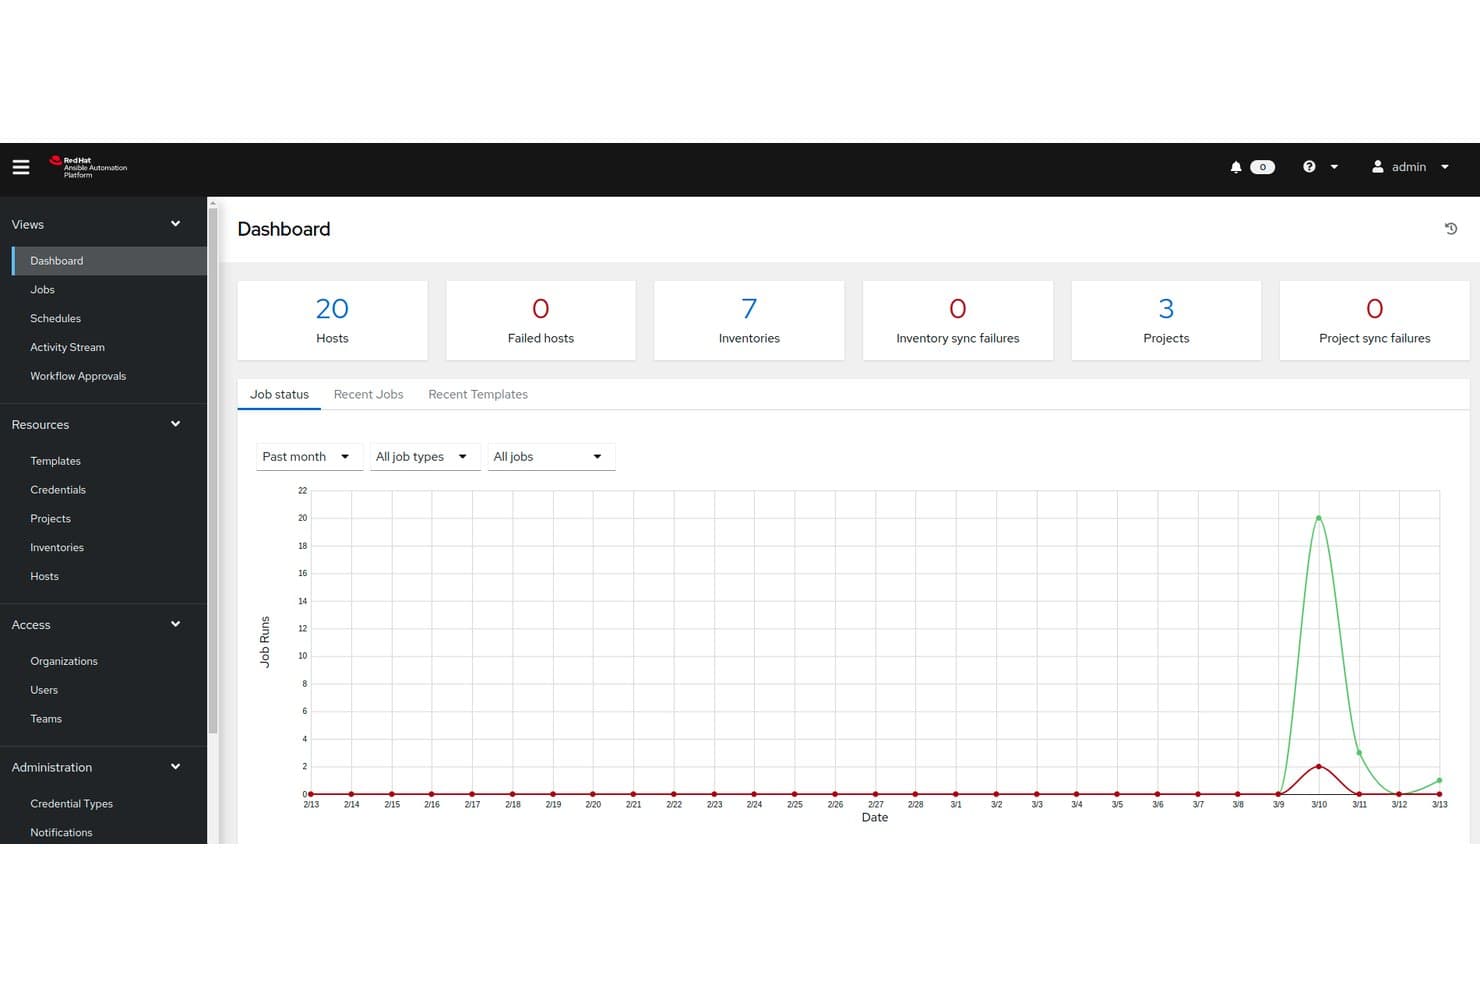
Red Hat Ansible Automation Platform oferuje scentralizowany pulpit nawigacyjny wyświetlający status zadań, liczbę hostów, wykazy zasobów oraz wskaźniki synchronizacji projektów, które są niezbędne do nadzorowania zarządzania poprawkami w przedsiębiorstwie. Red Hat Ansible Automation Platform to bezagentowa platforma automatyzacji IT, która pozwala przedsiębiorstwom tworzyć, uruchamiać i skalować niestandardowe procesy aktualizacji poprawek w infrastrukturze lokalnej, chmurowej i hybrydowej za pomocą podręczników opartych na YAML oraz automatyzacji sterowanej zdarzeniami.
Dla kogo platforma Red Hat Ansible Automation Platform jest najlepszym wyborem?
To dobre rozwiązanie dla zespołów zajmujących się infrastrukturą przedsiębiorstwa i inżynierią systemów, które muszą tworzyć w pełni niestandardowe procesy instalowania poprawek w dużych, złożonych środowiskach z wieloma systemami operacyjnymi.
Dlaczego wybrałem platformę Red Hat Ansible Automation Platform
Wybrałem platformę Red Hat Ansible Automation Platform jako jedno z najlepszych rozwiązań, ponieważ żadne inne narzędzie nie zapewnia takiego poziomu kontroli nad logiką procesu instalowania poprawek. Za pomocą podręczników YAML można dokładnie określić, które hosty mają zostać zaktualizowane, w jakiej kolejności oraz co ma się wydarzyć w przypadku awarii. Ansible sterowany zdarzeniami domyka ten proces, automatycznie uruchamiając te podręczniki, gdy połączone narzędzie bezpieczeństwa wykryje nowy identyfikator CVE, dzięki czemu zadania instalowania poprawek są uruchamiane bez potrzeby naciskania jakiegokolwiek klawisza.
Najważniejsze funkcje platformy Red Hat Ansible Automation Platform
- Kontroler automatyzacji: Centralny interfejs zarządzania do organizowania, uruchamiania i monitorowania zadań instalowania poprawek w całym wykazie zasobów.
- Siatka automatyzacji: Umożliwia koordynowanie zadań instalowania poprawek w rozproszonych sieciach i strefach sieciowych.
- Portal automatyzacji samoobsługowej: Pozwala użytkownikom nietechnicznym bezpiecznie uruchamiać wstępnie zatwierdzone zadania instalowania poprawek.
- Kolekcje treści Ansible: Zapewniają certyfikowane, gotowe treści automatyzacji dla popularnych platform IT i oprogramowania.
Integracje platformy Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform oferuje szereg natywnych integracji, w tym z ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk i Cisco. Dostępny jest interfejs API umożliwiający tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Pełna kontrola nad logiką procesu instalowania poprawek
- Obsługuje instalowanie poprawek sterowane zdarzeniami i zaplanowane
- Bezagentowe podejście obejmuje większość głównych systemów operacyjnych
Cons:
- Brak wbudowanego katalogu treści dotyczących poprawek
- Wymaga tworzenia niestandardowych podręczników dla każdej aplikacji
Learn more about Red Hat Ansible Automation Platform: Najlepszy wybór dla prostego wdrażania poprawek w wielu systemach operacyjnych
- 30-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna
- Ceny na żądanie
Visit WebsiteCustomer Rating:4.5/5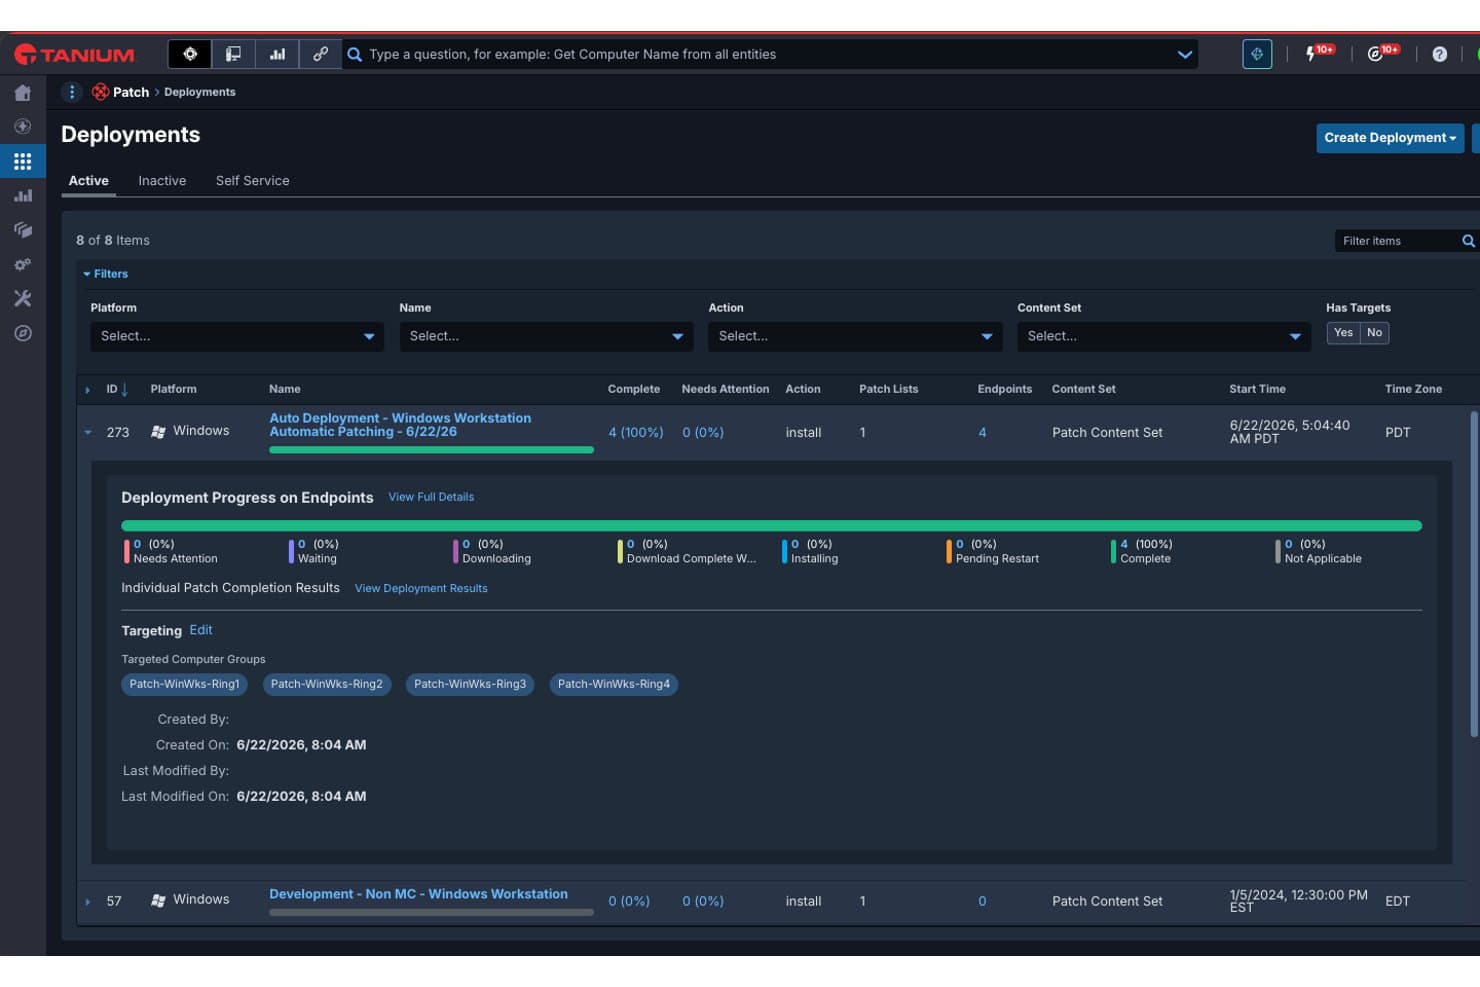
ManageEngine Patch Manager Plus oferuje dedykowany interfejs konfiguracji instalowania poprawek systemu Linux z ustawieniami zasad wdrażania i elementami sterującymi listą poprawek. ManageEngine Patch Manager Plus to wielosystemowa platforma do zarządzania poprawkami, która automatyzuje wykrywanie, testowanie i wdrażanie poprawek na punktach końcowych z systemami Linux, Windows i macOS, zapewniając dedykowaną obsługę ośmiu głównych dystrybucji systemu Linux.
Dla kogo ManageEngine Patch Manager Plus jest najlepszym wyborem?
To dobre rozwiązanie dla administratorów IT i zespołów ds. bezpieczeństwa w średnich i dużych przedsiębiorstwach, które potrzebują scentralizowanej kontroli nad poprawkami w zróżnicowanych środowiskach serwerów i punktów końcowych.
Dlaczego wybrałem ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus znalazł się na mojej krótkiej liście, ponieważ umożliwia instalowanie poprawek w ośmiu dystrybucjach systemu Linux (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS i Amazon Linux), a także w systemach Windows i macOS, z poziomu jednej konsoli. Szczególnie podoba mi się funkcja automatycznego wdrażania poprawek (APD), która realizuje cały cykl od skanowania do instalacji bez konieczności ingerencji w poszczególnych hostach. Wbudowany proces testowania i zatwierdzania poprawek pozwala również mojemu zespołowi zweryfikować aktualizacje przed wdrożeniem ich na serwerach produkcyjnych.
Najważniejsze funkcje ManageEngine Patch Manager Plus
- Wycofywanie poprawek: Szybko przywracaj poprzedni stan po wdrożeniu poprawek systemu Linux, jeśli wystąpią problemy.
- Niestandardowe szablony wdrażania: Twórz i ponownie wykorzystuj określone konfiguracje wdrażania poprawek dla środowisk Linux.
- Dzienniki audytu w czasie rzeczywistym: Śledź każde zdarzenie związane z poprawkami i działanie administracyjne na potrzeby zgodności i rozwiązywania problemów.
- Optymalizacja przepustowości: Pobieraj poprawki systemu Linux raz i dystrybuuj je do punktów końcowych za pomocą serwerów wewnętrznych.
Integracje ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus oferuje natywne integracje z Tenable.io, Tenable.sc, ServiceDesk Plus i Jira, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługa ośmiu głównych dystrybucji systemu Linux
- Scentralizowana konsola dla systemów Linux, Windows i macOS
- Automatyczny proces testowania i zatwierdzania poprawek
Cons:
- Początkowa konfiguracja serwera jest złożona
- Ograniczone natywne mapowanie zgodności z wymogami regulacyjnymi
Learn more about Tanium: Najlepszy w zakresie obsługi katalogu poprawek dla aplikacji innych firm
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Od $39/użytkownik/miesiąc
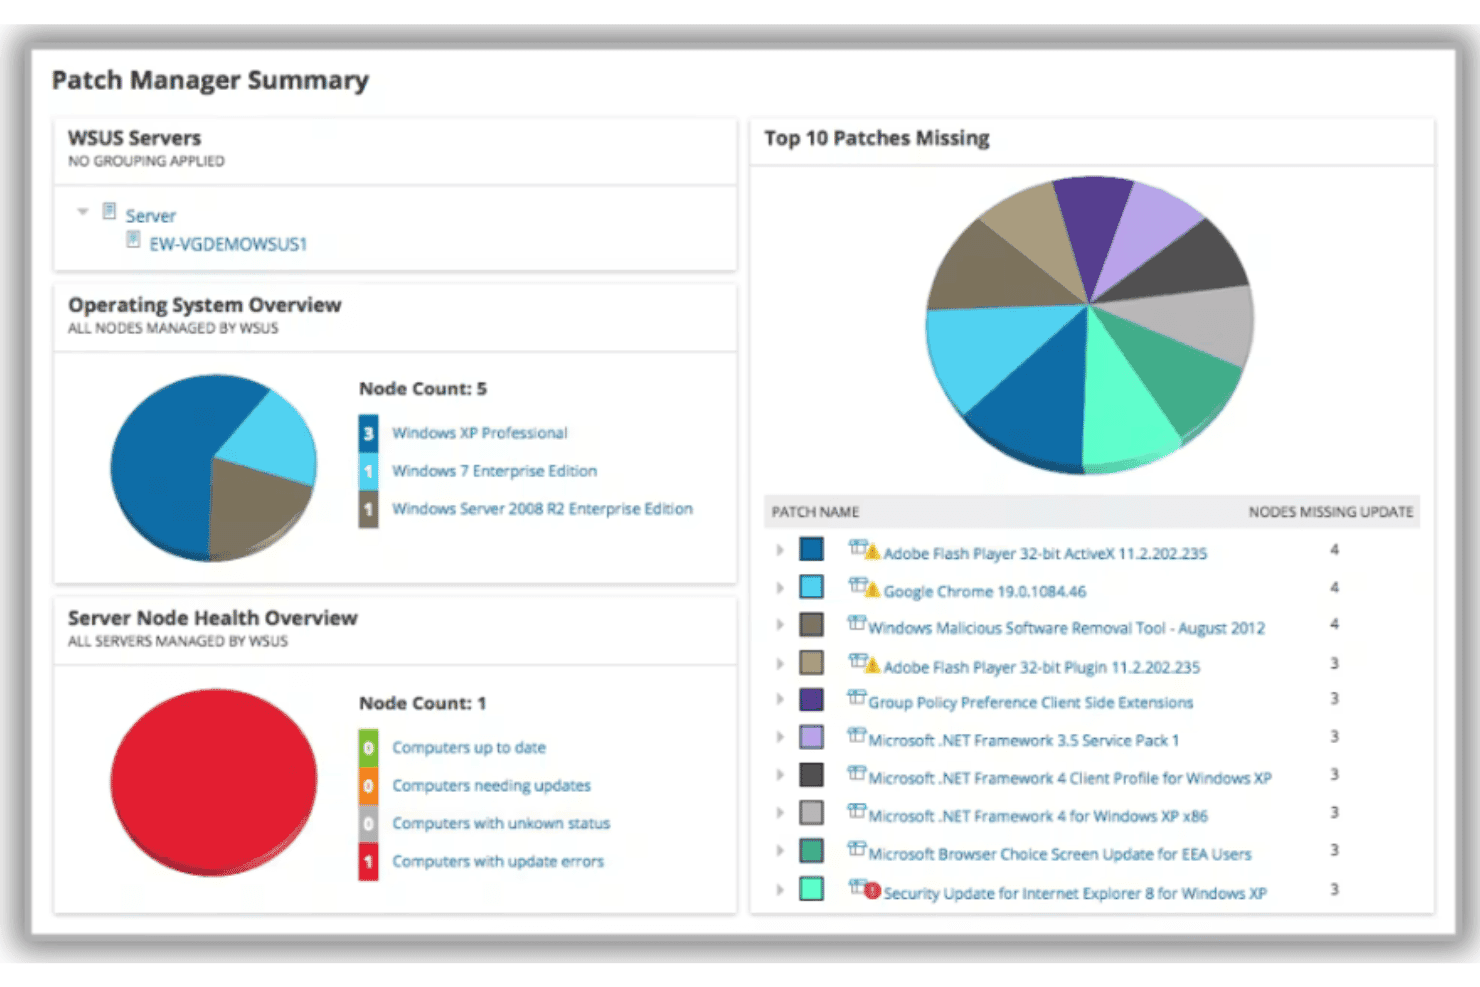
SolarWinds Patch Manager wyświetla pulpit podsumowania z informacjami o serwerze WSUS, przeglądem systemu operacyjnego, stanem węzłów serwera oraz 10 najważniejszymi brakującymi poprawkami. SolarWinds Patch Manager to skoncentrowane na systemie Windows narzędzie do zarządzania poprawkami, które rozszerza WSUS i SCCM o automatyczne planowanie poprawek, instalowanie poprawek dla aplikacji innych firm, obsługę maszyn wirtualnych oraz raportowanie zgodności dla serwerów i stacji roboczych.
Dla kogo SolarWinds Patch Manager jest najlepszym wyborem?
To dobre rozwiązanie dla środowisk korporacyjnych z dużą liczbą systemów Windows, w których zespoły już korzystają z WSUS lub SCCM i muszą rozszerzyć zakres poprawek na aplikacje innych firm.
Dlaczego wybrałem SolarWinds Patch Manager
SolarWinds Patch Manager znalazł się na mojej krótkiej liście ze względu na rozbudowany katalog gotowych i przetestowanych poprawek dla aplikacji innych firm. Podoba mi się, że mój zespół może wdrażać poprawki dla dostawców takich jak Adobe, Mozilla, Oracle i Java bez konieczności samodzielnego wyszukiwania, pakowania ani testowania. Potok publikowania SCCM i WSUS oznacza, że mogę przesyłać te aktualizacje innych firm za pomocą tej samej infrastruktury, której już ufamy przy wdrażaniu poprawek systemu Windows.
Najważniejsze funkcje SolarWinds Patch Manager
- Możliwości rozszerzenia WSUS: Zarządzaj wszystkimi aktualizacjami systemu Windows, planuj je i usprawniaj ich wdrażanie za pomocą ulepszonego interfejsu WSUS.
- Niestandardowe raportowanie zgodności: Twórz szczegółowe raporty i pulpity nawigacyjne dotyczące stanu poprawek oraz gotowości do audytu.
- Obsługa instalowania poprawek na maszynach wirtualnych: Instaluj poprawki na odłączonych od sieci lub zgrupowanych wirtualnych pulpitach i serwerach z jednej konsoli.
- Integracja z funkcją Wake-on-LAN: Zdalnie włączaj punkty końcowe, aby mieć pewność, że urządzenia są dostępne i gotowe do zaplanowanego wdrożenia poprawek.
Integracje SolarWinds Patch Manager
SolarWinds Patch Manager oferuje natywne integracje z Microsoft Azure, Okta, GoToAssist, AWS, Idaptive, Slack, Zendesk i innymi usługami. Do tworzenia niestandardowych integracji dostępne są Zapier i interfejs API.
Pros and Cons
Pros:
- Dołączony gotowy katalog poprawek dla aplikacji innych firm
- Rozbudowana integracja z WSUS i SCCM
- Szczegółowe narzędzia do raportowania zgodności i audytów
Cons:
- Brak obsługi poprawek dla systemów macOS i Linux
- Wymagane wdrożenie lokalne
Learn more about SolarWinds Patch Manager: Najlepsze rozwiązanie do ujednoliconego zarządzania IT i automatyzacji
- Bezpłatne demo
- Cena na zapytanie

Kaseya VSA oferuje pulpit nawigacyjny stanu poprawek z filtrowaniem, możliwością dostosowania kolumn i przeglądem poprawek na podstawie CVSS dla środowisk korporacyjnych. Kaseya VSA to oparta na chmurze platforma RMM, która łączy automatyczne zarządzanie poprawkami, monitorowanie punktów końcowych, automatyzację IT i zdalne sterowanie w środowiskach Windows, macOS i Linux.
Dla kogo Kaseya VSA jest najlepszym rozwiązaniem?
Kaseya VSA to naturalny wybór dla dostawców usług zarządzanych (MSP) i wewnętrznych zespołów IT zarządzających dużymi, rozproszonymi flotami punktów końcowych w wielu środowiskach klientów lub jednostkach biznesowych.
Dlaczego wybrałem Kaseya VSA
Kaseya VSA znalazła się na mojej krótkiej liście, ponieważ traktuje zarządzanie poprawkami jako część szerszego, ujednoliconego procesu IT, a nie jako samodzielną funkcję. Podoba mi się trzystopniowy system reguł przeglądu poprawek w VSA 10 (globalny, na poziomie zasad i dla poszczególnych poprawek), który pozwala mojemu zespołowi ustawić logikę automatyzacji dokładnie na właściwym poziomie bez zastępowania zablokowanych konfiguracji. Moduł zarządzania oprogramowaniem rozszerza tę funkcjonalność o obsługę aplikacji innych firm, dzięki czemu nie muszę przełączać się między narzędziami podczas aktualizowania przeglądarek, Javy czy Adobe.
Najważniejsze funkcje Kaseya VSA
- Zdalny dostęp Live Connect: Zdalnie steruj punktami końcowymi dzięki bezpiecznemu dostępowi do sesji na żądanie.
- Monitorowanie i alerty w czasie rzeczywistym: Otrzymuj praktyczne alerty dotyczące kondycji punktów końcowych, luk w zabezpieczeniach i stanu zgodności.
- Automatyczne wykrywanie urządzeń: Skanuj sieci, aby automatycznie znajdować i rejestrować nowe urządzenia na potrzeby zarządzania poprawkami.
- Rozbudowany dostęp do API: Integruj VSA z innymi narzędziami IT i bezpieczeństwa za pomocą kompleksowego zestawu interfejsów API.
Integracje Kaseya VSA
Kaseya VSA oferuje natywne integracje z Acronis, Bitdefender, BrightGauge, Cisco, Cronofy, Socket, QuickBooks i innymi rozwiązaniami. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Szeroka obsługa systemów operacyjnych i aplikacji innych firm
- Centralne egzekwowanie zasad dla rozproszonych zespołów
- Natywne narzędzia RMM upraszczają zdalne sterowanie
Cons:
- Interfejs sprawia wrażenie przestarzałego i przeładowanego
- Szablony raportów nie zawierają struktur zgodności
Learn more about Kaseya VSA: Najlepsze rozwiązanie do wbudowanej oceny podatności
- Bezpłatny okres próbny + bezpłatna prezentacja
- Ceny dostępne na życzenie
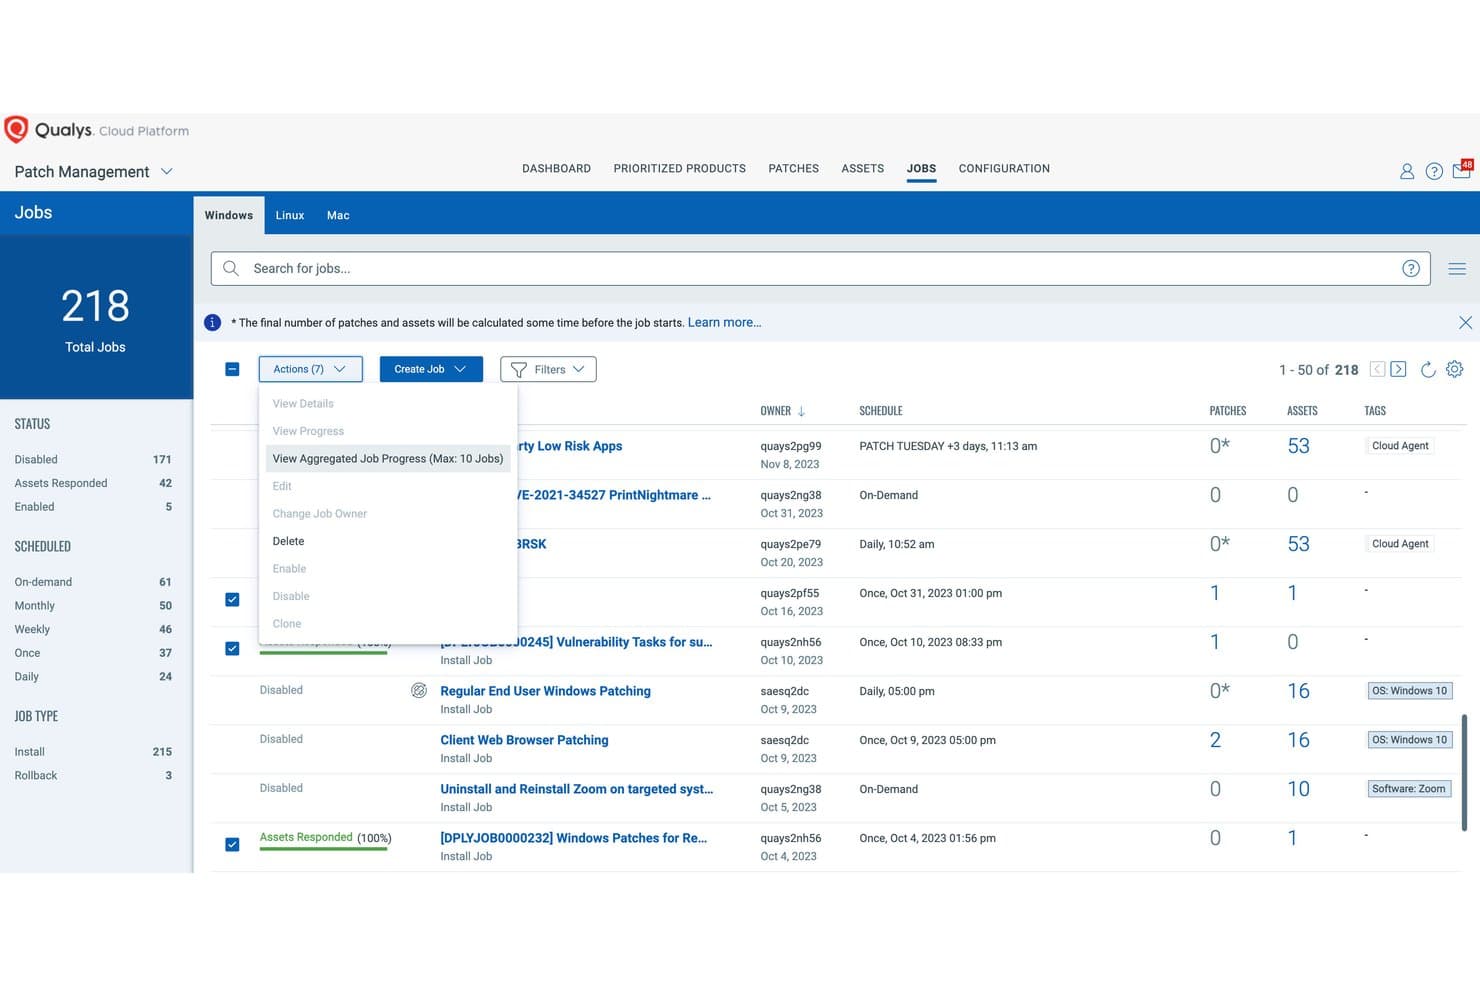
Qualys Patch Management oferuje interfejs zarządzania zadaniami z elementami sterującymi akcjami zbiorczymi, szczegółami harmonogramu i opcjami filtrowania dla łącznie 218 zadań związanych z poprawkami. Qualys Patch Management to natywne dla chmury rozwiązanie do zarządzania poprawkami, które łączy instalowanie poprawek systemu operacyjnego i aplikacji innych firm, usuwanie zagrożeń oparte na ryzyku oraz automatyzację bezobsługową dla lokalnych, chmurowych i zdalnych punktów końcowych za pośrednictwem jednego lekkiego agenta.
Dla kogo Qualys Patch Management jest najlepszym rozwiązaniem?
To rozwiązanie doskonale sprawdzi się w zespołach ds. bezpieczeństwa i IT w przedsiębiorstwach, które potrzebują zarządzać instalowaniem poprawek i usuwaniem podatności na jednej platformie, bez konieczności korzystania z oddzielnych narzędzi.
Dlaczego wybrałem Qualys Patch Management
Wybrałem Qualys Patch Management, ponieważ żadne inne narzędzie na tej liście nie łączy natywnie wykrywania podatności i wdrażania poprawek za pośrednictwem tego samego agenta. Punktacja TruRisk automatycznie oznacza poprawki powiązane z aktywnymi kampaniami ransomware, więc nie śledzę CVE wyłącznie na podstawie poziomu ważności. Ścisła integracja z VMDR oznacza, że mogę dokładnie zobaczyć, które podatności pozostają otwarte i które poprawki je zamknęły, a wszystko to w jednej konsoli.
Najważniejsze funkcje Qualys Patch Management
- Automatyzacja bezobsługowa: Automatyzuj wdrażanie poprawek za pomocą niestandardowych reguł i przepływów pracy bez ręcznej ingerencji.
- Zdalne instalowanie poprawek w wielu systemach operacyjnych: Instaluj poprawki na punktach końcowych z systemami Windows, macOS i Linux w dowolnym miejscu, nawet poza siecią, za pomocą jednego agenta.
- Integracja z ServiceNow: Uruchamiaj przepływy pracy związane z instalowaniem poprawek bezpośrednio z zatwierdzonych zgłoszeń zmian w ServiceNow, aby usprawnić zgodność z procesami ITSM.
- Niestandardowe skrypty instalowania poprawek: Wdrażaj i uruchamiaj własne skrypty usuwania zagrożeń wraz ze standardowymi poprawkami systemu operacyjnego i aplikacji innych firm.
Integracje Qualys Patch Management
Qualys Patch Management oferuje natywne integracje z ServiceNow, Splunk, Sentinel, GitLab, Bitbucket, ServiceNow, Jenkins, Bamboo, Azure DevOps, IBM QRadar i innymi rozwiązaniami. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzacja instalowania poprawek według priorytetów ryzyka na podstawie skanowania podatności
- Federalna autoryzacja do zastosowań w środowiskach o wysokich wymaganiach zgodności
- Jeden agent obsługuje skanowanie i instalowanie poprawek
Cons:
- Katalog obsługiwanych aplikacji jest mniejszy niż u konkurencji
- Funkcje raportowania wymagają dodatkowych modułów Qualys
Learn more about Qualys Patch Management: Najlepsze do skanowania podatności i poprawek
- Dostępna bezpłatna wersja demonstracyjna
- Wycena na życzenie
Visit WebsiteCustomer Rating:4/5 Learn more about GFI Languard:
 10Najlepsze do automatycznego stosowania poprawek z zapewnieniem zgodności
Heimdal
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Ceny na żądanie
Learn more about Heimdal:
Inne rozwiązania do zarządzania poprawkami w przedsiębiorstwach
Oto dodatkowe rozwiązania do zarządzania poprawkami w przedsiębiorstwach, które nie trafiły na moją krótką listę, ale nadal warto się z nimi zapoznać:
- 11N-able N-central RMMNajlepsze rozwiązanie do opartych na rolach mechanizmów kontroli poprawek dla zespołów IT
- 12SyxsenseNajlepsze rozwiązanie zapewniające widoczność wdrażania poprawek w czasie rzeczywistym
- 13Patch My PCNajlepsze rozwiązanie do szybkich aktualizacji katalogu poprawek innych firm
Jak oceniam oprogramowanie do zarządzania poprawkami dla przedsiębiorstw
Oceniam narzędzia do zarządzania poprawkami dla przedsiębiorstw na dwóch poziomach: wymagania podstawowe, takie jak wdrażanie na wielu platformach i raportowanie audytowe, oraz czynniki wyróżniające, takie jak ustalanie priorytetów na podstawie ryzyka i wycofywanie zmian.
Podstawowe funkcje (wymagania dla tej listy)
Podczas wybierania narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje tej funkcji) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 65%, aby zostać uwzględnione na liście.
- Automatyczne wdrażanie poprawek: Sprawdzam, czy narzędzie obsługuje planowanie oparte na zasadach, wdrażanie etapowe i automatyczne wycofywanie zmian, aby nieudana aktualizacja nie wyłączyła serwera produkcyjnego o drugiej w nocy.
- Obsługa systemów operacyjnych na wielu platformach: Środowiska przedsiębiorstw rzadko korzystają tylko z jednego systemu operacyjnego. Szukam pełnej zgodności w zakresie poprawek dla systemów Windows, macOS i głównych dystrybucji systemu Linux, takich jak RHEL, Ubuntu i SUSE.
- Łatanie aplikacji innych firm: Większość wykorzystywanych luk występuje w aplikacjach takich jak przeglądarki, Java i Zoom. Oceniam, ile programów innych firm obejmuje każda platforma oraz jak szybko nowe poprawki trafiają do katalogu.
- Ocena i ustalanie priorytetów luk w zabezpieczeniach: Szukam skanowania opartego na CVE w połączeniu z oceną ryzyka, aby zespół mógł najpierw załatać aktywnie wykorzystywaną lukę, a dopiero później poprawkę kosmetyczną o niskim poziomie ważności.
- Raportowanie zgodności i ścieżki audytowe: Audytorzy oczekują dowodów, a nie obietnic. Oceniam, czy każde narzędzie oferuje gotowe raporty powiązane z takimi standardami jak PCI-DSS, HIPAA i ISO 27001 oraz umożliwia eksport dzienników audytowych.
- Rozproszone zarządzanie punktami końcowymi: Sprawdzam, w jaki sposób każda platforma dociera do zdalnych laptopów, instancji w chmurze i serwerów lokalnych bez wymuszania kierowania ruchu przez VPN ani wymagania stałej łączności sieciowej.
Po utworzeniu listy narzędzi spełniających kryteria sprawdzam, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i wskazuję różnice między nimi:
Najważniejsze funkcje
Ustalanie priorytetów na podstawie ryzyka jest istotnym czynnikiem wyróżniającym. Szukam narzędzi, które pobierają informacje o zagrożeniach, takie jak CISA KEV, aby klasyfikować poprawki według aktywnego wykorzystywania luk, a nie tylko poziomu ważności CVSS. Równie ważne są automatyczne testowanie i wycofywanie zmian — wdrażanie w ramach pierścieni pilotażowych pozwala zweryfikować poprawkę na niewielkiej grupie przed wprowadzeniem jej do środowiska produkcyjnego. Optymalizacja przepustowości również odróżnia dostawców, zwłaszcza w przypadku rozproszonych zespołów, gdzie dystrybucja peer-to-peer i łatanie różnicowe zapobiegają przeciążeniu sieci podczas wdrażania.
Nie tylko funkcje
Architektura wdrażania ma znaczenie. Oceniam, czy dostawca oferuje opcje SaaS, lokalne i hybrydowe, ponieważ branże regulowane często potrzebują środowisk odizolowanych od sieci. Równie ważny jest poziom integracji; sprawdzam, czy dostępne są dwukierunkowe konektory do narzędzi ITSM, takich jak ServiceNow i Jira, aby wdrożenia poprawek automatycznie generowały zgłoszenia zmian. Biorę również pod uwagę, jak szybko dostawca publikuje nowe treści dotyczące poprawek po ujawnieniu CVE, ponieważ opóźnienie wynoszące nawet dzień lub dwa może pozostawić tysiące punktów końcowych bez ochrony.
Jak wybrać oprogramowanie do zarządzania poprawkami w przedsiębiorstwach
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Aby ułatwić sobie skupienie podczas przechodzenia przez wyjątkowy dla Twojej organizacji proces wyboru oprogramowania, oto lista czynników, które warto mieć na uwadze:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy oprogramowanie obsłuży wszystkie obecne i prognozowane punkty końcowe w wielu lokalizacjach lub jednostkach biznesowych bez opóźnień i przeciążenia agentów? |
| CzynnikIntegracje | Na co zwrócić uwagęCzy narzędzie łatwo łączy się ze skanerami podatności, przepływami pracy ITSM i narzędziami do wysyłania alertów? Sprawdź, czy oferuje natywne integracje lub niezawodne interfejsy API. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować zasady zarządzania poprawkami, okna konserwacyjne, dostęp i raportowanie do swoich wymagań dotyczących zgodności lub procesów biznesowych? |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy konsola jest intuicyjna dla administratorów w codziennej pracy, czy też do jej obsługi i rozwiązywania problemów potrzebne będą specjalistyczne umiejętności oraz stałe szkolenia? |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmie wdrożenie agentów, skonfigurowanie ustawień i przeszkolenie pracowników? Zwróć uwagę na nieoczekiwane wymagania dotyczące infrastruktury, zasad lub zarządzania zmianami. |
| CzynnikKoszt | Na co zwrócić uwagęCzy struktury cenowe opierają się na liczbie punktów końcowych, użytkowników czy funkcjach? Sprawdź ukryte koszty, takie jak dodatkowe moduły, dodatki integracyjne lub poziomy zgodności i raportowania. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy platforma oferuje kontrolę dostępu opartą na rolach, rejestrowanie audytów i szyfrowanie danych? Zastanów się, jak te mechanizmy kontroli odpowiadają na profil ryzyka Twojej organizacji. |
| CzynnikDostępność pomocy technicznej | Na co zwrócić uwagęJak szybko i niezawodnie możesz uzyskać pomoc podczas incydentów lub aktualizacji? Przed podjęciem decyzji weź pod uwagę umowy SLA, godziny wsparcia i dostępne kanały kontaktu. |
Czym jest oprogramowanie do zarządzania poprawkami w przedsiębiorstwach?
Oprogramowanie do zarządzania poprawkami w przedsiębiorstwach to niezbędna platforma zabezpieczania punktów końcowych, która automatyzuje wykrywanie, wdrażanie i monitorowanie aktualizacji oprogramowania w dużych, zróżnicowanych środowiskach IT. Obsługuje aktualizacje systemów operacyjnych i aplikacji innych firm, pomaga utrzymywać zgodność z przepisami oraz ogranicza luki w zabezpieczeniach. Narzędzia te zostały zaprojektowane z myślą o obsłudze tysięcy punktów końcowych, usprawnieniu zarządzania poprawkami w rozproszonych lokalizacjach i zapewnieniu rozbudowanego raportowania wymaganego w operacjach na skalę przedsiębiorstwa.
Funkcje
Wybierając oprogramowanie do zarządzania poprawkami dla przedsiębiorstw, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne wdrażanie poprawek: Wykorzystuje zautomatyzowane przepływy pracy do koordynowania zaplanowanych lub wyzwalanych wdrożeń na urządzeniach końcowych, ograniczając nakład pracy manualnej i minimalizując opóźnienia w instalowaniu poprawek.
- Obsługa systemów operacyjnych na wielu platformach: Zarządza aktualizacjami systemów Windows, macOS i głównych dystrybucji systemu Linux z jednej konsoli, zapewniając pokrycie zróżnicowanych flot urządzeń.
- Instalowanie poprawek aplikacji innych firm: Dostarcza aktualizacje aplikacji niezwiązanych z systemem operacyjnym, takich jak przeglądarki, pakiety biurowe i narzędzia do współpracy, ograniczając ryzyko związane z niezałatanym oprogramowaniem innych firm.
- Ocena podatności: Integruje zarządzanie podatnościami poprzez skanowanie w poszukiwaniu brakujących aktualizacji i identyfikowanie podatności według priorytetów na podstawie poziomu ważności CVE oraz źródeł danych wywiadu o zagrożeniach w czasie rzeczywistym.
- Możliwość wycofywania zmian: Umożliwia zespołom IT odwracanie skutków lub usuwanie problematycznych poprawek, minimalizując przestoje, jeśli aktualizacja powoduje problemy w środowisku produkcyjnym.
- Raportowanie zgodności: Generuje raporty na potrzeby ścieżek audytowych i ram regulacyjnych, ułatwiając wykazanie stanu poprawek podczas przeglądów bezpieczeństwa.
- Zdalne zarządzanie urządzeniami końcowymi: Obsługuje dostarczanie poprawek do urządzeń znajdujących się poza siecią firmową, co jest przydatne w środowiskach pracy zdalnej lub hybrydowej.
- Optymalizacja przepustowości: Wykorzystuje dystrybucję peer-to-peer, ograniczanie przepustowości lub instalowanie poprawek różnicowych, aby minimalizować wpływ na sieć i przyspieszać duże wdrożenia.
- Planowanie okien konserwacyjnych: Umożliwia definiowanie konkretnych godzin instalowania poprawek i ponownego uruchamiania urządzeń, dostosowując aktualizacje do umów SLA i potrzeb operacyjnych firmy.
- Kontrola dostępu oparta na rolach: Łączy się z dostawcami tożsamości, takimi jak Active Directory, aby przyznawać szczegółowe uprawnienia i zapewniać, że tylko autoryzowani użytkownicy mogą zarządzać krytycznymi przepływami pracy związanymi z poprawkami.
Korzyści
Wdrożenie oprogramowania do zarządzania poprawkami dla przedsiębiorstw zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Zmniejszone ryzyko bezpieczeństwa: Regularne, automatyczne instalowanie poprawek szybko eliminuje znane podatności oprogramowania, pomagając chronić organizację przed złośliwym oprogramowaniem, oprogramowaniem ransomware i ewoluującymi zagrożeniami cybernetycznymi.
- Lepsza zgodność: Wbudowane raportowanie zgodności i ścieżki audytowe ułatwiają wykazanie przestrzegania standardów, takich jak PCI-DSS, HIPAA czy ISO 27001.
- Oszczędność czasu dla IT: Automatyzacja i scentralizowana koordynacja poprawek zwalniają zespoły IT z obowiązku ręcznego wykonywania aktualizacji, pozwalając im skupić się na inicjatywach o wyższym priorytecie.
- Spójne wdrażanie aktualizacji: Obsługa wielu platform zapewnia, że wszystkie urządzenia końcowe — lokalne, zdalne i oparte na chmurze — otrzymują poprawki terminowo i w spójny sposób.
- Mniejsze zakłócenia w działalności firmy: Funkcje takie jak wycofywanie zmian, okna konserwacyjne i optymalizacja przepustowości pomagają zachować stabilność systemów i ograniczyć przestoje podczas aktualizacji.
- Większa widoczność i kontrola: Pulpity nawigacyjne w czasie rzeczywistym, konfigurowalne alerty i szczegółowe uprawnienia umożliwiają monitorowanie, analizowanie i zarządzanie postępem instalowania poprawek w całej flocie.
- Usprawnione zdalne zarządzanie: Możliwość instalowania poprawek na rozproszonych urządzeniach końcowych lub urządzeniach poza siecią oznacza, że stan bezpieczeństwa pozostaje na wysokim poziomie, nawet gdy zespoły pracują z różnych lokalizacji.
Koszty i ceny
Wybór oprogramowania do zarządzania poprawkami dla przedsiębiorstw wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach do zarządzania poprawkami dla przedsiębiorstw:
Tabela porównawcza planów oprogramowania do zarządzania poprawkami dla przedsiębiorstw
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe wdrażanie poprawek dla ograniczonej liczby urządzeń, ręczne planowanie i wsparcie społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$15/użytkownika/miesiąc | Typowe funkcjeInstalowanie poprawek dla jednego użytkownika, automatyczne aktualizacje jednego systemu operacyjnego, podstawowe raportowanie i standardowe wsparcie techniczne. |
| Typ planuPlan biznesowy | Średnia cena$20-$40/użytkownika/miesiąc | Typowe funkcjeObsługa wielu użytkowników, instalowanie poprawek na wielu platformach, aktualizacje aplikacji innych firm, raportowanie zgodności i uprawnienia oparte na rolach. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$40-$80/użytkownika/miesiąc | Typowe funkcjePełna automatyzacja, opcje wdrażania hybrydowego, niestandardowe integracje, wsparcie objęte umową SLA i zaawansowane funkcje audytowe. |
Najczęściej zadawane pytania dotyczące oprogramowania do zarządzania poprawkami dla przedsiębiorstw
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do zarządzania poprawkami dla przedsiębiorstw:
W jaki sposób oprogramowanie do zarządzania poprawkami dla przedsiębiorstw pomaga w audytach zgodności?
Oprogramowanie do zarządzania poprawkami dla przedsiębiorstw automatyzuje raportowanie zgodności i przechowuje szczegółowe ścieżki audytu. Dzięki temu podczas audytów wewnętrznych lub zewnętrznych można szybko wykazać stan poprawek, potwierdzenie usunięcia problemów oraz zgodność z przepisami, takimi jak PCI-DSS lub HIPAA.
Czy oprogramowanie do zarządzania poprawkami dla przedsiębiorstw może instalować poprawki na urządzeniach znajdujących się poza siecią?
Tak, większość nowoczesnych rozwiązań obsługuje zdalne instalowanie poprawek na urządzeniach znajdujących się poza siecią firmową. Dzięki temu punkty końcowe pozostają bezpieczne i aktualne, nawet gdy użytkownicy podróżują lub pracują z domu.
Jakie aplikacje innych firm są zwykle obsługiwane w zakresie instalowania poprawek?
Rozwiązania dla przedsiębiorstw zazwyczaj obejmują szeroki zakres aplikacji innych firm, takich jak przeglądarki internetowe, klienci poczty e-mail, Java, Zoom oraz pakiety zwiększające produktywność. Należy sprawdzić katalog dostawcy pod kątem aktualizacji odpowiednich dla danego środowiska.
W jaki sposób automatyzacja ogranicza ryzyko w porównaniu z ręcznym instalowaniem poprawek?
Automatyzacja ogranicza ryzyko błędów ludzkich, wymusza spójne stosowanie zasad i umożliwia szybkie wdrażanie aktualizacji zabezpieczeń w całej infrastrukturze. Pomaga to skrócić okno instalowania poprawek i zmniejsza prawdopodobieństwo wykorzystania przez cyberzagrożenia niezałatanych luk w zabezpieczeniach.
Co należy wziąć pod uwagę przy porównywaniu całkowitego kosztu posiadania?
Należy uwzględnić koszty licencji, zmiany w infrastrukturze, usługi profesjonalne, poziomy wsparcia oraz czas potrzebny na wdrożenie i bieżące zarządzanie. Należy uważać na ukryte dodatkowe koszty kluczowych funkcji, takich jak zgodność, integracje czy zaawansowane raportowanie.