

Znalezienie odpowiedniego narzędzia dla zespołu może być trudne w świecie konteneryzacji i wirtualizacji. Możesz na przykład szukać rozwiązania innego niż Docker ze względu na skalowalność, bezpieczeństwo lub konkretne wymagania dotyczące zgodności. Wyzwania te mogą utrudniać pracę i wpływać na realizację celów biznesowych.
Przeanalizowałem najważniejsze alternatywy dla Dockera, koncentrując się na tym, co wyróżnia każdą z nich. Chcę pomóc Ci znaleźć rozwiązanie odpowiadające wyjątkowym potrzebom Twojego zespołu.
W tym artykule poznasz moje najlepsze propozycje, z których każda oferuje wyróżniające się funkcje mogące uzupełnić braki Dockera. Pomogę Ci przeanalizować te opcje, aby zapewnić Ci możliwość podjęcia świadomej decyzji zgodnej z Twoimi celami.
Czym jest Docker?
Docker to platforma konteneryzacji i wirtualizacji służąca do uruchamiania aplikacji w odizolowanych środowiskach. Jest powszechnie używana przez programistów, specjalistów IT i zespoły DevOps do upraszczania wdrażania aplikacji i zarządzania nimi.
Funkcje takie jak przenośność kontenerów, szybka konfiguracja i efektywne wykorzystanie zasobów pomagają sprostać wymaganiom związanym ze skalowalnością, bezpieczeństwem i zgodnością. Ogólnie rzecz biorąc, Docker zapewnia elastyczny sposób efektywnego zarządzania środowiskami aplikacji.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: alternatywy dla Dockera
Ta tabela porównawcza przedstawia szczegóły cenowe moich najlepszych alternatyw dla Dockera.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy pod względem wydajności mikromaszyn wirtualnych | Niedostępne | Cena dostępna na żądanie | Website | |
| 2 | Najlepszy pod względem zgodności z OCI | Niedostępne | Ceny ustalane na żądanie | Website | |
| 3 | Najlepsze do budowania bez demona | Niedostępne | Ceny na zapytanie | Website | |
| 4 | Najlepszy do zarządzania środowiskiem lokalnym | Dostępny bezpłatny plan | Ceny na zapytanie | Website | |
| 5 | Najlepszy do zarządzania wieloma klastrami | Dostępny bezpłatny plan | Cennik na żądanie | Website | |
| 6 | Najlepsze rozwiązanie do zarządzania kontenerami Linuksa | Niedostępne | Cennik na żądanie | Website | |
| 7 | Najlepszy dla prostoty i przenośności | Niedostępna | Ceny na żądanie | Website | |
| 8 | Najlepszy do efektywnego wykorzystania serwerów z systemem Linux | Dostępny bezpłatny plan | Ceny na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do obliczeń wysokiej wydajności | Dostępny bezpłatny plan | Ceny na żądanie | Website | |
| 10 | Najlepsze do integracji z Kubernetes | Niedostępne | Ceny ustalane na życzenie | Website |


Recenzje najlepszych alternatyw dla Dockera
Poniżej znajdują się moje szczegółowe podsumowania najlepszych alternatyw dla Dockera, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety \u0026 wady, integracje i idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepszy pod względem wydajności mikromaszyn wirtualnych
- Niedostępne
- Cena dostępna na żądanie
Visit WebsiteCustomer Rating:4.8/5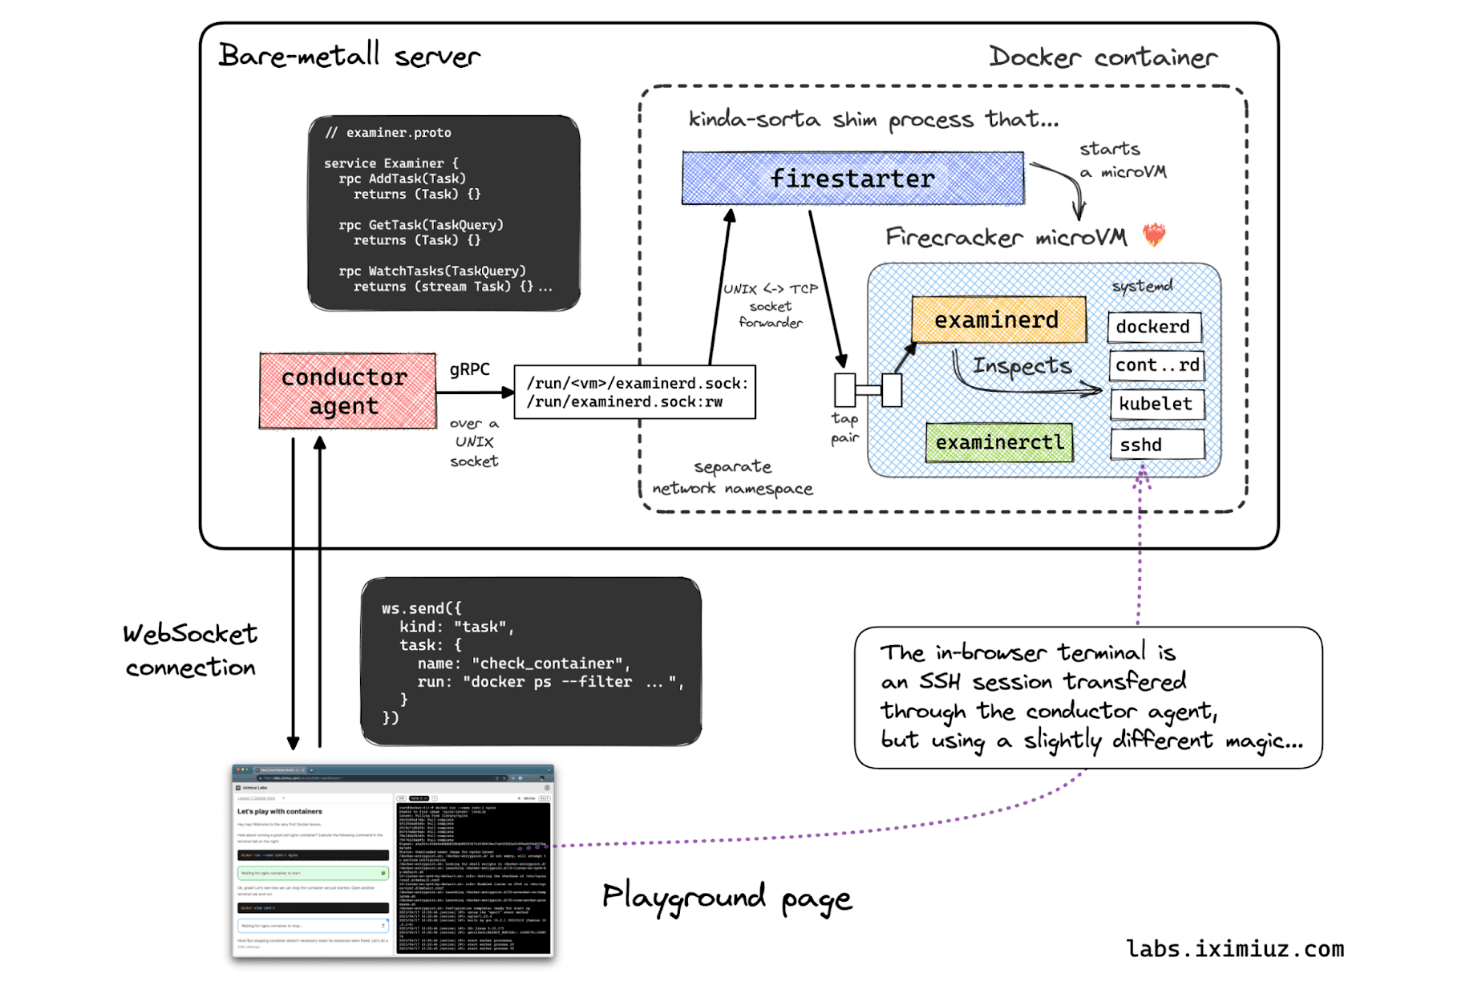
Firecracker uruchamia izolowane mikromaszyny wirtualne wewnątrz kontenerów Dockera, zapewniając bezpieczne piaskownice. Firecracker to otwarty monitor maszyn wirtualnych dla zespołów infrastruktury, które potrzebują lekkich, izolowanych środowisk na potrzeby platform opartych na kontenerach, obciążeń bezserwerowych i usług wielodostępnych.
Dla kogo Firecracker jest najlepszym wyborem?
Zespoły zajmujące się infrastrukturą chmurową, które muszą uruchamiać izolowane obciążenia z wysoką gęstością, mogą korzystać z lekkiej architektury mikromaszyn wirtualnych Firecracker.
Dlaczego wybrałem Firecracker
Wybrałem Firecracker dla architektur alternatywnych dla Dockera, które wymagają silniejszej izolacji obciążeń bez narzutu właściwego dla pełnej maszyny wirtualnej. Najlepiej sprawdza się w zakresie wydajności mikromaszyn wirtualnych — wykorzystuje KVM i minimalny model urządzeń do uruchamiania lekkich mikromaszyn wirtualnych, które mogą obsługiwać obciążenia kontenerowe. Podoba mi się jego dopasowanie do platform bezserwerowych, które uruchamiają izolowane środowiska na żądanie.
Najważniejsze funkcje Firecracker
- Interfejs API REST do sterowania: Konfiguruj, uruchamiaj, wstrzymuj i zatrzymuj mikromaszyny wirtualne za pośrednictwem punktów końcowych HTTP.
- Tworzenie migawek i przywracanie: Zapisuj stan mikromaszyny wirtualnej i przywracaj go z migawki.
- Ograniczanie przepustowości zasobów: Ustawiaj limity dla operacji sieciowych i operacji na urządzeniach blokowych.
- Usługa metadanych: Udostępniaj obciążeniom gościa metadane właściwe dla danej instancji.
Integracje Firecracker
Firecracker jest wymieniany jako używany przez platformy lub zintegrowany z containerd za pośrednictwem firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb i Northflank. Jego interfejs API REST obsługuje konfigurację mikromaszyn wirtualnych oraz zarządzanie ich cyklem życia.
Pros and Cons
Pros:
- Izolacja wspierana sprzętowo dla obciążeń kontenerowych
- Lekkie mikromaszyny wirtualne zmniejszają narzut wirtualizacji
- Interfejs API REST umożliwia sterowanie cyklem życia maszyn wirtualnych i migawkami
Cons:
- Wymagane są hosty z systemem Linux obsługujące KVM
- Konfiguracja sieci hosta wymaga ręcznego ustawienia
Learn more about Firecracker:
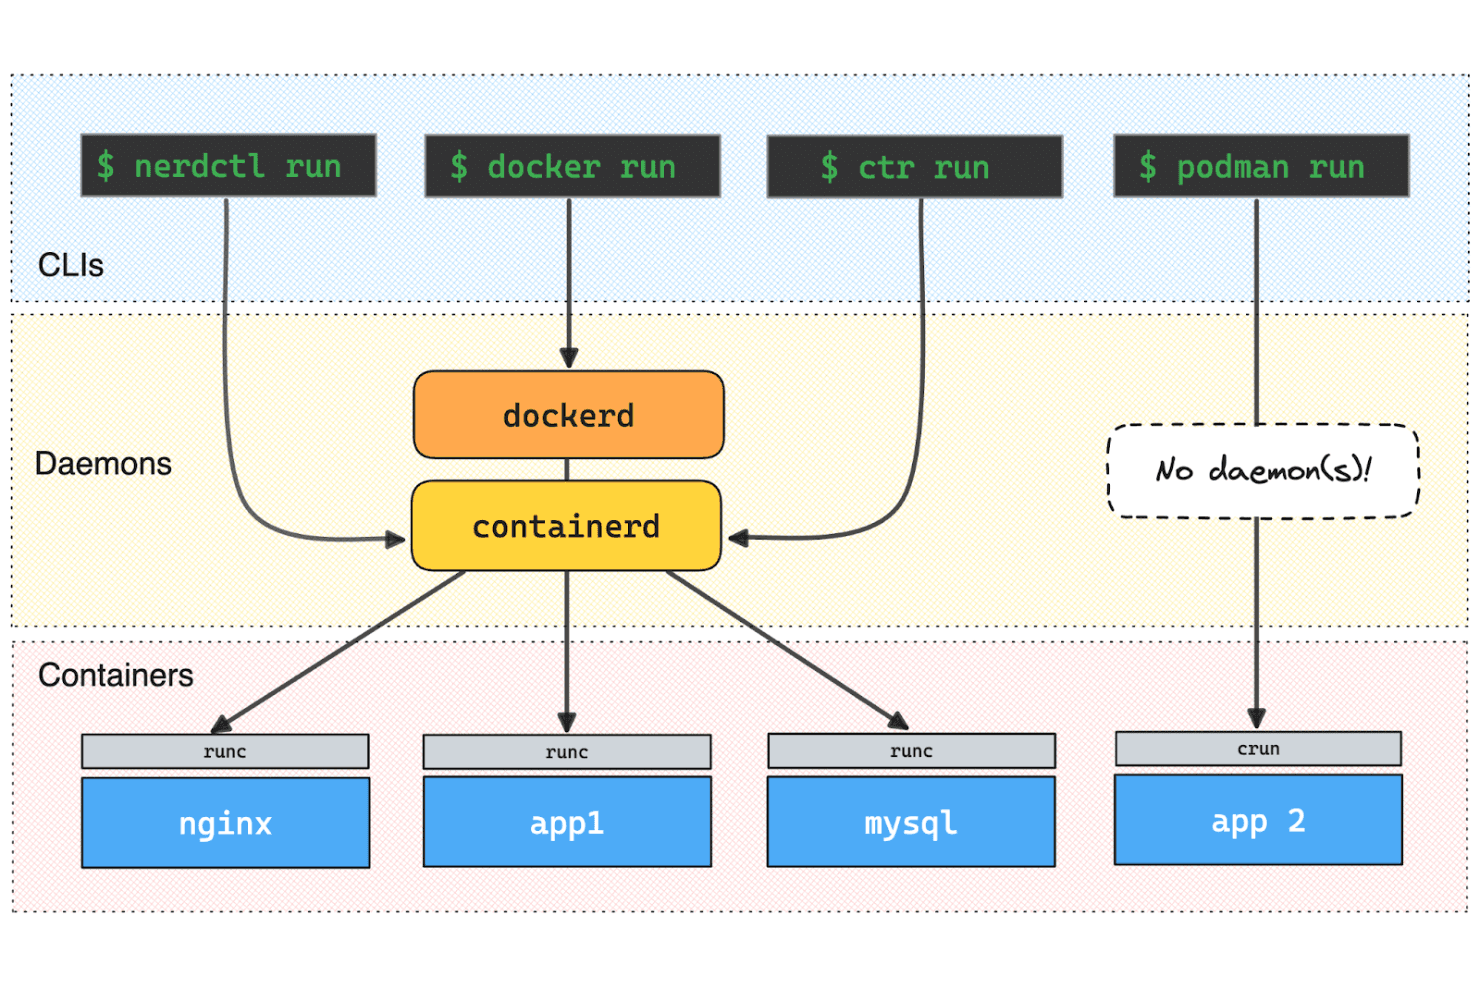
runc pełni funkcję niskopoziomowego środowiska uruchomieniowego kontenerów w wielu narzędziach CLI. Dla zespołów infrastruktury tworzących niestandardowe przepływy pracy z kontenerami Linuksa, runc to otwarte środowisko uruchomieniowe niskiego poziomu, które uruchamia kontenery bez konieczności korzystania z platformy Docker wyższego poziomu.
Dla kogo runc jest najlepszym wyborem?
runc dobrze sprawdza się w przypadku inżynierów platform integrujących wykonywanie kontenerów zgodnych z OCI z infrastrukturą lub systemami orkiestracji Linuksa.
Dlaczego wybrałem runc
Wybrałem runc, oceniany jako najlepszy pod względem zgodności z OCI, jako alternatywę dla Dockera, ponieważ implementuje specyfikację środowiska uruchomieniowego OCI. Uruchamia kontenery z pakietów OCI, zapewniając narzędziom infrastruktury Linuksa środowisko uruchomieniowe niskiego poziomu do wykonywania kontenerów bez szerszej platformy Dockera.
Najważniejsze funkcje runc
- Polecenia cyklu życia kontenera: Twórz, uruchamiaj, wyświetlaj i usuwaj kontenery za pomocą oddzielnych poleceń CLI.
- Kontenery bez uprawnień administratora: Uruchamiaj kontenery bez uprawnień administratora, gdy jądro Linuksa obsługuje przestrzenie nazw użytkowników.
- Obsługa seccomp: Stosuj filtry seccomp w celu ograniczenia wywołań systemowych, gdy program został zbudowany z obsługą libseccomp.
- Punkt kontrolny i przywracanie: Zapisuj i przywracaj stan kontenera za pomocą CRIU przy wymaganej konfiguracji kompilacji.
Integracje runc
Natywne integracje nie są udokumentowane, a runc nie udostępnia osobnego interfejsu API do niestandardowych integracji. containerd może używać runc jako środowiska uruchomieniowego OCI, umożliwiając uruchamianie obciążeń Kubernetes za pośrednictwem containerd; sam runc nie implementuje interfejsu CRI Kubernetes.
Pros and Cons
Pros:
- Implementuje specyfikację środowiska uruchomieniowego OCI
- Bezpośrednia kontrola cyklu życia za pomocą wyspecjalizowanych poleceń CLI
- Obsługa uruchamiania bez uprawnień administratora z użyciem przestrzeni nazw użytkowników
Cons:
- Środowisko uruchomieniowe dostępne wyłącznie w systemie Linux
- Wymaga pakietów OCI zamiast zarządzania obrazami
Learn more about runc:
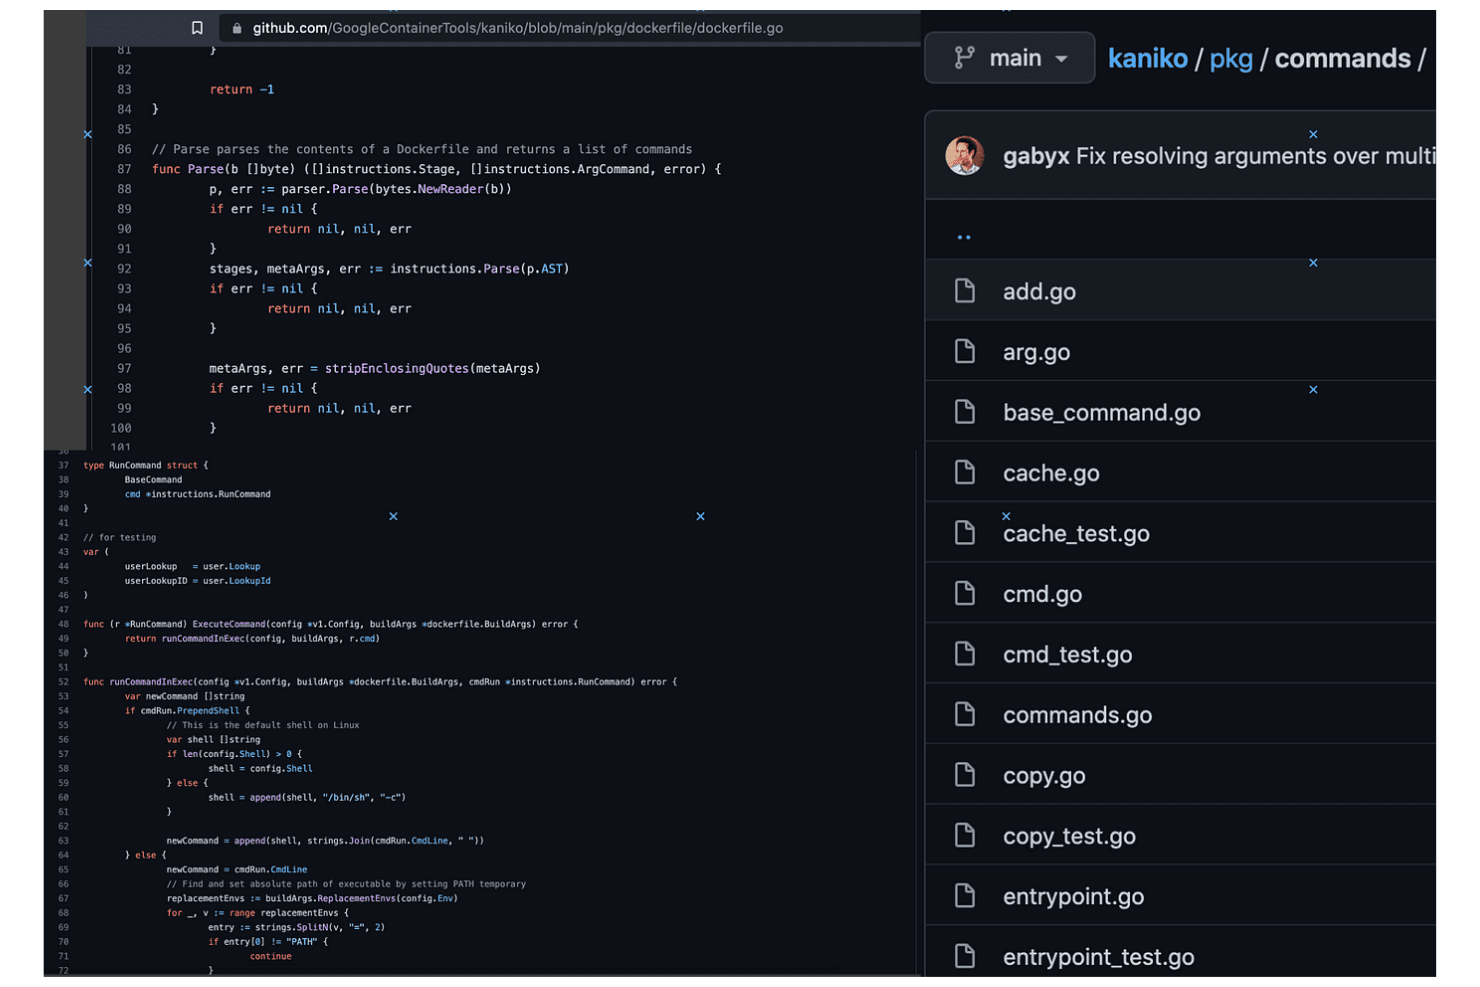
Kaniko umożliwia użytkownikom przeglądanie kodu źródłowego analizatora plików Dockerfile w serwisie GitHub. Kaniko zapewnia zespołom platformowym i DevOps sposób na budowanie obrazów kontenerów z plików Dockerfile w przepływach pracy CI, wspierając środowiska ukierunkowane na Kubernetes, które potrzebują alternatywy dla narzędzi do budowania opartych na Dockerze.
Dla kogo Kaniko jest najlepszym wyborem?
Kaniko jest odpowiednie dla zespołów infrastruktury, które muszą budować obrazy kontenerów z plików Dockerfile w CI bez polegania na demonie Dockera.
Dlaczego wybrałem Kaniko
Wybrałem Kaniko jako najlepsze rozwiązanie do budowania bez demona, ponieważ jego mechanizm wykonawczy buduje obrazy z plików Dockerfile bez demona Dockera. Podoba mi się, że mogę uruchomić je w zadaniu CI Kubernetes i wypchnąć gotowy obraz do rejestru bez ujawniania gniazda Dockera.
Najważniejsze funkcje Kaniko
- Zdalna pamięć podręczna warstw: Buforuje warstwy
RUNiCOPYw rejestrze. - Konteksty budowania: Akceptuje katalogi lokalne, archiwa, repozytoria Git i magazyny w chmurze.
- Uwierzytelnianie w rejestrze: Obsługuje konfigurację danych uwierzytelniających dla GCR, Amazon ECR i Azure ACR.
- Powtarzalne kompilacje: Oferuje opcję usuwania znaczników czasu z obrazu.
Integracje Kaniko
Kaniko obsługuje uwierzytelnianie w rejestrach i wypychanie obrazów do Google Container Registry, Amazon ECR, Azure ACR, Docker Hub oraz JFrog Artifactory lub rejestru kontenerów; można skonfigurować inne pomocnicze narzędzia do obsługi danych uwierzytelniających Dockera.
Pros and Cons
Pros:
- Eliminuje potrzebę korzystania z uprzywilejowanych konfiguracji Docker-in-Docker
- Budowanie odbywa się wewnątrz zasobników Kubernetes
- Zdalnie buforuje warstwy `RUN` i `COPY`
Cons:
- Główne repozytorium Google jest zarchiwizowane
- Migawki systemu plików mogą spowalniać duże kompilacje
Learn more about Kaniko:- Zdalna pamięć podręczna warstw: Buforuje warstwy
 Najlepszy do zarządzania środowiskiem lokalnym
- Dostępny bezpłatny plan
- Ceny na zapytanie
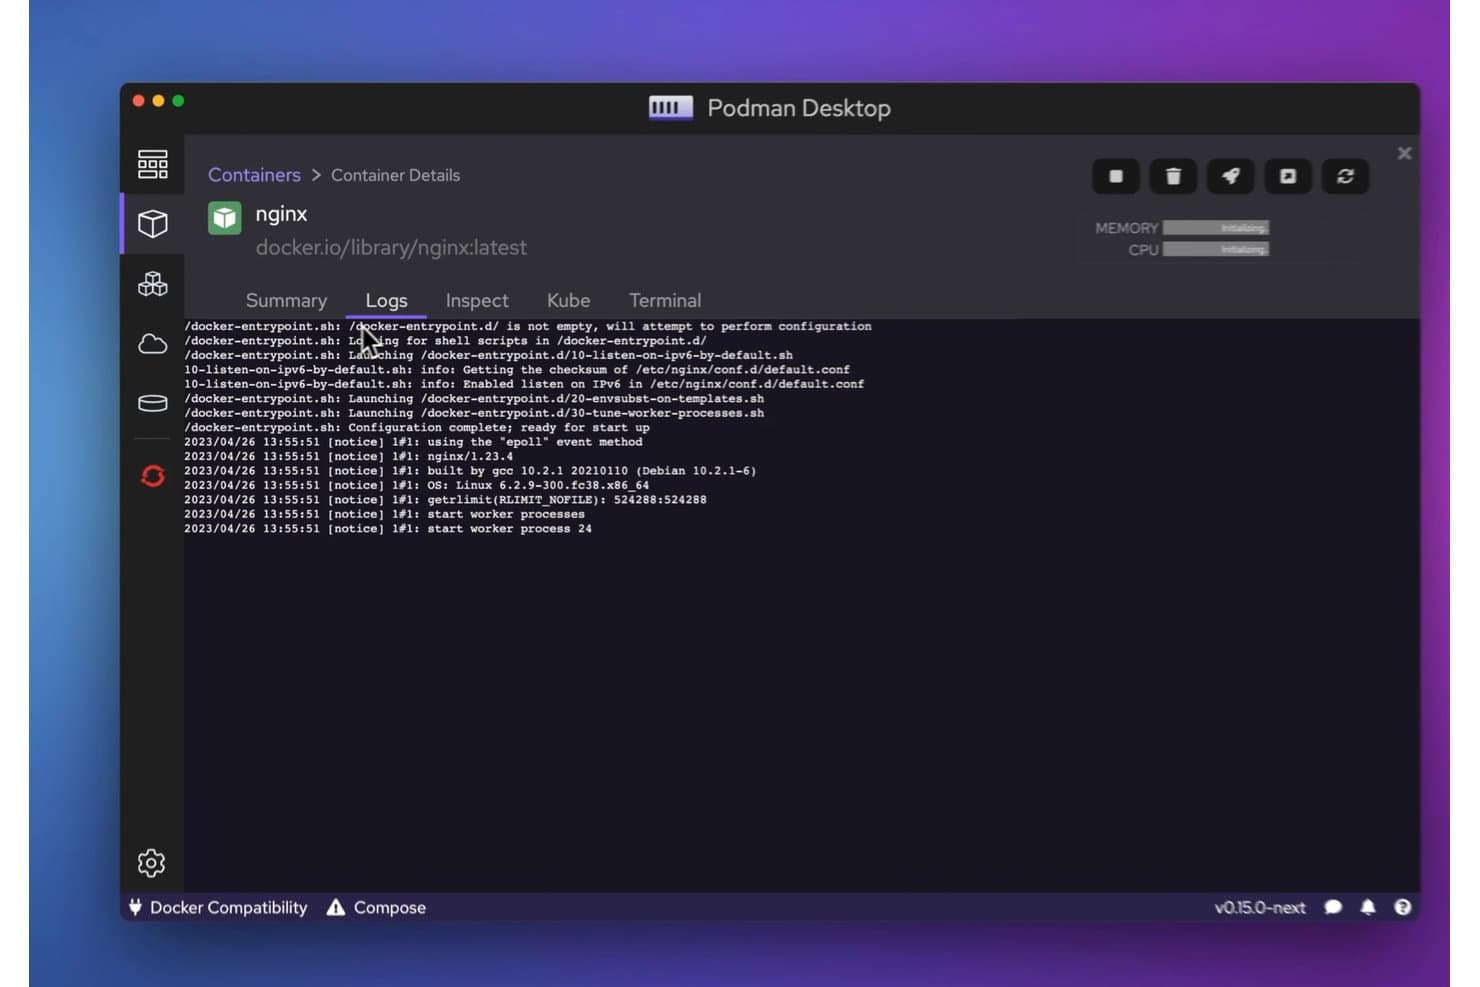
Podman pozwala użytkownikom przeglądać dzienniki kontenerów w czasie rzeczywistym w przejrzystym interfejsie pulpitu. Podman zapewnia deweloperom i zespołom IT bezdemonowy, otwartoźródłowy sposób lokalnego budowania, uruchamiania i zarządzania kontenerami, pomagając im testować aplikacje i utrzymywać spójność środowisk programistycznych.
Dla kogo Podman jest najlepszym wyborem?
Podman jest odpowiedni dla deweloperów i administratorów systemów, którzy chcą zarządzać przepływami pracy związanymi z kontenerami na stacjach roboczych bez centralnego demona.
Dlaczego wybrałem Podmana
Wybrałem Podmana, ponieważ jego bezdemonowy i bezrootowy przepływ pracy z kontenerami sprawia, że jest praktyczną alternatywą dla Dockera podczas lokalnego tworzenia oprogramowania. Mogę uruchamiać kontenery bez centralnego demona, grupować powiązane kontenery w pody oraz generować pliki YAML Kubernetes, aby przenosić przetestowaną konfigurację do przepływów pracy z klastrami.
Najważniejsze funkcje Podmana
- Zarządzanie obrazami: Pobieranie, oznaczanie, kontrolowanie i usuwanie obrazów kontenerów.
- Zarządzanie woluminami: Tworzenie i kontrolowanie nazwanych woluminów na potrzeby trwałych danych kontenerów.
- Zarządzanie siecią: Tworzenie sieci i podłączanie do nich kontenerów.
- Kontrole kondycji: Konfigurowanie kontroli kondycji w celu monitorowania stanu kontenera.
Integracje Podmana
Natywne integracje Podmana nie są jasno udokumentowane, ale zapewnia on zgodny z Dockerem interfejs API REST oraz interfejs API Libpod na potrzeby niestandardowych integracji. Podman Desktop może zarządzać Dockerem, Limą, kind, Red Hat OpenShift i Red Hat OpenShift Developer Sandbox, a także wdrażać rozwiązania do kontekstów Kubernetes.
Pros and Cons
Pros:
- Kontenery bez uprawnień administratora ograniczają narażenie uprawnień hosta
- Działanie bez demona eliminuje potrzebę stałej usługi silnika
- Obsługa podów i YAML Kubernetes wspiera testowanie od środowiska lokalnego do klastra
Cons:
- Obsługa Compose pozostaje w tyle za szerszym zakresem funkcji Dockera
- Sieci bez uprawnień administratora mogą komplikować rejestrowanie adresów IP źródła
Learn more about Podman: Najlepszy do zarządzania wieloma klastrami
- Dostępny bezpłatny plan
- Cennik na żądanie
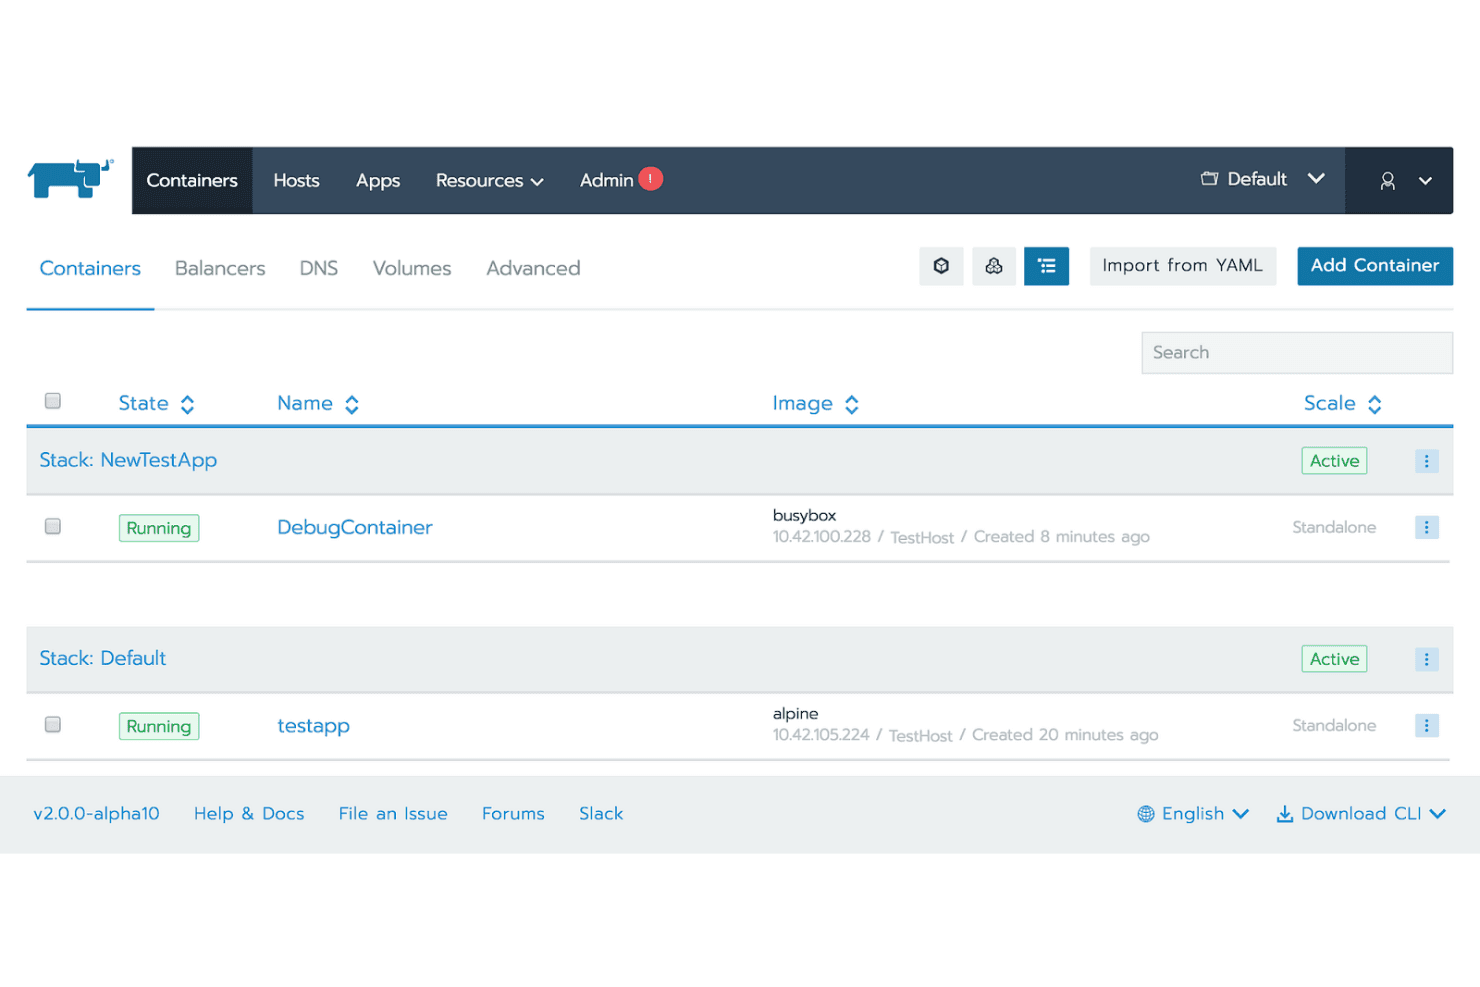
Rancher umożliwia użytkownikom zarządzanie kontenerami i monitorowanie ich w wielu stosach. Rancher to platforma zarządzania Kubernetes dla zespołów infrastruktury, które muszą wdrażać aplikacje skonteneryzowane w środowiskach chmurowych i lokalnych oraz zarządzać ich działaniem.
Dla kogo Rancher jest najlepszy?
Rancher jest odpowiedni dla zespołów platformowych i zespołów infrastruktury, które potrzebują centralnego sposobu administrowania klastrami Kubernetes w środowiskach programistycznych, testowych i produkcyjnych.
Dlaczego wybrałem Rancher
Wybrałem Rancher jako najlepsze rozwiązanie do zarządzania wieloma klastrami, ponieważ zapewnia centralny sposób administrowania klastrami Kubernetes w środowiskach chmurowych i lokalnych. Jego funkcje aprowizowania klastrów oraz scentralizowane mechanizmy kontroli dostępu oparte na rolach pomagają mi zarządzać obciążeniami skonteneryzowanymi i uprawnieniami w środowiskach programistycznych, testowych i produkcyjnych.
Najważniejsze funkcje Rancher
- Fleet GitOps: Wdrażaj zasoby Kubernetes i zarządzaj nimi z repozytoriów Git.
- Monitorowanie i alerty: Wyświetlaj metryki klastrów i konfiguruj alerty za pomocą Prometheus i Grafana.
- Rejestrowanie: Zbieraj dzienniki z obciążeń klastra i wyświetlaj je.
- Zarządzanie wykresami Helm: Instaluj i konfiguruj aplikacje z wykresów Helm.
Integracje Rancher
Rancher obsługuje zewnętrzne uwierzytelnianie za pośrednictwem Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP i ogólnego OIDC. Jego stos monitorowania może wysyłać alerty za pośrednictwem Alertmanager do Slack i PagerDuty, a Rancher udostępnia interfejs API do niestandardowych integracji.
Pros and Cons
Pros:
- Centralizuje zarządzanie klastrami Kubernetes
- Ułatwia konfigurację klastrów i zarządzanie nimi
- Zapewnia wizualne monitorowanie i kontrolę obciążeń
Cons:
- Interfejs użytkownika może działać wolno lub niestabilnie
- Generuje wiele reguł i ról RBAC
Learn more about Rancher: Najlepsze rozwiązanie do zarządzania kontenerami Linuksa
- Niedostępne
- Cennik na żądanie
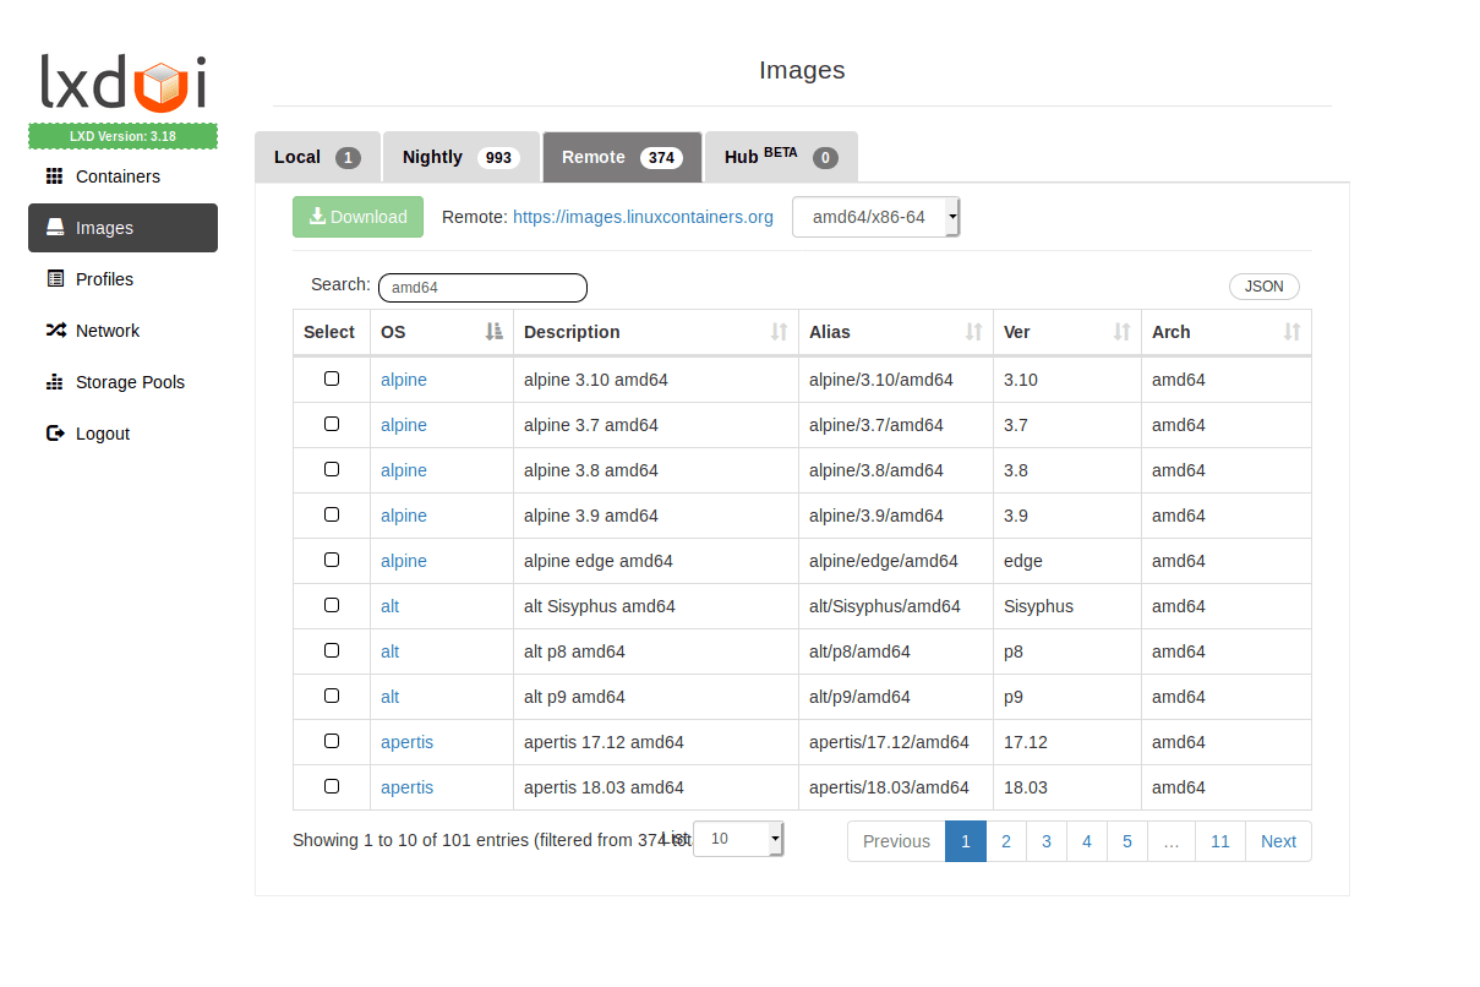
LXD umożliwia użytkownikom przeglądanie i pobieranie zdalnych obrazów kontenerów według systemu operacyjnego i architektury. LXC/LXD pozwala zespołom IT uruchamiać systemowe kontenery Linuksa jako izolowane środowiska, oferując administratorom infrastruktury alternatywę dla Dockera do konsolidowania obciążeń i zarządzania hostami z systemem Linux.
Dla kogo LXC/LXD jest najlepszym rozwiązaniem?
Administratorzy systemów Linux, którzy muszą tworzyć systemowe kontenery i zarządzać nimi na hostach z systemem Linux, dobrze pasują do LXC/LXD.
Dlaczego wybrałem LXC/LXD
Wybrałem LXC/LXD jako alternatywę dla Dockera, ponieważ najlepiej sprawdza się w zarządzaniu kontenerami Linuksa. Podoba mi się, że LXD uruchamia pełne systemowe kontenery Linuksa, dzięki czemu mogę zarządzać izolowanymi środowiskami, które zachowują się bardziej jak lekkie serwery niż kontenery przeznaczone dla pojedynczych aplikacji. Profile pozwalają stosować spójne ustawienia w wielu kontenerach, a klient wiersza poleceń i interfejs API REST umożliwiają zarządzanie na poziomie hosta.
Najważniejsze funkcje LXC/LXD
- Migawki instancji: Przechwytywanie stanu instancji i przywracanie go w późniejszym czasie.
- Zarządzanie obrazami: Tworzenie instancji na podstawie obrazów oraz zarządzanie aliasami obrazów i zdalnymi źródłami.
- Zarządzanie siecią: Konfigurowanie zarządzanych mostów, sieci OVN i innych typów sieci.
- Limity zasobów: Ustawianie limitów procesora, pamięci, dysku i sieci dla instancji.
Integracje LXC/LXD
Dokumentacja LXD opisuje sterownik CSI, który integruje jego zaplecza pamięci masowej z Kubernetesem. Udostępnia również interfejs API REST do niestandardowych integracji.
Pros and Cons
Pros:
- Pełne systemy Linux działają jak lekkie serwery
- Szybkie, lekkie instancje zużywają niewiele zasobów
- Migawki ułatwiają odzyskiwanie danych po zmianach w projekcie
Cons:
- Praca z wierszem poleceń może wydawać się nieintuicyjna
- Obsługa wyłącznie systemu Linux wyklucza hosty z systemem Windows
Learn more about LXC/LXD:
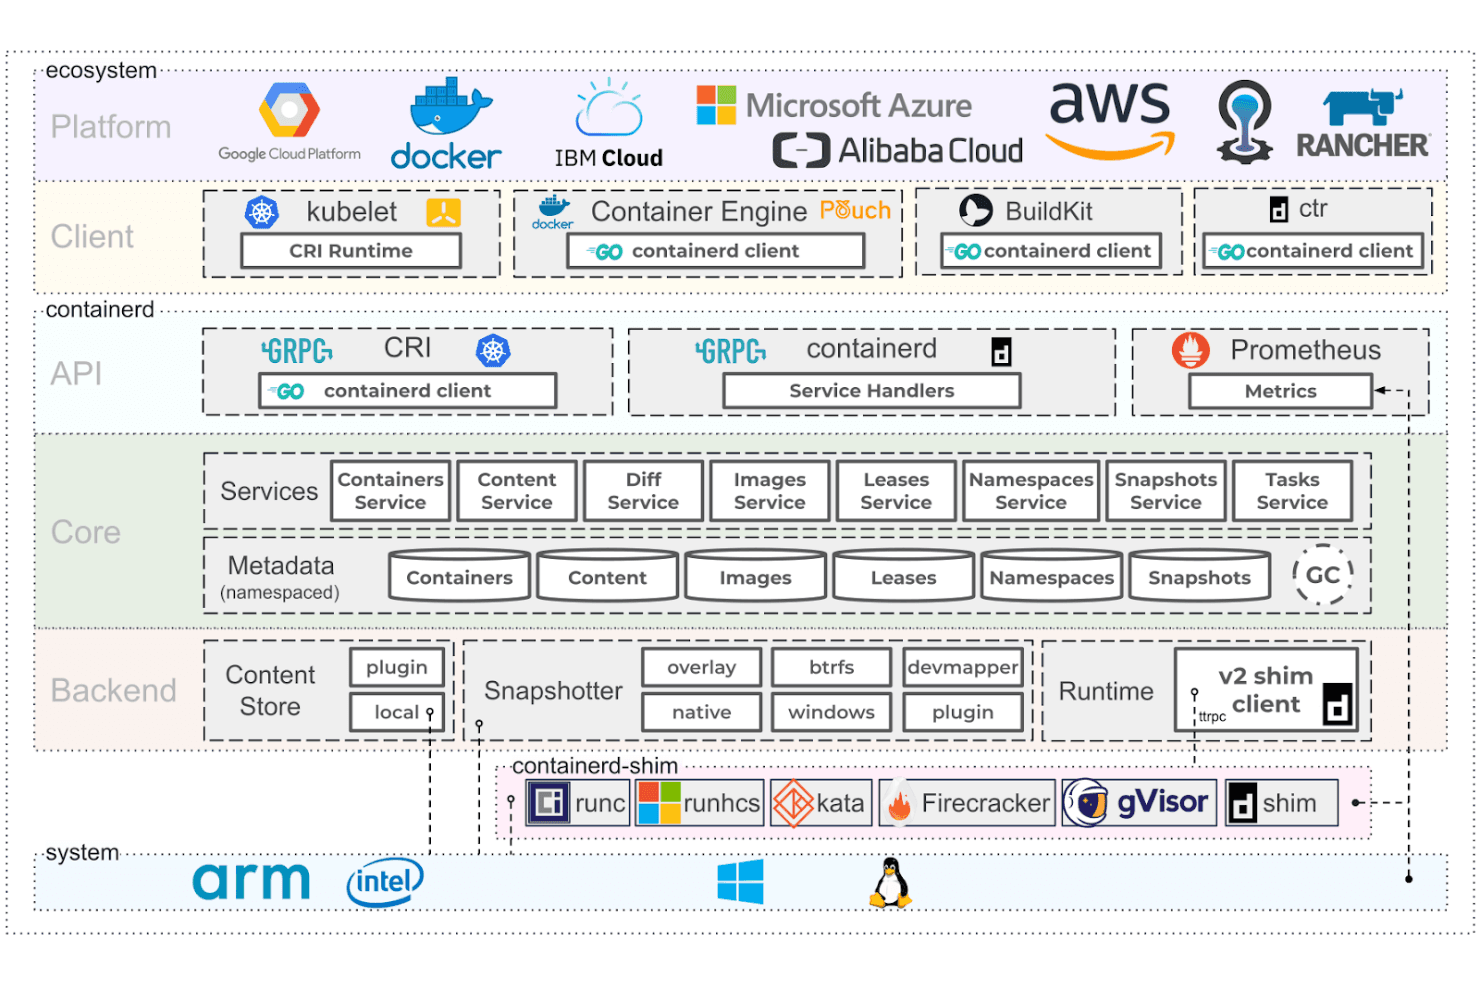
Architektura containerd obejmuje platformy, środowiska uruchomieniowe i warstwy systemowe. Stworzony z myślą o zespołach infrastruktury poszukujących alternatywy dla Dockera, containerd to środowisko uruchomieniowe kontenerów o otwartym kodzie źródłowym, które zarządza obrazami kontenerów i ich wykonywaniem w środowiskach produkcyjnych.
Dla kogo najlepiej nadaje się containerd?
Dla zespołów infrastruktury, które potrzebują przenośnego środowiska uruchomieniowego kontenerów o otwartym kodzie źródłowym do zarządzania obrazami i ich wykonywaniem w środowiskach produkcyjnych.
Dlaczego wybrałem containerd
Wybrałem containerd jako alternatywę dla Dockera ze względu na jego prostotę i przenośność. Jego zgodne z OCI środowisko uruchomieniowe i usługi obrazów obsługują pobieranie, przechowywanie oraz wykonywanie kontenerów bez rozbudowanego zestawu narzędzi Dockera. Podoba mi się, że jego wtyczka CRI pozwala węzłom Kubernetes korzystać bezpośrednio z containerd, a standardy OCI pomagają zachować przenośność obciążeń w zgodnych środowiskach.
Najważniejsze funkcje containerd
- Przestrzenie nazw: Oddzielają kontenery i metadane obrazów dla wielu użytkowników korzystających z jednego demona.
- Mechanizmy migawek: Tworzą zapisywalne migawki i widoki migawek tylko do odczytu przy użyciu obsługiwanych systemów plików.
- Punkt kontrolny i przywracanie: Umożliwiają korzystanie z CRIU do tworzenia punktów kontrolnych i przywracania kontenerów oraz zadań.
- Biblioteka kliencka Go: Łączy kod platformy z containerd za pośrednictwem jego gniazda i interfejsu API.
Integracje containerd
containerd ma wbudowaną obsługę Kubernetes za pośrednictwem wtyczki interfejsu środowiska uruchomieniowego kontenerów (CRI) i współpracuje z rejestrami zgodnymi ze standardem dystrybucji OCI. Jego biblioteka kliencka Go oraz interfejsy API gRPC obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Obrazy i środowiska uruchomieniowe zgodne z OCI
- Natywna obsługa Kubernetes CRI
- Działa w systemach Linux i Windows
Cons:
- Tworzenie obrazów wymaga osobnych narzędzi
- Niskopoziomowy interfejs wiersza poleceń nie oferuje wygód Dockera
Learn more about containerd: Najlepszy do efektywnego wykorzystania serwerów z systemem Linux
- Dostępny bezpłatny plan
- Ceny na żądanie
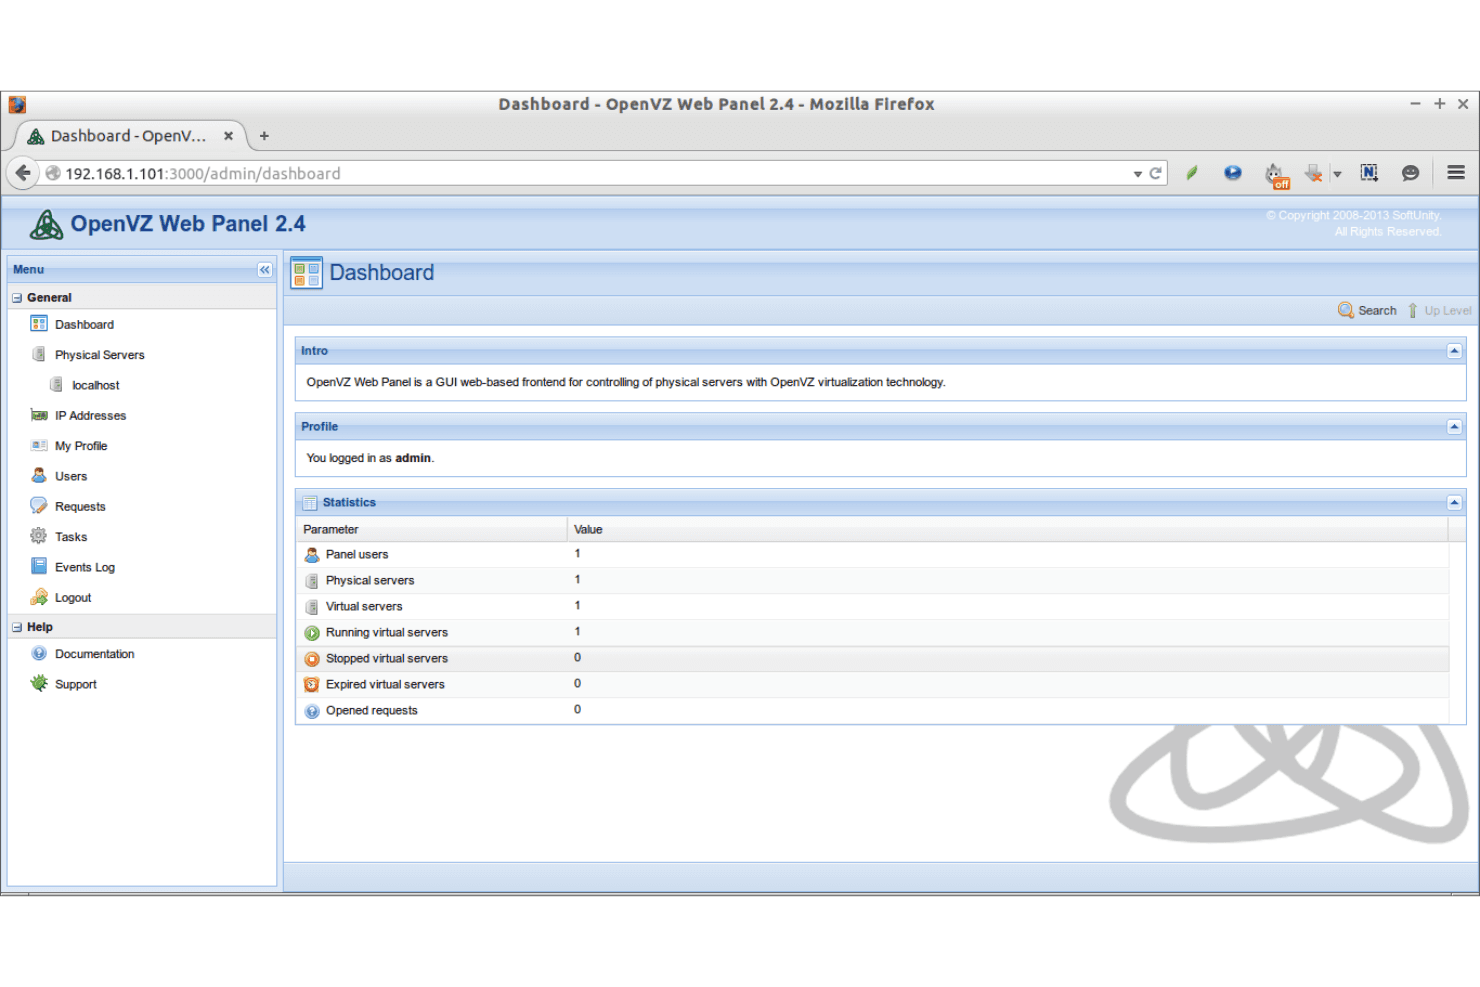
Panel internetowy OpenVZ zapewnia centralny pulpit nawigacyjny do zarządzania serwerami wirtualnymi. Dla zespołów zajmujących się infrastrukturą i dostawców hostingu OpenVZ to platforma konteneryzacji systemu Linux, która uruchamia odizolowane środowiska we współdzielonym jądrze, oferując alternatywę dla Dockera w zakresie konsolidowania obciążeń serwera bez używania oddzielnych maszyn wirtualnych.
Dla kogo najlepiej nadaje się OpenVZ?
OpenVZ jest odpowiedni dla administratorów systemów, którzy chcą uruchamiać wiele odizolowanych środowisk Linuksa na współdzielonym sprzęcie serwerowym.
Dlaczego wybrałem OpenVZ
Wybrałem OpenVZ jako alternatywę dla Dockera, ponieważ najlepiej sprawdza się w efektywnym wykorzystaniu serwerów z systemem Linux. Jego kontenery izolują środowiska Linuksa, jednocześnie współdzieląc jądro hosta, dzięki czemu mogę konsolidować obciążenia bez uruchamiania oddzielnej maszyny wirtualnej dla każdej usługi. Kontrola procesora, pamięci i dysku dla poszczególnych kontenerów pomaga mi przydzielać zasoby na obciążonym serwerze.
Najważniejsze funkcje OpenVZ
- Szablony kontenerów: Twórz kontenery na podstawie gotowych obrazów dystrybucji Linuksa.
- Migracja na żywo: Przenoś uruchomione kontenery między obsługiwanymi hostami za pomocą CRIU i P.Haul.
- Migawki: Zapisuj stany dysków kontenerów za pomocą systemu pamięci masowej ploop.
- Sieci wirtualne: Konfiguruj interfejsy sieciowe kontenerów, adresy IP i routing.
Integracje OpenVZ
OpenVZ obsługuje integrację z OpenStack za pomocą DevStack, a libvirt pełni funkcję standardowego interfejsu API do zarządzania kontenerami i maszynami wirtualnymi.
Pros and Cons
Pros:
- Kontenery wymagające niewielkich zasobów zmniejszają obciążenie hosta
- Kontrola poszczególnych kontenerów ułatwia gęstą konsolidację serwerów
- Migracja na żywo umożliwia przenoszenie uruchomionych kontenerów
Cons:
- Współdzielone jądro ogranicza wybór systemów operacyjnych i jąder
- Mniejszy ekosystem narzędzi i wsparcia niż w przypadku Dockera
Learn more about OpenVZ: Najlepsze rozwiązanie do obliczeń wysokiej wydajności
- Dostępny bezpłatny plan
- Ceny na żądanie
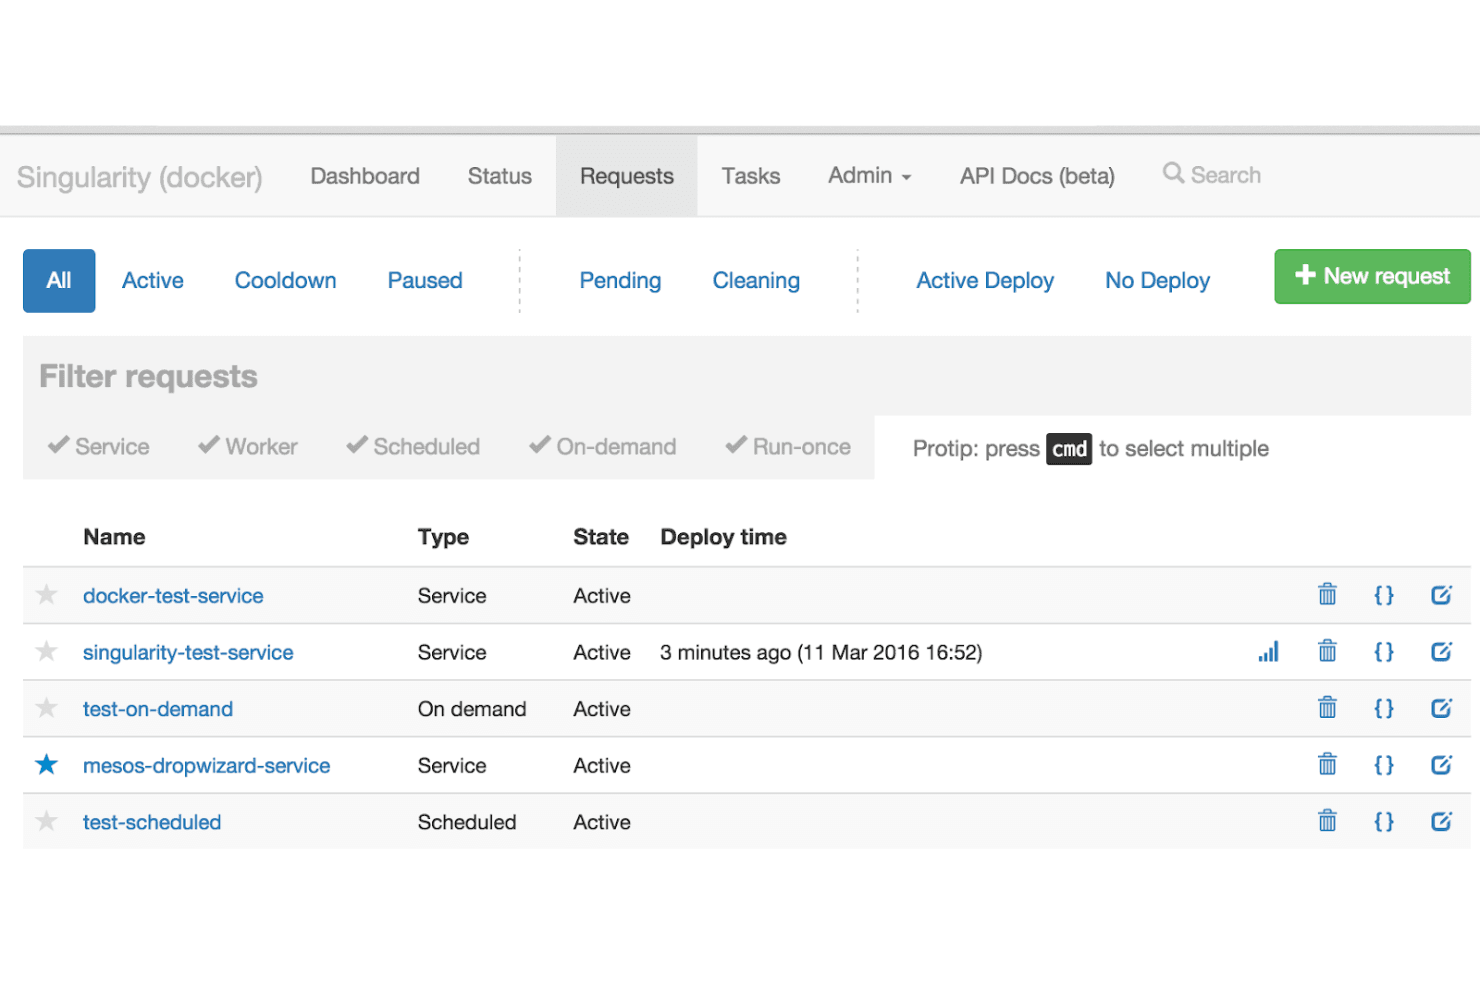
Singularity umożliwia użytkownikom zarządzanie wszystkimi zgłoszeniami serwisowymi i monitorowanie ich w jednym widoku. Singularity pomaga zespołom badawczym i zespołom ds. infrastruktury pakować aplikacje wraz z ich zależnościami oraz uruchamiać je w spójny sposób w różnych systemach, w tym we współdzielonych środowiskach, w których model Dockera oparty na demonie może być trudny do obsługi.
Dla kogo Singularity jest najlepszym rozwiązaniem?
Zespoły zajmujące się obliczeniami badawczymi oraz administratorzy środowisk HPC, którzy muszą uruchamiać przenośne obciążenia w różnych współdzielonych klastrach.
Dlaczego wybrałem Singularity
Wybrałem Singularity jako alternatywę dla Dockera, najlepszą do obciążeń związanych z obliczeniami wysokiej wydajności we współdzielonych klastrach. Umożliwia uruchamianie kontenerów bez demona, co sprawdza się w środowiskach, w których użytkownicy nie mogą uruchamiać demona Dockera. Przenośne obrazy SIF pomagają zespołom przenosić obciążenia między systemami, zachowując zależności aplikacji spakowane razem.
Najważniejsze funkcje Singularity
- Obsługa GPU: Udostępnia konteneryzowanym aplikacjom urządzenia i biblioteki hosta NVIDIA CUDA lub AMD ROCm.
- Obsługa MPI: Umożliwia uruchamianie aplikacji Open MPI lub MPICH za pomocą programów uruchamiających hosta, takich jak
mpirun. - Pliki definicji: Umożliwiają określanie kroków kompilacji, ustawień uruchomieniowych, metadanych i testów dla obrazów kontenerów.
- Obsługa rejestrów OCI: Umożliwia używanie obrazów z obsługiwanych rejestrów OCI jako źródeł kompilacji.
Integracje Singularity
SingularityCE może pobierać obrazy z rejestrów OCI, uruchamiać je i tworzyć na ich podstawie obrazy, w tym z Docker Hub, Quay, NVIDIA NGC, GitHub Container Registry, AWS ECR i Azure ACR. W przypadku obciążeń HPC obsługuje Open MPI i MPICH wraz z programami uruchamiającymi hosta oraz harmonogramami, takimi jak
mpirun,sruni Slurm.Pros and Cons
Pros:
- Uruchamianie kontenerów bez demona
- Uruchamianie obciążeń bez dostępu administratora
- Obsługa obciążeń GPU i szybkich połączeń międzysieciowych
Cons:
- Mniejsze dopasowanie do hostowania usług ogólnego przeznaczenia
- Tworzenie obrazów może wymagać konfiguracji przez administratora
Learn more about Singularity:
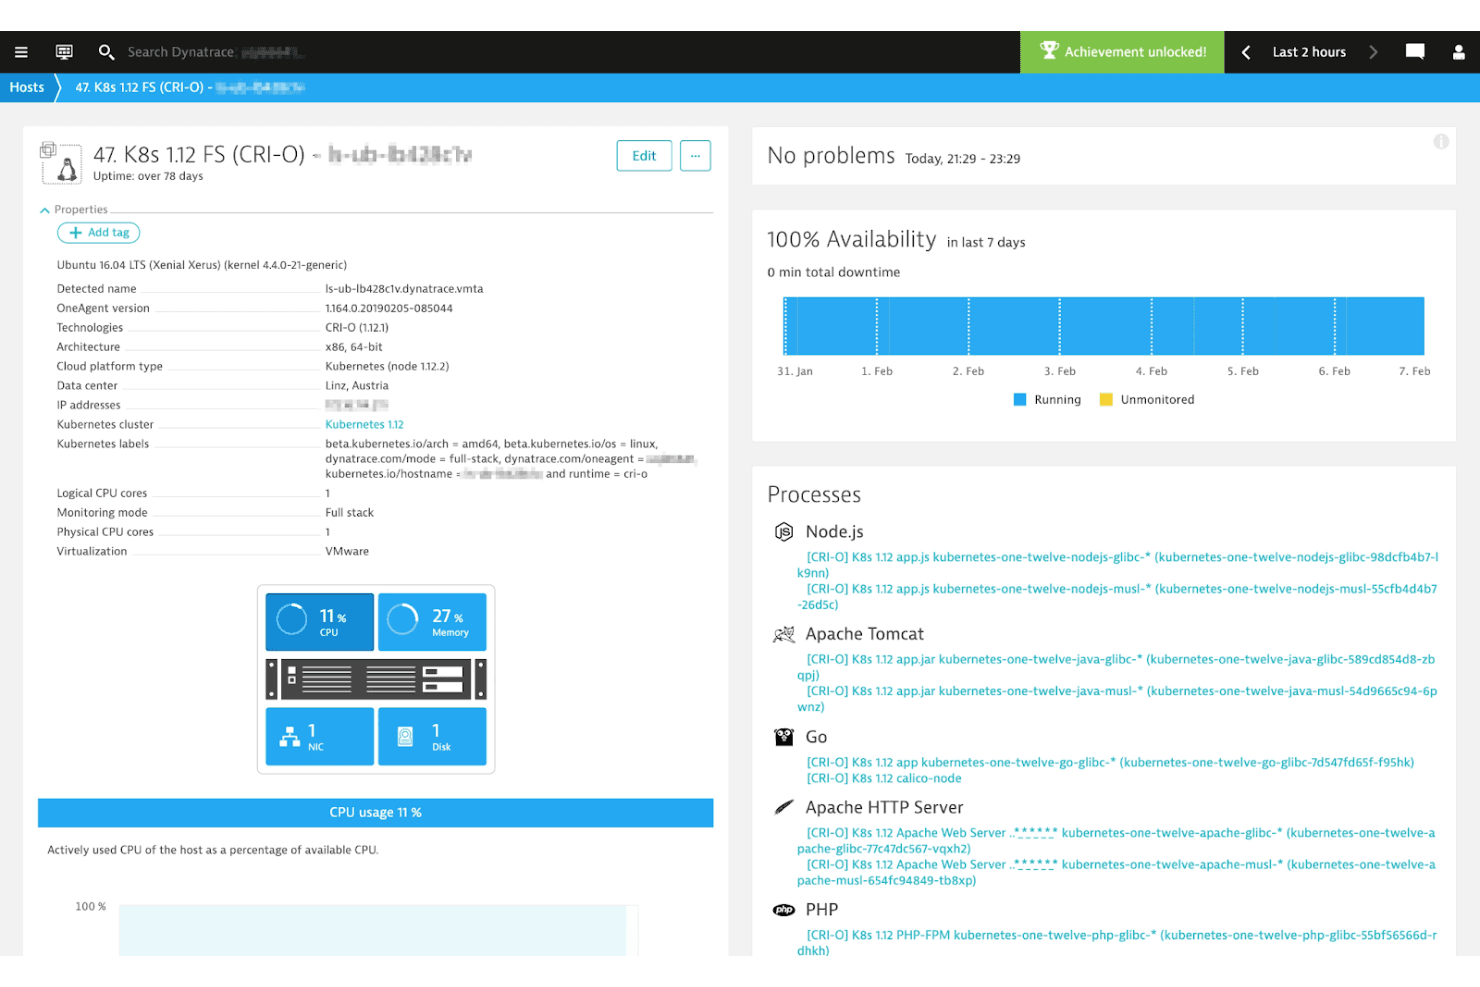
CRI-O wyświetla monitorowanie hosta z widocznością procesów i dostępnością na poziomie 100%. CRI-O to otwarte środowisko uruchomieniowe kontenerów dla węzłów Kubernetes, pomagające zespołom infrastruktury uruchamiać kontenery OCI bez wdrażania silnika Docker ogólnego przeznaczenia.
Dla kogo CRI-O jest najlepszym wyborem?
CRI-O jest odpowiednie dla zespołów platformowych Kubernetes, które potrzebują środowiska uruchomieniowego kontenerów OCI stworzonego specjalnie dla węzłów Kubernetes.
Dlaczego wybrałem CRI-O
Wybrałem CRI-O, ponieważ określenie „Najlepsze do integracji z Kubernetes” odzwierciedla jego założenia projektowe: implementuje interfejs Container Runtime Interface (CRI) platformy Kubernetes, umożliwiając kubeletowi zarządzanie kontenerami bez użycia silnika Docker ogólnego przeznaczenia. Podoba mi się, że uruchamia obrazy zgodne z OCI za pośrednictwem środowisk uruchomieniowych, takich jak runc, dzięki czemu wykonywanie kontenerów pozostaje spójne z procesami pracy węzłów Kubernetes.
Najważniejsze funkcje CRI-O
- Sieciowanie CNI: Łączy się z wtyczkami CNI w celu konfigurowania sieci kontenerów.
- Monitorowanie kontenerów: Wykorzystuje
conmondo obsługi dzienników, klientów podłączających się do kontenerów oraz wykrywania zdarzeń wyczerpania pamięci. - Elementy kontroli bezpieczeństwa systemu Linux: Obsługuje SELinux, możliwości systemu Linux oraz zasady seccomp.
- Sterowniki pamięci masowej: Obsługuje Overlayfs, devicemapper, AUFS i btrfs.
Integracje CRI-O
CRI-O implementuje interfejs CRI platformy Kubernetes dla kubeleta i obsługuje środowiska uruchomieniowe OCI, takie jak runc i Kata Containers. Współpracuje z wtyczkami CNI, w tym Flannel, Weave i OpenShift-SDN, oraz udostępnia interfejs API CRI gRPC i niestabilny interfejs API stanu HTTP.
Pros and Cons
Pros:
- Natywny dla Kubernetes interfejs CRI pozwala skoncentrować środowisko uruchomieniowe węzła
- Lekka konstrukcja eliminuje potrzebę korzystania z silnika Docker ogólnego przeznaczenia
- Obsługuje formaty obrazów OCI i Docker
Cons:
- Brak samodzielnego zarządzania kontenerami poza Kubernetes
- Wymaga oddzielnych narzędzi do tworzenia obrazów
Learn more about CRI-O:
Inne alternatywy dla Dockera
Oto kilka dodatkowych alternatyw dla Dockera, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać.
- 11Kata ContainersNajlepsze rozwiązanie dla bezpieczeństwa na poziomie maszyn wirtualnych
- 12BuildahNajlepsze do tworzenia obrazów bez demonów
- 13LimaNajlepsze rozwiązanie do zarządzania kontenerami w systemie macOS
Jak oceniam alternatywy dla Dockera
Oceniam alternatywy dla Dockera na dwóch poziomach: podstawowej funkcjonalności, którą każde narzędzie musi oferować, oraz cech wyróżniających, które mają znaczenie w przypadku kompilacji bez uprawnień root, potoków CI/CD i klastrów produkcyjnych.
Podstawowa funkcjonalność (wymagania tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (doskonale sobie radzi w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 65%, aby zostać uwzględnione na liście.
- Zgodność obrazów i środowiska uruchomieniowego OCI: Sprawdzam, czy narzędzie buduje i uruchamia kontenery zgodne ze specyfikacjami OCI, dzięki czemu obrazy można przenosić między narzędziami takimi jak Podman i containerd bez problemów z konwersją.
- Budowanie i uruchamianie kontenerów: Każde narzędzie musi obsługiwać budowanie na podstawie pliku Dockerfile lub jego odpowiednika oraz lokalne uruchamianie kontenerów — ten sam proces, którego używa się do uruchamiania środowiska programistycznego.
- Obsługa rejestrów obrazów: Oceniam obsługę wysyłania i pobierania obrazów z rejestrów takich jak Docker Hub, GHCR oraz rejestry prywatne, w tym sposób obsługi uwierzytelniania i zarządzania danymi logowania przez każde narzędzie.
- Orkiestracja kontenerów i obsługa sieci: Znaczenie mają konfiguracje wielokontenerowe z obsługą sieci i montowaniem woluminów — na przykład jednoczesne uruchamianie aplikacji internetowej, bazy danych i pamięci podręcznej podczas tworzenia oprogramowania.
- Interfejs wiersza poleceń i narzędzia dla deweloperów: Interfejs wiersza poleceń powinien obejmować podstawowe operacje na kontenerach i być znajomy użytkownikom Dockera. Narzędzia takie jak Podman i nerdctl stosują tutaj różne podejścia, dlatego sprawdzam zgodność poleceń.
- Model izolacji i bezpieczeństwa: Analizuję model izolacji zapewniany przez każde narzędzie, niezależnie od tego, czy jest to uruchamianie bez uprawnień root, separacja na poziomie maszyny wirtualnej czy wzmacnianie przestrzeni nazw na potrzeby uruchamiania niezaufanych obciążeń.
Gdy mam już listę narzędzi spełniających te kryteria, sprawdzam, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i analizuję różnice między nimi:
Wyróżniające cechy
Architektura działająca bez uprawnień root i bez demona jest istotnym czynnikiem wyróżniającym — narzędzia takie jak Podman i Buildah pozwalają uruchamiać kontenery bez działającego w tle procesu wymagającego uprawnień root, co ma znaczenie podczas budowania wewnątrz restrykcyjnych procesów CI. Oceniam również wbudowane możliwości skanowania i podpisywania obrazów, ponieważ wykrywanie CVE przed wysłaniem obrazu do rejestru pozwala uniknąć wielu późniejszych problemów. Kolejnym czynnikiem jest obsługa budowania dla wielu architektur, szczególnie w przypadku zespołów dostarczających oprogramowanie jednocześnie na platformy x86 i ARM64 w ramach jednego procesu.
Nie tylko funkcje
Licencjonowanie ma w tym obszarze duże znaczenie. Przejście Docker Desktop na płatne subskrypcje skłoniło wiele zespołów do poszukiwania alternatyw, dlatego sprawdzam, czy narzędzie korzysta z liberalnej licencji otwartoźródłowej, takiej jak Apache 2.0 lub MIT. Kolejną kwestią jest zgodność z platformami — sprawdzam natywną obsługę systemów macOS (Apple Silicon), Linux i WSL2, ponieważ większość zespołów pracuje w zróżnicowanych środowiskach. Kondycja społeczności również wiele mówi; aktywna baza współtwórców, częste wydania i solidna dokumentacja migracji dotycząca narzędzi takich jak Podman lub Lima wskazują na długoterminową przydatność.
Dlaczego warto szukać alternatywy dla Dockera?
Choć Docker jest dobrym wyborem do konteneryzacji i wirtualizacji, istnieje kilka powodów, dla których niektórzy użytkownicy szukają alternatywnych rozwiązań. Możesz szukać alternatywy dla Dockera, ponieważ:
- Potrzebujesz lepszej integracji z Kubernetes
- Twój zespół potrzebuje zaawansowanych funkcji bezpieczeństwa
- Masz do czynienia z ograniczeniami w zakresie efektywnego wykorzystania zasobów
- Potrzebujesz zgodności z określonymi przepisami
- Twój projekt wymaga większej liczby opcji skalowalności
- Szukasz rozwiązania o niższych kosztach ogólnych
Jeśli którykolwiek z tych punktów dotyczy Ciebie, jesteś we właściwym miejscu. Moja lista zawiera kilka opcji oprogramowania do wirtualizacji i oprogramowania do konteneryzacji, które lepiej odpowiadają potrzebom zespołów mierzących się z tymi wyzwaniami związanymi z Dockerem i szukających alternatywnych rozwiązań.
Najważniejsze funkcje Dockera
Oto niektóre z najważniejszych funkcji Dockera, które pomogą Ci porównać jego ofertę z ofertami alternatywnych rozwiązań.
- Łatwa i szybsza konfiguracja: Upraszcza konfigurację systemu, umożliwiając szybsze wdrażanie kodu w różnych środowiskach.
- Zwiększona produktywność: Usprawnia konfiguracje techniczne i szybkie wdrażanie aplikacji, zmniejszając zużycie zasobów przez zespół.
- Izolacja aplikacji: Wykorzystuje kontenery do niezależnego uruchamiania aplikacji, zapewniając izolację między poszczególnymi aplikacjami.
- Swarm: Pełni funkcję narzędzia do klastrowania i planowania, które zarządza wieloma hostami Docker jako jednym wirtualnym hostem.
- Siatka routingu: Kieruje przychodzące żądania do aktywnych kontenerów, nawet jeśli na węźle nie są uruchomione żadne zadania.
- Usługi: Zarządza zadaniami w klastrze, zapewniając utrzymanie określonych stanów kontenerów dla aplikacji.
- Zarządzanie bezpieczeństwem: Umożliwia bezpieczne przechowywanie sekretów i kontrolowany dostęp do usług, zwiększając bezpieczeństwo.
- Docker Desktop: Kompletne lokalne środowisko programistyczne do tworzenia, testowania i uruchamiania kontenerów.
- Ekosystem: Obsługuje rozbudowany ekosystem narzędzi i integracji, zapewniając elastyczność i zgodność z nowoczesnymi przepływami pracy programistycznej.
- Silnik kontenerów: Zapewnia wydajne, lekkie środowisko uruchomieniowe do zarządzania aplikacjami skonteneryzowanymi, wyposażone w oprogramowanie do orkiestracji kontenerów.
- Docker Compose: Upraszcza definiowanie i uruchamianie aplikacji wielokontenerowych za pomocą pliku konfiguracyjnego YAML.
- Docker Engine: Główny komponent, który sprawnie uruchamia kontenery Docker i zarządza nimi w różnych środowiskach.
- Docker Hub: Oparte na chmurze repozytorium umożliwiające użytkownikom przechowywanie obrazów kontenerów, zarządzanie nimi i ich udostępnianie.
- Obrazy Docker: Gotowe, lekkie i przenośne środowiska programowe, które upraszczają wdrażanie aplikacji.
- Rancher Desktop: Alternatywa dla Docker Desktop, która zapewnia obsługę Kubernetes i zarządzanie kontenerami w lokalnym środowisku programistycznym.
- Docker Run: Podstawowe polecenie uruchamiające kontenery na podstawie obrazów.
- Łatwość obsługi: Zaprojektowane w celu uproszczenia konteneryzacji, dzięki czemu rozwiązanie jest dostępne dla programistów o różnym poziomie umiejętności.
- Lekka alternatywa: Zapewnia oszczędny pod względem zasobów sposób uruchamiania aplikacji w porównaniu z tradycyjnymi maszynami wirtualnymi.
- Oprogramowanie do zarządzania kontenerami i rejestr: Umożliwia użytkownikom sprawne przechowywanie obrazów kontenerów, zarządzanie nimi i ich dystrybucję.
- Przestrzenie nazw: Zapewniają izolację procesów w kontenerach, gwarantując bezpieczeństwo i zapobiegając konfliktom aplikacji.
- Środowiska produkcyjne: Zoptymalizowane pod kątem skalowalności i niezawodności, dzięki czemu nadają się do zastosowań korporacyjnych.
- Dostęp administratora: Kontroluje uprawnienia administracyjne w kontenerach w celu zwiększenia bezpieczeństwa.
- Luki w zabezpieczeniach: Pomaga wykrywać zagrożenia bezpieczeństwa w aplikacjach skonteneryzowanych i ograniczać związane z nimi ryzyko.
- Integracja z GitHub: Usprawnia przepływy pracy DevOps, umożliwiając bezpośrednią interakcję z repozytoriami w celu tworzenia i wdrażania kontenerów.