

De beste tools voor softwarecompositieanalyse helpen teams kwetsbaarheden vroegtijdig te detecteren, risico’s rond opensourcelicenties bij te houden en afhankelijkheden in complexe codebases up-to-date te houden. Deze tools geven ontwikkelaars en beveiligingsteams duidelijk inzicht in componenten van derden, zodat ze problemen kunnen voorkomen voordat die gevolgen hebben voor builds of productiesystemen.
Teams grijpen vaak naar SCA-tools wanneer het handmatig bijhouden van afhankelijkheden onbetrouwbaar wordt, verouderde bibliotheken beveiligingslekken veroorzaken of verkeerde configuraties leiden tot inconsistente versiecontrole in verschillende services. Deze problemen vertragen releases, vergroten de kans op onopgemerkte risico’s en maken het moeilijker voor engineering- en beveiligingsteams om effectief samen te werken.
Met meer dan 20 jaar ervaring in de sector als Chief Technology Officer heb ik tientallen tools voor softwarecompositieanalyse in realistische omgevingen getest en beoordeeld om nauwkeurigheid, integratiediepte en gebruiksgemak te evalueren. In deze gids worden de beste opties uitgelicht die teams helpen risico’s te beperken, meer inzicht in afhankelijkheden te krijgen en veiligere ontwikkelworkflows te ondersteunen. Elke beoordeling behandelt functies, voor- en nadelen en gebruikssituaties waarvoor de tool het meest geschikt is, zodat je de juiste tool kunt kiezen.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: tools voor softwarecompositieanalyse
Deze vergelijkingstabel geeft een overzicht van de prijsgegevens van mijn belangrijkste selectie van tools voor softwarecompositieanalyse.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Het beste voor geautomatiseerd herstel in bulk | Not rated | $399/maand Gratis proefperiode van 7 dagen + gratis demo beschikbaar | Website |
Beste voor prioritering op basis van bereikbaarheid | 4.7 out of 5 | $1,000/dev/year Gratis demo beschikbaar | Website |
Ideaal voor het scannen van opensourceafhankelijkheden | 4.3 out of 5 | $350/maand Gratis abonnement beschikbaar + gratis demo | Book Demo |
Ideaal voor het identificeren van kwetsbaarheden in componenten van derden | 4.4 out of 5 | Prijs op aanvraag Gratis proefversie beschikbaar | Website |
Beste voor samenwerking tussen ontwikkelaars | 4.8 out of 5 | $4/user/month Gratis abonnement beschikbaar | Website |
Beste voor nauwkeurigheid bij codescans | 4.2 out of 5 | $50/gebruiker/maand Gratis demo beschikbaar | Website |
Beste voor schaalbaarheid op ondernemingsniveau | 3.8 out of 5 | $50/gebruiker/maand Gratis demo beschikbaar | Website |
Beste voor geïntegreerde DevOps | Not rated | $19/gebruiker/maand 30 dagen gratis proefperiode + Gratis demo | Website |
Ideaal voor statische analyse | Not rated | $500/gebruiker/maand Gratis demo beschikbaar | Website |
Beste voor licentienaleving | Not rated | $120/user/month Gratis demo beschikbaar | Website |


Beoordelingen van de beste tools voor softwarecompositieanalyse
Hieronder staan mijn uitgebreide samenvattingen van de beste tools voor softwarecompositieanalyse die op mijn shortlist zijn gekomen. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, voor- & nadelen, integraties en ideale gebruikssituaties van elke tool, zodat je de beste optie voor jou kunt vinden.
 Het beste voor geautomatiseerd herstel in bulk
- Gratis proefperiode van 7 dagen + gratis demo beschikbaar
- Vanaf $399/maand (jaarlijks gefactureerd)

Het SCA-dashboard van Xygeni toont een overzicht van automatisch herstel, met gedetecteerde CVE's en ernstniveaus, evenals opties om geautomatiseerde pullrequests voor oplossingen te openen. Xygeni is een tool voor softwarecompositieanalyse (SCA), ontworpen voor ontwikkelingsteams die inzicht nodig hebben in beveiligings- en licentierisico's binnen hun softwaretoeleveringsketens. De tool richt zich op realtime detectie van kwetsbaarheden, bescherming tegen schadelijke pakketten, detectie van malware in applicatiecode en geautomatiseerde naleving om u te helpen open-sourcerisico's te beheren zonder ontwikkelworkflows te vertragen.
Waarom ik voor Xygeni heb gekozen
Ik heb voor Xygeni gekozen vanwege de realtime detectie van kwetsbaarheden, die nieuw openbaar gemaakte kwetsbaarheden identificeert zonder dat nieuwe scans nodig zijn. De bereikbaarheidsanalyse op functieniveau helpt u prioriteit te geven aan problemen die rechtstreeks van invloed zijn op uw applicaties. Ik merkte ook de geautomatiseerde mogelijkheden voor herstel in bulk op, waarmee teams kwetsbaarheden in verschillende repositories met minder handmatig werk kunnen verhelpen.
Belangrijkste functies van Xygeni
Naast de opvallende functies zijn hier enkele andere functies die u nuttig zult vinden:
- Detectie van schadelijke pakketten en malware: Blokkeert schadelijke pakketten in openbare registers en detecteert patronen van schadelijke code die rechtstreeks in applicatiecode zijn ingebed.
- Privacygerichte scans: Scant repositories zonder broncode te uploaden.
- Geautomatiseerde naleving en SBOM-generatie: Ondersteunt standaarden zoals ISO 27001 en genereert automatisch SBOM's.
- Maatstaven voor exploiteerbaarheid en bereikbaarheid: Gebruikt contextuele analyse en analyse op functieniveau om risico's te prioriteren op basis van de werkelijke impact.
Xygeni-integraties
Integraties omvatten Jenkins, GitHub Actions, GitLab, Bitbucket, Azure DevOps, CircleCI, Travis CI, Bamboo, TeamCity en AWS CodePipeline.
Pros and Cons
Pros:
- Realtime detectie beperkt beveiligingsrisico's
- Analyse op functieniveau geeft prioriteit aan kwetsbaarheden
- Privacygerichte scans zorgen voor gegevensveiligheid
Cons:
- Beperkt aantal integraties vergeleken met concurrenten
- De prijs kan voor sommige teams hoog zijn
Learn more about Xygeni: Beste voor prioritering op basis van bereikbaarheid
- Gratis demo beschikbaar
- Tot $1,000/dev/year (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.7/5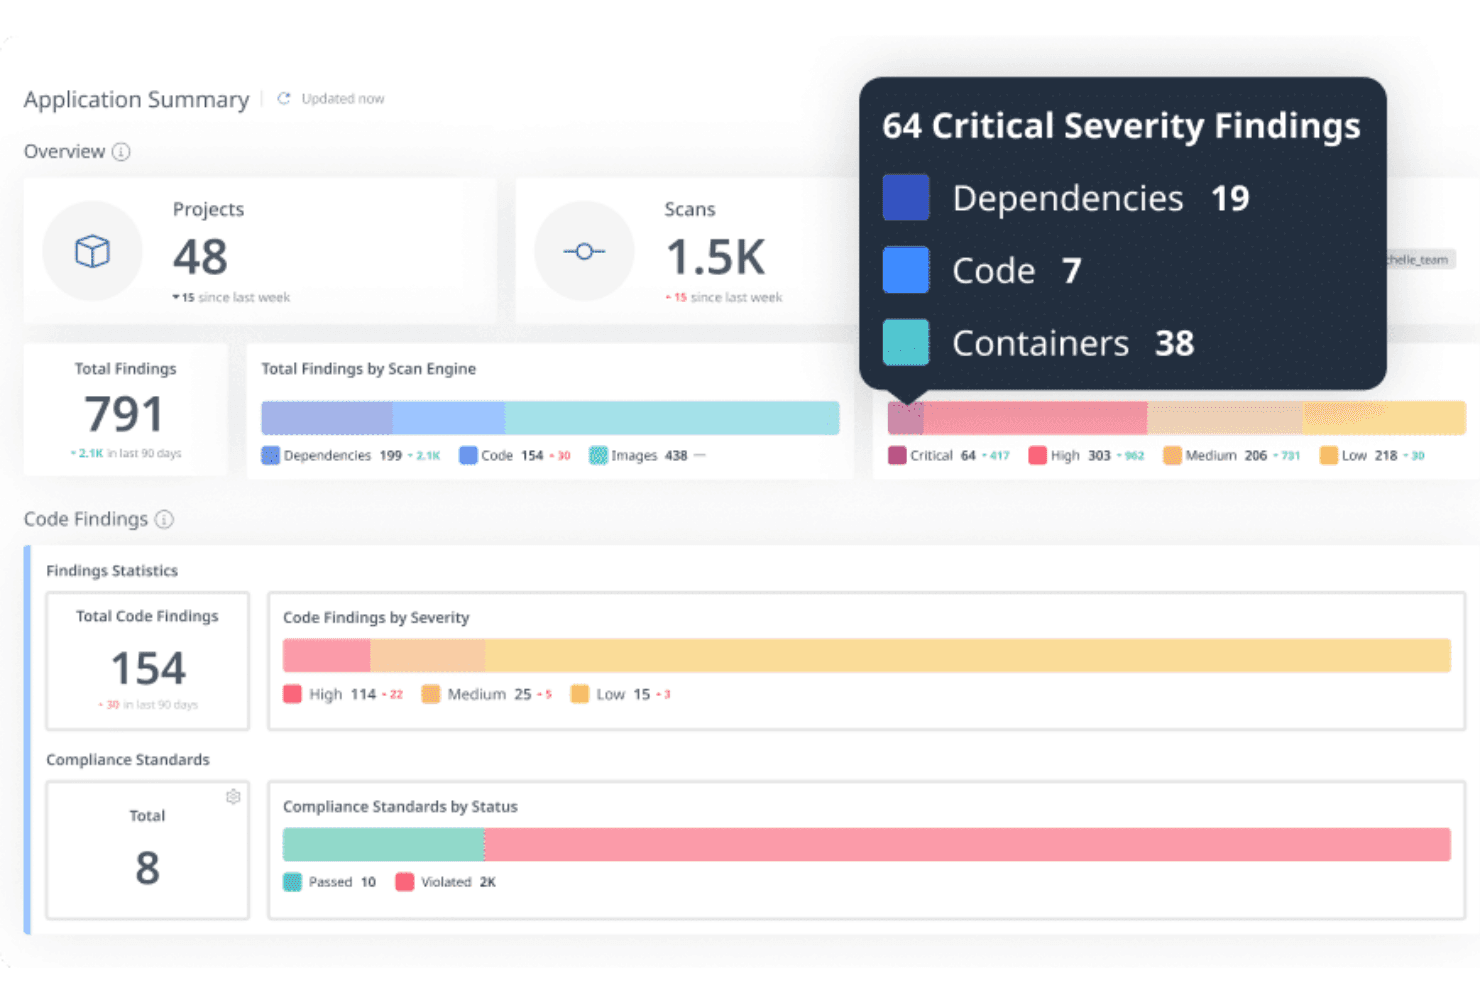
Mend.io toont kritieke beveiligingsbevindingen in code, afhankelijkheden en containers. Mend.io is een tool voor analyse van softwarecompositie (SCA) die teams helpt bij het identificeren en beheren van opensourcecomponenten in hun applicaties. De tool scant je code, containers en registers om bekende kwetsbaarheden, licentieproblemen en schadelijke pakketten op te sporen.
Waarom ik Mend.io heb gekozen: Ik heb deze tool gekozen vanwege de prioritering op basis van bereikbaarheid. Mend.io markeert niet alleen kwetsbare afhankelijkheden, maar laat ook zien welke daarvan daadwerkelijk door je code worden gebruikt, zodat je je kunt richten op risico's die ertoe doen. Zo verspil je geen tijd aan kwetsbaarheden in delen van bibliotheken die je app nooit gebruikt. De tool biedt ook ondersteuning voor automatische herstelacties. Zodra Mend.io problemen ontdekt, stelt het oplossingen met vaste versies voor en kan het zelfs pullrequests openen in je repository.
Opvallende functies & integraties:
Functies omvatten een krachtige export van een softwaremateriaallijst (SBOM), zodat je inventarissen kunt uitvoeren in de indelingen SPDX of CycloneDX en VEX-gegevens kunt importeren voor nalevingsvereisten, wat audits en rapportage stroomlijnt. De tool gebruikt ook CVSS 4.0- en EPSS-gegevens om zowel de ernst als de waarschijnlijkheid van misbruik te beoordelen, zodat je team weet wat het eerst moet worden opgelost.
Integraties omvatten Azure DevOps, Jira, Bitbucket, GitLab, GitHub, Bazel, Cabal, Elixir, Ruby, Gradle, Jenkins en Docker.
Pros and Cons
Pros:
- Dwingt opensourcebeleid automatisch af
- Bereikbaarheidsanalyse wijst risicovolle codepaden aan
- Export van een SBOM in SPDX-indeling helpt bij nalevingsaudits
Cons:
- Af en toe vertraging bij het scannen van zeer grote repositories
- Het UI-dashboard kan rommelig aanvoelen bij het beheren van tientallen apps
Learn more about Mend.io: Ideaal voor het scannen van opensourceafhankelijkheden
- Gratis abonnement beschikbaar + gratis demo
- Vanaf $350/maand
Visit WebsiteCustomer Rating:4.3/5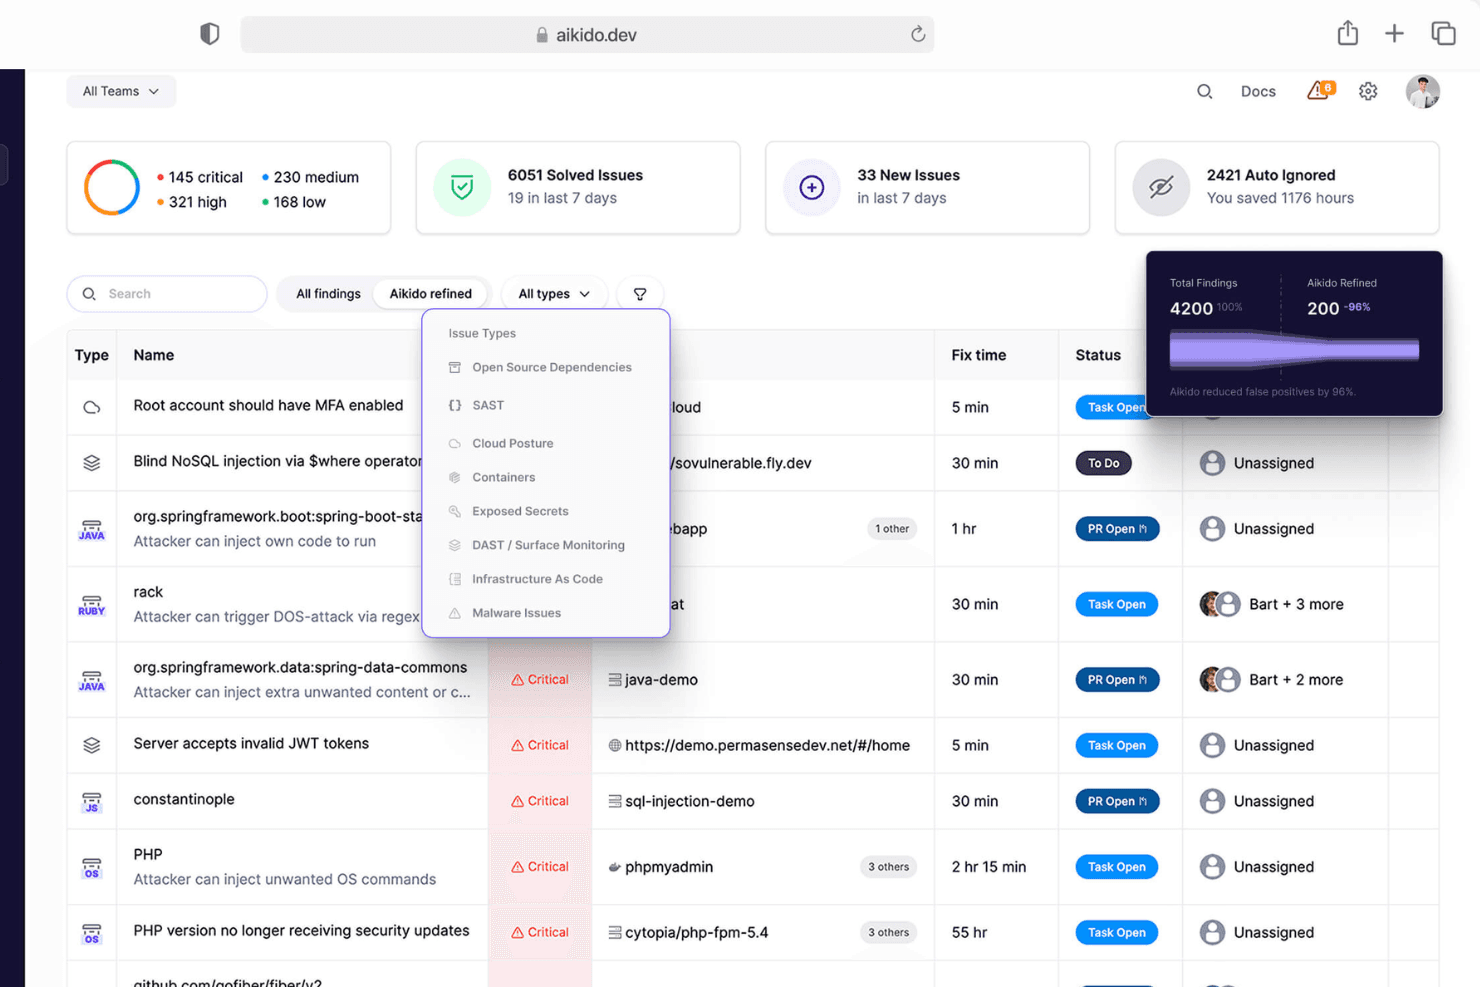
Aikido scant afhankelijkheden en automatiseert naleving in beveiligde systemen. Aikido Security biedt een tool voor softwarecompositieanalyse die de beveiliging in code-, cloud- en runtimeomgevingen verbetert. De tool is ontworpen voor sectoren zoals FinTech en HealthTech en voert belangrijke functies uit, zoals het scannen van opensourceafhankelijkheden en nalevingsautomatisering.
Waarom ik voor Aikido Security heb gekozen: De tool richt zich op het scannen van opensourceafhankelijkheden, wat essentieel is voor het beheren van de beveiliging in codebases. De tool bevat functies zoals statische codeanalyse en het scannen van containerafbeeldingen, voor een uitgebreide dekking. Detectie van geheimen voegt een extra beveiligingslaag toe door gevoelige informatie in je code te identificeren. De integratie met CI/CD-systemen biedt realtime feedback, zodat je team problemen snel kan aanpakken.
Opvallende functies & integraties:
Functies omvatten detectie van geheimen om gevoelige gegevens te identificeren, het scannen van containerafbeeldingen op kwetsbaarheden en runtimebescherming om je applicaties in realtime te beveiligen.
Integraties omvatten GitHub, GitLab, Bitbucket, Jenkins, CircleCI, Azure DevOps, AWS, Google Cloud, Microsoft Azure en Docker.
Pros and Cons
Pros:
- Effectief beheer van kwetsbaarheden
- Uitgebreide taalondersteuning
- AI-gestuurde blokkering van bedreigingen
Cons:
- Voor aangepaste regels is enige kennis van YAML nodig
- Scans kunnen geneste afhankelijkheden missen
Learn more about Aikido Security: Ideaal voor het identificeren van kwetsbaarheden in componenten van derden
- Gratis proefversie beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.4/5
SonarQube toont projectbrede statistieken voor codekwaliteit, beveiliging en betrouwbaarheid in één uniform dashboard. Voor ontwikkelingsteams die op zoek zijn naar een betrouwbare tool voor analyse van softwarecomposities, biedt SonarQube een uitgebreid platform om de codekwaliteit en beveiliging te verbeteren. Het platform is bijzonder aantrekkelijk vanwege de mogelijkheid om te integreren in verschillende CI/CD-werkstromen, waardoor het een ideale oplossing is voor sectoren variërend van financiën tot gezondheidszorg, waar de betrouwbaarheid van code cruciaal is. Door codebeoordelingen te automatiseren en kwetsbaarheden vroegtijdig te identificeren, helpt SonarQube hoge normen voor software-integriteit te handhaven en potentiële nalevings- en beveiligingsuitdagingen direct aan te pakken.
Waarom ik SonarQube heb gekozen
Ik heb SonarQube gekozen vanwege de mogelijkheid om kwetsbaarheden in componenten van derden te identificeren. De tool biedt geautomatiseerde codebeoordelingen die gedetailleerde inzichten geven in potentiële beveiligingsproblemen, evenals een functie voor analyse van softwarecomposities (SCA) die opensourcelicenties beheert en een uitgebreide softwareonderdelenlijst (SBOM) genereert. Deze functies zijn cruciaal voor teams die hun code willen beschermen tegen beveiligingsrisico's en naleving van industrienormen willen waarborgen.
Belangrijkste functies van SonarQube
Naast de mogelijkheden voor analyse van softwarecomposities biedt SonarQube:
- Beheer van licentiebeleid: Hiermee kunt u toegestane licenties definiëren en afhankelijkheden markeren die in strijd zijn met het beleid van uw organisatie, zodat u niet-conforme pakketten vóór de release kunt opsporen.
- Risicogebaseerde score voor kwetsbaarheden: Gebruikt CVSS-, EPSS- en CISA KEV-gegevens om kwetsbaarheden in afhankelijkheden te prioriteren, zodat uw team zich eerst kan richten op de problemen die het meest kunnen worden uitgebuit.
- Dekking van afhankelijkheden in meerdere ecosystemen: Analyseert manifesten van npm, Maven en Gradle, pip en andere Python-tools, NuGet, Go, Bundler, Cargo en PHP-pakketbeheerders om risico's in de meeste van uw gangbare technologiestacks zichtbaar te maken.
- Beveiligings- en nalevingsrapporten: Biedt dashboards en exporteerbare rapporten die aansluiten op kaders zoals OWASP Top 10, PCI DSS, STIG en CWE Top 25.
Integraties van SonarQube
Integraties omvatten GitHub, Bitbucket, Azure DevOps, GitLab, Atlassian Jira, Google Gemini CLI, Jellyfish, JFrog, Port en Devin & Windsurf.
Pros and Cons
Pros:
- Combineert SCA, SAST en codekwaliteit in één platform
- Bouwt een inventaris van afhankelijkheden op met CVE-koppeling en risico-overzichten
- Exporteert SBOM's uit analyses ter ondersteuning van nalevingsrapportage die klaar is voor audits
Cons:
- Voor volledige SCA-functionaliteit zijn geavanceerde beveiliging en een ondernemingslicentie vereist
- De dekking van SCA mist enkele ecosystemen, met name niche- of verouderde technologiestacks
Learn more about SonarQube: Beste voor samenwerking tussen ontwikkelaars
- Gratis abonnement beschikbaar
- $4/user/month
Visit WebsiteCustomer Rating:4.8/5
GitHub helpt teams code te beheren en samen te werken aan projecten. GitHub is een platform voor versiebeheer en samenwerking, dat voornamelijk wordt gebruikt door ontwikkelaars in verschillende sectoren. Het helpt teams om code te beheren, wijzigingen bij te houden en effectief samen te werken aan projecten.
Waarom ik GitHub heb gekozen: Het staat bekend om het bevorderen van samenwerking tussen ontwikkelaars dankzij functies zoals pullrequests en het bijhouden van problemen. Het platform faciliteert codebeoordelingen en discussies, waardoor je team de codekwaliteit gemakkelijker kan verbeteren. Met GitHub Actions kun je workflows rechtstreeks vanuit je repository automatiseren. De integratie met andere tools zorgt voor een soepel ontwikkelingsproces en verhoogt de productiviteit van je team.
Belangrijkste functies & integraties:
Functies omvatten tools voor codebeoordeling die helpen de codekwaliteit te verbeteren, het bijhouden van problemen voor het beheren van projecttaken en GitHub Actions voor het automatiseren van workflows rechtstreeks binnen je repository.
Integraties omvatten Slack, Jira, Microsoft Teams, GitKraken, Atom, Disbug, Azure Boards, Codetree, Nessus en GitHub Scanner.
Pros and Cons
Pros:
- Uitgebreide ondersteuning vanuit de community
- Breed scala aan plug-ins
- Sterk versiebeheer
Cons:
- Beveiligingswaarschuwingen kunnen kleinere projecten overspoelen
- Het aanpassen van scans vereist kennis van GitHub Actions
 Beste voor nauwkeurigheid bij codescans
- Gratis demo beschikbaar
- $50/gebruiker/maand
Visit WebsiteCustomer Rating:4.2/5
Checkmarx scant code om beveiligingskwetsbaarheden te detecteren en te verminderen. Checkmarx is een softwarebeveiligingstool voor ontwikkelaars en beveiligingsteams, die oplossingen biedt voor het identificeren van kwetsbaarheden in code. De tool richt zich op nauwkeurige codescans om de beveiliging van je applicaties te verbeteren.
Waarom ik Checkmarx heb gekozen: Nauwkeurigheid bij het scannen van code is cruciaal voor het identificeren van potentiële kwetsbaarheden, en Checkmarx blinkt hierin uit. De tool biedt grondige statische applicatiebeveiligingstests (SAST), waarmee je team problemen vroeg in de ontwikkelingscyclus kan opsporen. De tool ondersteunt een breed scala aan programmeertalen, waardoor uitgebreide dekking voor je projecten wordt gegarandeerd. Daarnaast biedt Checkmarx gedetailleerde rapportage, die helpt bij het effectief begrijpen en oplossen van beveiligingsbedreigingen.
Opvallende functies & integraties:
Functies omvatten aanpasbare scanbeleidsregels waarmee je beveiligingscontroles kunt afstemmen op je behoeften, uitgebreide taalondersteuning voor uiteenlopende codebases en realtime feedback om ontwikkelaars te helpen problemen snel aan te pakken.
Integraties omvatten Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Slack en Visual Studio.
Pros and Cons
Pros:
- Uitgebreide taalondersteuning
- Nauwkeurige detectie van kwetsbaarheden
- Aanpasbare scanbeleidsregels
Cons:
- De gebruikersinterface kan onoverzichtelijk worden bij lange rapporten
- Sommige scans vertragen grotere builds
Learn more about Checkmarx: Beste voor schaalbaarheid op ondernemingsniveau
- Gratis demo beschikbaar
- $50/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:3.8/5
Veracode helpt ondernemingen bij het beheren van codebeveiliging en risico's van open source. Veracode is een tool voor softwarecompositieanalyse die is ontworpen voor grote ondernemingen, met de nadruk op beveiliging en naleving binnen uitgebreide codebases. De tool helpt je team kwetsbaarheden te identificeren en risico's van open source effectief te beheren.
Waarom ik Veracode heb gekozen: De sterke kant is de schaalbaarheid op ondernemingsniveau, wat cruciaal is voor grote organisaties met complexe behoeften. De tool biedt uitgebreide scanmogelijkheden voor een breed scala aan programmeertalen, waardoor grondige beveiligingscontroles worden gegarandeerd. De gedetailleerde rapportage van Veracode helpt je team beveiligingsproblemen efficiënt te prioriteren en aan te pakken. Het gecentraliseerde platform ondersteunt samenwerking tussen meerdere teams, wat de productiviteit en coördinatie verbetert.
Opvallende functies & integraties:
Functies omvatten gecentraliseerd beheer voor het toezicht op beveiligingsinspanningen binnen teams, uitgebreide scanmogelijkheden voor diverse codebases en gedetailleerde analyses voor goed onderbouwde besluitvorming.
Integraties omvatten Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Visual Studio en Eclipse.
Pros and Cons
Pros:
- Uitgebreide dekking van programmeertalen
- Schaalt goed voor grote ondernemingen
- Gecentraliseerd beheerplatform
Cons:
- Het vergt inspanning om beleid op projectniveau af te stemmen
- Leercurve voor geavanceerde rapportagefuncties
Learn more about Veracode: Beste voor geïntegreerde DevOps
- 30 dagen gratis proefperiode + Gratis demo
- $19/gebruiker/maand (jaarlijks gefactureerd)

GitLab verenigt DevOps met tools voor continue integratie, implementatie en samenwerking. GitLab is een uitgebreid DevOps-platform dat zich richt op ontwikkelaars en operationele teams en een uniforme oplossing biedt voor softwareontwikkeling en -levering. Het maakt samenwerking, continue integratie en implementatie mogelijk en stroomlijnt het ontwikkelingsproces voor je team.
Waarom ik voor GitLab heb gekozen: Het blinkt uit in het bieden van geïntegreerde DevOps-mogelijkheden, die cruciaal zijn voor efficiënte softwareontwikkeling. De tool bevat functies zoals CI/CD-pijplijnen die testen en implementatie automatiseren, waardoor je team tijd bespaart. De hulpprogramma's voor het volgen van problemen en projectbeheer helpen je projecten georganiseerd en op schema te houden. Met GitLab kun je je volledige DevOps-levenscyclus op één plek beheren, wat de samenwerking en productiviteit verbetert.
Opvallende functies & integraties:
Functies omvatten codebeoordelings- en samenwerkingstools die de codekwaliteit helpen verbeteren, een containerregister voor het beheren van Docker-images en functies voor beveiligingstests om kwetsbaarheden vroeg in de ontwikkelingscyclus te identificeren.
Integraties omvatten Slack, Jira, Jenkins, GitHub, Bitbucket, Mattermost, Prometheus, Kubernetes, Microsoft Teams en Redmine.
Pros and Cons
Pros:
- Efficiënte CI/CD-pijplijnen
- Uitgebreide DevOps-oplossing
- Sterke tools voor projectbeheer
Cons:
- Moeilijk om waarschuwingen voor elk project aan te passen
- Het kost tijd om filters voor fout-positieven af te stemmen
Learn more about GitLab: Ideaal voor statische analyse
- Gratis demo beschikbaar
- $500/gebruiker/maand (jaarlijks gefactureerd)

Synopsys Coverity SAST scant broncode om de beveiliging en kwaliteit te verbeteren. Synopsys Coverity SAST Software is een tool voor statische applicatiebeveiligingstests, ontworpen voor ontwikkelaars en beveiligingsteams. De tool richt zich op het identificeren van kwetsbaarheden in broncode om de kwaliteit en beveiliging van software te verbeteren.
Waarom ik Synopsys Coverity SAST Software heb gekozen: De focus op statische analyse is cruciaal voor het vroegtijdig opsporen van kwetsbaarheden in het ontwikkelingsproces. De tool biedt diepgaande codeanalyse, waarmee uw team beveiligingsproblemen efficiënt kan detecteren en oplossen. De tool ondersteunt een breed scala aan programmeertalen, waardoor een uitgebreide dekking voor uw projecten wordt gegarandeerd. Daarnaast biedt Coverity bruikbare inzichten, zodat ontwikkelaars problemen sneller kunnen aanpakken.
Opvallende functies & integraties:
Functies omvatten diepgaande codeanalyse voor grondige beveiligingscontroles, ondersteuning voor meerdere programmeertalen om uiteenlopende codebases te dekken, en bruikbare inzichten die ontwikkelaars helpen kwetsbaarheden efficiënt op te lossen.
Integraties omvatten Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Eclipse, Visual Studio, IntelliJ IDEA en Bamboo.
Pros and Cons
Pros:
- Ondersteunt meerdere programmeertalen
- Effectieve mogelijkheden voor statische analyse
- Biedt bruikbare inzichten
Cons:
- Beperkte offlinefunctionaliteit
- Kan veel systeembronnen vereisen
Learn more about Synopsys Coverity SAST Software: Beste voor licentienaleving
- Gratis demo beschikbaar
- $120/user/month

Black Duck helpt bij het beheren van open-sourcerisico's en licentienaleving. Black Duck Software Composition Analysis is een tool die is ontworpen voor ondernemingen die de beveiliging en naleving van voorschriften rond open source moeten beheren. De tool helpt uw team kwetsbaarheden te identificeren en naleving van licenties in uw codebases te waarborgen.
Waarom ik voor Black Duck Software Composition Analysis heb gekozen: De kracht ligt in het beheren van licentienaleving, wat essentieel is om juridische problemen te voorkomen. De tool biedt gedetailleerde analyses van licentierisico's, zodat u potentiële problemen kunt begrijpen en beperken. De tool controleert uw open-sourcecomponenten voortdurend op beveiligingskwetsbaarheden, zodat uw projecten veilig blijven. Dankzij de uitgebreide functies voor beleidsbeheer kunt u binnen uw hele organisatie naleving afdwingen.
Opvallende functies & integraties:
Functies omvatten beleidsbeheer voor het instellen en afdwingen van nalevingsregels, automatische meldingen over nieuwe kwetsbaarheden en een gecentraliseerd dashboard voor het volgen van open-sourcegebruik.
Integraties omvatten Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Eclipse en Visual Studio.
Pros and Cons
Pros:
- Gedetailleerde analyse van licentierisico's
- Uitgebreid beleidsbeheer
- Gecentraliseerd trackingdashboard
Cons:
- Het genereren van rapporten kost tijd bij grote repositories
- Het instellen van aangepast beleid voelt onnodig ingewikkeld aan
Learn more about Black Duck Software Composition Analysis:
Andere tools voor softwarecompositieanalyse
Hier zijn enkele aanvullende opties voor tools voor softwarecompositieanalyse die mijn shortlist niet hebben gehaald, maar die nog steeds het bekijken waard zijn:
- 11HCL AppScanBeste voor het testen van applicatiebeveiliging
- 12Mend SCABeste voor realtimewaarschuwingen
- 13SonarCloudBeste voor codekwaliteitsanalyse
- 14OXHet beste voor voortdurende beveiligingsmonitoring
- 15CloudDefense.AIIdeaal voor cloud-native toepassingen
- 16SOOS SCA + DASTBeste voor dubbele integratie van SCA en DAST
- 17DerScannerHet beste voor gedetailleerde kwetsbaarheidsrapporten
Hoe ik tools voor software-compositieanalyse evalueer
Ik splits mijn evaluatie op in basiseisen—zoals nauwkeurige detectie van afhankelijkheden en CVE-koppeling—en onderscheidende factoren die tools voor DevSecOps-teams onderscheiden van basisscanners.
Belangrijkste functionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om voor opname in aanmerking te komen.
- Detectie en inventarisatie van afhankelijkheden: Ik controleer hoeveel programmeertalen en pakketbeheerders een tool ondersteunt en of deze transitieve afhankelijkheden in polyglot-codebases kan oplossen.
- Identificatie van kwetsbaarheden: De gegevensbronnen van elke tool zijn hierbij van belang—ik kijk of de tool gegevens ophaalt uit NVD, de GitHub Advisory-database en bedrijfseigen feeds met tijdige updates.
- Analyse van licentienaleving: Ik beoordeel of een tool copyleftlicenties of conflicten tussen dubbele licenties markeert en teams aangepaste beleidsregels laat definiëren voor goedgekeurde en beperkte licenties.
- Generatie van SBOM's: Ik let op ondersteuning voor de indelingen SPDX en CycloneDX, evenals op de hoeveelheid metadata die in de gegenereerde uitvoer is opgenomen.
- Integratie met CI/CD-pijplijnen: De tool moet kunnen worden aangesloten op platforms zoals Jenkins, GitHub Actions of GitLab CI via systeemeigen plug-ins of CLI-ondersteuning voor geautomatiseerde scans bij elke commit.
- Richtlijnen voor herstel: Ik zoek naar bruikbare herstelpaden—zoals voorgestelde veilige upgradeversies of automatisch gegenereerde pull requests—in plaats van alleen een lijst met CVE-nummers.
Nadat ik een lijst heb samengesteld met tools die aan deze criteria voldoen, kijk ik wat elk platform onderscheidt.
Onderscheidende factoren (waarin leveranciers van elkaar verschillen)
Dit is hoe ik verschillende leveranciers vergelijk:
Opvallende functies
Bereikbaarheidsanalyse is een belangrijke onderscheidende factor. Ik zoek naar tools die laten zien of een gemarkeerde kwetsbaarheid daadwerkelijk in je applicatie wordt uitgevoerd, waardoor alertmoeheid afneemt. Detectie van schadelijke pakketten is ook belangrijk, omdat aanvallen op de toeleveringsketen, zoals afhankelijkheidsverwarring, een groeiende bedreiging vormen die eenvoudige CVE-overeenkomsten niet kunnen detecteren. Governance op basis van beleid als code is een andere factor die ik beoordeel—hiermee kunnen beveiligings- en juridische teams licentie- en risicoregels vastleggen die automatisch in elke repository worden afgedwongen.
Meer dan functies alleen
De diepgang van kwetsbaarheidsinformatie is iets wat ik nauwlettend beoordeel—tools die worden ondersteund door speciale onderzoeksteams signaleren adviezen doorgaans dagen voordat openbare databases dat doen. Flexibiliteit bij de implementatie is ook belangrijk, vooral voor teams in gereguleerde sectoren die zelf gehoste of volledig geïsoleerde netwerkopties nodig hebben. Ik controleer hoe goed elke leverancier aansluit bij raamwerken zoals NIST SSDF en SLSA, omdat auditklare SBOM-rapportage weken kan besparen wanneer inkoop- of compliance-teams aankloppen.
Een tool voor softwarecompositieanalyse kiezen
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, volgt hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je rekening mee moet houden |
| Schaalbaarheid | Groeit de tool mee met je team? Houd rekening met de huidige en toekomstige projectomvang. Zorg ervoor dat de tool grotere werklasten zonder prestatieproblemen aankan. |
| Integraties | Kan de tool worden geïntegreerd met je bestaande tools? Controleer de compatibiliteit met CI/CD-pijplijnen, versiebeheersystemen en projectmanagementtools. |
| Aanpasbaarheid | Kun je de tool afstemmen op je workflows? Zoek naar opties om configuraties en instellingen aan te passen aan je processen. |
| Gebruiksgemak | Is de tool gebruiksvriendelijk? Beoordeel de interface en navigatie. Een steile leercurve kan de ingebruikname belemmeren. |
| Implementatie en onboarding | Hoe lang duurt het om aan de slag te gaan? Houd rekening met de middelen die nodig zijn voor de installatie en training. Zoek naar ondersteuning zoals handleidingen en documentatie. |
| Kosten | Valt de prijs binnen je budget? Vergelijk abonnementsmodellen en verborgen kosten. Zorg ervoor dat de kosten aansluiten bij de functies die je nodig hebt. |
| Beveiligingsmaatregelen | Voldoet de tool aan je beveiligingsnormen? Zoek naar versleuteling, toegangscontroles en naleving van regelgeving binnen de sector om je gegevens te beschermen. |
| Beschikbaarheid van ondersteuning | Welke ondersteuningsopties zijn beschikbaar? Controleer of er livechat en telefonische ondersteuning is en welke responstijden gelden. Betrouwbare ondersteuning is cruciaal om problemen snel op te lossen. |
Wat zijn tools voor softwarecompositieanalyse?
Tools voor softwarecompositieanalyse identificeren en beheren opensourcecomponenten binnen een codebase. Deze tools worden doorgaans gebruikt door ontwikkelaars, beveiligingsteams en IT-professionals om de beveiliging en naleving van regelgeving te waarborgen.
Detectie van kwetsbaarheden, controles op licentienaleving en integratie met CI/CD-pijplijnen helpen bij het beheren van risico's en het handhaven van de softwarekwaliteit. Over het algemeen bieden deze tools waardevolle inzichten in het gebruik van opensourcesoftware, waardoor teams veilige toepassingen kunnen onderhouden die aan de regelgeving voldoen.
Functies van tools voor softwarecompositieanalyse
Let bij het selecteren van tools voor softwarecompositieanalyse op de volgende belangrijke functies:
- Detectie van kwetsbaarheden: Identificeert beveiligingsrisico's in opensourcecomponenten om je toepassingen te helpen beschermen.
- Controles op licentienaleving: Zorgt ervoor dat alle opensourcecomponenten voldoen aan de licentievereisten en voorkomt juridische problemen.
- Realtimewaarschuwingen: Geeft direct meldingen over kwetsbaarheden of problemen met de naleving, zodat er snel kan worden gereageerd.
- Integratie met CI/CD-pijplijnen: Sluit naadloos aan op je bestaande ontwikkelworkflows en automatiseert beveiligingscontroles.
- Gedetailleerde rapportage: Biedt uitgebreide inzichten in de beveiligings- en nalevingsstatus en ondersteunt zo de besluitvorming.
- Aanpasbare beveiligingsbeleidsregels: Hiermee kun je beveiligingscontroles afstemmen op specifieke organisatorische vereisten.
- Geautomatiseerde suggesties voor herstel: Biedt concrete stappen om geïdentificeerde kwetsbaarheden op te lossen, waardoor je team tijd bespaart.
- Visuele afhankelijkheidsweergave: Toont een duidelijk overzicht van projectafhankelijkheden, waardoor het eenvoudiger wordt om complexe codebases te beheren.
- Ondersteuning voor meerdere programmeertalen: Zorgt voor brede dekking binnen verschillende projecten en vergroot de veelzijdigheid.
- Centraal beheer: Bundelt beveiligingsinspanningen binnen teams en verbetert de samenwerking en het toezicht.
Voordelen van tools voor softwarecompositieanalyse
De implementatie van tools voor softwarecompositieanalyse biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Door kwetsbaarheden in opensourcecomponenten te detecteren, helpen deze tools je toepassingen te beschermen tegen potentiële bedreigingen.
- Juridische naleving: Het waarborgen van licentienaleving voorkomt juridische problemen en beschermt je bedrijf tegen mogelijke aansprakelijkheden.
- Verhoogde efficiëntie: Realtimewaarschuwingen en geautomatiseerde suggesties voor herstel besparen je team tijd en moeite bij het beheren van beveiligingsrisico's.
- Verbeterd inzicht: Gedetailleerde rapportage en visuele afhankelijkheidsweergave bieden duidelijke inzichten in je codebase en ondersteunen betere besluitvorming.
- Gestroomlijnde workflows: Dankzij integratie met CI/CD-pijplijnen kunnen beveiligingscontroles deel uitmaken van je bestaande ontwikkelprocessen, waardoor verstoringen worden beperkt.
- Betere samenwerking: Centraal beheer en aanpasbare beleidsregels helpen teams effectiever samen te werken door beveiligingsinspanningen op elkaar af te stemmen.
Kosten en prijzen van tools voor softwarecompositieanalyse
Bij het selecteren van tools voor softwarecompositieanalyse is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die zijn inbegrepen in oplossingen voor softwarecompositieanalyse:
Vergelijkingstabel van abonnementen voor tools voor softwarecompositieanalyse
| Abonnementstype | Gemiddelde prijs | Veelvoorkomende functies |
| Gratis abonnement | $0 | Basisdetectie van kwetsbaarheden, beperkte ondersteuning en toegang tot communityforums. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Geavanceerde beveiligingswaarschuwingen, controles op licentienaleving en integratie met versiebeheersystemen. |
| Zakelijk abonnement | $25-$50/gebruiker/maand | Gedetailleerde rapportage, aanpasbare beveiligingsbeleidsregels en prioriteitsondersteuning. |
| Ondernemingsabonnement | $50-$100/gebruiker/maand | Uitgebreide beveiligingsanalyse, gecentraliseerd beheer en toegewijd accountbeheer. |
Tools voor softwarecompositieanalyse: veelgestelde vragen
Hier zijn enkele antwoorden op veelgestelde vragen over tools voor softwarecompositieanalyse:
Wat is het verschil tussen SCA- en SAST-tools?
SCA-tools richten zich op het analyseren van opensourcesoftware en de bijbehorende afhankelijkheden, terwijl SAST-tools worden gebruikt om de code die u schrijft te scannen. Beide typen tools helpen u beveiligingsproblemen vroeg in de ontwikkelingscyclus aan te pakken, maar ze richten zich op verschillende aspecten van de software.
Wat zijn de mogelijkheden van SCA?
SCA-tools inspecteren verschillende elementen, zoals pakketbeheerders, manifestbestanden, broncode en containerimages. Ze stellen een stuklijst (BOM) samen en vergelijken deze met databases zoals de National Vulnerability Database (NVD) om kwetsbaarheden te identificeren en naleving te waarborgen.
Waar zoeken SCA-tools naar kwetsbaarheden?
SCA-tools identificeren alle opensourcepakketten binnen een applicatie en detecteren bekende kwetsbaarheden. Ze melden problemen in uw code, zodat u deze kunt aanpakken voordat ze kunnen worden uitgebuit, waardoor de beveiliging van uw applicatie wordt verbeterd.
Hoe integreren SCA-tools met CI/CD-pijplijnen?
SCA-tools integreren met CI/CD-pijplijnen om beveiligingscontroles tijdens het ontwikkelingsproces te automatiseren. Deze integratie zorgt ervoor dat kwetsbaarheden en nalevingsproblemen snel worden geïdentificeerd en opgelost, waardoor de beveiliging en kwaliteit van uw software gedurende de gehele levenscyclus behouden blijven.
Wat voor soort rapporten genereren SCA-tools?
SCA-tools genereren gedetailleerde rapporten met inzichten in het gebruik van opensourcesoftware, kwetsbaarheden en naleving. Deze rapporten helpen uw team beveiligingsproblemen te prioriteren en weloverwogen beslissingen te nemen over het aanpakken van risico’s, waardoor de algehele beveiligingspositie van uw applicaties wordt verbeterd.
Hoe gaan SCA-tools om met licentienaleving?
SCA-tools controleren automatisch de licentienaleving door de licenties van opensourcecomponenten in uw codebase te analyseren. Ze waarschuwen u voor mogelijke overtredingen, zodat u juridische problemen kunt voorkomen en ervoor kunt zorgen dat uw software aan de licentievereisten voldoet.