

Software voor Linux-patchbeheer helpt je bij het automatiseren van de detectie, implementatie en het bijhouden van patches op al je Linux-systemen. Als je op zoek bent naar deze oplossingen, heb je waarschijnlijk een manier nodig om je omgevingen veilig te houden en aan de compliancevereisten te laten voldoen zonder eindeloos veel handmatig werk. Systemen waarop patches ontbreken verhogen het beveiligingsrisico en maken audits tot een nachtmerrie, dus het juiste hulpmiddel kiezen is belangrijk. In deze gids vind je een overzicht van de beste beschikbare opties, leer je wat elk daarvan onderscheidt en krijg je praktische informatie om je te helpen het hulpmiddel te kiezen dat past bij de infrastructuur van je team.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel voor software voor Linux-patchbeheer
Deze vergelijkingstabel vat de prijsgegevens samen van mijn belangrijkste selecties van software voor Linux-patchbeheer.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Meest geschikt voor cloudgebaseerde patching op afstand | Gratis abonnement + gratis demo | Prijzen op aanvraag | Website | |
| 2 | Het beste voor beleidsgebaseerde platformonafhankelijke updates | 15 dagen gratis proberen + gratis demo | Vanaf $1/eindpunt/maand (jaarlijks gefactureerd) | Website | |
| 3 | Het meest geschikt voor eenvoudige patchimplementatie op meerdere besturingssystemen | 30 dagen gratis proefperiode + gratis demo | Prijs op aanvraag | Website | |
| 4 | Het beste voor compliancegestuurde patchautomatisering | 30 dagen gratis proberen + gratis demo | Prijs op aanvraag | Website | |
| 5 | Het beste voor realtime herstel van kwetsbaarheden | 30 dagen gratis uitproberen | Prijs op aanvraag | Website | |
| 6 | Het beste voor voorspellend patchen met risico-inzichten | Gratis demo | Prijs op aanvraag | Website | |
| 7 | Het meest geschikt voor het beheren van patchbeheer binnen AWS-omgevingen | Niet beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het beste voor geïntegreerde dreigings- en updatecontrole | Website | |||
| 9 | Het beste voor patchautomatisering van infrastructuur als code | Gratis proefperiode + gratis demo beschikbaar | Vanaf $137/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 10 | Ideaal voor beheer van vastgelegd patchbeleid | Gratis proefversie beschikbaar | Prijzen op aanvraag | Website |


Beoordelingen van de beste software voor Linux-patchbeheer
Hieronder staan mijn uitgebreide samenvattingen van de beste software voor Linux-patchbeheer die op mijn shortlist is beland. Mijn beoordelingen bieden een gedetailleerd overzicht van de functies, gebruiksscenario’s en integraties van elk platform, zodat je de beste optie voor jou kunt vinden.
 Meest geschikt voor cloudgebaseerde patching op afstand
- Gratis abonnement + gratis demo
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.9/5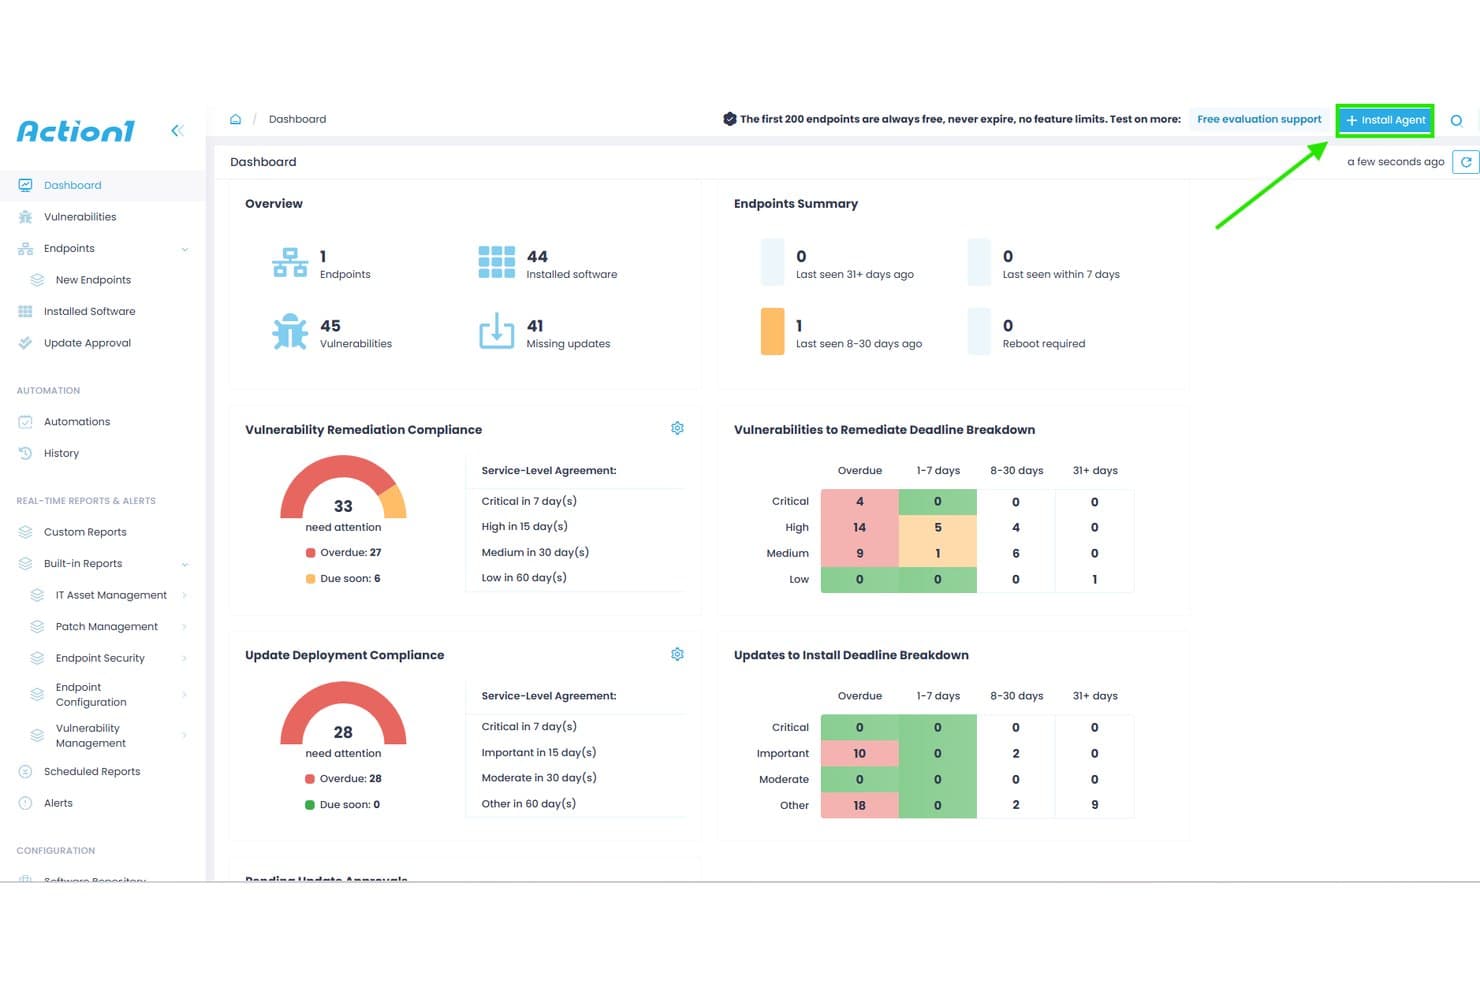
Action1 biedt een gecentraliseerd dashboard met een overzicht van naleving van kwetsbaarheidsherstel, naleving van update-implementaties en eindpunten voor patchbeheer. Action1 is een cloudgebaseerd platform voor eindpuntbeheer dat de implementatie van patches voor besturingssystemen en software van derden automatiseert op Windows-, macOS- en Linux-systemen, met een aan CVE's gekoppelde kwetsbaarheidsbeoordeling, gefaseerde implementaties op basis van ringen en rapportage over naleving.
Voor wie is Action1 het meest geschikt?
Action1 is zeer geschikt voor IT-teams in kleine tot middelgrote organisaties die gemengde besturingssysteemomgevingen beheren met verspreide of externe eindpunten binnen cloud- en lokale infrastructuren.
Waarom ik voor Action1 heb gekozen
Ik heb Action1 gekozen als een van de beste oplossingen, omdat ik dankzij de cloudgebaseerde architectuur zonder VPN patches naar externe Debian- en Ubuntu Linux-eindpunten kan sturen zonder lokale infrastructuur op te zetten. Wat ik bijzonder goed vind, is het systeem voor gefaseerde implementatie op basis van ringen, dat de implementatie automatisch stopt als een patch tijdens de implementatie problemen veroorzaakt. De peer-to-peer-patchdistributie vangt ook bandbreedtedruk op wanneer updates tegelijkertijd naar grote, geografisch verspreide omgevingen worden gestuurd.
Belangrijkste functies van Action1
- Realtime kwetsbaarheidsbeoordeling: Identificeert voortdurend ontbrekende patches en koppelt kwetsbaarheden aan CVE's op beheerde Linux-eindpunten.
- Uniforme console voor meerdere besturingssystemen: Beheer patching voor Linux-, Windows- en macOS-systemen via één webgebaseerd dashboard.
- Meer dan 100 controleklare rapporttemplates: Genereer nalevings- en herstelrapporten die kunnen worden geëxporteerd in CSV- en HTML-indeling.
- ServiceNow CMDB-integratie: Verrijkt de ServiceNow CMDB met inventaris- en operationele gegevens van beheerde Linux-eindpunten.
Action1-integraties
Action1 biedt native integraties met ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike en Microsoft Defender, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Cloudgebaseerd platform met patching op afstand
- Realtime kwetsbaarheidsscan voor Linux-eindpunten
- Geautomatiseerde patchimplementatie op basis van ringen
Cons:
- Ondersteunt alleen Debian en Ubuntu Linux
- Vereist installatie van een agent op elk eindpunt
Learn more about Action1: Het beste voor beleidsgebaseerde platformonafhankelijke updates
- 15 dagen gratis proberen + gratis demo
- Vanaf $1/eindpunt/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.7/5
Automox biedt een gecentraliseerd dashboard met een overzicht van conforme apparaten, de patchstatus, openstaande patches per ernstniveau en inzichten voor het oplossen van apparaatproblemen voor Linux- en platformonafhankelijk patchbeheer. Automox is een cloud-native endpointbeheerplatform dat het patchen van besturingssystemen en software van derden op Linux-, Windows- en macOS-systemen automatiseert met behulp van beleidsgestuurde regels en Worklets waarvoor Bash-scripts kunnen worden gebruikt.
Voor wie is Automox het meest geschikt?
Automox is zeer geschikt voor IT- en beveiligingsteams die gedistribueerde endpointomgevingen met verschillende besturingssystemen beheren zonder patchinfrastructuur op locatie.
Waarom ik voor Automox heb gekozen
Automox staat op mijn shortlist vanwege de manier waarop de beleidsengine Linux-patching op grote schaal voor verschillende distributies afhandelt. Ik kan op ernst gebaseerde beleidsregels maken die afzonderlijk zijn gericht op Ubuntu-, RHEL- en Debian-endpoints, zodat kritieke patches prioriteit krijgen zonder dezelfde algemene regel op elke host toe te passen. Wanneer een pakket buiten de meer dan 580 titels valt die Automox standaard ondersteunt, kan ik met Worklets aangepaste Bash-scripts rechtstreeks vanuit de console uitvoeren zonder van tool te wisselen.
Belangrijkste functies van Automox
- Platformonafhankelijke patchconsole: Beheer het patchen van Linux-, Windows- en macOS-apparaten vanuit één uniform dashboard.
- Ondersteuning voor Linux-distributies: Ondersteunt een breed scala aan Linux-distributies, waaronder RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky en AlmaLinux.
- Patching van toepassingen van derden: Biedt standaard patching voor honderden Linux-compatibele softwarepakketten van derden.
- Op rollen gebaseerde toegangscontroles (RBAC): Stel gedetailleerde machtigingen voor gebruikers in om verantwoordelijkheden te verdelen en acties binnen het platform te beperken.
Integraties van Automox
Automox biedt standaardintegraties met Splashtop voor externe toegang en ondersteunt kwetsbaarheidsscanners. Er is een API beschikbaar voor aangepaste integraties, en aangepaste Bash- of PowerShell-scripts breiden de functionaliteit uit naar andere tools.
Pros and Cons
Pros:
- Brede distributiedekking, waaronder Rocky en AlmaLinux
- Beleidsgebaseerde automatisering voor Linux-fleetbeheer
- Planning van patches en beheer van het opnieuw opstarten
Cons:
- Rapportagemogelijkheden zijn beperkt voor compliancebehoeften
- Beperkte kant-en-klare rapportagetools voor compliance
 Het meest geschikt voor eenvoudige patchimplementatie op meerdere besturingssystemen
- 30 dagen gratis proefperiode + gratis demo
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.4/5
ManageEngine Patch Manager Plus biedt een speciale configuratie-interface voor Linux-patches installeren met instellingen voor implementatiebeleid en opties voor het beheren van de patchlijst. ManageEngine Patch Manager Plus is een platform voor patchbeheer voor meerdere besturingssystemen dat de detectie, het testen en de implementatie van patches op Linux-, Windows- en macOS-eindpunten automatiseert, met speciale ondersteuning voor acht belangrijke Linux-distributies.
Voor wie is ManageEngine Patch Manager Plus het meest geschikt?
Het is zeer geschikt voor IT-beheerders en beveiligingsteams in middelgrote tot grote ondernemingen die centraal patchbeheer nodig hebben voor heterogene server- en eindpuntomgevingen.
Waarom ik ManageEngine Patch Manager Plus heb gekozen
ManageEngine Patch Manager Plus staat op mijn shortlist omdat het acht Linux-distributies (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS en Amazon Linux) naast Windows en macOS vanuit één console patcht. Ik waardeer vooral de functie Geautomatiseerde patchimplementatie (APD), die de volledige cyclus van scannen tot installeren uitvoert zonder tussenkomst per host. Met de ingebouwde workflow voor het testen en goedkeuren van patches kan mijn team updates bovendien valideren voordat ze productieservers bereiken.
Belangrijkste functies van ManageEngine Patch Manager Plus
- Terugdraaien van patches: Linux-patches snel terugzetten als er na de implementatie problemen optreden.
- Aangepaste implementatiesjablonen: Specifieke configuraties voor de implementatie van patches in Linux-omgevingen maken en opnieuw gebruiken.
- Realtime auditlogboeken: Elke patchgebeurtenis en administratieve actie volgen voor naleving en probleemoplossing.
- Bandbreedteoptimalisatie: Linux-patches één keer downloaden en via interne servers naar eindpunten distribueren.
Integraties van ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus biedt native integraties met Tenable.io, Tenable.sc, ServiceDesk Plus en Jira, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Ondersteunt acht belangrijke Linux-distributies
- Gecentraliseerde console voor Linux, Windows en macOS
- Geautomatiseerde workflow voor het testen en goedkeuren van patches
Cons:
- De initiële serverconfiguratie is complex
- Beperkte native koppeling met regelgeving voor naleving
Learn more about ManageEngine Patch Manager Plus: Het beste voor compliancegestuurde patchautomatisering
- 30 dagen gratis proberen + gratis demo
- Prijs op aanvraag

Het dashboard voor de patchbeheersstatus van het SecPod SanerNow-cyberhygiëneplatform toont details van herstelopdrachten, apparaatstatussen van hosts, patchgroottes en de algemene resultaten van patchinstallaties op meerdere Windows-apparaten. SecPod SanerNow is een cloudnative cyberhygiëneplatform dat patchbeheer, kwetsbaarheidsdetectie en compliancebewaking combineert voor meer dan 37 Linux-varianten, Windows, macOS en meer dan 550 toepassingen van derden vanuit één lichtgewicht agent.
Voor wie is het SecPod SanerNow-cyberhygiëneplatform het meest geschikt?
Het is zeer geschikt voor IT-beveiligings- en complianceteams bij middelgrote tot grote ondernemingen die werken binnen regelgevingskaders zoals HIPAA, PCI of NIST.
Waarom ik voor het SecPod SanerNow-cyberhygiëneplatform heb gekozen
SanerNow staat op mijn shortlist omdat het de patchstatus in realtime rechtstreeks koppelt aan complianceraamwerken zoals HIPAA, PCI en NIST. Ik vind het vooral prettig dat de op SCAP gebaseerde kwetsbaarheidsfeed met meer dan 190.000 items CVE's automatisch koppelt aan ontbrekende Linux-patches en daar EPSS-scores voor de waarschijnlijkheid van exploitatie bovenop de CVSS-ernstniveaus legt. Vooraf geteste Linux-patches worden binnen 24 uur na uitgifte geleverd, zodat mijn team niet hoeft te wachten op trage leverancierscycli wanneer er een kritieke CVE uitkomt.
Belangrijkste functies van het SecPod SanerNow-cyberhygiëneplatform
- Cloudnative patchconsole: Beheer patchactiviteiten vanuit één uniforme webconsole voor Linux, Windows, macOS en toepassingen van derden.
- Eén lichtgewicht agent: Implementeer patches, scan op kwetsbaarheden en bewaak compliance met één multifunctionele agent op alle eindpunten.
- Beleidsgestuurde patchautomatisering: Stel aangepaste regels in om de scanfrequentie, patchgoedkeuring en implementatie te automatiseren op basis van bedrijfsvereisten.
- Testomgeving vóór implementatie: Isoleer en test Linux-patches voordat je ze wereldwijd op productiesystemen uitrolt.
Integraties van het SecPod SanerNow-cyberhygiëneplatform
SanerNow biedt native integraties met Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace en Azure Marketplace. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Realtime compliancerapportage voor Linux-eindpunten
- Geautomatiseerde terugdraaiing en gefaseerde implementatie van Linux-patches
- Ondersteunt meer dan 37 Linux-distributies, inclusief oudere versies
Cons:
- Geen native agentloze optie voor Linux-patching
- Openbare prijsinformatie is niet beschikbaar op de website
Learn more about SecPod SanerNow Cyberhygiene Platform: Het beste voor realtime herstel van kwetsbaarheden
- 30 dagen gratis uitproberen
- Prijs op aanvraag
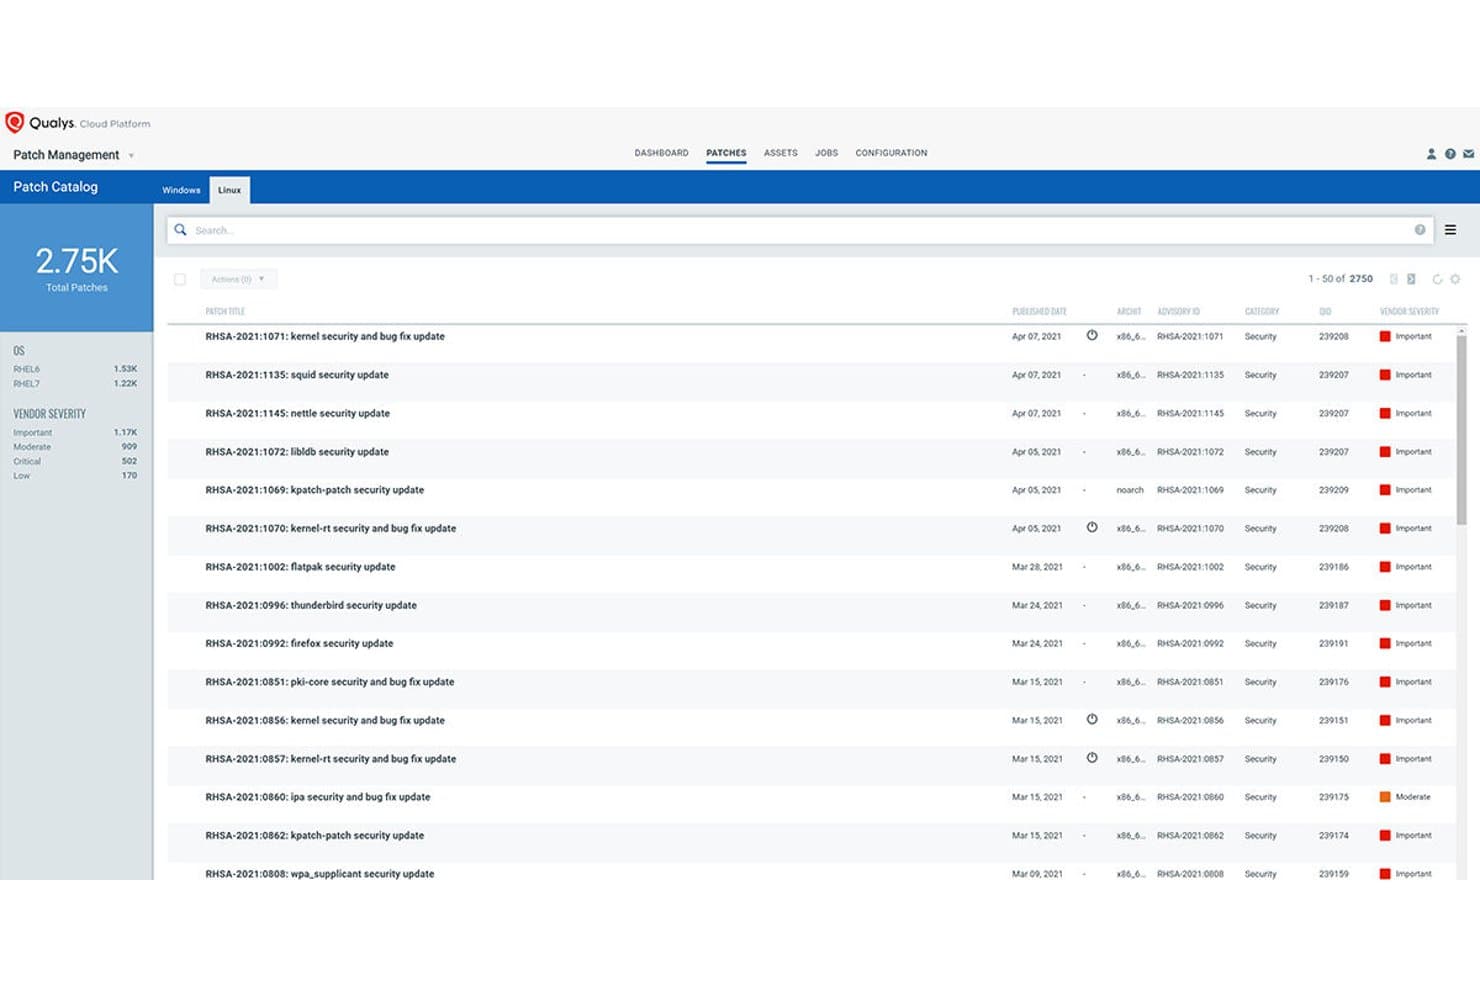
Qualys Patch Management biedt een Linux-patchcatalogus met in totaal 2.750 patches, inclusief ernstbeoordelingen van leveranciers, advies-ID's en publicatiedatums voor RHEL-systemen. Qualys Patch Management is een cloudgebaseerde patchbeheeroplossing die rechtstreeks integreert met kwetsbaarheidsdetectie om patches voor Linux- en Windows-systemen via één lichtgewicht agent te identificeren, prioriteren en implementeren.
Voor wie is Qualys Patch Management het meest geschikt?
Het is zeer geschikt voor beveiligingsgerichte IT- en infrastructuurteams in middelgrote tot grote ondernemingen die patchimplementatie rechtstreeks willen koppelen aan gegevens over kwetsbaarheidsrisico's.
Waarom ik voor Qualys Patch Management heb gekozen
Ik heb Qualys Patch Management geselecteerd als een van de beste oplossingen, omdat de integratie met VMDR uniek is binnen deze categorie. Wanneer er een nieuwe CVE wordt gepubliceerd, koppelt het platform deze automatisch aan de relevante patch, beoordeelt het risico met TruRisk en geeft het aan of de kwetsbaarheid verband houdt met actieve ransomwarecampagnes. Vervolgens kunnen Zero-Touch Patch Jobs de implementatie binnen Linux-omgevingen zonder handmatige tussenkomst starten.
Belangrijkste functies van Qualys Patch Management
- Linux-patching voor meerdere distributies: Ondersteunt patchimplementatie voor RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux en Amazon Linux.
- Scripting vóór en na patches: Hiermee kun je aangepaste scripts configureren die automatisch vóór en na patchtaken worden uitgevoerd.
- Beheer van Yum-opslagplaatsen: Integreert met interne Yum-opslagplaatsen om het klaarzetten van patches en het afhandelen van afhankelijkheden voor Linux-systemen te beheren.
- Dashboards voor patchcompliance: Biedt realtime dashboards voor het volgen van de patchstatus en compliancepositie van alle beheerde Linux-eindpunten.
Integraties van Qualys Patch Management
Qualys Patch Management biedt native integratie met het bredere Qualys Cloud Platform, waaronder VMDR en Global AssetView. Er is een API beschikbaar voor aangepaste integraties en native integraties met Splunk en ServiceNow worden eveneens ondersteund.
Pros and Cons
Pros:
- Koppelt realtime CVE's rechtstreeks aan patches
- Ondersteunt patchorkestratie voor meerdere Linux-distributies
- Biedt risicogebaseerde prioritering van patches
Cons:
- Vereist installatie van Qualys Cloud Agent
- Beperkte opties voor implementatie in geïsoleerde omgevingen of zonder agent
Learn more about Qualys Patch Management: Het beste voor voorspellend patchen met risico-inzichten
- Gratis demo
- Prijs op aanvraag

Ivanti Neurons for Patch Management biedt een Patch Intelligence-dashboard met informatie over apparaatcompliance, patchtypen, bekende kwetsbaarheden en een lijst met niet-gepatchte Windows-apparaten met risicobeoordelingen. Ivanti Neurons for Patch Management is een cloudgebaseerd platform voor patchbeheer dat risicogebaseerde prioritering van kwetsbaarheden, geautomatiseerde implementatie van patches en compliancerapportage combineert voor Windows-, macOS- en Linux-eindpunten.
Voor wie is Ivanti Neurons for Patch Management het meest geschikt?
Het is een sterke keuze voor IT-beveiligings- en complianceteams binnen ondernemingen die gemengde besturingssysteemomgevingen beheren, met Linux-servers uit de Red Hat-familie naast Windows- en macOS-eindpunten.
Waarom ik voor Ivanti Neurons for Patch Management heb gekozen
Ivanti Neurons for Patch Management staat op mijn shortlist vanwege de manier waarop het patchprioritering benadert. In plaats van uitsluitend te vertrouwen op CVSS-scores gebruikt het zijn eigen Vulnerability Risk Rating (VRR), die gegevens haalt uit meer dan 100 autoriteiten voor CVE-nummering, bronnen op het dark web en door penetratietests gevalideerde exploitgegevens. Ook de functie voor inzichten in patchbetrouwbaarheid spreekt me aan. Deze gebruikt geanonimiseerde implementatiegegevens om patches te signaleren die in het verleden problemen hebben veroorzaakt, voordat je ze naar productie uitrolt.
Belangrijkste functies van Ivanti Neurons for Patch Management
- Linux-patching zonder content: Gebruikt systeemeigen pakketbeheeropslagplaatsen voor updates in ondersteunde Linux-distributies.
- Ondersteuning voor ringimplementatie: Maakt gefaseerde uitrol van patches naar Linux-eindpunten mogelijk voor veiliger wijzigingsbeheer.
- Continue compliance-engine: Detecteert en herstelt automatisch niet-conforme Linux-servers.
- Compliancerapportage op basis van blootstelling: Houdt de blootstellingsduur van afzonderlijke Linux-updates bij met direct te gebruiken compliancerapporten.
Integraties van Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management biedt systeemeigen integraties met andere Ivanti Neurons-modules, waaronder Ivanti Neurons for Risk-Based Vulnerability Management, Application Security Posture Management, IT Asset Management en IT Service Management. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Risicogebaseerde prioritering met Vulnerability Risk Rating
- Ondersteunt ringgebaseerde implementatie van Linux-patches
- Geautomatiseerde terugdraaiing van patches voor mislukte updates
Cons:
- Beperkte ondersteuning voor Linux-distributies die niet tot de Red Hat-familie behoren
- Rapportageweergaven bieden weinig aanpassingsmogelijkheden
Learn more about Ivanti Neurons for Patch Management: Het meest geschikt voor het beheren van patchbeheer binnen AWS-omgevingen
- Niet beschikbaar
- Prijs op aanvraag
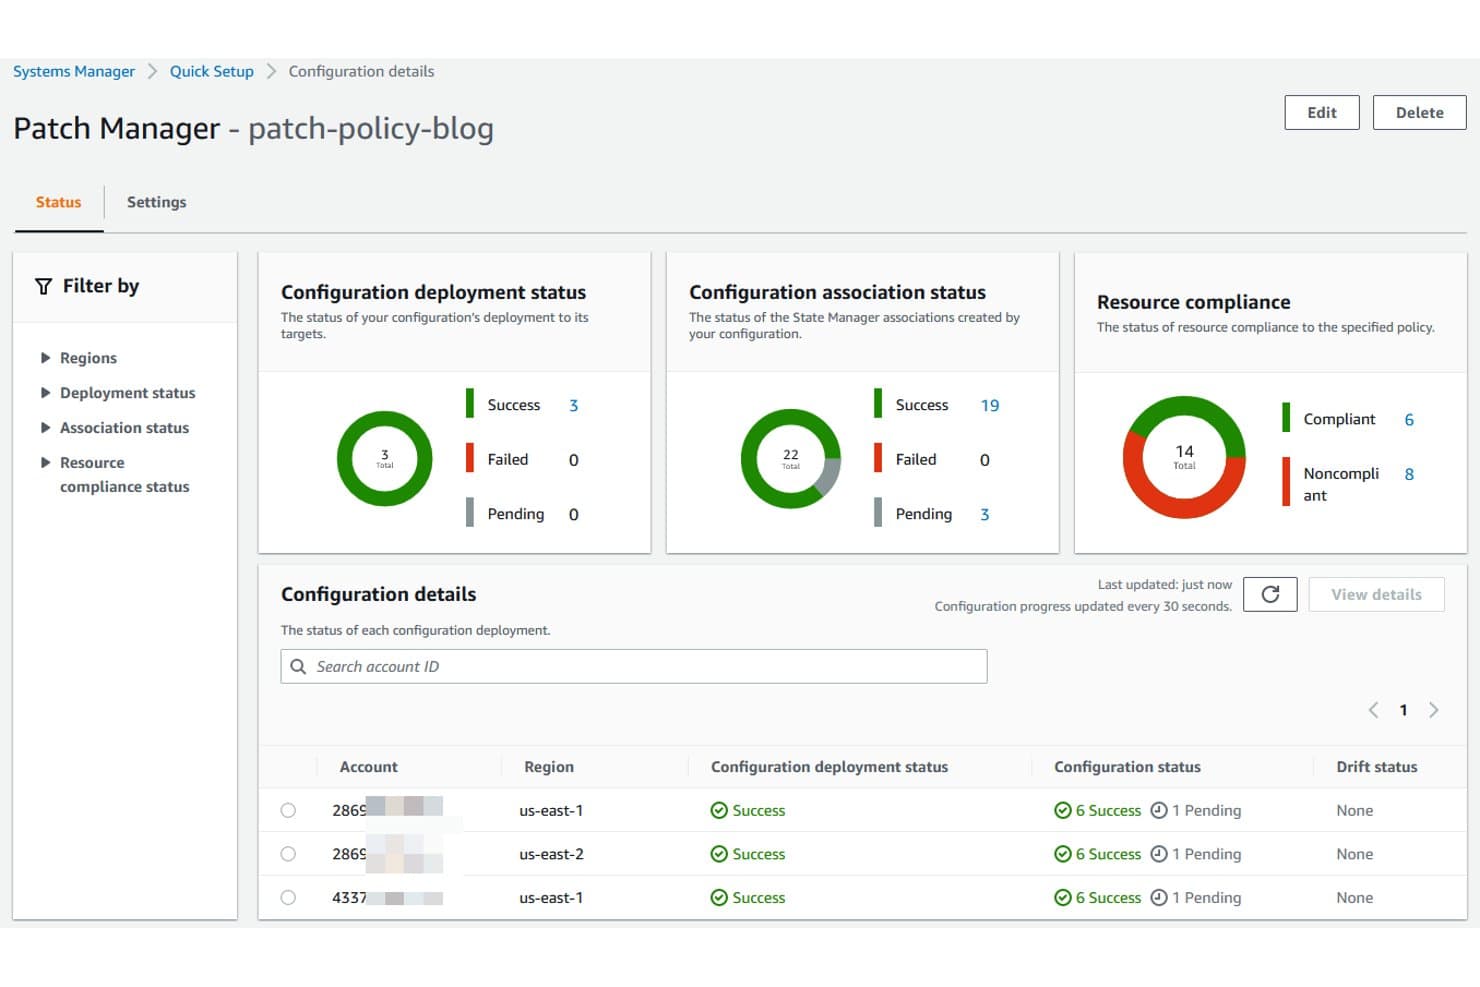
AWS Systems Manager Patch Manager biedt een dashboard met configuratiedetails waarin de implementatiestatus, associatiestatus en nalevingsstatus van resources voor meerdere AWS-accounts en regio's worden weergegeven. AWS Systems Manager Patch Manager is een cloudgebaseerde patchtool die in AWS is ingebouwd en de detectie, goedkeuring en implementatie van patches automatiseert voor Linux- en Windows-omgevingen op EC2-, hybride en multicloudknooppunten, met behulp van beleidsgebaseerde baselines en onderhoudsvensters.
Voor wie is AWS Systems Manager Patch Manager het meest geschikt?
Het is zeer geschikt voor DevOps- en cloudinfrastructuurteams die Linux-werklasten voornamelijk op AWS uitvoeren, vooral teams die AWS Organizations al gebruiken voor beheer van meerdere accounts.
Waarom ik voor AWS Systems Manager Patch Manager heb gekozen
AWS Systems Manager Patch Manager staat op mijn voorkeurslijst omdat het zo natuurlijk aansluit op AWS-omgevingen met meerdere accounts. Ik vind het prettig dat patchbeleidsregels me in staat stellen één patchconfiguratie te definiëren die gelijktijdig wordt uitgerold naar elk account en elke regio binnen een AWS-organisatie. Met aangepaste patchbaselines kan ik Linux-beveiligingspatches bovendien automatisch goedkeuren op basis van ernst binnen een ingesteld aantal dagen, zodat mijn team niet elke update handmatig hoeft te beoordelen voordat deze wordt geïmplementeerd.
Belangrijkste functies van AWS Systems Manager Patch Manager
- Nalevingsrapportage: Exporteer nalevingsgegevens over patches als CSV naar Amazon S3 of bekijk dashboards in Amazon QuickSight.
- Onderhoudsvensters: Plan patchbeheer tijdens vooraf gedefinieerde vensters om verstoring van actieve werklasten tot een minimum te beperken.
- Levenscycluskoppelingen: Voer aangepaste scripts vóór en na het patchen uit om onderhoudstaken of validatie op Linux-instanties uit te voeren.
- Ondersteuning voor meerdere platforms: Beheer patchbeheer voor de belangrijkste Linux-distributies en voor macOS en Windows vanuit één console.
Integraties van AWS Systems Manager Patch Manager
Standaardintegraties omvatten AWS IAM, AWS CloudTrail, AWS Security Hub, AWS Config, Amazon S3 en Amazon QuickSight. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Gecentraliseerd patchbeheer voor AWS-accounts en regio's
- Ondersteunt geautomatiseerde workflows voor patchgoedkeuring
- Beheert meerdere Linux-distributies tegelijkertijd
Cons:
- Systeemeigen CVE-informatie is uitsluitend afkomstig van besturingssysteemleveranciers
- Primair ontworpen voor systeemeigen cloudinstanties
Learn more about AWS Systems Manager Patch Manager:
 Learn more about Heimdal Security:
 Het beste voor patchautomatisering van infrastructuur als code
- Gratis proefperiode + gratis demo beschikbaar
- Vanaf $137/gebruiker/maand (jaarlijks gefactureerd)
Learn more about Progress Chef: Ideaal voor beheer van vastgelegd patchbeleid
- Gratis proefversie beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.2/5Learn more about Puppet Enterprise:
Andere software voor Linux-patchbeheer
Hier volgen enkele aanvullende opties voor software voor Linux-patchbeheer die mijn shortlist niet hebben gehaald, maar die nog steeds de moeite waard zijn om te bekijken:
- 11NinjaOneIdeaal voor intuïtieve workflows voor het bijwerken van meerdere sites
- 12HCL BigFixBeste keuze voor schaalbare patchhandhaving voor ondernemingen
- 13Jetpatch Patch ManagementIdeaal voor patchorkestratie op basis van agents
Hoe ik software voor patchbeheer van Linux beoordeel
Ik splits mijn beoordeling op in twee lagen: de basisvereisten waaraan een tool moet voldoen—zoals ondersteuning voor meerdere distributies en CVE-koppeling—en de onderscheidende factoren die goede tools van uitstekende tools onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Ondersteuning voor meerdere distributies: Ik controleer of een tool patches kan installeren op de distributies die daadwerkelijk binnen je omgeving worden gebruikt—minimaal RHEL, Ubuntu, Debian, SUSE en Oracle Linux.
- Geautomatiseerde patchimplementatie: De tool moet detectie, download en installatie afhandelen zonder dat je handmatig via SSH op elke host hoeft in te loggen of cron-taken en scripts aan elkaar hoeft te knopen.
- CVE-herstel: Ik beoordeel hoe goed het platform ontbrekende patches koppelt aan specifieke CVE's en of je hiermee prioriteiten kunt stellen op basis van ernst, zodat je eerst de urgente problemen oplost.
- Planning en onderhoudsvensters: Met goede tools kun je patchvensters definiëren, implementaties gefaseerd uitvoeren voor verschillende servergroepen en herstarts coördineren, zodat productieverkeer niet wordt onderbroken.
- Compliance-rapportage: Ik let op audittrail en dashboards die de patchstatus binnen je omgeving tonen—het soort bewijs waar auditors tijdens PCI- of SOC 2-beoordelingen om vragen.
- Dekking met of zonder agent: Of een platform nu lichtgewicht agents, agentloze SSH-verbindingen of beide gebruikt, het moet on-premises servers, cloudinstanties en hybride omgevingen kunnen afdekken.
Nadat ik een lijst heb samengesteld van tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (waarin leveranciers van elkaar verschillen)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Het patchen van de kernel zonder herstart is een belangrijke onderscheidende factor. Als een tool kpatch of KernelCare ondersteunt, kan je team kernelupdates toepassen op productieservers zonder een herstart in te plannen. Ik beoordeel ook het patchen van pakketten van derden, aangezien de meeste Linux-omgevingen naast het besturingssysteem Apache, NGINX, Docker of MySQL gebruiken. Niet-gepatchte pakketten van derden veroorzaken echte hiaten. Geautomatiseerd terugdraaien is een andere onderscheidende factor—terugdraaien op basis van momentopnamen of transacties stelt je in staat te herstellen wanneer een patch iets in de test- of productieomgeving beschadigt.
Meer dan functies alleen
Het implementatiemodel is erg belangrijk. Sommige teams hebben voor gereguleerde omgevingen fysiek geïsoleerde of niet-verbonden installaties nodig, terwijl andere SaaS zonder infrastructuurbeheer willen. Ik beoordeel of een platform in bestaande toolketens past—integraties met Jira of ServiceNow voor changemanagement, en met scanners zoals Tenable of Rapid7 voor context rond kwetsbaarheden. Schaalbaarheid binnen hybride omgevingen is een andere factor die ik controleer, vooral bandbreedte-efficiënte patchdistributie voor omgevingen die verspreid zijn over cloudregio's en on-premises datacenters.
Hoe kies je software voor Linux-patchbeheer?
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en ingewikkelde prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke selectieproces voor software, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| FactorSchaalbaarheid | Waar je op moet lettenKan de software je huidige en verwachte aantal servers aan? Vraag naar groeilimieten, het groeperen van knooppunten en de mogelijkheid om patches toe te passen in hybride omgevingen. |
| FactorIntegraties | Waar je op moet lettenWerkt het hulpmiddel samen met je ticketingsysteem, SIEM of scanners voor kwetsbaarheden? Controleer de compatibiliteit met de belangrijkste platforms in je monitoring- en operationsstack. |
| FactorAanpasbaarheid | Waar je op moet lettenKun je patchprocessen verfijnen zodat ze aansluiten op je onderhoudsvensters, wijzigingsbeheer of goedkeuringsprocessen? Zoek naar flexibel beleid en niet naar een oplossing waarbij één aanpak voor iedereen geldt. |
| FactorGebruiksgemak | Waar je op moet lettenIs de gebruikersinterface overzichtelijk? Kunnen nieuwe beheerders snel aan de slag? Pas op voor ingewikkelde workflows die patchcycli vertragen of fouten in productie veroorzaken. |
| FactorImplementatie en ingebruikname | Waar je op moet lettenHoeveel tijd en interne expertise zijn er nodig voor de installatie? Bekijk de beschikbare documentatie, speciale ondersteuning bij de ingebruikname en migratietools voor grote serverparken. |
| FactorKosten | Waar je op moet lettenWat is het prijsmodel: per node, per locatie of op abonnementsbasis? Houd rekening met doorlopende licentiekosten, minimale afnameverplichtingen en de totale kosten bij volledige implementatie op schaal. |
| FactorBeveiligingsmaatregelen | Waar je op moet lettenWelke ingebouwde authenticatie-, versleutelings- en toegangscontroles zijn er? Bevestig dat het hulpmiddel aansluit op de beveiligings- en auditvereisten van je organisatie. |
| FactorCompliancevereisten | Waar je op moet lettenOndersteunt de software je compliancebehoeften (PCI, HIPAA, SOC 2)? Vraag naar sjablonen voor compliancerapporten, auditsporen van patches en bewijsmateriaal voor externe audits. |
Wat is software voor Linux-patchbeheer?
Linux-patchbeheersoftware automatiseert het proces van het identificeren, implementeren en volgen van updates en beveiligingspatches op Linux-systemen. Deze tools helpen uw team om een consistente beveiliging te handhaven, kwetsbaarheden aan te pakken en compliancevereisten voor verschillende Linux-distributies vanuit één centraal dashboard te beheren. Patchbeheersoftware is ontworpen voor diverse infrastructuuromgevingen en ondersteunt alles van on-premises servers tot cloud- en hybride opstellingen.
Functies van Linux-patchbeheersoftware
Let bij het selecteren van Linux-patchbeheersoftware op de volgende belangrijke functies:
- Ondersteuning voor meerdere distributies: Beheer updates voor verschillende grote Linux-distributies vanuit hetzelfde dashboard, waardoor de beheerlast voor teams met gemengde omgevingen afneemt.
- Geautomatiseerde patchimplementatie: Identificeer, download en installeer updates snel zonder handmatige tussenkomst, zodat systemen actueel en veilig blijven.
- CVE-prioritering: Koppel patches aan specifieke CVE's en geef prioriteit aan uitrol van updates op basis van de ernst van de kwetsbaarheid voor een betere beveiliging en compliance.
- Planning van onderhoudsvensters: Stel aanpasbare onderhoudsvensters in voor patching en geautomatiseerde herstarts om de impact op productiebelastingen te minimaliseren.
- Rapportage over patchcompliance: Genereer dashboards en rapporten met de patchstatus, geschiedenis en audittrails voor interne beoordelingen of controles op naleving van regelgeving.
- Patching van pakketten van derden: Werk niet-besturingssysteempakketten zoals NGINX, PostgreSQL of Docker-repositories bij naast standaard systeemupdates.
- Terugdraaifunctionaliteit: Herstel eerdere systeemstatussen als een update problemen veroorzaakt, met behulp van op snapshots gebaseerde of transactionele terugdraaifuncties.
- Dekking met of zonder agent: Kies voor implementatie met een agent voor diepgaandere controle of methoden zonder agent (SSH) voor snelle dekking van gedistribueerde hosts.
- API-integraties: Maak verbinding met ITSM-, monitoring- of automatiseringstools om workflows te synchroniseren, meldingen te activeren of goedkeuringsprocessen voor patches te automatiseren.
- Op rollen gebaseerd toegangsbeheer (RBAC): Definieer gedetailleerde machtigingen voor teamleden en beperk wie patches voor systemen kan plannen, goedkeuren of implementeren.
Voordelen van Linux-patchbeheersoftware
Het implementeren van Linux-patchbeheersoftware biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Verbeterde beveiligingspositie: Geautomatiseerde detectie en patching van kwetsbaarheden helpen u beveiligingslekken snel te dichten voordat aanvallers misbruik maken van bekende CVE's.
- Consistente compliance: Ingebouwde rapportage en audittrails maken het eenvoudiger om naleving van regelgeving aan te tonen voor kaders zoals PCI, HIPAA of SOC 2.
- Minder handmatig werk: Automatisering en planning maken vervelende, repetitieve patchtaken op grote serverparken overbodig.
- Minimale uitvaltijd: Controles voor onderhoudsvensters en functies voor live kernelpatching stellen uw team in staat kritieke systemen bij te werken met weinig tot geen operationele onderbreking.
- Brede omgevingsdekking: Beheer updates centraal voor cloud-, on-premises- en hybride opstellingen, met ondersteuning voor meerdere Linux-distributies en eindpunten.
- Snellere incidentrespons: Geïntegreerde CVE-koppeling en prioritering maken sneller herstel mogelijk wanneer nieuwe kwetsbaarheden worden ontdekt.
- Gedetailleerde controle en zichtbaarheid: Op rollen gebaseerde toegang en gedetailleerde dashboards helpen u machtigingen te beheren, de voortgang te volgen en belanghebbenden op de hoogte te houden.
Kosten en prijzen van Linux-patchbeheersoftware
Bij het selecteren van Linux-patchbeheersoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. Kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die in oplossingen voor Linux-patchbeheersoftware zijn opgenomen:
Vergelijkingstabel van abonnementen voor Linux-patchbeheersoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasispatching voor een beperkt aantal hosts, handmatige updates en communityondersteuning. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$5-$15/server/maand | Veelvoorkomende functiesGeautomatiseerde patching, ondersteuning voor meerdere Linux-distributies, basisrapporten over compliance en e-mailmeldingen. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$20-$40/server/maand | Veelvoorkomende functiesGeavanceerde planning, patching van pakketten van derden, CVE-prioritering, API-toegang en standaardondersteuning. |
| Type abonnementOrganisatieabonnement | Gemiddelde prijs$50-$100/server/maand | Veelvoorkomende functiesOp rollen gebaseerde toegangscontroles, tools voor compliance-audits, live kernelpatching, 24/7 premiumondersteuning en integraties met ITSM-tools. |
Veelgestelde vragen over Linux-patchbeheersoftware
Hier vindt u antwoorden op veelgestelde vragen over Linux-patchbeheersoftware:
Hoe helpt Linux-patchbeheersoftware bij de beveiliging?
Linux-patchbeheersoftware automatiseert het identificeren en toepassen van beveiligingspatches in uw IT-infrastructuur, waardoor de algehele eindpuntbeveiliging en het kwetsbaarheidsbeheer worden versterkt. Door handmatig patchen te vervangen door geautomatiseerde beveiligingsoplossingen wordt de blootstelling verminderd, worden systemen beschermd tegen datalekken en kan uw team dringende beveiligingsupdates implementeren en snel reageren op nieuwe CVE’s.
Kan ik meerdere Linux-distributies vanuit één hulpprogramma beheren?
Ja, platforms ondersteunen distributies zoals Ubuntu, Red Hat Enterprise Linux, Debian, SUSE en Oracle Linux met behulp van systeemeigen pakketbeheerders zoals dnf of zypper. Veel hulpprogramma’s functioneren als een RMM- of oplossing voor uniform eindpuntbeheer, waarmee u implementatiebeleid kunt beheren, regels voor patchbeheerbeleid kunt plannen en updates in verschillende omgevingen vanuit één scherm kunt beheren.
Welke rapportagefuncties kan ik verwachten?
U kunt dashboards voor naleving, auditlogboeken en aanpasbare rapporten verwachten die de patchnaleving binnen uw volledige omgeving tonen. Deze functies helpen u bij de voorbereiding op een beveiligingsaudit, het volgen van het algemene assetbeheer, het voldoen aan wettelijke voorschriften en het bieden van volledige transparantie aan management- en beveiligingsteams.
Is patchen zonder agenten mogelijk met deze hulpprogramma's?
Ja, veel oplossingen bieden patchen zonder agenten via SSH-verbindingen en externe toegang, waardoor de implementatie eenvoudiger wordt en aangepaste scripts overbodig zijn. Het installeren van lokale agents kan echter zorgen voor een beter inzicht in het systeem, een betere afstemming op het psa-platform en flexibelere automatisering in complexe netwerkomgevingen.
Welke ondersteuning bieden leveranciers doorgaans?
Leveranciers bieden vaak verschillende ondersteuningsniveaus, variërend van communityforums en documentatie bij gratis abonnementen tot 24/7-premiumondersteuning en toegewezen klantensuccesmanagers voor zakelijke klanten. Controleer altijd welke kanalen beschikbaar zijn en wat de responstijden zijn voordat u zich vastlegt.