

10 beste configuratiebeheertools in DevOps beoordeeld in 2026

Configuratiebeheertools in DevOps: shortlist


Configuratiebeheertools in DevOps helpen je team bij het automatiseren, volgen en beheren van wijzigingen in de IT-infrastructuur, zodat systemen consistent en veilig blijven naarmate omgevingen groeien. Als je op zoek bent naar de juiste tool, weeg je waarschijnlijk de behoefte aan betrouwbaarheid, naleving en snelheid af, terwijl je complexe, onderling verbonden systemen beheert. Deze lijst biedt je een duidelijke, actuele vergelijking van de beste configuratiebeheertools voor 2026, zodat je vol vertrouwen oplossingen kunt kiezen die passen bij je behoeften op het gebied van automatisering, beleid en infrastructuur.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste configuratiebeheertools in DevOps
Deze vergelijkingsgrafiek geeft een samenvatting van de prijsdetails van mijn selectie van de beste configuratiebeheertools in DevOps, zodat je de beste optie voor jouw budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor infrastructuurbeheer met Git als centraal uitgangspunt | Gratis proefversie beschikbaar | Vanaf $20,000/jaar (jaarlijks gefactureerd) | Website | |
| 2 | Ideaal voor het detecteren en in kaart brengen van IT-middelen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Ideaal voor automatisering zonder agents op grote schaal | Gratis proefversie beschikbaar | Prijzen op aanvraag | Website | |
| 4 | Ideaal voor infrastructuurscripting in meerdere talen | 14 dagen gratis proefperiode | Vanaf $40/maand | Website | |
| 5 | Beste voor beleidsgestuurde workflowautomatisering | Gratis proefversie + gratis demo beschikbaar | Vanaf $59 per node per maand (jaarlijks gefactureerd) | Website | |
| 6 | Ideaal voor het beheren van hybride infrastructuur | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor het volgen van AWS-resources | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het beste voor back-ups van configuraties van netwerkapparaten | Gratis demo beschikbaar | Vanaf $7/knooppunt/maand | Website | |
| 9 | Ideaal voor servicedetectie en sleutel-waardeopslag | Gratis demo beschikbaar | Vanaf $3.40/gebruiker/maand | Website | |
| 10 | Beste keuze voor opensource-infrastructuur als code | Gratis abonnement beschikbaar | Gratis abonnement beschikbaar | Website |
Beoordelingen van configuratiebeheertools in DevOps
Hieronder vind je mijn gedetailleerde samenvattingen van configuratiebeheertools in DevOps die op mijn shortlist zijn beland. In mijn beoordelingen krijg je een gedetailleerd overzicht van de functies, beste gebruiksscenario’s en integraties van elke tool, zodat je de beste optie voor jouw team kunt vinden.

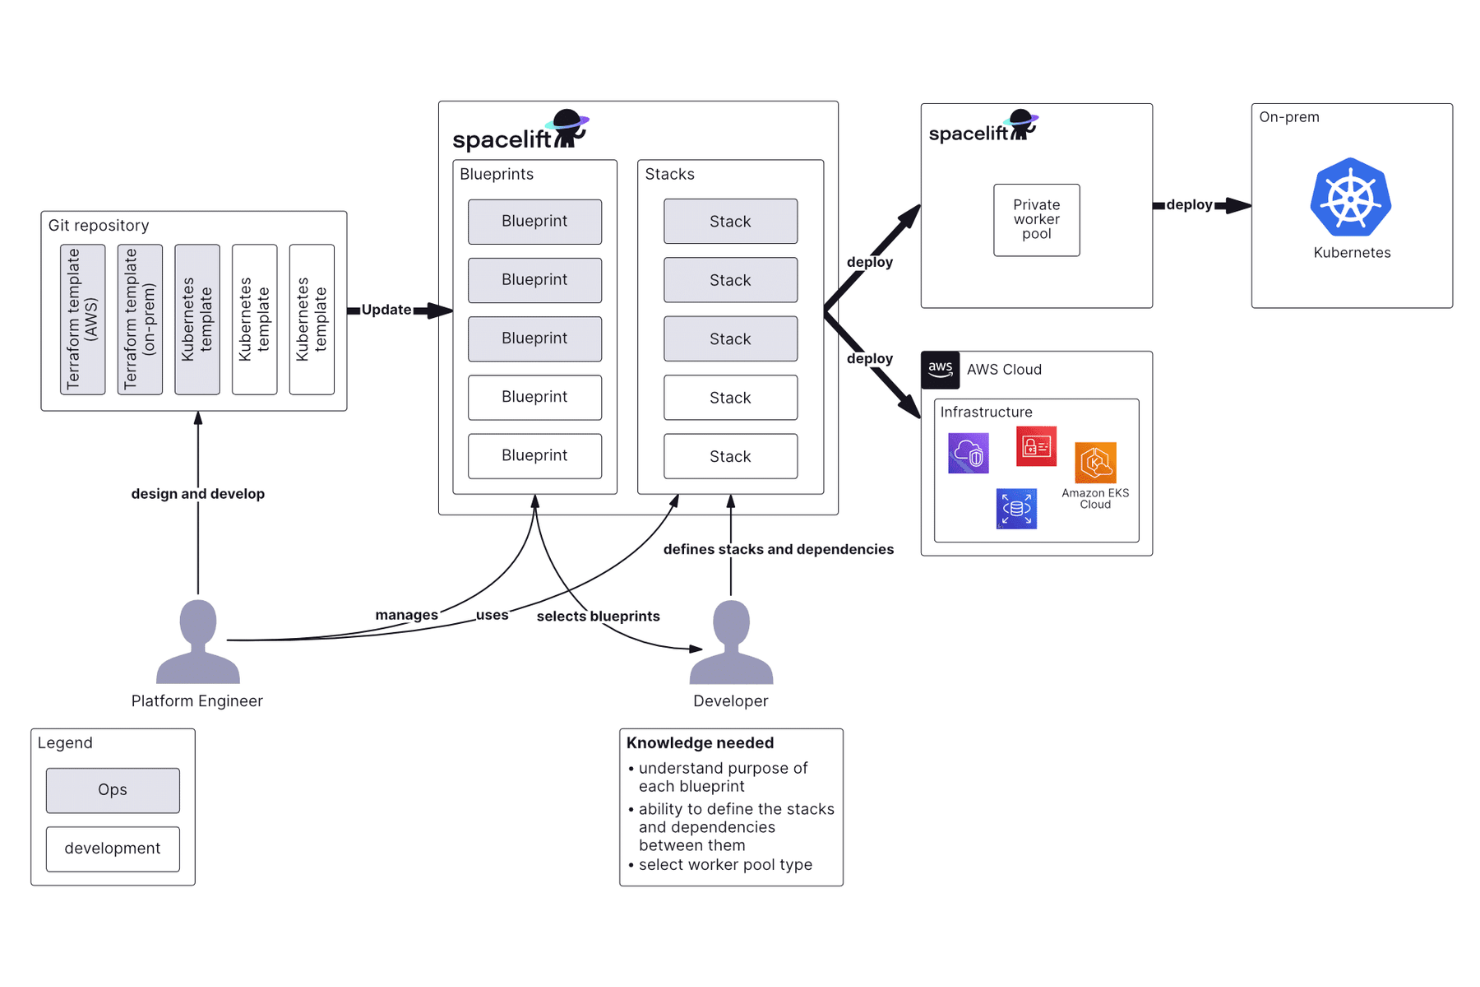
Spacelift is een infrastructuurorkestratieplatform dat IaC-pipelines beheert voor Terraform, OpenTofu, Pulumi, Ansible, Kubernetes en andere tools, met Git-gestuurde workflows, beleidsregels als code en ingebouwde detectie van afwijkingen.
Voor wie is Spacelift het meest geschikt?
Spacelift is geschikt voor platformengineering- en DevOps-teams bij middelgrote tot grote organisaties die complexe infrastructuur met meerdere tools op schaal beheren.
Waarom ik voor Spacelift koos
Spacelift staat op mijn shortlist vanwege de nauwe koppeling tussen infrastructuurbeheer en Git. Elke stack is gekoppeld aan een specifieke repositorybranch en commits naar de gevolgde branch starten automatisch implementatie-uitvoeringen, terwijl pushes naar elke andere branch voorgestelde uitvoeringen starten ter voorbereiding. Vooral de beleidslaag voor pushes spreekt me aan: hiermee kun je op OPA gebaseerde regels schrijven die nauwkeurig bepalen welke bestandswijzigingen in een repository daadwerkelijk een stack-uitvoering starten. Voor teams die met monorepositories werken, bieden de instellingen voor de projectroot en project-globpatronen nauwkeurige controle over welke paden aan welke stacks worden gekoppeld, zonder je Git-workflow te verlaten.
Belangrijkste functies van Spacelift
- Detectie van afwijkingen: Spacelift voert geplande controles uit om vast te stellen wanneer de actieve infrastructuur niet langer overeenkomt met de status die in je configuratiebestanden is gedefinieerd, en kan gedetecteerde afwijkingen automatisch herstellen.
- Contexten: Maak herbruikbare configuratieblokken met omgevingsvariabelen, gekoppelde bestanden en hooks die je tegelijkertijd aan meerdere stacks kunt koppelen.
- Stackafhankelijkheden: Definieer expliciete afhankelijkheidsrelaties tussen stacks, zodat een wijziging in de ene infrastructuurlaag afhankelijke stacks in de juiste volgorde activeert.
- Ondersteuning voor Ansible-stacks: Voer Ansible-playbooks uit naast IaC-tools binnen dezelfde pipeline, met een speciale weergave voor configuratiebeheer om de uitvoering van taken in meerdere stacks te bewaken.
Integraties van Spacelift
Spacelift biedt ingebouwde integraties met IaC-tools zoals Terraform, OpenTofu, Pulumi, CloudFormation, Ansible en Kubernetes, plus ingebouwde integraties met cloudproviders zoals AWS, Azure en GCP. Het platform integreert ook met GitHub, GitLab, Bitbucket, Azure DevOps, Slack, Microsoft Teams, Datadog, ServiceNow en Infracost. Er is een GraphQL API beschikbaar voor aangepaste integraties, maar ondersteuning voor Zapier blijft onduidelijk.
Pros and Cons
Pros:
- De op OPA gebaseerde beleidsengine blokkeert infrastructuurwijzigingen
- Detectie van afwijkingen signaleert discrepanties vroegtijdig
- Voorbeelden van pull requests tonen plannen vóór het samenvoegen
Cons:
- Het toevoegen van nieuwe configuratie-items kan lastig zijn
- Foutmeldingen van OPA-beleid zijn niet duidelijk genoeg
Device42
Ideaal voor het detecteren en in kaart brengen van IT-middelen
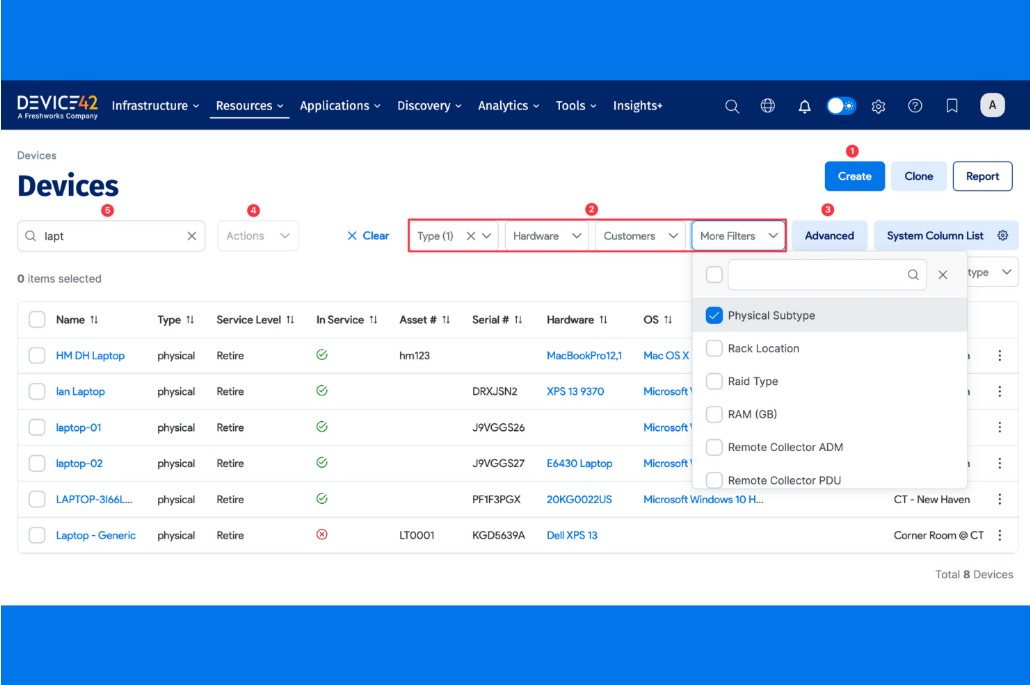
Device42 onderscheidt zich voor teams die diepgaand inzicht nodig hebben in hun IT-middelen en infrastructuur. Het is ontworpen voor IT-operaties, infrastructuurbeheerders en DevOps-professionals die geautomatiseerde detectie en gedetailleerde inventarisatie van hardware, software en netwerkafhankelijkheden willen. Met Device42 kunt u uitdagingen rond wildgroei van middelen, niet-gedocumenteerde wijzigingen en complexe afhankelijkheidstracering in hybride omgevingen aanpakken.
Waarom ik voor Device42 koos
Als het gaat om het detecteren en in kaart brengen van IT-middelen, biedt Device42 een niveau van automatisering en detail dat moeilijk te evenaren is. Ik koos voor Device42 omdat het uw omgeving automatisch scant om hardware-, software- en netwerkcomponenten te identificeren en vervolgens hun relaties in realtime in kaart brengt. Dankzij het in kaart brengen van afhankelijkheden kunnen DevOps-teams visualiseren hoe middelen met elkaar communiceren, wat essentieel is voor impactanalyses en wijzigingsbeheer. Het vermogen van het platform om middelen in hybride omgevingen en omgevingen met meerdere clouds te volgen, maakt het bijzonder waardevol voor organisaties met complexe, gedistribueerde infrastructuur.
Belangrijkste functies van Device42
Enkele andere functies die Device42 waardevol maken voor DevOps-teams zijn:
- IP-adresbeheer: Beheer en volg IP-adressen, subnetten en toewijzingen in uw netwerk.
- Beheer van softwarelicenties: Houd softwaregebruik en licentienaleving bij voor alle gedetecteerde middelen.
- Opslag van wachtwoorden en geheimen: Sla inloggegevens veilig op en beheer deze binnen het platform.
- Audittrail en wijzigingstracering: Houd een gedetailleerd logboek bij van wijzigingen en gebruikersacties voor naleving en probleemoplossing.
Integraties
Integraties omvatten SaltStack, Chef, Cherwell, Confluence en CyberArk.
Pros and Cons
Pros:
- Agentloze detectie in de volledige technologieomgeving
- Geautomatiseerd in kaart brengen van applicatieafhankelijkheden
- Eén overzicht van cloud- en lokale middelen
Cons:
- Hoge kosten voor kleine tot middelgrote teams
- Middelenintensieve initiële configuratie

Ansible
Ideaal voor automatisering zonder agents op grote schaal
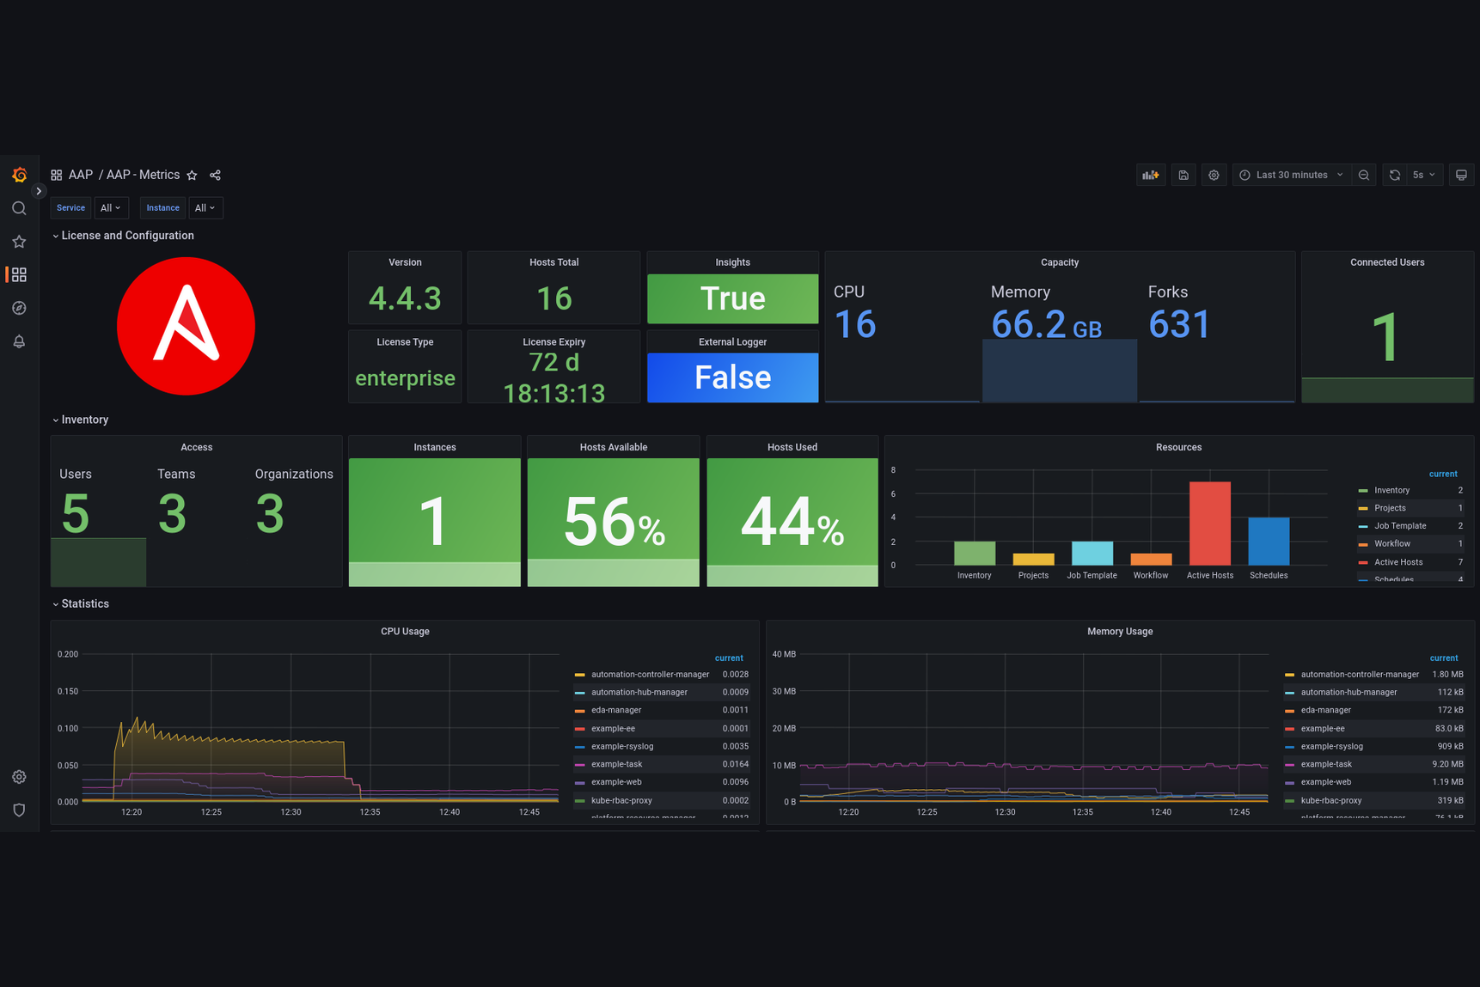
Ansible biedt automatisering zonder agents voor teams die grootschalige, complexe infrastructuur beheren. Het is zeer geschikt voor IT-specialisten die configuratie, implementatie en orkestratie willen automatiseren zonder agents op elk knooppunt te installeren. Als je een tool nodig hebt die het beheer van meerdere omgevingen vereenvoudigt en handmatige interventie en menselijke fouten vermindert, onderscheidt Ansible zich met zijn eenvoudige, op YAML gebaseerde aanpak.
Waarom ik voor Ansible heb gekozen
Ik heb voor Ansible gekozen omdat de architectuur zonder agents bijzonder waardevol is voor teams die uiteenlopende en gedistribueerde omgevingen beheren. Met Ansible kun je configuratie- en implementatietaken automatiseren via SSH of WinRM, zodat je geen agents op elk systeem hoeft te installeren of te onderhouden. Ik waardeer hoe het playbookmodel gebruikmaakt van eenvoudige YAML-bestanden, waardoor het gemakkelijk is om infrastructuur als code te definiëren. Deze aanpak helpt IT-teams om automatisering snel op te schalen en tegelijkertijd de operationele overhead en beveiligingsrisico's die samenhangen met agentbeheer te beperken.
Belangrijkste functies van Ansible
Enkele andere functies van Ansible die bijzonder nuttig zijn voor configuratiebeheer in DevOps zijn:
- Op rollen gebaseerd toegangsbeheer: Beheer machtigingen en toegang tot playbooks, inventarissen en referenties voor verschillende gebruikers en teams.
- Ondersteuning voor dynamische inventarissen: Haal automatisch inventarisgegevens op bij cloudproviders en externe bronnen om je omgevingslijsten actueel te houden.
- Integratie met Ansible Galaxy: Krijg toegang tot vooraf gebouwde rollen en collecties uit de communityrepository van Ansible Galaxy en deel deze.
- Geautomatiseerde probleemoplossing: Detecteer configuratieafwijkingen en activeer geautomatiseerde corrigerende acties om de consistentie van systemen te behouden.
Integraties
Integraties omvatten VMware, Cisco en Juniper Networks.
Pros and Cons
Pros:
- Idempotent: zorgt voor een consistente status
- Uitgebreide bibliotheek met door de community gebouwde modules
- Gemakkelijk te leren voor Python-ontwikkelaars
Cons:
- Beperkte native ondersteuning voor Microsoft Windows
- SSH-overhead kan uitvoeringsvertraging veroorzaken
Pulumi
Ideaal voor infrastructuurscripting in meerdere talen
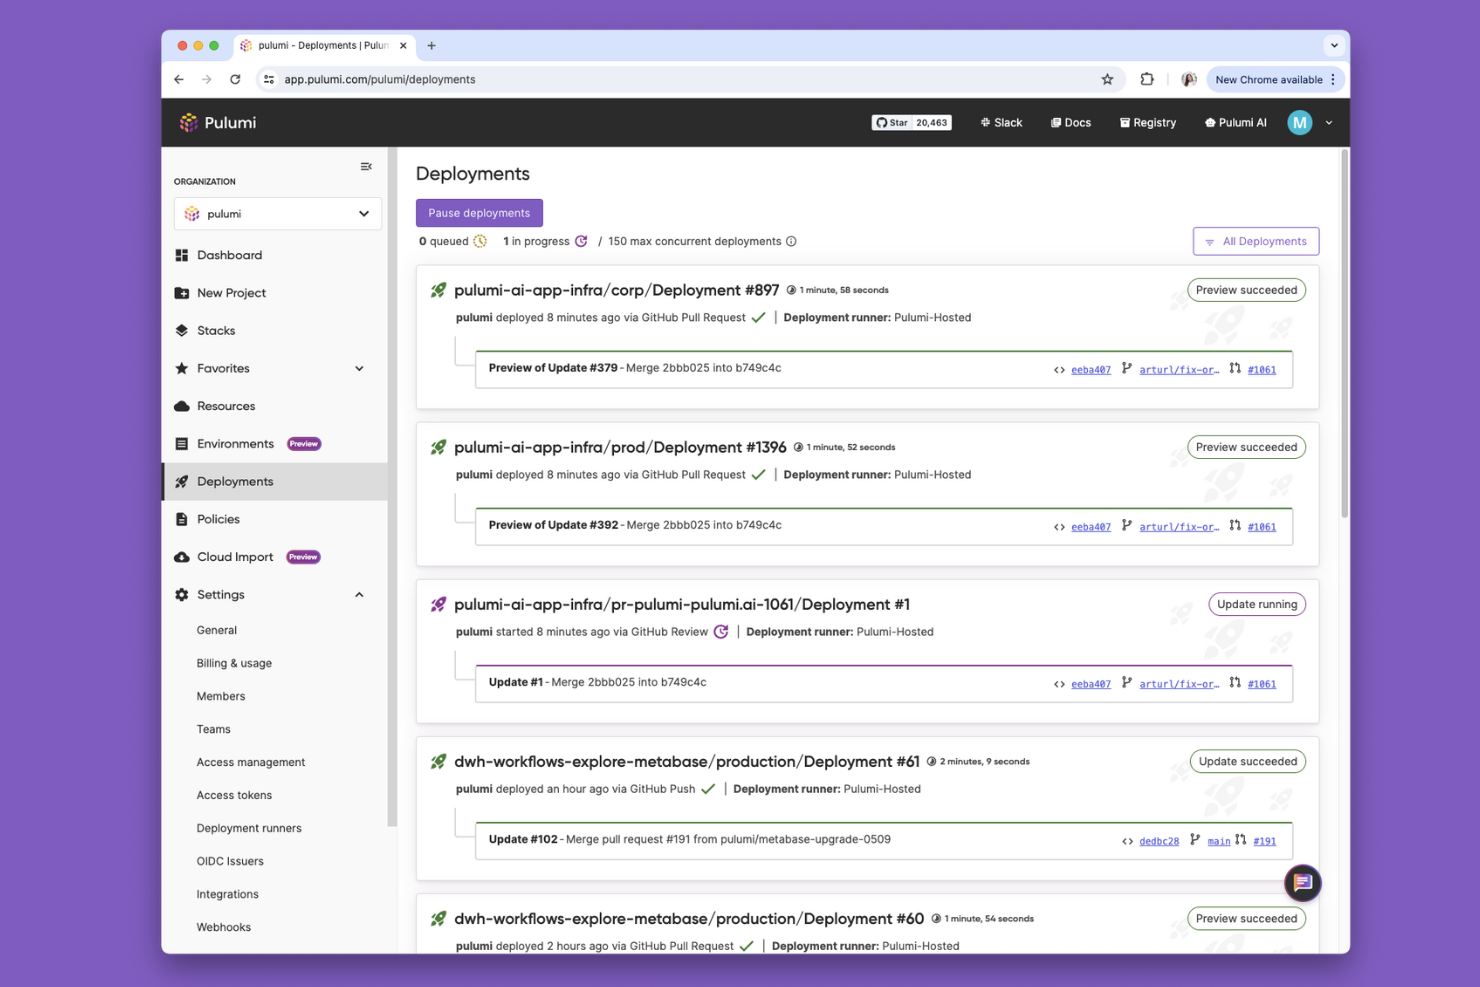
Pulumi geeft DevOps-teams de flexibiliteit om infrastructuur te definiëren met behulp van vertrouwde programmeertalen zoals Python, TypeScript, Go en C#. Deze aanpak is vooral nuttig voor organisaties met sterke software-engineeringpraktijken die applicatie- en infrastructuurcode willen verenigen. Pulumi helpt teams complexe cloudresources te beheren en daarbij bestaande taaltools, testframeworks en patronen voor codehergebruik te benutten.
Waarom ik voor Pulumi koos
Wat Pulumi onderscheidt, is de ondersteuning voor meerdere programmeertalen bij het definiëren van infrastructuur. Dankzij deze meertalige mogelijkheid kun je Python, TypeScript, Go of C# gebruiken om infrastructuurcode te schrijven. Dit is vooral waardevol voor teams die infrastructuurbeheer willen afstemmen op hun bestaande ontwikkelprocessen. Ik vind het prettig dat Pulumi je vertrouwde taalfuncties laat benutten, zoals lussen, voorwaarden en pakketbeheer, waardoor complexe infrastructuurlogica beter onderhoudbaar wordt. Deze aanpak helpt DevOps-teams de kloof tussen applicatie- en infrastructuurcode te overbruggen en ondersteunt geavanceerdere automatisering en samenwerking.
Belangrijkste functies van Pulumi
Enkele andere functies die Pulumi een sterke keuze maken voor DevOps-teams zijn:
- Statusback-ends: Sla de infrastructuurstatus op in en beheer deze vanuit Pulumi Cloud, AWS S3, Azure Blob Storage of andere ondersteunde back-ends.
- Beleid als code: Definieer en handhaaf nalevingsbeleid met behulp van code om infrastructuurimplementaties te beheren.
- Beheer van geheimen: Beheer gevoelige gegevens zoals API-sleutels en wachtwoorden veilig binnen je infrastructuurcode.
- Grafiek van afhankelijkheden tussen resources: Houd automatisch afhankelijkheden tussen resources bij en visualiseer deze om de juiste volgorde van inrichting te waarborgen.
Pros and Cons
Pros:
- Bestaande code en bibliotheeklogica hergebruiken
- Ingebouwde unit- en continue-integratietests
- Standaard ingebouwde versleuteling van geheimen
Cons:
- Statusbeheer vereist doorgaans SaaS
- Imperatieve code kan te complex worden
Chef
Beste voor beleidsgestuurde workflowautomatisering
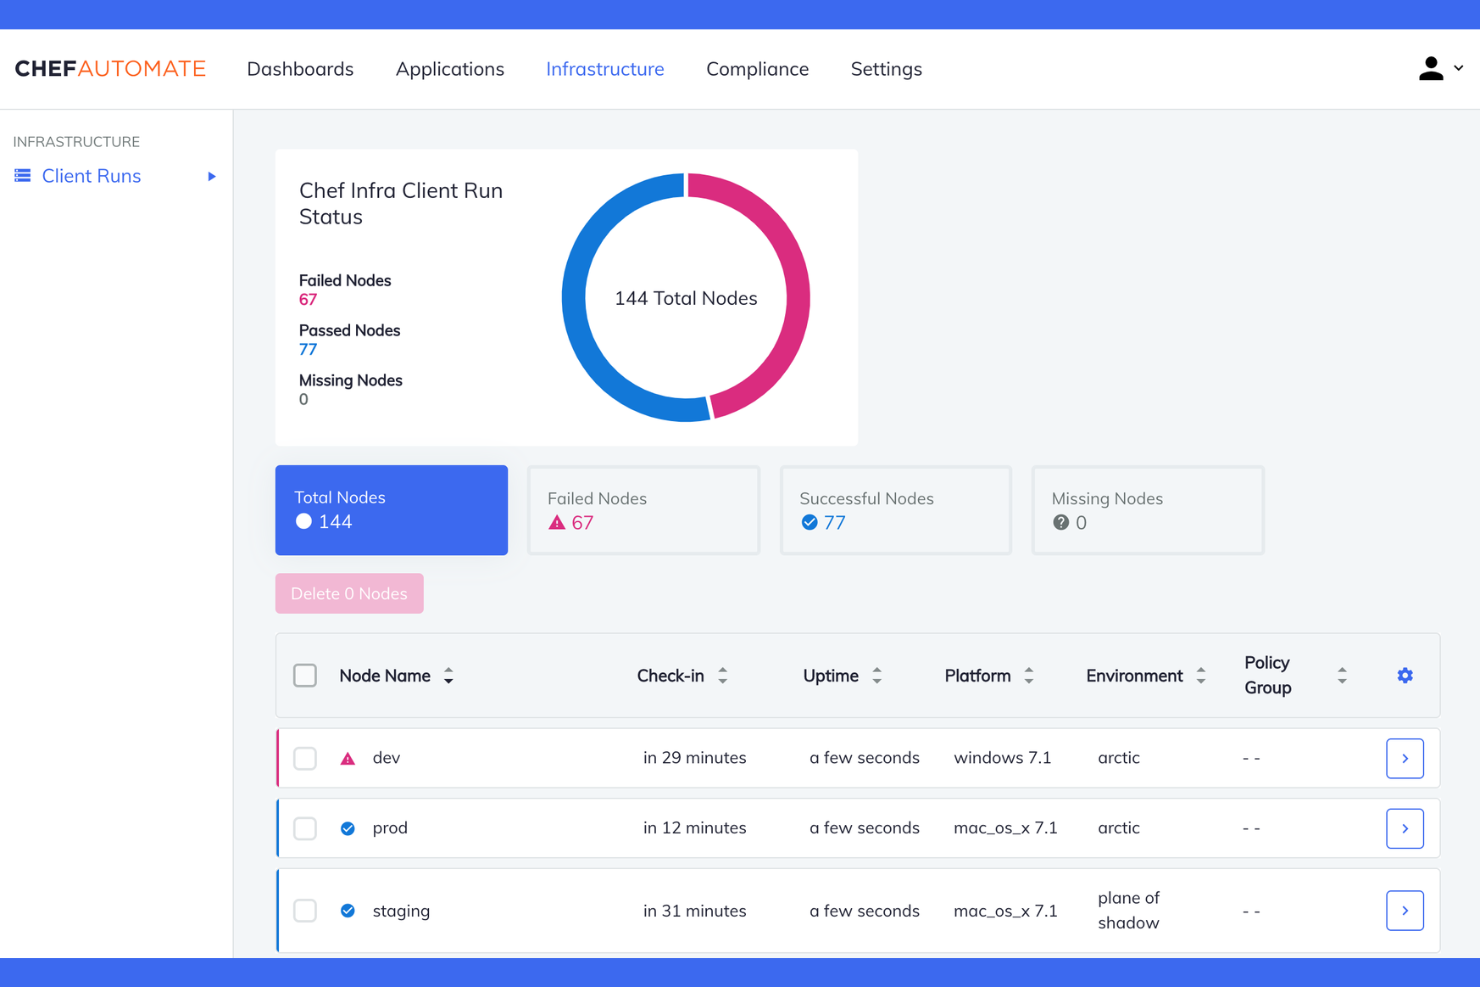
Chef onderscheidt zich voor teams die infrastructuur- en applicatie-implementatieworkflows willen automatiseren met behulp van beleidsgestuurde code. Het is een sterke keuze voor organisaties met strenge compliancevereisten of organisaties die complexe omgevingen met meerdere clouds en grote workloads beheren. Als u infrastructuurbeleid wilt definiëren, testen en afdwingen als code, biedt Chef een flexibel framework waarmee u alles consistent en controleerbaar houdt.
Waarom ik voor Chef koos
Voor teams die workflows moeten automatiseren met strikte beleidsafdwinging, biedt Chef een beleidsgestuurde aanpak die opvalt binnen configuratiebeheer. Met Chef kunt u infrastructuur-, beveiligings- en compliancebeleid als code definiëren, zodat u wijzigingen net als applicatiecode kunt versiebeheerden, testen en controleren. Ik vind het prettig dat het InSpec-framework van Chef u in staat stelt om compliance in uw omgevingen continu te valideren. De mogelijkheid om herstelacties te automatiseren op basis van beleidsschendingen helpt ook om handmatige interventie te verminderen en systemen afgestemd te houden op organisatiestandaarden.
Belangrijkste functies van Chef
Enkele andere functies die Chef een sterke keuze maken voor configuratiebeheer in DevOps zijn:
- Chef Supermarket: Krijg toegang tot een door de community beheerde opslagplaats met herbruikbare kookboeken voor veelvoorkomende automatiseringstaken.
- Test Kitchen: Voer geautomatiseerde tests uit voor infrastructuurcode in geïsoleerde omgevingen voordat u deze implementeert.
- Op rollen gebaseerd toegangsbeheer (RBAC): Beheer gebruikersrechten en toegang tot resources binnen Chef.
- Geautomatiseerd afhankelijkheidsbeheer: Beheer afhankelijkheden van kookboeken en versies om betrouwbare implementaties te garanderen.
Integraties
Integraties omvatten Splunk, Terraform, Jenkins en Docker.
Pros and Cons
Pros:
- Robuuste "Test Kitchen" voor tests vóór implementatie
- Sterk "Policyfile" voor onveranderlijke configuraties
- Verwerkt infrastructuur op zeer grote schaal
Cons:
- Langzamere uitvoering vergeleken met agentloze tools
- Client-serverconfiguratie verbruikt veel resources
Puppet
Ideaal voor het beheren van hybride infrastructuur
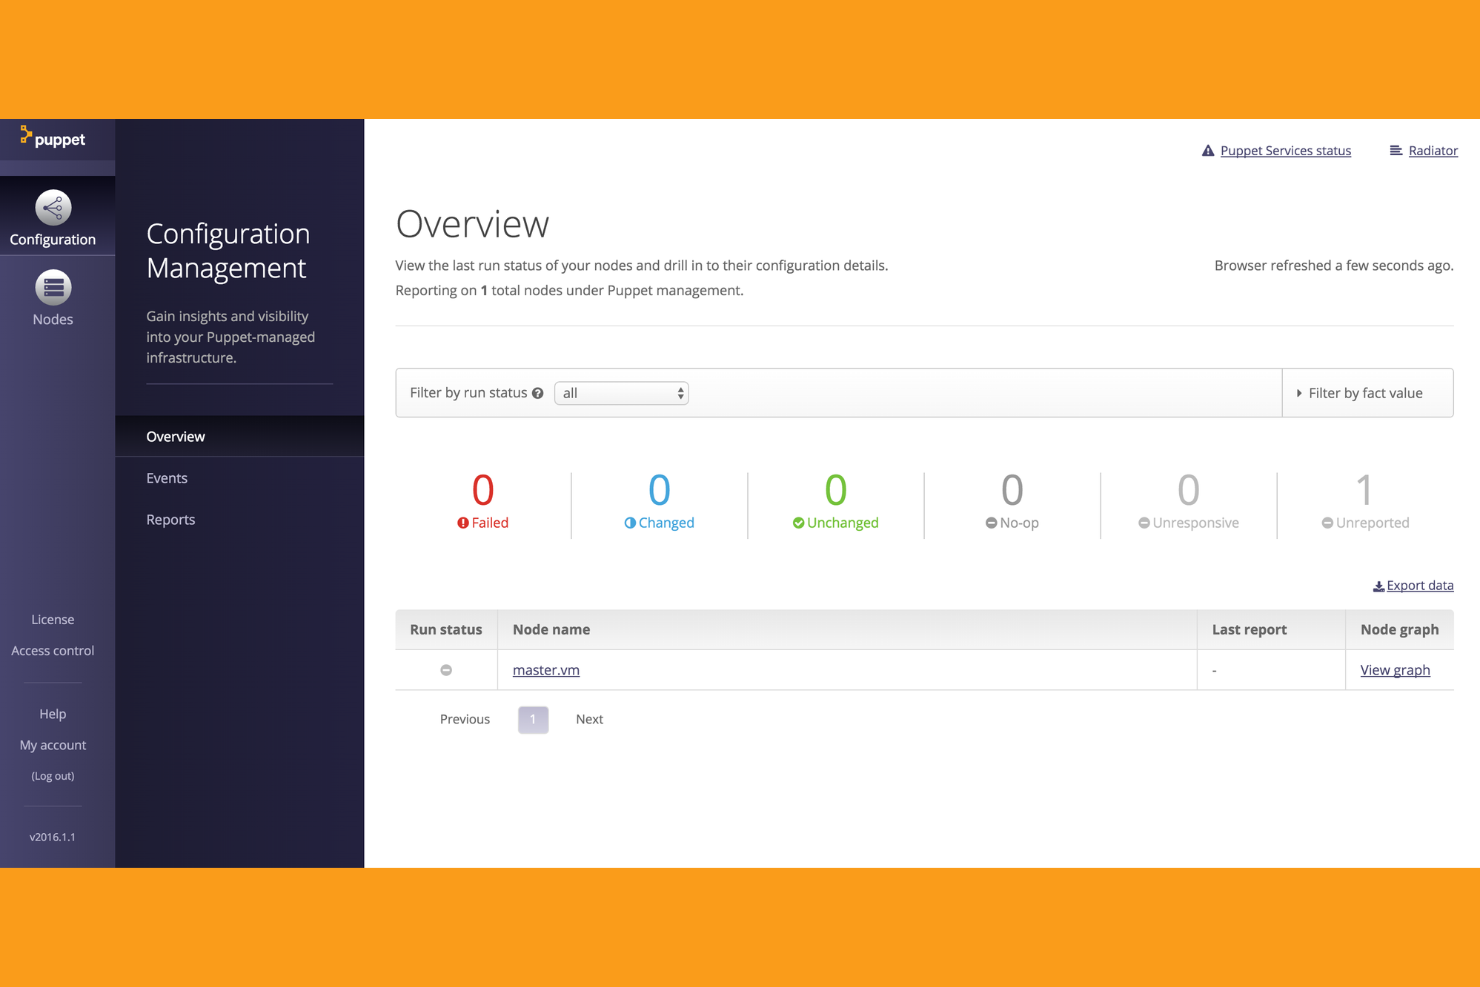
Puppet is ontworpen voor organisaties die zowel on-premises- als cloudinfrastructuur vanuit één platform moeten beheren. Het is aantrekkelijk voor IT-teams die complexe, hybride omgevingen beheren en consistente configuraties willen afdwingen en compliance willen automatiseren. Als je op zoek bent naar een tool die beleid-als-code en gedetailleerde rapportage in gemengde omgevingen ondersteunt, biedt Puppet sterke mogelijkheden.
Waarom ik voor Puppet heb gekozen
Het beheren van hybride infrastructuur is voor veel IT-teams een uitdaging, en Puppet pakt dit aan met een uniforme aanpak voor configuratiebeheer van systemen. Met de modelgestuurde automatisering van Puppet kun je gewenste toestanden definiëren voor zowel cloud- als on-premisesresources, zodat je consistentie in je volledige omgeving kunt afdwingen. Ik waardeer hoe het beleid-als-code-framework van Puppet de vereisten voor compliance en audits optimaliseert, wat vooral belangrijk is in gereguleerde sectoren. De rapportage- en visualisatietools helpen teams bovendien om wijzigingen bij te houden en configuratieafwijkingen in realtime te signaleren.
Belangrijkste functies van Puppet
Naast zijn sterke punten op het gebied van beheer van hybride infrastructuur biedt Puppet verschillende andere functies die configuratiebeheer in DevOps ondersteunen:
- Puppet Forge: Krijg toegang tot een grote opslagplaats met vooraf gebouwde modules voor veelvoorkomende infrastructuurtaken en integraties.
- Knooppuntclassificatie: Groepeer en beheer knooppunten op basis van omgeving, functie of aangepaste criteria voor gerichte configuratie.
- Gebeurtenisinspectie: Visualiseer en analyseer configuratiegebeurtenissen en wijzigingen in je infrastructuur.
- Taakautomatisering: Voer ad-hoc taken en scripts op aanvraag uit zonder volledige manifests te schrijven.
Integraties
Native integraties zijn onder andere New Relic, Kubernetes, VMware, HashiCorp, CyberArk en Ansible.
Pros and Cons
Pros:
- Modelgestuurd voor een duidelijk gewenste toestand
- Sterk in het beheren van grootschalige bedrijfsomgevingen
- Ingebouwde detectie en correctie van configuratieafwijkingen
Cons:
- Vereist installatie van een agent op elk knooppunt
- Certificaatbeheer kan omslachtig zijn

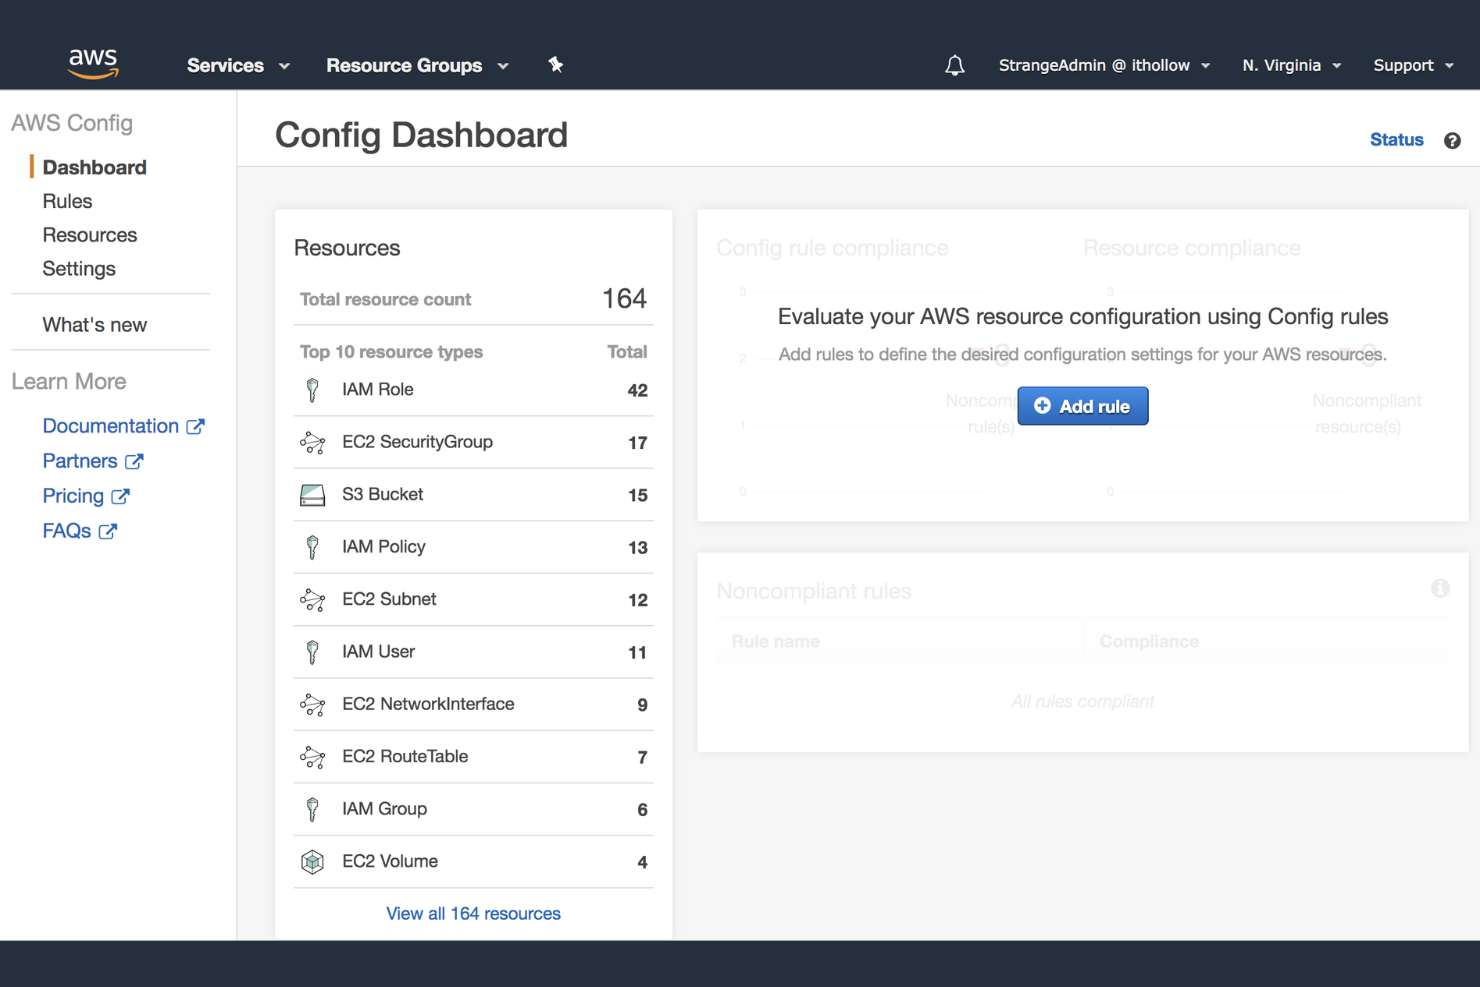
Als uw team infrastructuur op AWS beheert, biedt AWS Config een ingebouwde manier om resourceconfiguraties in uw cloudomgeving te volgen en te controleren. Deze tool is vooral nuttig voor organisaties die compliance moeten handhaven, wijzigingen moeten monitoren en configuratieproblemen binnen AWS moeten oplossen. AWS Config is aantrekkelijk voor DevOps-professionals die diepgaand inzicht en geautomatiseerd beheer voor hun AWS-resources willen.
Waarom ik AWS Config heb gekozen
Voor teams die afhankelijk zijn van AWS-infrastructuur is een ingebouwde tool voor het volgen van resources een groot voordeel. AWS Config registreert en evalueert continu de configuratie van AWS-resources, waardoor het eenvoudig is om wijzigingen te detecteren en compliance te handhaven. Ik heb AWS Config gekozen omdat het een gedetailleerde configuratiegeschiedenis en mogelijkheden voor momentopnamen biedt, die essentieel zijn voor probleemoplossing en audits in DevOps-omgevingen. Dankzij de mogelijkheid om resourceconfiguraties automatisch te toetsen aan aangepaste regels kunnen organisaties governance afdwingen zonder extra overhead.
Belangrijkste functies van AWS Config
Enkele andere functies die AWS Config nuttig maken voor DevOps-teams zijn:
- Relaties tussen resources volgen: Visualiseer en analyseer relaties tussen AWS-resources in uw omgeving.
- Aggregatie voor meerdere accounts en regio's: Voeg configuratie- en compliancegegevens uit meerdere AWS-accounts en regio's samen.
- Integratie met AWS CloudTrail: Breng configuratiewijzigingen in verband met API-activiteit voor diepgaandere audits.
- Geautomatiseerde herstelacties met AWS Systems Manager: Start geautomatiseerde herstelacties wanneer niet-conforme resources worden gedetecteerd.
Integraties
Integraties omvatten AWS CloudTrail, AWS Systems Manager, AWS Lambda, AWS Security Hub, AWS Organizations en AWS Service Catalog.
Pros and Cons
Pros:
- Registreert de wijzigingsgeschiedenis van resources voor audits
- Beheerde regels voor aanbevolen beveiligingspraktijken
- Automatisch afwijkingen herstellen met Lambda-triggers
Cons:
- De gebruikersinterface kan verwarrend zijn voor nieuwe ontwikkelaars
- Realtime volgen loopt soms vertraging op

Het beste voor back-ups van configuraties van netwerkapparaten
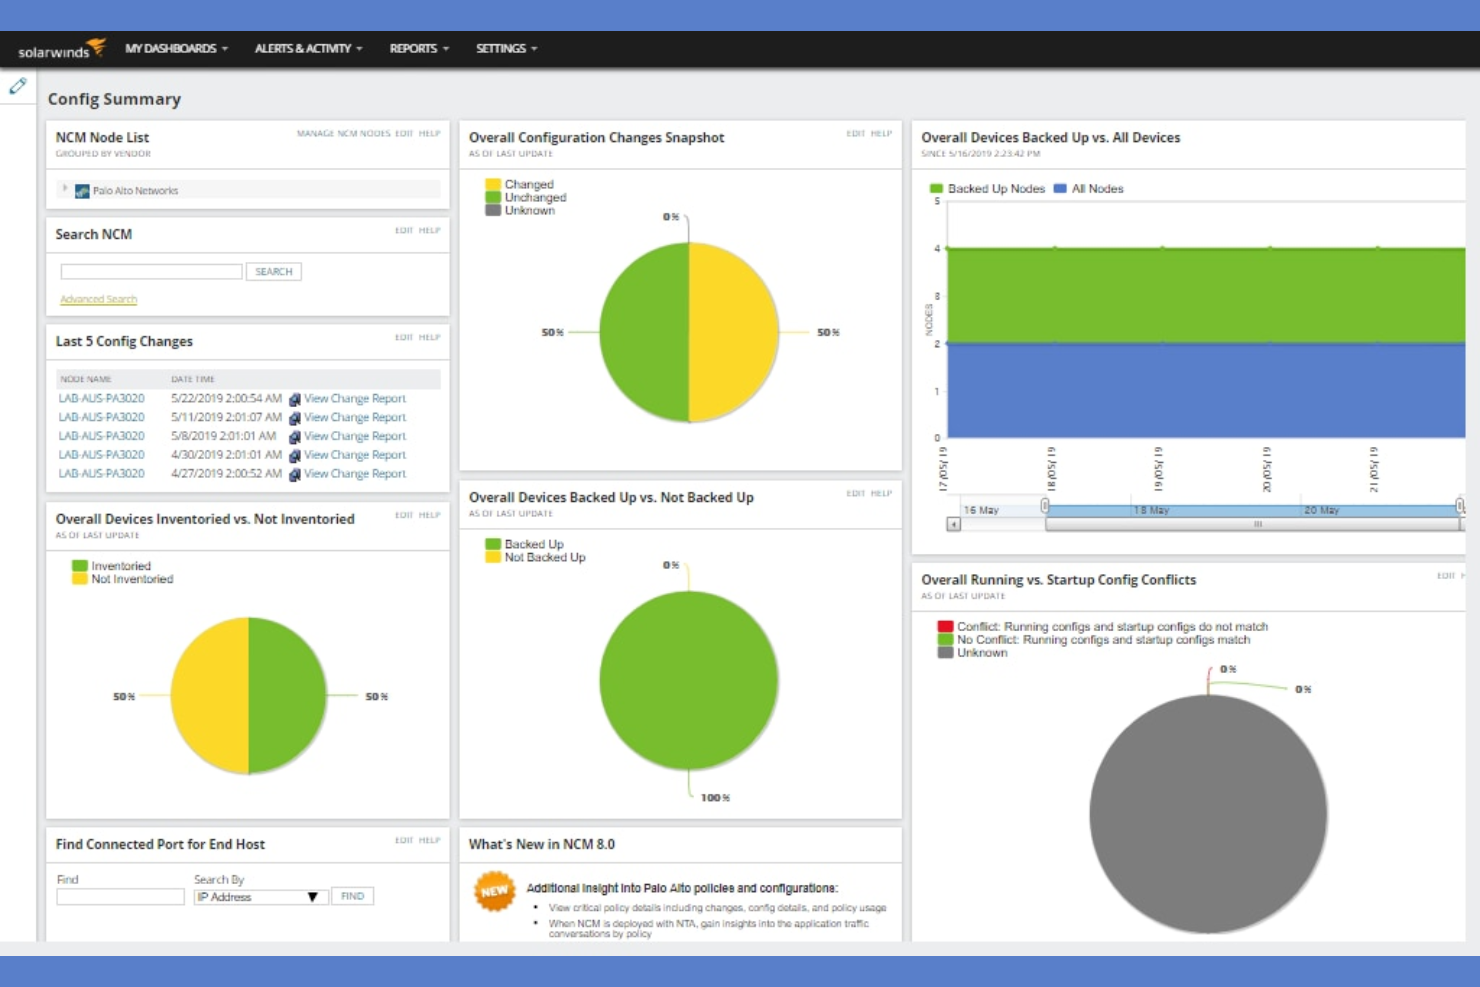
SolarWinds Network Configuration Manager is speciaal ontwikkeld voor IT-teams die grote aantallen netwerkapparaten beheren. Het is vooral nuttig voor netwerkengineers en DevOps-professionals die behoefte hebben aan geautomatiseerde, betrouwbare back-ups en versiebeheer voor apparaatconfiguraties. De tool pakt risico's aan rond verkeerde configuraties, hiaten in naleving en handmatige back-upprocessen in complexe netwerkomgevingen.
Waarom ik voor SolarWinds Network Configuration Manager heb gekozen
Voor teams die betrouwbare back-ups van netwerkapparaatconfiguraties nodig hebben, biedt SolarWinds Network Configuration Manager gespecialiseerde automatisering en controle. Ik heb deze tool gekozen omdat deze regelmatig back-ups plant en uitvoert voor routers, switches en firewalls, waardoor het risico op gegevensverlies door verkeerde configuraties of apparaatstoringen afneemt. Met versiebeheer voor configuraties kunt u wijzigingen volgen en indien nodig snel teruggaan naar eerdere statussen. Het platform bevat ook controle op naleving, waarmee DevOps-teams normen kunnen handhaven en ongeautoriseerde wijzigingen in realtime kunnen signaleren.
Belangrijkste functies van SolarWinds Network Configuration Manager
Andere functies die SolarWinds Network Configuration Manager nuttig maken voor DevOps-teams zijn onder meer:
- Inventaris van netwerkapparaten: Ontdekt automatisch alle netwerkapparaten in uw omgeving en legt deze vast in een catalogus.
- Rolgebaseerde toegangscontrole: Wijst gebruikers gedetailleerde machtigingen toe op basis van hun verantwoordelijkheden.
- Detectie van firmwarekwetsbaarheden: Identificeert verouderde firmware en bekende kwetsbaarheden op netwerkapparaten.
- Aanpasbare waarschuwingen en meldingen: Verstuurt realtimewaarschuwingen voor configuratiewijzigingen, beleidsovertredingen of apparaatproblemen.
Integraties
Integraties omvatten SolarWinds Engineer's Toolset, SolarWinds Log Analyzer en Cisco Smart Net Total Care.
Pros and Cons
Pros:
- Geautomatiseerde toewijzing van applicatieafhankelijkheden
- Geüniformeerde weergave van cloud- en on-premises bedrijfsmiddelen
- Sterke kernfuncties voor IPAM en DCIM
Cons:
- Hoge kosten voor kleine tot middelgrote teams
- Resource-intensieve initiële configuratie

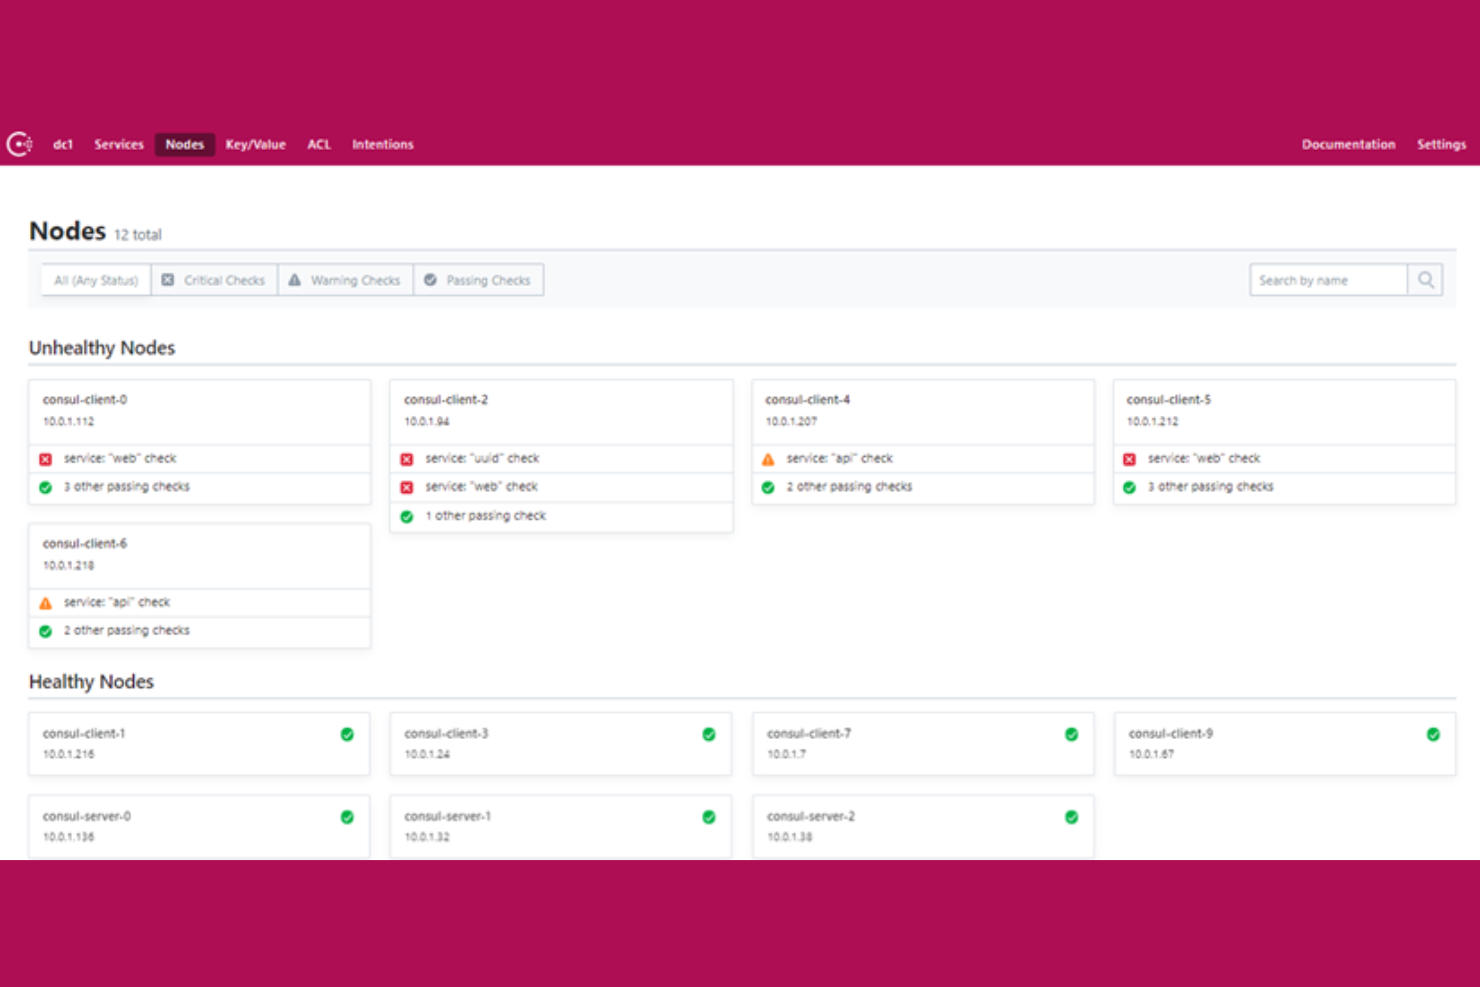
Consul onderscheidt zich voor teams die dynamische servicedetectie en gedistribueerde sleutel-waardeopslag nodig hebben in moderne infrastructuur. Het is een sterke keuze voor DevOps-engineers en platformteams die microservices, multicloud- of hybride omgevingen beheren. De tool pakt uitdagingen aan rond serviceregistratie, gezondheidscontroles en veilige communicatie tussen services op schaal.
Waarom ik voor Consul heb gekozen
Wat mij aantrok in Consul is de sterke focus op servicedetectie en gedistribueerde sleutel-waardeopslag, die essentieel zijn voor dynamische infrastructuur. Consul registreert services automatisch en houdt hun gezondheid bij, waardoor DevOps-teams gemakkelijker microservices kunnen beheren en omgevingen kunnen opschalen zonder handmatige tussenkomst. De ingebouwde sleutel-waardeopslag maakt het mogelijk om configuratiegegevens en functievlaggen centraal te beheren in gedistribueerde systemen. Ik waardeer ook hoe de servicemeshmogelijkheden van Consul veilige, versleutelde communicatie tussen services mogelijk maken, wat een steeds belangrijkere vereiste is in moderne architecturen.
Belangrijkste functies van Consul
Enkele andere functies die Consul waardevol maken voor DevOps-teams zijn:
- Ondersteuning voor meerdere datacenters: Maakt servicedetectie en configuratiebeheer mogelijk in geografisch verspreide omgevingen.
- Toegangscontrolelijsten (ACL's): Bieden fijnmazige beveiligingsbeleidsregels voor het beheren van toegang tot services en gegevens.
- DNS- en HTTP-API's: Maken integratie met bestaande infrastructuur en automatiseringstools mogelijk via standaardinterfaces.
- Automatische failover van services: Detecteert service-uitval en leidt verkeer om naar gezonde instanties zonder handmatige tussenkomst.
Integraties
Integraties omvatten Kubernetes, Nomad, Terraform en Vault.
Pros and Cons
Pros:
- Realtime dynamische configuratie-updates
- Ingebouwde servicedetectie & gezondheidscontroles
- Ingebouwde ondersteuning voor meerdere datacenters
Cons:
- Hoge operationele overhead voor clusters
- Prestatievertraging op enorme schaal

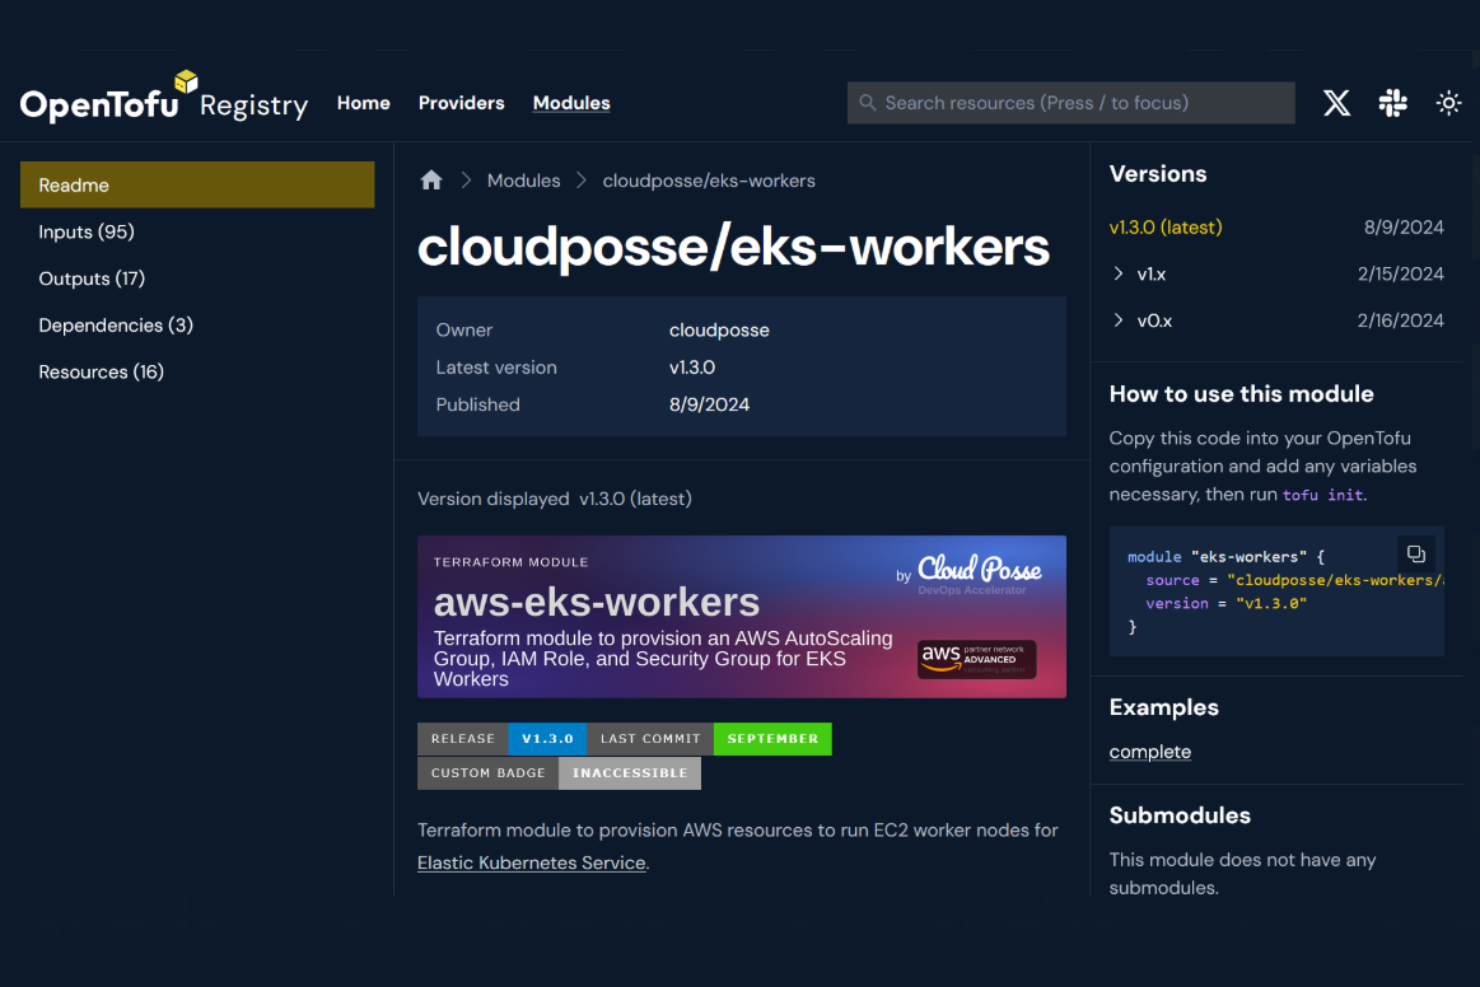
OpenTofu biedt een volledig opensourcebenadering van infrastructuur als code en is daarmee zeer geschikt voor teams die transparantie en door de community aangestuurde ontwikkeling willen. Het is vooral nuttig voor IT-specialisten en DevOps-engineers die het inrichten van infrastructuur willen automatiseren zonder afhankelijkheid van een leverancier. OpenTofu helpt organisaties de controle over hun codebase en workflows te behouden en ondersteunt tegelijkertijd complexe omgevingen met meerdere clouds.
Waarom ik voor OpenTofu heb gekozen
OpenTofu onderscheidt zich voor DevOps-teams die een echt opensource-oplossing voor infrastructuur als code willen. De codebase wordt door de community beheerd, zodat je de tool zonder beperkingen kunt controleren, aanpassen en uitbreiden. Ik waardeer dat OpenTofu declaratieve configuratiebestanden en modules ondersteunt, die helpen om infrastructuur in verschillende omgevingen te standaardiseren. De inzet van het project voor open standaarden maakt het bovendien een betrouwbare keuze voor organisaties die afhankelijkheid van een leverancier willen vermijden en langdurige flexibiliteit willen behouden.
Belangrijkste functies van OpenTofu
Andere functies die OpenTofu aantrekkelijk maken voor infrastructuur als code zijn onder meer:
- Statusbeheer: Houd statusbestanden van de infrastructuur bij en beheer ze om consistentie tussen implementaties te waarborgen.
- Provider-ecosysteem: Krijg toegang tot een breed scala aan providers voor verschillende cloudplatforms en diensten.
- Workflow voor plannen en toepassen: Bekijk wijzigingen in de infrastructuur voordat je ze toepast om risico's te beperken.
- Ondersteuning voor module-registers: Hergebruik en deel configuratiemodules via een openbaar of privéregister.
Integraties
Integraties omvatten PagerDuty, GitHub, ServiceNow, Slack, HashiCorp Vault en HashiCorp Consul.
Pros and Cons
Pros:
- Echt opensource onder de MPL 2.0-licentie
- Directe vervanging voor Terraform 1.5
- Ingebouwde versleuteling van statusbestanden in rust
Cons:
- Gebrek aan officiële ondersteuning voor bedrijven
- Na verloop van tijd steeds meer afwijkingen van Terraform
Andere configuratiebeheertools in DevOps
Hier zijn enkele aanvullende opties voor configuratiebeheertools in DevOps die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- CFengine
Ideaal voor lichtgewicht implementaties met hoge snelheid
- Rudder
E voor realtime compliancerapportage
- SaltProject
E voor gebeurtenisgestuurde orkestratie


Hoe ik configuratiebeheertools in DevOps beoordeel
Ik deel mijn beoordeling op in twee lagen: de basis waaraan elke tool moet voldoen om afwijkingen te beheren en de gewenste status op schaal af te dwingen, en de onderscheidende factoren die goede tools van uitstekende tools onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blinkt uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Infrastructuur als code: Ik kijk hoe elke tool omgaat met declaratieve definities—of je herbruikbare modules kunt schrijven, configuraties kunt parametriseren en ze in Git kunt versiebeheerden op dezelfde manier als applicatiecode.
- Geautomatiseerde configuratieafdwinging: Elke tool moet de gewenste status zelfstandig toepassen en behouden, en niet alleen eenmalig configuraties pushen. Ik controleer of de tool een afwijkende pakketversie of servicestatus automatisch kan herstellen.
- Orchestratie van meerdere knooppunten: Vijf servers beheren is eenvoudig. Ik beoordeel hoe goed een tool parallelle uitvoeringen op honderden of duizenden knooppunten afhandelt zonder vast te lopen door convergentietijden.
- Detectie en herstel van afwijkingen: Wanneer iemand handmatig een firewallregel in productie aanpast, moet de tool dit detecteren. Ik let op continue detectie, waarschuwingen en een duidelijke audittrail van wat er is gewijzigd en wanneer.
- Ondersteuning voor meerdere platforms en clouds: In echte omgevingen worden Linux, Windows en meerdere cloudproviders gecombineerd. Ik controleer op native modules voor AWS, Azure en GCP, naast brede ondersteuning van besturingssystemen.
- Integratie met CI/CD en de DevOps-toolchain: Configuratiebeheer maakt deel uit van een grotere pipeline. Ik beoordeel native koppelingen met tools zoals Jenkins, GitLab CI, GitHub Actions en observatieplatforms.
Wanneer ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Ondersteuning voor beleid als code is voor mij een belangrijke factor—tools waarmee je nalevingscontroles (CIS-benchmarks, interne beveiligingsbeleidsregels) rechtstreeks in configuratieruns kunt opnemen, zorgen ervoor dat teams audits niet als een afzonderlijk proces hoeven te behandelen. Ik beoordeel ook de ondersteuning voor GitOps-werkstromen, waarbij Git fungeert als de enige bron van waarheid en wijzigingen automatisch worden gesynchroniseerd. Integratie met geheimenbeheer is eveneens belangrijk. Inloggegevens tijdens runtime uit een kluis injecteren is altijd beter dan ze hardcoderen in configuratiescripts.
Meer dan functies
De kracht van het ecosysteem en de community is van groot belang—een tool met een actief moduleregister (zoals Ansible Galaxy of Puppet Forge) betekent dat je team minder tijd besteedt aan het helemaal opnieuw schrijven van configuraties. Ik kijk ook nauwlettend naar het implementatiemodel: of een tool agentloos via SSH werkt of agents op elk knooppunt vereist, verandert je beveiligingspositie en onderhoudslast aanzienlijk. De leercurve en beschikbaarheid van talent maken mijn beoordeling compleet. Een tool waarvoor je team geen personeel kan vinden of dat het niet snel kan inwerken, zorgt op de lange termijn voor operationeel risico, ongeacht de technische mogelijkheden.
Hoe kies je configuratiebeheertools in DevOps?
Het is gemakkelijk om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven terwijl je jouw unieke softwareselectieproces doorloopt, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar moet je op letten? |
|---|---|
| Schaalbaarheid | Kan de tool de huidige en verwachte omvang van je infrastructuur aan? Let op limieten voor nodes, de belasting van agents en ondersteuning voor meerdere regio's. |
| Integraties | Kan de tool standaard verbinding maken met je CI/CD, cloudproviders en monitoringtools? Controleer op hiaten waarvoor maatwerk nodig kan zijn. |
| Aanpasbaarheid | Kun je workflows, sjablonen en beleidsregels aanpassen aan de standaarden van je organisatie? Pas op voor starre tools die de afstemming op processen beperken. |
| Gebruiksgemak | Hoe steil is de leercurve voor je team? Beoordeel de gebruikersinterface, documentatie en of niet-experts de dagelijkse taken kunnen beheren. |
| Implementatie en onboarding | Welke middelen en hoeveel tijd zijn nodig voor implementatie en migratie? Zoek naar migratietools, training en ondersteuning voor gefaseerde uitrol. |
| Kosten | Zijn prijsniveaus transparant en voorspelbaar naarmate je opschaalt? Let op verborgen kosten voor uitbreidingen, ondersteuning of gebruiksafhankelijke tarieven. |
| Beveiligingsmaatregelen | Ondersteunt de tool rolgebaseerde toegang, auditlogboeken en versleuteling? Zorg ervoor dat de tool voldoet aan het beveiligingsbeleid van je organisatie. |
| Beschikbaarheid van ondersteuning | Welke ondersteuningskanalen en SLA's worden aangeboden? Bedenk of je 24/7 hulp, vaste contactpersonen of communityforums nodig hebt voor het oplossen van problemen. |
Wat zijn configuratiebeheertools in DevOps?
Configuratiebeheertools in DevOps zijn softwareoplossingen die de implementatie, het onderhoud en het volgen van infrastructuur- en applicatie-instellingen in verschillende omgevingen automatiseren. Deze tools helpen teams bij het beheren van wijzigingen, het afdwingen van consistentie en het verminderen van handmatige fouten door configuratie als code te behandelen. Ze spelen een belangrijke rol bij het ondersteunen van schaalbare, herhaalbare en controleerbare infrastructuuractiviteiten voor moderne IT-omgevingen.
Functies
Let bij het selecteren van configuratiebeheertools in DevOps op de volgende belangrijke functies:
- Infrastructuur als code: Hiermee kunt u infrastructuurconfiguraties definiëren en beheren met behulp van versiebeheerde, door mensen leesbare bestanden, waardoor wijzigingen controleerbaar en herhaalbaar worden.
- Geautomatiseerde implementatie: Maakt het automatisch uitrollen van configuratiewijzigingen over servers en omgevingen mogelijk, waardoor handmatige tussenkomst en het risico op fouten worden verminderd.
- Wijzigingen bijhouden en controleren: Legt elke configuratiewijziging vast en biedt een duidelijke geschiedenis voor probleemoplossing, naleving en het terugdraaien van wijzigingen.
- Integratie met versiebeheer: Maakt verbinding met bronbeheersystemen om configuratiebestanden te beheren, revisies bij te houden en samenwerkingsprocessen te ondersteunen.
- Op rollen gebaseerd toegangsbeheer: Beperkt wie configuraties kan bekijken, bewerken of implementeren en helpt zo beveiligings- en nalevingsbeleid af te dwingen.
- Detectie van configuratie-afwijkingen: Controleert systemen op afwijkingen van de beoogde status en geeft een melding of herstelt deze wanneer ongeautoriseerde wijzigingen plaatsvinden.
- Sjablonen en parametrisering: Hiermee kunt u herbruikbare configuratiesjablonen met variabelen maken, zodat consistente implementaties in verschillende omgevingen worden ondersteund.
- Geheimenbeheer: Slaat gevoelige gegevens, zoals wachtwoorden of API-sleutels, veilig op en voegt deze in configuraties in zonder ze als platte tekst bloot te stellen.
- Ondersteuning voor meerdere omgevingen: Beheert configuraties voor ontwikkel-, test-, acceptatie- en productieomgevingen vanaf één platform.
- Integratie met monitoringtools: Maakt verbinding met monitoring- en waarschuwingssystemen om acties of terugdraaiingen te activeren op basis van gebeurtenissen rond systeemstatus of prestaties.
Voordelen
Het implementeren van configuratiebeheertools in DevOps biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Consistente omgevingen: Geautomatiseerde implementatie en detectie van configuratie-afwijkingen zorgen ervoor dat alle systemen in elke omgeving afgestemd blijven op de gedefinieerde configuraties.
- Snellere levering van wijzigingen: Infrastructuur als code en geautomatiseerde processen verminderen het aantal handmatige stappen, waardoor updates en nieuwe functies sneller kunnen worden uitgerold.
- Verbeterde beveiliging: Op rollen gebaseerd toegangsbeheer en geheimenbeheer helpen gevoelige gegevens te beschermen en ongeautoriseerde wijzigingen te beperken.
- Eenvoudigere probleemoplossing: Het bijhouden en controleren van wijzigingen biedt een duidelijke geschiedenis van configuratiewijzigingen, waardoor problemen gemakkelijker kunnen worden geïdentificeerd en opgelost.
- Eenvoudigere naleving: Controles, versiebeheer en toegangsbeheer ondersteunen wettelijke vereisten door wijzigingen te documenteren en beleid af te dwingen.
- Minder operationeel risico: Geautomatiseerde terugdraaiingen en detectie van configuratie-afwijkingen beperken downtime en voorkomen dat configuratiefouten gevolgen hebben voor productie.
- Schaalbaarheid: Functies voor meerdere omgevingen en sjablonen maken het praktisch om grote, complexe infrastructuren te beheren naarmate uw organisatie groeit.
Kosten en prijzen
Voor het selecteren van configuratiebeheertools in DevOps is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, de gemiddelde prijzen en de gebruikelijke functies die zijn inbegrepen in oplossingen voor configuratiebeheertools in DevOps:
Vergelijkingstabel van abonnementen voor configuratiebeheertools in DevOps
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisconfiguratiebeheer, een beperkt aantal knooppunten, communityondersteuning en open-source-integraties. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Toegang voor één gebruiker, integratie met versiebeheer, basisautomatisering en beperkte ondersteuning. |
| Zakelijk abonnement | $20-$60/gebruiker/maand | Samenwerking tussen meerdere gebruikers, op rollen gebaseerd toegangsbeheer, auditlogboeken en standaardondersteuning. |
| Enterprise-abonnement | $60-$150/gebruiker/maand | Geavanceerde beveiliging, nalevingsfuncties, premiumondersteuning, aangepaste integraties en schaalbaarheidsopties. |
Veelgestelde vragen over configuratiebeheertools in DevOps
Hier vindt u antwoorden op veelgestelde vragen over configuratiebeheertools in DevOps:
Hoe helpen configuratiebeheertools in DevOps configuratieafwijkingen voorkomen?
Configuratiebeheertools in DevOps helpen configuratieafwijkingen voorkomen door systemen continu te controleren op ongeautoriseerde wijzigingen en automatisch de gewenste status af te dwingen. Hierdoor blijven alle omgevingen consistent met de gedefinieerde configuraties, waardoor het risico op fouten en onverwacht gedrag afneemt.
Kunnen configuratiebeheertools in DevOps worden geïntegreerd met bestaande CI/CD-pijplijnen?
Ja, de meeste configuratiebeheertools in DevOps kunnen worden geïntegreerd met populaire CI/CD-platforms. Hierdoor kunt u configuratie-updates automatiseren als onderdeel van uw implementatieworkflows, zodat infrastructuur- en applicatie-instellingen altijd actueel zijn.
Op welke beveiligingsfuncties moet ik letten bij configuratiebeheertools in DevOps?
Let op functies zoals op rollen gebaseerde toegangscontrole, auditlogboeken, versleuteld geheimenbeheer en ondersteuning voor nalevingsnormen. Deze mogelijkheden helpen gevoelige gegevens te beschermen, ongeautoriseerde wijzigingen te beperken en traceerbaarheid te bieden voor alle configuratieactiviteiten.
Hoe ondersteunen configuratiebeheertools in DevOps multicloud- of hybride omgevingen?
Veel configuratiebeheertools in DevOps ondersteunen het beheren van resources bij meerdere cloudproviders en in on-premises systemen. Ze bieden uniforme workflows, sjablonen en integraties waarmee u consistente configuraties kunt toepassen, ongeacht waar uw infrastructuur draait.
Wat zijn de typische uitdagingen bij het implementeren van configuratiebeheertools in DevOps?
Veelvoorkomende uitdagingen zijn het migreren van bestaande configuraties, het trainen van teams in nieuwe workflows en tegelijkertijd het wegnemen van repetitieve taken, integratie met legacy-systemen en het beheren van de complexiteit van grootschalige implementaties. Door gefaseerde uitrol te plannen en te investeren in middelen voor onboarding kunnen deze problemen worden aangepakt.
Wat nu:
Als u bezig bent met het onderzoeken van configuratiebeheertools in DevOps, kunt u gratis contact opnemen met een SoftwareSelect-adviseur voor aanbevelingen.
U vult een formulier in en hebt een kort gesprek waarin zij ingaan op de specifieke details van uw behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. Zij ondersteunen u zelfs gedurende het volledige aankoopproces, inclusief prijsonderhandelingen.