

10 beste cyberincidentresponsediensten beoordeeld in 2026

Shortlist van de beste cyberincidentresponsdiensten


Cyberincidentresponsdiensten helpen organisaties om bedreigingen snel te detecteren, beveiligingsinbreuken in te dammen en met minimale verstoring te herstellen. Als je moeite hebt met het prioriteren van waarschuwingen, niet zeker weet of je team een aanval in realtime aankan of je zorgen maakt over verborgen kwetsbaarheden, ben je niet de enige. Deze uitdagingen kunnen je omgeving blootgesteld laten en je team overbelasten.
Ik heb gewerkt met bedrijven die met precies deze problemen te maken hadden en hen geholpen aanbieders te beoordelen en oplossingen te implementeren die tijdens een crisis daadwerkelijk resultaat leveren. Deze gids deelt inzichten uit die praktijkervaring en belicht dienstverleners die uitblinken in technische diepgang, reactiesnelheid en geschiktheid voor verschillende sectoren.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Overzicht van de beste cyberincidentresponsdiensten
Deze vergelijkingsgrafiek vat de prijsgegevens van mijn beste selecties van cyberincidentresponsdiensten samen, zodat je de beste optie voor je budget en bedrijfsbehoeften kunt vinden.
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste oplossing voor runtimebescherming van applicaties | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Het beste voor uniforme eindpunt- en cloudbeveiliging | Gratis proefversie beschikbaar | Vanaf $59.99/apparaat (jaarlijks gefactureerd) | Website | |
| 3 | Het beste voor 24/7-detectie en respons op dreigingen | Gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor ondersteuning bij naleving | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Beste voor incidentonderzoeken | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Beste voor dreigingsinformatie | Not available | Prijzen op aanvraag | Website | |
| 7 | Beste voor beheerde detectie | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 8 | Ideaal voor cyberforensisch onderzoek | Not available | Prijzen op aanvraag | Website | |
| 9 | Ideaal voor verzekeringsklanten | Not available | Prijzen op aanvraag | Website | |
| 10 | Beste voor snelle respons | Not available | Prijzen op aanvraag | Website |
Beoordelingen van de beste cyberincidentresponsdiensten
Hieronder staan mijn gedetailleerde samenvattingen van de beste aanbieders van cyberincidentresponsdiensten die op mijn shortlist zijn gekomen. Mijn beoordelingen geven inzicht in de belangrijkste diensten, unieke specialisaties en voor- en nadelen van elke aanbieder, zodat je de beste optie voor jouw behoeften kunt vinden.

Oligo Security is een platform voor runtimebeveiliging dat het gedrag van applicaties en infrastructuur in productie monitort om exploiteerbare kwetsbaarheden te detecteren, actieve aanvallen op applicatieniveau te identificeren en kwaadaardige activiteiten in realtime te blokkeren in cloudwerklasten en AI-systemen.
Voor wie is Oligo Security het meest geschikt?
Oligo Security is geschikt voor AppSec- en DevSecOps-teams bij middelgrote tot grote ondernemingen die cloud-native applicaties uitvoeren die zijn gebouwd met opensourcelibraries.
Waarom ik Oligo Security heb gekozen
Ik heb Oligo Security gekozen als een van de beste oplossingen voor runtimebescherming van applicaties, omdat het exploits blokkeert op functieniveau en systeemaanroepniveau, binnen de applicatie zelf, zonder iets offline te halen. Tijdens een actief incident is dat onderscheid belangrijk: je kunt een exploitpad binnen enkele seconden afsluiten terwijl de app verkeer blijft verwerken. Ik vind het ook sterk dat de blokkaderegels op basis van technieken volledige CWE-klassen afdekken, en niet alleen bekende CVE's, zodat je beschermd bent tegen aanvalspatronen waaraan nog geen kwetsbaarheids-ID is toegewezen. Dat is een dekkingsniveau dat statische scanners eenvoudigweg niet kunnen bieden.
Belangrijkste functies van Oligo Security
- Oligo-incidenten: Correleert beveiligingsgebeurtenissen in applicatie- en workloadlagen om de volledige aanvalsketen voor onderzoek zichtbaar te maken.
- MITRE ATT&CK-toewijzing: Koppelt gedetecteerde activiteiten aan ATT&CK-tactieken en -technieken, zodat je SOC gestandaardiseerde context heeft voor triage en rapportage.
- Beveiliging van AI-applicaties: Monitort AI-workloads en infrastructuur voor het aanbieden van modellen tijdens runtime op afwijkend gedrag en pogingen tot ongeautoriseerde toegang.
- Gedragsprofilering van workloads: Bouwt een gedragsbaseline op voor elke workload, zodat afwijkingen van normale uitvoeringspatronen waarschuwingen activeren.
Integraties van Oligo Security
Oligo Security integreert via het Extended-abonnement standaard met AWS Security Hub en fungeert als de officiële partner van AWS voor AI-runtimebeveiliging. Het integreert ook met Endor Labs, dat de runtime-SBOM-gegevens van Oligo opneemt voor gecombineerde statische analyse en analyse van bereikbaarheid tijdens runtime. Naast deze geverifieerde integraties zijn de integratiedetails met andere tools niet duidelijk gedocumenteerd. Ondersteuning voor Zapier en API's blijkt niet uit de huidige documentatie.
Pros and Cons
Pros:
- Detecteert zero-day-exploits zonder voorafgaande CVE's
- Blokkeert aanvallen zonder actieve applicaties te stoppen
- Vermindert het aantal kwetsbaarheidsmeldingen met meer dan 90%
Cons:
- Beperkt aantal beschikbare native integraties met tools van derden
- Kleinere community in vergelijking met gevestigde SCA-leveranciers

Het beste voor uniforme eindpunt- en cloudbeveiliging
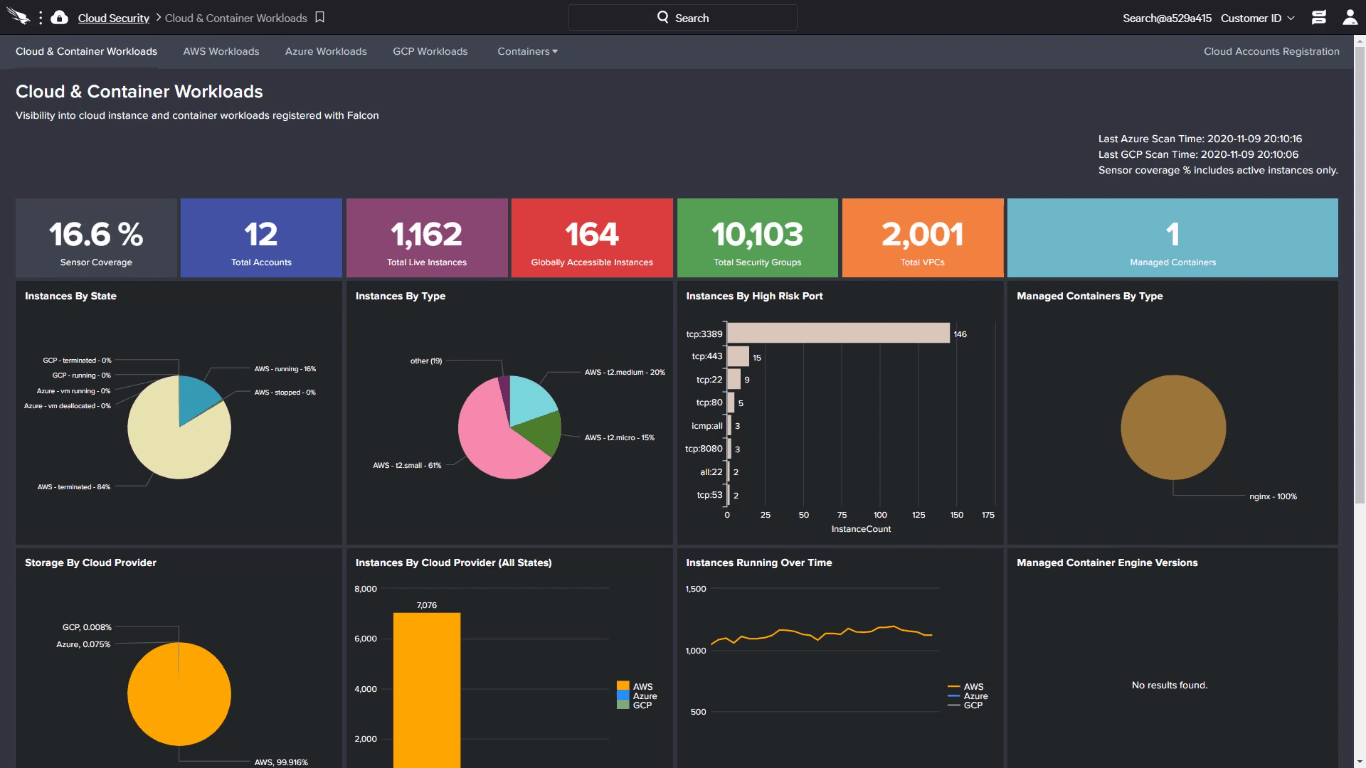
CrowdStrike Falcon is een cybersecurityplatform dat vanaf de basis met AI is ontwikkeld en detectie en respons voor eindpunten (EDR), uitgebreide detectie en respons (XDR), beheerde bedreigingsjacht en incidentresponsdiensten combineert voor eindpunten, cloudwerkomgevingen en identiteiten.
Voor wie is CrowdStrike Falcon het meest geschikt?
CrowdStrike Falcon is zeer geschikt voor middelgrote tot grote ondernemingen en beveiligingsoperatieteams die complexe, gedistribueerde omgevingen beheren en 24/7-bedreigingsdetectie en incidentrespons nodig hebben.
Waarom ik CrowdStrike Falcon heb gekozen
Ik heb CrowdStrike Falcon aan mijn favorieten toegevoegd omdat het eindpunt- en cloudbeveiliging daadwerkelijk verenigt in één lichtgewicht sensor, waardoor de hiaten in zichtbaarheid verdwijnen die afzonderlijke tools veroorzaken. Falcon Insight XDR correleert activiteit op eindpunten, in cloudwerkomgevingen en bij identiteiten in één console, zodat mijn team een aanval over meerdere domeinen heen kan traceren zonder tussen platforms te hoeven schakelen. Ik vind het ook prettig dat het via Falcon Next-Gen SIEM tot 10 GB/dag aan gegevens van derden gratis opneemt, waardoor we cloudtelemetrie naast eindpuntgegevens kunnen toevoegen zonder afzonderlijke licentieproblemen.
Belangrijkste functies van CrowdStrike Falcon
- Falcon OverWatch: Een 24/7-service voor beheerde bedreigingsjacht die proactief zoekt naar verborgen activiteiten van aanvallers in uw omgeving.
- Realtime respons: Een externe opdrachtregelinterface waarmee analisten scripts kunnen uitvoeren, bestanden kunnen ophalen en gecompromitteerde systemen kunnen herstellen zonder fysieke toegang.
- Falcon Fusion SOAR: Een ingebouwde automatiseringsengine voor het opzetten van responsworkflows zonder code, die worden geactiveerd door specifieke detectiegebeurtenissen.
- Falcon Prevent: Een antivirusmodule van de nieuwe generatie die AI op het apparaat gebruikt om malware en exploitpogingen vóór uitvoering te blokkeren.
Integraties van CrowdStrike Falcon
CrowdStrike Falcon beschikt via de CrowdStrike Marketplace over een uitgebreid partnerecosysteem, waar klanten integraties voor het Falcon-platform kunnen ontdekken en implementeren. De Marketplace bevat API-gestuurde integraties en dataconnectoren die gegevensuitwisseling en automatisering binnen de beveiligingsstack ondersteunen. Tot de Marketplace-integraties behoren onder andere Splunk, ServiceNow, Palo Alto Networks Cortex XSOAR, Zscaler, Mimecast, Google Workspace, Okta, Proofpoint, Netskope en Tines. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Lichtgewicht agent met minimale invloed op de prestaties
- Verkort de gemiddelde responstijd aanzienlijk
- 24/7 beheerde bedreigingsjacht via OverWatch
Cons:
- Complexe moduleverpakking bemoeilijkt het opstellen van offertes
- Geen mogelijkheid om eindpunten offline te scannen

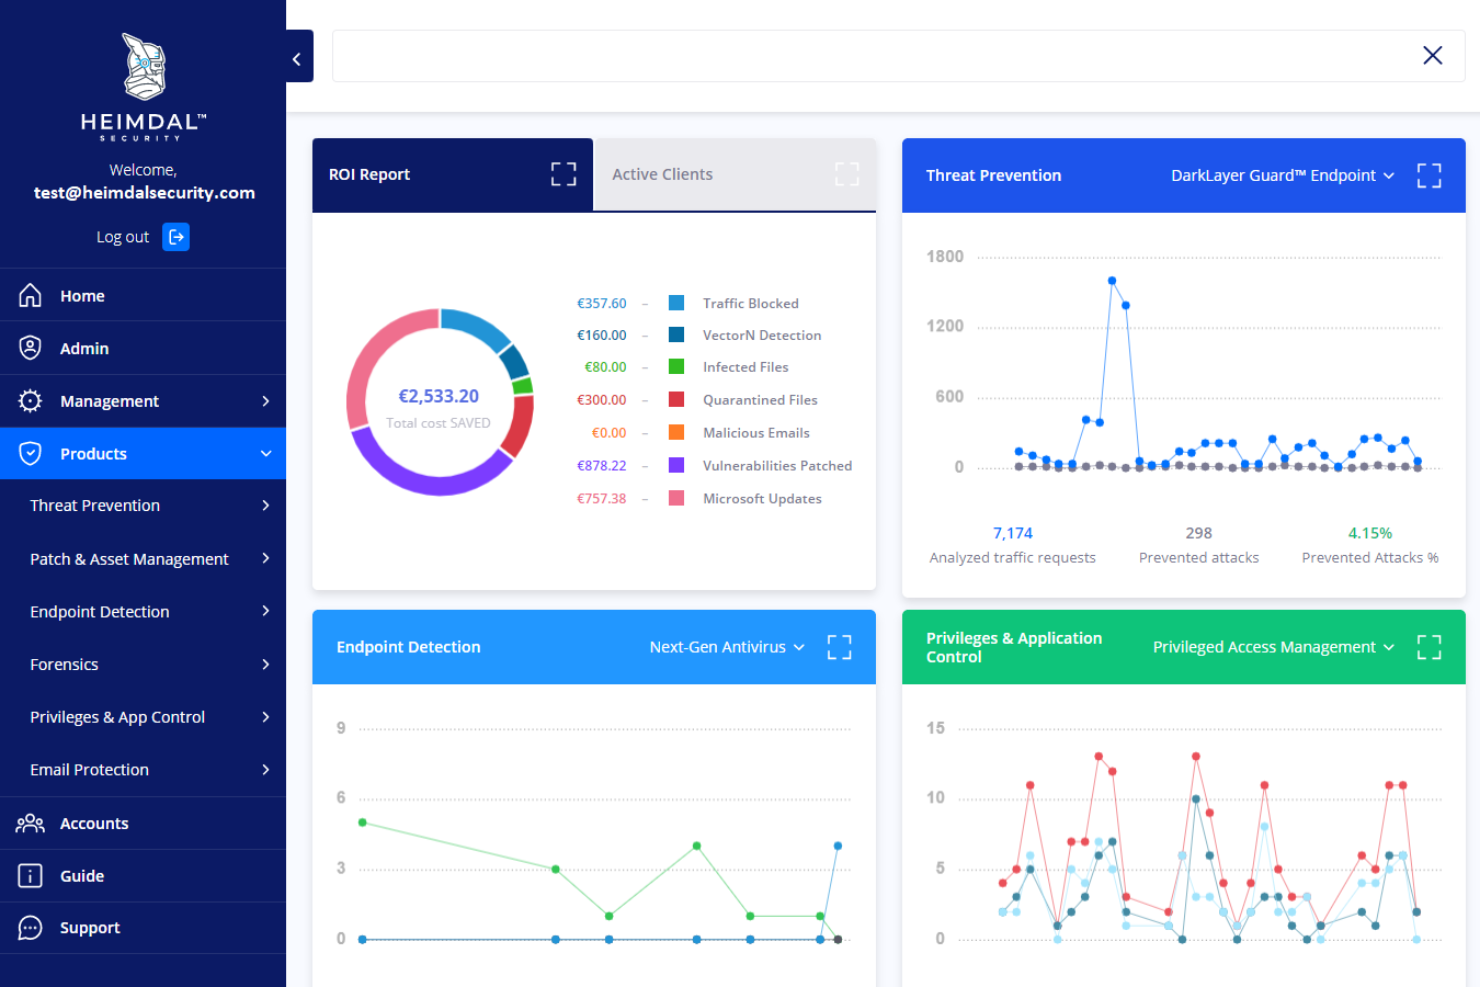
Wanneer het beschermen van de digitale bedrijfsmiddelen van uw organisatie van het grootste belang is, komt Heimdal naar voren als een aantrekkelijke keuze voor wie op zoek is naar een dienst voor respons op cyberincidenten. Het richt zich op ondernemingen in verschillende sectoren, waaronder de gezondheidszorg, financiële dienstverlening en overheid, en biedt oplossingen die inspelen op de complexiteit van moderne cyberdreigingen. Met de nadruk op het integreren van preventie, detectie en respons helpt Heimdal uw team om de complexiteit van naleving en gegevensbeheer het hoofd te bieden, terwijl de operationele efficiëntie behouden blijft.
Waarom ik voor Heimdal heb gekozen
Ik heb voor Heimdal gekozen vanwege de dienst voor beheerde uitgebreide detectie en respons (MXDR), die continue bescherming biedt via een 24/7-beveiligingsoperatiecentrum (SOC). Deze functie is belangrijk voor wie realtime detectie van dreigingen en snelle responsmogelijkheden nodig heeft. De DNS-beveiliging van Heimdal, aangedreven door AI/ML, is een andere opvallende functie die webgebaseerde aanvallen en datalekken effectief voorkomt. Daarnaast bieden de mogelijkheden voor detectie en respons op eindpunten (EDR) van het platform verbeterde dreigingsdetectie, zodat uw organisatie incidenten snel kan beheren wanneer deze zich voordoen.
Belangrijkste functies van Heimdal
Naast het kernaanbod biedt Heimdal verschillende andere functies die de mogelijkheden voor respons op cyberincidenten verbeteren:
- Patch- en assetbeheer: Geautomatiseerde hulpmiddelen die naleving vereenvoudigen en risico's in verband met kwetsbaarheden beperken.
- Beheer van geprivilegieerde toegang: Beheert geprivilegieerde toegang veilig om het risico op ongeautoriseerde inbreuken te minimaliseren.
- Bescherming tegen ransomware: Biedt geavanceerde oplossingen ter bescherming tegen ransomwareaanvallen en beschermt kritieke gegevens.
- E-mailbeveiliging: Biedt geavanceerde bescherming tegen phishing en andere e-mailgerelateerde dreigingen en zorgt voor veilige communicatiekanalen.
Integraties van Heimdal
Systeemeigen integraties worden momenteel niet vermeld.
Pros and Cons
Pros:
- De functie DNS-beveiliging wordt aangedreven door AI/ML-technologie
- Biedt geautomatiseerd patchbeheer voor naleving
- Omvat geavanceerde maatregelen voor bescherming tegen ransomware
Cons:
- Er wordt melding gemaakt van overmatige blokkering van websites
- Af en toe vertragingen in de softwareprestaties

Trustwave richt zich op het helpen van bedrijven bij het naleven van diverse branchenormen en bedient een gevarieerd klantenbestand in meerdere sectoren.
Waarom ik voor Trustwave heb gekozen: De focus van Trustwave op ondersteuning bij naleving maakt hen een ideale partner voor bedrijven die moeten voldoen aan strenge wettelijke vereisten. Hun beheerde beveiligingsdiensten bieden continue monitoring en dreigingsdetectie, zodat uw team blijft voldoen aan branchenormen. Deze nadruk op ondersteuning bij naleving onderscheidt hen van andere aanbieders.
Uitblinkende diensten: De penetratietesten van Trustwave helpen uw team kwetsbaarheden in uw systemen te identificeren en aan te pakken, waardoor uw beveiligingspositie wordt versterkt. Hun training in beveiligingsbewustzijn leert uw medewerkers best practices, waardoor het risico op menselijke fouten bij beveiligingsincidenten wordt verminderd.
Doelsectoren: Financiële dienstverlening, gezondheidszorg, detailhandel, onderwijs en overheid.
Specialismen: Ondersteuning bij naleving, beheerde beveiligingsdiensten, dreigingsdetectie, penetratietesten en training in beveiligingsbewustzijn.
Pros and Cons
Pros:
- Ervaren ondersteuningsteam
- Aanpasbare beveiligingsoplossingen
- Continue monitoring van dreigingen
Cons:
- Focus op sectoren met strenge nalevingsvereisten
- Prijzen zijn niet openbaar beschikbaar

Kroll richt zich op forensische onderzoeken en risicobeheer. Ze bedienen organisaties die gedetailleerde analyses en deskundige afhandeling van cyberbeveiligingsincidenten nodig hebben.
Waarom ik Kroll heb gekozen: Kroll is gespecialiseerd in incidentonderzoeken en biedt forensische analyses om de onderliggende oorzaken van datalekken bloot te leggen. Hun risicobeheerdiensten helpen je team toekomstige bedreigingen te beperken door kwetsbaarheden te identificeren. Deze focus op diepgaande onderzoeken en proactief risicobeheer maakt hen ideaal voor bedrijven die grondige beveiligingsbeoordelingen nodig hebben.
Belangrijkste diensten: Hun diensten voor melding van datalekken zorgen ervoor dat je team na een datalek aan de wettelijke verplichtingen voldoet en helpen je communicatie effectief te beheren. De digitale forensische diensten bieden een gedetailleerde analyse van cyberincidenten en helpen de omvang en impact van datalekken te begrijpen.
Doelsectoren: Financiële sector, gezondheidszorg, technologie, juridische sector en overheid.
Specialisaties: Incidentonderzoeken, risicobeheer, digitale forensische analyse, melding van datalekken en advies over cyberbeveiliging.
Pros and Cons
Pros:
- Uitgebreide meldingen van datalekken
- Deskundige adviesdiensten
- Sterke focus op risicobeheer
Cons:
- Focus op grotere ondernemingen
- Beperkte informatie over de proefperiode

Mandiant richt zich op incidentrespons, beperking van bedreigingen en risicoreductie. Ze bedienen een breed scala aan sectoren, waaronder de financiële sector, productie en de overheid.
Waarom ik voor Mandiant heb gekozen: Mandiant blinkt uit in dreigingsinformatie en biedt bruikbare inzichten en programma's op maat voor verschillende sectoren. Hun team van toonaangevende dreigingsonderzoekers en incidentresponsmedewerkers zorgt ervoor dat uw team deskundige begeleiding krijgt. Deze focus op inlichtingen en oplossingen op maat maakt hen tot een leider in de sector.
Uitblinkende diensten: Het advies over AI-beveiliging van Mandiant helpt uw team kunstmatige intelligentie te benutten om cyberbeveiligingsmaatregelen te verbeteren. Hun diensten voor strategische paraatheid bereiden uw organisatie voor op mogelijke bedreigingen door robuuste beveiligingsstrategieën te ontwikkelen.
Doelsectoren: Financiële sector, productie, overheid, gezondheidszorg en detailhandel.
Specialisaties: Incidentrespons, dreigingsinformatie, AI-beveiliging, beheerde detectie en respons en continue monitoring.
Pros and Cons
Pros:
- Ondersteund door Google Cloud
- Sterke reputatie in de sector
- Uitgebreid dienstenaanbod
Cons:
- Gericht op grotere ondernemingen
- Mogelijk niet geschikt voor kleine bedrijven

Secureworks biedt diensten voor beheerde detectie en respons (MDR), gericht op het voorkomen, detecteren en 24 uur per dag reageren op bedreigingen. Ze bedienen sectoren die sterke cyberbeveiligingsmaatregelen vereisen, zoals de financiële sector en de maakindustrie.
Waarom ik voor Secureworks koos: Secureworks blinkt uit in beheerde detectie door 24 uur per dag preventie tegen bedreigingen en respons te bieden. Hun Taegis-platform biedt uitgebreide beveiliging in verschillende omgevingen, waaronder cloud- en netwerkomgevingen. Deze nadruk op continue monitoring en respons is ideaal voor teams die voortdurend waakzaam moeten zijn.
Uitblinkende diensten: Secureworks biedt dreigingsjacht, waarmee potentiële bedreigingen in uw omgeving proactief worden geïdentificeerd, zodat uw team deze kan aanpakken voordat ze escaleren. Hun adviesdiensten bieden deskundige begeleiding om uw cyberbeveiligingspositie te verbeteren en specifieke uitdagingen aan te pakken.
Doelsectoren: Financiële sector, maakindustrie, onderwijs, gezondheidszorg en detailhandel.
Specialisaties: Beheerde detectie en respons, dreigingsjacht, respons op incidenten, advies over cyberbeveiliging en cloudbeveiliging.
Pros and Cons
Pros:
- Samenwerkingsgerichte aanpak
- Positieve feedback van gebruikers
- Sterke samenwerkingen binnen de sector
Cons:
- Mogelijk niet geschikt voor kleine bedrijven
- Prijsgegevens niet openbaar

Group-IB is gespecialiseerd in dreigingsinformatie en forensisch onderzoek. Het bedrijf bedient een breed scala aan sectoren en biedt oplossingen op maat om cyberdreigingen te voorkomen en te onderzoeken.
Waarom ik voor Group-IB heb gekozen: Group-IB blinkt uit in cyberforensisch onderzoek en levert gedetailleerde analyses om de onderliggende oorzaken van incidenten bloot te leggen. Hun diensten op het gebied van dreigingsinformatie helpen je team om potentiële dreigingen te voorzien en te beperken. Deze focus op forensische details en proactief dreigingsbeheer maakt hen een ideale keuze voor bedrijven die behoefte hebben aan diepgaande beveiligingsinzichten.
Uitgelichte diensten: Hun diensten tegen piraterij beschermen je digitale bedrijfsmiddelen door ongeautoriseerde inhoud te identificeren en te verwijderen, zodat je de integriteit van je merk kunt behouden. De diensten voor dreigingsopsporing zoeken proactief naar dreigingen binnen je netwerk, zodat je team kwetsbaarheden kan aanpakken voordat deze escaleren.
Doelsectoren: Financiële dienstverlening, telecommunicatie, energie, detailhandel en overheid.
Specialisaties: Cyberforensisch onderzoek, dreigingsinformatie, bestrijding van piraterij, dreigingsopsporing en incidentrespons.
Pros and Cons
Pros:
- Oplossingen op maat voor verschillende sectoren
- Sterke focus op bestrijding van piraterij
- Proactief dreigingsbeheer
Cons:
- Mogelijk niet geschikt voor kleinere bedrijven
- Prijzen zijn niet openbaar beschikbaar

Beazley biedt diensten voor respons op cyberincidenten met een focus op risicobeheer en respons op datalekken. Ze bedienen voornamelijk de verzekeringssector en bieden oplossingen op maat die aansluiten bij de specifieke behoeften van hun klanten.
Waarom ik voor Beazley heb gekozen: Beazley richt zich op verzekeringsklanten door incidentrespons te integreren met strategieën voor risicobeheer. Hun diensten omvatten respons op datalekken, zodat uw team incidenten efficiënt kan afhandelen. Deze integratie van verzekeringen en cyberbeveiliging maakt hen tot een unieke aanbieder voor klanten die behoefte hebben aan uitgebreide risicobeheersoplossingen.
Uitblinkende diensten: De risicobeoordelingsdiensten helpen uw team potentiële kwetsbaarheden te identificeren, waardoor uw algehele beveiligingspositie wordt verbeterd. Hun diensten voor respons op datalekken bieden onmiddellijke ondersteuning bij een datalek, zodat u schade kunt beperken en de communicatie effectief kunt beheren.
Doelindustrieën: Verzekeringen, gezondheidszorg, financiën, detailhandel en technologie.
Specialismen: Risicobeheer, respons op datalekken, cyberbeveiligingsverzekeringen, risicobeoordeling en incidentrespons.
Pros and Cons
Pros:
- Onmiddellijke ondersteuning bij respons op datalekken
- Geïntegreerde oplossingen voor risicobeheer
- Sterke focus op de verzekeringssector
Cons:
- Mogelijk niet geschikt voor kleinere bedrijven
- Beperkte focus op klanten buiten de verzekeringssector

Sygnia biedt diensten voor het reageren op cyberincidenten, met de nadruk op het snel indammen en oplossen van cyberdreigingen. Ze bedienen verschillende sectoren, waaronder cloud en operationele technologie, en bieden op maat gemaakte oplossingen voor betere beveiliging.
Waarom ik voor Sygnia koos: Sygnia blinkt uit in snelle respons door ervaren teams met een militaire achtergrond in te zetten om dreigingen snel te onderzoeken en in te dammen. Hun diensten omvatten beoordelingen van cyberparaatheid en voorbereiding op ransomware, zodat uw team op elke situatie is voorbereid. Deze nadruk op snel handelen en paraatheid maakt hen ideaal voor organisaties die behoefte hebben aan snel en effectief beheer van dreigingen.
Opvallende diensten: De rode-teamtests van Sygnia bieden uw team realistische aanvalssimulaties om kwetsbaarheden vast te stellen en de verdediging te verbeteren. Hun toezicht op dreigingsinformatie biedt voortdurend toezicht om potentiële dreigingen te detecteren en aan te pakken voordat deze escaleren.
Doelsectoren: Financiële sector, gezondheidszorg, energie, technologie en overheid.
Specialisaties: Snelle respons, beoordelingen van cyberparaatheid, voorbereiding op ransomware, dreigingsinformatie en forensisch onderzoek.
Pros and Cons
Pros:
- Voortdurend toezicht op dreigingen
- Realistische aanvalssimulaties
- Snelle indamming van dreigingen
Cons:
- Focus op grotere ondernemingen
- Beperkte informatie over de proefperiode
Andere cyberincidentresponsdiensten
Hier zijn enkele aanvullende aanbieders van cyberincidentresponsdiensten die mijn shortlist niet hebben gehaald, maar toch het bekijken waard zijn:
- Redscan
E voor de Britse markt
- Pondurance
E voor de zorgsector
- Security Joes
E voor kleine bedrijven
- Herjavec Group
E voor wereldwijd bereik
- UnderDefense
E voor 24/7-monitoring


Wat bieden cyberincidentresponsdiensten doorgaans?
Cyberincidentresponsdiensten zijn professionele diensten die bedrijven helpen cyberdreigingen te detecteren, erop te reageren en ervan te herstellen. Ze kunnen bijvoorbeeld het volgende bieden:
- Detectie en analyse van bedreigingen
- Incidentrespons en herstel
- Kwetsbaarheidsbeoordelingen
- Forensisch onderzoek
- Bewustwordingstraining op het gebied van beveiliging
IT-afdelingen, beveiligingsteams en bedrijven in verschillende sectoren maken doorgaans gebruik van deze diensten om problemen aan te pakken zoals datalekken, nalevingskwesties en de behoefte aan verbeterde beveiligingsmaatregelen.
Criteria voor het selecteren van een cyberincidentresponsdienst
Bij het selecteren van de beste aanbieders van cyberincidentresponsdiensten voor deze lijst heb ik rekening gehouden met veelvoorkomende bedrijfsbehoeften en knelpunten die deze aanbieders aanpakken. Hierbij keek ik onder andere naar het beperken van downtime tijdens een cyberincident en het waarborgen van naleving van sectorvoorschriften. Ik heb ook het volgende raamwerk gebruikt om mijn beoordeling gestructureerd en eerlijk te houden:
Kernservices (25% van de totaalscore)
Om in aanmerking te komen voor opname in deze lijst moest elke aanbieder de volgende basisdiensten aanbieden:
- Detectie van bedreigingen
- Incidentrespons
- Kwetsbaarheidsbeoordelingen
- Forensisch onderzoek
- Beveiligingstraining
Aanvullende onderscheidende diensten (25% van de totaalscore)
Om de concurrentie verder te beperken, heb ik ook gezocht naar unieke of bijzonder waardevolle diensten, zoals:
- Geavanceerde dreigingsinformatie
- Realtime monitoring
- Aangepaste beveiligingsoplossingen
- Ondersteuning bij naleving van sectorspecifieke regelgeving
- Door AI aangestuurde analyses
Ervaring in de sector (10% van de totaalscore)
Om inzicht te krijgen in de ervaring in de sector van elke aanbieder, heb ik het volgende in overweging genomen:
- Aantal jaren actief
- Aantal bediende klanten
- Deskundigheid in specifieke sectoren
- Bewezen staat van dienst
- Behaalde certificeringen
Ingebruikname (10% van de totaalscore)
Om de ervaring tijdens de ingebruikname voor elke aanbieder te beoordelen, heb ik het volgende in overweging genomen:
- Snelheid van de installatie
- Duidelijkheid van de instructies
- Beschikbaarheid van trainingsmateriaal
- Ondersteuning tijdens de implementatie
- Gemak van integratie
Klantenondersteuning (10% van de totaalscore)
Om het niveau van de klantenondersteuning die elke aanbieder biedt te beoordelen, heb ik het volgende in overweging genomen:
- Beschikbaarheid van ondersteuning 24/7
- Meerdere ondersteuningskanalen
- Reactiesnelheid op vragen
- Deskundigheid van het ondersteuningsteam
- Feedback van klanten over de ondersteuning
Prijs-kwaliteitverhouding (10% van de totaalscore)
Om de prijzen en het mogelijke rendement op investering van samenwerking met elke aanbieder te beoordelen, heb ik het volgende in overweging genomen:
- Concurrerende prijzen
- Transparantie van de prijsstructuur
- Assortiment aan prijsplannen
- Kosten-batenanalyse
- Kortingen voor langlopende contracten
Klantbeoordelingen (10% van de totaalscore)
Om inzicht te krijgen in de algemene tevredenheid van bestaande klanten, heb ik bij het lezen van klantbeoordelingen het volgende in overweging genomen:
- Consistentie van positieve feedback
- Vaak genoemde sterke punten
- Verbeterpunten
- Tevredenheid over de resultaten
- Bereidheid om de aanbieder aan te bevelen
Een aanbieder van diensten voor respons op cyberincidenten kiezen
Het is gemakkelijk om verstrikt te raken in lange lijsten met diensten en complexe prijsstructuren. Houd de volgende factoren in gedachten om prioriteit te geven aan de zaken die het belangrijkst zijn voor je bedrijf:
| Factor | Waar je op moet letten |
| Bedrijfsdoelstellingen | Stem de diensten van de aanbieder af op je strategische doelen om ervoor te zorgen dat ze aan je behoeften voldoen. |
| Dienstenpakket en SLA's | Controleer of het dienstenaanbod en de SLA's je specifieke beveiligingsvereisten dekken. |
| Beschikbaarheid van ondersteuning | Zorg ervoor dat de aanbieder ondersteuning 24/7 biedt, vooral als je team wereldwijd actief is. |
| Kosten en prijsstructuur | Zoek naar transparante prijzen en beoordeel de geboden waarde in verhouding tot de kosten. |
| Communicatie en rapportage | Beoordeel hoe vaak je updates ontvangt en hoe duidelijk de rapporten zijn. |
| Ervaring in de sector | Overweeg aanbieders met ervaring in jouw sector voor deskundigheid op maat. |
| Technologie en hulpmiddelen | Controleer of de aanbieder geavanceerde hulpmiddelen en technologieën gebruikt die met je systemen kunnen worden geïntegreerd. |
| Schaalbaarheid | Zorg ervoor dat de diensten in de loop der tijd kunnen meegroeien met de behoeften van je bedrijf. |
Belangrijke diensten voor respons op cyberincidenten
Let bij het selecteren van een aanbieder van diensten voor respons op cyberincidenten op de volgende belangrijke diensten:
- Detectie van bedreigingen: Identificeert potentiële beveiligingsbedreigingen snel om risico's tot een minimum te beperken.
- Incidentrespons: Biedt onmiddellijke actie om beveiligingsinbreuken in te dammen en op te lossen.
- Kwetsbaarheidsbeoordelingen: Evalueert uw systemen om beveiligingszwakke plekken te identificeren en aan te pakken.
- Forensisch onderzoek: Analyseert incidenten om de onderliggende oorzaak te achterhalen en herhaling te voorkomen.
- Beveiligingstraining: Leert uw team best practices om het risico op menselijke fouten te verkleinen.
- Inlichtingen over bedreigingen: Biedt inzicht in opkomende bedreigingen, zodat u zich proactief kunt voorbereiden.
- Penetratietests: Simuleert aanvallen om uw verdediging te beoordelen en beveiligingsmaatregelen te verbeteren.
- Ondersteuning bij naleving: Zorgt ervoor dat uw werkwijzen aansluiten bij regelgeving en normen binnen de sector.
- 24/7-bewaking: Biedt voortdurende bewaking om bedreigingen op elk moment te detecteren en erop te reageren.
- Risicobeheer: Helpt risico's te prioriteren en te beperken om uw bedrijfsmiddelen te beschermen.
Voordelen van incidentresponsdiensten voor cyberincidenten
Samenwerken met een dienstverlener voor incidentrespons bij cyberincidenten biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele diensten voor beheerde detectie en respons waar u naar kunt uitkijken:
- Snellere responstijden: Incidentresponsdiensten helpen inbreuken snel in te dammen en op te lossen, waardoor uitvaltijd tot een minimum wordt beperkt.
- Verbeterde beveiligingsstatus: Detectie van bedreigingen en kwetsbaarheidsbeoordelingen identificeren zwakke plekken in uw verdediging en pakken deze aan.
- Naleving van regelgeving: Ondersteuning bij naleving zorgt ervoor dat uw werkwijzen voldoen aan sectornormen en boetes worden voorkomen.
- Groter bewustzijn van bedreigingen: Inlichtingen over bedreigingen houden uw team op de hoogte van opkomende bedreigingen, zodat het zich proactief kan voorbereiden.
- Verminderd risico op menselijke fouten: Beveiligingstraining leert uw medewerkers best practices, waardoor de kans op fouten afneemt.
- Continue bescherming: 24/7-bewaking biedt onafgebroken toezicht om bedreigingen op elk moment te detecteren en erop te reageren.
- Onderbouwde besluitvorming: Forensisch onderzoek biedt inzicht in incidenten en helpt u gegevensgestuurde beveiligingsverbeteringen door te voeren.
Kosten en prijsstructuren van incidentresponsdiensten voor cyberincidenten
Incidentresponsdiensten voor cyberincidenten worden doorgaans tegen een prijs op maat aangeboden om rekening te houden met uiteenlopende bedrijfsbehoeften, bedrijfsgroottes en omstandigheden. Cybersecuritybedrijven in San Diego zijn mogelijk voorbereid op grotere datalekken, terwijl teams in kleinere steden mogelijk niet over de expertise beschikken om ondersteuning te bieden. Dienstverleners werken doorgaans volgens een van de volgende prijsstructuren:
- Op abonnementsbasis: Brengt een terugkerend bedrag in rekening voor doorlopende diensten en ondersteuning.
- Op projectbasis: De kosten worden bepaald door de specifieke omvang en duur van het project.
- Uurtarief: De facturering is gebaseerd op het aantal uren dat de dienstverlener heeft gewerkt.
- Model op basis van een onderhoudsovereenkomst: Er wordt regelmatig een vast bedrag betaald om indien nodig gebruik te kunnen maken van de diensten.
- Werkzaamhedenomvang (SOW): De prijs is gebaseerd op overeengekomen resultaten en taken die in een contract zijn vastgelegd.
Belangrijke factoren die de prijs van incidentresponsdiensten voor cyberincidenten beïnvloeden
Naast het specifieke prijsmodel zijn hier enkele aanvullende factoren die van invloed kunnen zijn op de kosten van incidentresponsdiensten voor cyberincidenten:
- Mate van maatwerk: Hoe beter de diensten zijn afgestemd op uw specifieke behoeften, hoe hoger de kosten kunnen zijn.
- Nalevingsvereisten: Het naleven van sectorale regelgeving kan de kosten verhogen vanwege de benodigde gespecialiseerde expertise.
- Aantal gebruikers: Meer werknemers of gebruikers kunnen de kosten verhogen, aangezien de diensten meegroeien met uw bedrijf.
- Complexiteit van incidenten: De complexiteit van mogelijke incidenten en de vereiste responsmaatregelen kan van invloed zijn op de prijs. Cybersecurity voor financiële dienstverlening kan geavanceerde bescherming omvatten, omdat deze instellingen vaker doelwit zijn.
- Technologische integratie: De kosten kunnen stijgen als geavanceerde hulpmiddelen en technologieën met uw huidige systemen moeten worden geïntegreerd.
Als u zich bewust bent van deze factoren voordat u aangepaste offertes bij dienstverleners opvraagt, krijgt u een beter beeld van wat u kunt verwachten en kunt u offertes effectiever vergelijken.
Dienst voor respons op cyberincidenten: veelgestelde vragen
Hier vindt u antwoorden op veelgestelde vragen over diensten voor respons op cyberincidenten:
Hoe snel kan een dienst voor respons op cyberincidenten reageren op een dreiging?
Reactietijden kunnen variëren afhankelijk van de dienstverlener en de service level agreement (SLA) die u kiest. Veel dienstverleners bieden 24/7-monitoring, wat betekent dat ze vrijwel onmiddellijk op dreigingen kunnen reageren. Het is belangrijk om de reactietijden met potentiële dienstverleners te bespreken, zodat u zeker weet dat ze aan de behoeften van uw team voldoen.
Welke soorten incidenten behandelen deze diensten doorgaans?
Diensten voor respons op cyberincidenten behandelen doorgaans een breed scala aan incidenten, waaronder malwareaanvallen, datalekken en phishingfraude. Ze kunnen ook helpen bij dreigingen van binnenuit en ransomware-incidenten. Het is essentieel om na te gaan of de dienstverlener die u overweegt ervaring heeft met de specifieke soorten incidenten die relevant zijn voor uw bedrijf.
Hoe kies ik de juiste dienstverlener voor mijn bedrijf?
Bij het kiezen van de juiste dienstverlener moet u uw specifieke behoeften beoordelen, zoals nalevingsvereisten binnen uw sector en het ondersteuningsniveau dat u nodig hebt. Houd rekening met factoren zoals de ervaring van de dienstverlener, het dienstenaanbod en de prijsstructuren. Het is ook nuttig om beoordelingen te lezen en casestudy’s op te vragen om te zien hoe ze bedrijven die vergelijkbaar zijn met het uwe hebben geholpen.
Kunnen deze diensten helpen bij nalevingsvereisten?
Ja, veel aanbieders van diensten voor respons op cyberincidenten bieden ondersteuning bij de naleving van regelgeving binnen de sector. Ze kunnen u helpen de vereiste normen te begrijpen en eraan te voldoen, zodat u boetes voorkomt. Bespreek uw specifieke nalevingsbehoeften met potentiële dienstverleners om er zeker van te zijn dat ze de juiste expertise kunnen bieden.
Wat kan ik verwachten tijdens het onboardingproces?
Tijdens de onboarding kunt u verwachten dat de dienstverlener uw huidige beveiligingsniveau beoordeelt en mogelijke kwetsbaarheden identificeert. Waarschijnlijk zullen ze monitoringtools instellen en communicatieprotocollen vastleggen. Het proces zou eenvoudig moeten verlopen, maar het is belangrijk om te vragen naar de planning en ondersteuning tijdens deze fase.
Zijn deze diensten geschikt voor kleine bedrijven?
Ja, veel aanbieders van diensten voor respons op cyberincidenten bieden schaalbare oplossingen die kunnen worden afgestemd op kleine bedrijven. Ze begrijpen dat kleinere teams andere behoeften en budgetten kunnen hebben dan grotere ondernemingen. Let bij het beoordelen van dienstverleners op partijen die flexibele prijs- en dienstopties bieden die met uw bedrijf kunnen meegroeien.
Wat nu?
Geef uw SaaS-groei en leiderschapsvaardigheden een impuls. Abonneer u op onze nieuwsbrief voor de nieuwste inzichten van CTO's en ambitieuze technologieleiders. We helpen u slimmer op te schalen en sterker leiding te geven met handleidingen, hulpmiddelen en strategieën van toonaangevende experts!