

SOAR versus SIEM: een krachtig duo voor gestroomlijnde beveiliging

Het vakgebied van cyberbeveiliging breidt zich uit door de ontwikkeling van innovatieve hulpmiddelen en technologieën om het scala aan bedreigingen en uitdagingen waarmee bedrijven tegenwoordig te maken hebben, te beheren en te beperken. Twee prominente concepten zijn SOAR (Beveiligingsorkestratie, automatisering en respons) en SIEM (Beveiligingsinformatie en gebeurtenisbeheer). Beide bieden afzonderlijke maar onderling verbonden mogelijkheden die zijn ontworpen om de efficiëntie en effectiviteit van cyberbeveiligingsactiviteiten te vergroten.
SIEM-tools kunnen je IT-infrastructuur beveiligen door beveiligingsbedreigingen te monitoren en te detecteren. SOAR hanteert een proactievere aanpak. Het integreert met verschillende beveiligingstools om gegevens te verzamelen en maakt geautomatiseerde reacties op bedreigingen van een laag niveau mogelijk. SOAR-platforms zijn ontworpen om je reactie op dergelijke bedreigingen te stroomlijnen en te versterken.


De discussie over SOAR en SIEM wordt vaak gevoerd, maar inzicht in wanneer en hoe je ze gebruikt, kan de beveiligingspositie van een bedrijf aanzienlijk verbeteren. In dit artikel leer je de belangrijkste functionaliteiten van SIEM en SOAR.
SOAR en SIEM begrijpen: definitie, functies en voordelen
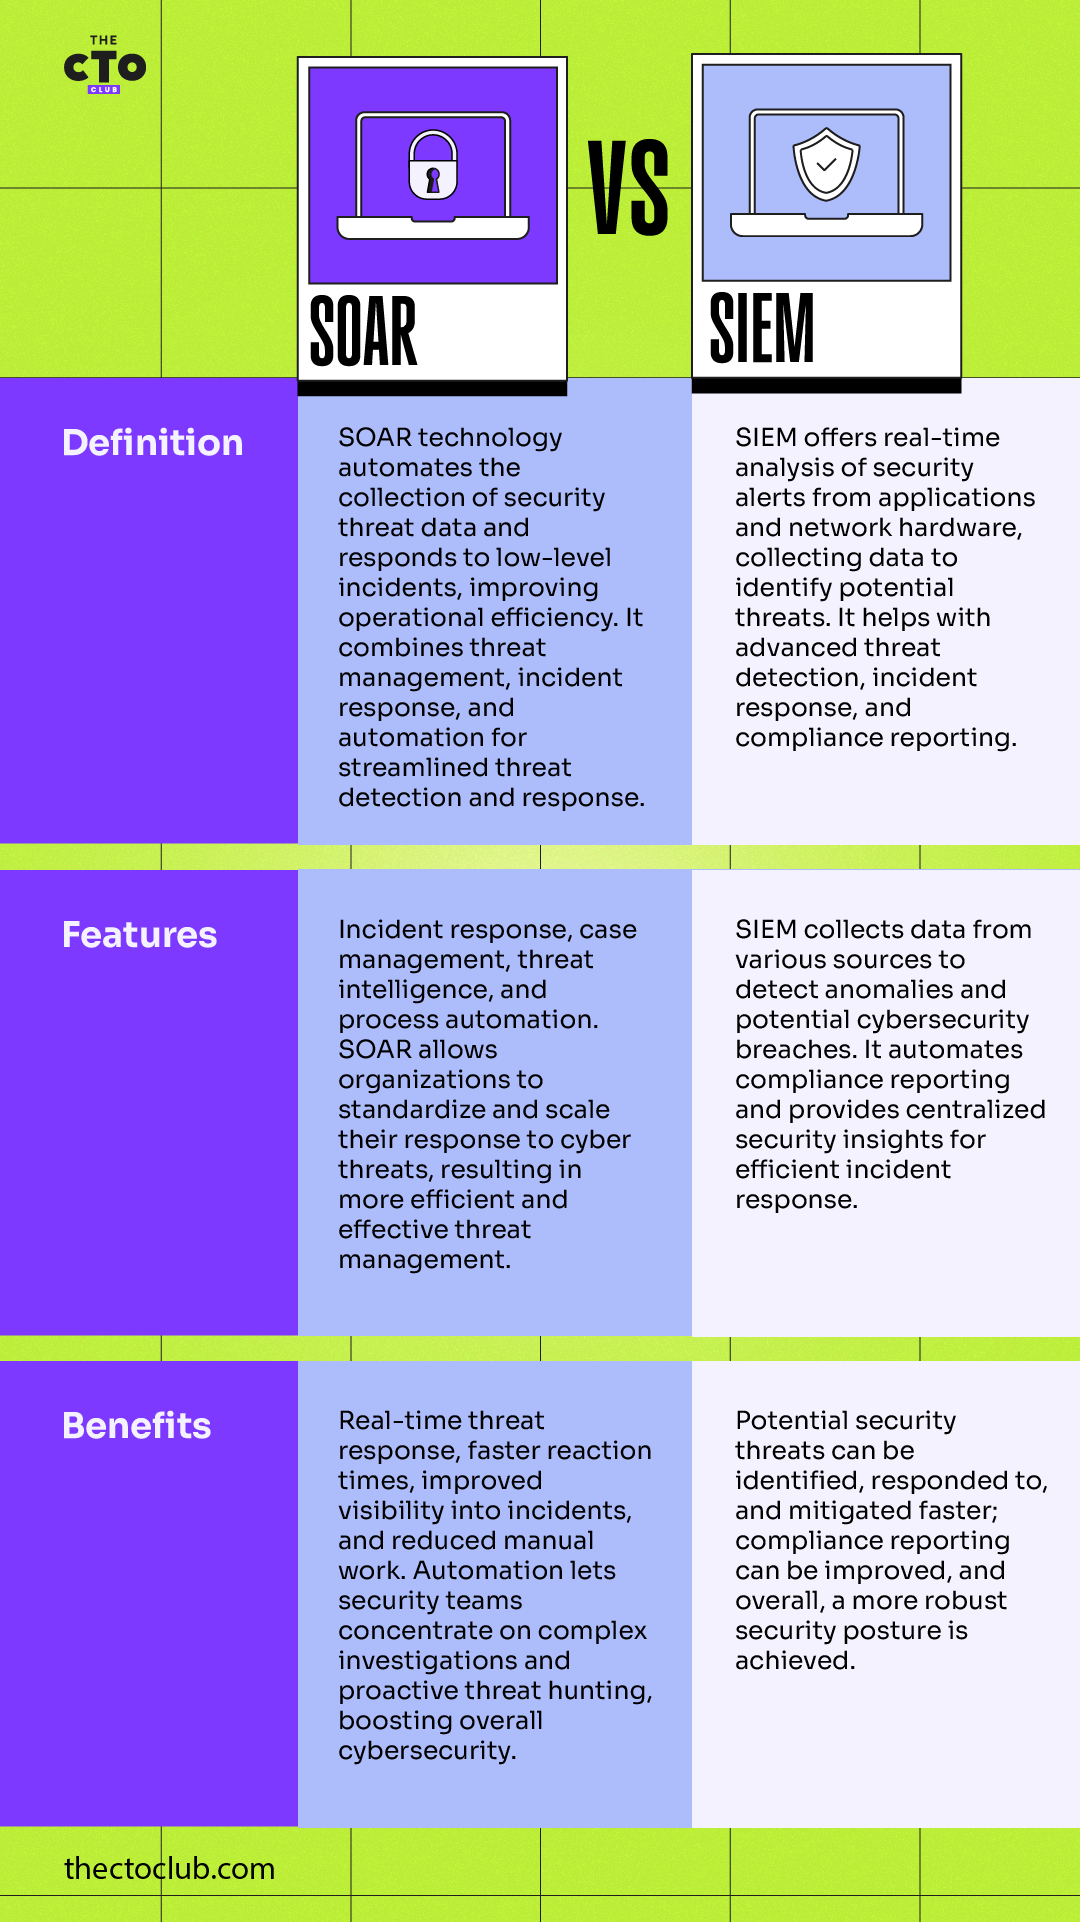
Belangrijkste verschillen
Hoewel SOAR- en SIEM-tools vergelijkbaar lijken, zijn er enkele belangrijke verschillen. SIEM-tools richten zich voornamelijk op het vastleggen en correleren van gegevens en op het uitvoeren van gebeurtenisanalyses om afwijkende en verdachte activiteiten te identificeren. Ze wijzen de gespecificeerde gebeurtenissen of afwijkingen aan, maar ondernemen daarna geen actie.
SOAR-tools centraliseren daarentegen gegevens over bedreigingsinformatie en bieden een uitgebreid overzicht van de beveiligingsomgeving. Ze gaan een stap verder dan SIEM-oplossingen door geautomatiseerde responsacties aan te bieden. Deze acties kunnen variëren van het versturen van meldingen naar de verantwoordelijke medewerkers zodat zij actie kunnen ondernemen, tot het actief isoleren van getroffen apparaten of het blokkeren van schadelijke IP-adressen.
SIEM alleen vereist doorgaans handmatige tussenkomst voor het sorteren van geïdentificeerde waarschuwingen. Dit kan tijdrovend zijn en vertragingen veroorzaken bij een ernstig beveiligingsincident. Met SOAR kun je de menselijke inspanning beperken door deze processen proactief te automatiseren.
SOAR-tools kunnen de responstijden aanzienlijk verkorten door specifieke werkstromen te activeren als reactie op geïdentificeerde bedreigingen, waardoor de efficiëntie en effectiviteit van de beveiliging verbeteren. Hoewel SOAR en SIEM onafhankelijk van elkaar kunnen functioneren, kan integratie van beide systemen zorgen voor een naadlozere en effectievere strategie voor bedreigingsdetectie en -respons, wat een integrale cyberbeveiligingsstrategie ondersteunt.


SOAR versus SIEM op basis van bedrijfsbehoeften
Bij het kiezen tussen SOAR en SIEM voor je bedrijfsbehoeften is het essentieel om de unieke vereisten van je organisatie vast te stellen. SIEM-oplossingen blinken uit in het verzamelen van gegevens en bieden waardevolle inzichten in activiteitspatronen, waarbij opvallende gebeurtenissen voor onderzoek worden gemarkeerd. Als de belangrijkste vereiste van je bedrijf beter inzicht in de ecosystemen, logcorrelatie en gebeurtenismeldingen is, is een SIEM-oplossing mogelijk geschikter. Deze is vooral krachtig in omgevingen waar nalevingsvoorschriften gedetailleerde logregistratie en gebeurtenisanalyse vereisen.
SOAR is daarentegen meer gericht op proactieve bedreigingsjacht, incidentrespons en automatisering. Dit platform staat bekend om zijn vermogen om verschillende hulpmiddelen voor cyberbeveiliging te integreren, waardoor een gecoördineerde aanpak voor bedreigingsrespons mogelijk wordt.
Als je bedrijf snelle respons op bedreigingen belangrijk vindt en tekortkomingen wil detecteren en verhelpen voordat ze escaleren, is SOAR mogelijk een betere optie. Het vermogen van SOAR om een gestroomlijnde werkstroom te creëren, de responstijd te verkorten en de werkbelasting van je beveiligingsteam te verminderen, kan je bedrijf aanzienlijke waarde en efficiëntie bieden.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Succesvolle implementaties van SOAR en SIEM
Een succesvolle implementatie van een SIEM-systeem is te zien in dit voorbeeld van een toonaangevende zorgaanbieder. Het bedrijf had moeite met enorme hoeveelheden gebruikerslogboeken en alarmmeldingen, waardoor het risico toenam dat kritieke beveiligingsgebeurtenissen over het hoofd werden gezien.
Door een SIEM-oplossing te implementeren, werd het volume aan logboeken aanzienlijk verminderd en werden belangrijke incidenten snel geïdentificeerd. Het systeem bood ook een centrale locatie voor analyse en rapportage, waardoor de beveiligingspositie van de organisatie werd verbeterd.
Ook SOAR-systemen zijn essentieel gebleken. Zo had een internationale bankgroep te maken met een hoog niveau aan cyberdreigingen en valse alarmen, terwijl conventionele methoden voor dreigingsbeheer niet effectief bleken te zijn.
Door een SOAR-systeem te implementeren, konden ze de responstijd terugbrengen van uren naar minuten. Door repetitieve taken te automatiseren, konden ze hun middelen richten op complexe dreigingen.
Het SOAR-platform verhoogde de efficiëntie en nauwkeurigheid en hielp hen om te gaan met een snel veranderend dreigingslandschap. In beide gevallen bleek de integratie van SIEM en SOAR cruciaal voor het verbeteren van hun beveiligingsinfrastructuur.
De toekomst van cyberbeveiliging met SOAR en SIEM
Naarmate we verder het digitale tijdperk binnengaan, leren we welke hulpmiddelen een krachtig cyberbeveiligingsverdedigingssysteem kunnen creëren. De geavanceerde cyberdreigingen die zich voordoen, vereisen een even geavanceerde respons; daarom vormt het integreren van de mogelijkheden van SIEM voor gebeurtenisdetectie met de geautomatiseerde responsmechanismen van SOAR de toekomst van cyberbeveiliging.
Bovendien zullen toekomstige ontwikkelingen in deze technologieën waarschijnlijk verweven zijn met het beheer van cloudbeveiliging. Naarmate bedrijven hun activiteiten steeds vaker naar de cloud verplaatsen, zal er een grotere vraag ontstaan naar cloudcompatibele SIEM- en SOAR-oplossingen die realtime informatie over dreigingen en geautomatiseerde reacties bieden. Het is duidelijk dat de combinatie van SOAR en SIEM een cruciale rol zal spelen bij het bepalen van de cyberbeveiligingsstandaarden van de volgende generatie.
Lees voor meer informatie over cyberbeveiliging onze nieuwsbrief met de nieuwste inzichten!

