

Cybersikkerhet beskytter datasystemer, nettverk og data mot digitale angrep, uautorisert tilgang og skade. Spesifikke cybersikkerhetstrusler omfatter ulike ondsinnede aktiviteter som har som mål å kompromittere dataintegritet, personvern og funksjonaliteten til digitale systemer, for eksempel hacking, virus og phishingangrep.
For å håndtere disse utfordringene må teknologidirektører ta i bruk cybersikkerhetsverktøy for å oppdage, forhindre og redusere trusler på en effektiv måte. Fra sikkerhetsprogramvare for endepunkter til avanserte plattformer for trusseletterretning er de riktige verktøyene avgjørende for å beskytte systemer, sikre personvern og opprettholde tillit i dagens digitale landskap.
Cybersikkerhetstrusler finnes overalt, og den raske veksten innen SaaS, skytjenester og automatisert kritisk infrastruktur har forvandlet det som tidligere var en plage, til en betydelig trussel.
Teknologidirektører må beskytte teknologien sin. Uansett bransje eller hvor utsatt du føler deg, må du forutse, avverge og reagere på et cyberkriminalitetsmiljø i stadig utvikling.
Hva er cybersikkerhetstrusler?
En cybersikkerhetstrussel er ethvert tilsiktet angrep på et datasystem utført av ondsinnede aktører. Disse truslene kan ha mange former, fra enkle forsøk på uautorisert tilgang utført av en enkelt aktør til massive, multinasjonale angrep på sikkerhetssystemer fra flere aktører, inkludert nasjonalstater og ikke-statlige organisasjoner.
Skysystemer blir ofte mål for disse angrepene, så det er verdt å vite hva du står overfor.
Ifølge Taylor har angripere de siste 2-3 årene gått fra masseutsendt, opportunistisk phishing til svært målrettede, sosialt manipulerte angrep.
«De bruker kunstig intelligens til å utforme mer troverdige e-poster, etterligne lederes atferd og til og med manipulere tale og video», sier han. «Perimeteret er ikke lenger brannmuren, men sluttbrukeren – eller den menneskelige brannmuren.»
«For å tilpasse seg må organisasjoner gå lenger enn opplæring som bare handler om å krysse av i bokser. De trenger kontinuerlig, engasjerende og positivt forsterkende opplæring – alle trenger veiledning, ikke skyldplassering.»
Typer cybersikkerhetstrusler
Cybersikkerhetstrusler finnes i mange former, og hver av dem har sin egen slu måte å skape kaos på. La oss se nærmere på dem:
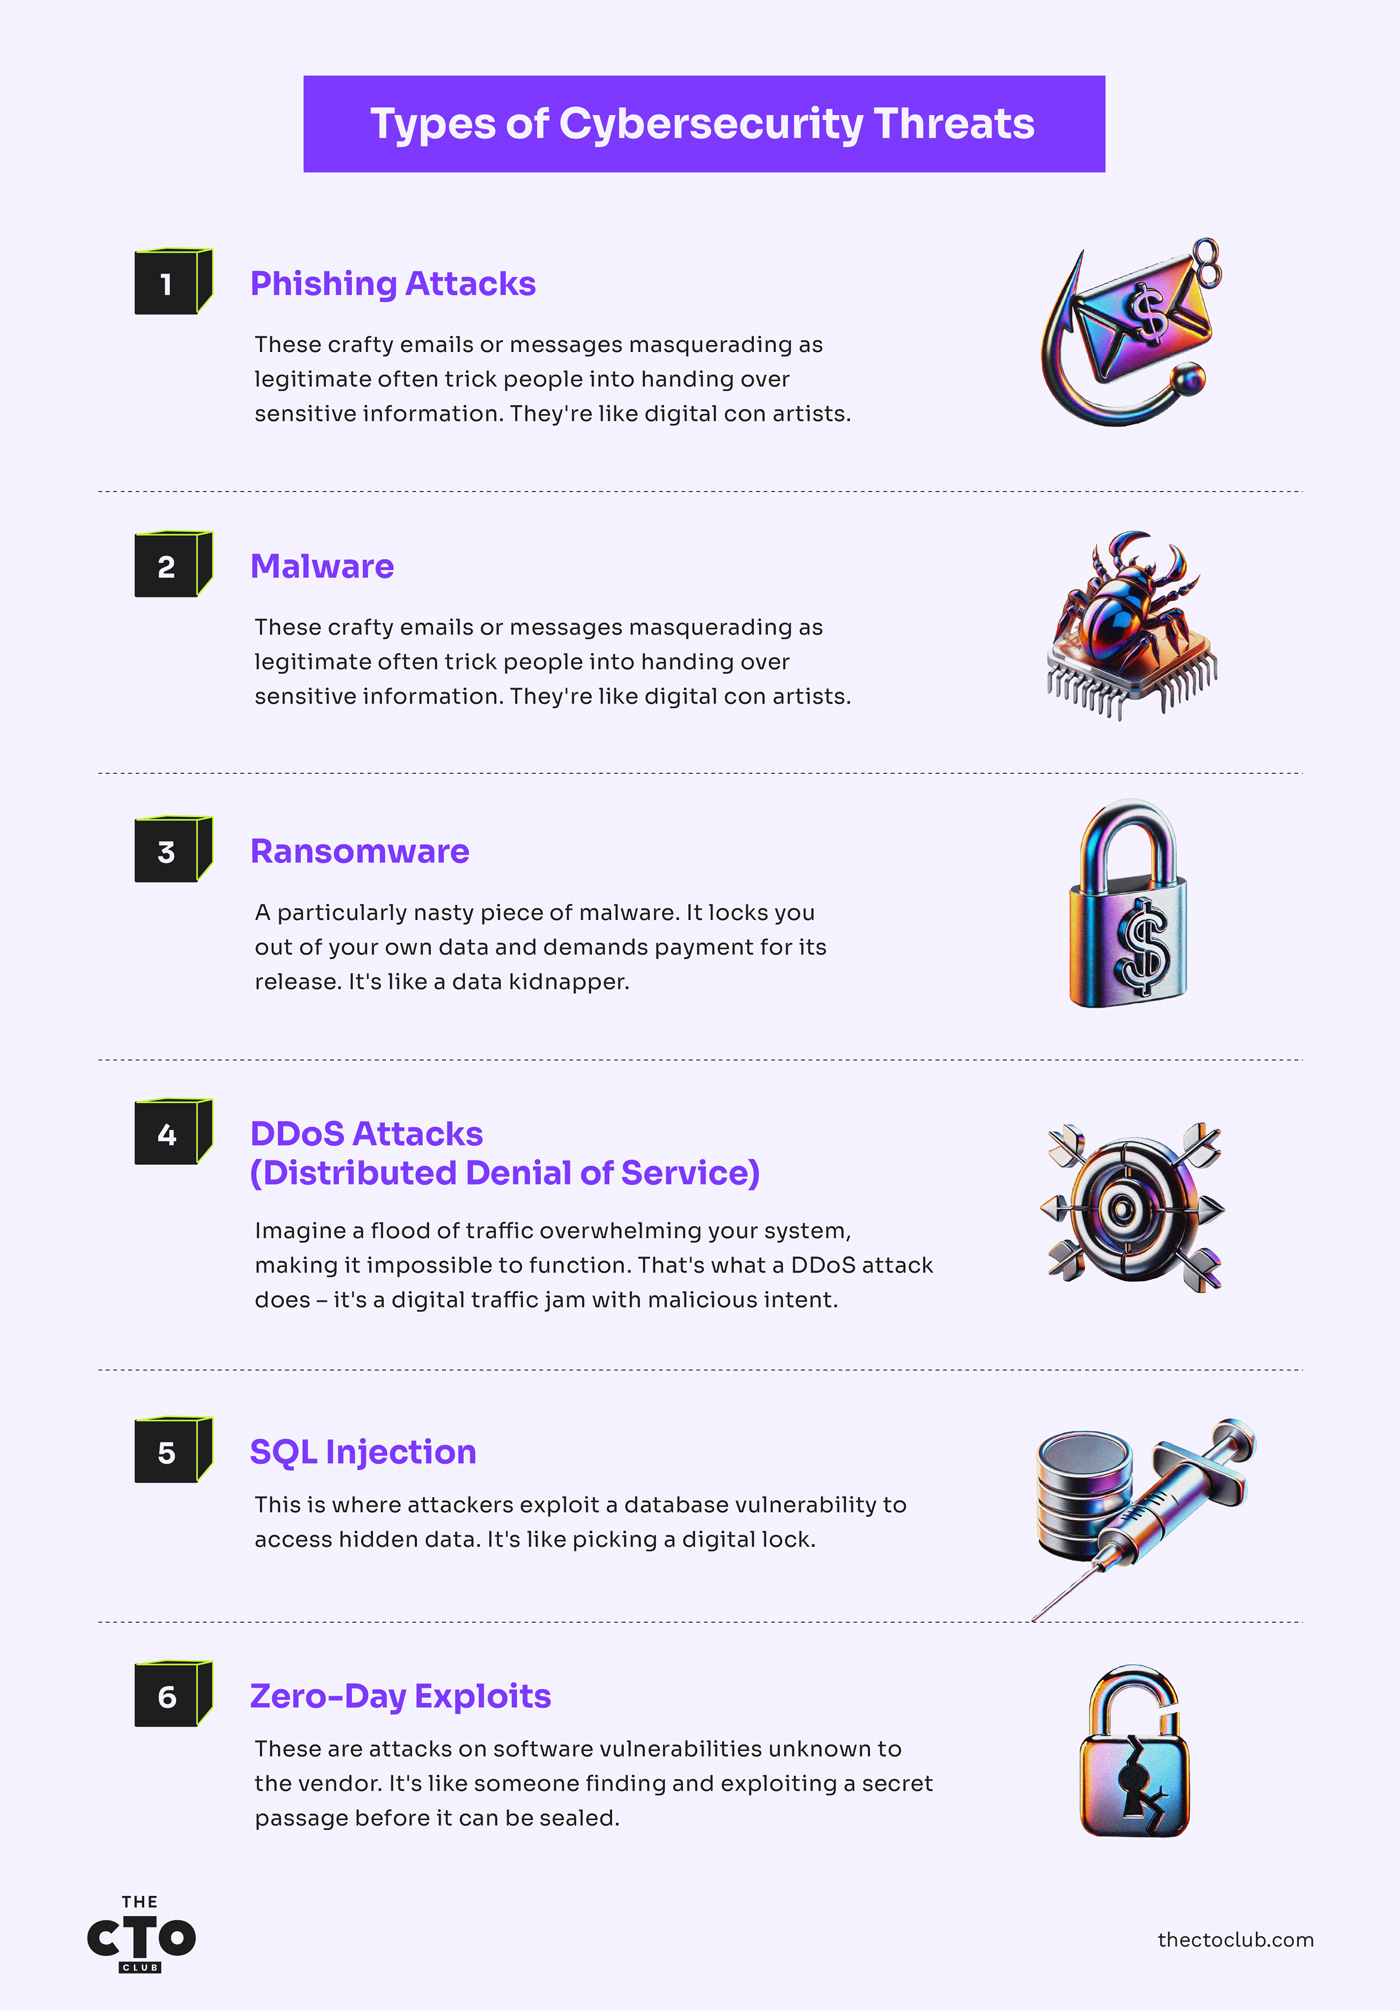
- Phishingangrep: Disse utspekulerte e-postene eller meldingene utgir seg for å være legitime og lurer ofte folk til å utlevere sensitiv informasjon. De er som digitale svindlere.
- Skadevare: Denne brede kategorien omfatter virus, ormer og løsepengevirus. Tenk på skadevare som en uønsket inntrenger som sniker seg inn i systemet ditt for å stjele, skade eller ta kontroll.
- Løsepengevirus: En spesielt ondsinnet type skadevare. Den stenger deg ute fra dataene dine og krever betaling for å gi deg tilgang igjen. Det er som en datakidnapper.
- DDoS-angrep (Distributed Denial of Service): Se for deg en flom av trafikk som overbelaster systemet ditt og gjør det umulig å fungere. Det er dette et DDoS-angrep gjør – det er en digital trafikkork med ondsinnede hensikter.
- SQL-injeksjon: Her utnytter angripere et sikkerhetshull i en database for å få tilgang til skjulte data, omtrent som å dirke opp en digital lås.
- Zero-day-utnyttelser: Dette er angrep på sårbarheter i programvare som leverandøren ikke kjenner til. Det er som om noen finner og utnytter en hemmelig passasje før den kan forsegles.
Hver trussel utgjør en reell risiko, og de utvikler seg hele tiden. Cybersikkerhet er ikke bare et IT-problem; det er en viktig del av våre digitale liv. Behovet for å beskytte seg mot disse truslene har aldri vært større. Det er avgjørende å holde seg informert og årvåken.
Mellommannangrep
La oss være ærlige – de fleste av oss tror vi forstår mellommannangrep. «Å ja, noen kommer mellom to kommuniserende parter, jeg skjønner.»
Men etter å ha ryddet opp i ettervirkningene av slike angrep hos tre forskjellige selskaper kan jeg fortelle deg at det er stor forskjell på å forstå konseptet og å gjenkjenne når du er under angrep.
Slik ser et MitM-angrep ut (ikke slik sikkerhetsteamet ditt tror)
Glem lærebokdefinisjonen et øyeblikk. Slik ser et mellommannangrep faktisk ut i den virkelige verden:
- Det er ikke åpenbart: Da en av kundene mine ble rammet, ble trafikken deres avlyttet i 47 dager før noen oppdaget det. Ingen alarmer, ingen merkbare ytelsesproblemer, bare subtile uregelmessigheter i transaksjonsdataene som de fleste overvåkingssystemer overså fullstendig.
- Det skjer der du minst venter det: Alle fokuserer på ekstern kommunikasjon. Jeg har imidlertid sett ødeleggende MitM-angrep mellom interne systemer – server til server, app til database – der team ofte hopper over sikkerhetskontrollene de ville brukt eksternt.
- Det er sjelden tilfeldig. Dagene med «spray and pray» er over. Dagens angripere har gjennomført rekognosering i ukevis og identifisert kommunikasjonskanaler med høy verdi før de slår til. De ser etter betalingssystemene, autentiseringsserverne og API-gatewayene dine.
Mekanismene er enkle, men brutalt effektive:
- Angriperen plasserer seg mellom to parter – bruker til app, server til server eller enhet til nettverk.
- De oppretter separate krypterte forbindelser med hver side, slik at begge tror de kommuniserer direkte med hverandre.
- De dekrypterer, leser, eventuelt endrer og krypterer deretter trafikken på nytt før de sender den videre.
- Begge sider tror de har en sikker, privat forbindelse, selv om de ikke har det.
Den skumleste delen? Et godt utført MitM-angrep ser ut akkurat som vanlig trafikk for de fleste sikkerhetsverktøy. Jeg har sett SOC-er med sikkerhetsstakker til flere millioner dollar overse dem fullstendig.
Angrepsteknikker jeg har sett lykkes (til tross for «tilstrekkelig» sikkerhet)
Etter å ha undersøkt dusinvis av slike hendelser er dette teknikkene som konsekvent omgår selv godt finansierte sikkerhetsprogrammer:
Avlytting av Wi-Fi: Fortsatt latterlig effektivt
Jeg vet, det høres ut som sikkerhet 101, men det fungerer:
- Fellen i flyplassens direktørsalong: En produksjonskunde av meg fikk stjålet topplederens innloggingsopplysninger i en flyplassalong. Angriperen opprettet et falskt tilgangspunkt med navnet «Executive_Lounge_Premium» og et bedre signal enn det ekte nettverket. I løpet av 20 minutter koblet topplederen seg til og sendte uvitende all trafikk gjennom angriperens bærbare datamaskin. Selskapet oppdaget uvanlige bankoverføringer på til sammen over 1 million dollar tre uker senere.
- «Oppgraderingen» av hotellnettverket: En annen vanlig teknikk innebærer at angripere utgir seg for å være IT-støtte og hevder at de «oppgraderer hotellnettverket», samtidig som de oppgir nye (ondsinnede) tilkoblingsdetaljer. Teamet ditt tror de får bedre service, mens trafikken rutes gjennom angriperens system.
Når det er sagt, sier Craig Taylor, en CISSP-sertifisert cybersikkerhetsekspert og medgründer av CyberHoot, at den vanligste misforståelsen er at mann-i-midten-angrep (MITM) bare er et problem på offentlig Wi-Fi eller i ukrypterte miljøer.
«I virkeligheten kan angripere utnytte dårlig sertifikatforvaltning, feilkonfigurerte VPN-er og til og med kompromitterte enheter inne i pålitelige nettverk», legger Taylor til. «CTO-er overser ofte interne trusler og antar at kryptering alene er tilstrekkelig».
DNS-forfalskning: Omdirigering av det digitale veikartet ditt
DNS er internetts navigasjonssystem, og når det kompromitteres, sender det deg til mål som ser identiske ut med det du forventet, men som faktisk kontrolleres av en angriper:
- Den stille omdirigeringen: En helseorganisasjon jeg jobbet med, hadde kompromittert DNS i flere måneder. Angriperen omdirigerte bare bestemte domener med høy verdi – betalingsformidleren, EHR-systemet og e-postportalen. Alt så helt normalt ut for brukerne, bortsett fra at alle innloggingsopplysningene deres ble samlet inn.
- Den målrettede injiseringen: Mer sofistikerte angripere kaprer ikke all DNS-trafikk – de venter på bestemte forespørsler med høy verdi (for eksempel til banknettsteder eller betalingssystemer) før de injiserer falske svar. Denne selektive tilnærmingen gjør det betydelig vanskeligere å oppdage angrepet.
«Sidekapring av økter» – en cybersikkerhetstrussel ingen snakker om
Denne teknikken retter seg mot aktive økter i stedet for innledende forbindelser:
- Tyveri av informasjonskapsler via ubeskyttet Wi-Fi: En angriper på samme nettverk kan stjele øktinformasjonskapsler fra forbindelser uten HTTPS, slik at de kan kapre aktive økter uten innloggingsopplysninger.
- Sidekanalangrepet basert på timing mellom nettsteder: Jeg har sett angripere bruke små tidsforskjeller i svarene for å fastslå om brukere er logget inn på bestemte tjenester, og deretter bruke denne informasjonen til å starte målrettede sidekapringsangrep.
I et detaljhandelsselskap jeg ga råd til, stjal en angriper øktinformasjonskapslene til en autentisert administrator og fortsatte med å hente ut kundedata i flere uker – samtidig som administratoren fortsatt brukte systemet aktivt uten noen indikasjon på at noe var galt.
Kompromittering av virksomhetens e-post: Det mest lønnsomme MitM-angrepet
MitM-angrep basert på e-post har blitt langt mer sofistikerte:
- Endring av fakturaen: Angripere overvåker e-postutveksling mellom virksomheter og avskjærer deretter og endrer PDF-fakturaer for å endre betalingsopplysningene. Jeg har sett selskaper tape millioner fordi ingen ringte for å bekrefte de plutselige «bankendringene» som ble nevnt i en e-post.
- Trikset med det etterlignede domenet: Et byggefirma jeg jobbet med, tapte $927,000 da en angriper registrerte «constructioncorp-invoices.com» (det faktiske domenet deres var «constructioncorp.com») og begynte å sende e-poster fra det. Den subtile forskjellen gikk ubemerket hen i flere uker.
Have an account? Log In
Cybersikkerhetstrusler i leverandørkjeden
Jeg har sett altfor mange teknologidirektører fokusere nærmest besatt på å sikre systemene sine, samtidig som de fullstendig ignorerer en alvorlig sårbarhet – programvaren og tjenestene som kommer inn i miljøet deres fra «betrodde» leverandører.
La meg være direkte: Leverandørkjeden din er sannsynligvis det svakeste leddet ditt, og angriperne vet det.
Slik ser cybersikkerhetstrusler i leverandørkjeden ut
Glem det abstrakte konseptet. Dette er realiteten ved moderne angrep på leverandørkjeden:
- Angrepet du aldri ser komme: Da et stort logistikkselskap jeg rådgav, ble utsatt for et datainnbrudd, skjedde det ikke gjennom den sterkt sikrede yttergrensen deres – det skjedde gjennom en rutinemessig oppdatering fra et betrodd lagerstyringssystem. Oppdateringen var digitalt signert, besto alle sikkerhetskontroller og ble automatisk distribuert til over 400 servere. Bakdøren forble uoppdaget i 143 dager.
- Den perfekte trojanske hesten: Angrep på leverandørkjeden er ødeleggende effektive fordi de skjuler seg i legitim programvare fra betrodde leverandører. De kjører med de samme privilegiene og den samme tilgangen som den betrodde programvaren selv. Jeg har sett ondsinnet kode bli distribuert av administratorene dine, som «utførte rutinemessig vedlikehold».
- Nedslagsfeltet er enormt: Da én leverandør av finansielle tjenester ble kompromittert gjennom byggeprosessen sin, ble den ondsinnede koden distribuert til 734 banker og kredittforeninger samtidig. Dette handler ikke om at ett system blir kompromittert – det handler om hundrevis eller tusenvis samtidig.
SaaS-selskaper står overfor betydelig risiko fra tredjeparter på grunn av avhengigheten av partnere, oppdragstakere og underleverandører som leverer viktige tjenester, men som kanskje ikke har sammenlignbare standarder og praksiser for cybersikkerhet.
«Dette gjelder særlig mindre nisjeorganisasjoner, men kan også være relevant for større virksomheter», sier Jeff Le, administrerende direktør i 100 Mile Strategies og gjesteforsker ved National Security Institute. «SaaS-selskaper stiller kanskje ikke de samme kravene til gransking, kartlegging eller grundig opplæring av partnerne sine som de ville gjort for interne forretningspartnere og interessenter.»
Myndigheter over hele verden står overfor lignende utfordringer og er ofte avhengige av enkle verktøy som Excel-ark og statiske lister for å holde oversikt over partnerne sine. Effektivt tilsyn krever kontinuerlig overvåking utover den interne driften, inkludert en proaktiv vurdering av tredjeparter.
«Penetrasjonstesting og rødlagstesting er nyttig, men det må gjøres mer enn punktvise vurderinger», tilføyer Le.
Hvorfor tradisjonell sikkerhet kommer fullstendig til kort
Den vanlige sikkerhetsstrategien din fungerer overhodet ikke mot angrep på leverandørkjeden:
- Signaturverifisering er verdiløs: De kompromitterte oppdateringene er digitalt signert av den legitime leverandøren ved hjelp av leverandørens faktiske sertifikater, og sikkerhetsverktøyene dine oppfatter dem som 100 % legitime.
- Atferdsovervåking oppdager det ikke: Siden den ondsinnede koden kjører i et betrodd program, går atferden ofte i ett med legitim aktivitet.
- Leverandørvurderinger gir falsk trygghet: Jeg har sett selskaper med perfekte resultater fra sikkerhetsrevisjoner bli kilden til omfattende kompromittering av leverandørkjeder bare noen uker senere.
SolarWinds-angrepet var ikke et avvik, men en forsmak på den nye normalen. De fleste teknologidirektørene jeg snakker med, er fortsatt helt uforberedt på denne virkeligheten.
Forsvar mot cybersikkerhetstrusler
Forsvar mot angrep på leverandørkjeden krever en grunnleggende annerledes tilnærming, men det betyr ikke at du må kvitte deg med leverandørene dine eller bygge alt internt:
- Min upopulære mening: Null tillit til oppdateringer: Selv signerte oppdateringer fra betrodde leverandører bør behandles som potensielt kompromitterte. En helseorganisasjon jeg jobbet med, innførte en 72-timers utprøvingspolicy for alle leverandøroppdateringer i et isolert miljø før bredere utrulling. I løpet av seks måneder oppdaget de to kompromitterte oppdateringer som ellers ville ha sluppet rett gjennom.
- Programvarekomponentlister (SBOMs) er ikke forhandlingsbare: Begynn å kreve detaljerte SBOMs fra alle leverandører. Da en produksjonskunde gjorde dette obligatorisk, oppdaget de at 40 % av leverandørene deres ikke engang kunne fremskaffe en fullstendig liste over komponentene i programvaren sin. Det er et rødt flagg du ikke kan ignorere.
- Selvbeskyttelse av applikasjoner under kjøring (RASP): Implementer løsninger som oppdager og blokkerer mistenkelig atferd uavhengig av kilden. Dette gir beskyttelse selv når betrodde applikasjoner går amok.
- Leverandørsegmentering som faktisk fungerer: Opprett nettverkssegmenter som begrenser hva leverandørene dine får tilgang til, selv når programvaren deres fungerer som den skal. En detaljhandelsaktør jeg ga råd til, begrenset programvaren til leverandøren av salgssystemet til kun å få tilgang til det den trengte. Angrepet ble begrenset til en liten del av systemene da leverandøren senere ble kompromittert.
Angrep på forsyningskjeden forsvinner ikke – de øker i hyppighet og raffinement. Men med riktig tilnærming kan du redusere eksponeringen din dramatisk uten å sette virksomheten på pause.
Ikke bli teknologidirektøren som må forklare styret hvorfor du stolte mer på leverandørens sikkerhet enn på din egen. Bygg sikkerhet som forutsetter at selv dine mest betrodde partnere kan være kompromittert, fordi noen av dem til slutt vil bli det.
Praktiske tiltak
Etter å ha implementert MitM-beskyttelse i ulike organisasjoner, er dette det som fungerer i praksis:
Tekniske kontroller som gir resultater
- Sertifikatfesting med reservealternativer: Standard sertifikatfesting bryter sammen for lett. Implementer dynamisk sertifikatfesting med riktige feilhåndteringsmekanismer. En finansiell kunde reduserte MitM-eksponeringen sin med 87 % samtidig som de opprettholdt 99,9 % tilgjengelighet for applikasjonen ved hjelp av denne tilnærmingen.
- Implementering av DNS over HTTPS (DoH): Når DNS-spørringene flyttes til krypterte kanaler, forhindres mange MitM-teknikker. Det er nesten usynlig for brukerne når det implementeres riktig, samtidig som angrepsflaten reduseres dramatisk.
- Godkjenning via flere kanaler: Bekreft kritiske handlinger gjennom en separat kanal. Da en helseaktør implementerte verifisering utenfor båndet for endringer i tilgangen til leverandørsystemet, stanset de tre MitM-forsøk den første måneden.
- Null tillit gjelder også intern trafikk: Forestillingen om at intern trafikk er «trygg», er utdatert. Implementer den samme verifiseringen for kommunikasjon mellom servere som du ville brukt for ekstern trafikk.
Prosessendringer som stopper cybersikkerhetstrusler fullstendig
- Regelen om verifisering via to kanaler: Alle økonomiske endringer (bankopplysninger, betalingsinformasjon) krever verifisering gjennom en annen kommunikasjonskanal. Denne enkle retningslinjen stanset 94 % av forsøkene på økonomisk svindel hos en virksomhet jeg jobbet med.
- Retningslinjen «kun kjente kontakter»: Opprett en katalog over verifiserte kontakter hos viktige leverandører og partnere, og behandle bare økonomiske forespørsler fra disse forhåndsverifiserte personene.
- Gjennomgang av transaksjonsavvik: Implementer automatiserte systemer som markerer plutselige endringer i transaksjonsmønstre, for eksempel nye bankkontoer, uvanlige beløp eller uventede mottakere.
Den menneskelige faktoren: Gjør sikkerhet intuitiv
- Mikroopplæring på tre minutter: Glem sikkerhetsopplæring som varer en hel time. Jeg har implementert tre minutter lange sikkerhetsvideoer levert via Slack/Teams, med fokus på én konkret trussel om gangen. Engasjementet og kunnskapsbevaringen økte kraftig sammenlignet med tradisjonell opplæring.
- En kultur for å «stoppe opp og verifisere»: Skap en kultur der verifisering verdsettes og ikke ses på som en plage. Gi offentlig anerkjennelse til medarbeidere som oppdager potensielle MitM-forsøk gjennom verifisering.
- Programmet for simulerte angrep: Gjennomfør regelmessige (men etiske) simulerte MitM-angrep mot teamet ditt. Virksomhetene som gjør dette, ser en reduksjon på 76 % i vellykkede sosialmanipuleringsforsøk over tid.
Implementering av cybersikkerhetstiltak
Hør her, jeg forstår det – du balanserer sikkerhet med den daglige driften.
Her er en trinnvis tilnærming som ikke ødelegger produktiviteten:
- Begynn med mål med høy verdi: Beskytt først finansielle systemer, autentiseringstjenester og overføringer av sensitive data. Du får 80 % av beskyttelsesfordelen med 20 % av innsatsen.
- Legg inn verifiseringsprosesser: Legg til trinn for menneskelig verifisering ved kritiske endringer før du implementerer tekniske kontroller som kan forstyrre driften.
- Innfør tekniske kontroller gradvis: Start med overvåking før blokkering, implementer først i testmiljøer, og ha tydelige prosedyrer for tilbakerulling.
- Gjør sikkerheten synlig, men ikke påtrengende: Den beste beskyttelsen mot MitM-angrep er den brukerne knapt legger merke til, samtidig som den tydelig bekrefter at beskyttelsen er aktiv.
Advarsel
Jeg har ryddet opp i altfor mange problemer etter vellykkede MitM-angrep, og de har alle én ting til felles – alle trodde at «det vil ikke skje med oss» eller «vi er allerede beskyttet». Virkeligheten er at disse angrepene lykkes nettopp fordi de utnytter denne falske tryggheten.
Ikke vent til du må forklare styret hvordan selskapet ditt overførte 2 millioner dollar til en angripers konto, før du setter i gang. Begynn med det grunnleggende – kryptering, verifisering og bevisstgjøring – og bygg videre derfra.
Trusselbildet
Siden Morris-ormen slo ut viktige datasystemer i 1988, har ondsinnet kode rettet seg mot sårbarheter i beskyttede nettverk. Ormer er spesielt relevante i den sammenkoblede SaaS-verdenen, siden de kan replikere seg selv uten en vert ved å bevege seg gjennom nettverk.

Bransjeinnsikt
En studie av Odaseva fra september 2022 viste at 48 % av organisasjonene hadde opplevd et løsepengeangrep i løpet av de foregående 12 månedene. Av disse var 51 % angrep spesifikt mot SaaS-ressurser, noe som gjør dette til det mest målrettede segmentet i teknologimarkedet. Med en gjennomsnittlig kostnad på $4.45 million for hvert datainnbrudd, og mer enn 700 000 SaaS-plattformer i drift over hele verden, er skadepotensialet enormt.
Spesifikke cybersikkerhetstrusler mot SaaS-plattformer
Sikkerhetsrisikoer kommer i ulike former og har forskjellig effekt avhengig av hvilken type infrastruktur de rammer. For eksempel sier 43 % av organisasjonene med en viss grad av sikkerhet at de har hatt minst ett datainnbrudd som kan spores tilbake til en feilkonfigurering av SaaS-systemet deres.
Ytterligere 63 % sier at de ikke kan være sikre på om feilkonfigureringer av SaaS er årsaken. Samtidig påpeker en annen undersøkelse at nesten halvparten av de undersøkte SaaS-selskapene overser sårbarheter.
Til sammenligning har bare 17 % av datainnbruddene rettet seg mot feilkonfigureringer i IaaS. En del av forklaringen ser ut til å være utbredelsen av overdrevent kompliserte tillatelsesstrukturer, som praktisk talt garanterer jevnlige forsøk på uautorisert tilgang.
Selskaper over hele verden har for tiden mer enn 40 millioner individuelle tillatelser i de ulike SaaS-systemene sine. For fagfolk innen datasikkerhet kan dette like gjerne være en jungel full av rovdyr.
Enda verre er de mangelfulle forsvarssystemene mange organisasjoner bruker. Det gjennomsnittlige selskapet har nesten 4 500 interne brukerkontoer uten flerfaktorautentisering (MFA). Ettersom MFA uten tvil er det sterkeste enkeltstående tiltaket for å forhindre datainnbrudd, skaper dette et svakt punkt som i praksis kan utnyttes av alle hackere som klarer å trenge gjennom det ytre skallet.
Den unike sårbarheten SaaS-nettverk deler, har ført til økt bruk av modellen med delt ansvar for å forsvare seg mot nettangrep. Dette fordeler arbeidsmengden på en ryddig måte mellom brukere og skyleverandører.
Selv om det nøyaktige skillet varierer noe, innebærer grunnmodellen at brukerne tar ansvar for ressursene de laster opp i skyen. Samtidig håndterer cybersikkerhetsleverandøren sikkerheten for skybaserte applikasjoner.
Le påpeker imidlertid at CSET er avgjørende for å samkjøre ledelsen og teamene rundt felles forventninger og standardiserte driftsprosedyrer. Han fortsetter med at cybersikkerhet må være et kollektivt ansvar i hele organisasjonen, ikke bare et område for CISO-en eller teknisk personale, ettersom menneskelige feil fortsatt er det svakeste leddet i sikkerhetskjeden.
«Med utbredelsen av AI-drevne offensive verktøy, som løsepengevirus som en tjeneste og andre ondsinnede angrep, må nulltillitsprinsipper utvides til toppledelsen og styrenivået for å vise at sikkerhet er en prioritet, ikke bare et slagord», legger Le til.
Casestudie: Når sikkerheten svikter
Noen ganger kan forsøk på å begrense denne trusselen utilsiktet gjøre situasjonen verre. Et eksempel er CircleCI-bruddet. Dette angrepet fant sted i desember 2022, da litt skadevare snek seg inn på den bærbare datamaskinen til en ingeniør under en SSO-økt støttet av 2FA. Ved hjelp av ingeniørens påloggingsinformasjon ga informasjonsstjelingsroboten utviklerne tilgang til å generere tilgangstokener i CircleCI-økosystemet. Dette førte direkte til uautorisert tilgang til CircleCI-brukernes lommebøker, der en rekke GitHub OAuth-tokener forsvant over natten.
Dette var en SaaS-til-SaaS-transaksjon. Enda verre var det at kryptokjeden dette skjedde på, var utformet for å være så transparent som mulig og hovedsakelig kjøre uten menneskelig innblanding. Det fantes derfor ingen menneskesentrerte kontroller av hvordan angrepet utviklet seg. MFA ville vært ubrukelig her, siden angrepet klarte å omgå dette direkte ved hjelp av ingeniørens påloggingsinformasjon.
Erkjennelsen av at robust MFA eller automatiserte sikkerhetstiltak ville vært ineffektive i denne hendelsen, er en vekker for cybersikkerhetseksperter. Begrensningene ved kunstig intelligens, brannmurer, antivirusprogrammer og nettverksoppsett er tydelige her. Derfor må den primære forsvarsstrategien være menneskesentrert, særlig fordi mennesker ofte blir mål for sosial manipulering. Dette kan føre til datainnbrudd som kunne vært unngått med riktig bevisstgjøring og opplæring.
Å bygge en bevissthetskultur
God informasjonssikkerhet begynner med et årvåkent team som kjenner trusselen de står overfor. Det starter med økt trusselbevissthet, noe dere kan oppnå på flere måter.
Kvartalsvise eller månedlige møter for alle ansatte og en årlig opplæringsmodul er gode utgangspunkt.
Ansatte med tilgang til sensitiv informasjon bør få hyppigere påminnelser og ny opplæring, helst månedlig eller oftere.
Snakk deres språk: risiko, inntekter og omdømme. Jeg har oppnådd gode resultater ved å fremstille cybertrusler som forretningsrisiko, ikke tekniske problemer. I stedet for å si «Vi trenger beskyttelse av endepunktene», sier jeg for eksempel: «Denne investeringen reduserer risikoen for et løsepengeangrep som kan stanse driften og koste 250K dollar i nedetid.»
Betydningen av regelmessige cybersikkerhetsrevisjoner
Du må støtte opplæringsplanen med regelmessige sikkerhetsrevisjoner. Dette er en grunnleggende del av de fleste strategier for risikostyring og risikoreduksjon. Du kan gjennomgå den interne sikkerhetsarkitekturen og eksterne angrep utført av simulerte trusselaktører.
Etisk hacking utført av spesialiserte cybersikkerhetsleverandører kan avdekke svakheter og utnyttbare sårbarheter på en måte som kanskje ikke kommer frem i mindre omfattende interne gjennomganger.
Invester i de riktige verktøyene og teknologiene
Selv om mennesker er avgjørende, kan de bare gjøre det verktøyene deres tillater. Ta deg tid til å investere i cybersikkerhetsprogramvare som faktisk gjør nettverkene dine sikrere.
Viktige cybersikkerhetsverktøy for SaaS
Noen sikkerhetsverktøy er så grunnleggende at alle bør ha dem. I tillegg til selvfølgeligheter som god brannmurbeskyttelse og sterke passord kan du begynne med disse:
- Meglervirksomheter for sikkerhet ved skytilgang (CASBs)
- Sikre nettgatewayer
- ACL Analytics
Tenk over hvordan du administrerer tillatelsene dine. Det finnes mange verktøy som kan hjelpe deg med å begrense uautorisert tilgang til sensitive data, samtidig som de muliggjør raske og sikre innlogginger for autoriserte parter. Disse verktøyene er tilgjengelige som standardløsninger fra flere selskaper, men de faller stort sett inn under de samme fire kategoriene:
- Obligatorisk tilgangskontroll (MAC)
- Rollebasert tilgangskontroll (RBAC)
- Skjønnsmessig tilgangskontroll (DAC)
- Regelbasert tilgangskontroll (RBAC eller RB-RBAC)
Evaluering og valg av løsninger mot cybersikkerhetstrusler
Når du legger til sikkerhetsfunksjoner, er det viktig å ikke gå helt amok. Et verktøy er et verktøy, og verdens dyreste hammer er verdiløs når du trenger en skrutrekker. Invester bare i verktøyene du kan bruke, og begrens fokuset til å utstyre teamene i stedet for å bemanne med kule nye dingser.
For å oppnå dette trenger du en måte å evaluere sikkerhetsverktøy på mens du prøver dem ut. Ideelt sett vil målingene dine være objektive og etterprøvbare for alle parter, i stedet for bare å velge det du liker. Fokuser på et verktøys skalerbarhet, evne til å integreres med det eksisterende operativsystemet og appene dine, og hvor godt det kan brukes i et dynamisk SaaS-økosystem.
Taylor legger til at en ukonvensjonell, men effektiv tilnærming er «positiv» phishing. «Organisasjoner som gjør cybersikkerhet til et spill og belønner god atferd, skaper en bevissthetskultur.»
Det handler ikke lenger om «ta-deg»-sikkerhet, men om «dette har vi kontroll på»-sikkerhet, fortsetter han.
CISA: Ditt hemmelige våpen
La oss snakke om den mest underutnyttede ressursen i sikkerhetsarsenalet ditt. Mens du bruker sekssifrede beløp på fancy sikkerhetsverktøy og konsulenter, finnes det et statlig organ som i stillhet publiserer etterretning som kan spare selskapet ditt for millioner – og de fleste CTO-ene jeg møter, utnytter det knapt.
Hvorfor CISA ikke bare er enda en statlig forkortelse
Byrået for cybersikkerhet og infrastruktursikkerhet (CISA) er ikke et byråkratisk bakvann som sender ut utdaterte anbefalinger.
Det har blitt en cybersikkerhetsstormakt som fortjener oppmerksomheten din:
- De ser det du ikke ser: CISA har innsyn i kritisk infrastruktur, offentlige systemer og tusenvis av datainnbrudd i privat sektor. Da jeg implementerte CISA-anbefalingene etter SolarWinds-angrepet, identifiserte vi tegn på kompromittering i miljøet vårt som ingen av de kommersielle verktøyene våre hadde flagget – tre uker før sikkerhetsleverandøren vår lanserte deteksjonsregler.
- De er raskere enn leverandørene dine: Etter at en alvorlig nulldagssårbarhet ble utnyttet i fjor, publiserte CISA praktisk veiledning for skadebegrensning innen 48 timer, mens de fleste sikkerhetsleverandørene fortsatt utformet markedsførings-e-postene sine om trusselen. Tid er den mest verdifulle ressursen din under et angrep, og CISA leverer konsekvent når det gjelder.
- De snakker både direktørens og teknikernes språk: Anbefalingene deres balanserer teknisk dybde med forretningsmessig påvirkning, noe som gjør det enkelt å forklare trusler for ledergruppen uten å utvanne viktige tekniske detaljer sikkerhetsteamet ditt trenger.
Når det er sagt, mener Jeff Le, ledende partner i 100 Mile Strategies og gjesteforsker ved National Security Institute, at det å ta i bruk beste praksis fra CISA ved å samarbeide med selskaper og løsninger som følger prinsippene for sikkerhet innebygd fra design, bidrar til å redusere noen av usikkerhetsmomentene. Han sier imidlertid videre at han har sett organisasjoner gjøre mer for å prioritere sikkerhetskonfigurasjon for Microsoft 365 og Google Workspace.
«Begge tar i bruk ressurser som legger vekt på utvidbart innsyn, noe som er mer presserende i skymiljøer og bidrar til å fylle hull og redusere risiko», fortsetter han.
Le sier videre at «en tydelig vurderingsmodell som knytter driften til NISTs rammeverk for cybersikkerhet 2.0, gir alle et veikart og påminnelser om å gå tilbake til grunnleggende sikkerhetshygiene og redusere unødvendig kompleksitet, særlig med fokus på styrings- og identifiseringsaspektene».
Håndtering av cybersikkerhetshendelser
Ok, du har satt opp noen utmerkede sikkerhetsverktøy, og alle er paranoide når det gjelder selskapets konfidensielle informasjon. Til tross for dette oppstår det fortsatt et datainnbrudd, og det skjer akkurat nå. Hva gjør du?
Planlegging av hendelsesrespons
Ideelt sett har du allerede en plan du kan konsultere når den uunngåelige nødsituasjonen oppstår. Ulike typer angrep krever ulike strategier, og du kan ha behov for flere beredskapsplaner. Det betyr at du må identifisere trusselen og sette i gang responsen før du kan begynne å håndtere den.
Når du har identifisert trusselen (i dette tilfellet et DDoS-angrep), må du isolere den så raskt som mulig. Dataoppdeling er nyttig her, på samme måte som skottene i et seilskip. Med interne brannmurer og rask respons kan du vanligvis begrense angriperens tilgang og hvor lenge de kan operere i systemene dine.
Det neste steget er utryddelse. Ved et DDoS-angrep kan du iverksette en IP-blokkering. Du kan bytte til reserveservere, varsle skyleverandøren din og kontakte politiet for å sette i gang etterforskningen deres. Vent med å starte gjenopprettingsarbeidet til angrepet er over.
Cybersikkerhetstrussel krisekommunikasjon: intern og ekstern
Kommunikasjon mellom interessentene er avgjørende her. Du kan ha behov for at mange personer samarbeider på ulike steder for å stanse trusselen effektivt. På samme måte som ved den innledende oppdagelsen og responsen bør du ha en plan for å opprette kommunikasjonskanaler så snart som mulig og inkludere flere alternativer med ulike ruter, slik at ingen enkelt kanal kan kompromitteres.
Hvis for eksempel de interne notat- og e-postsystemene dine er under angrep, bør alle ha en måte å identifisere dette på og vite at du i stedet kommer til å sende tekstmeldinger. I ekstreme tilfeller kan du til og med sende direktemeldinger til teamlederne dine på sosiale medier.
Analyse og gjenoppretting etter hendelsen
Når det er over, er det tid for gjenoppretting. Gjenopprett eventuelle tapte data, og prøv å få nettstedet ditt på nett igjen. Gå gjennom loggene for å se hvor skaden oppsto, og gjenopprett sikkerhetskopiene dine. Sett opp en gjennomgang av hendelsen i etterkant for å fastslå hva som skjedde, hvor svakheten lå, og hvordan du kan forbedre deg fremover.
More Articles
CISAs etterretningsmotor: Slik bruker du den
Slutt å behandle CISA-varsler som et nytt sikkerhetsnyhetsbrev som fyller opp innboksen din. Slik utnytter vellykkede CTO-er denne ressursen:
- Katalogen over kjente, utnyttede sårbarheter (KEV) er gull verdt: CISAs KEV kaster ikke bort tiden din på teoretiske sårbarheter – den fokuserer utelukkende på sårbarheter som aktivt utnyttes i praksis. Jeg har hjulpet selskaper med å bygge automatiserte arbeidsflyter for oppdatering, utløst direkte av KEV-oppdateringer, og redusert gjennomsnittstiden for utbedring fra 27 dager til 4 dager.
- Varslene deres bør styre responsplanene dine: En helseorganisasjon jeg ga råd til, bygget responsmaler basert på CISAs varslingskategorier, med forhåndsgodkjente tiltak for hvert alvorlighetsnivå. Dette eliminerte beslutningslammelse under hendelser og reduserte den gjennomsnittlige responstiden med 64 %.
- Sektorspesifikk etterretning du ikke får andre steder: CISAs team for risikostyring i sektorer leverer bransjespesifikk trusseletterretning som kommersielle leverandører ikke kan matche. Denne etterretningen er uvurderlig for regulerte bransjer når de skal forstå sitt unike trussellandskap.
Utover cybersikkerhetsvarsler: CISAs oversette tjenester som gir reell verdi
CISA tilbyr kostnadsfrie tjenester som kan måle seg med det du betaler leverandører for:
- Beskyttende DNS er et enkelt valg: Tjenesten for beskyttende DNS-oppløsning fra CISA blokkerer ondsinnede domener basert på føderal etterretning, og er tilgjengelig uten kostnad for offentlig og privat kritisk infrastruktur. Da et energiselskap jeg samarbeidet med, tok dette i bruk, opplevde de en reduksjon på 72 % i vellykkede phishingforsøk i løpet av 90 dager.
- SCuBA-prosjektet for skysikkerhet: CISAs prosjekt for sikre skybaserte forretningsapplikasjoner gir veiledning om skysikkerhet som skjærer gjennom leverandørenes markedsføringshype. Grunnlagsanbefalingene deres har hjulpet flere kunder med å lukke kritiske hull i skysikkerheten som kommersielle verktøy ikke oppdaget i det hele tatt.
- Gratis penetrasjonstesting du ikke benytter deg av: Gjennom programmet sitt for risiko- og sårbarhetsvurdering tilbyr CISA kritiske infrastrukturorganisasjoner gratis penetrasjonstesting. Dette er ikke junioranalytikere – det er erfarne fagfolk som har sett de verste angrepene på tvers av bransjer.
Slik får du CISA til å fungere i sikkerhetsprogrammet ditt
Slik setter du CISAs etterretning ut i praksis uten å skape mer arbeid:
- Automatiser CISA-varsler i sikkerhetsarbeidsflyten: Sett opp direkte integrasjon av feedene deres i sakssystemet eller SOAR-plattformen. En produksjonskunde reduserte tiden brukt på sårbarhetssortering med 40 % ved å automatisere CISA KEV-oppføringer direkte til prioriterte oppdateringssaker.
- Etabler en fast rutine for gjennomgang av CISA: Utnevn et teammedlem til å bruke 30 minutter hver uke på å gjennomgå nye CISA-publikasjoner og rapportere relevante funn i sikkerhetsmøtene deres. Denne lille investeringen gir svært stor avkastning.
- Ta i bruk ressursene deres for hendelseshåndtering før du trenger dem: Ta kontakt med det regionale CISA-teamet før krisen oppstår. En detaljhandelsaktør jeg ga råd til, hadde CISA-eksperter på plass innen få timer etter et alvorlig datainnbrudd fordi de hadde etablert denne relasjonen flere måneder tidligere.
De mest effektive sikkerhetslederne jeg kjenner, nøyer seg ikke med å ta imot informasjon fra CISA – de deltar aktivt i programmene deres for informasjonsdeling og gir tilbakemeldinger som styrker hele økosystemet.
Ikke vær CTO-en som febrilsk prøver å implementere CISA-retningslinjene etter et datainnbrudd. Gjør dem til en integrert del av sikkerhetsstrategien din i dag, så får du en uvurderlig alliert i arbeidet med å beskytte organisasjonen mot trusler som de fleste kommersielle verktøy ikke oppdager før det er for sent.
Bransjereguleringer
Myndigheter over hele verden elsker å regulere teknologitunge bransjer, og et godt, gammeldags sikkerhetsavvik får dem interessert som ingenting annet. Vær forberedt på å svare på noen vanskelige spørsmål etter et datainnbrudd.
Forstå GDPR, CCPA og andre reguleringer
Californias lov om forbrukerpersonvern (CCPA) og EUs personvernforordning (GDPR) er gullstandarden for reguleringer innen datasikkerhet. Begge er relevante for selskaper som håndterer informasjon på tvers av landegrenser, siden du sannsynligvis vil være underlagt begge.
GDPR er sannsynligvis den mest restriktive, ettersom den fastsetter seks spesifikke rettslige grunnlag for at et selskap skal kunne håndtere forbrukerdata. CCPA gjør ikke dette, men krever at all databehandling er lovlig og ikke uredelig. EUs regelverk er kun regulatorisk, mens California har både tilsynsmyndigheter og et lovverk å basere seg på.
Så har vi HIPAA. Hvis virksomheten din håndterer medisinske journaler i USA, fastsetter loven om helseforsikringens overførbarhet og ansvarlighet standarder og sanksjoner for helseinformasjon som oppbevares av private aktører.
Hold deg trygg
Landskapet av cybersikkerhetstrusler byr på nye utfordringer for organisasjoner hver dag. For å få en dypere forståelse av hvordan du kan motvirke disse truslene, kan det å utforske et utvalg innsiktsfulle bøker om cybersikkerhet gi grunnleggende kunnskap og avanserte strategier som er avgjørende for enhver teknologileders verktøykasse.
Å ligge i forkant av disse truslene krever oppdatert kunnskap og et fellesskap av informerte ledere som deler innsikt og strategier. Det finnes mange nyttige ressurser om cybersikkerhet tilgjengelig som du kan bruke til å lære mer. For CTO-er og teknologiledere som er i front innen innovasjon og forsvar i cybersikkerhet, meld deg på nyhetsbrevet vårt for ekspertråd og banebrytende løsninger innen cybersikkerhet.
Vanlige spørsmål: Slik styrker du strategien mot cybersikkerhetstrusler
Hva er de første stegene etter at en cybersikkerhetstrussel er identifisert?
Du kan ikke bekjempe det du ikke har oppdaget. Begynn med å fastslå at et angrep pågår eller er nært forestående, og isoler det deretter for å begrense skaden det kan gjøre. Iverksett planen for nødinndemming og forsøk å stanse angrepet. Planlegg til slutt en gjennomgang der sikkerhetsteamet kan finne ut hva som skjedde, hva som gikk galt, og hva som gikk riktig.
Hvordan kan jeg overbevise interessenter om å investere mot cybersikkerhetstrusler?
Interessentene har en interesse av at virksomheten din fortsetter å være lønnsom og fungere godt. For de fleste er det nok å ramse opp statistikk over hvor vanlige angrep er, og hvor kostbare de kan bli. Hvis de fortsatt ikke er helt overbevist, kan du foreslå noen relativt rimelige oppgraderinger, for eksempel å installere MFA på Wi-Fi-nettverkene deres, og deretter rapportere hvor effektive de har vært.
Hva er en vanlig myte om cybersikkerhet?
Den klart vanligste myten om cybersikkerhet er at nettkriminelle ikke har noen grunn til å angripe nettverket ditt. Selv om du ikke håndterer kredittkort eller informasjon om nasjonal sikkerhet, er det ganske sannsynlig at du har i det minste noe sensitiv informasjon som er verdt noen få kroner. Hackere som er ute etter økonomisk gevinst, vil alltid ha motivasjon til å trenge inn i systemene dine.



