

Å skrive ren og pålitelig Java-kode er en utfordring alle utviklere møter. Det handler ikke bare om å få jobben gjort – det handler om å gjøre det effektivt og unngå problemene som følger med feilsøking og kompatibilitetsproblemer senere. Hvis du noen gang har brukt timevis på å lete etter en skjult sårbarhet eller slitt med å opprettholde jevn kodekvalitet på tvers av teamet ditt, vet du hvor frustrerende det kan være. Disse utfordringene bremser fremdriften og introduserer risikoer som kan bli kostbare å rette opp senere.
Det er her verktøy for statisk kodeanalyse kommer inn. Disse verktøyene hjelper deg med å oppdage feil tidlig, sikre samsvar med kodestandarder og forbedre den generelle kvaliteten på Java-applikasjonene dine. Gjennom årene har jeg brukt et bredt spekter av slike verktøy i ulike prosjekter, fra Android-utvikling til systemer i bedriftsklassen, og jeg har selv sett hvordan de kan endre arbeidsflyter. I denne veiledningen deler jeg mine beste valg blant verktøy for statisk kodeanalyse for Java, sammen med praktisk innsikt som hjelper deg med å velge det beste verktøyet for dine behov.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell for verktøy for statisk kodeanalyse for Java
Denne sammenligningstabellen oppsummerer prisopplysningene for mine beste valg blant verktøy for statisk kodeanalyse for Java:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for custom security rules | 4.3 out of 5 | $350/month Free plan available | Book Demo |
Best for unified SAST and SCA in CI/CD pipelines | 4.7 out of 5 | $1,000/dev/year Free demo available | Website |
Best for identifying malware | Not rated | $399/month 7-day free trial + free demo available | Website |
Best for dependency scanning | Not rated | $34/developer/month Free plan available | Book Demo |
Best for context-aware AI analysis | 4.5 out of 5 | $200/month Free plan available | Book Demo |
Best for open-source vulnerability management | 4.6 out of 5 | $25/contributing developer/month Free plan + free demo available | Website |
Best for automated code quality reviews | 4.5 out of 5 | $18/user/month 14-day free trial + free plan + free demo available | Website |
Best for in-depth source code scanning | 4.2 out of 5 | Pricing upon request Free demo available | Website |
Best for quick identification of common coding flaws | Not rated | Open source project and available for free. Free | Website |
Best for cloud-based security assessments | Not rated | Pricing upon request | Website |


Anmeldelser av de beste verktøyene for statisk kodeanalyse for Java
Nedenfor finner du mine detaljerte sammendrag av de beste verktøyene for statisk kodeanalyse for Java som kom med på kortlisten min. Anmeldelsene mine gir en detaljert gjennomgang av de viktigste funksjonene, fordelene og ulempene, integrasjonene og ideelle bruksområdene for hvert verktøy, slik at du kan finne det beste for deg.


Aikido Security provides a unified dashboard to triage and filter issues by type, severity, and scan source. Aikido Security is an application security platform offering comprehensive solutions to protect applications from code to cloud. It encompasses features like cloud posture management, open source dependency scanning, secrets detection, and both static and dynamic application security testing.
Why I Picked Aikido Security:
Aikido lets you create custom security rules that fit your specific needs, giving your team more control over how you protect your Java code. It’s flexible enough to allow tailored configurations, so you don’t have to rely on generic rule sets that might not fit your project. Aikido scans code in real-time, catching vulnerabilities before they escalate. With its ability to enforce these custom rules automatically, your team can easily adapt it to match your code standards and security policies, ensuring more precise security monitoring.
Standout Features and Integrations:
Other features include secrets detection, which is vital for checking code for leaked and exposed API keys, passwords, and encryption keys, and auto-triaging known safe secrets. It also offers DAST for web applications to identify vulnerabilities through simulated attacks.
Integrations include Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana, and GitHub.
Pros and Cons
Pros:
- Scalable for growing teams
- Has a comprehensive dashboard and customizable reports
- Code-to-cloud security
Cons:
- Custom SAST rules must be enabled by Aikido
- Unfixed vulnerabilities excluded by default in ephemeral scans
Learn more about Aikido Security: Best for unified SAST and SCA in CI/CD pipelines
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5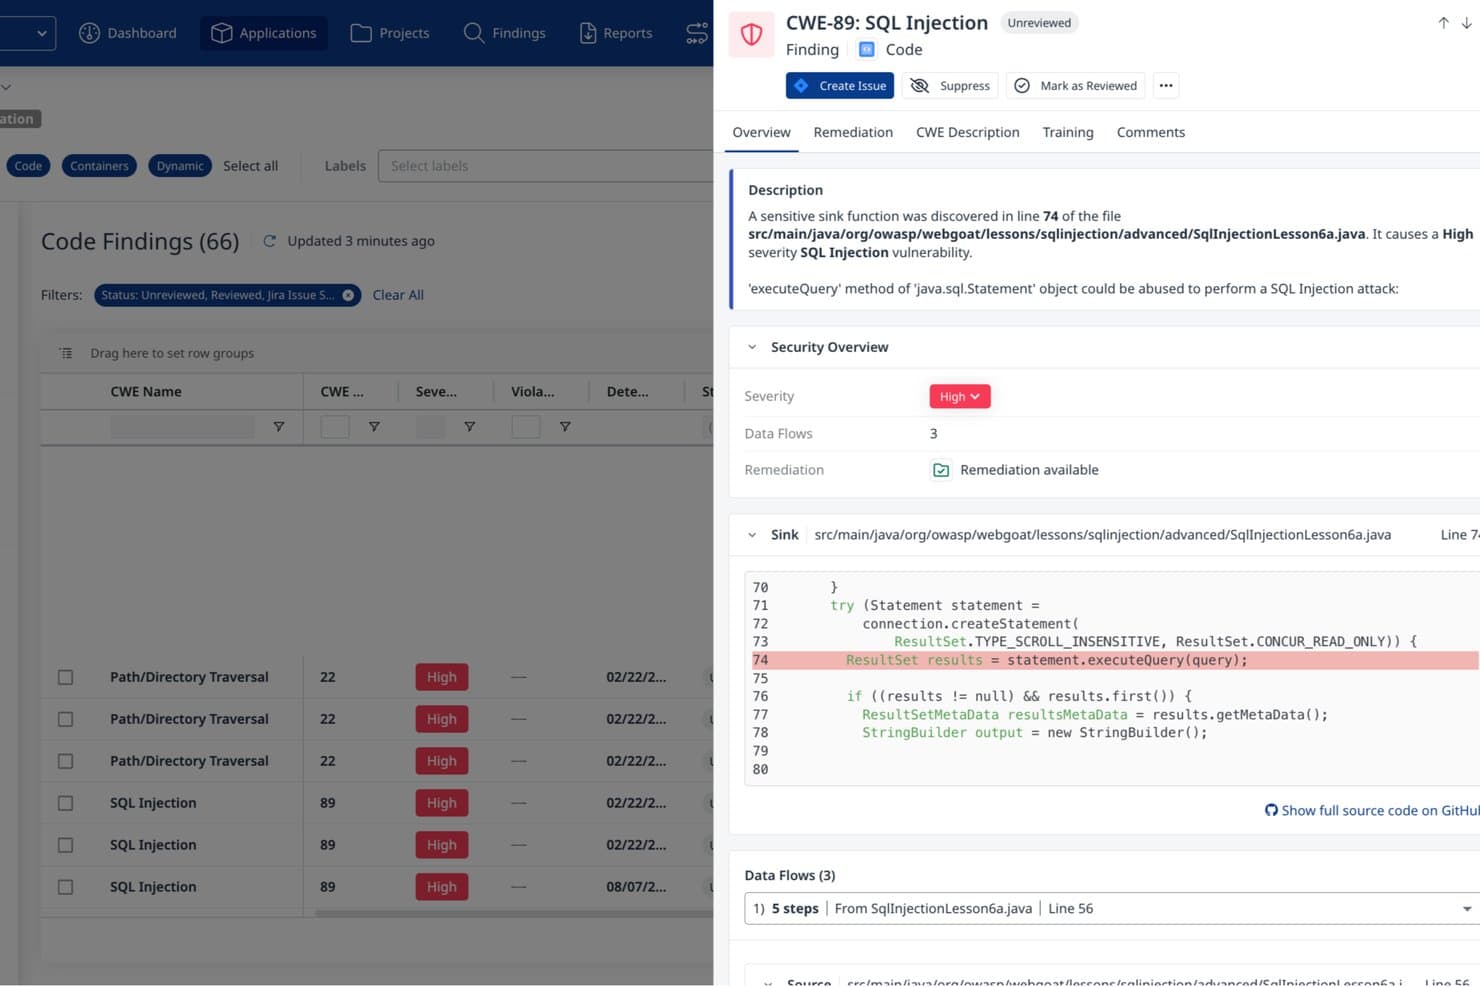
Mend.io surfaces SQL injection vulnerabilities with code context and remediation. Mend AppSec is an application security platform that unifies SAST and SCA with container scanning, covering Java from version 1.2 through the latest, and integrates with major SCMs, CI/CD pipelines, and IDEs to surface security vulnerabilities in developer workflows.
Who Is Mend.io Best For?
Mend.io is a strong fit for enterprise security and DevOps teams that need SAST and SCA coverage woven directly into their existing CI/CD pipelines.
Why I Picked Mend.io
I picked Mend.io as one of the best because it's one of the few tools that genuinely unifies SAST and SCA under a single policy engine, so your Java security findings and dependency vulnerabilities share the same severity thresholds, remediation SLAs, and build-gate rules. I particularly like how its reachability-based prioritization traces whether a vulnerable function in a dependency is actually called by your application, cutting through alert noise on large Java codebases. The taint analysis engine also lets you map custom sources, sinks, and sanitizers specific to your Java frameworks like Spring or Struts.
Mend.io Key Features
- Multi-mode scan depth: Choose between Fast, Balanced, and Deep scan profiles to control the trade-off between analysis speed and finding thoroughness on your Java codebase.
- SBOM generation and ingestion: Export software bills of materials in SPDX and CycloneDX formats, import third-party SBOMs, and consume VEX data for dependency transparency.
- Secrets detection: Scans proprietary Java code for hardcoded credentials, API keys, tokens, and certificates, with the option to trigger policy violations or build failures on detection.
- Compliance report types: Generate CLI reports mapped to OWASP, PCI, PCI 4.0, HIPAA, HITRUST, NIST, SANS, and MISRA directly from scan results.
Mend.io Integrations
Mend.io integrates with GitHub, GitLab, Azure DevOps Repos, Bitbucket Cloud, Jenkins, CircleCI, AWS CodeBuild, Bamboo, and TeamCity for Java scanning across repositories and CI/CD workflows.
Pros and Cons
Pros:
- CWE-mapped Java security coverage spans severities
- Reachability prioritizes vulnerable dependency findings
- Java taint analysis supports framework-specific flows
Cons:
- False positives can require manual triage
- Security-focused analysis omits general code smells
Learn more about Mend.io: Best for identifying malware
- 7-day free trial + free demo available
- From $399/month (billed annually)

Xygeni’s dashboard visualizes all detected risks across projects, helping teams prioritize and remediate vulnerabilities based on exploitability and reachability metrics. Xygeni offers a unique approach to static code analysis for Java by providing deep contextual insights and a unified application security strategy. This tool is particularly appealing to DevSecOps teams and developers focused on maintaining code integrity and security throughout the software development lifecycle. By aggregating and deduplicating findings from various scanners, Xygeni ensures that you receive a clean, correlated risk view, addressing the common challenge of alert fatigue and allowing you to focus on genuine threats.
Why I Picked Xygeni
I picked Xygeni because it excels in providing precise vulnerability detection, which is crucial for Java developers aiming to secure their code. The tool's standout feature is its ability to identify malware and supply chain threats, offering a level of security that many other static code analysis tools lack. Additionally, Xygeni's integration with CI/CD pipelines ensures that vulnerability detection is seamlessly incorporated into your existing workflows, making it an efficient choice for development teams.
Xygeni Key Features
In addition to its malware detection capabilities, Xygeni offers several other features that enhance its utility:
- Policy-Driven Rules and Guardrails: These allow you to automate actions based on scan results, ensuring that security policies are consistently enforced.
- AI-Powered AutoFix: This feature provides context-aware code suggestions and automatic fixes, helping your team write secure code faster.
- Supply Chain Security: Xygeni detects malware in open-source components, adding an extra layer of protection to your projects.
- True Positive Rate: With a 100% true positive rate and a low false positive rate of 16.7%, you can trust the alerts you receive are actionable.
Xygeni Integrations
Xygeni integrates seamlessly with popular development tools, including GitHub Actions, Jenkins, GitLab, and Bitbucket. These integrations allow for smooth incorporation into your existing development environment, enhancing workflow efficiency and security.
Pros and Cons
Pros:
- Real-time detection minimizes security risk
- Function-level analysis prioritizes vulnerabilities
- Privacy-first scanning ensures data safety
Cons:
- Limited integrations compared to competitors
- Pricing may be steep for some teams
Learn more about Xygeni:

Corgea flags a high-risk SQL injection issue and suggests a secure, parameterized code fix directly within a pull request. Corgea is a static code analysis tool built for developers and organizations that want to improve application security. It uses AI to identify issues such as business logic flaws and authentication vulnerabilities, helping keep code secure. The tool is especially useful for teams that want to automate how they find and fix insecure code, cutting down on manual review and speeding up security workflows.
Why I Picked Corgea
I picked Corgea for its AI-native approach to static application security testing, which sets it apart from other static code analysis tools for Java. By using large language models, Corgea can detect complex vulnerabilities like business logic flaws and broken authentication that traditional tools often miss. It adapts to the codebase with each scan and significantly reduces false positives, making it a strong option for developers who need accurate and dependable security findings.
Corgea Key Features
In addition to its AI-driven vulnerability detection, Corgea offers several key features that enhance its utility for static code analysis in Java:
- Dependency Scanning: Automatically scans and identifies vulnerabilities within your code dependencies, ensuring comprehensive security coverage.
- Customizable Policies: Allows you to set security policies in natural language, tailoring the tool to fit your specific security needs and workflows.
- SAST Auto-Fix: Provides automated security patches, simplifying the process of addressing vulnerabilities and maintaining secure codebases.
- Multi-Language Support: Supports Java along with other languages like JavaScript, Python, and C#, broadening its applicability across different projects.
Corgea Integrations
Native integrations are not currently listed by Corgea.
Pros and Cons
Pros:
- Business logic flaw detection
- Automatic secure code fixes
- AI-driven vulnerability detection
Cons:
- AppSec-focused, not full stack
- No runtime protection features
Learn more about Corgea: Best for context-aware AI analysis
- Free plan available
- From $200/month
Visit WebsiteCustomer Rating:4.5/5
ZeroPath provides a unified security dashboard that highlights scan activity, vulnerability types, issue severity, and top critical findings at a glance. ZeroPath is built for development teams looking to bring advanced code-security into their Java (and other language) codebases without drowning in alert noise. If you’re operating in a Java-centric environment—whether fintech, healthcare or SaaS—and you want a static code analysis tool that understands business logic, handles complex flows, and offers actionable fixes, ZeroPath is worth a look.
Why I Picked Zeropath
I picked ZeroPath because it leverages AI-native static application security testing (SAST) that goes beyond pattern-matching and works deep into logic and authorization flows—so your Java services won’t silently ship broken auth or business logic holes. It uses context-aware analysis to trace data flows and dependency reachability (for example SCA and dependency-graphing) which helps your team spot real vulnerabilities, not just generic findings. I appreciate how it can generate one-click patches directly in pull requests and integrate into your workflow so that your Java team can keep moving fast while still embedding security checks early.
Zeropath Key Features
In addition to its standout AI-driven analysis, I also found several features that enhance its utility:
- Infrastructure as Code (IaC) Detection: This feature allows you to identify and address security vulnerabilities within your infrastructure code, ensuring comprehensive security coverage.
- Automated Compliance Reporting: Zeropath automatically generates compliance reports, simplifying the process of meeting industry standards and regulations.
- Pull Request (PR) Reviews: Performs automated security reviews on every pull request and places AI-powered feedback and suggested fixes in your code review workflow.
- Custom Code Policies: Lets you define arbitrary rules (in natural language) to catch patterns your organization cares about (for instance: all public endpoints must validate input).
Zeropath Integrations
Integrations include GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform, and Microsoft Teams.
Pros and Cons
Pros:
- Supports auto-patch generation directly in code review workflow.
- Discovers business-logic and authorization vulnerabilities in Java and other languages.
- Reduces noisy false positives compared to traditional SAST tools
Cons:
- Dependence on AI means that edge-case detection still may vary.
- You may need time to adjust your workflow around its automation.
Learn more about Zeropath: 6Best for open-source vulnerability management
Snyk
- Free plan + free demo available
- From $25/contributing developer/month
Visit WebsiteCustomer Rating:4.6/5
Here's Synk's static analysis scanner, which checks your code for quality and security issues in real time and provides fix advice in your IDE. Snyk stands at the forefront of identifying and rectifying vulnerabilities in open-source projects and dependencies. With its sharp focus on securing open-source software, it offers a much-needed shield against potential security breaches.
Why I Picked Snyk:
In my continuous search for tools that ensure software robustness, Snyk caught my attention due to its dedicated focus on open-source vulnerabilities. When determining and comparing static code analysis tools, Snyk's specialization in tracking and managing open-source project vulnerabilities made it stand out.
I determined that, in the realm of open-source software, Snyk is undoubtedly best for vulnerability management, providing an invaluable service to the development community.
Standout Features and Integrations:
One of Snyk's prime features is its extensive database of open-source vulnerabilities, making it a vital tool for developers leveraging open-source projects. Furthermore, its dashboards offer comprehensive insights, enabling development teams to quickly identify and address potential threats.
When it comes to integrations, Snyk effortlessly ties in with popular repositories like GitHub and Bitbucket. It also smoothly integrates with CI/CD pipelines, including Jenkins, improving the DevOps workflow.
Pros and Cons
Pros:
- Offers insights and actionable solutions through its dashboards.
- Integration with popular repositories and CI/CD tools.
- Comprehensive database catering specifically to open-source vulnerabilities.
Cons:
- Pricing and tiers can be complex for teams with varied needs.
- The granularity of its features might require a learning curve for some users.
- While it specializes in open-source, it might not cover all proprietary software vulnerabilities.
Learn more about Snyk: Best for automated code quality reviews
- 14-day free trial + free plan + free demo available
- From $18/user/month (billed annually)
Visit WebsiteCustomer Rating:4.5/5
Here's the Codacy dashboard, which automatically identifies new static analysis issues, code coverage, code duplication, and code complexity evolution in every commit and pull request. Codacy is a prominent static code analysis tool that focuses on automating code quality reviews. By streamlining the code review process, it ensures that development teams deliver high-quality code consistently.
Why I Picked Codacy:
In the vast domain of static code analysis tools, choosing Codacy was a deliberate decision. When determining which tools to highlight, Codacy stood out due to its potent automated review capabilities. I chose Codacy because I believe its emphasis on automating quality reviews is paramount, positioning it as an essential asset for teams desiring to ensure consistent quality without manual oversight.
Standout Features and Integrations:
Codacy shines with its ability to identify a broad range of issues, from coding errors and code smells to security issues. It offers detailed dashboards that provide a snapshot of the overall code quality, aiding in the rapid identification of problem areas.
As for integrations, Codacy blends perfectly with platforms like GitHub, GitLab, and Bitbucket. This ensures code reviews and quality checks throughout the development process.
Pros and Cons
Pros:
- Automated reviews reduce manual oversight and human errors.
- Strong integrations with popular repositories, improving the development workflow.
- Efficient source code analyzer detecting a wide array of issues.
Cons:
- Annual billing may not cater to all teams or projects.
- Potential for occasional false positives in code reviews.
- Some users might find certain features slightly complex.
Learn more about Codacy: Best for in-depth source code scanning
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.2/5
Here's a screenshot of the monitored projects view in Checkmarx Interactive Application Security Testing (CxIAST). Checkmarx is a renowned static application security testing tool, dives deep into the source code to identify vulnerabilities. Its focus on thorough source code scanning ensures that even intricate security issues don't go unnoticed.
Why I Picked Checkmarx:
Selecting the right tools from a plethora of options can be daunting. I picked Checkmarx for this list after judging its unparalleled depth in source code analysis. Compared to other tools, Checkmarx provides an extensive examination, diving deep into programming languages and repositories.
In my opinion, its prowess in in-depth source code scanning solidifies its position as a top choice for teams aiming to fortify their code against potential threats.
Standout Features and Integrations:
Checkmarx excels in identifying a spectrum of security issues, from common vulnerabilities to nuanced threats in the source code. Its dashboards are highly informative, offering development teams a panoramic view of potential risks in the codebase.
For integrations, Checkmarx collaborates with platforms like GitHub, GitLab, and Bitbucket, ensuring a fortified development process that integrates security considerations from the get-go.
Pros and Cons
Pros:
- Mastery in various programming languages, including Java, Python, PHP, and Ruby.
- Strong integration with popular repositories, ensuring security is an integral part of the development workflow.
- Comprehensive source code analyzer adept at spotting an extensive range of vulnerabilities.
Cons:
- Pricing transparency can be improved for easier decision-making.
- Potential for false positives, demanding thorough review.
- May require a learning curve for those new to static application security testing.
Learn more about Checkmarx: 9Best for quick identification of common coding flaws
PMD
- Free
- Open source project and available for free.

Here's a screenshot of the PMD duplicate code detector feature. PMD is a well-regarded static code analysis tool that offers developers the capability to rapidly identify frequent coding flaws across various programming languages. Its forte lies in its proficiency to swiftly pinpoint such issues, making it indispensable for those who prioritize swift code reviews.
Why I Picked PMD:
Navigating through the diverse field of static code analysis tools, choosing PMD became an evident choice after determining its strengths and comparing them with its peers. The tool's inherent capability to swiftly uncover common coding flaws made it stand out, distinguishing it from the vast array of options available.
I picked it because, in my judgment, PMD excels at rapidly identifying coding flaws, ensuring that development teams can make quick rectifications.
Standout Features and Integrations:
PMD is celebrated for its broad support for multiple programming languages, including Java, JavaScript, and Apex, which grants it a versatility not all tools possess. Its source code analysis is robust, and the ability to detect code smells and coding errors promptly is commendable.
As for integrations, PMD incorporates popular platforms like GitHub, GitLab, and Jenkins, aligning itself perfectly with the development process of many teams.
Pros and Cons
Pros:
- Robust integrations with platforms like GitHub and Jenkins.
- Quick and effective detection of common coding flaws.
- Broad support for multiple programming languages.
Cons:
- Being open-source, it might lack some commercial-level support or features.
- The UI might not be as intuitive for beginners.
- Might require some configuration for specific projects.
Learn more about PMD:

Here's the application view in Fortify on Demand. Fortify on Demand is a SaaS solution that facilitates rigorous security analysis of source code, pinpointing vulnerabilities with precision. When considering cloud-based platforms for security evaluations, its dedicated focus ensures it remains unparalleled.
Why I Picked Fortify on Demand:
While curating this list, I delved deep into numerous tools, and my judgment led me to select Fortify on Demand. The tool's cloud-centric architecture and its prowess in static application security testing distinguished it from the rest. Having compared a multitude of platforms, I confidently determine Fortify on Demand to be the prime choice for cloud-based security assessments.
Standout Features and Integrations:
Fortify on Demand excels in its static code analysis for Java, Python, and many other programming languages, ensuring a thorough detection of potential security issues. Its dashboards provide a comprehensive insight into vulnerabilities, coding errors, and technical debt, assisting development teams in remediation.
The tool integrates with popular repositories like GitHub, GitLab, and Bitbucket and also ties well with CI/CD tools like Jenkins for continuous integration.
Pros and Cons
Pros:
- Robust integrations with popular repositories and CI/CD tools.
- Comprehensive dashboards that aid in quick vulnerability assessments and remediations.
- Proficient in static code analysis across various programming languages.
Cons:
- Might be on the pricier side for startups or businesses with tight budgets.
- Potential false positives could require manual validation.
- Might be overwhelming for small development teams due to its breadth of features.
Learn more about Fortify on Demand:
Andre verktøy for statisk kodeanalyse for Java
Nedenfor finner du en liste over flere verktøy for statisk kodeanalyse for Java som jeg hadde på kortlisten, men som ikke kom med blant de 10 beste. Disse er absolutt verdt å se nærmere på.
- 11CoverityBest for detection of software defects in development
- 12KlocworkBest for real-time security vulnerability detection
- 13Azul Platform CoreBest for Java runtime customization
- 14Parasoft JTestBest for comprehensive Java testing
- 15CodigaBest for code consistency and maintenance
- 16JArchitectBest for detailed code architecture visualization
- 17SonarQubeBest for continuous codebase monitoring
- 18InferGood for mobile app static analysis
- 19Fortify Static Code AnalyzerGood for end-to-end vulnerability management
- 20CodeSonarGood for detecting complex programming errors
- 21CheckstyleGood for Java coding standard adherence
- 22FindBugsGood for bytecode-based Java bug detection
- 23SemmleGood for data-driven code exploration
Hvordan jeg evaluerer verktøy for statisk kodeanalyse
Jeg evaluerer verktøy for statisk kodeanalyse på to nivåer: grunnleggende krav som alle SAST-verktøy må oppfylle – som å flagge XSS før en sammenslåingsforespørsel slås sammen – og det som skiller verktøy som er verdt å anbefale, fra resten.
Grunnleggende funksjonalitet (minimumskrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert av dem på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av funksjonene nedenfor. Deretter omregner jeg verktøyets totalscore til en prosentandel. Hvert verktøy må oppnå en minimumsscore på 65 % for å bli vurdert for inkludering.
- Støtte for flere språk: Jeg undersøker hvilke språk hvert verktøy støtter, og om det kan håndtere blandingen du realistisk sett finner i en teknologistakk – for eksempel en Java-serverdel sammen med en TypeScript-klientdel.
- Deteksjon av sårbarheter & feil: Motoren bør oppdage reelle problemer som SQL-injeksjon, dereferering av nullpekere og bufferoverskridelser gjennom dataflyt- og kontrollflytanalyse, ikke bare mønstergjenkjenning.
- Håndheving av kodestandarder: Jeg vurderer om du kan håndheve regelsett som CERT- eller Google-stilguider og opprette egendefinerte regler – nyttig når teamet ditt har interne konvensjoner utover offentlige standarder.
- CI/CD- & IDE-integrasjon: Verktøy bør integreres med stedene utviklerne allerede arbeider, så jeg ser etter innebygd støtte for plattformer som GitHub Actions, GitLab CI og Jenkins, samt IDE-er som VS Code eller IntelliJ.
- Handlingsrettet rapportering & utbedring: Funnene må ha alvorlighetsgrader og tydelig veiledning for utbedring, slik at utviklere kan løse et flagget problem med skripting på tvers av nettsteder uten å bytte til et separat referansedokument.
- Dekning av samsvar & standarder: Jeg ser etter koblinger til rammeverk som OWASP Top 10 og CWE Top 25, samt bransjespesifikke standarder som MISRA for innebygde systemer eller PCI DSS for betalingsbehandling.
Når jeg har en liste over verktøy som oppfyller disse kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Ulike kjennetegn (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Inkrementell skanning utgjør en reell forskjell – når et verktøy bare analyserer de endrede linjene i en sammenslåingsforespørsel i stedet for å skanne hele kodebasen på nytt, holder det rørledningstidene på et rimelig nivå i store kodearkiver. Jeg vurderer også om et verktøy tilbyr et egendefinert spørrespråk, som CodeQL eller Semgrep-mønstre, slik at sikkerhetsteam kan skrive deteksjonsregler som er skreddersydd for interne API-er eller proprietære rammeverk. AI-drevet automatisk utbedring blir også stadig mer verdifullt, særlig når det foreslår kontekstbaserte løsninger direkte i en sammenslåingsforespørsel i stedet for bare å flagge problemet.
Utover funksjonene
Andelen falske positiver betyr mer enn de fleste kjøpere er klar over. Et verktøy som oversvømmer utviklere med støy, lærer dem å ignorere funn, så jeg vurderer hvordan hver leverandør håndterer arbeidsflyter for sortering, og om verktøyet lærer av tidligere beslutninger om undertrykking. Distribusjonsmodell er en annen viktig vurdering – team som håndterer sensitiv kildekode, trenger ofte alternativer som kan driftes selv eller i et luftgap, i stedet for tilbud som kun er tilgjengelige som SaaS. Jeg ser også på hvor transparent lisensieringen er, siden prising basert på bidragsytere i stedet for kodelinjer kan endre totalkostnaden dramatisk, avhengig av teamstrukturen.
Slik velger du et verktøy for statisk kodeanalyse for Java
Det er lett å gå seg vill i lange funksjonslister og kompliserte prismodeller. For å hjelpe deg med å holde fokus mens du går gjennom den unike prosessen med å velge programvare, har jeg laget en sjekkliste over faktorer du bør ha i tankene:
| Faktor | Hva bør vurderes? |
|---|---|
| FaktorSkalerbarhet | Hva bør vurderes?Kan verktøyet vokse sammen med prosjektene dine? Sjekk om det håndterer økende kodemengder og flere brukere uten tap av ytelse. Unngå verktøy som begrenser veksten. |
| FaktorIntegrasjoner | Hva bør vurderes?Passer det inn i den nåværende arbeidsflyten din? Se etter kompatibilitet med eksisterende CI/CD-verktøy og plattformer. Sørg for smidig datautveksling på tvers av systemer. |
| FaktorTilpasningsmuligheter | Hva bør vurderes?Kan du tilpasse det til arbeidsflyten din? Vurder om verktøyet lar deg justere regler og rapporter slik at de samsvarer med teamets kodestandarder og arbeidsmetoder. |
| FaktorBrukervennlighet | Hva bør vurderes?Vil teamet ditt enkelt ta det i bruk? Vurder læringskurven og hvor intuitivt grensesnittet er. Et komplekst verktøy kan i utgangspunktet redusere produktiviteten. |
| FaktorImplementering og innføring | Hva bør vurderes?Hvor raskt kan du komme i gang? Vurder tilgjengeligheten av ressurser som veiledninger, brukerstøtte og dokumentasjon for å legge til rette for en smidig overgang. |
| FaktorKostnad | Hva bør vurderes?Passer det inn i budsjettet ditt? Sammenlign prismodellen med de økonomiske rammene dine. Vær oppmerksom på skjulte gebyrer eller nødvendige tillegg som øker kostnadene. |
| FaktorSikkerhetstiltak | Hva bør vurderes?Hvordan beskytter det koden din? Sørg for at verktøyet tilbyr robuste sikkerhetsfunksjoner for å oppdage sårbarheter og forhindre datainnbrudd. |
| FaktorOverholdelse av krav | Hva bør vurderes?Oppfyller det bransjestandardene? Kontroller om verktøyet overholder relevante forskrifter i bransjen din for å unngå juridiske problemer. |
Hva er verktøy for statisk kodeanalyse i Java?
Verktøy for statisk kodeanalyse i Java er programvareløsninger som analyserer Java-kode for feil, sårbarheter og overholdelse av kodestandarder uten å kjøre koden. Disse verktøyene brukes vanligvis av utviklere og kvalitetssikringsteam for å sikre kodekvalitet og sikkerhet. Automatiserte kodegjennomganger, sårbarhetsdeteksjon og samsvarskontroller bidrar til å opprettholde høye kodestandarder og identifisere problemer tidlig. Samlet sett sparer disse verktøyene tid og ressurser ved å oppdage feil før de når produksjonsmiljøet.
Funksjoner
Her er de viktigste funksjonene alle gode verktøy for statisk kodeanalyse i Java bør ha:
- Deteksjon av kodesårbarheter: Identifiserer potensielle sikkerhetstrusler i koden din og bidrar til å forhindre datainnbrudd på et tidlig stadium.
- Automatiserte kodegjennomganger: Gir umiddelbare tilbakemeldinger om kodekvaliteten for å opprettholde konsistens på tvers av prosjekter.
- Tilpassbare regelsett: Lar deg tilpasse kodeanalysen slik at den oppfyller teamets spesifikke kodestandarder og arbeidsmetoder.
- Sanntidsanalyse: Gir umiddelbar innsikt mens du skriver kode, slik at du raskt kan gjøre justeringer og forbedringer.
- Integrasjonsmuligheter: Sikrer smidig samspill med eksisterende verktøy og plattformer, noe som forbedrer effektiviteten i arbeidsflyten.
- Detaljert rapportering: Gir omfattende innsikt i kodeproblemer og bidrar til å prioritere utbedringer og forbedringer.
- Samsvarskontroller: Kontrollerer at bransjestandarder overholdes og reduserer risikoen for juridiske problemer.
- Støtte for flere språk: Gjør det mulig for team å arbeide på tvers av ulike prosjekter uten å måtte bruke forskjellige verktøy.
- Behandling med lav forsinkelse: Minimerer forsinkelser under kodeanalysen og sikrer en smidig utviklingsprosess.
- Kontinuerlig overvåking: Følger med på kodekvaliteten over tid og bidrar til å opprettholde høye standarder og forhindre tilbakegang.
Fordeler
Implementering av verktøy for statisk kodeanalyse i Java gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Forbedret kodekvalitet: Automatiserte kodegjennomganger og sårbarhetsdeteksjon bidrar til å opprettholde høye standarder og redusere feil i kodebasen.
- Økt sikkerhet: Tidlig identifisering av sårbarheter forhindrer potensielle sikkerhetsbrudd og beskytter applikasjonene og dataene dine.
- Tidsbesparelser: Sanntidsanalyse og detaljert rapportering gjør det mulig å oppdage og løse problemer raskt, noe som fremskynder utviklingsprosessen.
- Sikret samsvar: Samsvarskontroller sørger for at koden oppfyller bransjestandardene og reduserer risikoen for juridiske komplikasjoner.
- Effektiv ressursbruk: Ved å oppdage feil før produksjonssetting sparer disse verktøyene tid og ressurser som ellers ville blitt brukt på feilsøking og problemløsning.
- Forenklet samarbeid: Integrasjonsmuligheter sørger for smidig samspill med eksisterende verktøy og forbedrer teamarbeid og kommunikasjon.
- Stabil ytelse: Kontinuerlig overvåking bidrar til å opprettholde kodekvaliteten over tid, forhindre tilbakegang og sikre pålitelig ytelse i applikasjonen.
Kostnader og priser
Valg av statiske kodeanalyseverktøy for Java krever en forståelse av de ulike prismodellene og tilgjengelige abonnementene. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i løsninger for statiske kodeanalyseverktøy for Java:
Sammenligningstabell for abonnementer for statiske kodeanalyseverktøy for Java
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
|---|---|---|
| AbonnementstypeGratisabonnement | Gjennomsnittspris$0 | Vanlige funksjonerGrunnleggende kodeanalyse, begrenset språkstøtte og brukerstøtte fra fellesskapet. |
| AbonnementstypePersonlig abonnement | Gjennomsnittspris$5-$25/bruker/måned | Vanlige funksjonerStandard kodeanalyse, tilpassbare regelsett og tilbakemeldinger i sanntid. |
| AbonnementstypeBedriftsabonnement | Gjennomsnittspris$25-$50/bruker/måned | Vanlige funksjonerAvansert kodeanalyse, integrasjonsmuligheter, detaljerte rapporter og samsvarskontroller. |
| AbonnementstypeVirksomhetsabonnement | Gjennomsnittspris$50-$100/bruker/måned | Vanlige funksjonerOmfattende kodeanalyse, dedikert brukerstøtte, kontinuerlig overvåking og omfattende språkstøtte. |
Vanlige spørsmål
Her er noen svar på vanlige spørsmål om statiske kodeanalyseverktøy for Java:
Hvilke tre teknikker brukes i statiske kodeanalyseverktøy?
Statiske kodeanalyseverktøy bruker vanligvis syntaksanalyse, analyse av data- og kontrollflyt samt sikkerhetsanalyse. Syntaksanalyse kontrollerer at kodens struktur er korrekt, mens analyse av data- og kontrollflyt sporer hvordan data beveger seg gjennom koden. Sikkerhetsanalyse identifiserer sårbarheter som kan utnyttes.
Hva er begrensningene ved statisk kodeanalyse?
Statiske kodeanalyseverktøy kan bare identifisere problemer uten å kjøre koden. De kan overse ytelses- eller brukervennlighetsproblemer som oppstår under kjøring. I tillegg kan disse verktøyene generere falske positiver, noe som krever at utviklere manuelt bekrefter de flaggede problemene.
Hvordan bidrar statiske kodeanalyseverktøy til å opprettholde kodekvaliteten?
Disse verktøyene bidrar til å opprettholde kodekvaliteten ved automatisk å kontrollere om det finnes feil, sårbarheter og avvik fra kodestandarder. De gir utviklerne umiddelbare tilbakemeldinger, slik at de raskt kan rette opp feil og sikre jevn kodekvalitet i hele prosjektet.
Hva er hovedformålet med statiske kodeanalyseverktøy?
Hovedformålet er å oppdage problemer tidlig, opprettholde en konsekvent stil og forbedre kodekvaliteten. De kan for eksempel markere problemer som filer som ikke er lukket, eller variabler med feil navn, før de forårsaker problemer i applikasjonen.
Kan statiske kodeanalyseverktøy integreres med CI/CD-pipelines?
Ja, mange statiske kodeanalyseverktøy kan integreres med CI/CD-pipelines for å automatisere kodegjennomgangen. Denne integrasjonen sikrer at koden kontinuerlig kontrolleres for kvalitets- og sikkerhetsproblemer før distribusjon, noe som forbedrer den samlede effektiviteten i utviklingsarbeidet.
Hvordan skiller statiske kodeanalyseverktøy seg fra dynamiske analyseverktøy?
Statiske kodeanalyseverktøy analyserer kode uten å kjøre den, med fokus på kodens struktur og potensielle problemer. Dynamiske analyseverktøy evaluerer derimot koden under kjøring og identifiserer problemer som oppstår når programmet kjøres, for eksempel minnelekkasjer og ytelsesflaskehalser.