

Key Takeaways
Nozioni di base sugli strumenti SIEM: Uno strumento SIEM raccoglie e analizza i dati di sicurezza in tutti gli ambienti, aiutando i team a rilevare e contrastare le minacce in modo efficiente.
Utenti destinatari: Gli strumenti SIEM sono utilizzati dai team di sicurezza aziendali, dagli operatori cloud, dai settori soggetti a requisiti di conformità, dagli MSSP e dai reparti IT governativi.
Funzionalità principali: Le funzionalità principali degli strumenti SIEM includono la raccolta centralizzata dei registri, il rilevamento delle minacce, l'automazione degli incidenti, l'analisi del comportamento e la reportistica sulla conformità.
Impatto aziendale: L'adozione di uno strumento SIEM può ridurre i rischi e i tempi di risposta, ma richiede investimenti, ottimizzazione continua e competenze dedicate.
Selezione degli strumenti SIEM: Quando valuti cos'è uno strumento SIEM, considera le esigenze di integrazione, l'automazione, la reportistica e se sia più adatta una soluzione gestita o tradizionale.
Gli strumenti SIEM offrono al tuo team di sicurezza un unico luogo in cui raccogliere, correlare e gestire i dati sulle minacce provenienti dall'intero ambiente. Senza uno strumento di questo tipo, dovresti mettere insieme gli avvisi provenienti da una dozzina di fonti non collegate tra loro, ed è proprio su questa lacuna che contano gli aggressori.
Ho visto in prima persona quanto rapidamente un punto cieco non monitorato possa trasformarsi in un incidente. Questa guida illustra le funzionalità principali, i casi d'uso reali e gli aspetti da valutare quando confronti le diverse opzioni, così potrai decidere con sicurezza e consapevolezza quale soluzione si adatta meglio alla tua infrastruttura tecnologica.
Che cos'è uno strumento SIEM?
Uno strumento di gestione delle informazioni e degli eventi di sicurezza (SIEM) è un software che raccoglie, centralizza e analizza i dati dei log e degli eventi provenienti dall'intero ambiente tecnologico. Utilizzando regole integrate e automazione, gli strumenti SIEM rilevano le minacce, tengono traccia degli eventi di sicurezza e aiutano il tuo team a indagare più rapidamente sugli incidenti.
I team di sicurezza si affidano agli strumenti SIEM per semplificare il monitoraggio degli eventi, rafforzare i flussi di lavoro investigativi e rispettare i requisiti di conformità relativi ai dati e ai sistemi.
Il SIEM combina due funzioni di sicurezza precedenti: la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM). La SIM si concentra sulla raccolta, l'archiviazione e l'analisi dei dati di sicurezza nel tempo, mentre la SEM si concentra sul monitoraggio degli eventi in tempo reale e sulla segnalazione delle attività sospette.
Insieme, offrono ai team di sicurezza sia il contesto storico sia la visibilità in tempo reale sull'intero ambiente.
Come funziona uno strumento SIEM?
Uno strumento SIEM funziona trasferendo i log di sicurezza e i dati degli eventi provenienti dall'intero ambiente IT in un unico sistema centralizzato. Possono essere inclusi endpoint, server, firewall, dispositivi di rete, servizi cloud, applicazioni e piattaforme per la gestione delle identità.
Quando i dati entrano nel SIEM, la piattaforma li organizza e li normalizza affinché gli eventi provenienti da sistemi diversi possano essere analizzati insieme. Applica quindi regole di correlazione, analisi, profili comportamentali di riferimento e, a seconda della piattaforma, apprendimento automatico o fonti di informazioni sulle minacce per identificare attività che potrebbero indicare una minaccia alla sicurezza.
Un flusso di lavoro SIEM tipico è il seguente:
- Raccogliere i dati di sicurezza: il SIEM raccoglie continuamente log ed eventi dai sistemi presenti nell'infrastruttura.
- Normalizzare e aggregare gli eventi: i dati provenienti da fonti diverse vengono convertiti in un formato coerente, in modo da poterli cercare e confrontare.
- Correlare le attività sospette: la piattaforma collega eventi correlati che singolarmente potrebbero sembrare innocui, ma che insieme potrebbero segnalare un attacco.
- Generare e assegnare priorità agli avvisi: quando l'attività corrisponde a una regola di rilevamento, a un modello di comportamento anomalo o a un indicatore noto di compromissione, il SIEM crea un avviso che il team di sicurezza deve analizzare.
- Supportare l'analisi e la risposta: gli analisti possono tracciare l'attività tra i sistemi, esaminare gli eventi storici e determinare la portata e la causa di un incidente. Gli strumenti SIEM moderni possono anche attivare direttamente azioni automatizzate o integrarsi con piattaforme SOAR per flussi di lavoro di risposta più avanzati.
Poiché il SIEM conserva i dati di sicurezza in un'unica posizione consultabile, i team possono utilizzare i log storici anche per analisi forensi, attività di ricerca proattiva delle minacce, report di conformità e identificazione di schemi che sarebbe difficile individuare tra strumenti non collegati.
Esempi di strumenti SIEM
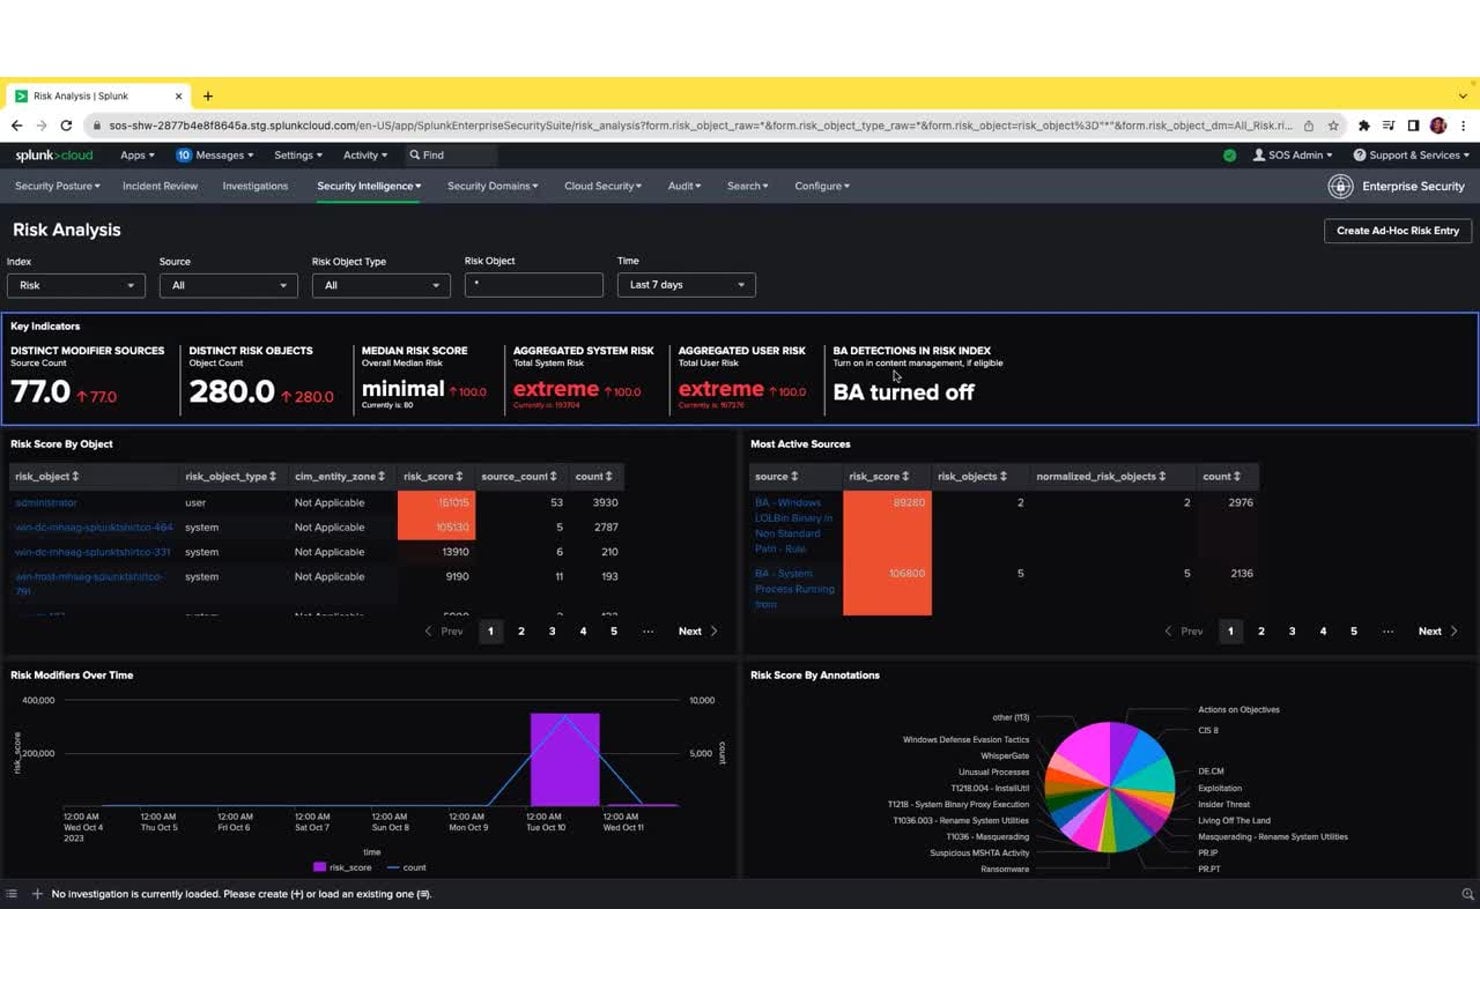
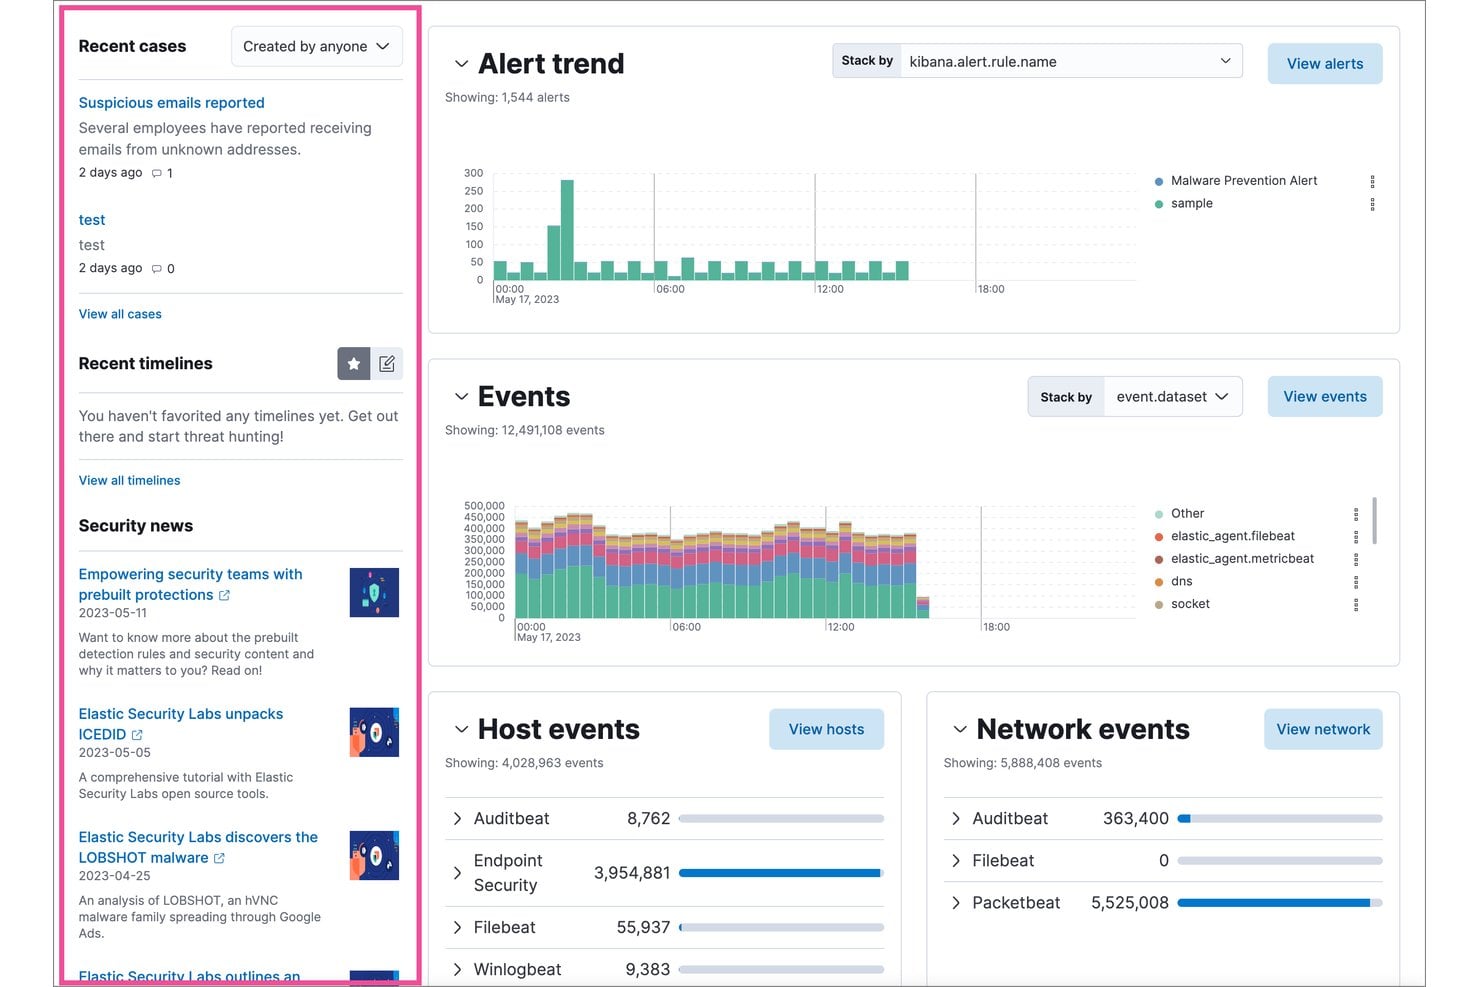
Ecco alcuni esempi visivi dell'aspetto pratico delle interfacce degli strumenti SIEM:
Have an account? Log In
I migliori strumenti SIEM da prendere in considerazione
Ecco la mia selezione delle migliori soluzioni di strumenti SIEM:
Chi utilizza gli strumenti SIEM?
Ecco i tipi di team e organizzazioni che si affidano agli strumenti SIEM per il monitoraggio della sicurezza e la risposta agli incidenti:
- Team di sicurezza aziendale: supervisionano le operazioni di sicurezza per organizzazioni grandi e complesse con infrastrutture estese.
- Fornitori di servizi di sicurezza gestiti (MSSP): forniscono monitoraggio e rilevamento delle minacce esternalizzati per gli ambienti dei clienti.
- Team delle infrastrutture cloud: monitorano le attività, verificano gli accessi e rilevano le minacce nei sistemi nativi del cloud e ibridi.
- Settori regolamentati: i team dei servizi finanziari, dell'assistenza sanitaria e dei servizi di pubblica utilità devono rispettare rigorosi requisiti di conformità e reporting.
- Dipartimenti IT governativi e del settore pubblico: proteggono i sistemi critici e i dati sensibili dalle minacce mirate e dagli attacchi informatici.
Principali vantaggi degli strumenti SIEM e potenziali impatti aziendali
Gli strumenti SIEM aiutano a ridurre i rischi, rispondere più rapidamente agli incidenti, supportare la conformità e mantenere il corretto funzionamento dell'ambiente, con possibili effetti diretti sulla disponibilità dei servizi e sulla reputazione aziendale.
È importante tenere presente che queste soluzioni tendono a rappresentare un investimento significativo e che un'implementazione gestita male può introdurre nuova complessità o lacune nella visibilità.
Utilizza questa tabella per valutare i principali vantaggi e rischi dell'adozione di uno strumento SIEM:
| Vantaggi | Rischi |
|---|---|
| VantaggiRilevamento e risposta agli incidenti più rapidi | RischiCosti iniziali elevati di implementazione e licenza |
| VantaggiVisibilità centralizzata su tutti gli ambienti | RischiLa complessità può causare lacune nella configurazione |
| VantaggiRilevamento proattivo e analisi delle minacce migliorati | RischiI falsi positivi possono causare affaticamento da avvisi |
| VantaggiSupporto rafforzato ai requisiti di conformità | RischiRichiede ottimizzazione continua e competenze tecniche dedicate |
| VantaggiAccelera l'analisi della causa principale dopo gli incidenti | RischiProblemi di privacy dei dati se i log vengono gestiti in modo improprio |
| VantaggiSemplifica la reportistica e la preparazione agli audit | RischiDipendenza dal fornitore o difficoltà di migrazione |
| VantaggiCorrelazione dei segnali provenienti da più fonti | RischiConsumo di risorse per l'infrastruttura di archiviazione e calcolo |
Casi di studio sugli strumenti SIEM
Scopri come team reali hanno modificato i risultati della sicurezza con gli strumenti SIEM. Questi casi di studio mostrano la differenza che il SIEM può fare prima e dopo l'implementazione.
Caso di studio: implementazione di IBM Security QRadar SIEM presso Askari Bank
Askari Bank, una banca commerciale con sede in Pakistan dotata di 560 filiali e 7.500 dipendenti, ha creato da zero il proprio centro operativo di sicurezza (SOC) utilizzando IBM Security QRadar SIEM, QRadar SOAR e un componente aggiuntivo di analisi del comportamento degli utenti.
Implementata con IBM Business Partner SPS, la piattaforma aggregava i log dei sistemi bancari, automatizzava la risposta agli incidenti tramite playbook e consentiva il rilevamento delle minacce interne 24 ore su 24, 7 giorni su 7.
Ecco i risultati dell'implementazione degli strumenti SIEM presso Askari Bank:
- Riduzione drastica dei falsi positivi: gli incidenti di sicurezza sono diminuiti da circa 700 al giorno a meno di 20, fornendo al team SOC avvisi ad alta fedeltà e attuabili.
- Risoluzione degli incidenti più rapida: il tempo di risoluzione è passato da circa 30 minuti ad appena 5 minuti grazie all'automazione dei playbook SOAR.
- Crescita rapida del team: in meno di tre anni il team SOC è cresciuto fino a oltre 20 specialisti, supportato dall'automazione che ha assunto le attività di triage di routine.
- Conformità normativa: Askari Bank ha raggiunto la piena conformità con la Cyber Security Policy 2021 del Pakistan, un obbligo nazionale che impone alle banche di gestire centri operativi di sicurezza automatizzati 24 ore su 24, 7 giorni su 7.
Caso di studio: implementazione di Splunk Cloud Platform presso Carrefour
Carrefour, uno dei più grandi rivenditori al mondo, ha adottato Splunk Cloud Platform per consolidare le proprie operazioni di sicurezza in un ambiente globale e multicanale.
La piattaforma ha unificato i log degli antivirus, del rilevamento degli endpoint e della risposta in un unico sistema, automatizzando gli avvisi, la gestione dei ticket e le notifiche al SOC, eliminando il sovraccarico della gestione dell'infrastruttura che distoglieva gli analisti dal lavoro effettivo di sicurezza.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Carrefour:
- Risposta alle minacce 3 volte più rapida: grazie alle informazioni in tempo reale di Splunk, Carrefour ora risponde alle minacce alla sicurezza tre volte più velocemente rispetto a prima.
- Operazioni del SOC rifocalizzate: il team di sicurezza è passato dalla gestione dell'infrastruttura ad attività ad alto valore, tra cui la gestione delle applicazioni, l'analisi delle minacce e le indagini attive sulla sicurezza.
- Maggiore accessibilità per gli analisti: sia gli analisti tecnici sia gli utenti aziendali possono indagare autonomamente e generare avvisi durante gli eventi di sicurezza, ampliando la capacità complessiva di risposta del team.
- Lanci dei prodotti più sicuri: la piattaforma offre ai team di Carrefour la visibilità necessaria per lanciare in sicurezza nuove funzionalità e servizi, riducendo il rischio che le nuove capacità digitali introducano lacune nella sicurezza.
Funzionalità e capacità principali degli strumenti SIEM
Ecco le funzionalità principali da cercare quando si valutano gli strumenti SIEM per il proprio ambiente:
- Raccolta centralizzata dei log: riunisce i dati degli eventi provenienti da server, servizi cloud, endpoint e dispositivi di rete in un'unica piattaforma consultabile.
- Rilevamento delle minacce in tempo reale: utilizza regole e analisi integrate per individuare attività sospette e avvisare il team mentre gli incidenti si verificano.
- Risposta automatizzata agli incidenti: attiva manuali operativi o flussi di lavoro che guidano o eseguono le fasi della risposta, riducendo l'impegno manuale negli scenari frequenti.
- Correlazione tra le fonti di dati: collega gli eventi provenienti da sistemi diversi, come firewall, endpoint e cloud, per creare un quadro completo degli attacchi complessi.
- Analisi del comportamento di utenti ed entità (UEBA): rileva minacce interne o account compromessi segnalando attività insolite degli utenti o dei dispositivi.
- Report sulla conformità: genera report associati a normative e quadri di riferimento comuni, semplificando gli audit e l'applicazione delle policy.
- Pannelli di controllo e visualizzazioni: offre pannelli di controllo personalizzabili che forniscono una panoramica dello stato e delle informazioni sulle tendenze, adattati alle priorità del team.
- Supporto per integrazioni e API: collega il SIEM all'insieme più ampio di strumenti di sicurezza, come gestione dei ticket, informazioni sulle minacce e strumenti di orchestrazione, per operazioni più fluide.
Casi d'uso degli strumenti SIEM: processi e flussi di lavoro tipici
Gli strumenti SIEM offrono un punto centrale per raccogliere, analizzare e gestire gli eventi di sicurezza nei diversi sistemi. È possibile automatizzare flussi di lavoro chiave come il monitoraggio delle minacce, l'analisi degli incidenti e la generazione di report sulla conformità, lasciando al team più tempo per concentrarsi su analisi approfondite e processi decisionali.
Collegando i segnali provenienti da tutti gli ambienti, gli strumenti SIEM aiutano a individuare più rapidamente le minacce e a ridurre i passaggi manuali nelle attività di sicurezza quotidiane.
Utilizza questa tabella per vedere come gli strumenti SIEM supportano i processi essenziali di sicurezza informatica e dirigenziali:
| Processo | Descrizione | Come aiuta il software |
|---|---|---|
| ProcessoRilevamento delle minacce | DescrizioneIdentificare attività sospette o minacce nell'intero ambiente informatico. | Come aiuta il softwareCorrela gli eventi provenienti da più fonti per individuare minacce reali e ridurre il rumore causato dai falsi positivi. |
| ProcessoRisposta agli incidenti | DescrizioneGestire e risolvere rapidamente gli incidenti di sicurezza dopo il loro rilevamento. | Come aiuta il softwareAutomatizza i manuali operativi e i flussi di lavoro, così le fasi della risposta vengono eseguite più rapidamente e richiedono meno interventi manuali. |
| ProcessoReport sulla conformità | DescrizionePreparare documentazione e prove per audit e verifiche normative. | Come aiuta il softwareGenera report associati ai quadri di riferimento della conformità, attingendo ai log e agli eventi raccolti nei diversi sistemi. |
| ProcessoAnalisi delle cause principali | DescrizioneIndagare sull'origine e sull'impatto delle violazioni o degli incidenti di sicurezza. | Come aiuta il softwareAggrega e visualizza i dati storici dei log, consentendo ai team di ricostruire gli eventi e individuare le vulnerabilità. |
| ProcessoMonitoraggio delle attività degli utenti | DescrizioneMonitorare le azioni degli utenti per rilevare minacce interne o comportamenti rischiosi. | Come aiuta il softwareUtilizza l'analisi del comportamento per segnalare deviazioni dall'attività di riferimento, così è possibile indagare sulle potenziali minacce. |
More Articles
- I 10 migliori strumenti SIEM recensiti nel 2026
- SOAR contro SIEM: una coppia potente per una sicurezza più efficiente
- Guida di un CTO alle 10 migliori piattaforme SOAR del 2026
- Le 10 Migliori Soluzioni Software per la Gestione degli Incidenti Valutate nel 2026
- Recensione di Splunk 2026: Pro, Contro, Caratteristiche e Prezzi
Tipi di strumenti SIEM e strumenti simili
Gli strumenti SIEM si presentano in alcune varianti distinte e vi sono diversi strumenti di sicurezza strettamente correlati che spesso vengono raggruppati nella stessa categoria:
Utilizza questa tabella per comprendere cosa distingue ciascun tipo:
| Tipo | Elemento distintivo |
|---|---|
| TipoSIEM tradizionale | Elemento distintivoCorrelazione basata su regole e aggregazione dei log senza analisi basate sull'intelligenza artificiale |
| TipoSIEM di nuova generazione | Elemento distintivoUtilizza l'intelligenza artificiale e l'apprendimento automatico per automatizzare il rilevamento delle minacce e ridurre la messa a punto manuale |
| TipoSIEM gestito | Elemento distintivoGestito da un fornitore di terze parti o da un MSSP, eliminando l'onere della gestione interna |
| Tipo(SOAR) Orchestrazione, automazione e risposta della sicurezza | Elemento distintivoSi concentra sull'automazione dei flussi di lavoro di risposta agli incidenti anziché sulla raccolta e sul rilevamento dei log |
| Tipo(XDR) Rilevamento e risposta estesi | Elemento distintivoIntegra il rilevamento tra dispositivi terminali, identità e livelli cloud senza concentrarsi sulla gestione dei log |
| TipoGestione dei log | Elemento distintivoRaccoglie e archivia i log per la ricerca e la verifica, ma non dispone di analisi della sicurezza e correlazione integrate |
Cosa cercare in uno strumento SIEM
Lo strumento SIEM giusto dovrebbe adattarsi all'infrastruttura esistente, ai flussi di lavoro di sicurezza e al volume di dati senza creare più complessità di quanta il team sia in grado di gestire.
Quando confronti le opzioni, concentrati sulla misura in cui ciascuna piattaforma supporta i sistemi che già utilizzi e il modo in cui il tuo team di sicurezza indaga effettivamente sulle minacce e vi risponde.
Utilizza questi fattori per valutare quale strumento SIEM sia più adatto al tuo ambiente:
- Copertura delle origini dati: assicurati che il SIEM possa raccogliere log ed eventi dai sistemi effettivamente utilizzati dal tuo team, inclusi dispositivi terminali, server, firewall, servizi cloud e piattaforme di gestione delle identità.
- Qualità del rilevamento e della correlazione: cerca solide funzionalità di correlazione degli eventi, analisi comportamentale e informazioni sulle minacce che aiutino a individuare minacce significative senza generare un numero eccessivo di falsi positivi.
- Scalabilità: verifica se la piattaforma è in grado di gestire il volume attuale dei log e di continuare a offrire prestazioni adeguate man mano che crescono l'infrastruttura e i dati di sicurezza.
- Adattamento all'implementazione: valuta se un SIEM nativo del cloud, locale o ibrido corrisponda meglio al tuo ambiente, ai requisiti di sicurezza e alle risorse interne.
- Costo totale e impegno di gestione: confronta più del solo prezzo della licenza. L'acquisizione dei log, l'archiviazione, la conservazione, la messa a punto, l'implementazione e il personale possono incidere sul costo a lungo termine di gestione della piattaforma.
Trasforma le informazioni del SIEM in azioni concrete
Un SIEM può fornire al tuo team di sicurezza le funzionalità di rilevamento e la visibilità necessarie, ma alcune organizzazioni hanno bisogno anche di una maggiore automazione una volta identificata una minaccia. Se ridurre il lavoro manuale di risposta è una priorità, le migliori piattaforme SOAR possono integrare il tuo SIEM orchestrando e automatizzando i flussi di lavoro di risposta agli incidenti.


