

Il software di gestione delle vulnerabilità basata sul rischio ti aiuta a identificare, assegnare priorità e porre rimedio alle minacce alla sicurezza concentrandoti sul rischio aziendale reale, non solo sulla gravità tecnica. Se sei stanco dei generici elenchi di vulnerabilità e dell’affaticamento causato dagli avvisi, hai bisogno di strumenti che eliminino il rumore e mostrino cosa risolvere per prima cosa.
In questa guida troverai le migliori soluzioni di gestione delle vulnerabilità basata sul rischio per 2026, selezionate per la loro capacità di aiutare il tuo team a proteggere ciò che conta, stare al passo con le minacce in crescita e prendere decisioni più intelligenti. Ottieni informazioni pratiche per scegliere la piattaforma giusta per il tuo ambiente, sia che tu gestisca un’infrastruttura estesa sia che tu voglia ottimizzare i flussi di lavoro.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa dei software di gestione delle vulnerabilità basata sul rischio
Questa tabella comparativa riassume i dettagli sui prezzi delle mie migliori selezioni di software di gestione delle vulnerabilità basata sul rischio:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | La migliore valutazione della probabilità di exploit nel mondo reale | Piano gratuito + demo gratuita | Da $29.000/anno (fatturazione annuale) | Website | |
| 2 | La migliore per IA spiegabile nella gestione delle esposizioni | Demo gratuita | Prezzo su richiesta | Website | |
| 3 | Ideale per la valutazione delle minacce tramite machine learning | Demo gratuita | Prezzo su richiesta | Website | |
| 4 | Ideale per l’automazione di workflow agentici su larga scala | Demo gratuita | Prezzo su richiesta | Website | |
| 5 | Ideale per integrazioni aziendali personalizzabili | Demo gratuita | Prezzo su richiesta | Website | |
| 6 | Ideale per lo scoring basato su threat intelligence | Demo gratuita | Prezzo su richiesta | Website | |
| 7 | Ideale per la prioritizzazione dell'esposizione guidata dall'IA | Demo gratuita | Prezzo su richiesta | Website | |
| 8 | Miglior dashboard unificata per la visione dei domini di rischio | Prova gratuita + demo gratuita | Prezzi su richiesta | Website | |
| 9 | Ideale per la scoperta integrata degli asset IT | Prova gratuita di 30 giorni | Prezzo su richiesta | Website | |
| 10 | Migliore automazione per dati di rischio multi-fonte | Demo gratuita | Prezzo su richiesta | Website |


Recensioni dei migliori software di gestione delle vulnerabilità basata sul rischio
Di seguito sono riportati i miei riepiloghi dettagliati dei migliori software di gestione delle vulnerabilità basata sul rischio inclusi nel mio elenco. Le mie recensioni offrono uno sguardo dettagliato alle funzionalità, alle integrazioni e ai casi d’uso migliori di ciascuna piattaforma, per aiutarti a trovare quella più adatta a te.
 La migliore valutazione della probabilità di exploit nel mondo reale
- Piano gratuito + demo gratuita
- Da $29.000/anno (fatturazione annuale)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM offre una dashboard centralizzata delle vulnerabilità che mostra quasi 497.000 risultati totali con punteggi di priorità, conformità SLA, metriche di sfruttabilità e un elenco dettagliato delle vulnerabilità. Strobes RBVM è una piattaforma di gestione delle vulnerabilità basata sul rischio che aggrega i risultati provenienti da tutto il tuo stack di scanner, applica una valutazione del rischio multi-fattoriale usando dati EPSS e CISA KEV, e orchestra i flussi di lavoro di rimedio attraverso integrazioni con i tuoi strumenti ITSM esistenti.
Per chi è pensato Strobes RBVM?
Strobes RBVM è particolarmente adatto per team SecOps di medie o grandi aziende che gestiscono dati di vulnerabilità su più scanner e ambienti cloud.
Perché ho scelto Strobes RBVM
Ho scelto Strobes RBVM tra i migliori perché il suo motore di valutazione del rischio va oltre il CVSS statico combinando la probabilità di exploit EPSS con l'abbinamento al catalogo CISA KEV e la ponderazione della criticità degli asset. Trovo particolarmente utile che i punteggi si aggiornino continuamente al variare delle condizioni di minaccia e dei controlli compensativi, così il mio team non rincorre dati obsoleti. Questo significa che possiamo giustificare la de-prioritizzazione di una vulnerabilità CVSS elevata senza exploit pubblico a favore di una a bassa gravità che invece viene davvero sfruttata attivamente.
Caratteristiche chiave di Strobes RBVM
- Rilevamento degli asset integrato: Rileva automaticamente asset da fonti cloud, di codice e infrastrutturali per una visibilità unificata.
- Deduplicazione tra scanner: Agrega e deduplica i risultati da scanner SAST, DAST, SCA, container e infrastrutturali.
- Ticketing di rimedio automatizzato: Inoltra i risultati sulle vulnerabilità prioritarie direttamente su strumenti ITSM come Jira e ServiceNow.
- Dashboard direzionali personalizzabili: Fornisce metriche di sicurezza in tempo reale tra cui riduzione del backlog, MTTR e trend di risoluzione.
Integrazioni Strobes RBVM
Strobes RBVM offre oltre 120 integrazioni native, tra cui Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx e Wiz. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Valutazione del rischio dinamica che si aggiorna in base al contesto della minaccia
- Aggrega i risultati da fonti cloud, app e infrastrutturali
- Dashboard direzionali su misura per i responsabili della sicurezza
Cons:
- I report PDF per il board non sono personalizzabili
- Nessuna quantificazione del rischio integrata in base all'impatto economico
Learn more about Strobes RBVM: La migliore per IA spiegabile nella gestione delle esposizioni
- Demo gratuita
- Prezzo su richiesta

Brinqa offre una dashboard Monitor che visualizza gli asset per stato, valutazione del rischio e tipologia insieme ai risultati delle vulnerabilità critiche, alte e medie con metriche di monitoraggio SLA. Brinqa è una piattaforma unificata di gestione delle esposizioni che acquisisce dati su vulnerabilità e asset da oltre 260 strumenti di sicurezza, applica una valutazione del rischio basata sull'IA e orchestra flussi di lavoro di rimedio attraverso gli ambienti aziendali.
Per chi è Brinqa?
Brinqa è pensata per le grandi imprese che gestiscono ambienti di sicurezza complessi e multi-tool, dove CISO e team di sicurezza necessitano di una visibilità unificata su migliaia di asset.
Perché ho scelto Brinqa
Ho scelto Brinqa tra i migliori perché il suo AI Deduplication Agent e l'AI Attribution Agent non si limitano a valutare il rischio; mostrano esattamente perché una vulnerabilità viene segnalata, tracciando ogni decisione fino alla proprietà dell'asset e ai dati di sfruttabilità. Questa capacità di spiegazione è ciò di cui ho bisogno quando devo giustificare la prioritizzazione agli stakeholder, andando oltre i semplici punteggi CVSS. Le soglie di fiducia con supervisione umana permettono inoltre al mio team di accettare o modificare le valutazioni dell'IA caso per caso, mantenendo il modello di rischio ancorato alla realtà.
Caratteristiche principali di Brinqa
- Cyber Risk Graph unificato: Mappa esposizioni, asset, identità e contesto aziendale da tutte le fonti integrate in una singola visualizzazione.
- Automazione SmartFlows: Consente di costruire flussi di lavoro drag and drop per automatizzare assegnazioni di rimedio e notifiche.
- Libreria di connettori: Include oltre 260 integrazioni con scanner di vulnerabilità, strumenti ITSM, directory, CMDB e servizi cloud.
- Dashboard di rischio personalizzate: Permette di creare dashboard interattive e basate sul ruolo per visualizzare la postura di rischio e l'avanzamento delle azioni di rimedio.
Integrazioni di Brinqa
Brinqa offre oltre 260 integrazioni native, tra cui Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight e GitHub. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Valutazione del rischio basata su IA con logica trasparente
- Automazione dei flussi di lavoro per rimedio e notifiche
- Correla le vulnerabilità con il contesto aziendale degli asset
Cons:
- Mancano strumenti di rimedio pronti all'uso
- Richiede agenti esterni per la scansione degli endpoint
Learn more about Brinqa: Ideale per la valutazione delle minacce tramite machine learning
- Demo gratuita
- Prezzo su richiesta
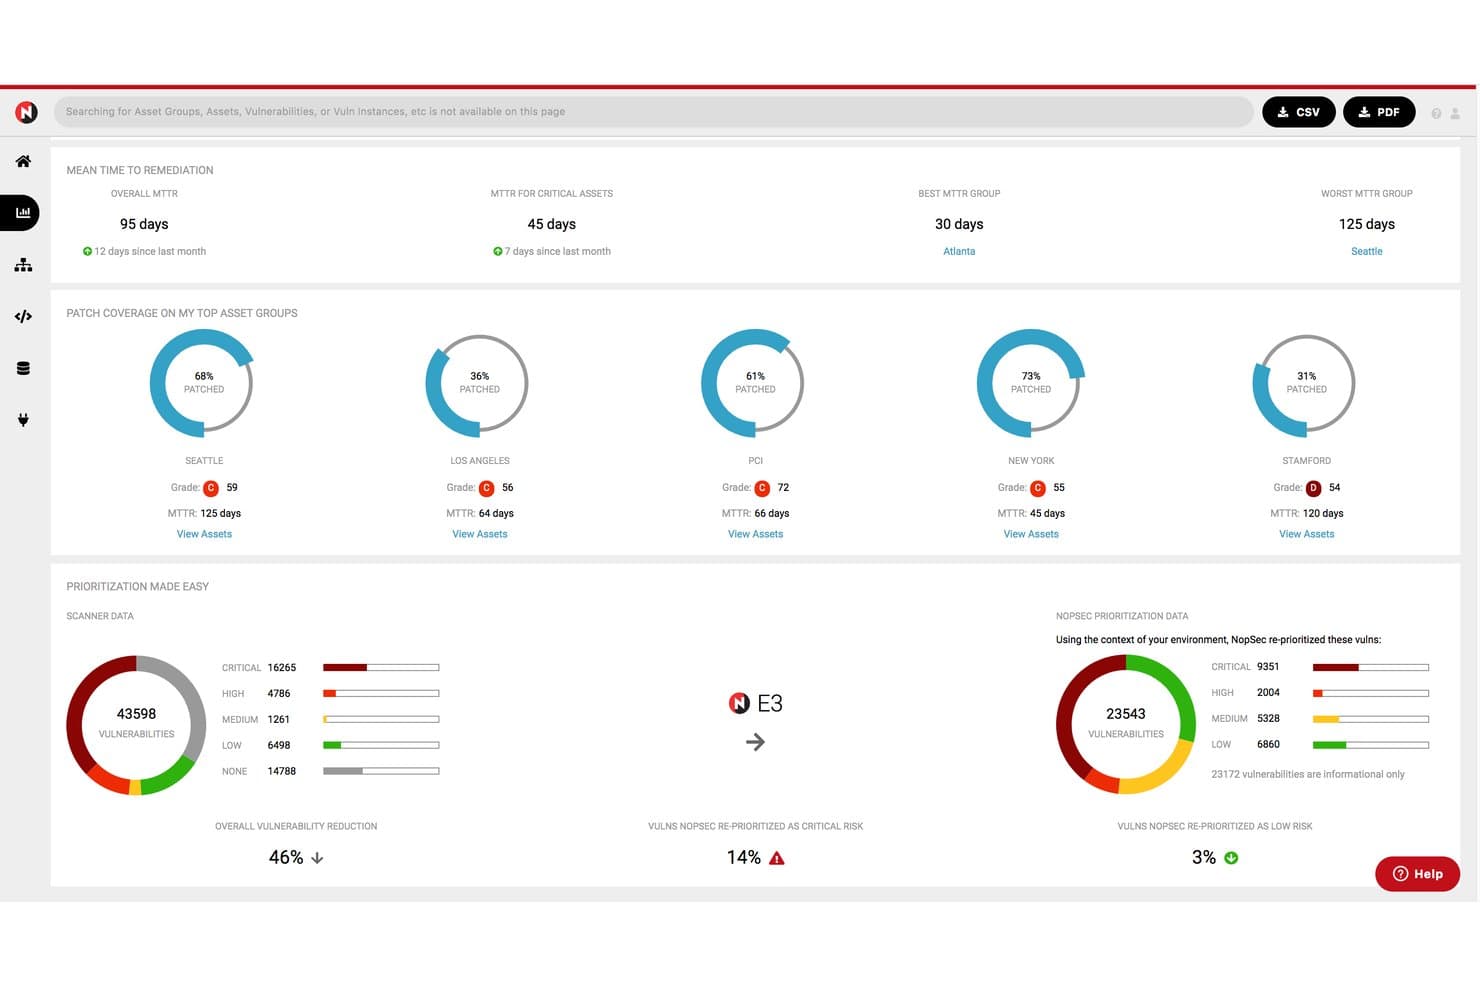
NopSec offre una dashboard unificata per la gestione del rischio di vulnerabilità che visualizza il tempo medio di rimedio, la copertura delle patch per gruppo di asset e i dati di vulnerabilità prioritizzati con una riduzione complessiva delle vulnerabilità del 46%. NopSec è una piattaforma di gestione delle vulnerabilità basata sul rischio che aggrega dati da scanner di infrastruttura, cloud e applicazioni, applica una valutazione delle minacce tramite machine learning e orchestra i flussi di lavoro di rimedio tramite integrazioni con ITSM e tracciamento degli SLA.
Per chi è NopSec?
NopSec è particolarmente indicato per i team di sicurezza di organizzazioni medio-grandi e enterprise che stanno strutturando un programma formale di gestione delle vulnerabilità e necessitano di una prioritizzazione guidata dal machine learning per filtrare il rumore generato dagli scanner.
Perché ho scelto NopSec
Ho scelto NopSec come uno dei migliori perché il suo motore brevettato di scoring tramite machine learning va oltre i pesi statici del CVSS, prevedendo quali vulnerabilità sono più probabili da sfruttare. Apprezzo in particolare il modulo Celebrity Vuln Hunt, che fornisce avvisi in tempo reale su zero-day e CVE ad alto profilo quando emergono schemi di sfruttamento attivo. Il Risk Simulator mi consente inoltre di modellare scenari ipotetici e valutare come le decisioni di rimedio influenzino il rischio complessivo prima di allocare risorse.
Funzionalità principali di NopSec
- Scan esterno Attack Surface 360: Scopre e monitora continuamente gli asset esposti su internet per identificare esposizioni non gestite o nuove.
- Integrazione ITSM Collaborator: Invia direttamente i ticket di vulnerabilità negli strumenti di gestione dei servizi IT come Jira per il tracciamento dei flussi di lavoro.
- Suite di report PowerIntel: Fornisce dashboard esecutive e report operativi personalizzabili per metriche di vulnerabilità e rimedio.
- Validazione dei controlli compensativi InControl: Verifica i controlli tecnici e monitora che le misure di sicurezza funzionino come previsto.
Integrazioni NopSec
NopSec offre integrazioni native con scanner di vulnerabilità come Tenable, Qualys, Rapid7 e CrowdStrike, oltre a ServiceNow, Jira e database di gestione della configurazione. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- La valutazione ML delle minacce prevede vulnerabilità sfruttabili
- Dashboard di rischio personalizzabili per dirigenti e analisti
- Consolida dati da scanner, cloud e CMDB
Cons:
- Automazione della patch in ciclo chiuso non disponibile
- Manca l'automazione nativa della patch in ciclo chiuso
Learn more about NopSec: Ideale per l’automazione di workflow agentici su larga scala
- Demo gratuita
- Prezzo su richiesta

SAFE Security offre una Dashboard Top Risks con metriche aggregate sul rischio tra cui probabilità, entità della perdita e perdita annualizzata, per supportare la gestione delle vulnerabilità basata sul rischio. SAFE Security è una piattaforma di gestione del rischio informatico basata su AI agentica che aggrega dati su vulnerabilità ed esposizione da oltre 200 integrazioni, applica una valutazione del rischio contestualizzata sul business e coordina la remediation attraverso workflow AI automatizzati.
Per chi è ideale SAFE Security?
SAFE Security è particolarmente adatto a team di sicurezza aziendali che dispongono già di scanner di vulnerabilità e necessitano di uno strato aggiuntivo per la quantificazione e l’orchestrazione del rischio.
Perché ho scelto SAFE Security
Ho selezionato SAFE Security tra i migliori perché il suo motore di workflow agentico rivoluziona davvero il modo in cui il mio team gestisce la risposta alle esposizioni su larga scala. Con oltre 100 template di workflow predefiniti, posso automatizzare l’assegnazione dei ticket, la definizione dei responsabili e la gestione delle eccezioni senza dover creare playbook da zero. La funzione Agentic KEV Response riprioritizza automaticamente le esposizioni ogni volta che viene pubblicato un nuovo CISA KEV, così il mio team non deve gestire manualmente le emergenze in caso di zero-day.
Funzionalità principali di SAFE Security
- Inventario unificato delle esposizioni: Aggrega dati su vulnerabilità e asset da oltre 200 integrazioni di sicurezza e infrastruttura.
- Motore di scoring basato sul rischio: Applica punteggi dinamici utilizzando sfruttabilità, threat intelligence in tempo reale e contesto di business.
- Validazione delle esposizioni: Simula i percorsi di attacco e verifica quali vulnerabilità sono realmente sfruttabili nel tuo ambiente.
- Dashboard mappate alla conformità: Fornisce reportistica allineata agli standard NIST, ISO 27001, CIS e PCI DSS.
Integrazioni SAFE Security
SAFE Security offre oltre 150 integrazioni native, incluse Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID e GitHub. È disponibile anche una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Workflow agentici per automatizzare task di remediation su vasta scala
- Quantificazione del rischio finanziario basata sulla modellazione FAIR
- Punteggio di rischio personalizzato oltre a CVSS o valori predefiniti dei vendor
Cons:
- Richiede scanner upstream per l'acquisizione delle vulnerabilità
- Non include funzionalità di scansione integrate
Learn more about SAFE Security: Ideale per integrazioni aziendali personalizzabili
- Demo gratuita
- Prezzo su richiesta

Nucleus Security offre dashboard personalizzabili basate sul rischio che mostrano punteggi di rischio totali, numero di asset, età media delle vulnerabilità, percentuali di scadenza superata e metriche di conformità agli SLA. Nucleus Security è una piattaforma di gestione delle vulnerabilità basata sul rischio che aggrega i risultati provenienti da oltre 176 strumenti di sicurezza, li correla con l'intelligence sulle minacce e il contesto degli asset, e dà priorità alle vulnerabilità da risolvere.
Per chi è ideale Nucleus Security?
Nucleus Security è adatto ai team di sicurezza aziendali che gestiscono ambienti complessi con più scanner e necessitano di una piattaforma centralizzata per l'aggregazione delle vulnerabilità, la loro priorità e il monitoraggio delle attività di remediation.
Perché ho scelto Nucleus Security
Ho scelto Nucleus Security perché il suo framework FlexConnect permette al mio team di importare risultati praticamente da qualsiasi fonte dati personalizzata, non solo dai 176+ connettori già presenti nella piattaforma. Questo è importante quando il nostro ambiente include strumenti legacy o scanner sviluppati internamente, che la maggior parte delle piattaforme RBVM non gestisce. Mi piace inoltre che la deduplicazione degli asset venga eseguita automaticamente tra tutte queste fonti, evitando che i miei punteggi di rischio vengano gonfiati da risultati duplicati provenienti da scanner sovrapposti.
Caratteristiche principali di Nucleus Security
- Punteggio di rischio personalizzato: Crea punteggi di rischio dinamici integrando dati sull'exploitabilità, la criticità degli asset e il contesto aziendale.
- Feed di intelligence sulle minacce: Integra feed in tempo reale su exploit e minacce, compresi CISA KEV ed EPSS, per informare la priorità.
- Automazione del workflow di remediation: Assegna, monitora e gestisci i ticket di remediation tramite integrazioni bidirezionali con Jira e ServiceNow.
- Reportistica di conformità POA&M: Genera report esecutivi, operativi e pronti per audit incentrati sui requisiti federali e sugli SLA di remediation.
Integrazioni di Nucleus Security
Nucleus Security offre oltre 176 integrazioni native, tra cui Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint e Splunk. È disponibile una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Si collega a oltre 170 strumenti di sicurezza
- Supporta la deduplicazione granulare degli asset e delle vulnerabilità
- Permette formule personalizzate per il calcolo del rischio
Cons:
- La personalizzazione dei report richiede configurazione da parte dell'amministratore
- Automazione minima della validazione delle patch integrata
Learn more about Nucleus Security: Ideale per lo scoring basato su threat intelligence
- Demo gratuita
- Prezzo su richiesta
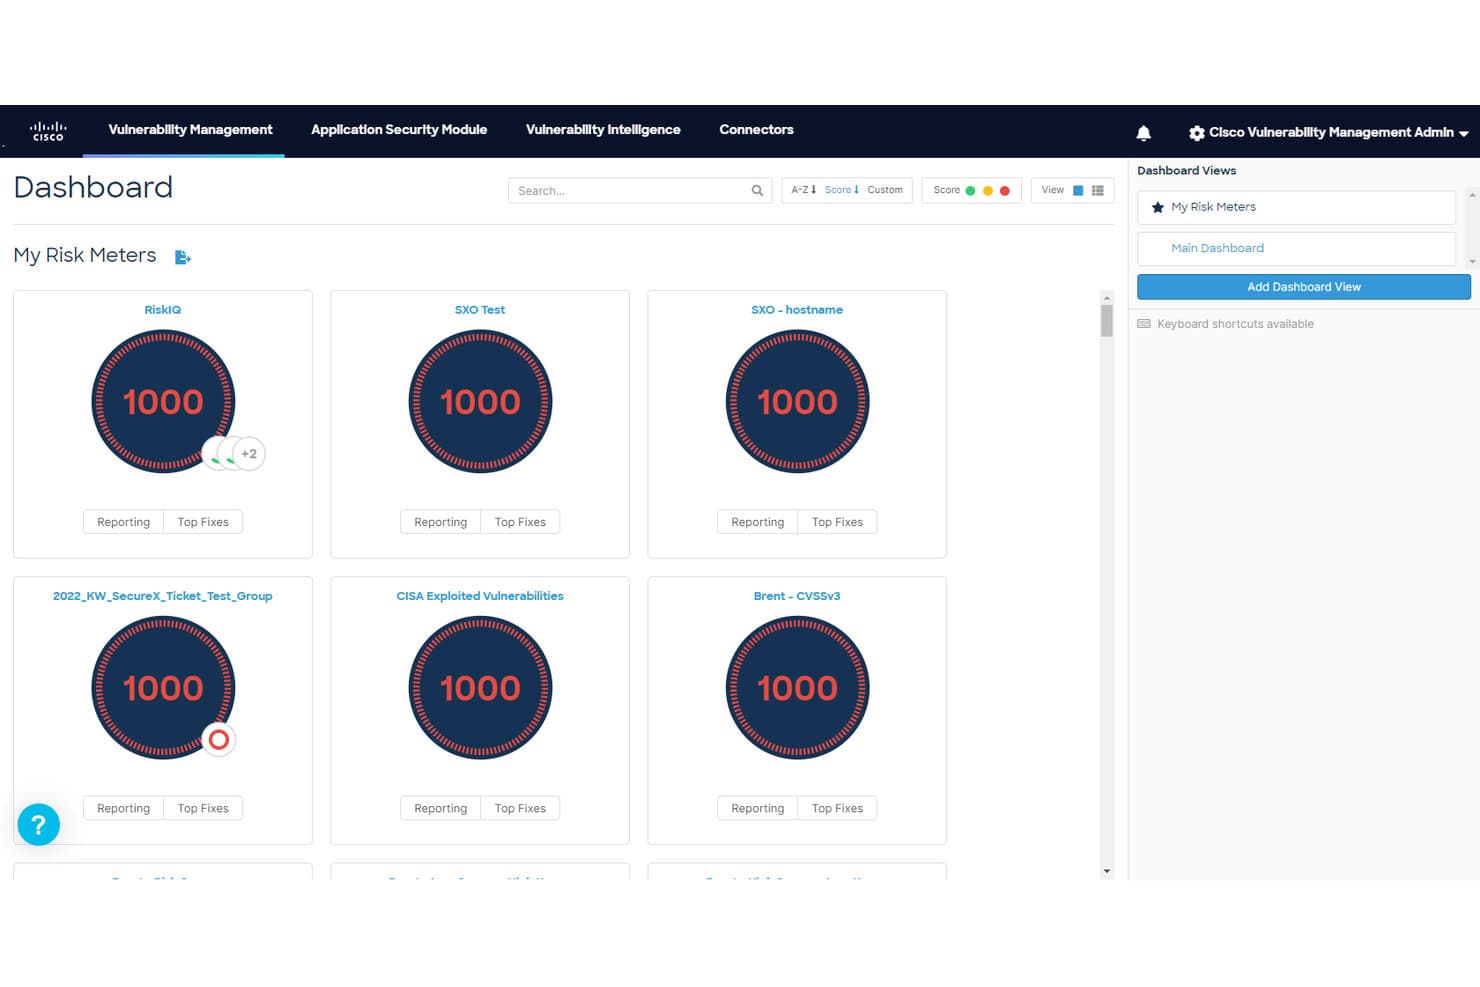
Cisco Vulnerability Management offre una dashboard Risk Meter che mostra diversi gruppi di asset, ciascuno valutato a 1000, con azioni Reporting e Top Fixes disponibili per ogni gruppo. Cisco Vulnerability Management è una piattaforma di gestione delle vulnerabilità basata su SaaS che utilizza la scienza dei dati predittivi e oltre 19 feed di intelligence sulle minacce per valutare e dare priorità alle CVE in base all'effettiva sfruttabilità nel mondo reale e alla criticità degli asset.
Per chi è ideale Cisco Vulnerability Management?
È particolarmente adatto ai team di sicurezza aziendali che gestiscono ambienti di grandi dimensioni e complessi, dove l'infrastruttura Cisco è già centrale nello stack.
Perché ho scelto Cisco Vulnerability Management
Ho scelto Cisco Vulnerability Management per il suo modello di scoring che prevede la potenziale 'weaponization' delle vulnerabilità, e non si limita a segnalarle. Integrando oltre 19 feed di intelligence sulle minacce e includendo anche i dati zero-day di Cisco Talos, la piattaforma predice la probabilità di sfruttamento con un'accuratezza fino al 94%. Questo significa che il mio team può agire su ciò che con maggiore probabilità sarà utilizzato per un attacco, piuttosto che sui punteggi più alti del CVSS.
Funzionalità principali di Cisco Vulnerability Management
- Risk Meter: Visualizza il rischio di vulnerabilità nei diversi gruppi di asset e ambienti tramite dashboard dinamiche.
- Top Fix Groups: Identifica insiemi prioritari di vulnerabilità da risolvere per una riduzione del rischio più efficace.
- Integrazione bidirezionale con sistemi di ticketing: Sincronizza i ticket di remediation con gli strumenti ITSM per tracciare progresso e assegnazioni.
- Peer benchmarking: Confronta i tuoi punteggi di rischio con quelli dei colleghi del settore grazie agli strumenti di reportistica integrati.
Integrazioni di Cisco Vulnerability Management
Cisco Vulnerability Management offre integrazioni native con Cisco Secure Endpoint, Cisco Talos, Cisco XDR, i principali scanner di vulnerabilità come Tenable e Qualys, e strumenti ITSM leader di mercato tra cui ServiceNow e Jira. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Raggruppamento degli asset con dashboard dinamiche Risk Meter
- Scoring predittivo degli exploit basato su dati reali sulle minacce
- SLA basati su evidenze per il tracking delle remediation
Cons:
- Supporta solo i risultati di vulnerabilità CVE
- Non dispone di scoring personalizzato del rischio di vulnerabilità
Learn more about Cisco Vulnerability Management: Ideale per la prioritizzazione dell'esposizione guidata dall'IA
- Demo gratuita
- Prezzo su richiesta
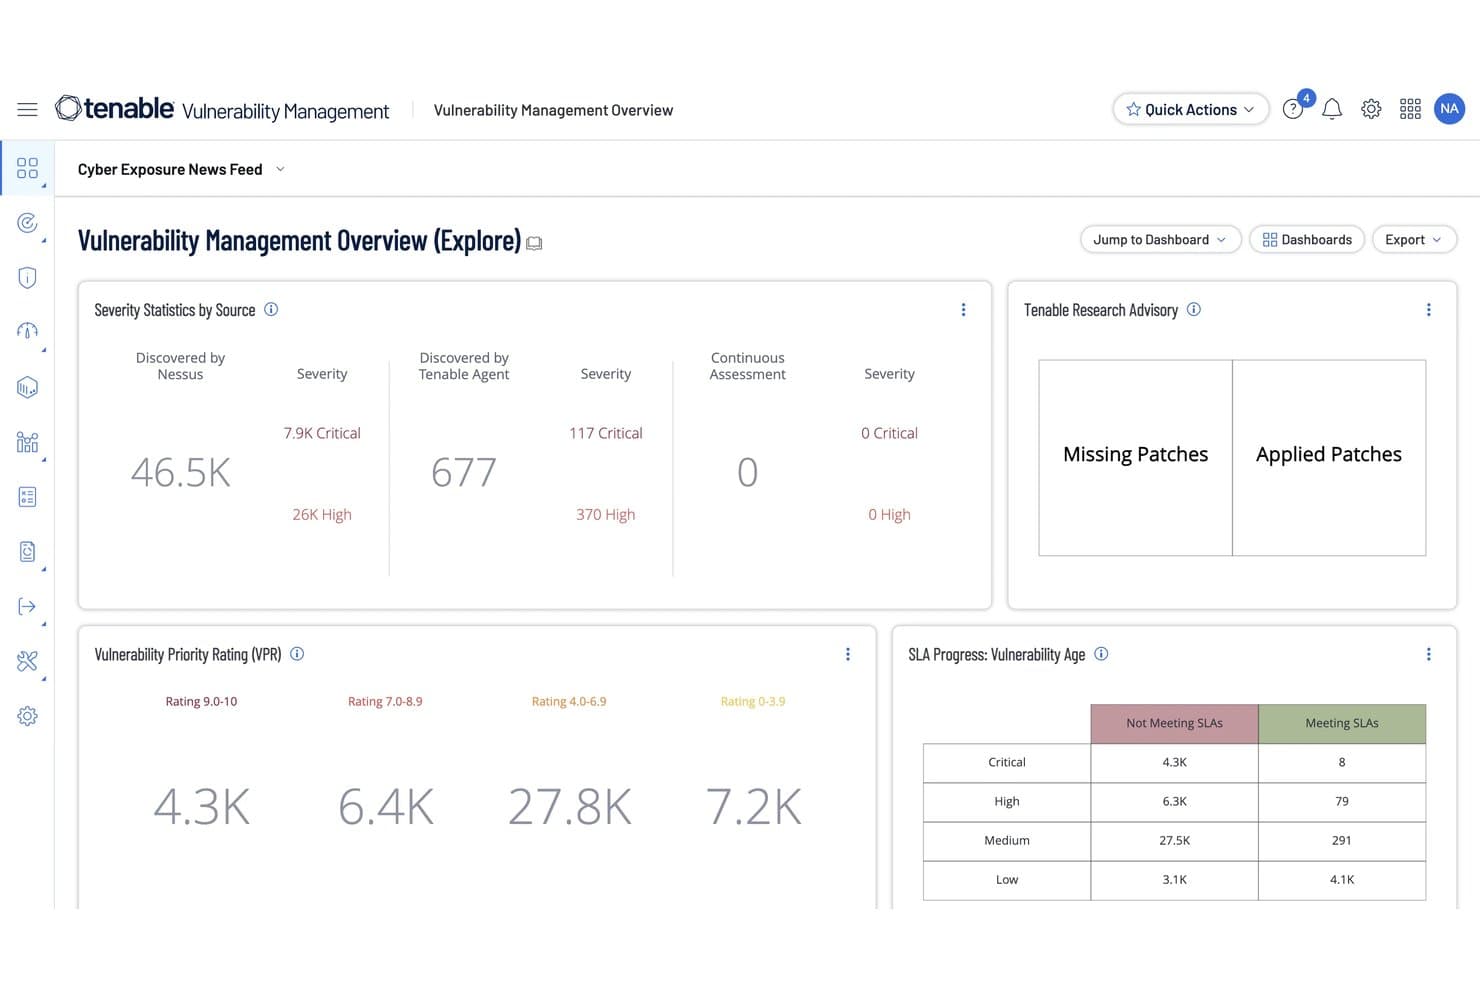
Tenable Vulnerability Management offre una dashboard panoramica basata sul rischio con statistiche di gravità, punteggi di priorità delle vulnerabilità, avanzamento degli SLA e dati sui consigli per le patch. Tenable Vulnerability Management è una piattaforma cloud di gestione delle vulnerabilità basata sul rischio che combina la scoperta continua degli asset, la valutazione delle vulnerabilità guidata dall'intelligenza artificiale, la correlazione dell'intelligence sulle minacce e l'orchestrazione dei flussi di lavoro di remediation attraverso ambienti ibridi, cloud e OT.
Per chi è ideale Tenable Vulnerability Management?
È particolarmente adatto ai team di sicurezza aziendale e ai responsabili SecOps che gestiscono ambienti ampi e complessi su infrastrutture cloud, on-premises e OT.
Perché ho scelto Tenable Vulnerability Management
Ho scelto Tenable Vulnerability Management tra i migliori perché il suo Vulnerability Priority Rating (VPR) cambia radicalmente il modo in cui il mio team analizza le CVE. A differenza dei punteggi raw del CVSS, il VPR tiene conto in tempo reale dei segnali di sfruttamento attivo, delle associazioni con ransomware e della criticità degli asset, così il mio team non si concentra su rischi solo teorici. Lo strato agentico Hexa AI va oltre: non si limita a individuare le esposizioni, ma agisce concretamente, eseguendo le attività di remediation entro i limiti stabiliti dal mio team.
Funzionalità principali di Tenable Vulnerability Management
- Scoperta continua degli asset: Identifica automaticamente asset noti e sconosciuti attraverso ambienti cloud, on-premises e OT.
- Ticketing bidirezionale: Si integra con strumenti ITSM come ServiceNow e Jira per sincronizzare e gestire i ticket di remediation.
- Integrazione PCI ASV: Supporta le attività di scansione e attestazione PCI DSS come parte della gestione routinaria delle vulnerabilità.
- Componente aggiuntivo per la gestione automatizzata delle patch: Abilita flussi di lavoro di remediation automatizzati con SLA configurabili e limiti di sicurezza.
Integrazioni di Tenable Vulnerability Management
Tenable Vulnerability Management offre integrazioni native con ServiceNow, Splunk e Jira. Si collega in modo nativo con altre soluzioni Tenable per la sicurezza cloud, delle applicazioni web, OT e delle identità. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Vulnerability Priority Rating basato sull'IA
- Scoperta continua degli asset in ambienti ibridi
- Remediation automatizzata con validazione end-to-end
Cons:
- Componente aggiuntivo limitato per la patching automatica
- Manca l'opzione di scansione di rete senza agenti
Learn more about Tenable Vulnerability Management: Miglior dashboard unificata per la visione dei domini di rischio
- Prova gratuita + demo gratuita
- Prezzi su richiesta
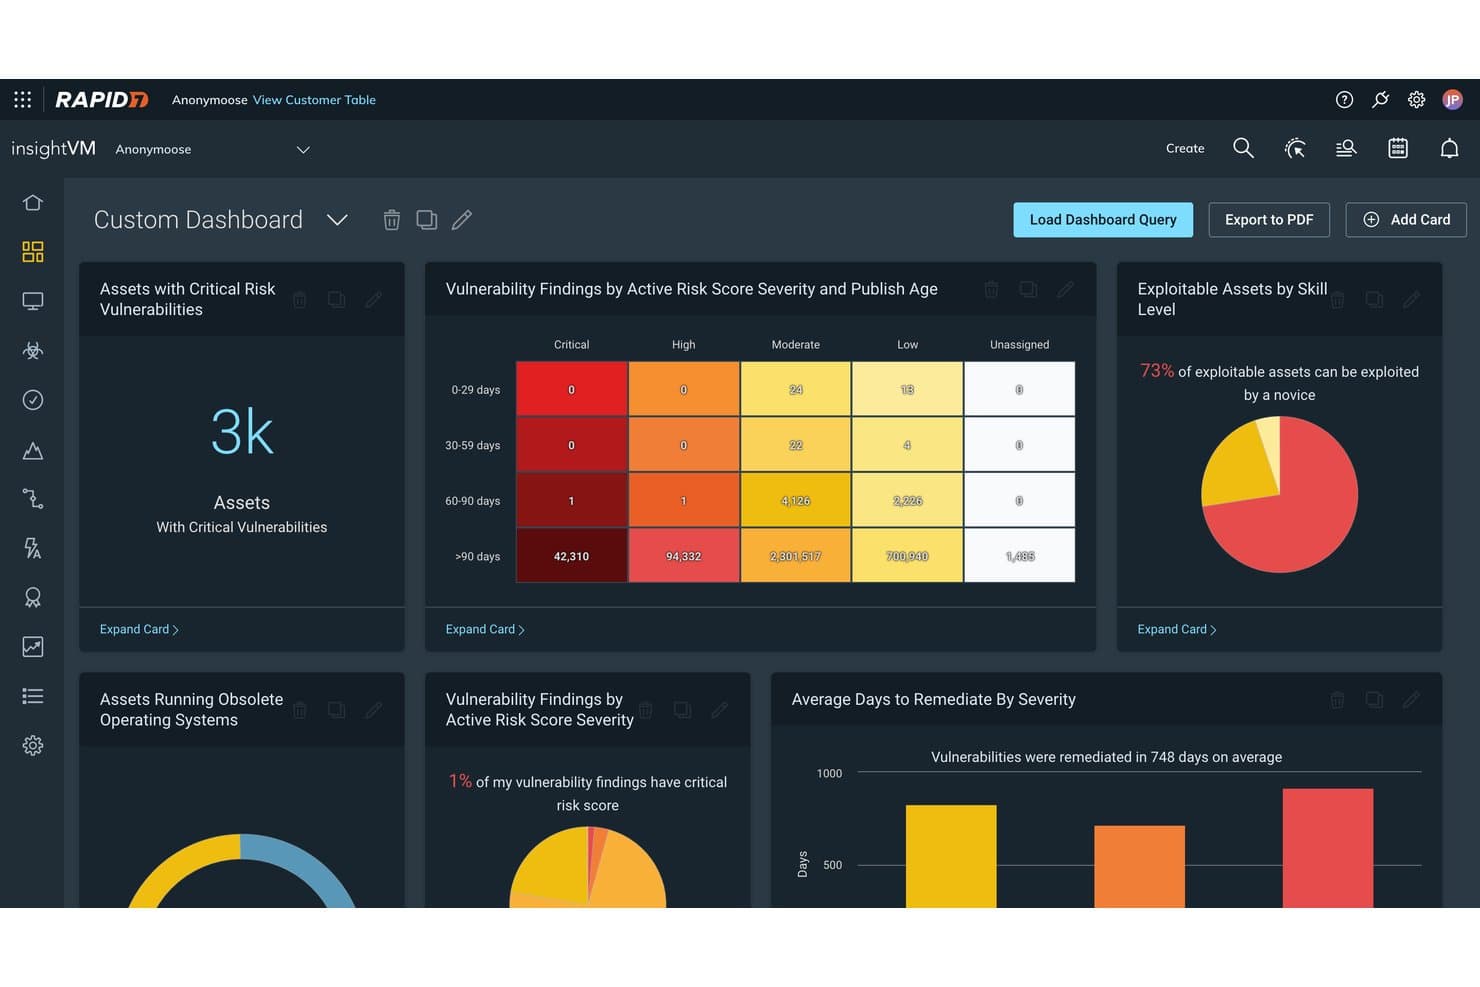
Rapid7 InsightVM offre una dashboard personalizzabile che mostra risultati critici sulle vulnerabilità, asset sfruttabili per livello di competenza e media dei giorni di remediation per gravità. Rapid7 InsightVM è una piattaforma di gestione delle vulnerabilità basata sul rischio che combina scansioni tramite agent e di rete, punteggio di rischio dinamico e orchestrazione del workflow di rimedio attraverso ambienti ibridi, cloud e on-premise.
Per chi è Rapid7 InsightVM?
InsightVM è particolarmente indicato per i team di sicurezza aziendali che gestiscono ambienti ibridi complessi e che necessitano di coordinare la remediation delle vulnerabilità tra le funzioni security e IT.
Perché ho scelto Rapid7 InsightVM
Ho scelto Rapid7 InsightVM tra i migliori perché la dashboard live mantiene realmente la promessa di una visualizzazione unificata, raccogliendo dati sulle vulnerabilità, sulla criticità degli asset e sugli Active Risk Score in un'unica interfaccia sia su ambienti on-premise, cloud e container. Quello che apprezzo di più è la Executive Risk View, che mostra la postura di rischio e l'avanzamento rispetto alle SLA in un formato pronto per una discussione a livello di consiglio d'amministrazione senza lavoro di preparazione aggiuntivo. Con la possibilità di monitorare gli obiettivi e le SLA, posso seguire gli impegni di remediation senza dover cambiare strumenti o contesto.
Funzionalità chiave di Rapid7 InsightVM
- Automazione del workflow di remediation: Crea, assegna e traccia i task di remediation delle vulnerabilità integrati con Jira e ServiceNow.
- Tagging dinamico degli asset: Raggruppa e assegna automaticamente priorità agli asset in base a criticità, ambiente o proprietà.
- Scansione tramite agent e rete: Scansiona ambienti on-premise e cloud utilizzando agent leggeri o metodi basati su rete.
- Integrazione con threat intelligence: Integra dati in tempo reale su exploit e malware per guidare la priorità delle vulnerabilità.
Integrazioni di Rapid7 InsightVM
Rapid7 InsightVM offre integrazioni native con Jira, ServiceNow, Microsoft SCCM, Ivanti e si integra nativamente con altri prodotti Rapid7 come InsightConnect e InsightIDR. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Executive Risk View per reportistica a livello di consiglio
- Tagging e prioritizzazione dinamica degli asset
- Progetti di remediation con tracciamento delle SLA
Cons:
- Aggregazione limitata di dati da scanner di terze parti
- Non include monitoraggio nativo della postura di sicurezza cloud
Learn more about Rapid7 InsightVM: Ideale per la scoperta integrata degli asset IT
- Prova gratuita di 30 giorni
- Prezzo su richiesta
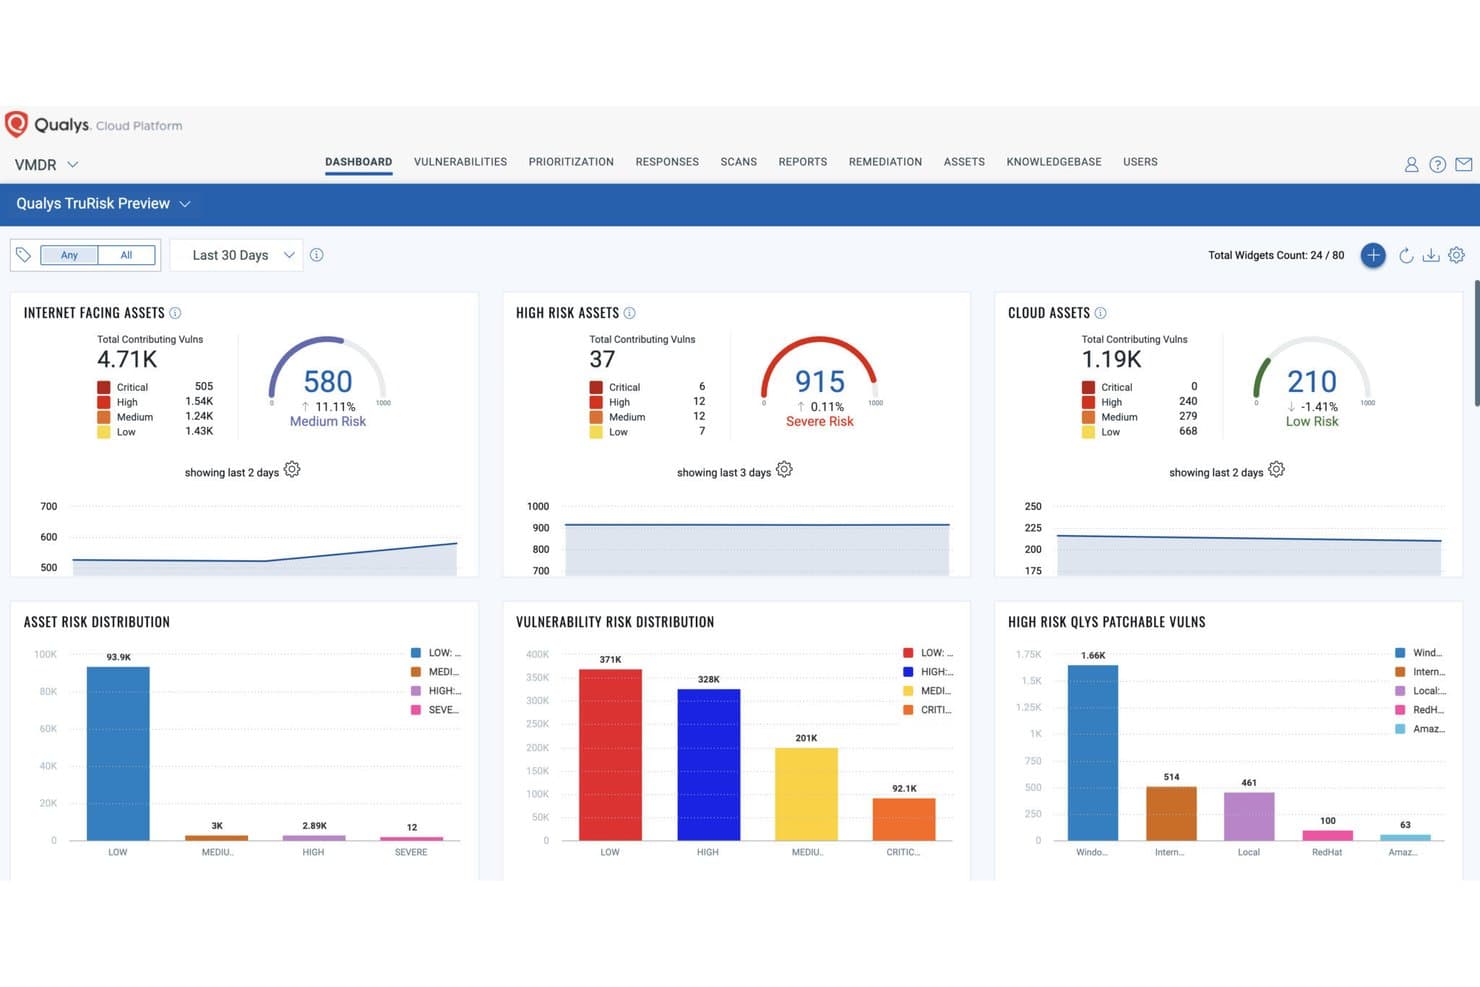
Qualys VMDR offre una dashboard TruRisk che visualizza metriche di vulnerabilità basate sul rischio per asset esposti a Internet, ad alto rischio e cloud con grafici di distribuzione. Qualys VMDR è una piattaforma di gestione delle vulnerabilità basata su cloud che consolida la scoperta degli asset, la prioritizzazione del rischio tramite la valutazione TruRisk, la correlazione delle informazioni sulle minacce e l'orchestrazione della correzione delle patch in un'unica soluzione basata su agenti.
Per chi è più indicato Qualys VMDR?
Qualys VMDR è particolarmente adatto ai team di sicurezza aziendali che gestiscono grandi e complesse infrastrutture ibride su cloud, on-premises e ambienti OT/IoT.
Perché ho scelto Qualys VMDR
Ho scelto Qualys VMDR tra i migliori perché il suo sistema di rilevamento degli asset integrato va oltre le scansioni programmate. I Passive Scanning Sensors rilevano asset sconosciuti non appena si connettono alla rete, e i Cloud Agents forniscono visibilità in 2 secondi su dispositivi on-premises, cloud, OT e IoT senza necessità di accesso alla rete. Questo inventario in tempo reale alimenta direttamente il punteggio TruRisk, quindi ogni asset che entra nell'ambiente viene immediatamente valutato per il rischio, invece di attendere il ciclo di scansione successivo.
Funzionalità chiave di Qualys VMDR
- Punteggio TruRisk: Assegna punteggi di rischio dinamici e contestuali che riflettono la sfruttabilità, le informazioni sulle minacce e la criticità dell'asset.
- Mappatura MITRE ATT&CK: Collega le vulnerabilità alle tecniche e alle tattiche degli attaccanti utilizzando il framework MITRE ATT&CK.
- Gestione integrata delle patch: Consente azioni di remediation mirate direttamente dalle dashboard di rischio con Qualys Patch Management.
- Integrazione bidirezionale con ITSM: Si connette con ServiceNow e Jira per l'automatizzazione del ticketing e il tracciamento dei workflow di remediation.
Integrazioni di Qualys VMDR
Qualys VMDR offre integrazioni native con ServiceNow, Jira (cloud e on-premises) e AWS EC2. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Scoperta degli asset in tempo reale con sensori passivi
- Punteggio TruRisk dinamico per ogni vulnerabilità
- Remediation integrata delle patch dalla dashboard dei rischi
Cons:
- Manca integrazione integrata con scanner di codice
- Richiede distribuzione di agenti dedicati
Learn more about Qualys VMDR: Migliore automazione per dati di rischio multi-fonte
- Demo gratuita
- Prezzo su richiesta
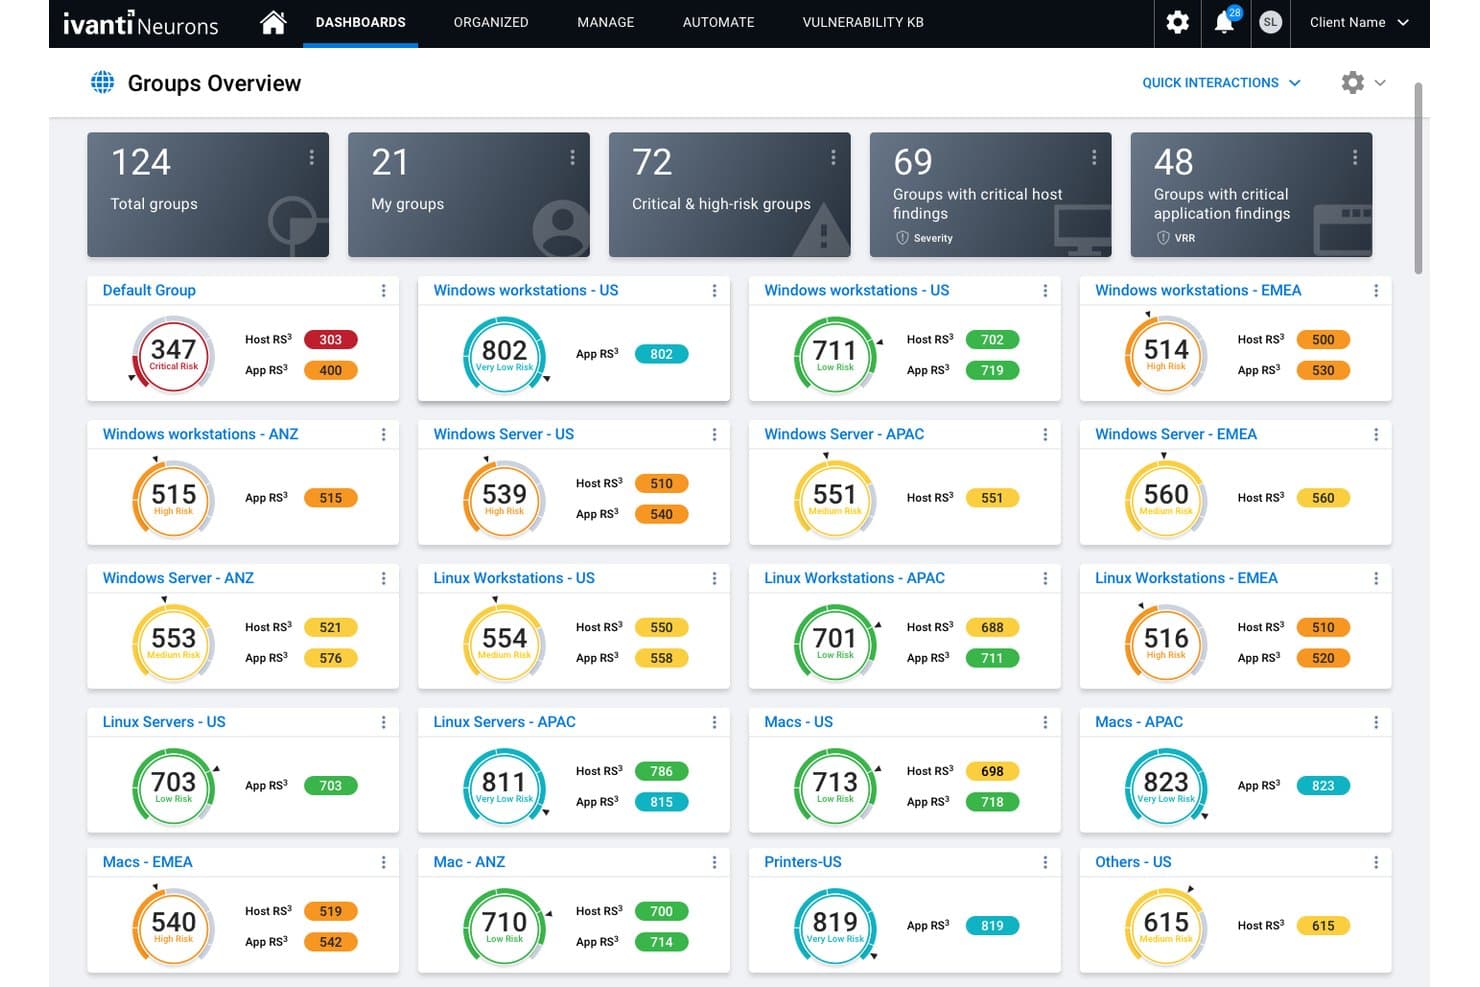
Ivanti Neurons for RBVM offre una dashboard Groups Overview che mostra i punteggi di rischio, i risultati sugli host e le applicazioni su 124 gruppi di dispositivi in tutto il mondo. Ivanti Neurons for RBVM è una piattaforma SaaS di gestione delle vulnerabilità basata sul rischio che raccoglie dati sulle vulnerabilità da oltre 100 fonti, applica una valutazione proprietaria del rischio e orchestra i flussi di lavoro di rimedio attraverso strumenti ITSM e di gestione delle patch.
Per chi è più indicato Ivanti Neurons for RBVM?
È particolarmente adatto ai team di sicurezza di grandi aziende che gestiscono dati sulle vulnerabilità in ambienti complessi e multi-scanner, e che necessitano di una prioritizzazione centralizzata del rischio e del monitoraggio delle attività di rimedio.
Perché ho scelto Ivanti Neurons for RBVM
Ho incluso Ivanti Neurons for RBVM tra le mie scelte principali per la sua capacità di raccogliere dati da oltre 100 fonti di vulnerabilità e di correlare automaticamente i risultati con le informazioni sulle minacce, la criticità degli asset e la disponibilità di exploit. Questa correlazione alimenta il Vulnerability Risk Rating (VRR), un punteggio proprietario che sostituisce il punteggio CVSS grezzo con un contesto legato a ransomware ed exploit attivi. L'automazione dei playbook si occupa poi dell'assegnazione degli SLA e degli avvisi di rimedio senza necessità di triage manuale.
Caratteristiche principali di Ivanti Neurons for RBVM
- Punteggio del rischio organizzativo RS³: Quantifica e visualizza la postura del rischio in tutta l'organizzazione, permettendo di monitorare i livelli di rischio nel tempo.
- Controlli di accesso basati sui ruoli: Consente di definire i ruoli utente per un accesso granulare ai dati di rischio, ai dashboard e ai flussi di lavoro.
- Viste di sistema basate sulle minacce: Mette in evidenza esposizioni critiche collegate a minacce prioritarie come ransomware o exploit noti.
- Dashboard esecutivi e ransomware: Fornisce dashboard predefiniti per la visibilità dei dirigenti e reportistica focalizzata sull'esposizione al ransomware.
Integrazioni di Ivanti Neurons for RBVM
Ivanti Neurons for RBVM offre integrazioni native con Ivanti Neurons for ITSM, Ivanti Neurons for Patch Management e Snyk, e supporta la raccolta di dati da oltre 100 fonti di vulnerabilità tramite API, file flat o XML. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Correla le vulnerabilità da oltre 100 fonti di dati
- Include mappatura delle minacce focalizzate sul ransomware
- Assegnazione automatica degli SLA e instradamento dei flussi di lavoro
Cons:
- Manca la validazione automatica delle patch integrata
- Richiede configurazione manuale per playbook personalizzati
Learn more about Ivanti Neurons for RBVM:
Altri software di gestione delle vulnerabilità basata sul rischio
Ecco alcune ulteriori opzioni di software di gestione delle vulnerabilità basata sul rischio che non sono state incluse nel mio elenco, ma che vale comunque la pena considerare:
- 11SeemplicityIdeale per l'instradamento dei task di remediation alimentato da IA
- 12HackuityIdeale per consolidare strumenti di gestione delle vulnerabilità
- 13Tripwire IP360Migliore rilevazione delle vulnerabilità basata sulla rete
- 14EdgescanLa migliore copertura di asset esterni e interni
- 15CrowdStrike Falcon Exposure ManagementIdeale per l'integrazione con suite di rilevamento delle minacce
- 16Hive ProLa migliore visualizzazione predittiva dei percorsi di attacco
- 17Arctic Wolf Aurora Exposure ManagementIdeale per una gestione proattiva della riduzione del rischio
- 18ArmorCodeIdeale per il monitoraggio unificato della postura di sicurezza
Come Valuto i Software di Gestione delle Vulnerabilità Basata sul Rischio
Suddivido la valutazione in requisiti di base—come la valutazione del rischio contestualizzata e l’instradamento dei ticket ITSM—e i differenziatori che distinguono i buoni strumenti da quelli davvero utili.
Funzionalità di Base (Requisiti Minimi per Questo Elenco)
Quando seleziono gli strumenti per il mio elenco, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest’area) per ogni funzione chiave elencata di seguito. Poi calcolo il punteggio totale dello strumento come percentuale. Ogni strumento deve ottenere un punteggio totale minimo del 65% per essere preso in considerazione.
- Prioritizzazione Basata sul Rischio: Valuto se lo strumento attribuisce punteggi alle vulnerabilità considerando sfruttabilità, threat intelligence e valore degli asset anziché limitarsi ai numeri CVSS grezzi.
- Aggregazione dei Dati sulle Vulnerabilità: La piattaforma dovrebbe acquisire risultati da più scanner come Tenable, Qualys o Rapid7 e normalizzarli in una vista unica.
- Arricchimento del Contesto degli Asset: Cerco integrazione con CMDB e tag di contesto aziendale affinché i punteggi di rischio riflettano proprietà, sensibilità dei dati e criticità dell’asset.
- Integrazione con Intelligence sulle Minacce: Flussi in tempo reale come EPSS, CISA KEV e associazioni con ransomware devono influenzare attivamente il modo in cui le vulnerabilità vengono valutate ed evidenziate.
- Orchestrazione del Workflow di Rimedio: Verifico la sincronizzazione bidirezionale con strumenti come Jira o ServiceNow, oltre a monitoraggio degli SLA e assegnazione automatica dei ticket.
- Reportistica sul Rischio e Cruscotti: I cruscotti dovrebbero offrire viste basate sui ruoli, così gli analisti vedono i dettagli operativi e i CISO vedono le tendenze del rischio e i progressi nella mitigazione.
Una volta che ho una lista di strumenti che soddisfano i criteri, considero ciò che rende unica ciascuna piattaforma.
Fattori Differenzianti (Ciò Che Distingue i Fornitori)
Ecco come confronto i diversi fornitori:
Caratteristiche Distintive
L’analisi dei percorsi di attacco è un vero differenziatore. Cerco strumenti che mappino come le vulnerabilità si concatenano tra asset diversi per raggiungere i sistemi chiave. Questo aiuta a risolvere i colli di bottiglia invece di inseguire CVE isolati. Conta altrettanto la pesatura del contesto aziendale. Etichettare gli asset in base alla sensibilità dei dati o all’ambito di conformità assicura che i punteggi riflettano il reale impatto organizzativo. Valuto anche la reportistica del rischio per i dirigenti, dove le piattaforme traducono i risultati tecnici in termini finanziari in modo che un CISO possa presentarli al consiglio di amministrazione.
Oltre le Funzionalità
Le integrazioni con scanner e fonti di dati sono importanti. Verifico se una piattaforma funziona con gli scanner esistenti e invia ticket a strumenti come Jira o ServiceNow senza costringerti a rivedere tutto da capo. Anche la trasparenza dei punteggi di rischio conta. Cerco tracciamenti che spieghino perché un CVE è stato prioritizzato, così puoi giustificare le decisioni di patching durante gli audit. Valuto anche il modello di deployment, soprattutto se operi in settori regolamentati dove una soluzione cloud-only SaaS non è accettabile.
Come scegliere un software di gestione delle vulnerabilità basata sul rischio
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo specifico di selezione del software, ecco un elenco di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareLa piattaforma è in grado di supportare il volume attuale delle tue risorse e quello futuro con la crescita dell’azienda? Considera scenari di espansione globale o di fusioni e acquisizioni. |
| FattoreIntegrazioni | Cosa considerareAcquisisce dati dai tuoi strumenti di scansione, dai fornitori cloud e dagli strumenti ITSM senza richiedere complesse soluzioni alternative? |
| FattorePersonalizzazione | Cosa considerarePuoi adattare il punteggio del rischio, i cruscotti o i flussi di lavoro alle politiche aziendali o alle strutture di reporting? |
| FattoreSemplicità d’uso | Cosa considerareL’interfaccia utente è intuitiva sia per gli addetti ai lavori sia per i dirigenti? Il tuo team la adotterà effettivamente in tempi brevi? |
| FattoreImplementazione e avviamento | Cosa considerareQual è il tempo tipico per ottenere valore? Chiedi informazioni sui modelli di implementazione, sulle tempistiche di avviamento e sul supporto alla migrazione. |
| FattoreCosto | Cosa considerareIn che modo i prezzi si allineano al numero di utenti previsto e all’estensione delle risorse? Comprendi i fattori che determinano le licenze. |
| FattoreMisure di sicurezza | Cosa considerareIl fornitore soddisfa i tuoi standard di protezione dei dati per le informazioni sensibili sulle vulnerabilità e sulle risorse? |
| FattoreRequisiti di conformità | Cosa considerareLa soluzione può supportare gli audit e aiutare a documentare l’aderenza a quadri di riferimento come PCI DSS, HIPAA o NIST? |
Che cos’è il software di gestione delle vulnerabilità basata sul rischio?
Il software di gestione delle vulnerabilità basata sul rischio è una piattaforma di sicurezza che assegna la priorità alle vulnerabilità in base al rischio reale, non solo alla gravità tecnica. Combina i dati provenienti da più strumenti di scansione, il contesto delle risorse e le informazioni sulle minacce per evidenziare quali problemi affrontare per primi, aiutando i team di sicurezza a concentrarsi su ciò che conta di più per il profilo di rischio della loro organizzazione.
Funzionalità del software di gestione delle vulnerabilità basata sul rischio
Quando si seleziona un software per la gestione delle vulnerabilità basata sul rischio, è importante prestare attenzione alle seguenti funzionalità chiave:
- Prioritizzazione basata sul rischio: utilizza la sfruttabilità, l'impatto aziendale e i dati sulle minacce reali per classificare le vulnerabilità in base al rischio effettivo per l'organizzazione, non solo ai punteggi di gravità.
- Aggregazione dei dati sulle vulnerabilità: consolida i risultati di diversi scanner e strumenti cloud in un inventario unificato, offrendo una visione completa e accurata del rischio.
- Arricchimento del contesto degli asset: collega le vulnerabilità alla proprietà degli asset, alla loro criticità e alla funzione aziendale, permettendo ai team di comprendere l'impatto di ogni rilevamento.
- Integrazione con le informazioni sulle minacce: incorpora feed di exploit in tempo reale, campagne di malware e altre fonti di informazioni sulle minacce per orientare i calcoli del rischio e segnalare i problemi attivamente sfruttati.
- Flussi di lavoro per i ticket di correzione: assegna, monitora e gestisce le attività di correzione tramite l'integrazione con gli strumenti ITSM, garantendo che le vulnerabilità vengano corrette e verificate entro gli SLA definiti.
- Pannelli personalizzabili: presenta visivamente i dati relativi al rischio e alla correzione, adattando le visualizzazioni per analisti, manager e dirigenti con analisi dettagliate e delle tendenze.
- Reportistica per audit e conformità: genera report allineati ai framework di settore, come PCI DSS o NIST, per la preparazione agli audit e il monitoraggio continuo della conformità.
- Verifica a ciclo chiuso: ripete automaticamente la scansione degli asset per confermare il completamento della correzione, riducendo i controlli manuali successivi e le correzioni mancate.
- Supporto per API e integrazioni: offre API dettagliate e connettori per la sincronizzazione con inventari degli asset, sistemi di gestione della configurazione e sistemi esterni di reportistica.
Vantaggi del software per la gestione delle vulnerabilità basata sul rischio
L'implementazione di un software per la gestione delle vulnerabilità basata sul rischio offre numerosi vantaggi al team e all'azienda. Ecco alcuni dei benefici che è possibile ottenere:
- Correzione mirata: assegna la priorità alle vulnerabilità che rappresentano un rischio effettivo per l'organizzazione, così il team può risolvere prima ciò che conta davvero.
- Visione unificata del rischio: aggrega i risultati di più scanner e fonti per fornire un unico pannello normalizzato per la gestione delle vulnerabilità.
- Processo decisionale informato: il contesto degli asset, l'impatto aziendale e l'integrazione con le informazioni sulle minacce aiutano gli stakeholder a comprendere il rischio in termini aziendali, non solo attraverso il gergo tecnico.
- Conformità migliorata: la reportistica automatizzata per gli audit e allineata ai framework facilita la raccolta delle evidenze e il monitoraggio delle normative e degli standard di settore.
- Automazione dei flussi di lavoro: la gestione integrata dei ticket di correzione e la verifica a ciclo chiuso favoriscono un'applicazione efficiente e responsabile delle patch tra i team IT e di sicurezza.
- Reportistica per i dirigenti: i pannelli personalizzati e gli strumenti di quantificazione del rischio facilitano la comunicazione del rischio informatico e dei progressi nella correzione ai dirigenti e ai consigli di amministrazione.
- Riduzione dell'arretrato delle correzioni: filtrando le minacce a basso impatto, i team dedicano meno tempo alla gestione di problemi minori, riducendo le code complessive delle patch.
Costi e prezzi del software per la gestione delle vulnerabilità basata sul rischio
La selezione di un software per la gestione delle vulnerabilità basata sul rischio richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software per la gestione delle vulnerabilità basata sul rischio:
Tabella comparativa dei piani per il software di gestione delle vulnerabilità basata sul rischio
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniSupporto limitato per gli asset, valutazione di base del rischio, reportistica manuale e nessuna integrazione. |
| Tipo di pianoPiano personale | Prezzo medio$50-$200/mese | Funzionalità comuniAccesso per un singolo utente, valutazione standard del rischio, aggregazione dei dati e pannelli semplici. |
| Tipo di pianoPiano aziendale | Prezzo medio$500-$2,000/mese | Funzionalità comuniSupporto per più utenti, ponderazione personalizzata del rischio, integrazioni con scanner e sistemi ITSM, report di conformità e SLA. |
| Tipo di pianoPiano per grandi aziende | Prezzo medio$2,000-$10,000/mese | Funzionalità comuniGestione di asset su scala aziendale, analisi avanzate, flussi di informazioni sulle minacce, analisi dei percorsi di attacco, accesso alle API e supporto premium. |
Domande frequenti sul software di gestione delle vulnerabilità basato sul rischio
Ecco alcune risposte alle domande comuni sul software di gestione delle vulnerabilità basato sul rischio:
In che modo la gestione delle vulnerabilità basata sul rischio differisce dalla gestione tradizionale delle vulnerabilità?
La gestione delle vulnerabilità basata sul rischio assegna la priorità ai problemi in base al contesto degli asset e alle minacce reali, non solo ai punteggi di gravità tecnica o alla scansione di base delle vulnerabilità. A differenza della gestione tradizionale delle vulnerabilità, valuta la criticità aziendale, gli autori delle minacce e la probabilità di sfruttamento per prevenire le violazioni dei dati e ottimizzare l’intero ciclo di vita della gestione delle vulnerabilità.
Quali tipi di asset può coprire il software di gestione delle vulnerabilità basato sul rischio?
È possibile prevedere la copertura di sistemi locali, carichi di lavoro cloud, container, endpoint e asset IoT. Alcune piattaforme migliorano la sicurezza della rete e delle applicazioni integrando i risultati dei test di penetrazione e degli strumenti di valutazione delle vulnerabilità, offrendo una visibilità completa della superficie di attacco tra applicazioni web, dispositivi mobili e punti di ingresso esterni.
Il software di gestione delle vulnerabilità basato sul rischio si integra con gli strumenti già in uso?
Sì, la maggior parte delle soluzioni si integra con gli scanner più comuni, con piattaforme ITSM come Jira o ServiceNow e con gli inventari degli asset. Verificate che gli strumenti specifici utilizzati dalla vostra organizzazione siano supportati per il trasferimento diretto dei dati e l’automazione dei flussi di lavoro.
Può aiutare a soddisfare i requisiti di conformità?
Sì, molte piattaforme generano report pronti per gli audit e monitorano gli SLA di correzione in linea con framework come PCI DSS, HIPAA, NIST o ISO 27001. Questo facilita la raccolta delle evidenze e aiuta a dimostrare un processo decisionale basato sul rischio durante le valutazioni.
Quanto tempo occorre per implementare il software di gestione delle vulnerabilità basato sul rischio?
L’implementazione può richiedere da pochi giorni a diverse settimane, a seconda delle dimensioni dell’ambiente, delle esigenze di integrazione e della complessità organizzativa. È consigliabile chiedere ai fornitori informazioni sul supporto per l’onboarding, sui playbook disponibili e sulle risorse formative per il team.