

Qu’est-ce qu’un outil SIEM ? Fonctionnalités clés & cas d’utilisation

Principes fondamentaux des outils SIEM: Un outil SIEM collecte et analyse les données de sécurité dans différents environnements, aidant les équipes à détecter les menaces et à y répondre efficacement.
Utilisateurs cibles: Les outils SIEM sont utilisés par les équipes de sécurité des entreprises, les opérateurs cloud, les secteurs soumis à des exigences de conformité, les fournisseurs de services de sécurité managés et les services informatiques gouvernementaux.
Fonctionnalités principales: Les principales fonctionnalités d'un outil SIEM comprennent la collecte centralisée des journaux, la détection des menaces, l'automatisation de la réponse aux incidents, l'analyse comportementale et la génération de rapports de conformité.
Impact sur l'entreprise: L'adoption d'un outil SIEM peut réduire les risques et les délais de réponse, mais elle nécessite des investissements, un ajustement continu et une expertise dédiée.
Choisir des outils SIEM: Lors de l'évaluation d'un outil SIEM, tenez compte des besoins d'intégration, de l'automatisation, des rapports et de l'adéquation d'une solution gérée ou traditionnelle.
Les outils SIEM offrent à votre équipe de sécurité un emplacement unique pour collecter, corréler et exploiter les données relatives aux menaces dans l’ensemble de votre environnement. Sans cet outil, vous devez rassembler des alertes provenant d’une douzaine de sources déconnectées — et les attaquants comptent sur cette faille.
J’ai constaté directement à quel point un angle mort non surveillé peut rapidement se transformer en incident. Ce guide présente les fonctionnalités clés, des cas d’utilisation concrets et les critères à prendre en compte lors de l’évaluation des options, afin que vous puissiez prendre une décision éclairée et assurée quant à la solution adaptée à votre environnement technique.
Qu’est-ce qu’un outil SIEM ?
Un outil de gestion des informations et des événements de sécurité (SIEM) est un logiciel qui collecte, centralise et analyse les données de journaux et d’événements provenant de l’ensemble de votre environnement technologique. Grâce à des règles intégrées et à l’automatisation, les outils SIEM détectent les menaces, suivent les événements de sécurité et aident votre équipe à enquêter plus rapidement sur les incidents.

Les équipes de sécurité s’appuient sur les outils SIEM pour simplifier la surveillance des événements, renforcer les processus d’enquête et respecter les exigences de conformité applicables à leurs données et à leurs systèmes.
Le SIEM associe deux fonctions de sécurité antérieures : la gestion des informations de sécurité (SIM) et la gestion des événements de sécurité (SEM). Le SIM se concentre sur la collecte, le stockage et l’analyse des données de sécurité au fil du temps, tandis que le SEM se concentre sur la surveillance des événements en temps réel et le signalement des activités suspectes.
Ensemble, ces fonctions fournissent aux équipes de sécurité à la fois un contexte historique et une visibilité en temps réel sur leur environnement.
Comment fonctionne un outil SIEM ?
Un outil SIEM fonctionne en collectant les journaux de sécurité et les données d’événements provenant de l’ensemble de votre environnement informatique pour les regrouper dans un système centralisé. Cela peut inclure les terminaux, les serveurs, les pare-feu, les appareils réseau, les services cloud, les applications et les plateformes de gestion des identités.
Une fois les données intégrées au SIEM, la plateforme les organise et les normalise afin que les événements provenant de différents systèmes puissent être analysés ensemble. Elle applique ensuite des règles de corrélation, des analyses, des profils comportementaux de référence et, selon la plateforme, l’apprentissage automatique ou des flux de renseignements sur les menaces, afin d’identifier les activités susceptibles d’indiquer une menace pour la sécurité.
Un processus SIEM classique se présente comme suit :
- Collecter les données de sécurité : Le SIEM recueille en continu les journaux et les événements provenant des systèmes répartis dans votre infrastructure.
- Normaliser et agréger les événements : Les données provenant de différentes sources sont converties dans un format cohérent afin de pouvoir être recherchées et comparées.
- Corréler les activités suspectes : La plateforme relie les événements associés qui peuvent sembler inoffensifs pris individuellement, mais qui peuvent signaler une attaque lorsqu’ils sont examinés ensemble.
- Générer et hiérarchiser les alertes : Lorsque l’activité correspond à une règle de détection, à un comportement anormal ou à un indicateur connu de compromission, le SIEM crée une alerte que l’équipe de sécurité doit examiner.
- Faciliter l’enquête et la réponse : Les analystes peuvent retracer les activités entre les systèmes, examiner les événements historiques et déterminer l’étendue et la cause d’un incident. Les outils SIEM modernes peuvent également déclencher directement des actions automatisées ou s’intégrer à des plateformes SOAR pour mettre en place des processus de réponse plus avancés.
Comme le SIEM conserve les données de sécurité dans un emplacement unique et interrogeable, les équipes peuvent également utiliser les journaux historiques pour les investigations judiciaires, la chasse aux menaces, les rapports de conformité et l’identification de tendances difficiles à repérer avec des outils déconnectés.
Exemples d’outils SIEM
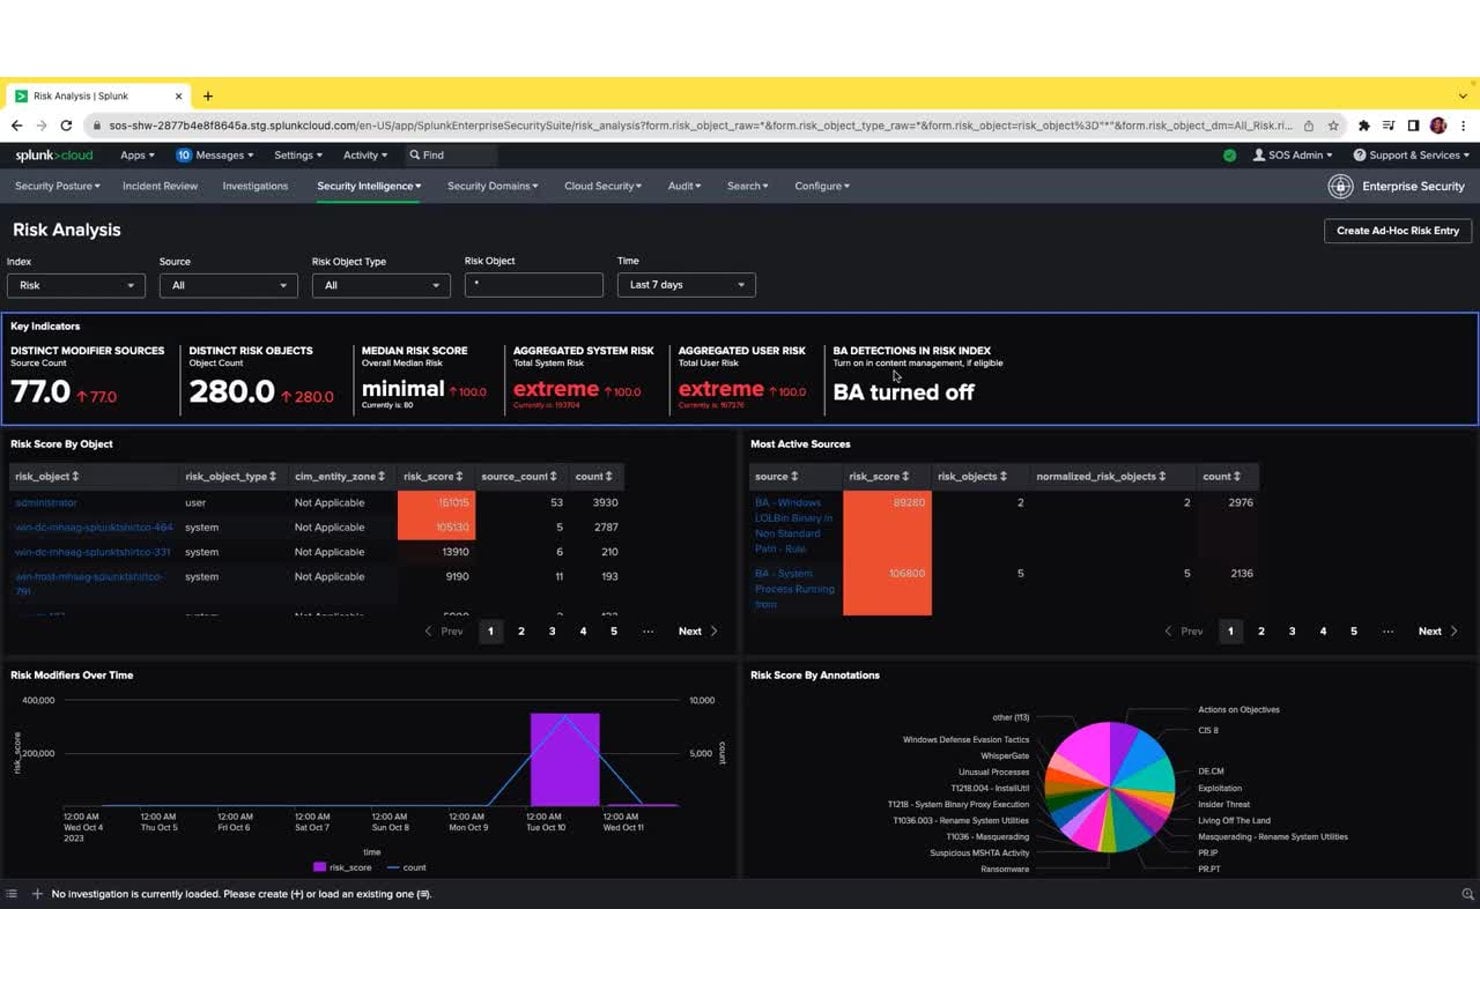
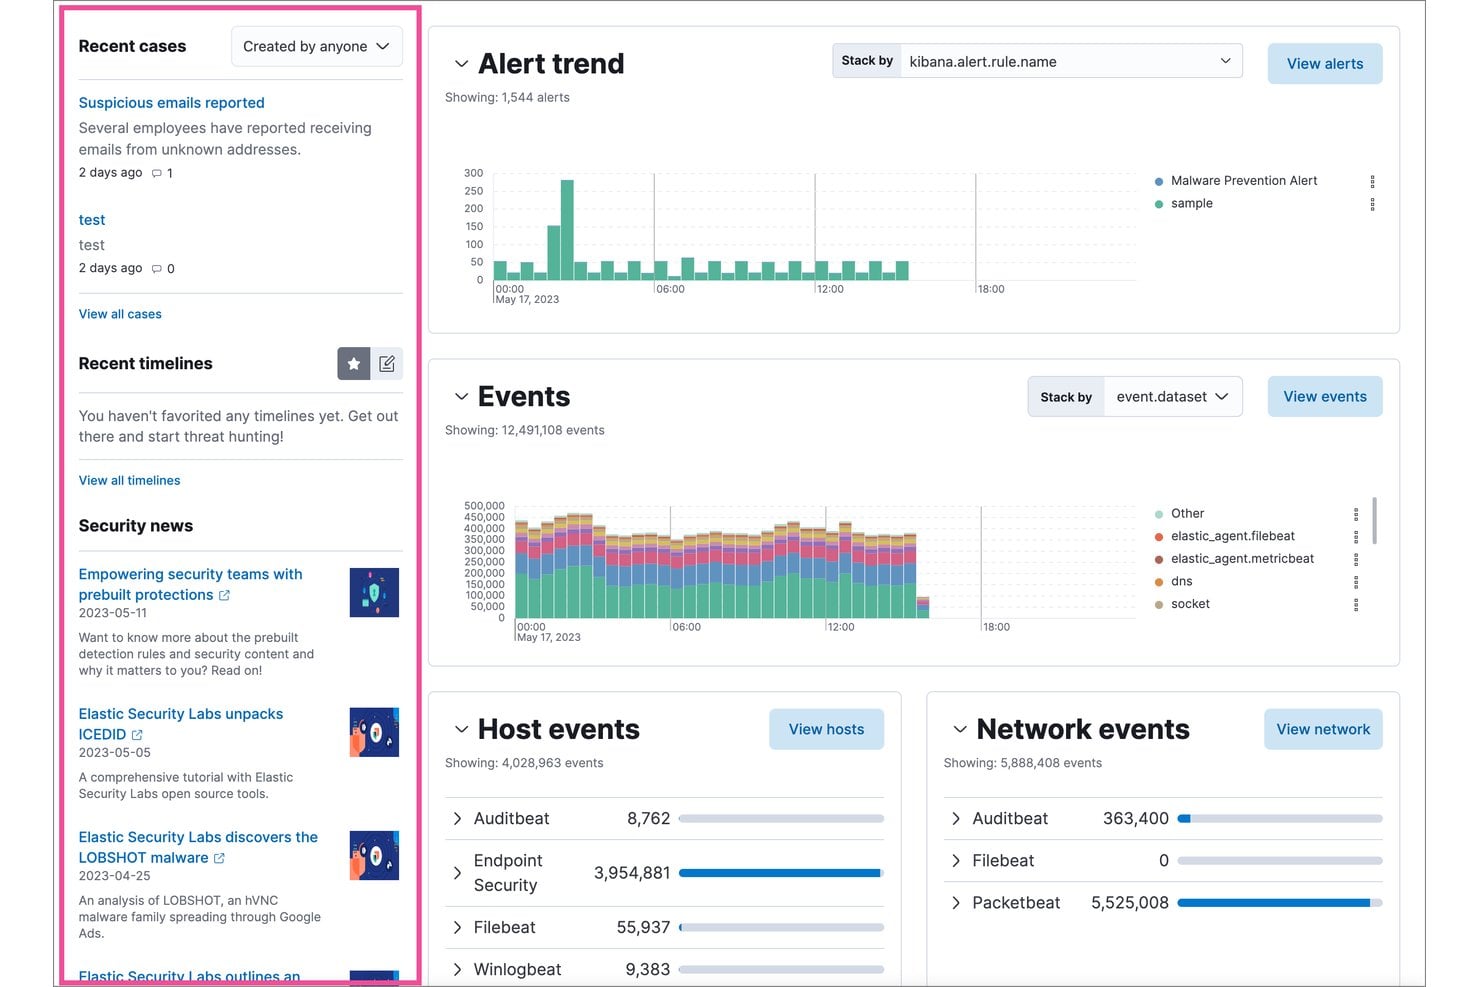
Voici quelques exemples visuels de l’apparence des interfaces des outils SIEM en pratique :
Principaux outils SIEM à envisager
Voici ma sélection des meilleures solutions d’outils SIEM :
Les clics sur les liens ci-dessous peuvent générer une commission, ce qui soutient notre processus d’évaluation et de test indépendant des logiciels et services. En savoir plus sur notre transparence.


Qui utilise les outils SIEM ?
Voici les types d'équipes et d'organisations qui s'appuient sur les outils SIEM pour la surveillance de la sécurité et la réponse aux incidents :
- Équipes de sécurité des entreprises : supervisent les opérations de sécurité de grandes organisations complexes disposant d'une infrastructure étendue.
- Fournisseurs de services de sécurité gérés (MSSP) : assurent la surveillance externalisée et la détection des menaces dans les environnements des clients.
- Équipes chargées des infrastructures cloud : surveillent l'activité, vérifient les accès et détectent les menaces dans les systèmes cloud natifs et hybrides.
- Secteurs réglementés : les équipes des services financiers, de la santé et des services publics doivent respecter des exigences strictes en matière de conformité et de rapports.
- Services informatiques du gouvernement et du secteur public : protègent les systèmes critiques et les données sensibles contre les menaces ciblées et les cyberattaques.
Principaux avantages des outils SIEM et impacts potentiels sur l'entreprise
Les outils SIEM vous aident à réduire les risques, à réagir plus rapidement aux incidents, à favoriser la conformité et à assurer le bon fonctionnement de votre environnement, ce qui peut avoir une incidence directe sur la disponibilité et la réputation de l'entreprise.
Gardez à l'esprit que ces solutions représentent généralement un investissement important et qu'un déploiement mal géré peut introduire une nouvelle complexité ou créer des lacunes en matière de visibilité.
Utilisez ce tableau pour évaluer les principaux avantages et risques liés à l'adoption d'un outil SIEM :
| Avantages | Risques |
|---|---|
| Détection et réponse plus rapides aux incidents | Coûts initiaux élevés de déploiement et de licence |
| Visibilité centralisée dans tous les environnements | La complexité peut entraîner des lacunes de configuration |
| Amélioration de la recherche des menaces et des investigations | Les faux positifs peuvent provoquer une lassitude liée aux alertes |
| Meilleur soutien aux exigences de conformité | Nécessite un ajustement continu et une expertise technique dédiée |
| Accélération de l'analyse des causes profondes après les incidents | Problèmes de confidentialité des données si les journaux sont mal gérés |
| Simplification des rapports et de la préparation des audits | Dépendance vis-à-vis du fournisseur ou difficultés de migration |
| Corrélation des signaux provenant de plusieurs sources | Mobilisation importante des ressources de stockage et de calcul |
Études de cas sur les outils SIEM
Découvrez comment de véritables équipes ont amélioré leurs résultats en matière de sécurité grâce aux outils SIEM. Ces études de cas montrent la différence que le SIEM peut faire avant et après son déploiement.
Étude de cas : mise en œuvre d'IBM Security QRadar SIEM par Askari Bank
Askari Bank, une banque commerciale basée au Pakistan comptant 560 agences et 7 500 employés, a créé son centre des opérations de sécurité (SOC) à partir de zéro à l'aide d'IBM Security QRadar SIEM, de QRadar SOAR et d'un module complémentaire d'analyse du comportement des utilisateurs.
Mis en œuvre avec le partenaire commercial d'IBM SPS, la plateforme a agrégé les journaux de l'ensemble des systèmes bancaires, automatisé la réponse aux incidents au moyen de guides opératoires et permis la détection des menaces internes 24 h/24 et 7 j/7.
Voici les résultats de la mise en œuvre des outils SIEM par Askari Bank :
- Réduction spectaculaire des faux positifs : le nombre d'incidents de sécurité est passé d'environ 700 par jour à moins de 20, fournissant à l'équipe du SOC des alertes fiables et exploitables.
- Correction plus rapide des incidents : le délai de correction est passé d'environ 30 minutes à seulement 5 minutes grâce à l'automatisation des guides opératoires SOAR.
- Croissance rapide de l'équipe : l'équipe du SOC est passée à plus de 20 spécialistes en moins de trois ans, l'automatisation prenant en charge les tâches courantes de triage.
- Conformité réglementaire : Askari Bank s'est mise pleinement en conformité avec la Politique de cybersécurité du Pakistan de 2021, une exigence nationale imposant aux banques d'exploiter des centres des opérations de sécurité automatisés 24 h/24 et 7 j/7.
Étude de cas : mise en œuvre de Splunk Cloud Platform par Carrefour
Carrefour, l'un des plus grands distributeurs au monde, a adopté Splunk Cloud Platform afin de consolider ses opérations de sécurité dans un environnement mondial multicanal.
La plateforme a unifié les journaux d’antivirus, de détection des terminaux et de réponse au sein d’un seul système, et a automatisé les alertes, la création de tickets et les notifications du SOC, éliminant ainsi la surcharge liée à la gestion de l’infrastructure qui éloignait les analystes de leur véritable travail de sécurité.
Voici les résultats de la mise en œuvre des outils SIEM par Carrefour :
- Réponse aux menaces 3 fois plus rapide : Grâce aux informations en temps réel de Splunk, Carrefour répond désormais aux menaces de sécurité trois fois plus rapidement qu’auparavant.
- Opérations du SOC recentrées : L’équipe de sécurité est passée de la gestion de l’infrastructure à des tâches à forte valeur ajoutée, notamment la gestion des applications, l’analyse des menaces et les investigations de sécurité actives.
- Accessibilité élargie pour les analystes : Les analystes techniques comme les utilisateurs métier peuvent enquêter de manière autonome et émettre des alertes lors d’événements de sécurité, ce qui accroît la capacité globale de réponse de l’équipe.
- Lancements de produits plus sûrs : La plateforme offre aux équipes de Carrefour la visibilité nécessaire pour lancer de nouvelles fonctionnalités et de nouveaux services en toute sécurité, réduisant ainsi le risque que de nouvelles capacités numériques créent des failles de sécurité.
Fonctionnalités et capacités essentielles des outils SIEM
Voici les principales fonctionnalités à rechercher lors de l’évaluation des outils SIEM pour votre environnement :
- Collecte centralisée des journaux : Regroupez les données d’événements provenant des serveurs, des services cloud, des terminaux et des équipements réseau sur une plateforme consultable unique.
- Détection des menaces en temps réel : Utilisez des règles et des outils d’analyse intégrés pour repérer les activités suspectes et alerter l’équipe au fur et à mesure que les incidents se produisent.
- Réponse automatisée aux incidents : Déclenchez des procédures ou des flux de travail qui guident ou exécutent les étapes de réponse, réduisant ainsi les efforts manuels pour les scénarios fréquents.
- Corrélation entre les sources de données : Reliez les événements provenant de différents systèmes (pare-feu, terminaux, cloud, etc.) afin d’obtenir une vision complète des attaques complexes.
- Analyse du comportement des utilisateurs et des entités (UEBA) : Détectez les menaces internes ou les comptes compromis en signalant les activités inhabituelles des utilisateurs ou des appareils.
- Rapports de conformité : Générez des rapports associés aux réglementations et référentiels courants, afin de faciliter les audits et l’application des politiques.
- Tableaux de bord et visualisations : Accédez à des tableaux de bord personnalisables offrant une vue d’ensemble de l’état et des tendances, adaptée aux priorités de votre équipe.
- Prise en charge des intégrations et des API : Connectez le SIEM à l’ensemble de votre écosystème de sécurité (gestion des tickets, renseignements sur les menaces, outils d’orchestration) pour fluidifier les opérations.
Cas d’utilisation des outils SIEM : processus et flux de travail types
Les outils SIEM vous offrent un emplacement central pour collecter, analyser et traiter les événements de sécurité dans l’ensemble de vos systèmes. Vous pouvez automatiser des flux de travail essentiels tels que la surveillance des menaces, l’analyse des incidents et la génération de rapports de conformité, libérant ainsi votre équipe pour qu’elle se concentre sur des analyses et une prise de décision plus approfondies.
En reliant les signaux provenant de tous vos environnements, les outils SIEM vous aident à repérer les menaces plus rapidement et à réduire les étapes manuelles du travail de sécurité quotidien.
Utilisez ce tableau pour voir comment les outils SIEM prennent en charge les processus essentiels de sécurité informatique et de la direction :
| Processus | Description | Comment le logiciel aide |
|---|---|---|
| Détection des menaces | Identifier les activités ou menaces suspectes dans votre environnement informatique. | Corrèle les événements provenant de plusieurs sources afin de faire ressortir les menaces réelles et de réduire le bruit généré par les faux positifs. |
| Réponse aux incidents | Gérer et résoudre rapidement les incidents de sécurité après leur détection. | Automatise les procédures et les flux de travail afin que les étapes de réponse soient exécutées plus rapidement et nécessitent moins d’intervention manuelle. |
| Rapports de conformité | Préparer la documentation et les preuves nécessaires aux audits et aux contrôles réglementaires. | Génère des rapports associés aux référentiels de conformité en s’appuyant sur les journaux et les événements collectés dans l’ensemble des systèmes. |
| Analyse des causes profondes | Examiner l’origine et l’impact des violations ou incidents de sécurité. | Agrège et visualise les données historiques des journaux, permettant aux équipes de retracer les événements et de localiser les vulnérabilités. |
| Surveillance de l’activité des utilisateurs | Suivre les actions des utilisateurs afin de détecter les menaces internes ou les comportements à risque. | Utilise l’analyse comportementale pour signaler les écarts par rapport à l’activité de référence, afin que vous puissiez examiner les menaces potentielles. |
Types d’outils SIEM et outils similaires
Les outils SIEM se déclinent en plusieurs catégories distinctes, et plusieurs outils de sécurité étroitement liés sont souvent regroupés dans la même conversation :
Utilisez ce tableau pour comprendre ce qui distingue chaque type :
| Type | Différenciateur |
|---|---|
| SIEM traditionnel | Corrélation fondée sur des règles et agrégation des journaux sans analyse pilotée par l'IA |
| SIEM de nouvelle génération | Utilise l'IA et l'apprentissage automatique pour automatiser la détection des menaces et réduire les réglages manuels |
| SIEM géré | Exploité par un fournisseur tiers ou un MSSP, ce qui élimine la charge de la gestion en interne |
| (SOAR) Orchestration, automatisation et réponse de sécurité | Se concentre sur l'automatisation des flux de travail de réponse aux incidents plutôt que sur la collecte et la détection des journaux |
| (XDR) Détection et réponse étendues | Intègre la détection sur les terminaux, les identités et les couches cloud sans se concentrer sur la gestion des journaux |
| Gestion des journaux | Collecte et stocke les journaux pour la recherche et l'audit, mais ne dispose pas de capacités intégrées d'analyse de sécurité et de corrélation |
Ce qu'il faut rechercher dans un outil SIEM
Le bon outil SIEM doit s'adapter à votre infrastructure existante, à vos flux de travail de sécurité et à votre volume de données, sans créer plus de complexité que votre équipe ne peut en gérer.
Lorsque vous comparez les options, concentrez-vous sur la capacité de chaque plateforme à prendre en charge les systèmes que vous utilisez déjà et la manière dont votre équipe de sécurité enquête réellement sur les menaces et y répond.
Utilisez ces critères pour déterminer quel outil SIEM convient le mieux à votre environnement :
- Couverture des sources de données : assurez-vous que le SIEM peut collecter les journaux et les événements provenant des systèmes réellement utilisés par votre équipe, notamment les terminaux, les serveurs, les pare-feu, les services cloud et les plateformes d'identité.
- Qualité de la détection et de la corrélation : recherchez de solides capacités de corrélation des événements, d'analyse comportementale et de renseignement sur les menaces, qui contribuent à faire ressortir les menaces pertinentes sans générer un nombre excessif de faux positifs.
- Évolutivité : vérifiez si la plateforme peut gérer votre volume actuel de journaux et continuer à fonctionner efficacement à mesure que votre infrastructure et vos données de sécurité augmentent.
- Adéquation du déploiement : déterminez si un SIEM cloud natif, sur site ou hybride correspond le mieux à votre environnement, à vos exigences de sécurité et à vos ressources internes.
- Coût total et effort de gestion : ne comparez pas uniquement le prix de la licence. L'ingestion des journaux, le stockage, la conservation, le réglage, la mise en œuvre et les effectifs peuvent tous avoir une incidence sur le coût à long terme d'exploitation de la plateforme.
Transformez les informations du SIEM en actions
Un SIEM peut fournir la détection et la visibilité dont votre équipe de sécurité a besoin, mais certaines organisations ont également besoin d'une automatisation plus poussée une fois qu'une menace est identifiée. Si la réduction du travail manuel de réponse est une priorité, les meilleures plateformes SOAR peuvent compléter votre SIEM en orchestrant et en automatisant les flux de travail de réponse aux incidents.

