

10 façons dont PowerDMARC assure une conformité DMARC de niveau entreprise et protège les domaines

L’authentification des e-mails ne devrait pas nécessiter des heures de travail manuel chaque semaine.
Lorsque les équipes de sécurité s’appuient sur des journaux XML bruts et des vérifications manuelles périodiques, les problèmes de domaine peuvent facilement passer inaperçus pendant plusieurs jours. Et à l’échelle d’une entreprise, ce problème ne reste pas limité. Des dizaines ou des centaines de domaines, plusieurs unités opérationnelles, une infrastructure d’envoi en constante évolution et une équipe de conformité qui demande des documents que vous n’avez pas le temps de compiler manuellement.
PowerDMARC fait passer la sécurité des e-mails de vérifications réactives à un contrôle en temps réel. Il automatise le suivi des protocoles, transforme les rapports complexes en informations visuelles claires et protège vos domaines sans lourde charge administrative, tout en offrant aux équipes de sécurité, d’informatique et de conformité l’évolutivité, la gouvernance et les intégrations réellement nécessaires dans un environnement d’entreprise.
 fait passer la sécurité des e-mails de vérifications réactives à un contrôle en temps réel. Il automatise le suivi des protocoles, transforme les rapports complexes en informations visuelles claires et protège vos domaines sans lourde charge administrative, tout en offrant aux équipes de sécurité, d’informatique et de conformité l’évolutivité, la gouvernance et les intégrations réellement nécessaires dans un environnement d’entreprise.
Voici comment PowerDMARC simplifie l’authentification quotidienne des e-mails et la protection des domaines à l’échelle de l’entreprise.
1. Évolutivité d’entreprise & gestion des domaines
La plupart des plateformes DMARC commencent à montrer leurs limites dès que vous gérez plus de quelques domaines. PowerDMARC repose sur l’hypothèse inverse : vous gérez des dizaines, des centaines, voire des milliers de domaines.
- Un nombre illimité d’utilisateurs de la plateforme, de domaines, de domaines inactifs, de sous-domaines détectés automatiquement et de groupes de domaines, avec des limites personnalisées de volume d’e-mails définies selon votre profil d’envoi réel.
- Ajout groupé de domaines, afin que l’intégration d’une filiale ou d’une unité opérationnelle récemment acquise ne nécessite pas d’ajouter les domaines un par un.
- La détection automatique des sous-domaines et l’identification des expéditeurs d’e-mails mettent en évidence les infrastructures d’envoi que vous n’avez pas configurées manuellement, ce qui est essentiel lorsque l’équipe marketing crée un nouveau sous-domaine sans en informer la sécurité.
- La vérification de l’état des domaines en temps réel, la chronologie du score de sécurité des domaines et la chronologie DNS des domaines vous offrent une vue continue de la posture de chaque domaine, plutôt qu’un simple instantané ponctuel.
- La publication DNS en un clic applique les modifications des enregistrements en production sans devoir effectuer manuellement un aller-retour dans la console de votre fournisseur DNS.
Pour une organisation qui gère un portefeuille plutôt qu’un seul domaine, c’est la différence entre une plateforme qui évolue avec vous et une plateforme que vous aurez dépassée dans un an.
2. Gestion complète de l’authentification des e-mails
DMARC, SPF, DKIM, BIMI, MTA-STS et TLS-RPT sont six protocoles distincts régis par six ensembles de règles syntaxiques différents. PowerDMARC les centralise tous au lieu de vous obliger à assembler plusieurs outils spécialisés.
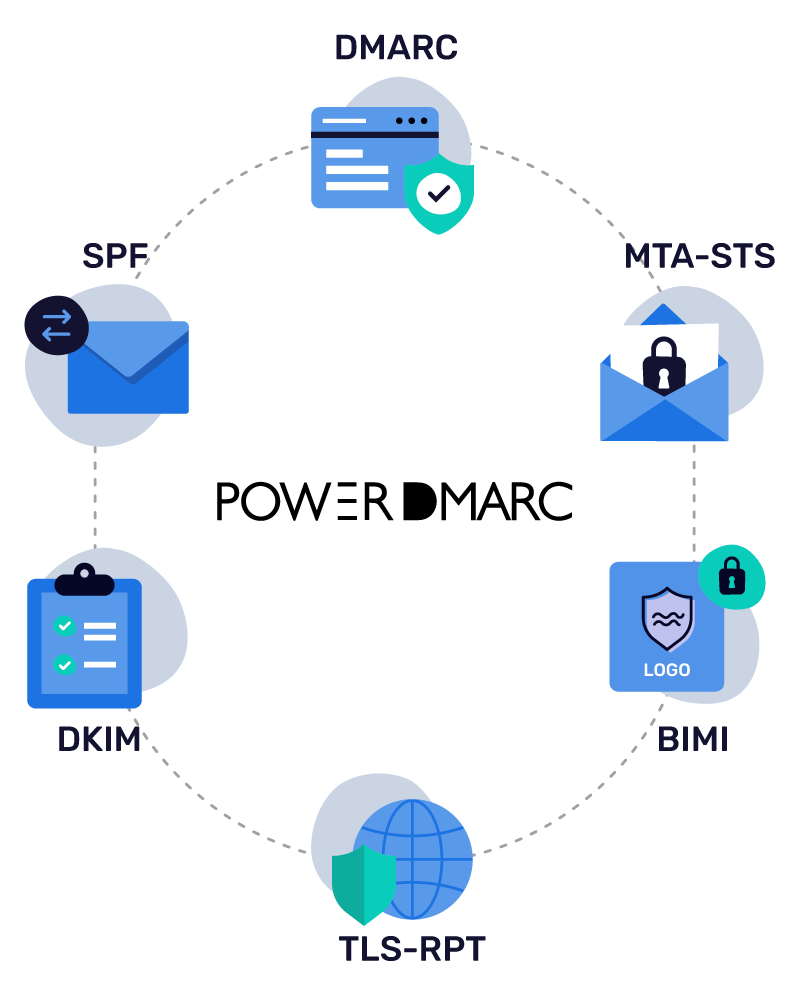
Gestion des protocoles hébergés
- DMARC et DKIM hébergés : hébergez, mettez à jour et appliquez les politiques d’authentification des e-mails (jusqu’à p=reject), et faites tourner les clés cryptographiques depuis un tableau de bord centralisé, sans modifications DNS manuelles ni délais de propagation.
- SPF hébergé (PowerSPF) : dépassez automatiquement la stricte limite de 10 recherches DNS en compressant les enregistrements SPF en un seul include et en mettant à jour dynamiquement les adresses IP des expéditeurs à l’aide de macros.
- MTA-STS et TLS-RPT hébergés : imposez le chiffrement TLS en transit afin de prévenir les attaques MITM, automatisez la gestion des certificats et consultez des rapports TLS lisibles par les utilisateurs.
- BIMI hébergé : gérez et hébergez vos logos BIMI au format SVG, et obtenez directement vos certificats VMC/CMC afin d’afficher des marques vérifiées dans les boîtes de réception compatibles.
Rapports détaillés
Rapports DMARC agrégés (RUA), rapports DMARC de défaillance chiffrés avec PGP (RUF) et rapports de géolocalisation DMARC pour une visibilité au niveau des sources.
Analyses avancées
- Analyses SPF hébergées : fournissent une surveillance par source et au niveau des adresses IP, même pour les adresses IP imbriquées, ce qui vous permet d’identifier les plages d’adresses IP mal configurées et de supprimer les sources obsolètes afin de rester sous la limite de 10 recherches.
- Analyses DKIM hébergées : fournissent des informations détaillées de niveau forensique sur l’état de vos signatures cryptographiques, en identifiant précisément quels expéditeurs tiers signent correctement, lesquels présentent des problèmes d’alignement des clés et lesquels provoquent des échecs d’authentification.
- Rapports BIMI : surveillent la diffusion des logos de marque dans les boîtes de réception des destinataires afin de suivre et de mesurer les états d’évaluation des logos (évalué ou non évalué), de résoudre les erreurs liées aux certificats VMC/aux sélecteurs et de démontrer le retour sur investissement mesurable de votre image de marque dans les boîtes de réception.
Génération d’enregistrements DNS en un clic
Générez des enregistrements DNS et publiez-les en un clic depuis la plateforme, réduisant ainsi les erreurs syntaxiques manuelles.
Cela offre aux équipes d’entreprise une couche centralisée unique pour l’ensemble de l’écosystème DMARC, SPF, DKIM, BIMI, MTA-STS et TLS-RPT, au lieu de cinq outils différents avec cinq identifiants de connexion différents.
3. Analyse de l'IA conversationnelle
De nombreuses plateformes ajoutent « IA » à une liste de fonctionnalités et s'arrêtent là. PowerDMARC est différent : son serveur Model Context Protocol (MCP) connecte votre compte actif, vos rapports réels, vos véritables enregistrements DNS et vos véritables sources d'envoi directement à des assistants IA comme Claude, Cursor et Microsoft Copilot Studio.
Cela signifie que lorsque vous posez une question, vous n'obtenez pas une réponse générique tirée d'un manuel. Vous obtenez une réponse provenant directement de vos propres données.

Voici ce que vous pouvez faire avec cet outil :
- Exécuter un audit de l'ensemble du portefeuille : demander les scores de santé, l'état actuel des politiques et les tentatives d'usurpation actives sur chaque domaine dont vous êtes propriétaire, en une seule requête.
- Enquêter rapidement sur les échecs : filtrer les données DMARC agrégées et relatives aux échecs par pays, hôte, organisation, résultat ou source d'envoi.
- Effectuer des recherches DNS et WHOIS directement dans la conversation : A, AAAA, MX, TXT, SPF, DMARC, PTR, NS, CNAME, sans quitter la discussion.
- Générer à la demande des enregistrements SPF, DKIM et DMARC valides, ou gérer les domaines et interagir directement avec les enregistrements hébergés.
- Analyser les en-têtes d'un message ayant échoué pour comprendre ce qui s'est mal passé.
Au-delà de MCP, la plateforme comprend un agent IA DMARC intégré pour obtenir rapidement des conseils et résoudre les problèmes, avec un conseiller IA des anomalies et un conseiller IA des politiques qui y sont intégrés pour signaler les comportements inhabituels et recommander des modifications de politique.
Si vous gérez la sécurité d'une entreprise, c'est le seul changement qui vous fait réellement gagner des heures. « Quels domaines peuvent être usurpés en ce moment et quelle devrait être notre politique ? » nécessitait auparavant cinq onglets et une feuille de calcul. Désormais, il suffit d'une seule invite.
4. Alertes instantanées en cas de menace
La plupart des plateformes DMARC fonctionnent selon un cycle de rapports quotidien. Quelque chose tombe en panne et vous ne le découvrez qu'à votre prochaine connexion programmée, parfois 24 à 48 heures plus tard.
Comme les principaux fournisseurs de boîtes aux lettres refusent désormais d'envoyer des rapports d'échec (RUF), une lacune que la norme récemment publiée sur les rapports d'échec DMARC (RFC 9991) reconnaît explicitement comme un compromis en matière de confidentialité, PowerAlerts concentre plutôt sa détection en temps réel sur les modifications DNS, les anomalies de volume et les nouvelles infrastructures d'envoi.
- État de santé du DNS et des protocoles : PowerDMARC vous avertit dès qu'un mécanisme SPF, un sélecteur DKIM ou une politique DMARC change dans votre zone, signale les erreurs de syntaxe ou les balises manquantes et suit les requêtes DNS Tree Walk afin que vous sachiez que vos sous-domaines sont correctement alignés.
- Détection des expéditeurs et des sources : l'outil signale les adresses IP nouvelles ou non reconnues qui envoient des e-mails en votre nom, les compare aux fournisseurs connus comme votre CRM ou votre plateforme marketing et, grâce au marquage GEO-IP, indique leur origine géographique afin que l'informatique fantôme soit facilement identifiable.
- Seuils personnalisés : vous définissez les règles. Alertez-moi si une source dépasse X messages par jour. Alertez-moi si plus de 2 % des e-mails échouent à l'alignement sur une période de trois jours. Alertez-moi si les échecs TLS-RPT augmentent fortement sur une période de 24 heures.
- État de santé de la sécurité proactive : l'outil détecte les clés DKIM qui utilisent encore l'ancienne taille de 1024 bits au lieu de 2048 bits et vous envoie des avertissements d'expiration des certificats BIMI à partir de 90 jours avant l'échéance, avec une escalade au niveau critique à 10 jours.
Pourquoi les seuils personnalisés sont importants : un environnement d'envoi important génère beaucoup de bruit. Sans règles ajustables, vous serez rapidement submergé d'alertes et commencerez à tout ignorer, ce qui va à l'encontre de l'objectif.
5. Renseignement sur les menaces et surveillance de la réputation
Détecter un échec d'authentification vous indique qu'un problème s'est produit. Cela ne vous dit pas si ce problème est dû à une mauvaise configuration ou à une attaque active. La couche de renseignement sur les menaces de PowerDMARC est conçue pour combler cette lacune.
- La surveillance de la réputation des adresses IP de PowerDMARC et la surveillance de la réputation des domaines vérifient si votre infrastructure d'envoi apparaît sur des listes de blocage avant de nuire à votre délivrabilité.
- La détection et la surveillance des domaines similaires recherchent les domaines nouvellement enregistrés conçus pour usurper votre identité, avec une détection MX active afin que vous sachiez quand un domaine similaire est effectivement configuré pour envoyer des e-mails, plutôt que simplement stationné.
- La carte des menaces fournit une vue géographique de l'origine des tentatives d'usurpation et d'abus.
- La notation des menaces et l'analyse des sources d'envoi vous aident à établir des priorités : s'agit-il d'un fournisseur légitime qui nécessite une mise à jour SPF ou d'un expéditeur non autorisé qu'il faut bloquer ?
C'est ce qui fait passer une plateforme DMARC de « voici ce qui a échoué » à « voici si vous devez vous en préoccuper ».
6. Suivre l'évolution des nouvelles normes DMARC
L’authentification des e-mails vient de connaître sa plus grande refonte des normes depuis plus d’une décennie. L’ancienne spécification RFC 7489 a disparu. Elle est remplacée par trois RFC distinctes :
- RFC 9989 : logique fondamentale des politiques et de l’alignement DMARC
- RFC 9990 : rapports agrégés
- RFC 9991 : rapports d’échec
Il ne s’agit pas seulement d’un changement de nomenclature. Les nouvelles règles suppriment les balises héritées comme pct, rf et ri, et remplacent l’ancienne Public Suffix List par un algorithme de parcours de l’arbre DNS pour déterminer les limites des domaines. Si vos scripts ou analyseurs sont toujours conçus pour l’ancienne norme, ils peuvent ne pas gérer correctement de nouveaux paramètres comme np, la balise dédiée à la politique relative aux sous-domaines inexistants.
PowerDMARC a déjà mis à jour ses outils de création de rapports et de génération d’enregistrements conformément aux spécifications actuelles, afin que vous n’ayez pas à deviner si votre configuration correspond réellement à ce que les fournisseurs de boîtes aux lettres appliquent aujourd’hui.
7. Protection de la délivrabilité
L’authentification et la délivrabilité sont étroitement liées. Les lacunes dans l’alignement SPF, DKIM ou DMARC ne vous exposent pas seulement à l’usurpation d’identité ; elles entraînent également le filtrage, la mise en quarantaine ou le rejet de vos e-mails légitimes par des fournisseurs de boîtes aux lettres devenus beaucoup plus stricts concernant les règles applicables aux expéditeurs en masse.
PowerDMARC s’attaque à ce problème sous trois angles :
- Du côté de l’authentification : la plateforme centralise l’aplatissement SPF et l’optimisation des macros, la rotation des clés DKIM et l’application des politiques DMARC : tout ce qui détermine si votre message arrive dans la boîte de réception ou dans le dossier de courrier indésirable.
- Du côté de la visibilité : les rapports agrégés et les alertes en temps réel détectent les échecs d’alignement provenant de fournisseurs légitimes, comme un nouvel outil marketing que vous avez oublié d’ajouter à votre enregistrement SPF, avant qu’ils ne nuisent à votre réputation d’expéditeur.
- Du côté de la délivrabilité : le testeur de délivrabilité des e-mails et l’analyseur de placement dans la boîte de réception intégrés effectuent des tests sur des boîtes aux lettres d’amorçage dans Gmail, Outlook, Yahoo, iCloud, AWS Mail et Zoho Mail, associés à une validation SPF, DKIM, DMARC et BIMI, avant votre envoi. Ils signalent les lacunes d’authentification et les problèmes de conformité, notamment la conformité au désabonnement en un clic/RFC 8058, avec une correction guidée et des recommandations de résolution DNS, afin que vous ne découvriez pas un problème dans les rapports de rejet une fois la campagne déjà en ligne.
Les tests multidomaines, les exportations CSV et les rapports PDF personnalisés complètent l’ensemble, afin que les données de délivrabilité puissent circuler entre les équipes de sécurité et de marketing sans reformatage manuel.
8. Sécurité et conformité DNS
La conformité de la sécurité DNS effectue des contrôles de sécurité automatisés en direct dans six catégories :
- Sécurité DNS : surveillance de DNSSEC, surveillance de CAA, disponibilité des serveurs de noms, résilience DNS, contrôles de configuration SOA, détection des CNAME orphelins, détection de l’exposition AXFR.
- Sécurité SSL/TLS : surveillance de l’expiration des certificats, détection des incompatibilités de noms d’hôte, détection des clés faibles, détection des versions TLS obsolètes, validation de la chaîne de certificats, détection des certificats autosignés.
- Sécurité de l’enregistrement des domaines : surveillance de l’expiration des domaines, surveillance des changements de bureau d’enregistrement et de titulaire, surveillance du verrouillage des transferts, surveillance de l’état EPP.
- Sécurité des domaines similaires : détection des nouveaux domaines similaires, détection des enregistrements MX actifs, évaluation des menaces, surveillance des changements d’infrastructure.
- Surveillance des enregistrements DNS : détection des changements DNS, visibilité avant/après les changements DNS, surveillance de la synchronisation des serveurs de noms.
- Évaluation de la sécurité et conformité : score de sécurité de 0 à 100, note de sécurité de A à F, tendances historiques du score, surveillance des événements, alertes configurables et rapports PDF/CSV accompagnés de recommandations de correction.
9. Identité, gouvernance et conformité d’entreprise
Les équipes de sécurité des entreprises n’évaluent pas uniquement les fonctionnalités ; elles cherchent également à savoir si un fournisseur peut réussir leur propre examen de conformité et s’intégrer à une architecture d’identité existante. PowerDMARC est conçu en tenant compte de ces exigences.
Identité et accès :
- Contrôle d’accès basé sur les rôles (RBAC) et gestion personnalisable des accès utilisateurs, afin que les équipes de sécurité, de marketing et informatiques disposent de niveaux d’autorisation différents sur la même plateforme, plutôt que d’un accès identique pour tous.
- Authentification multifacteur, avec la possibilité de rendre l’AMF obligatoire dans toute l’organisation, ainsi que la gestion des appareils de confiance.
- SSO OAuth et SSO SAML, afin que l’authentification passe par votre fournisseur d’identité existant plutôt que par un ensemble d’identifiants autonome.
- Provisionnement des utilisateurs SCIM , avec provisionnement et déprovisionnement automatisés, afin que les accès suivent votre système RH plutôt qu’une liste de contrôle manuelle de départ des employés.
Gouvernance et responsabilité :
- Journaux d’audit avec une piste d’audit immuable : activité des utilisateurs, historique des connexions, modifications de la configuration des domaines, modifications DNS, modifications des politiques et modifications des utilisateurs/rôles, le tout filtrable par utilisateur, activité et date, et exportable pour les contrôles de conformité.
- Intégration SIEM spécifiquement pour les données d’audit, afin que les enregistrements de gouvernance ne soient pas isolés du reste de vos journaux.
Conformité et protection des données :
- Certifié SOC 2 Type II et ISO 27001, conforme au RGPD, avec des accords personnalisés sur la protection des données et des contrats personnalisés disponibles.
- Engagements de niveau de service, afin que les attentes en matière de disponibilité et de temps de réponse soient contractuelles, et pas seulement implicites.
Pour les organisations dont le processus d’achat comprend un questionnaire de sécurité fournisseur, c’est souvent ce qui permet à PowerDMARC de franchir la première étape avant même que quiconque n’examine les fonctionnalités DMARC elles-mêmes.
10. Intégration SIEM, API et SOC
Les données DMARC qui résident uniquement dans le tableau de bord d’un fournisseur sont des données que votre SOC n’utilise pas réellement. PowerDMARC est conçu pour s’intégrer directement aux outils sur lesquels votre équipe de sécurité s’appuie déjà.
- Intégration SIEM native avec Splunk, Microsoft Sentinel, Elastic SIEM et FortiSIEM.
- Accès API avec authentification basée sur des jetons et accès limité selon les autorisations, afin de créer des intégrations et des automatisations sans fournir des identifiants avec des privilèges excessifs.
- Webhooks pour l’automatisation des événements de sécurité, en acheminant les alertes vers Slack, Discord ou vos propres outils de gestion des incidents plutôt que de les envoyer uniquement dans une boîte de réception.
Cela transforme la télémétrie PowerDMARC en un élément de votre flux de travail SOC/SIEM/SOAR global, plutôt qu’en une console que votre équipe doit penser à consulter séparément.
Le cycle de vie d’un déploiement progressif
Un déploiement DMARC est un parcours par phases, et non une configuration ponctuelle ; votre dépendance à la plateforme évolue à mesure que votre politique gagne en maturité.

Avec PowerDMARC :
- Vous commencerez par la phase de surveillance (p=none), en utilisant les requêtes et alertes basées sur l’IA pour cartographier votre empreinte d’envoi et détecter en toute sécurité les ressources informatiques fantômes.
- Ensuite, pendant la mise en quarantaine (p=quarantine), les alertes en temps réel servent de filet de sécurité pour détecter les expéditeurs légitimes qui échouent à l’alignement avant que la distribution ne soit affectée.
- Enfin, lors de l’application stricte (p=reject), le système passe à une défense active afin de bloquer l’usurpation, les domaines ressemblants et la dérive de configuration, le tout géré de manière fluide au sein de la même plateforme évolutive à mesure que votre portefeuille s’agrandit.
Assistance et services pour les entreprises
Déployer l’authentification sur un vaste portefeuille de domaines est complexe. C’est pourquoi PowerDMARC accompagne sa plateforme d’une assistance humaine dédiée, couverte par des engagements de niveau de service, plutôt que de fournir uniquement de la documentation. Les équipes d’entreprise bénéficient d’un responsable de compte attitré, d’un responsable de la réussite client attitré et d’un ingénieur support dédié pour proposer des sessions de configuration en direct avec partage d’écran ainsi qu’une assistance à la configuration gérée, afin que les déploiements sur des dizaines de domaines ne s’enlisent jamais.
À qui cette solution est-elle réellement destinée ?
PowerDMARC est spécialement conçu pour les grandes entreprises, les responsables informatiques et de la sécurité, ainsi que les équipes SOC qui gèrent des portefeuilles complexes comportant plusieurs domaines dans des secteurs fortement réglementés et particulièrement ciblés, tels que la finance, la santé, le secteur public, l’éducation, etc., où la conformité et la protection de la marque sont primordiales.
Prêt pour une gestion automatisée de l’authentification des e-mails de niveau entreprise ?
Vous ne devriez pas avoir besoin d’un rappel hebdomadaire dans votre agenda simplement pour vérifier que votre domaine est toujours sécurisé.
Grâce à l’accès à l’IA intégré à votre compte, aux alertes qui apparaissent dès qu’un changement survient, aux contrôles de gouvernance et d’identité qui s’intègrent à votre architecture de sécurité des domaines existante, ainsi qu’à une console unique pour chaque protocole d’authentification que vous devez gérer, vous passez moins de temps à surveiller le DNS et davantage à vous consacrer à tout le reste de vos tâches.
Foire aux questions
1. PowerDMARC convient-il aux grandes entreprises disposant de plusieurs domaines ?
Oui, il dispose d’un tableau de bord centralisé et multi-tenant conçu pour gérer plusieurs domaines et sous-domaines depuis une interface unique.
2. Comment PowerDMARC aide-t-il les entreprises à passer de la surveillance DMARC à la mise en application ?
PowerDMARC fournit une mise en application guidée des politiques avec sa solution DMARC hébergée et décode les données XML complexes en tableaux de bord visuels afin de renforcer progressivement les politiques en toute sécurité, sans perturber la distribution des e-mails.
3. PowerDMARC prend-il en charge le SSO, SCIM et les contrôles d’accès pour les entreprises ?
Oui, il s’intègre nativement aux principaux fournisseurs d’identité pour le SSO SAML et le provisionnement SCIM, tout en proposant des contrôles d’accès basés sur les rôles (RBAC) afin de segmenter les autorisations des équipes.
4. PowerDMARC peut-il s’intégrer à notre SIEM et à nos outils de sécurité existants ?
Oui, il s’intègre nativement aux principales plateformes de sécurité, notamment Splunk, Microsoft Sentinel, Elastic SIEM, FortiSIEM et Cisco Threat Grid.
5. PowerDMARC fournit-il une API pour l’automatisation des entreprises ?
Oui, il propose une API JSON RESTful entièrement documentée pour la gestion programmatique des domaines, la génération d’enregistrements et l’extraction en temps réel des données de sécurité.
6. Comment PowerDMARC protège-t-il les données sensibles des e-mails d’échec ?
Il supprime par défaut le contenu des e-mails afin de protéger les données personnelles et permet le téléversement de clés publiques PGP pour chiffrer les rapports d’échec (RUF) en transit et au repos.

