

Key Takeaways
Principes fondamentaux des outils SIEM: Un outil SIEM collecte et analyse les données de sécurité dans différents environnements, afin d’aider les équipes à détecter les menaces et à y répondre efficacement.
Utilisateurs cibles: Les outils SIEM sont utilisés par les équipes de sécurité des entreprises, les opérateurs cloud, les secteurs soumis à des exigences de conformité, les fournisseurs de services de sécurité gérés et les services informatiques gouvernementaux.
Fonctionnalités essentielles: Les principales fonctionnalités des outils SIEM comprennent la collecte centralisée des journaux, la détection des menaces, l’automatisation de la réponse aux incidents, l’analyse des comportements et la création de rapports de conformité.
Impact sur l’entreprise: L’adoption d’un outil SIEM peut réduire les risques et les délais de réponse, mais elle nécessite des investissements, un ajustement continu et une expertise dédiée.
Sélection des outils SIEM: Pour évaluer ce qu’est un outil SIEM, tenez compte des besoins d’intégration, de l’automatisation, des rapports et de la pertinence d’une solution gérée ou traditionnelle.
Les outils SIEM offrent à votre équipe de sécurité un emplacement unique pour collecter, corréler et exploiter les données relatives aux menaces dans l’ensemble de votre environnement. Sans un tel outil, vous devez rassembler des alertes provenant d’une douzaine de sources déconnectées — et les attaquants comptent sur cette faille.
J’ai constaté de première main à quelle vitesse un angle mort non surveillé peut se transformer en incident. Ce guide présente les fonctionnalités clés, des cas d’utilisation concrets et les éléments à examiner lors de l’évaluation des options, afin que vous puissiez prendre une décision éclairée et en toute confiance quant à la solution adaptée à votre environnement technologique.
Qu’est-ce qu’un outil SIEM ?
Un outil de gestion des informations et des événements de sécurité (SIEM) est un logiciel qui collecte, centralise et analyse les données de journaux et d’événements provenant de l’ensemble de votre environnement technologique. Grâce à des règles et à des automatisations intégrées, les outils SIEM détectent les menaces, suivent les événements de sécurité et aident votre équipe à enquêter plus rapidement sur les incidents.
Les équipes de sécurité s’appuient sur les outils SIEM pour simplifier la surveillance des événements, renforcer les processus d’enquête et respecter les exigences de conformité applicables à leurs données et à leurs systèmes.
Le SIEM regroupe deux fonctions de sécurité antérieures : la gestion des informations de sécurité (SIM) et la gestion des événements de sécurité (SEM). La SIM se concentre sur la collecte, le stockage et l’analyse des données de sécurité au fil du temps, tandis que la SEM se concentre sur la surveillance des événements en temps réel et le signalement des activités suspectes.
Ensemble, elles fournissent aux équipes de sécurité à la fois un contexte historique et une visibilité en temps réel sur l’ensemble de leur environnement.
Comment fonctionne un outil SIEM ?
Un outil SIEM fonctionne en regroupant les journaux de sécurité et les données d’événements provenant de l’ensemble de votre environnement informatique au sein d’un système centralisé. Cela peut inclure les terminaux, les serveurs, les pare-feu, les appareils réseau, les services cloud, les applications et les plateformes de gestion des identités.
Une fois les données intégrées au SIEM, la plateforme les organise et les normalise afin que les événements provenant de différents systèmes puissent être analysés ensemble. Elle applique ensuite des règles de corrélation, des analyses, des références comportementales et, selon la plateforme, des techniques d’apprentissage automatique ou des flux de renseignement sur les menaces pour identifier les activités susceptibles d’indiquer une menace de sécurité.
Un processus SIEM classique se présente ainsi :
- Collecter les données de sécurité : Le SIEM recueille en continu les journaux et les événements provenant des systèmes répartis dans votre infrastructure.
- Normaliser et agréger les événements : Les données provenant de différentes sources sont converties dans un format cohérent afin de pouvoir être recherchées et comparées.
- Corréler les activités suspectes : La plateforme relie les événements associés qui peuvent sembler inoffensifs pris séparément, mais signaler une attaque lorsqu’ils sont considérés ensemble.
- Générer et hiérarchiser les alertes : Lorsque l’activité correspond à une règle de détection, à un comportement anormal ou à un indicateur de compromission connu, le SIEM crée une alerte que l’équipe de sécurité doit examiner.
- Faciliter l’enquête et la réponse : Les analystes peuvent retracer l’activité à travers les systèmes, examiner les événements historiques et déterminer l’étendue et la cause d’un incident. Les outils SIEM modernes peuvent également déclencher directement des actions automatisées ou s’intégrer à des plateformes SOAR pour des processus de réponse plus avancés.
Comme le SIEM conserve les données de sécurité dans un emplacement interrogeable unique, les équipes peuvent également utiliser les journaux historiques pour les investigations criminalistiques, la recherche proactive de menaces, les rapports de conformité et l’identification de schémas difficiles à repérer avec des outils déconnectés.
Exemples d’outils SIEM
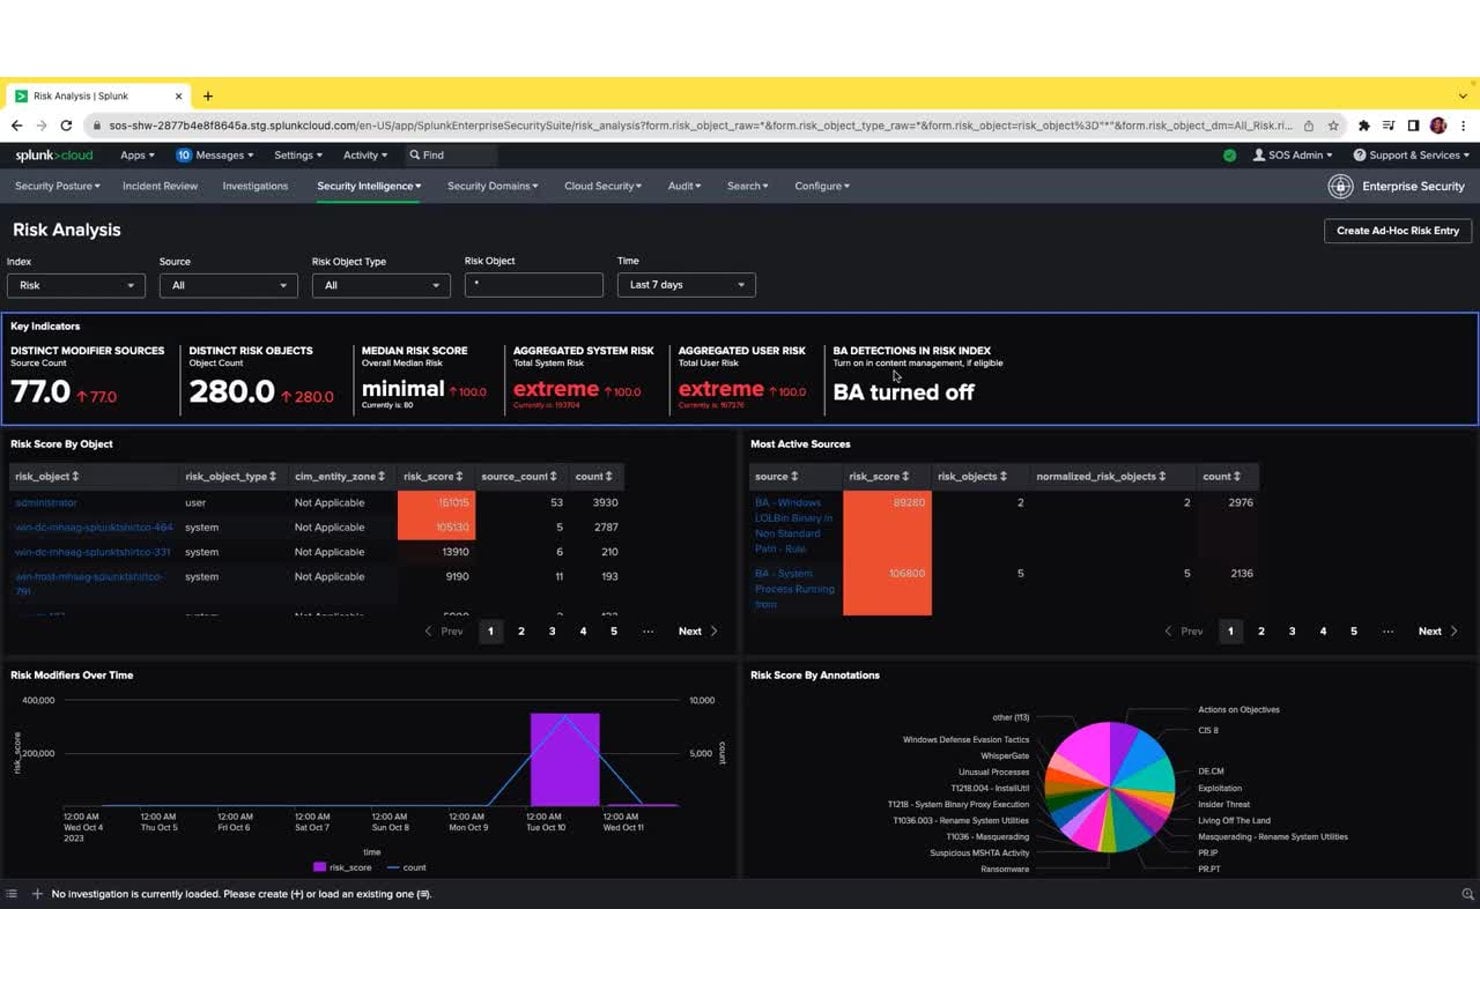
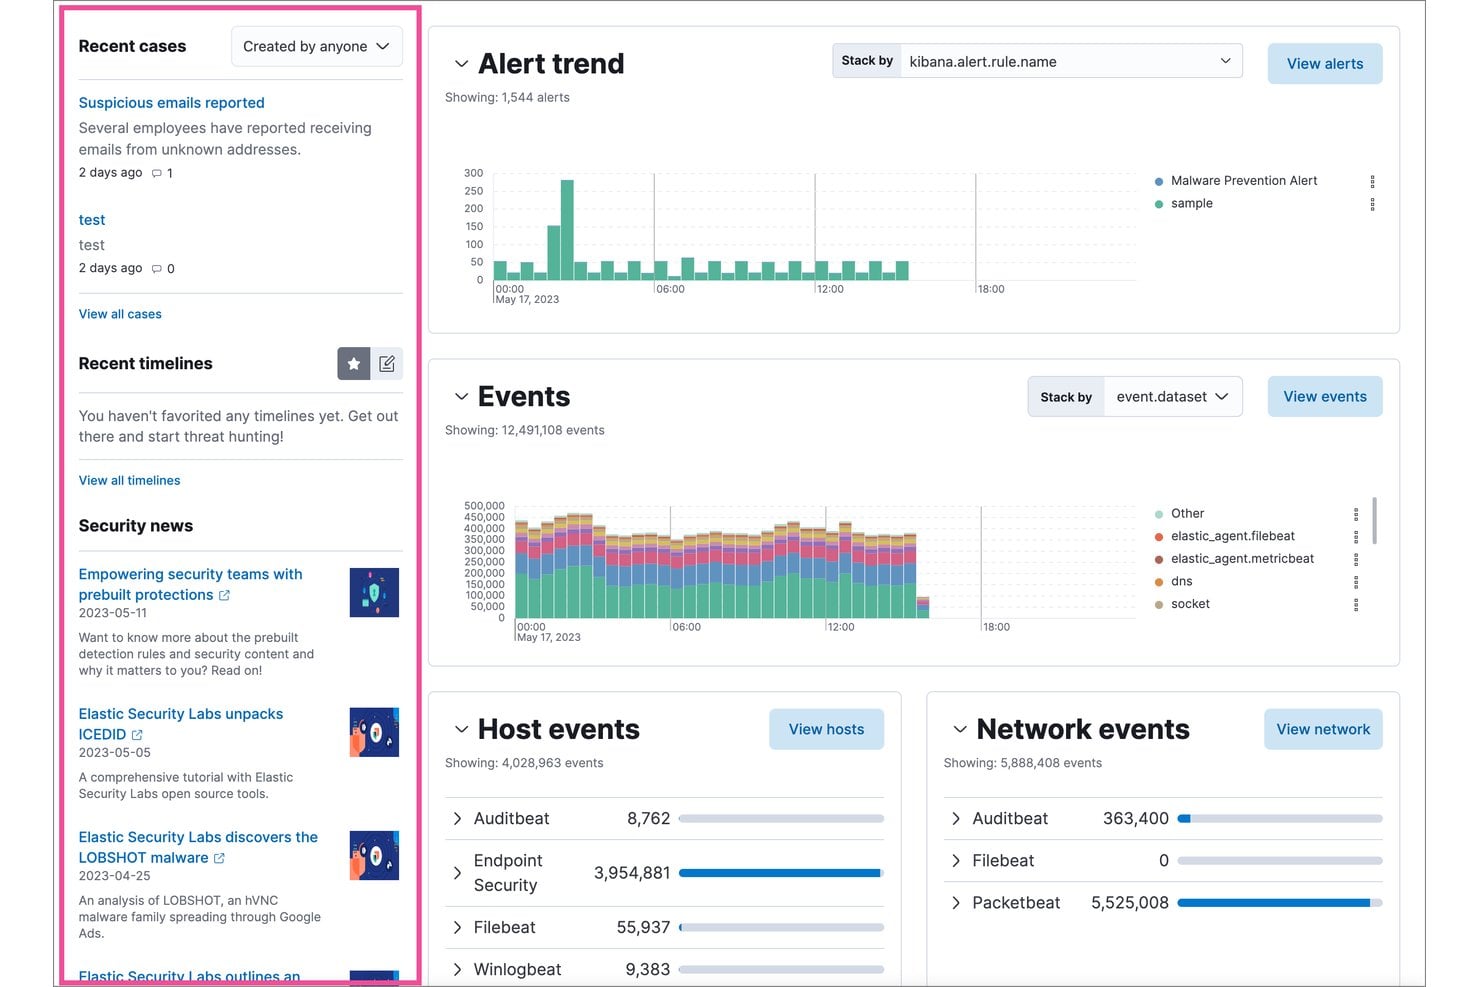
Voici quelques exemples visuels de l’apparence des interfaces d’outils SIEM en pratique :
Have an account? Log In
Principaux outils SIEM à envisager
Voici ma sélection des meilleures solutions d’outils SIEM :
Qui utilise les outils SIEM ?
Voici les types d’équipes et d’organisations qui s’appuient sur les outils SIEM pour la surveillance de la sécurité et la réponse aux incidents :
- Équipes de sécurité des entreprises : supervisent les opérations de sécurité de grandes organisations complexes disposant d’une infrastructure étendue.
- Fournisseurs de services de sécurité managés (MSSP) : assurent la surveillance externalisée et la détection des menaces dans les environnements des clients.
- Équipes chargées des infrastructures cloud : surveillent les activités, contrôlent les accès et détectent les menaces dans les systèmes cloud natifs et hybrides.
- Secteurs réglementés : les équipes des services financiers, de la santé et des services publics doivent respecter des exigences strictes en matière de conformité et de reporting.
- Directions informatiques du gouvernement et du secteur public : protègent les systèmes critiques et les données sensibles contre les menaces ciblées et les cyberattaques.
Principaux avantages des outils SIEM et impacts potentiels sur l’entreprise
Les outils SIEM vous aident à réduire les risques, à réagir plus rapidement aux incidents, à favoriser la conformité et à assurer le bon fonctionnement de votre environnement, ce qui peut avoir une incidence directe sur la disponibilité et la réputation de l’entreprise.
Gardez à l’esprit que ces solutions représentent généralement un investissement important et qu’un déploiement mal géré peut introduire une nouvelle complexité ou créer des lacunes en matière de visibilité.
Utilisez ce tableau pour évaluer les principaux avantages et risques liés à l’adoption d’un outil SIEM :
| Avantages | Risques |
|---|---|
| AvantagesDétection et réponse plus rapides aux incidents | RisquesCoûts initiaux élevés de déploiement et de licence |
| AvantagesVisibilité centralisée sur tous les environnements | RisquesLa complexité peut entraîner des lacunes de configuration |
| AvantagesAmélioration de la chasse aux menaces et des investigations | RisquesLes faux positifs peuvent provoquer une fatigue liée aux alertes |
| AvantagesMeilleur soutien aux exigences de conformité | RisquesNécessite un ajustement continu et une expertise technique dédiée |
| AvantagesAccélération de l’analyse des causes profondes après les incidents | RisquesProblèmes de confidentialité des données si les journaux sont mal gérés |
| AvantagesSimplification du reporting et de la préparation des audits | RisquesDépendance vis-à-vis du fournisseur ou difficultés de migration |
| AvantagesCorrélation des signaux provenant de plusieurs sources | RisquesMobilisation excessive des ressources de stockage et de calcul |
Études de cas sur les outils SIEM
Découvrez comment de véritables équipes ont amélioré leurs résultats en matière de sécurité grâce aux outils SIEM. Ces études de cas montrent la différence que peut faire un SIEM avant et après son déploiement.
Étude de cas : mise en œuvre d’IBM Security QRadar SIEM par Askari Bank
Askari Bank, une banque commerciale pakistanaise comptant 560 agences et 7 500 employés, a créé son centre des opérations de sécurité (SOC) à partir de zéro en utilisant IBM Security QRadar SIEM, QRadar SOAR et un module complémentaire d’analyse des comportements des utilisateurs.
Mis en œuvre avec le partenaire commercial d’IBM SPS, la plateforme a agrégé les journaux de l’ensemble des systèmes bancaires, automatisé la réponse aux incidents au moyen de guides opératoires et permis la détection des menaces internes 24 h/24 et 7 j/7.
Voici les résultats de la mise en œuvre des outils SIEM par Askari Bank :
- Réduction drastique des faux positifs : le nombre d’incidents de sécurité est passé d’environ 700 par jour à moins de 20, fournissant à l’équipe du SOC des alertes fiables et exploitables.
- Correction plus rapide des incidents : le délai de correction est passé d’environ 30 minutes à seulement 5 minutes grâce à l’automatisation des guides opératoires SOAR.
- Croissance rapide de l’équipe : l’équipe du SOC est passée à plus de 20 spécialistes en moins de trois ans, grâce à l’automatisation des tâches courantes de triage.
- Conformité réglementaire : Askari Bank a atteint une conformité totale avec la Politique de cybersécurité du Pakistan de 2021, une obligation nationale imposant aux banques d’exploiter des centres des opérations de sécurité automatisés 24 h/24 et 7 j/7.
Étude de cas : mise en œuvre de Splunk Cloud Platform par Carrefour
Carrefour, l'un des plus grands distributeurs au monde, a adopté Splunk Cloud Platform pour consolider ses opérations de sécurité dans un environnement mondial et multicanal.
La plateforme a unifié les journaux des antivirus, de la détection des terminaux et de la réponse aux incidents au sein d'un système unique, et a automatisé les alertes, la gestion des tickets et les notifications du SOC, éliminant ainsi la surcharge liée à la gestion de l'infrastructure qui éloignait les analystes de leur véritable travail de sécurité.
Voici les résultats de la mise en œuvre des outils SIEM par Carrefour :
- Réponse aux menaces 3 fois plus rapide : grâce aux informations en temps réel de Splunk, Carrefour répond désormais aux menaces de sécurité trois fois plus rapidement qu'auparavant.
- Recentrement des opérations du SOC : l'équipe de sécurité est passée de la gestion de l'infrastructure à des tâches à forte valeur ajoutée, notamment la gestion des applications, l'analyse des menaces et les investigations de sécurité actives.
- Accessibilité accrue pour les analystes : les analystes techniques comme les utilisateurs métier peuvent mener leurs propres investigations et déclencher des alertes lors d'événements de sécurité, ce qui accroît la capacité globale de réponse de l'équipe.
- Lancements de produits plus sûrs : la plateforme fournit aux équipes de Carrefour la visibilité nécessaire pour lancer en toute sécurité de nouvelles fonctionnalités et de nouveaux services, réduisant ainsi le risque que de nouvelles capacités numériques créent des failles de sécurité.
Fonctionnalités et capacités essentielles des outils SIEM
Voici les principales fonctionnalités à rechercher lorsque vous évaluez des outils SIEM pour votre environnement :
- Collecte centralisée des journaux : regroupez les données d'événements provenant des serveurs, des services cloud, des terminaux et des appareils réseau sur une plateforme interrogeable unique.
- Détection des menaces en temps réel : utilisez des règles et des analyses intégrées pour repérer les activités suspectes et alerter l'équipe au fur et à mesure que les incidents se produisent.
- Réponse automatisée aux incidents : déclenchez des guides opératoires ou des flux de travail qui orientent ou exécutent les étapes de réponse, réduisant ainsi les efforts manuels pour les scénarios fréquents.
- Corrélation entre les sources de données : reliez les événements provenant de différents systèmes (pare-feu, terminaux, cloud, etc.) afin d'obtenir une vue complète des attaques complexes.
- Analyse du comportement des utilisateurs et des entités (UEBA) : détectez les menaces internes ou les comptes compromis en signalant les activités inhabituelles des utilisateurs ou des appareils.
- Rapports de conformité : générez des rapports associés aux réglementations et référentiels courants, afin de faciliter les audits et l'application des politiques.
- Tableaux de bord et visualisations : accédez à des tableaux de bord personnalisables qui fournissent des informations générales sur l'état et les tendances, adaptées aux priorités de votre équipe.
- Prise en charge des intégrations et des API : connectez le SIEM à l'ensemble de votre écosystème de sécurité (gestion des tickets, renseignements sur les menaces, outils d'orchestration) pour fluidifier les opérations.
Cas d'utilisation des outils SIEM : processus et flux de travail courants
Les outils SIEM vous offrent un emplacement central pour collecter, analyser et traiter les événements de sécurité dans l'ensemble de vos systèmes. Vous pouvez automatiser des flux de travail essentiels, comme la surveillance des menaces, l'investigation des incidents et la génération de rapports de conformité, libérant ainsi votre équipe pour qu'elle se concentre sur des analyses et une prise de décision plus approfondies.
En connectant les signaux provenant de tous vos environnements, les outils SIEM vous aident à repérer plus rapidement les menaces et à réduire les étapes manuelles du travail de sécurité quotidien.
Utilisez ce tableau pour voir comment les outils SIEM prennent en charge les processus essentiels de sécurité informatique et de la direction :
| Processus | Description | Comment le logiciel aide |
|---|---|---|
| ProcessusDétection des menaces | DescriptionIdentifier les activités ou menaces suspectes dans votre environnement informatique. | Comment le logiciel aideCorrèle les événements provenant de plusieurs sources afin de faire ressortir les menaces réelles et de réduire le bruit lié aux faux positifs. |
| ProcessusRéponse aux incidents | DescriptionGérer et résoudre rapidement les incidents de sécurité après leur détection. | Comment le logiciel aideAutomatise les guides opératoires et les flux de travail afin que les étapes de réponse soient exécutées plus rapidement et nécessitent moins d'interventions manuelles. |
| ProcessusRapports de conformité | DescriptionPréparer la documentation et les éléments probants pour les audits et les examens réglementaires. | Comment le logiciel aideGénère des rapports associés aux référentiels de conformité en s'appuyant sur les journaux et les événements collectés dans les différents systèmes. |
| ProcessusAnalyse des causes profondes | DescriptionExaminer l'origine et l'impact des failles ou des incidents de sécurité. | Comment le logiciel aideRegroupe et visualise les données historiques des journaux, permettant aux équipes de retracer les événements et de localiser les vulnérabilités. |
| ProcessusSurveillance de l'activité des utilisateurs | DescriptionSuivre les actions des utilisateurs afin de détecter les menaces internes ou les comportements à risque. | Comment le logiciel aideUtilise l'analyse comportementale pour signaler les écarts par rapport à l'activité de référence afin de permettre l'investigation des menaces potentielles. |
More Articles
- 10 meilleurs outils SIEM évalués en 2026
- SOAR ou SIEM : un duo puissant pour une sécurité rationalisée
- Le guide d’un CTO des 10 meilleures plateformes SOAR de 2026
- Les 10 meilleurs logiciels de réponse aux incidents analysés en 2026
- Avis sur Splunk 2026 : Avantages, Inconvénients, Fonctionnalités et Tarification
Types d'outils SIEM et outils similaires
Les outils SIEM se présentent sous plusieurs formes distinctes, et plusieurs outils de sécurité étroitement liés sont souvent regroupés dans la même catégorie :
Utilisez ce tableau pour comprendre ce qui distingue chaque type :
| Type | Élément distinctif |
|---|---|
| TypeSIEM traditionnel | Élément distinctifCorrélation fondée sur des règles et agrégation des journaux sans analyses pilotées par l’IA |
| TypeSIEM nouvelle génération | Élément distinctifUtilise l’IA et l’apprentissage automatique pour automatiser la détection des menaces et réduire les ajustements manuels |
| TypeSIEM géré | Élément distinctifExploité par un fournisseur tiers ou un MSSP, ce qui élimine la charge de la gestion en interne |
| Type(SOAR) Orchestration, automatisation et réponse de la sécurité | Élément distinctifSe concentre sur l’automatisation des flux de travail de réponse aux incidents plutôt que sur la collecte et la détection des journaux |
| Type(XDR) Détection et réponse étendues | Élément distinctifIntègre la détection sur les terminaux, les identités et les couches cloud sans se concentrer sur la gestion des journaux |
| TypeGestion des journaux | Élément distinctifCollecte et stocke les journaux pour la recherche et l’audit, mais ne dispose pas d’analyses de sécurité et de corrélation intégrées |
Ce qu’il faut rechercher dans un outil SIEM
Le bon outil SIEM doit s’adapter à votre infrastructure existante, à vos flux de travail de sécurité et à votre volume de données sans créer plus de complexité que votre équipe ne peut en gérer.
Lorsque vous comparez les différentes options, concentrez-vous sur la capacité de chaque plateforme à prendre en charge les systèmes que vous utilisez déjà et la manière dont votre équipe de sécurité enquête réellement sur les menaces et y répond.
Utilisez ces facteurs pour déterminer quel outil SIEM convient le mieux à votre environnement :
- Couverture des sources de données : assurez-vous que le SIEM peut collecter les journaux et les événements provenant des systèmes réellement utilisés par votre équipe, notamment les terminaux, les serveurs, les pare-feu, les services cloud et les plateformes d’identité.
- Qualité de la détection et de la corrélation : recherchez de solides fonctionnalités de corrélation des événements, d’analyse comportementale et de renseignement sur les menaces, qui permettent de détecter les menaces importantes sans générer un nombre excessif de faux positifs.
- Évolutivité : vérifiez si la plateforme peut gérer votre volume actuel de journaux et continuer à fournir de bonnes performances à mesure que votre infrastructure et vos données de sécurité augmentent.
- Adéquation du déploiement : déterminez si un SIEM cloud natif, sur site ou hybride correspond le mieux à votre environnement, à vos exigences de sécurité et à vos ressources internes.
- Coût total et effort de gestion : ne comparez pas uniquement le prix de la licence. L’ingestion des journaux, le stockage, la conservation, l’ajustement, la mise en œuvre et les effectifs peuvent tous influer sur le coût à long terme d’exploitation de la plateforme.
Transformez les informations du SIEM en actions
Un SIEM peut fournir la détection et la visibilité dont votre équipe de sécurité a besoin, mais certaines organisations ont également besoin d’une automatisation plus poussée une fois qu’une menace est identifiée. Si la réduction du travail manuel de réponse constitue une priorité, les meilleures plateformes SOAR peuvent compléter votre SIEM en orchestrant et en automatisant les flux de travail de réponse aux incidents.


