

Nykypäivän digitaalisessa maailmassa tietojen pitäminen turvassa on ensisijaisen tärkeää. Tietojen katoaminen voi olla sinulle ja tiimillesi painajainen, joka johtaa ajan, rahan ja luottamuksen menettämiseen. Tässä tietojen katoamisen estämisohjelmisto tulee avuksi – se auttaa suojaamaan arkaluonteisia tietoja ja varmistamaan säädöstenmukaisuuden.
Testaan ja arvioin ohjelmistoja itsenäisesti keskittyen siihen, mikä on todella tärkeää kaltaisillesi teknologia-asiantuntijoille. Kokemukseni mukaan oikeiden tietojen katoamisen estämistyökalujen löytäminen voi vaikuttaa merkittävästi yrityksesi suojaamiseen.
Tässä artikkelissa jaan parhaat valintani tietojen katoamisen estämisohjelmistoista. Saat puolueettoman katsauksen ominaisuuksiin, etuihin ja haittoihin sekä siihen, miten nämä työkalut voivat helpottaa haasteitasi. Tutustutaan vaihtoehtoihin ja löydetään tarpeisiisi parhaiten sopiva ratkaisu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden tietojen katoamisen estämisohjelmistojen yhteenveto
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten SaaS- ja generatiivisen tekoälyn tietojen ulosviennin hallintaan | Ilmainen demo saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 2 | Paras sisäpiiriuhkien havaitsemiseen | Ilmainen kokeiluversio + ilmainen esittely saatavilla | Alkaen 14 dollaria/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 3 | Paras uhkien havaitsemiseen ja niihin reagoimiseen | $15/user/month (laskutetaan vuosittain) | Website | ||
| 4 | Sopii parhaiten suurten yritysten tietosuojaan | Mukautettu hinta pyynnöstä | Website | ||
| 5 | Paras kokonaisvaltaiseen tietosuojaan hybridiympäristöissä | Hinta pyydettäessä | Website | ||
| 6 | Paras tietokantojen tietoturvaan ja vaatimustenmukaisuuteen | 30 päivän ilmainen kokeilu saatavilla | $30/käyttäjä/kuukausi | Website | |
| 7 | Sopii parhaiten edistyneeseen koneoppimiseen perustuvaan suojaukseen | Hinnoittelu pyynnöstä | Website | ||
| 8 | Paras valinta kontekstuaaliseen tietoturvaan | $10/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | ||
| 9 | Paras integroitua päätelaitteiden ja verkon suojausta varten | $15/user/month | Website | ||
| 10 | Parhaiten pilvipohjaisiin ympäristöihin | $10/user/month (laskutetaan vuosittain) | Website |


Parhaiden tietojen katoamisen estämisohjelmistojen arvostelut
 Sopii parhaiten SaaS- ja generatiivisen tekoälyn tietojen ulosviennin hallintaan
- Ilmainen demo saatavilla
- Hinta saatavilla pyynnöstä
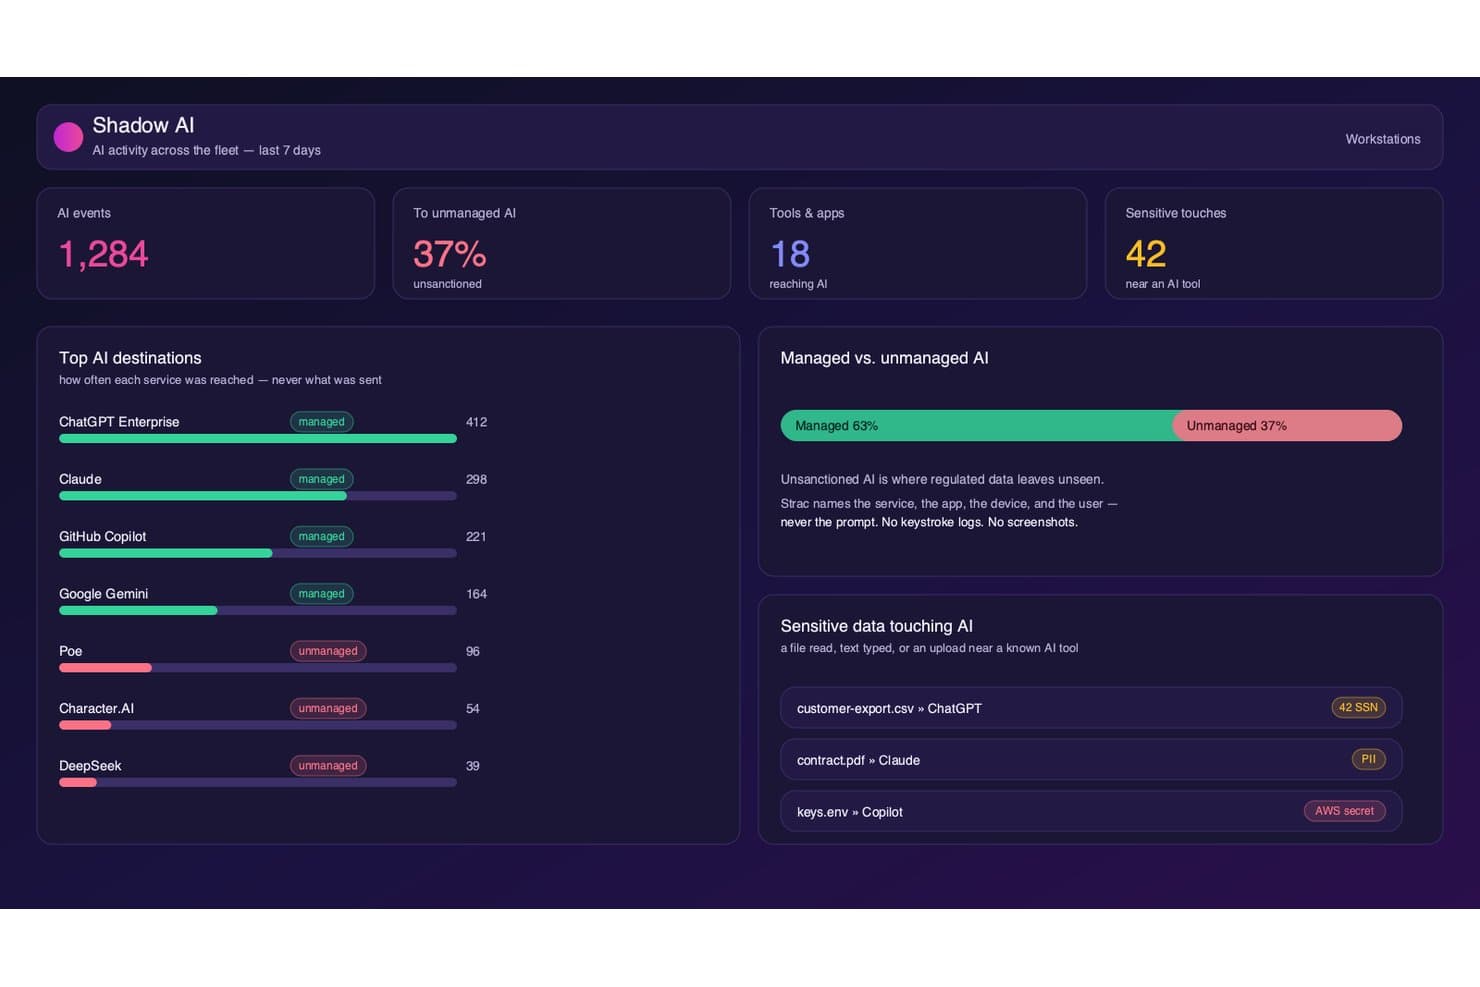
Strac seuraa varjoälyn käyttöä ja merkitsee arkaluonteiset tiedot tekoälytyökalujen lähellä. Strac on DLP-alusta, joka valvoo ja panee täytäntöön tietosuojakäytäntöjä SaaS-sovelluksissa, pilvitallennustilassa, päätelaitteissa, selaimissa ja generatiivisen tekoälyn työkaluissa hyödyntäen ML-pohjaista luokittelua ja OCR:ää.
Kenelle Strac sopii parhaiten?
Strac sopii erinomaisesti tietoturvatiimeille, jotka hallinnoivat arkaluonteisia tietoja laajoissa SaaS-ympäristöissä, sekä organisaatioille, jotka ottavat aktiivisesti käyttöön generatiivisen tekoälyn työkaluja ja tarvitsevat hallintakeinoja sille, mitä tietoja työntekijät lähettävät tekoälymalleille.
Miksi valitsin Stracin
Valitsin Stracin yhdeksi parhaista vaihtoehdoista, koska se on yksi harvoista DLP-alustoista, jotka käsittelevät generatiivista tekoälyä ensisijaisena tietojen ulosvientikanavana. Se valvoo ja estää arkaluonteisten tietojen lähettämisen ChatGPT:hen, Claudeen, Geminiin ja Copilotiin kehotetasolla ja laajentaa tämän kattavuuden MCP-agenttien työnkulkuihin. Pidän myös siitä, että sen ML- ja OCR-moottori havaitsee kuviin ja skannattuihin PDF-tiedostoihin upotetut arkaluonteiset tiedot ennen kuin ne poistuvat ympäristöstä.
Stracin tärkeimmät ominaisuudet
- Vaatimustenmukaisuuden käytäntömallit: Valmiit mallit on yhdistetty HIPAA-, PCI DSS-, SOC 2-, GDPR-, CCPA-, CPRA-, ISO 27001- ja ISO 27701 -standardeihin, mikä tarjoaa sääntelyn mukaisen kattavuuden heti käyttövalmiina.
- Siirrettävän median ja tulostuksen hallinta: Windows-, macOS- ja Linux-käyttöjärjestelmien päätelaiteagentit valvovat USB-laitteiden, leikepöydän ja tulostuksen rajoituksia reaaliajassa.
- Paikallinen, itse isännöity käyttöönotto: Strac voidaan suorittaa kokonaan omassa AWS VPC:ssä ilman tietojen siirtoa ympäristön ulkopuolelle, mikä tukee tiukkoja tietojen sijaintia koskevia vaatimuksia ja FedRAMP-vaatimuksia.
- Käyttäjien ohjausviestit: Mahdollisen käytäntörikkomuksen hetkellä Strac näyttää tekstinsisäisiä ohjausviestejä, jotka opastavat työntekijöitä sen sijaan, että estäisivät toiminnon hiljaisesti.
Stracin integraatiot
Strac tarjoaa yli 50 natiivia integraatiota, kuten Slackin, Google Workspacen, Microsoft 365:n, Salesforcen, Jiran, AWS:n, Snowflaken, PostgreSQL:n, ChatGPT:n, Clauden ja Geminin. Se tarjoaa myös API-dokumentaation mukautettuja integraatioita varten ja tukee SIEM-yhteyksiä Splunkin, Sumo Logicin ja Microsoft Sentinelin kanssa.
Pros and Cons
Pros:
- Panee DLP:n täytäntöön generatiivisen tekoälyn työkaluissa
- Tarjoaa reaaliaikaisen korjauksen tietolähteessä
- Suorittaa OCR-pohjaisen tunnistuksen kuville ja PDF-tiedostoille
Cons:
- Erillinen UEBA sisäpiiriuhkien havaitsemista varten puuttuu
- Ei verkkotason inline-välityspalvelimen DLP:tä
Learn more about Strac: Paras sisäpiiriuhkien havaitsemiseen
- Ilmainen kokeiluversio + ilmainen esittely saatavilla
- Alkaen 14 dollaria/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Teramind näyttää analytiikkaa parhaista työntekijöistä, osastoista ja sovellusten käytöstä auttaakseen havaitsemaan tietotoiminnan malleja, jotka voivat viitata mahdollisiin tietojen menettämisen riskeihin. Teramind päätyy listalleni, koska se kattaa sisäpiiriuhkien reaaliaikaisen havaitsemisen erittäin hyvin. Suosittelen sitä, kun on tarpeen valvoa riskialtista käyttäjäkäyttäytymistä, joka ohittaa perinteiset DLP-hallintakeinot.
Pidän erityisesti sen tehokkaasta käyttäjätoiminnan valvonnasta ja automaattisesta riskipisteytyksestä. Käytännössä tiimit voivat tunnistaa epätavalliset toimet – kuten tiedostojen massasiirrot tai luvattoman käytön – ennen kuin tietoja todella poistuu ympäristöstä.
Teramind sopii parhaiten
- Sisäpiiriuhkia ja riskialttiita käyttäjiä valvoville tietoturvatiimeille
- Organisaatioille, jotka tarvitsevat yksityiskohtaista käyttäjätoiminnan seurantaa
Teramind ei sovi hyvin
- Yrityksille, jotka haluavat kevyitä ja vähän ylläpitoa vaativia DLP-ratkaisuja
- Tiimeille, jotka keskittyvät yksinomaan automaattiseen tietojen luokitteluun
Mikä erottaa Teramindin muista
Teramind keskittyy käyttäjien toiminnan tarkkaan valvontaan ja käsittelee jokaista toimenpidettä – kuten tiedostojen siirtoja ja sovellusten käyttöä – mahdollisena seurattavana riskin indikaattorina. Toisin kuin useimmat DLP-työkalut, jotka keskittyvät sisällön skannaukseen tai tietojen merkitsemiseen, Teramind lähtee siitä, että suurimmat uhat liikkuvat verkon sisällä olevien ihmisten kautta. Käytännössä tämä toimii hyvin, kun toimintamallit ovat tärkeämpiä kuin tunnettujen tietotyyppien pelkkä estäminen.
Teramindin kompromissit
Teramind on optimoitu käytännönläheiseen valvontaan ja käyttäytymistietoihin, mutta tämä lisää käyttöönoton, jatkuvan analysoinnin ja hälytyskohinan määrää. Jos haluat automaattisen DLP-ratkaisun, joka vaatii vain vähän säätämistä, tämä lähestymistapa edellyttää enemmän työtä.
Pros and Cons
Pros:
- Havaitsee sisäpiiriuhkia, jotka sääntöpohjaiset järjestelmät jättävät huomaamatta
- Yksityiskohtainen riskipisteytys auttaa vähentämään vääriä positiivisia havaintoja
- Estää tietovuodot ennakoivasti eikä ainoastaan havaitse niitä jälkikäteen
Cons:
- Ei tietokantajäljitettävyystunnistusta rakenteisille tiedoille
- Päätepisteagentti on asennettava jokaiseen laitteeseen
Learn more about Teramind: Paras uhkien havaitsemiseen ja niihin reagoimiseen
- $15/user/month (laskutetaan vuosittain)

Tässä on Proofpointin analytiikkaominaisuus. Proofpointin yritystason tietojen menetyksen estämisratkaisu ansaitsee paikkansa, koska se havaitsee johdonmukaisesti uhkia, jotka jäävät muilta työkaluilta huomaamatta, erityisesti sähköposti-, pilvi- ja päätelaitekanavissa. Olen nähnyt sen paikantavan tietojen luvattomia siirtoyrityksiä ja sisäpiiriläisiin liittyviä riskejä yhdistämällä käyttäytymisanalytiikan ja sisällön tarkastuksen samaan työnkulkuun.
Minusta sen erottaa muista uhkien korrelaatiomoottori. Saat käyttökelpoisia hälytyksiä ja työnkulun, joka kattaa kaiken reaaliaikaisesta estämisestä tapausten tarkasteluun yhdessä hallintapaneelissa.
Proofpoint DLP sopii parhaiten
- Suurille yrityksille, jotka tarvitsevat uhkasuojaa sähköpostissa, pilvessä ja päätelaitteissa
- Tietoturvatiimeille, jotka keskittyvät sisäpiiri- ja tietojen luvattoman siirron riskeihin
Proofpoint DLP ei sovi parhaiten
- Pienyrityksille, joilla on vain vähän tietoturvaresursseja
- Organisaatioille, jotka haluavat kevyen tai perustason DLP-ratkaisun
Mikä erottaa Proofpoint DLP:n muista
Proofpoint DLP asettaa uhkien havaitsemisen keskiöön ja keskittyy käyttäytymissignaaleihin ennen sisällön ja käytäntöjen tarkastelua. Toisin kuin perinteiset DLP-työkalut, jotka ilmoittavat havainnoista pääasiassa avainsanojen tai mallien perusteella, Proofpoint painottaa asiayhteyttä ja reaaliaikaista toimintaa – se ilmoittaa riskialttiista käyttäytymisestä ensisijaisesti sähköposteissa ja pilvipalveluissa. Näen tämän toimivan parhaiten organisaatioissa, joissa on sekä sisäpiiriin että ulkoisiin uhkiin liittyviä huolia ja joissa varhaiset varoitusmerkit halutaan yhdistää tietojen liikkumiseen.
Proofpoint DLP:n kompromissit
Optimoidessaan edistyneen havaitsemisen Proofpoint lisää monimutkaisuutta ja jyrkentää oppimiskäyrää. Tiimeille, jotka haluavat jotakin yksinkertaisempaa tai kevyempää, tämä lisäsyvyys voi tarkoittaa aluksi enemmän työtä ja hitaampaa käyttöönottoa.
Pros and Cons
Pros:
- Poikkeuksellisen hyvät uhkien havaitsemis- ja reagointiominaisuudet.
- Integroituu muihin Proofpoint-ratkaisuihin.
- Tarjoaa kattavan näkyvyyden tietoturvaan.
Cons:
- Korkeampi lähtöhinta verrattuna muihin DLP-ratkaisuihin.
- Edistyneistä ominaisuuksista saatetaan veloittaa lisämaksuja.
- Käyttöönotto ja hallinta voi olla pienyrityksille monimutkaista.
Learn more about Proofpoint Enterprise Data Loss Prevention: Sopii parhaiten suurten yritysten tietosuojaan
- Mukautettu hinta pyynnöstä

Tässä on Symantec Data Loss Preventionin käytäntöjen hallintaominaisuus. Symantec Data Loss Prevention on listallani, koska se käsittelee suurimpia ja monimutkaisimpia tietosuojatarpeita, joita olen kohdannut. Kun työskentelen yritysten kanssa, joissa luottamukselliset tiedot liikkuvat pilvi-, päätelaite- ja paikallisten järjestelmien välillä, Symantecin yhtenäinen käytäntöjen hallinta ja automatisoitu tietojen etsintä erottuvat edukseen.
Pidän eniten siitä, miten käytäntöjä voi mukauttaa alueellisen sääntelyn noudattamiseen, sisäpiiriuhkien torjuntaan ja kolmansien osapuolten riskien hallintaan suuressa mittakaavassa.
Symantec DLP sopii parhaiten
- Suurille yrityksille, joiden data-ympäristöt ovat monimuotoisia ja monimutkaisia
- Organisaatioille, jotka tarvitsevat tarkkaa hallintaa arkaluonteisten tietojen siirtymiseen
Symantec DLP ei sovellu parhaiten
- Pienyrityksille, joiden tietosuojatarpeet ovat yksinkertaisia
- Tiimeille, jotka etsivät nopeita ja kevyitä käyttöönottoja
Mikä erottaa Symantec DLP:n muista
Symantec DLP on suunniteltu organisaatioille, joiden on hallittava arkaluonteisia tietoja, jotka liikkuvat päätelaitteiden, pilven ja paikallisten järjestelmien välillä, kaikki yhden ratkaisun piirissä. Toisin kuin yksinkertaisemmat työkalut, kuten Microsoft Purview, jotka sopivat pienempiin tai pääasiassa Microsoft-pohjaisiin ympäristöihin, Symantec edellyttää käytäntöjen ja raportoinnin keskittämistä erittäin monimuotoisessa infrastruktuurissa.
Käytännössä tämä toimii hyvin tietoturvatiimeille, joiden on koordinoitava riskienhallintaa maailmanlaajuisten toimintojen, sääntelyvelvoitteiden ja vaihtelevien alustojen välillä.
Symantec DLP:n kompromissit
Symantec DLP on optimoitu hallitsemaan suurta mittakaavaa ja monimutkaisuutta, mutta sen käyttöönotto ja hienosäätö vievät aikaa ja edellyttävät erityisosaamista. Pienille tiimeille ylläpitotyötä kertyy helposti enemmän kuin ne haluavat.
Pros and Cons
Pros:
- Pystyy vastaamaan suurten yritysten vaatimuksiin.
- Tarjoaa yhtenäisen käytäntöjen hallinnan.
- Integroituu syvällisesti muihin Symantecin tuotteisiin.
Cons:
- Hinnoittelutietoja ei ole helposti saatavilla.
- Se saattaa olla liian monimutkainen pienemmille organisaatioille.
- Käyttöönotto ja hallinta voivat viedä paljon aikaa.
Learn more about Symantec Data Loss Prevention: Paras kokonaisvaltaiseen tietosuojaan hybridiympäristöissä
- Hinta pyydettäessä

Tässä ovat IBM Data Securityn aktiivisten uhkien analyysit. IBM Data Security päätyi listalleni, koska se yhdistää tietojen häviämisen eston ja salauksen hybridi- ja monipilviympäristöissä. Mielestäni sen tapa automatisoida käytäntöjen valvontaa Kubernetes-ympäristöissä, tietokannoissa ja tiedostojärjestelmissä vähentää merkittävästi manuaalista työtä ympäristöjen kasvaessa.Testauksessa huomioni kiinnittyi käytäntöjen ja valvonnan tarkkuuteen ilman, että ne aiheuttavat loppukäyttäjille havaittavaa kitkaa. Tämä on erityisen arvokasta suurissa organisaatioissa, joissa samat tiedot tarvitsevat yhdenmukaisen suojauksen ja käytäntöjen valvonnan paikallisissa järjestelmissä, pilvialustoilla ja kontitetuissa työkuormissa.IBM Data Security sopii parhaiten
- Yrityksille, joiden dataympäristöt ovat monimutkaisia ja perustuvat hybridi- tai monipilviratkaisuihin
- Turvatiimeille, jotka tarvitsevat keskitettyä käytäntöjen ja vaatimustenmukaisuuden automatisointia
IBM Data Security ei sovi parhaiten
- Pienille organisaatioille, joiden tietojen tallennus on yksinkertaista ja paikallista
- Tiimeille, jotka tarvitsevat kevyitä ja heti käyttövalmiita tietojen häviämisen eston työkaluja
Mikä erottaa IBM Data Securityn muista
IBM Data Security erottuu asettamalla etusijalle yhtenäisen käytäntöjen valvonnan ja seurannan pilvi- ja paikallisissa tietolähteissä. Sen sijaan, että jokaiseen ympäristöön käytettäisiin erillisiä tietojen häviämisen eston työkaluja, käytännöt määritetään kerran ja niitä sovelletaan kaikkialla.
Tämä toimii parhaiten organisaatioissa, joissa arkaluonteisia tietoja käsitellään sekä julkisessa pilvessä että paikallisissa datakeskuksissa. Verrattuna esimerkiksi Symantec DLP:hen, joka usein olettaa infrastruktuurin olevan yhdenmukaisempi, IBM keskittyy ympäristöjen väliseen johdonmukaisuuteen.
IBM Data Securityn kompromissit
Se optimoi laajan ja keskitetyn hallinnan, mutta tämä voi tarkoittaa hitaampia käyttöönottoja ja lisämäärityksiä silloin, kun tarvitset vain yksinkertaista ja kohdennettua tietojen häviämisen estoa yhdelle järjestelmälle.
Pros and Cons
Pros:
- Kattava ratkaisu tietojen suojaamiseen hybridi- ja pilviympäristöissä.
- Tarjoaa yhtenäisen alustan kaikkiin tietoturvatarpeisiin.
- Laaja valikoima yhteensopivia integraatioita.
Cons:
- Hintatiedot eivät ole helposti saatavilla.
- Se voi olla liian monimutkainen pienille yrityksille.
- Laajan ominaisuusvalikoiman vuoksi käytön opetteluun voi kulua aikaa.
Learn more about IBM Data Security: Paras tietokantojen tietoturvaan ja vaatimustenmukaisuuteen
- 30 päivän ilmainen kokeilu saatavilla
- $30/käyttäjä/kuukausi

Tässä on yleiskuva Impervan pilvitietoturvan hallintapaneelista. Imperva on mukana, koska sen lähestymistapa tietoturvaan ja vaatimustenmukaisuuteen ratkaisee ongelman, jonka näen usein: puutteellisen näkyvyyden siihen, missä arkaluonteiset tiedot sijaitsevat ja miten niitä käytetään. Kun arvioin tietojen menetyksen estämiseen tarkoitettuja vaihtoehtoja, Imperva erottuu edukseen agentittomalla toiminnan seurannallaan ja kyvyllään valvoa yksityiskohtaisia käytäntöjä suoraan tietovarastossa.Testauksessa huomioni kiinnittyi siihen, kuinka helposti voit määrittää reaaliaikaisia hälytyksiä riskialttiista tietojen käytöstä ja samalla täyttää vaatimustenmukaisuuden auditointivaatimukset. Jos olet joskus joutunut selvittämään, kuka käsitteli arkaluonteisia tietueita, tai hakemaan lokeja kiireen keskellä, tällainen näkyvyys tekee todellisen eron – ilman, että sinun tarvitsee yhdistellä useita työkaluja.Imperva sopii parhaiten
- Säännellyille toimialoille, joilla on monimutkaisia tietokantojen vaatimustenmukaisuustarpeita
- Turvatiimeille, jotka tarvitsevat arkaluonteisten tietojen reaaliaikaista seurantaa
Imperva ei sovi parhaiten
- Organisaatioille, jotka keskittyvät päätelaitteisiin perustuvaan tietojen menetyksen estämiseen
- Tiimeille, joiden ympäristöt ovat pienimuotoisia tai joissa käytetään vain tiedostotallennusta
Mikä erottaa Impervan muista
Imperva perustuu ajatukseen, että tietokantojen tietoturvan on oltava yksityiskohtaista, jatkuvaa ja riippumatonta siitä, missä tietosi sijaitsevat. Toisin kuin perinteiset tietojen menetyksen estämiseen tarkoitetut ratkaisut, jotka keskittyvät päätelaitteisiin tai verkkoliikenteeseen, Imperva lähtee siitä, että arvokkain tietosi sijaitsee tietokantojen ja pilvitallennustilojen sisällä – ja juuri siellä se valvoo toimintaa ja toteuttaa hallintakeinoja.
Näin, miten tämä toimii hyvin tilanteissa, joissa tarvitset tiukkoja käytäntöjä säännellyille työkuormille tai tietokantaympäristöille. Sen lähtökohtana on, että tietokeskeisten hallintakeinojen tulee ohjata tietoturvalähestymistapaasi, eivätkä pelkät verkkorajaukset tai päätelaitteet.
Impervan kompromissit
Imperva optimoi tietokantojen ja pilvitietojen suojauksen, mutta tämä painotus tarkoittaa, että menetät täyden näkyvyyden tiedostoihin ja päätelaitteisiin liittyviin riskeihin. Tiimit, joiden tiedot ovat hajallaan monissa järjestelmissä, saattavat tarvita toisen tietojen menetyksen estämiseen tarkoitetun työkalun laajemman kattavuuden saavuttamiseksi.
Pros and Cons
Pros:
- Vahva keskittyminen tietokantojen tietoturvaan.
- Auttaa saavuttamaan sääntelystandardien mukaisen vaatimustenmukaisuuden.
- Integroituu muihin tietoturvatyökaluihin kattavan suojauksen takaamiseksi.
Cons:
- Hinnoittelu saattaa olla pienille yrityksille korkea.
- Mukautusvaihtoehdot voivat olla aloittelijoille monimutkaisia.
- Tietokannan koosta riippuen järjestelmän suorituskyky saattaa heikentyä.
Learn more about Imperva: Sopii parhaiten edistyneeseen koneoppimiseen perustuvaan suojaukseen
- Hinnoittelu pyynnöstä

Tässä on Forcepoint Data Loss Preventionin analytiikan koontinäyttö. Forcepoint Data Loss Prevention ansaitsee paikkansa listallani edistyneen koneoppimiseen perustuvan tietojen menetykseen liittyvien riskien hallintansa ansiosta. Olen nähnyt, kuinka työkalu tunnistaa käyttäjien toiminnassa hienovaraisia malleja, jotka jäävät monilta perinteisiltä sääntöpohjaisilta järjestelmiltä huomaamatta. Arvostan sen automaattisen käytäntöjen valvonnan täsmällisyyttä erityisesti monimutkaisissa ja tiukasti säännellyissä ympäristöissä.
Tämä on erinomainen valinta, kun tiimisi käsittelee suuria määriä arkaluonteisia tietoja ja tarvitset syvällisempää, kontekstisidonnaista tietoa tietovuotojen estämiseksi ennen kuin ne tapahtuvat.
Forcepoint DLP sopii parhaiten
- Yrityksille, joiden tietovirrat ovat monimutkaisia ja vaatimustenmukaisuustarpeet tiukat
- Tietoturvatiimeille, jotka tarvitsevat kontekstisidonnaista ja koneoppimiseen perustuvaa tietosuojaa
Forcepoint DLP ei sovellu hyvin
- Pienille organisaatioille, jotka tarvitsevat yksinkertaisen ja heti käyttövalmiin DLP-ratkaisun
- Tiimeille, joilla ei ole resursseja jatkuvaan hienosäätöön ja hallintaan
Mikä erottaa Forcepoint DLP:n muista
Forcepoint DLP on suunniteltu organisaatioille, jotka tarvitsevat enemmän kuin yksinkertaisia sisältösääntöjä. Käytännössä sinun on määritettävä käytäntöjä, joissa otetaan huomioon käyttäjän konteksti ja toiminta, ei pelkästään tiedostotyyppejä tai avainsanoja. Toisin kuin esimerkiksi Symantec DLP, joka luottaa vahvasti staattisiin malleihin, Forcepoint ohjaa sinua kohti riskiin mukautuvia työnkulkuja, jotka muuttuvat sen perusteella, mitä käyttäjät tosiasiassa tekevät ajan mittaan.
Työskentelet lopulta hälytysten ja hallintakeinojen parissa, jotka mukautuvat ympäristöösi – eivätkä vain estä samoja rikkomuksia yhä uudelleen.
Forcepoint DLP:n kompromissit
Keskittymällä riskiin mukautuvaan suojaukseen Forcepoint lisää alkuvaiheen määritys- ja kalibrointityötä, joten luovut helppokäyttöisestä käyttöönotosta, jonka saisit perustason DLP-työkalulla.
Pros and Cons
Pros:
- Hyödyntää edistynyttä koneoppimista suojauksessa.
- Tarjoaa kattavan valikoiman ominaisuuksia.
- Tarjoaa integraatioita muihin Forcepoint-ratkaisuihin.
Cons:
- Hinnoittelu ei ole läpinäkyvää, vaan edellyttää suoraa yhteydenottoa.
- Se saattaa olla liian monimutkainen pienille yrityksille.
- Koneoppimismallit saattavat vaatia aikaa optimaalista kalibrointia varten.
Learn more about Forcepoint Data Loss Prevention: Paras valinta kontekstuaaliseen tietoturvaan
- $10/käyttäjä/kuukausi (laskutetaan vuosittain)

Tässä on Egress Data Loss Preventionin automaattinen ja helposti käyttöönotettava tietoturvaominaisuus. Egress Data Loss Prevention pääsee suosikkilistalleni tavasta, jolla se soveltaa kontekstuaalista tietoisuutta sähköpostin tietoturvaan. Erityisen huomionarvoista on, miten se analysoi viestin sisällön ja vastaanottajan kontekstin reaaliajassa sekä merkitsee tai estää riskialttiit tietotapahtumat ennen niiden tapahtumista.
Pidän siitä, että tiimit voivat määrittää käytännöt niin, että arkaluonteisia tietoja käsitellään eri tavalla sisällön, vastaanottajan tai käyttäjän toiminnan perusteella – erityisesti talous- tai lakialan ympäristöissä, joissa kontekstilla on suurin merkitys.
Egress sopii parhaiten
- Organisaatioille, jotka lähettävät luottamuksellisia tietoja sähköpostitse
- Tiimeille, jotka tarvitsevat käytäntöohjattuja ja kontekstin huomioivia tietojen hallintakeinoja
Egress ei sovi parhaiten
- Yrityksille, jotka etsivät sähköpostin ulkopuolisia DLP-ominaisuuksia
- Pienyrityksille, joiden sähköpostitarpeet ovat yksinkertaisia ja vähäisiä
Mikä erottaa Egressin muista
Egress erottuu rakentamalla sähköpostin tietoturvan kontekstin eikä pelkän sisällön perustunnistuksen ympärille. Sen sijaan, että se merkitsisi avainsanoja tai estäisi liitteitä joidenkin DLP-työkalujen tavoin, se analysoi sekä viestin että sen vastaanottajat ennen toimenpiteisiin ryhtymistä. Organisaatioille, joissa arkaluonteisten tietojen merkitys voi muuttua sen mukaan, kuka ne lähettää tai joissa lähtevän tiedon käsittelyssä tapahtuu usein virheitä, tämä työkalu on hyvä valinta.
Egressin kompromissit
Egress on optimoitu sähköpostin hienovaraisiin, käytäntöohjattuihin hallintakeinoihin, mutta tämä rajoittaa muiden kuin sähköpostikanavien kattavuutta. Jos sinun on valvottava pilvitallennustiloissa tai keskusteluissa olevia tietoja, tarvitset toisen työkalun.
Pros and Cons
Pros:
- Tarjoaa kontekstuaalista tietoturvaa.
- Integroituu hyvin Microsoft 365:n ja Google Workspacen kanssa.
- Hyödyntää kehittynyttä koneoppimista uhkien havaitsemiseen.
Cons:
- Edistyneet ominaisuudet voivat aiheuttaa lisäkustannuksia.
- Se voi tuntua pienyrityksistä liian monimutkaiselta.
- Käyttöönotto saattaa vaatia opettelua.
Learn more about Egress Data Loss Prevention: Paras integroitua päätelaitteiden ja verkon suojausta varten
- $15/user/month

Tässä on Trellixin tietojen menetyksen estämisen päätelaitteiden suojausominaisuus. Trellixin tietojen menetyksen estäminen päätyi listalleni, koska se yhdistää päätelaitteiden ja verkon suojauksen koordinoiduksi järjestelmäksi. Olen työskennellyt tiimien kanssa, jotka haluavat havaita sekä tahattomat tietovuodot että vakavat sisäpiiriuhat ilman, että heidän tarvitsee siirtyä erillisten työkalujen välillä, ja tämä ratkaisu sopii hyvin kyseiseen käyttötapaukseen.
Pidän erityisesti siitä, miten Trellix yhdistää reaaliaikaisen sisällön tarkastuksen automaattiseen käytäntöjen valvontaan eri laitteissa ja verkkokerroksissa. Voit määrittää ja ottaa käyttöön yhdenmukaiset hallintatoimet yhdessä paikassa, mikä vähentää päätelaitteiden ja verkon väliin jäävien aukkojen todennäköisyyttä.
Trellix sopii parhaiten
- Organisaatioille, jotka tarvitsevat yhtenäisen päätelaitteiden ja verkon tietosuojan
- Tiimeille, joilla on tiukat sääntelyvaatimukset tai tarve valvoa sisäpiiriuhkia
Trellix ei sovi parhaiten
- Pienyrityksille, joilla ei ole omaa tietoturvahenkilöstöä
- Tiimeille, jotka haluavat kevyen tai heti käyttövalmiin tietojen menetyksen estämisratkaisun
Mikä erottaa Trellixin muista
Trellix käyttää koordinoitua lähestymistapaa hallitsemalla tietojen menetyksen estämistä sekä päätelaitteissa että verkossa. Tämä poikkeaa Symantec DLP:n kaltaisista työkaluista, joissa nämä kerrokset usein pidetään erillään. Käytännössä Trellix edellyttää, että suunnittelet käytännöt, joilla seurataan arkaluontoisten tietojen liikkumista koko ympäristössäsi, mukaan lukien päätelaitteet, verkkoliikenne ja pilvikanavat.
Tämä toimii hyvin, jos haluat yhdenmukaiset hallintatoimet ja yhtenäisen poikkeamien käsittelyn, mutta sinun on suunniteltava käytäntöjen yhteensovittaminen useiden ympäristöjen välillä.
Trellixin kompromissit
Trellix optimoi päätelaitteiden ja verkkojen kattavan käytäntöjen hallinnan, mutta tämä monimutkaisuus hidastaa käyttöönottoa ja vaatii jatkuvaa ylläpitotyötä. Jos haluat nopeasti käyttöön otettavan ratkaisun, joka vaatii mahdollisimman vähän hienosäätöä, tämä ei ole sopiva vaihtoehto.
Pros and Cons
Pros:
- Tarjoaa sekä päätelaitteiden että verkon suojauksen.
- Reaaliaikainen näkyvyys tietojen liikkumiseen.
- Helppo integroida muihin tietoturva- ja IT-alustoihin.
Cons:
- Se saattaa olla pienyrityksille kallis.
- Käyttöönotto ja käytäntöjen määrittäminen vaativat aikaa.
- Käyttöliittymän käytön opettelu voi vaatia aloittelijoilta apua.
Learn more about Trellix Data Loss Prevention: Parhaiten pilvipohjaisiin ympäristöihin
- $10/user/month (laskutetaan vuosittain)

Tässä on Nightfall DLP:n tiedosto- ja kansiokäyttöoikeuksien ominaisuus. Nightfall DLP tekee vaikutuksen sillä, miten perusteellisesti se käsittelee pilvipohjaista tietosuojaa. Kun testasin sen automaattista tunnistusta, sisällön tarkastus toimi suoraan Google Driven, Slackin ja Jiran kaltaisissa työkaluissa ja merkitsi arkaluonteiset tiedot vähäisellä määritystyöllä.
Arvostan tässä erityisesti yleisten tietotyyppien valmista tunnistuspakettia. Se on älykäs tapa hallita tietojen menettämisen riskiä ilman manuaalista hienosäätöä, etenkin kun tiimisi pilvipalvelujen käyttö kasvaa.
Nightfall DLP:n parhaat käyttökohteet
- Tietoturvatiimit, jotka suojaavat arkaluonteisia tietoja pilvisovelluksissa
- Organisaatiot, jotka tarvitsevat automaattista vaatimustenmukaisuutta ja tietojen luokittelua
Nightfall DLP ei sovellu hyvin seuraaviin käyttötarkoituksiin
- Yritykset, joiden infrastruktuuri on pääosin paikallista tai vanhaa
- Pienet tiimit, jotka tarvitsevat vain perusmuotoisen päätelaitteiden DLP:n
Mikä erottaa Nightfall DLP:n muista
Nightfall DLP erottuu edukseen, koska se on suunniteltu Google Workspacen, Slackin ja Jiran kaltaisia pilvialustoja silmällä pitäen eikä jälkikäteen lisätyksi ominaisuudeksi. Vanhat DLP-työkalut tukeutuvat päätelaitteiden tai verkon hallintaan, kun taas Nightfall olettaa, että työskentelet suoraan SaaS-sovelluksissa ja rajapinnoissa. Käytännössä tämä sopii hyvin tilanteisiin, joissa tarvitset jatkuvaa tarkistusta tiimiesi jo käyttämissä työkaluissa.
Nightfall DLP:n kompromissit
Nightfall on optimoitu pilvipainotteisiin ympäristöihin, mutta et saa suoraa tukea paikallisten tietokanavien hallintaan. Siksi siitä on vähemmän hyötyä, jos tietosi sijaitsevat edelleen pääasiassa paikallisilla päätelaitteilla tai tiedostopalvelimilla.
Pros and Cons
Pros:
- Erinomainen pilvipohjaisten ympäristöjen suojaus.
- Koneoppimista hyödyntävä tunnistus.
- Laajat integraatiot pilvialustoihin.
Cons:
- Se saattaa olla liian erikoistunut yrityksille, joiden liiketoiminta ei ole pilvipohjaista.
- Jotkin edistyneet ominaisuudet saattavat aiheuttaa lisäkustannuksia.
- Käyttöliittymän omaksuminen voi viedä aikaa.
Learn more about Nightfall DLP:
Muut tietojen katoamisen estämisohjelmistot
Alla on luettelo muista tietojen katoamisen estämisohjelmistoista, jotka valitsin mukaan, mutta jotka eivät päässeet kymmenen parhaan joukkoon. Niihin kannattaa ehdottomasti tutustua.
- 11Endpoint Protector Data Loss Prevention (DLP) SoftwareSopii parhaiten USB- ja oheislaitteiden hallintaan
- 12Safetica ONEParas käyttäytymisanalyysiin perustuva ratkaisu tietovuotojen estämiseen
- 132B Advice PrIMEParas markkinointitietojen keruun automatisointiin
- 14GTT DLPSopii parhaiten kattavaan datan näkyvyyteen
Aiheeseen liittyvät arvostelut
Miten arvioin tietojen menetyksen estämisohjelmistoja
Jaan arviointini kahteen tasoon: perusominaisuuksiin, jotka jokaisella DLP-työkalulla on oltava – kuten tietojen luokittelu ja käytäntöjen valvonta useissa kanavissa – sekä erottaviin tekijöihin, jotka nostavat parhaat vaihtoehdot esiin.
Keskeiset toiminnot (tämän listan vähimmäisvaatimukset)
Kun valitsen työkaluja listalleni, pisteytän jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (erinomainen tällä alueella) jokaisen alla luetellun keskeisen toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Tietojen etsintä ja luokittelu: Tarkistan, pystyykö työkalu automaattisesti etsimään ja luokittelemaan arkaluonteisia tietoja – kuten henkilökohtaisesti tunnistettavia tietoja (PII) pilvitallennustilassa tai taloustietoja eri tietokannoissa – ilman manuaalisia tunnisteita.
- Monikanavainen käytäntöjen valvonta: Jokaisen työkalun pitäisi valvoa käytäntöjä päätelaitteissa, sähköpostissa, verkossa, pilvisovelluksissa ja siirrettävillä tallennusvälineillä, jotta yksi sääntökokonaisuus kattaa kaikki tavat, joilla tietoja poistuu ympäristöstäsi.
- Sisällön tarkastus ja kontekstianalyysi: Pelkkää avainsanojen täsmäytystä laajemmin arvioin, tukeeko työkalu sormenjälkitunnistusta, täsmällistä tietojen täsmäytystä ja kontekstianalyysiä, joiden avulla todellisten asiakirjojen väärät positiiviset havainnot voidaan minimoida.
- Poikkeamien havaitseminen ja niihin vastaaminen: Reaaliaikaiset hälytykset ovat tärkeitä, mutta etsin myös automaattisia vastaustoimia, kuten tiedostonsiirron estämistä tai liitteen salaamista ennen sen päätymistä ulkoiselle vastaanottajalle.
- Vaatimustenmukaisuusraportointi ja tarkastuslokit: Valmiit raporttimallit, jotka on kohdistettu esimerkiksi GDPR:n, HIPAA:n ja PCI-DSS:n kaltaisiin säädöksiin, säästävät huomattavasti aikaa tarkastuksiin valmistautuessa tai osoitettaessa vaatimustenmukaisuutta sidosryhmille.
- Käyttäjätoiminnan ja sisäpiiriuhkien valvonta: Käyttäytymisanalytiikka ja riskipisteytys auttavat tuomaan esiin poikkeavat toimintamallit – kuten tilanteen, jossa käyttäjä lataa epätavallisen suuria määriä tiedostoja – ennen tietomurron tapahtumista.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Tekoälyyn ja koneoppimiseen perustuva riskipisteytys on merkittävä erottava tekijä – se auttaa analyytikkoja keskittymään vakaviin poikkeamiin sen sijaan, että he joutuisivat käymään läpi satoja vähäisen prioriteetin hälytyksiä. Myös OCR-ominaisuus on tärkeä, sillä arkaluonteiset tiedot ovat usein piilossa skannatuissa asiakirjoissa, kuvakaappauksissa tai kuvapohjaisissa PDF-tiedostoissa, joita perustason sisällöntarkastus ei havaitse lainkaan. Arvioin myös, tarjoaako työkalu natiivin CASB-integraation, jolla DLP-käytännöt voidaan ulottaa SaaS-sovelluksiin, kuten Microsoft 365:een ja Google Workspaceen, joissa suurin osa tietojen siirtymisestä nykyään tapahtuu.
Ominaisuuksia laajemmin
Integraatioekosysteemi on asia, jota arvioin tarkasti – DLP-työkalujen on välitettävä hälytykset olemassa olevaan SIEM- tai SOAR-alustaan ja muodostettava yhteys identiteetintarjoajaan kontekstitietoisten käytäntöjen mahdollistamiseksi. Myös käyttöönoton joustavuus on tärkeää. Jotkin tiimit tarvitsevat pilvinatiivin vaihtoehdon, kun taas säännellyillä toimialoilla toimivat organisaatiot tarvitsevat paikallisen tai hybridimallin. Tarkastelen myös hinnoittelurakennetta ja erityisesti sitä, onko lisensointi riittävän modulaarista, jotta voit aloittaa päätelaitteiden DLP:llä ja lisätä verkko- tai pilvimoduuleja ohjelmasi kehittyessä sen sijaan, että maksaisit ominaisuuksista, joita et vielä tarvitse.
Miten valita tietojen katoamisen estämisohjelmisto
Pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonKasvaako ohjelmisto yrityksesi mukana? Huomioi käyttäjärajat, datakapasiteetti sekä se, kuinka helppoa ominaisuuksia on päivittää tai laajentaa tarpeidesi kehittyessä. |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonToimiiko se nykyisten työkalujesi kanssa? Tarkista yhteensopivuus nykyisten järjestelmiesi ja mahdollisen tulevan teknologian kanssa. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa sen prosesseihisi? Etsi vaihtoehtoja asetusten, työnkulkujen ja raporttien säätämiseen tiimisi erityistarpeiden mukaisesti. |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko käyttöliittymä käyttäjäystävällinen? Varmista, että tiimisi pystyy käyttämään ohjelmistoa ilman laajaa koulutusta. Testaa suunnittelun ja toimintojen intuitiivisuus. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonKuinka nopeasti käyttöönotto onnistuu? Arvioi aloittamiseen tarvittava aika ja resurssit, mukaan lukien koulutusmateriaalit ja alkuvaiheen tuki. |
| TekijäHinta | Mitä kannattaa ottaa huomioonSopiiko se budjettiisi? Vertaile hinnoittelumalleja, kuten tilaus- ja kertamaksuja, ja huomioi mahdolliset piilokustannukset, kuten lisäosat tai päivitykset. |
| TekijäSuojaustoimet | Mitä kannattaa ottaa huomioonMiten se suojaa tietojasi? Arvioi salausstandardit, tietojen varmuuskopiointivaihtoehdot ja käyttöoikeuksien hallinta varmistaaksesi vahvat suojaustoimet. |
| TekijäSäädöstenmukaisuusvaatimukset | Mitä kannattaa ottaa huomioonTäyttääkö se alan standardit? Varmista, että ohjelmisto noudattaa toimialaasi koskevia säädöksiä, kuten GDPR:ää tai HIPAA:ta. |
Mikä on tietojen katoamisen estämisohjelmisto?
Tietojen menetyksen estämiseen tarkoitettu ohjelmisto on työkalu, joka on suunniteltu suojaamaan arkaluonteisia tietoja katoamiselta, varkaudelta ja luvattomien käyttäjien pääsyltä. IT-ammattilaiset, vaatimustenmukaisuudesta vastaavat henkilöt ja tietoturvatiimit käyttävät yleensä näitä työkaluja tietojen suojaamiseen ja sääntelyvaatimusten noudattamisen varmistamiseen.
Valvonta-, tietojen salaus- ja käyttöoikeuksien hallintaominaisuudet auttavat ehkäisemään tietoturvaloukkauksia ja ylläpitämään tietojen eheyttä. Kun tietoturvapoikkeamia tapahtuu, digitaalisen rikosteknisen tutkinnan ohjelmisto voi auttaa loukkauksen tutkimisessa ja analysoinnissa. Kaiken kaikkiaan nämä työkalut tarjoavat mielenrauhaa suojaamalla arvokkaita tietoja ja tukemalla vaatimustenmukaisuuteen liittyviä toimia.
Ominaisuudet
Kun valitset tietojen menetyksen estämiseen tarkoitettua ohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Tietojen valvonta: Seuraa tietojen siirtymistä ja käyttöä epätavallisen toiminnan havaitsemiseksi ja luvattoman käytön estämiseksi.
- Salaus: Suojaa arkaluonteiset tiedot muuntamalla ne lukukelvottomaksi koodiksi ja varmistaa tietoturvan myös tietojen käytön yhteydessä.
- Käyttöoikeuksien hallinta: Rajoittaa sitä, ketkä voivat tarkastella tai muokata tietoja, mikä vähentää sisäisten ja ulkoisten tietoturvaloukkausten riskiä.
- Vaatimustenmukaisuuden hallinta: Auttaa varmistamaan toimialan säännösten, kuten GDPR:n tai HIPAA:n, noudattamisen ja välttämään kalliit sakot ja seuraamukset.
- Reaaliaikaiset hälytykset: Ilmoittaa käyttäjille välittömästi mahdollisista tietoturvaloukkauksista tai käytäntöjen rikkomuksista, mikä mahdollistaa nopean reagoinnin.
- Integrointiominaisuudet: Toimii saumattomasti nykyisten järjestelmien ja ohjelmistojen kanssa ja parantaa koko tietoturvainfrastruktuuria.
- Tietojen luokittelu: Luokittelee tiedot niiden arkaluonteisuuden perusteella ja auttaa kohdentamaan suojaustoimet tehokkaasti.
- Mukautettavat käytännöt: Mahdollistaa tietoturvatoimien mukauttamisen organisaation erityistarpeisiin ja työnkulkuihin.
- Tarkastuslokit: Tarjoaa yksityiskohtaiset lokit tietojen käytöstä ja muutoksista sekä tukee rikosteknistä analyysiä ja vastuullisuutta.
- Käyttäjäkoulutuksen tuki: Tarjoaa resursseja ja työkaluja työntekijöiden kouluttamiseen tietosuojaa koskevista käytännöistä ja vähentää inhimillisiä virheitä.
Hyödyt
Tietojen menetyksen estämiseen tarkoitetun ohjelmiston käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä on muutamia hyötyjä, joita voit odottaa:
- Parannettu tietoturva: Suojaa arkaluonteiset tiedot salauksella ja käyttöoikeuksien hallinnalla, mikä vähentää tietoturvaloukkausten riskiä.
- Sääntelyn noudattaminen: Auttaa organisaatiotasi täyttämään toimialan standardien, kuten GDPR:n tai HIPAA:n, vaatimukset ja välttämään kalliit sakot ja seuraamukset.
- Reaaliaikainen reagointi: Lähettää välittömiä hälytyksiä epäilyttävästä toiminnasta, jolloin tiimisi voi toimia nopeasti ja lieventää mahdollisia uhkia.
- Tietojen näkyvyys: Tarjoaa tietoa tietojen siirtymisestä ja käytöstä ja auttaa valvomaan ja hallitsemaan tietoja tehokkaasti.
- Kustannussäästöt: Ehkäisee tietoturvaloukkauksia ja niihin liittyviä kustannuksia ylläpitämällä tietojen eheyttä ja suojaamalla luvattomalta käytöltä.
- Kohdennettu suojaus: Tarjoaa mukautettavat käytännöt, jotka vastaavat yrityksesi erityistarpeita ja varmistavat kohdennetut ja tehokkaat tietoturvatoimet.
- Käyttäjien vastuu: Seuraa tietojen käyttöä ja muutoksia tarkastuslokien avulla ja edistää vastuullisuuden ja läpinäkyvyyden kulttuuria tiimissäsi.
Kustannukset & hinnoittelu
Tietojen menetyksen estämiseen tarkoitetun ohjelmiston valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tietojen menetyksen estämiseen tarkoitettujen ohjelmistoratkaisujen tyypillisistä ominaisuuksista:
Tietojen menetyksen estämiseen tarkoitettujen ohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerusvalvonta, rajoitettu tietosuoja ja perusraportointi. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$25/käyttäjä/kuukausi | Yleiset ominaisuudetTehostettu salaus, käyttöoikeuksien hallinta ja vakiomuotoiset vaatimustenmukaisuustyökalut. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$30-$75/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt analytiikka, mukautettavat käytännöt ja integrointiominaisuudet. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$100-$200/käyttäjä/kuukausi | Yleiset ominaisuudetReaaliaikaiset hälytykset, kattavat tarkastuslokit ja oma tukipalvelu. |
Useimmin esitetyt kysymykset tietojen katoamisen estämisohjelmistosta (UKK)
Miten DLP-käytännöt toimivat?
DLP-käytännöissä määritellään säännöt ja toimenpiteet tietojen suojaamiseksi luvattomalta käytöltä tai vuodoilta. Ne valvovat tietojen käsittelyä, havaitsevat rikkomukset ja toteuttavat korjaavia toimenpiteitä, kuten estämisen tai hälytyksen. Nämä käytännöt ovat olennaisia tietoturvan ylläpitämiseksi ja tietomurtojen estämiseksi.
Mitkä ovat DLP:n neljä tyyppiä?
DLP:n neljä päätyyppiä ovat verkko-, päätelaite-, pilvi- ja sovelluskohtainen DLP. Verkon DLP valvoo siirrettäviä tietoja, päätelaitteen DLP suojaa laitteissa olevia tietoja, pilvipalveluiden DLP suojaa pilveen tallennettuja tietoja ja sovelluskohtainen DLP keskittyy tietojen suojaamiseen tietyissä sovelluksissa.
Miten DLP-ohjelmisto otetaan käyttöön?
DLP-ohjelmiston käyttöönotto edellyttää tietosuojaustarpeiden arviointia, sopivan ratkaisun valintaa ja käytäntöjen määrittämistä haavoittuvuuksien käsittelemiseksi. Kouluta tiimisi ohjelmiston käyttöön ja valvo järjestelmää säännöllisesti varmistaaksesi, että se suojaa arkaluonteisia tietoja tehokkaasti.
Mitä DLP-ohjeistukset ovat?
DLP-ohjeistukset auttavat tunnistamaan, valvomaan ja suojaamaan arkaluonteisia tietoja niiden ollessa tallennettuina, siirrettävinä tai käytössä. Ne määrittävät, miten tietoja käsitellään eri sijainneissa ja siirtomenetelmissä. Näiden ohjeistusten käyttöönotto varmistaa, että arkaluonteiset tiedot pysyvät turvassa ja säädösten mukaisina.
Mitä seuraavaksi:
Jos tutkit parhaillasi tietojen katoamisen estämisohjelmistoja, ota yhteyttä SoftwareSelect-neuvonantajaan saadaksesi maksuttomia suosituksia.
Täytät lomakkeen ja käyt lyhyen keskustelun, jossa käydään läpi tarpeidesi erityispiirteet. Sen jälkeen saat tarkasteltavaksesi lyhyen listan ohjelmistoista. He tukevat sinua jopa koko ostoprosessin ajan, mukaan lukien hintaneuvottelut.