

Puhtaan ja luotettavan Java-koodin kirjoittaminen on haaste, jonka jokainen kehittäjä kohtaa. Kyse ei ole vain tehtävän suorittamisesta – tärkeää on tehdä se tehokkaasti ja välttää myöhemmin ilmenevät virheenkorjaukseen ja yhteensopivuuteen liittyvät ongelmat. Jos olet joskus käyttänyt tunteja piilevän haavoittuvuuden jäljittämiseen tai kamppaillut tasaisen koodin laadun ylläpitämiseksi tiimissäsi, tiedät, kuinka turhauttavaa se voi olla. Nämä haasteet hidastavat edistymistä ja aiheuttavat riskejä, joiden korjaaminen voi myöhemmin tulla kalliiksi.
Tässä kohtaa staattisen koodin analysointityökalut tulevat avuksi. Näiden työkalujen avulla voit havaita virheet varhaisessa vaiheessa, varmistaa koodausstandardien noudattamisen ja parantaa Java-sovellustesi yleistä laatua. Vuosien mittaan olen käyttänyt monenlaisia tällaisia työkaluja eri projekteissa Android-kehityksestä yritystason järjestelmiin, ja olen nähnyt omakohtaisesti, kuinka ne voivat muuttaa työnkulkuja. Tässä oppaassa jaan parhaat valintani Java-koodin staattisen analysoinnin työkaluiksi sekä käytännön näkemyksiä, joiden avulla voit valita tarpeisiisi parhaiten sopivan työkalun.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Java-koodin staattisen analysoinnin työkalujen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni Java-koodin staattisen analysoinnin työkalujen hinnoittelutiedoista:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Sopii parhaiten mukautettuihin tietoturvasääntöihin | 4.3 out of 5 | $350/kuukausi Ilmaisversio saatavilla | Book Demo |
Paras vaihtoehto yhdistettyyn SAST- ja SCA-analyysiin CI/CD-putkissa | 4.7 out of 5 | $1,000/kehittäjä/vuosi Ilmainen esittely saatavilla | Website |
Paras haittaohjelmien tunnistamiseen | Not rated | Alkaen 399 $/kuukausi 7 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Website |
Paras riippuvuuksien tarkistukseen | Not rated | $34/kehittäjä/kuukausi Maksuton palvelupaketti saatavilla | Book Demo |
Paras kontekstitietoiseen tekoälyanalyysiin | 4.5 out of 5 | $200/kuukausi Maksuton paketti saatavilla | Book Demo |
Paras avoimen lähdekoodin haavoittuvuuksien hallintaan | 4.6 out of 5 | Hinnoittelu pyynnöstä Ilmainen paketti + ilmainen esittely saatavilla | Website |
Paras automatisoituihin koodin laadun tarkistuksiin | 4.5 out of 5 | $15/käyttäjä/kuukausi 14 päivän ilmainen kokeilujakso + ilmainen paketti + ilmainen esittely saatavilla | Website |
Paras perusteelliseen lähdekoodin skannaukseen | 4.2 out of 5 | Hinta pyynnöstä Ilmainen esittely saatavilla | Website |
Paras yleisten koodausvirheiden nopeaan tunnistamiseen | Not rated | Avoimen lähdekoodin ohjelmisto Maksuton | Website |
Paras pilvipohjaisiin tietoturva-arviointeihin | Not rated | Hinnoittelu pyynnöstä | Website |


Parhaiden Java-koodin staattisen analysoinnin työkalujen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista Java-koodin staattisen analysoinnin työkaluista, jotka pääsivät suosikkilistalleni. Arvosteluissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, etuja & haittoja, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Sopii parhaiten mukautettuihin tietoturvasääntöihin
- Ilmaisversio saatavilla
- Alkaen $350/kuukausi
Visit WebsiteCustomer Rating:4.3/5
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi luokitella ja suodattaa tyypin, vakavuuden ja tarkistuslähteen mukaan. Aikido Security on sovellusturva-alusta, joka tarjoaa kattavia ratkaisuja sovellusten suojaamiseen koodista pilveen. Se sisältää muun muassa pilviympäristön tietoturva-aseman hallinnan, avoimen lähdekoodin riippuvuuksien tarkistuksen, salaisuuksien tunnistuksen sekä staattisen ja dynaamisen sovellusturvallisuuden testauksen.
Miksi valitsin Aikido Securityn:
Aikidon avulla voit luoda omiin tarpeisiisi sopivia mukautettuja tietoturvasääntöjä, mikä antaa tiimillesi paremman hallinnan Java-koodisi suojaamiseen. Se on riittävän joustava mahdollistaakseen mukautetut määritykset, joten sinun ei tarvitse luottaa yleisiin sääntöjoukkoihin, jotka eivät välttämättä sovi projektiisi. Aikido tarkistaa koodin reaaliajassa ja havaitsee haavoittuvuudet ennen kuin ne pahenevat. Koska mukautetut säännöt voidaan ottaa käyttöön automaattisesti, tiimisi voi helposti mukauttaa sen vastaamaan koodistandardejasi ja tietoturvakäytäntöjäsi, mikä varmistaa tarkemman tietoturvan valvonnan.
Keskeiset ominaisuudet ja integraatiot:
Muita ominaisuuksia ovat salaisuuksien tunnistus, joka on tärkeää vuotaneiden ja paljastuneiden API-avainten, salasanojen ja salausavainten tarkistamisessa, sekä tunnettujen turvallisten salaisuuksien automaattinen luokittelu. Se tarjoaa myös verkkosovelluksille DAST-testauksen, jonka avulla haavoittuvuudet tunnistetaan simuloitujen hyökkäysten avulla.
Integraatioita ovat Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana ja GitHub.
Pros and Cons
Pros:
- Tietoturva koodista pilveen
- Kattava hallintapaneeli ja mukautettavat raportit
- Skaalautuu kasvaville tiimeille
Cons:
- Korjaamattomat haavoittuvuudet jätetään oletusarvoisesti pois lyhytikäisistä tarkistuksista
- Aikidon mukautetut SAST-säännöt on otettava käyttöön
Learn more about Aikido Security: Paras vaihtoehto yhdistettyyn SAST- ja SCA-analyysiin CI/CD-putkissa
- Ilmainen esittely saatavilla
- Enintään $1,000/kehittäjä/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5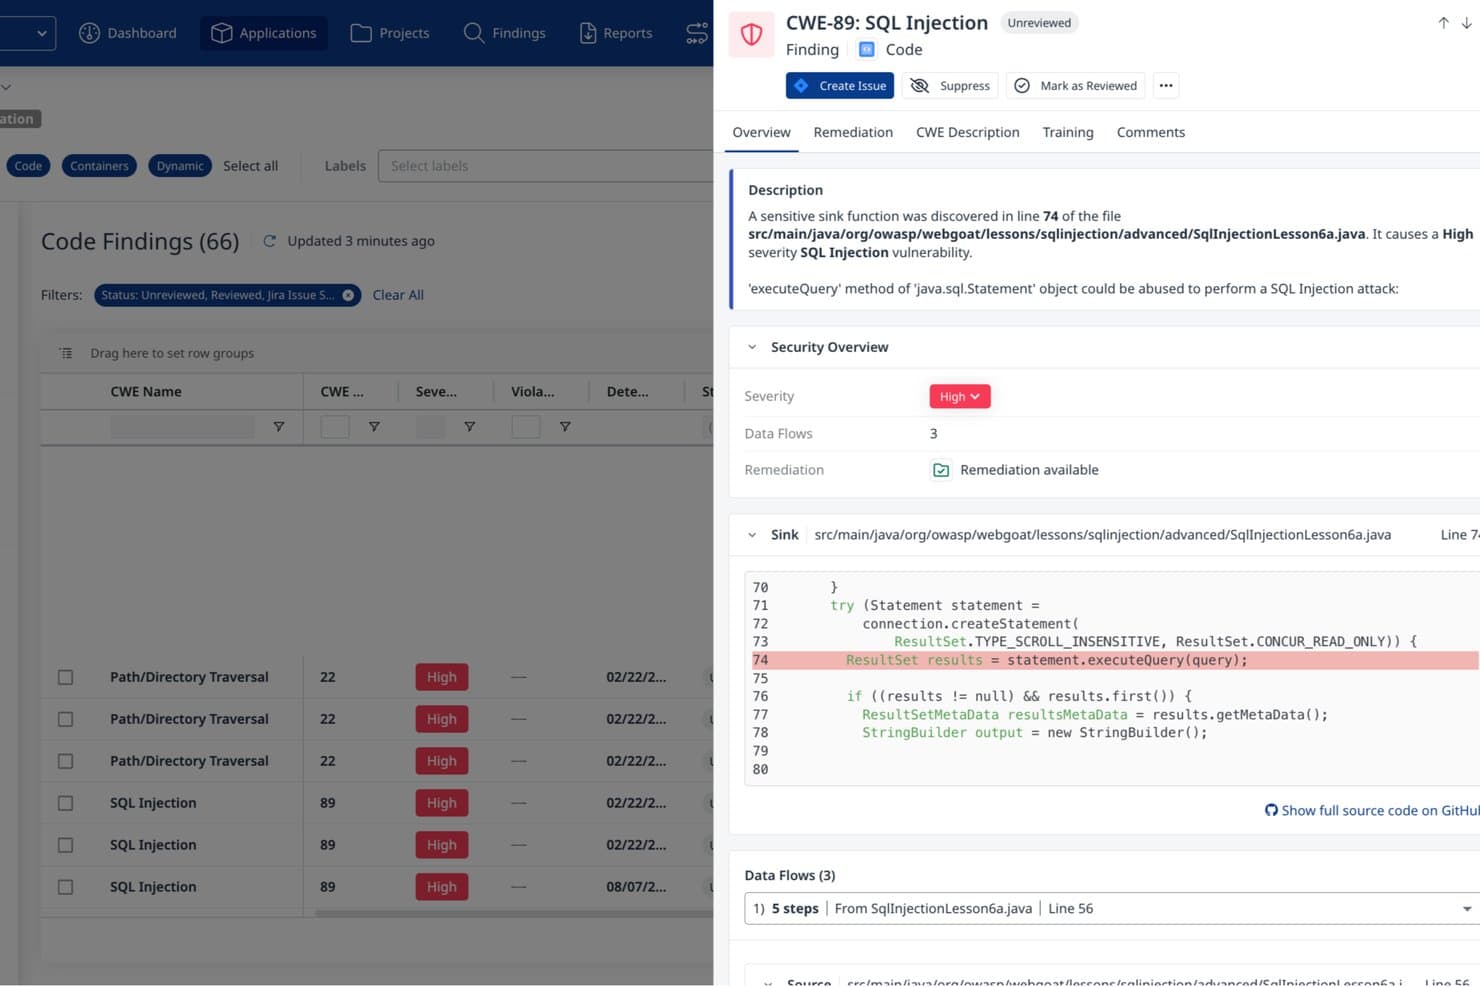
Mend.io tuo SQL-injektiohaavoittuvuudet esiin koodikontekstin ja korjausohjeiden kera. Mend AppSec on sovellustietoturva-alusta, joka yhdistää SAST:n ja SCA:n konttiskannaukseen, kattaa Javan versiosta 1.2 uusimpaan versioon asti ja integroituu tärkeimpiin SCM-järjestelmiin, CI/CD-putkiin ja IDE-ympäristöihin tuodakseen tietoturvahaavoittuvuudet esiin kehittäjien työnkuluissa.
Kenelle Mend.io sopii parhaiten?
Mend.io sopii erinomaisesti suuryritysten tietoturva- ja DevOps-tiimeille, jotka tarvitsevat SAST- ja SCA-kattavuutta suoraan olemassa oleviin CI/CD-putkiinsa.
Miksi valitsin Mend.io:n
Valitsin Mend.io:n yhdeksi parhaista vaihtoehdoista, koska se on yksi harvoista työkaluista, jotka todella yhdistävät SAST:n ja SCA:n yhden käytäntömoottorin alle. Näin Java-tietoturvalöydöksillä ja riippuvuuksien haavoittuvuuksilla on samat vakavuuskynnykset, korjaamisen palvelutasotavoitteet ja koontiversion estämistä koskevat säännöt. Pidän erityisesti siitä, miten sen saavutettavuuteen perustuva priorisointi jäljittää, kutsuuko sovelluksesi todella riippuvuudessa olevaa haavoittuvaa funktiota. Tämä vähentää hälytyskohinaa suurissa Java-koodikannoissa. Tietovuotojen jäljitysanalyysimoottorin avulla voit myös määrittää Java-kehyksillesi, kuten Springille tai Strutsille, ominaiset mukautetut lähteet, kohteet ja puhdistajat.
Mend.io:n tärkeimmät ominaisuudet
- Monitilainen skannaussyvyys: Valitse nopean, tasapainoisen ja syvän skannauksen profiileista hallitaksesi analyysin nopeuden ja Java-koodikantasi löytöjen kattavuuden välistä tasapainoa.
- SBOM-luonti ja -tuonti: Vie ohjelmistojen materiaaliluetteloita SPDX- ja CycloneDX-muodoissa, tuo kolmansien osapuolten SBOM-tietoja ja hyödynnä VEX-tietoja riippuvuuksien läpinäkyvyyden parantamiseksi.
- Salaisten tietojen tunnistus: Skannaa omistusoikeudellista Java-koodia kovakoodattujen tunnistetietojen, API-avainten, tunnusten ja varmenteiden varalta. Tunnistuksen yhteydessä voidaan käynnistää käytäntörikkomuksia tai koontiversion epäonnistuminen.
- Vaatimustenmukaisuusraporttityypit: Luo komentoriviraportteja, jotka on yhdistetty OWASP-, PCI-, PCI 4.0-, HIPAA-, HITRUST-, NIST-, SANS- ja MISRA-standardeihin suoraan skannaustuloksista.
Mend.io:n integraatiot
Mend.io integroituu GitHubin, GitLabin, Azure DevOps Reposin, Bitbucket Cloudin, Jenkinsin, CircleCI:n, AWS CodeBuildin, Bamboon ja TeamCityn kanssa Java-skannausta varten repositorioissa ja CI/CD-työnkuluissa.
Pros and Cons
Pros:
- Javan tietovuotojen jäljitysanalyysi tukee kehyskohtaisia tietovirtoja
- Saavutettavuusanalyysi priorisoi haavoittuvien riippuvuuksien löydökset
- CWE-tunnisteisiin yhdistetty Javan tietoturvakattavuus ulottuu eri vakavuusasteisiin
Cons:
- Tietoturvaan keskittyvä analyysi ei kata yleisiä koodin laatuhaittoja
- Väärät positiiviset löydökset voivat vaatia manuaalista arviointia
Learn more about Mend.io: Paras haittaohjelmien tunnistamiseen
- 7 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen 399 $/kuukausi (laskutetaan vuosittain)

Xygenin koontinäyttö havainnollistaa kaikki projekteissa havaitut riskit ja auttaa tiimejä priorisoimaan sekä korjaamaan haavoittuvuuksia hyödyntämällä hyödynnettävyyden ja saavutettavuuden mittareita. Xygeni tarjoaa Java-kielen staattiseen koodianalyysiin ainutlaatuisen lähestymistavan tarjoamalla syvällisiä kontekstuaalisia näkemyksiä ja yhtenäisen sovellusturvallisuusstrategian. Tämä työkalu on erityisen kiinnostava DevSecOps-tiimeille ja kehittäjille, jotka keskittyvät koodin eheyden ja turvallisuuden ylläpitämiseen koko ohjelmistokehityksen elinkaaren ajan. Kokoamalla ja poistamalla päällekkäisyydet eri skannereiden havainnoista Xygeni varmistaa, että saat selkeän ja korreloidun riskinäkymän. Näin se ratkaisee yleisen hälytysväsymyksen haasteen ja auttaa keskittymään todellisiin uhkiin.
Miksi valitsin Xygenin
Valitsin Xygenin, koska se tarjoaa erittäin tarkan haavoittuvuuksien tunnistuksen, mikä on ratkaisevan tärkeää Java-kehittäjille, jotka pyrkivät suojaamaan koodinsa. Työkalun merkittävin ominaisuus on sen kyky tunnistaa haittaohjelmia ja toimitusketju-uhkia, mikä tarjoaa paremman tietoturvatason kuin monet muut staattisen koodianalyysin työkalut. Lisäksi Xygenin integrointi CI/CD-putkiin varmistaa, että haavoittuvuuksien tunnistus sisällytetään saumattomasti olemassa oleviin työnkulkuihisi, mikä tekee siitä tehokkaan valinnan kehitystiimeille.
Xygenin tärkeimmät ominaisuudet
Haittaohjelmien tunnistusominaisuuksien lisäksi Xygeni tarjoaa useita muita ominaisuuksia, jotka lisäävät sen hyödyllisyyttä:
- Käytäntöohjatut säännöt ja suojakaiteet: Näiden avulla voit automatisoida toimia skannaustulosten perusteella ja varmistaa, että tietoturvakäytäntöjä noudatetaan johdonmukaisesti.
- Tekoälypohjainen AutoFix: Tämä ominaisuus tarjoaa kontekstitietoisia koodiehdotuksia ja automaattisia korjauksia, mikä auttaa tiimiäsi kirjoittamaan suojattua koodia nopeammin.
- Toimitusketjun turvallisuus: Xygeni tunnistaa haittaohjelmat avoimen lähdekoodin komponenteista ja lisää näin projekteihisi ylimääräisen suojakerroksen.
- Oikeiden positiivisten havaintojen osuus: Kun oikeiden positiivisten havaintojen osuus on 100 % ja väärien positiivisten havaintojen osuus vain 16,7 %, voit luottaa siihen, että saamasi hälytykset edellyttävät toimenpiteitä.
Xygenin integraatiot
Xygeni integroituu saumattomasti suosittuihin kehitystyökaluihin, kuten GitHub Actionsiin, Jenkinsiin, GitLabiin ja Bitbucketiin. Näiden integraatioiden ansiosta se voidaan ottaa sujuvasti käyttöön nykyisessä kehitysympäristössäsi, mikä tehostaa työnkulkuja ja parantaa turvallisuutta.
Pros and Cons
Pros:
- Tietosuoja etusijalla -periaatteella toteutettu skannaus varmistaa tietojen turvallisuuden
- Funktiotason analyysi priorisoi haavoittuvuudet
- Reaaliaikainen tunnistus minimoi tietoturvariskin
Cons:
- Hinnoittelu voi olla joillekin tiimeille korkea
- Vähemmän integraatioita kuin kilpailijoilla
Learn more about Xygeni: Paras riippuvuuksien tarkistukseen
- Maksuton palvelupaketti saatavilla
- Alkaen $34/kehittäjä/kuukausi

Corgea merkitsee suuren riskin SQL-injektio-ongelman ja ehdottaa suojattua, parametroitua koodikorjausta suoraan pull requestissa. Corgea on staattisen koodianalyysin työkalu kehittäjille ja organisaatioille, jotka haluavat parantaa sovellusturvallisuutta. Se käyttää tekoälyä tunnistamaan ongelmia, kuten liiketoimintalogiikan puutteita ja todennushaavoittuvuuksia, ja auttaa pitämään koodin turvallisena. Työkalu on erityisen hyödyllinen tiimeille, jotka haluavat automatisoida turvattoman koodin etsimisen ja korjaamisen, vähentää manuaalista tarkistamista ja nopeuttaa tietoturvatyönkulkuja.
Miksi valitsin Corgean
Valitsin Corgean sen tekoälyperustaisen lähestymistavan vuoksi staattiseen sovellusturvallisuustestaukseen, mikä erottaa sen muista Javan staattisen koodianalyysin työkaluista. Suurten kielimallien avulla Corgea voi havaita monimutkaisia haavoittuvuuksia, kuten liiketoimintalogiikan puutteita ja rikkoutuneen todennuksen, jotka perinteisiltä työkaluilta jäävät usein huomaamatta. Se mukautuu koodipohjaan jokaisen tarkistuksen yhteydessä ja vähentää merkittävästi virheellisiä positiivisia havaintoja, joten se on vahva vaihtoehto kehittäjille, jotka tarvitsevat tarkkoja ja luotettavia tietoturvahavaintoja.
Corgean tärkeimmät ominaisuudet
Tekoälypohjaisen haavoittuvuuksien tunnistuksen lisäksi Corgea tarjoaa useita keskeisiä ominaisuuksia, jotka parantavat sen hyödyllisyyttä Javan staattisessa koodianalyysissä:
- Riippuvuuksien tarkistus: Tarkistaa ja tunnistaa koodiriippuvuuksien haavoittuvuudet automaattisesti ja varmistaa kattavan tietoturvan.
- Mukautettavat käytännöt: Mahdollistaa tietoturvakäytäntöjen määrittämisen luonnollisella kielellä, joten työkalun voi mukauttaa omiin tietoturvatarpeisiin ja työnkulkuihin.
- SAST-automaattikorjaus: Tarjoaa automaattisia tietoturvakorjauksia, mikä yksinkertaistaa haavoittuvuuksien käsittelyä ja turvallisten koodipohjien ylläpitoa.
- Monikielisyys: Tukee Javaa sekä muita kieliä, kuten JavaScriptiä, Pythonia ja C#:ää, mikä laajentaa sen soveltuvuutta erilaisissa projekteissa.
Corgean integraatiot
Corgea ei tällä hetkellä ilmoita natiiveja integraatioita.
Pros and Cons
Pros:
- Tekoälypohjainen haavoittuvuuksien tunnistus
- Automaattiset turvallisen koodin korjaukset
- Liiketoimintalogiikan puutteiden tunnistus
Cons:
- Ei ajonaikaisen suojauksen ominaisuuksia
- Keskittyy sovellusturvallisuuteen, ei koko teknologiapinoon
Learn more about Corgea: Paras kontekstitietoiseen tekoälyanalyysiin
- Maksuton paketti saatavilla
- Alkaen $200/kuukausi
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tarjoaa yhtenäisen tietoturvan hallintapaneelin, joka näyttää skannaustoiminnan, haavoittuvuustyypit, ongelmien vakavuuden ja tärkeimmät kriittiset havainnot yhdellä silmäyksellä. ZeroPath on suunniteltu kehitystiimeille, jotka haluavat ottaa edistyneen kooditurvallisuuden käyttöön Java-koodikannoissaan (ja muissa kielissä) hukkumatta hälytysmäärään. Jos työskentelet Java-keskeisessä ympäristössä – olipa kyse fintechistä, terveydenhuollosta tai SaaS-palveluista – ja haluat staattisen koodianalyysityökalun, joka ymmärtää liiketoimintalogiikkaa, käsittelee monimutkaisia työnkulkuja ja tarjoaa käytännöllisiä korjauksia, ZeroPath on tutustumisen arvoinen.
Miksi valitsin ZeroPathin
Valitsin ZeroPathin, koska se hyödyntää tekoälylähtöistä staattista sovellusturvallisuuden testausta (SAST), joka menee kaavojen täsmäytystä pidemmälle ja pureutuu syvälle logiikkaan ja valtuutusprosesseihin – näin Java-palvelusi eivät huomaamatta julkaise rikkinäistä todennusta tai liiketoimintalogiikan aukkoja. Se käyttää kontekstitietoista analyysiä tietovirtojen ja riippuvuuksien saavutettavuuden jäljittämiseen (esimerkiksi SCA:n ja riippuvuuskaavioiden avulla), mikä auttaa tiimiäsi tunnistamaan todelliset haavoittuvuudet yleisten havaintojen sijaan. Arvostan sitä, että se voi luoda yhdellä napsautuksella korjaustiedostoja suoraan vetopyyntöihin ja integroitua työnkulkuusi, jotta Java-tiimisi voi edetä nopeasti ja samalla sisällyttää tietoturvatarkistukset prosessiin jo varhaisessa vaiheessa.
ZeroPathin keskeiset ominaisuudet
Erinomaisen tekoälypohjaisen analyysin lisäksi löysin useita ominaisuuksia, jotka lisäävät sen hyödyllisyyttä:
- Infrastruktuuri koodina (IaC) -tunnistus: Tämän ominaisuuden avulla voit tunnistaa ja korjata infrastruktuurikoodissa olevia tietoturvahaavoittuvuuksia ja varmistaa kattavan tietoturvan.
- Automaattinen vaatimustenmukaisuuden raportointi: ZeroPath luo vaatimustenmukaisuusraportit automaattisesti, mikä yksinkertaistaa toimialan standardien ja määräysten täyttämistä.
- Vetopyyntöjen (PR) tarkistukset: Suorittaa automaattiset tietoturvatarkistukset jokaiselle vetopyynnölle ja lisää tekoälypohjaisen palautteen sekä ehdotetut korjaukset koodintarkistusprosessiin.
- Mukautetut koodikäytännöt: Voit määrittää mielivaltaisia sääntöjä (luonnollisella kielellä) organisaatiollesi tärkeiden mallien havaitsemiseksi (esimerkiksi: kaikkien julkisten päätepisteiden on validoitava syöte).
ZeroPathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform ja Microsoft Teams.
Pros and Cons
Pros:
- Vähentää virheellisiä positiivisia havaintoja perinteisiin SAST-työkaluihin verrattuna
- Löytää liiketoimintalogiikkaan ja valtuutukseen liittyviä haavoittuvuuksia Javassa ja muissa kielissä.
- Tukee korjaustiedostojen automaattista luomista suoraan koodintarkistusprosessissa.
Cons:
- Työnkulun mukauttaminen sen automaation ympärille voi viedä aikaa.
- Tekoälyriippuvuuden vuoksi reunatapauksien tunnistaminen voi edelleen vaihdella.
Learn more about Zeropath: 6Paras avoimen lähdekoodin haavoittuvuuksien hallintaan
Snyk
- Ilmainen paketti + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.6/5
Tässä on Snykin staattisen analyysin skanneri, joka tarkistaa koodisi laatu- ja tietoturvaongelmien varalta reaaliajassa ja antaa korjausohjeita IDE:ssäsi. Snyk on avoimen lähdekoodin projektien ja riippuvuuksien haavoittuvuuksien tunnistamisen ja korjaamisen edelläkävijä. Koska se keskittyy vahvasti avoimen lähdekoodin ohjelmistojen suojaamiseen, se tarjoaa kipeästi kaivatun suojan mahdollisia tietoturvaloukkauksia vastaan.
Miksi valitsin Snykin:
Jatkuvassa tehokkaan ohjelmiston varmistamiseen soveltuvien työkalujen etsinnässäni Snyk kiinnitti huomioni, koska se keskittyy erityisesti avoimen lähdekoodin haavoittuvuuksiin. Staattisen koodianalyysin työkaluja määrittäessäni ja vertaillessani Snykin erikoistuminen avoimen lähdekoodin projektien haavoittuvuuksien seurantaan ja hallintaan erottui edukseen.
Tulin siihen tulokseen, että avoimen lähdekoodin ohjelmistojen alalla Snyk on epäilemättä paras haavoittuvuuksien hallintaan ja tarjoaa kehitysyhteisölle korvaamattoman arvokasta palvelua.
Keskeiset ominaisuudet ja integraatiot:
Yksi Snykin tärkeimmistä ominaisuuksista on sen laaja avoimen lähdekoodin haavoittuvuuksien tietokanta, mikä tekee siitä elintärkeän työkalun avoimen lähdekoodin projekteja hyödyntäville kehittäjille. Lisäksi sen koontinäytöt tarjoavat kattavia tietoja, joiden avulla kehitystiimit voivat nopeasti tunnistaa mahdolliset uhat ja puuttua niihin.
Integraatioiden osalta Snyk yhdistyy vaivattomasti suosittuihin repositorioihin, kuten GitHubiin ja Bitbucketiin. Se integroituu sujuvasti myös CI/CD-putkiin, mukaan lukien Jenkins, mikä tehostaa DevOps-työnkulkua.
Pros and Cons
Pros:
- Kattava, erityisesti avoimen lähdekoodin haavoittuvuuksiin keskittyvä tietokanta.
- Integraatio suosittuihin repositorioihin ja CI/CD-työkaluihin.
- Tarjoaa koontinäyttöjensä kautta tietoja ja konkreettisia ratkaisuja.
Cons:
- Vaikka se on erikoistunut avoimen lähdekoodin ohjelmistoihin, se ei välttämättä kata kaikkia omistusoikeudellisten ohjelmistojen haavoittuvuuksia.
- Ominaisuuksien yksityiskohtaisuus saattaa edellyttää joiltakin käyttäjiltä perehtymistä.
- Hinnoittelu ja tasot voivat olla monimutkaisia tiimeille, joilla on erilaisia tarpeita.
Learn more about Snyk: Paras automatisoituihin koodin laadun tarkistuksiin
- 14 päivän ilmainen kokeilujakso + ilmainen paketti + ilmainen esittely saatavilla
- Alkaen $15/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
Tässä on Codacyn koontinäyttö, joka tunnistaa automaattisesti staattisen analyysin uudet ongelmat, koodikattavuuden, koodin monistumisen ja koodin monimutkaisuuden kehittymisen jokaisessa commitissa ja pull-pyynnössä. Codacy on merkittävä staattisen koodianalyysin työkalu, joka keskittyy koodin laadun tarkistusten automatisointiin. Koodin tarkistusprosessia sujuvoittamalla se varmistaa, että kehitystiimit tuottavat jatkuvasti korkealaatuista koodia.
Miksi valitsin Codacyn:
Staattisen koodianalyysin työkalujen laajassa valikoimassa Codacyn valinta oli harkittu päätös. Kun määritin, mitä työkaluja nostaisin esiin, Codacy erottui edukseen tehokkaiden automatisoitujen tarkistusominaisuuksiensa ansiosta. Valitsin Codacyn, koska uskon sen laadun tarkistusten automatisointiin keskittyvän lähestymistavan olevan ensiarvoisen tärkeä. Tämä tekee siitä olennaisen työkalun tiimeille, jotka haluavat varmistaa tasaisen laadun ilman manuaalista valvontaa.
Erottuvat ominaisuudet ja integraatiot:
Codacy loistaa kyvyllään tunnistaa monenlaisia ongelmia ohjelmointivirheistä ja koodin hajuista tietoturvaongelmiin. Se tarjoaa yksityiskohtaisia koontinäyttöjä, jotka antavat yleiskuvan koodin kokonaislaadusta ja auttavat tunnistamaan ongelmakohdat nopeasti.
Integraatioiden osalta Codacy toimii saumattomasti GitHubin, GitLabin ja Bitbucketin kaltaisten alustojen kanssa. Näin se varmistaa koodin tarkistukset ja laatutarkistukset koko kehitysprosessin ajan.
Pros and Cons
Pros:
- Tehokas lähdekoodianalysoija, joka havaitsee monenlaisia ongelmia.
- Vahvat integraatiot suosittujen repositorioiden kanssa parantavat kehitystyönkulkuja.
- Automatisoidut tarkistukset vähentävät manuaalisen valvonnan ja inhimillisten virheiden tarvetta.
Cons:
- Jotkut käyttäjät saattavat pitää tiettyjä ominaisuuksia hieman monimutkaisina.
- Koodin tarkistuksissa voi toisinaan esiintyä virheellisiä positiivisia tuloksia.
- Vuosilaskutus ei välttämättä sovi kaikille tiimeille tai projekteille.
Learn more about Codacy: Paras perusteelliseen lähdekoodin skannaukseen
- Ilmainen esittely saatavilla
- Hinta pyynnöstä
Visit WebsiteCustomer Rating:4.2/5
Tässä on kuvakaappaus Checkmarxin vuorovaikutteisen sovellusturvallisuustestauksen (CxIAST) ratkaisun valvottujen projektien näkymästä. Checkmarx on tunnettu staattisen sovellusturvallisuustestauksen työkalu, joka analysoi lähdekoodia perusteellisesti tunnistaakseen haavoittuvuudet. Sen perusteellinen lähdekoodin skannaus varmistaa, etteivät monimutkaisetkaan tietoturvaongelmat jää huomaamatta.
Miksi valitsin Checkmarxin:
Oikeiden työkalujen valitseminen lukuisten vaihtoehtojen joukosta voi olla haastavaa. Valitsin Checkmarxin tähän luetteloon arvioituani sen vertaansa vailla olevan syvyyden lähdekoodin analysoinnissa. Muihin työkaluihin verrattuna Checkmarx tarjoaa kattavan tarkastelun, jossa perehdytään ohjelmointikieliin ja koodivarastoihin.
Mielestäni sen vahvuus perusteellisessa lähdekoodin skannauksessa vakiinnuttaa sen aseman erinomaisena valintana tiimeille, jotka pyrkivät suojaamaan koodinsa mahdollisilta uhilta.
Keskeiset ominaisuudet ja integraatiot:
Checkmarx tunnistaa tehokkaasti monenlaisia tietoturvaongelmia yleisistä haavoittuvuuksista lähdekoodin hienovaraisempiin uhkiin. Sen koontinäytöt ovat erittäin informatiivisia ja tarjoavat kehitystiimeille kattavan näkymän koodikannan mahdollisiin riskeihin.
Integraatioiden osalta Checkmarx toimii yhteistyössä GitHubin, GitLabin ja Bitbucketin kaltaisten alustojen kanssa varmistaen vahvistetun kehitysprosessin, jossa tietoturvanäkökohdat integroidaan mukaan heti alusta alkaen.
Pros and Cons
Pros:
- Kattava lähdekoodin analysoija, joka tunnistaa tehokkaasti laajan valikoiman haavoittuvuuksia.
- Vahvat integraatiot suosittuihin koodivarastoihin varmistavat, että tietoturva on olennainen osa kehitystyönkulkua.
- Vahva osaaminen useissa ohjelmointikielissä, kuten Javassa, Pythonissa, PHP:ssä ja Rubyssä.
Cons:
- Staattisen sovellusturvallisuustestauksen uusille käyttäjille työkalun omaksuminen saattaa vaatia aikaa.
- Väärien positiivisten tulosten mahdollisuus edellyttää perusteellista tarkastelua.
- Hinnoittelun läpinäkyvyyttä voisi parantaa päätöksenteon helpottamiseksi.
Learn more about Checkmarx:

Tässä on kuvakaappaus PMD:n päällekkäisen koodin tunnistusominaisuudesta. PMD on arvostettu staattisen koodin analysointityökalu, jonka avulla kehittäjät voivat tunnistaa nopeasti yleisiä koodausvirheitä useilla eri ohjelmointikielillä. Sen vahvuus on kyky paikantaa tällaiset ongelmat nopeasti, mikä tekee siitä korvaamattoman työkalun nopeita koodikatselmointeja arvostaville.
Miksi valitsin PMD:n:
Staattisen koodin analysointityökalujen monipuoliseen kenttään tutustuessani PMD:n valinta kävi ilmeiseksi sen vahvuuksien määrittämisen ja kilpailijoihin vertaamisen jälkeen. Työkalun luontainen kyky paljastaa yleisiä koodausvirheitä nopeasti erottui edukseen ja erotti sen saatavilla olevien vaihtoehtojen suuresta joukosta.
Valitsin sen, koska näkemykseni mukaan PMD tunnistaa koodausvirheet erinomaisesti nopeasti ja varmistaa, että kehitystiimit voivat korjata ne viipymättä.
Keskeiset ominaisuudet ja integraatiot:
PMD:tä arvostetaan sen laajasta useiden ohjelmointikielten tuesta, johon kuuluvat Java, JavaScript ja Apex. Tämä antaa sille monipuolisuutta, jota kaikilla työkaluilla ei ole. Sen lähdekoodin analysointi on vankkaa, ja kyky havaita koodin hajuja ja koodausvirheitä nopeasti on kiitettävä.
Integraatioiden osalta PMD sisältää tuen suosituille alustoille, kuten GitHubille, GitLabille ja Jenkinsille, joten se sopii täydellisesti monien tiimien kehitysprosessiin.
Pros and Cons
Pros:
- Laaja tuki useille ohjelmointikielille.
- Yleisten koodausvirheiden nopea ja tehokas tunnistaminen.
- Vankat integraatiot GitHubin ja Jenkinsin kaltaisiin alustoihin.
Cons:
- Saattaa vaatia jonkin verran määrityksiä tiettyjä projekteja varten.
- Käyttöliittymä ei ehkä ole aloittelijoille yhtä intuitiivinen.
- Avoimen lähdekoodin ohjelmistona siitä saattaa puuttua kaupallisen tason tukea tai ominaisuuksia.
Learn more about PMD:

Tässä on Fortify on Demandin sovellusnäkymä. Fortify on Demand on SaaS-ratkaisu, joka mahdollistaa lähdekoodin perusteellisen tietoturva-analyysin ja paikantaa haavoittuvuudet tarkasti. Pilvipohjaisia alustoja tietoturva-arviointeihin harkittaessa sen erityinen keskittyminen tähän tarkoitukseen varmistaa, että se on vertaansa vailla.
Miksi valitsin Fortify on Demandin:
Tätä luetteloa kootessani perehdyin perusteellisesti lukuisiin työkaluihin, ja harkintani johti minut valitsemaan Fortify on Demandin. Työkalun pilvikeskeinen arkkitehtuuri ja sen vahvuus staattisessa sovellusten tietoturvatestauksessa erottivat sen muista. Verrattuani lukuisia alustoja voin luottavaisin mielin todeta, että Fortify on Demand on ensisijainen valinta pilvipohjaisiin tietoturva-arviointeihin.
Keskeiset ominaisuudet ja integraatiot:
Fortify on Demand loistaa Javan, Pythonin ja monien muiden ohjelmointikielten staattisessa koodianalyysissä ja varmistaa mahdollisten tietoturvaongelmien perusteellisen havaitsemisen. Sen hallintapaneelit tarjoavat kattavan näkymän haavoittuvuuksiin, koodausvirheisiin ja tekniseen velkaan sekä auttavat kehitystiimejä niiden korjaamisessa.
Työkalu integroituu suosittuihin repositorioihin, kuten GitHubiin, GitLabiin ja Bitbucketiin, ja toimii hyvin myös jatkuvan integroinnin CI/CD-työkalujen, kuten Jenkinsin, kanssa.
Pros and Cons
Pros:
- Taitava staattisessa koodianalyysissä useilla ohjelmointikielillä.
- Kattavat hallintapaneelit, jotka auttavat haavoittuvuuksien nopeassa arvioinnissa ja korjaamisessa.
- Vahvat integraatiot suosittuihin repositorioihin ja CI/CD-työkaluihin.
Cons:
- Ominaisuuksien laajuus saattaa tuntua pienistä kehitystiimeistä ylivoimaiselta.
- Mahdolliset väärät positiiviset tulokset saattavat edellyttää manuaalista validointia.
- Saattaa olla liian kallis startup-yrityksille tai tiukan budjetin yrityksille.
Learn more about Fortify on Demand:
Muita Java-koodin staattisen analysoinnin työkaluja
Alla on luettelo muista Java-koodin staattisen analysoinnin työkaluista, jotka otin mukaan esikarsintaan, mutta jotka eivät päässeet kymmenen parhaan joukkoon. Näihin kannattaa ehdottomasti tutustua.
- 11CoverityParas ohjelmistovirheiden havaitsemiseen kehitysvaiheessa
- 12KlocworkParas reaaliaikaiseen tietoturva-aukkojen havaitsemiseen
- 13Azul Platform CoreParas Java-ajonaikaympäristöjen mukauttamiseen
- 14Parasoft JTestSopii parhaiten kattavaan Java-testaukseen
- 15CodigaParas koodin yhdenmukaisuuteen ja ylläpitoon
- 16JArchitectParas yksityiskohtaiseen koodin arkkitehtuurin visualisointiin
- 17SonarQubeSopii parhaiten koodikannan jatkuvaan valvontaan
Miten arvioin staattisen koodianalyysin työkaluja
Arvioin staattisen koodianalyysin työkaluja kahdella tasolla: perusvaatimukset, jotka jokaisen SAST-työkalun on täytettävä – kuten XSS-haavoittuvuuksien ilmoittaminen ennen PR:n yhdistämistä – sekä tekijät, jotka erottavat suosittelemisen arvoisen työkalun muista.
Tärkeimmät toiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa) – 5 (on erinomainen tällä alueella) jokaisen alla luetellun tärkeimmän toiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan.
- Monikielisyys: Tarkistan, mitä kieliä kukin työkalu tukee ja pystyykö se käsittelemään yhdistelmää, jonka voisi realistisesti nähdä teknologiapinossa – kuten Java-taustajärjestelmää TypeScript-käyttöliittymän rinnalla.
- Haavoittuvuuksien & virheiden havaitseminen: Moottorin pitäisi havaita todelliset ongelmat, kuten SQL-injektiot, null-osoittimen viittausvirheet ja puskurin ylivuodot tieto- ja ohjausvuon analyysin avulla, ei vain hahmontunnistuksella.
- Koodausstandardien valvonta: Arvioin, voiko työkaluilla valvoa CERT:n tai Googlen tyylioppaiden kaltaisia sääntökokonaisuuksia ja luoda mukautettuja sääntöjä – tämä on hyödyllistä, kun tiimillä on julkisten standardien lisäksi omia sisäisiä käytäntöjä.
- CI/CD- & IDE-integraatio: Työkalujen pitäisi integroitua paikkoihin, joissa kehittäjät jo työskentelevät, joten etsin natiivitukea esimerkiksi GitHub Actions- ja GitLab CI -alustoille, Jenkinsille sekä VS Coden tai IntelliJ:n kaltaisille IDE-ympäristöille.
- Toimintakelpoiset raportit & korjausohjeet: Havainnoilla on oltava vakavuusluokitukset ja selkeät korjausohjeet, jotta kehittäjät voivat ratkaista ilmoitetun sivustojen välisen komentosarjahyökkäyksen tarvitsematta siirtyä erilliseen ohjedokumenttiin.
- Vaatimustenmukaisuus & standardikattavuus: Etsin vastaavuuksia viitekehyksiin, kuten OWASP Top 10:een ja CWE Top 25:een, sekä toimialakohtaisiin standardeihin, kuten sulautettujen järjestelmien MISRAan tai maksujenkäsittelyn PCI DSS:ään.
Kun minulla on luettelo tämän kriteerin täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertailen ja asetan eri toimittajia vastakkain:
Erottuvat ominaisuudet
Inkrementaalinen skannaus on todella merkittävä ominaisuus – kun työkalu analysoi vetopyynnössä vain muuttuneet rivit sen sijaan, että se skannaisi koko koodikannan uudelleen, putkien suoritusajat pysyvät kohtuullisina suurissa repositorioissa. Arvioin myös, tarjoaako työkalu mukautetun kyselykielen, kuten CodeQL:n tai Semgrep-kuvioita, joiden avulla tietoturvatiimit voivat kirjoittaa sisäisiin ohjelmointirajapintoihin tai omistusoikeudellisiin viitekehyksiin mukautettuja tunnistussääntöjä. Tekoälypohjainen automaattinen korjaaminen on myös yhä arvokkaampaa, erityisesti kun se ehdottaa asiayhteyteen sopivia korjauksia suoraan PR:ssä sen sijaan, että se vain ilmoittaisi ongelmasta.
Ominaisuuksia laajemmat tekijät
Väärien positiivisten tulosten määrällä on suurempi merkitys kuin useimmat ostajat ymmärtävät. Kehittäjiä hälyllä kuormittava työkalu opettaa heidät sivuuttamaan havainnot, joten arvioin, miten kukin toimittaja käsittelee luokittelutyönkulkuja ja oppiiko se aiemmista vaimentamispäätöksistä. Käyttöönottomalli on toinen keskeinen näkökohta – arkaluonteista lähdekoodia käsittelevät tiimit tarvitsevat usein itse ylläpidettyjä tai eristetyn verkon vaihtoehtoja eivätkä pelkästään SaaS-tarjontaa. Tarkastelen myös lisensoinnin läpinäkyvyyttä, sillä osallistujamäärään eikä koodirivien määrään perustuva hinnoittelu voi muuttaa kokonaiskustannuksia huomattavasti tiimin rakenteen mukaan.
Java-koodin staattisen analysointityökalun valitseminen
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo uppoutua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on tarkistuslista huomioitavista tekijöistä:
| Tekijä | Mitä tulee ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä tulee ottaa huomioonVoiko työkalu kasvaa projektiesi mukana? Tarkista, että se käsittelee kasvavia koodikantoja ja uusia käyttäjiä ilman suorituskyvyn heikkenemistä. Vältä työkaluja, jotka rajoittavat kasvua. |
| TekijäIntegraatiot | Mitä tulee ottaa huomioonSopiiko se nykyiseen työnkulkuusi? Etsi yhteensopivuutta olemassa olevien CI/CD-työkalujesi ja alustojesi kanssa. Varmista sujuva tiedonsiirto järjestelmien välillä. |
| TekijäMukautettavuus | Mitä tulee ottaa huomioonVoitko mukauttaa sen työnkulkuusi? Arvioi, mahdollistaako työkalu sääntöjen ja raporttien muokkaamisen vastaamaan tiimisi koodausstandardeja ja käytäntöjä. |
| TekijäHelppokäyttöisyys | Mitä tulee ottaa huomioonOmaksuuko tiimisi sen helposti? Ota huomioon oppimiskäyrä ja käyttöliittymän intuitiivisuus. Monimutkainen työkalu voi aluksi hidastaa tuottavuutta. |
| TekijäKäyttöönotto ja perehdytys | Mitä tulee ottaa huomioonKuinka nopeasti pääset alkuun? Arvioi resurssien, kuten oppaiden, tuen ja dokumentaation, saatavuus sujuvan siirtymän helpottamiseksi. |
| TekijäKustannukset | Mitä tulee ottaa huomioonSopiiko se budjettiisi? Vertaa hinnoittelurakennetta taloudellisiin rajoitteisiisi. Varo piilokuluja tai välttämättömiä lisäosia, jotka kasvattavat kustannuksia. |
| TekijäTurvallisuustoimet | Mitä tulee ottaa huomioonMiten se suojaa koodiasi? Varmista, että työkalu tarjoaa tehokkaat suojausominaisuudet haavoittuvuuksien havaitsemiseen ja tietomurtojen estämiseen. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä tulee ottaa huomioonTäyttääkö se alan standardit? Varmista, että työkalu noudattaa toimialaasi koskevia säädöksiä oikeudellisten ongelmien välttämiseksi. |
Mitä ovat Javan staattisen koodianalyysin työkalut?
Javan staattisen koodianalyysin työkalut ovat ohjelmistoratkaisuja, jotka analysoivat Java-koodia virheiden, haavoittuvuuksien ja koodausstandardien noudattamisen varalta suorittamatta koodia. Kehittäjät ja laadunvarmistustiimit käyttävät näitä työkaluja yleensä koodin laadun ja turvallisuuden varmistamiseen. Automaattiset koodikatselmoinnit, haavoittuvuuksien havaitseminen ja vaatimustenmukaisuustarkistukset auttavat ylläpitämään korkeita koodistandardeja ja tunnistamaan ongelmat varhaisessa vaiheessa. Kaiken kaikkiaan nämä työkalut säästävät aikaa ja resursseja havaitsemalla virheet ennen niiden päätymistä tuotantoon.
Ominaisuudet
Seuraavat ovat tärkeimmät ominaisuudet, jotka kaikilla hyvillä Javan staattisen koodianalyysin työkaluilla tulisi olla:
- Koodin haavoittuvuuksien havaitseminen: Tunnistaa koodisi mahdolliset tietoturvauhkat ja auttaa estämään tietomurrot varhaisessa vaiheessa.
- Automaattiset koodikatselmoinnit: Antaa välitöntä palautetta koodin laadusta yhdenmukaisuuden säilyttämiseksi eri projekteissa.
- Mukautettavat sääntökokoelmat: Mahdollistaa koodianalyysin mukauttamisen tiimisi erityisten koodausstandardien ja käytäntöjen mukaiseksi.
- Reaaliaikainen analyysi: Tarjoaa välittömiä näkemyksiä koodauksen aikana ja mahdollistaa nopeat muutokset ja parannukset.
- Integraatio-ominaisuudet: Varmistaa sujuvan toiminnan nykyisten työkalujesi ja alustojesi kanssa ja tehostaa työnkulkua.
- Yksityiskohtainen raportointi: Tarjoaa kattavia tietoja koodiongelmista ja auttaa asettamaan korjaukset ja parannukset tärkeysjärjestykseen.
- Vaatimustenmukaisuustarkistukset: Varmistaa alan standardien noudattamisen ja pienentää oikeudellisten ongelmien riskiä.
- Useiden kielten tuki: Mahdollistaa tiimien työskentelyn eri projekteissa ilman erillisten työkalujen tarvetta.
- Pienen viiveen käsittely: Minimoi viiveet koodianalyysin aikana ja varmistaa sujuvan kehitysprosessin.
- Jatkuva valvonta: Seuraa koodin laatua ajan mittaan ja auttaa ylläpitämään korkeita standardeja sekä estämään taantumista.
Hyödyt
Javan staattisen koodianalyysin työkalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä on muutamia etuja, joita voit odottaa:
- Parantunut koodin laatu: Automaattiset koodikatselmoinnit ja haavoittuvuuksien havaitseminen auttavat ylläpitämään korkeita standardeja ja vähentämään koodikannan virheitä.
- Parantunut turvallisuus: Haavoittuvuuksien varhainen tunnistaminen estää mahdollisia tietoturvaloukkauksia ja suojaa sovelluksiasi ja tietojasi.
- Ajansäästö: Reaaliaikainen analyysi ja yksityiskohtainen raportointi mahdollistavat ongelmien nopean havaitsemisen ja ratkaisemisen sekä nopeuttavat kehitysprosessia.
- Vaatimustenmukaisuuden varmistaminen: Vaatimustenmukaisuustarkistukset varmistavat, että koodisi täyttää alan standardit ja pienentävät oikeudellisten ongelmien riskiä.
- Resurssitehokkuus: Havaitsemalla virheet ennen tuotantoon siirtymistä nämä työkalut säästävät aikaa ja resursseja, jotka muutoin käytettäisiin ongelmien selvittämiseen ja korjaamiseen.
- Yhteistyön helpottaminen: Integraatio-ominaisuudet mahdollistavat sujuvan toiminnan olemassa olevien työkalujen kanssa ja parantavat tiimityötä ja viestintää.
- Yhdenmukainen suorituskyky: Jatkuva valvonta auttaa ylläpitämään koodin laatua ajan mittaan, estämään taantumista ja varmistamaan sovellusten luotettavan suorituskyvyn.
Kustannukset ja hinnoittelu
Java-kielen staattisen koodianalyysin työkaluja valittaessa on ymmärrettävä saatavilla olevat erilaiset hinnoittelumallit ja suunnitelmat. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden mukaan. Alla oleva taulukko sisältää yhteenvedon Java-kielen staattisen koodianalyysin työkaluratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Java-kielen staattisen koodianalyysin työkalujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason koodianalyysi, rajallinen kielituki ja yhteisön tarjoama tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$25/käyttäjä/kuukausi | Yleiset ominaisuudetVakiotason koodianalyysi, mukautettavat sääntökokoelmat ja reaaliaikainen palaute. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$25-$50/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt koodianalyysi, integrointiominaisuudet, yksityiskohtainen raportointi ja vaatimustenmukaisuuden tarkistukset. |
| Suunnitelman tyyppiSuuryrityssuunnitelma | Keskimääräinen hinta$50-$100/käyttäjä/kuukausi | Yleiset ominaisuudetKattava koodianalyysi, omistettu tuki, jatkuva valvonta ja laaja kielituki. |
Usein kysytyt kysymykset
Tässä on vastauksia yleisiin Java-kielen staattisen koodianalyysin työkaluja koskeviin kysymyksiin:
Mitä kolmea tekniikkaa staattisen koodin analyysityökalut käyttävät?
Staattisen koodin analyysityökalut käyttävät yleensä syntaksianalyysiä, tieto- ja ohjausvuon analyysiä sekä tietoturva-analyysiä. Syntaksianalyysi tarkistaa koodin rakenteen oikeellisuuden, kun taas tieto- ja ohjausvuon analyysi seuraavat, miten tieto liikkuu koodin läpi. Tietoturva-analyysi tunnistaa haavoittuvuuksia, joita voitaisiin hyödyntää.
Mitä rajoituksia staattisella koodianalyysillä on?
Staattisen koodin analyysityökalut voivat tunnistaa ongelmia vain suorittamatta koodia. Ne saattavat ohittaa suorituskykyyn tai käytettävyyteen liittyvät ongelmat, jotka ilmenevät ohjelman suorituksen aikana. Lisäksi nämä työkalut voivat tuottaa vääriä positiivisia tuloksia, minkä vuoksi kehittäjien on tarkistettava ilmoitetut ongelmat manuaalisesti.
Miten staattisen koodin analyysityökalut auttavat ylläpitämään koodin laatua?
Nämä työkalut auttavat ylläpitämään koodin laatua tarkistamalla automaattisesti virheet, haavoittuvuudet ja koodausstandardien noudattamisen. Ne antavat kehittäjille välitöntä palautetta, mikä mahdollistaa nopeiden korjausten tekemisen ja tasaisen koodin laadun koko projektissa.
Mikä on staattisen koodin analyysityökalujen päätarkoitus?
Päätarkoituksena on havaita ongelmat varhaisessa vaiheessa, ylläpitää tyylillistä yhdenmukaisuutta ja parantaa koodin laatua. Työkalut voivat esimerkiksi ilmoittaa ongelmista, kuten sulkematta jääneistä tiedostoista tai väärin nimetyistä muuttujista, ennen kuin ne aiheuttavat ongelmia sovelluksessa.
Voivatko staattisen koodin analyysityökalut integroitua CI/CD-putkiin?
Kyllä, monet staattisen koodin analyysityökalut integroituvat CI/CD-putkiin koodintarkistusprosessin automatisoimiseksi. Tämä integraatio varmistaa, että koodi tarkistetaan jatkuvasti laatu- ja tietoturvaongelmien varalta ennen käyttöönottoa, mikä parantaa koko kehitysprosessin tehokkuutta.
Miten staattisen koodin analyysityökalut eroavat dynaamisista analyysityökaluista?
Staattisen koodin analyysityökalut analysoivat koodia suorittamatta sitä ja keskittyvät koodin rakenteeseen sekä mahdollisiin ongelmiin. Dynaamiset analyysityökalut puolestaan arvioivat koodia ohjelman suorituksen aikana ja tunnistavat ohjelman suorittamisen yhteydessä ilmeneviä ongelmia, kuten muistivuotoja ja suorituskyvyn pullonkauloja.