

Parhaat haavoittuvuuksien hallintatyökalut auttavat tiimejä tunnistamaan altistumiset varhaisessa vaiheessa, vähentämään tietoturvariskejä ja ylläpitämään turvallisempia sekä vaatimustenmukaisempia järjestelmiä koko infrastruktuurissa. Kun heikkoudet jäävät havaitsematta, korjauspäivitysten jaksot perustuvat manuaalisiin tehtäviin tai hälytykset tuottavat enemmän melua kuin hyödyllistä tietoa, uhat voivat kasvaa nopeasti ja aiheuttaa tarpeettomia aukkoja tietoturvatoimintoihin.
Oikea haavoittuvuuksien hallinta-alusta tarjoaa tietoturva- ja IT-tiimeille selkeän näkyvyyden, automatisoidun skannauksen ja tarkan priorisoinnin, jotta ne voivat ymmärtää, mitkä ongelmat vaativat välitöntä toimintaa, ja ratkaista ne ennen kuin ne vaikuttavat liiketoimintaan. Yli 20 vuoden kokemuksella teknologiajohtajana olen testannut ja ottanut käyttöön tietoturvatyökaluja todellisissa tuotantoympäristöissä ja arvioinut parhaat ratkaisut havaitsemistarkkuuden, automaation laadun ja jatkuvan tietoturvatyön helppokäyttöisyyden perusteella.
Jokainen arvio kattaa ominaisuudet, hyvät ja huonot puolet sekä ihanteelliset käyttötapaukset, jotta tiimisi voi valita parhaan haavoittuvuuksien hallintatyökalun luotettavaan ja tehokkaaseen riskien vähentämiseen.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Haavoittuvuuksien hallintatyökalujen vertailutaulukko
Tämä vertailutaulukko kokoaa yhteen parhaiden haavoittuvuuksien hallintatyökalujen valintojeni hinnoittelutiedot.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras reaaliaikaiseen ulkoisten uhkien seurantaan | Not rated | Hinnoittelu pyynnöstä | Website |
Paras kattavaan koodista pilveen ulottuvaan tietoturvaan | 4.3 out of 5 | $350/kuukausi Ilmainen paketti saatavilla | Book Demo |
Sopii parhaiten kolmansien osapuolten toimittajariskien arviointiin | 4.5 out of 5 | Hinnoittelu pyynnöstä Ilmainen esittely saatavilla | Website |
Sopii parhaiten päätepisteiden haavoittuvuuksien ja korjausten hallintaan | 4.5 out of 5 | Hinnoittelu pyydettäessä Maksuton kokeilu saatavilla | Website |
Sopii parhaiten suojatun koodin analyysiin | 4.4 out of 5 | Hinta pyydettäessä Ilmainen kokeiluversio saatavilla | Website |
Sopii parhaiten ennakoivaan verkon tietoturvan valvontaan | 4.7 out of 5 | Hinnoittelu pyynnöstä 14 päivän maksuton kokeilujakso + maksuton esittely saatavilla | Website |
Paras UEM-natiiviseen päätelaitteiden riskien näkyvyyteen | 4.7 out of 5 | Alkaen 3 $/laite/kuukausi 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Website |
Paras automaattiseen korjaustiedostojen hallintaan | Not rated | Hinta pyynnöstä Ilmainen kokeilujakso + ilmainen esittely saatavilla | Website |
Paras jatkuvaan haavoittuvuuksien valvontaan | 4.8 out of 5 | $149/kuukausi 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Website |
Paras kattavaan haavoittuvuuksien skannaukseen | 4.5 out of 5 | Alkaen 69 $/kuukausi Ilmainen esittely saatavilla | Website |


Parhaiden haavoittuvuuksien hallintatyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista haavoittuvuuksien hallintatyökaluista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, hyviin ja huonoihin puoliin, integraatioihin sekä ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.


NordStellarin koontinäyttö näyttää reaaliaikaisia tietomurtoihin liittyviä tietoja, kuten vuotaneet tiedot, riskitasot ja keskeiset tietoturvamittarit, kuten tietomurrot, tartunnat ja varastetut tunnistetiedot. NordStellar on alusta, joka on suunniteltu auttamaan haavoittuvuuksien hallinnassa keskittyen ulkoiseen uhkatiedusteluun ja tietoturvaan. Se tarjoaa työkaluja mahdollisten tietoturvauhkien tunnistamiseen ja torjumiseen reaaliajassa, mikä varmistaa organisaatiosi suojauksen kyberuhkia vastaan.
Miksi valitsin NordStellarin: Valitsin NordStellarin sen reaaliaikaisten hälytysten, edistyneen uhkien tunnistamisen ja automatisoidun hyökkäyspinta-alan hallinnan ansiosta, joiden avulla pysyt kyberriskien edellä. Välittömän tietomurtojen ja pimeän verkon seurannan avulla se ilmoittaa tiimillesi vaarantuneista tiedoista tai uusista uhkista, mikä mahdollistaa nopean reagoinnin. Keskittämällä tiedot yli 36 000 lähteestä ja priorisoimalla riskit NordStellar auttaa sekä johtoa että tietoturvatiimejä ylläpitämään ennakoivaa ja kattavaa suojausta.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu brändinsuojaus, joka auttaa havaitsemaan ja estämään brändisi luvattoman käytön verkossa. Alusta tarjoaa myös reaaliaikaisen seurannan, jonka avulla voit tarkkailla tietoturvauhkia jatkuvasti. Lisäksi sen integraatio-ominaisuudet SIEM- ja SOAR-alustojen kanssa tarkoittavat, että voit helposti liittää NordStellarin nykyiseen tietoturvainfrastruktuuriisi ja parantaa tietoturvan yleistä tasoa.
Integraatioihin kuuluvat Splunk, SIEM-alustat, SOAR-alustat, sähköposti, Slack, Webhookit ja API.
Pros and Cons
Pros:
- Reaaliaikaiset hälytykset kyberuhkista
- Automaattinen resurssien etsintä ja kartoitus
- Integroituu SIEM- ja SOAR-alustoihin
Cons:
- Hinnoittelua ei ilmoiteta julkisesti
- Rajoitettu mobiilisovellusten tuki
Learn more about NordStellar: Paras kattavaan koodista pilveen ulottuvaan tietoturvaan
- Ilmainen paketti saatavilla
- Alkaen $350/kuukausi
Visit WebsiteCustomer Rating:4.3/5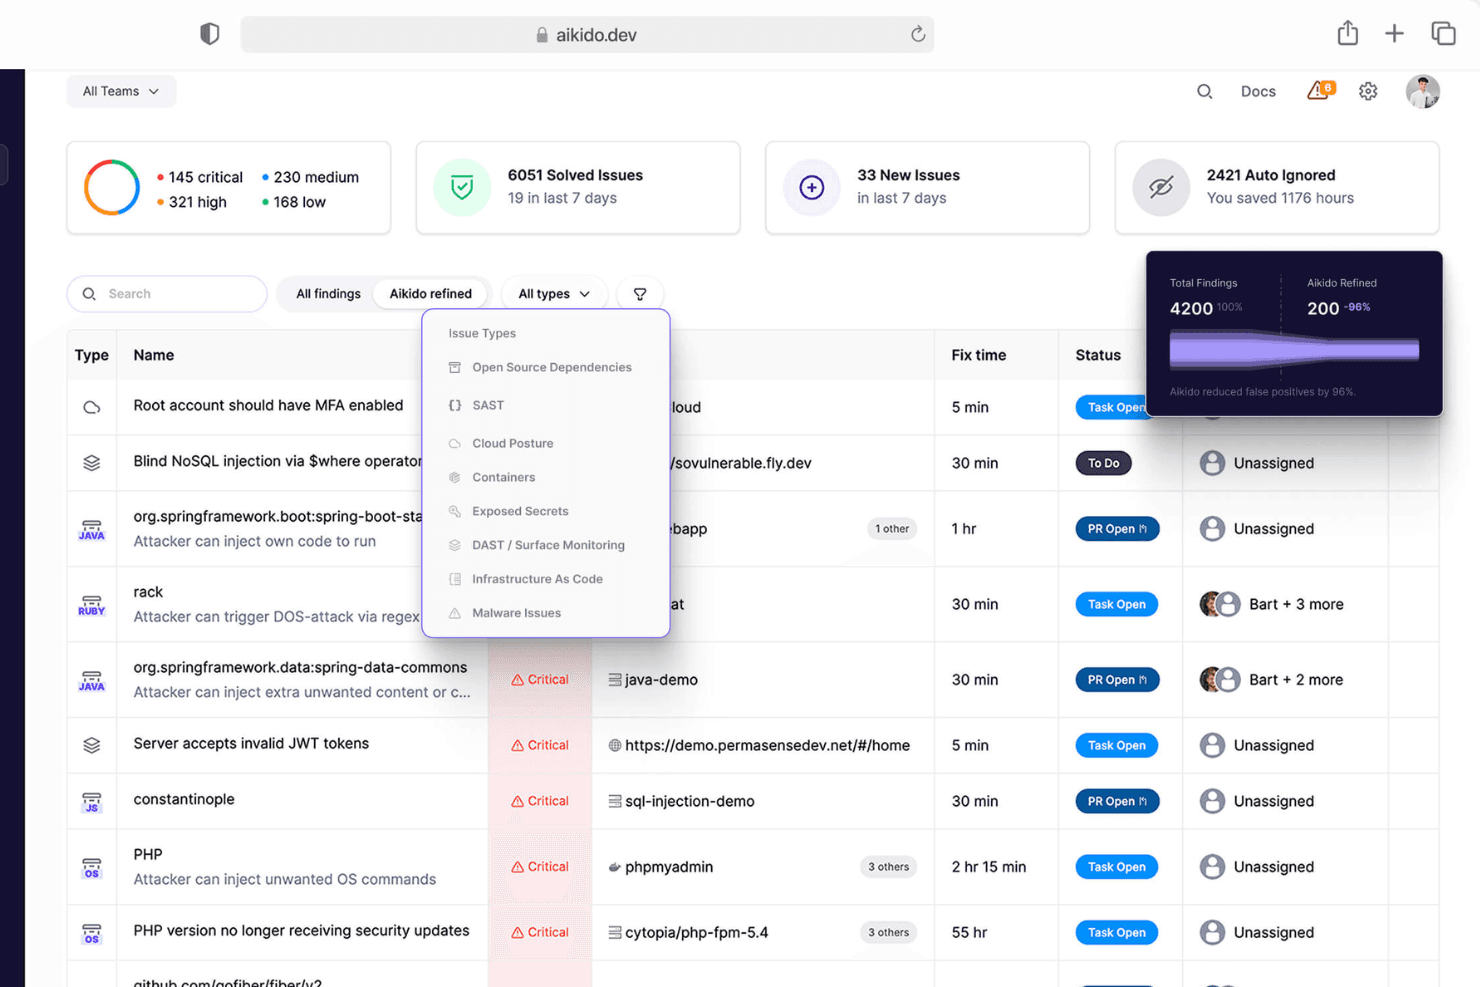
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja tarkistuslähteen mukaan. Aikido Security on yhden alustan ratkaisu, joka auttaa tunnistamaan ja korjaamaan koodin ja pilviympäristöjen haavoittuvuuksia. Se tarjoaa useita työkaluja tietoturvariskien havaitsemiseen staattisesta koodianalyysistä pilviympäristön suojaustason hallintaan.
Miksi valitsin Aikido Securityn: Aikidon staattinen koodianalyysi (SAST) tarkistaa lähdekoodisi ja etsii haavoittuvuuksia, kuten SQL-injektioita ja sivustojen välisiä komentosarjahyökkäyksiä, ennen kuin niistä tulee ongelmia. Tämä ennakoiva lähestymistapa auttaa tiimiäsi puuttumaan mahdollisiin uhkiin varhaisessa vaiheessa ja parantaa sovelluksesi tietoturvaa. Lisäksi Aikidon salaisuuksien tunnistusominaisuus tarkistaa koodisi paljastuneiden API-avainten, salasanojen ja muiden arkaluonteisten tietojen varalta estäen näin vahingossa tapahtuvat vuodot, joita voitaisiin hyödyntää.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu pilviympäristön suojaustason hallinta (CSPM), joka havaitsee pilvi-infrastruktuurisi riskit tärkeimpien palveluntarjoajien ympäristöissä ja auttaa ylläpitämään turvallista pilviympäristöä. Aikido tarjoaa myös infrastruktuuri koodina -tarkistuksia (IaC), avoimen lähdekoodin riippuvuuksien tarkistusta, säilökuvien tarkistusta, hyökkäyspinnan valvontaa ja riippuvuuksien haittaohjelmien tunnistusta.
Integraatioihin kuuluvat Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana ja GitHub.
Pros and Cons
Pros:
- Kattava hallintapaneeli ja mukautettavat raportit
- Tarjoaa käytännönläheisiä näkemyksiä
- Skaalautuu kasvavien tiimien tarpeisiin
Cons:
- Korjaamattomat CVE-haavoittuvuudet jätetään oletusarvoisesti pois lyhytikäisten säilöjen tarkistuksista
- Aikidon on otettava mukautetut SAST-säännöt käyttöön
Learn more about Aikido Security: Sopii parhaiten kolmansien osapuolten toimittajariskien arviointiin
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5
Prevalent tarjoaa keskitetyn paikan toimittajariskien, kuten kyberhaavoittuvuuksien, valvontaan. Prevalent on kolmannen osapuolen riskienhallinta-alusta, joka auttaa organisaatioita arvioimaan ja valvomaan toimittajiin ja alihankkijoihin liittyviä riskejä. Automatisoimalla toimittajatietojen keräämisen ja analysoinnin Prevalent auttaa sinua keskittymään riskien vähentämiseen ja vaatimustenmukaisuuden varmistamiseen koko toimittajaekosysteemissäsi.
Miksi valitsin Prevalentin: Haavoittuvuuksien hallintatyökaluna Prevalent tarjoaa kybertiedustelutietoa, jonka avulla voit tunnistaa ja ratkaista mahdollisia tietoturvaongelmia toimittajaverkostossasi. Se valvoo yli 550 000 yritystä kyberuhkien varalta seuraamalla yli 1 500 rikollisfoorumia, lukuisia pimeän verkon sivuja ja erilaisia uhkasyötteitä. Tämä kattava valvonta auttaa sinua pysymään ajan tasalla haavoittuvuuksista ja ryhtymään ennakoiviin toimiin organisaatiosi suojaamiseksi.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat automatisoidut käyttöönottamis- ja käytöstäpoistoprosessit, jotka yksinkertaistavat toimittajasuhteiden hallintaa. Alustaan kuuluu myös toimittajien koontinäyttö, joka keskittää tietoturvaa, suorituskykyä ja vaatimustenmukaisuutta koskevan raportoinnin, mikä helpottaa tiimiäsi riskien valvonnassa ja ratkaisemisessa. Lisäksi Prevalent tarjoaa sisäänrakennettua ohjeistusta ongelmien korjaamiseen.
Integraatioihin kuuluvat Active Directory, BitSight, ServiceNow, SecZetta ja Source Defense.
Pros and Cons
Pros:
- Laajat toiminnot toimittajariskien hallintaan
- Käyttäjät voivat mukauttaa raportteja erityistarpeidensa mukaan
- Vahvat tietoturvakäytännöt tietojen suojaamiseen
Cons:
- Alusta on monimutkainen ja sen käyttöön oppiminen vie aikaa
- Tietojen siirtämiseen liittyvät haasteet voivat vaikeuttaa käyttöönottoa
Learn more about Prevalent: Sopii parhaiten päätepisteiden haavoittuvuuksien ja korjausten hallintaan
- Maksuton kokeilu saatavilla
- Hinnoittelu pyydettäessä
Visit WebsiteCustomer Rating:4.5/5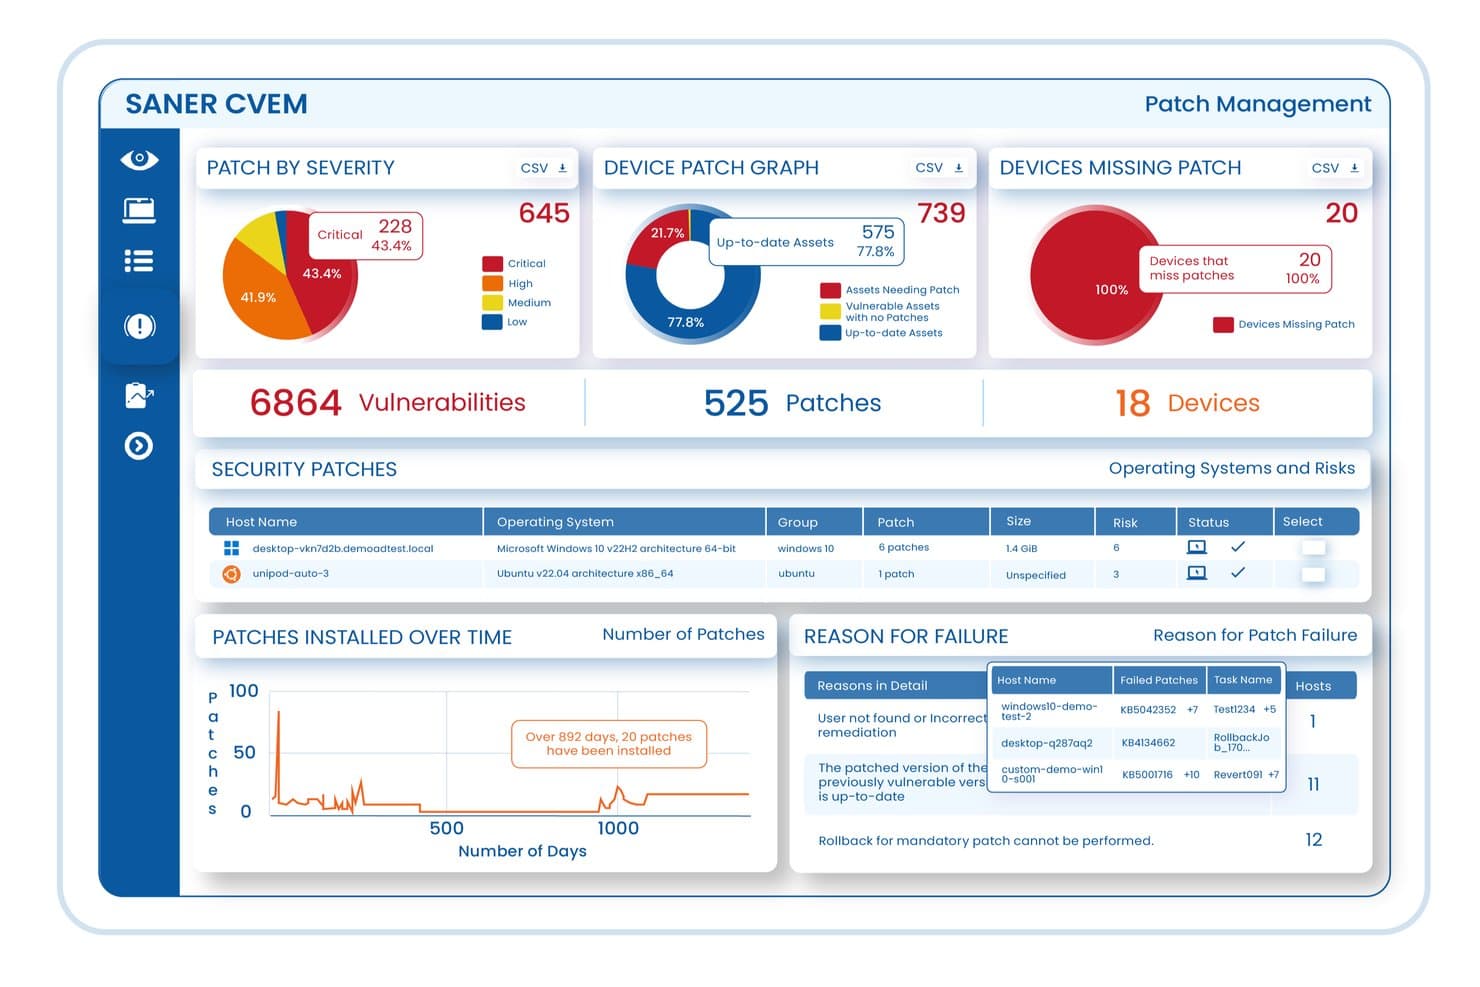
Interaktiivinen yleiskatsaus SecPod Saner -alustan jatkuvan haavoittuvuuksien ja altistumisen hallinnan (CVEM) toimintoihin, jossa korostuvat haavoittuvuuksien kokonaisvaltainen seuranta, automatisoitu korjausten hallinta ja riskien priorisointi yritysten päätepisteissä. SecPod (Saner Platform) on jatkuva haavoittuvuuksien ja altistumisen hallinta-alusta, joka yhdistää päätepisteiden tarkistuksen, riskiin perustuvan priorisoinnin, korjausten hallinnan ja vaatimustenmukaisuuden valvonnan yritysten IT-ympäristöissä yhdessä konsolissa.
Kenelle SecPod (Saner Platform) sopii parhaiten?
SecPod sopii hyvin keskisuurten ja suurten yritysten IT-tietoturvatiimeille, jotka tarvitsevat yhden alustan haavoittuvuuksien tunnistamiseen, korjausten hallintaan ja vaatimustenmukaisuuden valvontaan hajautetuissa päätepisteympäristöissä.
Miksi valitsin SecPodin (Saner Platform)
Olen sisällyttänyt SecPodin (Saner Platform) parhaiden valintojeni joukkoon, koska sen automatisoitu päätepisteiden tunnistus menee huomattavasti perus-CVE-tarkistusta pidemmälle. Alusta suorittaa jatkuvia tarkistuksia Windows-, macOS-, Linux- ja IBM AIX -päätepisteissä yli 160 000 tietoturvatarkistuksen kirjaston avulla. Tarkistukset kattavat puuttuvat korjaukset, virheelliset määritykset ja altistuneet resurssit ilman manuaalista puuttumista. Pidän myös siitä, että sen tekoälypohjainen tietoturvatilan poikkeamien tunnistus valvoo yli 100 laitteen parametria koneoppimismallien avulla ja havaitsee käyttäytymispoikkeamat, jotka allekirjoituspohjaiset skannerit yleensä jättävät huomaamatta.
SecPodin (Saner Platform) tärkeimmät ominaisuudet
- SSVC-pohjainen riskien priorisointi: Järjestää haavoittuvuudet EPSS-hyväksikäytön todennäköisyyspisteiden, CISA KEV -tilan ja resurssien kriittisyyden perusteella, jotta korjaustoimet voidaan kohdistaa ensin suurimman riskin aiheuttaviin altistumiin.
- Suljetun kierroksen korjausten hallinta: Seuraa haavoittuvuuksia niiden alkuperäisestä havaitsemisesta korjaamiseen ja varmennettuun ratkaisuun asti samassa alustassa.
- Vaatimustenmukaisuuden vertailuarvojen valvonta: Tarkastaa jatkuvasti päätepisteiden määritykset CIS-, NIST-, HIPAA-, PCI DSS- ja STIG-vertailuarvoja vasten.
- MITRE ATT&CK -kartoitus: Liittää haavoittuvuushavainnot MITRE ATT&CK -tekniikoihin ja CWE-luokituksiin jäsenneltyä uhkakontekstia varten.
SecPodin (Saner Platform) integraatiot
SecPodin Saner-alusta integroituu ServiceNow'hun, ELK:hon, IBM QRadariin, Wazuh'hun ja Jiraan, ja se tukee myös natiivisti Freshservice-integraatiota. Sen API-ensisijainen arkkitehtuuri mahdollistaa integraatiot SIEM-, SOAR-, ITSM- ja DevOps-putkiin, ja mukautettuja integraatioita varten on saatavilla REST API.
Pros and Cons
Pros:
- Yli 200 000 SCAP-haavoittuvuustarkistusta sisäänrakennettuna
- Kevyt agentti, joka kuluttaa vain vähän resursseja
- Sisältää korjaustoimet, ei pelkästään tunnistusta
Cons:
- Raportointi- ja koontinäyttöjen mukautusmahdollisuudet ovat rajalliset
- Agentin alkuasetukset edellyttävät huomattavaa määritystyötä
Learn more about SecPod (Saner Platform): Sopii parhaiten suojatun koodin analyysiin
- Ilmainen kokeiluversio saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.4/5
SonarQube näyttää projektien haavoittuvuudet, virheet ja laatuportin tilan SonarQube auttaa kehitys- ja tietoturvatiimejä löytämään haavoittuvuudet, koodin laatuongelmat, salaisuudet ja infrastruktuuri koodina -määritysten virheelliset asetukset ennen kuin ne päätyvät tuotantoon. Se erottuu edukseen yhdistämällä SAST-, SCA- ja tekoälypohjaisen koodinvarmistuksen yli 40 ohjelmointikielelle, joten se sopii hyvin tiimeille, jotka hallitsevat sovellusten tietoturvaa DevSecOps-työnkuluissaan.
Kenelle SonarQube sopii parhaiten?
SonarQube on hyvä valinta kehitystiimeille ja tietoturva-insinööreille organisaatioissa, joiden on hallittava koodin haavoittuvuuksia useilla ohjelmointikielillä ja eri ympäristöissä.
Miksi valitsin SonarQuben
Valitsin SonarQuben, koska se auttaa tiimiäsi löytämään ja hallitsemaan haavoittuvuuksia suoraan koodikannassa staattisen sovellusten tietoturvatestauksen, salaisuuksien tunnistuksen ja riippuvuusanalyysin avulla. Sen suojatun koodin analyysi sopii hyvin kehitystiimeille, joiden on havaittava ongelmat muutospyyntöjen ja CI/CD-tarkistusten aikana ennen kuin ne päätyvät tuotantoon. Pidän myös siitä, että sen laatuportit voivat estää riskialtista koodia etenemästä, kunnes tietoturva- ja laatuvaatimukset täyttyvät. Tekoälyn tuottamaa koodia käyttävät tiimit voivat myös antaa SonarQuben tarkistaa ongelmat ja ehdottaa niihin korjauksia ennen koodin yhdistämistä.
SonarQuben tärkeimmät ominaisuudet
Jotkin SonarQuben muista ominaisuuksista tukevat turvallisen kehityksen ja haavoittuvuuksien hallinnan työnkulkuja:
- Monikielinen skannaus: Skannaa koodikantoja yli 30 ohjelmointikielellä haavoittuvuuksien, virheiden ja tietoturvaongelmien tunnistamiseksi.
- Infrastruktuuri koodina -analyysi: Tarkistaa Terraform-, Kubernetes- ja muut infrastruktuuri koodina -tiedostot virheellisten asetusten ja tietoturvariskien varalta.
- Mukautettujen sääntöjen luominen: Antaa tiimisi luoda ja valvoa sisäisiin standardeihin perustuvia tietoturva- tai vaatimustenmukaisuussääntöjä.
- Muutospyyntöjen huomautukset: Näyttää tietoturvahavainnot muutospyynnöissä, jotta tiimit voivat korjata ongelmat ennen yhdistämistä.
SonarQuben integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira ja Slack.
Pros and Cons
Pros:
- Skannaa koodin, salaisuudet, riippuvuudet ja infrastruktuurin koodina yhdessä työnkulussa
- Laatuportit auttavat estämään riskialtista koodia ennen tuotantoa
- Muutospyyntöjen palaute auttaa kehittäjiä korjaamaan haavoittuvuudet aiemmin
Cons:
- Edistyneet paikallisen asennuksen ominaisuudet edellyttävät itse ylläpidettyä asennusta
- Edistyneet SCA-ominaisuudet edellyttävät SonarQuben edistyneen tietoturvan lisäosaa
Learn more about SonarQube: Sopii parhaiten ennakoivaan verkon tietoturvan valvontaan
- 14 päivän maksuton kokeilujakso + maksuton esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.7/5
Auvikin avulla käyttäjät voivat hallita verkkojaan kattavan näkyvyyden avulla mistä tahansa. Auvik on verkonhallinta-alusta, jonka avulla voit valvoa, suojata ja hallita verkkoinfrastruktuuriasi jatkuvan valvonnan, laitteiden seurannan ja uhkien havaitsemisen avulla.
Miksi valitsin Auvikin: Valitsin Auvikin sen ennakoivien verkonvalvontaominaisuuksien vuoksi. Ne tukevat haavoittuvuuksien hallintaa tarjoamalla reaaliaikaisen näkyvyyden laitteiden toimintaan, mahdollisiin uhkiin ja vaatimustenmukaisuusriskeihin. Auvikin automaattinen verkkokartoitus ja liikenneanalyysi auttavat tunnistamaan luvattomat laitteet ja poikkeavan toiminnan, mikä tarjoaa tarvittavat perustiedot haavoittuvuuksien havaitsemiseen varhaisessa vaiheessa. Alusta sisältää myös ominaisuuksia, kuten määritysten varmuuskopioinnin ja automaattiset hälytykset, jotka mahdollistavat nopeamman reagoinnin mahdollisiin riskeihin. Vaikka Auvik ei ole täysimittainen haavoittuvuuksien hallintaohjelmisto, sen tietoturvapainotus ja integraatiot vahvistavat organisaation yleistä tietoturvatasoa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat reaaliaikainen verkonvalvonta, automaattinen verkkokartoitus, liikenneanalyysi, määritysten hallinta, vaatimustenmukaisuusraportointi ja mahdollisia uhkia koskevat hälytykset. Auvik tarjoaa myös salatun viestinnän ja ennakoivan valvonnan työkaluja, jotka auttavat MSP-yrityksiä ja IT-tiimejä tunnistamaan verkon haavoittuvuudet ennen niiden pahenemista.
Integraatioihin kuuluvat Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk ja Zoom.
Pros and Cons
Pros:
- Nopea ja tarkka hälytysjärjestelmä
- Valvonta yhdestä hallintapaneelista
- Verkkojen yksityiskohtainen visuaalinen graafinen esitys
Cons:
- Integraatioita voisi olla enemmän
- Alustan mukauttaminen voi viedä paljon aikaa
Learn more about Auvik: Paras UEM-natiiviseen päätelaitteiden riskien näkyvyyteen
- 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen 3 $/laite/kuukausi (vuosittain laskutettuna)
Visit WebsiteCustomer Rating:4.7/5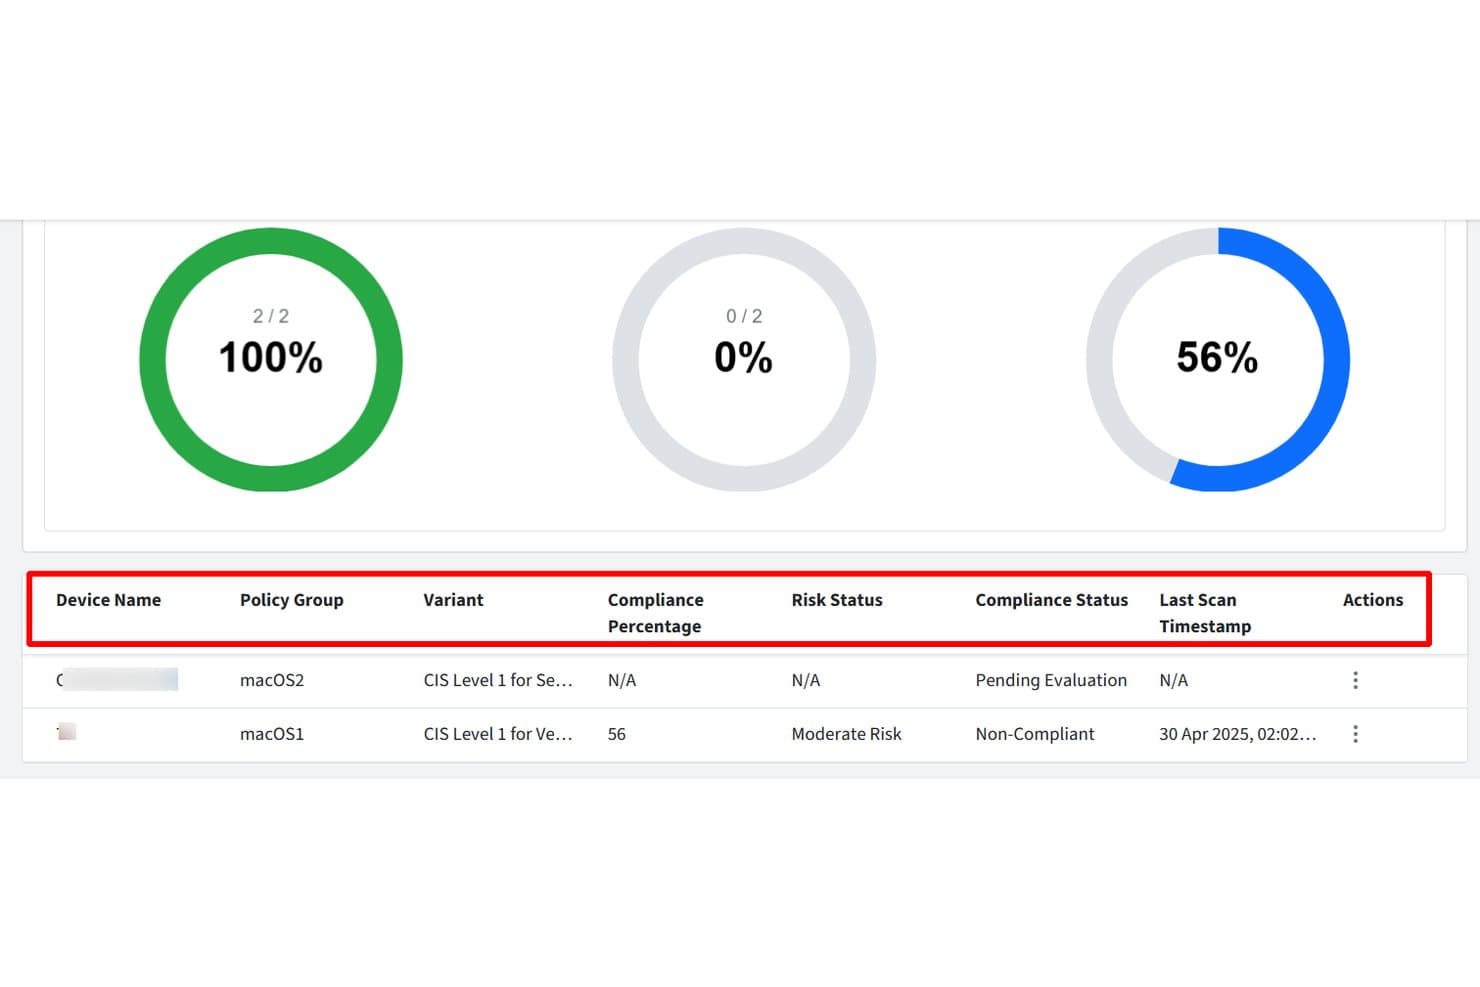
Scalefusion seuraa laitteiden vaatimustenmukaisuuden tilaa ja riskitasoja yhdellä silmäyksellä. Veltar on Scalefusionin UEM-alustaan kuuluva päätelaitteiden tietoturvatuote, joka tarjoaa jatkuvan haavoittuvuuksien tarkistuksen, riskiin perustuvan priorisoinnin ja resurssiluettelon hallituissa Windows- ja macOS-laitteissa.
Kenelle Scalefusion sopii parhaiten?
Scalefusion sopii erityisesti IT-tiimeille, jotka hallitsevat Windows- ja macOS-laitekantoja jo UEM-alustan kautta ja haluavat näkyvyyden haavoittuvuuksiin ilman erillisen tarkistusagentin käyttöönottoa.
Miksi valitsin Scalefusionin
Scalefusionin Veltar päätyi suosikkieni joukkoon, koska se yhdistää UEM-laitehallinnan ja haavoittuvuuksien näkyvyyden ilman erillistä tarkistusagenttia. Pidän erityisesti siitä, miten riskipisteytys kokoaa CVSS:n, EPSS:n, KEV-tilan ja haavoittuvuuden iän yhdeksi yhdistelmäindikaattoriksi, joten näen yhdellä silmäyksellä, millä Windows- tai macOS-päätelaitteilla on suurin altistumisriski. Kriittisen ja korkean vakavuuden CVE-haavoittuvuuksille määritettävät SLA-kynnysarvot tarkoittavat, että tiimini saa automaattiset ylitysmerkinnät ennen kuin mikään jää huomaamatta.
Scalefusionin keskeiset ominaisuudet
- Jatkuva käyttöjärjestelmien ja sovellusten haavoittuvuuksien tarkistus: Veltar tunnistaa haavoittuvuudet rekisteröidyissä Windows- ja macOS-päätelaitteissa hakemalla CVE-tiedot tunneittain NVD:stä ja MSRC:stä.
- Määritettävät SLA-kynnysarvot: Järjestelmänvalvojat voivat määrittää päiväpohjaiset SLA-rajat kriittisen ja korkean vakavuuden CVE-haavoittuvuuksille, ja automaattiset ylitysmerkinnät näytetään Yleiskatsaus-koontinäytössä.
- Haavoittuvuus- ja resurssitietojen CSV-vienti: Sovellukset-, Käyttöjärjestelmät-, Laitteet- ja Haavoittuvuudet-näkymät tukevat kaikki suodatettuja CSV-vientejä resurssi- ja CVE-tietojen jakamista varten ulkoisesti.
- UEM-integroitu korjausten reititys: Kun korjaus on saatavilla, Veltarin 'Korjaa nyt' -toiminto ohjaa järjestelmänvalvojat suoraan asianmukaiseen Windows- tai macOS-korjausten työnkulkuun Scalefusionin UEM-konsolissa.
Scalefusionin integraatiot
Scalefusion integroituu Check Point Harmonyyn ja tukee Google- ja Microsoft-pilvisovellusten tilinhallintaa. Se tarjoaa myös kehittäjien API-rajapinnan ja webhookit mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Hyödyntää olemassa olevaa rekisteröintiä ilman erillistä tarkistusagenttia
- Yhdistää CVSS:n, EPSS:n, KEV:n ja haavoittuvuuden iän
- Keskitetyt laitenäkymät tukevat käytännöllistä päätelaitteiden arviointia
Cons:
- Tarkistaa vain hallitut Windows- ja macOS-päätelaitteet
- Ei tiketti-, omistajuus- tai korjausten vahvistamisen työnkulkua
Learn more about Scalefusion: Paras automaattiseen korjaustiedostojen hallintaan
- Ilmainen kokeilujakso + ilmainen esittely saatavilla
- Hinta pyynnöstä

Heimdal tarjoaa kattavan hallintapaneelin IT-resurssien hallintaan. Heimdal tarjoaa kattavan ratkaisun yrityksille, jotka etsivät tehokasta haavoittuvuuksien hallintaohjelmistoa. Sen alusta on erityisen houkutteleva toimialoille, jotka asettavat kyberturvallisuuden etusijalle, kuten rahoitus-, terveydenhuolto- ja julkishallinnon aloille. Keskittymällä automaattiseen korjaustiedostojen hallintaan ja resurssien valvontaan Heimdal vastaa kriittiseen tarpeeseen korjata haavoittuvuudet ajoissa ja varmistaa, että järjestelmäsi pysyvät suojattuina mahdollisia uhkia vastaan.
Miksi valitsin Heimdalin
Valitsin Heimdalin sen poikkeuksellisen automaattiseen korjaustiedostojen hallintaan keskittyvän lähestymistavan vuoksi. Tämä ominaisuus vastaa suoraan tarpeeseen korjata haavoittuvuudet ajoissa. Näin järjestelmäsi pysyvät jatkuvasti ajan tasalla, mikä vähentää hyväksikäytön riskiä. Lisäksi Heimdalin resurssienhallintaominaisuudet tarjoavat kattavan näkymän ohjelmistovarastoon, mikä auttaa haavoittuvuuksien tunnistamisessa ja asettamisessa tärkeysjärjestykseen. Sen saumaton integrointi kolmannen osapuolen työkaluihin parantaa entisestään sen käyttökelpoisuutta erilaisissa IT-ympäristöissä.
Heimdalin tärkeimmät ominaisuudet
Keskeisten vahvuuksiensa lisäksi Heimdal tarjoaa useita muita arvokkaita ominaisuuksia:
- Uhkien metsästys: Mahdollistaa verkon mahdollisten uhkien ennakoivan tunnistamisen ja torjunnan.
- Yhtenäinen päätelaitteiden hallinta: Tarjoaa keskitetyn hallinnan kaikille päätelaitteille turvallisuuden ja vaatimustenmukaisuuden parantamiseksi.
- Vaatimustenmukaisuusraportointi: Luo yksityiskohtaisia raportteja toimialan standardien ja säädösten noudattamisen varmistamiseksi.
- Helppokäyttöinen käyttöliittymä: Tarjoaa intuitiivisen hallintapaneelin helppoa navigointia ja käytäntöjen hallintaa varten.
Heimdalin integraatiot
Heimdal ei tällä hetkellä luettele natiivisia integraatioita, mutta alusta tukee API-pohjaisia mukautettuja integraatioita.
Pros and Cons
Pros:
- Automatisoi korjaustiedostojen asentamisen päätelaitteissa
- Tehokas haavoittuvuuksien ja uhkien tunnistus
- Yksityiskohtainen näkyvyys resursseihin ja lisensseihin
Cons:
- Natiivisia integraatioita ei ole saatavilla
- Käyttöliittymän omaksuminen vaatii aikaa
Learn more about Heimdal: Paras jatkuvaan haavoittuvuuksien valvontaan
- 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen $149/kuukausi
Visit WebsiteCustomer Rating:4.8/5
Intruderin hyökkäyspinnanäkymä auttaa tunnistamaan ja hallitsemaan verkon mahdollisia haavoittuvuuksia. Intruder on pilvipohjainen haavoittuvuuksien hallintatyökalu, joka auttaa tunnistamaan ja korjaamaan digitaalisen infrastruktuurisi tietoturvaheikkouksia.
Miksi valitsin Intruderin: Intruderin jatkuva haavoittuvuuksien hallinta varmistaa, että järjestelmäsi tarkistetaan säännöllisesti uusien uhkien varalta. Tämä ominaisuus käynnistää tarkistukset automaattisesti, kun muutoksia havaitaan, mikä auttaa pysymään mahdollisten tietoturvariskien edellä. Lisäksi Intruderin hyökkäyspinnan hallinta löytää tuntemattomia resursseja, kuten aliverkkotunnuksia ja seuraamattomia ohjelmointirajapintoja, tarjoten kattavan näkymän organisaatiosi altistumiseen. Se tarjoaa myös altistumisen hallinnan, jossa useita tarkistusmoottoreita yhdistetään yli tuhannen sellaisen hyökkäyspintaongelman tunnistamiseksi, joita muut tarkistimet saattavat jättää huomaamatta.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu priorisointi, jossa hyödynnetään uusinta uhkatietoa, kuten CISA:n tunnettujen hyväksikäytettyjen haavoittuvuuksien luetteloa ja koneoppimiseen perustuvia hyväksikäyttöennusteita. Se tarjoaa myös pääsyn yksityiseen bugipalkkio-ohjelmaan, jonka avulla tiimisi voi tehdä yhteistyötä huippuhakkerien kanssa sellaisten haavoittuvuuksien löytämiseksi, jotka automaattiset tarkistimet saattavat jättää huomaamatta.
Integraatioihin kuuluvat AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel ja Okta.
Pros and Cons
Pros:
- Kattava haavoittuvuuksien tunnistus
- Automaattinen tarkistus ja valvonta
- Vaatimustenmukaisuuden raportointiominaisuudet
Cons:
- Satunnaiset virheelliset positiiviset tulokset
- Hyökkäyspintaominaisuus on rajoitettu premium-pakettiin
Learn more about Intruder: Paras kattavaan haavoittuvuuksien skannaukseen
- Ilmainen esittely saatavilla
- Alkaen 69 $/kuukausi
Visit WebsiteCustomer Rating:4.5/5
Astra Pentestin pääkoontinäyttö tarjoaa yleiskatsauksen tietoturvan tilaan ja havaittuihin haavoittuvuuksiin. Astra Pentest on kattava tietoturvatyökalu, joka on suunniteltu suorittamaan perusteellisia läpäisytestejä eri ympäristöissä, kuten verkkosovelluksissa, pilviympäristöissä, mobiilisovelluksissa, rajapinnoissa, verkoissa ja lohkoketjujärjestelmissä. Se auttaa käyttäjiä tunnistamaan haavoittuvuuksia älykkään skannerin ja helppokäyttöisen koontinäytön avulla ja varmistaa verkkosovellusten vahvan tietoturvan.
Miksi valitsin Astra Pentestin: Yksi sen tärkeimmistä ominaisuuksista on haavoittuvuusskanneri, joka suorittaa yli 8000 testiä, mukaan lukien tunnettujen CVE-haavoittuvuuksien, OWASP Top 10 -riskien ja SANS 25 -listan tarkistukset. Skanneri on suunniteltu kattamaan kaikki mahdolliset aukot ja varmistamaan perusteelliset tietoturva-arvioinnit. Lisäksi skanneri voi analysoida kirjautumisruutujen takana olevia sivuja selainlaajennuksen avulla, mikä helpottaa sovelluksen jokaisen osan suojaamista.
Erityiset ominaisuudet ja integraatiot:
Joitakin Astra Pentestin tärkeimpiä ominaisuuksia ovat verkkosovellusten, pilvitietoturvan, mobiilisovellusten, rajapintojen, verkkoturvallisuuden ja lohkoketjujen läpäisytestit. Se tarjoaa myös raportointia, vaatimustenmukaisuuden hallintaa ja julkisesti todennettavia tietoturvasertifikaatteja.
Integraatioihin kuuluvat GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins ja CircleCI.
Pros and Cons
Pros:
- Keskitetty koontinäyttö haavoittuvuuksien hallintaan
- Kattavat tietoturvatarkistukset vaatimustenmukaisuutta varten
- Helppokäyttöinen käyttöliittymä
Cons:
- Työkalu saattaa tuottaa vääriä positiivisia tuloksia
- Rajoitetut mukautusmahdollisuudet
Learn more about Astra Pentest:
Muut haavoittuvuuksien hallintatyökalut
Tässä on joitakin muita haavoittuvuuksien hallintatyökaluvaihtoehtoja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11New RelicParas ilman määrityksiä saataviin tietoturvatietoihin
- 12IBM Security QRadar EDRParas kattavaan uhkatiedusteluun
- 13Cisco Vulnerability ManagementParas laajaan laite- ja protokollakattavuuteen
- 14Microsoft Defender Vulnerability ManagementParas Microsoft-ekosysteemin kanssa integrointiin
- 15Tenable Vulnerability ManagementParhaiten Active Directoryn ja infrastruktuurin turvallisuuteen
- 16Qualys VMDRParas kattavaan IT-omaisuudenhallintaan
- 17InsightVM (Nexpose)Sopii parhaiten reaaliaikaiseen päästä päähän -näkyvyyteen
- 18Wiz Vulnerability ManagementParas monipilviympäristöjen tietoturvaan
- 19CyCognitoParas hyökkäyspinnan hallintaan
- 20Arctic WolfSopii parhaiten hallittuihin tunnistus- ja reagointipalveluihin
- 21Frontline Vulnerability ManagerParas pilvi- ja verkkoturvallisuuden integrointiin
- 22AdluminParas finanssisektorin tietoturvaan keskittyvä ratkaisu
- 23NucleusParas monikehysvaatimustenmukaisuuden hallintaan
- 24Oligo SecuritySopii parhaiten avoimen lähdekoodin kirjastojen ajonaikaiseen suojaukseen
- 25CYRISMAParas intuitiiviseen käyttöliittymään ja automaattiseen korjaustiedostojen asennukseen
- 26NowSecureParas mobiilisovellusten tietoturvaan
Miten arvioin haavoittuvuuksien hallintatyökaluja
Jaan arvioinnit kahteen tasoon: perusvaatimuksiin, joita SecOps-tiimi ei voi olla ilman, sekä erottaviin tekijöihin – kuten hyväksikäyttötiedusteluun ja hyökkäyspolkujen analyysiin – jotka erottavat parhaat työkalut muista.
Keskeiset toiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) jokaisen alla luetellun keskeisen toiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Omaisuuden etsintä ja inventaario: Tarkistan, pystyykö työkalu kartoittamaan päätelaitteet, pilvityökuormat, säilöt ja verkkolaitteet automaattisesti – erityisesti hybridiympäristöissä, joissa luvaton IT piileskelee usein.
- Haavoittuvuuksien skannaus: Skannauksen kattavuus on tärkeää, joten arvioin tuen todennetuille ja todentamattomille skannauksille käyttöjärjestelmissä, verkkosovelluksissa, tietokannoissa ja pilvikokoonpanoissa.
- Riskiperusteinen priorisointi: Pelkkien CVSS-pisteiden luettelemisen sijaan työkalun pitäisi huomioida hyväksikäyttömahdollisuus, uhkatiedustelu ja omaisuuden kriittisyys, jotta se tuo esiin asiat, jotka todella vaativat ensimmäisenä huomiota.
- Korjaustyönkulku ja seuranta: Etsin tikettien määrittämistä, SLA-seurantaa ja kaksisuuntaista synkronointia Jiran tai ServiceNow'n kaltaisten työkalujen kanssa, jotta havainnot eivät jää hallintapaneeliin tiimien kadottaessa käsityksen vastuuhenkilöistä.
- Raportointi ja vaatimustenmukaisuus: Auditointikausi paljastaa, mitkä työkalut todella suoriutuvat tässä – arvioin PCI-DSS:n, HIPAA:n, ISO 27001:n ja NIST:n sisäänrakennettuja malleja sekä mahdollisuutta mukauttaa raportteja eri sidosryhmille.
- Jatkuva valvonta ja integraatiot: Yksittäinen skannaus on vain tilannekuva. Etsin ajastettua ja reaaliaikaista skannausta yhdistettynä SIEM-järjestelmien, EDR-alustojen ja CI/CD-putkien natiiviin liitettävyyteen.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisominaisuudet
Hyökkäyspolkujen analyysi on merkittävä erottava tekijä – etsin työkaluja, jotka kartoittavat, kuinka ketjutetut haavoittuvuudet ja identiteettipuutteet voisivat mahdollistaa hyökkääjän sivuttaisliikkeen kohti kaikkein kriittisimpiä resursseja. Myös EPSS ja hyväksikäyttötiedustelu ovat tärkeitä, sillä tosielämän aseistamistietoja hyödyntävä työkalu auttaa tiimejä siirtymään teoreettisten riskipisteiden ohi. DevSecOps-tiimeille säilöjen ja IaC:n skannaus siirtää havaitsemisen koontiputkeen ja tunnistaa Terraformin tai Kubernetes-manifestien virheelliset määritykset ennen niiden päätymistä tuotantoon.
Ominaisuuksia pidemmälle
Lisensointimallit vaihtelevat tällä alalla suuresti – jotkin toimittajat veloittavat IP-osoitteiden, toiset omaisuuden tai käyttäjien määrän perusteella – joten arvioin, vastaako hinnoittelurakenne ympäristösi kasvutapaa. Myös käyttöönottovaihtoehdot ovat tärkeitä, erityisesti tiimeille, jotka hallinnoivat eristettyjä verkkoja tai tiukkoja tietojen sijaintivaatimuksia, joissa itse isännöity vaihtoehto on välttämätön. Tarkastelen myös sopivuutta ekosysteemiin ja varmistan, että nykyiseen SIEM-, SOAR- ja ITSM-pinoosi on saatavilla natiiviliittimet, jotta havainnot siirtyvät vakiintuneisiin työnkulkuihin ilman mukautettuja skriptejä.
Näin valitset haavoittuvuuksien hallintatyökalun
On helppo juuttua pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin. Jotta pysyt keskittyneenä käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on tarkistuslista huomioitavista tekijöistä:
| Tekijä | Mitä tulee ottaa huomioon |
| Skaalautuvuus | Varmista, että työkalu voi kasvaa liiketoimintasi mukana. Selvitä, pystyykö se käsittelemään suurempia tietomääriä ja useampia käyttäjiä suorituskyvystä tinkimättä. |
| Integraatiot | Tarkista, integroituvatko työkaluun käyttämäsi ohjelmistot, kuten SIEM-järjestelmät, tikettityökalut ja pilvipalvelut, jotta työnkulut sujuvoituvat. |
| Mukautettavuus | Etsi mukautusvaihtoehtoja, joiden avulla voit räätälöidä koontinäytöt, raportit ja hälytykset tiimisi erityistarpeiden ja mieltymysten mukaisiksi. |
| Helppokäyttöisyys | Valitse työkalu, jossa on intuitiivinen käyttöliittymä ja lyhyt perehdytysaika, jotta tiimisi voi ottaa sen nopeasti käyttöön. |
| Budjetti | Arvioi kustannuksia suhteessa tarjottuihin ominaisuuksiin. Harkitse joustavia hinnoittelusuunnitelmia, jotka sopivat taloudellisiin rajoitteisiisi ja tarjoavat vastinetta rahalle. |
| Turvallisuustoimet | Arvioi työkalun kykyä suojata arkaluonteisia tietoja ja noudattaa toimialan säädöksiä sekä varmista, että käytössä on vankat turvatoimet. |
| Toimittajan tuki | Arvioi toimittajan maine asiakastuen osalta, mukaan lukien saatavuus, vastausaika ja vianmääritykseen tarjotut resurssit. |
| Raportointiominaisuudet | Etsi kattavia raportointiominaisuuksia, jotka tarjoavat tietoa haavoittuvuuksista ja vaatimustenmukaisuudesta ja auttavat tekemään perusteltuja tietoturvapäätöksiä. |
Haavoittuvuuksien hallintatyökalujen trendit
Tutkimuksessani perehdyin lukuisiin eri haavoittuvuuksien hallintatyökalujen toimittajien tuoteuutisiin, lehdistötiedotteisiin ja julkaisutietoihin. Tässä ovat esiin nousevat trendit, joita seuraan:
- Tekoälypohjainen uhkien tunnistus: Toimittajat hyödyntävät tekoälyä uhkien tunnistusominaisuuksien parantamiseen. Tekoäly pystyy tunnistamaan kuvioita ja poikkeamia perinteisiä menetelmiä nopeammin, mikä auttaa tiimejä reagoimaan uhkiin nopeammin. Joissakin työkaluissa hyödynnetään koneoppimista mahdollisten haavoittuvuuksien ennustamiseen.
- Pilvinatiivi tietoturva: Kun yhä useammat yritykset siirtyvät pilveen, työkaluja kehitetään tarjoamaan parempia pilvinatiiveja tietoturvaominaisuuksia. Tämä trendi on tärkeä yrityksille, jotka ovat vahvasti riippuvaisia pilvi-infrastruktuurista, sillä se tarjoaa syvällisempää tietoa pilviympäristöille ominaisista haavoittuvuuksista.
- Luottamukseen perustumattomat tietoturvamallit: Yhä useammat työkalut ottavat käyttöön luottamukseen perustumattomia malleja, joissa jokainen käyttäjä ja laite on varmennettava. Tämä lähestymistapa parantaa tietoturvaa olettamalla, että uhkia voi olla organisaation sisällä tai sen ulkopuolella. Ciscon kaltaiset toimittajat integroivat luottamukseen perustumattomia periaatteita alustoihinsa.
- Parannetut raportointiominaisuudet: Yksityiskohtaisesta ja mukautettavasta raportoinnista on tulossa yhä tärkeämpää. Käyttäjät tarvitsevat tietoa haavoittuvuuksista ja vaatimustenmukaisuuden tilasta. Työkalut tarjoavat aiempaa kehittyneempiä raportointiominaisuuksia näihin tarpeisiin vastaamiseksi, mikä mahdollistaa paremman riskienhallinnan.
- Käyttäjien toiminnan analytiikka: Jotkin toimittajat sisällyttävät käyttäjien toiminnan analytiikkaa epätavallisen toiminnan seuraamista ja tunnistamista varten. Tämä trendi auttaa havaitsemaan sisäpiiriuhkia ja vaarantuneita tilejä sekä tarjoaa yrityksille uuden tietoturvakerroksen.
Mitä haavoittuvuuksien hallintatyökalut ovat?
Haavoittuvuuksien hallintatyökalut etsivät organisaation omaisuudesta tietoturvan heikkouksia, seuraavat niitä ja auttavat korjaamaan ne. Niitä käyttävät tietoturvatiimit, IT-järjestelmänvalvojat ja operatiivinen henkilöstö, joiden on vähennettävä riskejä ja pidettävä järjestelmät ajan tasalla ilman manuaalisiin tarkistuksiin tukeutumista.
Automaattinen skannaus, riskien pisteytys ja raportointiominaisuudet auttavat havaitsemaan ongelmat aiemmin, päättämään, mitkä ongelmat korjataan ensin, ja pitämään tiimit ajan tasalla. Kaiken kaikkiaan nämä työkalut auttavat organisaatioita ylläpitämään turvallisempia ja luotettavampia järjestelmiä pienemmällä manuaalisella työmäärällä.
Haavoittuvuuksien hallintatyökalujen ominaisuudet
Kun valitset haavoittuvuuksien hallintatyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- AI-pohjainen uhkien tunnistus: Hyödyntää tekoälyä kuvioiden ja poikkeamien nopeaan tunnistamiseen, mikä auttaa tiimejä reagoimaan uhkiin nopeammin.
- Pilvinatiivi tietoturva: Tarjoaa pilviympäristöihin erikoistuneita tietoturvaominaisuuksia ja tarjoaa tietoa pilvikohtaisista haavoittuvuuksista.
- Nollaluottamukseen perustuvat tietoturvamallit: Edellyttävät jokaisen käyttäjän ja laitteen vahvistamista, mikä parantaa tietoturvaa olettamalla, että kaikki käyttöoikeudet voivat muodostaa uhan.
- Tehostetut raportointiominaisuudet: Tarjoavat mukautettavia ja yksityiskohtaisia raportteja, jotka antavat tietoa haavoittuvuuksista ja vaatimustenmukaisuuden tilasta.
- Käyttäjien käyttäytymisen analytiikka: Valvoo ja tunnistaa epätavallista käyttäjätoimintaa sisäpiiriuhkien ja vaarantuneiden tilien havaitsemiseksi.
- Riskien priorisointi: Auttaa tiimejä keskittymään kriittisimpiin haavoittuvuuksiin arvioimalla ja asettamalla mahdolliset uhat tärkeysjärjestykseen.
- Automaattinen korjausten hallinta: Sujuvoittaa tietoturvakorjausten käyttöönottoa, vähentää manuaalista työmäärää ja minimoi haavoittuvuuksia.
- Jatkuva valvonta: Tarjoaa verkon jatkuvaa arviointia uusien haavoittuvuuksien havaitsemiseksi niiden ilmaantuessa.
- Vaatimustenmukaisuuden raportointi: Varmistaa, että tietoturvatoimet täyttävät alan standardit ja säädökset, mikä helpottaa vaatimustenmukaisuusprosessia.
- Mukautettavat koontinäytöt: Antavat käyttäjille mahdollisuuden mukauttaa tietojen ja mittareiden näkymää omien tarpeidensa ja mieltymystensä mukaisesti.
Haavoittuvuuksien hallintatyökalujen hyödyt
Haavoittuvuuksien hallintatyökalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä on muutamia hyötyjä, joita voit odottaa:
- Parantunut tietoturvan taso: Tunnistamalla ja hallitsemalla haavoittuvuuksia nämä työkalut auttavat suojaamaan järjestelmiäsi mahdollisilta uhilta ja vähentämään tietoturvariskejä.
- Tehokas riskienhallinta: Riskien priorisointiominaisuuksien avulla tiimisi voi keskittyä kriittisimpiin haavoittuvuuksiin, mikä varmistaa resurssien tehokkaan käytön.
- Parantunut vaatimustenmukaisuus: Vaatimustenmukaisuuden raportointi auttaa täyttämään alan standardit ja säädökset, yksinkertaistaa auditointeja ja vähentää vaatimustenmukaisuuteen liittyvää stressiä.
- Ajansäästö: Automaattinen korjausten hallinta ja jatkuva valvonta vähentävät manuaalisia tehtäviä, jolloin tiimisi voi keskittyä muihin tärkeisiin toimintoihin.
- Tietoon perustuva päätöksenteko: Yksityiskohtaiset raportit ja analytiikka tarjoavat tietoa, joka tukee parempia tietoturvaa koskevia päätöksiä ja strategioita.
- Parantunut näkyvyys: Pilvinatiivin tietoturvan ja käyttäjien käyttäytymisen analytiikan kaltaiset ominaisuudet tarjoavat selkeämmän näkymän verkkoosi ja mahdollisiin uhkiin.
- Ennakoiva uhkien tunnistus: AI-pohjainen uhkien tunnistus mahdollistaa haavoittuvuuksien nopeamman tunnistamisen ja niihin reagoimisen, mikä auttaa pitämään järjestelmäsi suojattuina.
Haavoittuvuuksien hallintatyökalujen kustannukset ja hinnoittelu
Haavoittuvuuksien hallintatyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja pakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon haavoittuvuuksien hallintatyökaluratkaisujen yleisistä paketeista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Haavoittuvuuksien hallintatyökalujen pakettien vertailutaulukko
| Pakettityyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
| Ilmainen paketti | $0 | Perustason haavoittuvuuksien skannaus, rajoitettu raportointi ja yhteisötuki. |
| Henkilökohtainen paketti | $5-$25/käyttäjä/kuukausi | Vakiotason skannausominaisuudet, riskien priorisointi ja perustason vaatimustenmukaisuuden tarkistukset. |
| Yrityspaketti | $30-$60/ käyttäjä/kuukausi | Edistynyt analytiikka, automaattinen korjausten hallinta ja mukautettavat koontinäytöt. |
| Yritystason paketti | $70-$150/ käyttäjä/kuukausi | Kattava raportointi, AI-pohjainen uhkien tunnistus ja oma tukipalvelu. |
Haavoittuvuuksien hallintatyökalut (UKK)
Tässä on vastauksia haavoittuvuuksien hallintatyökaluja koskeviin yleisiin kysymyksiin:
Miten haavoittuvuuksien hallintatyökalut toimivat?
Haavoittuvuuksien hallintatyökalut arvioivat verkkoasi IP-skannereiden, verkko- ja porttiskannereiden sekä muiden työkalujen avulla. Ne asettavat ongelmat tärkeysjärjestykseen, jotta kriittisimmät heikkoudet korjataan ensin, ja ehdottavat käytännöllisiä korjaustoimenpiteitä. Tämä prosessi auttaa suojaamaan järjestelmiäsi käsittelemällä haavoittuvuudet viipymättä.
Mitä yhteistä useimmilla haavoittuvuuksien arviointityökaluilla on?
Haavoittuvuuksien arviointityökalujen keskeinen ominaisuus on niiden kyky skannata järjestelmiäsi. Ne suorittavat automatisoituja skannauksia koko verkossasi ja analysoivat jokaisen laitteen, sovelluksen ja järjestelmän mahdollisten haavoittuvuuksien varalta. Tämä automaatio varmistaa kattavan näkyvyyden ja tehokkaan haavoittuvuuksien havaitsemisen.
Millaisia hinnoittelumalleja haavoittuvuuksien hallintatyökaluilla yleensä on?
Haavoittuvuuksien arviointityökalujen keskeinen ominaisuus on niiden kyky skannata järjestelmiäsi. Ne suorittavat automatisoituja skannauksia koko verkossasi ja analysoivat jokaisen laitteen, sovelluksen ja järjestelmän mahdollisten haavoittuvuuksien varalta. Tämä automaatio varmistaa kattavan näkyvyyden ja tehokkaan haavoittuvuuksien havaitsemisen.
Mikä on automatisoidun haavoittuvuustyökalun skannauksen haittapuoli?
Automatisoitujen haavoittuvuustyökalujen skannauksilla on joitakin haittoja. Ne eivät välttämättä havaitse äskettäin löydettyjä tai monimutkaisia haavoittuvuuksia, joita on vaikea automatisoida. Tämä rajoitus tarkoittaa, että kattavan tietoturvan varmistamiseksi saatat tarvita manuaalisia tarkistuksia.
Kuinka usein haavoittuvuusskannauksia tulisi suorittaa?
Haavoittuvuusskannausten tiheys riippuu organisaatiosi tarpeista ja riskinsietokyvystä. Yleensä skannaukset kannattaa suorittaa säännöllisesti, esimerkiksi viikoittain tai kuukausittain, jotta jatkuva suojaus uusia uhkia vastaan voidaan varmistaa. Säännölliset skannaukset auttavat ylläpitämään vahvaa tietoturvaa.
Voivatko haavoittuvuuksien hallintatyökalut integroitua olemassa oleviin tietoturvajärjestelmiin?
Kyllä, monet haavoittuvuuksien hallintatyökalut voidaan integroida olemassa oleviin tietoturvajärjestelmiin. Tämä integraatio mahdollistaa saumattoman tietojen jakamisen ja paremman uhkien hallinnan. Toimimalla nykyisen infrastruktuurisi kanssa nämä työkalut vahvistavat yleistä tietoturvastrategiaasi.