


kyberturvallisuuden ala laajenee innovatiivisten työkalujen ja teknologioiden kehityksen myötä, jotta yritysten nykyään kohtaamia monenlaisia uhkia ja haasteita voidaan hallita ja lieventää. Kaksi keskeistä käsitettä ovat SOAR (tietoturvan orkestrointi, automatisointi ja reagointi) ja SIEM (tietoturvatietojen ja tapahtumien hallinta). Molemmat tarjoavat erillisiä mutta toisiinsa liittyviä ominaisuuksia, jotka on suunniteltu tehostamaan kyberturvallisuustoimintojen tehokkuutta ja vaikuttavuutta.
SIEM-työkalut voivat pitää IT-infrastruktuurisi suojattuna valvomalla ja havaitsemalla tietoturvauhkia. SOAR omaksuu ennakoivamman lähestymistavan. Se integroituu erilaisiin tietoturvatyökaluihin kerätäkseen tietoja ja mahdollistaa automaattiset vastaukset matalan tason uhkiin. SOAR-alustat on suunniteltu tehostamaan ja vahvistamaan reagointia tällaisiin uhkiin.

Alan näkökulma
Termin SIEM loivat Gartnerin analyytikot, ja siinä yhdistyvät tietoturvatapahtumien hallinta (SEM), joka analysoi loki- ja tapahtumatietoja reaaliaikaisesti tarjotakseen uhkien valvontaa, tapahtumien korrelaatiota ja poikkeamien hallintaa, sekä tietoturvatietojen hallinta (SIM), joka kerää, analysoi ja raportoi lokitietoja.
SOARin ja SIEMin välinen keskustelu nousee usein esiin, mutta niiden käyttöajankohdan ja -tavan ymmärtäminen voi parantaa merkittävästi yrityksen tietoturvan tasoa. Tässä artikkelissa opit SIEMin ja SOARin keskeiset toiminnot.
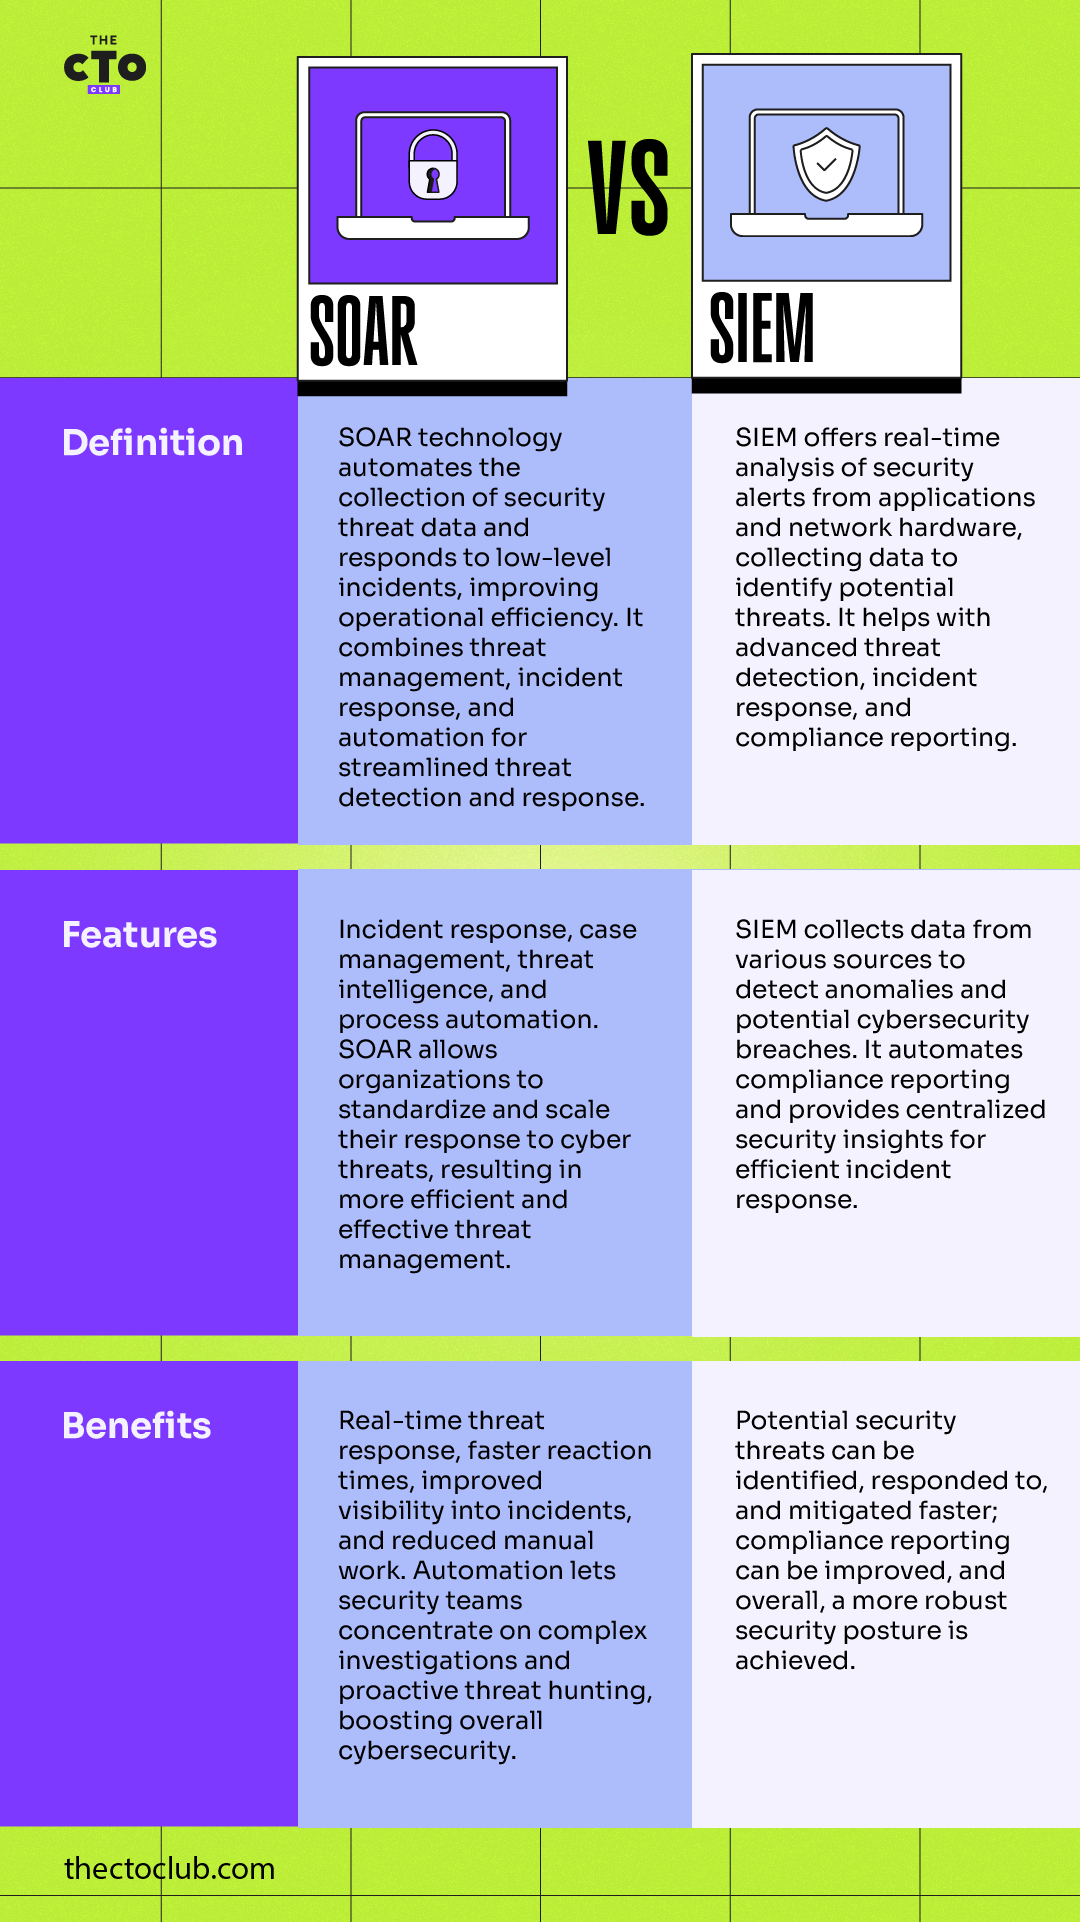
SOARin ja SIEMin ymmärtäminen: määritelmä, ominaisuudet ja hyödyt
Have an account? Log In
Keskeiset erot
Vaikka SOAR- ja SIEM-työkalut vaikuttavat samanlaisilta, niiden välillä on keskeisiä eroja. SIEM-työkalut keskittyvät pääasiassa tietojen kirjaamiseen, korrelaatioon ja tapahtumien analysointiin epänormaalin ja epäilyttävän toiminnan tunnistamiseksi. Ne tuovat esiin määritetyt tapahtumat tai poikkeamat, mutta eivät ryhdy muihin toimiin.
SOAR-työkalut puolestaan keskittävät uhkatiedot ja tarjoavat kattavan näkymän tietoturvaympäristöön. Ne menevät SIEM-ratkaisuja pidemmälle tarjoamalla automaattisia reagointitoimia. Näihin voi kuulua ilmoitusten lähettäminen asianomaiselle henkilöstölle toimenpiteitä varten sekä vaikuttavien laitteiden aktiivinen eristäminen tai haitallisten IP-osoitteiden estäminen.
Pelkkä SIEM edellyttää yleensä manuaalista puuttumista havaittujen hälytysten lajitteluun, mikä voi viedä paljon aikaa ja aiheuttaa viiveitä vakavan uhkatilanteen sattuessa. SOARin avulla voit vähentää ihmistyötä automatisoimalla nämä prosessit ennakoivasti.
SOAR-työkalut voivat lyhentää merkittävästi reagointiaikoja käynnistämällä erityisiä työnkulkuja havaittujen uhkien perusteella ja parantaa siten tietoturvan tehokkuutta ja vaikuttavuutta. Vaikka SOAR ja SIEM voivat toimia itsenäisesti, näiden kahden järjestelmän integrointi voi tarjota saumattomamman ja tehokkaamman strategian uhkien havaitsemiseen ja niihin reagoimiseen sekä edistää kokonaisvaltaista kyberturvallisuusstrategiaa.


SOAR ja SIEM liiketoiminnan tarpeiden mukaan
Kun valitset SOARin ja SIEMin välillä yrityksesi tarpeisiin, on tärkeää tunnistaa organisaatiosi yksilölliset vaatimukset. SIEM-ratkaisut ovat erinomaisia tietojen keräämisessä ja tarjoavat arvokkaita näkemyksiä toimintamalleista sekä merkitsevät huomionarvoiset tapahtumat tutkittaviksi. Jos yrityksesi ensisijainen tarve on parempi näkyvyys ekosysteemeihin, lokien korrelaatioon ja tapahtumahälytyksiin, SIEM-ratkaisu voi olla sopivampi. Se on erityisen tehokas ympäristöissä, joissa vaatimustenmukaisuussäännökset edellyttävät yksityiskohtaista lokien kirjaamista ja tapahtumien analysointia.
SOAR puolestaan suuntautuu enemmän ennakoivaan uhkien metsästykseen, poikkeamien hallintaan ja automatisointiin. Tämä alusta tunnetaan kyvystään integroida erilaisia kyberturvallisuustyökaluja, mikä mahdollistaa uhkiin reagoinnin yhtenäisen koordinoinnin.
Jos yrityksesi pitää nopeaa uhkiin reagointia tärkeänä ja haluaa havaita sekä korjata puutteet ennen niiden pahenemista, SOAR saattaa olla parempi vaihtoehto. SOARin kyky luoda virtaviivainen työnkulku, lyhentää reagointiaikaa ja keventää tietoturvatiimisi työtaakkaa voi tuoda yrityksellesi huomattavaa arvoa ja tehokkuutta.

More Articles
SOARin ja SIEMin onnistuneet käyttöönotot
Yksi onnistunut esimerkki SIEM-järjestelmän käyttöönotosta voidaan nähdä tässä johtavan terveyspalveluntarjoajan tapauksessa. Yrityksellä oli vaikeuksia käsitellä valtavia määriä käyttäjälokeja ja hälytyksiä, mikä lisäsi riskiä kriittisten tietoturvatapahtumien huomaamatta jäämisestä.
SIEM-ratkaisun käyttöönotto vähensi lokien määrää merkittävästi, ja tärkeät tapahtumat tunnistettiin nopeasti. Järjestelmä tarjosi myös keskitetyn paikan analysointia ja raportointia varten, mikä paransi organisaation tietoturvan tasoa.
Samoin SOAR-järjestelmät ovat osoittautuneet välttämättömiksi. Esimerkiksi kansainvälinen pankkiryhmä kohtasi runsaasti kyberuhkia ja vääriä hälytyksiä, ja perinteiset uhkienhallintamenetelmät osoittautuivat tehottomiksi.
SOAR-järjestelmän käyttöönotto mahdollisti reagointiajan lyhentämisen tunneista minuutteihin. Toistuvien tehtävien automatisoinnin ansiosta ne pystyivät keskittämään resurssinsa monimutkaisiin uhkiin.
SOAR-alusta paransi tehokkuutta ja tarkkuutta sekä auttoi niitä selviytymään nopeasti muuttuvasta uhkaympäristöstä. Molemmissa tapauksissa SIEM:n integrointi SOAR-järjestelmään osoittautui ratkaisevan tärkeäksi niiden tietoturvainfrastruktuurin parantamisessa.
Kyberturvallisuuden tulevaisuus SOAR:n ja SIEM:n kanssa
Kun etenemme yhä syvemmälle digitaaliaikaan, opimme, mitkä työkalut voivat muodostaa tehokkaan kyberturvallisuuden puolustusjärjestelmän. Esille nousevat kehittyneet kyberuhkat edellyttävät yhtä kehittynyttä reagointia; siksi SIEM:n tapahtumien havaitsemiskykyjen yhdistäminen SOAR:n automatisoituihin reagointimekanismeihin on kyberturvallisuuden tulevaisuus.
Lisäksi näiden teknologioiden tuleva kehitys kietoutuu todennäköisesti pilviturvallisuuden hallintaan. Kun yritykset siirtävät toimintojaan yhä enemmän pilveen, pilviyhteensopiville SIEM- ja SOAR-ratkaisuille, jotka tarjoavat reaaliaikaista uhkatietoa ja automatisoituja vastatoimia, tulee olemaan suurempi kysyntä. On selvää, että SOAR:n ja SIEM:n yhdistelmällä tulee olemaan keskeinen rooli seuraavan sukupolven kyberturvallisuusstandardien määrittämisessä.
Lisätietoja kyberturvallisuudesta saat tilaamalla uutiskirjeemme ja saamalla uusimmat näkemykset!


