

El software de gestión de vulnerabilidades basada en riesgos te ayuda a identificar, priorizar y corregir las amenazas de seguridad centrándote en el riesgo empresarial real, no solo en la gravedad técnica. Si estás cansado de las listas de vulnerabilidades genéricas y de la fatiga por alertas, necesitas herramientas que filtren el ruido y te muestren qué debes solucionar primero.
En esta guía encontrarás las mejores soluciones de gestión de vulnerabilidades basada en riesgos para 2026, seleccionadas por su capacidad para ayudar a tu equipo a proteger lo que importa, mantenerse al día frente a las amenazas crecientes y tomar decisiones más inteligentes. Obtén información práctica para seleccionar la plataforma adecuada para tu entorno, tanto si gestionas una infraestructura extensa como si estás optimizando los flujos de trabajo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de software de gestión de vulnerabilidades basada en riesgos
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software de gestión de vulnerabilidades basada en riesgos:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor puntuación de probabilidad de explotación en el mundo real | Plan gratuito + demo gratis | Desde $29,000/año (facturado anualmente) | Website | |
| 2 | Mejor para IA explicable en gestión de exposiciones | Demostración gratuita | Precios bajo petición | Website | |
| 3 | Ideal para puntuaciones de amenazas mediante aprendizaje automático | Demostración gratuita | Precio a consultar | Website | |
| 4 | Lo mejor para automatización de flujos de trabajo agenticos a escala | Demostración gratuita | Precios bajo solicitud | Website | |
| 5 | Mejor para integraciones empresariales personalizables | Demostración gratuita | Precio a consultar | Website | |
| 6 | Mejor para puntuaciones basadas en inteligencia de amenazas | Demostración gratuita | Precio a consultar | Website | |
| 7 | El mejor para la priorización de exposiciones impulsada por IA | Demostración gratuita | Precios bajo consulta | Website | |
| 8 | La mejor vista de panel unificado a través de dominios de riesgo | Prueba gratuita + demostración gratuita | Precio a consultar | Website | |
| 9 | Ideal para el descubrimiento integrado de activos de TI | Prueba gratuita de 30 días | Precios bajo consulta | Website | |
| 10 | Mejor automatización para datos de riesgo de múltiples fuentes | Demostración gratuita | Precio a consultar | Website |


Análisis del mejor software de gestión de vulnerabilidades basada en riesgos
A continuación se muestran mis resúmenes detallados del mejor software de gestión de vulnerabilidades basada en riesgos que llegó a mi lista de preseleccionados. Mis análisis ofrecen una visión detallada de las características, integraciones y mejores casos de uso de cada plataforma para ayudarte a encontrar la opción más adecuada para ti.
 Mejor puntuación de probabilidad de explotación en el mundo real
- Plan gratuito + demo gratis
- Desde $29,000/año (facturado anualmente)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM ofrece un panel centralizado de vulnerabilidades que muestra casi 497,000 hallazgos totales con puntuaciones de prioridad, cumplimiento de SLA, métricas de explotabilidad y listados detallados de vulnerabilidades. Strobes RBVM es una plataforma de gestión de vulnerabilidades basada en riesgos que agrega hallazgos de todo tu conjunto de escáneres, aplica una puntuación de riesgos multifactorial usando datos de EPSS y CISA KEV, y orquesta flujos de trabajo de remediación mediante integraciones con tus herramientas ITSM existentes.
¿Para quién es mejor Strobes RBVM?
Strobes RBVM es ideal para equipos SecOps de tamaño mediano a empresarial que gestionan datos de vulnerabilidades en múltiples escáneres y entornos en la nube.
Por qué elegí Strobes RBVM
Elegí Strobes RBVM como uno de los mejores porque su motor de puntuación de riesgos va más allá del CVSS estático al combinar la probabilidad de explotación de EPSS con la coincidencia en el catálogo CISA KEV y ponderación de criticidad de activos. Lo que encuentro especialmente útil es que las puntuaciones se actualizan continuamente a medida que cambian las condiciones de amenazas y los controles compensatorios, por lo que mi equipo no persigue datos obsoletos. Eso significa que podemos despriorizar justificadamente un CVE con CVSS alto pero sin exploit público, en favor de otro de menor severidad pero que está siendo activamente explotado en el mundo real.
Características clave de Strobes RBVM
- Descubrimiento de activos integrado: Extrae automáticamente activos de fuentes en la nube, código e infraestructura para una visibilidad unificada.
- Desduplicación entre escáneres: Agrega y desduplica hallazgos de escáneres SAST, DAST, SCA, contenedores e infraestructura.
- Creación automática de tickets de remediación: Envía hallazgos priorizados de vulnerabilidades directamente a herramientas ITSM como Jira y ServiceNow.
- Paneles ejecutivos personalizables: Proporciona métricas de seguridad en tiempo real, incluyendo reducción de pendientes, MTTR y tendencias de resolución.
Integraciones de Strobes RBVM
Strobes RBVM ofrece más de 120 integraciones nativas, incluyendo Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx y Wiz. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- La puntuación de riesgos dinámica se actualiza según cambia el contexto de amenazas
- Agrega hallazgos de fuentes en la nube, aplicaciones e infraestructura
- Paneles ejecutivos adaptados para liderazgo en seguridad
Cons:
- Los reportes PDF a nivel de junta carecen de opciones de personalización
- No cuantifica riesgos por impacto financiero de forma nativa
Learn more about Strobes RBVM: Mejor para IA explicable en gestión de exposiciones
- Demostración gratuita
- Precios bajo petición

Brinqa ofrece un panel de Monitor que muestra los activos por estado, calificación de riesgo y tipo, junto con hallazgos de vulnerabilidades críticas, altas y medias y métricas de seguimiento SLA. Brinqa es una plataforma unificada de gestión de exposiciones que recopila datos de vulnerabilidades y activos de más de 260 herramientas de seguridad, aplica puntuaciones de riesgo impulsadas por IA y orquesta flujos de trabajo de remediación en entornos empresariales.
¿Para quién es mejor Brinqa?
Brinqa está diseñada para grandes empresas que gestionan entornos de seguridad complejos y con múltiples herramientas, donde los CISOs y los equipos de seguridad necesitan visibilidad unificada sobre miles de activos.
Por qué elegí Brinqa
Elegí Brinqa como uno de los mejores porque su Agente de Deducción de IA y su Agente de Atribución de IA no solo puntúan el riesgo; muestran exactamente por qué se señala una vulnerabilidad, rastreando cada decisión hasta la propiedad del activo y los datos de explotabilidad. Esa capacidad de explicación es lo que necesito a la hora de justificar prioridades a las partes interesadas más allá de los simples puntajes CVSS. Los umbrales de confianza de intervención humana también permiten que mi equipo acepte o rechace los resultados de la IA caso por caso, manteniendo el modelo de riesgo fundamentado.
Características clave de Brinqa
- Gráfico unificado de riesgo cibernético: Mapea exposiciones, activos, identidades y contexto empresarial de todas las fuentes integradas en una sola vista.
- Automatización SmartFlows: Permite crear flujos de trabajo de arrastrar y soltar para automatizar tareas de remediación y notificaciones.
- Biblioteca de conectores: Incluye más de 260 integraciones con analizadores de vulnerabilidades, herramientas ITSM, directorios, CMDBs y servicios en la nube.
- Paneles de riesgo personalizados: Permite crear paneles interactivos basados en roles para visualizar la postura de riesgo y el progreso en la remediación.
Integraciones de Brinqa
Brinqa ofrece más de 260 integraciones nativas, incluyendo Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight y GitHub. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Puntuación de riesgos impulsada por IA con lógica transparente
- Automatización de flujos de trabajo para remediación y notificaciones
- Correlaciona vulnerabilidades con el contexto empresarial del activo
Cons:
- No cuenta con herramientas de remediación listas para usar
- Requiere agentes externos para el escaneo de endpoints
Learn more about Brinqa: Ideal para puntuaciones de amenazas mediante aprendizaje automático
- Demostración gratuita
- Precio a consultar
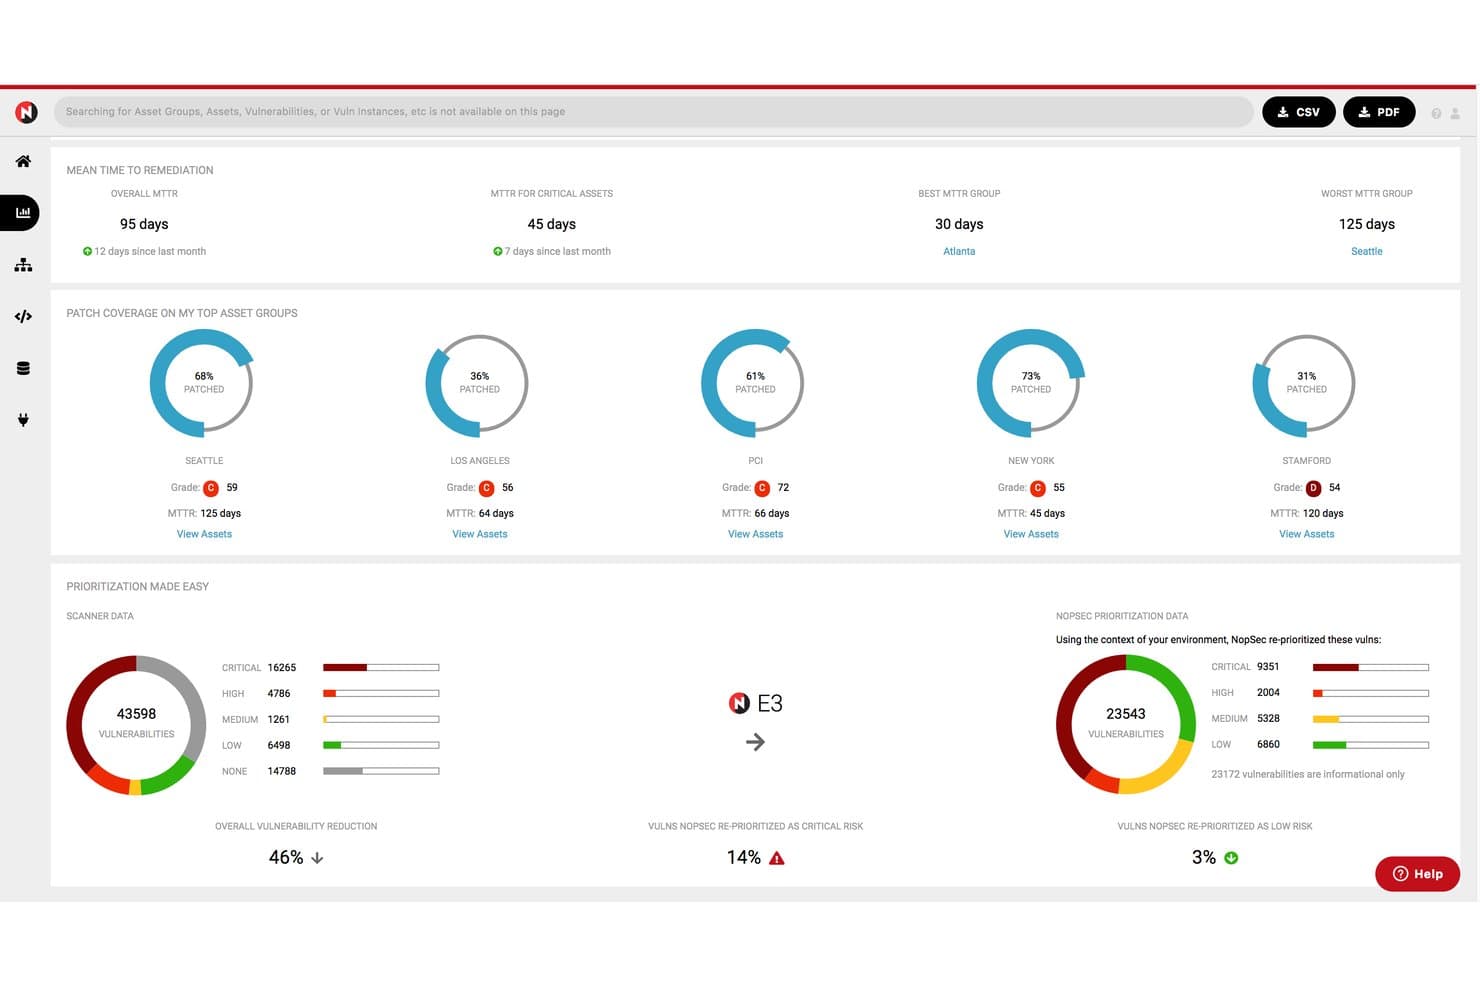
NopSec ofrece un panel unificado de gestión de riesgos de vulnerabilidades que muestra el tiempo medio de remediación, cobertura de parches por grupo de activos y datos de vulnerabilidades priorizados, con una reducción general de vulnerabilidades del 46%. NopSec es una plataforma de gestión de vulnerabilidades basada en riesgos que agrega datos de escáneres de infraestructura, nube y aplicaciones, aplica puntuación de amenazas impulsada por aprendizaje automático, y orquesta flujos de trabajo de remediación mediante integraciones con ITSM y seguimiento de acuerdos de nivel de servicio (SLA).
¿Para quién es mejor NopSec?
NopSec es ideal para equipos de seguridad en organizaciones medianas y grandes que están ampliando un programa formal de gestión de vulnerabilidades y necesitan priorización basada en inteligencia artificial para filtrar el ruido de los escáneres.
¿Por qué elegí NopSec?
Elegí NopSec como uno de los mejores porque su motor de puntuación patentado basado en aprendizaje automático va más allá de los pesos estáticos de CVSS para predecir qué vulnerabilidades tienen más probabilidades de ser armadas. Me gusta especialmente el módulo Celebrity Vuln Hunt, que ofrece alertas en tiempo real sobre CVEs cero-día y de alto perfil a medida que surgen patrones de explotación activa. El simulador de riesgos también me permite modelar escenarios hipotéticos para ver cómo las decisiones de remediación afectan la exposición al riesgo antes de asignar recursos.
Características clave de NopSec
- Escaneo externo Attack Surface 360: Descubre y monitoriza de forma continua activos expuestos a internet en busca de exposiciones no gestionadas o nuevas.
- Integración ITSM colaborativa: Envía tickets de vulnerabilidad directamente a herramientas de gestión de servicios TI como Jira para el seguimiento de flujos de trabajo.
- Sistema de informes PowerIntel: Proporciona paneles ejecutivos personalizables e informes operativos para métricas de vulnerabilidades y remediación.
- Validación de controles compensatorios InControl: Verifica controles técnicos y supervisa si las medidas de seguridad operan como se esperaba.
Integraciones de NopSec
NopSec ofrece integraciones nativas con escáneres de vulnerabilidades como Tenable, Qualys, Rapid7 y CrowdStrike, así como con ServiceNow, Jira y bases de datos de gestión de configuración. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Puntuación de amenazas mediante ML predice vulnerabilidades armadas
- Paneles de riesgo personalizables para ejecutivos y analistas
- Consolida datos de escáner, nube y CMDB
Cons:
- Automatización de parches en bucle cerrado no disponible
- No dispone de automatización nativa de parcheo en bucle cerrado
Learn more about NopSec: Lo mejor para automatización de flujos de trabajo agenticos a escala
- Demostración gratuita
- Precios bajo solicitud

SAFE Security ofrece un panel de riesgos principales con métricas agregadas de riesgo, incluyendo probabilidad, magnitud de pérdida y pérdida anualizada para apoyar la gestión de vulnerabilidades basada en riesgos. SAFE Security es una plataforma de gestión de riesgos cibernéticos impulsada por IA agentica que agrega datos de vulnerabilidades y exposiciones a través de más de 200 integraciones, aplica puntuaciones de riesgo en contexto de negocio y orquesta la remediación mediante flujos de trabajo automatizados con IA.
¿Para quién es mejor SAFE Security?
SAFE Security es ideal para equipos de seguridad empresarial que ya cuentan con escáneres de vulnerabilidades y necesitan una capa adicional de cuantificación y orquestación de riesgos.
Por qué elegí SAFE Security
Elegí SAFE Security como uno de los mejores porque su motor de flujos de trabajo agenticos realmente transforma cómo mi equipo gestiona la respuesta a exposiciones a gran escala. Con más de 100 plantillas predefinidas de flujos de trabajo agenticos, puedo automatizar el enrutamiento de tickets, la asignación de responsabilidades y la gestión de excepciones sin crear manuales desde cero. La función Agentic KEV Response también reordena automáticamente las exposiciones en cuanto se publica una nueva CISA KEV, por lo que mi equipo no tiene que actuar manualmente ante la aparición de un zero-day.
Funciones clave de SAFE Security
- Inventario unificado de exposiciones: Agrega datos de vulnerabilidades y activos de más de 200 integraciones de seguridad e infraestructura.
- Motor de puntuación basado en riesgos: Aplica puntuaciones dinámicas de riesgo utilizando explotabilidad, inteligencia de amenazas en tiempo real y contexto empresarial.
- Validación de exposiciones: Simula rutas de ataque y valida qué vulnerabilidades son explotables en tu entorno.
- Paneles mapeados a cumplimiento: Ofrece reportes alineados con los estándares NIST, ISO 27001, CIS y PCI DSS.
Integraciones de SAFE Security
SAFE Security ofrece más de 150 integraciones nativas, incluyendo Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID y GitHub. También dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Los flujos de trabajo agenticos automatizan tareas de remediación a gran escala
- Cuantificación de riesgo financiero basada en modelado FAIR
- Puntuación de riesgos personalizada más allá del CVSS o valores predeterminados de proveedores
Cons:
- Requiere escáneres previos para la ingestión de vulnerabilidades
- No incluye capacidades de escaneo integradas
Learn more about SAFE Security: Mejor para integraciones empresariales personalizables
- Demostración gratuita
- Precio a consultar

Nucleus Security ofrece paneles personalizables basados en el riesgo que muestran puntuaciones de riesgo totales, recuentos de activos, antigüedad promedio de vulnerabilidades, porcentajes vencidos y métricas de cumplimiento de SLA. Nucleus Security es una plataforma de gestión de vulnerabilidades basada en riesgos que agrega hallazgos de más de 176 herramientas de seguridad, los correlaciona con inteligencia de amenazas y contexto de activos, y prioriza las vulnerabilidades para su remediación.
¿Para quién es mejor Nucleus Security?
Nucleus Security es ideal para equipos de seguridad empresarial que gestionan entornos complejos con múltiples escáneres y necesitan una plataforma centralizada para la agregación, priorización y seguimiento de la remediación de vulnerabilidades.
Por qué elegí Nucleus Security
Elegí Nucleus Security porque su framework FlexConnect permite a mi equipo importar hallazgos de prácticamente cualquier fuente de datos personalizada, y no solo de los más de 176 conectores incorporados en la plataforma. Eso es importante cuando nuestro entorno incluye herramientas heredadas o escáneres desarrollados internamente que la mayoría de las plataformas RBVM simplemente no soportan. También me gusta que la deduplicación de activos se ejecute automáticamente en todas esas fuentes, así mis puntuaciones de riesgo no se inflan por hallazgos duplicados de escáneres que se superponen.
Características clave de Nucleus Security
- Calificación de riesgo personalizada: Crea puntuaciones de riesgo dinámicas integrando datos de explotabilidad, criticidad de activos y contexto empresarial.
- Fuentes de inteligencia de amenazas: Incorpora fuentes en tiempo real sobre exploits y amenazas, incluidos CISA KEV y EPSS, para informar la priorización.
- Automatización del flujo de trabajo de remediación: Asigna, rastrea y gestiona tickets de remediación a través de integraciones bidireccionales con Jira y ServiceNow.
- Informes de cumplimiento POA&M: Genera informes ejecutivos, operativos y listos para auditoría enfocados en los requisitos federales y los SLA de remediación.
Integraciones de Nucleus Security
Nucleus Security ofrece más de 176 integraciones nativas, incluyendo Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint y Splunk. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Conecta con más de 170 herramientas de seguridad
- Admite deduplicación granular de activos y vulnerabilidades
- Permite fórmulas personalizadas de calificación de riesgos
Cons:
- La personalización de informes requiere configuración de administrador
- Automatización mínima de validación de parches integrada
Learn more about Nucleus Security: Mejor para puntuaciones basadas en inteligencia de amenazas
- Demostración gratuita
- Precio a consultar
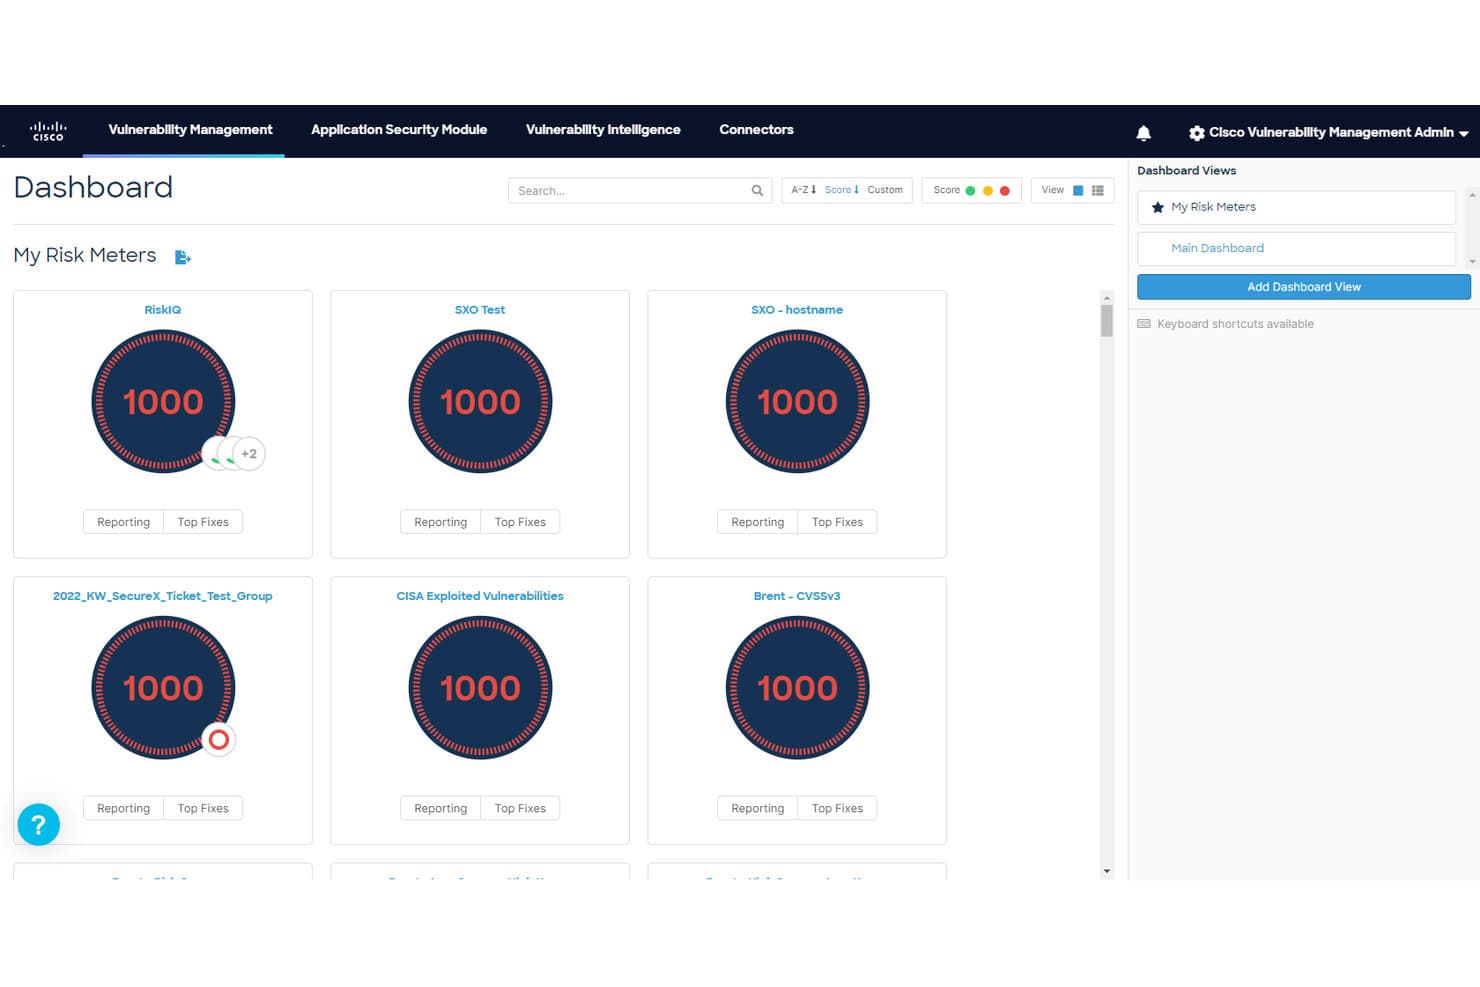
Cisco Vulnerability Management ofrece un panel de Risk Meter que muestra múltiples grupos de activos, cada uno puntuado en 1000, con acciones de Reporte y Top Fixes disponibles por grupo. Cisco Vulnerability Management es una plataforma de gestión de vulnerabilidades basada en SaaS que utiliza ciencia de datos predictiva y más de 19 fuentes de inteligencia de amenazas para puntuar y priorizar CVE según su explotabilidad en el mundo real y la criticidad del activo.
¿Para quién es mejor Cisco Vulnerability Management?
Es ideal para equipos de seguridad empresarial que gestionan entornos grandes y complejos donde la infraestructura de Cisco ya es fundamental en su stack.
Por qué elegí Cisco Vulnerability Management
Elegí Cisco Vulnerability Management por la forma en la que su modelo de puntuación prevé la weaponización de vulnerabilidades, no solo las señala. Al recopilar información de más de 19 fuentes de inteligencia de amenazas y sumarle datos zero-day de Cisco Talos, la plataforma predice la probabilidad de explotación con hasta un 94% de precisión. Eso significa que mi equipo puede actuar sobre lo que es más probable que sea atacado a continuación, en lugar de limitarse a lo que tenga la mayor puntuación CVSS.
Funciones clave de Cisco Vulnerability Management
- Risk Meters: Visualiza el riesgo de vulnerabilidades en diferentes grupos de activos y entornos con paneles dinámicos.
- Top Fix Groups: Identifica conjuntos priorizados de vulnerabilidades a remediar para la mayor reducción de riesgo.
- Integración de ticketing bidireccional: Sincroniza los tickets de remediación con herramientas ITSM para monitorizar el progreso y las asignaciones.
- Benchmarking entre pares: Compara tus puntuaciones de riesgo frente a pares de la industria usando herramientas de reporte integradas.
Integraciones de Cisco Vulnerability Management
Cisco Vulnerability Management ofrece integraciones nativas con Cisco Secure Endpoint, Cisco Talos, Cisco XDR, principales escáneres de vulnerabilidades como Tenable y Qualys, y herramientas ITSM líderes como ServiceNow y Jira. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Agrupamiento de activos con paneles dinámicos de Risk Meter
- Puntuación predictiva de exploits usando datos reales de amenazas
- SLA basados en evidencia para seguimiento de remediaciones
Cons:
- Solo admite hallazgos de vulnerabilidades CVE
- No permite puntuación de riesgo personalizada para vulnerabilidades
Learn more about Cisco Vulnerability Management: El mejor para la priorización de exposiciones impulsada por IA
- Demostración gratuita
- Precios bajo consulta
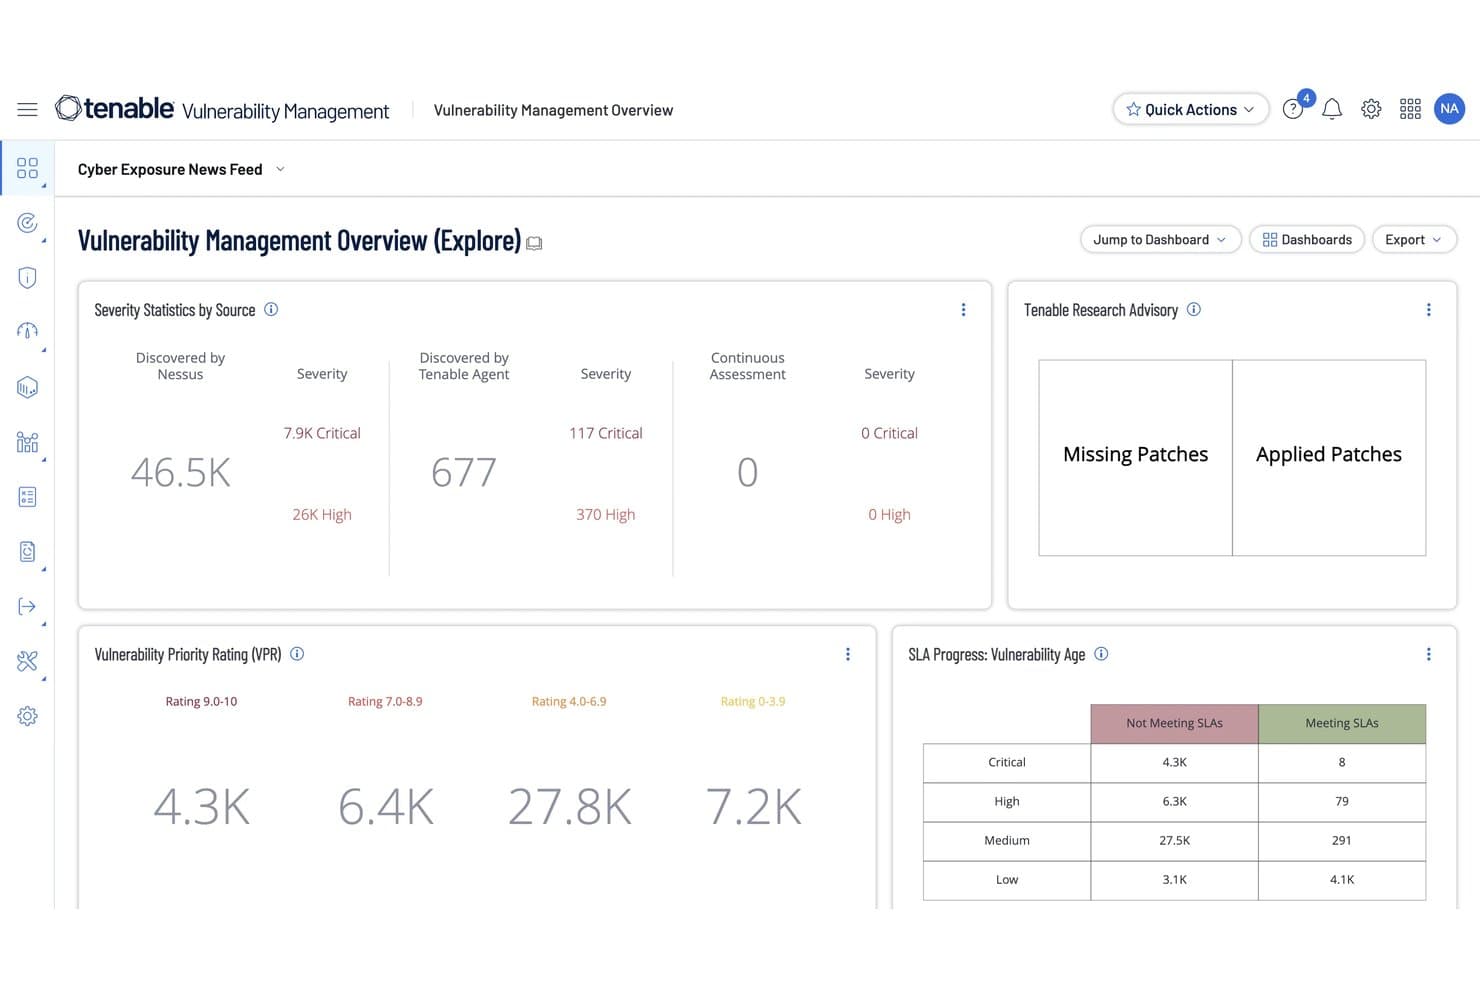
Tenable Vulnerability Management ofrece un panel de resumen basado en riesgos que muestra estadísticas de gravedad, valoraciones de prioridad de vulnerabilidad, progreso de SLA y datos de asesoramiento de parches. Tenable Vulnerability Management es una plataforma de gestión de vulnerabilidades basada en la nube, orientada al riesgo, que combina el descubrimiento continuo de activos, la puntuación de vulnerabilidades impulsada por IA, la correlación de inteligencia de amenazas y la orquestación del flujo de trabajo de remediación en entornos híbridos, en la nube y OT.
¿Para Quién es Tenable Vulnerability Management?
Es ideal para equipos de seguridad empresarial y líderes de SecOps que gestionan entornos grandes y complejos en infraestructura en la nube, local y OT.
Por Qué Elegí Tenable Vulnerability Management
Elegí Tenable Vulnerability Management como uno de los mejores porque su Valoración de Prioridad de Vulnerabilidad (VPR) cambia fundamentalmente cómo mi equipo clasifica los CVEs. A diferencia de las puntuaciones crudas de CVSS, VPR considera señales de explotación activa, asociaciones con ransomware y la criticidad de los activos en tiempo real, por lo que mi equipo no persigue riesgos teóricos. La capa Hexa AI agentic va aún más lejos. No sólo identifica exposiciones; actúa sobre ellas, ejecutando pasos de remediación dentro de los límites que mi equipo establece.
Características Clave de Tenable Vulnerability Management
- Descubrimiento continuo de activos: Identifica automáticamente activos conocidos y desconocidos en los entornos de nube, locales y OT.
- Ticketing bidireccional: Se integra con herramientas ITSM como ServiceNow y Jira para sincronizar y gestionar tickets de remediación.
- Integración PCI ASV: Permite escaneos PCI DSS y cumple con requisitos de atestación como parte de la gestión rutinaria de vulnerabilidades.
- Complemento de gestión automatizada de parches: Habilita flujos de trabajo de remediación automatizada con SLA configurables y límites de seguridad.
Integraciones de Tenable Vulnerability Management
Tenable Vulnerability Management ofrece integraciones nativas con ServiceNow, Splunk y Jira. Se conecta de forma nativa con otras soluciones de Tenable en la nube, aplicaciones web, OT y seguridad de identidad. Hay disponible una API para integraciones personalizadas.
Pros and Cons
Pros:
- Puntuación de prioridad de vulnerabilidades impulsada por IA
- Descubrimiento continuo de activos en entornos híbridos
- Remediación automatizada con validación de ciclo cerrado
Cons:
- Complemento limitado para aplicación automática de parches
- No tiene opción de escaneo de red sin agente
Learn more about Tenable Vulnerability Management: La mejor vista de panel unificado a través de dominios de riesgo
- Prueba gratuita + demostración gratuita
- Precio a consultar
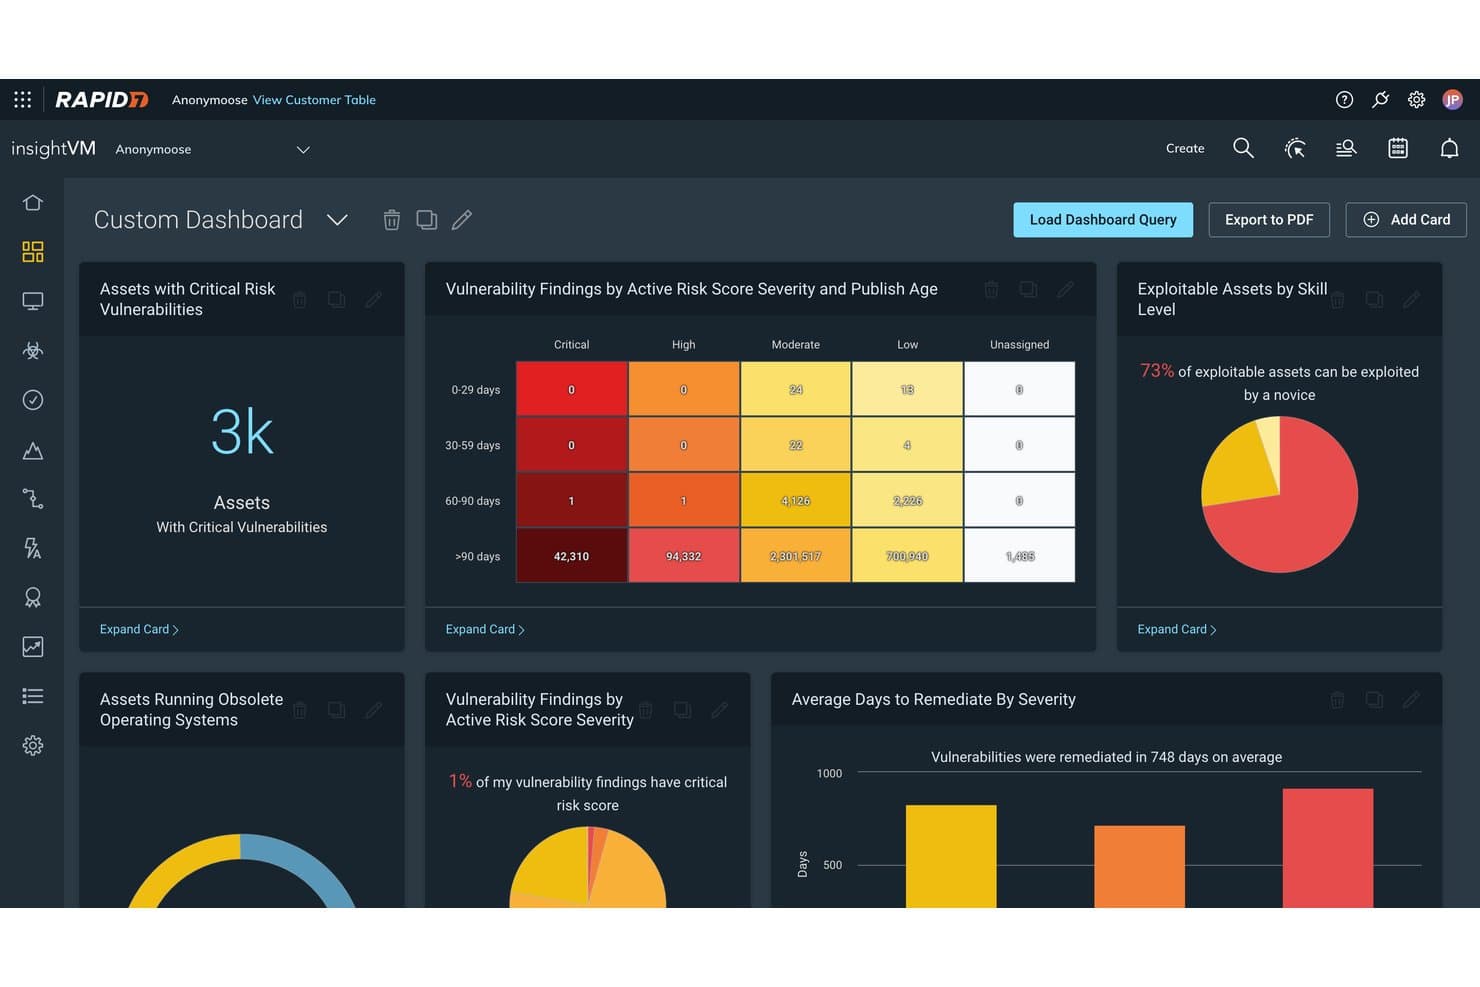
Rapid7 InsightVM ofrece un panel personalizado que muestra hallazgos críticos de vulnerabilidades, activos explotables por nivel de habilidad y promedio de días de remediación por gravedad. Rapid7 InsightVM es una plataforma de gestión de vulnerabilidades basada en el riesgo que combina el escaneo por agentes y de red, la puntuación dinámica del riesgo y la orquestación de los flujos de trabajo de remediación en entornos híbridos, en la nube y locales.
¿Para quién es ideal Rapid7 InsightVM?
InsightVM es una excelente opción para equipos de seguridad empresarial que gestionan entornos híbridos complejos y que necesitan coordinar la remediación de vulnerabilidades tanto entre los equipos de seguridad como de TI.
Por qué elegí Rapid7 InsightVM
Elegí Rapid7 InsightVM como uno de los mejores porque el panel en tiempo real cumple realmente con la promesa de ofrecer una visión unificada, reuniendo datos de vulnerabilidades, criticidad de los activos y puntuaciones de riesgo activas en una sola vista para entornos locales, en la nube y contenedores. Lo que más me gusta es la Vista Ejecutiva de Riesgo, que muestra la postura de riesgo y el avance en los SLA en un formato adecuado para conversaciones a nivel directivo sin necesidad de preparación adicional. Si le sumas la capa de seguimiento de Objetivos y SLAs, puedo supervisar los compromisos de remediación sin cambiar de contexto ni de herramienta.
Características clave de Rapid7 InsightVM
- Automatización del flujo de trabajo de remediación: Crea, asigna y realiza un seguimiento de las tareas de remediación de vulnerabilidades integradas con Jira y ServiceNow.
- Etiquetado dinámico de activos: Agrupa y prioriza automáticamente los activos según su criticidad, entorno o propietario.
- Escaneo basado en agente y de red: Analiza entornos locales y en la nube utilizando agentes ligeros o métodos basados en red.
- Integración de inteligencia de amenazas: Incorpora datos en tiempo real sobre exploits y malware para informar la priorización de vulnerabilidades.
Integraciones de Rapid7 InsightVM
Rapid7 InsightVM ofrece integraciones nativas con Jira, ServiceNow, Microsoft SCCM, Ivanti, y se integra de forma nativa con productos de Rapid7 como InsightConnect e InsightIDR. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Vista Ejecutiva de Riesgo para informes a nivel directivo
- Etiquetado y priorización dinámica de activos
- Proyectos de remediación con seguimiento de SLA
Cons:
- Agregación limitada de datos de escáneres de terceros
- No cuenta con monitoreo nativo del estado de seguridad en la nube
Learn more about Rapid7 InsightVM: Ideal para el descubrimiento integrado de activos de TI
- Prueba gratuita de 30 días
- Precios bajo consulta
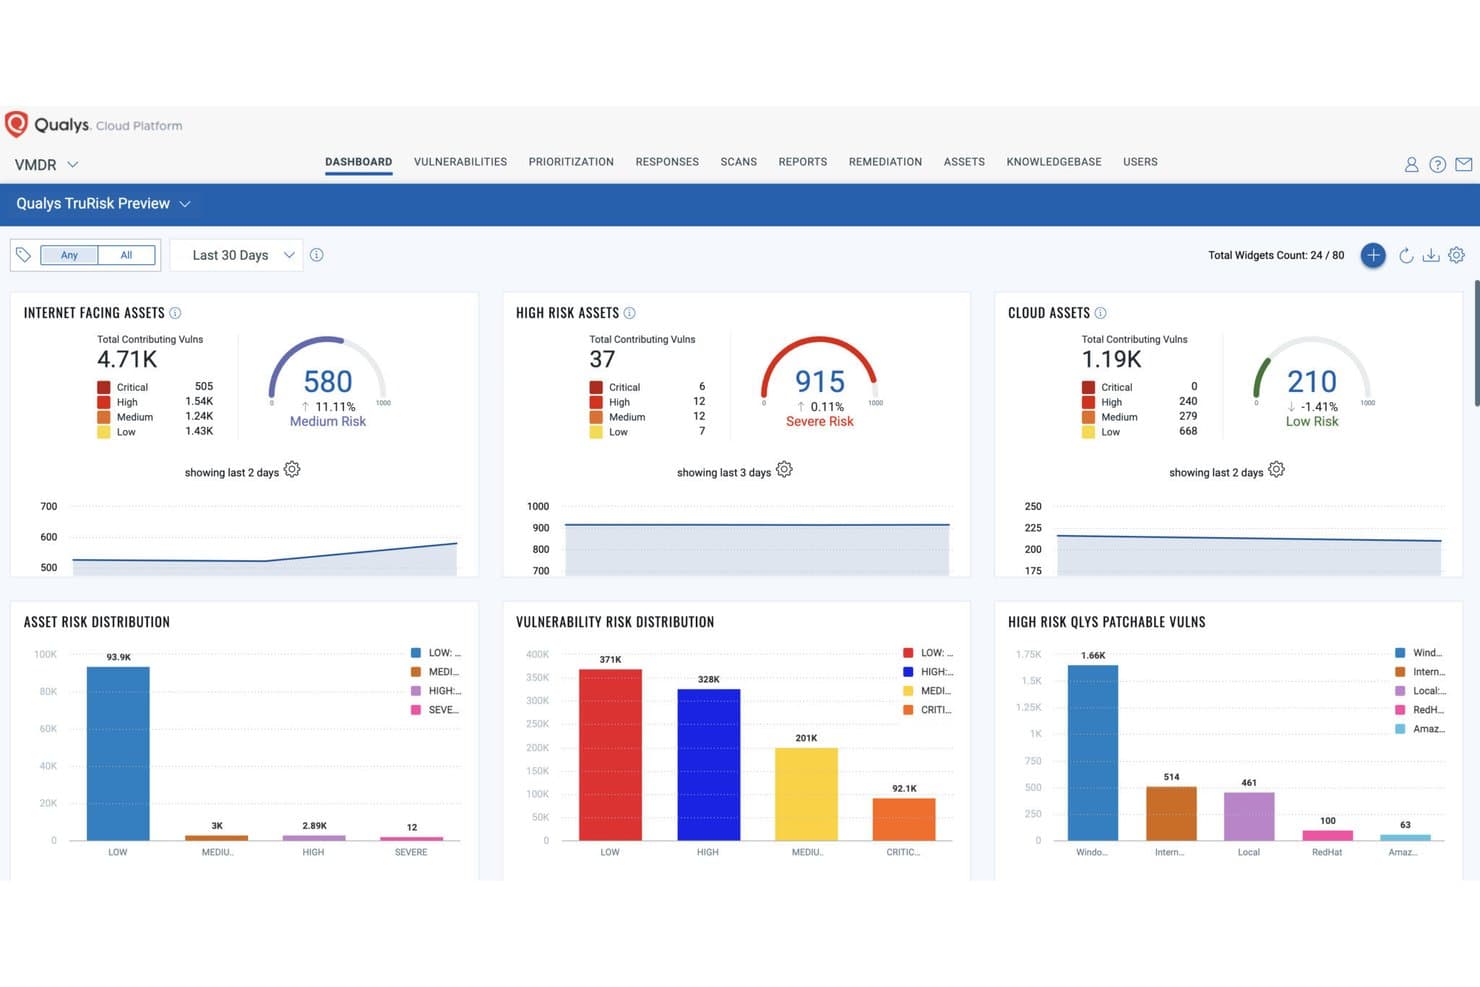
Qualys VMDR ofrece un panel TruRisk que muestra métricas de vulnerabilidades basadas en riesgos para activos de internet, de alto riesgo y en la nube, con gráficos de distribución. Qualys VMDR es una plataforma de gestión de vulnerabilidades basada en la nube que consolida el descubrimiento de activos, la priorización basada en riesgos mediante la puntuación TruRisk, la correlación de inteligencia de amenazas y la orquestación de remediaciones de parches, todo en una sola solución impulsada por agentes.
¿Para quién es mejor Qualys VMDR?
Qualys VMDR es una excelente opción para equipos de seguridad empresarial que gestionan entornos híbridos grandes y complejos a través de infraestructuras en la nube, locales y de OT/IoT.
Por qué elegí Qualys VMDR
Elegí Qualys VMDR como uno de los mejores porque su descubrimiento de activos integrado va más allá de los escaneos programados. Los Sensores de Escaneo Pasivo detectan activos desconocidos en el momento en que se conectan a la red, y los Agentes en la Nube ofrecen visibilidad en 2 segundos en dispositivos locales, en la nube, OT e IoT sin requerir acceso a la red. Ese inventario en tiempo real alimenta directamente la puntuación TruRisk, por lo que cada activo que ingresa a mi entorno es evaluado inmediatamente en cuanto a riesgo, en vez de esperar al próximo ciclo de escaneo.
Características clave de Qualys VMDR
- Puntuación TruRisk: Asigna puntuaciones de riesgo dinámicas y contextuales que reflejan explotabilidad, inteligencia de amenazas y criticidad de los activos.
- Mapeo con MITRE ATT&CK: Alinea las vulnerabilidades con técnicas y tácticas de atacantes utilizando el marco MITRE ATT&CK.
- Gestión de parches integrada: Permite ejecutar acciones de remediación específicas directamente desde los paneles de riesgo con Qualys Patch Management.
- Integración bidireccional con ITSM: Se conecta con ServiceNow y Jira para la generación automática de tickets y el seguimiento de flujos de trabajo de remediación.
Integraciones de Qualys VMDR
Qualys VMDR ofrece integraciones nativas con ServiceNow, Jira (en la nube y local) y AWS EC2. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Descubrimiento de activos en tiempo real con sensores pasivos
- Puntuación TruRisk dinámica para cada vulnerabilidad
- Remediación integrada de parches desde el panel de riesgos
Cons:
- Falta integración integrada con escáner de código
- Requiere implementación dedicada de agentes
Learn more about Qualys VMDR: Mejor automatización para datos de riesgo de múltiples fuentes
- Demostración gratuita
- Precio a consultar
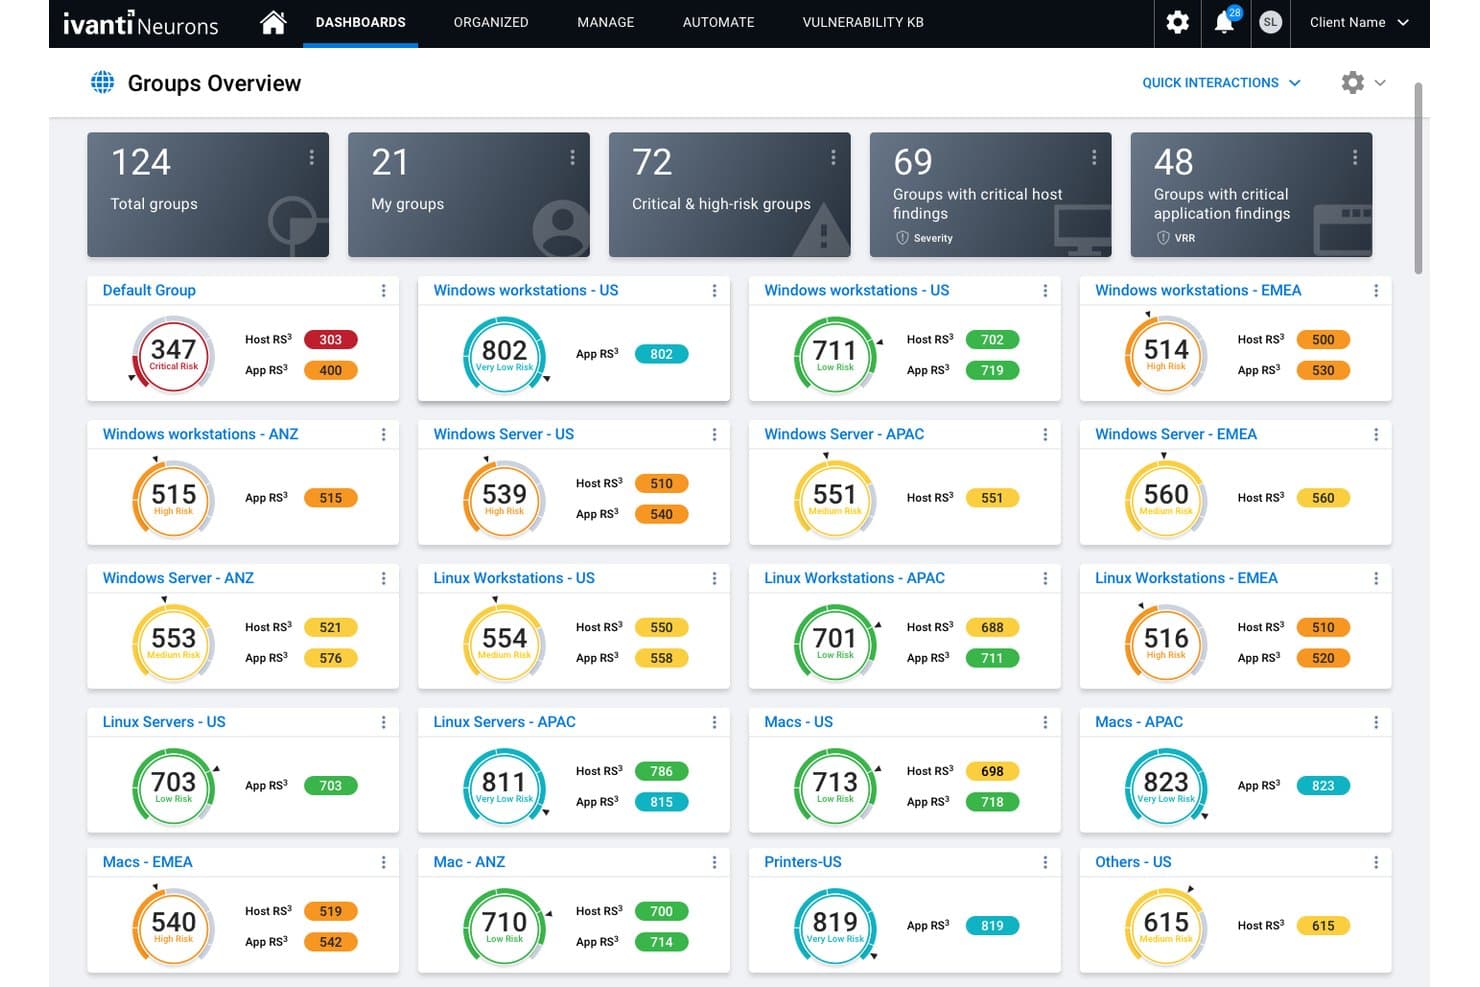
Ivanti Neurons for RBVM ofrece un panel de resumen de grupos que muestra puntuaciones de riesgo, hallazgos de hosts y hallazgos de aplicaciones en 124 grupos de dispositivos a nivel mundial. Ivanti Neurons for RBVM es una plataforma SaaS de gestión de vulnerabilidades basada en riesgos que recopila datos de vulnerabilidades de más de 100 fuentes, aplica una puntuación de riesgo propietaria y orquesta flujos de trabajo de remediación a través de herramientas de ITSM y gestión de parches.
¿Para quién es mejor Ivanti Neurons for RBVM?
Es ideal para equipos de seguridad de grandes empresas que gestionan datos de vulnerabilidades en entornos complejos con múltiples escáneres y necesitan una centralización en la priorización de riesgos y el seguimiento de la remediación.
Por qué elegí Ivanti Neurons for RBVM
He incluido Ivanti Neurons for RBVM en mis principales elecciones debido a cómo integra datos de más de 100 fuentes de vulnerabilidades y correlaciona automáticamente los hallazgos con inteligencia de amenazas, criticidad de activos y disponibilidad de exploits. Esa correlación impulsa la Calificación de Riesgo de Vulnerabilidad (VRR), una puntuación propietaria que reemplaza el CVSS tradicional por contexto vinculado a ransomware y exploits activos. Luego, la automatización de playbooks gestiona la asignación de SLAs y las alertas de remediación sin triaje manual.
Características clave de Ivanti Neurons for RBVM
- Puntuación de riesgo organizacional RS³: Cuantifica y visualiza la postura de riesgo en toda la organización para que se pueda rastrear la evolución del riesgo a lo largo del tiempo.
- Controles de acceso basados en roles: Permiten definir roles de usuario para un acceso granular a datos de riesgos, paneles y flujos de trabajo.
- Vistas del sistema basadas en amenazas: Destaca exposiciones críticas conectadas a amenazas prioritarias como ransomware o exploits conocidos.
- Paneles ejecutivos y de ransomware: Ofrece paneles predefinidos diseñados para la visibilidad ejecutiva y reportes enfocados en la exposición a ransomware.
Integraciones de Ivanti Neurons for RBVM
Ivanti Neurons for RBVM ofrece integraciones nativas con Ivanti Neurons for ITSM, Ivanti Neurons for Patch Management y Snyk, y admite la recopilación de datos desde más de 100 fuentes de vulnerabilidades vía API, archivo plano o XML. Se dispone de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Correlaciona vulnerabilidades de más de 100 fuentes de datos
- Incluye mapeo de amenazas enfocado en ransomware
- Asignación automática de SLAs y direccionamiento de flujos de trabajo
Cons:
- Carece de validación automatizada de parches incorporada
- Requiere configuración manual para playbooks personalizados
Learn more about Ivanti Neurons for RBVM:
Otro software de gestión de vulnerabilidades basada en riesgos
Estas son algunas opciones adicionales de software de gestión de vulnerabilidades basada en riesgos que no llegaron a mi lista de preseleccionados, pero que siguen mereciendo consideración:
- 11SeemplicityMejor para la asignación de tareas de remediación impulsada por IA
- 12HackuityMejor para consolidar herramientas de vulnerabilidades
- 13Tripwire IP360Mejor detección de vulnerabilidades basada en red
- 14EdgescanLa mejor cobertura de activos externos e internos
- 15CrowdStrike Falcon Exposure ManagementMejor para integración con paquete de detección de amenazas
- 16Hive ProLa mejor visualización predictiva de rutas de ataque
- 17Arctic Wolf Aurora Exposure ManagementMejor para la reducción proactiva del riesgo gestionada
- 18ArmorCodeMejor para supervisar una postura de seguridad unificada
Cómo evalúo el software de gestión de vulnerabilidades basado en riesgos
Divido mi evaluación en requisitos básicos —como la puntuación de riesgos con reconocimiento del contexto y el enrutamiento de incidencias de ITSM— y los factores diferenciadores que separan las herramientas buenas de las realmente útiles.
Funcionalidad principal (requisitos mínimos para esta lista)
Al seleccionar herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad principal que se indica a continuación. Después, calculo la puntuación total de la herramienta como porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Priorización basada en riesgos: Evalúo si la herramienta puntúa las vulnerabilidades utilizando la explotabilidad, la inteligencia sobre amenazas y el valor de los activos, en lugar de limitarse a los números brutos de CVSS.
- Agregación de datos de vulnerabilidades: La plataforma debe incorporar hallazgos de varios escáneres, como Tenable, Qualys o Rapid7, y normalizarlos en una única vista.
- Enriquecimiento del contexto de los activos: Busco integración con CMDB y etiquetado basado en el contexto empresarial para que las puntuaciones de riesgo reflejen la propiedad de los activos, la sensibilidad de los datos y la criticidad.
- Integración de inteligencia sobre amenazas: Las fuentes de información en tiempo real, como EPSS, CISA KEV y las asociaciones con ataques de secuestro de datos, deben influir activamente en la forma en que se puntúan y presentan las vulnerabilidades.
- Orquestación del flujo de trabajo de corrección: Compruebo si existe sincronización bidireccional con herramientas como Jira o ServiceNow, además del seguimiento de los SLA y la asignación automatizada de incidencias.
- Informes y paneles de riesgos: Los paneles deben ofrecer vistas basadas en roles para que los analistas vean los detalles operativos y los CISO vean las tendencias de riesgo y el progreso de la corrección.
Una vez que tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto los distintos proveedores:
Características destacadas
El análisis de las rutas de ataque es un verdadero factor diferenciador. Busco herramientas que mapeen cómo se encadenan las vulnerabilidades entre los activos hasta llegar a sistemas clave. Esto ayuda a corregir los puntos de estrangulamiento en lugar de perseguir CVE aislados. La ponderación según el contexto empresarial es igual de importante. Etiquetar los activos por sensibilidad de los datos o alcance del cumplimiento garantiza que las puntuaciones de riesgo reflejen el impacto organizativo real. También evalúo los informes de riesgos para ejecutivos, en los que las plataformas traducen los hallazgos técnicos a términos financieros que un CISO puede presentar ante el consejo.
Más allá de las características
Las integraciones con escáneres y fuentes de datos son muy importantes. Compruebo si una plataforma funciona con los escáneres existentes y envía incidencias a herramientas como Jira o ServiceNow sin obligarte a reemplazarlo todo. La transparencia de la puntuación de riesgos también es importante. Busco registros de auditoría que expliquen por qué se priorizó un CVE, para que puedas justificar tus decisiones de aplicación de parches durante las auditorías. El modelo de implementación también merece ser evaluado, especialmente si operas en sectores regulados donde una solución SaaS exclusivamente en la nube no es viable.
Cómo elegir software de gestión de vulnerabilidades basada en riesgos
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| FactorEscalabilidad | Qué debes considerar¿Puede la plataforma admitir el volumen de activos actual y el que tendrás a medida que crezcas? Considera escenarios de expansión internacional o de fusiones y adquisiciones. |
| FactorIntegraciones | Qué debes considerar¿Incorpora datos de tus escáneres, proveedores de nube y herramientas de gestión de servicios de TI sin necesidad de soluciones alternativas importantes? |
| FactorPersonalización | Qué debes considerar¿Puedes ajustar la puntuación de riesgos, los paneles o los flujos de trabajo para adaptarlos a las políticas o estructuras de informes de la empresa? |
| FactorFacilidad de uso | Qué debes considerar¿La interfaz de usuario es intuitiva tanto para los profesionales como para los ejecutivos? ¿Tu equipo la adoptará realmente con rapidez? |
| FactorImplementación e incorporación | Qué debes considerar¿Cuál es el tiempo habitual hasta obtener valor? Pregunta por los modelos de implementación, los plazos de incorporación y la asistencia para la migración. |
| FactorCoste | Qué debes considerar¿Cómo se ajustan los precios al número de usuarios y al volumen de activos previstos? Comprende los factores que activan la licencia. |
| FactorMedidas de seguridad | Qué debes considerar¿El proveedor cumple tus estándares de protección de datos para la información confidencial sobre vulnerabilidades y activos? |
| FactorRequisitos de cumplimiento | Qué debes considerar¿Puede la solución respaldar auditorías y ayudar a documentar el cumplimiento de marcos como PCI DSS, HIPAA o NIST? |
¿Qué es el software de gestión de vulnerabilidades basada en riesgos?
El software de gestión de vulnerabilidades basada en riesgos es una plataforma de seguridad que prioriza las vulnerabilidades según el riesgo real, no solo según la gravedad técnica. Combina datos de varios escáneres, el contexto de los activos y la inteligencia sobre amenazas para destacar qué problemas deben abordarse primero, ayudando a los equipos de seguridad a centrarse en lo que más importa para la situación de riesgo de su organización.
Características del software de gestión de vulnerabilidades basada en riesgos
Al seleccionar software de gestión de vulnerabilidades basado en riesgos, presta atención a las siguientes características clave:
- Priorización basada en riesgos: Utiliza la explotabilidad, el impacto empresarial y los datos de amenazas del mundo real para clasificar las vulnerabilidades según el riesgo organizativo real, no solo según las puntuaciones de gravedad.
- Agregación de datos de vulnerabilidades: Consolida los hallazgos de diversos escáneres y herramientas en la nube en un inventario unificado, proporcionándote una visión completa y precisa del riesgo.
- Enriquecimiento del contexto de los activos: Vincula las vulnerabilidades con la propiedad, la criticidad y la función empresarial de los activos para que los equipos comprendan el impacto de cada hallazgo.
- Integración de inteligencia de amenazas: Incorpora fuentes activas de exploits, campañas de malware y otras fuentes de inteligencia de amenazas para fundamentar los cálculos de riesgo y señalar los problemas que están siendo explotados activamente.
- Flujos de trabajo para tickets de corrección: Asigna, realiza el seguimiento y gestiona las tareas de corrección mediante la integración con herramientas ITSM, garantizando que las vulnerabilidades se corrijan y verifiquen dentro de los SLA definidos.
- Paneles personalizables: Presenta visualmente los datos de riesgo y corrección, adaptando las vistas para analistas, responsables y directivos, con análisis detallado y de tendencias.
- Informes de auditoría y cumplimiento: Genera informes alineados con marcos del sector, como PCI DSS o NIST, para preparar auditorías y realizar un seguimiento continuo del cumplimiento.
- Verificación de ciclo cerrado: Vuelve a analizar automáticamente los activos para confirmar que la corrección se ha completado, reduciendo el seguimiento manual y las correcciones omitidas.
- Compatibilidad con API e integraciones: Ofrece API detalladas y conectores para sincronizarse con inventarios de activos, gestión de configuraciones y sistemas externos de generación de informes.
Beneficios del software de gestión de vulnerabilidades basado en riesgos
Implementar software de gestión de vulnerabilidades basado en riesgos proporciona varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Corrección enfocada: Prioriza las vulnerabilidades que representan un riesgo organizativo real para que tu equipo corrija primero lo que realmente importa.
- Visión unificada del riesgo: Agrega los hallazgos de varios escáneres y fuentes para ofrecer un único panel normalizado para la gestión de vulnerabilidades.
- Toma de decisiones informada: El contexto de los activos, el impacto empresarial y la integración de inteligencia de amenazas ayudan a las partes interesadas a comprender el riesgo en términos empresariales, no solo mediante jerga técnica.
- Mejora del cumplimiento: Los informes automatizados de auditoría y alineados con marcos de referencia facilitan la recopilación de evidencias y el seguimiento de las normativas y estándares del sector.
- Automatización de flujos de trabajo: La gestión integrada de tickets de corrección y la verificación de ciclo cerrado permiten aplicar parches de forma eficiente y responsable en todos los equipos de TI y seguridad.
- Informes para directivos: Los paneles personalizados y las herramientas de cuantificación del riesgo facilitan la comunicación del riesgo cibernético y del progreso de las correcciones a los responsables y consejos de administración.
- Reducción del trabajo pendiente de corrección: Al filtrar las amenazas de bajo impacto, los equipos dedican menos tiempo a perseguir problemas menores, reduciendo las colas generales de aplicación de parches.
Costes y precios del software de gestión de vulnerabilidades basado en riesgos
Seleccionar software de gestión de vulnerabilidades basado en riesgos requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de software de gestión de vulnerabilidades basado en riesgos:
Tabla comparativa de planes de software de gestión de vulnerabilidades basado en riesgos
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesCompatibilidad limitada con activos, puntuación de riesgo básica, generación manual de informes y ninguna integración. |
| Tipo de planPlan personal | Precio medio$50-$200/mes | Características habitualesAcceso para un solo usuario, puntuación de riesgo estándar, agregación de datos y paneles sencillos. |
| Tipo de planPlan empresarial | Precio medio$500-$2,000/mes | Características habitualesCompatibilidad con varios usuarios, ponderación de riesgos personalizada, integraciones con escáneres e ITSM, informes de cumplimiento y SLA. |
| Tipo de planPlan corporativo | Precio medio$2,000-$10,000/mes | Características habitualesEscala de activos corporativa, análisis avanzado, fuentes de inteligencia de amenazas, análisis de rutas de ataque, acceso a API y asistencia premium. |
Preguntas frecuentes sobre el software de gestión de vulnerabilidades basada en riesgos
Estas son algunas respuestas a preguntas frecuentes sobre el software de gestión de vulnerabilidades basada en riesgos:
¿En qué se diferencia la gestión de vulnerabilidades basada en riesgos de la gestión de vulnerabilidades tradicional?
La gestión de vulnerabilidades basada en riesgos prioriza los problemas según el contexto de los activos y las amenazas reales, no solo según las puntuaciones de gravedad técnica o el análisis básico de vulnerabilidades. A diferencia de la gestión de vulnerabilidades tradicional, evalúa la criticidad empresarial, los actores de amenazas y la probabilidad de explotación para evitar filtraciones de datos y optimizar el ciclo de vida general de la gestión de vulnerabilidades.
¿Qué tipos de activos puede cubrir el software de gestión de vulnerabilidades basada en riesgos?
Puede esperar cobertura para sistemas locales, cargas de trabajo en la nube, contenedores, endpoints y activos de IoT. Algunas plataformas mejoran la seguridad de la red y de las aplicaciones al integrar resultados de pruebas de penetración y herramientas de evaluación de vulnerabilidades, proporcionando una visibilidad completa de la superficie de ataque en aplicaciones web, dispositivos móviles y puntos de entrada externos.
¿El software de gestión de vulnerabilidades basada en riesgos se integra con nuestras herramientas existentes?
Sí, la mayoría de las soluciones se integran con analizadores comunes, plataformas ITSM como Jira o ServiceNow y registros de activos. Compruebe que las herramientas específicas que utiliza su organización sean compatibles para permitir un flujo directo de datos y la automatización de los flujos de trabajo.
¿Puede ayudar con los requisitos de cumplimiento?
Sí, muchas plataformas generan informes preparados para auditorías y realizan un seguimiento de los SLA de remediación alineados con marcos como PCI DSS, HIPAA, NIST o ISO 27001. Esto facilita la recopilación de pruebas y ayuda a demostrar la toma de decisiones basada en riesgos durante las evaluaciones.
¿Cuánto tiempo se tarda en implementar el software de gestión de vulnerabilidades basada en riesgos?
La implementación puede durar desde unos días hasta varias semanas, según la escala de los activos, las necesidades de integración y la complejidad de la organización. Es recomendable preguntar a los proveedores por el soporte durante la incorporación, los manuales operativos disponibles y los recursos de formación para su equipo.