

El software de gestión de parches para Linux te ayuda a automatizar la detección, implementación y supervisión de parches en tus sistemas Linux. Si estás buscando este tipo de soluciones, probablemente necesites una forma de mantener tus entornos seguros y en cumplimiento sin añadir una carga interminable de trabajo manual. Los sistemas sin parches aumentan el riesgo de seguridad y convierten las auditorías en una pesadilla, por lo que elegir la herramienta adecuada es muy importante. En esta guía encontrarás una visión general de las mejores opciones disponibles, descubrirás qué distingue a cada una y obtendrás información práctica para ayudarte a elegir la herramienta que mejor se adapte a la infraestructura de tu equipo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de software de gestión de parches para Linux
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software de gestión de parches para Linux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para el parchado remoto nativo en la nube | Plan gratuito + demostración gratuita | Precio bajo consulta | Website | |
| 2 | Ideal para actualizaciones multiplataforma basadas en políticas | Prueba gratuita de 15 días + demo gratuita | Desde $1/endpoint/mes (facturación anual) | Website | |
| 3 | Ideal para simplificar la implementación de parches en varios sistemas operativos | Prueba gratuita de 30 días + demostración gratuita | Precios bajo solicitud | Website | |
| 4 | Ideal para la automatización de parches orientada al cumplimiento | Prueba gratuita de 30 días + demostración gratis | Precio a consultar | Website | |
| 5 | Mejor para la remediación de vulnerabilidades en tiempo real | Prueba gratuita de 30 días | Precio bajo consulta | Website | |
| 6 | Mejor para la gestión automatizada del ciclo de vida a gran escala | Prueba gratuita | Precio bajo solicitud | Website | |
| 7 | Ideal para la administración centralizada de Ubuntu | Prueba gratuita de 30 días | Desde $25/máquina/año | Website | |
| 8 | Ideal para flujos de trabajo de provisión de código abierto | Plan gratuito | Plan gratuito | Website | |
| 9 | Ideal para la gestión de Linux en múltiples distribuciones | Demostración gratuita | Precio bajo solicitud | Website | |
| 10 | Mejor para automatización y orquestación de código abierto | Plan gratuito | Plan gratuito | Website |


Análisis del mejor software de gestión de parches para Linux
A continuación encontrarás mis resúmenes detallados del mejor software de gestión de parches para Linux que llegó a mi lista de preseleccionados. Mis análisis ofrecen una visión detallada de las funciones, los casos de uso y las integraciones de cada plataforma para ayudarte a encontrar la mejor opción para ti.
 Ideal para el parchado remoto nativo en la nube
- Plan gratuito + demostración gratuita
- Precio bajo consulta
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.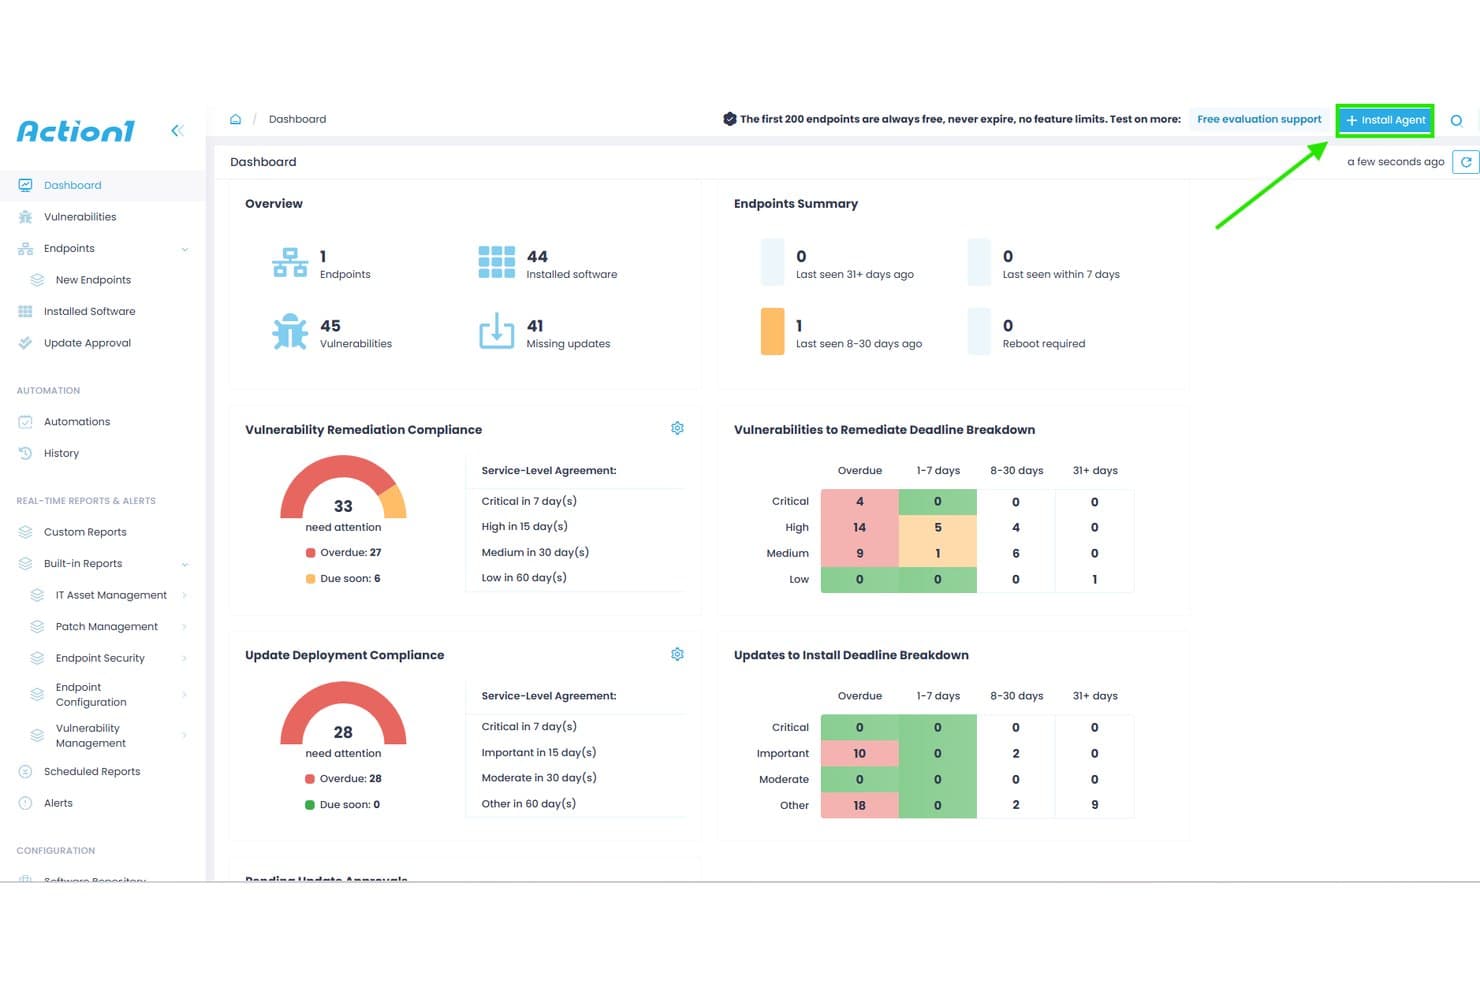
Action1 ofrece un panel centralizado que muestra el cumplimiento de la remediación de vulnerabilidades, el cumplimiento del despliegue de actualizaciones y resúmenes de endpoints para la gestión de parches. Action1 es una plataforma de gestión de endpoints nativa en la nube que automatiza el despliegue de parches del sistema operativo y de terceros en sistemas Windows, macOS y Linux, con evaluación de vulnerabilidades mapeadas a CVE, implementaciones escalonadas por anillos y generación de informes de cumplimiento.
¿Para quién es mejor Action1?
Action1 es ideal para equipos de TI en organizaciones pequeñas y medianas que gestionan entornos mixtos de sistemas operativos con endpoints distribuidos o remotos, tanto en la nube como en infraestructuras locales.
Por qué elegí Action1
Elegí Action1 como una de las mejores opciones porque su arquitectura nativa en la nube, sin necesidad de VPN, permite aplicar parches en endpoints Linux Debian y Ubuntu remotos sin necesidad de implementar infraestructura local. Lo que más me agrada es el sistema de despliegue escalonado por anillos, que detiene automáticamente la implementación si un parche causa problemas durante el despliegue. La distribución de parches entre pares también gestiona la presión del ancho de banda cuando se implementan actualizaciones en flotas grandes y geográficamente distribuidas de manera simultánea.
Características clave de Action1
- Evaluación de vulnerabilidades en tiempo real: Identifica continuamente parches faltantes y relaciona vulnerabilidades con los CVE en los endpoints Linux gestionados.
- Consola unificada para múltiples sistemas operativos: Administra el parchado para sistemas Linux, Windows y macOS a través de un solo panel web.
- Más de 100 plantillas de informes listas para auditoría: Genera informes de cumplimiento y remediación exportables en formatos CSV y HTML.
- Integración con ServiceNow CMDB: Enriquece ServiceNow CMDB con datos de inventario y operación de los endpoints Linux gestionados.
Integraciones de Action1
Action1 ofrece integraciones nativas con ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike, Microsoft Defender y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Plataforma nativa en la nube con parchado remoto
- Análisis de vulnerabilidades en tiempo real para endpoints Linux
- Despliegue automatizado de parches por anillos
Cons:
- Solo es compatible con Linux Debian y Ubuntu
- Requiere instalación de un agente en cada endpoint
Learn more about Action1: Ideal para actualizaciones multiplataforma basadas en políticas
- Prueba gratuita de 15 días + demo gratuita
- Desde $1/endpoint/mes (facturación anual)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Automox ofrece un panel centralizado que muestra los dispositivos compatibles, el estado de los parches, los parches pendientes según su gravedad y análisis de solución de problemas de dispositivos para la gestión de parches en Linux y multiplataforma. Automox es una plataforma de gestión de endpoints basada en la nube que automatiza el parcheo de sistemas operativos y aplicaciones de terceros en sistemas Linux, Windows y macOS, utilizando reglas basadas en políticas y Worklets programables en Bash.
¿Para Quién es Mejor Automox?
Automox es ideal para equipos de TI y seguridad que gestionan flotas de endpoints distribuidos con sistemas operativos mixtos sin infraestructura de parcheo local.
Por Qué Elegí Automox
Automox se gana su lugar en mi lista corta por la forma en que su motor de políticas gestiona el parcheo de Linux en diferentes distribuciones a gran escala. Puedo crear políticas basadas en la gravedad, dirigiéndome a endpoints Ubuntu, RHEL y Debian de manera independiente, para que los parches críticos sean priorizados sin aplicar la misma regla a todos los hosts. Cuando un paquete queda fuera de los más de 580 títulos soportados nativamente por Automox, los Worklets me permiten enviar scripts personalizados de Bash directamente desde la consola sin necesidad de cambiar de herramienta.
Características Clave de Automox
- Consola de parcheo multiplataforma: Gestiona el parcheo de dispositivos Linux, Windows y macOS desde un único panel unificado.
- Soporte para distribuciones de Linux: Compatible con una amplia variedad de distribuciones Linux, incluyendo RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky y AlmaLinux.
- Parcheo de aplicaciones de terceros: Ofrece parcheo nativo para cientos de paquetes de software de terceros compatibles con Linux.
- Controles de acceso basados en roles (RBAC): Configura permisos granulares para usuarios, segmenta responsabilidades y restringe acciones dentro de la plataforma.
Integraciones de Automox
Automox ofrece integraciones nativas con Splashtop para acceso remoto y soporta escáneres de vulnerabilidades. Dispone de una API para integraciones personalizadas, y los scripts personalizados en Bash o PowerShell amplían funcionalidades a otras herramientas.
Pros and Cons
Pros:
- Amplia cobertura de distribuciones incluyendo Rocky y AlmaLinux
- Automatización basada en políticas para administración de flotas Linux
- Control de programación de parches y coordinación de reinicios
Cons:
- Las opciones de informes son limitadas para necesidades de cumplimiento
- Herramientas limitadas de informes de cumplimiento por defecto
 Ideal para simplificar la implementación de parches en varios sistemas operativos
- Prueba gratuita de 30 días + demostración gratuita
- Precios bajo solicitud
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus ofrece una interfaz de configuración específica para instalar parches de Linux, con ajustes de políticas de implementación y controles de listado de parches. ManageEngine Patch Manager Plus es una plataforma de gestión de parches para varios sistemas operativos que automatiza la detección, las pruebas y la implementación de parches en puntos finales Linux, Windows y macOS, con soporte específico para ocho distribuciones principales de Linux.
¿Para quién es más adecuado ManageEngine Patch Manager Plus?
Es una opción sólida para administradores de TI y equipos de seguridad de empresas medianas y grandes que necesitan un control centralizado de los parches en flotas heterogéneas de servidores y puntos finales.
Por qué elegí ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus ocupa un lugar en mi lista de opciones principales porque aplica parches a ocho distribuciones de Linux (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS y Amazon Linux), además de Windows y macOS, desde una sola consola. Me gusta especialmente la función de Implementación automatizada de parches (APD), que ejecuta todo el ciclo, desde el análisis hasta la instalación, sin intervención por host. El flujo integrado de pruebas y aprobación de parches también permite a mi equipo validar las actualizaciones antes de que lleguen a los servidores de producción.
Características principales de ManageEngine Patch Manager Plus
- Reversión de parches: Revierte rápidamente los parches de Linux si surgen problemas después de la implementación.
- Plantillas personalizadas de implementación: Crea y reutiliza configuraciones específicas de implementación de parches para entornos Linux.
- Registros de auditoría en tiempo real: Realiza un seguimiento de cada evento relacionado con los parches y de cada acción administrativa para fines de cumplimiento y resolución de problemas.
- Optimización del ancho de banda: Descarga los parches de Linux una sola vez y distribúyelos a los puntos finales mediante servidores internos.
Integraciones de ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus ofrece integraciones nativas con Tenable.io, Tenable.sc, ServiceDesk Plus y Jira, además de una API para integraciones personalizadas.
Pros and Cons
Pros:
- Admite ocho distribuciones principales de Linux
- Consola centralizada para Linux, Windows y macOS
- Flujo automatizado de pruebas y aprobación de parches
Cons:
- La configuración inicial del servidor es compleja
- Asignación normativa nativa limitada
Learn more about ManageEngine Patch Manager Plus: Ideal para la automatización de parches orientada al cumplimiento
- Prueba gratuita de 30 días + demostración gratis
- Precio a consultar

La plataforma de ciberhigiene SecPod SanerNow ofrece un panel de Estado de Gestión de Parches que muestra detalles de los trabajos de remediación, estados de los dispositivos, tamaños de los parches y resultados generales de la instalación de parches en múltiples dispositivos Windows. SecPod SanerNow es una plataforma de ciberhigiene nativa en la nube que combina la gestión de parches, la detección de vulnerabilidades y la monitorización de cumplimiento en más de 37 variantes de Linux, Windows, macOS y más de 550 aplicaciones de terceros, todo desde un único agente ligero.
¿Para quién es ideal la plataforma de ciberhigiene SecPod SanerNow?
Es una opción sólida para equipos de seguridad informática y cumplimiento en empresas medianas y grandes que operan bajo marcos regulatorios como HIPAA, PCI o NIST.
Por qué elegí la plataforma de ciberhigiene SecPod SanerNow
SanerNow merece su lugar en mi lista porque mapea el estado de los parches directamente a marcos de cumplimiento como HIPAA, PCI y NIST en tiempo real. Me gusta especialmente que su fuente de vulnerabilidades basada en SCAP, con más de 190,000 entradas, asigna automáticamente CVEs a los parches de Linux que faltan y agrega puntuaciones de probabilidad de explotación EPSS junto con la gravedad CVSS. Los parches de Linux preprobados se envían dentro de las 24 horas posteriores a su lanzamiento, por lo que mi equipo no depende de los ciclos lentos de los proveedores cuando aparece un CVE crítico.
Principales características de la plataforma de ciberhigiene SecPod SanerNow
- Consola de gestión de parches nativa en la nube: Administra las operaciones de parches desde una consola web unificada para Linux, Windows, macOS y aplicaciones de terceros.
- Agente ligero único: Implementa parches, escanea vulnerabilidades y monitoriza el cumplimiento con un solo agente multifuncional en todos los endpoints.
- Automatización de parches basada en políticas: Define reglas personalizadas para automatizar la frecuencia de escaneo, aprobación de parches e implementación según los requisitos del negocio.
- Área de pruebas previa al despliegue: Aísla y prueba parches de Linux antes de implementarlos globalmente en los sistemas de producción.
Integraciones de la plataforma de ciberhigiene SecPod SanerNow
SanerNow ofrece integraciones nativas con Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace y Azure Marketplace. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Informes de cumplimiento en tiempo real para endpoints Linux
- Reversión y preparación automática de parches de Linux
- Compatible con más de 37 distribuciones de Linux, incluidas versiones antiguas
Cons:
- No hay opción nativa de gestión de parches para Linux sin agente
- El precio no está disponible públicamente en el sitio web
Learn more about SecPod SanerNow Cyberhygiene Platform: Mejor para la remediación de vulnerabilidades en tiempo real
- Prueba gratuita de 30 días
- Precio bajo consulta
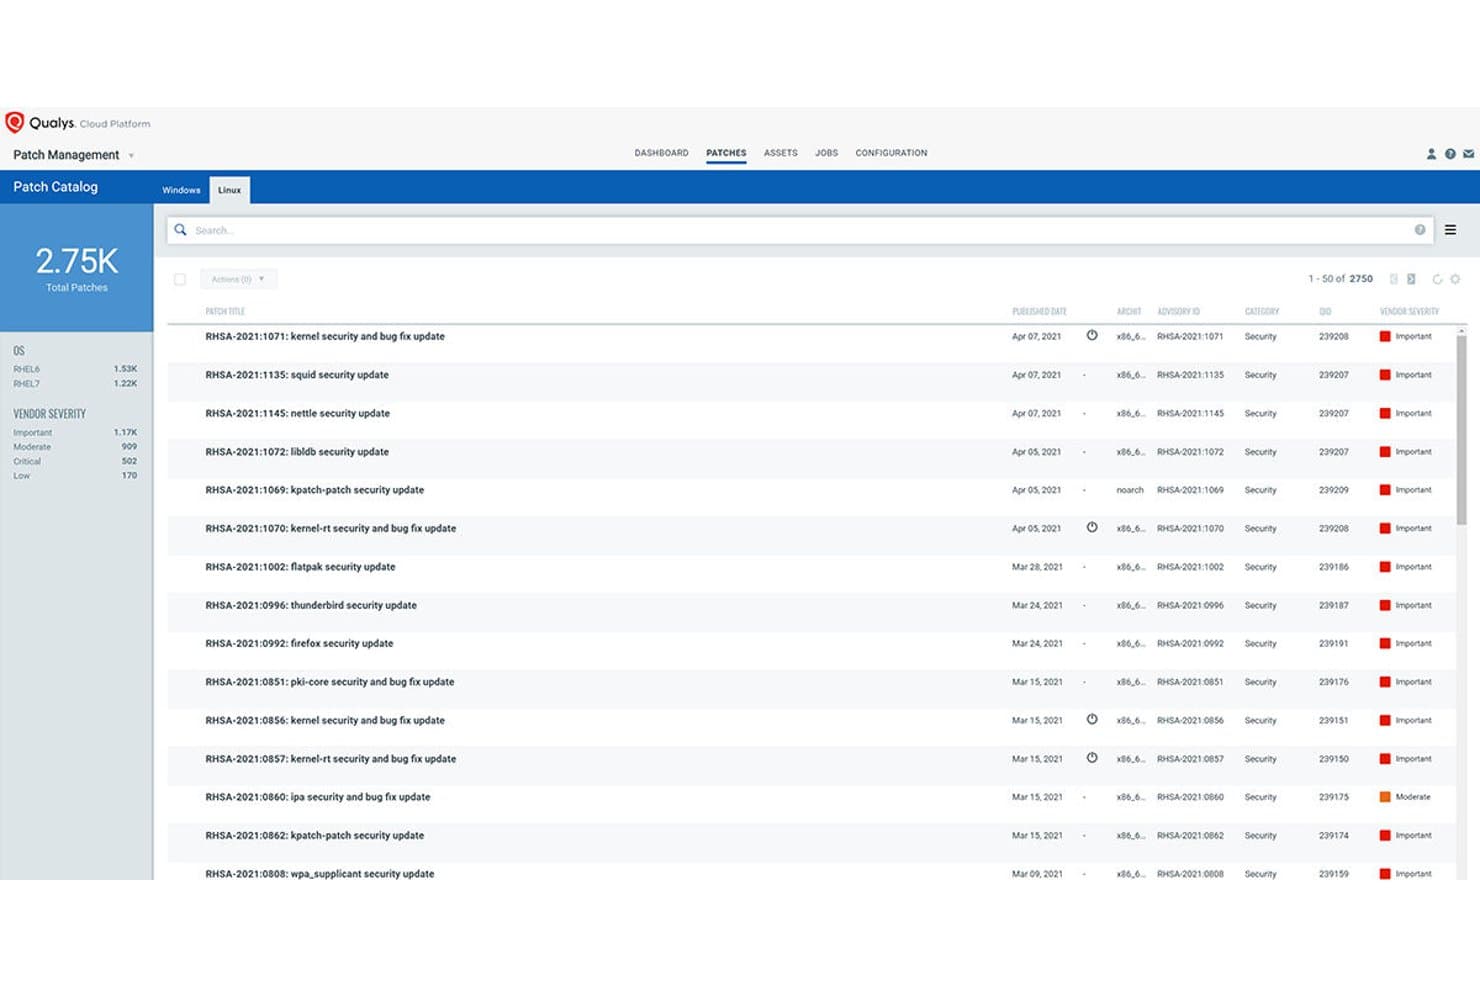
Qualys Patch Management ofrece un Catálogo de Parches de Linux que muestra un total de 2,750 parches con clasificaciones de gravedad del proveedor, IDs de aviso y fechas de publicación para sistemas RHEL. Qualys Patch Management es una solución de gestión de parches nativa en la nube que se integra directamente con la detección de vulnerabilidades para identificar, priorizar y desplegar parches en sistemas Linux y Windows a través de un solo agente ligero.
¿Para quién es mejor Qualys Patch Management?
Es ideal para equipos de TI e infraestructura enfocados en la seguridad en empresas medianas y grandes que necesitan vincular el despliegue de parches directamente con los datos de riesgo de vulnerabilidades.
Por qué elegí Qualys Patch Management
Elegí Qualys Patch Management como uno de los mejores porque su integración con VMDR es única en esta categoría. Cuando aparece una nueva CVE, la plataforma la asigna automáticamente al parche correspondiente, la califica usando TruRisk, y señala si está relacionada con campañas activas de ransomware. Desde ahí, los Zero-Touch Patch Jobs pueden activar el despliegue en flotas Linux sin intervención manual.
Características clave de Qualys Patch Management
- Aplicación de parches a múltiples distribuciones de Linux: Soporta la implementación de parches para RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux y Amazon Linux.
- Scripting previo y posterior al parcheo: Permite configurar scripts personalizados para ejecutarse automáticamente antes y después de los trabajos de parches.
- Gestión de repositorios Yum: Se integra con repositorios Yum internos para gestionar la preparación de parches y el manejo de dependencias para sistemas Linux.
- Paneles de cumplimiento de parches: Ofrece paneles en tiempo real para rastrear el estado de los parches y la postura de cumplimiento en todos los endpoints Linux gestionados.
Integraciones de Qualys Patch Management
Qualys Patch Management ofrece integración nativa con la plataforma más amplia Qualys Cloud Platform, incluyendo VMDR y Global AssetView. Hay una API disponible para integraciones personalizadas, y también se admiten integraciones nativas con Splunk y ServiceNow.
Pros and Cons
Pros:
- Relaciona CVEs en tiempo real directamente con parches
- Permite la orquestación de parches para múltiples distribuciones de Linux
- Proporciona puntuación de priorización de parches basada en riesgo
Cons:
- Requiere la instalación del agente Qualys Cloud
- Opciones limitadas para despliegue en entornos aislados o sin agente
Learn more about Qualys Patch Management: Mejor para la gestión automatizada del ciclo de vida a gran escala
- Prueba gratuita
- Precio bajo solicitud

Red Hat Satellite ofrece una interfaz de Repositorios de Red Hat donde los administradores pueden buscar, filtrar y habilitar los repositorios RPM recomendados para la gestión de parches de RHEL 8 x86_64. Red Hat Satellite es una plataforma de gestión de infraestructuras diseñada para entornos RHEL que centraliza la implementación de parches, la remediación de CVE, la aplicación de cumplimiento y el aprovisionamiento de sistemas en infraestructuras físicas, virtuales y en la nube.
¿Para quién es mejor Red Hat Satellite?
Red Hat Satellite es una excelente opción para grandes empresas que gestionan 1,000 o más sistemas RHEL, con equipos de infraestructura dedicados al mantenimiento de la plataforma.
Por qué elegí Red Hat Satellite
Red Hat Satellite se gana su lugar en mi lista porque organiza la gestión de parches a lo largo de los entornos del ciclo de vida. Puedo crear Vistas de Contenido específicas para Desarrollo, Pruebas y Producción, promoviendo un conjunto de parches verificado por cada etapa antes de que alcance los servidores de producción. El motor de priorización de CVE, impulsado por Red Hat Insights, también clasifica las vulnerabilidades según el riesgo real para tu entorno en lugar de basarse únicamente en puntuaciones genéricas de severidad.
Principales características de Red Hat Satellite
- Centro de seguridad centralizado: Emitir y gestionar parches desde una única interfaz en grandes entornos RHEL.
- Integración con OpenSCAP: Analiza y remedia servidores para cumplimiento utilizando protocolos de seguridad estándar de la industria.
- Flujos de trabajo de aprovisionamiento unificados: Aprovisiona hosts bare-metal y virtuales con integración automatizada para DNS, DHCP e identidad.
- Ejecución con y sin agentes: Gestiona los endpoints tanto con agentes ligeros como con flujos remotos basados en SSH.
Integraciones de Red Hat Satellite
Red Hat Satellite ofrece integraciones nativas con Red Hat Ansible Automation Platform, OpenSCAP, Red Hat Insights, VMware vSphere y servicios de DNS, DHCP e identidad. Una API está disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Diseñado para grandes entornos RHEL y CentOS
- Promoción granular de parches a través de entornos en etapas
- Ofrece soporte para modo desconectado y aislado de red (air-gapped)
Cons:
- Soporte nativo limitado solo a distros basadas en Red Hat
- Soporte nativo limitado para distribuciones Debian
Learn more about Red Hat Satellite: Ideal para la administración centralizada de Ubuntu
- Prueba gratuita de 30 días
- Desde $25/máquina/año

Ubuntu Landscape ofrece un panel centralizado de gestión de parches que muestra el estado de las actualizaciones, actualizaciones de seguridad y el estado de las instancias en miles de máquinas Linux. Canonical Landscape es la plataforma nativa de gestión de sistemas de Ubuntu, desarrollada por Canonical, que centraliza la implementación de parches, la generación de informes de cumplimiento y la gestión de repositorios en escritorios, servidores, instancias en la nube y entornos aislados de Ubuntu.
¿Para quién es mejor Canonical Landscape?
Canonical Landscape es ideal para equipos de TI que han estandarizado Ubuntu en sus flotas de servidores y escritorios, especialmente en industrias reguladas que necesitan informes de cumplimiento integrados.
Por qué elegí Canonical Landscape
Elegí Canonical Landscape como uno de los mejores porque ninguna otra herramienta aplica parches a flotas de Ubuntu con el mismo nivel de integración nativa. Me gusta especialmente cómo las reglas de parches basadas en políticas se aplican a hasta 40 000 máquinas desde una sola instancia, y Livepatch gestiona vulnerabilidades críticas del núcleo sin programar un reinicio. El informe de cumplimiento integrado se mapea directamente a marcos como DISA-STIG, PCI-DSS y CIS Benchmark de manera predeterminada.
Características clave de Canonical Landscape
- Perfiles personalizados: Gestiona diferentes clases de máquinas Ubuntu con políticas de actualización y aplicación de parches personalizadas.
- API scriptable: Automatiza tareas de parches e integra sistemas usando una API REST.
- Replicación de repositorios APT: Replica y gestiona de manera segura repositorios de software internos y externos.
- Grupos dinámicos de búsqueda: Crea grupos de activos en tiempo real para aplicar parches o acciones de cumplimiento específicas.
Integraciones de Canonical Landscape
Canonical Landscape ofrece integraciones nativas con Canonical Livepatch, Ubuntu Pro, Azure Active Directory, Google, Okta e IBM para gestión de identidades, y soporta acceso vía API para integraciones personalizadas.
Pros and Cons
Pros:
- Integración profunda con CVE y parches de seguridad de Ubuntu
- Informes de cumplimiento automatizados para principales estándares
- Funciona en entornos aislados y en la nube pública
Cons:
- Sin soporte para distribuciones distintas a Ubuntu
- No tiene capacidades detalladas de reversión de parches
Learn more about Ubuntu Landscape: Ideal para flujos de trabajo de provisión de código abierto
- Plan gratuito
- Plan gratuito

Foreman ofrece un panel de monitoreo centralizado que muestra el estado de configuración de los hosts, la distribución de ejecuciones, el estado de las tareas y un gráfico de sincronización de configuración para la gestión de parches en Linux. Foreman es una plataforma de gestión del ciclo de vida de código abierto que se encarga de la provisión, configuración y gestión de parches para servidores Linux en entornos físicos, virtuales y en la nube a través de su complemento Katello.
¿Para quién es Foreman?
Foreman es ideal para administradores de sistemas Linux y equipos de infraestructura que gestionan grandes flotas de servidores y poseen la experiencia interna necesaria para configurar y mantener una cadena de herramientas de código abierto.
Por qué elegí Foreman
Elegí Foreman como uno de los mejores porque su complemento Katello ofrece un flujo de trabajo estructurado para aplicar parches basado en promociones, algo poco común en el ámbito de código abierto. Puedo definir vistas de contenido que congelan una instantánea de los paquetes y luego promoverlas a través de entornos de ciclo de vida (Desarrollo, Pruebas, Producción) antes de que algún cambio llegue a un servidor en producción. El complemento de ejecución remota se encarga de la aplicación real de los parches mediante SSH en grupos de hosts, con programación y controles de concurrencia que impiden que un solo trabajo sature los sistemas de producción.
Características clave de Foreman
- Análisis de cumplimiento OpenSCAP: Se integra con OpenSCAP para automatizar la evaluación de cumplimiento y vulnerabilidades del sistema.
- Complemento Discovery: Detecta y registra automáticamente nuevo hardware en la red para una incorporación rápida.
- Gestión de repositorios multidistribución: Permite alojar y sincronizar repositorios de paquetes para RHEL, CentOS, Debian, Ubuntu y más.
- Control de acceso basado en roles: Ofrece una gestión de permisos detallada con configuraciones de acceso por usuario, rol y organización.
Integraciones de Foreman
Foreman cuenta con integraciones nativas con Ansible, Puppet, Chef, Salt, VMware vCenter, oVirt, Amazon EC2, Google Compute Engine, OpenStack y FreeIPA, además de una API RESTful para integraciones personalizadas.
Pros and Cons
Pros:
- Promoción basada en ciclo de vida para flujos de trabajo de parches
- Compatible con RHEL, CentOS, Debian, Ubuntu, Fedora
- Cumplimiento OpenSCAP e informes CVE
Cons:
- Requiere sólidos conocimientos de administración Linux
- No ofrece gestión nativa de parches para Windows
Learn more about Foreman: Ideal para la gestión de Linux en múltiples distribuciones
- Demostración gratuita
- Precio bajo solicitud
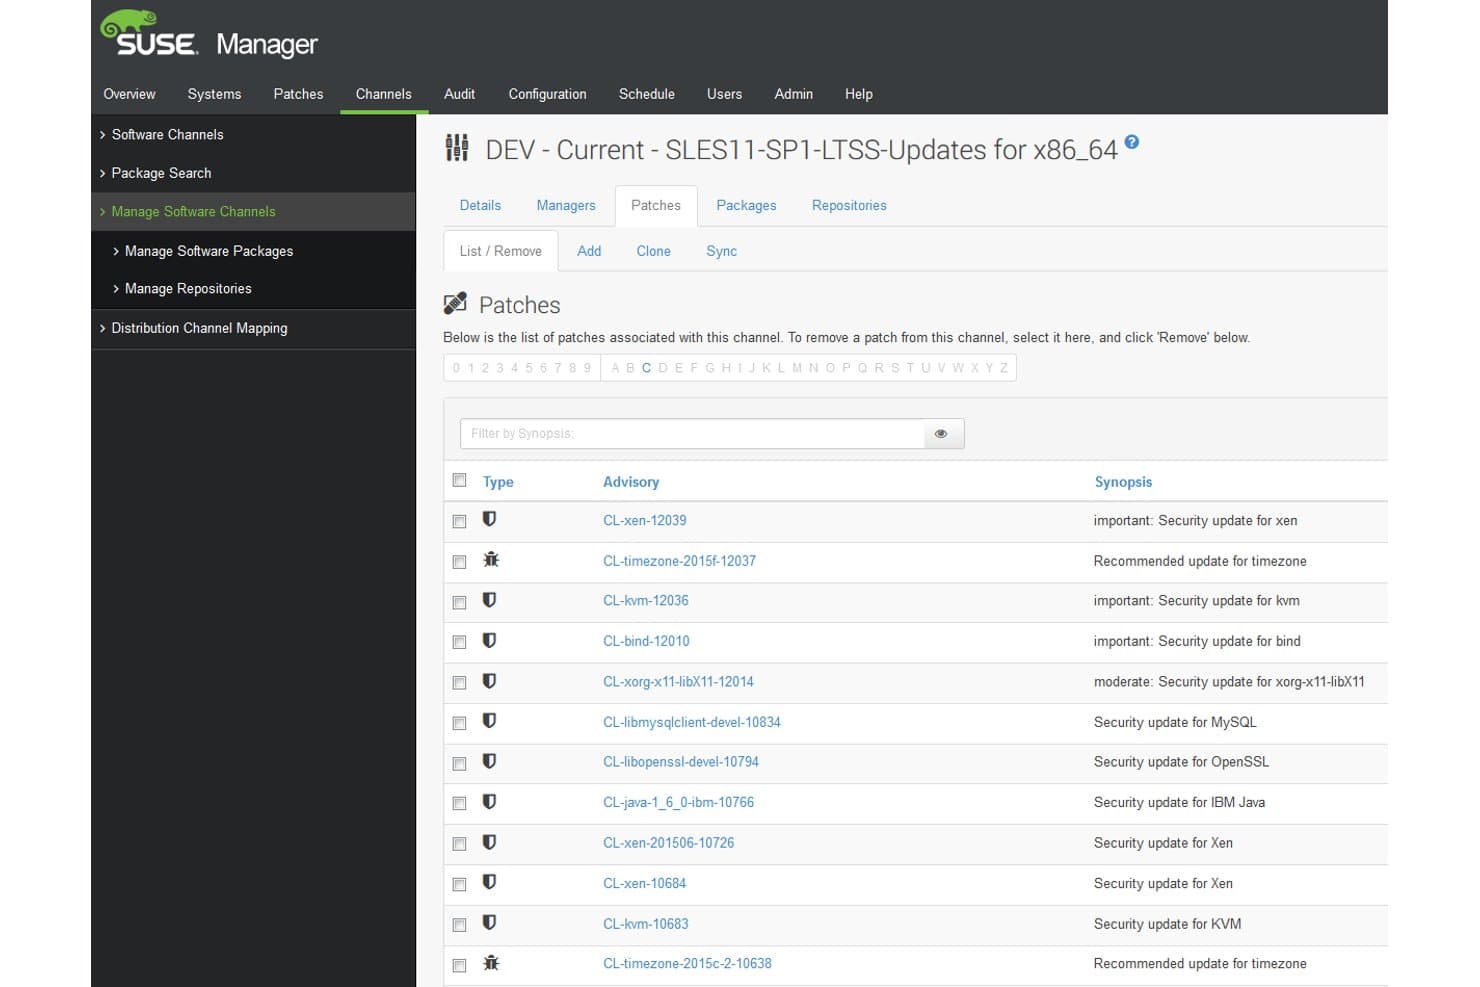
SUSE Multi-Linux Manager ofrece una interfaz de gestión de parches detallada que lista las actualizaciones de seguridad y recomendadas con códigos de asesoría, tipos y sinopsis para un canal de software específico. SUSE Multi-Linux Manager es una plataforma de gestión de parches de Linux de código abierto que centraliza el despliegue de parches, la remediación de CVE, la gestión de configuraciones y la auditoría de cumplimiento basada en OpenSCAP en más de 16 distribuciones de Linux desde una única consola.
¿Para quién es ideal SUSE Multi-Linux Manager?
Es una excelente opción para equipos empresariales de TI e infraestructura que administran grandes entornos Linux de múltiples distribuciones en infraestructuras locales, en la nube y híbridas.
Por qué elegí SUSE Multi-Linux Manager
SUSE Multi-Linux Manager se gana su lugar en mi lista porque maneja el parcheo multinivel a una escala que no he visto igualada en otros lugares. Mi equipo puede gestionar RHEL, Ubuntu, Debian, Oracle Linux y otras 12 distribuciones desde una sola consola, sin tener que mantener cadenas de herramientas independientes por distribución. También confío en la función de Gestión del Ciclo de Vida del Contenido para preparar los parches en los entornos de desarrollo y prueba antes de implementarlos en los sistemas de producción.
Características clave de SUSE Multi-Linux Manager
- Auditoría de cumplimiento basada en OpenSCAP: Realiza escaneos de seguridad automatizados utilizando OpenSCAP y aplica scripts de remediación o playbooks de Ansible para estándares de cumplimiento.
- Integración con Salt y Ansible: Gestiona la configuración y la automatización en los sistemas utilizando tanto SaltStack como playbooks nativos de Ansible.
- Arquitectura en contenedores: Despliega el servidor de gestión y los proxies como contenedores para una rápida reimplementación y mayor confiabilidad.
- Disponibilidad en marketplaces de la nube: Accede y despliega SUSE Multi-Linux Manager a través de los marketplaces de AWS, Azure, Google Cloud y Oracle Cloud.
Integraciones de SUSE Multi-Linux Manager
SUSE Multi-Linux Manager ofrece integraciones nativas con Ansible, SaltStack, OpenSCAP, SCAP Security Guide y está disponible en los marketplaces de AWS, Azure, Google Cloud y Oracle Cloud. Hay una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- Soporta más de 16 distribuciones de Linux de forma nativa
- Auditoría de cumplimiento OpenSCAP automatizada disponible
- Ciclo de vida de parches multi-etapa y aprobaciones
Cons:
- Sin app móvil nativa para iOS o Android
- Requiere altos recursos de sistema para el despliegue
Learn more about SUSE Multi-Linux Manager:
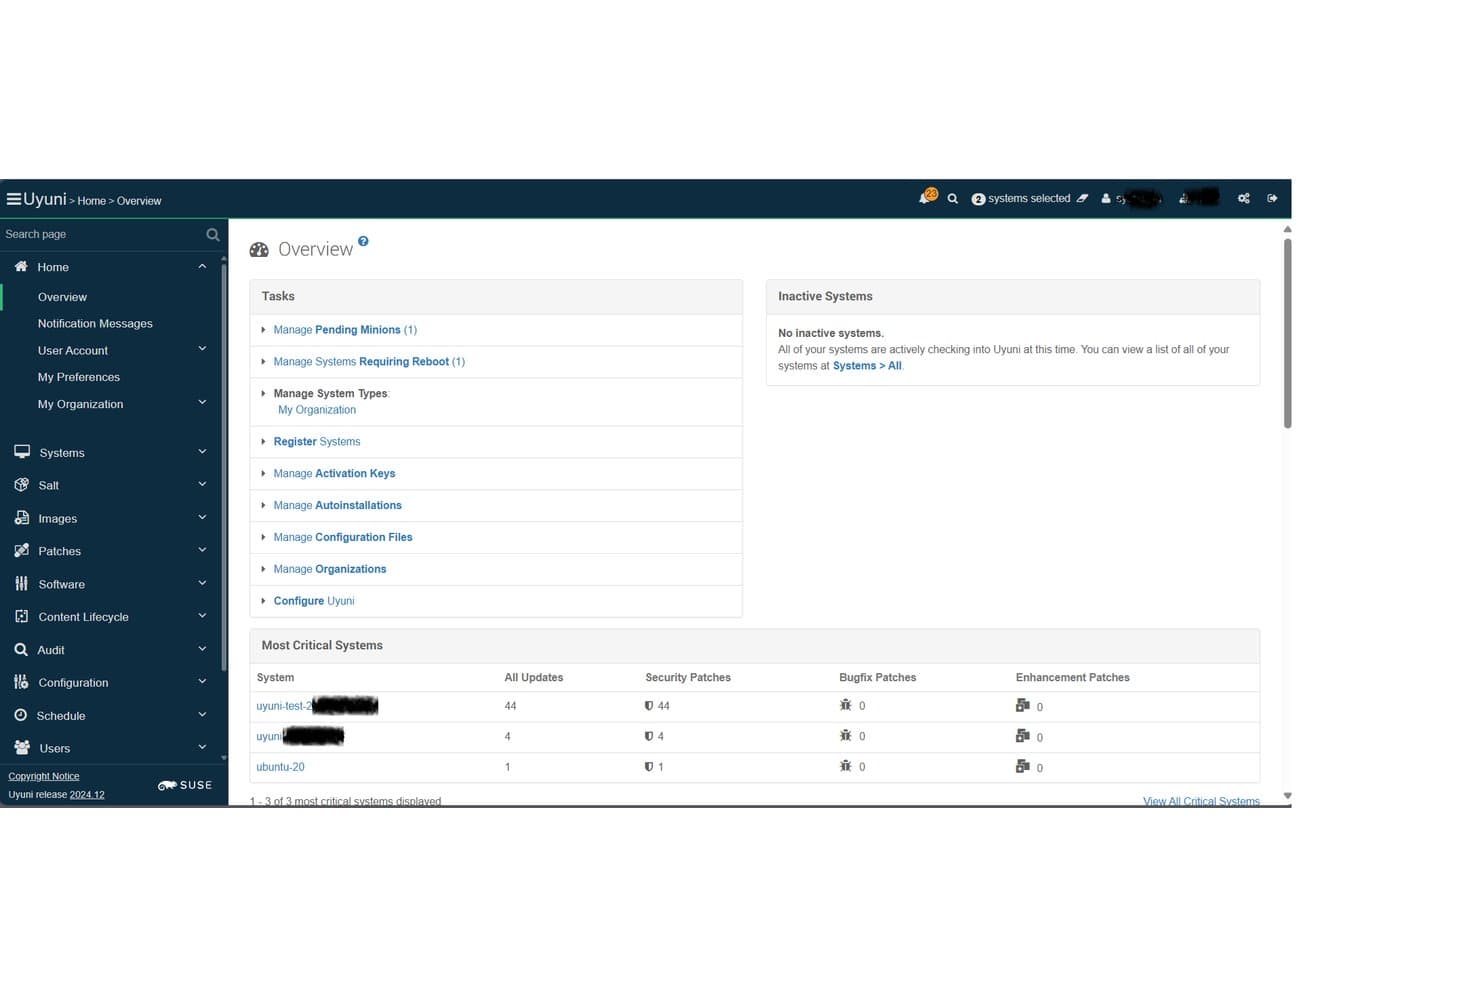
Uyuni ofrece un panel centralizado de Vista General que muestra recuentos críticos de parches del sistema, minions pendientes y actualizaciones de seguridad en los sistemas Linux gestionados. Uyuni es una plataforma de gestión de infraestructuras Linux de código abierto basada en Salt que combina la gestión de parches multidistribución, auditoría de cumplimiento, aprovisionamiento y gestión de configuración en entornos físicos, virtuales, en la nube y contenedores.
¿Para Quién es Mejor Uyuni?
Uyuni es ideal para administradores de sistemas Linux y equipos de infraestructura que gestionan grandes flotas de servidores de diferentes distribuciones y necesitan control de parches de nivel empresarial sin una licencia comercial.
Por Qué Elegí Uyuni
Elegí Uyuni como uno de los mejores porque su motor de orquestación basado en Salt lo diferencia de cualquier otra opción de código abierto en este ámbito. El servidor Uyuni funciona plenamente como un Salt Master, por lo que mi equipo puede ejecutar acciones de aplicación de parches en miles de nodos Linux simultáneamente sin intervención manual por host. También confío en su gestión del ciclo de vida del contenido para organizar los parches en canales de desarrollo, prueba y producción antes de que lleguen a los sistemas en vivo.
Características Clave de Uyuni
- Compatibilidad multidistribución: Gestiona y aplica parches a una amplia variedad de distribuciones Linux, incluyendo SUSE, Red Hat, Ubuntu, Debian, AlmaLinux, Rocky Linux y más.
- Auditoría de cumplimiento e informes: Rastrea cambios de hardware y software, audita el estado de cumplimiento y genera informes detallados de tus entornos Linux.
- Detección de divergencias: Identifica y alerta sobre sistemas que se desvían de las líneas base reforzadas definidas o plantillas de seguridad.
- Visualización y agrupación: Organiza servidores utilizando etiquetas y visualiza sus relaciones mediante paneles gráficos para facilitar la supervisión del sistema.
Integraciones de Uyuni
Uyuni ofrece integraciones nativas con Salt (SaltStack) para la gestión de configuración y con Cobbler para el aprovisionamiento. Es compatible con una gama de distribuciones Linux como clientes gestionados y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Soporte para muchas distribuciones Linux empresariales y comunitarias
- Automatización masiva de parches basada en Salt
- Código abierto, sin dependencia de proveedor
Cons:
- Curva de configuración inicial pronunciada para nuevos usuarios
- No incluye plantillas de cumplimiento PCI o HIPAA incorporadas
Learn more about Uyuni:
Otros software de gestión de parches para Linux
Estas son algunas opciones adicionales de software de gestión de parches para Linux que no llegaron a mi lista de preseleccionados, pero que aún merece la pena conocer:
- 11Ivanti Neurons for Patch ManagementMejor para parcheo predictivo con información de riesgo
- 12AWS Systems Manager Patch ManagerIdeal para gestionar el parcheo dentro de entornos AWS
- 13Red Hat Ansible Automation PlatformIdeal para rutinas de actualización guiadas por playbooks
- 14TaniumMejor para la implementación de parches en endpoints en tiempo real
- 15Heimdal SecurityIdeal para el control integrado de amenazas y actualizaciones
- 16Progress ChefEl mejor para la automatización de parches como código de infraestructura
- 17Puppet EnterpriseIdeal para la gestión codificada de políticas de parches
- 18NinjaOneIdeal para flujos de trabajo intuitivos de parches en varios sitios
- 19HCL BigFixIdeal para una aplicación de parches empresarial escalable
- 20Jetpatch Patch ManagementIdeal para la orquestación de parches basada en agentes
Cómo evalúo el software de gestión de parches para Linux
Divido mi evaluación en dos capas: los requisitos básicos que una herramienta debe cumplir (como el soporte multidistribución y la correlación con CVE) y los diferenciadores que separan las buenas herramientas de las excelentes.
Funcionalidades básicas (imprescindibles para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada característica central que se detalla a continuación. Luego calculo la puntuación total de la herramienta como porcentaje. Cada herramienta necesita alcanzar una puntuación total mínima del 65% para ser considerada.
- Soporte multidistribución: Compruebo si la herramienta puede aplicar parches en las distribuciones que realmente utiliza tu flota: RHEL, Ubuntu, Debian, SUSE y Oracle Linux como mínimo.
- Despliegue automatizado de parches: La herramienta debe encargarse de la detección, descarga e instalación sin que tengas que acceder por SSH a cada host manualmente ni recurrir a cron jobs y scripts caseros.
- Remediación de CVE: Evalúo qué tan bien la plataforma asocia los parches faltantes con CVE específicos y si permite priorizar por nivel de gravedad, para que resuelvas primero los más urgentes.
- Planificación y ventanas de mantenimiento: Las buenas herramientas te permiten definir ventanas de parcheo, escalonar despliegues en grupos de servidores y coordinar reinicios para no interrumpir el tráfico productivo.
- Informes de cumplimiento: Busco trazabilidad y paneles de control que muestren el estado de los parches en toda la flota—el tipo de evidencia que los auditores piden durante revisiones PCI o SOC 2.
- Cobertura agente o sin agente: Ya sea que la plataforma use agentes ligeros, conexiones SSH sin agente, o ambos métodos, debería cubrir servidores locales, instancias en la nube y entornos híbridos.
Una vez tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (qué distingue a los proveedores)
Así es como comparo y contrasto diversos proveedores:
Funciones destacadas
El parcheo en vivo del núcleo es un gran diferenciador. Si una herramienta admite kpatch o KernelCare, tu equipo puede aplicar actualizaciones del núcleo en servidores de producción sin tener que programar un reinicio. También evalúo el parcheo de paquetes de terceros, ya que la mayoría de flotas Linux ejecutan Apache, NGINX, Docker o MySQL junto con el sistema operativo. Los paquetes de terceros sin parchear crean brechas reales. La reversión automática es otro aspecto diferenciador: las recuperaciones basadas en instantáneas o transaccionales te permiten restaurar cuando un parche genera problemas en staging o producción.
Más allá de las funciones
El modelo de despliegue es muy relevante. Algunos equipos requieren instalaciones aisladas o desconectadas para entornos regulados, mientras que otros prefieren SaaS con cero cargas de infraestructura. Evalúo si la plataforma puede integrarse en cadenas de herramientas ya existentes—integraciones con Jira o ServiceNow para la gestión de cambios, y con escáneres como Tenable o Rapid7 para el contexto de vulnerabilidades. La escalabilidad en entornos híbridos también es un factor que reviso, especialmente la eficiencia en la distribución de parches para flotas dispersas entre regiones de la nube y centros de datos locales.
Cómo elegir un software de gestión de parches para Linux
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes tener en cuenta |
|---|---|
| FactorEscalabilidad | Qué debes tener en cuenta¿El software gestionará el número actual y previsto de servidores? Pregunta por los límites de crecimiento, la agrupación de nodos y la capacidad de aplicar parches en entornos híbridos. |
| FactorIntegraciones | Qué debes tener en cuenta¿La herramienta funciona con tu sistema de tickets, SIEM o escáneres de vulnerabilidades? Comprueba la compatibilidad con las plataformas clave de tu conjunto de herramientas de supervisión y operaciones. |
| FactorPersonalización | Qué debes tener en cuenta¿Puedes ajustar los flujos de trabajo de aplicación de parches para adaptarlos a tus ventanas de mantenimiento, controles de cambios o procesos de aprobación? Busca flexibilidad en las políticas, no una solución que sirva para todos los casos. |
| FactorFacilidad de uso | Qué debes tener en cuenta¿La interfaz de usuario es sencilla? ¿Los nuevos administradores pueden incorporarse rápidamente? Ten cuidado con los flujos de trabajo complejos que ralentizan los ciclos de aplicación de parches o provocan errores en producción. |
| FactorImplementación e incorporación | Qué debes tener en cuenta¿Cuánto tiempo y experiencia interna requerirá la configuración? Consulta la documentación disponible, el soporte específico para la incorporación y las herramientas de migración para grandes flotas. |
| FactorCoste | Qué debes tener en cuenta¿Cuál es el modelo de precios: por nodo, por sitio o mediante suscripción? Ten en cuenta los costes continuos de las licencias, los compromisos mínimos y el coste total cuando se implemente a escala completa. |
| FactorMedidas de seguridad | Qué debes tener en cuenta¿Qué controles de autenticación, cifrado y acceso incorpora? Confirma que la herramienta se ajusta a los requisitos de seguridad y auditoría de tu organización. |
| FactorRequisitos de cumplimiento | Qué debes tener en cuenta¿El software es compatible con tus necesidades de cumplimiento (PCI, HIPAA, SOC 2)? Pregunta por las plantillas de informes de cumplimiento, los registros de auditoría de parches y las evidencias para auditorías externas. |
¿Qué es el software de gestión de parches para Linux?
El software de gestión de parches de Linux automatiza el proceso de identificación, implementación y seguimiento de actualizaciones y parches de seguridad en sistemas Linux. Estas herramientas ayudan a tu equipo a mantener una seguridad coherente, abordar vulnerabilidades y gestionar los requisitos de cumplimiento en distintas distribuciones de Linux desde un panel centralizado. El software de gestión de parches está diseñado para adaptarse a diversos entornos de infraestructura, desde servidores locales hasta configuraciones en la nube e híbridas.
Características del software de gestión de parches de Linux
Al seleccionar un software de gestión de parches de Linux, presta atención a las siguientes características clave:
- Compatibilidad con varias distribuciones: Gestiona las actualizaciones de varias distribuciones principales de Linux desde el mismo panel, reduciendo la carga de trabajo de los equipos que trabajan en entornos mixtos.
- Implementación automatizada de parches: Identifica, descarga e instala rápidamente las actualizaciones sin intervención manual, garantizando que los sistemas se mantengan actualizados y seguros.
- Priorización de CVE: Asocia los parches con CVE específicos y prioriza las implementaciones de actualizaciones según la gravedad de la vulnerabilidad para reforzar la seguridad y el cumplimiento.
- Programación de ventanas de mantenimiento: Establece ventanas de mantenimiento personalizables para aplicar parches y realizar reinicios automatizados, minimizando el impacto en las cargas de trabajo de producción.
- Informes de cumplimiento de parches: Genera paneles e informes que muestran el estado y el historial de los parches, así como registros de auditoría para revisiones internas o comprobaciones de cumplimiento normativo.
- Aplicación de parches a paquetes de terceros: Actualiza paquetes que no pertenecen al sistema operativo, como los repositorios de NGINX, PostgreSQL o Docker, junto con las actualizaciones estándar del sistema.
- Capacidad de reversión: Restaura estados anteriores del sistema si una actualización causa problemas mediante funciones de reversión basadas en instantáneas o transaccionales.
- Cobertura basada en agentes o sin agentes: Elige una implementación basada en agentes para obtener un control más profundo o métodos sin agentes (SSH) para cubrir rápidamente hosts distribuidos.
- Integraciones mediante API: Conecta con herramientas de ITSM, supervisión o automatización para sincronizar flujos de trabajo, activar notificaciones o automatizar los procesos de aprobación de parches.
- Control de acceso basado en roles (RBAC): Define permisos detallados para los miembros del equipo y limita quién puede programar, aprobar o implementar parches en los sistemas.
Ventajas del software de gestión de parches de Linux
La implementación de un software de gestión de parches de Linux ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mejora de la postura de seguridad: La detección y aplicación automatizadas de parches de vulnerabilidades ayudan a cerrar rápidamente las brechas antes de que los atacantes exploten CVE conocidos.
- Cumplimiento coherente: Los informes integrados y los registros de auditoría facilitan la demostración del cumplimiento normativo con marcos como PCI, HIPAA o SOC 2.
- Reducción del esfuerzo manual: La automatización y la programación eliminan la necesidad de realizar tareas de aplicación de parches tediosas y repetitivas en grandes flotas de servidores.
- Minimización del tiempo de inactividad: Los controles de las ventanas de mantenimiento y las funciones de aplicación de parches al núcleo en ejecución permiten a tu equipo actualizar sistemas críticos con poca o ninguna interrupción operativa.
- Amplia cobertura de entornos: Gestiona de forma centralizada las actualizaciones en configuraciones en la nube, locales e híbridas, con compatibilidad para varias distribuciones y puntos de conexión de Linux.
- Respuesta más rápida ante incidentes: La asociación y priorización integradas de CVE permiten una corrección más rápida cuando se descubren nuevas vulnerabilidades.
- Control y visibilidad detallados: El acceso basado en roles y los paneles detallados te ayudan a gestionar permisos, realizar un seguimiento del progreso y mantener informadas a las partes interesadas.
Costes y precios del software de gestión de parches de Linux
La selección de un software de gestión de parches de Linux requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían según las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de software de gestión de parches de Linux:
Tabla comparativa de planes de software de gestión de parches de Linux
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0 | Características habitualesAplicación básica de parches para un número limitado de hosts, actualizaciones manuales y asistencia de la comunidad. |
| Tipo de planPlan personal | Precio medio$5-$15/servidor/mes | Características habitualesAplicación automatizada de parches, compatibilidad con varias distribuciones de Linux, informes básicos de cumplimiento y notificaciones por correo electrónico. |
| Tipo de planPlan empresarial | Precio medio$20-$40/servidor/mes | Características habitualesProgramación avanzada, aplicación de parches a paquetes de terceros, priorización de CVE, acceso a la API y asistencia estándar. |
| Tipo de planPlan corporativo | Precio medio$50-$100/servidor/mes | Características habitualesControles de acceso basados en roles, herramientas de auditoría de cumplimiento, aplicación de parches al núcleo en ejecución, asistencia premium 24/7 e integraciones con herramientas de ITSM. |
Preguntas frecuentes sobre el software de gestión de parches de Linux
Estas son algunas respuestas a preguntas frecuentes sobre el software de gestión de parches de Linux:
¿Cómo ayuda el software de gestión de parches de Linux a mejorar la seguridad?
El software de gestión de parches de Linux automatiza la identificación y aplicación de parches de seguridad en toda la infraestructura de TI, reforzando la seguridad general de los dispositivos finales y la gestión de vulnerabilidades. Sustituir la aplicación manual de parches por correcciones de seguridad automatizadas reduce la exposición y protege los sistemas frente a filtraciones de datos, al tiempo que permite al equipo implementar actualizaciones de seguridad urgentes y responder rápidamente a nuevos CVE.
¿Puedo gestionar varias distribuciones de Linux desde una sola herramienta?
Sí, las plataformas son compatibles con distribuciones como Ubuntu, Red Hat Enterprise Linux, Debian, SUSE y Oracle Linux mediante gestores de paquetes nativos como dnf o zypper. Muchas herramientas funcionan como una solución RMM o de gestión unificada de dispositivos finales, lo que permite controlar las políticas de implementación, programar reglas de políticas de gestión de parches y gestionar las actualizaciones en distintos entornos desde una sola pantalla.
¿Qué funciones de generación de informes debería esperar?
Debería esperar paneles de cumplimiento, registros de auditoría e informes personalizables que muestren el cumplimiento de los parches en toda su infraestructura. Estas funciones le ayudan a prepararse para una auditoría de seguridad, realizar un seguimiento de la gestión general de los activos, cumplir los requisitos normativos y proporcionar una transparencia total a los equipos directivos y de seguridad.
¿Es posible aplicar parches sin agentes con estas herramientas?
Sí, muchas soluciones ofrecen la aplicación de parches sin agentes mediante conexiones SSH y acceso remoto, lo que simplifica la implementación y evita el uso de scripts personalizados. Sin embargo, la instalación de agentes locales puede proporcionar una visibilidad más profunda del sistema, una mejor integración con la plataforma PSA y una automatización más flexible en entornos de red complejos.
¿Qué tipo de asistencia suelen ofrecer los proveedores?
Los proveedores suelen ofrecer varios niveles de asistencia, desde foros de la comunidad y documentación en los planes gratuitos hasta asistencia premium las 24 horas del día, los 7 días de la semana, y gestores de éxito del cliente dedicados para clientes empresariales. Confirme siempre los canales disponibles y los tiempos de respuesta antes de comprometerse.