

Las 10 mejores plataformas de protección de endpoints en 2026

Lista de las mejores plataformas de protección de dispositivos finales


Una plataforma de protección de dispositivos finales es una solución de seguridad centralizada para detectar, prevenir y responder a las amenazas dirigidas a los dispositivos de toda tu red. Si estás buscando la mejor plataforma de protección de dispositivos finales para tu organización, probablemente estés equilibrando la tecnología heredada, la adopción de la nube y la respuesta ininterrumpida a incidentes. Con atacantes que se mueven con rapidez y normativas en constante evolución, las brechas de cobertura o las respuestas lentas pueden traducirse en una pérdida de productividad o, peor aún, en consecuencias más graves.
Esta guía compara plataformas de alto rendimiento que combinan detección avanzada, reversión de ataques de ransomware e integración con tu ecosistema de seguridad más amplio. Obtén la información que necesitas para seleccionar herramientas que realmente se ajusten a tus riesgos, infraestructura y presencia global.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de las mejores plataformas de protección de dispositivos finales
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores plataformas de protección de dispositivos finales para ayudarte a encontrar la más adecuada para tu presupuesto y las necesidades de tu empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para el análisis del comportamiento por capas | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 2 | La mejor opción para revertir el ransomware después de un ataque activo | Prueba gratuita disponible | Precio bajo consulta | Website | |
| 3 | Ideal para XDR basado en IA en dispositivos terminales empresariales | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 4 | La mejor opción para la seguridad de endpoints preparada para MSP con MDR incluido | Demostración gratuita disponible | Precios bajo consulta | Website | |
| 5 | La mejor opción para la protección del ecosistema de Fortinet Security Fabric | Demostración gratuita disponible | Precios bajo consulta | Website | |
| 6 | Ideal para empresas fuera de mercados alineados con EE. UU. | Demostración gratuita disponible | Precios bajo solicitud | Website | |
| 7 | Ideal para la búsqueda de amenazas de nivel empresarial a gran escala | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 8 | Ideal para la protección de endpoints nativa para MSP con RMM integrado | Prueba gratuita de 14 días | Precios bajo solicitud | Website | |
| 9 | La mejor opción para la reversión del ransomware en varias capas y MDR | Demostración gratuita disponible | Precio bajo consulta | Website | |
| 10 | Ideal para SIEM, XDR y defensa de endpoints unificados | prueba gratuita de 14 días | Desde $95/mes | Website |
Opiniones sobre plataformas de protección de dispositivos finales
A continuación encontrarás mis resúmenes detallados de las mejores plataformas de protección de dispositivos finales que llegaron a mi lista de selección. Mis análisis ofrecen una visión detallada de las funciones, los mejores casos de uso y las capacidades de cada plataforma para ayudarte a encontrar la más adecuada para ti.

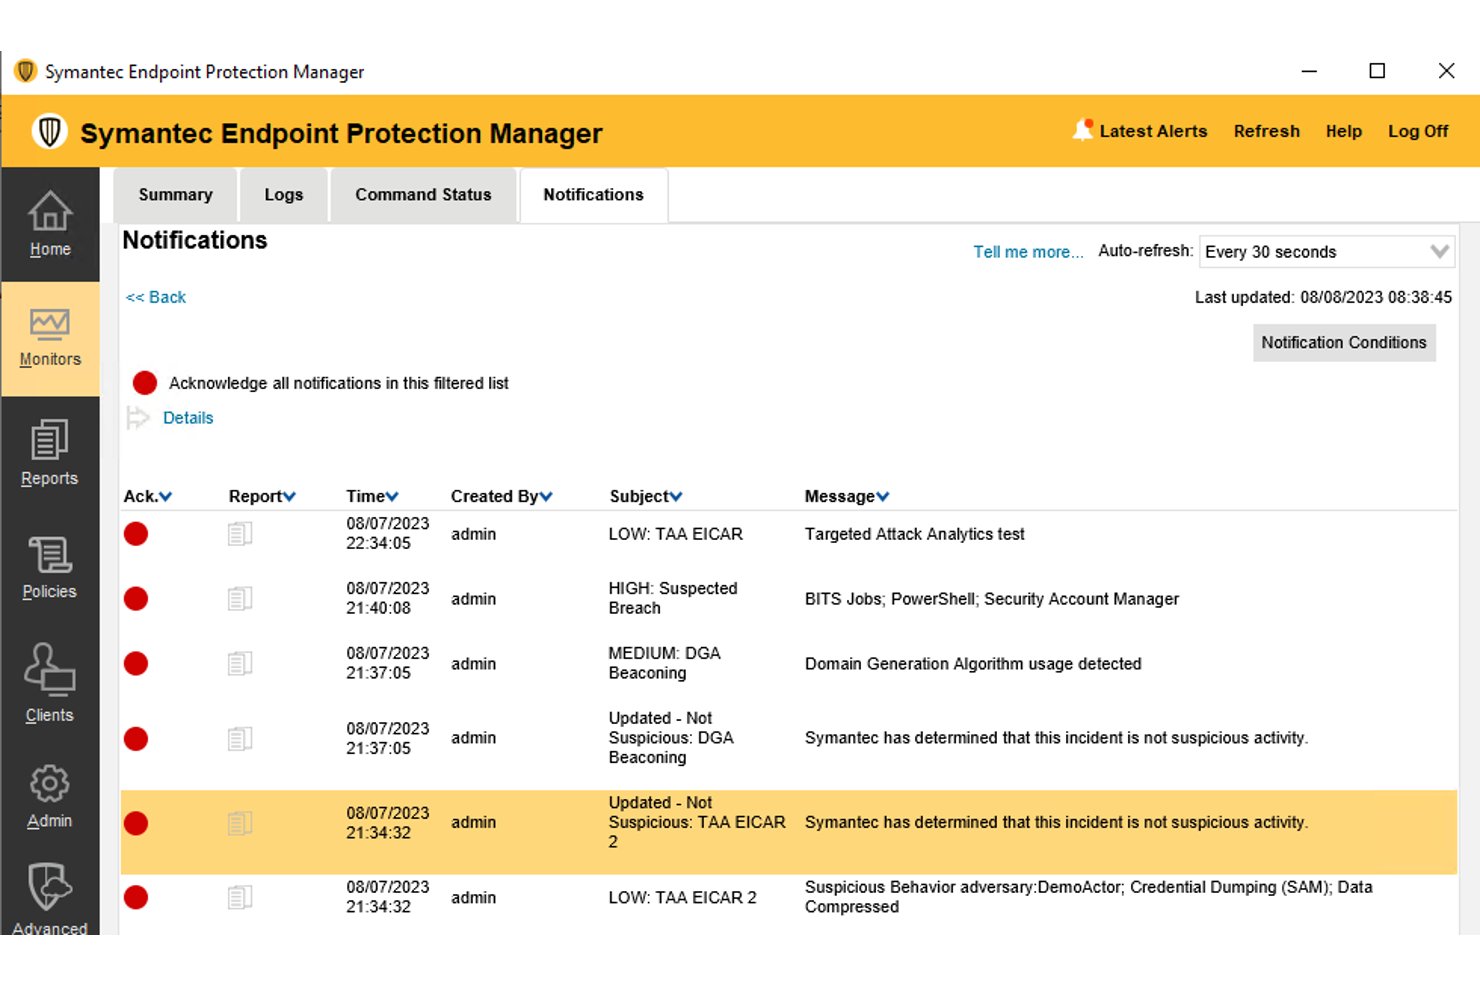
Symantec Endpoint Protection es una plataforma de protección de puntos finales que combina la detección de malware, el análisis del comportamiento, la reducción de la superficie de ataque, la detección y respuesta en puntos finales (EDR) y la búsqueda de amenazas en entornos Windows, Mac, Linux, móviles y virtuales.
¿Para quién es más adecuada Symantec Endpoint Protection?
Es una opción excelente para los equipos de seguridad empresariales que gestionan entornos grandes con sistemas operativos mixtos y necesitan una detección de amenazas por capas en puntos finales físicos, virtuales y móviles.
Por qué elegí Symantec Endpoint Protection
Symantec Endpoint Protection ocupa un lugar en mi lista de opciones porque su motor de análisis del comportamiento SONAR combina heurística, aprendizaje automático y datos de reputación para detectar amenazas que la detección basada en firmas no identifica en absoluto. Considero que la profundidad de esta solución es realmente impresionante: supervisa el comportamiento de los procesos en tiempo real y contrasta la información con Global Intelligence Network para señalar actividades de día cero antes de que se ejecuten. Esta combinación la convierte en una de las pocas plataformas en las que confío para entornos donde los ataques desconocidos y los ataques que utilizan herramientas legítimas del sistema representan una preocupación real.
Funciones clave de Symantec Endpoint Protection
- Defensa de Active Directory: Supervisa y protege Active Directory frente al robo de credenciales y los ataques de reconocimiento que preceden al movimiento lateral.
- Reducción de la superficie de ataque: Aplica control de aplicaciones, control de dispositivos y mitigación de vulnerabilidades para reducir el número de puntos de entrada disponibles para los atacantes.
- Gestión de políticas guiada por AI: Utiliza AI para recomendar y automatizar ajustes de políticas, reduciendo la carga de configuración manual de los equipos de operaciones de seguridad.
- Arquitectura de un solo agente y múltiples implementaciones: Ejecuta un único agente en entornos de nube, locales e híbridos, gestionado mediante una sola consola en la nube.
Integraciones de Symantec Endpoint Protection
Symantec Endpoint Protection ofrece integraciones nativas con Symantec Endpoint Protection Manager, Microsoft Active Directory, Microsoft Entra ID, Symantec CloudSOC, Symantec Secure Web Gateway, Symantec Content Analysis y proveedores de gestión unificada de puntos finales, además de transmisión de eventos a herramientas SIEM como Splunk y FortiSIEM. También proporciona API REST a través de Broadcom Enterprise Security Group para integraciones personalizadas.
Pros and Cons
Pros:
- Supervisión del comportamiento en tiempo real frente a amenazas avanzadas
- Protecciones de Active Directory integradas en el agente principal
- Recomendaciones automatizadas de políticas basadas en AI
Cons:
- Alto uso de los recursos del sistema durante los análisis
- Las actualizaciones de políticas pueden tardar en sincronizarse

La mejor opción para revertir el ransomware después de un ataque activo
Sophos Endpoint es una plataforma de protección de endpoints que combina detección de amenazas basada en IA, análisis de comportamiento, tecnología antiransomware y gestión centralizada de dispositivos en entornos Windows, macOS y Linux.
¿Para quién es más adecuado Sophos Endpoint?
Sophos Endpoint es una opción sólida para los equipos de seguridad informática de organizaciones medianas y grandes que necesitan una defensa activa contra el ransomware, con la capacidad de revertir el cifrado de archivos después de un ataque.
Por qué elegí Sophos Endpoint
Sophos Endpoint merece su lugar gracias a CryptoGuard, su capa de detección de ransomware basada en el comportamiento que no solo bloquea un ataque, sino que también revierte los archivos cifrados a su estado anterior al ataque posteriormente. Si el ransomware supera las defensas iniciales y comienza a cifrar archivos, CryptoGuard detecta el cifrado no autorizado en tiempo real y restaura automáticamente los datos afectados. También me gusta la protección contra manipulaciones a nivel del kernel, que impide que los atacantes finalicen el agente del endpoint antes de que pueda activarse la reversión.
Características principales de Sophos Endpoint
- Prevención de malware mediante aprendizaje profundo: Varios modelos de IA analizan los archivos antes de su ejecución para detectar malware conocido y variantes de día cero, incluidas mutaciones generadas por IA.
- Controles contra la explotación: Más de 60 medidas integradas de mitigación de exploits bloquean las técnicas de los atacantes en toda la cadena de ataque sin necesidad de configurar cada aplicación.
- Control de dispositivos periféricos: Supervisa y bloquea el acceso a medios extraíbles, dispositivos Bluetooth y hardware móvil para evitar transferencias de datos no autorizadas o la entrada de malware.
- Detección de tráfico malicioso: Analiza el tráfico de red saliente que no procede del navegador para identificar en tiempo real las comunicaciones con servidores de comando y control de los atacantes.
Integraciones de Sophos Endpoint
Sophos Endpoint ofrece integraciones nativas con Splunk, Microsoft Sentinel, ServiceNow, Jira, PagerDuty, Slack, Microsoft Teams, Okta, Amazon Web Services y Google Cloud, además de integraciones nativas en todo el ecosistema de Microsoft, incluidos Microsoft 365 y Entra ID. Sophos Central también proporciona una API para integraciones personalizadas y se conecta con diversas herramientas de RMM y PSA, como ConnectWise, Datto y Kaseya.
Pros and Cons
Pros:
- La reversión contra el ransomware restaura rápidamente los archivos cifrados
- La protección contra manipulaciones a nivel del kernel evita la desactivación del agente
- Bloquea más de sesenta técnicas de explotación de los atacantes
Cons:
- La función de reversión solo está disponible en Windows
- Los falsos positivos ocasionales activan correcciones no deseadas

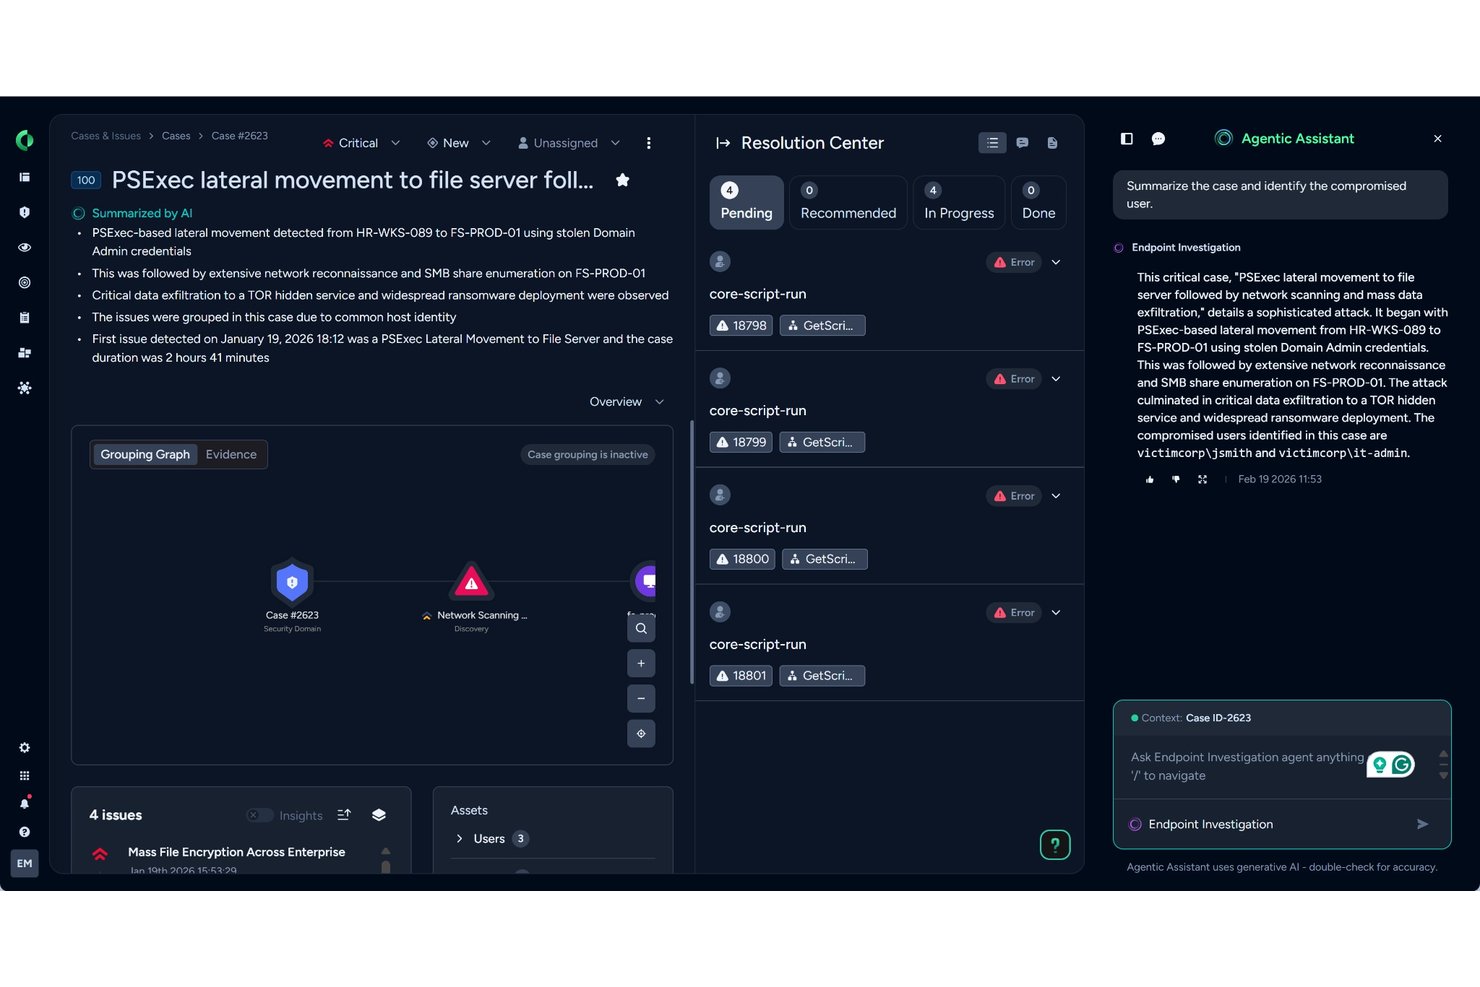
Cortex XDR es una plataforma de detección y respuesta ampliadas (XDR) basada en IA de Palo Alto Networks que abarca la protección de dispositivos terminales, la detección, investigación y respuesta ante amenazas en dispositivos terminales, redes, nubes, identidades y correos electrónicos mediante un único agente y un lago de datos unificado.
¿Para quién es más adecuado Cortex XDR?
Cortex XDR es una opción ideal para grandes empresas que necesitan detección y respuesta unificadas ante amenazas en dispositivos terminales, nubes, redes e identidades desde una sola plataforma.
Por qué elegí Cortex XDR
He incluido Cortex XDR entre mis principales opciones porque su detección basada en IA va más allá de los métodos basados en firmas, al utilizar análisis de comportamiento simultáneamente en datos de dispositivos terminales, redes, nubes e identidades para descubrir amenazas que las herramientas aisladas pasarían por alto. Me impresionan especialmente sus agentes de IA Cortex AgentiX, que automatizan el análisis de la causa raíz y pueden contener un ataque activo en cuestión de minutos sin intervención manual. La arquitectura de agente único también gestiona NG-SIEM, la prevención de pérdida de datos en dispositivos terminales y la gestión de la exposición en una sola implementación, lo que reduce la complejidad de ejecutar herramientas independientes en un entorno grande.
Funciones principales de Cortex XDR
- Prevención de software malicioso de día cero y sin archivos: Los módulos de prevención específicos bloquean vulnerabilidades de día cero, software malicioso sin archivos y ataques de secuestro de procesos antes de que se ejecuten en los dispositivos terminales.
- Detección y respuesta gestionadas: Unit 42 MDR funciona directamente dentro de su instancia de Cortex XDR para encargarse de la búsqueda proactiva de amenazas, la supervisión y la remediación en su nombre.
- Búsqueda de amenazas gestionada: Los analistas de Unit 42 combinan su inteligencia sobre amenazas con los análisis de IA de Cortex XDR para validar y descubrir amenazas antes que la detección automatizada por sí sola.
- Triaje de alertas y reducción del ruido: Cortex XDR correlaciona las alertas de distintas fuentes de datos y agrupa los eventos relacionados en incidentes, reduciendo el volumen de alertas para que su equipo trabaje en menos casos y de mayor calidad.
Integraciones de Cortex XDR
Cortex XDR ofrece integraciones nativas con los cortafuegos de nueva generación de Palo Alto Networks, Prisma Cloud, Active Directory, AWS, Microsoft Azure, Google Cloud Platform, Okta y Microsoft 365, y recopila datos de cortafuegos de terceros como Cisco y Fortinet. Se conecta con Cortex XSOAR para ejecutar automáticamente flujos de respuesta y proporciona una API REST para integraciones personalizadas con herramientas como Splunk, ServiceNow y Rapid7 InsightIDR.
Pros and Cons
Pros:
- La búsqueda de amenazas basada en IA abarca dispositivos terminales y nubes
- Los análisis de comportamiento detectan amenazas sin archivos y de día cero
- Unit 42 MDR gestiona la respuesta proactiva ante amenazas
Cons:
- Las herramientas de investigación de incidentes a veces resultan complejas
- El gran volumen de alertas aún puede sobrecargar a los equipos pequeños

Cynet
La mejor opción para la seguridad de endpoints preparada para MSP con MDR incluido
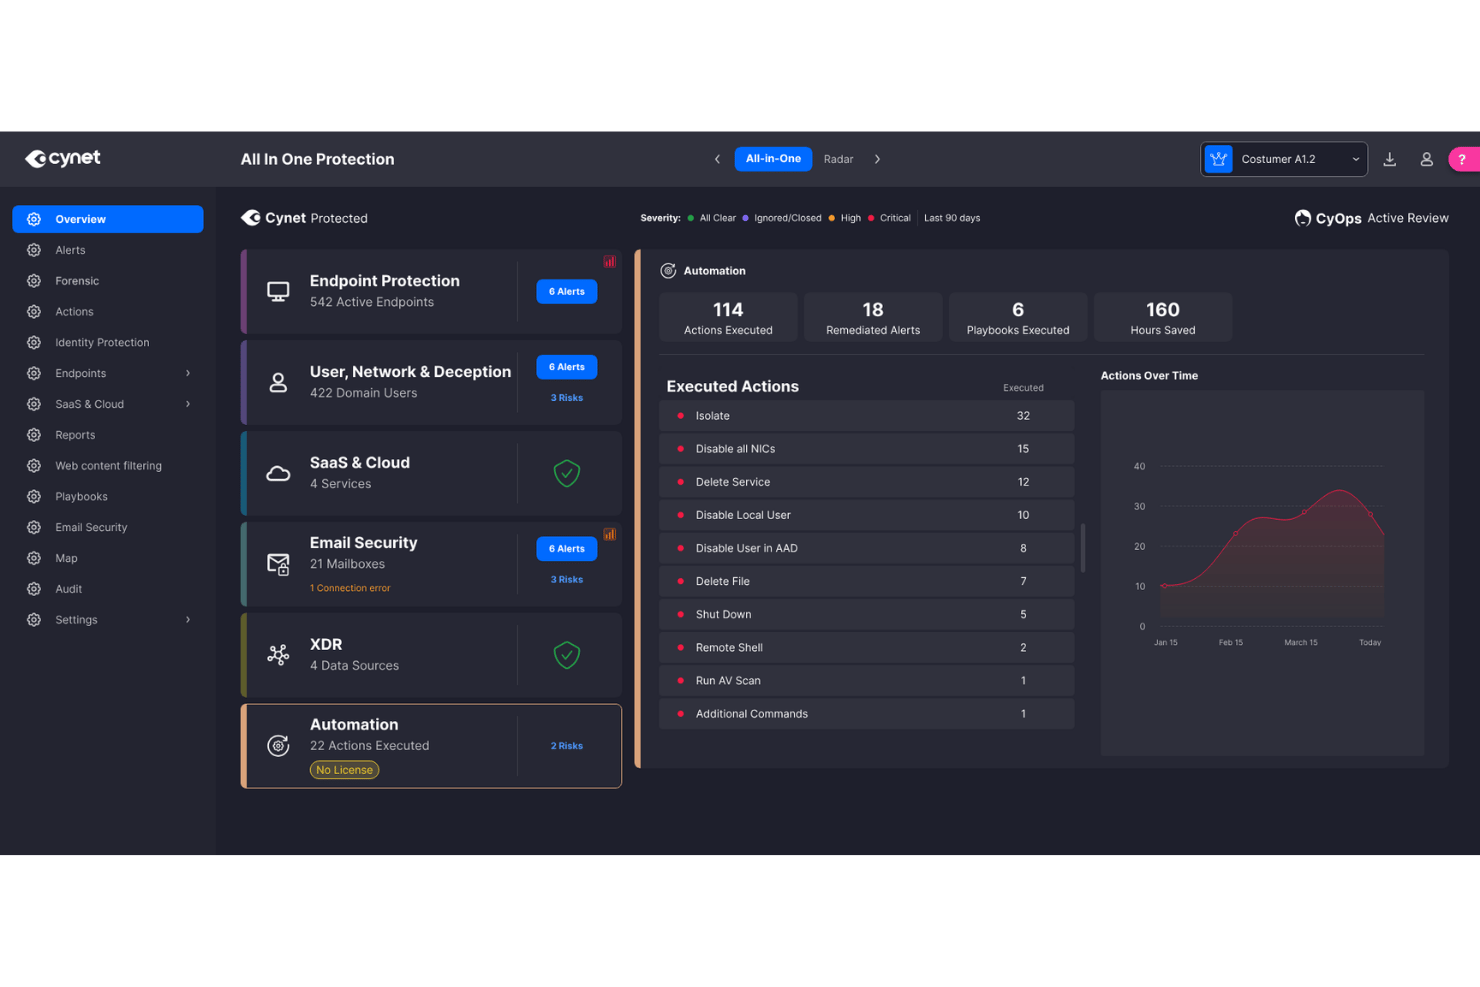
Cynet es una plataforma de protección de endpoints impulsada por IA que unifica EPP, EDR, XDR, seguridad de identidades, detección de redes, seguridad del correo electrónico, seguridad de la nube y SaaS, y SOAR integrado bajo un único agente y una sola consola.
¿Para quién es más adecuada Cynet?
Cynet es una opción excelente para proveedores de servicios gestionados que necesitan una única plataforma para proteger múltiples entornos de clientes sin crear un equipo dedicado de operaciones de seguridad.
Por qué elegí Cynet
Cynet ocupa un lugar en mi lista de opciones principales porque el servicio MDR CyOps incluido forma parte de la plataforma y no se vende como complemento, lo que significa que los MSP obtienen cobertura de analistas las 24 horas del día, los 7 días de la semana, sin negociar un contrato separado. Me gusta que un único agente cubra EPP, EDR, detección de amenazas de identidad, detección de redes y seguridad del correo electrónico en todos los entornos de clientes desde una sola consola. La activación de CyOps con un solo clic desde el panel permite a los analistas de los MSP escalar la situación al SOC de Cynet en cuestión de segundos, mientras que los manuales de remediación automatizada gestionan la contención antes incluso de que una persona revise la alerta.
Características principales de Cynet
- Gestión de la postura de seguridad de la nube y SaaS: Cynet analiza entornos de nube y SaaS como AWS, Azure y Microsoft 365 en busca de configuraciones incorrectas, permisos de riesgo y deficiencias de cumplimiento en los marcos NIST, PCI DSS y HIPAA.
- Defensa contra amenazas móviles: La plataforma detecta y bloquea amenazas de dispositivos, redes y suplantación de identidad en iOS, Android y ChromeOS, con remediación automatizada en el dispositivo e integración con MDM/EMM.
- Motor de predicción de amenazas CyAI: El motor de IA de Cynet aprende continuamente de datos de ataques reales para predecir y bloquear amenazas antes de su ejecución, reduciendo el ruido de alertas para su equipo.
- Integraciones con RMM y PSA: Cynet se conecta con más de 80 herramientas, incluidas plataformas RMM y PSA, lo que permite a los MSP incorporar los datos de Cynet directamente a sus flujos de trabajo existentes sin cambiar de consola.
Integraciones de Cynet
Cynet ofrece más de 80 integraciones integradas con más de 50 socios del ecosistema, incluidos ConnectWise RMM, ConnectWise PSA, HaloPSA, Autotask, NinjaOne, Microsoft 365, Google Workspace, AWS y Azure, y también admite más de 30 fuentes de inteligencia sobre amenazas. Hay API abiertas disponibles para integraciones personalizadas, y la plataforma incorpora telemetría de más de 50 fuentes para alimentar manuales de SOAR en herramientas de RMM, PSA, SIEM e identidad.
Pros and Cons
Pros:
- El servicio MDR CyOps está incluido para todos los clientes
- Un único agente simplifica las implementaciones multiinquilino
- Los manuales automatizados aceleran la respuesta a las alertas
Cons:
- Los paneles de informes ofrecen opciones de personalización limitadas
- Las funciones de gestión de dispositivos móviles son bastante básicas
La mejor opción para la protección del ecosistema de Fortinet Security Fabric
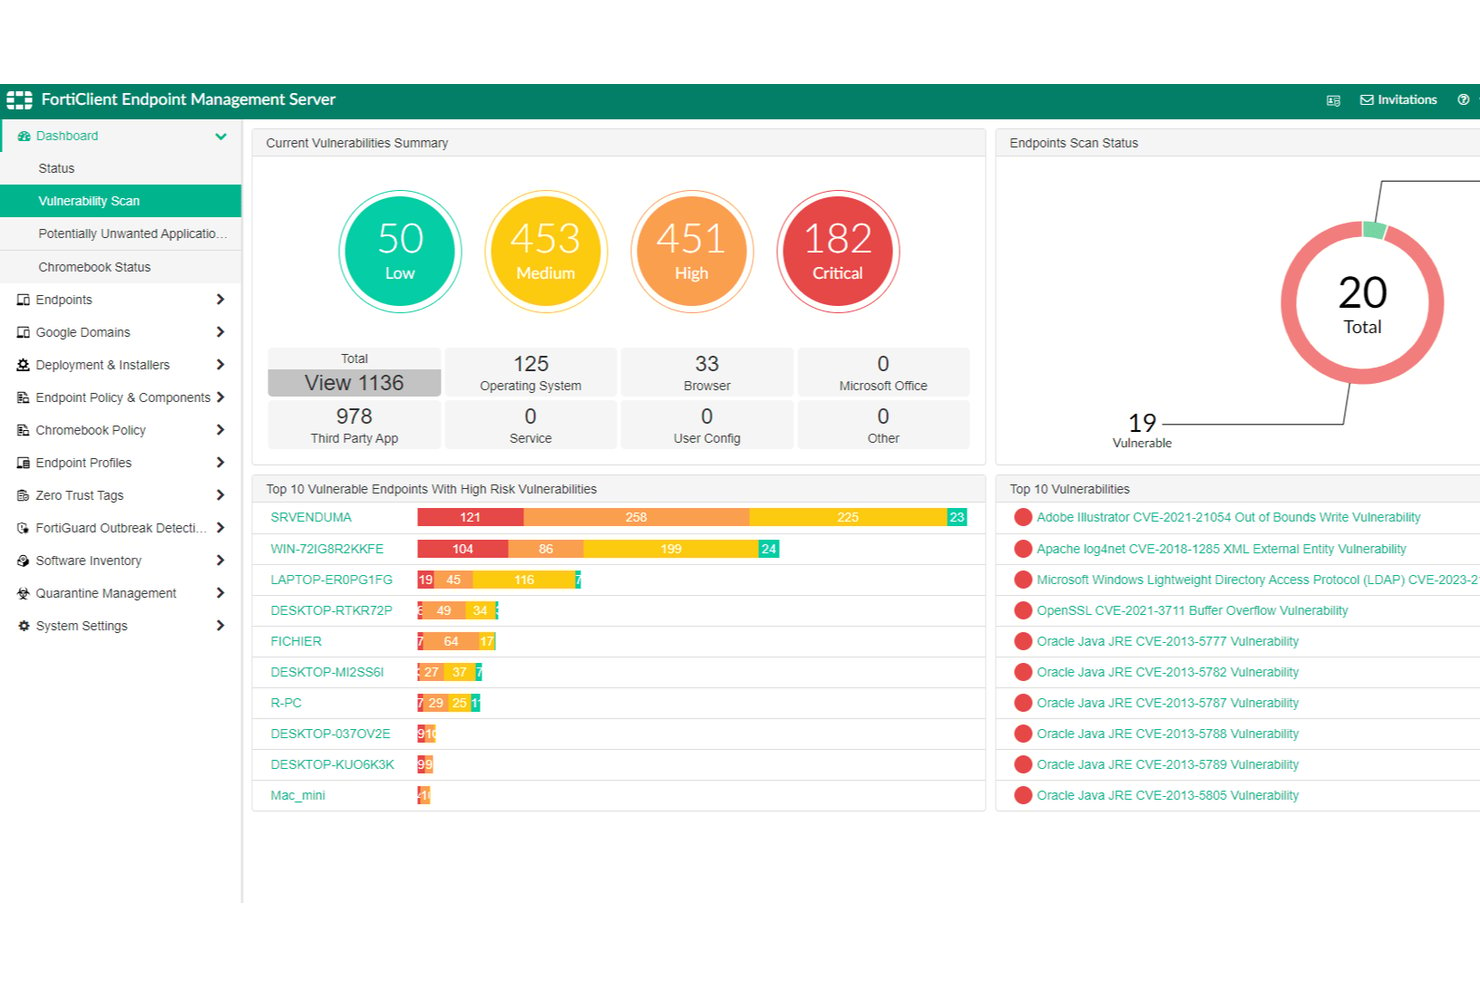
FortiClient es una plataforma de protección de terminales que integra la detección de amenazas, el análisis de vulnerabilidades, el filtrado web y la conectividad VPN en un agente unificado diseñado para funcionar dentro de Fortinet Security Fabric.
¿Para quién es más adecuado FortiClient?
FortiClient es una opción especialmente adecuada para organizaciones que ya utilizan infraestructura de Fortinet, donde la integración estrecha entre firewalls, SIEM y agentes de terminales es una prioridad.
Por qué elegí FortiClient
Elegí FortiClient como uno de los mejores porque es el único agente de terminales que actúa como un agente Fabric completo y envía telemetría en tiempo real directamente a FortiGate, FortiSIEM y al resto de Fortinet Security Fabric. Esto significa que, cuando FortiClient detecta una intrusión, puede activar el aislamiento automático del terminal en todo el entorno Fabric sin ninguna intervención manual. También me gusta la sincronización del filtrado web con las políticas de FortiGate, que aplica las mismas reglas de más de 75 categorías en los terminales, tanto si están conectados a la red como si son remotos.
Características principales de FortiClient
- Acceso a la red de confianza cero (ZTNA): FortiClient verifica la identidad y el estado de seguridad del dispositivo antes de conceder el acceso, y realiza una verificación continua durante cada sesión.
- Antivirus y protección contra ransomware basados en IA: La edición EPP/APT utiliza la detección de amenazas basada en IA para identificar y bloquear malware y ransomware en tiempo real.
- Integración con FortiSandbox: Los archivos sospechosos se envían automáticamente a FortiSandbox (en la nube o local) para su análisis de comportamiento antes de permitir su ejecución.
- Análisis de vulnerabilidades y aplicación automatizada de parches: Un panel de vulnerabilidades integrado muestra el software sin parches en los terminales y permite la corrección automatizada para mantener controlada la superficie de ataque.
Integraciones de FortiClient
FortiClient ofrece integraciones nativas en Fortinet Security Fabric, incluidas FortiGate, FortiSandbox, FortiAnalyzer, FortiSIEM, FortiSOAR, FortiAuthenticator y FortiEDR/XDR, además de compatibilidad de implementación con Microsoft Intune, Jamf, VMware Workspace ONE y ManageEngine. También funciona con Google Workspace en la edición para Chromebook y admite socios externos compatibles con Fabric mediante API documentadas para integraciones personalizadas.
Pros and Cons
Pros:
- Agente Fabric integrado para responder a los incidentes de los terminales en tiempo real
- El filtrado web se sincroniza con las políticas de FortiGate
- Análisis automatizado de vulnerabilidades y aplicación de parches
Cons:
- Las funciones avanzadas requieren el ecosistema completo de Fortinet
- La compatibilidad con Chromebook está limitada a una edición específica
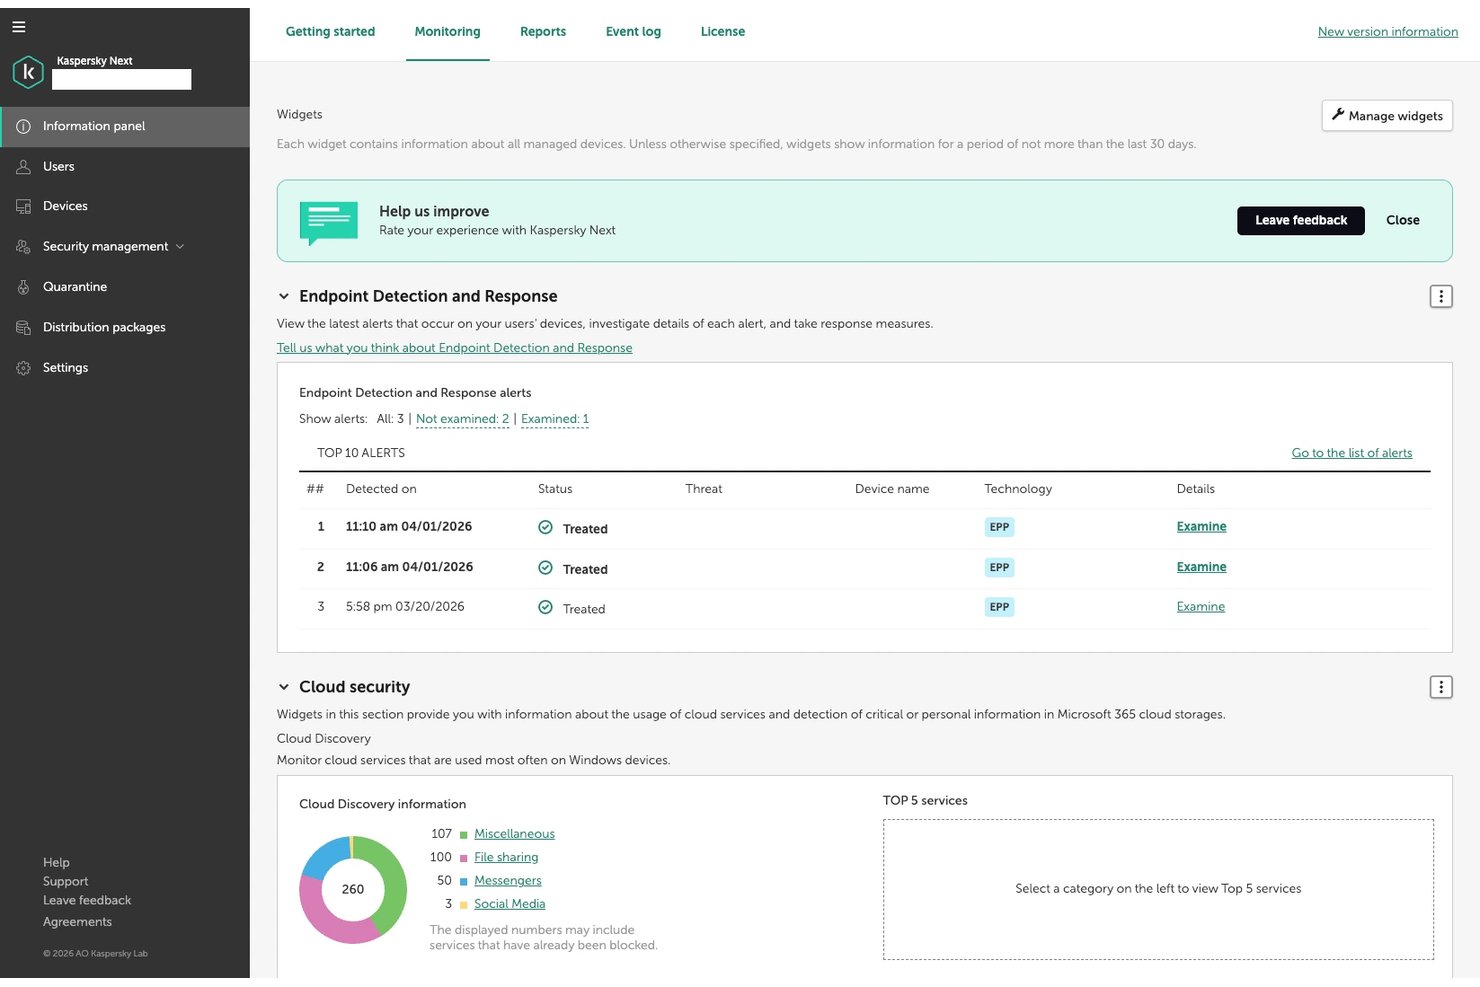
Kaspersky Next es una plataforma de protección de dispositivos finales por niveles que cubre EDR, XDR y XDR gestionado, con detección de amenazas basada en IA, defensa multicapa de dispositivos finales, herramientas de investigación forense y capacidades de respuesta automatizada en sus distintos planes.
¿Para quién es más adecuado Kaspersky Next?
Kaspersky Next es una opción sólida para empresas que operan fuera de mercados alineados con EE. UU. y necesitan una plataforma integral de protección de dispositivos finales sin restricciones del proveedor vinculadas a marcos regulatorios occidentales.
Por qué elegí Kaspersky Next
He incluido Kaspersky Next entre mis principales opciones porque es una de las pocas plataformas empresariales de protección de dispositivos finales que opera completamente fuera de las limitaciones de los marcos regulatorios y de exportación de EE. UU., lo que la hace realmente viable para organizaciones de regiones donde las restricciones de los proveedores occidentales representan una preocupación operativa real. Me gustan especialmente las herramientas de investigación forense del nivel EDR Expert, que proporcionan a los equipos de seguridad una visibilidad completa de los dispositivos finales para la búsqueda de amenazas y el análisis de la causa raíz, sin depender del enrutamiento de datos de terceros a través de una infraestructura alineada con EE. UU. La orquestación basada en manuales del plan XDR Expert añade otra capa de control para los equipos que gestionan entornos complejos y multivectoriales.
Características principales de Kaspersky Next
- Control adaptativo de anomalías: Supervisa los patrones de comportamiento de los dispositivos finales y bloquea automáticamente las acciones atípicas que quedan fuera de las líneas base establecidas.
- Gestión de parches: Analiza los dispositivos finales en busca de vulnerabilidades de software e implementa parches en todo el entorno desde una consola central.
- Gestión del cifrado: Aplica políticas de cifrado completo de disco en dispositivos finales Windows y realiza un seguimiento del estado de cumplimiento desde la misma interfaz de gestión.
- XDR gestionado: El nivel MXDR Optimum proporciona a tu equipo acceso al SOC de Kaspersky para la supervisión y respuesta ante amenazas asistidas por IA las 24 horas del día, los 7 días de la semana.
Integraciones de Kaspersky Next
Kaspersky Next XDR Expert ofrece más de 300 integraciones preconfiguradas, incluidas Kaspersky SIEM, Kaspersky Endpoint Security, Kaspersky MDR, Kaspersky Security Network Threat Lookup, Kaspersky Automated Security Awareness Platform, Active Directory, IBM QRadar y UserGate, además de exportación de eventos y API para integraciones personalizadas y acciones de respuesta de terceros.
Pros and Cons
Pros:
- Ofrece investigación forense para dispositivos finales
- Sin restricciones ni controles de proveedores con sede en EE. UU.
- Herramientas de búsqueda de amenazas incluidas en todos los niveles
Cons:
- Bloqueado o restringido en algunos países
- No está disponible para adquisiciones del gobierno federal de EE. UU.

Ideal para la búsqueda de amenazas de nivel empresarial a gran escala
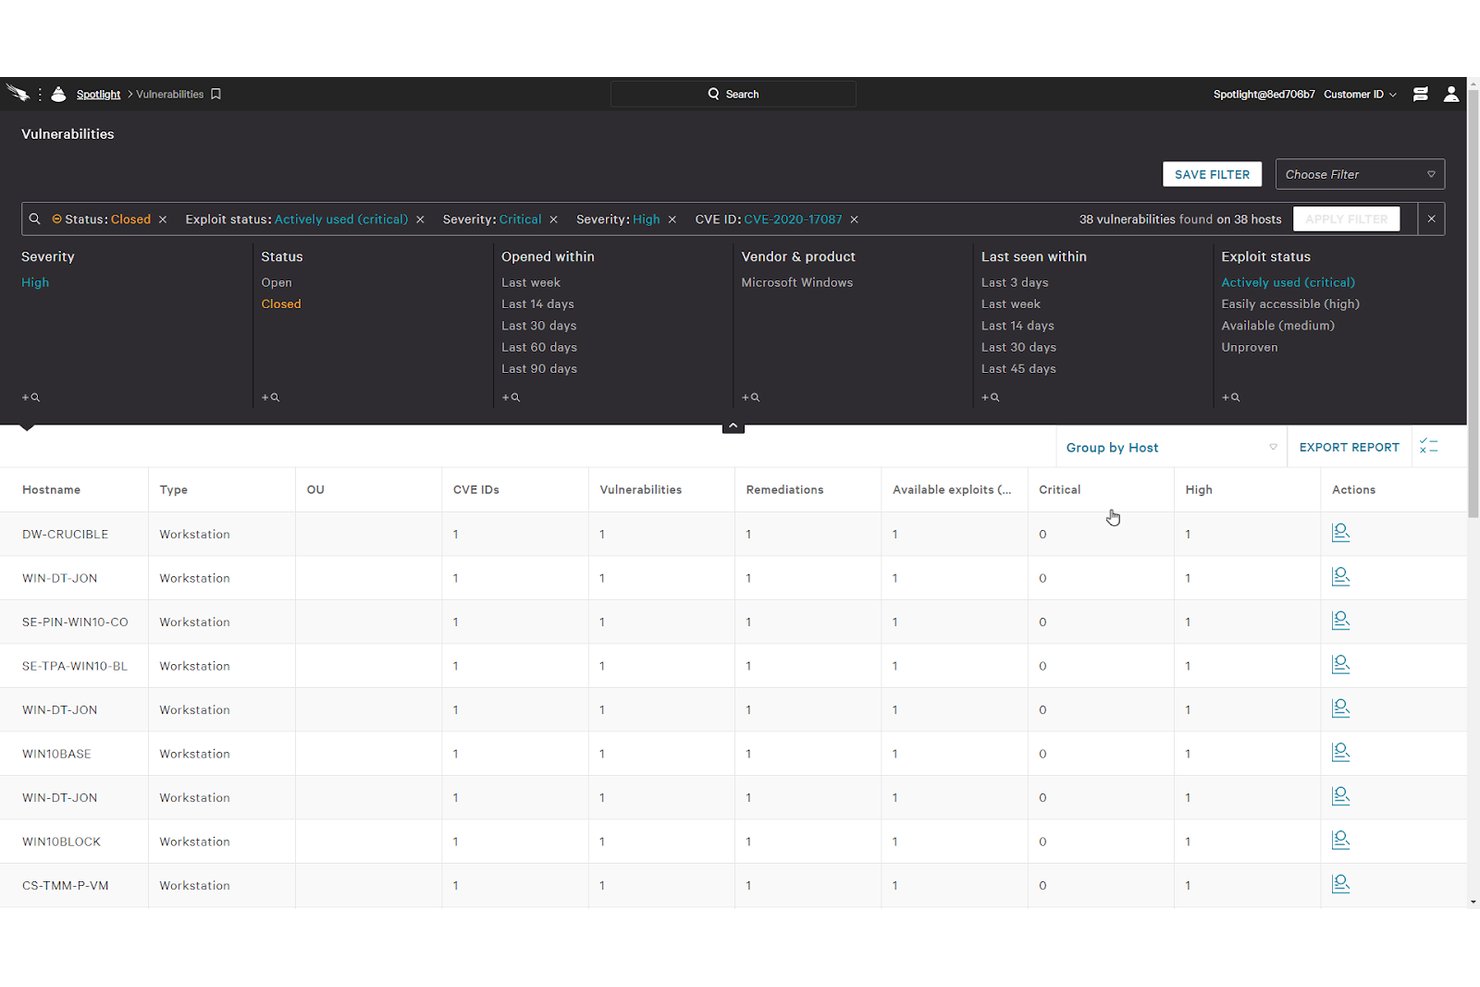
CrowdStrike Falcon es una plataforma de protección de endpoints nativa de la nube que combina antivirus de nueva generación, EDR, inteligencia sobre amenazas, control de dispositivos, gestión de cortafuegos y búsqueda de amenazas impulsada por AI en los endpoints empresariales.
¿Para quién es más adecuado CrowdStrike Falcon?
CrowdStrike Falcon es una opción excelente para grandes empresas y equipos de operaciones de seguridad que gestionan miles de endpoints en entornos distribuidos.
Por qué elegí CrowdStrike Falcon
CrowdStrike Falcon ocupa un lugar en mi lista de opciones principales gracias a Falcon Adversary OverWatch, una capa gestionada de búsqueda de amenazas que analiza continuamente billones de eventos para detectar lo que las detecciones automatizadas pasan por alto. Me gusta que OverWatch combine investigadores humanos con detección basada en AI, de modo que tu SOC reciba hallazgos prácticos en lugar de alertas sin procesar que deba revisar. La telemetría EDR que alimenta este proceso ofrece a los investigadores una visibilidad profunda de cada endpoint a gran escala.
Características principales de CrowdStrike Falcon
- Falcon Prevent: Un antivirus de nueva generación impulsado por AI que bloquea malware, ataques sin archivos y exploits de día cero mediante aprendizaje automático y análisis del comportamiento, incluso cuando los endpoints están desconectados.
- Falcon Insight XDR: Detección y respuesta ampliadas que correlacionan la telemetría de los endpoints con datos de entornos de nube, sistemas de identidad y herramientas de seguridad de terceros para ofrecer visibilidad entre dominios.
- Falcon Firewall Management: Aplicación centralizada de políticas de cortafuegos en dispositivos Windows y macOS, con políticas prediseñadas, reglas reutilizables y controles de acceso basados en roles.
- Perfiles de inteligencia sobre adversarios: Inteligencia sobre amenazas integrada que abarca más de 245 grupos de adversarios rastreados y proporciona a tu equipo de seguridad contexto sobre las tácticas, técnicas y procedimientos de los atacantes durante las investigaciones.
Integraciones de CrowdStrike Falcon
CrowdStrike Falcon se conecta con un amplio ecosistema de socios a través de CrowdStrike Marketplace, con integraciones documentadas que incluyen AWS, Microsoft Azure, Microsoft Sentinel, ServiceNow, Splunk, Zscaler, Okta, Nutanix, Darktrace y NinjaOne. Falcon también proporciona API públicas para integraciones personalizadas y conectores de datos de SIEM, SOAR e inteligencia sobre amenazas.
Pros and Cons
Pros:
- Los investigadores humanos de amenazas analizan ataques activos
- La telemetría de los endpoints ofrece una visibilidad profunda para las investigaciones
- La búsqueda de amenazas gestionada funciona las 24 horas, los 7 días de la semana
Cons:
- Requiere una conectividad de red sólida para aprovechar todo su valor
- La configuración avanzada requiere personal de seguridad cualificado

N-able
Ideal para la protección de endpoints nativa para MSP con RMM integrado

La mejor opción para la reversión del ransomware en varias capas y MDR
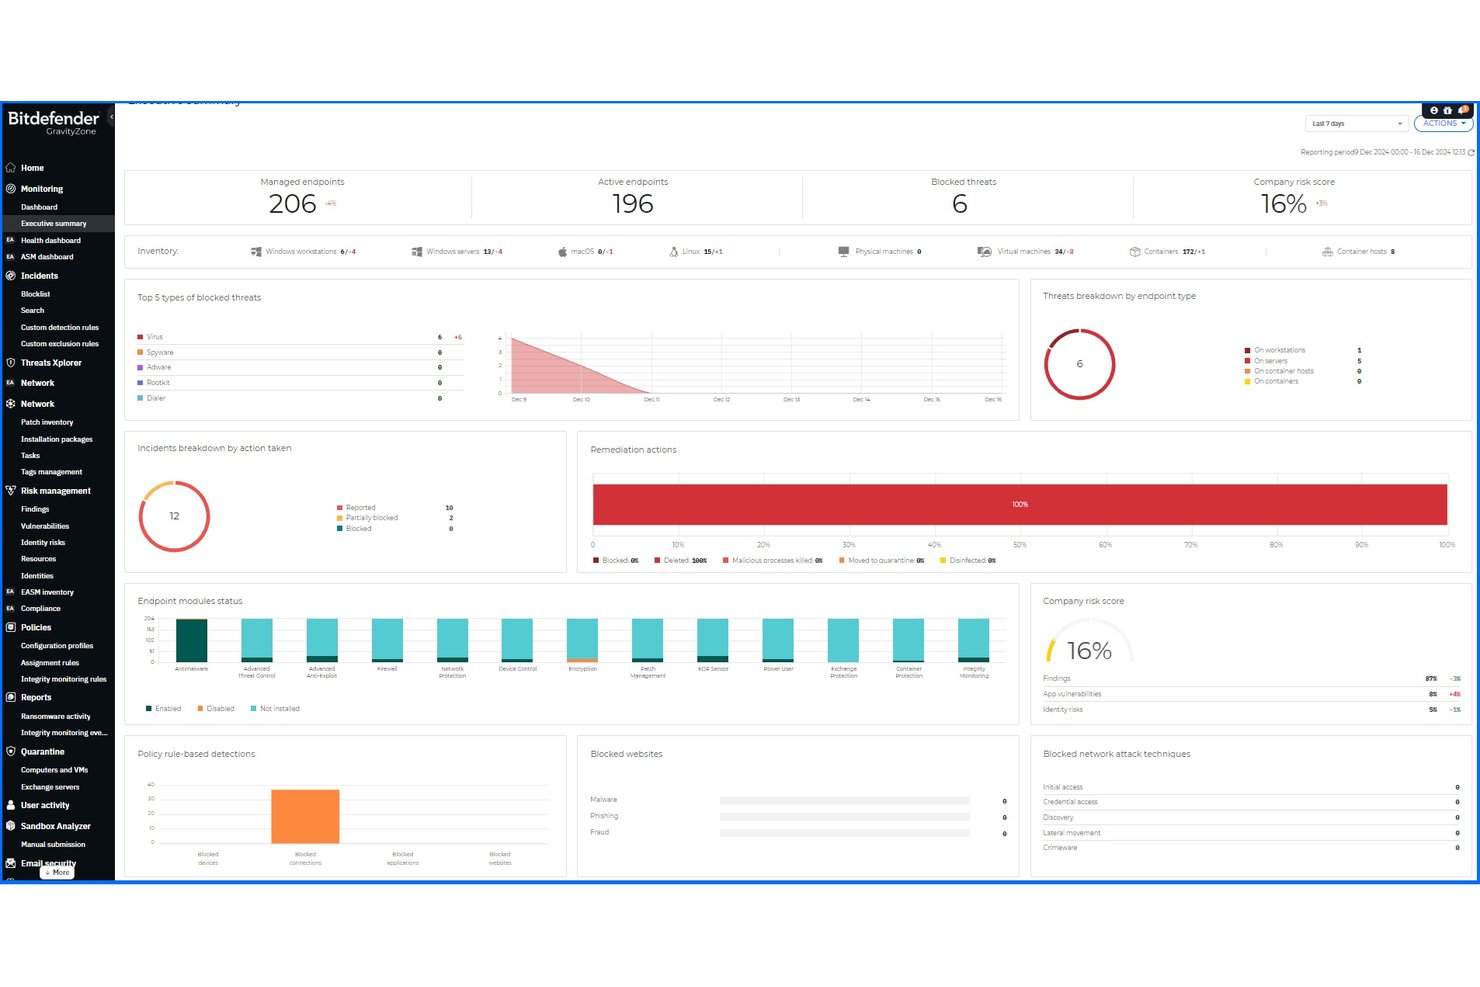
Bitdefender GravityZone es una plataforma de protección de dispositivos que combina aprendizaje automático, análisis de comportamiento, defensa contra ataques de red, gestión de riesgos y control de contenido web en una única consola de administración en la nube o local para pequeñas y medianas empresas.
¿Para quién es más adecuado Bitdefender GravityZone?
GravityZone es una opción excelente para las pymes que necesitan detección de amenazas de nivel empresarial sin contar con un gran equipo interno de seguridad.
Por qué elegí Bitdefender GravityZone
Elegí Bitdefender GravityZone como una de las mejores opciones porque su mitigación del ransomware va más allá de la detección. Cuando GravityZone detecta una actividad de cifrado anómala, bloquea el proceso y recupera automáticamente los archivos afectados a partir de copias de seguridad, restaurándolos a su estado anterior al ataque. Si a esto se añade Bitdefender MDR, que proporciona supervisión de amenazas las 24 horas del día, los 7 días de la semana, dirigida por analistas y con acciones de respuesta preaprobadas, se obtiene una plataforma capaz de contener amenazas activas sin esperar la aprobación del cliente.
Funciones principales de Bitdefender GravityZone
- Gestión de parches: Mantiene automáticamente actualizados el sistema operativo Windows y las aplicaciones de terceros en todos los dispositivos administrados para reducir la exposición a vulnerabilidades conocidas.
- Seguridad del correo electrónico: Analiza y filtra las amenazas de correo electrónico entrantes y salientes en Microsoft 365, Gmail y Exchange para bloquear el phishing, el malware y el spam antes de que lleguen a los usuarios.
- Cifrado de disco completo: Aplica el cifrado al almacenamiento de los dispositivos mediante herramientas nativas del sistema operativo, garantizando que los datos de los dispositivos perdidos o robados permanezcan protegidos.
- Seguridad de dispositivos móviles: Extiende la protección a dispositivos iOS, Android y ChromeOS, aplicando detección de amenazas y cumplimiento de políticas a los dispositivos móviles junto con equipos de escritorio y servidores.
Integraciones de Bitdefender GravityZone
Bitdefender GravityZone ofrece integraciones nativas con VMware vCenter, Microsoft Active Directory, Microsoft Exchange, Veeam Backup & Replication, Splunk, ConnectWise PSA, HaloPSA, Okta, Jira y Slack, además de integraciones de sensores XDR en todo el ecosistema de Microsoft (Microsoft 365, Azure, Azure AD, Intune, Defender), AWS y Google Workspace. Hay disponible una API para integraciones personalizadas y admite el reenvío a SIEM mediante syslog y webhook.
Pros and Cons
Pros:
- Reversión automática del ransomware y recuperación de archivos
- Detección y respuesta administradas disponibles las 24 horas del día, los 7 días de la semana
- Amplia cobertura de dispositivos y dispositivos móviles
Cons:
- Las funciones de análisis forense pueden parecer básicas
- Las opciones de configuración de políticas pueden resultar abrumadoras para los administradores nuevos

Otras plataformas de protección de dispositivos finales
Estas son algunas opciones adicionales de plataformas de protección de dispositivos finales que no llegaron a mi lista de selección, pero que aun así vale la pena revisar:
- Cybereason EDR
Ideal para la correlación de ataques centrada en las operaciones
- VMware Carbon Black Endpoint
Ideal para una telemetría EDR profunda en SOC empresariales complejos
- Trellix Endpoint Security
Ideal para dispositivos finales empresariales heredados
- SentinelOne Singularity
Ideal para la defensa autónoma de dispositivos finales nativa de IA
- Microsoft Defender for Endpoint
Ideal para organizaciones basadas en Microsoft 365
- TrendAI Vision One
La mejor opción para la defensa con contexto de identidad
- Acronis Cyber Protect Cloud
Ideal para la seguridad de endpoints basada en copias de seguridad y diseñada para MSP
- Cisco Secure Endpoint
Ideal para el ecosistema de seguridad nativo de Cisco
- WatchGuard EPDR
Ideal para los proveedores de servicios gestionados (MSP) que gestionan la seguridad de los dispositivos finales a gran escala
- ESET Protect Elite
Ideal para la gestión de parches integrada


Cómo evalúo las plataformas de protección de dispositivos terminales
Cuando una variante de ransomware elude la prevención y comienza a cifrar archivos, quiero saber exactamente qué herramientas pueden detenerla, revertir sus efectos y decirme cómo logró entrar; por eso divido mi evaluación en criterios básicos que toda herramienta debe cumplir y factores diferenciadores que separan a las mejores del resto.
Funcionalidad básica (requisitos mínimos para esta lista)
Cuando selecciono herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada una de las funcionalidades básicas que se indican a continuación. Después calculo la puntuación total de la herramienta como un porcentaje, usando el 75% como referencia para ayudar a evaluar su adecuación general para la lista.
- Prevención de amenazas: evalúo cuántas capas de detección combina una plataforma —firmas, análisis de comportamiento, modelos de ML y bloqueo de vulnerabilidades— y si resiste ataques sin archivos, no solo malware común.
- Detección y respuesta en dispositivos terminales: aquí son importantes la telemetría detallada, el análisis de la causa raíz y la asignación de técnicas al marco MITRE ATT&CK. Busco herramientas que permitan a los analistas buscar amenazas y rastrear el movimiento lateral entre dispositivos terminales sin tener que cambiar de consola.
- Consola de administración centralizada: compruebo la compatibilidad con múltiples inquilinos, los controles de acceso basados en roles y la visibilidad en tiempo real de flotas distribuidas. Plataformas como CrowdStrike Falcon y Microsoft Defender for Endpoint ofrecen consolas nativas de la nube, pero la profundidad de la granularidad de las políticas y el acceso a la API varían.
- Compatibilidad con dispositivos terminales de varios sistemas operativos: la cobertura de equipos de escritorio y servidores con Windows, macOS y Linux es un requisito básico. También evalúo si los agentes para dispositivos móviles y cargas de trabajo en la nube mantienen la paridad de funciones con sus equivalentes de escritorio.
- Respuesta y corrección automatizadas: la contención basada en manuales de actuación —aislamiento del dispositivo terminal, finalización de procesos, cuarentena de archivos y reversión de cambios maliciosos— reduce el tiempo medio de respuesta. Analizo qué parte de ese flujo de trabajo se ejecuta sin intervención manual.
- Integración de inteligencia sobre amenazas: las fuentes en tiempo real con enriquecimiento contextual y atribución del adversario proporcionan una ventaja a los equipos de los SOC. Evalúo si la plataforma admite la incorporación de fuentes de terceros además de su propia red de inteligencia.
Una vez que tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto distintos proveedores:
Funciones destacadas
La reversión del ransomware es lo primero que compruebo más allá de la detección básica. Quiero saber si una plataforma puede devolver automáticamente los archivos cifrados a su estado anterior a la infección, sin depender de copias de seguridad externas. La protección contra amenazas de identidad ocupa un lugar igualmente prioritario en mi lista. Las plataformas que se integran con Active Directory u Okta para señalar el uso indebido de credenciales y la escalada de privilegios proporcionan a los equipos de los SOC una visibilidad que la detección y respuesta independiente en dispositivos terminales no ofrece. También evalúo las capacidades de estructura de datos XDR, ya que correlacionar la telemetría de dispositivos terminales, la nube y el correo electrónico en una sola capa de consultas reduce drásticamente el tiempo de investigación durante incidentes que abarcan varios dominios.
Más allá de las funciones
Compruebo si una plataforma ofrece acceso abierto a la API y conectores SIEM prediseñados; herramientas como Splunk o Microsoft Sentinel necesitan fuentes de telemetría limpias, y las carencias en este aspecto generan puntos ciegos en los flujos de trabajo de tu SOC. La transparencia de las licencias es igual de importante: evalúo si los niveles EPP, EDR, XDR y MDR están claramente diferenciados para que no te sorprendan con ventas adicionales inesperadas cuando necesites la reversión del ransomware o la búsqueda de amenazas gestionada. Para los equipos que prestan servicio a sectores regulados, analizo los informes preparados para el cumplimiento de marcos como HIPAA, PCI-DSS y NIST 800-171, además de las opciones de residencia de datos que respaldan las obligaciones regionales.
Cómo elegir una plataforma de protección de dispositivos finales
Cuando tu conjunto de herramientas de seguridad es la base de la continuidad empresarial, ¿cómo puedes asegurarte de que la plataforma de protección de dispositivos finales que elijas realmente cumpla los requisitos clave de detección, respuesta y adecuación operativa?
| Si tu prioridad es... | Busca... |
|---|---|
| Reversión rápida tras un ataque de ransomware | Restauración de archivos integrada y controlada por agentes, sin depender de copias de seguridad externas |
| Compatibilidad con entornos híbridos o heredados | Guías de implementación probadas y agentes compatibles con todos los sistemas operativos y el hardware necesarios |
| Integración con XDR y SIEM | Acceso a API abierta y conectores de datos prediseñados para tu conjunto de herramientas |
| Requisitos de cumplimiento normativo en varias regiones | Documentación del proveedor sobre alojamiento de datos en la región y registros de auditoría de los organismos reguladores |
| Carga mínima para el equipo de seguridad interno | Opciones integradas de detección y respuesta gestionadas, no solo EDR |
Cómo evaluar tu lista de selección
- Ejecuta una simulación controlada de ransomware: Exige la restauración completa de al menos 5 archivos cifrados en tu red de laboratorio.
- Prueba la cobertura del agente del sistema operativo: Implementa la solución en más de 2 dispositivos terminales antiguos o especializados y verifica que todas las funciones principales operen sin ajustes manuales.
- Solicita la documentación de integración: Pide guías de esquemas o documentación de configuración del conector SIEM específica para las plataformas que necesitas.
- Revisa la relación con el cumplimiento normativo: Obtén una declaración escrita o una carta del auditor que demuestre los controles regionales de residencia de datos.
- Aclara la compensación relacionada con el control operativo: Decide si quieres visibilidad interna con EDR basado en herramientas o si prefieres una detección y respuesta gestionadas sin intervención directa, un filtro clave al reducir la lista de opciones.
¿Qué son las plataformas de protección de dispositivos terminales?
Las plataformas de protección de dispositivos terminales son soluciones de seguridad centralizadas que detectan, previenen y responden a las amenazas dirigidas a los dispositivos de tu red. Estas plataformas supervisan equipos de escritorio, portátiles, servidores y dispositivos móviles para bloquear malware, ransomware y accesos no autorizados. Al proporcionar visibilidad en tiempo real, herramientas de respuesta coordinada e integración con sistemas de seguridad más amplios, las plataformas de protección de dispositivos terminales ayudan a los equipos de TI a reducir riesgos, contener incidentes y mantener el cumplimiento normativo en entornos complejos.
Características
Al seleccionar plataformas de protección de dispositivos terminales, presta atención a las siguientes características clave:
- Prevención de amenazas: Identifica y bloquea malware, ransomware y vulnerabilidades conocidas y desconocidas mediante análisis basados en firmas y en el comportamiento, antes de que las amenazas puedan ejecutarse en los dispositivos terminales.
- Detección y respuesta en dispositivos terminales: Supervisa continuamente los dispositivos terminales, registra las actividades del sistema y permite a los equipos de respuesta ante incidentes investigar amenazas, rastrear el origen de los ataques y determinar el alcance de su impacto.
- Consola de gestión centralizada: Proporciona un panel unificado basado en la web para implementar agentes, gestionar políticas de seguridad, consultar alertas y generar informes sobre todos los dispositivos terminales desde un único lugar.
- Compatibilidad con varios sistemas operativos: Permite proteger dispositivos que ejecutan diferentes sistemas operativos, como Windows, macOS y Linux, incluidos equipos de escritorio, portátiles, servidores y, en ocasiones, dispositivos móviles.
- Respuesta y corrección automatizadas: Aísla automáticamente los dispositivos terminales comprometidos, finaliza procesos maliciosos, pone en cuarentena archivos infectados y revierte los cambios provocados por los ataques para reducir el tiempo de respuesta ante incidentes.
- Integración con inteligencia de amenazas: Incorpora fuentes de información e indicadores de compromiso en tiempo real procedentes de fuentes globales para anticiparse a las amenazas emergentes y mejorar la detección con información contextual.
- Control de acceso basado en roles: Permite a las organizaciones asignar permisos y roles a usuarios y administradores, garantizando que solo el personal autorizado pueda gestionar dispositivos terminales, ajustar políticas o acceder a información de seguridad confidencial.
- Informes de cumplimiento normativo: Genera informes prediseñados y personalizables adaptados a marcos regulatorios, lo que facilita que los equipos de seguridad y cumplimiento demuestren el cumplimiento de los estándares exigidos.
- Opciones de implementación en la nube y local: Admite implementaciones alojadas en la nube y locales, lo que ofrece a las organizaciones la flexibilidad de adoptar el modelo que mejor se adapte a su infraestructura y requisitos normativos.
- Gestión de parches y análisis de vulnerabilidades: Supervisa los dispositivos terminales para detectar parches faltantes, analiza vulnerabilidades y ayuda a los equipos de TI a priorizar e implementar actualizaciones para reducir los riesgos de seguridad.
Funciones habituales de IA
Además de las funciones estándar de las plataformas de protección de dispositivos terminales indicadas anteriormente, muchas de estas soluciones están incorporando IA con funciones como:
- Búsqueda de amenazas impulsada por IA: Utiliza el aprendizaje automático para analizar automáticamente la telemetría de los dispositivos terminales, identificar patrones sospechosos y sacar a la luz posibles amenazas que los analistas humanos podrían pasar por alto. Esto ayuda a tu equipo a detectar de forma proactiva ataques avanzados antes de que se agraven.
- Análisis automatizado del comportamiento: Supervisa continuamente el comportamiento de los usuarios y los procesos en los dispositivos terminales, utilizando IA para señalar anomalías que podrían indicar amenazas internas, uso indebido de credenciales o vulnerabilidades de día cero. Esto reduce los falsos positivos y ayuda a priorizar los riesgos reales.
- Detección predictiva de software malicioso: Aprovecha modelos de IA entrenados con grandes conjuntos de datos para identificar y bloquear software malicioso nunca antes visto basándose en las características del código y los patrones de ejecución, no solo en firmas conocidas.
- Protección adaptativa contra el phishing: Utiliza IA para analizar en tiempo real el contenido de los correos electrónicos, las URL y las interacciones de los usuarios, bloqueando los intentos de phishing y los ataques de robo de credenciales a medida que evolucionan.
- Clasificación de incidentes impulsada por IA: Correlaciona automáticamente las alertas, asigna puntuaciones de riesgo y recomienda acciones de respuesta, ayudando a tu equipo a centrarse en las amenazas más urgentes y reducir el tiempo de investigación.
- Informes de amenazas en lenguaje natural: Genera resúmenes de incidentes y cadenas de ataque en lenguaje sencillo mediante IA, lo que facilita que los equipos de TI y seguridad comuniquen los hallazgos a las partes interesadas y documenten las acciones de respuesta.
Beneficios
Implementar plataformas de protección de dispositivos terminales ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Prevención de amenazas en todos los dispositivos: Bloquea el software malicioso, el ransomware y los ataques que explotan vulnerabilidades mediante detección basada en firmas y en el comportamiento, abarcando equipos de escritorio, portátiles, servidores y dispositivos móviles.
- Visibilidad y control centralizados: Utiliza una consola de administración unificada para supervisar las políticas de seguridad, las alertas y el estado de cumplimiento de todos los dispositivos terminales de tu entorno.
- Respuesta automatizada y corrección rápida: Contén rápidamente las amenazas mediante acciones basadas en manuales operativos, como el aislamiento de dispositivos terminales, la terminación de procesos, la puesta en cuarentena de archivos y la reversión de cambios no autorizados.
- Compatibilidad con varios sistemas operativos y entornos híbridos: Protege flotas mixtas, incluidas Windows, macOS, Linux y, en ocasiones, cargas de trabajo móviles o en la nube, sin ajustes manuales ni sustitución de agentes.
- Inteligencia sobre amenazas integrada: Aprovecha fuentes de inteligencia sobre amenazas en tiempo real y con abundante contexto, así como información sobre los adversarios, para mejorar los flujos de trabajo de detección e investigación.
- Informes de cumplimiento normativo: Genera informes integrados o personalizables asignados a marcos como HIPAA, PCI-DSS y NIST 800-171, lo que ayuda a demostrar los controles ante auditores y partes interesadas.
- Acceso a API abierta y conectores SIEM: Envía telemetría depurada a plataformas SIEM y automatiza los flujos de trabajo conectándose sin problemas con herramientas de operaciones de seguridad y supervisión.
Costos y precios
Seleccionar plataformas de protección de dispositivos terminales requiere comprender los diversos modelos de precios y planes disponibles. Los costos varían según las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios promedio y las funciones que suelen incluir las soluciones de plataformas de protección de dispositivos terminales:
Tabla comparativa de planes
| Tipo de plan | Precio promedio | Funciones habituales |
|---|---|---|
| Plan gratuito | $0 | Detección básica de software malicioso, compatibilidad limitada con dispositivos e informes mínimos. |
| Plan personal | $3-$10/user/month | Prevención de amenazas básica, protección en tiempo real, compatibilidad con varios dispositivos y administración centralizada básica. |
| Plan empresarial | $15-$35/user/month | Detección y respuesta avanzadas en dispositivos terminales, administración de políticas, control de acceso basado en roles, corrección automatizada e informes de cumplimiento. |
| Plan corporativo | $40-$75/user/month | Compatibilidad con varios sistemas operativos, integración avanzada de inteligencia sobre amenazas, conectores de API y SIEM, reversión tras ataques de ransomware y servicios de asistencia prémium. |
Preguntas frecuentes sobre las plataformas de protección de endpoints
Estas son algunas respuestas a preguntas frecuentes sobre las plataformas de protección de endpoints:
¿Cómo gestionan las plataformas de protección de endpoints las amenazas de día cero?
La mayoría de las plataformas de protección de endpoints utilizan una combinación de análisis de comportamiento basado en IA e inteligencia sobre amenazas en tiempo real para detectar y bloquear las amenazas de día cero. En lugar de depender únicamente de firmas de malware conocidas, estas plataformas supervisan el comportamiento de los procesos, las conexiones de red y los archivos sospechosos en busca de indicios de ataques nuevos o desconocidos. Puedes esperar que las herramientas aíslen o reviertan los sistemas si se detecta un exploit de día cero, lo que reduce los posibles daños incluso antes de que haya un parche disponible.
¿Pueden las plataformas de protección de endpoints admitir entornos de trabajo remotos e híbridos?
Sí, la mayoría de las plataformas modernas de protección de endpoints están diseñadas para admitir modelos de trabajo remotos e híbridos. Busca consolas de administración basadas en la nube y agentes que no necesiten conectividad local para actualizar continuamente las políticas y supervisar los dispositivos. Esto significa que puedes mantener la visibilidad y el control de equipos de escritorio, portátiles y endpoints móviles, independientemente de dónde trabajen tus usuarios.
¿Cuál es la diferencia entre EDR y XDR en las plataformas de protección de endpoints?
La detección y respuesta en endpoints (EDR) se centra en supervisar la actividad y responder a las amenazas directamente en dispositivos como portátiles y servidores. La detección y respuesta ampliadas (XDR) va un paso más allá al integrar la telemetría de múltiples fuentes, como endpoints, servicios en la nube, correo electrónico y sistemas de identidad. Con XDR, tu equipo puede descubrir patrones de ataque que atraviesan distintas plataformas o los límites entre herramientas, lo que facilita investigar y contener amenazas de varias capas.
¿Cómo sé si una plataforma de protección de endpoints cumple los requisitos de conformidad?
Consulta la documentación del proveedor para encontrar informes de conformidad prediseñados, cartas de auditores o certificaciones vinculadas a estándares como HIPAA, PCI-DSS y NIST 800-171. La mayoría de las plataformas ofrecen herramientas de generación de informes que se asignan directamente a los marcos normativos. Es recomendable solicitar información sobre la residencia de datos en la región correspondiente si tu empresa opera en varios países o debe cumplir estrictas leyes locales de datos.
¿Afectan las plataformas de protección de endpoints al rendimiento de los dispositivos?
La mayoría de las plataformas de protección de endpoints intentan minimizar el uso de recursos, pero algunas pueden ralentizar los dispositivos antiguos durante los análisis o los procesos de análisis intensivo. Debes probar los agentes en tu entorno para comprobar cómo afectan a los tiempos de inicio, la CPU, la memoria y los flujos de trabajo de los usuarios. Si el rendimiento es una preocupación prioritaria para tu equipo, busca herramientas con agentes ligeros o programas de análisis configurables.
¿Pueden las plataformas de protección de endpoints integrarse con mi SIEM o mis herramientas de administración de TI?
Sí, muchas plataformas de protección de endpoints ofrecen API abiertas y conectores integrados para herramientas populares de SIEM y administración de TI, como Splunk, Microsoft Sentinel y ServiceNow. Conviene revisar pronto la documentación de las API y las guías de integración disponibles: unas integraciones sólidas ayudan a automatizar los flujos de trabajo, consolidar las alertas y reducir el riesgo de pasar por alto incidentes importantes.