

Los 10 mejores programas de autenticación en 2026

10 Lista de los mejores programas de autenticación


El software de autenticación controla quién accede a tus sistemas, aplicaciones y datos mediante la verificación de las identidades de los usuarios en cada punto de entrada. Si estás comparando los mejores programas de autenticación, probablemente estés trabajando para proteger entornos complejos, equilibrar las herramientas heredadas con los servicios en la nube y defenderte de amenazas cada vez mayores, como el phishing y el secuestro de sesiones.
La herramienta de autenticación adecuada puede ayudarte a gestionar los riesgos, adaptar la seguridad a las condiciones cambiantes y mantener la productividad de tus equipos sin ralentizarlos. Esta guía te ayudará a determinar qué es lo más importante para que puedas elegir una solución que se adapte a tu conjunto de herramientas, sea compatible con tus usuarios y te proporcione confianza en cada inicio de sesión.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Compara los mejores programas de autenticación
Compara precios y especificaciones, lado a lado, de los programas de autenticación que llegaron a mi lista de preseleccionados.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | La mejor opción para la MFA en entornos de TI heterogéneos y aplicaciones heredadas | Prueba gratuita de 30 días | Desde $2/usuario/mes | Website | |
| 2 | La mejor opción para MFA resistente al phishing a escala empresarial | Plan gratuito disponible; prueba gratuita de 30 días | Desde $3/usuario/mes | Website | |
| 3 | Ideal para la integración de identidad impulsada por desarrolladores | Prueba gratuita disponible | Desde $35/mes | Website | |
| 4 | La mejor opción para la gestión de identidades de la fuerza laboral en entornos basados en Google | Prueba gratuita de 14 días | Desde $7.00/usuario/mes | Website | |
| 5 | Ideal para la evaluación continua del riesgo de las sesiones después del inicio de sesión | Prueba gratuita de 14 días | Precio bajo consulta | Website | |
| 6 | La mejor opción para la identidad empresarial a gran escala | Prueba gratuita de 30 días | Desde $6/usuario/mes (facturado anualmente) | Website | |
| 7 | La mejor opción para IAM híbrida y federal de nivel empresarial | Prueba gratuita de 30 días | Desde $3/usuario/mes (facturado anualmente) | Website | |
| 8 | Ideal para la autenticación adaptativa de la fuerza laboral basada en ML | Prueba gratuita de 30 días disponible | Desde $3/usuario/mes | Website | |
| 9 | La mejor opción para la seguridad de identidades nativa de Microsoft 365 | Prueba gratuita de 30 días | Desde $7.00/usuario/mes | Website | |
| 10 | Ideal para un IAM unificado de la fuerza laboral y los clientes | Prueba gratuita disponible | Desde $1.71/usuario/mes (facturado anualmente) | Website |
Reseñas de programas de autenticación
A continuación, encontrarás mis resúmenes detallados de los mejores programas de autenticación que llegaron a mi lista de preseleccionados. Mis reseñas ofrecen una visión detallada de las funciones, los mejores casos de uso y las capacidades de cada plataforma para ayudarte a encontrar la mejor opción para ti.

La mejor opción para la MFA en entornos de TI heterogéneos y aplicaciones heredadas
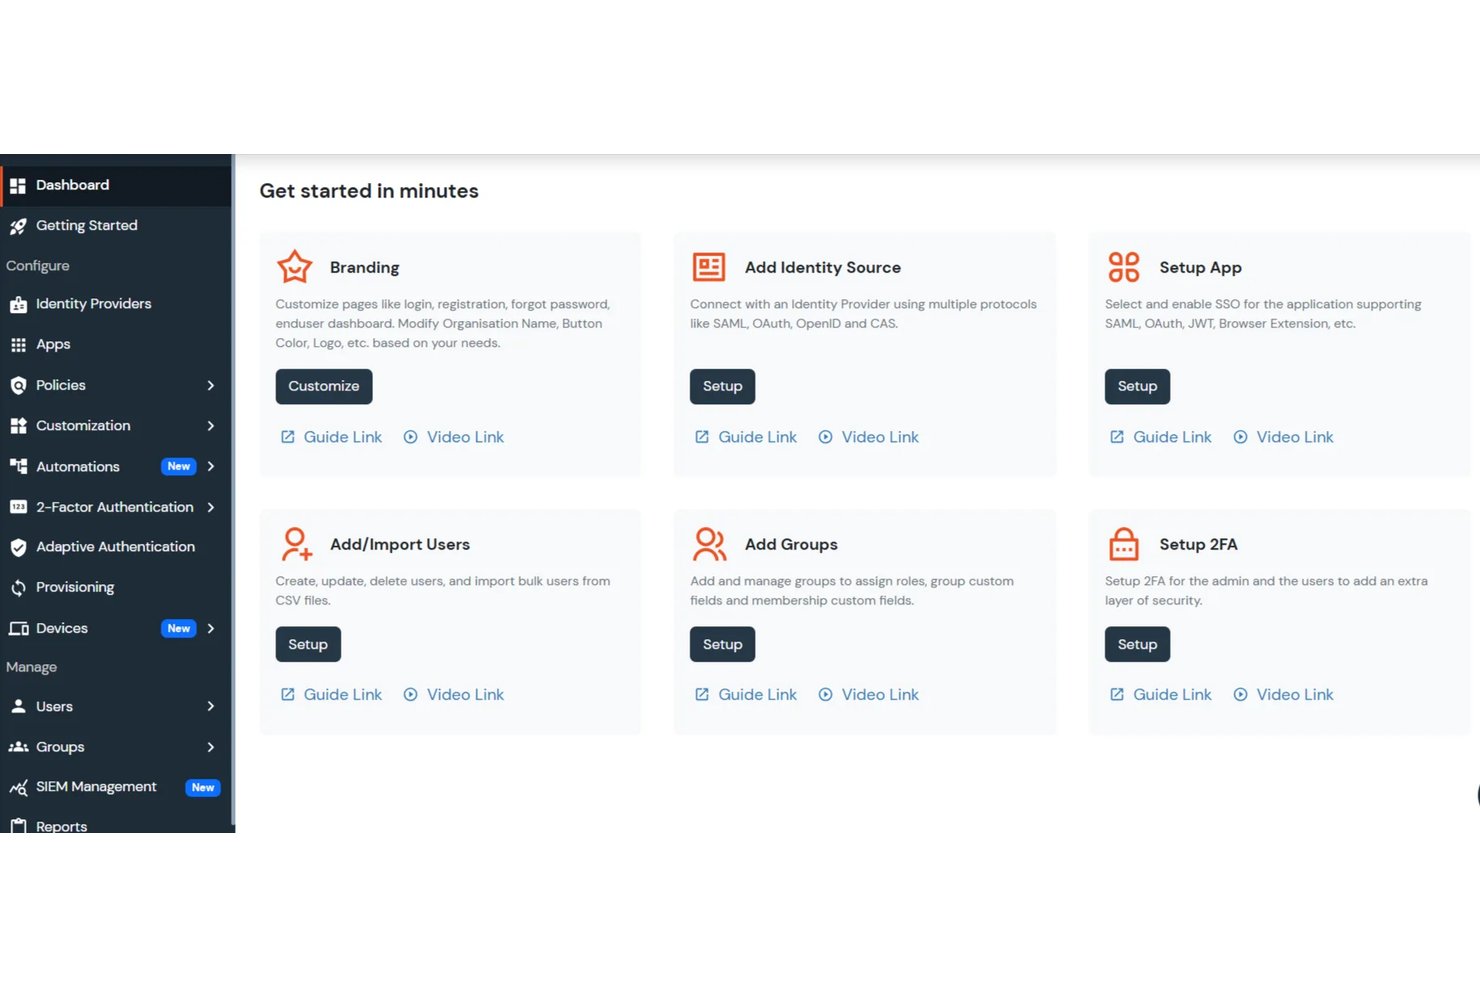
miniOrange es una plataforma de gestión de identidades y accesos que abarca la MFA en VPN, dispositivos de red, escritorios y aplicaciones heredadas, además del inicio de sesión único, la autenticación adaptativa, el aprovisionamiento de usuarios y CIAM.
¿Para quién es más adecuado miniOrange?
miniOrange es una opción excelente para equipos de TI que gestionan entornos mixtos que incluyen VPN, dispositivos de red, sistemas ERP heredados y aplicaciones SaaS modernas en paralelo.
Por qué elegí miniOrange
Elegí miniOrange como una de las mejores opciones porque es la única herramienta de mi lista que puede colocar MFA delante de una VPN Cisco AnyConnect, una sesión RDP de Windows, un inicio de sesión en PeopleSoft ERP y una aplicación SaaS simultáneamente, todo desde una única consola de administración. La mayoría de los proveedores de IAM gestionan bien las aplicaciones en la nube, pero tienen problemas cuando se introducen dispositivos de red que dependen de RADIUS o aplicaciones heredadas basadas en encabezados. miniOrange gestiona ambos casos de forma nativa, utilizando TACACS+ para la autenticación de dispositivos de red y un proxy inverso para las aplicaciones heredadas que no admiten SAML ni OIDC.
Características principales de miniOrange
- Aprovisionamiento de usuarios basado en SCIM: Aprovisiona y desaprovisiona automáticamente cuentas de usuario en más de 7.000 aplicaciones mediante SCIM, con sincronización bidireccional y asignación de atributos basada en roles.
- Políticas de acceso adaptativas basadas en el riesgo: Evalúa la postura del dispositivo, la reputación de la IP, la geolocalización y los patrones de comportamiento para permitir, solicitar una verificación adicional o bloquear dinámicamente los intentos de acceso.
- Autenticación mediante claves de acceso FIDO2/WebAuthn: Admite el inicio de sesión sin contraseña y resistente al phishing mediante claves de seguridad de hardware, datos biométricos y claves de acceso vinculadas al dispositivo en los planes Premium y superiores.
- Portal de autoservicio para el registro de usuarios: Permite a los usuarios registrar sus propios dispositivos MFA y métodos de autenticación durante el primer inicio de sesión, con flujos de trabajo opcionales de aprobación por parte del administrador.
Integraciones de miniOrange
miniOrange ofrece más de 6.000 integraciones, entre ellas Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft y Active Directory. Admite conexiones personalizadas mediante API REST, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS y TACACS+.
Pros and Cons
Pros:
- Admite MFA para aplicaciones heredadas y dispositivos de red
- Opciones de implementación flexibles, incluida la instalación local
- Autenticación adaptativa con políticas basadas en el riesgo
Cons:
- Las funciones principales están restringidas a niveles de planes superiores
- La integración con algunas aplicaciones puede ser compleja
Cisco
La mejor opción para MFA resistente al phishing a escala empresarial
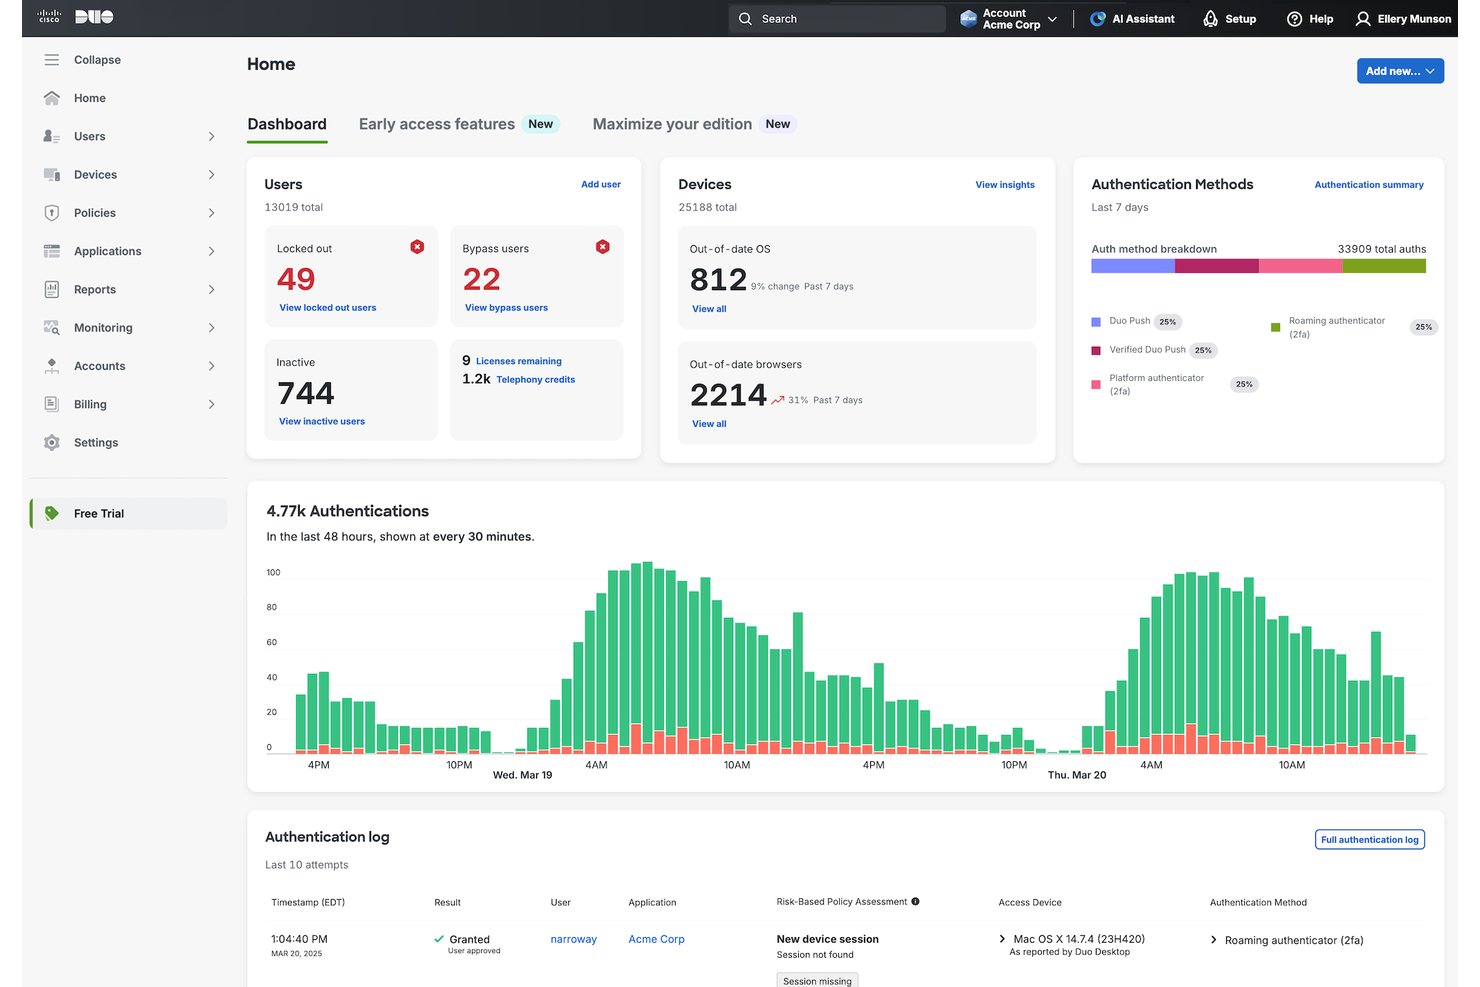
Cisco Duo es una plataforma de MFA y seguridad de identidades que abarca la autenticación resistente al phishing, el inicio de sesión sin contraseña, el SSO, la confianza del dispositivo y las políticas de acceso adaptativo en entornos de nube y locales.
¿Para quién es más adecuado Cisco Duo?
Cisco Duo es la opción adecuada para los equipos de TI y seguridad empresariales que necesitan aplicar MFA resistente al phishing en una fuerza laboral grande y distribuida sin sacrificar la cobertura de cumplimiento.
Por qué elegí Cisco Duo
Cisco Duo ocupa un lugar en mi lista de favoritos porque ninguna otra plataforma iguala su profundidad de opciones de MFA resistente al phishing a escala empresarial. Me impresiona especialmente Duo Push verificado, que obliga a los usuarios a introducir un código coincidente al iniciar sesión y contrarresta directamente los ataques de bombardeo de notificaciones push. Si a esto le sumamos la compatibilidad con claves de acceso FIDO2 y la verificación de proximidad basada en BLE, obtenemos una cobertura de autenticación por capas y de nivel de hardware que funciona en fuerzas laborales distribuidas.
Características principales de Cisco Duo
- Autenticación basada en riesgos: Ajusta dinámicamente los requisitos de autenticación según señales en tiempo real, como el estado del dispositivo, la reputación de la IP y la ubicación del usuario.
- Directorio de Duo: Un directorio de usuarios nativo de la nube que permite almacenar y gestionar identidades de usuario, roles y grupos directamente en Duo.
- Aprovisionamiento SCIM saliente: Automatiza el aprovisionamiento y desaprovisionamiento de usuarios en aplicaciones posteriores como Microsoft 365, AWS IAM Identity Center y Atlassian.
- Aplicación de la confianza del dispositivo: Comprueba la postura de seguridad del dispositivo, incluida la versión del sistema operativo, el cifrado del disco y el estado del antivirus, antes de conceder acceso a cualquier aplicación conectada.
Integraciones de Cisco Duo
Cisco Duo ofrece más de 500 integraciones prediseñadas con aplicaciones e infraestructuras, incluidas Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom y Atlassian. También admite SAML, OIDC, RADIUS, LDAP, SCIM y API para integraciones personalizadas.
Pros and Cons
Pros:
- Duo Push verificado bloquea los ataques de bombardeo de notificaciones push
- Comprobaciones de confianza del dispositivo antes de conceder acceso
- Cumplimiento de FedRAMP y FIPS para sectores regulados
Cons:
- El catálogo de aplicaciones de SSO es más pequeño que el de Okta
- Faltan funciones de CIAM y de inicio de sesión social

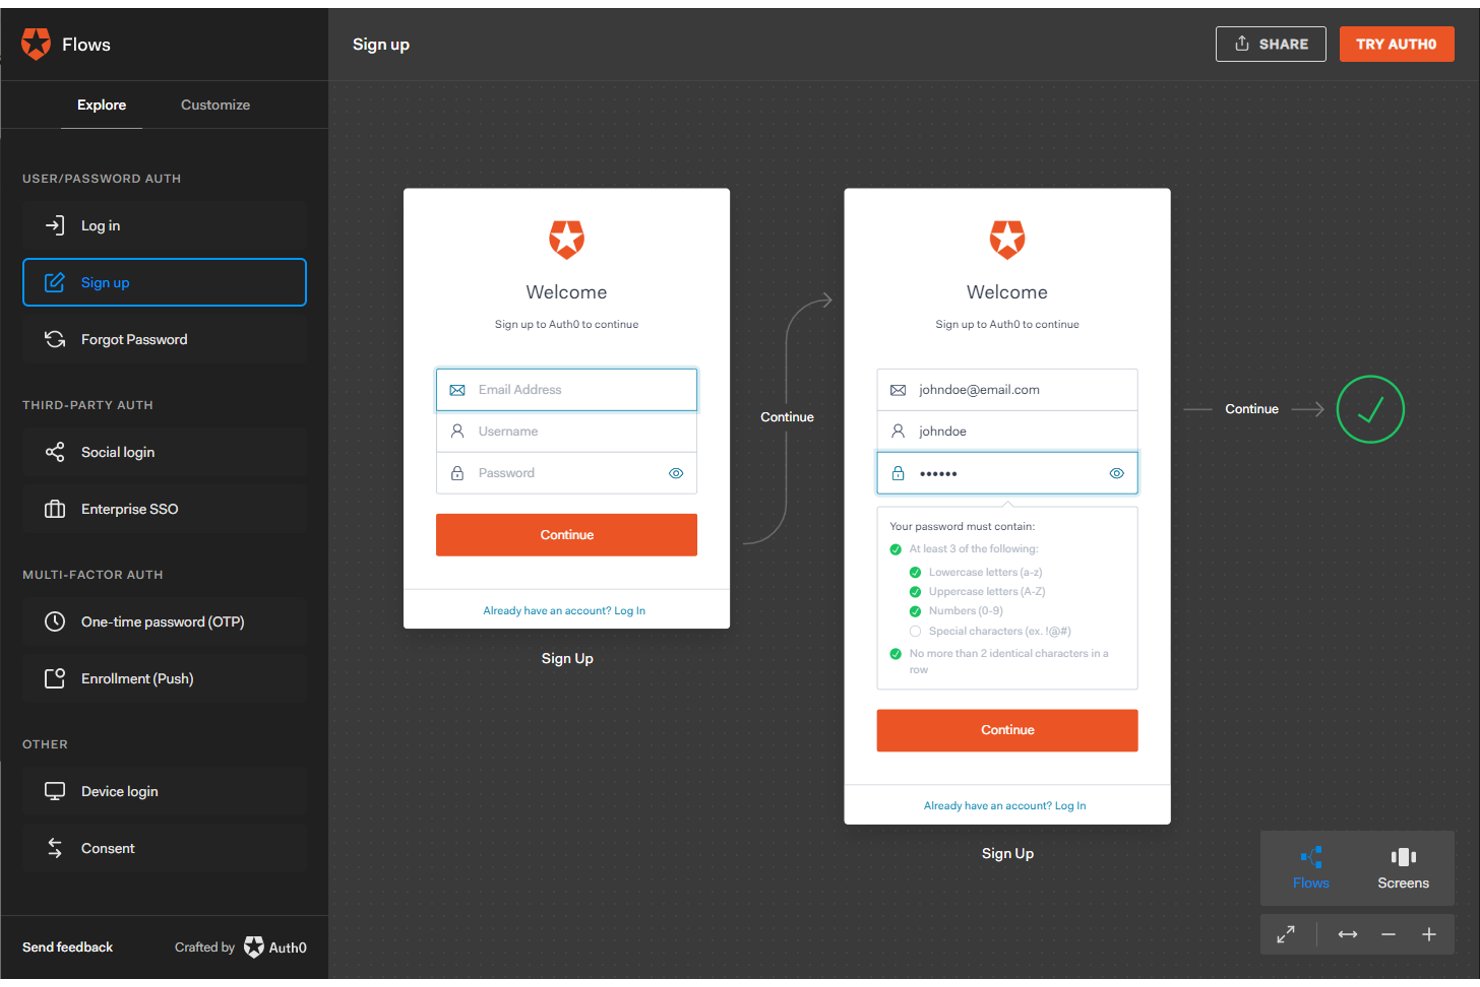
Auth0 es una plataforma de identidad enfocada en desarrolladores que ofrece MFA, SSO, autenticación sin contraseña, autorización detallada y gestión del ciclo de vida de usuarios basada en SCIM para aplicaciones personalizadas y empresariales.
¿Para quién es más adecuado Auth0?
Auth0 es una opción excelente para equipos de ingeniería que incorporan autenticación en aplicaciones personalizadas y necesitan una infraestructura de identidad flexible y basada en API.
Por qué elegí Auth0
Auth0 está en mi lista de opciones principales porque es la plataforma de identidad más nativa para desarrolladores con la que he trabajado, creada desde cero para equipos que integran la autenticación directamente en aplicaciones personalizadas. Me gustan especialmente sus Auth0 Actions, que permiten insertar lógica sin servidor en cualquier punto del flujo de autenticación, como activar MFA escalonado solo cuando un usuario accede a un punto de conexión de API confidencial. Su motor de MFA adaptativo utiliza una puntuación de riesgo basada en ML para exigir una verificación adicional en los inicios de sesión que muestran viajes imposibles o dispositivos no reconocidos, sin añadir fricción a las sesiones seguras.
Funciones principales de Auth0
- Aprovisionamiento entrante con SCIM 2.0: Sincroniza usuarios y grupos desde proveedores de identidad de origen hacia Auth0 con compatibilidad total para crear, actualizar, desactivar y eliminar, además de revocación automática de sesiones al desaprovisionar.
- Organizaciones de Auth0: Modela estructuras B2B multiinquilino en las que cada organización cliente obtiene su propia configuración de SSO, sincronización de directorios, verificación de dominios y portal de administración de autoservicio.
- Autorización detallada (FGA): Define y evalúa políticas de acceso complejas basadas en relaciones, roles y atributos mediante un motor basado en OpenFGA que escala a miles de millones de tuplas de permisos.
- Transmisión de registros: Exporta registros de auditoría del inquilino casi en tiempo real a plataformas SIEM como Splunk, Datadog y Amazon EventBridge, con filtrado de eventos y controles integrados de ofuscación de información personal identificable.
Integraciones de Auth0
Auth0 ofrece integraciones nativas con Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge y Azure Event Hubs. También admite integraciones del mercado y conexiones personalizadas mediante su API REST de administración.
Pros and Cons
Pros:
- La MFA adaptativa solo exige una verificación adicional en los intentos de inicio de sesión de riesgo
- La autorización detallada admite políticas basadas en relaciones
- Estructuras B2B multiinquilino mediante la función Organizaciones
Cons:
- La retención de registros es breve en los planes inferiores
- Las funciones avanzadas suelen requerir mejoras del plan

La mejor opción para la gestión de identidades de la fuerza laboral en entornos basados en Google
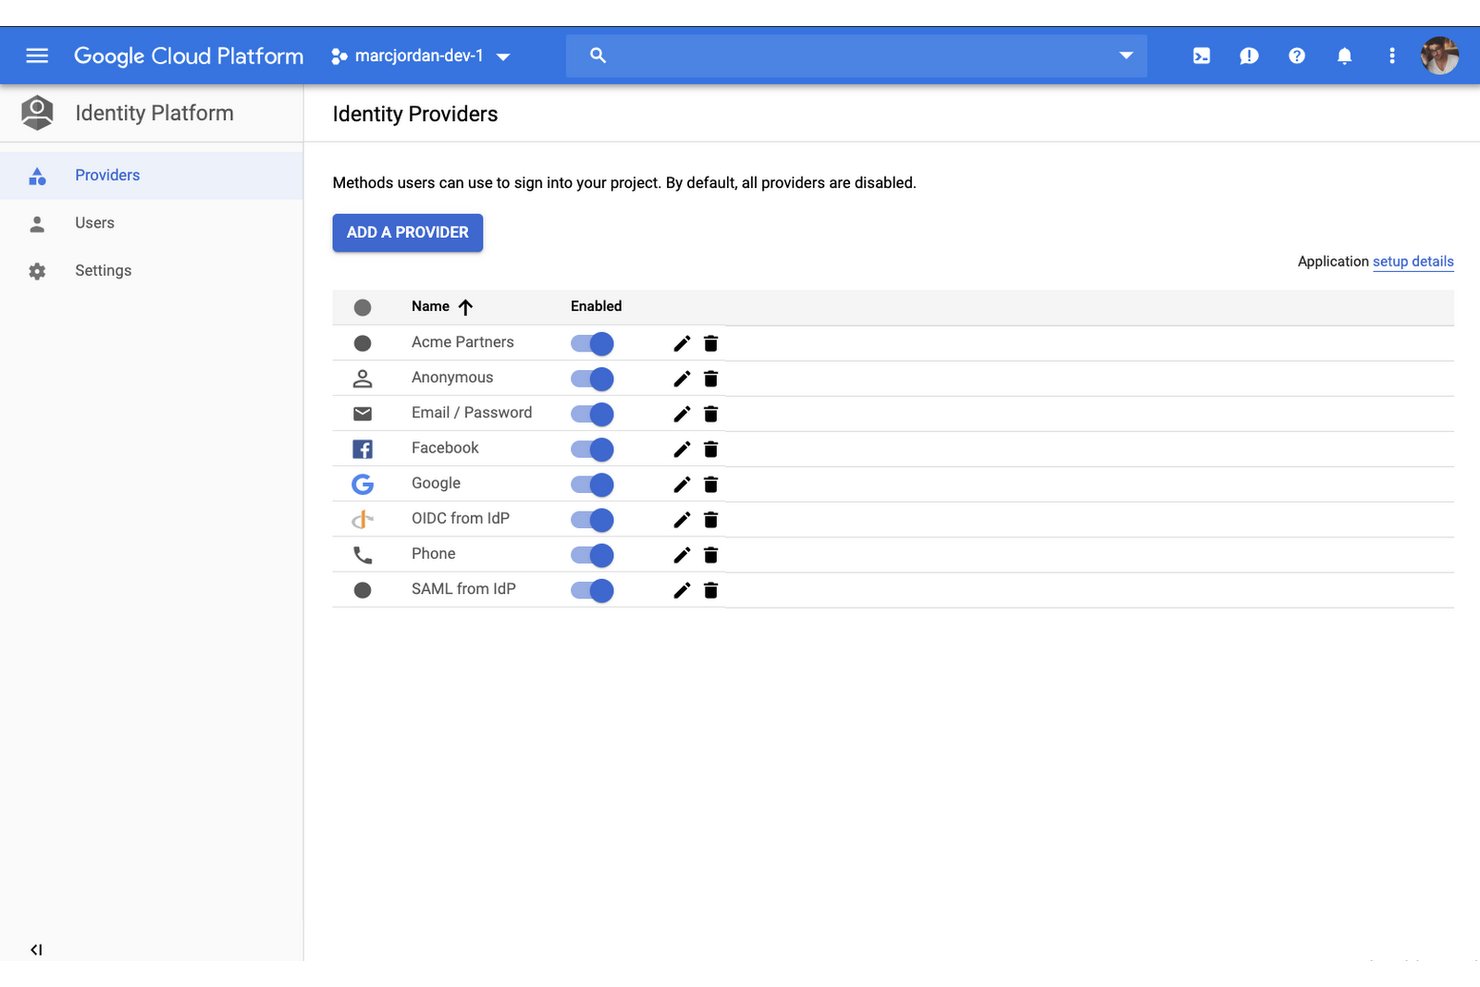
Google Cloud Identity es una plataforma de gestión de identidades y accesos para la fuerza laboral que incluye SSO, MFA, políticas de acceso adaptativo y un directorio en la nube integrado, junto con una capa CIAM orientada a desarrolladores mediante Identity Platform para la autenticación de aplicaciones personalizadas.
¿Para quién es más adecuado Google Cloud Identity?
Google Cloud Identity es la opción adecuada para los equipos de TI y seguridad que trabajan con Google Workspace o Google Cloud y necesitan una gestión de identidades para la fuerza laboral integrada directamente en su entorno actual.
Por qué elegí Google Cloud Identity
Elegí Google Cloud Identity porque está integrado directamente en el ecosistema de Google, lo que significa que, si tu fuerza laboral ya utiliza Google Workspace o Google Cloud, no tienes que añadir la gestión de identidades por separado. Me gustan especialmente las políticas de acceso sensible al contexto, que evalúan la postura del dispositivo, la ubicación y las señales de IP antes de conceder el acceso, así como la implementación obligatoria de claves de acceso y FIDO2 en todas las cuentas de Google Cloud, que proporciona una autenticación resistente al phishing sin necesidad de recurrir a otro proveedor.
Funciones principales de Google Cloud Identity
- Google Cloud Directory Sync (GCDS): Sincroniza usuarios y grupos de Active Directory local o de directorios LDAP directamente con Cloud Identity de forma unidireccional.
- Federación de identidades de la fuerza laboral: Amplía el SSO a proveedores de identidad externos sin necesidad de sincronizar usuarios, cubriendo más del 95 % de los productos de Google Cloud mediante el acceso basado en atributos.
- Proxy consciente de la identidad (IAP): Aplica políticas de acceso sensible al contexto en aplicaciones y máquinas virtuales en la nube según la postura del dispositivo, la red y las señales de identidad del usuario, sin necesidad de una VPN.
- SDK de Identity Platform: Proporciona SDK multilingües (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) para integrar la autenticación directamente en aplicaciones creadas a medida.
Integraciones de Google Cloud Identity
Google Cloud Identity ofrece integraciones de Marketplace con Salesforce, Atlassian Jira, Confluence y ServiceNow, además de integraciones nativas en Google Workspace y Google Cloud. Admin SDK, Reports API y las API REST de Identity Platform permiten crear integraciones personalizadas.
Pros and Cons
Pros:
- Las claves de acceso y FIDO2 son obligatorios para todos los usuarios
- El acceso sensible al contexto aplica un modelo de confianza cero granular
- Los SDK admiten flujos de trabajo de autenticación para aplicaciones personalizadas
Cons:
- La sincronización con Active Directory es únicamente unidireccional
- La compatibilidad con LDAP está limitada a los niveles superiores

Ideal para la evaluación continua del riesgo de las sesiones después del inicio de sesión
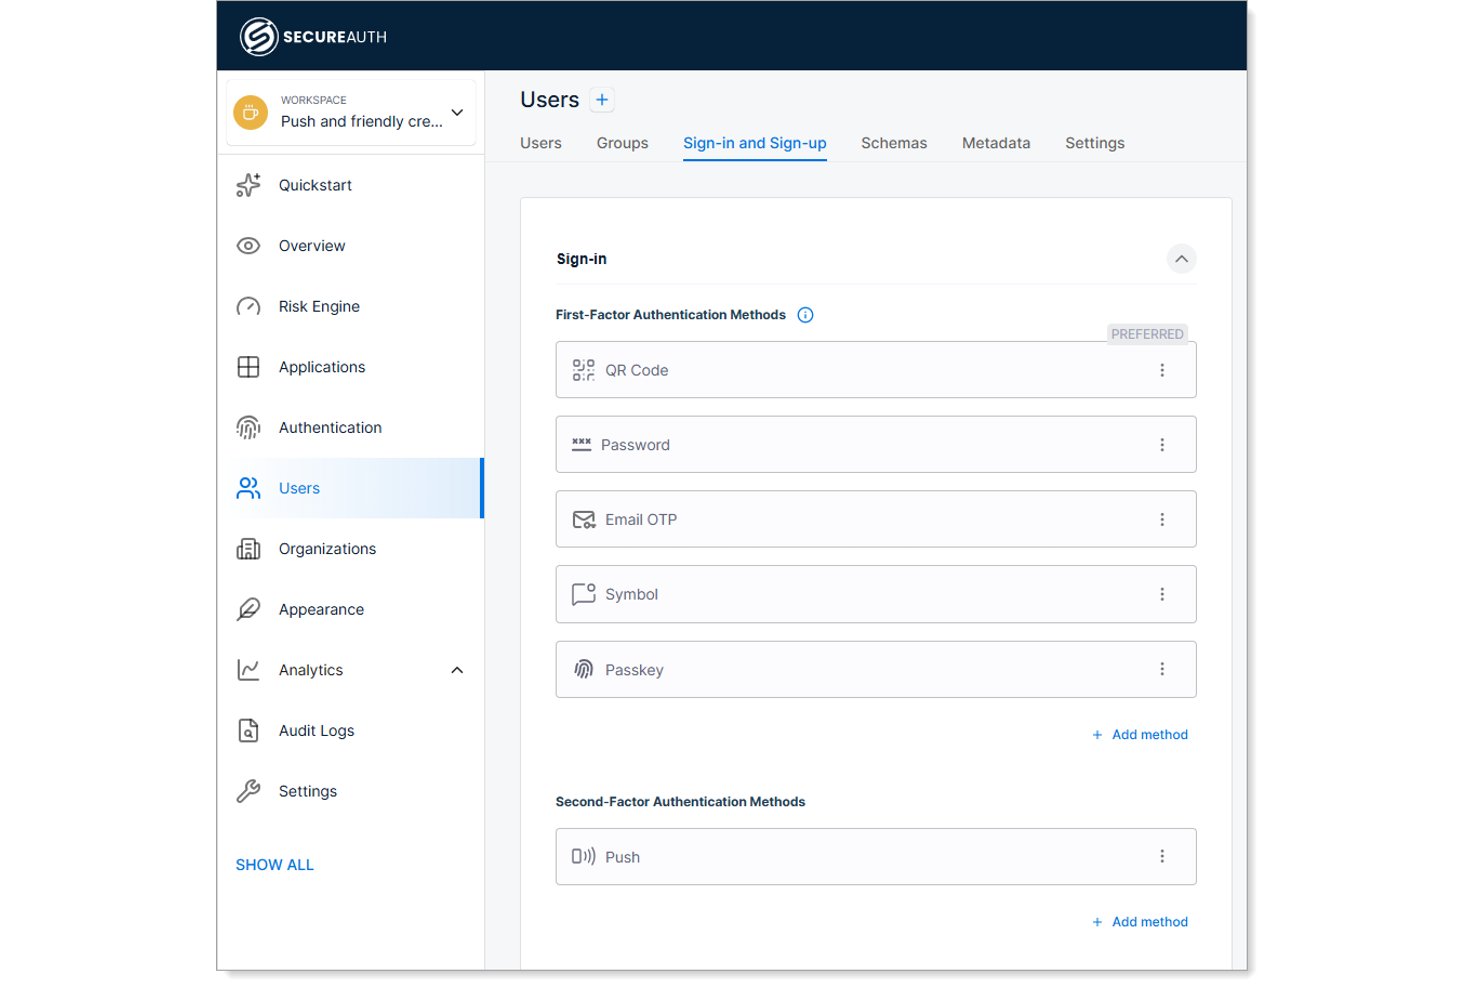
SecureAuth es una plataforma empresarial de gestión de identidades y accesos basada en la autenticación continua, que ofrece MFA, SSO, evaluación de riesgos adaptativa y seguridad a nivel de sesión para casos de uso de identidades de empleados, B2B y consumidores.
¿Para quién es más adecuado SecureAuth?
SecureAuth es una opción especialmente adecuada para los equipos de seguridad y de IAM de sectores regulados —como sanidad, finanzas, defensa y administración pública— que necesitan que la protección de identidades vaya más allá de la pantalla de inicio de sesión.
Por qué elegí SecureAuth
SecureAuth ocupa un lugar destacado en mi lista de opciones por cómo gestiona el riesgo después del inicio de sesión, no solo el inicio de sesión en sí. La mayoría de las plataformas de IAM dejan de evaluar el riesgo en cuanto se abre una sesión, pero la función de garantía de SecureAuth reevalúa continuamente más de 100 señales de comportamiento durante toda la sesión y activa una autenticación reforzada o la terminación automática cuando algo parece inusual. También me gusta que la función de presencia vaya aún más lejos y utilice el reconocimiento facial para confirmar que la persona correcta sigue frente a la pantalla.
Características principales de SecureAuth
- Claves de acceso FIDO2 emitidas por la empresa: Claves de acceso controladas por la organización, vinculadas a un enclave de hardware y no asociadas a plataformas de consumo como Apple o Google, con compatibilidad para una gestión completa del ciclo de vida por parte de TI.
- Incorporación de SSO B2B de autoservicio: Un asistente sin código con más de 20 conectores de IdP prediseñados permite a las organizaciones asociadas configurar su propio SSO en cuestión de minutos sin involucrar a su equipo.
- Puerta de enlace RADIUS para MFA de red: Una puerta de enlace RADIUS dedicada amplía la aplicación de MFA a VPN, firewalls, conmutadores y enrutadores, además de la autenticación estándar de aplicaciones.
- Gobernanza de identidades de agentes de IA: Asigna una identidad criptográfica única a cada agente de IA, aplica tokens OAuth con alcance específico para cada acción y mantiene un registro de auditoría a prueba de manipulaciones de todas las acciones de los agentes y de cada cadena de delegación.
Integraciones de SecureAuth
SecureAuth documenta más de 20 conectores prediseñados de proveedores de identidad B2B, incluidos Okta, Microsoft Entra ID, Google Workspace y OneLogin, además de Auth0, AWS Cognito, GitHub y Google mediante OIDC y SAML. También admite SCIM, LDAP, RADIUS y API para conectividad personalizada.
Pros and Cons
Pros:
- Evaluación continua del riesgo de las sesiones después del inicio de sesión
- Verificación de la presencia física durante las sesiones
- Amplia compatibilidad con protocolos y métodos de autenticación
Cons:
- La consola de administración es compleja y difícil de navegar
- Los paneles de supervisión son limitados para el uso diario
Okta
La mejor opción para la identidad empresarial a gran escala
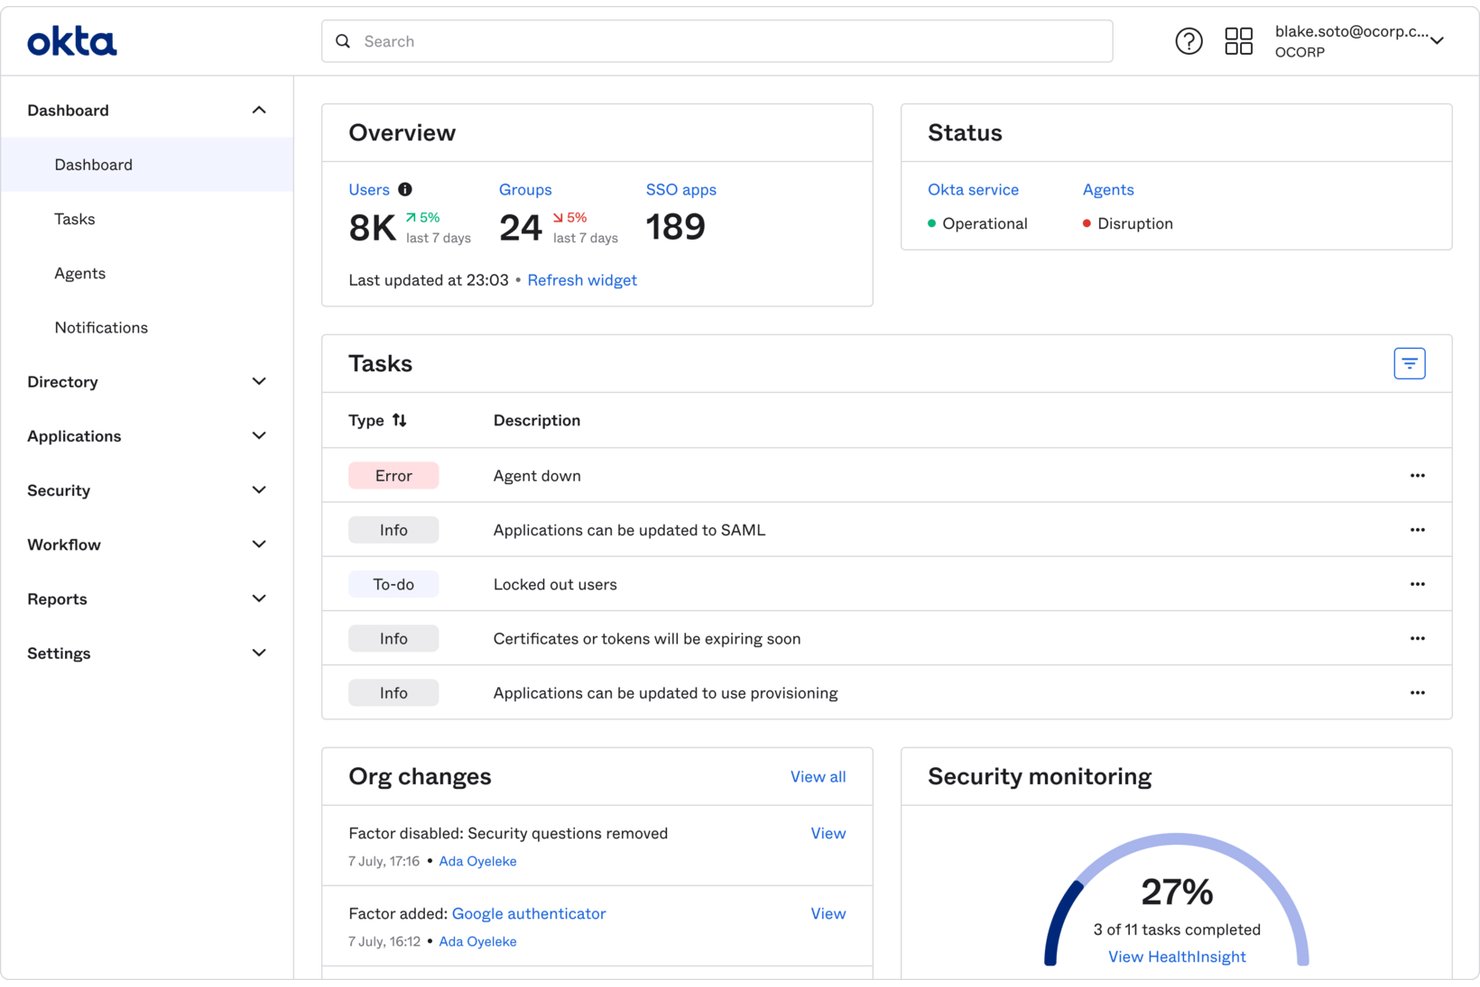
Okta es una plataforma de identidad para la fuerza laboral que abarca SSO, MFA adaptativa, gestión del ciclo de vida y gobernanza de identidades en entornos de nube, locales y móviles.
¿Para quién es más adecuado Okta?
Okta es una opción sólida para los equipos empresariales de TI y seguridad que gestionan identidades a gran escala en entornos complejos con múltiples aplicaciones y estrictos requisitos de cumplimiento.
Por qué elegí Okta
Okta ocupa un lugar en mi lista de opciones porque ninguna otra plataforma iguala su escala para la gestión de identidades en toda la empresa. Me impresiona especialmente Universal Directory, que agrega identidades de Active Directory, Workday y LDAP en un único plano de control en la nube, así como Identity Threat Protection, que evalúa continuamente el riesgo de la sesión después del inicio de sesión, en lugar de hacerlo únicamente durante la autenticación. Con más de 8.000 integraciones OIN prediseñadas y MFA adaptativa que activa desafíos de autenticación adicionales según la postura del dispositivo y las señales de comportamiento, Okta gestiona las identidades a una escala que pocos proveedores pueden igualar.
Características principales de Okta
- Okta Workflows: Una plataforma de automatización sin código para crear procesos de identidad de incorporación, cambio y baja de empleados, con más de 50 flujos prediseñados e integraciones con Slack y Teams para solicitudes de acceso de autoservicio.
- Identity Threat Protection: Evalúa continuamente el riesgo de la sesión después del inicio de sesión mediante IA y activa respuestas automatizadas, como el cierre de sesión universal o desafíos de MFA adicionales, cuando se detecta un comportamiento anómalo.
- Okta Integration Network (OIN): Un catálogo de más de 8.000 integraciones de aplicaciones prediseñadas y revisadas por Okta que abarcan SSO, gestión del ciclo de vida, gobernanza de identidades y registro centralizado.
- Certificaciones de acceso: Como parte de Okta Identity Governance, esta función permite realizar revisiones periódicas de acceso para confirmar o revocar los derechos de usuario en las aplicaciones conectadas.
Integraciones de Okta
Okta ofrece más de 8.000 integraciones de Okta Integration Network, incluidas Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike y Google Workspace. También proporciona API REST, SCIM y proveedores de Terraform para integraciones de identidad personalizadas.
Pros and Cons
Pros:
- Amplio catálogo de integraciones SSO prediseñadas
- MFA adaptativa con evaluación continua del riesgo de la sesión
- Sólido cumplimiento de los requisitos de sectores regulados
Cons:
- La configuración inicial requiere amplios conocimientos especializados de IAM
- La capacidad de respuesta del soporte y la documentación suelen recibir críticas

La mejor opción para IAM híbrida y federal de nivel empresarial
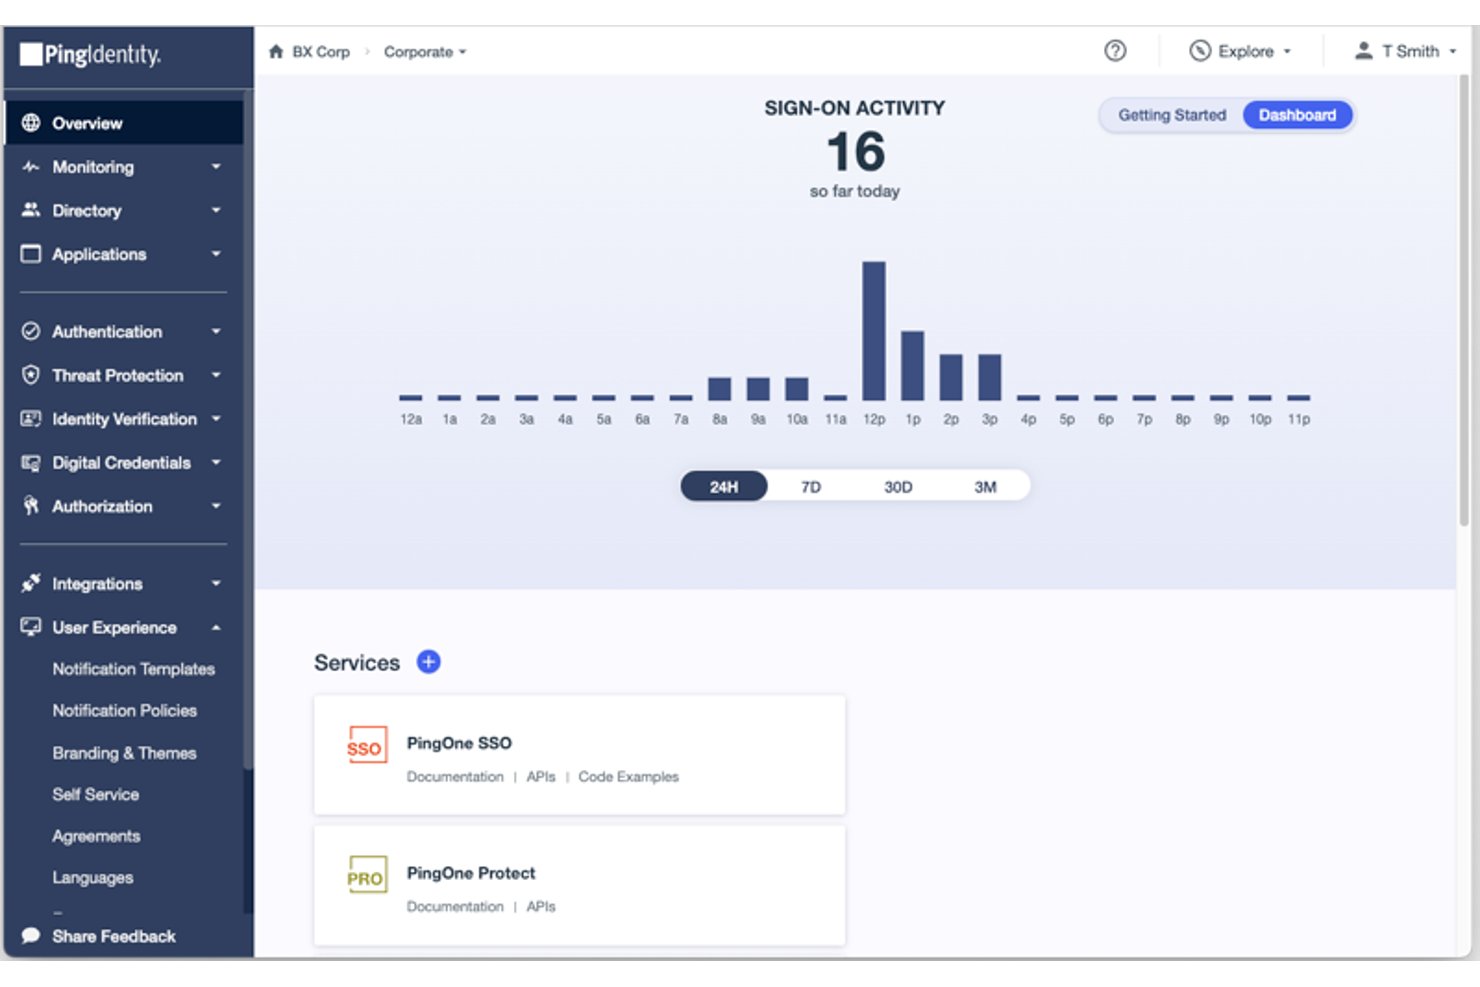
Ping Identity es una plataforma empresarial de IAM que abarca SSO, MFA, autenticación adaptativa, autorización detallada y orquestación de identidades en entornos de nube, híbridos y locales.
¿Para quién es más adecuada Ping Identity?
Ping Identity está diseñada para grandes empresas y agencias federales que necesitan gestionar identidades en entornos híbridos, locales y aislados de redes externas, con estrictos requisitos de cumplimiento normativo.
Por qué elegí Ping Identity
Ping Identity ocupa un lugar en mi lista de opciones principales porque es la única plataforma de IAM que he visto que ofrece una paridad total de funciones en entornos de nube, locales, aislados de redes externas y DDIL. La elegí específicamente para equipos de sectores regulados o agencias federales donde implementar en un entorno certificado por FedRAMP High o DoD IL5 no es opcional. PingFederate gestiona el SSO en aplicaciones antiguas y modernas sin obligar a realizar una sustitución completa, y PingOne Protect añade una puntuación de riesgo basada en aprendizaje automático que activa la MFA reforzada solo cuando señales como anomalías de velocidad geográfica o credenciales comprometidas lo justifican.
Características principales de Ping Identity
- Orquestación de identidades sin código: PingOne DaVinci proporciona un lienzo de arrastrar y soltar para crear, probar e implementar flujos de identidad mediante cientos de conectores prediseñados.
- Autorización detallada: PingOne Authorize permite definir políticas ABAC, RBAC y ReBAC externamente al código de la aplicación mediante un árbol visual de decisiones de políticas.
- Modo MFA sin conexión: PingOne MFA admite la autenticación sin una conexión activa a Internet, cubriendo situaciones de acceso en las que no se garantiza la conectividad.
- Gestión de identidades de agentes de IA: Un producto específico registra y aplica políticas en tiempo de ejecución para identidades no humanas, como agentes de IA, bots y microservicios.
Integraciones de Ping Identity
Ping Identity ofrece más de 350 conectores en el mercado, incluidas integraciones con Active Directory, Azure AD, Microsoft 365, Twilio y ForgeRock. También admite SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, API REST y SDK nativos para iOS y Android.
Pros and Cons
Pros:
- Compatibilidad total con protocolos para aplicaciones antiguas y modernas
- Opciones avanzadas de autenticación adaptativa basada en riesgos
- Plataforma de orquestación sin código para flujos de trabajo complejos
Cons:
- Se requiere un compromiso mínimo de 5.000 usuarios
- La implementación suele requerir servicios profesionales

OneLogin
Ideal para la autenticación adaptativa de la fuerza laboral basada en ML
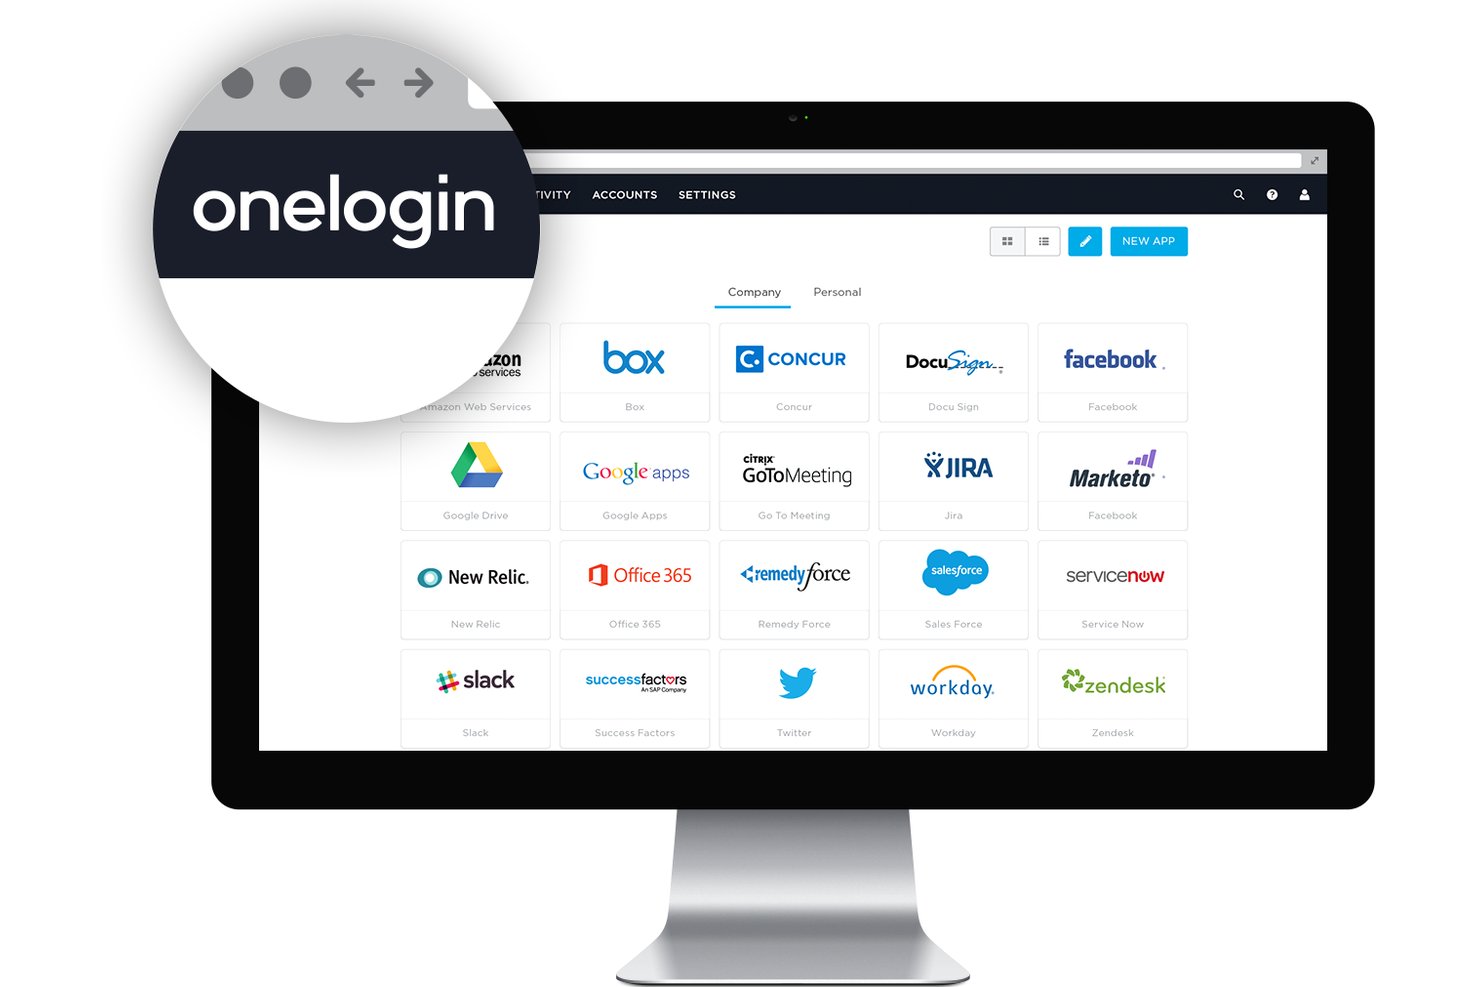
OneLogin es una plataforma de identidad para la fuerza laboral que combina SSO en más de 6.000 aplicaciones, MFA con compatibilidad con claves de acceso y datos biométricos, autenticación adaptativa y gestión automatizada del ciclo de vida de los usuarios.
¿Para quién es más adecuado OneLogin?
OneLogin es una opción sólida para empresas medianas y grandes que necesitan una plataforma IAM unificada para la fuerza laboral, con autenticación adaptativa basada en ML en un entorno complejo de aplicaciones híbridas.
Por qué elegí OneLogin
OneLogin ocupa un lugar en mi lista de finalistas por la forma en que Vigilance AI gestiona la autenticación adaptativa. En lugar de aplicar reglas estáticas de acceso condicional, utiliza ML para calcular una puntuación de riesgo para cada inicio de sesión basándose en la geolocalización, la reputación de la IP, el estado del dispositivo y el historial de comportamiento; después, ajusta los requisitos de los factores en tiempo real. He visto cómo SmartFactor activa automáticamente un nivel superior de MFA cuando un inicio de sesión procede de un país desconocido, mientras permite que las sesiones de bajo riesgo continúen con una sola aprobación mediante notificación push.
Características principales de OneLogin
- Autenticación SmartFactor: Puntuación de riesgo basada en ML que ajusta dinámicamente los requisitos de los factores de autenticación según el estado del dispositivo, la reputación de la IP y las señales de geolocalización.
- Más de 6.000 conectores de aplicaciones prediseñados: Catálogo de integraciones SSO basadas en SAML, OIDC y formularios que cubre aplicaciones en la nube y locales.
- Comprobación de credenciales comprometidas: Analiza automáticamente las contraseñas nuevas y actualizadas comparándolas con bases de datos de filtraciones conocidas y bloquea la reutilización de credenciales robadas.
- OneLogin Access: Amplía el SSO y la MFA a aplicaciones locales y heredadas sin requerir actualizaciones de protocolo en las aplicaciones subyacentes.
Integraciones de OneLogin
OneLogin ofrece más de 6.000 conectores de aplicaciones prediseñados, incluidos Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace y Splunk. Las API REST y los conectores REST personalizados permiten realizar integraciones adicionales con directorios, aprovisionamiento y aplicaciones.
Pros and Cons
Pros:
- Autenticación adaptativa SmartFactor con Vigilance AI
- Más de 6.000 integraciones SSO de aplicaciones prediseñadas
- Comprobación en tiempo real de credenciales comprometidas
Cons:
- Las interrupciones del servicio han alterado los flujos de trabajo de acceso
- Los límites de velocidad de la API restringen las automatizaciones avanzadas

La mejor opción para la seguridad de identidades nativa de Microsoft 365
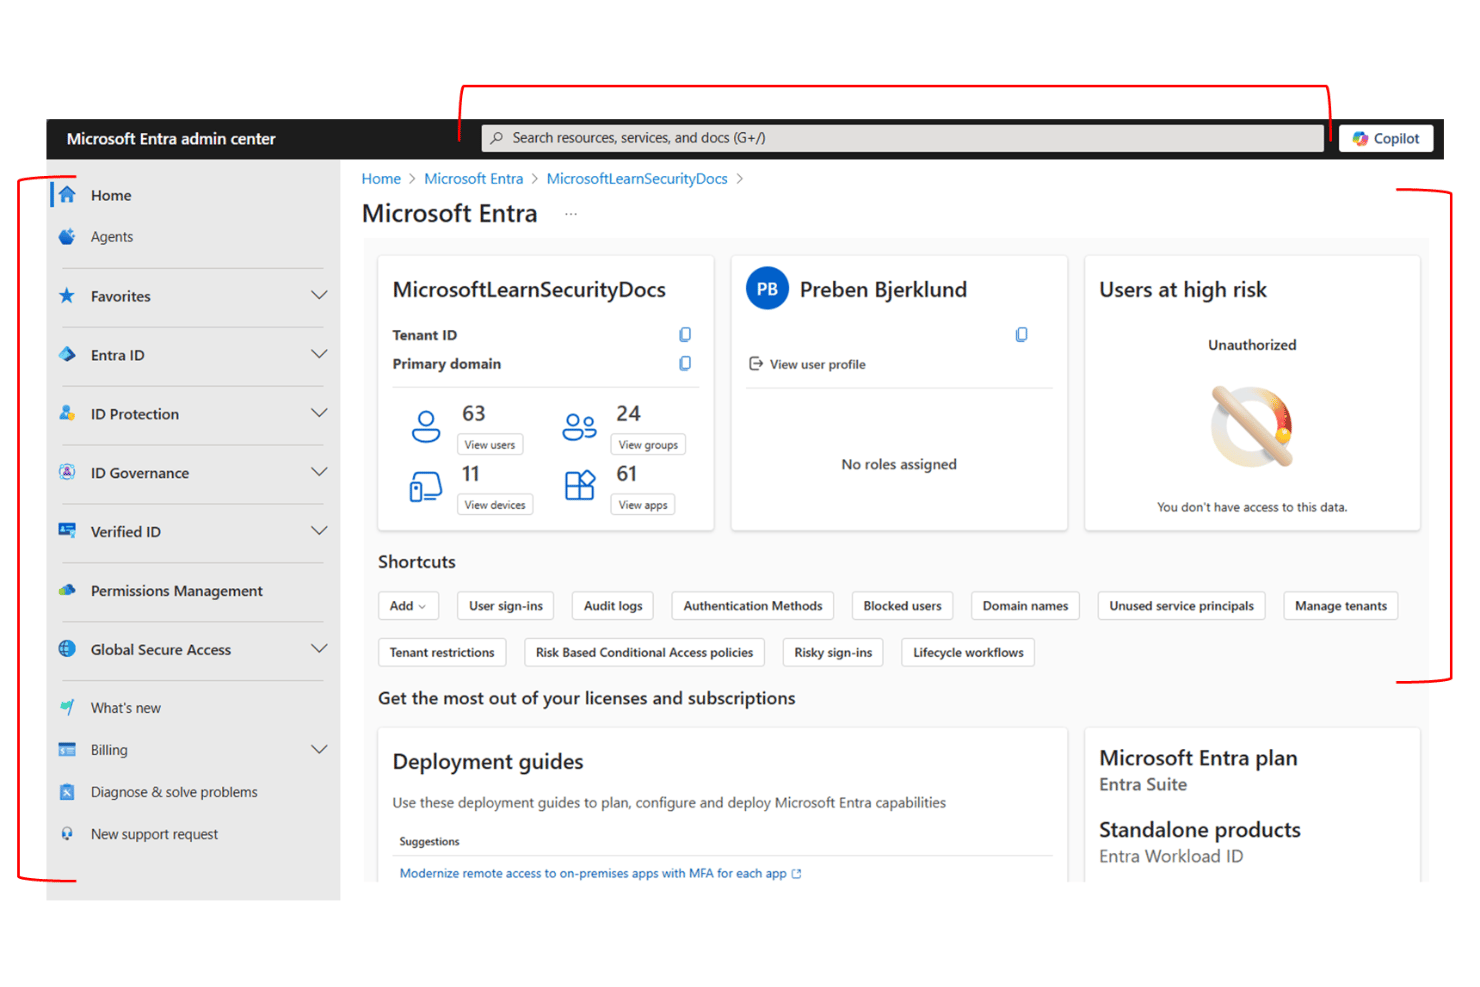
Microsoft Entra ID es una plataforma de gestión de identidades y accesos basada en la nube que abarca MFA, SSO, autenticación adaptativa, gestión del ciclo de vida de los usuarios y servicios de directorio en entornos de fuerza laboral y aplicaciones.
¿Para quién es más adecuado Microsoft Entra ID?
Microsoft Entra ID es la opción natural para los equipos de TI y seguridad que ya operan dentro del ecosistema de Microsoft 365 o Azure y necesitan una gestión centralizada de identidades en entornos híbridos y de nube.
Por qué elegí Microsoft Entra ID
Microsoft Entra ID está en mi lista de opciones principales porque, si tu organización utiliza Microsoft 365 o Azure, la identidad ya está integrada en la infraestructura que usas a diario. Me gusta especialmente cómo el acceso condicional evalúa señales en tiempo real, incluido el cumplimiento del dispositivo mediante Intune, el riesgo de inicio de sesión procedente de Entra ID Protection y la ubicación, para aplicar MFA adicional solo cuando el contexto realmente lo justifica. Además, las opciones resistentes al phishing, como las claves de acceso FIDO2 y Windows Hello para Empresas, hacen que la autenticación sin contraseña sea práctica y no solo teórica.
Características principales de Microsoft Entra ID
- Gestión de identidades privilegiadas (PIM): Concede una elevación de acceso temporal y estrictamente necesaria para roles privilegiados, y requiere justificación y aprobación antes de activar el acceso.
- Aprovisionamiento impulsado por RR. HH.: Se conecta con Workday y SAP SuccessFactors para activar automáticamente eventos del ciclo de vida de incorporación, traslado y baja directamente desde el sistema de RR. HH.
- Entra ID Protection: Utiliza aprendizaje automático para calcular en tiempo real el riesgo de inicio de sesión y de los usuarios, detectando señales como viajes imposibles, credenciales filtradas y anomalías en los tokens.
- Microsoft Entra Application Proxy: Extiende el SSO a aplicaciones locales y heredadas mediante autenticación basada en encabezados, Kerberos y autenticación integrada de Windows, sin necesidad de VPN.
Integraciones de Microsoft Entra ID
Microsoft Entra ID ofrece miles de integraciones en la galería de aplicaciones, incluidas ServiceNow, Workday, Salesforce, AWS, Google Workspace y Slack, además de integraciones nativas en Microsoft 365 y Azure. La API de Microsoft Graph y la compatibilidad con SCIM 2.0 permiten conexiones personalizadas de aplicaciones y aprovisionamiento.
Pros and Cons
Pros:
- Motor detallado de políticas de acceso condicional
- MFA resistente al phishing y opciones sin contraseña
- Amplia compatibilidad con escenarios de identidad híbrida
Cons:
- Solo en la nube, sin versión local
- Licencias complejas y estratificadas para funciones avanzadas
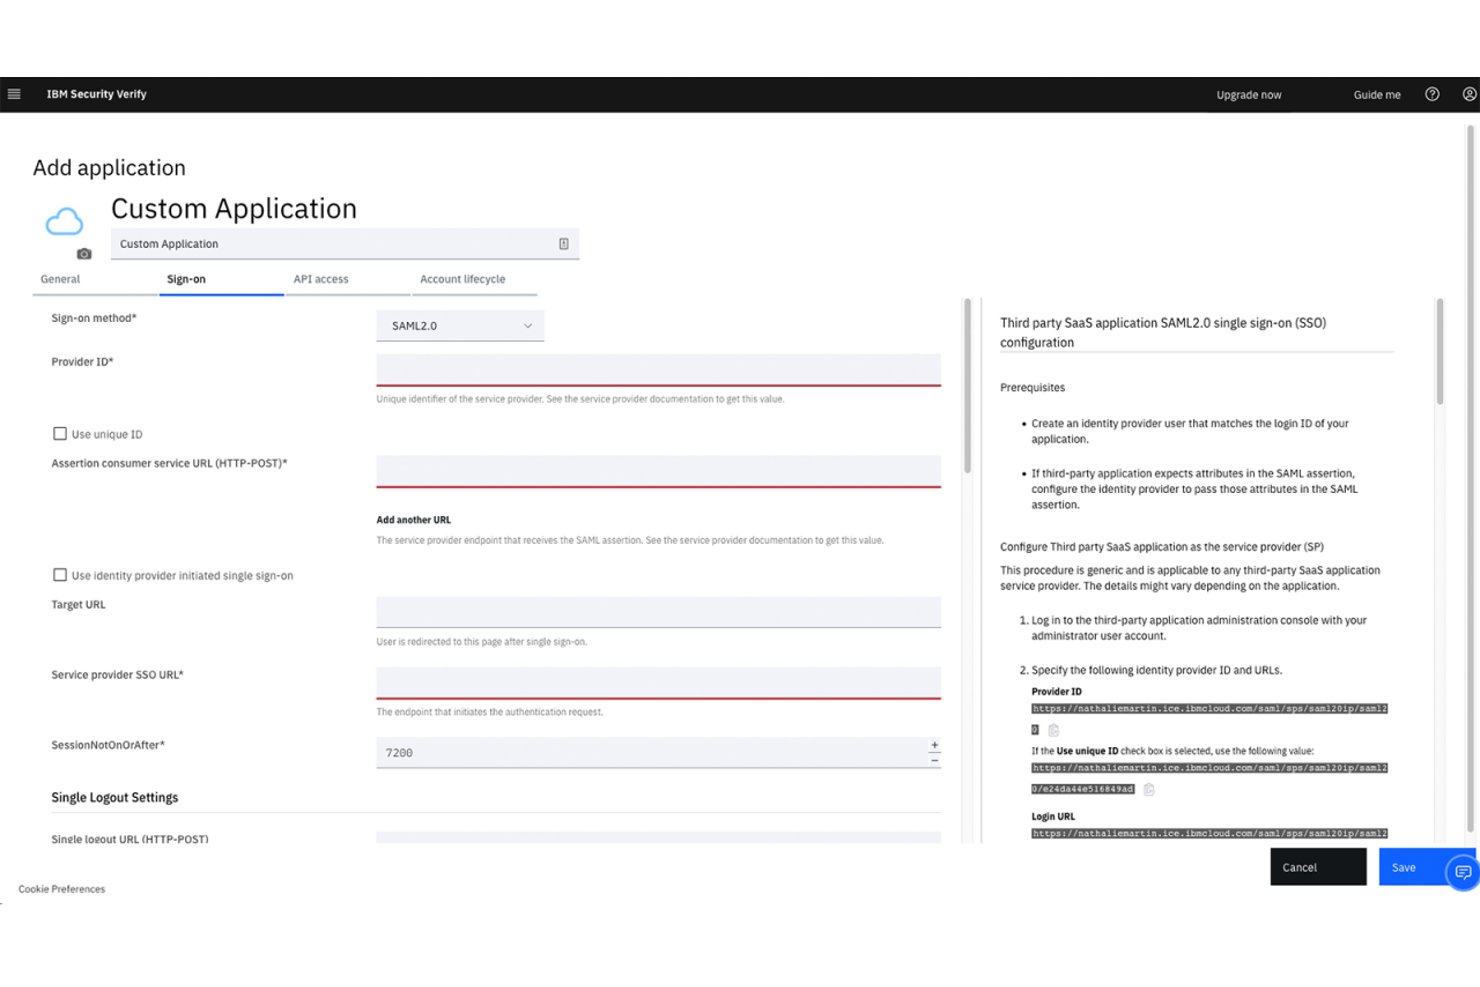
IBM Verify es una plataforma empresarial de IAM que abarca la identidad de la fuerza laboral y de los clientes, e incluye MFA, SSO, acceso adaptativo, gobernanza de identidades y gestión de acceso privilegiado en entornos de nube, locales e híbridos.
¿Para quién es más adecuado IBM Verify?
IBM Verify es una opción especialmente adecuada para grandes empresas que gestionan las identidades tanto de sus empleados como de sus clientes en entornos de nube, locales e híbridos.
Por qué elegí IBM Verify
IBM Verify ocupa un lugar en mi lista de opciones porque es una de las pocas plataformas que gestiona la IAM de la fuerza laboral y la identidad de los clientes en un único sistema unificado, en lugar de combinar productos independientes. Me atrae especialmente su motor de acceso adaptativo basado en Trusteer, que evalúa el riesgo de autenticación simultáneamente en función de la postura del dispositivo, el comportamiento y la ubicación, y después aplica MFA adicional solo cuando la puntuación de riesgo lo justifica. Su compatibilidad nativa con las claves de acceso FIDO2 y el inicio de sesión mediante código QR permite implementar flujos completamente sin contraseña tanto para empleados como para clientes, sin necesidad de complementos de terceros.
Características principales de IBM Verify
- Gobernanza de identidades: Ejecuta campañas de certificación de acceso, flujos de aprobación y aprovisionamiento y desaprovisionamiento automatizados en aplicaciones SaaS y locales.
- IBM Application Gateway: Extiende el SSO y la MFA a aplicaciones web locales heredadas sin modificar el código de la aplicación.
- Gestión de identidades no humanas: Asigna identidades únicas a agentes de IA y cuentas de servicio, con delegación gobernada y registros de auditoría completos.
- Integración con QRadar SIEM: Envía de forma nativa los eventos de autenticación y acceso a IBM QRadar para su correlación, generación de alertas e investigación de seguridad.
Integraciones de IBM Verify
IBM Verify ofrece más de 100 conectores de aplicaciones prediseñados, incluidos Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise y CyberArk. Admite integraciones personalizadas mediante SAML 2.0, OIDC, SCIM 2.0, API REST y SDK.
Pros and Cons
Pros:
- Autenticación sin contraseña para empleados y clientes
- El motor de acceso adaptativo utiliza señales de riesgo en tiempo real
- Admite configuraciones locales, de nube e híbridas
Cons:
- La interfaz de administración está anticuada y es compleja
- Las opciones de SDK para desarrolladores son limitadas
Otros programas de autenticación
Estas son algunas opciones adicionales de programas de autenticación que no llegaron a mi lista de preseleccionados, pero que aún vale la pena considerar:
- RSA Security
Ideal para la autenticación local
- Transmit Security
Ideal para claves de acceso y CIAM impulsados por IA a gran escala
- LoginRadius
Ideal para la identidad de clientes a escala de consumidores
- JumpCloud
Ideal para la gestión unificada de identidades y acceso a dispositivos
- FusionAuth
Ideal para identidades de clientes creadas por desarrolladores
- HYPR
Ideal para la MFA sin contraseña resistente al phishing
- Frontegg
Ideal para la autenticación basada en riesgos impulsada por IA en aplicaciones SaaS
- Rippling IT
Ideal para el control de identidades y accesos impulsado por RR. HH.
- Beyond Identity
Ideal para MFA sin contraseña y resistente al phishing
- Descope
Ideal para la autenticación sin contraseña y con claves de acceso sin código


Cómo evalúo el software de autenticación
Divido mi evaluación en criterios básicos que toda herramienta debe cumplir—MFA, SSO, compatibilidad con protocolos, integración con directorios, autenticación adaptativa y registro de auditoría—y factores diferenciadores como la compatibilidad con claves de acceso, los SDK para desarrolladores y las señales de inteligencia sobre amenazas que separan lo bueno de lo excelente.
Funcionalidad principal (requisitos básicos de esta lista)
Al seleccionar herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad principal que se indica a continuación. Después convierto la puntuación total de la herramienta en un porcentaje, usando el 75% como referencia para ayudar a evaluar su adecuación general para la lista.
- Autenticación multifactor: evalúo la variedad de métodos de segundo factor compatibles con cada herramienta, desde TOTP, SMS y notificaciones automáticas básicos hasta claves físicas FIDO2, claves de acceso y datos biométricos con controles de políticas por aplicación.
- Inicio de sesión único: importa la amplitud del catálogo de aplicaciones de SSO, incluido si cubre aplicaciones en la nube, locales y heredadas mediante SAML, OIDC o métodos alternativos como el almacenamiento de contraseñas.
- Compatibilidad con protocolos estándar: compruebo como mínimo la compatibilidad con SAML 2.0, OAuth 2.0, OpenID Connect y SCIM, además de protocolos como LDAP y RADIUS que aparecen en entornos híbridos.
- Gestión de directorios y del ciclo de vida: la proliferación de identidades en el mundo real significa que busco aprovisionamiento y desaprovisionamiento automatizados mediante SCIM, sincronización con AD/LDAP y aprovisionamiento JIT en múltiples fuentes de identidad.
- Autenticación adaptativa y basada en riesgos: analizo cómo gestiona la plataforma señales contextuales como la postura del dispositivo, la ubicación y los patrones de comportamiento para activar MFA reforzada o bloquear el acceso de forma dinámica.
- Registro de auditoría y cumplimiento: aquí evalúo los registros de eventos detallados con integración con SIEM, los informes de cumplimiento exportables para marcos como SOC 2 y GDPR, y las opciones flexibles de retención.
Una vez que tengo una lista de herramientas que cumplen los criterios, analizo qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así comparo y contrasto los distintos proveedores:
Funciones destacadas
Busco compatibilidad nativa con claves de acceso FIDO2/WebAuthn y compruebo si cubre tanto los flujos de inicio de sesión de los empleados como los de los clientes—proveedores como Okta y Microsoft Entra gestionan esto de forma diferente según el SKU. Las señales de inteligencia sobre amenazas son igual de importantes: compruebo si la plataforma detecta credenciales comprometidas, desplazamientos imposibles y tráfico de bots para alimentar automáticamente las políticas adaptativas. Para los equipos de SaaS, evalúo las capacidades de CIAM multiinquilino B2B, incluida la configuración de SSO por inquilino y las experiencias de inicio de sesión personalizadas con la marca que permiten a tus clientes gestionar sus propios usuarios.
Más allá de las funciones
Compruebo si un proveedor ofrece opciones de implementación en la nube, nube privada y autohospedaje, junto con residencia regional de datos en EE. UU., la UE y APAC—algo fundamental cuando se deben cumplir GDPR o normas de soberanía de datos específicas del sector. Las certificaciones de cumplimiento como SOC 2 Tipo II, ISO 27001, FedRAMP y HIPAA BAA reducen considerablemente la carga de la diligencia debida. También evalúo el coste total de propiedad: cómo se restringen MFA y la autenticación adaptativa en los distintos niveles de precios, la calidad de las herramientas de migración y si el restablecimiento de contraseñas mediante autoservicio realmente reduce a gran escala los tickets del servicio de asistencia.
Cómo elegir un programa de autenticación
¿Qué plataforma de autenticación satisface tus necesidades de riesgo, integración y cumplimiento sin crear obstáculos para tus usuarios?
| Si tu prioridad es… | Busca… |
|---|---|
| MFA resistente al phishing | Cobertura de biometría FIDO2/WebAuthn y claves de hardware |
| Entornos híbridos o heredados | Compatibilidad con varios protocolos (SAML, LDAP, RADIUS, OIDC) |
| Control flexible del ciclo de vida de los usuarios | Aprovisionamiento SCIM automatizado y sincronización con varios directorios |
| Reducción de la carga del servicio de asistencia | Restablecimiento y recuperación de contraseñas de autoservicio fiables |
| Cumplimiento de los requisitos normativos | Registros de eventos preparados para auditorías y residencia de datos certificada |
Cómo evaluar tu lista de preseleccionados
- Realiza un piloto en vivo de 14 días: Implementa SSO y MFA para un grupo pequeño y confirma que todos los tipos de dispositivos y protocolos funcionan según lo previsto.
- Solicita una guía de integración con SIEM: Pide al proveedor la documentación actualizada para incorporar registros a tu SIEM existente y validar los formatos de los registros.
- Realiza un desaprovisionamiento forzado: Elimina un usuario de prueba de tu directorio y verifica, mediante los registros, que la desactivación se propaga a las aplicaciones conectadas en un plazo de una hora.
- Exige pruebas de cumplimiento: Obtén informes de auditoría de terceros actualizados (SOC 2 o ISO 27001), además de una declaración escrita sobre los controles regionales de datos.
- Elige entre amplitud de la plataforma y profundidad de especialización: Decide si necesitas una amplia compatibilidad de integración para entornos diversos o una herramienta más específica con una autenticación adaptativa más profunda.
¿Qué es el software de autenticación?
El software de autenticación es una tecnología que verifica la identidad de los usuarios más allá de un nombre de usuario y una contraseña básicos cuando intentan acceder a sistemas, aplicaciones o datos. Utiliza métodos como contraseñas, autenticación multifactor o datos biométricos, como el escaneo de huellas dactilares, para garantizar que solo puedan acceder los usuarios autorizados. Este software es una capa de seguridad esencial para los entornos de TI, ya que protege los recursos confidenciales frente al acceso no autorizado y reduce el riesgo de filtraciones causadas por credenciales comprometidas o actores maliciosos.
Características del software de autenticación
Al seleccionar un software de autenticación, presta atención a las siguientes características clave:
- Autenticación multifactor: Añade capas adicionales de verificación más allá de las contraseñas, como códigos OTP por SMS, aplicaciones de autenticación, datos biométricos o tokens de hardware. Esto ayuda a reducir el acceso no autorizado causado por credenciales comprometidas.
- Inicio de sesión único: Permite que los usuarios se autentiquen una sola vez para acceder a varias aplicaciones integradas, lo que simplifica las experiencias de inicio de sesión y agiliza la gestión de contraseñas en sistemas en la nube y heredados.
- Compatibilidad con protocolos estándar: Se integra con estándares de identidad habituales, como SAML, OAuth, OpenID Connect y SCIM. Esto garantiza la compatibilidad entre distintas aplicaciones y entornos, incluidas las configuraciones de TI híbridas.
- Gestión de directorios y del ciclo de vida de los usuarios: Sincroniza los usuarios con los directorios existentes (Active Directory, LDAP) y automatiza el aprovisionamiento y la desaprovisionamiento. Esto permite controlar y auditar quién tiene acceso cuando las personas se incorporan a la organización, cambian de puesto o la abandonan.
- Autenticación adaptativa y basada en riesgos: Ajusta los requisitos de autenticación según el contexto, como el tipo de dispositivo, la ubicación del usuario o el comportamiento de inicio de sesión. La actividad sospechosa puede activar una autenticación adicional o bloqueos, lo que refuerza la seguridad.
- Registro de auditoría y generación de informes: Captura registros detallados de los eventos de autenticación, los intentos de inicio de sesión y los cambios en las políticas de acceso. Estos registros ayudan con el cumplimiento normativo, las investigaciones de incidentes y la integración con sistemas SIEM.
- Restablecimiento de contraseñas mediante autoservicio: Permite que los usuarios restablezcan de forma segura las contraseñas olvidadas sin recurrir al equipo de soporte de TI. Esto minimiza los tickets del servicio de asistencia y reduce el tiempo de inactividad de los usuarios.
- Integración con aplicaciones de terceros: Admite conectores prediseñados y personalizados para aplicaciones empresariales populares, lo que facilita ampliar la autenticación segura en toda la pila tecnológica.
- Controles de cumplimiento normativo y reglamentario: Proporciona funciones y documentación para respaldar requisitos normativos como SOC 2, GDPR, HIPAA y la residencia regional de datos.
- Políticas de autenticación personalizables: Permite establecer políticas detalladas por aplicación, grupo o usuario. Esto permite equilibrar la seguridad y la comodidad según las necesidades específicas de tu organización.
Funciones comunes de IA del software de autenticación
Además de las funciones estándar del software de autenticación mencionadas anteriormente, muchas de estas soluciones están incorporando IA con funciones como:
- Detección de anomalías basada en IA: Utiliza el aprendizaje automático para detectar patrones de inicio de sesión inusuales, cambios de dispositivo o intentos de acceso que se desvían del comportamiento habitual de un usuario. Esto ayuda a tu equipo a detectar la actividad sospechosa con antelación y activar pasos de verificación adicionales o alertas.
- Puntuación de riesgos inteligente: Analiza continuamente señales contextuales, como la ubicación, el estado del dispositivo y el comportamiento del usuario, para asignar una puntuación de riesgo dinámica a cada intento de autenticación. Esto permite automatizar la autenticación adicional o bloquear el acceso según el riesgo en tiempo real.
- Respuesta automatizada ante amenazas: Aprovecha la IA para correlacionar eventos de autenticación con patrones de ataque conocidos y fuentes de inteligencia sobre amenazas. Cuando se detecta una amenaza, el sistema puede bloquear cuentas automáticamente, notificar a los administradores o aplicar políticas más estrictas sin intervención manual.
- Ajuste adaptativo de las políticas de autenticación: Utiliza la IA para aprender de los datos históricos de autenticación y recomendar o ajustar automáticamente las políticas. Esto ayuda a equilibrar la seguridad y la experiencia del usuario, reforzando los controles donde sea necesario y reduciendo las fricciones para los usuarios de bajo riesgo.
- Prevención del robo masivo de credenciales y los ataques de bots: Emplea modelos de IA para distinguir entre usuarios legítimos y bots automatizados que intentan realizar numerosos inicios de sesión. El sistema puede bloquear o poner a prueba el tráfico sospechoso antes de que llegue a las aplicaciones.
- Autenticación continua: Aplica la IA para supervisar el comportamiento del usuario durante toda la sesión, no solo al iniciar sesión, con el fin de detectar indicios de toma de control de cuentas o secuestro de sesiones. Si se detecta un comportamiento de riesgo, el sistema puede solicitar una nueva autenticación o finalizar la sesión.
Beneficios del software de autenticación
La implementación de un software de autenticación ofrece varias ventajas para tu equipo y tu empresa. Estos son algunos de los beneficios que puedes esperar:
- Controles de acceso más sólidos: Obtén una protección confiable contra el acceso no autorizado con funciones como la autenticación multifactor, la verificación basada en riesgos y la integración con directorios de usuarios.
- Experiencia de usuario simplificada: Permite que los usuarios inicien sesión en varios sistemas con una sola cuenta mediante el inicio de sesión único y políticas de inicio de sesión personalizables.
- Incorporación y desvinculación de usuarios más rápidas: Automatiza el aprovisionamiento y desaprovisionamiento, sincronizando directorios y aplicaciones mediante las funciones SCIM y JIT para mantener actualizado el acceso.
- Compatibilidad con el cumplimiento normativo: Cumple con los estándares de auditoría y cumplimiento mediante registros detallados de eventos, informes y opciones de residencia regional de datos.
- Menor carga de trabajo para la mesa de ayuda: Permite que los usuarios restablezcan sus contraseñas por sí mismos, limitando las solicitudes de asistencia relacionadas con contraseñas y manteniendo la productividad de todos.
- Políticas de seguridad adaptativas: Responde en tiempo real a los cambios en los niveles de amenaza mediante señales de riesgo contextuales y detección de anomalías impulsada por IA.
- Integración con sistemas modernos y heredados: Conecta aplicaciones en la nube, locales y heredadas mediante una amplia compatibilidad con protocolos, haciendo que el software se adapte a entornos de TI complejos.
Costos y precios del software de autenticación
Seleccionar un software de autenticación requiere comprender los diversos modelos de precios y planes disponibles. Los costos varían según las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios promedio y las funciones que suelen incluir las soluciones de software de autenticación:
Tabla comparativa de planes de software de autenticación
| Tipo de plan | Precio promedio | Funciones habituales |
|---|---|---|
| Plan gratuito | $0 | Autenticación multifactor básica, inicio de sesión único limitado, compatibilidad básica con protocolos y registros de auditoría básicos. |
| Plan personal | $5-$10/usuario/mes | Autenticación multifactor, inicio de sesión único para aplicaciones seleccionadas, compatibilidad básica con protocolos y gestión limitada de usuarios. |
| Plan empresarial | $10-$25/usuario/mes | Autenticación adaptativa, compatibilidad ampliada con protocolos, sincronización de directorios, mejores registros de auditoría y restablecimiento de contraseñas mediante autoservicio. |
| Plan corporativo | $25-$40/usuario/mes | Gestión avanzada del ciclo de vida de los usuarios, autenticación basada en riesgos, integración con SIEM, herramientas de cumplimiento y asistencia técnica premium. |
Preguntas frecuentes sobre el software de autenticación
Aquí tienes algunas respuestas a preguntas frecuentes sobre el software de autenticación:
¿Cómo integro el software de autenticación con mis servicios de directorio existentes?
Normalmente, integras el software de autenticación con servicios de directorio como Active Directory o LDAP mediante conectores integrados o herramientas de sincronización. La mayoría de los productos admiten la sincronización segura de directorios, el aprovisionamiento automatizado y la desaprovisionamiento en tiempo real mediante SCIM o estándares similares. Asegúrate de que la solución pueda gestionar grupos anidados, varios bosques o entornos híbridos si tu configuración es compleja.
¿Qué medidas puedo tomar para garantizar el cumplimiento normativo mediante el software de autenticación?
Elige un software que proporcione registros preparados para auditorías, certificaciones de cumplimiento (como SOC 2 o ISO 27001) y opciones configurables de residencia de datos. Revisa periódicamente los registros de autenticación, establece políticas de acceso detalladas y asegúrate de que tu configuración de MFA se ajuste a marcos como GDPR o HIPAA cuando sea necesario. Solicita documentación e informes de auditorías de terceros durante la evaluación del proveedor.
¿Puede el software de autenticación ayudar a reducir los tickets de restablecimiento de contraseñas del servicio de asistencia?
Sí, la mayoría de las plataformas de autenticación ofrecen funciones de restablecimiento de contraseñas mediante autoservicio. Cuando se configuran correctamente, los usuarios pueden recuperar o restablecer sus contraseñas de forma segura sin la ayuda del departamento de TI. Esto minimiza el tiempo de inactividad y permite que el servicio de asistencia se centre en otras prioridades. Busca políticas personalizables y verificación multifactor durante los restablecimientos.
¿Qué debería probar durante la implementación piloto de un nuevo software de autenticación?
Comienza implementando el inicio de sesión único y la autenticación multifactor para un grupo pequeño de usuarios. Realiza pruebas en todos los tipos de dispositivos, navegadores y aplicaciones compatibles. Comprueba la compatibilidad de protocolos, la sincronización de directorios y los flujos de aprovisionamiento de usuarios. Prueba el desaprovisionamiento forzado y valida el registro de eventos y la integración con SIEM para confirmar que la solución satisface tus necesidades operativas y de cumplimiento.
¿Cómo puedo equilibrar la seguridad y la experiencia del usuario con la autenticación adaptativa?
Utiliza políticas de autenticación adaptativa que analicen factores de riesgo como el estado del dispositivo, la geolocalización y los patrones de comportamiento. Establece umbrales que activen la MFA reforzada únicamente para los intentos de inicio de sesión que parezcan arriesgados. De este modo, los inicios de sesión cotidianos siguen siendo sencillos para los usuarios, mientras el software refuerza los controles en situaciones sospechosas. Muchos proveedores permiten ajustar estas opciones según tu tolerancia al riesgo.