

Ansible vs. Puppet: Comparación Detallada y Opiniones de Expertos para 2026
Compara Ansible y Puppet para ver qué herramienta de automatización de TI se adapta mejor a tus necesidades, con opiniones de expertos sobre funciones, facilidad de uso y rendimiento.

Revisamos herramientas de forma independiente y las comisiones ayudan a financiar nuestras pruebas. Consulta nuestra política de transparencia, nuestra metodología o sugiere una herramienta.
Necesitas software de automatización de procesos de TI que realmente facilite tu vida—no que la complique aún más. Quizás estés cansado de las tareas manuales, o luchando por mantener los sistemas consistentes y seguros. Ansible y Puppet prometen simplificar la automatización, pero adoptan enfoques muy diferentes para la configuración, gestión y escalabilidad dentro de una plataforma moderna de automatización.
En este artículo, obtendrás una comparación clara entre Ansible y Puppet, incluyendo sus ventajas y desventajas, casos de uso ideales, precios, seguridad y facilidad de uso. Te ayudaré a decidir cuál de estas herramientas se adapta mejor a las necesidades y flujo de trabajo de tu equipo.
Ansible
4.6/5
- 60-day free trial
- Pricing upon request
Puppet Enterprise
4.2/5
- Free trial available
- Pricing upon request
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

| Ansible | Puppet Enterprise | |
|---|---|---|
| Free Trial | 60-day free trial | Free trial available |
| Pricing | Pricing upon request | Pricing upon request |
Precios y Costos Ocultos de Ansible vs. Puppet
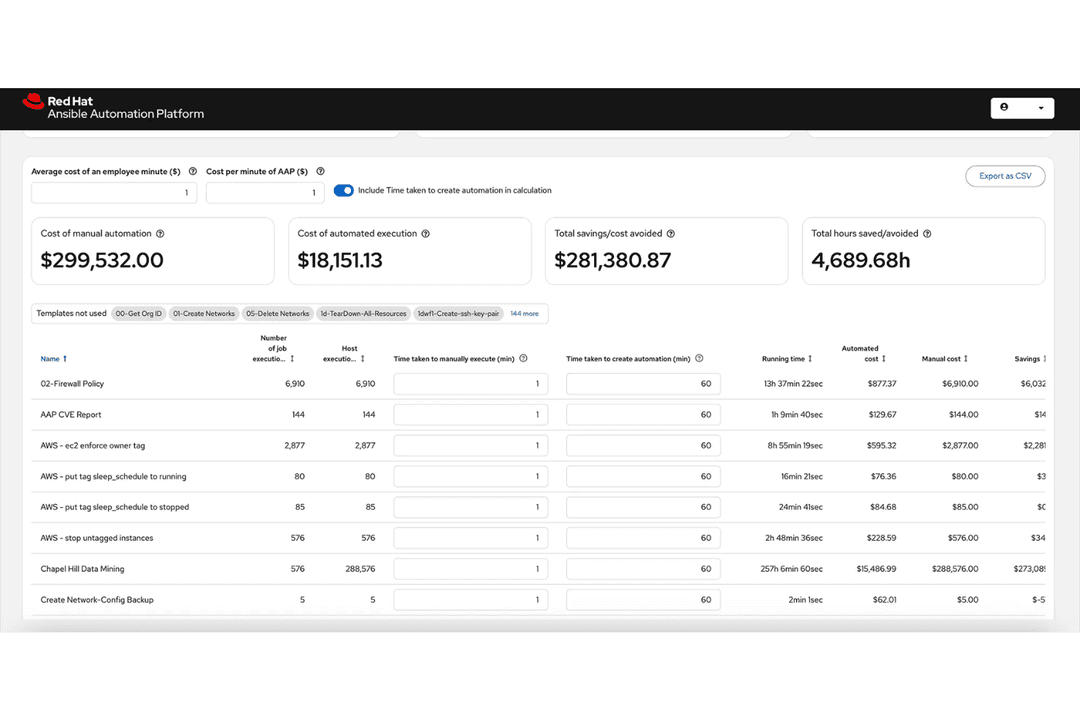
Ansible ofrece una versión de código abierto que es gratuita, además de una edición empresarial de pago que añade soporte, funciones avanzadas e integraciones. Puppet también dispone de una opción gratuita de código abierto, pero su versión empresarial incluye costes adicionales por funcionalidades premium, soporte y escalabilidad, especialmente en implementaciones empresariales de Puppet. Ambas herramientas pueden conllevar costes ocultos, como gastos de formación, incorporación, integraciones de terceros o expansión de infraestructura a medida que crece tu entorno.
Para elegir el modelo de precios adecuado, mira más allá del precio inicial y considera la experiencia de tu equipo, la complejidad de tu entorno y el nivel de soporte que necesitarás. Evalúa el coste total de propiedad—incluyendo la implementación, el mantenimiento y el posible tiempo de inactividad—planteando tus objetivos de automatización y estimando los recursos necesarios para cada herramienta. Este enfoque ayuda a evitar sorpresas y asegura que inviertes en una solución acorde con tus necesidades a largo plazo.
Tanto Ansible como Puppet son herramientas ampliamente utilizadas de automatización de infraestructuras y gestión de configuración de código abierto. Comparten capacidades principales como el aprovisionamiento de servidores, despliegue de aplicaciones, refuerzo de la consistencia de configuración y gestión de actualizaciones en grandes entornos mediante prácticas de infraestructura como código. En la práctica, ambas plataformas ayudan a los equipos a automatizar tareas repetitivas de DevOps, orquestar flujos de trabajo y mantener el estado del sistema en sistemas distribuidos a gran escala.
Donde difieren es en la manera de abordar la automatización. Ansible destaca por su arquitectura sin agentes y su sintaxis sencilla basada en YAML, lo que facilita su adopción y ejecuta tareas por SSH sin instalar software en los nodos de destino.
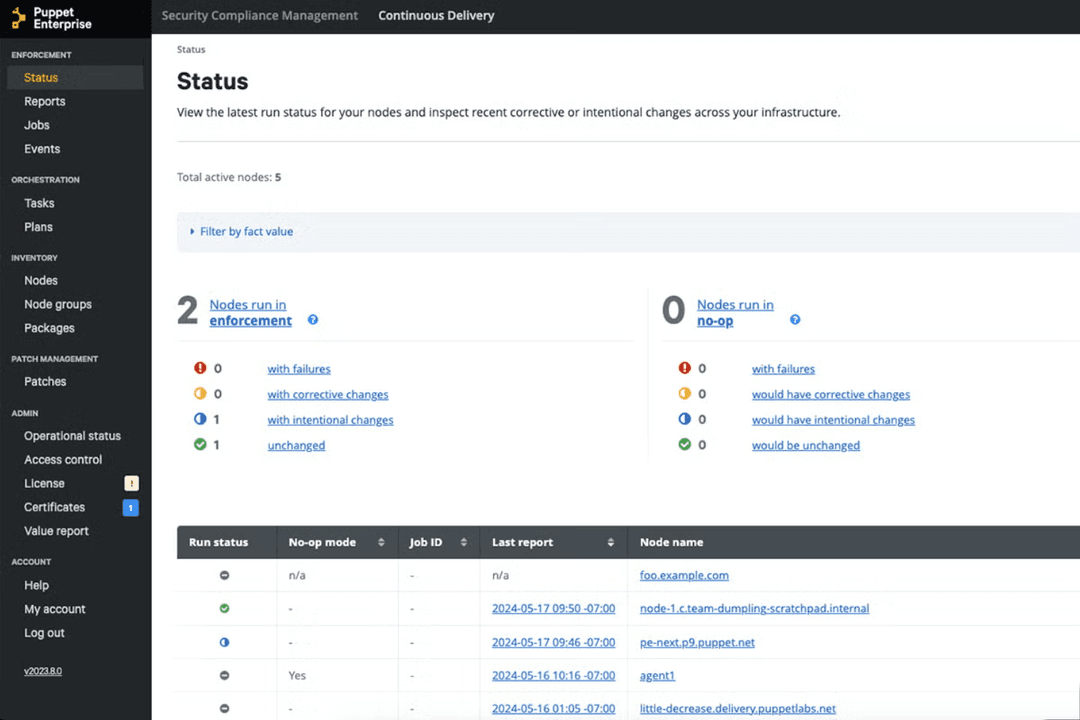
Puppet, en cambio, se distingue por un modelo declarativo y una arquitectura basada en agentes, donde un agente Puppet se ejecuta en cada nodo para reforzar de forma continua el estado deseado, permitiendo potentes características de reporte y cumplimiento normativo. Estas diferencias arquitectónicas hacen que Ansible sea más ligero y flexible para automatizaciones rápidas, mientras que Puppet sobresale en el control de configuración a largo plazo y en implementaciones a gran escala.
| Ansible | Puppet Enterprise | |
|---|---|---|
| API | Yes | Yes |
| Bug Tracking | No | No |
| CI/CD Integration | Yes | Yes |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| Developer Tools | Yes | Yes |
| External Integrations | Yes | Yes |
| History/Version Control | No | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Integración | Ansible | Puppet |
| ServiceNow | ✅ | ✅ |
| VMware | ✅ | ✅ |
| Microsoft Azure | ✅ | ✅ |
| AWS | ✅ | ❌ |
| Google Cloud | ✅ | ❌ |
| Cisco | ✅ | ❌ |
| Jenkins | ✅ | ✅ |
| Datadog | ❌ | ✅ |
| New Relic | ❌ | ✅ |
| API | ✅ | ✅ |
| Zapier | ❌ | ❌ |
Ansible y Puppet se integran con las principales plataformas de infraestructura como AWS, Azure, Google Cloud, VMware y ServiceNow, ofreciendo a los equipos una cobertura amplia para la automatización en entornos modernos. La diferencia principal es cómo se entregan esas integraciones: Ansible depende en gran medida de módulos oficiales y colecciones específicas de cada proveedor, mientras que Puppet utiliza un ecosistema de módulos (Puppet Forge) e integraciones basadas en API para lograr una cobertura similar.
En la práctica, esto significa que los usuarios de Ansible suelen obtener integraciones más rápidas y listas para usar desde el principio, mientras que los usuarios de Puppet pueden dedicar más tiempo a seleccionar y configurar módulos, pero ganan en flexibilidad y personalización profunda.
| Factor | Ansible | Puppet |
| Control de acceso | Se integra con LDAP y Active Directory para un control granular basado en roles. | Ofrece control detallado de acceso basado en roles e integración con directorios empresariales. |
| Encriptación | Ansible utiliza SSH para una comunicación segura y admite "vaults" cifrados para secretos. | Cifra datos en tránsito y en reposo, con gestión incorporada de secretos. |
| Registro de auditoría | Proporciona registros detallados de ejecuciones y cambios para trazabilidad. | Mantiene registros de auditoría y reportes de cambios completos para cumplimiento. |
| Soporte regulatorio | Admite cumplimiento de estándares como PCI DSS y HIPAA mediante automatización. | Ofrece módulos de cumplimiento y reportes para estándares como SOX, PCI DSS y HIPAA. |
| Alta disponibilidad | Admite clustering y redundancia para una automatización confiable y a escala. | Proporciona alta disponibilidad con arquitectura multi-master y opciones de recuperación ante fallos. |
Puppet se adelanta con módulos de cumplimiento y reportes más avanzados, mientras que la simplicidad de Ansible y su seguridad basada en SSH hacen fácil su despliegue seguro. Ansible es robusto para equipos que buscan automatización fiable y directa, mientras que Puppet destaca en organizaciones con requisitos estrictos de cumplimiento y auditoría.
| Factor | Ansible | Puppet |
| Proceso de instalación | Rápido de instalar, con pocas dependencias y arquitectura sin agente. | Requiere más configuración inicial, incluidos agentes y servidores principales. |
| Curva de aprendizaje | Utiliza archivos YAML simples y legibles que son fáciles de aprender. | Involucra aprender un lenguaje declarativo propio que puede ser complejo. |
| Documentación | Ofrece guías extensas y amigables para principiantes y soporte activo de la comunidad. | Proporciona documentación detallada, aunque puede ser densa para usuarios nuevos. |
| Interfaz de usuario | Incluye una CLI limpia y, opcionalmente, una interfaz web para empresas. | Incluye una consola web robusta para gestión de nodos e informes. |
| Resolución de problemas | Mensajes de error claros y herramientas de depuración directas. | Reportes avanzados y diagnósticos, pero la solución de errores puede ser compleja. |
Ansible es mucho más fácil para que los nuevos usuarios lo adopten rápidamente, mientras que la interfaz y el lenguaje de Puppet requieren más tiempo y experiencia. La simplicidad de Ansible es su mayor fortaleza, mientras que los controles detallados y reportes de Puppet resaltan para equipos experimentados que administran entornos grandes y complejos.
Ansible
- Agentless setup simplifies infrastructure management significantly.
- Easy to learn with simple YAML syntax.
- Idempotent tasks ensure consistent system states.
- Not ideal for continuous configuration enforcement.
- Large playbooks become hard to maintain.
- Slower performance at scale due to SSH.
Puppet Enterprise
- Automates repetitive tasks, freeing your team to focus on strategic initiatives.
- Ensures consistent configuration management across your IT infrastructure.
- Supports compliance and security needs, crucial for industries like finance and healthcare.
- The learning curve can be steep for new users.
- Requires significant initial setup and customization.
- Some users find the interface less intuitive compared to competitors.
Ansible
- Agile Development TeamsAnsible’s straightforward automation and configuration management make it ideal for agile teams focusing on rapid deployment.
- Tech StartupsStartups benefit from Ansible’s ease of use, enabling quick automation without needing extensive IT infrastructure.
- IT DepartmentsFor IT departments, Ansible simplifies task automation, allowing your team to focus on strategic initiatives.
- Software DeploymentAnsible’s ability to streamline and automate software deployment processes enhances efficiency for development teams.
- Configuration ManagementTeams managing multiple server configurations find Ansible’s playbooks a powerful tool for consistency and control.
- Network AutomationNetwork administrators can automate device configurations and updates, reducing manual errors and saving time.
Puppet Enterprise
- Finance SectorPuppet Enterprise supports strict compliance and security requirements essential for financial institutions.
- Healthcare ITIt ensures consistent configurations, vital for maintaining standards in healthcare environments.
- Large EnterprisesThe software scales well, making it ideal for managing extensive IT infrastructures.
- IT DepartmentsAutomating routine tasks helps your team focus on innovation and strategic planning.
- Data CentersPuppet Enterprise manages configurations efficiently, crucial for data center operations.
- Regulated IndustriesIts compliance features are well-suited for industries with strict regulatory requirements.
¿Quién debería usar Ansible y quién debería usar Puppet?
Ansible es ideal para equipos que buscan una herramienta de automatización rápida y ligera, con una configuración mínima y curva de aprendizaje suave. Su arquitectura sin agente y los playbooks basados en YAML lo hacen perfecto para equipos DevOps, ingenieros de la nube y organizaciones que necesitan automatizar tareas rápidamente en entornos diversos. Es especialmente efectivo para equipos pequeños o aquellos que priorizan velocidad, flexibilidad y facilidad de uso sobre una aplicación estricta de la configuración.
Puppet es más adecuado para organizaciones grandes que requieren un control sólido, consistencia y gestión de configuración a largo plazo a gran escala. Su modelo declarativo y arquitectura basada en agentes lo hacen ideal para entornos donde mantener un estado deseado continuamente aplicado y el cumplimiento son críticos. Empresas con infraestructuras complejas y equipos de operaciones dedicados suelen beneficiarse más de la estructura, reportes y capacidades de gobernanza que ofrece Puppet.
| Ansible | Puppet Enterprise | |
|---|---|---|
| Agent Architectures | Ansible Agentless (SSH/WinRM-based). | Puppet Enterprise Agent-based with optional agentless modes; typically uses a master/agent setup. |
| Configuration | Ansible Task-based (imperative workflows with some declarative elements) using YAML playbooks. | Puppet Enterprise Fully declarative model using Puppet DSL manifests. |
| Execution Model | Ansible Push-based (runs tasks on demand). | Puppet Enterprise Pull-based (agents check in and enforce state continuously). |
| Learning Curve | Ansible Easier to learn with human-readable YAML and minimal setup. | Puppet Enterprise Steeper due to custom DSL and more complex architecture. |
| State Management | Ansible Not strictly state-enforcing unless configured. | Puppet Enterprise Continuously enforces desired state automatically. |
| Configuration Management | Both automate configuration management across servers, enabling consistent system state and scalable updates. |
|---|---|
| Enterprise Support | Both offer paid enterprise editions with advanced features, integrations, and professional support. |
| Infrastructure as Code | Each uses infrastructure as code to define, version, and manage configurations programmatically. |
| Multi-Platform Support | Both support Linux, Windows, and cloud environments, making them suitable for hybrid and multi-cloud setups. |
| Orchestration | Both can orchestrate complex workflows, including application deployments and multi-step automation tasks. |
| Scalability | Each tool is built to manage large-scale, distributed infrastructure across many nodes. |