

Tools für die Sicherheit der Software-Lieferkette helfen Ihnen, Bedrohungen in Ihrem Code, Ihren Abhängigkeiten und Ihrem Entwicklungsprozess zu erkennen, zu überwachen und zu verhindern. Diese Tools konzentrieren sich auf die Anwendungssicherheit und die Sicherheit von Open-Source-Software und identifizieren bekannte Schwachstellen, bevor sie sich auf die Produktion auswirken. Sie umfassen häufig Funktionen wie Softwarezusammensetzungsanalyse und automatisierte Sicherheitstests, um sensible Daten zu schützen und eine sicherere Softwarebereitstellung zu gewährleisten. Durch die Integration in Ihre Pipeline verschaffen sie Teams Transparenz und Kontrolle über Risiken in der gesamten Lieferkette. Diese Liste bietet Ihnen einen klaren, aktuellen Überblick über die führenden Tools, denen IT-Teams vertrauen, um jedes Glied in ihrer Software-Lieferkette zu sichern. Sie finden Optionen für verschiedene Umgebungen, Risikoprofile und Arbeitsabläufe, sodass Sie die passende Lösung für die Anforderungen Ihres Teams auswählen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für Tools zur Sicherheit der Software-Lieferkette
Diese Vergleichstabelle fasst die Preisdetails meiner besten ausgewählten Tools für die Sicherheit der Software-Lieferkette zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für umfassende Abdeckung von Sprachen und Frameworks | Kostenloser Plan + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Ab $34/Monat | Website | |
| 2 | Am besten für entwicklerorientiertes Vulnerability Scanning | Kostenloser Plan + kostenlose Demo verfügbar | Ab $25/pro beitragendem Entwickler/Monat | Website | |
| 3 | Am besten geeignet für KI-gestützte Code-Sicherheit | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten für End-to-End-Sicherheit in der Lieferkette | 14-tägige kostenlose Testphase + kostenloser Plan + kostenlose Demo verfügbar | Ab $135/Nutzer/Monat + Verbrauch (jährliche Abrechnung) | Website | |
| 5 | Am besten geeignet für anpassbare Sicherheits-Scanregeln | Kostenloser Plan + kostenlose Demo verfügbar | Ab $30/Beitragendem/Monat | Website | |
| 6 | Am besten geeignet für richtlinienbasierte Containersicherheit | 14-tägige kostenlose Testphase + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 7 | Am besten geeignet für risikobasierte Sichtbarkeit vom Code bis zur Cloud | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten geeignet für die fortschrittliche Erkennung von Bedrohungen in der Lieferkette | 14-tägige kostenlose Testversion + kostenloser Tarif + kostenlose Demo verfügbar | Ab $500/Monat | Website | |
| 9 | Am besten geeignet für kontinuierliches Binary- und Container-Scanning | 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Ab $150/Monat | Website | |
| 10 | Am besten geeignet für den Schutz von Lieferketten in CI/CD | Kostenloser Plan + kostenlose Demo verfügbar | $350/Monat | Website |


Bewertungen von Tools für die Sicherheit der Software-Lieferkette
Im Folgenden finden Sie meine ausführlichen Zusammenfassungen der Tools für die Sicherheit der Software-Lieferkette, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, Fähigkeiten und Integrationen jeder Plattform und helfen Ihnen dabei, die beste Lösung für Ihre Anforderungen zu finden.
 Am besten für umfassende Abdeckung von Sprachen und Frameworks
- Kostenloser Plan + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $34/Monat
Visit WebsiteCustomer Rating:4.4/5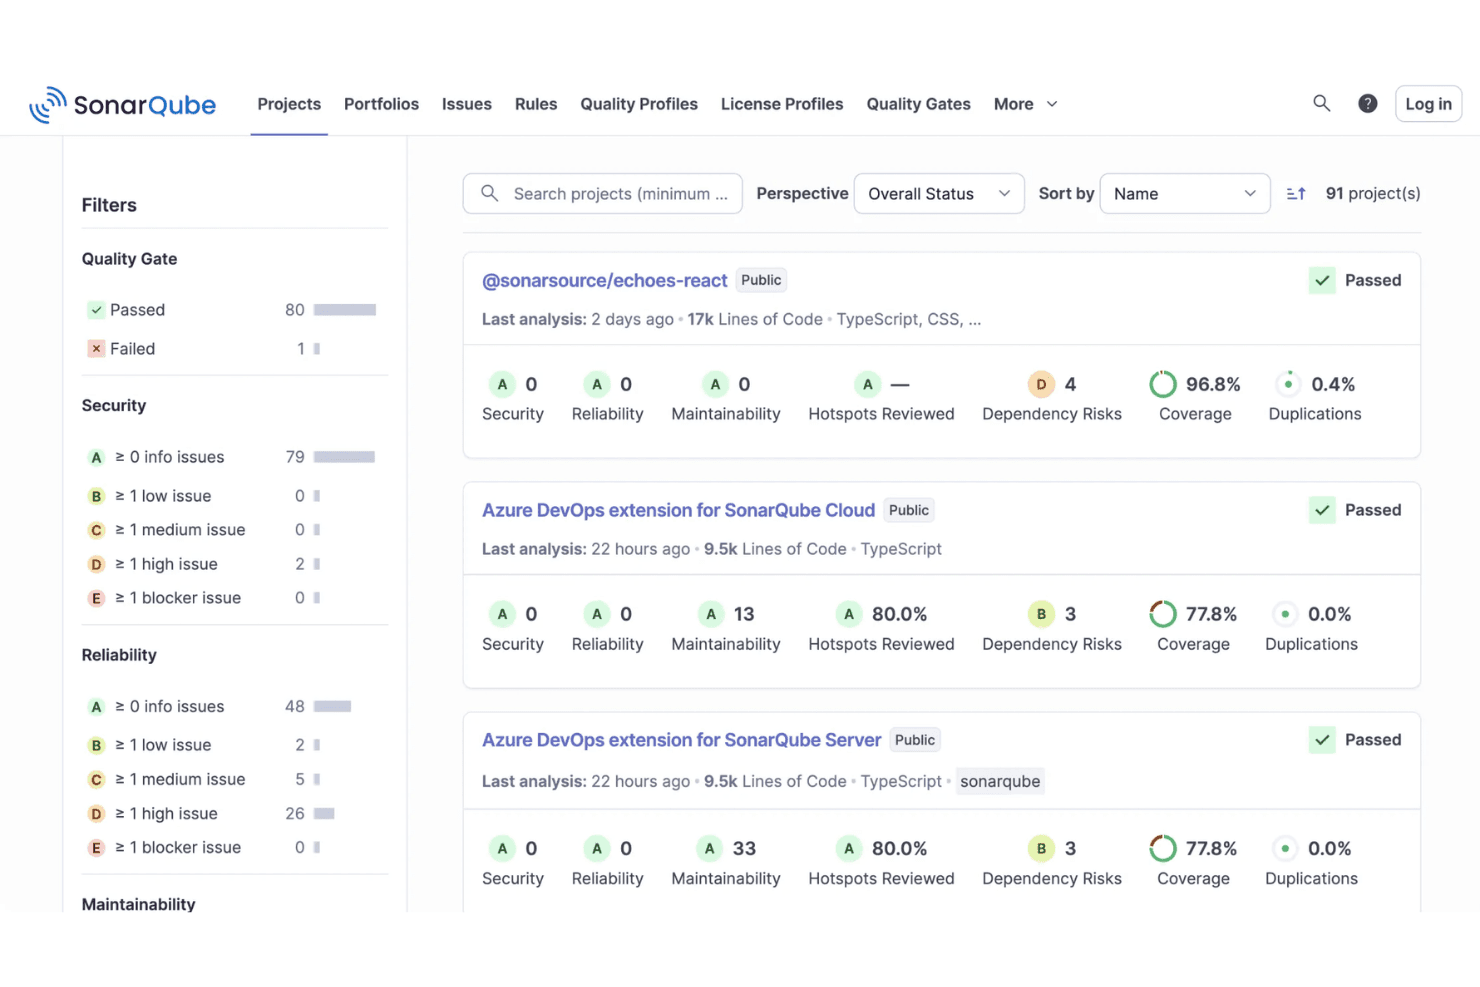
SonarQube zeigt das Dashboard eines Projekts an mit Quality-Gate-Status, Sicherheitsbewertungen, Abdeckungsprozenten und Wartbarkeitsmetriken. SonarQube ist eine Plattform zur Analyse von Code-Sicherheit und -Qualität, die SAST, SCA, Erkennung von Geheimnissen und die Erstellung von SBOMs kombiniert, um Eigenentwicklungen, KI-generierten Code und Open-Source-Abhängigkeiten zu scannen.
Für wen ist SonarQube am besten geeignet?
SonarQube eignet sich besonders für Entwicklerteams in Unternehmen, die große, mehrsprachige Codebasen in verschiedenen Sprachen, Frameworks und Umgebungen verwalten.
Warum ich SonarQube ausgewählt habe
Ich habe SonarQube ausgewählt, weil kein anderes Tool aus meiner Vorauswahl mehr als 40 Sprachen, Frameworks und IaC-Technologien auf einer einzigen Plattform abdeckt. Mir gefällt, dass es auch auf ältere Sprachen wie COBOL und ABAP erweitert wird, da Angriffe in der Lieferkette unabhängig vom Alter des Technologie-Stacks auftreten. Die abhängigkeitsbewusste Taint-Analyse verfolgt Datenflüsse von Ihrem Code in Drittanbieterbibliotheken und entdeckt Schwachstellen, die ein rein sprachspezifischer Scanner übersehen würde.
Hauptfunktionen von SonarQube
- Erkennung von Geheimnissen: Findet hartcodierte Zugangsdaten, Tokens und sensible Daten, bevor sie ins Repository gelangen.
- SBOM-Erstellung: Erstellt und aktualisiert automatisch ein Software Bill of Materials für jedes Projekt.
- Quality Gates: Erzwingt individuell anpassbare Schwellenwerte für Sicherheit und Qualität in Ihrer CI/CD-Pipeline.
- IDE-Integration: Liefert sofortigen Code-Überblick direkt in beliebten Editoren wie Visual Studio Code und IntelliJ.
SonarQube-Integrationen
SonarQube bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Slack und unterstützt Visual Studio Code, IntelliJ und Eclipse. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Bietet SAST, SCA und Geheimnis-Scans
- Unterstützt alte und moderne Programmiersprachen
- Automatisierte SBOM-Generierung und -Export
Cons:
- Berichte können mit unwichtigen Ergebnissen überwältigen
- Geheimnis-Scans übersehen manchmal verschlüsselte Werte
Learn more about SonarQube: 2Am besten für entwicklerorientiertes Vulnerability Scanning
Snyk
- Kostenloser Plan + kostenlose Demo verfügbar
- Ab $25/pro beitragendem Entwickler/Monat
Visit WebsiteCustomer Rating:4.6/5
Das Snyk-Asset-Dashboard zeigt Repository-Abdeckung, Technologieaufschlüsselung und Open-Source-Risiko-Metriken an. Snyk ist eine Sicherheitsplattform für die Software-Lieferkette, die automatisierte Erkennung von Schwachstellen, Code-Scanning, Lizenz-Compliance und Tools zur Behebung für Entwickler- und Sicherheitsteams bietet.
Für wen ist Snyk am besten geeignet?
Entwicklungsteams und Sicherheitsingenieure in technologieorientierten Unternehmen, die eine automatisierte Erkennung und Behebung von Schwachstellen in ihrer Software-Lieferkette wünschen.
Warum ich Snyk ausgewählt habe
Ich habe Snyk als eines der besten Tools ausgewählt, weil ich mich auf den Entwickler-zuerst-Ansatz verlasse, um Schwachstellen früh im Codierungsprozess zu erkennen. Ich schätze, dass es nach bösartigem Code in Open-Source-Abhängigkeiten, Container-Images und Infrastructure-as-Code sucht und somit das gesamte Entwicklungssystem absichert. Mein Team profitiert außerdem von Einblicken wie Abhängigkeits-Metadaten und automatisierten Vorschlägen zur Behebung, was die schnelle Problemlösung direkt im Workflow erleichtert.
Snyk Hauptfunktionen
- Lizenz-Compliance-Management: Erkennt und kennzeichnet Lizenzprobleme bei Open-Source-Abhängigkeiten.
- SBOM-Erstellung: Erstellt automatisch Software-Stücklisten für jedes Projekt.
- Individuelle Sicherheitsrichtlinien: Ermöglicht das Definieren und Durchsetzen von organisationsspezifischen Sicherheitsregeln.
- Integration in CI/CD-Pipelines: Direkte Anbindung an Build-Tools für kontinuierliche Überwachung.
Snyk-Integrationen
Snyk bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI und Slack. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Echtzeit-Scanning von Open-Source-Abhängigkeiten
- Automatisierte Behebung erkannter Schwachstellen
- Lizenz-Compliance-Tracking für Drittanbieterpakete
Cons:
- Begrenzte Berichtsfunktionen für Compliance-Prüfungen
- Erweiterte Funktionen erfordern höhere Tarifstufen
Learn more about Snyk: Am besten geeignet für KI-gestützte Code-Sicherheit
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.2/5
Das Checkmarx-Dashboard zeigt Projektrisikoniveaus, Richtlinienverstöße und die Nachverfolgung von Schwachstellen basierend auf Abhängigkeiten an. Checkmarx ist eine Sicherheitsplattform für die Software-Lieferkette, die automatisiertes Code-Scanning, Open-Source-Risikoanalyse und KI-gesteuerte Bedrohungserkennung für Entwicklungsteams bietet.
Für wen ist Checkmarx am besten geeignet?
Sicherheits- und DevOps-Teams in großen Unternehmen, die eine automatisierte Analyse von Code- und Lieferkettenrisiken benötigen.
Warum ich Checkmarx ausgewählt habe
Ich habe Checkmarx als eines der besten Tools ausgewählt, weil ich mich auf die KI-gestützte Erkennung von Risiken in der Lieferkette verlasse, die Bedrohungen aufzeigt, welche herkömmliche Scanner übersehen. Mein Team nutzt die automatisierte Codeanalyse und das Open-Source-Risikomanagement, um Schwachstellen frühzeitig in unseren Pipelines zu erkennen. Ich schätze, wie es die Ergebnisse aus Code, Abhängigkeiten und Infrastruktur für eine einheitliche Risikobetrachtung zusammenführt.
Checkmarx – Wichtige Funktionen
- SBOM-Generierung: Erstellt automatisch Stücklisten für alle überwachten Software-Komponenten.
- Richtlinienverwaltung: Ermöglicht das Definieren und Durchsetzen von Sicherheitsrichtlinien über Projekte hinweg.
- Visualisierung des Abhängigkeitsgraphen: Stellt Beziehungen und Risiken entlang Ihrer Software-Lieferkette grafisch dar.
- Audit-Logging: Zeichnet sämtliche Benutzeraktionen und Richtliniendurchsetzungen zur Einhaltung der Compliance-Nachweise auf.
Checkmarx-Integrationen
Checkmarx bietet eine native Integration in die Checkmarx One Plattform und unterstützt Entwickler-Workflows durch Integration in CI/CD-Pipelines und Quellcode-Repositories. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- KI-gestützte Erkennung von Bedrohungen in der Lieferkette
- Bietet detailliertes SBOM und Abhängigkeitsmapping
- Unterstützt Multi-Sprache- und Multi-Framework-Projekte
Cons:
- Falschmeldungen können eine manuelle Überprüfung erfordern
- Anpassungsmöglichkeiten für Berichte sind eingeschränkt
Learn more about Checkmarx: Am besten für End-to-End-Sicherheit in der Lieferkette
- 14-tägige kostenlose Testphase + kostenloser Plan + kostenlose Demo verfügbar
- Ab $135/Nutzer/Monat + Verbrauch (jährliche Abrechnung)

Das Sonatype-Dashboard zeigt Richtlinienverstöße, Komponentenrisikobewertungen und das Nachverfolgen von Abhängigkeiten über Anwendungen hinweg. Sonatype ist eine Plattform zur Sicherheit der Software-Lieferkette, die Unternehmen dabei unterstützt, Sicherheitsrisiken im gesamten Software-Entwicklungslebenszyklus zu identifizieren und zu minimieren. Sie bietet automatisierte Durchsetzung von Richtlinien, kontinuierliche Überwachung, Erkennung von Schwachstellen und Lizenz-Compliance sowohl für Open-Source- als auch proprietäre Komponenten.
Für wen ist Sonatype am besten geeignet?
Für Security- und DevOps-Teams in Unternehmen, die automatisierte Richtliniendurchsetzung und Überwachung über komplexe Software-Lieferketten hinweg benötigen.
Warum ich Sonatype ausgewählt habe
Ich habe Sonatype als eines der besten Tools ausgewählt, weil ich mich auf die automatisierte Durchsetzung von Richtlinien verlasse, um unsere Software-Lieferkette in jeder Phase konform zu halten. Mir gefällt, dass das Tool kontinuierlich Open-Source- und proprietäre Komponenten auf Schwachstellen und Lizenzrisiken überwacht. Mein Team nutzt die granularen Richtlinienkontrollen, um riskante Abhängigkeiten zu blockieren, bevor sie überhaupt in die Produktion gelangen.
Wichtige Funktionen von Sonatype
- SBOM-Erstellung: Erstellt automatisch Software-Stücklisten für jeden Build.
- Kontinuierliches Scannen von Abhängigkeiten: Überwacht Drittanbieter-Bibliotheken auf neue Schwachstellen.
- Rollenbasierte Zugriffskontrolle: Ermöglicht das Verwalten von Benutzerberechtigungen und das Einschränken sensibler Aktionen.
- Audit-Logging: Protokolliert alle Sicherheitsereignisse und Änderungen in Ihrer CI/CD-Umgebung.
Sonatype Integrationen
Sonatype bietet native Integrationen mit Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira und Slack. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Automatisierte Richtliniendurchsetzung für Open-Source-Komponenten
- Detaillierte SBOM-Erstellung für jeden Build
- Erkennung von Lizenzrisiken bei Drittanbieter-Bibliotheken
Cons:
- Begrenzte Berichts-Anpassung für Compliance-Anforderungen
- Dokumentation kann für komplexe Setups lückenhaft sein
Learn more about Sonatype: Am besten geeignet für anpassbare Sicherheits-Scanregeln
- Kostenloser Plan + kostenlose Demo verfügbar
- Ab $30/Beitragendem/Monat

Das Semgrep-Dashboard zeigt Code-Ergebnisse, Erkennung von Geheimnissen und Trends bei Risiken in der Lieferkette im Zeitverlauf an. Semgrep ist ein Werkzeug zur Sicherheit der Software-Lieferkette, das Code-Scanning, Abhängigkeitsanalyse und Richtlinienkontrolle kombiniert, um Teams dabei zu unterstützen, Risiken im gesamten Entwicklungsprozess zu erkennen und zu verwalten.
Für wen ist Semgrep am besten geeignet?
Sicherheitsingenieure und DevSecOps-Teams in technologiegetriebenen Unternehmen, die automatisierte Code- und Abhängigkeitssicherheit in ihrer Software-Lieferkette benötigen.
Warum ich Semgrep ausgewählt habe
Ich habe Semgrep als eines der besten Tools ausgewählt, weil ich mich auf seine automatisierte Code- und Abhängigkeitsprüfung verlasse, um Schwachstellen zu erkennen, bevor sie in die Produktion gelangen. Ich nutze die Einblicke in die Lieferkette, um Risiken und Richtlinienverletzungen in unseren Repositorien zu verfolgen. Mein Team profitiert von den umsetzbaren Ergebnissen, die uns helfen, Probleme schnell zu priorisieren und zu beheben.
Wichtige Funktionen von Semgrep
- Eigene Regelgestaltung: Erlaubt das Schreiben und Durchsetzen eigener Sicherheitsrichtlinien.
- Integration in CI/CD-Pipelines: Verbindet sich direkt mit Build- und Deployment-Workflows.
- SBOM-Erstellung: Erstellt Software-Stücklisten zur Nachverfolgung von Abhängigkeiten.
- Überwachung von Drittanbieter-Paketen: Scannt kontinuierlich nach Risiken in Open-Source-Bibliotheken.
Semgrep-Integrationen
Semgrep bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins und Jira sowie eine API für eigene Integrationen.
Pros and Cons
Pros:
- Schnelle, codebewusste Engine für das Scannen der Lieferkette
- Anpassbare Regeln zur Erkennung von Abhängigkeitsrisiken
- Community-getriebene Regellibrary für schnelle Updates
Cons:
- Für fortgeschrittenes Regel-Schreiben sind YAML-Kenntnisse erforderlich
- Keine native Unterstützung für das Scannen von Binärartefakten
Learn more about Semgrep: Am besten geeignet für richtlinienbasierte Containersicherheit
- 14-tägige kostenlose Testphase + kostenlose Demo verfügbar
- Preis auf Anfrage

Das Anchore System-Dashboard zeigt den Service-Status, Image-Scans und den Status der Richtlinienumsetzung an. Anchore ist eine Sicherheitsplattform für die Software-Lieferkette, die automatisiertes Scannen von Container-Images, Durchsetzung von Richtlinien, Erkennung von Schwachstellen und Compliance-Prüfungen für containerisierte Anwendungen bietet.
Für wen ist Anchore am besten geeignet?
Sicherheits- und DevOps-Teams in Unternehmen, die containerisierte Workloads in regulierten Branchen betreiben.
Warum habe ich Anchore ausgewählt?
Ich habe Anchore als eines der besten ausgewählt, weil ich mich auf das automatisierte Scannen von Container-Images und die Durchsetzung von Richtlinien verlasse, um Schwachstellen vor der Bereitstellung zu erkennen. Mein Team nutzt es zusammen mit SCA-Tools, um Open-Source-Software zu analysieren und Regeln durchzusetzen, die das Risikomanagement in jeder Phase unserer CI/CD-Pipeline unterstützen. Außerdem gefällt mir, dass es detaillierte Berichte über Schwachstellen und Richtlinienverstöße liefert, die uns helfen, eine sichere Software-Lieferkette aufrechtzuerhalten.
Wichtige Funktionen von Anchore
- SBOM-Generierung: Erstellt automatisch Software-Stücklisten für Container-Images.
- Multi-Registry-Scanning: Scannt Images in mehreren Container-Registries auf Schwachstellen.
- Rollenbasierte Zugriffskontrolle: Ermöglicht die Verwaltung von Benutzerrechten und Zugriffssteuerung innerhalb der Plattform.
- REST-API: Ermöglicht die Integration mit externen Tools und individuellen Workflows.
Anchore-Integrationen
Anchore bietet native Integrationen mit Jenkins, GitHub, GitLab, Azure DevOps und Jira und stellt eine API für kundenspezifische Integrationen bereit. Zudem unterstützt es CI/CD-Workflows über die API.
Pros and Cons
Pros:
- Starkes richtlinienbasiertes Scannen von Container-Images
- Open-Source-Engine zur individuellen Anpassung verfügbar
- Unterstützt automatisierte Workflows zur Problembehebung
Cons:
- Begrenzte Unterstützung für Nicht-Container-Artefakte
- Scangeschwindigkeit kann bei großen Images langsam sein
Learn more about Anchore: Am besten geeignet für risikobasierte Sichtbarkeit vom Code bis zur Cloud
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Das Apiiro-Risiko-Dashboard verfolgt erkannte Risiken, MTTR-Kennzahlen, SLA-Status und Sicherheitstrends. Apiiro ist eine Plattform zur Sicherheit der Software-Lieferkette, die Risikoanalysen für Code, Überwachung von CI/CD-Pipelines und automatisierte Behebungslösungen für Entwicklungs- und Sicherheitsteams bietet.
Für wen ist Apiiro am besten geeignet?
Sicherheits- und Engineering-Teams in großen Unternehmen, die eine vollständige Risikoübersicht und Behebungsmöglichkeiten über die gesamte Software-Lieferkette benötigen.
Warum ich Apiiro ausgewählt habe
Ich habe Apiiro als eine der besten Lösungen gewählt, da ich mich auf die durchgängige Risikoübersicht und Behebungsmöglichkeiten über die gesamte Software-Lieferkette verlassen kann. Ich nutze die Risikoanalyse für Code, um Schwachstellen frühzeitig zu erkennen, und die automatisierten Workflows zur Behebung helfen meinem Team, Probleme zu lösen, bevor sie in die Produktion gelangen. Außerdem gefällt mir, dass Apiiro Risiken im Geschäftskontext zuordnet, sodass wir Prioritäten bei den wichtigsten Punkten setzen können.
Schlüsselfunktionen von Apiiro
- SBOM-Management: Ermöglicht das Erstellen, Nachverfolgen und Verwalten von Software-Stücklisten für alle Komponenten.
- Richtlinienbasierte Kontrollen: Ermöglichen das Durchsetzen individueller Sicherheits- und Compliance-Richtlinien über alle Pipelines hinweg.
- Third-Party-Abhängigkeitsscans: Identifiziert Schwachstellen in Open-Source- und Drittanbieter-Bibliotheken.
- Prüfprotokoll und Berichterstattung: Liefert detaillierte Protokolle und Berichte für alle Risiko- und Behebungsaktivitäten.
Apiiro-Integrationen
Apiiro bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira und Slack sowie eine API für eigene Integrationen.
Pros and Cons
Pros:
- Durchgängige Risikokartierung über alle Pipelines
- Automatisierte Behebung für Code und Abhängigkeiten
- Native Integration mit wichtigen CI/CD-Tools
- Kontextbezogene Risiko-Priorisierung
- Unterstützt SBOM-Management und -Export
Cons:
- Begrenzte Unterstützung für Nicht-Container-Artefakte
- Scangeschwindigkeit kann bei großen Images langsam sein
Learn more about Apiiro: Am besten geeignet für die fortschrittliche Erkennung von Bedrohungen in der Lieferkette
- 14-tägige kostenlose Testversion + kostenloser Tarif + kostenlose Demo verfügbar
- Ab $500/Monat

Das ReversingLabs-Analysefenster zeigt die Risikoeinstufung der Datei, CVE-Befunde und extrahierte Komponentendetails. ReversingLabs ist eine Plattform für die Sicherheit von Software-Lieferketten, die fortschrittliche Bedrohungserkennung, Binäranalyse und kontinuierliche Überwachung von Softwareartefakten und -komponenten bietet.
Für wen ist ReversingLabs am besten geeignet?
Sicherheitsteams in großen Unternehmen und bei Softwareanbietern, die fortschrittliche Bedrohungserkennung und -analyse für ihre Software-Lieferkette benötigen.
Warum ich ReversingLabs ausgewählt habe
Ich habe ReversingLabs als eine der besten Lösungen ausgewählt, weil ich mich auf die fortschrittliche Bedrohungserkennung und die tiefgehende Binäranalyse verlasse, um verborgene Risiken in Komponenten von Drittanbietern aufzudecken. Mein Team nutzt die kontinuierliche Überwachung, um unsere Cybersicherheitslage zu stärken und Bedrohungen für die Lieferkette frühzeitig zu erkennen – ähnlich wie bei bekannten Risiken in Vorfällen wie SolarWinds. Außerdem schätze ich die detaillierte Dateireputations- und Malware-Analyse, die mir Sicherheit beim Schutz sowohl von Open-Source-Software als auch proprietärer Software gibt.
Wichtige Funktionen von ReversingLabs
- Automatisierte Richtliniendurchsetzung: Setzt Sicherheitsrichtlinien in der gesamten Software-Lieferkette durch.
- SBOM-Verwaltung: Erstellt und verwaltet Software-Stücklisten für alle Artefakte.
- Manipulationserkennung: Erkennt unbefugte Änderungen an Softwarepaketen.
- Integration in CI/CD-Pipelines: Verbindet sich direkt mit Build- und Bereitstellungsabläufen.
ReversingLabs-Integrationen
Native Integrationen sind derzeit nicht aufgeführt. Das Tool unterstützt Integrationen über eine API für benutzerdefinierte Abläufe und kann eine Verbindung zu CI/CD-Pipelines herstellen.
Pros and Cons
Pros:
- Tiefgehende Binäranalyse für Softwareartefakte
- Automatisierte Erstellung und Verwaltung von SBOMs
- Manipulationserkennung für Softwarepakete
Cons:
- Hoher Ressourcenverbrauch bei tiefgehender Analyse
- Eingeschränkte Funktionen zur Suche nach Schwachstellen in Open-Source-Software
Learn more about ReversingLabs: Am besten geeignet für kontinuierliches Binary- und Container-Scanning
- 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $150/Monat

Das JFrog Xray Dashboard zeigt Schwachstellenzählungen, Schweregrad-Aufschlüsselungen und Richtlinienverstöße für Container-Images. JFrog Xray ist ein Sicherheitstool für Software-Lieferketten, das tiefgehende Binär- und Container-Scans, Schwachstellenerkennung und Lizenzkonformitätsanalysen für Ihre Artefakte und Abhängigkeiten bietet.
Für wen ist JFrog Xray am besten geeignet?
Unternehmensweite DevOps- und Sicherheitsteams in den Bereichen Technologie, Finanzen und Fertigung, die umfassende Scans von Binärdateien und Containern auf Schwachstellen und Lizenzkonformität benötigen.
Warum ich JFrog Xray ausgewählt habe
Ich habe JFrog Xray als eines der besten Tools ausgewählt, weil ich mich auf dessen tiefgehende und rekursive Scans zur Schwachstellenverwaltung in Binärdateien und Containern verlassen kann. Ich schätze, dass es Abhängigkeiten in Open-Source-Projekten bis in die Tiefe analysiert und nicht nur oberflächliche Pakete betrachtet. Mein Team profitiert zudem von Funktionen wie Authentifizierungssteuerungen und der Integration mit JFrog Artifactory, um kontinuierliches Scannen innerhalb unserer CI/CD-Workflows zu automatisieren.
JFrog Xray Hauptfunktionen
- Richtlinienbasierte Sicherheitskontrollen: Legen Sie eigene Sicherheits- und Compliance-Richtlinien für Artefakte fest und erzwingen Sie diese.
- SBOM-Generierung: Erstellt automatisch Stücklisten für Software-Komponenten.
- REST API-Zugriff: Integrieren Sie Scans und Berichte in externe Systeme und Workflows.
- Lizenzkonformitätsmanagement: Erkennt und kennzeichnet Probleme mit Open-Source-Lizenzen in Abhängigkeiten.
JFrog Xray Integrationen
JFrog Xray bietet native Integrationen mit JFrog Artifactory, Jenkins, Jira, GitHub, GitLab, Bitbucket, Azure DevOps und Slack. Eine API steht für individuelle Integrationen bereit, und es unterstützt CI/CD-Workflows über seine API.
Pros and Cons
Pros:
- Umfangreiche Binär- und Container-Scan-Funktionen
- Echtzeit-Updates der Schwachstellendatenbank
- Unterstützt Multi-Package- und Multi-Sprachen-Projekte
Cons:
- Begrenzte Unterstützung für nicht-JFrog-Repository-Typen
- Komplexe Ersteinrichtung bei hybriden Umgebungen
Learn more about JFrog Xray: 10Am besten geeignet für den Schutz von Lieferketten in CI/CD
Aikido
- Kostenloser Plan + kostenlose Demo verfügbar
- $350/Monat

Das Aikido-Dashboard zeigt aktive Penetrationstest-Sitzungen, Angriffssimulationen und Echtzeit-Bedrohungsüberwachung über verschiedene Agents hinweg. Aikido ist eine Sicherheitsplattform für Software-Lieferketten, die sich auf die automatisierte Erkennung und Vermeidung von Bedrohungen in CI/CD-Pipelines konzentriert und Entwicklungsteams Echtzeitüberwachung sowie umsetzbare Einblicke bietet.
Für wen ist Aikido am besten geeignet?
Sicherheits- und DevOps-Teams in Technologieunternehmen, die automatisierten Schutz der Lieferkette in ihren CI/CD-Workflows benötigen.
Warum habe ich Aikido ausgewählt?
Ich habe Aikido als eine der besten Lösungen ausgewählt, weil es Lieferkettenangriffe aktiv direkt in der CI/CD-Pipeline erkennt und blockiert. Mir gefällt, dass es Build-Prozesse auf verdächtige Aktivitäten überwacht und Sicherheitsrichtlinien automatisch durchsetzt. Mein Team erhält Benachrichtigungen in Echtzeit, sobald Bedrohungen erkannt werden, sodass wir schnell reagieren können.
Aikido Hauptfunktionen
- Abhängigkeits-Scanning: Sucht kontinuierlich nach Schwachstellen in Open-Source- und Drittanbieter-Abhängigkeiten.
- SBOM-Generierung: Erstellt automatisch Software-Stücklisten für jedes Build.
- Rollenbasierte Zugriffskontrolle: ermöglicht die Verwaltung von Benutzerberechtigungen und das Einschränken des Zugriffs auf sensible Aktionen.
- Audit-Logging: Protokolliert alle Sicherheitsereignisse und Änderungen in Ihrer CI/CD-Umgebung.
Aikido Integrationen
Aikido bietet native Integrationen mit GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, AWS, Google Cloud, Docker Hub und Jenkins. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Automatisierte Erkennung von Lieferkettenangriffen
- Echtzeitüberwachung der CI/CD-Pipelines
- SBOM-Generierung bei jedem Build
Cons:
- Keine Option für On-Premises-Bereitstellung
- Erweiterte Funktionen nur in teureren Tarifen verfügbar
Learn more about Aikido:
Weitere Tools für die Sicherheit der Software-Lieferkette
Hier finden Sie einige weitere Optionen für Tools zur Sicherheit der Software-Lieferkette, die es nicht in meine Auswahl geschafft haben, die sich aber dennoch lohnen:
- 11ChainguardAm besten für sichere Lieferketten mit Container-Images
- 12CycodeAm besten für durchgängige Code- und Pipeline-Sicherheit
- 13KusariAm besten geeignet für Integrität der Open-Source-Lieferkette
- 14JitAm besten geeignet für DevSecOps-Sicherheit und Compliance
Wie ich Software Supply Chain Security Tools bewerte
Ich unterteile die Bewertung in zwei Ebenen: grundlegende Anforderungen—SBOM-Erstellung, CVE-Scans, Artefaktsignierung—und die Unterscheidungsmerkmale, die zeigen, welche Tools tatsächlich für die Verteidigung der Lieferkette entwickelt wurden.
Kernfunktionalitäten (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (übertrifft in diesem Bereich) für jede unten genannte Kernfunktionalität. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- SBOM-Erstellung & -Verwaltung: Ich prüfe, ob ein Tool SBOMs (Software Bill of Materials) bei jedem Build automatisch im SPDX- und CycloneDX-Format generieren kann, da viele Beschaffungs- und Compliance-Prozesse dies inzwischen zum Zeitpunkt der Freigabe verlangen.
- Abhängigkeits- & Schwachstellen-Scanning: Die Tiefe der SCA zählt—ich bewerte die Abdeckung verschiedener Sprachecosysteme, die Auflösung transitiver Abhängigkeiten und ob das Tool CVEs mit Kontext wie Erreichbarkeit oder EPSS-Scores verknüpft.
- Erkennung bösartiger Pakete: Über CVE-Feeds hinaus achte ich auf proprietäre Bedrohungsinformationen, die beispielsweise Typosquatting- und Dependency-Confusion-Angriffe in Registern wie npm, PyPI und Maven Central erkennen.
- CI/CD-Pipeline-Sicherheit: Ein Tool sollte Fehlkonfigurationen in Pipelines, offengelegte Geheimnisse (Secrets) und Integritätsprüfungen von Builds auf Plattformen wie GitHub Actions, GitLab CI oder Jenkins abdecken.
- Artefaktintegrität & Provenienz: Ich bewerte, ob das Tool Signatur-Workflows (Cosign, Sigstore) unterstützt und Provenienz-Attestierungen gemäß den SLSA-Framework-Stufen erstellt.
- Policy Enforcement & Compliance: Anpassbare Policy-as-Code-Lösungen mit CI/CD-Gating sind mir wichtig—Teams müssen Builds blockieren können, die Lizenz- oder Schwachstellenschwellen verletzen, bevor etwas ausgeliefert wird.
Erst wenn ich eine Liste von Tools habe, die diese Kriterien erfüllen, ziehe ich in Betracht, was jede Plattform einzigartig macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Reachability-Analysen sind ein großer Unterschied—ich achte auf Tools, die erkennen können, ob eine gemeldete CVE tatsächlich einen Ausführungspfad im Code berührt und nicht nur in der Abhängigkeitsliste auftaucht. Eine kuratierte Paket-Firewall bietet eine weitere Sicherheitsebene, indem Teams öffentliche Register proxiieren und riskante Pakete blockieren können, bevor Entwickler sie überhaupt abrufen. Außerdem bewerte ich Entwickler-nahe Behebungslösungen, wie automatisch erzeugte Fix-PRs, da Sicherheitswarnungen, die nur in Dashboards verbleiben und Entwickler gar nicht erreichen, meist ungelöst bleiben.
Über Funktionen hinaus
Die Integration in den DevSecOps-Stack prüfe ich als erstes—Tools brauchen native CI/CD-Plugins für Plattformen wie GitHub Actions oder GitLab CI sowie Anbindungen an Artefaktregister und Ticketingsysteme wie Jira. Die Compliance-Ausrichtung ist genauso entscheidend, insbesondere für Teams, die an regulierte Kunden liefern und NIST-SSDF- oder SLSA-Attestierungsdokumentation erwarten. Außerdem prüfe ich die Tiefe der Bedrohungsinformationen und ob ein Anbieter ein eigenes Forschungsteam unterhält, das originelle Erkenntnisse zu neuen Paket-bezogenen Bedrohungen veröffentlicht.
So wählen Sie Tools für die Sicherheit der Software-Lieferkette aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Bearbeitung Ihres individuellen Auswahlprozesses für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie berücksichtigen sollten |
|---|---|
| FaktorSkalierbarkeit | Was Sie berücksichtigen solltenKann das Tool die aktuelle und erwartete Größe Ihrer Codebasis, die Benutzeranzahl und die Anzahl der Integrationen bewältigen, wenn Ihre Organisation wächst? |
| FaktorIntegrationen | Was Sie berücksichtigen solltenVerbindet es sich nativ mit Ihren CI/CD-Systemen, Code-Repositorys, Ticketsystemen und Warnsystemen? Sind APIs für benutzerdefinierte Arbeitsabläufe verfügbar? |
| FaktorAnpassbarkeit | Was Sie berücksichtigen solltenKönnen Sie Richtlinien, Warnungen und Berichte an das Risikoprofil und die Compliance-Anforderungen Ihrer Organisation anpassen? |
| FaktorBenutzerfreundlichkeit | Was Sie berücksichtigen solltenIst die Benutzeroberfläche sowohl für Sicherheits- als auch für Entwicklungsteams intuitiv? Sind umfangreiche Schulungen oder fortlaufender Support erforderlich, um das Tool täglich zu nutzen? |
| FaktorImplementierung und Einführung | Was Sie berücksichtigen solltenWie lange dauert die Einrichtung und welche Ressourcen werden benötigt? Gibt es Migrationstools, Anleitungen zur Einführung oder speziellen Support für die Einführung? |
| FaktorKosten | Was Sie berücksichtigen solltenSind die Preisstufen transparent und vorhersehbar? Skalieren die Kosten mit der Nutzung, der Anzahl der Benutzer oder den Funktionen? Achten Sie auf versteckte Gebühren oder Zusatzoptionen. |
| FaktorSicherheitsvorkehrungen | Was Sie berücksichtigen solltenWelche Zertifizierungen, Verschlüsselungsstandards und Verfahren zur Datenverarbeitung befolgt der Anbieter? Gibt es Prüfprotokolle und Zugriffskontrollen? |
| FaktorCompliance-Anforderungen | Was Sie berücksichtigen solltenUnterstützt das Tool die regulatorischen Standards Ihrer Branche (z. B. SOC 2, ISO 27001, DSGVO)? Kann es compliancefähige Berichte erstellen? |
Was sind Tools für die Sicherheit der Software-Lieferkette?
Tools für die Sicherheit der Software-Lieferkette sind spezialisierte Plattformen, die Unternehmen dabei unterstützen, Risiken in den Komponenten, Abhängigkeiten und Prozessen zu identifizieren, zu überwachen und zu mindern, die zum Erstellen und Bereitstellen von Software verwendet werden. Diese Tools überprüfen Code, Bibliotheken von Drittanbietern und die Infrastruktur auf Schwachstellen, verfolgen Software-Stücklisten und unterstützen während des gesamten Entwicklungslebenszyklus die Einhaltung von Sicherheitsstandards.
Funktionen von Tools für die Sicherheit der Software-Lieferkette
Bei der Auswahl von Tools für die Sicherheit der Software-Lieferkette sollten Sie auf die folgenden wichtigen Funktionen achten:
- Schwachstellenprüfung: Überprüft Quellcode, Abhängigkeiten und Container während des gesamten Entwicklungslebenszyklus auf bekannte und neu auftretende Sicherheitslücken.
- SBOM-Erstellung: Erstellt automatisch eine Software-Stückliste, um alle Komponenten und Abhängigkeiten in Ihren Anwendungen zu erfassen.
- Nachverfolgung von Abhängigkeiten: Überwacht Bibliotheken von Drittanbietern und Open-Source-Bibliotheken auf Aktualisierungen, Risiken und Probleme bei der Lizenzkonformität.
- Durchsetzung von Richtlinien: Ermöglicht Ihnen, Sicherheitsrichtlinien zu definieren und zu automatisieren, um zu verhindern, dass riskanter Code oder riskante Komponenten in Ihre Umgebung gelangen.
- Risikopriorisierung: Bewertet Schwachstellen anhand von Kontext und Schweregrad und hilft Teams so, sich zuerst auf die dringendsten Bedrohungen zu konzentrieren.
- CI/CD-Integration: Verbindet sich direkt mit Ihren Build- und Bereitstellungspipelines, um Sicherheitsprüfungen und Maßnahmen zur Behebung zu automatisieren.
- Prüfprotokollierung: Zeichnet Benutzeraktionen, Richtlinienänderungen und Sicherheitsereignisse für Compliance- und forensische Analysen auf.
- Benachrichtigungen und Berichte: Benachrichtigt Teams über kritische Probleme und erstellt detaillierte Berichte für Beteiligte und Auditoren.
- Anleitung zur Behebung: Bietet umsetzbare Schritte oder automatisierte Korrekturen, um erkannte Schwachstellen und Fehlkonfigurationen zu beheben.
Vorteile von Tools für die Sicherheit der Software-Lieferkette
Die Implementierung von Tools für die Sicherheit der Software-Lieferkette bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Auf die folgenden können Sie sich freuen:
- Geringeres Schwachstellenrisiko: Automatisierte Prüfungen und Überwachung helfen Ihnen, Sicherheitsprobleme zu erkennen und zu beheben, bevor sie Ihre Software oder Benutzer beeinträchtigen.
- Verbesserte Compliance: Die integrierte Durchsetzung von Richtlinien und Prüfprotokollierung erleichtert die Erfüllung gesetzlicher Anforderungen und das Bestehen von Sicherheitsaudits.
- Schnellere Reaktion auf Vorfälle: Echtzeitbenachrichtigungen und Risikopriorisierung ermöglichen es Ihrem Team, die dringendsten Bedrohungen schnell zu erkennen und zu beheben.
- Mehr Transparenz: Die SBOM-Erstellung und die Nachverfolgung von Abhängigkeiten geben Ihnen einen klaren Überblick über alle Komponenten Ihrer Software-Lieferkette.
- Vereinfachte Arbeitsabläufe: CI/CD-Integrationen und automatisierte Maßnahmen zur Behebung reduzieren den manuellen Aufwand und halten Sicherheitsprüfungen mit der Entwicklung synchron.
- Bessere Entscheidungsfindung: Detaillierte Berichte und Risikobewertungen helfen Beteiligten, die Sicherheitslage zu verstehen und Ressourcen dort einzusetzen, wo sie am dringendsten benötigt werden.
- Verbesserte Zusammenarbeit: Zentralisierte Dashboards und Benachrichtigungen sorgen dafür, dass Sicherheits-, Entwicklungs- und Compliance-Teams bei gemeinsamen Risiken und Maßnahmen abgestimmt bleiben.
Kosten und Preise von Tools für die Sicherheit der Software-Lieferkette
Die Auswahl von Tools für die Sicherheit der Software-Lieferkette erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und typische enthaltene Funktionen von Lösungen für die Sicherheit der Software-Lieferkette zusammen:
Vergleichstabelle der Tarife für Tools zur Sicherheit der Software-Lieferkette
| Tariftyp | Durchschnittspreis | Häufige Funktionen |
|---|---|---|
| TariftypKostenloser Tarif | Durchschnittspreis$0 | Häufige FunktionenGrundlegende Schwachstellenprüfung, eingeschränkte SBOM-Erstellung und Community-Support. |
| TariftypPersönlicher Tarif | Durchschnittspreis$10-$30/Nutzer/Monat | Häufige FunktionenErweiterte Prüfungen, grundlegende Durchsetzung von Richtlinien, eingeschränkte Integrationen und E-Mail-Support. |
| TariftypGeschäftstarif | Durchschnittspreis$40-$80/Nutzer/Monat | Häufige FunktionenVollständige CI/CD-Integration, Risikopriorisierung, Prüfprotokollierung, Berichte und standardmäßiger Kundensupport. |
| TariftypUnternehmenstarif | Durchschnittspreis$100-$200/Nutzer/Monat | Häufige FunktionenIndividuelle Richtlinienverwaltung, erweiterte Compliance-Tools, persönliche Einführung, Premium-Support und SLAs. |
FAQs zu Tools für die Sicherheit der Software-Lieferkette
Hier finden Sie Antworten auf häufige Fragen zu Tools für die Sicherheit der Software-Lieferkette:
Wie helfen Tools für die Sicherheit der Software-Lieferkette, Angriffe auf die Lieferkette zu verhindern?
Diese Tools überprüfen Code, Abhängigkeiten und Build-Prozesse auf Schwachstellen und verdächtige Änderungen. Durch die Überwachung auf bekannte Bedrohungen und die Durchsetzung von Sicherheitsrichtlinien helfen sie Ihnen, Risiken frühzeitig zu erkennen und die Wahrscheinlichkeit zu verringern, dass kompromittierte Komponenten in die Produktionsumgebung gelangen.
Können Tools für die Sicherheit der Software-Lieferkette in meine bestehende CI/CD-Pipeline integriert werden?
Ja, die meisten Tools bieten Integrationen mit beliebten CI/CD-Plattformen wie Jenkins, GitHub Actions und GitLab CI. Dadurch können Sie Sicherheitsprüfungen als Teil Ihrer Build- und Bereitstellungs-Workflows automatisieren, sodass Schwachstellen erkannt werden, bevor der Code veröffentlicht wird.
Was ist eine Software-Stückliste (SBOM), und warum ist sie wichtig?
Eine SBOM ist ein detailliertes Verzeichnis aller Komponenten und Abhängigkeiten Ihrer Software. Sie ist wichtig, weil sie Ihnen einen Überblick über die Bestandteile Ihrer Codebasis gibt, die Nachverfolgung von Schwachstellen erleichtert und zunehmend für die Einhaltung gesetzlicher Vorschriften erforderlich ist.
Unterstützen diese Tools Open-Source- und proprietären Code?
Ja, die meisten Lösungen können sowohl Open-Source- als auch proprietäre Codebasen überprüfen. Sie unterstützen in der Regel eine breite Palette von Programmiersprachen und Paketmanagern, sodass Sie alle Ihre Softwarebestände auf Risiken überwachen können.
Wie häufig sollte ich mit diesen Tools Überprüfungen durchführen?
Sie sollten Überprüfungen kontinuierlich oder, wenn möglich, bei jedem Code-Commit durchführen. Häufige Überprüfungen stellen sicher, dass neue Schwachstellen schnell erkannt werden, und tragen dazu bei, eine starke Sicherheitslage aufrechtzuerhalten, während sich Ihre Codebasis weiterentwickelt.