

Tools für kontinuierliche Integration und kontinuierliche Bereitstellung (CI/CD) sind in den heutigen Softwareentwicklungsprozessen unverzichtbar. Als Technikexperte kennen Sie die Herausforderungen, die mit der Aufrechterhaltung von Effizienz und Zuverlässigkeit in Ihrer Pipeline verbunden sind. Vielleicht suchen Sie aufgrund der Komplexität von Jenkins oder fehlender spezifischer Funktionen, die den Anforderungen Ihres Teams entsprechen, nach einer Alternative.
Meiner Erfahrung nach kann die Wahl des richtigen Tools einen erheblichen Unterschied in Ihrem Arbeitsablauf machen. Ich teile meine unvoreingenommenen Bewertungen der besten Jenkins-Alternativen und konzentriere mich dabei auf ihre einzigartigen Funktionen und darauf, wie sie Ihre spezifischen Herausforderungen bewältigen können.
Sie erhalten einen klaren Überblick über die verfügbaren Optionen und können so eine fundierte Entscheidung für Ihr Team treffen.
Was ist Jenkins?
Jenkins ist ein CI/CD-Tool, das Teile der Softwareentwicklung automatisiert. Es wird häufig von Entwicklern, DevOps-Ingenieuren und IT-Teams eingesetzt, um die Effizienz von Arbeitsabläufen zu verbessern. Jenkins unterstützt Benutzer durch Automatisierung, Erweiterbarkeit und die Integration mit verschiedenen Tools.
Es unterstützt den Bedarf Ihres Teams an Zuverlässigkeit und Flexibilität. Der größte Vorteil von Jenkins liegt in der Optimierung des Erstellungs-, Test- und Bereitstellungsprozesses zur Steigerung der Produktivität.
Warum nach einer Jenkins-Alternative suchen?
Jenkins ist zwar eine gute Wahl für ein CI/CD-Tool, aber es gibt viele Gründe, warum manche Benutzer nach alternativen Lösungen suchen. Vielleicht suchen Sie aus folgenden Gründen nach einer Jenkins-Alternative:
- Jenkins kann für kleine Teams zu komplex sein
- Eingeschränkte Unterstützung für Cloud-native-Umgebungen
- Die Konfiguration kann zeitaufwendig sein
- Die Benutzeroberfläche wirkt veraltet
- Plugins können zu erheblichem Wartungsaufwand führen
Wenn einer dieser Punkte auf Sie zutrifft, sind Sie hier genau richtig. Meine Liste enthält mehrere Optionen für CI/CD-Tools, die besser für Teams geeignet sind, die mit diesen Herausforderungen von Jenkins konfrontiert sind und nach alternativen Lösungen suchen.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle der Jenkins-Alternativen
Diese Vergleichstabelle fasst die Preisinformationen meiner besten Jenkins-Alternativen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die GitHub-Integration | Kostenloser Tarif + 30-tägige kostenlose Testversion + kostenlose Demo verfügbar | Ab $4/Benutzer/Monat | Website | |
| 2 | Am besten für Geschwindigkeit und Zuverlässigkeit | Kostenloser Tarif verfügbar | Ab $0.003/Minute | Website | |
| 3 | Am besten für komplexe Arbeitsabläufe | Kostenloser Tarif + 14-tägige Testversion + Demo verfügbar | Ab $540/Jahr (jährlich abgerechnet) | Website | |
| 4 | Am besten für die Atlassian-Integration geeignet | Kostenloser Tarif sowie kostenlose 14-tägige Standard- und 30-tägige Premium-Testversionen verfügbar | Ab $3.65/Benutzer/Monat | Website | |
| 5 | Am besten für Kubernetes-Workflows geeignet | Nicht verfügbar | Preise auf Anfrage | Website | |
| 6 | Am besten für automatisierte Tests geeignet | Kostenloser Tarif + kostenlose Demo verfügbar | Ab $15/Monat | Website | |
| 7 | Am besten für die Kontrolle durch Entwickler | Kostenloser Tarif + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 8 | Am besten für containerisierte Builds geeignet | Kostenloser Tarif und kostenlose Testversion mit bis zu 5.000 verfügbaren Builds | Ab 300 $/Monat (jährlich abgerechnet) | Website | |
| 9 | Am besten für Benutzerfreundlichkeit | Kostenlose Testversion verfügbar | Ab $15/Benutzer/Monat | Website | |
| 10 | Am besten für Infrastruktur-Governance geeignet | Kostenloser Tarif + 14-tägige Testversion + Demo verfügbar | Ab $399/Monat (jährlich abgerechnet) | Website |


Bewertungen der besten Jenkins-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Jenkins-Alternativen, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Option für sich finden.
 Am besten für die GitHub-Integration
- Kostenloser Tarif + 30-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $4/Benutzer/Monat
Visit WebsiteCustomer Rating:4.8/5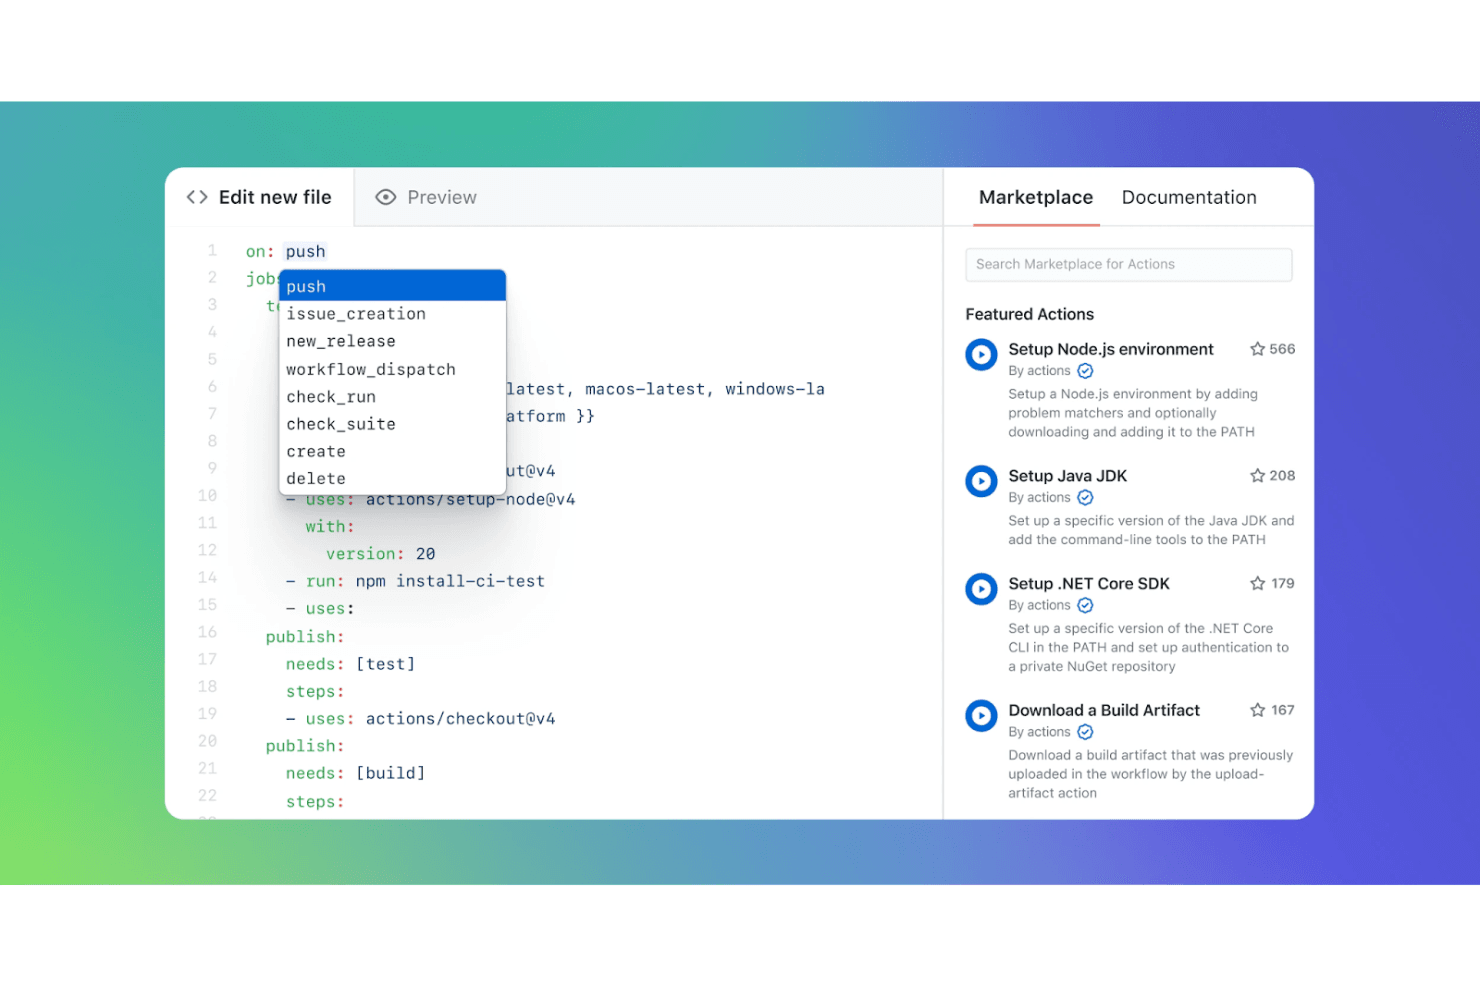
GitHub Actions ermöglicht es Benutzern, Workflow-Auslöser über einen Autovervollständigungs-Editor auszuwählen. GitHub Actions ist ein in GitHub integrierter CI/CD- und Workflow-Automatisierungsdienst, mit dem Teams Code erstellen, testen und bereitstellen können, ohne einen separaten Automatisierungsserver zu verwalten – dadurch eignet er sich besonders für Teams, die bereits mit GitHub arbeiten und den Jenkins-Aufwand reduzieren möchten.
Für wen eignet sich GitHub Actions am besten?
GitHub Actions ist die naheliegende Wahl für Teams, deren Code bereits in GitHub liegt und die CI/CD dort ausführen möchten, wo auch ihre Pull-Anfragen stattfinden.
Warum ich GitHub Actions ausgewählt habe
GitHub Actions steht auf meiner Auswahlliste, weil Ihre CI/CD-Workflows genau dort liegen, wo sich auch Ihr Code und Ihre Pull-Anfragen befinden. Besonders nützlich finde ich den GitHub Actions Importer, der Ihre bestehenden Jenkins-Pipelines prüft, anhand historischer Laufdaten eine Migrationsprognose erstellt und Pipelines automatisch in YAML-Workflows umwandelt. Zusammen mit automatisch skalierenden, von GitHub gehosteten Runnern für Linux, macOS und Windows können Sie den Jenkins-Server vollständig abschaffen, ohne Ihre Pipeline-Logik von Grund auf neu erstellen zu müssen.
Wichtige Funktionen von GitHub Actions
- Matrix-Builds: Führen Sie Jobs innerhalb eines einzigen Workflow-Laufs gleichzeitig auf mehreren Betriebssystemen und mit verschiedenen Laufzeitversionen aus.
- Regeln zum Umgebungsschutz: Beschränken Sie Bereitstellungen mit erforderlichen Genehmigungen durch Prüfer, Wartezeiten und Branch-Einschränkungen, bevor ein Job fortgesetzt wird.
- Wiederverwendbare Workflows: Definieren Sie parametrisierte Workflows einmal und rufen Sie sie über eine Repository-Referenz in mehreren Repositories auf.
- Speicher für verschlüsselte Geheimnisse: Speichern und verwalten Sie verschlüsselte Geheimnisse auf Repository-, Umgebungs- oder Organisationsebene zur Verwendung in Workflows.
Integrationen von GitHub Actions
GitHub Actions lässt sich nativ in GitHub-Repositories und GitHub Packages integrieren und unterstützt die OIDC-Vertrauensstellung von Cloud-Anbietern. Zu den Marktplatz-Integrationen gehören Docker Buildx, TruffleHog OSS, Prowler Security Scan, Super-Linter und SSH Remote Commands sowie eine REST-API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Der Jenkins-Importer beschleunigt die Pipeline-Konvertierung
- Gehostete Runner machen die Serverwartung überflüssig
- Genehmigungssperren helfen bei der Kontrolle von Releases
Cons:
- Komplexe YAML-Workflows können schwer zu debuggen sein
- Selbst gehostete Runner müssen weiterhin gewartet werden
Learn more about GitHub Actions: Am besten für Geschwindigkeit und Zuverlässigkeit
- Kostenloser Tarif verfügbar
- Ab $0.003/Minute
Visit WebsiteCustomer Rating:4.7/5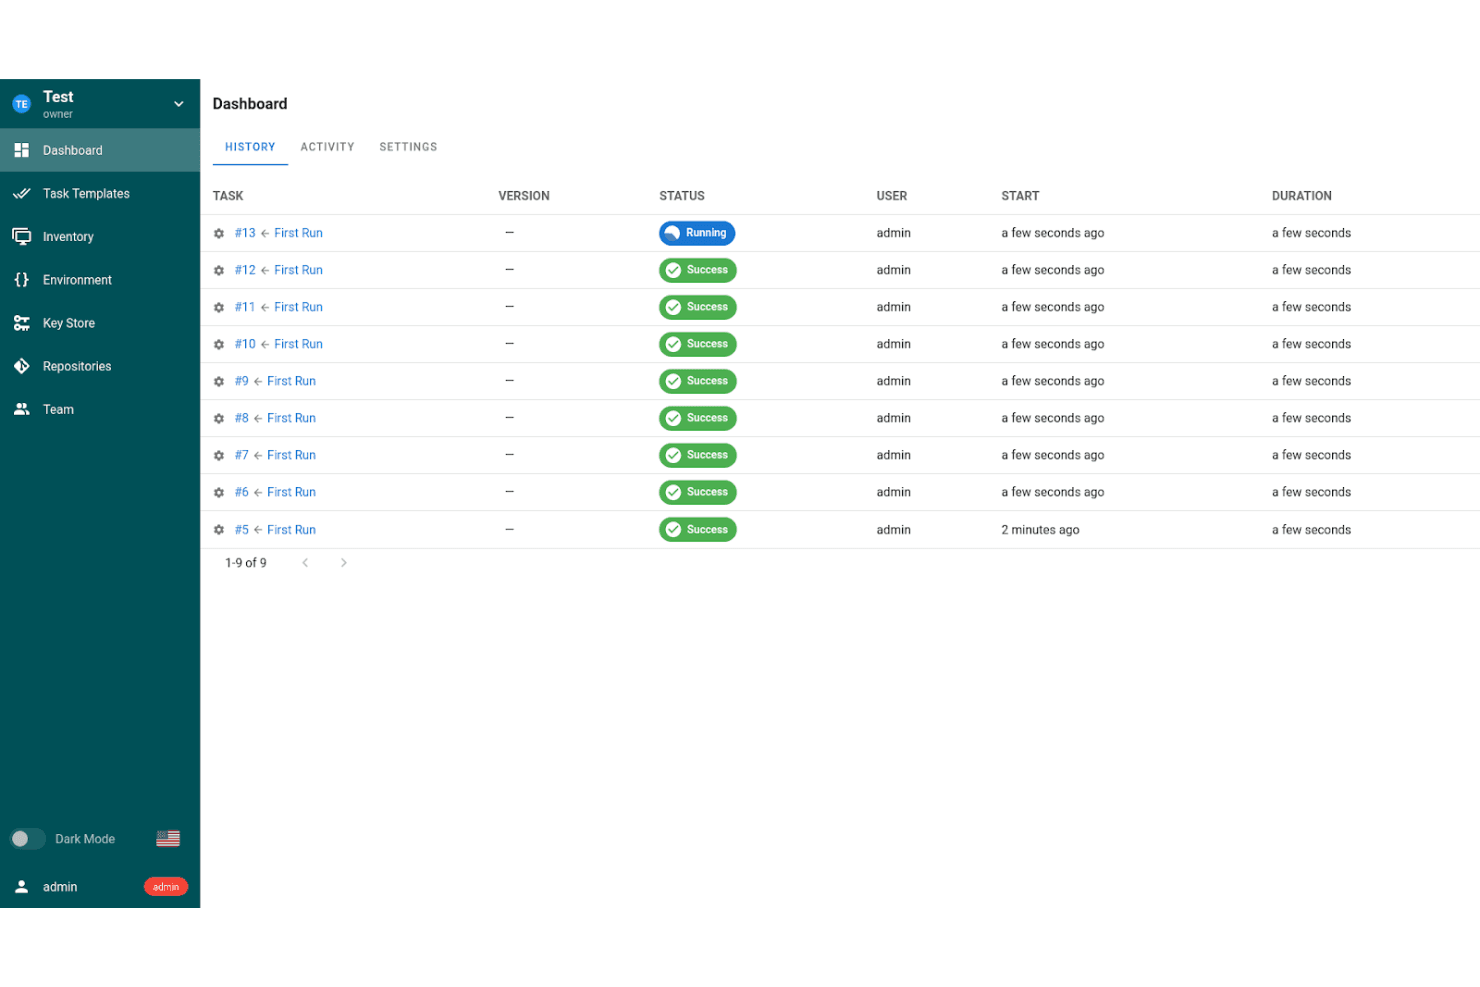
Semaphore erfasst den Verlauf von Auftragsausführungen mit Statusaktualisierungen in Echtzeit. Semaphore ist eine verwaltete CI/CD-Plattform, die DevOps- und Plattform-Engineering-Teams anspricht, die Jenkins durch eine schnellere, infrastrukturarme Alternative ersetzen möchten, die parallele Builds, verkettete Bereitstellungspipelines und eine flexible Ausführung in der Cloud oder auf eigener Infrastruktur unterstützt.
Für wen eignet sich Semaphore am besten?
Semaphore eignet sich besonders für DevOps- und Plattform-Engineering-Teams, die schnelles, verwaltetes CI/CD ohne den Aufwand der Wartung einer Build-Infrastruktur benötigen.
Warum ich Semaphore ausgewählt habe
Ich habe Semaphore als eine der besten Lösungen ausgewählt, weil Geschwindigkeit und Zuverlässigkeit hier nicht nur Marketingversprechen sind – laut Erfahrungsberichten werden Builds 2–3-mal schneller als mit Jenkins abgeschlossen, was zur Funktionsweise der parallelen Ausführung passt: Aufträge im selben Pipeline-Block werden standardmäßig gleichzeitig ausgeführt, ohne dass eine Konfiguration erforderlich ist. Außerdem schätze ich die verwaltete Cloud-Laufzeitumgebung, die die Skalierung der Infrastruktur und Softwareaktualisierungen übernimmt, sodass sich mein Team nicht ständig um Build-Agenten kümmern muss. Auch die SSH-Fehlerbehebung ist besonders praktisch, da ich mich direkt mit einem laufenden Auftrag verbinden kann, um Protokolle und Umgebungsvariablen in Echtzeit zu untersuchen.
Wichtige Funktionen von Semaphore
- Bereitstellungsziele: Definieren Sie umgebungsspezifische Anmeldedaten, Bedingungen für Branches und Tags sowie Berechtigungen für die Freigabe für jede Bereitstellungsumgebung.
- Unterstützung für Monorepos: Verwenden Sie die Funktion
change_in, um Builds nur für Dienste auszulösen, die von bestimmten Änderungen an Dateien oder Ordnern betroffen sind. - Pipeline-Konfiguration als Code: Schreiben und versionieren Sie deklarative YAML-Pipeline-Definitionen, die direkt in Ihrem verbundenen Git-Repository gespeichert werden.
- Dashboards für Tests und instabile Tests: Zeigen Sie Testergebnisse aus verschiedenen Builds an und identifizieren Sie inkonsistente Tests, die die Zuverlässigkeit der Pipeline beeinträchtigen.
Semaphore-Integrationen
Semaphore bietet native Integrationen mit GitHub, Bitbucket, GitLab und Slack sowie eine Webhook-Verbindung zu Argo CD. Die OAS-3.0-API unterstützt benutzerdefinierte Integrationen und die Automatisierung von Workflows.
Pros and Cons
Pros:
- Parallele Builds können deutlich schneller abgeschlossen werden
- Verwaltete Agenten reduzieren den Wartungsaufwand von Jenkins
- SSH-Fehlerbehebung zeigt laufende Auftragsfehler
Cons:
- Für komplexe Pipelines kann zusätzliche Fehlerbehebung erforderlich sein
- Feste Obergrenzen für Aufträge und Blöcke schränken Workflows ein
Learn more about Semaphore: Am besten für komplexe Arbeitsabläufe
- Kostenloser Tarif + 14-tägige Testversion + Demo verfügbar
- Ab $540/Jahr (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.3/5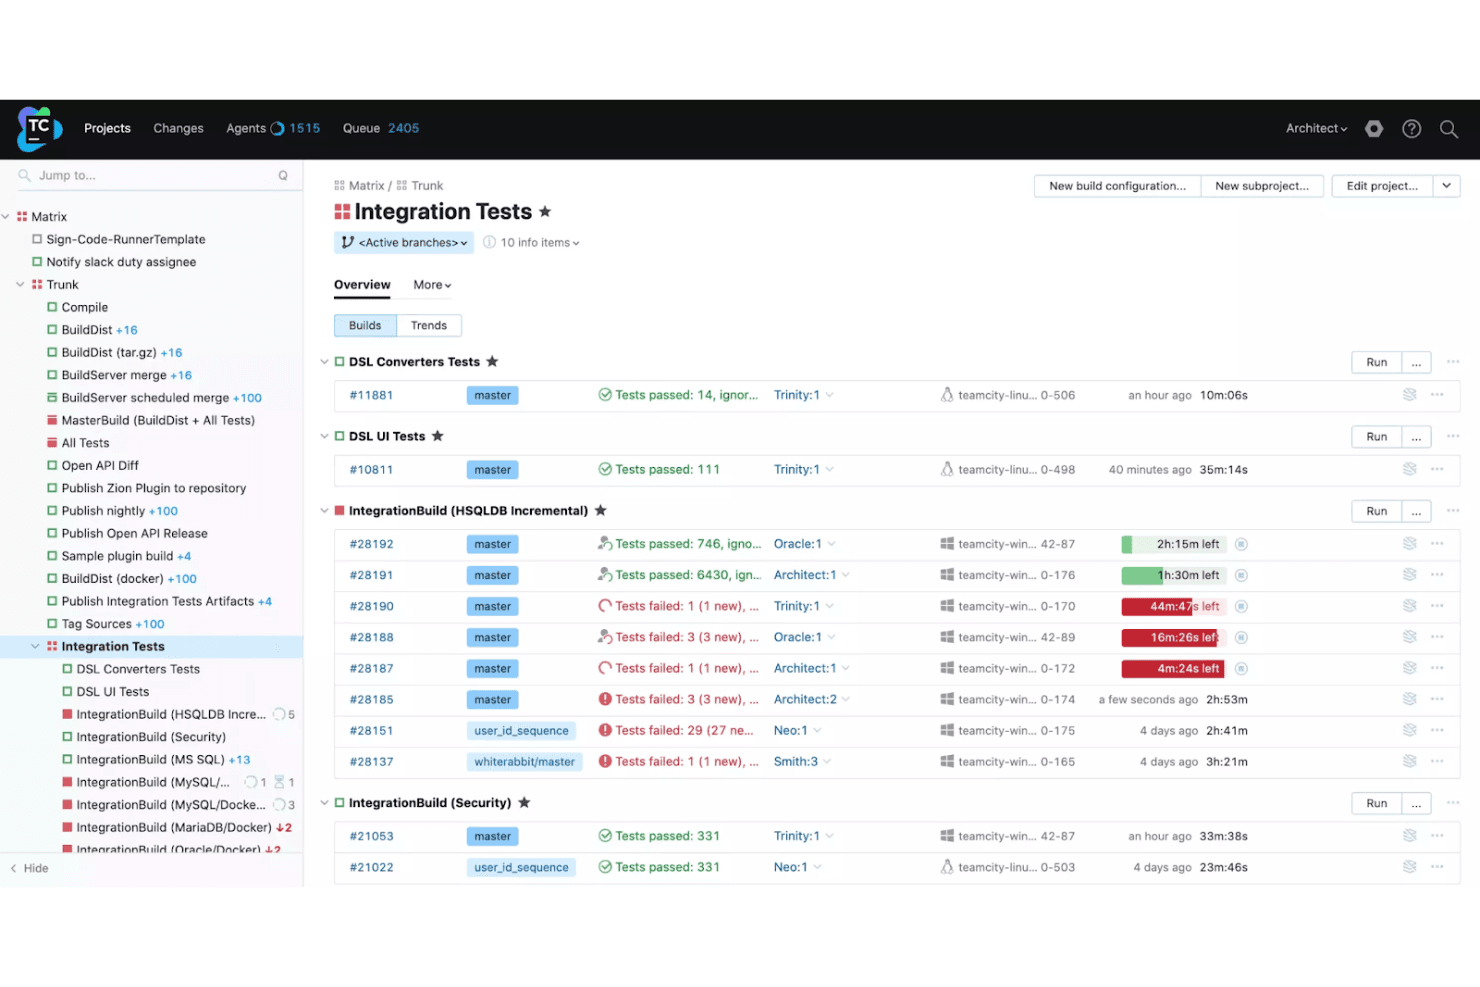
TeamCity zeigt Build-Status und Testergebnisse über mehrere Konfigurationen hinweg an. TeamCity ist eine CI/CD-Plattform von JetBrains, die die Automatisierung von Builds, Tests und Bereitstellungen für DevOps-Teams und Release-Ingenieure übernimmt, die eine zuverlässige Pipeline-Verwaltung über mehrere Projekte hinweg benötigen, ohne den Wartungsaufwand einer selbst gehosteten Infrastruktur.
Für wen eignet sich TeamCity am besten?
TeamCity eignet sich besonders für DevOps-Ingenieure und Release-Manager, die mehrstufige Pipelines über mehrere Projekte hinweg betreiben und eine zuverlässige Verwaltung von Build-Ketten benötigen, ohne Plugins zusammenstellen zu müssen, um die grundlegenden Funktionen abzudecken.
Warum ich TeamCity ausgewählt habe
Ich habe TeamCity in meine Top-Auswahl aufgenommen, weil es komplexe, mehrstufige Pipeline-Abhängigkeiten besser verarbeitet als die meisten CI/CD-Tools, mit denen ich gearbeitet habe. Mit Build-Ketten können Sie Snapshot- und Artefaktabhängigkeiten projektübergreifend verknüpfen, sodass eine nachgelagerte Bereitstellung nur ausgeführt wird, wenn jeder vorgelagerte Build erfolgreich ist. Außerdem nutze ich die Kotlin-DSL, um die gesamte Pipeline-Konfiguration versionskontrolliert zu verwalten. Die IDE-Unterstützung für Autovervollständigung und Refactoring macht die Verwaltung umfangreicher Setups deutlich weniger fehleranfällig.
Wichtige Funktionen von TeamCity
- Visualisierung von Build-Ketten: Zeigt die Abhängigkeiten zwischen Pipeline-Phasen grafisch an, sodass Sie sehen können, wie Snapshot- und Artefaktabhängigkeiten vorgelagerte und nachgelagerte Jobs miteinander verbinden.
- Validierung von Commits durch Vorabtests: Führt vor dem Commit in das gemeinsam genutzte Repository einen persönlichen Build mit Ihren Änderungen aus und erkennt Fehler, bevor sie den Hauptbranch erreichen.
- Fehlerbehebung über das Agent-Terminal: Öffnet direkt auf dem Build-Agent eine Live-Terminalsitzung, sodass Sie die Ausführungsumgebung während eines laufenden Builds untersuchen können.
- KI-gestützte Fehleranalyse: Analysiert Build-Protokolle automatisch und schlägt bei einem fehlgeschlagenen Build mögliche Ursachen und nächste Schritte vor.
TeamCity-Integrationen
TeamCity bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Azure, Kubernetes und Docker. Außerdem stellt es eine REST-API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Visuelle Build-Ketten verdeutlichen projektübergreifende Abhängigkeiten
- Integrierte Funktionen reduzieren das Zusammenstellen von Jenkins-Plugins
- Detaillierte Build-Historie erleichtert die Fehleruntersuchung
Cons:
- Komplexe Pipeline als Code kann Konfigurationen duplizieren
- Kleineres Plugin-Ökosystem als Jenkins
Learn more about TeamCity: Am besten für die Atlassian-Integration geeignet
- Kostenloser Tarif sowie kostenlose 14-tägige Standard- und 30-tägige Premium-Testversionen verfügbar
- Ab $3.65/Benutzer/Monat
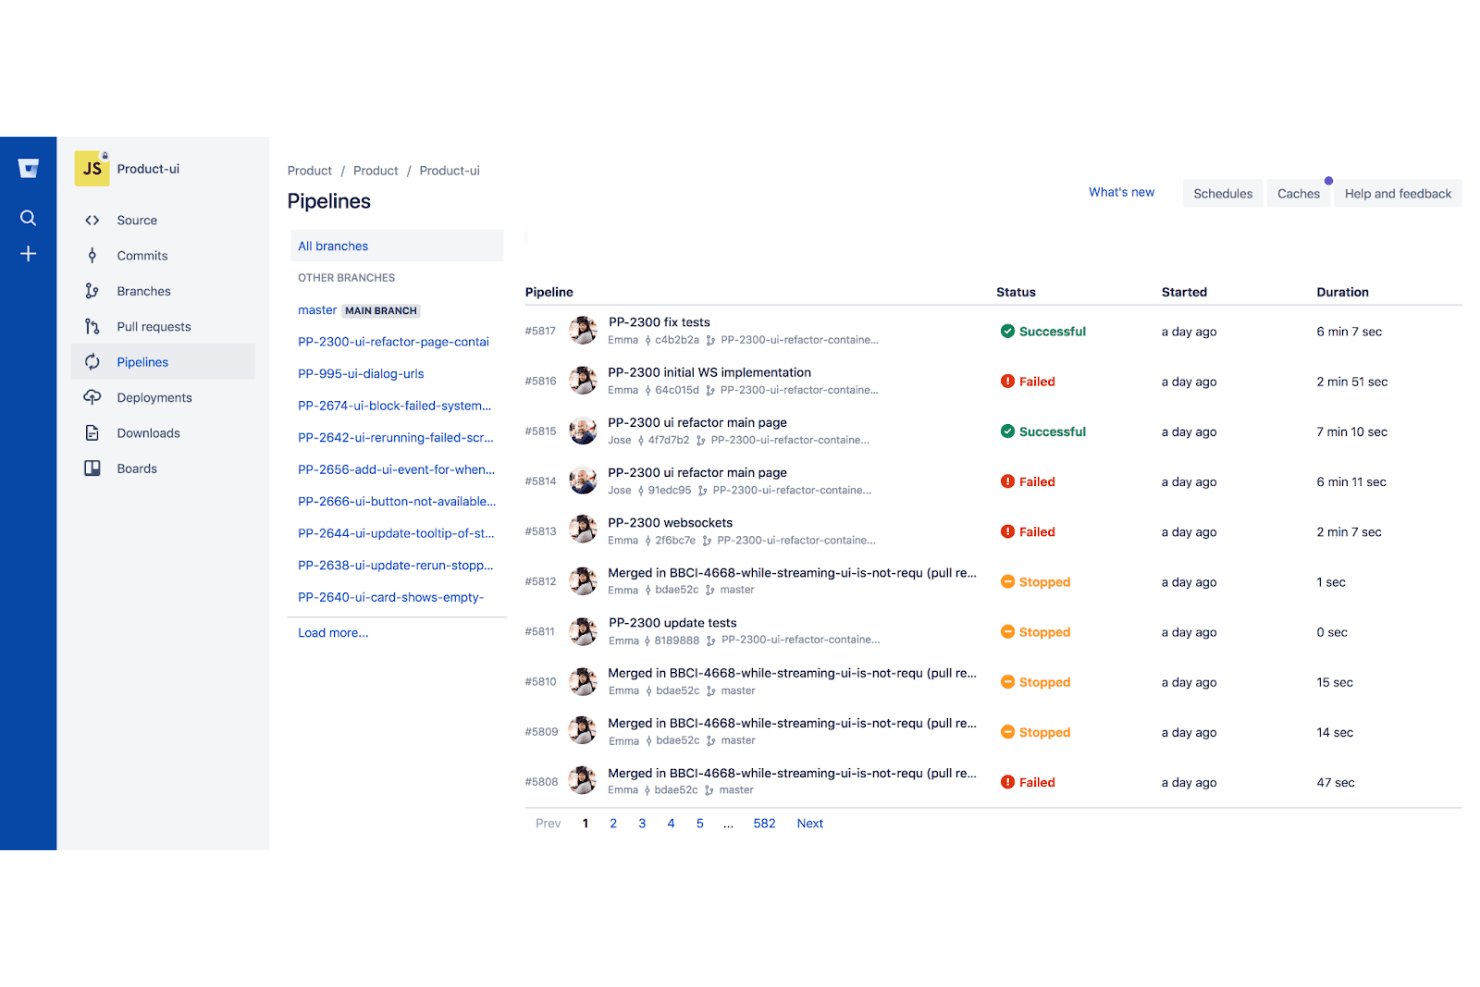
Mit Bitbucket Pipelines können Benutzer CI/CD-Pipeline-Ausführungen und deren Status überwachen. Bitbucket Pipelines ist ein direkt in Bitbucket Cloud integrierter CI/CD-Dienst, mit dem Teams Builds, Tests und Bereitstellungen automatisieren können, ohne Pipeline-Infrastruktur verwalten zu müssen.
Für wen eignet sich Bitbucket Pipelines am besten?
Bitbucket Pipelines eignet sich besonders für Teams, die bereits den Atlassian-Stack verwenden – insbesondere Jira und Bitbucket – und CI/CD nutzen möchten, ohne separate Infrastruktur bereitzustellen.
Warum ich Bitbucket Pipelines ausgewählt habe
Ich habe Bitbucket Pipelines ausgewählt, weil es die naheliegende Wahl ist, wenn Ihr Team bereits stark im Atlassian-Ökosystem verankert ist. Da Pipelines direkt in Bitbucket Cloud integriert ist, befindet sich Ihre CI/CD-Konfiguration in
bitbucket-pipelines.ymldirekt neben Ihrem Code, und Jira-Vorgänge werden ohne Einrichtung automatisch mit Commits und Pipeline-Ausführungen verknüpft. Außerdem schätze ich das spezielle Jenkinsfile-Konvertierungstool, das die Migration deklarativer Pipelines übernimmt und es Ihnen ermöglicht, Repositorys schrittweise zu migrieren, während Jenkins weiterläuft.Wichtige Funktionen von Bitbucket Pipelines
- Dynamische Pipelines: Standardisierte Pipeline-Workflows zur Laufzeit in Ihrem gesamten Arbeitsbereich einfügen oder generieren, wobei zentral definierte Richtlinien als Code verwendet werden.
- Integration mit OIDC-Ressourcenservern: Pipeline-Schritte mithilfe der integrierten OIDC-Unterstützung mit AWS, GCP oder Vault verbinden, ohne Anmeldedaten in Bitbucket zu speichern.
- Unterstützung hybrider Runner: Pipeline-Schritte auf von Atlassian gehosteten Runnern, eigenen selbst gehosteten Runnern oder auf beiden innerhalb desselben Workflows ausführen.
- Pipeline-Artefakte: Build-Ausgaben zwischen aufeinanderfolgenden Schritten teilen oder nach der Ausführung aufbewahren, einschließlich der Unterstützung für die Übergabe von Dateien zwischen Stufen innerhalb einer einzelnen Pipeline-Ausführung.
Integrationen von Bitbucket Pipelines
Bitbucket dokumentiert über 100 sofort einsatzbereite Integrationen, darunter eine native Jira-Anbindung sowie Marketplace-Integrationen für CircleCI, Snyk, SonarQube Cloud, Slack und Azure. Eine REST-API unterstützt benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Gehostete Runner machen die Wartung eines Jenkins-Servers überflüssig
- Der Jenkinsfile-Konverter unterstützt eine schrittweise Migration
- YAML hält die Build-Konfiguration versionskontrolliert
Cons:
- Begrenzungen bei Build-Minuten und Nebenläufigkeit schränken Workloads ein
- Die Fehlerbehebung kann eine weitere Ausführung erfordern
Learn more about Bitbucket Pipelines: Am besten für Kubernetes-Workflows geeignet
- Nicht verfügbar
- Preise auf Anfrage
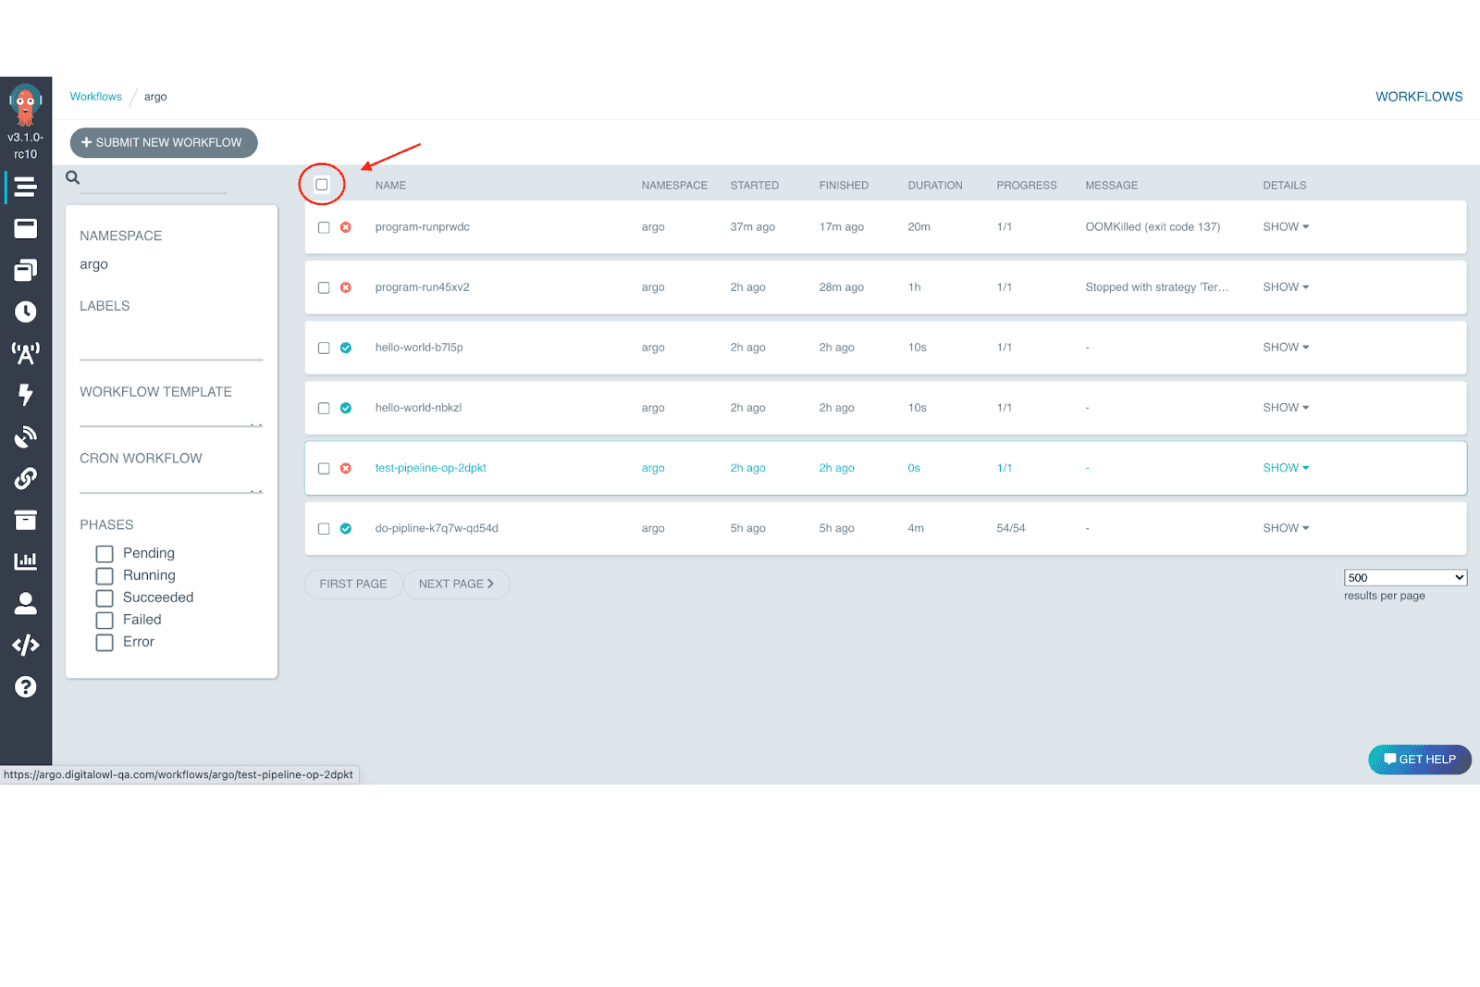
Argo Workflows ermöglicht es Benutzern, Workflow-Ausführungen in einer einzigen Ansicht zu überwachen und zu verwalten. Argo Workflows ist eine quelloffene, container-native Workflow-Engine, die sich an Teams richtet, die bereits Kubernetes einsetzen und CI/CD-Pipelines sowie parallele Aufgaben orchestrieren möchten, ohne ihre bestehende Infrastruktur zu verlassen.
Für wen eignet sich Argo Workflows am besten?
Argo Workflows eignet sich besonders für Plattform- und DevOps-Ingenieure, deren Infrastruktur bereits vollständig auf Kubernetes läuft und die containerisierte CI/CD- oder Machine-Learning-Pipelines orchestrieren müssen, ohne eine separate Ausführungsumgebung einzuführen.
Warum ich Argo Workflows ausgewählt habe
Argo Workflows steht auf meiner Auswahlliste, weil es vollständig auf Kubernetes ausgerichtet ist und jeden Workflow-Schritt als Container behandelt, statt Kubernetes-Unterstützung nachträglich hinzuzufügen. Besonders gut gefällt mir, dass sich Pipelines als DAGs modellieren lassen. Wenn ich also parallele ML- oder CI-Aufgaben orchestriere, sind die Abhängigkeiten explizit und die Schritte laufen ohne manuelle Koordination gleichzeitig. Workflow-Vorlagen lassen sich außerdem im gesamten Cluster wiederverwenden. Dadurch kann mein Team gemeinsame Pipeline-Komponenten versionieren und referenzieren, genauso wie wir jede andere Kubernetes-Ressource verwalten.
Wichtige Funktionen von Argo Workflows
- Auf Kubernetes-CRDs basierende Workflow-Definitionen: Workflows werden als native benutzerdefinierte Kubernetes-Ressourcen definiert, sodass Sie sie gemeinsam mit der restlichen Cluster-Konfiguration versionieren, anwenden und verwalten können.
- Ereignisgesteuertes Auslösen von Pipelines: Der Ereignisendpunkt von Argo Server akzeptiert JSON-Nutzdaten, sodass Sie Workflow-Vorlagen als Reaktion auf externe Signale über Webhooks übermitteln können.
- Integration von Artefakt-Repositories: Workflows können Ausgaben mithilfe konfigurierter Artefakt-Repositories zwischen Schritten weitergeben und unterstützen dabei S3-kompatiblen Speicher, GCS und Azure Blob Storage.
- Zugriff über eine REST-API: Eine REST-API ermöglicht es, Workflows über externe Tools oder CI/CD-Skripte programmgesteuert zu übermitteln, zu überwachen und zu verwalten.
Integrationen von Argo Workflows
Native Integrationen sind nicht eindeutig dokumentiert. Argo Workflows unterstützt benutzerdefinierte Verbindungen über seine REST-API und Ereignisendpunkte sowie Artefakt-Repositories wie Amazon S3, Google Cloud Storage, MinIO und Azure Blob Storage.
Pros and Cons
Pros:
- Führt parallele containerisierte CI/CD-Workloads auf Kubernetes aus
- Workflow-Komponenten lassen sich mithilfe von Kubernetes-Vorlagen wiederverwenden
- Unterstützt hochgradig parallele Machine-Learning-Pipelines
Cons:
- Teams müssen Kubernetes selbst betreiben
- Keine dokumentierten nativen Auslöser für Branches oder Pull Requests
Learn more about Argo Workflows: Am besten für automatisierte Tests geeignet
- Kostenloser Tarif + kostenlose Demo verfügbar
- Ab $15/Monat
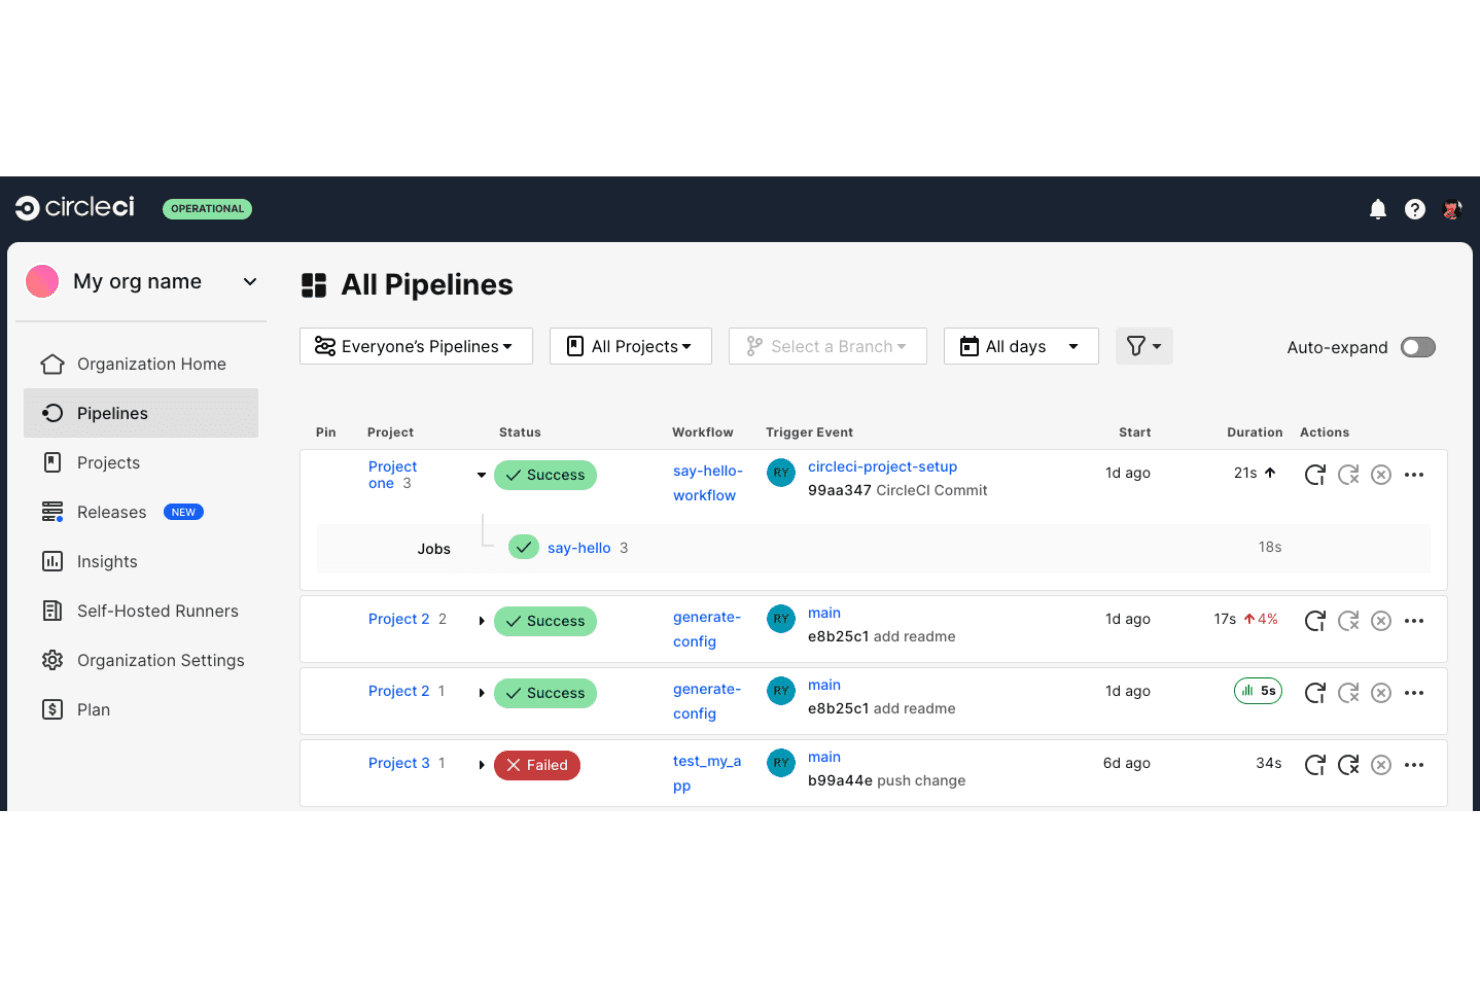
CircleCI ermöglicht es Benutzern, den Status aller Pipelines projektübergreifend in einer Ansicht zu überwachen. CircleCI ist eine verwaltete CI/CD-Plattform, die den Infrastrukturaufwand für selbst gehostete Automatisierung beseitigt und DevOps- sowie Plattform-Engineering-Teams eine vollständig cloudbasierte Umgebung zum Ausführen von Build-, Test- und Bereitstellungspipelines in großem Maßstab bietet.
Für wen ist CircleCI am besten geeignet?
CircleCI eignet sich besonders für DevOps- und Plattform-Engineering-Teams, die automatisierte Tests in großem Maßstab ausführen möchten, ohne die Infrastruktur eines CI-Servers verwalten zu müssen.
Warum ich CircleCI ausgewählt habe
CircleCI hat sich seinen Platz auf meiner Auswahlliste verdient, weil die Plattform automatisierte Tests in großem Maßstab besonders ernst nimmt. Besonders gut gefällt mir das intelligentere Testen, das mithilfe einer intelligenten Testauswahl nur die von einer bestimmten Änderung betroffenen Tests ausführt, sowie die dynamische Testaufteilung, durch die diese Arbeit auf parallele Container verteilt wird. Wenn ich mit einer großen Testsuite arbeite, die andernfalls eine Veröffentlichung blockieren würde, bewahren mich die Erkenntnisse zu fehlerhaften Tests davor, bei Hunderten von Pipeline-Ausführungen vermeintlichen Fehlern nachzugehen.
Wichtige Funktionen von CircleCI
- Registry für Orbs: Wiederverwendbare Konfigurationspakete, mit denen Sie vorgefertigte, gemeinsam nutzbare Pipeline-Komponenten aus einem öffentlichen Marktplatz abrufen oder private Orbs für Ihre Organisation erstellen können.
- Jenkins-Konverter: Ein integriertes Migrationstool, das Jenkins-Vorgänge sowie eine wachsende Auswahl an Jenkins-Plugins und Syntaxen direkt in eine CircleCI-Konfiguration umwandelt.
- Konfigurationsrichtlinien: Organisationsweite Richtliniendurchsetzung, die die Pipeline-Konfiguration für alle Projekte über eine zentrale Kontrollstelle standardisiert.
- OIDC-Authentifizierung: Native Unterstützung für OpenID Connect, über die sich Jobs bei externen Diensten wie AWS, GCP und Vault authentifizieren können, ohne langfristig gültige Geheimnisse zu verteilen.
CircleCI-Integrationen
CircleCI bietet native Integrationen mit GitHub, GitLab und Bitbucket sowie Orbs aus dem Marktplatz für AWS-, Azure- und Google-Cloud-Dienste. Die REST API v2 und Webhooks unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Die parallele Testaufteilung verkürzt die Rückmeldezyklen
- Erkenntnisse zu fehlerhaften Tests helfen, vermeintliche Fehler zu isolieren
- Durch die schrittweise Migration können Jenkins-Pipelines weiter ausgeführt werden
Cons:
- Komplexe YAML-Workflows können unübersichtlich werden
- Einige Benutzer berichten von einem langsamen Start und einer inkonsistenten Parallelität
Learn more about CircleCI: Am besten für die Kontrolle durch Entwickler
- Kostenloser Tarif + kostenlose Demo verfügbar
- Preise auf Anfrage
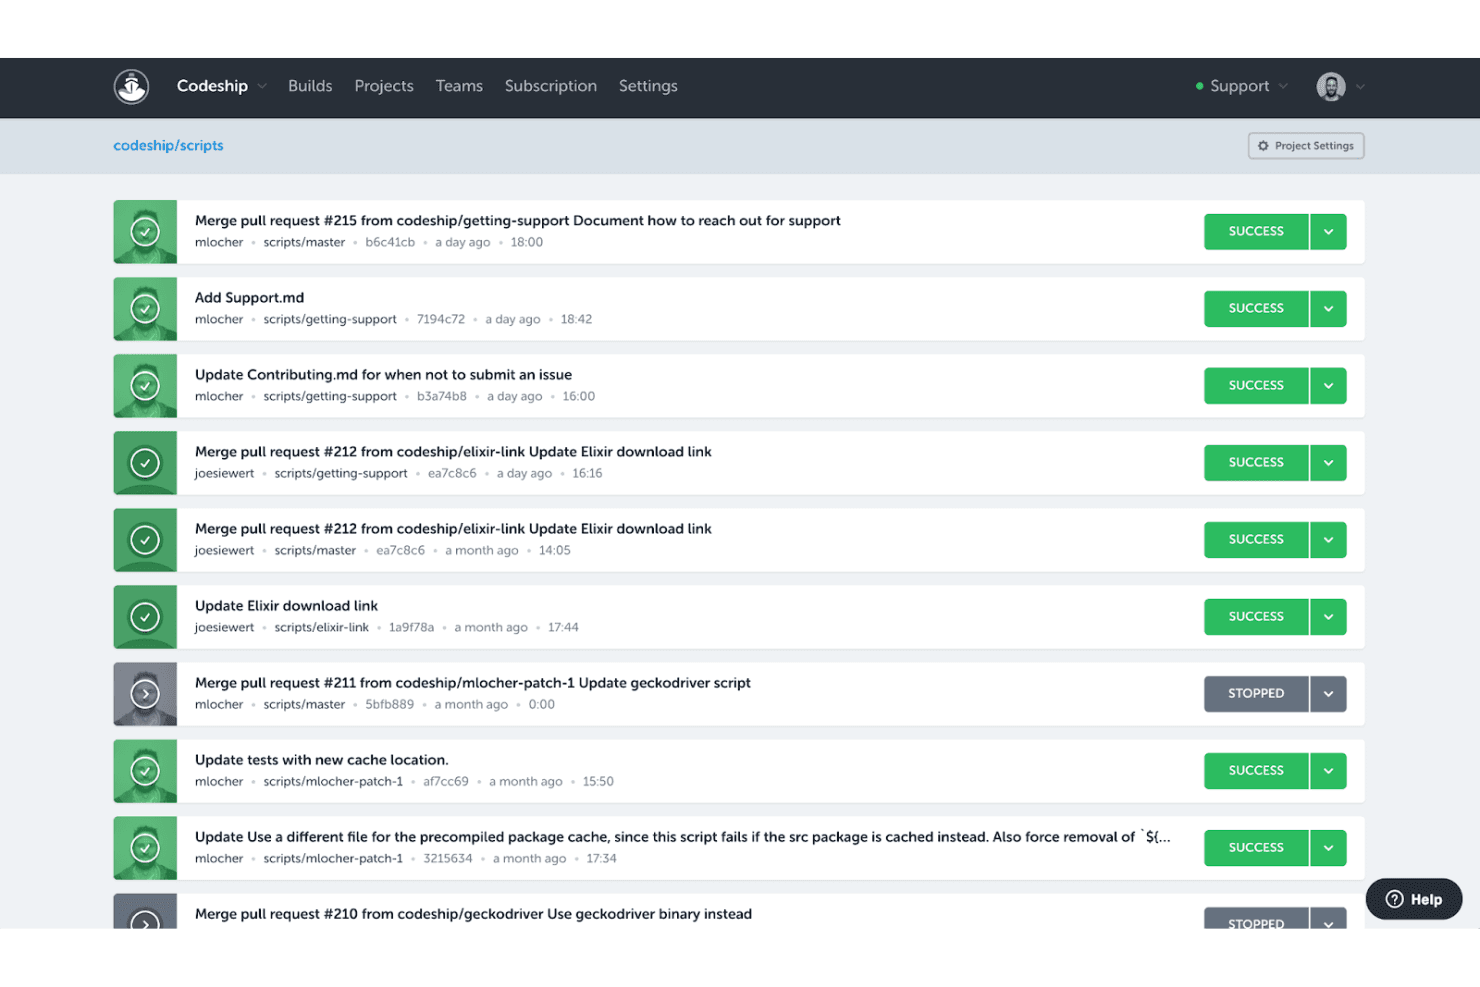
Codeship zeigt eine Liste des Build-Verlaufs mit Erfolgs-/Fehlerstatus an. CloudBees CodeShip ist ein gehosteter CI/CD-Dienst, mit dem Entwicklerteams Build-, Test- und Bereitstellungspipelines automatisieren können, ohne die Serverinfrastruktur verwalten zu müssen. Dabei kommen Docker-basierte Umgebungen und eine durch das Repository gesteuerte Konfiguration zum Einsatz.
Für wen ist CodeShip am besten geeignet?
CodeShip eignet sich für kleine Entwicklerteams, die einen gehosteten CI/CD-Dienst nutzen möchten, den sie direkt aus ihrem Repository konfigurieren können, ohne eine Build-Infrastruktur zu warten.
Warum ich CodeShip ausgewählt habe
Ich habe CodeShip ausgewählt, weil es Entwicklern die direkte Kontrolle über Pipelines gibt. Die Build- und Bereitstellungsschritte werden in den Dateien
codeship-steps.ymlundcodeship-services.ymldefiniert, die direkt im Anwendungsrepository liegen. Dadurch werden Ihre Pipeline-Änderungen gemeinsam mit Ihrem Code versioniert, und Sie können diese Änderungen lokal mit der Jet-CLI testen, bevor Sie sie übertragen. Außerdem gefällt mir, dass CodeShip Pro jeden Schritt in seinem eigenen Docker-Container ausführt, sodass die Umgebung, die Sie lokal debuggen, nahezu identisch mit der Umgebung ist, die in der Cloud ausgeführt wird.Wichtige Funktionen von CodeShip
- Durch Commits ausgelöste Builds: CodeShip startet automatisch einen Build, wenn Code in ein verbundenes GitHub- oder Bitbucket-Repository übertragen wird.
- Verschlüsselte Umgebungsdateien: Mit CodeShip Pro können Sie vertrauliche Zugangsdaten in AES-verschlüsselten Umgebungsdateien speichern, die zum Build-Zeitpunkt entschlüsselt werden.
- Verfügbarkeit in Marktplätzen: Sie können sich über die Marktplätze von GitHub, Atlassian, AWS und Heroku für CodeShip registrieren und den Dienst verbinden.
- Beförderung von Staging in die Produktion: CodeShip unterstützt einen Workflow, der automatisch in die Staging-Umgebung bereitstellt und anschließend dasselbe Build-Artefakt mithilfe eines Markierungs-Branches in die Produktion befördert.
Integrationen von CodeShip
CodeShip verfügt über dokumentierte Marktplatzintegrationen mit GitHub, Atlassian, AWS und Heroku sowie über Integrationen mit Bitbucket und Cloudflare Workers. Die Workflows verbinden sich außerdem über die AWS CLI mit Amazon S3 und über die REST-API von Cloudflare.
Pros and Cons
Pros:
- Gehostete CI vermeidet den Wartungsaufwand für Jenkins-Server
- Repository-basiertes YAML hält Pipelines versioniert
- Lokale Jet-Ausführungen helfen bei der Reproduktion von Build-Fehlern
Cons:
- Kleineres Erweiterungsökosystem als Jenkins
- Berichte über das Ende der Lebensdauer bergen ein Migrationsrisiko
Learn more about CodeShip: Am besten für containerisierte Builds geeignet
- Kostenloser Tarif und kostenlose Testversion mit bis zu 5.000 verfügbaren Builds
- Ab 300 $/Monat (jährlich abgerechnet)
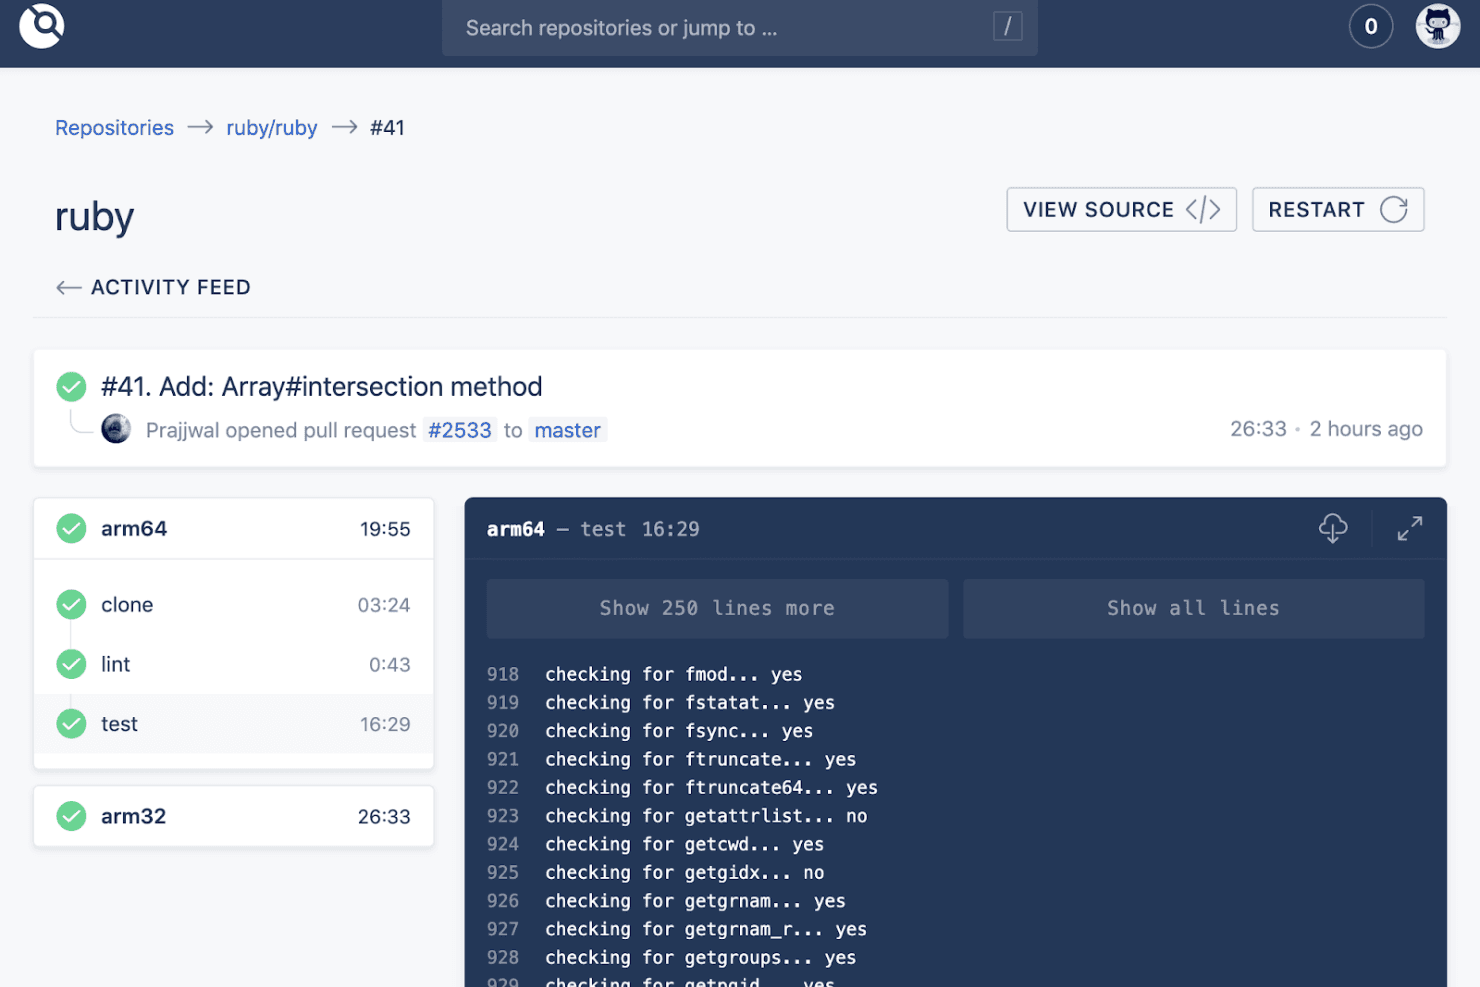
Drone CI zeigt Buildprotokolle in Echtzeit und Pipeline-Ergebnisse für jeden einzelnen Schritt an. Drone CI ist eine container-native CI/CD-Plattform, die Builds, Tests und Bereitstellungen durch isolierte Docker-Container automatisiert und damit eine natürliche Wahl für DevOps-Teams ist, die sich von pluginlastigen Jenkins-Setups modernisieren möchten.
Für wen ist Drone CI am besten geeignet?
Drone CI eignet sich besonders für DevOps-Teams, die bereits intensiv mit Docker arbeiten und eine Pipeline-Konfiguration wünschen, die sich im selben Repository wie ihr Code befindet.
Warum ich Drone CI ausgewählt habe
Ich habe Drone CI ausgewählt, weil es speziell für container-native Pipelines entwickelt wurde und damit einen natürlichen nächsten Schritt gegenüber Jenkins darstellt, wenn Ihr Team bereits Docker verwendet. Jeder Pipeline-Schritt wird in seinem eigenen isolierten Container ausgeführt, der zur Laufzeit abgerufen wird, sodass Abhängigkeiten nicht zwischen Builds übergreifen. Außerdem gefällt mir, dass die gesamte Pipeline in einer
.drone.yml-Datei gespeichert wird, die direkt in Ihrem Repository versioniert ist. Dadurch bleibt die Build-Konfiguration zusammen mit Ihrem Code versioniert, anstatt in einer grafischen Benutzeroberfläche verborgen zu sein.Wichtige Funktionen von Drone CI
- Webhook-Trigger für mehrere SCM-Systeme: Drone stellt native Verbindungen zu GitHub, GitLab, Bitbucket, Gitea und Gogs her und löst Pipelines über Webhooks bei Pushes, Pull Requests und Tags automatisch aus.
- Ausführung von DAG-Pipelines: Die Planung als gerichteter azyklischer Graph ermöglicht es Ihnen, eine Ausfächerung in parallele Pipelines und eine Zusammenführung in eine nachgelagerte Pipeline innerhalb einer einzigen
.drone.yml-Datei zu definieren. - Marktplatz für Community-Plugins: Hunderte containerbasierte Plugins decken Bereitstellungsziele, Cloud-Registries, Benachrichtigungen und Sicherheitsscans ab. Bei Bedarf können Sie auch eigene Plugins erstellen.
- Verschlüsselte Geheimnisverwaltung: Drone unterstützt Geheimnisse auf Repository- und Organisationsebene sowie Integrationen für AWS Secret Manager, Kubernetes Secrets und HashiCorp Vault.
Integrationen von Drone CI
Drone CI bietet native Integrationen mit GitHub, GitHub Enterprise, GitLab, Bitbucket, Gitea und Gogs. Sein Marktplatz führt Hunderte containerbasierte Integrationen auf, darunter Jenkins, Kubernetes, AWS ECR, Google Cloud Run, Slack und Terraform. Außerdem stellt Drone eine API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Containerisolierte Schritte verringern Abhängigkeitskonflikte
- Repository-basierte YAML-Dateien halten Pipelines versioniert
- Rezensenten loben die schlanke Einrichtung und Automatisierung
Cons:
- Eingeschränkte Berechtigungen für mehrere Benutzer erschweren die Administration
- Aktualisierungen können Probleme verursachen und eine manuelle Fehlerbehebung erfordern
Learn more about Drone CI: Am besten für Benutzerfreundlichkeit
- Kostenlose Testversion verfügbar
- Ab $15/Benutzer/Monat
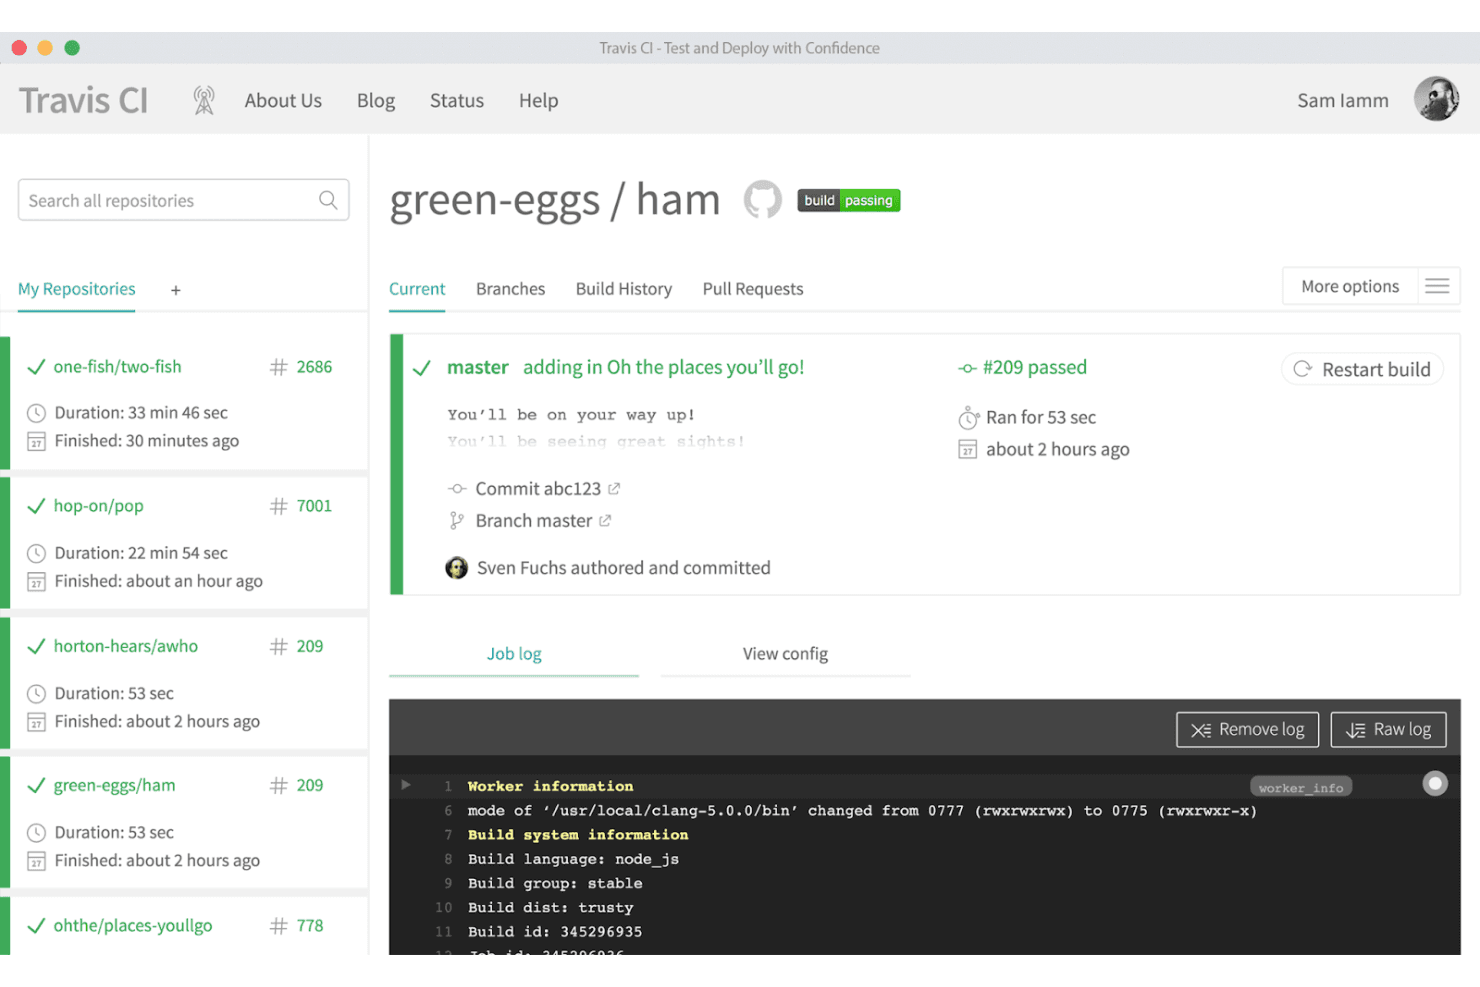
Mit Travis CI können Benutzer den Status von Erstellungen überwachen und Auftragsprotokolle in Echtzeit anzeigen. Travis CI ist eine gehostete CI/CD-Plattform, mit der Teams Erstellungs-, Test- und Bereitstellungspipelines automatisieren können, ohne ihre eigene Serverinfrastruktur verwalten zu müssen. Dadurch ist sie eine praktische Option für Entwickler, die eine unkomplizierte Pipeline-Automatisierung mit nativer Integration in GitHub, GitLab und Bitbucket wünschen.
Für wen eignet sich Travis CI am besten?
Travis CI eignet sich besonders für kleine bis mittelgroße Entwicklungsteams, die schnell eine gehostete CI/CD-Lösung einrichten möchten, ohne den Aufwand für die Verwaltung einer Infrastruktur von Erstellungsservern.
Warum ich Travis CI ausgewählt habe
Ich habe Travis CI als eine der besten Lösungen ausgewählt, weil die Einrichtung einer Pipeline nahezu keine Zeit in Anspruch nimmt: Man legt eine
.travis.yml-Datei im Stammverzeichnis des Repositorys ab, und Travis CI übernimmt sie automatisch. Besonders gut gefällt mir, wie die Erstellungsmatrix in der Praxis funktioniert: Damit kann ich Dutzende von Sprachversionen und Betriebssystemkombinationen in einem einzigen Konfigurationsblock testen, ohne einen Server verwalten zu müssen. Für Teams, die sich von Jenkins wegbewegen, ist das eine bedeutende Veränderung, da keine Infrastruktur bereitgestellt oder gewartet werden muss.Wichtige Funktionen von Travis CI
- Unterstützung mehrerer Betriebssysteme und Architekturen: Führen Sie Erstellungen unter Linux, macOS und Windows aus, einschließlich Architekturen wie arm64, ppc64le und s390x, innerhalb einer einzigen Pipeline-Konfiguration.
- Integrationen von Bereitstellungsanbietern: Konfigurieren Sie Bereitstellungen bei mehr als 40 Anbietern – einschließlich AWS, Azure, Google Cloud, Heroku und npm – direkt in Ihrer
.travis.yml-Datei. - Integration von HashiCorp Vault für Geheimnisse: Rufen Sie in einer Vault-Instanz gespeicherte Zugangsdaten in Ihrer Erstellungsumgebung ab, ohne vertrauliche Werte fest in Ihrer Konfiguration zu hinterlegen.
- API-basierte Verwaltung von Erstellungen: Verwenden Sie die Travis-CI-API v3, um Erstellungen auszulösen, Aufträge abzubrechen, Umgebungsvariablen zu bearbeiten und Pipeline-Konfigurationen programmgesteuert zu validieren.
Integrationen von Travis CI
Travis CI bietet mehr als 40 direkt unterstützte Integrationen von Bereitstellungsanbietern sowie mehr als 20 Integrationen für Qualitätssicherung und Tests, darunter GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Heroku, npm und HashiCorp Vault. Die API v3 unterstützt die benutzerdefinierte Verwaltung von Erstellungen und die Automatisierung.
Pros and Cons
Pros:
- Die einfache YAML-Einrichtung ermöglicht einen schnellen Start von Erstellungen
- Erstellungsmatrizen decken viele Testumgebungen ab
- Gehostete Ausführungsumgebungen machen die Serverwartung überflüssig
Cons:
- Gemeinsam genutzte Ausführungsumgebungen können ins Stocken geraten oder langsam starten
- Weniger Erweiterungsmöglichkeiten als Jenkins
Learn more about Travis CI: Am besten für Infrastruktur-Governance geeignet
- Kostenloser Tarif + 14-tägige Testversion + Demo verfügbar
- Ab $399/Monat (jährlich abgerechnet)
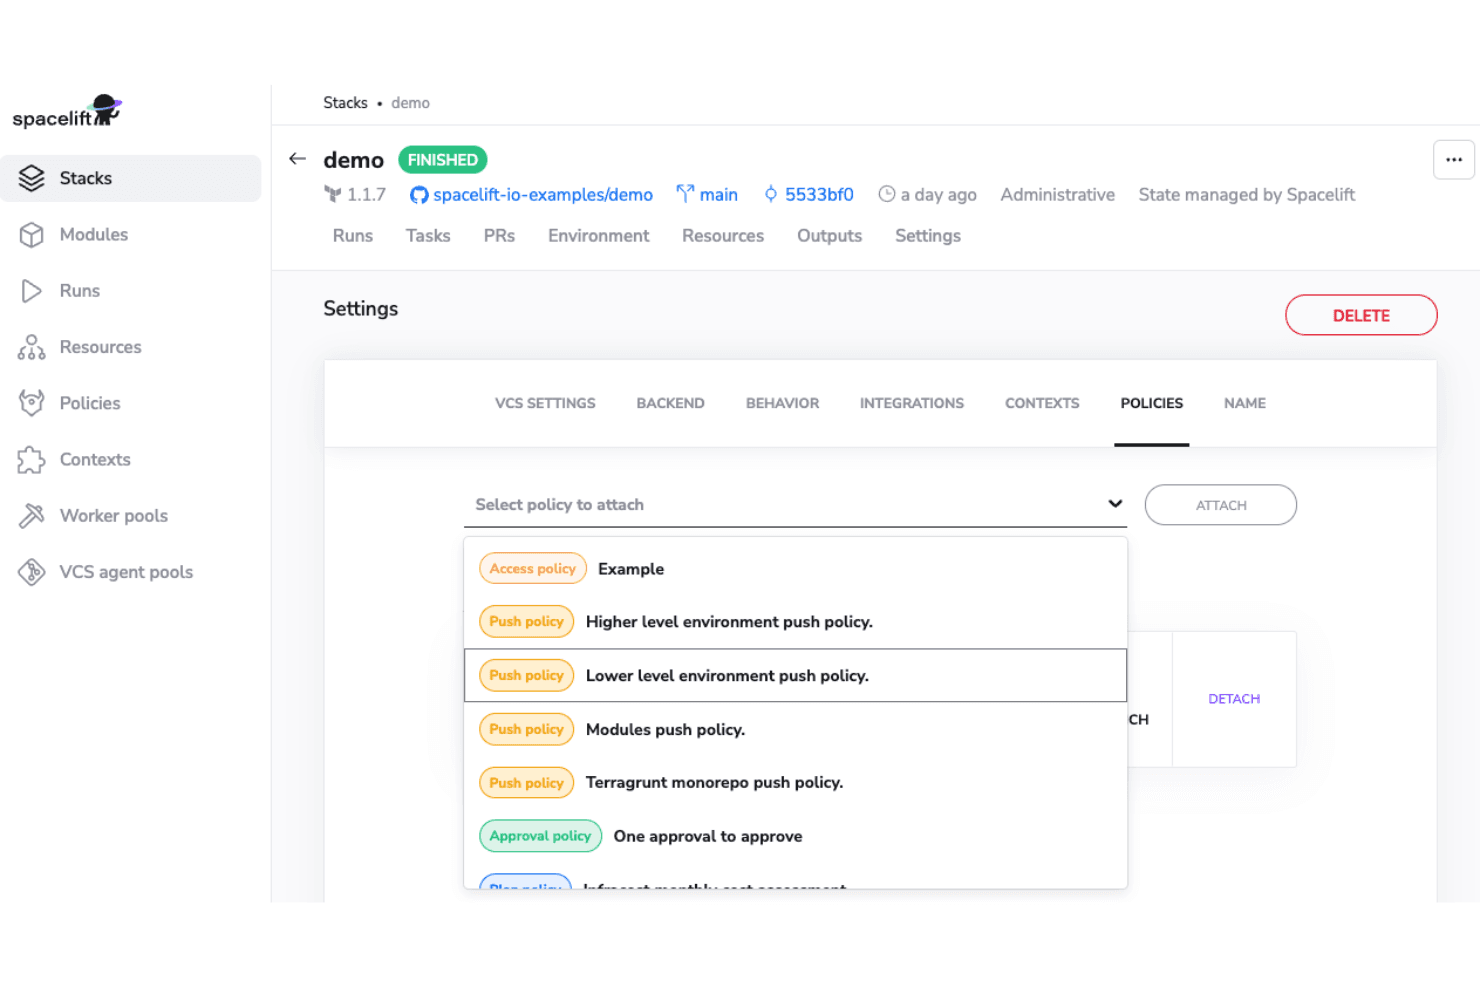
Mit Spacelift können Benutzer Richtlinien direkt über die Einstellungen an Stacks anhängen. Spacelift ist eine Plattform zur Infrastrukturorchestrierung, entwickelt für DevOps- und Plattformingenieure, die gesteuerte, richtlinienbasierte IaC-Workflows über Terraform, OpenTofu, Pulumi, Kubernetes und mehr benötigen – ohne den Wartungsaufwand, Infrastrukturänderungen per Skripten in Jenkins zu verwalten.
Für wen eignet sich Spacelift am besten?
Spacelift eignet sich besonders für DevOps- und Plattformingenieure in mittelgroßen bis großen Unternehmen, die richtlinienbasierte Leitplanken und Governance für teamübergreifende IaC-Workflows benötigen.
Warum ich Spacelift ausgewählt habe
Spacelift steht auf meiner Auswahlliste, weil die Plattform Infrastruktur-Governance besonders ernst nimmt. Mir gefällt, dass man Richtlinien als Code mit OPA/Rego schreiben kann, um echte Leitplanken durchzusetzen – beispielsweise, welche Azure-VM-Größen Entwicklungs- bzw. Produktionsteams bereitstellen dürfen –, wobei Genehmigungsstufen direkt in die Pipeline integriert sind. Die Erkennung von Abweichungen auf Hunderten von Servern ist eine weitere Funktion, die meiner Meinung nach anderswo nur schwer nachzubilden ist, da sie Konfigurationslücken erkennt, bevor daraus Vorfälle entstehen.
Wichtige Funktionen von Spacelift
- Orchestrierung mehrerer IaC-Stacks: Spacelift verwaltet Infrastruktur-Workflows für Terraform, OpenTofu, Pulumi, Kubernetes, Ansible, Terragrunt und CloudFormation über eine einzige Plattform.
- Flexible Worker-Pools: Sie können Aufträge auf den gehosteten öffentlichen Workern von Spacelift ausführen oder private Worker-Pools in Ihrer eigenen Infrastruktur auf AWS, Azure, GCP oder Kubernetes bereitstellen.
- Durch Versionskontrollsysteme ausgelöste Pläne für Pull Requests: Spacelift veröffentlicht Infrastrukturpläne automatisch in Pull Requests und übermittelt Commit-Prüfungen sowie Bereitstellungsstatus an Ihren Anbieter der Quellcodeverwaltung zurück.
- Self-Service-Blaupausen und -Vorlagen: Teams können wiederverwendbare YAML-Vorlagen mit Konfigurationen für mehrere Stacks, Abhängigkeiten und versionierten Eingaben definieren, damit Entwickler Infrastruktur bereitstellen können, ohne Tickets erstellen zu müssen.
Spacelift-Integrationen
Spacelift bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Azure und Google Cloud. Die GraphQL-API und Webhooks unterstützen benutzerdefinierte Integrationen und CI/CD-Workflows.
Pros and Cons
Pros:
- Richtliniengesteuerte Genehmigungsstufen steuern Infrastruktur-Bereitstellungen
- Die Erkennung von Abweichungen identifiziert Konfigurationslücken
- Pläne für Pull Requests ermöglichen sicherere Infrastrukturprüfungen
Cons:
- Nicht für Build-Pipelines von Anwendungen konzipiert
- Private Worker erfordern laufenden, vom Kunden verwalteten Wartungsaufwand
Learn more about Spacelift:
Weitere Jenkins-Alternativen
Hier sind einige weitere Jenkins-Alternativen, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11TektonAm besten für cloud-native CI/CD geeignet
- 12Concourse CIAm besten für gemeinschaftliche Zusammenarbeit
- 13Jenkins XAm besten für Kubernetes-native CI/CD
Wie ich Jenkins-Alternativen bewerte
Ich teile meine Bewertung in zwei Ebenen auf: Grundanforderungen, die jedes CI-Tool erfüllen muss – Pipeline-as-Code, SCM-Trigger, Geheimnisverwaltung – sowie Unterscheidungsmerkmale wie Flexibilität der Runner und Migrationswerkzeuge.
Kernfunktionen (Mindestvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (ist in diesem Bereich herausragend) für jede unten aufgeführte Kernfunktion. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 75 % erreichen, um in die Auswahl aufgenommen zu werden.
- CI/CD Pipeline-Automatisierung: Ich prüfe, ob ein Tool vollständige Build-Test-Deploy-Workflows mit bedingter Logik, Freigabeschleifen und Multi-Stage-Pipelines orchestrieren kann.
- Pipeline-as-Code-Konfiguration: Jedes Tool sollte es Teams ermöglichen, Pipelines in versionierten YAML- oder DSL-Dateien zu definieren, idealerweise mit wiederverwendbaren Vorlagen und gemeinsamen Bibliotheken.
- SCM- & Git-Integration: Ich achte auf native Anbindungen an GitHub, GitLab, Bitbucket und Azure Repos, einschließlich PR-Statusprüfungen und Webhook-basierten Triggern bei Commits oder Tags.
- Plugin- & Integrations-Ökosystem: Der Umfang verfügbarer Integrationen ist entscheidend – Tools wie CircleCI nutzen Orbs, während GitHub Actions einen Marketplace bietet, aber beide sollten gängige DevOps-Anforderungen abdecken.
- Verteilte & Container-Builds: Ich schaue mir an, wie jedes Tool Workloads skaliert, sei es durch Kubernetes Runner, flüchtige Container oder automatisch skalierende, cloud-gehostete Agenten.
- Geheimnis- & Zugangsdatenverwaltung: Die sichere Verwaltung von API-Schlüsseln und Tokens ist essenziell, daher prüfe ich die verschlüsselte Speicherung, abgestufte Zugriffsrechte und Unterstützung für Vault-Integrationen.
Nachdem ich eine Liste von Tools habe, die diese Kriterien erfüllen, analysiere ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und kontrastiere ich unterschiedliche Anbieter:
Herausragende Funktionen
Richtlinien- und Compliance-Mechanismen heben Tools hervor. Plattformen, die die Erstellung von SBOM und SLSA-Attestierungen direkt in Pipeline-Runs integrieren, ersparen Teams separate Supply-Chain-Sicherheits-Tools nachträglich anzubinden. Ich bewerte auch eingebaute Observability, wie Dashboards für DORA-Metriken und Erkennung instabiler Tests. Diese Funktionen helfen Plattform-Teams, langsame Phasen zu erkennen, ohne Daten an externe Systeme exportieren zu müssen. Die Flexibilität von selbstgehosteten Runnern ist für Teams in regulierten Umgebungen wichtig, die luftabgeschottete oder hybride Ausführung neben cloudverwalteten Runnern benötigen.
Über die Funktionen hinaus
Der Migrationspfad von Jenkins ist ein wesentlicher Faktor. Tools, die Jenkinsfile-Konverter oder geführte Migrationsassistenten bieten, verkürzen den Umstieg im Vergleich zur kompletten Neuschreibung jeder Pipeline um Wochen. Auch die Vorhersehbarkeit der Kosten ist wichtig – ich schaue, ob Kosten nach Build-Minuten, gleichzeitigen Läufen oder Benutzern abgerechnet werden und ob es kostenlose Stufen für kleinere Teams oder Open-Source-Projekte gibt. Sicherheits- und Compliance-Zertifizierungen wie SOC 2 und ISO 27001 runden meine Bewertung ab, insbesondere für Teams, die SSO/SAML und Audit-Logging benötigen, um Unternehmensanforderungen zu erfüllen.
Wichtige Funktionen von Jenkins
Hier sind einige der wichtigsten Funktionen von Jenkins, die Ihnen helfen, alternative Lösungen gegenüberzustellen und zu vergleichen:
- Kontinuierliche Integration und Bereitstellung: Wie andere Software zur Build-Automatisierung automatisiert Jenkins den Prozess der Integration von Codeänderungen und der Bereitstellung von Anwendungen und hilft Ihrem Team, Updates effizient bereitzustellen. Jenkins lässt sich nahtlos in Azure DevOps- und GitOps-Workflows integrieren.
- Einfache Installation: Jenkins ist ein eigenständiges, Java-basiertes Programm, das auf jedem Betriebssystem installiert werden kann, einschließlich macOS und lokal betriebenen Umgebungen, wodurch die Einrichtung für Ihr Team vereinfacht wird.
- Benutzerfreundliche Konfiguration: Die Weboberfläche erleichtert die Konfiguration von Jenkins, mit integrierten Fehlerprüfungen und Hilfestellungen, die Sie durch die Einrichtung führen. Die Unterstützung für CLI ermöglicht effiziente Skripterstellung und Automatisierung.
- Umfangreiche Plugin-Unterstützung: Greifen Sie auf Hunderte von Plugins zu, um Jenkins in verschiedene Tools Ihrer CI/CD-Toolchain zu integrieren, darunter Git, JetBrains und Versionskontrollsysteme.
- Erweiterbarkeit: Passen Sie Jenkins mithilfe seiner Plugin-Architektur an, um neue Funktionen hinzuzufügen und es an Ihre spezifischen Anforderungen anzupassen. Erweitern Sie die Funktionalität mit Tools zur Verwaltung von APIs und Abhängigkeiten.
- Verteilte Arbeitslast: Verteilen Sie Aufgaben auf mehrere Rechner, um Builds, Tests und Bereitstellungen zu beschleunigen, die Effizienz zu steigern und Build-Zeiten zu verkürzen.
- Pipeline als Code: Verwenden Sie Jenkins-Pipelines, um Ihre Build-, Test- und Bereitstellungspipelines als Code zu definieren, wodurch Versionskontrolle, Automatisierung und Zusammenarbeit ermöglicht werden.
- Community-Unterstützung: Profitieren Sie von einer großen und aktiven Community, die Jenkins kontinuierlich unterstützt und verbessert, damit Sie Zugriff auf die neuesten Updates haben.
- Sicherheitsfunktionen: Implementieren Sie mit Repository-Verwaltung und Authentifizierungsintegrationen Sicherheitseinstellungen und Zugriffskontrollen, um Ihre CI/CD-Prozesse und Daten zu schützen.
- Skalierbarkeit: Skalieren Sie Jenkins, um den Anforderungen Ihrer wachsenden Projekte gerecht zu werden, und stellen Sie sicher, dass erhöhte Arbeitslasten über Cloud-Anbieter wie Amazon AWS und Azure DevOps verarbeitet werden können.
- Git-Integration: Verbinden Sie Jenkins nahtlos mit Git-Repositorys und ermöglichen Sie dadurch GitOps-Workflows und automatisierte Bereitstellungen.
- Python-Unterstützung: Verwenden Sie Jenkins, um Builds und Tests für Python-Anwendungen zu automatisieren und in virtuelle Umgebungen sowie Tools zur Abhängigkeitsverwaltung zu integrieren.
- Flexibilität in der Cloud und bei lokalem Betrieb: Stellen Sie Jenkins auf einer lokal betriebenen Infrastruktur bereit oder nutzen Sie Cloud-Plattformen für skalierbare und flexible CI/CD-Pipelines.
- Unterstützung der Anwendungsentwicklung: Automatisieren Sie Workflows zum Erstellen, Testen und Bereitstellen von Apps, um eine effiziente und zuverlässige Softwarebereitstellung sicherzustellen.
- Automatisierte Benachrichtigungen: Halten Sie Ihr Team mit Benachrichtigungen per E-Mail, Slack oder anderen integrierten Kommunikationstools innerhalb von Jenkins auf dem Laufenden.