

Leitfaden zu den 10 besten Softwarelösungen zur Eindringlingsprävention im Jahr 2026

Bestenliste für Software zur Verhinderung von Eindringversuchen


Die Netzwerksicherheit unter Betriebssystemen wie Windows, Linux, Unix und macOS erfordert robuste Tools zur Verhinderung von Eindringversuchen, um Probleme wie Fehlalarme und die Nachverfolgung von IP-Adressen zu bewältigen. Zu den wichtigsten Vorteilen gehören ausgefeilte Prüfungen der Dateiintegrität, Protokollverwaltung und die bestmögliche Angriffserkennung zur Verbesserung der Unternehmenssicherheit. Funktionen wie Paketschnüffler erkennen Rootkit-Versuche und sichern TCP- und SSL-Protokolle.
Ein System zur Erkennung von Netzwerkangriffen (NIDS) verhindert außerdem unerwünschten eingehenden Datenverkehr und entlastet dadurch Ihr SOC. Für alle, die mit Herausforderungen im Bereich der Netzwerksicherheit konfrontiert sind, behandelt diese umfassende Lösung die dynamische Landschaft digitaler Bedrohungen und könnte eine passende Lösung für Ihre Anforderungen darstellen.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Zusammenfassung der besten Software zur Verhinderung von Eindringversuchen
Diese Vergleichstabelle fasst die Preisinformationen meiner bevorzugten Softwarelösungen zur Verhinderung von Eindringversuchen zusammen, damit Sie die beste Lösung für Ihr Budget und Ihre geschäftlichen Anforderungen finden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für fortschrittliche Bedrohungserkennung | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 2 | Am besten für gemeinschaftsgesteuerte Sicherheit | Not available | Kostenlos für Basisfunktionen. Erweiterte Dienste ab $10/Nutzer/Monat. | Website | |
| 3 | Am besten geeignet für Echtzeit-Bedrohungserkennung | Not available | $25/Benutzer/Monat (jährlich abgerechnet) | Website | |
| 4 | Beste Lösung für skalierbare Firewalls | $30/user/month | Website | ||
| 5 | Bestens geeignet für fortschrittlichen Schwachstellenschutz | Not available | $25/user/month | Website | |
| 6 | Am besten geeignet für virtualisierte Sicherheitsbereitstellungen | Not available | $40/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 7 | Am besten für benutzerdefinierte Richtlinienkontrolle | Not available | Preisinformationen sind auf Anfrage erhältlich. | Website | |
| 8 | Am besten für Cloud-Zugangskontrolle | Nicht verfügbar | $20/user/month | Website | |
| 9 | Am besten für integrierten Netzwerkschutz | Not available | $15/user/month | Website | |
| 10 | Am besten geeignet für die Verwaltung komplexer Netzwerke | Not available | $20/user/month | Website |
Bewertungen der besten Software zur Verhinderung von Eindringversuchen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Softwarelösungen zur Verhinderung von Eindringversuchen, die es in meine Bestenliste geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.
Am besten geeignet für fortschrittliche Bedrohungserkennung
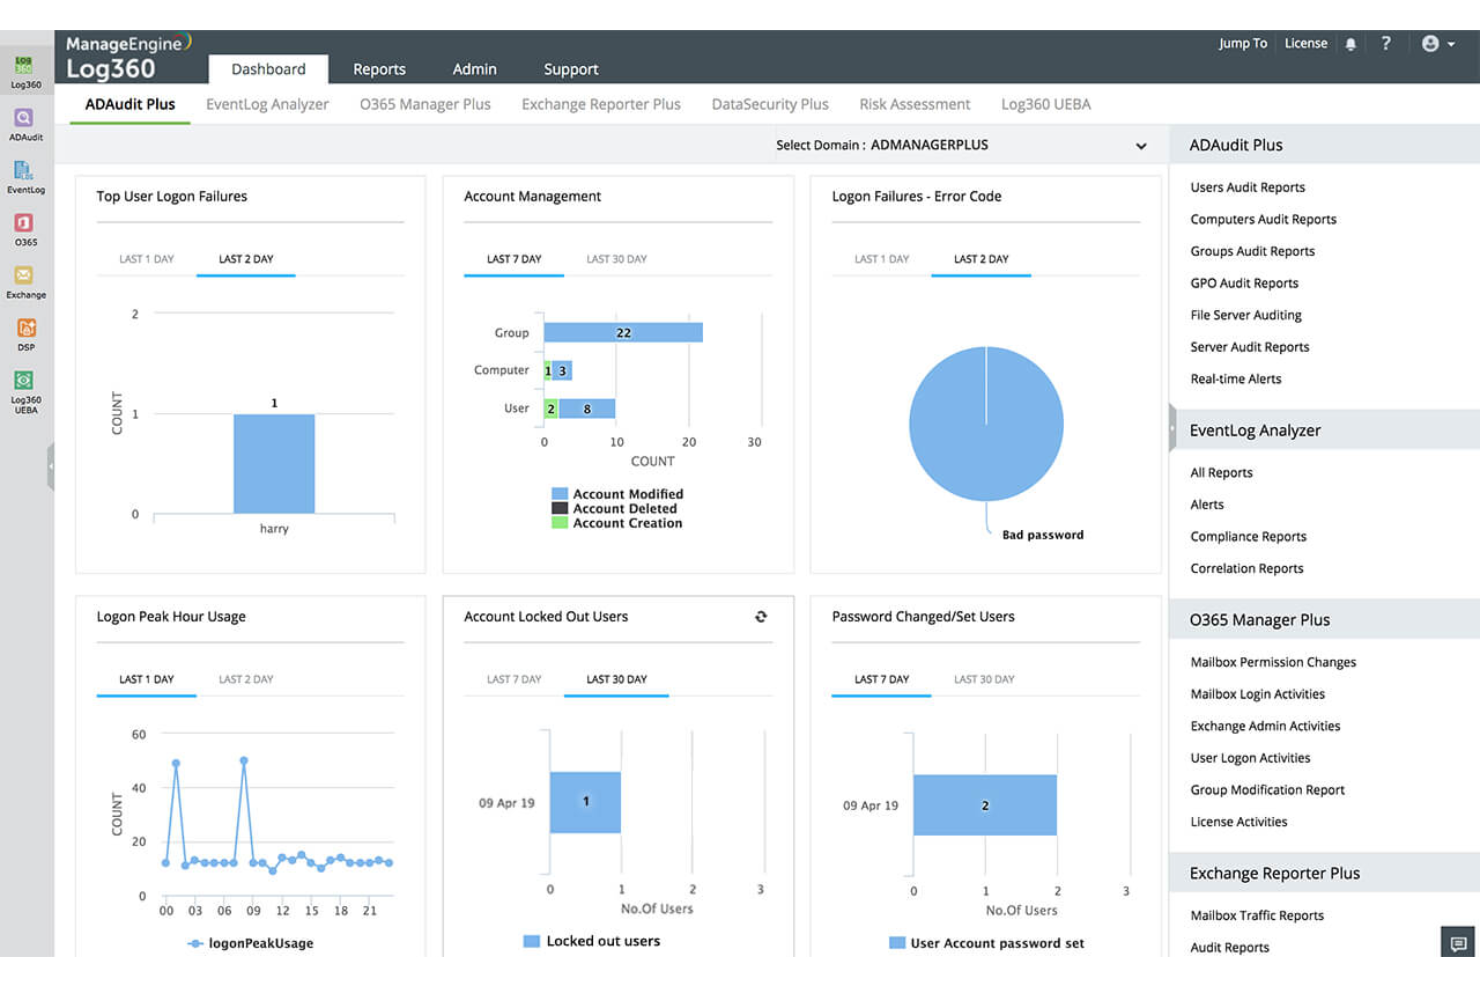
ManageEngine Log360 ist eine einheitliche Security Information and Event Management (SIEM)-Lösung, die Unternehmen dabei unterstützt, Sicherheitsbedrohungen im gesamten Netzwerk zu erkennen, zu untersuchen und darauf zu reagieren.
Warum ich ManageEngine Log360 ausgewählt habe: Mir gefallen die fortschrittlichen Funktionen zur Bedrohungserkennung. Die Lösung verwendet eine Echtzeit-Ereigniskorrelation, um Sicherheitsbedrohungen präzise zu erkennen, indem sie Ereignisse im gesamten Netzwerk analysiert und korreliert. Dieser proaktive Ansatz ermöglicht es Ihrem Team, potenzielle Angriffe zu erkennen und zu stoppen, bevor sie zu ernsthaften Problemen eskalieren.
Herausragende Funktionen & Integrationen:
Zusätzlich bietet ManageEngine Log360 leistungsstarke verhaltensbasierte Analysen durch das User and Entity Behavior Analytics (UEBA)-Modul. Mithilfe von maschinellem Lernen erstellt UEBA eine Basislinie für normales Benutzer- und Entity-Verhalten und erkennt Anomalien, die auf Insider-Bedrohungen oder kompromittierte Konten hindeuten können. Zu den Integrationen gehören Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure und Active Directory.
Pros and Cons
Pros:
- Vorfall-Management-Konsole
- Einhaltung gesetzlicher Vorschriften
- Ganzheitliche Sicherheitsübersicht für lokale, Cloud- und hybride Netzwerke
Cons:
- Komplex in der Einrichtung und Konfiguration
- Protokolle können schwer zu lesen und zu verstehen sein
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

CrowdSec
Am besten für gemeinschaftsgesteuerte Sicherheit
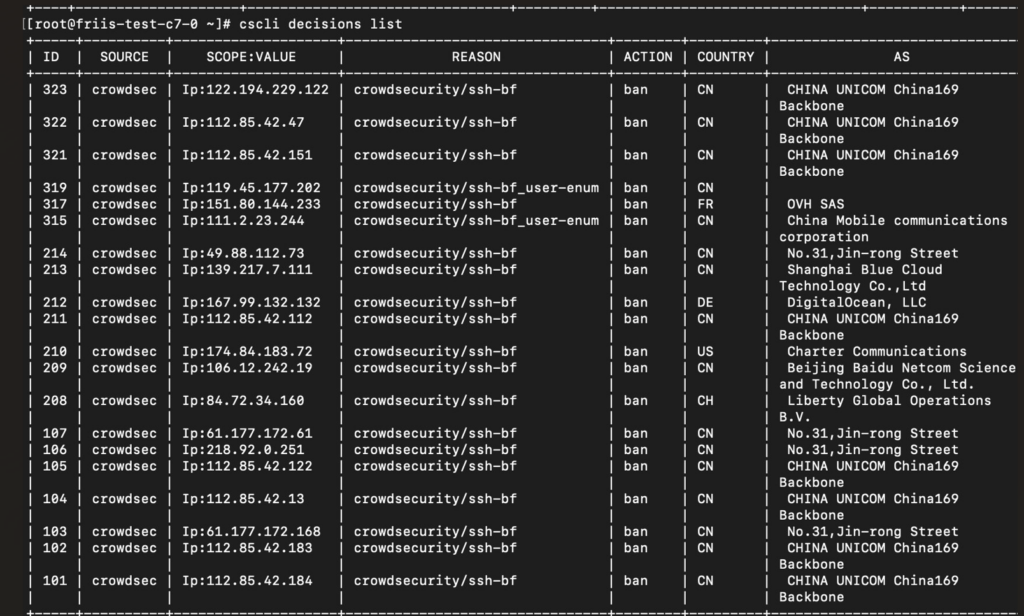
CrowdSec ist eine Open-Source- und gemeinschaftsorientierte Sicherheitslösung, die die Kraft einer großen Community nutzt, um ihre Bedrohungsintelligenz zu verbessern. Es handelt sich um ein modernes Verhaltenserkennungssystem, das bösartiges Verhalten erkennen und blockieren kann.
Warum ich CrowdSec ausgewählt habe: Ich habe mich für CrowdSec entschieden, weil es einen innovativen gemeinschaftsbasierten Ansatz für die Cybersicherheit verfolgt. Seine Stärke liegt in der Nutzung kollektiver Intelligenz, um robustere und anpassungsfähige Sicherheit zu bieten. Diese Fähigkeit, aus einer Vielzahl realer Szenarien zu lernen und Wissen zu teilen, hebt es hervor und macht es zu einer erstklassigen Wahl für alle, die eine gemeinschaftlich gesteuerte Sicherheitslösung suchen.
Herausragende Funktionen & Integrationen:
CrowdSec bietet Funktionen wie IP-Verhaltensanalysen und einen umfangreichen 'Signal'-Katalog, mit dem Sie Ihre Abwehrmaßnahmen an den jeweiligen Bedrohungstyp anpassen können. Es lässt sich außerdem gut in verschiedene Plattformen wie WordPress integrieren und unterstützt zahlreiche Datenbanken, darunter MySQL und PostgreSQL, wodurch ein breites Spektrum an Abdeckung und Abwehrmöglichkeiten geboten wird.
Pros and Cons
Pros:
- Gemeinschaftsgesteuerter Sicherheitsansatz
- Flexible und adaptive Bedrohungserkennung
- Open Source und kostenlos für Basisfunktionen
Cons:
- Abhängig von einer aktiven Community-Beteiligung
- Für fortgeschrittene Funktionen sind ggf. technische Kenntnisse erforderlich
- Potenzielle Datenschutzbedenken durch Community-Sharing

ExtraHop
Am besten geeignet für Echtzeit-Bedrohungserkennung

ExtraHop erkennt und analysiert Bedrohungen in Echtzeit auf Netzwerkebene, sodass Unternehmen ein kontinuierliches Verständnis für Netzwerkaktivitäten erhalten und potenzielle Sicherheitsbedrohungen schnell angehen können.
Warum ich ExtraHop ausgewählt habe: Ich habe mich für ExtraHop aufgrund seiner erstklassigen Echtzeit-Bedrohungserkennung entschieden. Das maschinelle Lernen analysiert den Netzwerkverkehr und erkennt ungewöhnliche Muster, die auf eine Bedrohung hindeuten könnten. Dies hebt ExtraHop bei der schnellen Bedrohungserkennung hervor und macht es ideal für Unternehmen, die bei Sicherheitsvorfällen schnell reagieren müssen.
Hervorstechende Funktionen & Integrationen:
ExtraHop liefert Echtzeitanalysen, damit Unternehmen Einblicke in ihre Netzwerkaktivitäten gewinnen können. Seine fortschrittlichen Algorithmen des maschinellen Lernens erkennen potenzielle Bedrohungen durch das Identifizieren ungewöhnlicher Muster im Netzwerkverkehr. ExtraHop integriert sich mit AWS, Azure und Google Cloud und bietet dadurch einen ganzheitlichen Überblick über die Sicherheit sowohl für lokale als auch Cloud-Umgebungen.
Pros and Cons
Pros:
- Hervorragende Echtzeit-Bedrohungserkennung
- Leistungsstarke Analysen
- Große Auswahl an Integrationen
Cons:
- Könnte für kleinere Organisationen zu komplex sein
- Kosten könnten für einige Unternehmen zu hoch sein
- Erfordert erheblichen Einrichtungs- und Konfigurationsaufwand

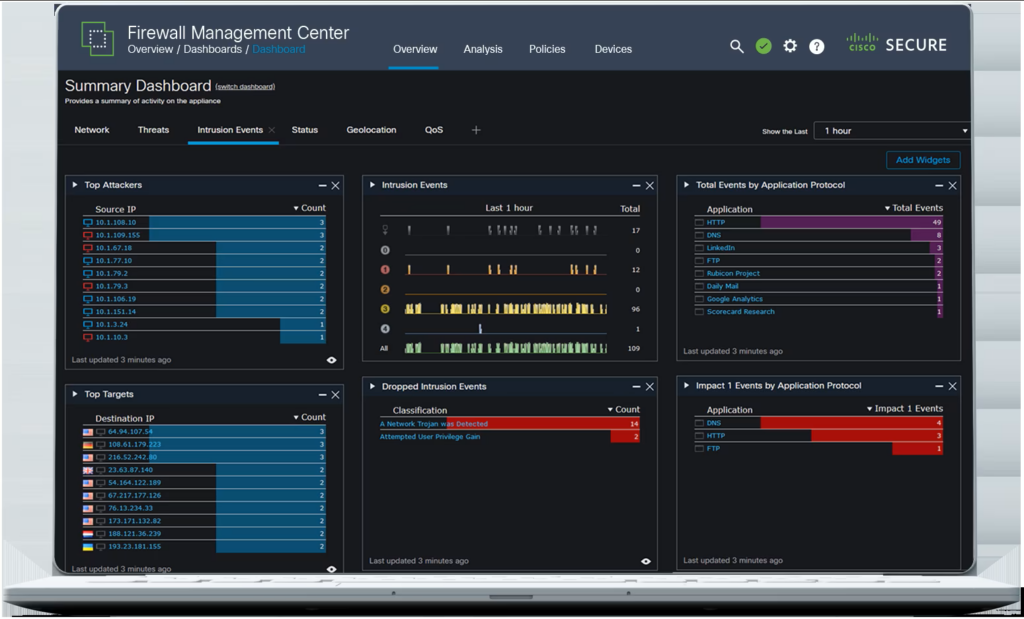
Cisco Secure Firewall fungiert als effektive Verteidigungslinie gegen Netzwerkbedrohungen und bietet robusten Schutz für viele Netzarchitekturen. Seine Skalierbarkeit und Anpassungsfähigkeit an unterschiedliche Netzwerkgrößen machen es zur idealen Wahl für skalierbare Firewall-Lösungen.
Warum ich Cisco Secure Firewall ausgewählt habe: Cisco Secure Firewall wurde bei der Auswahl der Firewall-Tools für diese Liste zu einem der Top-Kandidaten. Der Grund für meine Entscheidung ist die Skalierbarkeit; es kann sowohl kleine als auch große Netzwerkumgebungen effektiv bedienen. Daher bin ich der Meinung, dass es die 'Beste Lösung für skalierbare Firewalls' ist.
Herausragende Funktionen & Integrationen:
Zu den wichtigsten Funktionen von Cisco Secure Firewall zählen Bedrohungserkennung, Bedrohungsschutz, Richtlinienverwaltung und Eindringungsschutz. Besonders stark ist das System bei der Netzwerksegmentierung, wodurch angemessene Zugriffskontrollen gewährleistet werden. Darüber hinaus bietet es Integrationen mit anderen Cisco-Sicherheitslösungen und schafft so eine robuste und einheitliche Sicherheitsinfrastruktur.
Pros and Cons
Pros:
- Hohe Skalierbarkeit für verschiedene Netzwerkgrößen
- Leistungsstarke Funktionen zur Bedrohungserkennung und -abwehr
- Integration mit anderen Cisco-Lösungen
Cons:
- Die Preisgestaltung könnte für kleine Unternehmen hoch sein
- Die Benutzeroberfläche kann für Einsteiger komplex sein
- Erfordert qualifiziertes IT-Personal für die richtige Einrichtung und Verwaltung

Bestens geeignet für fortschrittlichen Schwachstellenschutz

Trend Micro Intrusion Prevention ist eine Netzwerksicherheitslösung, die robusten und proaktiven Schutz vor Schwachstellen und Bedrohungen bietet. Mit dem Fokus auf fortschrittlichen Schwachstellenschutz erweist sie sich als überzeugendes Werkzeug, um Ihr Netzwerk vor möglichen Angriffen zu schützen.
Warum ich mich für Trend Micro Intrusion Prevention entschieden habe: Ich habe Trend Micro Intrusion Prevention für diese Liste ausgewählt, da es eine hohe Kompetenz bei der Verhinderung von Sicherheitsverletzungen zeigt. Ich halte es für das 'Beste für fortschrittlichen Schwachstellenschutz', da es sich eingehend auf die Erkennung und Minderung potenzieller Schwachstellen konzentriert.
Herausragende Funktionen & Integrationen:
Trend Micro Intrusion Prevention verfügt über beeindruckende Funktionen wie virtuelles Patchen, individuelles Sandboxing und fortschrittliches Bedrohungsscreening. Die Möglichkeit, sich mit diversen Drittanbieter-Tools, einschließlich SIEM-Lösungen, zu integrieren, macht es zu einer noch stärkeren Option zum Schutz von Netzwerkinfrastrukturen.
Pros and Cons
Pros:
- Bietet fortschrittlichen Schwachstellenschutz
- Bietet Integration mit Drittanbieter-Tools
- Individuelles Sandboxing zur Analyse potenzieller Bedrohungen
Cons:
- Preisgestaltung kann für kleinere Unternehmen hoch sein
- Erfordert erfahrenes IT-Personal für optimalen Einsatz
- Benutzeroberfläche kann für Einsteiger komplex sein

Am besten geeignet für virtualisierte Sicherheitsbereitstellungen
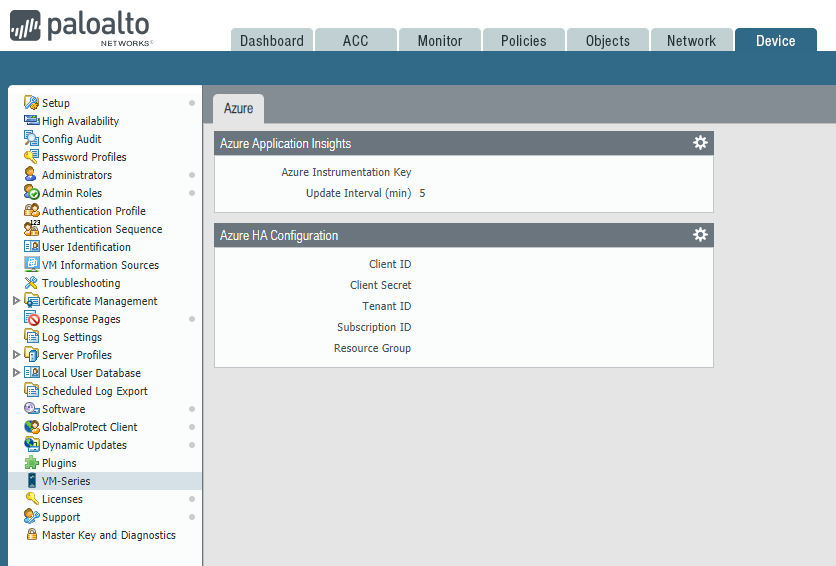
Die Palo Alto VM-Series bietet virtualisierte Firewall-Appliances, die Netzwerksicherheit und Bedrohungsabwehr für Rechenzentren und private Clouds bereitstellen. Sie ist ideal für Unternehmen, die virtualisierte Infrastrukturen nutzen.
Warum ich die Palo Alto VM-Series ausgewählt habe: Ich habe mich hauptsächlich aufgrund ihrer Robustheit bei der Bereitstellung von Sicherheitslösungen in virtualisierten Umgebungen für die Palo Alto Networks VM-Series entschieden. Sie überzeugte mich, weil sie Firewall- und Bedrohungsabwehrfunktionen auf dem Niveau von physischen Security-Appliances, aber in flexibler und skalierbarer Form bietet. Damit ist sie die beste Wahl für virtualisierte Sicherheitsbereitstellungen.
Herausragende Funktionen & Integrationen:
Die Palo Alto VM-Series bietet viele leistungsstarke Funktionen wie Anwendungsübersicht, Benutzeridentifikation, Eindringungserkennung und Bedrohungserkennung. Sie ermöglicht zudem Integrationen mit vielen Cloud-Umgebungen wie Amazon Web Services (AWS), Microsoft Azure und Google Cloud Platform, um den Schutz in Hybrid- und Multi-Cloud-Bereitstellungen zu gewährleisten.
Pros and Cons
Pros:
- Leistungsstarke Firewall-Funktionen
- Flexibilität einer virtualisierten Appliance
- Integration mit verschiedenen Cloud-Plattformen
Cons:
- Einarbeitungszeit für Einrichtung und Konfiguration
- Erfordert beträchtliche IT-Ressourcen
- Höherer Preis im Vergleich zu einigen Mitbewerbern

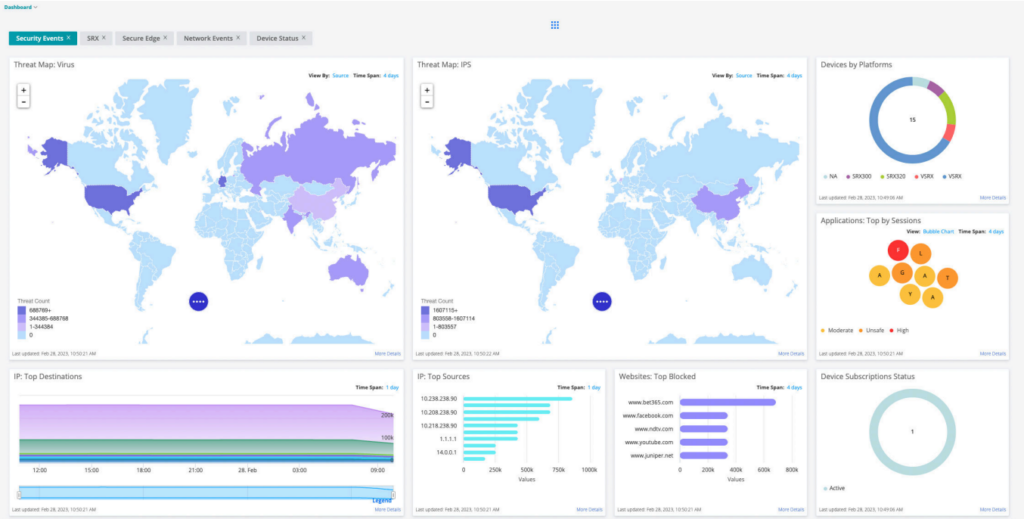
Juniper Networks IDP bietet anpassbare Sicherheitsrichtlinien, die auf spezifische Geschäftsanforderungen zugeschnitten werden können, was den Nutzern Flexibilität bietet, sicher zu bleiben.
Warum ich Juniper Networks IDP gewählt habe: Juniper Networks IDP hat meine Aufmerksamkeit aufgrund seiner Anpassungsfähigkeit unter den zahlreichen Intrusion-Prevention-Softwares auf sich gezogen. Ich habe dieses Tool speziell wegen seiner Fähigkeit gewählt, den Nutzern zu ermöglichen, Sicherheitsrichtlinien nach ihren Bedürfnissen zu gestalten. Diese Anpassungsfähigkeit macht Juniper Networks IDP zu einer herausragenden Option für alle, die eine feingliedrige Kontrolle über ihre Sicherheitsrichtlinien benötigen und macht es zur besten Wahl für benutzerdefinierte Richtlinienkontrolle.
Hervorstechende Funktionen & Integrationen:
Juniper Networks IDP bietet Richtliniendurchsetzung, umfassende Bedrohungsanalysen und Live-Berichte. Nutzer können individualisierte Richtlinien und detaillierte Kontrollregeln erstellen. Es ist mit Netzwerktechnik von Juniper und Drittanbietern kompatibel, sodass es sich verschiedenen Netzwerkumgebungen anpasst.
Pros and Cons
Pros:
- Erweiterte Kontrolle benutzerdefinierter Richtlinien
- Kompatibilität mit einer Vielzahl von Geräten
- Echtzeit-Berichterstattung
Cons:
- Preisinformationen sind nicht transparent
- Kann eine Einarbeitungszeit für benutzerdefinierte Richtlinieneinstellungen erfordern
- Begrenzte Interoperabilität mit Nicht-Juniper-Produkten

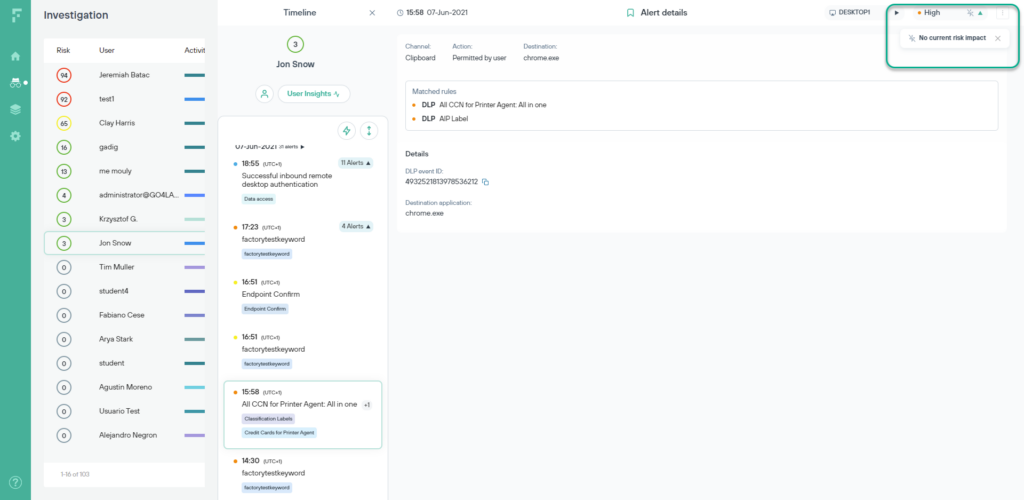
Forcepoint ist eine Cybersicherheitsplattform, die den sicheren Zugriff auf cloudbasierte Ressourcen betont. Sie bietet leistungsstarke Cloud Access Security Broker (CASB)-Funktionen, die eine sichere und regelkonforme Nutzung von Cloud-Anwendungen und -Daten gewährleisten.
Warum ich Forcepoint gewählt habe: Ich habe mich für Forcepoint entschieden, weil der Fokus auf dem sicheren Zugriff auf Cloud-Ressourcen liegt. Die CASB-Funktionen und die Integration mit verschiedenen Cloud-Service-Anbietern heben sich von vielen anderen Cybersicherheitstools ab. Ich bin der Meinung, dass Forcepoint „am besten für Cloud-Zugangskontrolle“ geeignet ist, da die fortschrittlichen Funktionen Cloud-Umgebungen effektiv absichern und Organisationen beim Einsatz von Cloud-Anwendungen beruhigen.
Herausragende Funktionen & Integrationen:
Die nützlichsten Funktionen von Forcepoint umfassen die Erkennung von Cloud-Anwendungen, Risikobewertungen und Schutz vor Datenverlust. Diese Funktionen helfen Unternehmen, Transparenz über ihre Cloud-Nutzung zu gewinnen und sensible Daten zu schützen. Forcepoint integriert sich außerdem mit vielen gängigen Cloud-Plattformen wie AWS, Google Cloud und Microsoft Azure und unterstreicht damit seine starken Fähigkeiten zur Steuerung des Cloud-Zugriffs.
Pros and Cons
Pros:
- Starke Fähigkeiten zur Steuerung des Cloud-Zugriffs
- Integriert sich mit führenden Cloud-Plattformen
- Enthält Funktionen zum Schutz vor Datenverlust
Cons:
- Für kleine Unternehmen möglicherweise zu umfangreich
- Benutzeroberfläche kann für Anfänger komplex sein
- Die Kosten können bei mehr Nutzern und Zusatzfunktionen schnell steigen

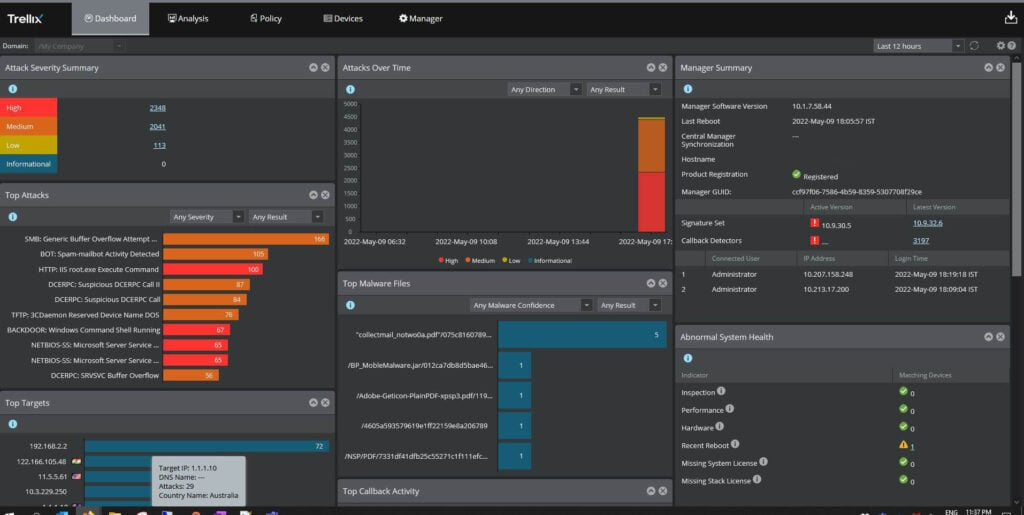
Das Trellix Intrusion Prevention System (IPS) ist eine Cybersicherheitslösung, die Netzwerke vor böswilligen Aktivitäten schützt. Es integriert zahlreiche Abwehrmechanismen und schafft so eine einheitliche Schutzschicht für Ihre Netzwerkinfrastruktur.
Warum ich das Trellix Intrusion Prevention System ausgewählt habe: Bei der Auswahl der Tools für diese Liste habe ich mich für Trellix IPS entschieden, weil es einen facettenreichen Netzwerkschutz bietet. Im Vergleich zu anderen Lösungen integriert es zahlreiche Sicherheitsmechanismen und stellt eine robuste Verteidigungsstrategie dar. Durch seinen besonderen Schutz für unterschiedliche Netzwerkumgebungen habe ich es als 'Am besten für integrierten Netzwerkschutz' bewertet.
Herausragende Funktionen & Integrationen:
Zu den wichtigsten Funktionen zählen die Erkennung und Abwehr von Eindringlingen (IDS/IPS), Bedrohungsintelligenz und Verhaltensanalysen. Diese Fähigkeiten helfen, Bedrohungen zu erkennen und zu minimieren, bevor sie das Netzwerk beeinträchtigen können. Außerdem lässt sich Trellix IPS gut mit anderen Sicherheits- und Netzwerküberwachungstools integrieren, was die Fähigkeit erhöht, komplexe Netzwerkumgebungen zu schützen.
Pros and Cons
Pros:
- Umfassender Netzwerkschutz durch integrierte Mechanismen
- Erweiterte Bedrohungsintelligenz
- Gute Kompatibilität mit anderen Netzwerklösungen
Cons:
- Kann für kleinere Netzwerke komplex sein
- Die Kosten können für größere Teams hoch sein
- Die Einarbeitungszeit kann für nicht-technische Nutzer anspruchsvoll sein

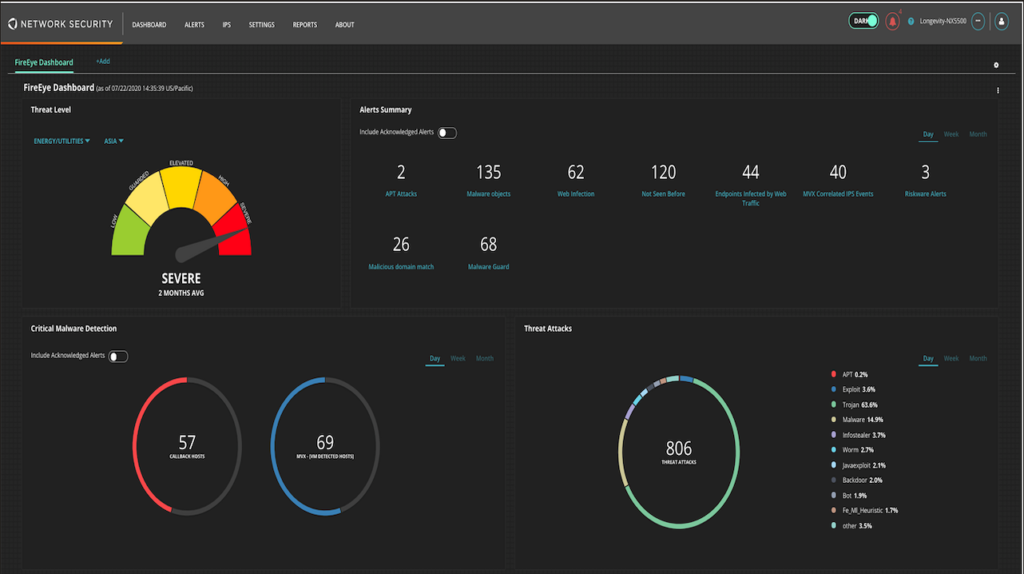
Trellix Network Security (eine Kombination aus McAfee Enterprise und FireEye) bietet eine umfassende Suite von Lösungen zur Verwaltung und Absicherung komplexer Netzwerkinfrastrukturen. Dieses Tool ermöglicht Netzwerktransparenz, Bedrohungserkennung und Reaktionsmechanismen.
Warum ich Trellix Network Security ausgewählt habe: Bei der Zusammenstellung dieser Liste habe ich mich für Trellix Network Security entschieden, weil sein umfangreicher Funktionsumfang speziell für die Herausforderungen komplexer Netzwerke entwickelt wurde. Was es besonders macht, ist die tiefe Netzwerktransparenz kombiniert mit einer starken Sicherheitskomponente. Aufgrund dieser Eigenschaften habe ich es als 'Am besten geeignet für die Verwaltung komplexer Netzwerke' eingestuft.
Hervorstechende Funktionen & Integrationen:
Zu den wichtigsten Funktionen von Trellix Network Security zählen Netzwerküberwachung, Bedrohungsanalyse und automatisierte Reaktionsmöglichkeiten. Diese Features bieten sowohl präventive als auch reaktive Maßnahmen zur Wahrung der Netzwerkintegrität. Zudem lässt es sich nahtlos mit anderen Sicherheitstools und Netzwerkinfrastruktur-Managementsystemen integrieren, was einen ganzheitlichen Ansatz im Netzwerkmanagement ermöglicht.
Pros and Cons
Pros:
- Umfassende Netzwerkmanagement-Funktionen
- Integrierte Sicherheitsfunktionen zur Bedrohungserkennung und Reaktion
- Effektive Integrationsmöglichkeiten mit anderen Tools
Cons:
- Die Preisgestaltung könnte für kleine Unternehmen hoch ausfallen
- Einrichtung und Konfiguration können für nicht-technische Nutzer komplex sein
- Kann Funktionen enthalten, die in einfachen Netzwerkumgebungen nicht benötigt werden
Weitere Software zur Verhinderung von Eindringversuchen
Hier finden Sie einige weitere Softwareoptionen zur Verhinderung von Eindringversuchen, die es nicht in meine Bestenliste geschafft haben, aber dennoch einen Blick wert sind:
- Vectra AI Network Detection and Response
Am besten geeignet für KI-gesteuerte Netzwerkeinblicke
- Venusense Intrusion Prevention and Management System (IPS)
Am besten geeignet für umfassendes Bedrohungsmanagement
- ThreatBlockr
Am besten für schnelle Reaktion auf Bedrohungen


Wie ich Intrusion-Prevention-Software bewerte
Ich bewerte jedes Tool in zwei Ebenen: Den grundlegenden Fähigkeiten, die jedes IPS haben muss – wie Inline-Blocking und DPI – sowie den Unterscheidungsmerkmalen, die eine Lösung speziell für Ihre Umgebung hervorheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jede Funktion auf einer Skala von 0 (Funktion nicht vorhanden) bis 5 (in diesem Bereich herausragend) für jede unten genannte Kernfunktionalität. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestpunktzahl von 65% erreichen, um berücksichtigt zu werden.
- Echtzeit-Traffic-Inspektion: Ich prüfe, wie tief die Paketinspektion reicht – ob ein Tool Anwendungsprotokolle wie HTTP, DNS und SMB inline analysieren kann, ohne merkliche Latenz zu erzeugen.
- Signatur- & Anomalieerkennung: Beide Erkennungsarten sind hier entscheidend. Ich prüfe, ob eine Plattform Signaturabgleich mit Verhaltens- oder Heuristik-Analysen kombiniert, um sowohl Zero-Day-Bedrohungen als auch bekannte Exploits zu erkennen.
- Automatisierte Bedrohungsabwehr: Das Tool sollte in der Lage sein, bösartige Sitzungen selbstständig zu blockieren, trennen oder zurückzusetzen – beispielsweise eine Verbindung während eines Angriffs zu unterbrechen, statt sie nur zur späteren Überprüfung zu markieren.
- Integration von Threat Intelligence: Ich achte darauf, ob die Plattform regelmäßig aktualisierte Feeds verarbeitet, sei es vom Anbieter selbst oder von Drittanbietern, damit die Regelwerke aktuell bleiben, sobald neue CVEs und IOCs auftauchen.
- Anpassbare Erkennungsregeln: Teams müssen Richtlinien auf ihre eigenen Traffic-Muster abstimmen können. Ich prüfe, ob Sie eigene Regeln erstellen, bearbeiten und für Bereiche festlegen können – etwa, um bekannten und sicheren Traffic auf einem spezifischen VLAN zu unterdrücken und Fehlalarme zu reduzieren.
- Protokollierung, Alarme & SIEM-Integration: Jede Erkennung ist nur so nützlich wie ihre Sichtbarkeit. Daher bewerte ich, ob das Tool detaillierte Ereignisprotokolle, Echtzeit-Benachrichtigungen und Schnittstellen zu Plattformen wie Splunk oder Microsoft Sentinel bietet.
Nachdem ich eine Liste von Tools mit diesen Eigenschaften erstellt habe, prüfe ich, was jede Plattform einzigartig macht.
Unterscheidungsmerkmale (Was Anbieter abhebt)
So vergleiche und bewerte ich die verschiedenen Anbieter:
Herausragende Funktionen
Die Analyse verschlüsselten Traffics ist ein großes Unterscheidungsmerkmal – ich suche nach Tools, die Bedrohungen in TLS-Sitzungen allein anhand von Metadaten oder JA3-Fingerabdrücken erkennen, ohne hierfür die vollständige Entschlüsselung zu verlangen. Virtuelles Patchen ist eine weitere Funktion, die ich hoch bewerte, insbesondere für Teams, die Altsysteme verwalten, für die offizielle Patches oft erst Wochen nach der Veröffentlichung bereitgestellt werden. Ebenso bewerte ich auch die Abdeckung von Cloud- und Hybridumgebungen, da viele Infrastrukturen heute sowohl lokale Rechenzentren als auch Public-Cloud-Workloads in AWS oder Azure umfassen.
Über die Funktionen hinaus
Die Einhaltung von Compliance-Vorgaben ist sehr wichtig – ich prüfe, ob eine Plattform vorgefertigte Berichts-Templates für Rahmenwerke wie PCI-DSS oder NIST 800-53 liefert, was den Aufwand für Sicherheitsteams bei Audits deutlich reduziert. Die Bedrohungsforschung des Anbieters ist ein weiterer Aspekt, da sie bestimmt, wie schnell neue Signaturen nach einem CVE-Report verfügbar sind. Auch das Lizenzmodell fließt in meine Bewertung ein, denn die Abrechnung pro Sensor versus pro Durchsatz kann je nach Netzwerktopologie erhebliche Einfluss auf die Gesamtkosten haben.
So wählen Sie Software zur Verhinderung von Eindringversuchen aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Bearbeitung Ihres individuellen Softwareauswahlprozesses auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Zu beachten |
|---|---|
| Skalierbarkeit | Kann die Software mit Ihrem Unternehmen wachsen? Berücksichtigen Sie die Anzahl der Benutzer und das Datenvolumen, die sie problemlos verarbeiten kann. Stellen Sie sicher, dass sie zukünftige Erweiterungspläne unterstützt. |
| Integrationen | Funktioniert sie problemlos mit Ihren vorhandenen Tools? Prüfen Sie die Kompatibilität mit Ihrem aktuellen Sicherheits-Stack und anderen wichtigen Geschäftssystemen. |
| Anpassbarkeit | Können Sie sie an Ihre Anforderungen anpassen? Achten Sie auf Optionen zur Anpassung von Regeln zur Bedrohungserkennung oder Berichtsfunktionen an Ihre Prozesse. |
| Benutzerfreundlichkeit | Ist sie für Ihr Team einfach zu bedienen? Bewerten Sie die Benutzeroberfläche und wie schnell Benutzer lernen können, die Software ohne Frustration zu bedienen. |
| Implementierung und Einführung | Wie lange dauert es, bis Sie starten können? Bewerten Sie den Einrichtungsprozess, die verfügbaren Ressourcen und eventuell erforderliche technische Fachkenntnisse. Streben Sie einen reibungslosen Übergang an. |
| Kosten | Wie passt sie in Ihr Budget? Analysieren Sie die Preisstrukturen, einschließlich versteckter Gebühren, und vergleichen Sie sie mit ähnlichen Angeboten, um ein gutes Preis-Leistungs-Verhältnis sicherzustellen. |
| Sicherheitsvorkehrungen | Entspricht sie Ihren Sicherheitsstandards? Stellen Sie sicher, dass sie robuste Schutzmaßnahmen wie Verschlüsselung und regelmäßige Aktualisierungen bietet, um Ihr Netzwerk zu schützen. |
| Compliance-Anforderungen | Entspricht sie den Branchenvorschriften? Vergewissern Sie sich, dass sie die Einhaltung von für Ihr Unternehmen relevanten Standards wie DSGVO oder HIPAA unterstützt. |
Was ist Software zur Verhinderung von Eindringversuchen?
Software zur Verhinderung von Eindringversuchen ist eine Sicherheitslösung, die dafür entwickelt wurde, unbefugten Zugriff auf Netzwerke zu erkennen und zu blockieren. IT-Sicherheitsexperten und Netzwerkadministratoren verwenden diese Tools typischerweise, um sensible Daten zu schützen und die Integrität des Netzwerks zu gewährleisten. Funktionen wie Echtzeitüberwachung, Bedrohungserkennung und automatisierte Reaktionen helfen dabei, Eindringversuche zu identifizieren und Sicherheitsverletzungen zu verhindern. Insgesamt bieten diese Tools einen wesentlichen Schutz und stellen sicher, dass Ihr Netzwerk sicher und betriebsbereit bleibt.
Funktionen
Achten Sie bei der Auswahl einer Software zur Verhinderung von Eindringversuchen auf die folgenden wichtigen Funktionen:
- Echtzeitüberwachung: Überwacht den Netzwerkverkehr kontinuierlich, um potenzielle Bedrohungen sofort zu erkennen und darauf zu reagieren.
- Bedrohungserkennung: Verwendet vordefinierte Regeln und Muster, um verdächtige Aktivitäten zu erkennen und Sie darauf aufmerksam zu machen.
- Automatisierte Reaktion: Ergreift automatisch Maßnahmen gegen erkannte Bedrohungen und minimiert so manuelle Eingriffe und die Reaktionszeit.
- Anpassbare Richtlinien: Ermöglicht es Ihnen, Sicherheitsregeln an die spezifischen organisatorischen Anforderungen und Bedürfnisse anzupassen.
- Integrationsmöglichkeiten: Verbindet sich nahtlos mit vorhandenen Sicherheitstools und der bestehenden Infrastruktur, um den Gesamtschutz zu verbessern.
- Skalierbarkeit: Passt sich den wachsenden Anforderungen Ihres Unternehmens an und verarbeitet größere Daten- und Benutzermengen effizient.
- Zentrale Verwaltung: Bietet eine einzige Oberfläche zur Verwaltung von Sicherheitsrichtlinien und zur Überwachung der Netzwerkaktivität in verschiedenen Umgebungen.
- Virtuelles Patchen: Bietet Schutz vor Schwachstellen, noch bevor offizielle Patches veröffentlicht werden, und hält Ihr Netzwerk sicher.
- Detaillierte Berichte: Erstellt umfassende Berichte mit Einblicken in Sicherheitsereignisse und den Zustand des Netzwerks.
- Compliance-Unterstützung: Hilft dabei, die Einhaltung von Branchenvorschriften wie DSGVO oder HIPAA sicherzustellen und compliancebezogene Risiken zu reduzieren.
Vorteile
Die Implementierung einer Software zur Verhinderung von Eindringversuchen bietet Ihrem Team und Ihrem Unternehmen zahlreiche Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Erhöhte Sicherheit: Schützt Ihr Netzwerk vor unbefugtem Zugriff und potenziellen Sicherheitsverletzungen, indem Bedrohungen in Echtzeit erkannt und blockiert werden.
- Geringerer manueller Arbeitsaufwand: Automatisierte Reaktionen auf Bedrohungen verringern den Bedarf an ständiger manueller Überwachung und Intervention und schaffen so Zeit für Ihr Team.
- Verbesserte Compliance: Hilft sicherzustellen, dass Ihr Unternehmen die Branchenvorschriften erfüllt, indem Funktionen zur Unterstützung der Einhaltung von Standards wie DSGVO oder HIPAA bereitgestellt werden.
- Skalierbarkeit: Wächst mit Ihrem Unternehmen und passt sich steigenden Daten- und Benutzeranforderungen an, ohne die Leistung zu beeinträchtigen.
- Zentrale Kontrolle: Bietet eine zentrale Plattform zur Verwaltung und Überwachung von Sicherheitsrichtlinien und vereinfacht dadurch die Abläufe Ihres Teams.
- Kosteneinsparungen: Verhindert kostspielige Datenverletzungen und Ausfallzeiten und spart Ihrem Unternehmen letztlich langfristig Geld.
- Fundierte Entscheidungsfindung: Bietet detaillierte Berichte und Analysen, die Ihnen Einblicke in den Zustand und Sicherheitsstatus Ihres Netzwerks geben.
Kosten & Preise
Bei der Auswahl einer Software zur Verhinderung von Eindringversuchen ist ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife erforderlich. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren Durchschnittspreise und typische in Lösungen zur Verhinderung von Eindringversuchen enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für Software zur Verhinderung von Eindringversuchen
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Bedrohungserkennung, eingeschränkte Berichterstellung und Community-Support. |
| Privattarif | $5-$25/Benutzer/Monat | Überwachung in Echtzeit, grundlegende Berichterstellung und automatisierte Reaktionen auf Bedrohungen. |
| Geschäftstarif | $30-$75/Benutzer/Monat | Erweiterte Bedrohungserkennung, anpassbare Richtlinien und Integrationsmöglichkeiten. |
| Unternehmenstarif | $80-$150/Benutzer/Monat | Umfassende Bedrohungsinformationen, zentrale Verwaltung und Unterstützung bei der Einhaltung von Vorschriften. |
Häufig gestellte Fragen zu Software zur Verhinderung von Eindringversuchen
Hier finden Sie Antworten auf häufige Fragen zu Software zur Verhinderung von Eindringversuchen:
Wie unterscheidet sich Software zur Verhinderung von Eindringversuchen von einer Firewall?
Software zur Verhinderung von Eindringversuchen überwacht und analysiert den Netzwerkverkehr aktiv, um potenzielle Bedrohungen zu erkennen und zu blockieren, während eine Firewall den ein- und ausgehenden Netzwerkverkehr hauptsächlich anhand vorab festgelegter Sicherheitsregeln steuert. Firewalls fungieren als Barriere, aber die Verhinderung von Eindringversuchen fügt eine intelligente Ebene hinzu, um Angriffe zu erkennen und zu verhindern.
Kann Software zur Verhinderung von Eindringversuchen verschlüsselten Datenverkehr verarbeiten?
Ja, viele Systeme zur Verhinderung von Eindringversuchen können verschlüsselten Datenverkehr überprüfen. Sie verwenden Techniken wie die SSL/TLS-Entschlüsselung, um die Daten innerhalb sicherer Verbindungen zu analysieren. Dieser Prozess kann jedoch Latenzen verursachen. Daher ist es wichtig, die Auswirkungen des Systems auf die Leistung Ihres Netzwerks zu bewerten.
Welche Art von Warnmeldungen kann ich von Software zur Verhinderung von Eindringversuchen erwarten?
Software zur Verhinderung von Eindringversuchen liefert in der Regel Echtzeitwarnungen für erkannte Bedrohungen. Warnmeldungen können Informationen über die Art der Bedrohung, deren Schweregrad und empfohlene Maßnahmen enthalten. Sie können die Einstellungen für Warnmeldungen anpassen, um kritische Bedrohungen zu priorisieren und die Zahl der Fehlalarme zu reduzieren.
Wie lassen sich Systeme zur Verhinderung von Eindringversuchen in vorhandene Sicherheitstools integrieren?
Die meisten Systeme zur Verhinderung von Eindringversuchen bieten Integrationsmöglichkeiten mit vorhandenen Sicherheitstools wie SIEMs, Firewalls und Endgeräteschutz. Die Integration verbessert die allgemeine Sicherheit, indem sie Bedrohungsinformationen austauscht und eine einheitliche Ansicht des Sicherheitsstatus Ihres Netzwerks bereitstellt.
Ist Software zur Verhinderung von Eindringversuchen für kleine Unternehmen geeignet?
Ja, Software zur Verhinderung von Eindringversuchen kann an die Anforderungen kleiner Unternehmen angepasst werden. Viele Anbieter bieten skalierbare Lösungen für Unternehmen unterschiedlicher Größe an. Kleine Unternehmen können vom Schutz vor Cyberbedrohungen profitieren, ohne umfangreiche IT-Ressourcen zu benötigen.
Wie oft sollte Software zur Verhinderung von Eindringversuchen aktualisiert werden?
Regelmäßige Aktualisierungen sind entscheidend dafür, dass Software zur Verhinderung von Eindringversuchen gegen neue Bedrohungen wirksam bleibt. Anbieter veröffentlichen in der Regel Aktualisierungen für Bedrohungssignaturen, Regelsätze und Software-Patches. Am besten konfigurieren Sie automatische Aktualisierungen, damit Ihr System stets aktuell und sicher bleibt.
Wie geht es weiter:
Wenn Sie gerade Software zur Verhinderung von Eindringversuchen recherchieren, nehmen Sie Kontakt zu einem SoftwareSelect-Berater auf und erhalten Sie kostenlos Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem Ihre individuellen Anforderungen besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Softwarelösungen zur Prüfung. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.