

Die besten Automox-Alternativen bieten cloudnative Endpunktverwaltung mit zuverlässiger Patch-Automatisierung, umfassender Betriebssystemunterstützung und starken Sicherheitskontrollen. Wenn Sie nach Automox-Alternativen suchen, benötigen Sie wahrscheinlich eine Plattform, die komplexe, verteilte Umgebungen ohne zusätzlichen Aufwand oder zusätzliches Risiko verwalten kann.
Angesichts der sich weiterentwickelnden Bedrohungen und der stark ausgelasteten IT-Teams ist die Wahl der richtigen Lösung entscheidend, um Betriebszeit, Compliance und Kontrolle aufrechtzuerhalten. Diese Liste hilft Ihnen dabei, führende Optionen zu vergleichen, damit Sie ein Tool finden, das zu den Anforderungen Ihrer Organisation passt und Ihre Endpunkte sicher hält.
Was ist Automox?
Automox ist eine cloudnative Plattform zur Endpunktverwaltung, die darauf ausgelegt ist, Patching, Konfiguration und Sicherheitsupdates über mehrere Betriebssysteme hinweg zu automatisieren. IT-Teams verwenden Automox, um Endpunkte unabhängig von ihrem Standort über ein einziges Dashboard zu verwalten und zu sichern. Die Plattform unterstützt Windows-, macOS- und Linux-Geräte und hilft Unternehmen dabei, Schwachstellen zu reduzieren und die Compliance aufrechtzuerhalten. Automox wird für seine Skalierbarkeit, den sicheren Fernzugriff und die Möglichkeit geschätzt, routinemäßige Aufgaben der Endpunktwartung zu vereinfachen.
Vergleichstabelle: Automox-Alternativen
Diese Vergleichstabelle fasst die Preisdetails meiner wichtigsten Automox-Alternativen zusammen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten geeignet für HR-gesteuerte Automatisierung des Gerätelebenszyklus | 14-tägige kostenlose Testversion | Ab 8 $/Benutzer/Monat | Website | |
| 2 | Am besten geeignet für Remote-Patching auf verteilten Endpunkten | Kostenloser Tarif verfügbar | Preis auf Anfrage | Website | |
| 3 | Am besten für plattformübergreifendes Geräte- und Identitätsmanagement geeignet | 30-tägige kostenlose Testphase | Ab $9/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 4 | Am besten geeignet für Multi-OS-Patchautomatisierung über Netzwerke hinweg | 30-tägige kostenlose Testversion | Ab $245/Monat (jährliche Abrechnung) | Website | |
| 5 | Am besten geeignet für großflächiges Patchen in komplexen Unternehmen | Kostenlose Testversion verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten für die Integration in Microsoft 365-Umgebungen | 30-tägige kostenlose Testversion | Ab $8.00/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 7 | Am besten geeignet für zentrales Patchen in Windows-Umgebungen | 30-tägige kostenlose Testversion | Preis auf Anfrage | Website | |
| 8 | Am besten geeignet für anpassbare Workflows bei Softwarebereitstellungen | 14-tägige kostenlose Testversion | Preise auf Anfrage | Website | |
| 9 | Am besten geeignet für feingranulares Patchen von Windows-Servern | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 10 | Am besten für die einheitliche Verwaltung unterschiedlicher Gerätetypen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |


Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Bewertungen der besten Automox-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Automox-Alternativen, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, Möglichkeiten und besten Einsatzbereiche jeder Plattform, damit Sie die beste Lösung für Ihre Anforderungen finden.
 Am besten geeignet für HR-gesteuerte Automatisierung des Gerätelebenszyklus
- 14-tägige kostenlose Testversion
- Ab 8 $/Benutzer/Monat
Visit WebsiteCustomer Rating:4.8/5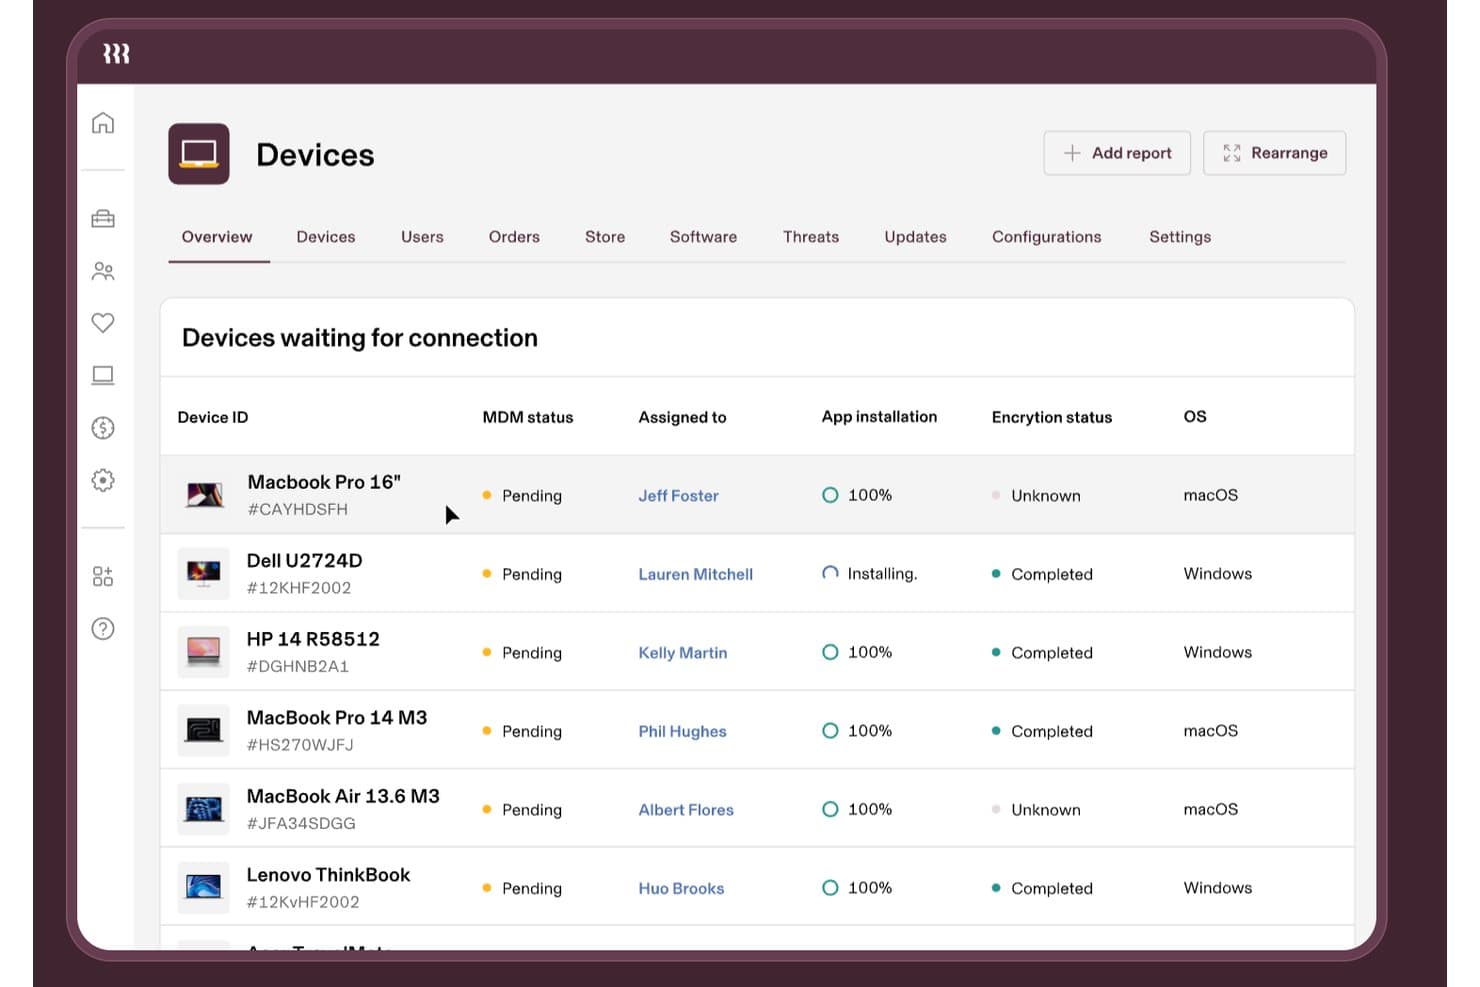
Rippling IT verfolgt den MDM-Status, die Verschlüsselung und die App-Installationen von Geräten. Rippling IT ist eine Software zur Endpunktverwaltung für IT- und HR-Teams, die die Bereitstellung von Geräten, den Anwendungszugriff, Sicherheitskontrollen und das Offboarding in einer verteilten Belegschaft zentralisiert.
Für wen ist Rippling IT am besten geeignet?
IT- und HR-Teams in verteilten Unternehmen, bei denen Änderungen bei Mitarbeitenden die Bereitstellung von Geräten, Aktualisierungen des Zugriffs und Offboarding-Aufgaben auslösen sollen.
Warum Rippling IT eine gute Alternative zu Automox ist
Ich habe Rippling IT ausgewählt, weil die HR-gesteuerte Automatisierung des Gerätelebenszyklus Änderungen bei Mitarbeitenden mit IT-Aktionen verbindet. Mein Team nutzt die Lösung, um die Gerätebereitstellung, Aktualisierungen des Anwendungszugriffs, Sicherheitskontrollen und Offboarding-Aufgaben über einen einzigen Workflow auszulösen. Dadurch können wir Änderungen an Endgeräten verwalten, wenn Mitarbeitende anfangen, ihre Rolle wechseln oder das Unternehmen verlassen.
Die wichtigsten Funktionen von Rippling IT
- Betriebssystemübergreifende Verwaltung: Verwalten Sie Endgeräte mit macOS, Windows, iOS und iPadOS.
- Geräteinventar: Zeigen Sie Seriennummern, Betriebssystemversionen, Akkuzustand und Festplattennutzung an.
- Konfigurationsprofile: Verteilen Sie Einstellungen für WLAN, Firewall, Drucker und Anmeldung.
- Endpunktskripting: Führen Sie geplante Bash- oder PowerShell-Skripte auf verwalteten Geräten aus.
Integrationen von Rippling IT
Rippling bietet mehr als 600 sofort einsatzbereite Integrationen, darunter Okta, Microsoft Entra ID, Slack, Zendesk und Cylance. Außerdem stehen Entwicklerkits und ein App-Shop für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- HR-Änderungen lösen Workflows für den Gerätelebenszyklus aus
- Unterstützt macOS, Windows, iOS und iPadOS
- Bietet Inventar, Profile und Endpunktskripting
Cons:
- Weniger auf die Patch-Automatisierung von Drittanbietern ausgerichtet
- Einige Administratoren berichten von schwierigen MDM-Erfahrungen
Learn more about Rippling IT: Am besten geeignet für Remote-Patching auf verteilten Endpunkten
- Kostenloser Tarif verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.9/5
Action1 bietet ein Endpunkt-Management-Dashboard, das verwaltete Geräte mit Status anzeigt. Action1 ist eine SaaS-Plattform für Patch-Management, die für IT-Teams entwickelt wurde, die verteilte oder entfernte Endpunkte verwalten. Sie ist besonders nützlich für Organisationen, die Sicherheit und Compliance auf Geräten außerhalb traditioneller Büronetzwerke aufrechterhalten müssen. Wenn Sie eine Lösung suchen, die das Patchen aus der Ferne vereinfacht, ohne lokale Infrastruktur zu erfordern, ist Action1 eine Überlegung wert.
Für wen ist Action1 am besten geeignet?
Action1 eignet sich besonders für IT-Teams in mittelständischen Unternehmen und MSPs, die das Patch-Management für entfernte oder verteilte Endpunkte an mehreren Standorten durchführen müssen.
Warum Action1 eine gute Automox-Alternative ist
Was Action1 als Automox-Alternative hervorhebt, ist der Fokus auf das Patchen von entfernten, verteilten Endpunkten. Ich habe es ausgewählt, weil IT-Teams damit Patches auf Geräten bereitstellen und verwalten können, die nicht mit einem Unternehmensnetzwerk verbunden sind – entscheidend für die Unterstützung von Remote- und Hybrid-Arbeitskräften. Das cloud-native Design der Plattform bedeutet, dass Sie keine lokalen Server oder VPNs benötigen, um Endpunkte sicher und compliant zu halten. Wenn Sie Endpunkte an mehreren Standorten oder für Kunden mit Remote-Mitarbeitenden verwalten, machen die Remote-Patching-Funktionen von Action1 die Lösung zu einer starken Wahl.
Wichtige Funktionen von Action1
Weitere Funktionen, die für IT-Teams interessant sind, die Action1 in Betracht ziehen:
- Automatisierte Patch-Freigaberichtlinien: Legen Sie Regeln fest, um Patches je nach Schweregrad, Anbieter oder Produkt automatisch zu genehmigen oder abzulehnen.
- Echtzeit-Endpunktinventar: Zeigen Sie aktuelle Hardware- und Softwaredetails für jedes verwaltete Gerät in Ihrer Umgebung an.
- Rollenbasierte Zugriffssteuerung: Weisen Sie Benutzenden und Gruppen detaillierte Berechtigungen zu, um zu steuern, wer Patches verwalten, bereitstellen oder einsehen darf.
- Detaillierte Prüfprotokolle: Verfolgen Sie alle Patch-Aktionen und Änderungen zur Einhaltung von Compliance- und Sicherheitsanforderungen.
Action1-Integrationen
Zu den Integrationen gehören Microsoft Entra ID, Okta, Duo, Microsoft Intune und mehr.
Pros and Cons
Pros:
- Kostenlos für bis zu 200 Endpunkte
- Echtzeit-Berichte zur Patch-Compliance
- Automatisierte Workflows zur Patch-Freigabe
Cons:
- Patch-Bereitstellung kann gelegentlich langsam sein
- Export von Berichten bietet keine erweiterten Anpassungsmöglichkeiten
Learn more about Action1: Am besten für plattformübergreifendes Geräte- und Identitätsmanagement geeignet
- 30-tägige kostenlose Testphase
- Ab $9/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.6/5
JumpCloud bietet ein Dashboard, das Statistiken über Benutzer, Geräte und Anwendungen sowie handlungsorientierte Benachrichtigungen anzeigt. JumpCloud bietet eine einheitliche Plattform zur Verwaltung von Geräten und Benutzeridentitäten über Windows-, macOS- und Linux-Umgebungen hinweg. Es ist eine starke Wahl für IT-Teams, die Sicherheitsrichtlinien durchsetzen und Zugriffe von einer einzigen cloudbasierten Konsole aus steuern möchten. Wer eine unkomplizierte Lösung für plattformübergreifendes Endpoint- und Identitätsmanagement sucht, findet beides zusammengefasst in JumpCloud.
Für wen ist JumpCloud am besten geeignet?
JumpCloud eignet sich ideal für IT-Teams in mittelständischen Unternehmen, die Geräte und Benutzeridentitäten verschiedener Betriebssysteme von einer zentralen Cloud-Plattform aus verwalten wollen.
Warum JumpCloud eine gute Automox-Alternative ist
Ich habe JumpCloud ausgewählt, weil es Geräteverwaltung und Identitätsmanagement auf einer einzigen cloudnativen Plattform vereint – etwas, das Automox nicht von Haus aus bietet. Mit JumpCloud lassen sich Windows-, macOS- und Linux-Geräte gemeinsam mit Benutzerzugriffen über ein Dashboard verwalten. Besonders schätze ich die Verzeichnisdienste, mit denen sich Sicherheitsrichtlinien durchsetzen und Authentifizierungen verwalten lassen, ohne auf separate Tools angewiesen zu sein. IT-Teams, die sowohl die Endgeräte- als auch die Identitätskontrolle aus einer Hand möchten, finden in JumpCloud eine praxisnahe Alternative zu Automox.
JumpCloud Hauptfunktionen
Weitere Merkmale, die JumpCloud zu einer leistungsstarken Option für cloudnativen Endpoint-Management machen, sind unter anderem:
- Zero-Trust-Sicherheitsrichtlinien: Durchsetzung von Geräte- und Benutzer-Authentifizierungsanforderungen auf Basis von Risikobewertungen in Echtzeit.
- Automatisierte Patch-Verwaltung: Planung und Verteilung von Updates für Betriebssysteme und Anwendungen auf allen verwalteten Geräten.
- Fernsteuerung von Befehlen: Ausführung von Skripten und Befehlen auf Endgeräten, ohne dass eine VPN-Verbindung erforderlich ist.
- Reporting und Auditing: Erstellung detaillierter Protokolle und Berichte zum Gerätestatus, zu Benutzeraktivitäten und zur Einhaltung von Richtlinien.
JumpCloud Integrationen
Zu den Integrationen gehören Google Workspace, Microsoft 365, Okta, Salesforce, Slack, Dropbox, Atlassian, Zendesk und viele mehr.
Pros and Cons
Pros:
- Geräte- und Identitätsverwaltung auf einer Plattform
- Integrierte Verzeichnis- und SSO-Funktionen
- Setzt Zero-Trust-Sicherheitsrichtlinien nativ um
Cons:
- Weniger Integrationen von Drittanbietern
- Funktionen zur mobilen Geräteverwaltung sind rudimentär
Learn more about JumpCloud: Am besten geeignet für Multi-OS-Patchautomatisierung über Netzwerke hinweg
- 30-tägige kostenlose Testversion
- Ab $245/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.4/5
ManageEngine Patch Manager Plus zeigt das Dashboard 'All Patch Configurations' mit Statusverfolgung der Bereitstellung an. ManageEngine Patch Manager Plus ist für Teams konzipiert, die IT-Dienstleistungen bereitstellen und eine zentralisierte Patch-Verwaltung über verschiedene Betriebssysteme hinweg benötigen. Besonders hebt sich das Tool für Organisationen hervor, die sowohl lokale als auch entfernte Endpunkte in gemischten Betriebssystemumgebungen verwalten. Wenn Sie detailreiche Steuerung und Automatisierung jenseits des Leistungsumfangs der meisten Cloud-nativen Plattformen suchen, ist dieses Tool einen Blick wert.
Für wen ist ManageEngine Patch Manager Plus am besten geeignet?
IT-Administratoren in mittelgroßen bis großen Unternehmen, die gemischte Windows-, macOS- und Linux-Umgebungen an mehreren Standorten verwalten, werden diese Plattform besonders nützlich finden.
Warum ist ManageEngine Patch Manager Plus eine gute Alternative zu Automox?
Für Teams, die das Patchen von Windows-, macOS- und Linux-Netzwerken automatisieren möchten, bietet Patch Manager Plus eine starke Multi-OS-Unterstützung. Ich habe es ausgewählt, weil Sie damit Patches planen, testen und auf Endpunkte innerhalb und außerhalb Ihres Firmennetzwerks ausrollen können. Das automatisierte Patch-Scan-Modul sowie die Bereitstellungs-Workflows der Plattform helfen, manuellen Aufwand und verpasste Updates zu reduzieren. Ihre Fähigkeit, entfernte und verteilte Geräte zu handhaben, macht sie zur praxisnahen Wahl für Unternehmen mit komplexen, hybriden Infrastrukturen.
Wichtige Funktionen von ManageEngine Patch Manager Plus
Weitere erwähnenswerte Funktionen für Teams, die Patch Manager Plus in Betracht ziehen, sind:
- Patchen von Drittanbieteranwendungen: Patchen Sie eine Vielzahl von Drittanbieteranwendungen zusammen mit Betriebssystemen über dasselbe Dashboard.
- Automatisiertes Testen von Patches: Testen Sie Patches vor der Bereitstellung in einer kontrollierten Umgebung, um Störungen und Kompatibilitätsprobleme zu minimieren.
- Individuelle Bereitstellungsrichtlinien: Erstellen und erzwingen Sie individuelle Patch-Richtlinien basierend auf Abteilung, Standort oder Gerätegruppe.
- Detaillierte Compliance-Berichte: Erzeugen Sie Berichte über Patch-Status, Compliance-Niveau und Prüfpfade für regulatorische Anforderungen.
Integrationen von ManageEngine Patch Manager Plus
Zu den Integrationen zählen Tenable Vulnerability Management, Tenable Security Center, Rapid7, CrowdStrike Falcon Spotlight und weitere.
Pros and Cons
Pros:
- Unterstützt das Patchen von Windows, macOS und Linux
- Beinhaltet Patchmanagement für Drittanbieteranwendungen
- Ermöglicht detaillierte Zeitplanung und Bereitstellungsrichtlinien
Cons:
- Keine Dashboards für den Patchstatus in Echtzeit
- Einrichtung des Fern-Patchings kann komplex sein
Learn more about ManageEngine Patch Manager Plus: Am besten geeignet für großflächiges Patchen in komplexen Unternehmen
- Kostenlose Testversion verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5
HCL BigFix bietet ein Fixlet Explorer Dashboard, das Schwachstellenmetriken anzeigt. HCL BigFix ist eine Plattform für Endpunktverwaltung und Patch-Management, die für Organisationen mit komplexen, verteilten IT-Umgebungen entwickelt wurde. Sie ist eine hervorragende Wahl für Unternehmen, die Tausende von Endgeräten über mehrere Betriebssysteme und Standorte hinweg verwalten müssen. Wer nach einer Lösung sucht, die großflächiges Patch-Management und Compliance für vielfältige Geräteflotten bieten kann, findet mit BigFix Funktionen, die über viele cloud-native Mitbewerber hinausgehen.
Für wen eignet sich HCL BigFix am besten?
HCL BigFix ist ideal für große Unternehmen und Behörden, die Endgeräte in komplexen Multi-Plattform-Umgebungen verwalten und absichern müssen.
Warum HCL BigFix eine gute Alternative zu Automox ist
Für Unternehmen, die vor der Herausforderung stehen, Tausende von Endpunkten in komplexen, verteilten Umgebungen zu patchen, sticht HCL BigFix hervor. Ich habe es ausgewählt, weil es das Patch-Management für Windows, macOS, Linux und UNIX von einer einzigen Konsole aus unterstützt – was unter cloud-nativen Mitbewerbern selten ist. Die Echtzeit-Transparenz und automatisierte Behebung helfen IT-Teams, große und vielfältige Geräteflotten sicher und konform zu halten. Die Fähigkeit, über globale Netzwerke zu skalieren, macht BigFix zu einer wertvollen IT-Management-Lösung für Unternehmen mit hohen Compliance-Anforderungen.
HCL BigFix Hauptfunktionen
Weitere Funktionen, die HCL BigFix zu einer starken Option für das Management von Endgeräten in Unternehmen machen, sind:
- Durchsetzung individueller Richtlinien: Erstellung und Durchsetzung individualisierter Sicherheits- und Konfigurationsrichtlinien für alle verwalteten Endpunkte.
- Rollenbasierte Zugriffskontrolle: Granulare Vergabe von Berechtigungen an verschiedene IT-Rollen für sichere Delegation und Überwachung.
- Automatisierte Softwareverteilung: Automatische Bereitstellung und Aktualisierung von Softwarepaketen auf Endpunkten, basierend auf definierten Zeitplänen oder Auslösern.
- Integriertes Compliance-Reporting: Erstellung detaillierter Compliance-Berichte direkt von der Plattform aus, um Audits und regulatorische Anforderungen zu erfüllen.
HCL BigFix Integrationen
Zu den Integrationen gehören HCL AppScan, HCL iControl, HCL Connections, HCL Domino, HCL Notes, HCL SafeLinx und weitere.
Pros and Cons
Pros:
- Echtzeit-Einblick und Reporting für Endgeräte
- Individuelle Richtliniendurchsetzung für Compliance-Anforderungen
- Skaliert zur Verwaltung von Hunderttausenden von Endgeräten
Cons:
- Komplexe Einrichtung bei Implementierungen mit mehreren Standorten
- Begrenzte cloud-native Funktionen
Learn more about HCL BigFix: Am besten für die Integration in Microsoft 365-Umgebungen
- 30-tägige kostenlose Testversion
- Ab $8.00/Benutzer/Monat (jährliche Abrechnung)

Microsoft Intune bietet Funktionen für das Endpoint-Management, darunter Geräteanmeldung, Identitätsmanagement und mehr. Microsoft Intune ist eine cloudbasierte Endpoint-Management-Plattform, die speziell für Organisationen entwickelt wurde, die auf Microsoft 365 und Azure setzen. Sie ist ideal für IT-Teams, die MDM-Funktionen für Windows-, macOS-, iOS- und Android-Geräte in Umgebungen benötigen, in denen die Integration in Microsoft-Lösungen Priorität hat. Wenn Sie einen ganzheitlichen Ansatz für die einheitliche Durchsetzung von Richtlinien in einem Microsoft-zentrierten Ökosystem suchen, erfüllt Intune diese Anforderungen direkt.
Für wen ist Microsoft Intune am besten geeignet?
IT-Teams in mittelgroßen bis großen Unternehmen, die Microsoft 365 und Azure als Standard für Produktivität und Sicherheitsmanagement verwenden, erhalten mit Intune den größten Mehrwert.
Warum Microsoft Intune eine gute Automox-Alternative ist
Ich habe Microsoft Intune ausgewählt, weil es eine tiefgehende, native Integration mit Microsoft 365-Umgebungen bietet, was für viele Unternehmen, die bereits auf Microsoft setzen, besonders wichtig ist. Mit Intune können Sie die Einhaltung von Geräteanforderungen, das Ausrollen von Anwendungen und Sicherheitsrichtlinien direkt im Zusammenspiel mit Ihren Microsoft 365- und Azure-Ressourcen verwalten. Diese enge Integration zentralisiert das Identitätsmanagement und den bedingten Zugriff, wodurch Sicherheitsstandards auf allen Endgeräten leichter durchgesetzt werden können. Für Teams, die eine einheitliche Verwaltung der Endgeräte wünschen, ohne das Microsoft-Ökosystem zu verlassen, ist Intune die beste Alternative zu Automox.
Microsoft Intune – Schlüsselfunktionen
Weitere Funktionen, die für IT-Teams bei der Wahl von Microsoft Intune hervorstechen, sind:
- Remote-Geräte-Löschung: Löschen Sie Daten auf verloren gegangenen oder kompromittierten Geräten aus der Ferne, um sensible Informationen zu schützen.
- Rollenbasierte Zugriffskontrolle: Weisen Sie IT-Mitarbeitenden differenzierte Berechtigungen nach Funktion oder Verantwortungsbereich zu.
- Mobile Anwendungsverwaltung: Verwalten und schützen Sie Unternehmens-Apps auf verwalteten und nicht verwalteten Geräten.
- Automatisierte Betriebssystem-Updates: Planen und erzwingen Sie Betriebssystem-Updates auf allen registrierten Endgeräten.
Microsoft Intune-Integrationen
Zu den Integrationen gehören Microsoft 365, Microsoft Entra ID, OneDrive, SharePoint, Exchange und weitere.
Pros and Cons
Pros:
- Tiefgehende Integration mit Microsoft 365-Diensten
- Integrierte Richtlinien für bedingten Zugriff und Compliance
- Automatische Geräteanmeldung für Azure AD
Cons:
- Eingeschränkte Patch-Verwaltung für Anwendungen von Drittanbietern
- Berichtsfunktionen bieten wenig Anpassungsmöglichkeiten
Learn more about Microsoft Intune: Am besten geeignet für zentrales Patchen in Windows-Umgebungen
- 30-tägige kostenlose Testversion
- Preis auf Anfrage

SolarWinds Patch Manager zeigt Computer-Inventar, Patch-Status und Update-Übersichten an. SolarWinds Patch Manager ist für IT-Profis konzipiert, die das Patch-Management in großen Windows-Umgebungen verwalten müssen. Es richtet sich an Organisationen, die auf Microsoft-Technologien setzen und eine feingranulare Kontrolle über Patch-Bereitstellung und Compliance wünschen. Wenn Sie eine Patch-Management-Lösung suchen, die sich in Windows Server Update Services und Microsoft System Center integrieren lässt, erfüllt dieses Tool diese Anforderungen direkt.
Für wen ist SolarWinds Patch Manager am besten geeignet?
SolarWinds Patch Manager ist eine starke Wahl für IT-Administratoren in mittelgroßen bis großen Unternehmen, die hauptsächlich Windows-basierte IT-Infrastruktur verwalten.
Warum SolarWinds Patch Manager eine gute Automox-Alternative ist
Für Organisationen, die zentralisiertes Patchen in Windows-Umgebungen benötigen, ist SolarWinds Patch Manager eine zielgerichtete Lösung. Ich habe es ausgewählt, weil es sich direkt mit Windows Server Update Services und Microsoft System Center integriert und so granulare Kontrolle über die Bereitstellung und Terminierung von Patches ermöglicht. Das Tool bietet außerdem detaillierte Compliance-Berichte, die IT-Teams helfen, Audit- und regulatorische Anforderungen zu erfüllen. Wenn Ihre Umgebung stark auf Microsoft-Technologien setzt, bietet SolarWinds Patch Manager gezielte Funktionen, die Automox nicht von Haus aus bereitstellt.
Wichtige Funktionen von SolarWinds Patch Manager
Weitere Funktionen, die SolarWinds Patch Manager für das IT-Management nützlich machen, sind:
- Patchen von Drittanbieter-Anwendungen: Patchen Sie eine Vielzahl von Nicht-Microsoft-Anwendungen zusammen mit Windows-Updates.
- Automatisierte Workflows für Patch-Genehmigungen: Legen Sie Regeln für die automatische Genehmigung oder Ablehnung bestimmter Patches fest.
- Anpassbare Benachrichtigungen: Erhalten Sie Meldungen zu Patch-Fehlern, ausstehenden Updates oder Compliance-Problemen.
- Rollenbasierte Zugriffskontrolle: Weisen Sie unterschiedlichen Nutzern oder Teams detaillierte Berechtigungen innerhalb der Plattform zu.
Integrationen von SolarWinds Patch Manager
Zu den Integrationen gehören Microsoft WSUS, Microsoft SCCM, SolarWinds Network Performance Monitor und weitere.
Pros and Cons
Pros:
- Integriert sich nativ mit WSUS und SCCM
- Ermöglicht das Patchen von Offline- und virtuellen Maschinen
- Bietet automatisierte Workflows für Patch-Genehmigungen
Cons:
- Begrenzte Unterstützung für Nicht-Windows-Betriebssysteme
- Kein cloud-nativer Agent für entfernte Endpunkte
Learn more about SolarWinds Patch Manager: Am besten geeignet für anpassbare Workflows bei Softwarebereitstellungen
- 14-tägige kostenlose Testversion
- Preise auf Anfrage

PDQ Deploy zeigt eine detaillierte Gerätetabelle an. PDQ Deploy ist ein Tool zur Automatisierung von Softwarebereitstellungen, das für IT-Profis entwickelt wurde, die eine präzise Kontrolle über die Softwareverteilung benötigen. Es ist besonders nützlich für Organisationen mit komplexen oder individuellen Anforderungen an Installationen in Windows-Umgebungen. Wenn Sie eine Lösung suchen, die fortgeschrittenes Scripting und flexible Zeitpläne für Bereitstellungen unterstützt, bietet PDQ Deploy Funktionen, die über viele cloud-native Plattformen für Endpunktverwaltung hinausgehen.
Für wen ist PDQ Deploy am besten geeignet?
PDQ Deploy ist eine leistungsstarke Patch-Management-Lösung für IT-Administratoren in mittelständischen Unternehmen, die Softwareinstallationen über Windows-Geräte hinweg automatisieren und anpassen müssen.
Warum PDQ Deploy eine gute Automox-Alternative ist
Was PDQ Deploy zu einer starken Automox-Alternative macht, ist der Fokus auf anpassbare Workflows für Softwarebereitstellungen. Ich habe es ausgewählt, weil Sie damit detaillierte Installationspakete mit Skripten, Variablen und mehrstufigen Prozessen erstellen können – ideal für Organisationen mit individuellen oder komplexen Anforderungen. Sie können Bereitstellungen planen, Trigger einrichten und Updates mit hoher Präzision ausrollen. Für IT-Teams, die mehr als reines Patch-Management benötigen und Bereitstellungen auf ihre Umgebung zuschneiden wollen, bietet PDQ Deploy eine Flexibilität, die viele cloud-native Verwaltungslösungen nicht erreichen.
Wichtige Funktionen von PDQ Deploy
Weitere Funktionen, die PDQ Deploy für IT-Teams im Endpunktmanagement hervorheben:
- Zentrale Bereitstellungskonsole: Verwalten Sie alle Bereitstellungsaufgaben und überwachen Sie den Fortschritt über ein zentrales Dashboard.
- Vorgefertigte Softwarebibliothek: Greifen Sie auf einen Katalog sofort einsatzbereiter Anwendungspakete für gängige Software zu.
- Verfolgung des Bereitstellungsverlaufs: Sehen Sie sich detaillierte Protokolle vergangener Bereitstellungen für Audits und Fehleranalysen an.
- Rollenbasierte Zugriffskontrolle: Ordnen Sie Anwendern oder Gruppen Berechtigungen zu, um festzulegen, wer Bereitstellungen erstellen, planen oder genehmigen kann.
PDQ Deploy Integrationen
Zu den Integrationen gehören PDQ Inventory, PowerShell, MSI-Installationsprogramme, Windows Aufgabenplanung und mehr.
Pros and Cons
Pros:
- Sehr feingranulare Kontrolle über Bereitstellungsschritte
- Umfangreiche Skriptunterstützung für individuelle Aufgaben
- Große Bibliothek vorgefertigter Softwarepakete
Cons:
- Nur für Windows, keine Unterstützung für macOS oder Linux
- Kein integriertes Patch-Management für Betriebssystem-Updates
Learn more about PDQ Deploy: Am besten geeignet für feingranulares Patchen von Windows-Servern
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Das Ivanti Neurons Patch Intelligence-Dashboard zeigt SLA-Compliance-Kennzahlen und eine detaillierte Liste ausstehender Sicherheitsupdates an. Ivanti Security Controls ist für IT-Teams konzipiert, die eine fortschrittliche Kontrolle über Patch-Management und Endpunktsicherheit benötigen. Es richtet sich an Organisationen mit komplexen Windows-Server-Umgebungen und strengen Compliance-Anforderungen. Wenn Sie nach einer Lösung suchen, die über einfaches Patchen hinausgeht und detaillierte Einblicke in Schwachstellen bietet, ist Ivanti Security Controls eine Überlegung wert.
Für wen ist Ivanti Security Controls am besten geeignet?
Ivanti Security Controls eignet sich besonders für IT-Administratoren in mittelständischen bis großen Unternehmen, die komplexe Windows-Server-Infrastrukturen verwalten.
Warum Ivanti Security Controls eine gute Automox-Alternative ist
Wenn Sie eine präzise Kontrolle über das Patchen von Windows-Servern benötigen, hebt sich Ivanti Security Controls unter den Automox-Alternativen hervor. Ich habe es ausgewählt, weil Sie damit Patches gezielt auf das Betriebssystem, Drittanbieter-Apps und sogar virtuelle Maschinen mit detaillierter Terminplanung und Freigabeworkflows anwenden können. Die Plattform bietet außerdem agentenloses und agentenbasiertes Scannen, um Ihr Patch-Management zu optimieren, ohne zusätzlichen Aufwand zu verursachen. Für IT-Teams, die eine feingranulare Ausbringung von Patches und Einblicke in den Patchstatus über komplexe Infrastrukturen hinweg benötigen, bietet Ivanti Security Controls Funktionen, die über ein einfaches Endpoint-Management hinausgehen.
Wichtige Funktionen von Ivanti Security Controls
Weitere erwähnenswerte Funktionen für IT-Teams, die Ivanti Security Controls in Betracht ziehen:
- Patch-Content-Repository: Zugriff auf eine regelmäßig aktualisierte Bibliothek von Patches für Microsoft- und Drittanbieteranwendungen.
- Rollenbasierte Zugriffskontrolle: Weisen Sie verschiedenen IT-Mitarbeitern je nach Verantwortlichkeit granular Rechte zu.
- Schwachstellenbewertung: Scannen Sie Endpunkte, um fehlende Patches und Sicherheitslücken vor der Bereitstellung zu identifizieren.
- PowerShell-Automatisierung: Verwenden Sie integrierte PowerShell-Skripte, um wiederkehrende Aufgaben im Patch-Management und in der Sicherheit zu automatisieren.
Ivanti Security Controls Integrationen
Zu den Integrationen gehören Microsoft SCCM, VMware, Red Hat Satellite, ServiceNow, Qualys, Tenable, Rapid7, Splunk und weitere.
Pros and Cons
Pros:
- Unterstützt agentenlose und agentenbasierte Patch-Workflows
- Bietet feingranulares Patch-Targeting für Windows-Server
- Integrierte Tools zur Schwachstellenbewertung enthalten
Cons:
- Eingeschränkte Unterstützung für macOS- und Linux-Endpunkte
- Benutzeroberfläche wirkt veraltet und wenig intuitiv
Learn more about Ivanti Security Controls: Am besten für die einheitliche Verwaltung unterschiedlicher Gerätetypen
- Kostenlose Demo verfügbar
- Preise auf Anfrage

Das Workspace ONE UEM Dashboard zeigt Kennzahlen zur Windows-Patch-Bereitstellung. Workspace ONE UEM ist eine Plattform für einheitliches Endgerätemanagement, die für Unternehmen konzipiert ist, die eine Vielzahl von Gerätetypen und Betriebssystemen verwalten. Sie ist eine starke Wahl für IT-Teams in Unternehmen oder regulierten Branchen, die zentrale Kontrolle über mobile Endgeräte, Desktop-Computer und IoT-Endpunkte benötigen. Wenn Sie eine Lösung suchen, die Gerätemanagement, Sicherheit und Compliance an einem Ort vereint, ist Workspace ONE UEM eine Überlegung wert.
Für wen ist Workspace ONE UEM am besten geeignet?
Workspace ONE UEM eignet sich besonders für große Unternehmen und regulierte Branchen, die eine zentrale Verwaltung verschiedenster Geräte auf mehreren Plattformen benötigen.
Warum Workspace ONE UEM eine gute Alternativlösung zu Automox ist
Wenn Sie ein einheitliches Management für unterschiedliche Gerätetypen benötigen, hebt sich Workspace ONE UEM unter den Alternativen zu Automox hervor. Ich habe es ausgewählt, weil es die zentrale Durchsetzung von Richtlinien und das Lebenszyklusmanagement für Windows, macOS, Linux, iOS, Android und sogar IoT-Geräte von einer einzigen Konsole aus unterstützt. Die Plattform bietet außerdem detaillierte Compliance-Kontrollen und Echtzeitüberwachung, was für Organisationen mit komplexen Endpoint-Umgebungen unerlässlich ist. Wenn Ihr Team einen vielfältigen Gerätebestand verwaltet und eine einheitliche Cybersicherheit sowie Konfigurationsverwaltung für alle Endpunkte benötigt, erfüllt Workspace ONE UEM diese Anforderungen.
Wichtige Funktionen von Workspace ONE UEM
Weitere wichtige Funktionen, die für IT-Teams, die Workspace ONE UEM in Betracht ziehen, relevant sind:
- Remote-Löschung von Geräten: Löschen Sie Daten von verloren gegangenen oder kompromittierten Geräten aus der Ferne, um vertrauliche Informationen zu schützen.
- Bereitstellung und Verwaltung von Anwendungen: Installieren, aktualisieren und verwalten Sie Anwendungen auf allen verwalteten Endpunkten über ein einheitliches Dashboard.
- Bedingte Zugriffsrichtlinien: Legen Sie Regeln fest, die den Geräte- und Benutzerzugriff auf Unternehmensressourcen je nach Compliance-Status steuern.
- Automatisches Betriebssystem-Patching: Planen und automatisieren Sie Betriebssystem-Updates für verschiedene Gerätetypen, um Sicherheit und Compliance zu gewährleisten.
Workspace ONE UEM Integrationen
Integration mit ServiceNow, CrowdStrike, NVIDIA, IGEL, Workspace ONE Assist und weiteren.
Pros and Cons
Pros:
- Ermöglicht detaillierte Compliance- und Sicherheitsrichtlinien
- Bietet Remote-Lösch- und Sperrfunktionen für Geräte
- Integration mit führenden Identitäts- und Sicherheitsplattformen
Cons:
- Bedienoberfläche kann für neue Administratoren komplex sein
- Eingeschränktes Patch-Management für Nicht-Windows-Plattformen
Learn more about Workspace ONE UEM:
Weitere Automox-Alternativen
Hier sind einige weitere Automox-Alternativen, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11Tanium PatchAm besten für Echtzeit-Transparenz und Kontrolle von Endpunkten
- 12baramundi Patch ManagementAm besten für integriertes Patch- und Asset-Management
- 13NinjaOneAm besten geeignet für schnelle Bereitstellung in MSP- und IT-Teams
- 14SecOps SolutionAm besten für compliance-orientiertes Patch-Management
- 15SysAid Patch ManagementAm besten geeignet für ITSM-integrierte Patch-Verwaltung
Wie ich Automox-Alternativen bewerte
Ich betrachte Automox-Alternativen auf zwei Ebenen: die unverzichtbaren Funktionen für plattformübergreifendes Patchen und Automatisierung sowie Unterscheidungsmerkmale wie die Mandantenfähigkeit für MSPs, CVE-Workflows und Compliance-Tools.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (zeichnet sich in diesem Bereich aus) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um in die Auswahl aufgenommen zu werden.
- Plattformübergreifendes Patch-Management: Ich prüfe, ob jedes Tool Windows-, macOS- und Linux-Endpunkte patcht und wie umfangreich sein Katalog von Drittanbieteranwendungen für Apps wie Zoom, Chrome und Adobe ist.
- Cloud-native Architektur: Das Tool sollte Endpunkte über das Internet mit einem leichtgewichtigen Agenten verwalten, damit Remote-Teams weder ein VPN noch einen Relay-Server vor Ort benötigen, um Patches zu erhalten.
- Richtlinienbasierte Automatisierung: Ich bewerte, wie granular sich Patch-Zeitpläne erstellen lassen, wie Geräte nach Kriterien wie Betriebssystem oder Abteilung gruppiert werden können und wie sich automatische Behebungen auslösen lassen, wenn ein Gerät nicht mehr richtlinienkonform ist.
- Softwarebereitstellung: Jede Plattform sollte es ermöglichen, Softwarepakete in der gesamten Geräteflotte bereitzustellen, zu aktualisieren und zu entfernen – unabhängig davon, ob eine neue Browserversion bereitgestellt oder nicht genehmigte Apps im Hintergrund deinstalliert werden sollen.
- Konfigurationsmanagement für Endpunkte: Ich prüfe, ob das Tool die Ausführung benutzerdefinierter Skripte und die Durchsetzung von Einstellungen auf Systemebene unterstützt, etwa das Deaktivieren von USB-Anschlüssen oder die unternehmensweite Verschärfung von Firewall-Regeln.
- Berichte & Compliance-Transparenz: Dashboards und Berichte sollten Patch-Status, fehlende Updates und den Compliance-Status von Geräten so übersichtlich darstellen, dass sie direkt an Prüfer übergeben oder mit der Führungsebene geteilt werden können.
Sobald ich eine Liste von Tools zusammengestellt habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich die verschiedenen Anbieter miteinander:
Herausragende Funktionen
Ich prüfe, ob ein Tool eine direkte Verbindung zu Schwachstellenscannern wie Tenable oder Qualys herstellen kann, damit Ihr Team von der CVE-Erkennung bis zur Patch-Bereitstellung arbeiten kann, ohne zwischen Konsolen wechseln zu müssen. Auch die Unterstützung benutzerdefinierter Skripte ist wichtig – vorgefertigte Skriptbibliotheken sparen Stunden, wenn Sie beispielsweise über Nacht die Passwörter lokaler Administratorkonten auf Hunderten von Endpunkten ändern müssen. Ein Self-Service-App-Portal ist ebenfalls ein erwähnenswertes Unterscheidungsmerkmal, da Endbenutzer damit genehmigte Software selbst installieren können und sich die Zahl wiederkehrender IT-Tickets reduziert.
Über die Funktionen hinaus
Die Unterstützung von MSPs und mehreren Mandanten sind wichtige Kriterien. Wenn Sie Endpunkte für mehrere Kunden verwalten, benötigen Sie isolierte Mandantenansichten, rollenbasierte Zugriffsrechte und mandantenspezifische Berichte über eine einzige Konsole. Auch Compliance-Zertifizierungen sind von Bedeutung – ich prüfe auf SOC 2 Type II und eine integrierte Zuordnung zu Frameworks wie CIS oder NIST, insbesondere wenn Ihr Unternehmen regelmäßig geprüft wird. Die Integrationstiefe rundet die Bewertung ab. Ein Tool, das sich nativ mit Ihrer ITSM-Plattform und Ihrem Identitätsanbieter verbinden lässt, bedeutet weniger manuelle Übergaben zwischen Patch-Management, Ticketing und Zugriffsverwaltung.
Warum nach einer Automox-Alternative suchen?
Obwohl Automox eine gute Wahl für eine cloudnative Plattform zur Endpunktverwaltung ist, gibt es mehrere Gründe, warum manche Nutzer nach alternativen Lösungen suchen. Vielleicht suchen Sie nach einer Automox-Alternative, weil Sie …
- Unterstützung für ältere oder nicht auf Windows basierende Betriebssysteme benötigen
- Mehr Optionen für die detaillierte Planung von Patches wünschen
- Eine lokale Bereitstellung anstelle einer reinen Cloud-Lösung benötigen
- Eine tiefere Integration in Microsoft-Tools anstreben
- Nach erweiterten Compliance-Berichten suchen
- Eine Lösung benötigen, die in eingeschränkten Regionen verfügbar ist
Wenn einer dieser Punkte auf Sie zutrifft, sind Sie hier genau richtig. Meine Liste enthält mehrere Optionen für cloudnative Plattformen zur Endpunktverwaltung, die besser für Teams geeignet sind, die mit diesen Herausforderungen bei Automox konfrontiert sind und nach alternativen Lösungen suchen.
Funktionen
Hier sind einige der wichtigsten Funktionen von Automox, damit Sie die Angebote alternativer Lösungen gegenüberstellen und vergleichen können:
- Plattformübergreifendes Patch-Management: Automox ermöglicht es Ihnen, Patches für Windows-, macOS- und Linux-Geräte über eine einzige cloudbasierte Konsole bereitzustellen, wodurch die Verwaltung vielfältiger Geräteflotten erleichtert wird.
- Automatisierte Richtliniendurchsetzung: Richten Sie benutzerdefinierte Richtlinien ein, um die Patch-Bereitstellung, Softwareaktualisierungen und Konfigurationsänderungen auf allen Endpunkten zu automatisieren und den manuellen Aufwand zu reduzieren.
- Echtzeit-Transparenz über Geräte: Überwachen Sie den Status jedes verwalteten Endpunkts in Echtzeit, einschließlich Patch-Compliance, Aktualisierungsverlauf und Gerätezustandsmetriken.
- Remote-Geräteverwaltung: Verwalten und aktualisieren Sie Endpunkte unabhängig von ihrem Standort und unterstützen Sie so Remote- und hybride Arbeitsumgebungen, ohne dass ein VPN-Zugriff erforderlich ist.
- Patchen von Drittanbieteranwendungen: Patchen Sie eine große Bandbreite an Anwendungen außerhalb des Betriebssystems, etwa Browser und Produktivitätstools, um Schwachstellen über die Betriebssysteme hinaus zu reduzieren.
- Unterstützung benutzerdefinierter Skripte: Verwenden Sie PowerShell-, Bash- oder Shell-Skripte, um komplexe Aufgaben zu automatisieren, Probleme zu beheben oder Konfigurationen auf allen Endpunkten durchzusetzen.
- Rollenbasierte Zugriffskontrolle: Weisen Sie Benutzern und Gruppen detaillierte Berechtigungen zu und stellen Sie sicher, dass nur autorisierte Personen vertrauliche Aktionen ausführen oder auf kritische Daten zugreifen können.
- API-Zugriff: Integrieren Sie Automox mithilfe der RESTful API in andere IT- und Sicherheitstools, um die Workflow-Automatisierung und den Datenaustausch zwischen Plattformen zu ermöglichen.
- Detaillierte Compliance-Berichte: Erstellen Sie Berichte zum Patch-Status, zur Richtlinienkonformität und zu Behebungsmaßnahmen, um Audits und regulatorische Anforderungen zu unterstützen.
- Cloud-native Architektur: Verwalten Sie Endpunkte ohne lokale Infrastruktur und nutzen Sie eine skalierbare und sichere Cloud-Plattform für eine zentrale Steuerung.