

Key Takeaways
Grundlagen von SIEM-Tools: Ein SIEM-Tool sammelt und analysiert Sicherheitsdaten aus verschiedenen Umgebungen und unterstützt Teams dabei, Bedrohungen effizient zu erkennen und darauf zu reagieren.
Zielgruppen: SIEM-Tools werden von Sicherheitsabteilungen in Unternehmen, Cloud-Betreibern, Branchen mit hohen Compliance-Anforderungen, Managed Security Service Providern und IT-Abteilungen von Behörden eingesetzt.
Kernfunktionen: Zu den wichtigsten Funktionen von SIEM-Tools gehören die zentrale Protokollerfassung, die Bedrohungserkennung, die Automatisierung von Sicherheitsvorfällen, die Verhaltensanalyse und die Compliance-Berichterstattung.
Geschäftliche Auswirkungen: Die Einführung eines SIEM-Tools kann Risiken und Reaktionszeiten verringern, erfordert jedoch Investitionen, kontinuierliche Feinabstimmung und spezielles Fachwissen.
Auswahl von SIEM-Tools: Berücksichtigen Sie bei der Bewertung eines SIEM-Tools die Integrationsanforderungen, die Automatisierung, die Berichterstattung und die Frage, ob eine verwaltete oder eine herkömmliche Lösung am besten geeignet ist.
SIEM-Tools bieten Ihrem Sicherheitsteam einen zentralen Ort, um Bedrohungsdaten aus Ihrer gesamten Umgebung zu sammeln, zu korrelieren und darauf zu reagieren. Ohne ein solches Tool müssen Sie Warnungen aus einem Dutzend voneinander getrennter Quellen zusammenführen – und Angreifer verlassen sich auf diese Lücke.
Ich habe selbst erlebt, wie schnell aus einer nicht überwachten blinden Stelle ein Sicherheitsvorfall wird. Dieser Leitfaden behandelt wichtige Funktionen, praxisnahe Anwendungsfälle und Kriterien für die Bewertung verschiedener Optionen, damit Sie eine sichere und fundierte Entscheidung darüber treffen können, welche Lösung zu Ihrer Infrastruktur passt.
Was ist ein SIEM-Tool?
Ein Tool für Sicherheitsinformationen und Ereignismanagement (SIEM) ist eine Software, die Protokoll- und Ereignisdaten aus Ihrer gesamten technischen Umgebung sammelt, zentralisiert und analysiert. Mithilfe integrierter Regeln und Automatisierungen erkennen SIEM-Tools Bedrohungen, verfolgen Sicherheitsereignisse und unterstützen Ihr Team dabei, Sicherheitsvorfälle schneller zu untersuchen.
Sicherheitsteams verlassen sich auf SIEM-Tools, um die Ereignisüberwachung zu vereinfachen, Untersuchungsabläufe zu verbessern und Compliance-Anforderungen für ihre Daten und Systeme einzuhalten.
SIEM vereint zwei frühere Sicherheitsfunktionen: Sicherheitsinformationsmanagement (SIM) und Sicherheitsereignismanagement (SEM). SIM konzentriert sich auf das Sammeln, Speichern und Analysieren von Sicherheitsdaten über einen längeren Zeitraum, während SEM die Überwachung von Ereignissen in Echtzeit und das Kennzeichnen verdächtiger Aktivitäten umfasst.
Zusammen bieten sie Sicherheitsteams sowohl historischen Kontext als auch Echtzeittransparenz für ihre gesamte Umgebung.
Wie funktioniert ein SIEM-Tool?
Ein SIEM-Tool funktioniert, indem es Sicherheitsprotokolle und Ereignisdaten aus Ihrer gesamten IT-Umgebung in ein zentrales System überträgt. Dazu können Endgeräte, Server, Firewalls, Netzwerkgeräte, Cloud-Dienste, Anwendungen und Identitätsplattformen gehören.
Sobald die Daten im SIEM eingehen, organisiert und normalisiert die Plattform sie, sodass Ereignisse aus unterschiedlichen Systemen gemeinsam analysiert werden können. Anschließend wendet sie Korrelationsregeln, Analysen, Verhaltensgrundlagen und – je nach Plattform – maschinelles Lernen oder Bedrohungsinformations-Feeds an, um Aktivitäten zu erkennen, die auf eine Sicherheitsbedrohung hindeuten können.
Ein typischer SIEM-Ablauf sieht folgendermaßen aus:
- Sicherheitsdaten sammeln: Das SIEM erfasst kontinuierlich Protokolle und Ereignisse aus Systemen in Ihrer Infrastruktur.
- Ereignisse normalisieren und aggregieren: Daten aus unterschiedlichen Quellen werden in ein einheitliches Format umgewandelt, damit sie durchsucht und verglichen werden können.
- Verdächtige Aktivitäten korrelieren: Die Plattform verknüpft zusammengehörige Ereignisse, die einzeln harmlos wirken können, in ihrer Gesamtheit jedoch auf einen Angriff hindeuten könnten.
- Warnungen erzeugen und priorisieren: Wenn eine Aktivität einer Erkennungsregel, einem Muster für ungewöhnliches Verhalten oder einem bekannten Hinweis auf eine Kompromittierung entspricht, erstellt das SIEM eine Warnung, die das Sicherheitsteam untersuchen kann.
- Untersuchung und Reaktion unterstützen: Analysten können Aktivitäten systemübergreifend zurückverfolgen, historische Ereignisse prüfen und den Umfang sowie die Ursache eines Sicherheitsvorfalls bestimmen. Moderne SIEM-Tools können außerdem direkt automatisierte Aktionen auslösen oder in SOAR-Plattformen integriert werden, um fortschrittlichere Reaktionsabläufe zu ermöglichen.
Da das SIEM Sicherheitsdaten an einem durchsuchbaren Ort aufbewahrt, können Teams historische Protokolle außerdem für forensische Untersuchungen, die Bedrohungssuche, Compliance-Berichte und die Erkennung von Mustern verwenden, die in voneinander getrennten Tools nur schwer zu erkennen wären.
Beispiele für SIEM-Tools
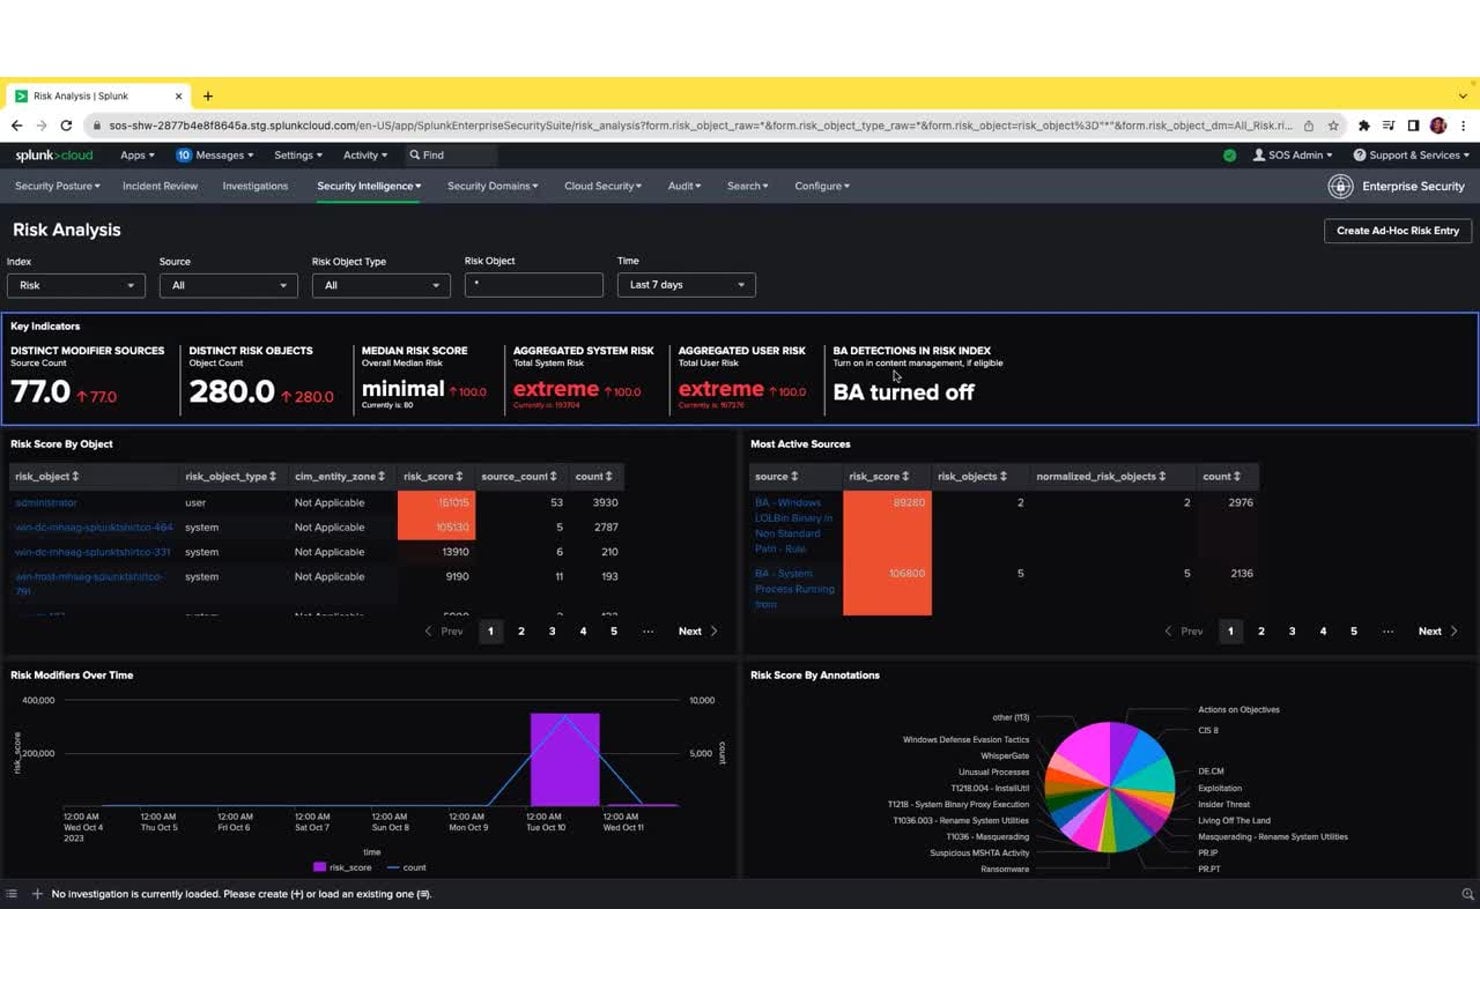
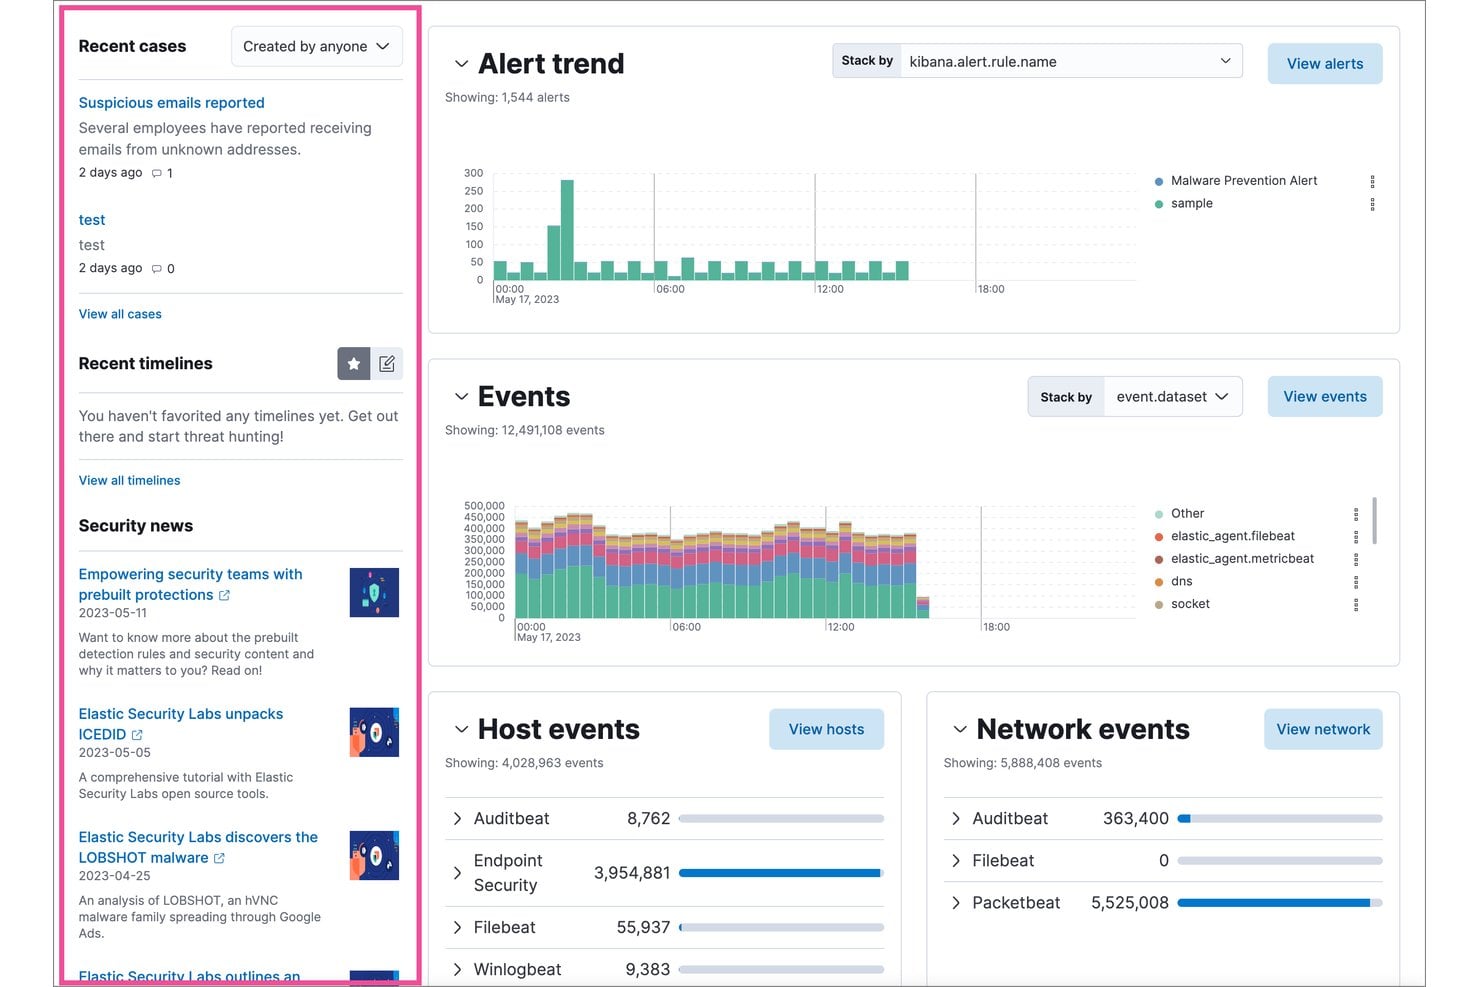
Hier sind einige visuelle Beispiele dafür, wie Oberflächen von SIEM-Tools in der Praxis aussehen:
Have an account? Log In
Führende SIEM-Tools, die Sie in Betracht ziehen sollten
Hier ist meine Auswahl der besten SIEM-Tool-Lösungen:
Wer verwendet SIEM-Tools?
Hier sind die Arten von Teams und Organisationen, die sich für die Sicherheitsüberwachung und Reaktion auf Vorfälle auf SIEM-Tools verlassen:
- Unternehmenssicherheitsteams: Überwachen Sicherheitsabläufe für große, komplexe Organisationen mit umfangreicher Infrastruktur.
- Anbieter verwalteter Sicherheitsdienste (MSSPs): Bieten ausgelagerte Überwachung und Bedrohungserkennung für Kundenumgebungen.
- Teams für Cloud-Infrastruktur: Überwachen Aktivitäten, prüfen Zugriffe und erkennen Bedrohungen in cloudnativen und hybriden Systemen.
- Regulierte Branchen: Teams aus Finanzdienstleistungen, Gesundheitswesen und Versorgungsunternehmen müssen strenge Compliance- und Berichtsanforderungen erfüllen.
- IT-Abteilungen von Behörden und dem öffentlichen Sektor: Schützen kritische Systeme und sensible Daten vor gezielten Bedrohungen und Cyberangriffen.
Wichtigste Vorteile von SIEM-Tools und potenzielle geschäftliche Auswirkungen
SIEM-Tools helfen Ihnen, Risiken zu reduzieren, schneller auf Vorfälle zu reagieren, Compliance zu unterstützen und Ihre Umgebung reibungslos zu betreiben – was sich direkt auf Betriebszeit und den Ruf Ihres Unternehmens auswirken kann.
Beachten Sie, dass diese Lösungen in der Regel eine erhebliche Investition darstellen und eine schlecht verwaltete Bereitstellung neue Komplexität oder Lücken bei der Transparenz verursachen kann.
Verwenden Sie diese Tabelle, um die wichtigsten Vorteile und Risiken der Einführung eines SIEM-Tools abzuwägen:
| Vorteile | Risiken |
|---|---|
| VorteileSchnellere Erkennung und Reaktion auf Vorfälle | RisikenHohe anfängliche Kosten für Bereitstellung und Lizenzen |
| VorteileZentralisierte Transparenz über alle Umgebungen hinweg | RisikenKomplexität kann zu Konfigurationslücken führen |
| VorteileVerbesserte Bedrohungssuche und Untersuchung | RisikenFehlalarme können zu einer Alarmmüdigkeit führen |
| VorteileVerbesserte Unterstützung bei Compliance-Anforderungen | RisikenErfordert kontinuierliche Feinabstimmung und dediziertes technisches Fachwissen |
| VorteileBeschleunigt die Ursachenanalyse nach Vorfällen | RisikenDatenschutzprobleme bei unsachgemäßer Handhabung von Protokollen |
| VorteileVereinfacht Berichterstattung und Auditvorbereitung | RisikenAbhängigkeit vom Anbieter oder Herausforderungen bei der Migration |
| VorteileKorrelation von Signalen aus mehreren Quellen | RisikenBelastung der Speicher- und Recheninfrastruktur durch den Ressourcenbedarf |
Fallstudien zu SIEM-Tools
Erfahren Sie, wie echte Teams mit SIEM-Tools ihre Sicherheitsergebnisse verbessert haben. Diese Fallstudien zeigen den Unterschied, den SIEM vor und nach der Bereitstellung bewirken kann.
Fallstudie: Implementierung von IBM Security QRadar SIEM bei Askari Bank
Askari Bank, eine in Pakistan ansässige Geschäftsbank mit 560 Filialen und 7.500 Mitarbeitern, baute ihr Sicherheitsbetriebszentrum (SOC) von Grund auf mit IBM Security QRadar SIEM, QRadar SOAR und einer Erweiterung zur Benutzerverhaltensanalyse auf.
Die gemeinsam mit dem IBM Business Partner SPS implementierte Plattform aggregierte Protokolle aus den Banksystemen, automatisierte die Reaktion auf Vorfälle mithilfe von Abläufen und ermöglichte rund um die Uhr die Erkennung von Insider-Bedrohungen.
Hier sind die Ergebnisse der Implementierung von SIEM-Tools bei Askari Bank:
- Drastische Reduzierung von Fehlalarmen: Die Anzahl der Sicherheitsvorfälle sank von etwa 700 pro Tag auf weniger als 20, wodurch das SOC-Team hochwertige, umsetzbare Warnmeldungen erhielt.
- Schnellere Behebung von Vorfällen: Die Behebungszeit sank durch die Automatisierung von SOAR-Abläufen von etwa 30 Minuten auf nur 5 Minuten.
- Schnelles Teamwachstum: Das SOC-Team wuchs innerhalb von weniger als drei Jahren auf mehr als 20 Spezialisten an, unterstützt durch die Automatisierung routinemäßiger Triage-Aufgaben.
- Einhaltung gesetzlicher Vorschriften: Askari Bank erreichte die vollständige Einhaltung der pakistanischen Cyber-Sicherheitsrichtlinie 2021, einer nationalen Vorgabe, nach der Banken rund um die Uhr automatisierte Sicherheitsbetriebszentren betreiben müssen.
Fallstudie: Implementierung der Splunk Cloud Platform bei Carrefour
Carrefour, einer der weltweit größten Einzelhändler, hat die Splunk Cloud Platform eingeführt, um seine Sicherheitsabläufe in einer globalen Umgebung mit mehreren Kanälen zu konsolidieren.
Die Plattform führte Antivirus-, Endpunkterkennungs- und Reaktionsprotokolle in einem einzigen System zusammen und automatisierte Warnmeldungen, Ticketsysteme und SOC-Benachrichtigungen – dadurch entfiel der Aufwand für die Infrastrukturverwaltung, der Analysten von ihrer eigentlichen Sicherheitsarbeit abgehalten hatte.
Hier sind die Ergebnisse der Implementierung von SIEM-Werkzeugen bei Carrefour:
- 3-mal schnellere Reaktion auf Bedrohungen: Durch die Nutzung von Echtzeiterkenntnissen aus Splunk reagiert Carrefour jetzt dreimal schneller auf Sicherheitsbedrohungen als zuvor.
- Neuausrichtung der SOC-Abläufe: Das Sicherheitsteam verlagerte seinen Schwerpunkt von der Infrastrukturverwaltung auf hochwertige Aufgaben wie Anwendungsverwaltung, Bedrohungsanalyse und aktive Sicherheitsuntersuchungen.
- Besserer Zugang für Analysten: Sowohl technische Analysten als auch Geschäftsanwender können Sicherheitsereignisse unabhängig untersuchen und Warnmeldungen auslösen, wodurch sich die gesamte Reaktionsfähigkeit des Teams erhöht.
- Sicherere Produkteinführungen: Die Plattform bietet den Teams von Carrefour die erforderliche Transparenz, um neue Funktionen und Dienste sicher einzuführen, und verringert so das Risiko, dass neue digitale Möglichkeiten Sicherheitslücken verursachen.
Zentrale Funktionen und Möglichkeiten von SIEM-Werkzeugen
Auf diese wichtigen Funktionen sollten Sie achten, wenn Sie SIEM-Werkzeuge für Ihre Umgebung bewerten:
- Zentralisierte Protokollsammlung: Führen Sie Ereignisdaten von Servern, Cloud-Diensten, Endpunkten und Netzwerkgeräten in einer durchsuchbaren Plattform zusammen.
- Echtzeit-Bedrohungserkennung: Nutzen Sie integrierte Regeln und Analysen, um verdächtige Aktivitäten zu erkennen und das Team zu benachrichtigen, sobald sich Vorfälle ereignen.
- Automatisierte Reaktion auf Vorfälle: Lösen Sie Ablaufpläne oder Arbeitsabläufe aus, die Reaktionsschritte anleiten oder ausführen und so den manuellen Aufwand bei häufigen Szenarien reduzieren.
- Korrelation über verschiedene Datenquellen hinweg: Verknüpfen Sie Ereignisse aus unterschiedlichen Systemen (Firewalls, Endpunkte, Cloud usw.), um ein vollständiges Bild komplexer Angriffe zu erstellen.
- Analyse des Verhaltens von Benutzern und Entitäten (UEBA): Erkennen Sie Insiderbedrohungen oder kompromittierte Konten, indem Sie ungewöhnliche Aktivitäten von Benutzern oder Geräten markieren.
- Compliance-Berichte: Erstellen Sie Berichte, die gängigen Vorschriften und Rahmenwerken zugeordnet sind, und erleichtern Sie so Audits und die Durchsetzung von Richtlinien.
- Übersichten und Visualisierungen: Greifen Sie auf anpassbare Übersichten zu, die einen übergeordneten Überblick über Status und Trends bieten und auf die Prioritäten Ihres Teams zugeschnitten sind.
- Integrations- und API-Unterstützung: Verbinden Sie das SIEM mit Ihrer umfassenderen Sicherheitsumgebung (Ticketsysteme, Bedrohungsinformationen, Orchestrierungswerkzeuge), um reibungslosere Abläufe zu ermöglichen.
Anwendungsfälle für SIEM-Werkzeuge: Typische Prozesse und Arbeitsabläufe
SIEM-Werkzeuge bieten Ihnen eine zentrale Stelle, an der Sie Sicherheitsereignisse aus Ihren Systemen sammeln, analysieren und bearbeiten können. Sie können wichtige Arbeitsabläufe wie die Überwachung von Bedrohungen, die Untersuchung von Vorfällen und die Erstellung von Compliance-Berichten automatisieren und Ihrem Team so mehr Zeit für detailliertere Analysen und Entscheidungsfindung geben.
Indem SIEM-Werkzeuge Signale aus all Ihren Umgebungen verbinden, helfen sie Ihnen, Bedrohungen schneller zu erkennen und manuelle Schritte bei der täglichen Sicherheitsarbeit zu reduzieren.
Verwenden Sie diese Tabelle, um zu sehen, wie SIEM-Werkzeuge wichtige IT- und sicherheitsbezogene Prozesse auf Führungsebene unterstützen:
| Prozess | Beschreibung | Wie die Software unterstützt |
|---|---|---|
| ProzessBedrohungserkennung | BeschreibungIdentifizieren Sie verdächtige Aktivitäten oder Bedrohungen in Ihrer IT-Umgebung. | Wie die Software unterstütztKorrelieren Sie Ereignisse aus mehreren Quellen, um echte Bedrohungen sichtbar zu machen und das Rauschen durch Fehlalarme zu reduzieren. |
| ProzessReaktion auf Vorfälle | BeschreibungVerwalten und beheben Sie Sicherheitsvorfälle schnell nach ihrer Erkennung. | Wie die Software unterstütztAutomatisiert Ablaufpläne und Arbeitsabläufe, sodass Reaktionsschritte schneller erfolgen und weniger manueller Eingriffe bedürfen. |
| ProzessCompliance-Berichte | BeschreibungBereiten Sie Dokumentationen und Nachweise für Audits und regulatorische Prüfungen vor. | Wie die Software unterstütztErstellt Berichte, die Compliance-Rahmenwerken zugeordnet sind, und greift dabei auf Protokolle und Ereignisse zu, die systemübergreifend gesammelt wurden. |
| ProzessUrsachenanalyse | BeschreibungUntersuchen Sie Ursprung und Auswirkungen von Sicherheitsverletzungen oder Vorfällen. | Wie die Software unterstütztAggregiert und visualisiert historische Protokolldaten, sodass Teams Ereignisse zurückverfolgen und Schwachstellen genau bestimmen können. |
| ProzessÜberwachung von Benutzeraktivitäten | BeschreibungVerfolgen Sie Benutzeraktionen, um Insiderbedrohungen oder riskantes Verhalten zu erkennen. | Wie die Software unterstütztNutzt Verhaltensanalysen, um Abweichungen von der normalen Aktivität zu markieren, sodass Sie potenzielle Bedrohungen untersuchen können. |
More Articles
- Die 10 besten SIEM-Tools im Test 2026
- SOAR vs. SIEM: Ein leistungsstarkes Duo für optimierte Sicherheit
- Ein Leitfaden eines CTOs zu den 10 besten SOAR-Plattformen des Jahres 2026
- Die 10 besten Incident-Response-Software-Lösungen im Test 2026
- Splunk Bewertung 2026: Vorteile, Nachteile, Funktionen und Preise
Arten von SIEM-Werkzeugen und ähnlichen Werkzeugen
SIEM-Werkzeuge gibt es in einigen unterschiedlichen Ausprägungen, und es gibt mehrere eng verwandte Sicherheitswerkzeuge, die häufig im selben Zusammenhang genannt werden:
Verwenden Sie diese Tabelle, um zu verstehen, wodurch sich die einzelnen Arten unterscheiden:
| Typ | Unterscheidungsmerkmal |
|---|---|
| TypTraditionelles SIEM | UnterscheidungsmerkmalRegelbasierte Korrelation und Protokollaggregation ohne KI-gestützte Analysen |
| TypSIEM der nächsten Generation | UnterscheidungsmerkmalVerwendet KI und maschinelles Lernen, um die Bedrohungserkennung zu automatisieren und den manuellen Abstimmungsaufwand zu reduzieren |
| TypVerwaltetes SIEM | UnterscheidungsmerkmalWird von einem Drittanbieter oder MSSP betrieben, wodurch der Aufwand für die interne Verwaltung entfällt |
| Typ(SOAR) Sicherheitsorchestrierung, Automatisierung und Reaktion | UnterscheidungsmerkmalKonzentriert sich auf die Automatisierung von Workflows zur Reaktion auf Vorfälle statt auf Protokollsammlung und Erkennung |
| Typ(XDR) Erweiterte Erkennung und Reaktion | UnterscheidungsmerkmalIntegriert die Erkennung über Endgeräte, Identität und Cloud-Ebenen hinweg, ohne den Schwerpunkt auf die Protokollverwaltung zu legen |
| TypProtokollverwaltung | UnterscheidungsmerkmalSammelt und speichert Protokolle für Suche und Audits, verfügt jedoch nicht über integrierte Sicherheitsanalysen und Korrelation |
Worauf Sie bei einem SIEM-Tool achten sollten
Das richtige SIEM-Tool sollte zu Ihrer bestehenden Infrastruktur, Ihren Sicherheits-Workflows und Ihrem Datenvolumen passen, ohne mehr Komplexität zu schaffen, als Ihr Team bewältigen kann.
Konzentrieren Sie sich beim Vergleich der Optionen darauf, wie gut jede Plattform die von Ihnen bereits verwendeten Systeme unterstützt und wie Ihr Sicherheitsteam Bedrohungen tatsächlich untersucht und auf sie reagiert.
Nutzen Sie diese Faktoren, um zu bewerten, welches SIEM-Tool am besten zu Ihrer Umgebung passt:
- Abdeckung der Datenquellen: Stellen Sie sicher, dass das SIEM Protokolle und Ereignisse aus den Systemen erfassen kann, die Ihr Team tatsächlich verwendet, einschließlich Endgeräten, Servern, Firewalls, Cloud-Diensten und Identitätsplattformen.
- Qualität der Erkennung und Korrelation: Achten Sie auf leistungsfähige Ereigniskorrelation, Verhaltensanalysen und Bedrohungsinformationsfunktionen, die dabei helfen, relevante Bedrohungen aufzudecken, ohne übermäßig viele Fehlalarme zu erzeugen.
- Skalierbarkeit: Prüfen Sie, ob die Plattform Ihr aktuelles Protokollvolumen bewältigen kann und weiterhin leistungsfähig bleibt, wenn Ihre Infrastruktur und Sicherheitsdaten wachsen.
- Passung zur Bereitstellung: Überlegen Sie, ob ein cloudnatives, lokales oder hybrides SIEM am besten zu Ihrer Umgebung, Ihren Sicherheitsanforderungen und Ihren internen Ressourcen passt.
- Gesamtkosten und Verwaltungsaufwand: Vergleichen Sie mehr als nur den Lizenzpreis. Protokollaufnahme, Speicherung, Aufbewahrung, Abstimmung, Implementierung und Personal können sich alle auf die langfristigen Kosten des Plattformbetriebs auswirken.
SIEM-Erkenntnisse in Maßnahmen umsetzen
Ein SIEM kann die Erkennung und Transparenz bereitstellen, die Ihr Sicherheitsteam benötigt. Einige Unternehmen brauchen jedoch nach der Identifizierung einer Bedrohung auch eine stärkere Automatisierung. Wenn die Reduzierung manueller Reaktionsaufgaben Priorität hat, können die besten SOAR-Plattformen Ihr SIEM ergänzen, indem sie Workflows zur Reaktion auf Vorfälle orchestrieren und automatisieren.


