

16 beste Cybersecurity-Communities, denen du 2026 beitreten solltest


Die Wahl der richtigen Cybersicherheits-Community ermöglicht dir den Zugang zu Expertenrat, praxisnahen Ressourcen und Unterstützung aus der realen Arbeitswelt. Hier triffst du Fachleute, die vor denselben Herausforderungen stehen, die neuesten Erkenntnisse teilen und dir helfen, deine Fähigkeiten – und deine Systeme – auf dem neuesten Stand zu halten.
Auswahl der besten Cybersicherheits-Communities
Hier ist eine Auswahl der besten Cybersicherheits-Communities, deren Beitritt sich meiner Meinung nach lohnt:
- ISC2 – Am besten für weltweit anerkannte Zertifizierungen
- ISACA – Am besten für Lernen zu Governance und Risikomanagement
- SANS Institute – Am besten für praxisnahe Sicherheitsschulungen
- OWASP Foundation – Am besten für Fachleute im Bereich Anwendungssicherheit
- Information Systems Security Association (ISSA) – Am besten für lokale Vernetzung im Bereich Cybersicherheit
- Cloud Security Alliance (CSA) – Am besten für Standards zur Cloud-Sicherheit
- r/cybersecurity (Reddit) – Am besten für unverblümte Karriereberatung
- BSides – Am besten für lokale Veranstaltungen zur Informationssicherheit
- DEF CON – Am besten für Hackerkultur
- Women in CyberSecurity (WiCyS) – Am besten für Frauen im Sicherheitsbereich
Die 16 besten Cybersicherheits-Communities
Ganz gleich, ob du CISO, Cybersicherheitsanalyst oder in einer ähnlichen Position bist: Im Folgenden findest du eine Cybersicherheits-Community, die zu deinen Anforderungen passt. Meine Bewertungen geben einen Einblick in die Zielgruppe, Größe, Kosten und weitere Aspekte jeder Community.

1. ISC2 – Am besten für weltweit anerkannte Zertifizierungen
- Zielgruppe: Cybersicherheitsfachleute, die eine Zertifizierung und Vernetzung anstreben
- Größe: Über 500.000 Mitglieder
- Mitgliedsbeitrag: Für Kandidaten kostenlos, ab $50/Jahr
- Plattform: Website, Ortsgruppen, Konferenzen, Webinare, Präsenzveranstaltungen
ISC2 ist der weltweit größte gemeinnützige Berufsverband für Cybersicherheit mit über 500.000 Mitgliedern in mehr als 175 Ländern. Im Mittelpunkt steht ein Portfolio branchenüblicher Zertifizierungen wie CISSP und CCSP. Wenn du deine Karriere im Bereich Cybersicherheit ernsthaft voranbringen möchtest, treffen hier Qualifikationen und Community aufeinander.
Warum beitreten? ISC2 gehört zu den wenigen Communities, bei denen deine Mitgliedschaft direkt mit Qualifikationen verbunden ist, die für deine Karriere entscheidend sein können und auf die Arbeitgeber – darunter auch staatliche Behörden – bei Einstellungen aktiv achten. Neben den Zertifizierungen erhältst du Zugang zu Ortsgruppen für persönliche Vernetzung, Rabatte auf große Konferenzen wie RSA und Black Hat sowie auf den jährlichen ISC2 Security Congress.
Wenn du noch nicht zertifiziert bist, empfehle ich besonders das kostenlose Kandidatenprogramm. Es bietet dir eine einjährige Mitgliedschaft ohne Kosten und umfasst einen kostenlosen, selbstgesteuerten CC-Zertifizierungskurs sowie einen Prüfungsversuch.
2. ISACA – Am besten für Lernen zu Governance und Risikomanagement
- Zielgruppe: Fachleute für IT-Audits, Risikomanagement und Cybersicherheit weltweit
- Größe: Über 185.000 Mitglieder
- Mitgliedsbeitrag: $145 Beitrittsgebühr, anschließend $135/Jahr
- Plattform: Website, ISACA Engage, Ortsgruppen, Konferenzen, Webinare, Präsenzveranstaltungen
ISACA wurde 1969 gegründet und ist ein globaler gemeinnütziger Verband für Fachleute in den Bereichen IT-Prüfung, Governance, Risiko und Cybersicherheit mit mehr als 185.000 Mitgliedern in 188 Ländern. Die Organisation steht hinter CISM und CISA – zwei der angesehensten Zertifizierungen für Sicherheitsmanager und IT-Prüfer.
Warum beitreten? Wenn du an der Schnittstelle von Cybersicherheit, Risiko und Compliance arbeitest, schließt ISACA eine Lücke, die rein technische Gemeinschaften nicht abdecken – der Verband basiert auf Governance-Frameworks wie COBIT und Zertifizierungen wie CISM, die direkt auf Führungskräfte und regulatorische Stakeholder ausgerichtet sind.
Die Mitgliedschaft bietet dir Zugang zur Online-Community ISACA Engage, zu Veranstaltungen lokaler Verbände und zu Konferenzen, bei denen sich die Gespräche auf Prüfungsbereitschaft, Risikostrategie und das Management von Sicherheitsprogrammen konzentrieren. Ich empfehle ISACA besonders, wenn du als Sicherheitsexperte in eine Management- oder GRC-orientierte Rolle wechselst und eine Community suchst, die diese berufliche Ausrichtung widerspiegelt.
3. SANS Institute – Am besten für praxisnahe Sicherheitsschulungen
- Zielgruppe: Technische Cybersicherheitspraktiker und Sicherheitsverantwortliche weltweit
- Größe: Mehr als 400.000 Mitglieder
- Mitgliedschaftskosten: Kostenlos
- Plattform: Website, Webcasts, virtuelle Gipfeltreffen, Präsenzveranstaltungen, Newsletter
Das 1989 gegründete SANS Institute ist eine globale Organisation für Cybersicherheitsschulungen und -forschung, der 492 Fortune-500-Unternehmen und 159 Regierungen vertrauen. Die kostenlose Community-Mitgliedschaft bietet dir Zugang zu von Experten geleiteten Webcasts, eigener Forschung, mehr als 150 Tools und mehr als 17 jährlichen Gipfeltreffen – eine Anmeldung zu kostenpflichtigen Kursen ist nicht erforderlich.
Warum beitreten? SANS zeichnet sich durch technische Tiefe in den Bereichen DFIR, offensive Sicherheit, Cloud, ICS/OT und KI-Sicherheit aus. Außerdem erhältst du Echtzeit-Bedrohungsinformationen vom Internet Storm Center, NetWars-Herausforderungen und praxisnahe Anleitungen, die Tools wie Netzwerksicherheitssoftware ergänzen. Wenn du GIAC-Zertifizierungen anstrebst oder berufsrelevante Schulungen suchst, ist SANS eine starke Wahl.
4. OWASP Foundation – Am besten für Experten für Anwendungssicherheit
- Zielgruppe: Anwendungssicherheitsingenieure, Entwickler und Pentester weltweit
- Mitgliedschaftskosten: Ab $50/Jahr
- Plattform: Website, Slack, GitHub, lokale Treffen, Konferenzen, Webinare
OWASP (Open Worldwide Application Security Project) wurde 2001 gegründet und ist eine anbieterneutrale, gemeinnützige Community, die sich durch Open-Source-Projekte, Forschung und globale Zusammenarbeit der Verbesserung der Softwaresicherheit widmet. Sie wird vollständig von Freiwilligen betrieben und von der OWASP Foundation unterstützt, wobei die Teilnahme allen kostenlos offensteht.
Warum beitreten? OWASP ist die Heimat der OWASP Top 10 und einer großen Auswahl an Open-Source-Sicherheitstools, darunter OWASP ZAP und Juice Shop. Die Community hilft außerdem dabei zu verstehen, wie diese Projekte mit anderen Tools für statische Anwendungssicherheitstests zusammenpassen, die in Entwicklungsabläufen eingesetzt werden.
Über diese Ressourcen hinaus kannst du lokalen Gruppen beitreten, an der Slack-Community teilnehmen und globale AppSec-Konferenzen besuchen, auf denen Praktiker Erkenntnisse aus der realen Welt der Sicherheit teilen. Wenn deine Arbeit Web-, Mobil- oder API-Sicherheit umfasst, würde ich OWASP als eine der unmittelbar nützlichsten Communities auf dieser Liste betrachten.
5. Information Systems Security Association (ISSA) – Am besten für lokale Netzwerke in der Cybersicherheit

- Zielgruppe: Cybersicherheitsexperten in allen Karrierestufen weltweit
- Größe: Mehr als 10.000 Mitglieder
- Mitgliedskosten: $95/Jahr + Beiträge für Ortsgruppen
- Plattform: Website, Treffen lokaler Ortsgruppen, Konferenzen, Webinare, spezielle Interessengruppen
ISSA wurde 1984 gegründet und ist eine internationale gemeinnützige Mitgliederorganisation, die um lokale Ortsgruppen herum aufgebaut ist. Damit gehört sie zu den wenigen Cybersicherheitsgemeinschaften, bei denen das persönliche Networking mit Kollegen im Mittelpunkt steht. Sie wird von einem gewählten Vorstand aus Cybersicherheitsexperten geleitet und ist nach dem Lebenszyklus der Karriere im Bereich Cybersicherheit® strukturiert, um Mitglieder in jeder Karrierestufe zu unterstützen.
Warum beitreten? Was ISSA von anderen unterscheidet, sind die mehr als 100 lokalen Ortsgruppen – wenn du Kollegen in deiner Stadt und nicht nur online treffen möchtest, würde ich dir diese Gemeinschaft zuerst empfehlen. Die Mitgliedschaft bietet außerdem CPE-Punkte durch Webkonferenzen, Zugang zu speziellen Interessengruppen (Datenschutz, vCISO, neue Technologien, Frauen in der Sicherheit und mehr) sowie das monatlich erscheinende ISSA Journal mit praxisorientierten Inhalten. Für erfahrene Fachleute gibt es außerdem eine antragsbasierte Mitgliedschaft für Führungskräfte im Cyberbereich mit persönlichen Foren, die vierteljährlich stattfinden.
6. Cloud-Sicherheitsallianz (CSA) – Am besten für Standards der Cloud-Sicherheit

- Zielgruppe: Fachleute für Cloud-Sicherheit, Architekten und CISOs weltweit
- Größe: Mehr als 150.000 Mitglieder
- Mitgliedskosten: $10,000/Jahr, kostenlose Mitgliedschaft verfügbar
- Plattform: Website, Arbeitsgruppen, LinkedIn, Webinare, persönliche Veranstaltungen, lokale Ortsgruppen
Die 2009 gegründete Cloud-Sicherheitsallianz (CSA) ist eine gemeinnützige Organisation und die weltweit führende Instanz für Best Practices, Forschung und Standards im Bereich Cloud-Sicherheit. Sie wird von einer Mischung aus ehrenamtlich tätigen Praktikern und Unternehmensmitgliedern geleitet, die gemeinsam die Frameworks erstellen, die in der Branche tatsächlich verwendet werden – etwa die Cloud-Kontrollmatrix (CCM) und die KI-Kontrollmatrix (AICM).
Warum beitreten? Was die CSA von anderen Cybersicherheitsgemeinschaften unterscheidet, ist, dass du durch deine Mitgliedschaft aktiv zu den Standards beitragen kannst, die das Fachgebiet prägen – in mehr als 40 Arbeitsgruppen konsumierst du nicht nur Forschungsergebnisse, sondern bist an ihrer gemeinsamen Erstellung beteiligt. Außerdem erhältst du Zugang zu Zertifizierungen wie CCSK und CCZT, zum Networking lokaler Ortsgruppen und zu Webinaren, die für CPE-Punkte angerechnet werden können – und das alles bei individueller Teilnahme kostenlos.
Ich würde Cloud-Sicherheitsingenieure, Architekten und CISOs zuerst hierher verweisen, wenn sie ihre Arbeit auf den in der Branche am häufigsten zitierten Cloud-Sicherheitsframeworks aufbauen und zu deren Weiterentwicklung beitragen möchten.
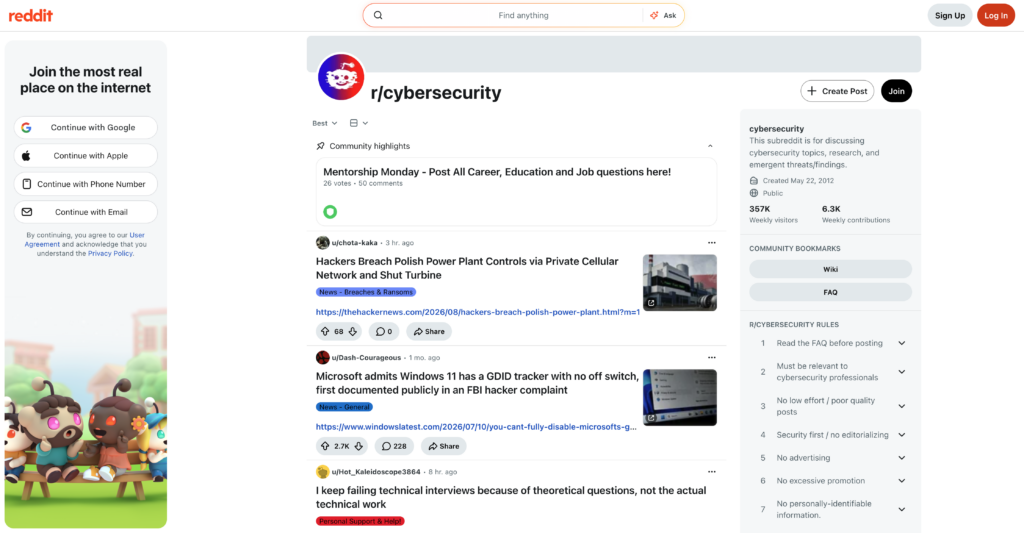
7. r/cybersecurity (Reddit) – Am besten für unverblümte Karriereberatung
- Zielgruppe: Cybersicherheitsfachleute und angehende Fachleute weltweit
- Größe: Mehr als 1.550.000 Mitglieder
- Mitgliedskosten: Kostenlos
- Plattform: Reddit
r/cybersecurity wurde 2012 gestartet und ist eine moderierte Reddit-Gemeinschaft für berufstätige Cybersicherheitsexperten und Menschen, die aktiv in das Fachgebiet einsteigen. Die Regeln halten die Diskussionen fokussiert und professionell. Inhalte, die von KI generiert wurden, Beiträge mit geringem Aufwand und persönliche Sicherheitsfragen werden von der Hauptgemeinschaft ferngehalten.
Warum beitreten? Was r/cybersecurity auszeichnet, ist die Offenheit – hier erhältst du ehrliche Einschätzungen zu Einstellungen, Gehältern und beruflichen Veränderungen, die du in formelleren Berufsgemeinschaften nicht findest. Die wöchentlichen Diskussionen zum Mentorship Monday bieten einen verlässlichen Raum, um Fragen zur Karriere zu stellen und echte Antworten von Praktikern zu erhalten, während geplante AMAs Sicherheitsforscher und Branchenvertreter für direkte Fragen und Antworten zusammenbringen. Das ist besonders hilfreich, wenn du dich beruflich neu orientierst, herausfinden möchtest, wie du in die Cybersicherheit einsteigen kannst, oder ein Gefühl dafür bekommen möchtest, wie Berufstätige tatsächlich über die Branche denken.
8. BSides – Am besten für lokale Veranstaltungen zur Informationssicherheit

- Zielgruppe: Sicherheitspraktiker, Forscher und Studierende weltweit
- Mitgliedsbeitrag: Kostenlos
- Plattform: Konferenzen vor Ort, bsides.org, Websites lokaler Gruppen
BSides ist ein globales Netzwerk von gemeinschaftsorientierten, von Freiwilligen organisierten Konferenzen zur Informationssicherheit. Es entstand 2009, als von Black Hat abgelehnte Vorträge zur Grundlage für eine gemeinschaftsorientierte Alternative wurden. Mit 1.329 Veranstaltungen in 73 Ländern und bekannten Rednern wie Dan Kaminsky und Dave Kennedy auf dem Programm hat sich das Netzwerk einen hervorragenden Ruf aufgebaut und ist dabei bewusst unabhängig geblieben.
Warum beitreten? Wenn du persönliche Kontakte zu lokalen Praktikern suchst, ohne die Kosten und den Unternehmensglanz großer Konferenzen, ist BSides die richtige Wahl – die meisten Veranstaltungen sind kostenlos oder kosten weniger als $50. Du findest Vorträge, CTFs und praxisorientierte Themenbereiche zu allem von Red-Team-Übungen bis hin zur KI-Sicherheit. Die Rednerkultur heißt dabei ausdrücklich neue Stimmen willkommen. Außerdem ist BSides eine großartige Gelegenheit, wenn du zum ersten Mal selbst sprechen oder deine lokale Gemeinschaft im Bereich Informationssicherheit kennenlernen möchtest.
9. DEF CON – Am besten für Hackerkultur

- Zielgruppe: Hacker, Sicherheitsforscher und Fachleute für offensive Sicherheit
- Größe: Mehr als 35.000 Mitglieder
- Plattform: Konferenz vor Ort, lokale Treffen, Foren, VR-Gruppen, Discord
DEF CON wurde 1993 von Jeff Moss (auch bekannt als „Dark Tangent“) gegründet und ist eine der ältesten und größten Hackerkonferenzen der Welt. Jedes Jahr zieht sie rund 30.000 Teilnehmer nach Las Vegas. Sie bildet das kulturelle Zentrum der globalen Gemeinschaft für Informationssicherheit – von Hackern für Hacker aufgebaut.
Warum beitreten? Die jährliche Konferenz ist der Hauptanziehungspunkt. Dutzende spezialisierte Themenbereiche decken alles ab – vom Hacken von Fahrzeugen und KI bis hin zu Schlösserknacken und Social Engineering. Hinzu kommen CTF-Wettbewerbe und Vorträge führender Forscher. DEF CON ist jedoch keine reine Jahresveranstaltung: DEF CON Groups (DCGs) organisieren das ganze Jahr über kostenlose lokale Treffen weltweit, und DCGVR bietet einen virtuellen Zugang, wenn du nicht nach Las Vegas reisen kannst.
10. Frauen in der Cybersicherheit (WiCyS) – Am besten für Frauen in der Sicherheitsbranche
- Zielgruppe: Frauen in der Cybersicherheit auf allen Karrierestufen
- Größe: Mehr als 5.000 Mitglieder
- Mitgliedsbeitrag: Ab $20
- Plattform: Online-Portal, Konferenzen vor Ort, lokale Gruppen, virtuelle Veranstaltungen
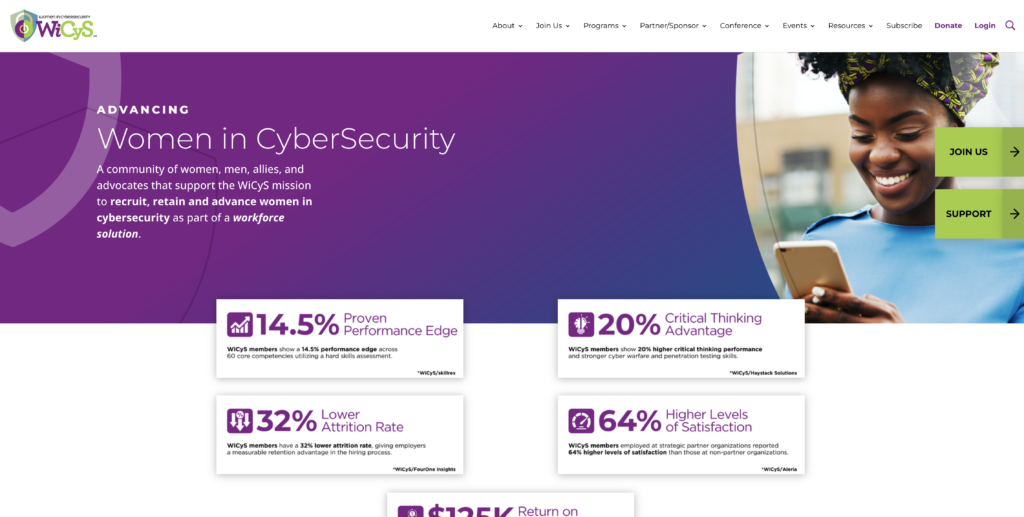
WiCyS wurde 2013 von Dr. Ambareen Siraj durch eine Förderung der National Science Foundation gegründet und ist eine globale gemeinnützige Organisation, die Frauen in der Cybersicherheit in jeder Phase ihrer Karriere gewinnen, halten und voranbringen möchte. Exekutivdirektorin Lynn Dohm leitet die Organisation gemeinsam mit einem Netzwerk aus Partnern aus Wirtschaft, Wissenschaft und Regierung.
Warum beitreten? WiCyS geht weit über Networking hinaus – die Mitgliedschaft bietet Zugang zu strukturierten Mentoring-Gruppen, einer auf Cybersicherheit spezialisierten Jobbörse sowie zu Stipendien- und Schulungsprogrammen in Zusammenarbeit mit Organisationen wie SANS und Google.
Die jährliche Präsenzkonferenz gehört zu den karriereorientiertesten Veranstaltungen der Branche und bietet eine Karrieremesse, technische Workshops sowie Referenten aus der gesamten Branche. Ich würde sie besonders empfehlen, wenn Sie am Anfang Ihrer Karriere stehen oder aktiv den nächsten Karriereschritt anstreben – die umfassende Unterstützung, die hier geboten wird, ist anderswo wirklich schwer zu finden.
11. Community der TCM Security Academy – Am besten für angehende Pentester
- Zielgruppe: Angehende Pentester und Blue-Teamer sowie Berufseinsteiger in diesen Bereichen
- Größe: Mehr als 70.000 Mitglieder
- Mitgliedschaftskosten: Ab $29.99/Monat, kostenlose Stufe verfügbar
- Plattform: Discord, Website der Online-Akademie, Livestreams
Die TCM Security Academy ist eine von Veteranen geführte Schulungsplattform für Cybersicherheit, die von Heath Adams (The Cyber Mentor) gegründet wurde und sich um eine der größten bestehenden Discord-Communitys für Cybersicherheit gruppiert – mit mehr als 70.000 Mitgliedern. Sie wurde speziell für Menschen entwickelt, die praxisnahe und erschwingliche Schulungen mit einer echten Community im Hintergrund suchen.
Warum beitreten? Auf Discord findet das Community-Leben tatsächlich statt – dort gibt es kanalspezifische Bereiche für Kurse, aktive Mentoren, Berufstätige aus der Praxis und Lernende in jeder Phase, alles an einem Ort. Besonders ist die Kombination aus erschwinglichen, von Praktikern geleiteten Schulungen (von Dozenten wie Tib3rius und Alex Olsen) und anerkannten Zertifizierungen wie dem PNPT, das Arbeitgeber tatsächlich kennen.
Wenn Sie in den Bereich Pentesting einsteigen oder in die Sicherheitsbranche wechseln, halte ich dies für eine der praxisnahsten Communitys, in die Sie sich einbringen können.
12. Cybrary – Am besten zur Vorbereitung auf Zertifizierungen
- Zielgruppe: Quereinsteiger und Cybersicherheitsfachkräfte am Anfang bis in die mittlere Karrierephase
- Größe: Mehr als 2.500.000 Mitglieder
- Mitgliedschaftskosten: Kostenlos
- Plattform: Website, Slack, virtuelle Laborumgebungen
Cybrary wurde 2015 von Ralph Sita und Ryan Corey gegründet und ist eine der größten Online-Lernplattformen für Cybersicherheit. Sie hat mehr als 2 Millionen registrierte Nutzer und eine Kursbibliothek, die auf realen Zertifizierungspfaden und rollenbasierten Karrierewegen aufbaut. Die Plattform eignet sich besonders für alle, die auf Zertifizierungen wie Security+, CISSP oder MITRE ATT&CK hinarbeiten und gleichzeitig gemeinsam mit einer Community lernen möchten.
Warum beitreten? Die kostenlose Stufe bietet sofort Zugang zu Grundlagenkursen und der Slack-Community – eine Kreditkarte ist nicht erforderlich. Dadurch lässt sich die Plattform leicht ausprobieren, bevor man sich festlegt. Was Cybrary meiner Meinung nach besonders macht, ist die Kombination aus strukturierter Vorbereitung auf Zertifizierungen, praxisnahen virtuellen Laborumgebungen und CEU-Punkten, die für die Aufrechterhaltung bestehender Zertifizierungen angerechnet werden. Für Teams bietet Cybrary for Business zusätzlich Dashboards und Berichte und ist damit eine der wenigen Plattformen, die sich vom einzelnen Lernenden bis hin zu unternehmensweiten Schulungsprogrammen skalieren lässt.
13. MITRE Engage – Am besten für Strategien zur Täuschung im Cyberraum
- Zielgruppe: Leiter von Blue-Teams und Praktiker für Cyber-Täuschung
- Mitgliedschaftskosten: Kostenlos
- Plattform: Website, LinkedIn, E-Mail, Veranstaltungen
MITRE Engage wurde 2022 von der The MITRE Corporation ins Leben gerufen und ist ein offenes Framework, das auf mehr als einem Jahrzehnt praktischer Operationen zur Interaktion mit Angreifern basiert. Es soll Verteidigern dabei helfen, Strategien zur Täuschung und Verhinderung zu planen und umzusetzen. Das Angebot richtet sich gezielt an Leiter von Blue-Teams, Analysten für Bedrohungsinformationen und CISOs, die einen strukturierten, evidenzbasierten Ansatz verfolgen möchten, um Angreifer aufzuhalten, bevor sie ihre Ziele erreichen.
Warum beitreten? Was ich an MITRE Engage besonders nützlich finde, ist die direkte Zuordnung zu MITRE ATT&CK – wenn Ihr Team also bereits mit ATT&CK arbeitet, bietet Engage Ihnen eine logische nächste Ebene für die Planung einer aktiven Verteidigung. Sie erhalten kostenlosen Zugriff auf das vollständige Framework, ein Starter-Kit, Playbooks und Arbeitsblätter, die Sie sofort einsetzen können.
Der Austausch innerhalb der Community findet über LinkedIn-Updates, den E-Mail-Kontakt zum Engage-Team und Veranstaltungen wie den Cyber Deception Day statt. Dadurch ist Engage eher eine praktische Ressourcenplattform als eine chatbasierte Community.
14. Black Hat – Am besten für hochkarätige Sicherheitskonferenzen
- Zielgruppe: Sicherheitsingenieure, Forscher und Führungskräfte im Bereich Cybersicherheit weltweit
- Mitgliedschaftskosten: Kostenlos
- Plattform: Präsenzkonferenzen, Website, Webinare, YouTube
Black Hat wurde 1997 gegründet und wird von Informa Tech organisiert. Die globale Konferenzreihe für Cybersicherheit bringt Sicherheitsfachleute durch Forschungspräsentationen, technische Schulungen, Vernetzung und Community-Veranstaltungen zusammen. Die Konferenzen finden in wichtigen Regionen weltweit statt und ziehen Praktiker, Forscher, Anbieter und Sicherheitsverantwortliche an, die sich für neue Bedrohungen, Tools und Techniken interessieren.
Warum beitreten? Bei Black Hat werden wegweisende Forschungsergebnisse zuerst veröffentlicht – Zero-Day-Schwachstellen, neuartige Angriffstechniken und Durchbrüche in der Verteidigung werden regelmäßig auf der Briefing-Bühne vorgestellt. Zu den früheren Referenten gehören Mikko Hypponen und Nicole Perlroth. Neben den Vorträgen können Sie im Arsenal-Bereich direkt mit den Entwicklern an Open-Source-Tools arbeiten, und die mehrtägigen Trainings gehören zu den technisch anspruchsvollsten Kursen, die Sie finden werden.
Wenn ein Präsenzpass Ihr Budget übersteigt, empfehle ich dennoch, die kostenlosen monatlichen Webinare und das YouTube-Archiv zu verfolgen, um auf dem aktuellen Stand zu bleiben, woran die Forschungsgemeinschaft tatsächlich arbeitet.
15. Forum für Vorfallreaktion und Sicherheitsteams (FIRST) – Am besten für Verantwortliche für die Vorfallreaktion
- Zielgruppe: CSIRT- und PSIRT-Teams sowie Fachleute für Vorfallreaktion weltweit
- Größe: Mehr als 800 Mitgliedsteams
- Mitgliedschaftskosten: Ab $100
- Plattform: Website, Mitgliederportal, Mailinglisten, Webinare, Präsenzkonferenzen, regionale Symposien
FIRST wurde 1990 gegründet und ist das globale professionelle Netzwerk für Teams zur Vorfallreaktion und für Sicherheitsteams. Es verbindet mehr als 800 CSIRTs, PSIRTs und nationale CERTs in mehr als 100 Ländern innerhalb einer gemeinnützigen, von Praktikern getragenen Struktur. Außerdem steht die Organisation hinter Branchenstandards wie CVSS, EPSS und TLP, auf die das gesamte Sicherheitswesen täglich angewiesen ist.
Warum beitreten? Wenn Ihr Team für die Reaktion auf Vorfälle oder die Koordination von Schwachstellen zuständig ist, bietet FIRST Ihnen Zugang zu mehr als 30 Special-Interest-Gruppen, die alles von Bedrohungsinformationen und Ransomware bis hin zur ICS-Sicherheit und KI abdecken, sowie zu einem exklusiven Informationsaustausch für Mitglieder, der anderswo nur schwer nachzubilden ist.
Die jährliche FIRSTCON-Konferenz bringt die globale Community für die Reaktion auf Vorfälle zusammen, und das Mentoring-Programm verbindet neuere Teams mit erfahrenen Praktikern. Ich möchte auf einen wichtigen Vorbehalt hinweisen: Die Mitgliedschaft ist organisationsbasiert und nicht an einzelne Personen gebunden. Ihr CSIRT oder PSIRT bewirbt sich also als Team und benötigt die Unterstützung von zwei bestehenden Mitgliedsteams, um aufgenommen zu werden.
16. Executive Women's Forum (EWF) – Am besten für weibliche Führungskräfte in der Cybersicherheit
- Zielgruppe: Frauen in Führungspositionen in den Bereichen Cybersicherheit, Risiko und Datenschutz
- Größe: Mehr als 20.000 Mitglieder
- Mitgliedschaftskosten: $1,250
- Plattform: Website, Mitgliederportal, Präsenzkonferenzen, virtuelle Veranstaltungen, Mentoring-Programm
EWF wurde 2002 von Joyce Brocaglia gegründet und ist eine globale Community, die speziell für Frauen in den Bereichen Cybersicherheit, Risikomanagement und Datenschutz geschaffen wurde. Mehr als 60 Unternehmensförderer, darunter Microsoft, Google und IBM, unterstützen ihre Programme. Es handelt sich um eine der wenigen Communities im Sicherheitsbereich, die weibliche Führung und berufliche Weiterentwicklung auf jeder Ebene in den Mittelpunkt stellt – von vielversprechenden Fachkräften bis hin zu CISOs.
Warum beitreten? Der Wert von EWF zeigt sich vor allem in drei Angeboten: der jährlichen Hauptkonferenz (mehr als 700 weibliche Führungskräfte, drei Tage), dem Lift-Mentoring-Programm (strukturierte sechsmonatige Partnerschaften mit erfahrenen Praktikern) und der Leadership Academy für eine beschleunigte Entwicklung von Führungskräften.
Die Mitgliedschaft ermöglicht außerdem den Zugang zum EWF-CONNECT-Portal mit Aufzeichnungen vergangener Veranstaltungen, Schulungen zur KI-Sicherheit und CPE-Punkten. Ich würde sagen, dass sich die jährlichen Mitgliedschaftskosten von $1,250 am leichtesten rechtfertigen lassen, wenn Ihr Arbeitgeber sie übernimmt – und bei diesem Preis sind allein das Mentoring und der Zugang zur Konferenz die Investition wert, wenn Sie eine Laufbahn als CISO oder in einer höheren Führungsposition anstreben.
Wie geht es weiter?
Verbessern Sie Ihr SaaS-Wachstum und Ihre Führungskompetenzen. Abonnieren Sie unseren Newsletter, um die neuesten Einblicke von CTOs und angehenden Führungskräften im Technologiebereich zu erhalten. Wir helfen Ihnen, mit Leitfäden, Ressourcen und Strategien von führenden Experten intelligenter zu skalieren und stärker zu führen!


