

Cybersikkerhed beskytter computersystemer, netværk og data mod digitale angreb, uautoriseret adgang og skader. Specifikke cybersikkerhedstrusler omfatter forskellige ondsindede aktiviteter, der har til formål at kompromittere dataintegritet, privatliv og digitale systemers funktionalitet, såsom hacking, virus og phishingangreb.
For at håndtere disse udfordringer skal CTO'er anvende cybersikkerhedsværktøjer til effektivt at opdage, forhindre og afbøde trusler. Fra sikkerhedssoftware til slutpunkter til avancerede platforme til trusselsintelligens er de rette værktøjer afgørende for at beskytte systemer, sikre databeskyttelse og opretholde tillid i dagens digitale landskab.
Cybersikkerhedstrusler findes overalt, og den hurtige vækst inden for SaaS, cloudtjenester og automatiseret kritisk infrastruktur har forvandlet det, der tidligere blot var en plage, til en betydelig trussel.
CTO'er skal beskytte deres teknologi. Uanset branchen eller hvor udsat du føler dig, skal du forudse, afværge og reagere på et cyberkriminalitetsmiljø i konstant udvikling.
Hvad er cybersikkerhedstrusler?
En cybersikkerhedstrussel er ethvert bevidst angreb på et computersystem udført af ondsindede aktører. Disse trusler antager mange former, lige fra simple forsøg på uautoriseret adgang udført af en enkelt aktør til massive multinationale angreb på sikkerhedssystemer fra flere angrebsvektorer, herunder nationalstater og ikke-statslige organisationer.
Cloudsystemer er hyppige mål for disse angreb, så det er værd at vide, hvad du står over for.
Ifølge Taylor er angribere i løbet af de seneste 2-3 år gået fra massebaseret, opportunistisk phishing til meget målrettede, socialt manipulerede angreb.
"De bruger AI til at udforme mere overbevisende e-mails, efterligne lederes adfærd og endda manipulere stemme og video," udtaler han. "Perimeteren er ikke længere firewallen, men slutbrugeren eller den menneskelige firewall."
"For at tilpasse sig skal organisationer bevæge sig ud over afkrydsningsbaseret træning. De har brug for kontinuerlig, engagerende og positivt forstærkende undervisning – alle har brug for coaching, ikke skyldplacering."
Typer af cybersikkerhedstrusler
Cybersikkerhedstrusler findes i mange former, og hver af dem har sin egen snigende måde at skabe kaos på. Lad os gennemgå dem:
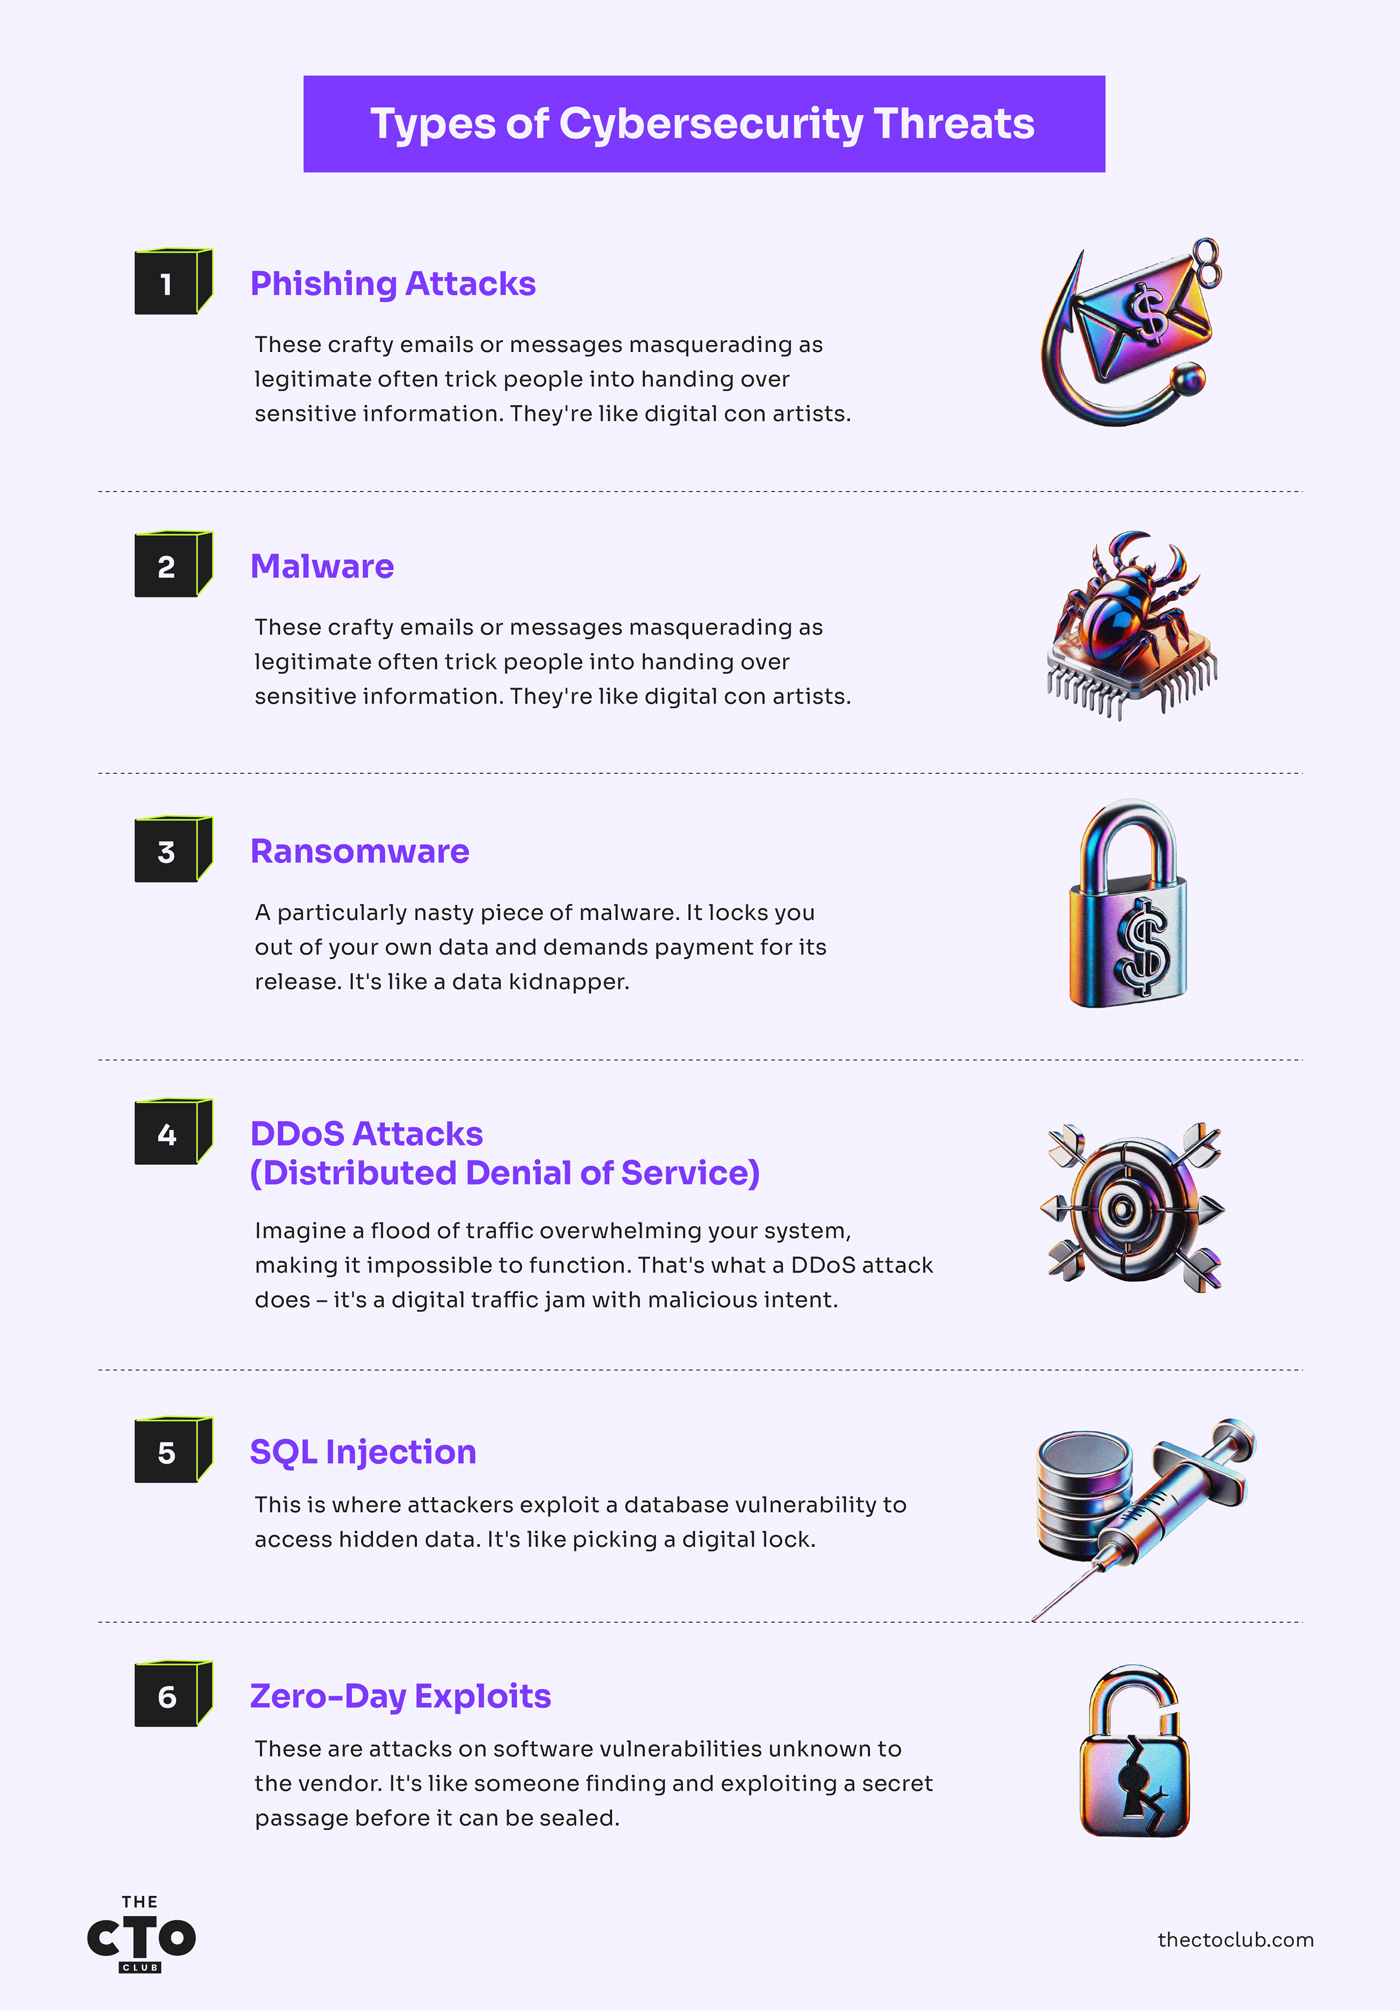
- Phishingangreb: Disse udspekulerede e-mails eller beskeder, der udgiver sig for at være legitime, narrer ofte folk til at udlevere følsomme oplysninger. De minder om digitale svindlere.
- Malware: Denne brede kategori omfatter virus, orme og ransomware. Tænk på malware som en uønsket ubuden gæst, der sniger sig ind i dit system for at stjæle, beskadige eller overtage kontrollen.
- Ransomware: En særligt modbydelig type malware. Den låser dig ude fra dine data og kræver betaling for at frigive dem. Det er som en datakidnapper.
- DDoS-angreb (distribueret tjenestenægtelse): Forestil dig en trafikflod, der overbelaster dit system og gør det umuligt at fungere. Det er, hvad et DDoS-angreb gør – det er en digital trafikprop med ondsindede hensigter.
- SQL-injektion: Her udnytter angribere en sårbarhed i en database til at få adgang til skjulte data, ligesom når man dirker en digital lås op.
- Nul-dags-udnyttelser: Dette er angreb på softwaresårbarheder, som leverandøren ikke kender til. Det svarer til, at nogen finder og udnytter en hemmelig passage, før den kan forsegles.
Hver trussel udgør en reel risiko, og de udvikler sig konstant. Cybersikkerhed er ikke kun et IT-spørgsmål; det er en væsentlig del af vores digitale liv. Behovet for at beskytte sig mod disse trusler har aldrig været større. Det er afgørende at holde sig informeret og årvågen.
Mand-i-midten-angreb
Lad os være ærlige – de fleste af os tror, at vi forstår mand-i-midten-angreb. "Nå ja, nogen placerer sig mellem to kommunikerende parter, det forstår jeg."
Men efter at have ryddet op efter disse angreb hos tre forskellige virksomheder kan jeg fortælle dig, at der er stor forskel på at forstå begrebet og at genkende, hvornår du er under angreb.
Sådan ser et MitM-angreb ud (ikke som dit sikkerhedsteam tror)
Glem lærebogsdefinitionen et øjeblik. Sådan ser et mand-i-midten-angreb faktisk ud i den virkelige verden:
- Det er ikke åbenlyst: Da en af mine klienter blev ramt, blev deres trafik opsnappet i 47 dage, før nogen opdagede det. Ingen alarmer, ingen mærkbare problemer med ydeevnen, kun subtile uregelmæssigheder i transaktionsdata, som de fleste overvågningssystemer fuldstændig overså.
- Det sker, hvor du mindst venter det: Alle fokuserer på ekstern kommunikation. Jeg har dog set ødelæggende MitM-angreb mellem interne systemer – fra server til server, fra app til database – hvor teams ofte springer de sikkerhedskontroller over, som de ville anvende eksternt.
- Det er sjældent tilfældigt. Dage med "spray og bed" er forbi. Nutidens angribere har foretaget rekognoscering i ugevis og identificeret kommunikationskanaler af høj værdi, før de slår til. De leder efter dine systemer til betalingsbehandling, godkendelsesservere og API-gateways.
Mekanismerne er ligetil, men brutalt effektive:
- Angriberen placerer sig mellem to parter – bruger og app, server og server eller enhed og netværk.
- De opretter separate krypterede forbindelser med hver side, så begge tror, at de kommunikerer direkte med hinanden.
- De dekrypterer, læser, ændrer potentielt og krypterer derefter trafikken igen, før de sender den videre.
- Begge sider tror, at de har en sikker, privat forbindelse, selvom de ikke har det.
Den mest skræmmende del? Et veludført MitM-angreb ligner præcis almindelig trafik for de fleste sikkerhedsværktøjer. Jeg har set SOC'er med sikkerhedsstakke til millioner af dollars overse dem fuldstændigt.
Angrebsteknikker, jeg har set lykkes (trods "tilstrækkelig" sikkerhed)
Efter at have undersøgt snesevis af disse hændelser er her de teknikker, der konsekvent omgår selv velbetalte sikkerhedsprogrammer:
Aflytning af Wi-Fi: Stadig latterligt effektivt
Jeg ved godt, at det lyder som sikkerhed 101, men det virker:
- Fælden i lufthavnens executive-lounge: En af mine produktionsklienter fik stjålet deres administrerende direktørs legitimationsoplysninger i en lufthavnslounge. Angriberen oprettede et falsk adgangspunkt med navnet "Executive_Lounge_Premium" og et bedre signal end det rigtige netværk. Inden for 20 minutter havde den administrerende direktør oprettet forbindelse og ubevidst sendt al trafik gennem angriberens bærbare computer. Virksomheden opdagede usædvanlige bankoverførsler på over $1 million tre uger senere.
- Hotelnetværkets "opgradering": En anden almindelig teknik indebærer, at angribere udgiver sig for at være IT-support og hævder, at de "opgraderer hotellets netværk", mens de leverer nye (ondsindede) forbindelsesoplysninger. Dit team tror, at de får bedre service, mens trafikken dirigeres gennem en angribers system.
Craig Taylor, en CISSP-certificeret cybersikkerhedsprofessionel og medstifter af CyberHoot, siger dog, at den mest almindelige misforståelse er, at mand-i-midten-angreb (MITM) kun er et problem på offentlige Wi-Fi-netværk eller i ukrypterede miljøer.
"I virkeligheden kan angribere udnytte dårlig certifikatstyring, forkert konfigurerede VPN'er og endda kompromitterede enheder i betroede netværk," tilføjer Taylor. "CTO'er overser ofte interne trusler og antager, at kryptering alene er tilstrækkeligt".
DNS-spoofing: Omdirigering af din digitale køreplan
DNS er internettets navigationssystem, og når det kompromitteres, sender det dig til destinationer, der ser identiske ud med det, du forventede, men som faktisk er under en angribers kontrol:
- Den tavse omdirigering: En sundhedsorganisation, jeg arbejdede med, havde kompromitteret sin DNS i flere måneder. Angriberen omdirigerede kun specifikke domæner af høj værdi – organisationens betalingsudbyder, EHR-system og e-mailportal. Alt så helt normalt ud for brugerne, bortset fra at alle deres legitimationsoplysninger blev indsamlet.
- Den målrettede indsættelse: Mere sofistikerede angribere kaprer ikke al DNS-trafik – de venter på specifikke forespørgsler af høj værdi (f.eks. bankwebsteder eller betalingssystemer), før de indsætter falske svar. Denne selektive tilgang gør det betydeligt sværere at opdage angrebet.
Kapring af sessioner – en cybersikkerhedstrussel, ingen taler om
Denne teknik angriber aktive sessioner i stedet for de indledende forbindelser:
- Tyveri af cookies via ubeskyttet Wi-Fi: En angriber på det samme netværk kan stjæle sessionscookies fra forbindelser uden HTTPS, hvilket giver dem mulighed for at kapre aktive sessioner uden loginoplysninger.
- Timingangrebet på tværs af websteder: Jeg har set angribere bruge små tidsforskelle i svar til at afgøre, om brugere er logget ind på bestemte tjenester, og derefter bruge disse oplysninger til at iværksætte målrettede angreb med sessionskapring.
I en detailhandelsvirksomhed, som jeg rådgav, stjal en angriber sessionscookies fra en godkendt administrator og fortsatte med at eksfiltrere kundedata i flere uger – alt imens administratoren stadig aktivt brugte systemet uden nogen indikation af, at noget var galt.
Kompromittering af virksomheds-e-mail: Det mest indbringende MitM-angreb
MitM-angreb via e-mail er blevet langt mere sofistikerede:
- Fakturaændringen: Angribere overvåger e-mailudvekslinger mellem virksomheder og opsnapper og ændrer derefter PDF-fakturaer for at ændre betalingsoplysningerne. Jeg har set virksomheder miste millioner, fordi ingen ringede for at bekræfte de pludselige "bankændringer", der blev nævnt i en e-mail.
- Tricket med det domæne, der ligner det rigtige: En byggevirksomhed, jeg arbejdede med, mistede $927,000, da en angriber registrerede "constructioncorp-invoices.com" (deres faktiske domæne var "constructioncorp.com") og begyndte at sende e-mails fra det. Den subtile forskel blev ikke opdaget i flere uger.
Have an account? Log In
Cybersikkerhedstrusler i forsyningskæden
Jeg har set alt for mange CTO'er fokusere besættende på at hærdne deres systemer, mens de fuldstændig ignorerer en enorm sårbarhed – den software og de tjenester, der kommer ind i deres miljø fra "betroede" leverandører.
Lad mig sige det ligeud: Din forsyningskæde er sandsynligvis dit svageste led, og angriberne ved det.
Sådan ser cybersikkerhedstrusler i forsyningskæden ud
Glem det abstrakte koncept. Her er virkeligheden ved moderne angreb på forsyningskæden:
- Angrebet, du aldrig ser komme: Da en større logistikvirksomhed, jeg rådgav, blev kompromitteret, skete det ikke gennem deres stærkt beskyttede perimeter – det skete gennem en rutinemæssig opdatering fra et betroet lagerstyringssystem. Opdateringen var digitalt signeret, bestod alle sikkerhedstjek og blev automatisk installeret på tværs af mere end 400 servere. Bagdøren forblev uopdaget i 143 dage.
- Den perfekte trojanske hest: Angreb på forsyningskæden er ødelæggende effektive, fordi de kobler sig på legitim software fra betroede leverandører. De kører med de samme rettigheder og den samme adgang som den betroede software selv. Jeg har set skadelig kode blive installeret af jeres administratorer, som "udførte rutinemæssig vedligeholdelse".
- Skadeomfanget er enormt: Da en leverandør af finansielle tjenester blev kompromitteret gennem deres byggeproces, blev den skadelige kode distribueret til 734 banker og kreditforeninger samtidigt. Det er ikke ét system, der bliver kompromitteret – det er hundredvis eller tusindvis på én gang.
SaaS-virksomheder står over for en betydelig risiko fra tredjeparter på grund af deres afhængighed af partnere, kontrahenter og underleverandører, som leverer vigtige tjenester, men som muligvis ikke har sammenlignelige standarder og praksisser for cybersikkerhed.
"Dette er især tilfældet for mindre specialiserede organisationer, men kan også gøre sig gældende for større enheder," siger Jeff Le, ledende chef hos 100 Mile Strategies og gæsteforsker ved National Security Institute. "SaaS-virksomheder underlægger muligvis ikke deres partnere samme niveau af kontrol, registrering eller grundighed i uddannelsen, som de ville deres interne forretningspartnere og interessenter."
Regeringer verden over står over for lignende udfordringer og er ofte afhængige af grundlæggende værktøjer som Excel-ark og statiske lister til at holde styr på deres partnere. Effektivt tilsyn kræver løbende overvågning ud over de interne aktiviteter, herunder en proaktiv vurdering af tredjeparter.
"Penetrationstests og rødteam-øvelser er nyttige, men der er behov for mere end punktvise vurderinger," tilføjer Le.
Hvorfor traditionel sikkerhed kommer til kort
Din almindelige sikkerhedsstrategi fejler fuldstændig over for angreb på forsyningskæden:
- Signaturverifikation er værdiløs: De kompromitterede opdateringer er digitalt signeret af den legitime leverandør ved hjælp af deres faktiske certifikater, og dine sikkerhedsværktøjer opfatter dem som 100 % legitime.
- Adfærdsovervågning overser det: Da den skadelige kode kører i et betroet program, falder dens adfærd ofte sammen med legitime aktiviteter.
- Leverandørvurderinger giver falsk tryghed: Jeg har set virksomheder med perfekte resultater fra sikkerhedsrevisioner blive kilden til massive kompromitteringer af forsyningskæden blot få uger senere.
SolarWinds-angrebet var ikke en undtagelse, men et forvarsel om den nye normal. De fleste CTO'er, jeg taler med, er stadig fuldstændig uforberedte på denne virkelighed.
Forsvar mod cybersikkerhedstrusler
Forsvar mod angreb på forsyningskæden kræver en grundlæggende anderledes tilgang, men det betyder ikke, at du skal opgive dine leverandører eller bygge alt internt:
- Min upopulære holdning: Nultillid til opdateringer: Selv signerede opdateringer fra betroede leverandører bør behandles som potentielt kompromitterede. En sundhedsorganisation, jeg arbejdede med, indførte en 72-timers klargøringspolitik for alle leverandøropdateringer i et isoleret miljø før en bredere udrulning. Inden for seks måneder opdagede de to kompromitterede opdateringer, som ellers ville være sluppet igennem.
- Softwarestyklister (SBOM'er) er ikke til forhandling: Begynd at kræve detaljerede SBOM'er fra alle leverandører. Da en produktionskunde gjorde dette obligatorisk, opdagede de, at 40 % af deres leverandører ikke engang kunne udarbejde en komplet liste over komponenterne i deres software. Det er et advarselssignal, du ikke kan ignorere.
- Selvbeskyttelse af applikationer under kørsel (RASP): Implementer løsninger, der registrerer og blokerer mistænkelig adfærd uanset kilden. Det giver beskyttelse, selv når betroede applikationer går amok.
- Leverandørsegmentering, der faktisk virker: Opret netværkssegmenter, der begrænser, hvad dine leverandører kan få adgang til, selv når deres software fungerer efter hensigten. En detailhandler, jeg rådgav, begrænsede sin kasseløs-leverandørs software til kun at få adgang til det, den havde brug for. Angrebet blev begrænset til en lille delmængde af systemerne, da leverandøren senere blev kompromitteret.
Forsyningskædeangreb forsvinder ikke – de bliver hyppigere og mere sofistikerede. Men med den rette tilgang kan du reducere din eksponering markant uden at bringe virksomheden til standsning.
Bliv ikke den CTO, der skal forklare bestyrelsen, hvorfor du havde større tillid til en leverandørs sikkerhed end til din egen. Opbyg sikkerhed, der antager, at selv dine mest betroede partnere kan være kompromitterede, for nogle af dem vil før eller siden være det.
Praktiske skridt
Efter at have implementeret MitM-beskyttelse på tværs af forskellige organisationer er dette det, der fungerer i praksis:
Tekniske kontroller, der giver resultater
- Certifikatfastlåsning med reservemekanismer: Standardiseret certifikatfastlåsning går for nemt i stykker. Implementer dynamisk fastlåsning med korrekte fejltilstande. En finansiel kunde reducerede sin MitM-eksponering med 87 % og opretholdt samtidig 99,9 % tilgængelighed for appen ved hjælp af denne tilgang.
- Udrulning af DNS over HTTPS (DoH): Ved at flytte dine DNS-forespørgsler til krypterede kanaler forhindrer du mange MitM-teknikker. Det er næsten usynligt for brugerne, når det implementeres korrekt, samtidig med at din angrebsflade reduceres markant.
- Godkendelse via flere kanaler: Bekræft kritiske handlinger via en separat kanal. Da en sundhedskunde implementerede verifikation uden for den primære kanal ved ændringer af adgangen til udbydersystemer, stoppede de tre MitM-forsøg i den første måned.
- Nultillid til intern trafik også: Forestillingen om, at intern trafik er "sikker", er forældet. Implementer den samme verifikation for kommunikation fra server til server, som du ville bruge til ekstern trafik.
Procesændringer, der stopper cybersikkerhedstrusler effektivt
- Reglen om verifikation via to kanaler: Enhver økonomisk ændring (bankoplysninger, betalingsoplysninger) kræver verifikation via en anden kommunikationskanal. Denne enkle politik stoppede 94 % af de forsøgte økonomiske svindelnumre i en virksomhed, jeg arbejdede med.
- Politikken om "kun kendte kontaktpersoner": Opret et register over verificerede kontaktpersoner hos centrale leverandører og partnere, og behandl kun økonomiske anmodninger fra disse forhåndsverificerede personer.
- Gennemgang af transaktionsafvigelser: Implementer automatiserede systemer, der markerer pludselige ændringer i transaktionsmønstre, f.eks. nye bankkonti, usædvanlige beløb eller uventede modtagere.
Den menneskelige faktor: Gør sikkerhed intuitiv
- Tre minutters mikrokurser: Glem sikkerhedskurser, der varer en hel time. Jeg har implementeret tre minutters sikkerhedsvideoer leveret via Slack/Teams, som fokuserer på én specifik trussel ad gangen. Engagementet og fastholdelsen steg markant sammenlignet med traditionel undervisning.
- En kultur med "stop op og verificer": Skab en kultur, hvor verifikation hyldes og ikke betragtes som en irritation. Anerkend offentligt teammedlemmer, der opdager potentielle MitM-forsøg gennem verifikation.
- Programmet for simulerede angreb: Gennemfør regelmæssige (men etiske) simulerede MitM-angreb mod dit team. De virksomheder, der gør dette, oplever over tid en reduktion på 76 % i vellykkede forsøg på social manipulation.
Implementering mod cybersikkerhedstrusler
Se, jeg forstår det – du skal balancere sikkerhed med driften af virksomheden.
Her er en trinvis tilgang, der ikke ødelægger produktiviteten:
- Start med mål med høj værdi: Beskyt først finansielle systemer, godkendelsestjenester og overførsler af følsomme data. Du opnår 80 % af beskyttelsesfordelen med 20 % af indsatsen.
- Indfør verifikationsprocesser: Tilføj menneskelige verifikationstrin for kritiske ændringer, før du implementerer tekniske kontroller, der kan forstyrre driften.
- Udrul tekniske kontroller gradvist: Start med overvågning, før du blokerer, implementer først i testmiljøer, og sørg for tydelige procedurer for tilbagerulning.
- Gør sikkerheden synlig, men ikke påtrængende: Den bedste beskyttelse mod MitM-angreb er den, brugerne knap nok bemærker, men som stadig tydeligt bekræfter, at beskyttelsen er aktiv.
Advarsel
Jeg har ryddet op efter alt for mange vellykkede MitM-angreb, og de har alle én ting til fælles – alle troede, at "det sker ikke for os", eller at "vi er allerede beskyttet". Virkeligheden er, at disse angreb lykkes netop, fordi de udnytter denne falske tryghed.
Vent ikke, til du skal forklare bestyrelsen, hvordan din virksomhed overførte $2 million til en angribers konto, før du går i gang. Start med det grundlæggende—kryptering, verifikation og bevidsthed—og byg videre derfra.
Trusselslandskabet
Siden Morris-ormen lagde vitale computersystemer ned i 1988, har skadelig kode målrettet sårbarheder i beskyttede netværk. Orme er særligt relevante i den sammenkoblede SaaS-verden, eftersom de kan formere sig uden en vært ved at bevæge sig gennem netværk.

Brancheindsigt
En undersøgelse foretaget af Odaseva i september 2022 viste, at 48 % af organisationerne havde været udsat for et løsepengeangreb i de foregående 12 måneder. Af disse var 51 % angreb specifikt rettet mod SaaS-aktiver, hvilket gør dette til det mest målrettede segment på teknologimarkedet. Med en gennemsnitlig omkostning på $4.45 million for hvert databrud og mere end 700.000 SaaS-platforme i drift verden over er potentialet for skade enormt.
Specifikke cybersikkerhedstrusler mod SaaS-platforme
Sikkerhedsrisici antager forskellige former og har varierende konsekvenser afhængigt af den type infrastruktur, de rammer. Eksempelvis siger 43 % af organisationerne med nogen sikkerhed, at de har oplevet mindst ét databrud, der kan spores tilbage til en fejlkonfiguration af deres SaaS-system.
Yderligere 63 % siger, at de ikke kan være sikre på, om SaaS-fejlkonfigurationer er årsagen. Samtidig bemærker en anden undersøgelse, at næsten halvdelen af de adspurgte SaaS-virksomheder overser sårbarheder.
Til sammenligning har kun 17 % af databruddene været rettet mod IaaS-fejlkonfigurationer. En del af forklaringen synes at være udbredelsen af overdrevent komplicerede tilladelsesstrukturer, som næsten garanterer regelmæssige forsøg på uautoriseret adgang.
Virksomheder verden over har i øjeblikket mere end 40 millioner individuelle tilladelser i deres forskellige SaaS-systemer, hvilket lige så godt kunne være en jungle fuld af rovdyr, så vidt angår fagfolk inden for datasikkerhed.
Endnu værre er de mangelfulde forsvarssystemer, som mange organisationer anvender. Den gennemsnitlige virksomhed har næsten 4.500 interne brugerkonti uden multifaktorgodkendelse (MFA). Eftersom MFA muligvis er den stærkeste enkeltstående foranstaltning til forebyggelse af databrud, skaber dette et svagt punkt, som stort set alle hackere, der formår at trænge gennem den ydre skal, kan udnytte.
Den unikke sårbarhed, som SaaS-netværk deler, har ført til en stigning i modellen med delt ansvar for beskyttelse mod cyberangreb. Denne model fordeler arbejdsbyrden mellem brugere og skyudbydere.
Selv om den præcise placering af skellet varierer noget, indebærer den grundlæggende model, at brugerne tager ansvar for de aktiver, de uploader til skyen. Samtidig administrerer cybersikkerhedsudbyderen sikkerheden for skybaserede applikationer.
Le bemærker dog, at CSET er afgørende for at få ledelsen og teamene til at arbejde ud fra fælles forventninger og standardiserede driftsprocedurer. Han fortsætter med, at cybersikkerhed skal være et fælles ansvar på tværs af organisationen og ikke kun høre under CISO'en eller det tekniske personale, eftersom menneskelige fejl fortsat er det svageste led i sikkerhedskæden.
"Med udbredelsen af AI-drevne offensive værktøjer såsom ransomware-as-a-service og andre ondsindede udnyttelser skal zero trust-principper udvides til ledelses- og bestyrelsesniveau for at vise, at sikkerhed er en prioritet og ikke blot et slogan," tilføjer Le.
Casestudie: Når sikkerheden svigter
Nogle gange gør forsøg på at begrænse denne trussel utilsigtet tingene værre. Et eksempel er CircleCI-bruddet. Dette angreb fandt sted i december 2022, da en smule malware sneg sig ind på en ingeniørs bærbare computer under hans 2FA-understøttede SSO-session. Ved hjælp af ingeniørens loginoplysninger gav informationsstjælerbotten sine udviklere adgang til at generere adgangstokens i CircleCL-økosystemet. Dette førte direkte til uautoriseret adgang til CircleCL-brugeres wallets, hvor en række GitHub OAuth-tokens forsvandt natten over.
Dette var en SaaS-til-SaaS-transaktion. Endnu værre var det, at fordi den kryptokæde, som dette fandt sted på, var designet til at være så transparent som muligt og primært fungere uden menneskelig indgriben, var der ingen menneskecentrerede kontroller af angrebets forløb. MFA ville være nytteløst her, eftersom dette angreb formåede at gå uden om det via ingeniørens loginoplysninger.
Erkendelsen af, at robust MFA eller automatiserede sikkerhedsforanstaltninger ville have været ineffektive i denne hændelse, er en alarmerende påmindelse for cybersikkerhedseksperter. Begrænsningerne ved kunstig intelligens, firewalls, antivirusprogrammer og netværksopsætninger er tydelige her. Derfor skal din primære forsvarsstrategi være menneskecentreret, især fordi mennesker ofte målrettes gennem social engineering-taktikker, som kan føre til databrud, der kunne være undgået med tilstrækkelig opmærksomhed og træning.
Opbygning af en bevidsthedskultur
God informationssikkerhed begynder med et årvågent team, der er bevidst om den trussel, de står over for. Det begynder med øget trusselsbevidsthed, som kan opnås på forskellige måder.
Det er en god start med kvartalsvise eller månedlige møder for alle medarbejdere samt et årligt træningsmodul.
Medarbejdere med adgang til følsomme oplysninger bør få hyppigere påmindelser og genopfriskningstræning, helst månedligt eller oftere.
Tal deres sprog: risiko, omsætning og omdømme. Jeg har haft succes med at fremstille cybertrusler som forretningsrisici og ikke tekniske problemer. I stedet for eksempelvis at sige: “Vi har brug for endpoint-beskyttelse,” vil jeg sige: “Denne investering reducerer risikoen for et ransomwareangreb, der kan standse driften og koste $250K i nedetid.”
Styrken ved regelmæssige cybersikkerhedstrusselaudits
Du skal understøtte din træningsplan med regelmæssige sikkerhedsaudits. Dette er en grundlæggende del af de fleste strategier for risikostyring og risikoreduktion. Du kan gennemgå din interne sikkerhedsarkitektur og eksterne angreb udført af simulerede trusselsaktører.
Etisk hacking udført af specialiserede cybersikkerhedsleverandører kan identificere svagheder og udnyttelser på en måde, som måske ikke bliver synlig ved mindre intensive interne gennemgange.
Invester i de rigtige værktøjer og teknologier
Selvom mennesker er afgørende, kan de kun gøre det, som deres værktøjer tillader. Tag dig tid til at investere i cybersikkerhedssoftware, der reelt gør dine netværk mere sikre.
Vigtige cybersikkerhedsværktøjer til SaaS
Nogle sikkerhedsværktøjer er så grundlæggende, at alle bør have dem. Ud over de helt oplagte ting som god firewallbeskyttelse og stærke adgangskoder kan du starte med disse:
- Cloudadgangssikkerhedsmæglere (CASB'er)
- Sikre webgateways
- ACL Analytics
Tænk over, hvordan du administrerer dine tilladelser. Der findes masser af værktøjer, som kan hjælpe dig med at begrænse uautoriseret adgang til følsomme data, samtidig med at autoriserede parter kan logge hurtigt og sikkert ind. Disse værktøjer fås som standardprodukter fra flere virksomheder, men de falder stort set alle i de samme fire kategorier:
- Obligatorisk adgangskontrol (MAC)
- Rollebaseret adgangskontrol (RBAC)
- Skønsmæssig adgangskontrol (DAC)
- Regelbaseret adgangskontrol (RBAC eller RB-RBAC)
Evaluering og udvælgelse af løsninger til cybersikkerhedstrusler
Når du tilføjer sikkerhedsfunktioner, er det vigtigt ikke at gå amok. Et værktøj er et værktøj, og verdens dyreste hammer er værdiløs, når du har brug for en skruetrækker. Invester kun i de værktøjer, du kan bruge, og fokuser på at udstyre hold frem for at bemande smarte nye gadgets.
Derfor har du brug for en måde at evaluere sikkerhedsværktøjer på, når du afprøver dem. Ideelt set vil dine målinger være objektive og kunne verificeres af alle parter i stedet for blot at tage udgangspunkt i ting, du kan lide. Fokuser på et værktøjs skalerbarhed, dets evne til at integrere med dit eksisterende operativsystem og dine apps samt på, hvor godt det kan anvendes i et dynamisk SaaS-økosystem.
Taylor tilføjer, at en ukonventionel, men effektiv tilgang er "positiv" phishing. "Organisationer, der gør cybersikkerhed til et spil og belønner god adfærd, skaber en bevidsthedskultur."
Det er ikke længere "gotcha-sikkerhed", men "vi har styr på det-sikkerhed", fortsætter han.
CISA: Dit hemmelige våben
Lad os tale om den mest underudnyttede ressource i dit sikkerhedsarsenal. Mens du bruger sekscifrede beløb på avancerede sikkerhedsværktøjer og konsulenter, udgiver en myndighed stille og roligt efterretninger, der kunne spare din virksomhed for millioner – og de fleste CTO'er, jeg møder, udnytter den knap nok.
Hvorfor CISA ikke bare er endnu en myndighedsforkortelse
Agenturet for cybersikkerhed og infrastruktursikkerhed (CISA) er ikke en eller anden bureaukratisk afkrog, der udsender forældede anbefalinger.
Den er blevet en stærk aktør inden for cybersikkerhed, som fortjener din opmærksomhed:
- De ser det, du ikke ser: CISA har indsigt på tværs af kritisk infrastruktur, offentlige systemer og tusindvis af databrud i den private sektor. Da jeg implementerede CISA's anbefalinger efter SolarWinds-angrebet, identificerede vi tegn på kompromittering i vores miljø, som ingen af vores kommercielle værktøjer markerede – tre uger før vores sikkerhedsleverandør udgav detektionsregler.
- De er hurtigere end dine leverandører: Efter et større nul-dagsangreb sidste år offentliggjorde CISA brugbar vejledning til begrænsning af skaden inden for 48 timer, mens de fleste sikkerhedsleverandører stadig var i gang med at udforme deres markedsføringsmails om truslen. Tid er din mest værdifulde ressource under et angreb, og CISA leverer konsekvent, når det virkelig gælder.
- De taler både direktørers og teknikeres sprog: Deres anbefalinger balancerer teknisk dybde med forretningsmæssig påvirkning, hvilket er perfekt til at oversætte trusler for dit ledelsesteam uden at udvande de kritiske tekniske detaljer, som dit sikkerhedsteam har brug for.
Når det er sagt, mener Jeff Le, ledende chef hos 100 Mile Strategies og gæsteforsker ved National Security Institute, at anvendelse af CISA's bedste praksis ved at samarbejde med virksomheder og løsninger, der følger principperne for sikkerhed som standard, hjælper med at reducere nogle af de uforudsigelige faktorer. Han fortsætter dog med at sige, at han har set organisationer gøre mere for at prioritere sikkerhedskonfigurationen for Microsoft 365 og Google Workspace.
"Begge benytter ressourcer, der fremhæver udvidelig synlighed, hvilket er mere presserende i cloudmiljøer og hjælper med at udfylde huller og begrænse risiko," fortsætter han.
Le fortsætter med at sige, at "en tydelig model, der forbinder driften med NIST Cybersecurity Framework 2.0, giver alle en køreplan og påmindelser om at vende tilbage til grundlæggende hygiejne og reducere unødvendig kompleksitet, især med fokus på aspekterne styring og identifikation."
Håndtering af cybersikkerhedshændelser
Okay, du har fået opsat nogle fremragende sikkerhedsværktøjer, og alle er paranoide over virksomhedens fortrolige oplysninger. På trods af dette sker der stadig et databrud, og det sker lige nu. Hvad gør du?
Planlægning af hændelsesrespons
Ideelt set har du allerede en plan, som du kan konsultere under den uundgåelige nødsituation. Forskellige typer angreb kræver forskellige strategier, og du kan få brug for flere beredskabsplaner. Det betyder, at du skal identificere truslen og sætte din indsats i gang, før du kan begynde at reagere på den.
Når du har identificeret truslen (i dette tilfælde et DDoS-angreb), skal du isolere den så hurtigt som muligt. Datasegmentering er din ven her, ligesom skotterne på et sejlskib. Med interne firewalls og en hurtig reaktion kan du generelt begrænse en angribers adgang og hvor længe vedkommende kan operere på dine systemer.
Næste skridt er eliminering. Ved et DDoS-angreb kan du iværksætte et IP-forbud. Du kan skifte til reserveservere, underrette din cloudtjenesteudbyder og kontakte politiet for at sætte deres efterforskning i gang. Vent med at begynde genoprettelsen, til angrebet er ovre.
Cybersikkerhedstrussel krisekommunikation: intern og ekstern
Kommunikation på tværs af interessenter er afgørende her. Du kan få brug for, at mange mennesker arbejder sammen forskellige steder for effektivt at standse truslen. Ligesom ved den indledende registrering og reaktion bør du have en plan for hurtigst muligt at oprette kommunikationskanaler og inkludere flere muligheder med forskellige ruter, så ingen enkelt kommunikationsvej kan kompromitteres.
Hvis dine interne memo- og e-mailsystemer for eksempel er under angreb, bør alle have en måde at identificere dette på og vide, at du i stedet vil sende tekstbeskeder. I ekstreme tilfælde kan du endda sende direkte beskeder til dine teamledere via sociale medier.
Analyse og genoprettelse efter hændelsen
Når det er overstået, er det tid til at genoprette. Gendan mistede data, og forsøg at få dit websted online igen. Gennemgå logfilerne for at se, hvor skaden blev forvoldt, og gendan dine sikkerhedskopier. Arrangér en evaluering af hændelsen efterfølgende for at fastslå, hvad der skete, hvor svagheden var, og hvordan I kan forbedre jer fremover.
More Articles
CISA's efterretningsmotor: Sådan bruger du den
Hold op med at behandle CISA-advarsler som endnu et sikkerhedsnyhedsbrev, der fylder din indbakke. Sådan får succesfulde CTO'er mest muligt ud af denne ressource:
- Kataloget over kendte udnyttede sårbarheder (KEV) er guld værd: CISA's KEV spilder ikke din tid på teoretiske sårbarheder – det fokuserer udelukkende på dem, der aktivt udnyttes i praksis. Jeg har hjulpet virksomheder med at opbygge automatiserede arbejdsgange til programrettelser, som udløses direkte af KEV-opdateringer, og dermed reduceret deres gennemsnitlige tid til afhjælpning fra 27 dage til 4 dage.
- Deres advarsler bør styre dine beredskabshandlingsplaner: En sundhedsorganisation, jeg rådgav, opbyggede reaktionsskabeloner baseret på CISA's advarselskategorier med forhåndsgodkendte handlinger for hvert alvorlighedsniveau. Det fjernede beslutningslammelsen under hændelser og reducerede deres gennemsnitlige reaktionstid med 64 %.
- Sektorspecifik efterretning, som du ikke kan få andre steder: CISA's teams for risikostyring i sektorer leverer branchespecifik trusselsinformation, som kommercielle leverandører ikke kan matche. Denne efterretning er uvurderlig for regulerede brancher, når de skal forstå deres unikke trusselslandskab.
Ud over cybersikkerhedsadvarsler: CISA's oversete tjenester, der skaber reel værdi
CISA tilbyder gratis tjenester, der kan måle sig med det, du betaler leverandører for:
- Beskyttende DNS er et oplagt valg: Deres beskyttende DNS-resolver blokerer ondsindede domæner baseret på føderal efterretning og er gratis tilgængelig for kritisk infrastruktur i både den offentlige og private sektor. Da en energivirksomhed, jeg arbejdede med, implementerede dette, oplevede den et fald på 72 % i vellykkede phishingforsøg inden for 90 dage.
- SCuBA-projektet til cloud-sikkerhed: CISA's projekt for sikre cloudforretningsapplikationer leverer vejledning om cloud-sikkerhed, der skærer igennem leverandørernes markedsføringshype. Deres baselineanbefalinger har hjulpet flere kunder med at lukke kritiske huller i cloud-sikkerheden, som kommercielle værktøjer helt overså.
- Gratis penetrationstest, som du ikke benytter: Gennem sit program for risiko- og sårbarhedsvurdering tilbyder CISA kritiske infrastrukturoganisationer gratis penetrationstest. Det er ikke junioranalytikere – det er erfarne fagfolk, som har set de værste angreb på tværs af brancher.
Sådan får du CISA til at fungere i dit sikkerhedsprogram
Sådan omsætter du CISA-efterretning til praksis uden at skabe mere arbejde:
- Automatisér CISA-advarsler i dit sikkerhedsarbejdsflow: Opsæt direkte integration af deres informationsstrømme i dit sagsstyringssystem eller din SOAR-platform. En produktionskunde reducerede tiden til sårbarhedsvurdering med 40 % ved at automatisere CISA KEV-poster direkte til prioriterede programrettelsesopgaver.
- Etablér en fast kadence for gennemgang af CISA-materiale: Udpeg et teammedlem til at bruge 30 minutter om ugen på at gennemgå nye CISA-publikationer og rapportere relevante resultater på jeres sikkerhedsmøder. Denne lille investering giver enorme udbytter.
- Udnyt deres ressourcer til håndtering af hændelser, før du får brug for dem: Kontakt dit regionale CISA-team, før krisen rammer. En detailhandler, jeg rådgav, havde CISA-eksperter på stedet inden for få timer efter et betydeligt brud, fordi de havde etableret denne relation flere måneder tidligere.
De mest effektive sikkerhedsledere, jeg kender, nøjes ikke med at bruge CISA's efterretninger – de deltager aktivt i deres programmer for informationsdeling og bidrager med feedback, der styrker hele økosystemet.
Vær ikke den CTO, der febrilsk forsøger at implementere CISA's vejledning efter et brud. Gør dem til en integreret del af din sikkerhedsstrategi i dag, så får du en uvurderlig allieret i forsvaret af din organisation mod trusler, som de fleste kommercielle værktøjer ikke opdager, før det er for sent.
Branchebestemmelser
Regeringer verden over elsker at regulere teknologitunge brancher, og et godt gammeldags sikkerhedsbrud får dem til at interessere sig for sagen som intet andet. Vær klar til at besvare nogle vanskelige spørgsmål efter et brud.
Forstå GDPR, CCPA og andre bestemmelser
Californiens lov om forbrugerbeskyttelse (CCPA) og Den Europæiske Unions generelle forordning om databeskyttelse (GDPR) er guldstandarden for bestemmelser om datasikkerhed. Begge er relevante for virksomheder, der håndterer oplysninger på tværs af grænser, eftersom du sandsynligvis vil være underlagt begge.
GDPR er sandsynligvis den mest restriktive, da den fastsætter seks specifikke retsgrundlag for en virksomheds behandling af forbrugerdata. Det gør CCPA ikke, men den kræver, at al databehandling er lovlig og ikke bedragerisk. EU's regel er udelukkende regulatorisk, mens Californien har tilsynsmyndigheder og et lovgrundlag, som de kan arbejde ud fra.
Og så er der HIPAA. Hvis din virksomhed håndterer lægejournaler i USA, fastsætter loven om overførsel og ansvarlig håndtering af sundhedsforsikringsoplysninger standarder og sanktioner for sundhedsoplysninger, der opbevares af private enheder.
Forbliv sikker
Landskabet af cybersikkerhedstrusler skaber dagligt nye udfordringer for organisationer. Hvis du vil uddybe din forståelse af, hvordan du imødegår disse trusler, kan du opnå grundlæggende viden og avancerede strategier, som er afgørende for enhver teknologileders værktøjskasse, ved at udforske en række indsigtsfulde bøger om cybersikkerhed.
Det kræver opdateret viden og et fællesskab af informerede ledere, der deler indsigt og strategier, at være på forkant med disse trusler. Der findes mange bemærkelsesværdige tilgængelige cybersikkerhedsressourcer , hvor du kan lære mere. For CTO'er og teknologiledere, der står i spidsen for innovation og forsvar inden for cybersikkerhed, kan du tilmelde dig vores nyhedsbrev med ekspertrådgivning og banebrydende cybersikkerhedsløsninger.
Ofte stillede spørgsmål: Styrkelse af din strategi mod cybersikkerhedstrusler
Hvad er de første skridt, man skal tage efter at have identificeret en cybersikkerhedstrussel?
Du kan ikke bekæmpe noget, du ikke har opdaget. Start med at fastslå, at et angreb er i gang eller nært forestående, og isolér det derefter for at begrænse den skade, det kan forårsage. Gennemfør din nødplan for inddæmning, og forsøg at stoppe angrebet. Planlæg endelig en debriefing for sikkerhedsteamet, så I kan finde ud af, hvad der skete, hvad der gik galt, og hvad der gik rigtigt.
Hvordan kan jeg overbevise interessenter om at investere i beskyttelse mod cybersikkerhedstrusler?
Interessenter har en interesse i din virksomheds fortsatte rentabilitet og funktionalitet. For de fleste er det nok blot at remse statistikkerne op om, hvor almindelige angreb er, og hvor dyre de kan være. Hvis de stadig ikke er helt overbeviste, kan du prøve at finde frem til nogle relativt overkommelige opgraderinger, f.eks. at installere MFA på jeres Wi-Fi-netværk, og derefter rapportere om, hvor effektive de har været.
Hvad er en almindelig myte om cybersikkerhedstrusler?
Den mest udbredte myte om cybersikkerhed er langt hen ad vejen, at cyberkriminelle ikke har nogen grund til at angribe dit netværk. Selv hvis du ikke håndterer kreditkort eller oplysninger om national sikkerhed, har du højst sandsynligt i det mindste nogle følsomme oplysninger, der er nogle få kroner værd. Hackere, der søger økonomisk gevinst, vil altid være motiverede til at bryde ind i dine systemer.