

Key Takeaways
Netværksovervågningens kritiske rolle: Proaktiv overvågning sikrer problemfri netværksdrift.
Netværket som kredsløbssystem: Fremhævelse af netværkssundhedens afgørende rolle.
Sammenlignelige metoder til netværkssundhed: Sammenligning af netværksovervågning med personlige sundhedsvaner.
Væsentlig netværksovervågning: Understregning af netværksovervågningens betydning.
Styrkelse af netværkssikkerheden: Fremhævelse af den afgørende sammenhæng mellem overvågning og sikkerhed.
Netværksovervågning er den kontinuerlige praksis med at spore et computernetværks tilstand og ydeevne for at sikre, at netværkstjenester fungerer problemfrit. Det primære mål med netværksovervågning er at opdage og løse problemer, så snart de opstår, minimere nedetid og opretholde optimal netværksydeevne.
"CTO'er bør betragte netværksovervågning som blodkarrene og arteriesystemet for hele deres organisation," siger Shankar Somasundaram, administrerende direktør hos Asimily, en risikostyringsplatform til sikkerhed for IoT-enheder. "Produktiviteten hos vidensarbejdere og forretningsprocesser afhænger af, at netværk fungerer korrekt for enheder, medarbejdere, partnere og kunder."
Det kan lyde dramatisk at sammenligne et IT-netværk med det menneskelige hjerte-kar-system. Men det moderne netværk skal forbinde hele organisationen – dens mennesker, processer, applikationer, data, enheder, infrastruktur og meget mere. I det lys er sammenligningen ikke dramatisk – den rammer plet.
Vi kan forlænge metaforen lidt: Ligesom vi træffer foranstaltninger for at sikre vores hjerte-kar-sundhed, skal netværksadministratorer proaktivt overvåge netværkets tilstand, fra ydeevne til sikkerhed, omkostninger og andre krav. Værktøjer til overvågning af netværkets ydeevne hjælper IT-teams med proaktivt at finde potentielle flaskehalse, nedbrud og andre problemer, før de påvirker bundlinjen.
I denne artikel undersøger vi fordelene ved netværksovervågning og den løbende udvikling af bedste praksis for CTO'er, så de kan forebygge kostbare forstyrrelser.
Hvad er netværksovervågning?
Disciplinen netværksovervågning har præcis det mål, som vi netop har beskrevet: At opdage og observere hele organisationens netværk for at maksimere ydeevnen og minimere risici. Ikke at overvåge netværket svarer til at arbejde i mørke – uvidende om en potentiel indtrængen, et latenstidsproblem eller andre problemer med netværkets ydeevne, der får en tjeneste til at bukke under for tung trafik; listen fortsætter.
Netværksovervågning er praksissen med at holde netværket og alt på det i den ønskede tilstand frem for i en fejltilstand: oppetid (ikke nedetid), sikkert (ikke kompromitteret), hurtigt (uden forsinkelser), forbundet (ikke usammenhængende), omkostningseffektivt (ikke dyrt) og så videre.
Et omfattende udvalg af værktøjer til netværksovervågning kan hjælpe netværksadministratorer med at kortlægge og overvåge deres aktiver. Netværksstyringssoftware kan hjælpe med at oprette et netværkskort og indsamle de netværksdata, der er afgørende for løbende overvågning af ydeevnen og andre behov.
Bedste praksis for netværksovervågning i 2026
Nu hvor vi har fastslået hvorfor netværksovervågning er vigtig, er det tid til at diskutere hvordan.
Netværksovervågning kan grundlæggende opdeles i tre faser: planlægning, implementering og respons. Det hele begynder med at udvikle en velinformeret og fornuftig strategi.
Når det er gjort, er det også vigtigt at erkende, at netværksstyring – ligesom netværksenheder, brugere og IT-infrastruktur mere generelt – er en disciplin i konstant udvikling. Med det i tankerne bad vi Somasundaram om at dele bedste praksis, som man bør have for øje i 2026 og fremover. Her er, hvad han sagde:
Have an account? Log In
1. Sørg for håndhævelse af identitet
Identitet er den nye perimeter. Somasundaram mener, at identitetsstyring og -håndhævelse vil få fornyet opmærksomhed i 2026: "[Sørg] for, at identiteten håndhæves mere specifikt, før noget kan få adgang til netværket." Efterhånden som netværksenheder er blevet mere forskellige og distribuerede, er traditionelle tilgange til netværkssikkerhed – såsom firewalls og slutpunktsbeskyttelse – ikke længere tilstrækkelige.
2. Tag arkitekturer baseret på nul tillid til dig
Principper og arkitekturer baseret på nul tillid er ikke nye, men ifølge Somasundaram vil de fortsætte med at udvikle sig og modnes i 2026. For eksempel vil "UEBA (analyse af bruger- og enhedsadfærd) blive mere funktionelt nyttigt til at muliggøre kortvarig autentificering og autorisation, før der gives adgang til ressourcer."
3. Styrk din SaaS-sikkerhedsposition
Styring af SaaS-sikkerhedspositionen er på vej ind i den brede anvendelse. Der er "tusind blomster, der blomstrer lige nu," siger Somasundaram og tilføjer, at 2025 ser ud til at blive et vigtigt år for at afgøre, hvilke tilgange og værktøjer der bliver de dominerende. Uanset hvad har den fortsatte udbredelse af SaaS i virksomheder tilføjet endnu et lag til netværksovervågningen. "Virksomheder vil forstå, at de er nødt til at bruge flere SaaS-applikationer og give personer længere nede i organisationen en del af autorisationen, samtidig med at de bevarer kontrollen på øverste niveau."
4. IoT vil fortsætte med at brede sig og drive netværkstrafikken
Det er stadig de tidlige dage for IoT i virksomheden. Somasundaram forventer en massiv vækst i avancerede intelligente enheder og mindre avancerede "dumme" enheder, der vil ramme netværkene i de kommende år. Uanset hvordan denne blanding ser ud i din organisation, har den én fælles betydning for netværksovervågning: Disse enheder vil øge netværkstrafikken, punktum. "Det eneste, enhver IoT-enhed vil give dig, uanset om den er avanceret eller simpel, er netværkstrafik. Overvågning af netværkstrafik bliver endnu mere værdifuld af hensyn til cybersikkerhed og drift.
Der vil være en hel række udviklinger at holde øje med inden for AI. Jeg tror, vi vil gå fra en strøm af aktiviteter til et mindre udvalg, der med tiden bliver mere nyttigt og almindeligt udbredt.
5. Ja, AI er på vej ind i netværksovervågningen
Vi ved det, vi ved det – du er blevet lidt træt af AI-hypen. Men i betragtning af det eksisterende forhold mellem netværksadministration og automatisering – de går hånd i hånd i dag, og fagfolk anbefaler generelt at automatisere så meget som muligt af arbejdet med netværksovervågning – følger det, at AI på et tidspunkt vil påvirke overvågningsværktøjer til netværk og bedste praksis. Vi er ikke helt nået dertil endnu, men det er værd at følge udviklingen, fordi momentumet bag AI-værktøjer i virksomheden ikke ser ud til at have nogen grænser.


4 grunde til, at netværksovervågning er vigtig
Inden vi dykker ned i nogle af de aktuelle bedste praksisser og tips, er det vigtigt at forstå de vigtigste fordele ved netværksovervågning.
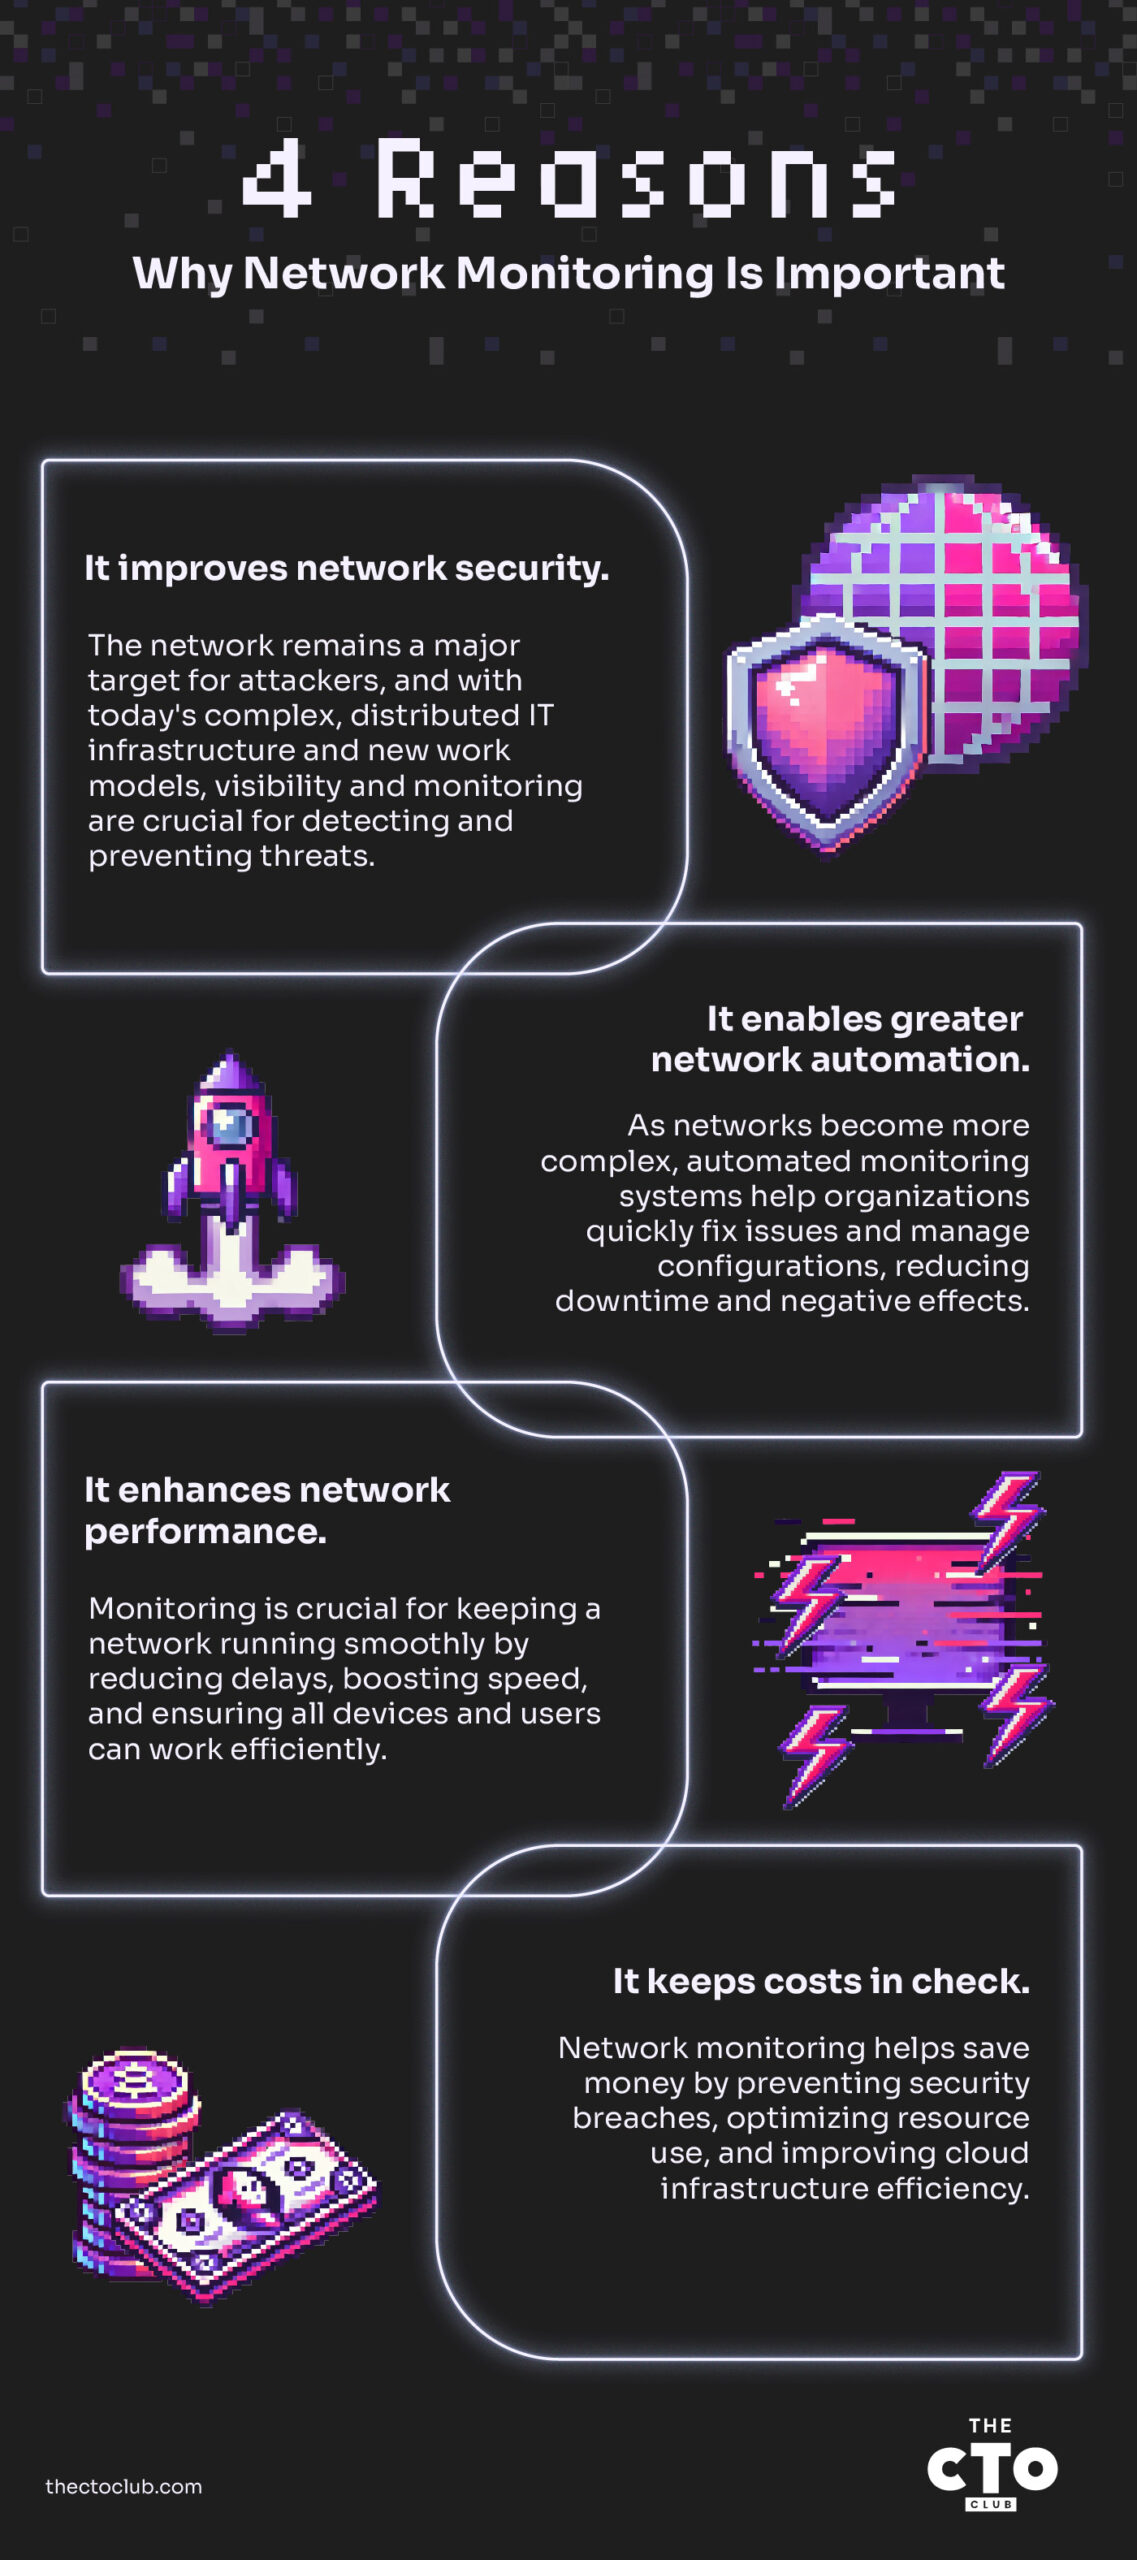
1. Det forbedrer netværkssikkerheden. Netværket har længe været en primær angrebsflade for angribere og andre ondsindede aktører, der ønsker at kompromittere en organisation. Det er mere sandt end nogensinde. Det, der har ændret sig med hensyn til netværkssikkerhed, er, at netværket – og IT-infrastrukturen mere bredt – er mere kompleks og distribueret end nogensinde.
Store ændringer i IT-driftsmodeller (for eksempel cloudcomputing og allestedsnærværende mobile enheder) og tilgange til arbejde (for eksempel fjernarbejde og hybride kontorer) gør netværkssynlighed og -overvågning endnu vigtigere. Omfattende data om netværksydelse gør det muligt for IT-teams at definere, hvordan "normal adfærd" ser ud på deres netværk – og derefter få besked, ofte med automatiserede svar allerede sat op, når netværket afviger fra dette grundniveau.
Der findes en grundlæggende sandhed inden for netværkssikkerhed: Du kan ikke beskytte det, du ikke kender eller kan se. Netværkssynlighed og -overvågning er grundlæggende for at minimere sårbarheder og holde trusler på afstand. Effektive metoder til netværksovervågning rækker ud over grundlæggende målinger. Teknikker som anomaliopdagelse kan identificere mistænkelig aktivitet, der måske undgår traditionel regelbaseret overvågning. Anomaliopdagelse fungerer ved at etablere normalniveauer for netværksadfærd og markere betydelige afvigelser som potentielle trusler.
Desuden har trusselsjagt en proaktiv tilgang til at afdække skjulte trusler i netværket. Ved at analysere netværksdata for anomalier og mistænkelige mønstre kan IT-teams identificere og neutralisere potentielle sikkerhedsbrud, før de eskalerer til større hændelser.
"Det handler om at vide, at denne del af netværket ikke er belejret," siger Somasundaram. "Det handler om at vide, at meget kloge angribere med automatisering ikke opdager noget om din organisation som en svaghed, der retter deres opmærksomhed og ressourcer mod dit netværk.
2. Det muliggør større netværksautomatisering. Efterhånden som netværksinfrastrukturen er blevet mere mangfoldig, distribueret og kompleks, er en af de største udfordringer ved overvågning, at de fleste organisationer ikke manuelt kan holde øje med alt.
Moderne overvågningssystemer til netværk muliggør langt mere automatisering, både hvad angår alarmer og hvordan disse alarmer håndteres og afhjælpes, samt kritiske funktioner som konfigurationsstyring. Når der opstår netværksproblemer – og det vil der gøre – kan automatisering reducere svartiderne og få netværket hurtigere tilbage til den ønskede tilstand, så de negative konsekvenser minimeres.
3. Det forbedrer netværkets ydeevne. Overvågning er også afgørende for at sikre en effektiv netværksydeevne. Omfattende data om netværkets ydeevne hjælper med at identificere muligheder for at reducere latenstid, øge båndbredden og sikre, at alt og alle, der opretter forbindelse til et netværk for at udføre deres arbejde – fra enheder til mennesker – kan gøre det optimalt.
4. Det holder omkostningerne under kontrol. Lad os et øjeblik vende tilbage til nr. 1: brud på netværkssikkerheden er kostbare, både økonomisk og omdømmemæssigt. At minimere dem er i sig selv en omkostningsbesparende foranstaltning. Netværksovervågning giver dog også andre potentielle besparelser. Den kan f.eks. identificere underudnyttet eller overudnyttet IT-infrastruktur, såsom CPU og andre ressourcer, så netværksadministratorer kan reducere spild og øge produktiviteten. Indsamling af data og målinger om ydeevnen samt analyse af dem for at finde uudnyttede muligheder er ganske enkelt god forretning – og det muliggøres af en intelligent strategi for netværksovervågning.
Mere end oppetid: Vigtige netværksmålinger, du bør overveje
Selvom det er afgørende at sikre grundlæggende netværksfunktionalitet, går effektiv netværksovervågning i 2026 endnu længere. Det er ikke nok blot at vide, om netværket er oppe eller nede, hvis du vil optimere ydeevnen og proaktivt identificere potentielle problemer. Det er her, overvågning af specifikke netværksmålinger bliver afgørende. Disse målinger giver værdifuld indsigt i netværkets tilstand og effektivitet, så du kan træffe datadrevne beslutninger og undgå kostbare afbrydelser.
- Båndbreddeforbrug: Mængden af datatrafik, der bevæger sig gennem dit netværk på et givet tidspunkt. Overvågning af båndbreddeforbruget gør det muligt at identificere potentielle flaskehalse, hvilket er afgørende information for optimering af ressourcefordelingen og for at sikre, at netværket har tilstrækkelig kapacitet til at håndtere fremtidig vækst. Selvom det typiske forbrug varierer afhængigt af organisationens størrelse og aktivitet, kan pludselige stigninger indikere uautoriseret adgang, problemer med applikationer eller overbelastede netværkssegmenter.
- Hvorfor det er vigtigt: Ved at indstille grænseværdier og alarmer for båndbreddeforbruget kan du få besked om potentielle problemer, før de forstyrrer brugeroplevelsen eller kritiske applikationer.
- Latenstid: Den tid, det tager for data at bevæge sig fra ét punkt på netværket til et andet. Høj latenstid kan påvirke brugeroplevelsen betydeligt, især for applikationer, der kræver reaktion i realtid. Acceptable grænser for latenstid afhænger af applikationstypen, men generelt er lavere latenstid at foretrække. Overvågning af latenstid gør det muligt at identificere potentielle problemer, der kan forårsage forsinkelser, såsom overbelastede netværkssegmenter, hardwarebegrænsninger eller endda geografisk afstand mellem brugere og ressourcer.
- Hvorfor det er vigtigt: Ved proaktivt at løse disse problemer kan du sikre optimal ydeevne for dine brugere og applikationer.
- Fejlprocenter: Ikke alle datapakker når fejlfrit frem til deres destination. Netværksfejl kan opstå af forskellige årsager, f.eks. hardwarefejl, signalforstyrrelser eller softwarefejl. Overvågning af fejlprocenter hjælper dig med at identificere tendenser og potentielle problemer i netværksinfrastrukturen. Der findes forskellige typer fejl, som hver har deres egne konsekvenser. Høje niveauer af pakketab kan f.eks. være tegn på svigtende netværkshardware eller overbelastede forbindelser.
- Hvorfor det er vigtigt: Ved at forstå de forskellige fejltyper og overvåge, hvornår de opstår, kan du lokalisere potentielle problemer og iværksætte korrigerende handlinger, før de udvikler sig til større driftsafbrydelser
Eksempler fra den virkelige verden på effektiv netværksovervågning
Netværksovervågning er ikke kun teori; det giver konkrete fordele for virksomheder i forskellige brancher. Her er et par eksempler fra den virkelige verden, som viser effekten af effektiv netværksovervågning:
- Detailgigant undgår sammenbrud på Black Friday
Forestil dig den potentielle katastrofe for en stor onlineforhandler, der oplever et netværksudfald på Black Friday, som er en af årets travleste shoppingdage. Dette scenarie var tæt på at blive virkelighed for en stor detailvirksomhed. Takket være virksomhedens robuste netværksovervågningssystem kunne den dog afværge en potentiel katastrofe.
Overvågningssystemet registrerede en gradvis stigning i båndbreddeforbruget i løbet af dagen. Ved at analysere historiske data og indstille brugerdefinerede tærskler identificerede netværksteamet denne stigning som usædvanlig i forhold til deres typiske trafikmønstre på Black Friday. Denne tidlige advarsel gjorde det muligt for dem hurtigt at undersøge sagen og opdage en defekt netværksswitch, der var tæt på at nå sin kapacitetsgrænse. Switchen blev straks udskiftet, før den kunne blive overbelastet og forårsage et omfattende nedbrud.
Denne proaktive tilgang, som blev muliggjort af effektiv netværksovervågning, sparede virksomheden for millioner i tabt salg og et betydeligt slag mod dens omdømme blandt kunderne.
- Hospital sikrer kontinuitet i patientbehandlingen
Det er afgørende for hospitaler at opretholde et pålideligt netværk for at kunne levere uafbrudt patientbehandling. En sundhedsfacilitet implementerede en netværksovervågningsløsning, der gav indsigt i netværkets ydeevne i realtid.
En aften identificerede overvågningssystemet en afvigelse i latenstiden – svartiden for data, der bevæger sig gennem netværket. En nærmere undersøgelse afslørede en router, der var ved at svigte, på et kritisk netværkssegment, som var ansvarligt for at forbinde medicinsk udstyr og elektroniske patientjournaler. IT-teamet var i stand til at isolere problemet og omdirigere trafikken, før det påvirkede patientbehandlingen eller det medicinske personales adgang til vigtige oplysninger.
Denne hurtige handling, som blev muliggjort af netværksovervågning, sikrede, at hospitalets IT-infrastruktur fortsatte med at fungere problemfrit, hvilket potentielt reddede liv og forhindrede forsinkelser i kritiske medicinske procedurer.
Opsætning af netværksovervågningssystemer og konfiguration af advarsler
Så nu ved du alt om bedste praksis for netværksovervågning, og du vil opsætte og konfigurere dit system. Netværksovervågningssystemer findes i forskellige varianter, fra lokal software til cloudbaserede løsninger. Den specifikke opsætningsproces varierer afhængigt af den valgte platform. Jeg vil dog dele en generel trinvis vejledning, der kan hjælpe dig med at komme i gang:
1. Vælg din netværksovervågningsløsning:
- Overvej dine behov og dit budget. Cloudbaserede løsninger er nemme at bruge, men kan have begrænsninger med hensyn til tilpasning. Lokale løsninger giver større kontrol, men kræver større teknisk ekspertise til opsætning og vedligeholdelse.
2. Installer eller få adgang til din overvågningssoftware:
- Følg leverandørens instruktioner for installation, hvis du bruger en lokal løsning. Cloudbaserede platforme kræver typisk, at du opretter en konto og logger ind.
3. Tilføj enheder, der skal overvåges:
- De fleste løsninger tilbyder metoder til automatisk at registrere enheder på dit netværk. Du kan også manuelt tilføje bestemte enheder via IP-adresse eller værtsnavn.
4. Konfigurer overvågningsparametre:
- Definer de målinger, du vil overvåge for hver enhed (f.eks. båndbreddeforbrug, latenstid, pakketab).
- Indstil tærskler for advarsler. Disse fungerer som udløsende punkter for meddelelser, når en bestemt måling overskrider eller falder under en defineret værdi.
Det er her, at en tilgang, der passer til alle, bliver vanskelig.
De ideelle målinger og tærskler varierer afhængigt af din netværkskonfiguration, dine enhedstyper og dine forretningsbehov. For eksempel kan en acceptabel latenstid for en webserver være anderledes end for en realtidsapplikation til videokonferencer.
Her er nogle generelle bedste praksisser for konfiguration af advarsler:
- Start med et fokuseret udvalg: Overvæld ikke dig selv med for mange advarsler. Begynd med at overvåge kritiske målinger og enheder, og udvid derefter gradvist.
- Indstil realistiske tærskler: Undgå alt for følsomme tærskler, der udløser konstante advarsler ved mindre udsving.
- Prioriter advarsler: Skeln mellem kritiske advarsler, advarsler og informationsadvarsler baseret på deres potentielle indvirkning.
- Definer handlinger for advarsler: Afgør, hvad der sker, når en advarsel udløses (f.eks. e-mailunderretning, SMS-besked, automatiserede scripts til fejlfinding).
5. Test dit overvågningssystem:
- Simuler potentielle netværksproblemer (f.eks. kunstig overbelastning af båndbredden) for at sikre, at advarsler fungerer som forventet.
Skab et stærkt fundament
Virksomheders IT-netværk har uden tvivl udviklet sig gennem årene, men det grundlæggende behov for at overvåge og administrere disse netværk er ikke ændret – det er afgørende for effektiv IT-administration og en organisations overordnede succes.
Effektiv netværksovervågning er grundlaget for bedre ydeevne, stærkere sikkerhed og reducerede omkostninger. Tilmeld dig The CTO Clubs nyhedsbrev for flere branchenyheder og diskussioner.



