

Slutpunkter er enheder–smartphones, bærbare computere og stationære computere–der opretter forbindelse til et netværk. Slutpunkter kan være sårbare over for cybertrusler og kan give angribere en direkte vej til at få adgang til følsomme oplysninger eller forstyrre netværksdriften.
Slutpunktssikkerhed (EPS) omfatter beskyttelse af brugerens enheders indgangspunkter mod udnyttelse af ondsindede aktører og kampagner. Det er en yderst vigtig investering, eftersom databrud i gennemsnit kostede virksomheder 9,44 millioner dollars i 2023.
Hvad er slutpunktssikkerhed?
Slutpunktssikkerhed omfatter en række teknologier og metoder, der har til formål at sikre slutpunkterne på et netværk. Funktionerne til at mindske risici forbundet med slutpunktenheder omfatter overordnet antivirussoftware, firewalls, datakryptering, systemer til registrering og forebyggelse af indtrængen (IDPS) samt regelmæssig håndtering af programrettelser.
Slutpunkter er ofte det svageste led i et netværks sikkerhed. Derfor indebærer beskyttelse af dem, at der anvendes sikkerhedsforanstaltninger på flere lag, såsom netværks-, værts- og applikationslaget.
Organisationer kan eksempelvis forhindre uautoriseret adgang fra eksterne og interne kilder ved at kombinere netværksfirewalls, værtsbaserede firewalls og firewalls på applikationsniveau. Dette sikrer slutpunkternes og de data, de håndterer, integritet og tilgængelighed.
Løsninger til slutpunktssikkerhed bidrager til at forbedre en organisations overordnede sikkerhedsniveau — især når man tager fjernarbejde i betragtning; medarbejdere opretter forbindelse fra alle mulige steder via en lang række enheder.
Hvad er slutpunkter?
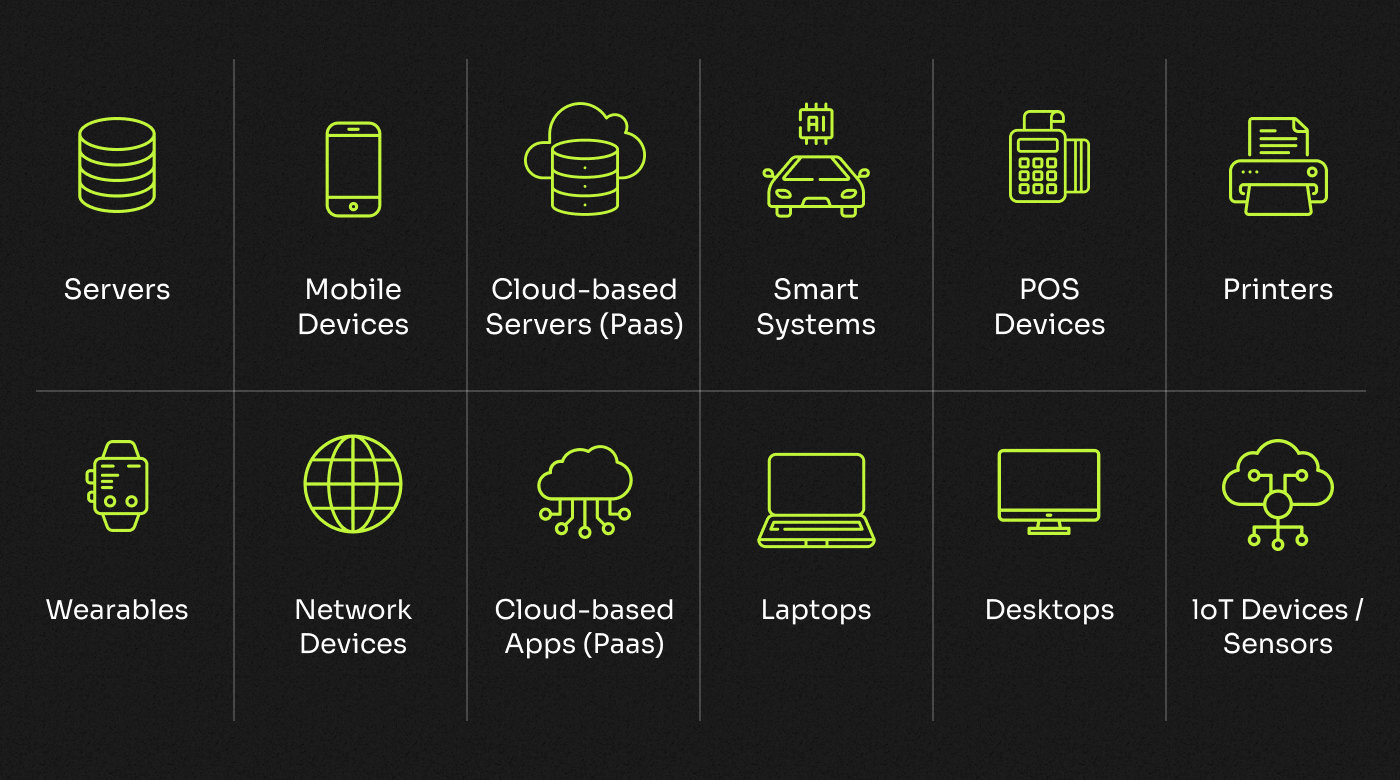
Slutpunktenheder kan blandt andet være følgende:
- Computere (stationære og bærbare)
- Mobile enheder (smartphones og tablets)
- Servere
- Virtuelle maskiner
- Netværksroutere
- Printere, faxmaskiner og scannere
- IoT-enheder
Hvordan fungerer platforme til slutpunktssikkerhed?
Hvert værktøj er forskelligt, men det omfatter typisk en samling funktioner, der bruges til at implementere sikkerhedsforanstaltninger på flere individuelle enheder. Disse værktøjer overvåger, analyserer og logger løbende slutpunkternes adfærd og leder efter tegn på mistænkelige aktiviteter i realtid.
Et grundlæggende sikkerhedslag leveres ved at scanne indgående filer for malware med antivirussoftware og opsætte firewalls til at blokere uønskede forbindelser. For at registrere trusler anvender disse værktøjer forskellige metoder, såsom signaturbaseret scanning, heuristisk analyse og maskinlæringsalgoritmer. Hvis der registreres en potentielt skadelig fil, kan slutpunktssikkerhedssystemet sætte den i karantæne, før den får lov til at trænge ind i netværket.
Slutpunktssikkerhedssystemer bruger en administrationskonsol til at give et centraliseret overblik over alle enheder, deres sikkerhedsstatus og eventuelle registrerede trusler. Denne grænseflade giver administratorer mulighed for at overvåge og kontrollere slutpunktssikkerheden på tværs af kundens systemer.
Administratorer kan konfigurere politikker, fastsætte sikkerhedsregler og implementere opdateringer eller programrettelser på kundens systemer via konsollen. Konsollen er typisk forbundet med systemerne via en sikker kommunikationskanal, såsom en VPN- eller krypteret forbindelse, for at sikre fortroligheden og integriteten af de data, der udveksles mellem konsollen og slutpunkterne.
Slutpunktssikkerhed omfatter desuden ofte kontroller til håndtering af programrettelser, så regelmæssige opdateringer kan anvendes, og nyligt opdagede sårbarheder kan håndteres.
Platforme til slutpunktssikkerhed kan implementeres i tre modeller: lokalt, hybridt og i skyen.
Lokalt
Lokal slutpunktssikkerhed indebærer, at sikkerhedsinfrastrukturen implementeres i kundens eget datacenter. Dette giver fuld kontrol og gør det muligt for organisationer at føre direkte tilsyn med deres sikkerhedsmiljø. Det kan være velegnet til organisationer med strenge krav til overholdelse af regler eller følsomme data, der skal opbevares internt, såsom finansielle institutioner.
Skyen
Skybaseret slutpunktssikkerhed er afhængig af sikkerhedstjenester, der hostes i skyen. Denne model giver nem implementering, skalerbarhed og adgang til sikkerhedsfunktioner overalt. Den kan være ideel for organisationer med begrænsede it-ressourcer eller organisationer, der prioriterer fleksibilitet og fjernadministration.
Hybrid
En hybridmodel kombinerer både lokale komponenter og cloudbaserede komponenter. Den tilbyder sikkerheden og den detaljerede kontrol, der følger med at administrere visse sikkerhedsaspekter lokalt, samtidig med at man udnytter skalerbarheden og bekvemmeligheden ved cloudbaserede tjenester til andre formål. Det kan være et godt valg for organisationer, der ønsker at skabe balance mellem tilpasning og skalerbarhed.
En sundhedsorganisation kan eksempelvis vælge en hybridmodel for at få de bedste værktøjer til at opfylde overholdelseskrav til beskyttelse af patientdata, samtidig med at den drager fordel af cloudbaseret skalerbarhed og nem levering.
Have an account? Log In
Casestudie: Sådan stoppede Allied Beverage Group et løsepengeangreb
For bedre at forstå, hvordan slutpunktsikkerhed fungerer i virkelige scenarier, kan vi se på et tilfælde, hvor en drikkevarevirksomhed anvendte det til at beskytte sig mod cybertrusler.
Allied Beverage Group er en fremtrædende drikkevaredistributør i USA. Da de først etablerede deres it-infrastruktur, vidste de, hvor vigtigt det var at opdage skjulte trusler på tværs af kontrolpunkter, men deres ressourcer begrænsede sikkerhedsteamets omfang.
De anvendte en populær slutpunktsløsning fra Cisco med cloudbaseret levering, omfattende synlighed til trusselstyring og administrerede tjenester til trusselsjagt. Ved hjælp af denne platform opdagede de hurtigt begyndelsen på et infiltrationsangreb, hvor en uautoriseret bruger forsøgte at eskalere sine brugerrettigheder for at få adgang til mere følsomme dele af netværket. Takket være den tidlige opdagelse kunne Allied hurtigt afhjælpe problemet, før der faktisk skete skade.
Da covid-19-pandemien ramte, kunne de uden problemer overgå 80 % af arbejdsstyrken til fjernarbejde, selvom de ikke tidligere havde arbejdet eksternt, takket være at der allerede var implementeret sikkerhed på deres slutpunktsenheder. Repræsentanter for Allied siger, at det under disse omstændigheder ville have været vanskeligt at beskytte deres enheder ordentligt uden en omfattende slutpunktsikkerhedsløsning.
Værdien af slutpunktsikkerhed
I en stadig mere sammenkoblet verden er slutpunktsikkerhedsløsninger afgørende for at beskytte følsomme data og forhindre cybertrusler. Organisationer står over for et konstant skiftende landskab af potentielle sikkerhedsrisici, herunder malware, spyware, løsepengevirus, phishing og angreb baseret på social manipulation samt avancerede cybertrusler som mellemmand-i-midten-angreb, distribuerede tjenestenægtelsesangreb og avancerede vedvarende trusler skabt af hackere med uopdaget adgang.
Med 450.000 nye malwareprogrammer, der opdages dagligt, siger it-fagfolk, at det er en alvorlig sikkerhedstrussel. Derudover var der i andet kvartal af 2021 188,9 millioner løsepengeangreb.
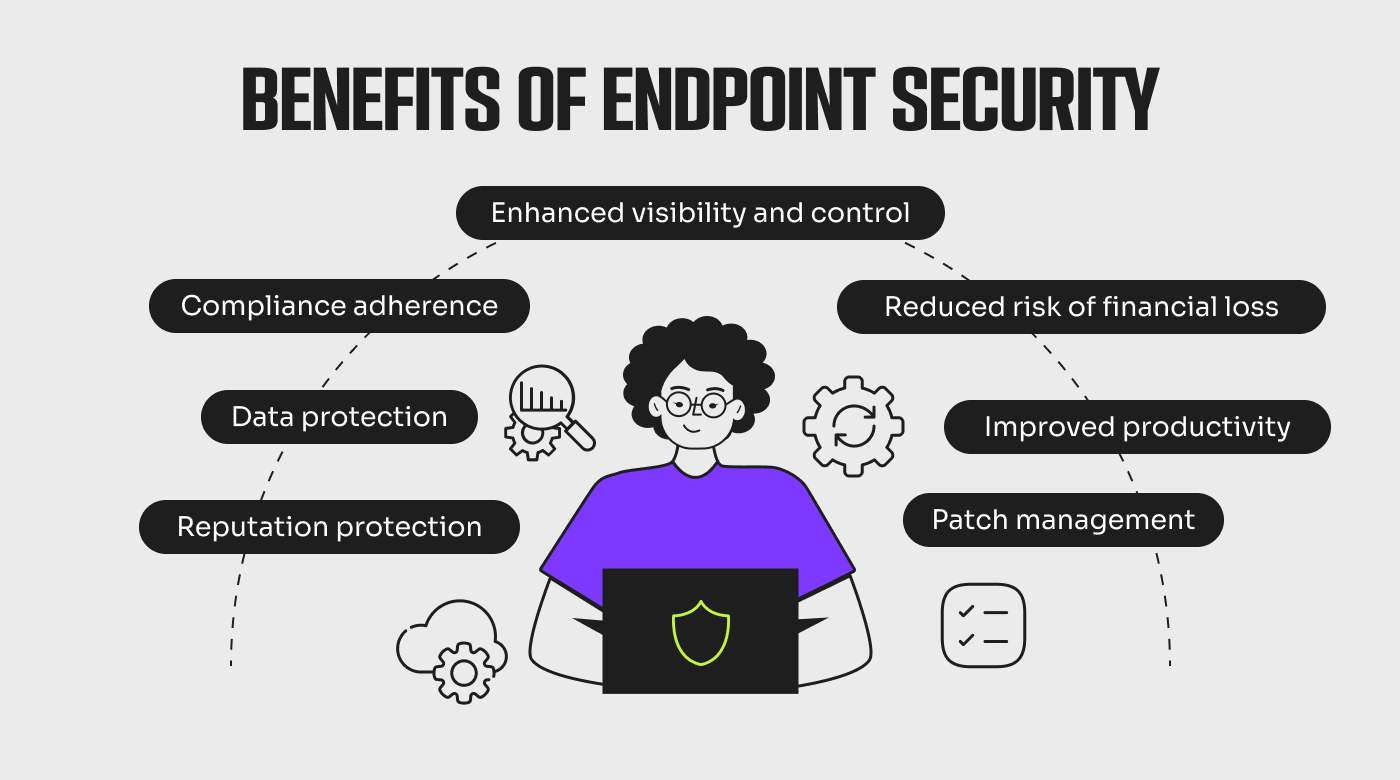
Ud over at levere vigtig enhedssikkerhed giver værktøjer til slutpunktsbeskyttelse dig mulighed for proaktivt at begrænse negative konsekvenser og opnå en række yderligere fordele for din organisation, herunder:
- Databeskyttelse: Registrerer malware og mistænkelig netværksadfærd for at hjælpe med at beskytte kritiske data, der er gemt på slutpunkter, og forhindre databrud. 65 % af brugerne oplyser, at eksponering af følsomme data er deres primære bekymring i forbindelse med cyberangreb.
- Forbedret synlighed og kontrol: Giver indsigt i slutpunkternes sikkerhedsstatus, så administratorer kan håndhæve sikkerhedspolitikker, spore hændelser og gennemføre nødvendige afhjælpninger.
- Overholdelse af regler: Håndhæver sikkerheds- og overholdelsesstatussen for at opfylde branchespecifikke regler og lovgivning om databeskyttelse.
- Reduceret risiko for økonomiske tab: Forhindrer dyre sikkerhedshændelser som løsepengeangreb og driftsforstyrrelser og sparer dermed unødvendige udgifter.
- Beskyttelse af omdømme: Beskytter organisationens omdømme ved at forhindre databrud og andre sikkerhedshændelser, der kan føre til tab af tillid og skade et brands omdømme.
- Opdateringsstyring: Holder software, operativsystemer og applikationer opdateret med de nyeste sikkerhedsopdateringer.
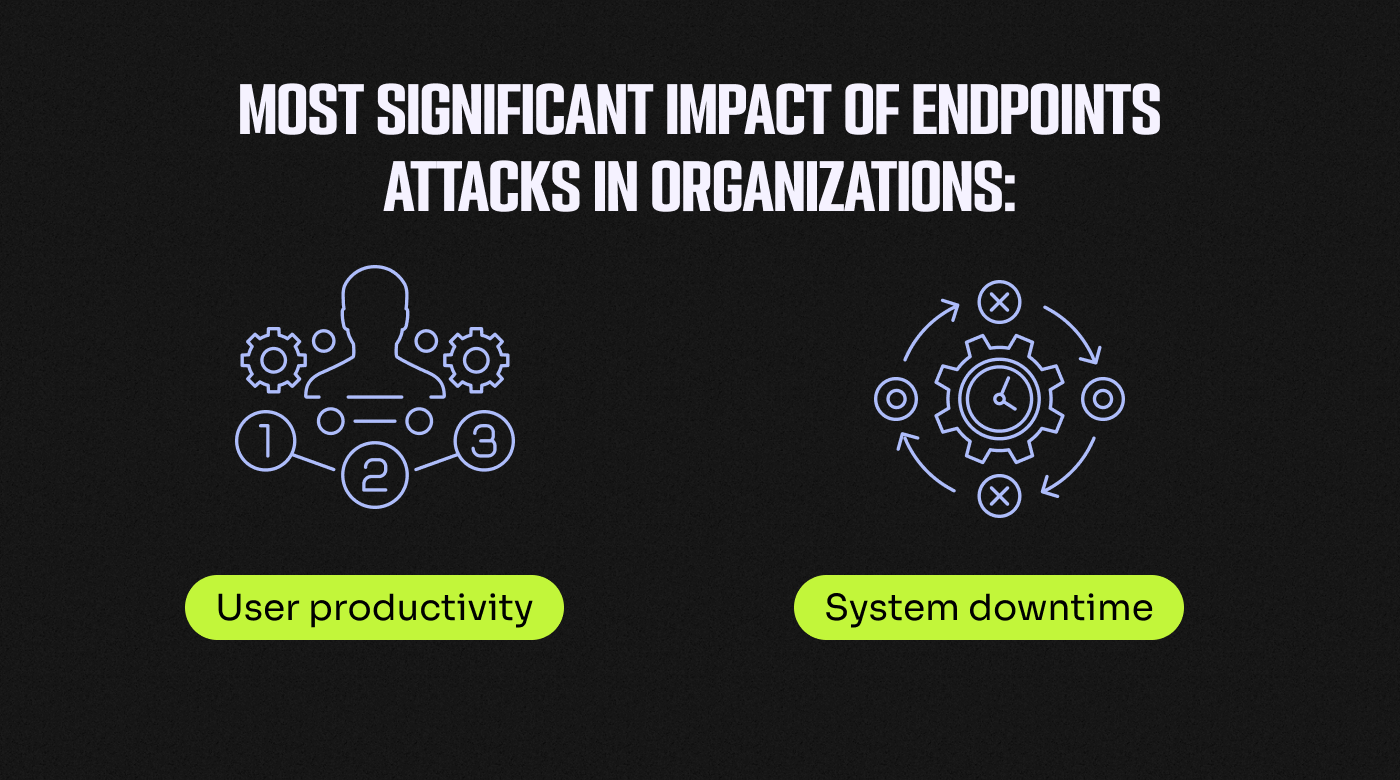
- Forbedret produktivitet: Beskytter mod nedetid, datatab og andre systemforstyrrelser, så brugerne kan arbejde sikkert og effektivt. Cybersikkerhedseksperter rapporterer, at den negative indvirkning på produktiviteten var den mest betydelige konsekvens af slutpunktsangreb.
Faktorer, der skal overvejes
For at få mest muligt ud af din sikkerhedsplatform til slutpunkter bør du forstå bedste praksis på området og nøje vurdere, hvilke værktøjer du skal købe. Før jeg gennemgår mine bedst anbefalede sikkerhedsløsninger til slutpunkter, kan vi se på, hvilke faktorer du bør kigge efter:
- Funktioner til trusselsdetektion: Sørg for, at løsningen tilbyder mekanismer til detektion og forebyggelse i realtid for at beskytte mod cybertrusler.
- Brugervenlighed og administration: Se efter en løsning, der er brugervenlig og tilbyder centraliserede administrationsfunktioner, så du nemt kan implementere, overvåge og opdatere sikkerhedsforanstaltninger på alle slutpunkter.
- Integration: Overvej løsningens evne til at integrere med din eksisterende sikkerhedsinfrastruktur og andre værktøjer for at skabe et sammenhængende sikkerhedsøkosystem.
- Påvirkning af ydeevnen: Vurder løsningens indvirkning på ydeevnen på dine slutpunkter. Sørg for, at løsningen ikke hæmmer dine brugeres produktivitet væsentligt.
- Kompatibilitet: Sørg for, at løsningen er kompatibel med din organisations operativsystemer og enheder. Den bør beskytte slutpunkter på forskellige platforme såsom Windows, macOS og mobile enheder.
Værktøjer, du kan bruge
Du ved, at sikkerhed på slutpunkter er nødvendig for at beskytte din virksomhed, men der er så mange muligheder at vælge imellem, at det er svært at vide, hvilken der er bedst. For at hjælpe dig med at vælge den løsning, der passer til dine behov, har jeg testet flere løsninger og kan anbefale mine 5 bedste valg baseret på, hvad hver af dem er bedst til.
1. Kaspersky - Bedst til avancerede superbrugere
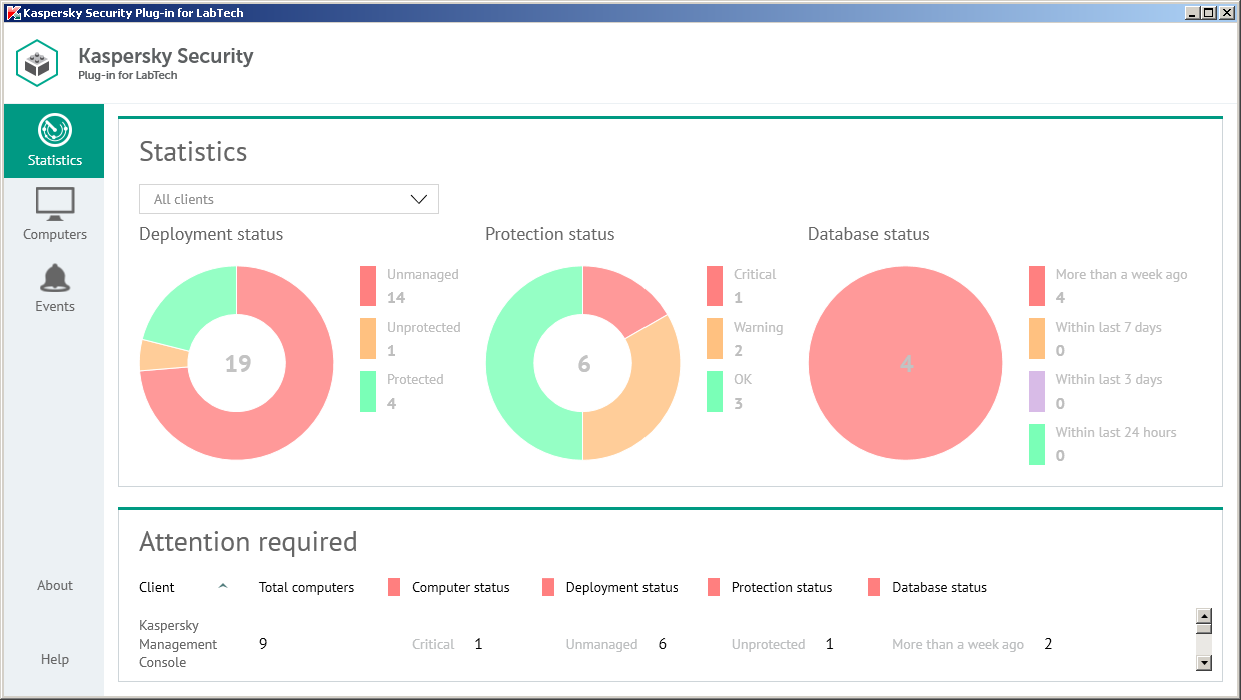
Kaspersky tilbyder en centraliseret administrationskonsol, der gør det muligt for administratorer nemt at implementere, overvåge og administrere sikkerhedspolitikker på tværs af flere enheder.
Jeg valgte Kaspersky på grund af de robuste funktioner, som avancerede brugere og superbrugere kan drage fordel af, herunder:
- Avanceret trusselsdetektion går langt ud over det grundlæggende antivirusprogram. Den kan opdage og stoppe overtagelse af administratorkonti og bruge tilbagerulninger til at rette ændringer, som angriberen foretager
- Automatisk håndtering af sårbarheder og programrettelser
- Beskyttelse på flere platforme – Windows, Linux, macOS, mobile enheder og servere
- Analyse af den grundlæggende årsag kan visualisere angrebets spredning, herunder hvordan det blev oprettet på slutpunktet, samt filoplysninger som oprindelse, metadata og digital signatur
2. Bitdefender - Bedst til virksomheder

Bitdefenders sikkerhedsplatform til slutpunkter anvender avancerede algoritmer og maskinlæring til at opdage og blokere avancerede cybertrusler. Løsningen overvåger løbende filer og processer i realtid og forhindrer malwareinfektioner.
Det, jeg godt kan lide ved Bitdefender, er, at den har en lang række funktioner, som virksomheder kan drage fordel af, herunder:
- Adfærdsanalyse, der gør det muligt at etablere en baseline for forventet adfærd, så eventuelle afvigelser kan identificeres og markeres som potentielle sikkerhedsrisici
- Webbeskyttelse, der sikrer webbrowsingaktiviteter på slutpunkter
- Indbygget firewall
- Applikations- og enhedskontrol
- Patchstyring
3. CrowdStrike Falcon Insight XDR - Bedst til fuld synlighed i angreb
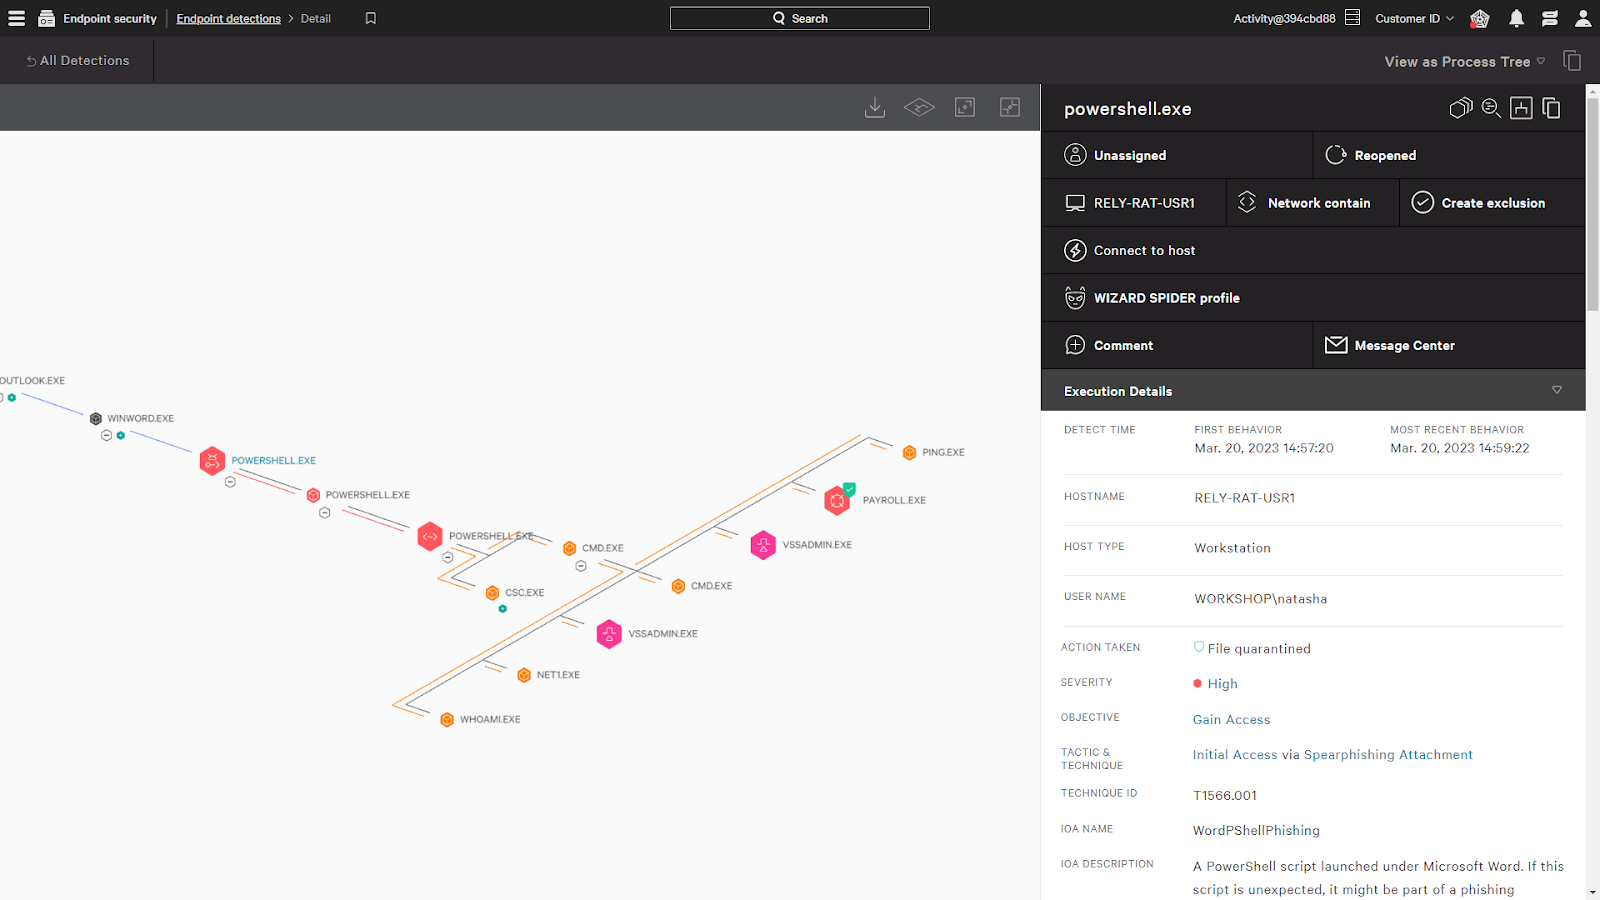
Crowdstrike Falcon Insight XDR giver omfattende synlighed i status for dine slutpunkter og tilbyder prioritering af alarmer for at bekæmpe trusler rettidigt.
Det, jeg sætter pris på ved Crowdstrike, er, at opsætningen tager få minutter, og at du ikke behøver at genstarte dine systemer. Løsningen tilbyder automatiske opdateringer, indsendelse til sandkasser og dybdegående profiler af aktører, så du får flere oplysninger om angreb.
Jeg mener, at et af de mest omfattende tilbud er indsamling og analyse af slutpunktstelemetri. Den indsamler og analyserer data fra slutpunkter såsom computere, servere og mobilenheder for at identificere potentielle tegn på kompromittering eller mistænkelige aktiviteter.
4. Sophos Intercept X - Bedst til registrering af malware

Sophos Intercept X bruger algoritmer til dyb læring for at forhindre kendt og ukendt malware. I min analyse bemærkede jeg, at løsningen tilbyder alle standardfunktionerne i en slutpunktsbeskyttelsesplatform, såsom trusselsintelligens i realtid, beskyttelse mod udnyttelse og analyse af den grundlæggende årsag.
Det, der dog skiller sig ud for mig, er funktionen CryptoGuard. Den beskytter mod ransomware ved at registrere og stoppe uautoriserede krypteringsforsøg i realtid.
En anden stærk side er, at løsningen kan filtrere webtrafik for at blokere adgang til ondsindede eller upassende websteder, så brugere ikke uforvarende downloader malware.
5. VMware Carbon Black Endpoint - Bedst til en lang række integrationer
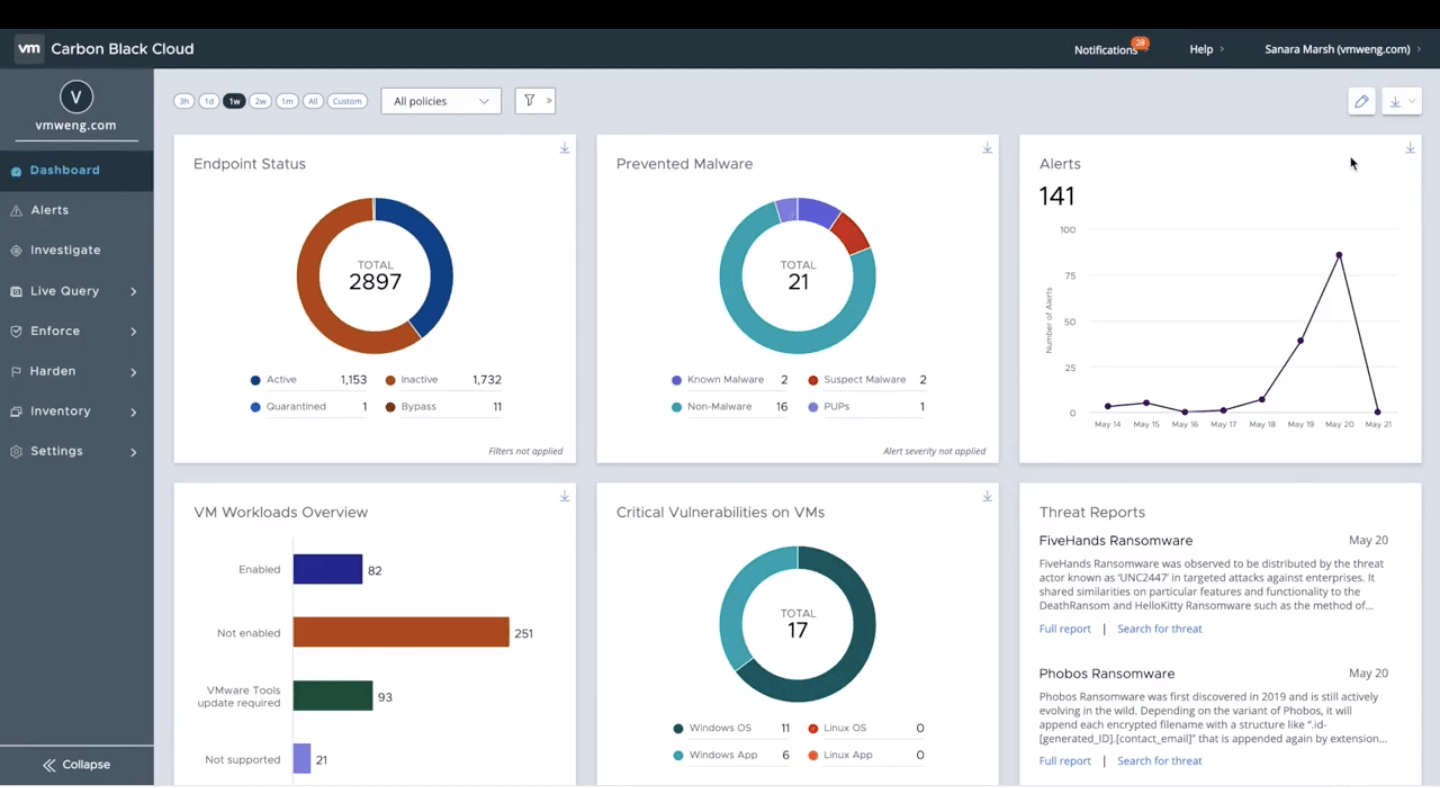
VMware Carbon Black Endpoint analyserer slutpunkters adfærd og bruger maskinlæringsalgoritmer til at finde og markere mistænkelige aktiviteter, hvilket giver forbedrede muligheder for trusselsregistrering.
Det, jeg godt kan lide ved Carbon Black, er, at løsningen tilbyder mere end 140 integrationsmuligheder, så du kan integrere den med dine nuværende arbejdsgange. Integrationer er indbygget til Splunk, ServiceNow, Netskope, LogRhythm, Exabeam og Sumo Logic.
Begrænsninger ved slutpunktssikkerhed
Antag, at du har valgt det rigtige værktøj til din organisation. Fantastisk! Men din rejse er ikke slut endnu. I løbet af min karriere inden for cybersikkerhed har jeg set, at der stadig kan være nogle hindringer i forbindelse med implementering og løbende administration.
Her er nogle få udfordringer, du bør være forberedt på.
Komplekse miljøer
Når organisationer beskytter deres slutpunkter, kan de have en bred vifte af operativsystemer, platforme og enheder på deres netværk. Det kan omfatte forskellige versioner af Windows, macOS og Linux eller mobilenheder som iOS og Android.
Hver platform kan kræve specifikke sikkerhedsforanstaltninger og konfigurationer for at sikre beskyttelse mod trusler. Når du eksempelvis implementerer en webapplikation på en cloudplatform som AWS, kan det være nødvendigt at opsætte sikkerhedsgrupper og netværksadgangskontrollister (ACL'er) samt konfigurere firewalls til webapplikationer (WAF'er) for at beskytte mod potentielle angreb. Når du derimod implementerer en mobilapp på iOS, kan det være nødvendigt at overveje at sikre brugerdata med kryptering og overholde Apples retningslinjer for databeskyttelse og -sikkerhed.
Du kan også have et komplekst netværk med adskillige adgangspunkter, routere og switches, hvilket øger angrebsfladen. Denne mangfoldighed gør det udfordrende at implementere en ensartet sikkerhedsløsning, der effektivt dækker alle slutpunkter.
Organisationer kan desuden have en stor og forskelligartet arbejdsstyrke, herunder fjernmedarbejdere, kontrahenter og partnere. Det kan være udfordrende at administrere og sikre slutpunkter for denne dynamiske arbejdsstyrke.
Falske positive og negative resultater
Falske positive resultater opstår, når en sikkerhedsløsning fejlagtigt identificerer en harmløs aktivitet eller fil som ondsindet. Det kan føre til unødvendige advarsler eller handlinger, såsom blokering af legitime brugeraktiviteter eller karantænesætning af harmløse filer. Falske positive resultater kan påvirke produktiviteten og skabe frustration hos brugere og administratorer.
Falske negative resultater opstår derimod, når en sikkerhedsløsning ikke opdager en reel trussel. Det kan ske af flere årsager, såsom forældede trusselsoplysninger, nye og ukendte angrebsteknikker eller avancerede undvigelsestaktikker, som cyberkriminelle anvender. Falske negative resultater kan efterlade slutpunkter sårbare over for angreb og føre til sikkerhedsbrud.
Brugerbevidsthed og uddannelse
Brugerbevidsthed og uddannelse er vigtige komponenter i en omfattende strategi for slutpunktssikkerhed. Selvom slutpunktssikkerhedsløsninger kan beskytte mod kendte trusler, kan brugernes handlinger og adfærd stadig introducere sårbarheder.
En bruger kan eksempelvis modtage en e-mail, der ser ud til at komme fra en legitim virksomhed eller organisation, og som beder vedkommende om at klikke på et link eller angive følsomme oplysninger. Hvis brugeren ikke kender tegnene på et phishingforsøg, kan vedkommende uforvarende falde for det og forårsage et sikkerhedsbrud.
Ved at uddanne brugerne om almindelige former for social engineering-angreb samt bedste praksis for at identificere og reagere på dem kan organisationer gøre deres medarbejdere bedre i stand til at være mere forsigtige og årvågne.
Trusler i udvikling
Den største udfordring som cybersikkerhedseksperter møder med deres nuværende slutpunktsbeskyttelsesløsning, er utilstrækkelig beskyttelse mod de nyeste angreb.
Som følge heraf skal slutpunktssikkerhedsløsninger løbende tilpasse sig og udvikle sig for effektivt at opdage og afværge disse nye trusler. Det kræver regelmæssige opdateringer af trusselsinformationskilder, som leverer oplysninger om de nyeste malwaresignaturer og angrebsmønstre.
Efterhånden som der opdages nye sårbarheder i operativsystemer og software, skal slutpunktssikkerhedsløsninger desuden hurtigt kunne anvende programrettelser eller opdateringer for at håndtere disse sårbarheder. Det kræver regelmæssig overvågning og kommunikation med softwareleverandører.
Medbring din egen enhed (BYOD)
BYOD kan skabe udfordringer ved indførelsen af værktøjer til slutpunktssikkerhed, primært på grund af den omfattende kompleksitet, som den stigende brug af mobile enheder og IoT-enheder medfører. Der findes eksempelvis allerede 14.3 milliarder aktive IoT-slutpunkter på verdensplan.
Organisationer har desuden muligvis ikke samme grad af administrativ kontrol og synlighed over BYOD-enheder og IoT-enheder. Det kan gøre det vanskeligere at håndhæve sikkerhedspolitikker og sikre, at værktøjer til slutpunktssikkerhed er korrekt installeret og konfigureret på medarbejdernes egne enheder.
BYOD kan udviske grænsen mellem personlig og professionel brug af enheder. Medarbejdere kan have personlige apps, e-mailkonti og filer på deres enheder, hvilket kan øge risikoen for datalækage.
Hvis en medarbejders personlige enhed bliver inficeret med malware eller kompromitteret af en cyberkriminel, kan det udgøre en trussel mod organisationens data og systemer. Værktøjer til slutpunktssikkerhed skal kunne opdage og reagere på sådanne trusler på medarbejdernes egne enheder, hvilket kan være en kompleks opgave.
Bedste praksis, der bør indføres
Selvom foranstaltninger til slutpunktssikkerhed ikke er helt fejlsikre, er der nogle bedste praksisser, som din organisation kan indføre for at minimere risici og maksimere sikkerheden.
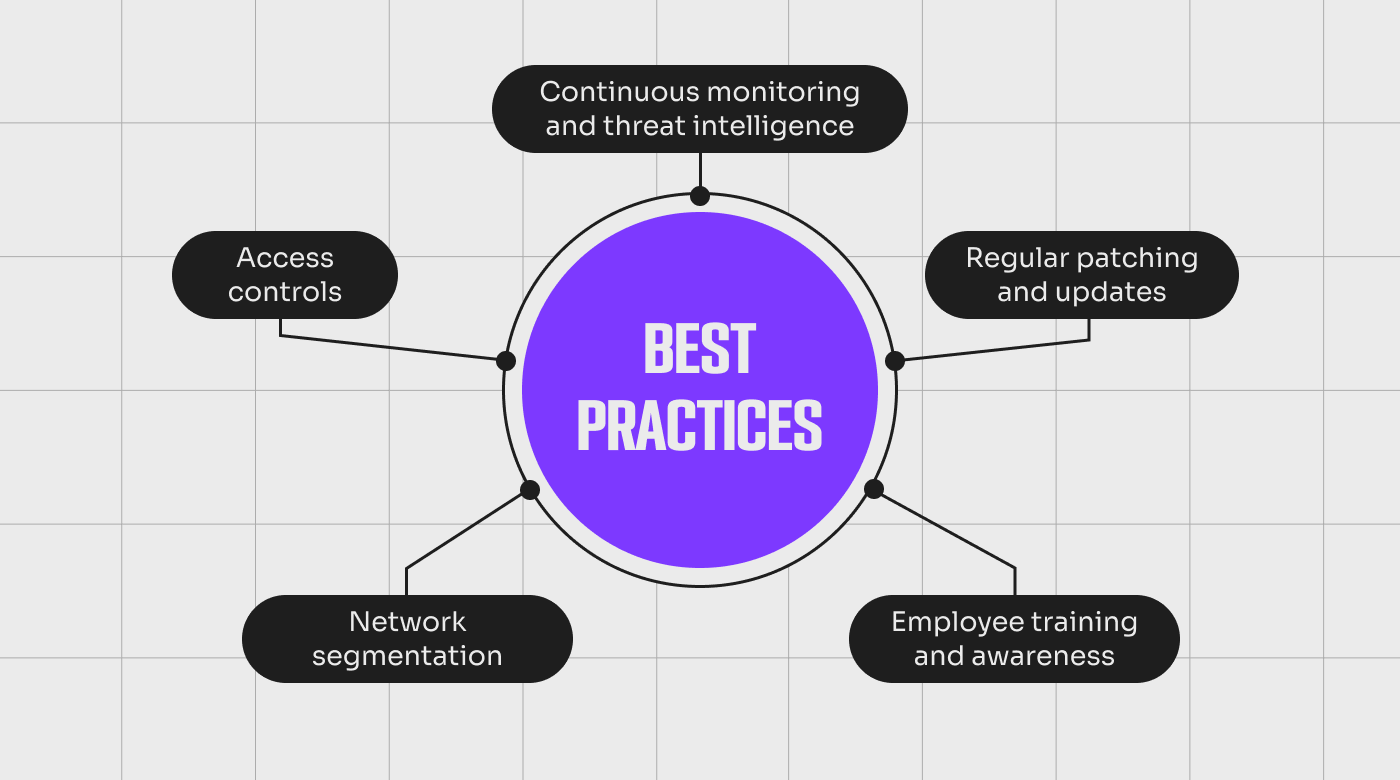
Regelmæssig programrettelse og opdatering
Ved at holde operativsystemer, applikationer og software opdateret kan organisationer effektivt beskytte sig mod kendte sårbarheder.
For at gøre dette kan du bruge automatiserede værktøjer til at strømline patchprocessen og sikre rettidige opdateringer på tværs af alle slutpunkter. Du kan etablere en regelmæssig tidsplan for udrulning af patches for at sikre ensartede opdateringer uden at forstyrre forretningsdriften.
Hvis du har et centraliseret system til patchstyring på plads, kan det hjælpe dig med at generere rapporter til at følge patchfremdriften og identificere eventuelle mangler. Før du udruller patches, kan du gennemføre grundige tests for at minimere potentielle systemforstyrrelser eller kompatibilitetsproblemer.
Adgangskontroller
Adgangskontroller er sikkerhedsforanstaltninger, der regulerer og administrerer adgangen til et system eller en ressource. De bestemmer, hvilke handlinger en bruger kan udføre på systemet eller ressourcen, og sikrer, at kun autoriserede personer kan interagere med et system.
Under adgangskontroller kan du:
- Implementere robuste godkendelsesmekanismer som multifaktorgodkendelse (MFA) for at sikre, at kun autoriserede personer kan få adgang til slutpunkter
- Implementere stærke adgangskodepolitikker, herunder regelmæssige ændringer af adgangskoder og brug af komplekse adgangskoder
- Oprette hvidlister over applikationer, så du kan kontrollere, hvilke applikationer der kan køre på slutpunkterne
- Anvende rollebaseret adgangskontrol (RBAC) til at tildele passende rettigheder baseret på brugerroller og ansvarsområder
- Anvende principper om mindst mulige privilegier for at begrænse adgangen til kun nødvendige ressourcer
- Anvende kryptering til at beskytte følsomme data på slutpunkter, såsom fuld diskkryptering og kryptering på filniveau
- Anvende protokoller til sikre forbindelser som Secure Sockets Layer (SSL) eller et virtuelt privat netværk (VPN) til at godkende brugere og bekræfte deres identitet, før der gives adgang til et slutpunkt
- Regelmæssigt overvåge og analysere adgangslogge for mistænkelig aktivitet
More Articles
Netværkssegmentering
Netværkssegmentering er en metode til at opdele et computernetværk i mindre undernetværk kaldet segmenter. Organisationer kan for eksempel oprette separate segmenter for forskellige brugergrupper eller afdelinger såsom økonomi, HR og IT.
Ved at adskille forskellige dele af et netværk kan organisationer begrænse adgangen til følsomme data og ressourcer, hvilket gør det vanskeligere for angribere at bevæge sig sidelæns i netværket.
En almindelig tilgang til netværkssegmentering er at bruge virtuelle LAN-netværk (VLAN'er). VLAN'er muliggør logisk adskillelse af enheder inden for et fysisk netværk, hvilket reducerer den angrebsflade, som en angriber kan udnytte.
Medarbejderuddannelse og -bevidsthed
Øget bevidsthed om de seneste trusler hjælper med at skabe en sikkerhedskultur i organisationen og reducere risikoen for menneskelige fejl og social engineering-angreb. Nogle aktiviteter, du kan iværksætte her, er:
- Dele oplysninger om almindelige angrebsvektorer og social engineering-teknikker
- Gennemføre simulerede phishingøvelser for at vurdere medarbejdernes bevidsthed og reaktion
- Tilbyde incitamenter eller belønninger til medarbejdere, der udviser god sikkerhedspraksis
- Tilbyde specialiseret uddannelse til medarbejdere i roller med høj risiko
- Samarbejde med IT- og sikkerhedsteams for at sikre, at uddannelsen stemmer overens med organisationens sikkerhedspolitikker og -procedurer
- Uddanne medarbejdere i planlægning af hændelsesrespons—definere roller og ansvarsområder, etablere kommunikationsprotokoller og beskrive de trin, der skal tages under og efter en hændelse
- Regelmæssigt opdatere uddannelsesmaterialer og ressourcer for at holde sig ajour med udviklingen inden for sikkerhedsrisici
Kontinuerlig overvågning og trusselsintelligens
Ved at kombinere kontinuerlig overvågning med trusselsintelligens kan organisationer proaktivt identificere sårbarheder, opdage unormal adfærd og afværge trusler, før de forårsager betydelig skade. Denne tilgang sikrer, at praksisserne for slutpunktssikkerhed altid er opdaterede og afstemt med de seneste trusler, hvilket giver et højere beskyttelsesniveau mod cyberangreb.
Organisationer kan implementere en platform til slutpunktssikkerhed med funktioner til trusselshåndtering og overvågning. De tilbyder centraliseret administration, så organisationer kan strømline sikkerhedsdriften og bevare overblikket over alle slutpunkter.
Prioritér slutpunktssikkerhed
Da virksomheder står over for cybertrusler i konstant udvikling, er det fortsat afgørende at prioritere slutpunktssikkerhed for at opretholde et solidt forsvar mod potentielle angreb. Landskabet af cybersikkerhedstrusler skaber dagligt nye udfordringer for organisationer. Hvis du vil uddybe din forståelse af, hvordan du imødegår disse trusler, kan du opnå grundlæggende viden og avancerede strategier ved at udforske en række informative bøger om cybersikkerhed .
At være på forkant med disse trusler kræver ikke kun opdateret viden, men også et fællesskab af velinformerede ledere, der deler indsigt og strategier. Der findes mange bemærkelsesværdige tilgængelige cybersikkerhedsressourcer , som du kan bruge til at lære mere.
For CTO'er og teknologiledere i frontlinjen af cybersikkerhedsinnovation og -forsvar kan du tilmelde dig vores nyhedsbrev med ekspertrådgivning og banebrydende løsninger inden for endpointsikkerhed.


