Cybersikkerhed henviser til de metoder og teknikker, der bruges til at beskytte computersystemer, netværk og data mod uautoriseret adgang, angreb eller skader. Det betragtes ofte som en selvfølge for store virksomheder med deres omfattende ressourcer og store behov for at beskytte enorme mængder følsomme data.
Men dens betydning for små virksomheder kan ikke overvurderes. Selvom de er mindre af omfang, er disse virksomheder lige så sårbare over for cybertrusler, men mangler ofte de robuste forsvarsmekanismer, som større virksomheder har. Det gør dem til attraktive mål for cyberkriminelle.
Det er afgørende for små virksomheder at forstå og implementere effektive cybersikkerhedsforanstaltninger for at beskytte deres data, bevare kundernes tillid og sikre kontinuiteten i deres drift i en stadig mere digital verden.
Lad os se på praktiske foranstaltninger til at beskytte følsomme oplysninger og værne mod svindel, så du er rustet til at håndtere betydelige cybersikkerhedsudfordringer, som har slået mere end et par virksomheder, der er større end din, ud.
Forståelse af cybersikkerhed i forbindelse med små virksomheder
Ejere af små virksomheder har særlige behov inden for cybersikkerhed. Måske begyndte du med standard-antivirussoftware, som var tilstrækkeligt, da du havde et lokalt netværk og nogle få bærbare computere, men tingene ændrer sig, efterhånden som du vokser.
Definition af cybersikkerhed for små virksomheder
Tro det eller ej, så har du omtrent lige så stor sandsynlighed for at være blevet udsat for et cyberkriminalitetsangreb i 2023 som for at slå plat eller krone. Omkring 48 % af de små virksomheder er blevet ramt inden for det seneste år. Det kan komme som en overraskelse for mange virksomhedsejere, der tror, at deres data og kundeoplysninger er sikre og uberørte af cyberkriminelle. Tallene viser imidlertid, at truslen er reel og udbredt og påvirker et betydeligt antal små virksomheder.
Bruger du mobile enheder i forbindelse med virksomheden? Hvordan ved du, at du ikke kører skadelig software i apps, som du ikke kan se? Kører din kontorcomputer et kommercielt styresystem som Windows? Bruger du et avanceret firewallprogram? Forhåbentlig er det ikke en af de 12.000 firewalls i virksomhedsklassen, som netop er blevet opdaget som sårbare over for virusser og spyware.
Hvorfor små virksomheder er attraktive mål for cyberangreb
Små virksomheder er særligt udsatte mål for cyberangreb på grund af uheldige omstændigheder. For det første er cybersikkerhed på højt niveau ofte lidt uden for de mindre aktørers rækkevidde, hvilket gør dem sårbare over for målrettede phishingangreb, ransomwareangreb og lignende.
For det andet kan du, selvom du er lille, stadig have adgang til attraktive kundedata (for eksempel kreditkortoplysninger), som er værd at stjæle.
Almindelige misforståelser om cybersikkerhed blandt små virksomheder
Den klart største misforståelse er, at en solid cybersikkerhedsstrategi er for dyr. Det er ikke rigtigt af flere grunde. For det første koster et gennemsnitligt databrud mere end 4,5 millioner dollars, så intet, du betaler for på forhånd, er for dyrt.
Som regel er det ikke særlig dyrt at have en fornuftig cybersikkerhedsplan. Der findes masser af værktøjer til beskyttelse af slutpunkter på markedet – ideelle til at beskytte små virksomheder mod malware og visse typer almindelige cyberangreb.
Have an account? Log In
Vurdering af din lille virksomheds cybersikkerhedsbehov
Alle små virksomheder har deres egne behov, og du kender sandsynligvis din egen situation bedre end nogen anden. Selv hvis du overordnet set er godt stillet, kan din cybersikkerhedsplan sandsynligvis stadig have brug for nogle justeringer.
Evaluering af de nuværende sikkerhedsforanstaltninger
Før du kan foretage en ændring, skal du vide, hvad der skal ændres. Det betyder, at du skal begynde med en vurdering af dine nuværende cybersikkerhedsrisici. Prøv at sammenholde det, du har i øjeblikket, med Center for Internet Securitys (CIS) kontroller. Dette er et standardiseret og handlingsanvisende sæt bedste praksisser til forbedring af din cybersikkerhed.
ISO/IEC 27001 er en anden standard, du kan vurdere din sikkerhedsopsætning i forhold til. Det er en mere omfattende standard, som tager højde for den rolle, mennesker, processer og teknologi spiller i dine samlede sikkerhedsprocedurer og din risikovurdering.
Identifikation af sårbare områder i din infrastruktur
Uanset hvor god din cybersikkerhedsopsætning er, har du stadig svagheder, som hackere kan udnytte. Dårlig adgangskodehåndtering, ukrypteret dataoverførsel og flere andre almindelige svage punkter er populære mål for uautoriserede brugere.
Risikovurderingens rolle i planlægningen af cybersikkerhed
Lad os sige, at du har evalueret din cybersikkerhedsramme og identificeret potentielle svage punkter. Du har indført multifaktorgodkendelse for alle din virksomheds konti på sociale medier, og du bruger nu en VPN til at købe dagligvarer online. Desværre er du stadig ikke helt i mål – truslen udvikler sig konstant.
God cybersikkerhed er en løbende proces, der omfatter dynamisk risikovurdering og kontinuerlig forbedring. Processer skal indbygges i input-output-cyklussen for at sikre, at du er tæt på at være et skridt foran i et trusselsmiljø, der hele tiden udvikler sig.
Opbygning af en cybersikkerhedsramme til din virksomhed
Kaos er dårligt for forretningen. Det gælder lige så meget inden for cybersikkerhed som alle andre steder, så du har brug for en ordentlig, rationel ramme for din netværkssikkerhedsarkitektur. Sådan gør du.
Vigtige elementer i en stærk cybersikkerhedsramme
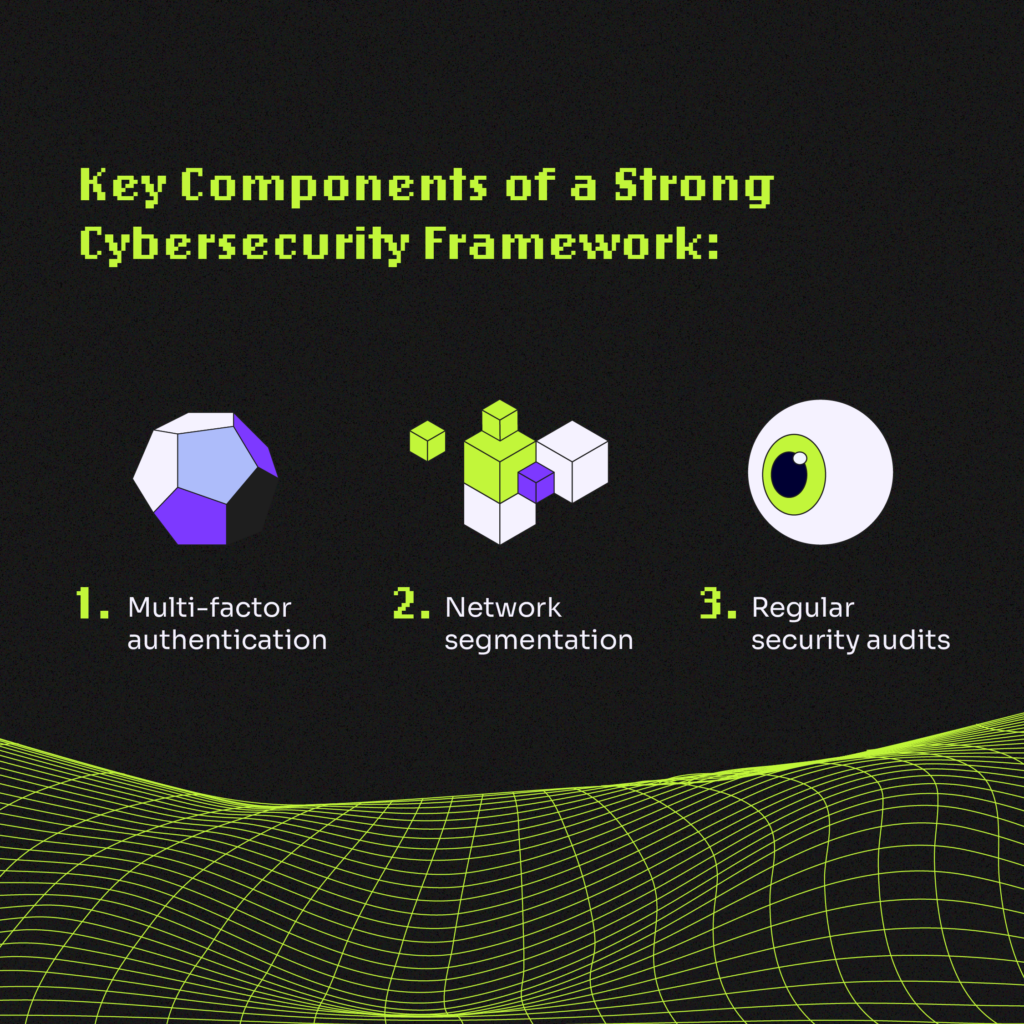
Der er nogle få funktioner, som enhver veldesignet cybersikkerhedsramme har. At vælge en stærk adgangskode er en af de mest oplagte, og det er noget, alle på dit team kan gøre. Bed først dit team om at holde op med at bruge "P4ssword" som adgangskode. Andre fornuftige tiltag på rammeniveau omfatter:
- Multifaktorgodkendelse
- Netværkssegmentering
- Regelmæssige sikkerhedsrevisioner
Tilpasning af cybersikkerhedsprotokoller til din virksomheds behov
En lille virksomhed har langt større sandsynlighed for at have nichebehov end en mellemstor eller stor virksomhed. Unikke behov kræver en skræddersyet rammeløsning, der er direkte tilpasset dine forretningsmål.
Bedste praksis for implementering af din cybersikkerhedsplan
Du startede ikke din virksomhed om mandagen og voksede til din nuværende størrelse inden onsdag. Hvorfor skulle du så forvente at rulle en komplet cybersikkerhedsramme ud på én gang? I stedet for at forsøge at tage hele æblet i én mundfuld bør du overveje en trinvis udrulning. Du kunne for eksempel udvælge et kritisk svagt område, såsom situationen med "P4ssword", og løse dette ene problem med sikkerhedsuddannelse af medarbejderne. Derefter kan du gå videre med at forbedre den fysiske sikkerhed for dine servere, eventuelt efterfulgt af en ny godkendelsesprotokol og så videre.
Cybersikkerhedsværktøjer og -teknologier til små virksomheder
Her er nogle af vores foretrukne valg inden for cybersikkerhedssoftware sammen med en bemærkning om, hvorfor du måske bør overveje dem:
- Sprinto - Fremragende sikkerhed til virksomheder i stærkt regulerede brancher såsom finanssektoren.
- Barracuda-beskyttelse mod phishing og identitetsefterligning - Solid software mod phishing.
- Dynatrace - Prøv dette, hvis du bruger mange mobilapps.
- Azure Sphere - Bedst til IoT.
- Amazon CloudWatch - Bedst til AWS.
- Datadog - Godt til skoler og universiteter.
- Sophos - Bedst samlet set til små virksomheder.
- NetScout - Rimelig beskyttelse mod DDoS-angreb.
Udnyttelse af cloudtjenester til forbedret sikkerhed
En måde at aktivere snydekoden til forbedret cybersikkerhed på er at flytte alt til skyen. Amazon Web Services (AWS) og Microsoft Azure er fremragende til dette, da de begge har en rimelig pris og en let indlæringskurve. Fordi de er nogle af de største cloududbydere i Cybertron, indeholder de også en omfattende sikkerhedspakke, som gør det muligt for dig at klare dig langt bedre end forventet over for cybersikkerhedstrusler.
Vigtigheden af regelmæssige softwareopdateringer og programrettelser
Sikkerhedssoftware er kun så god som dens seneste version. Uanset hvordan du strukturerer din infrastruktur, skal du sørge for, at du arbejder med den seneste programrettelse. Cloudtjenester sørger automatisk for dette, men hvis du bruger en lokal vært, skal du regelmæssigt kontrollere, om der er opdateringer.
Dyrk en cybersikkerhedsbevidsthed i dit team
Stærke sikkerhedsprotokoller er gode nok, men hvad nytter de, hvis en hacker bare ringer til din HR-chef og beder om en midlertidig adgangskode? Social engineering-forsøg som dette er stadig frustrerende effektive. Derfor skal du indarbejde en sikkerhedsbevidsthed i dine teams.
Det kan du gøre med planlagte (og uventede!) phishing-forsøg rettet mod forskellige medarbejdere, der udvælges tilfældigt. Det er en god læringsmulighed og holder medarbejderne på tæerne. Prøv at udvikle en skabelon, som er let for ikke-tekniske medarbejdere at følge, når de skal håndtere ondsindede e-mails. Inkludér skabelonen i alle de politikker, virksomheden udarbejder.
For at udbygge din forståelse af, hvordan du imødegår disse trusler, kan du ved at udforske en række informative bøger om cybersikkerhed opnå grundlæggende viden og avancerede strategier, som er afgørende for enhver teknologileders værktøjskasse.
More Articles
- De 10 bedste cybersikkerhedsprogrammer anmeldt for 2026
- 10 bedste cybersikkerhedsværktøjer til virksomheder gennemgået i 2026
- 10 bedste udbydere af cybersikkerhed til finansielle tjenester gennemgået i 2026
- 10 bedste cybersikkerhedsløsninger gennemgået i 2026
- 10 bedste cybersikkerhedsleverandører til virksomheder i 2026
Reaktion på cybersikkerhedshændelser
Du kan være så forsigtig, som du vil, men før eller siden vil der ske noget dårligt. Når det sker, har du brug for en plan for håndtering af kritiske hændelser. Den begynder med et standardiseret sæt trin:
- Identifikation af truslen
- Inddæmning
- Udryddelse
- Genoprettelse
Analyse efter hændelsen og styrkelse af sikkerheden
Når hændelsen er overstået, er det tid til at vurdere skaderne og komme sig. Sørg for at planlægge en gennemgang for at identificere, hvad der gik godt, og hvor alle kunne forbedre sig. Betragt et mislykket forsøg på penetrationstest som et gratis træningsseminar, hvor der virkelig står noget på spil.
Sikr din fremtid
Cybersikkerhed er en vigtig bestanddel af virksomheder i alle størrelser. De virkelig effektive værktøjer er dog ikke kun for de større aktører. At holde sig foran disse trusler kræver ikke kun opdateret viden, men også et fællesskab af velinformerede ledere, der deler indsigt og strategier.
Selv hvis du tager dig god tid og ruller dine cybersikkerhedspraksisser langsomt ud, er der næsten helt sikkert plads til forbedringer inden for dit budget. Der findes mange bemærkelsesværdige (og gratis) tilgængelige cybersikkerhedsressourcer som kan hjælpe dig med at lære mere.
Ved du, hvad der ellers er inden for dit budget? Vores nyhedsbrev. Det er gratis! Tilmeld dig vores nyhedsbrev for ekspertrådgivning og banebrydende løsninger inden for cybersikkerhed.